

Los 10 mejores programas de ciberseguridad analizados para 2026

Lista de los mejores programas de ciberseguridad


Los mejores programas de ciberseguridad te ayudan a detectar amenazas de forma temprana, bloquear accesos no autorizados y proteger datos confidenciales en terminales, redes y entornos de nube.
Si has tenido que lidiar con agentes que ralentizan el rendimiento del sistema, alertas que inundan tu bandeja de entrada sin contexto o herramientas que no funcionan bien juntas, sabes lo frustrante que puede ser armar una estrategia de seguridad fiable. Muchos equipos también tienen problemas de visibilidad, especialmente al dar soporte a entornos híbridos o remotos, o al intentar implementar una protección por capas en infraestructuras antiguas.
He probado e implementado decenas de herramientas de ciberseguridad en entornos empresariales y de SaaS, trabajando estrechamente con equipos para proteger desde terminales hasta servicios basados en la nube. En esta guía analizo las plataformas que ofrecen integraciones fluidas, alertas relevantes y la visibilidad que necesitas para responder rápidamente sin quedar sepultado por el ruido.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de los mejores programas de ciberseguridad
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para equipos de operaciones de TI | Prueba gratuita de 15 días | Desde $299.95/año | Website | |
| 2 | Mejor para el bloqueo de amenazas a nivel DNS | Prueba gratuita de 14 días + demo gratuita disponible | Desde $7/usuario/mes (facturado anualmente) | Website | |
| 3 | Mejor para detección de comportamiento en tiempo real | Prueba gratuita de 30 días + demo sin costo disponible | Precio a consultar | Website | |
| 4 | Mejor para asegurar aplicaciones | Prueba gratuita de 15 días | Desde $0.08/hora | Website | |
| 5 | Mejor para instituciones educativas | Plan gratuito disponible | Desde $15/host/mes | Website | |
| 6 | Mejor para programas TPRM orientados al cumplimiento | Demostración gratuita disponible | Precio a consultar | Website | |
| 7 | Ideal para Google Workspace y Microsoft 365 | Demo gratuita disponible | Desde $4/usuario/mes (facturación anual) | Website | |
| 8 | Mejor para capacidades integradas de DLP y CASB | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 9 | Mejor para clasificación automática impulsada por IA | Plan gratuito disponible | Desde $34/desarrollador/mes | Website | |
| 10 | Ideal para políticas de contraseñas a nivel empresarial | Plan gratuito disponible | Desde $1.79/usuario/mes | Website |

Opiniones sobre los mejores programas de ciberseguridad
A continuación encontrarás mis selecciones de los mejores programas de ciberseguridad, con análisis breves pero detallados que te ayudarán a comparar sus puntos fuertes, debilidades y precios:

Mejor para equipos de operaciones de TI
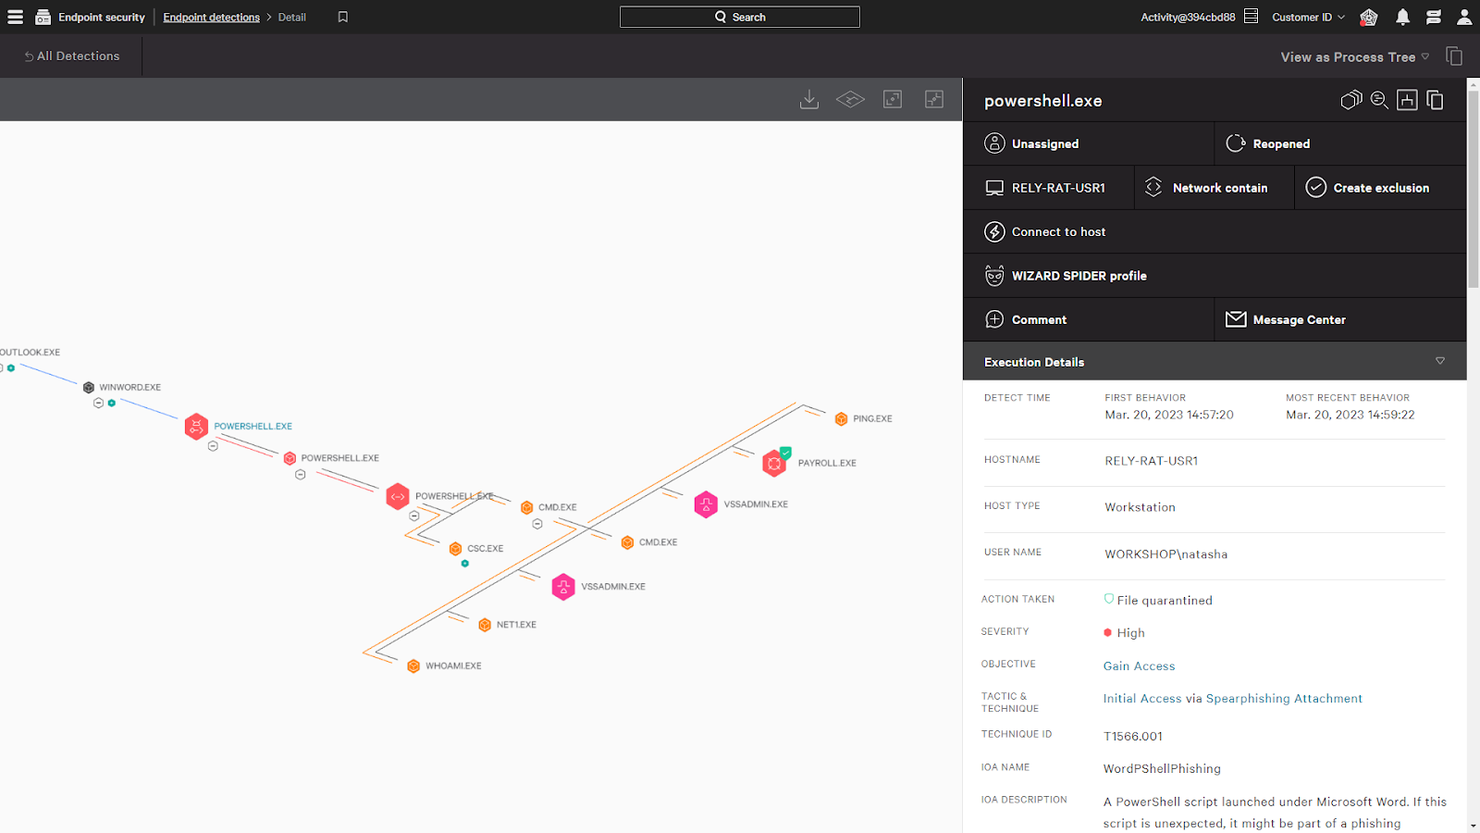
CrowdStrike Falcon es una plataforma de seguridad basada en la nube que analiza redes en busca de malware y amenazas similares.
Por qué elegí CrowdStrike Falcon: La función Falcon Discover de CrowdStrike escaneó mi red e identificó aplicaciones, usuarios y dispositivos que no cumplían con los estándares de cumplimiento. Los equipos de operaciones de TI responsables de la infraestructura pueden optar por niveles de producto superiores para capacidades avanzadas como inteligencia de amenazas automatizada y servicios gestionados de búsqueda de amenazas.
Características destacadas e integraciones de CrowdStrike Falcon:
Las características que hacen a CrowdStrike Falcon ideal para operaciones de TI incluyen Falcon Spotlight, que mejora la visibilidad en todos tus sistemas para que puedas identificar y abordar vulnerabilidades en los endpoints. También puedes usar Falcon Forensics para recopilar datos de incidentes de ciberseguridad para su análisis y así fortalecer tus sistemas contra futuros ataques.
Las integraciones están preconfiguradas para AWS CloudTrail, Google Chronicle, Darktrace, Coralogix e IBM Security Verify.
Pros and Cons
Pros:
- Ofrece potentes herramientas específicas para operaciones de TI
- Funciona con sistemas de internet de las cosas extendidos (XIoT)
- Proceso de configuración sencillo
Cons:
- La interfaz requiere tiempo para acostumbrarse
- Conflicto ocasional con otras herramientas antimalware
- Visitar el sitio webSe abre en una nueva ventana

Mejor para el bloqueo de amenazas a nivel DNS

NordLayer es una plataforma de seguridad de red diseñada para empresas que necesitan asegurar el acceso remoto, proteger datos sensibles y gestionar permisos de usuario en equipos distribuidos.
¿Para quién es mejor NordLayer?
NordLayer es ideal para equipos de TI en empresas medianas que requieren un control centralizado sobre el acceso y la seguridad de la red en fuerzas laborales remotas o híbridas.
Por qué elegí NordLayer
Elegí NordLayer como uno de los mejores porque su filtrado DNS va mucho más allá de una simple lista de bloqueo. Utiliza tecnología patentada impulsada por IA que actualiza continuamente su base de datos de amenazas mediante aprendizaje automático—por lo que, cuando aparece un nuevo dominio malicioso, mi equipo no tiene que esperar una actualización manual para mantenerse protegido. En la práctica, esto significa que los enlaces de phishing en correos electrónicos se bloquean a nivel de DNS antes de que la página siquiera cargue. También me gusta el filtrado por categorías, que me permite bloquear más de 50 categorías de contenido—malware, cryptojacking, phishing y más—desde un solo panel de control para toda la organización.
Funciones clave de NordLayer
- Seguridad de postura de dispositivos: Evalúa los dispositivos según tus reglas de seguridad definidas y restringe automáticamente el acceso a la red para dispositivos no conformes.
- Firewall en la nube: Aplica segmentación granular de la red a través de infraestructuras híbridas, controlando el tráfico entre usuarios, servidores y recursos en la nube.
- IP dedicada con lista de permitidos: Asigna una dirección IP fija a tu organización para restringir el acceso a recursos sólo a direcciones verificadas.
- Puertas de enlace privadas virtuales: Crea puertas de enlace VPN específicas para la organización con políticas de seguridad en capas para controlar el acceso a recursos internos.
Integraciones de NordLayer
Las integraciones incluyen Okta, Google Workspace, JumpCloud, Entra ID, OneLogin, AWS, Google Cloud, IBM Cloud, Jamf Cloud y SentinelOne.
Pros and Cons
Pros:
- Utiliza un marco de confianza cero
- Control de acceso extensivo y monitoreo de sesiones
- Medidas de seguridad como cifrado AES-256 y autenticación multifactor
Cons:
- El número de ubicaciones de servidores disponibles podría ampliarse
- La configuración del servidor puede ser compleja
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Radware
Mejor para detección de comportamiento en tiempo real

Radware ayuda a los equipos de seguridad y a las empresas a proteger aplicaciones web y APIs contra amenazas automatizadas, ofreciendo una gestión avanzada de bots y mitigación de ataques en tiempo real para organizaciones que enfrentan riesgos de ciberseguridad en constante evolución.
¿Para quién es mejor Radware?
Radware es ideal para medianas y grandes empresas que gestionan aplicaciones web de alto tráfico y necesitan protección dedicada contra ataques sofisticados de bots y abuso de APIs.
Por qué elegí Radware
Radware se gana su lugar en mi lista corta por la manera en que gestiona la detección de comportamientos en tiempo real, algo con lo que la mayoría de las herramientas de gestión de bots todavía tienen dificultades sin generar demasiados falsos positivos. Me gusta que utiliza algoritmos de comportamiento basados en IA propios que analizan el tráfico y generan firmas de ataque en tiempo real, así mi equipo no tiene que esperar actualizaciones manuales de reglas para bloquear nuevas amenazas. La función de correlación automática entre módulos es especialmente útil: cruza señales entre módulos de seguridad para bloquear preventivamente fuentes maliciosas antes de que siquiera lleguen a la capa de la aplicación. El desafío criptográfico sin CAPTCHA significa que los usuarios legítimos no quedan atrapados en medio cuando un ataque de bots está siendo mitigado activamente.
Características clave de Radware
- Módulos de detección avanzados: Identifican bots sofisticados que manipulan IPs e identidades, descubren ataques distribuídos y detectan servicios de granjas de CAPTCHA.
- Visibilidad y gestión de rastreadores de IA: Clasifica el tráfico de rastreadores de IA por intención y te brinda controles granulares para gestionar qué rastreadores pueden acceder a tu contenido.
- Protección nativa para apps móviles: Usa autenticación de dispositivos integrada para iOS y Android a fin de verificar dispositivos y validar solicitudes antes de que se produzcan ataques de bots.
- Reportes y analíticas transparentes: Ofrece clasificación granular de bots con paneles claros e informes detallados para que veas exactamente qué tráfico accede a tus aplicaciones.
Integraciones de Radware
Las integraciones incluyen Amazon CloudFront, Akamai, Fastly, Cloudflare, F5, Citrix, Imperva, Microsoft Azure, AWS y Google Cloud Platform.
Pros and Cons
Pros:
- Detección de bots precisa basada en IA
- Reportes analíticos de tráfico completos
- Fuerte integración con herramientas SIEM
Cons:
- Transparencia de precios limitada
- La interfaz podría ser más intuitiva
Mejor para asegurar aplicaciones
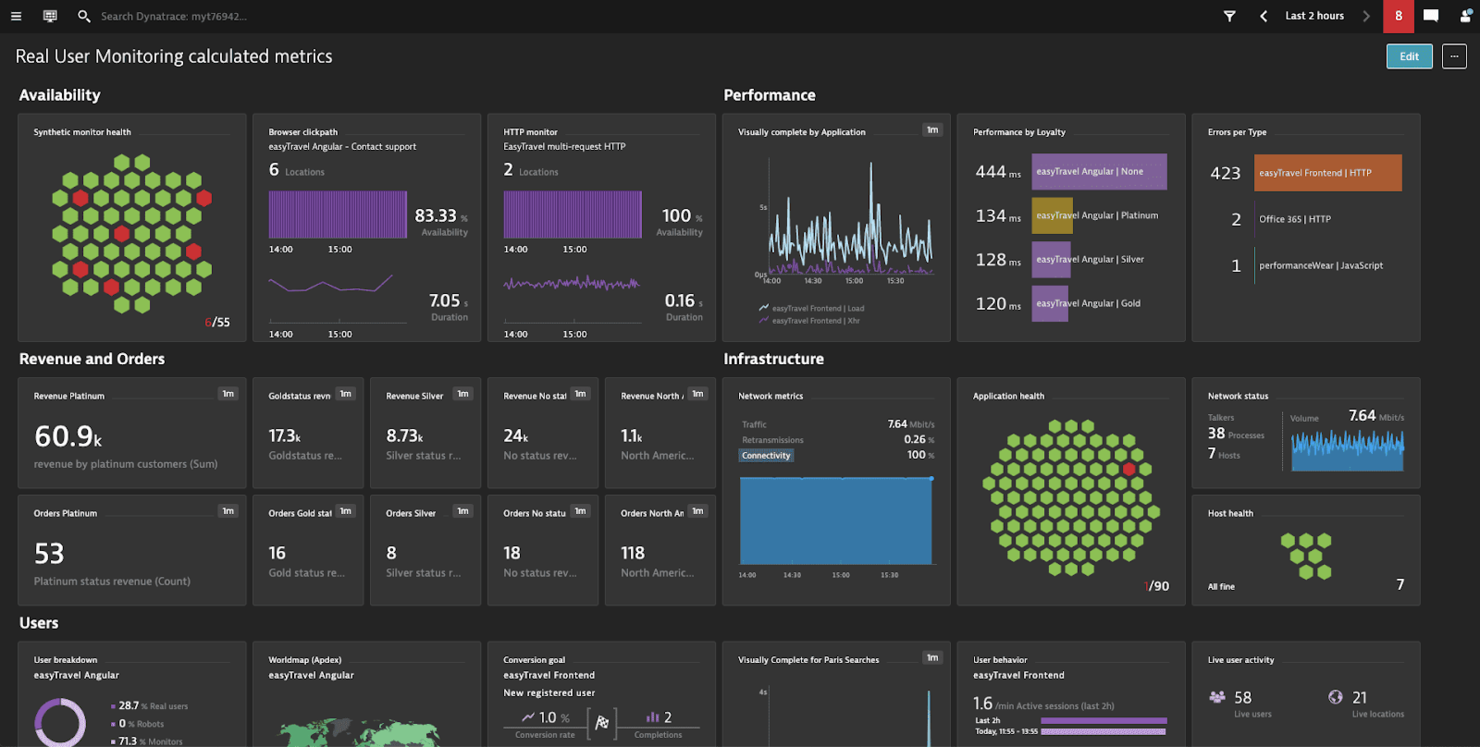
Dynatrace es una solución basada en la nube para la monitorización, observabilidad, automatización y análisis de sistemas como infraestructuras y aplicaciones.
Por qué elegí Dynatrace: Una de las principales ofertas de Dynatrace es su solución de monitorización del rendimiento de aplicaciones (APM), cuyas funciones de seguridad probé. Siempre que detectaba un problema, me enviaba una sola notificación concisa con información procesable que identificaba la causa raíz hasta la línea exacta de código.
Funciones e integraciones destacadas de Dynatrace:
Funciones que me hicieron apreciar las herramientas APM de Dynatrace incluyen la detección automática de todas las dependencias de la aplicación y la ampliación de su alcance, algo que considero útil para sistemas grandes y complejos o aquellos que dependen de microservicios. También ofrece métricas de uso tanto de usuarios reales como sintéticos para aumentar el conjunto de información disponible a la hora de tomar decisiones que afecten al rendimiento y la seguridad.
Integraciones preconfiguradas para GitLab, Google Cloud, AWS, Azure, Jenkins, Docker, Kubernetes, JFrog, PagerDuty y LaunchDarkly.
Pros and Cons
Pros:
- Funcionalidades robustas de monitorización de aplicaciones
- Facilita la depuración
- Fácil de implementar
Cons:
- El soporte al cliente a veces no responde
- Solo es práctico para aplicaciones empresariales
Datadog
Mejor para instituciones educativas

Datadog es una plataforma de monitoreo en la nube que proporciona observabilidad en sistemas como infraestructura, aplicaciones y experiencias digitales.
Por qué elegí Datadog: Elegí Datadog porque su plataforma de monitoreo de infraestructura facilita el cumplimiento de los estándares de seguridad, incluidos los impuestos a instituciones educativas, así como en los sectores de salud y financiero. Además de la certificación SOC 2 Tipo II de la plataforma, también puedes implementar TLS y HTTP Strict Transport Security (HSTS).
Características destacadas e integraciones de Datadog:
Las características que encontré mientras probaba Datadog incluyen el escáner de datos sensibles que revisa los logs para identificar, clasificar y proteger información confidencial. Esto podría ser ideal para cualquier organización que necesite resguardar datos personales sensibles, como instituciones educativas responsables de los registros estudiantiles. Datadog también puede monitorear portales y plataformas de e-learning, ofreciendo información en tiempo real para actuar y mantener las amenazas emergentes a raya.
Las integraciones vienen preconfiguradas para Adobe Experience Manager, AWS CloudTrail, Auth0, Google Workspace, OneLogin, Meraki, Sophos, Okta, Slack, Microsoft 365 y JFrog.
Pros and Cons
Pros:
- Amplia biblioteca de integraciones
- Interfaz y paneles intuitivos para principiantes
- Ofrece una solución de monitoreo unificada
Cons:
- Puede volverse costoso si no se controla el uso
- Configuración compleja en hardware privado

Mejor para programas TPRM orientados al cumplimiento

Prevalent ayuda a los equipos de TI, riesgo y cumplimiento en industrias reguladas a automatizar la gestión de riesgos de terceros y las evaluaciones de seguridad de proveedores para abordar las crecientes demandas de ciberseguridad y cumplimiento.
¿Para quién es mejor Prevalent?
Prevalent es una excelente opción para medianas y grandes empresas en industrias reguladas como finanzas, salud y gobierno que necesitan una supervisión estructurada del riesgo de sus proveedores.
Por qué elegí Prevalent
Elegí Prevalent como uno de los mejores por su eficaz gestión del cumplimiento dentro del TPRM, algo que muchas herramientas de riesgos de proveedores suelen dejar de lado. Lo que encuentro más útil es la biblioteca de más de 750 plantillas de evaluación preconstruidas, alineadas con marcos como NIST CSF, ISO 27001, HIPAA y GDPR. En lugar de crear cuestionarios desde cero, mi equipo puede lanzar una evaluación de proveedores alineada al cumplimiento en minutos. También me gusta la generación de informes listos para auditoría, que reúne las respuestas de los proveedores, las puntuaciones de riesgo y el estado de remediación en un formato que los reguladores y auditores realmente desean ver, sin necesidad de compilar manualmente.
Características clave de Prevalent
- Puntuación de riesgo inherente: Clasifica y categoriza automáticamente a los proveedores calculando puntuaciones de riesgo inherente y residual según la probabilidad e impacto de incidentes de seguridad, cumplimiento y operación.
- Supervisión continua: Monitorea en tiempo real las amenazas cibernéticas de los proveedores, problemas financieros, hallazgos regulatorios y preocupaciones reputacionales en más de 500.000 fuentes externas.
- Automatización del offboarding de proveedores: Automatiza las evaluaciones de contratos y procedimientos de desvinculación para reducir la exposición posterior al contrato al finalizar relaciones con proveedores.
- Analítica de riesgos y paneles visuales: Paneles y reportes personalizables permiten visualizar tendencias de riesgo y crear informes para ejecutivos, facilitando la comunicación con los grupos de interés.
Integraciones de Prevalent
Las integraciones incluyen ServiceNow, BitSight, SecZetta, Source Defense, RiskRecon, SecurityScorecard, Rapid7, Tenable, Qualys y Microsoft Azure.
Pros and Cons
Pros:
- Funcionalidades extensas para gestionar el riesgo de proveedores
- Los usuarios pueden adaptar los informes según necesidades específicas
- Sólidos protocolos de seguridad para proteger los datos
Cons:
- La plataforma es compleja y tiene una curva de aprendizaje
- Los desafíos en la migración de datos pueden complicar la configuración inicial

Ideal para Google Workspace y Microsoft 365

Material Security ayuda a los equipos de TI y seguridad a proteger el correo electrónico en la nube y las plataformas de colaboración contra suplantación de identidad (phishing), compromiso de cuentas y pérdida de datos, ofreciendo controles avanzados y herramientas de respuesta a incidentes diseñadas para organizaciones que utilizan Google Workspace o Microsoft 365.
¿Para quién es mejor Material Security?
Material Security es adecuado para equipos de seguridad de tamaño medio a empresarial que dependen de Google Workspace o Microsoft 365 como su entorno principal de colaboración.
Por qué elegí Material Security
Material Security se gana su lugar en mi selección por la profundidad de su integración con Google Workspace y Microsoft 365 para proteger el correo electrónico a nivel de datos, no solo en el perímetro. Me gusta que pueda remediar amenazas retroactivamente que ya están en las bandejas de entrada, algo que la mayoría de las herramientas de seguridad de correo electrónico no pueden hacer después de la entrega. Mi equipo también utiliza sus controles de protección de datos para restringir el acceso a mensajes sensibles según la verificación de identidad, lo que añade una capa significativa de defensa contra la toma de control de cuentas. La función de “inmunidad colectiva” contra el phishing es especialmente útil: cuando un usuario reporta una amenaza, Material Security escanea y remedia ese mensaje en todas las bandejas de entrada de la organización.
Funciones clave de Material Security
- Detección de BEC y VEC: Identifica ataques de compromiso de correo empresarial y de proveedores mediante análisis de comportamiento en los correos electrónicos de Google Workspace y Microsoft 365.
- Seguridad de archivos y controles de compartición: Escanea archivos de Google Drive y Microsoft 365 para limpiar permisos sobreexpuestos y reducir la propagación de datos sensibles.
- Gestión de la postura de seguridad: Supervisa continuamente las configuraciones de Google Workspace y Microsoft 365 para detectar y remediar desviaciones antes de que creen brechas explotables.
- Controles de Shadow AI y aplicaciones de terceros: Proporciona visibilidad sobre conexiones no autorizadas de aplicaciones de terceros y concesiones OAuth en tu espacio de trabajo en la nube.
Integraciones de Material Security
Las integraciones incluyen Google Workspace y Microsoft 365.
Pros and Cons
Pros:
- Automatiza la respuesta ante phishing para mejorar los tiempos de reacción.
- Admite protección avanzada contra amenazas para cuentas de correo electrónico.
- Permite el intercambio seguro de archivos dentro de las comunicaciones por correo electrónico.
Cons:
- La dependencia de la infraestructura en la nube puede introducir problemas de latencia.
- Integraciones nativas limitadas con otras herramientas de seguridad.
Mejor para capacidades integradas de DLP y CASB

ManageEngine Log360 es una plataforma unificada de SIEM para equipos de TI y profesionales de seguridad que necesitan monitorear, detectar y responder a amenazas en entornos locales y en la nube, cumpliendo al mismo tiempo con los requisitos de conformidad.
¿Para quién es mejor ManageEngine Log360?
Log360 es una opción sólida para medianas y grandes empresas con equipos dedicados de operaciones de seguridad gestionando entornos de TI híbridos y complejos.
Por qué elegí ManageEngine Log360
Elegí ManageEngine Log360 como uno de los mejores por la manera en que maneja DLP y CASB como capacidades nativas e integradas, en lugar de complementos adicionales. La mayoría de las herramientas SIEM requieren que integres productos separados para cubrir la protección de datos y la visibilidad en la nube—con Log360, ambos ya están allí. El módulo DLP integrado incluye protección consciente del contenido y evaluación del riesgo de datos, por lo que mi equipo monitorea el acceso a archivos sensibles e identifica dónde reside la información crítica a lo largo de la red. En el lado de CASB, la monitorización de shadow IT nos permite detectar aplicaciones en la nube no autorizadas en uso en todo el entorno y rastrear quién las está accediendo, lo cual es importante a medida que aumenta la proliferación de SaaS.
Características clave de ManageEngine Log360
- UEBA: Detecta comportamientos anómalos de usuarios y entidades usando aprendizaje automático para identificar amenazas internas y cuentas comprometidas.
- Correlación de eventos en tiempo real: Aplica análisis basado en reglas sobre los datos de registros para identificar patrones de ataque y activar alertas automáticas.
- Informes de cumplimiento: Genera informes de auditoría preconfigurados alineados con marcos como HIPAA, PCI DSS, GDPR y SOX.
- Gestión de incidentes: Permite a tu equipo asignar, seguir y resolver incidentes de seguridad directamente en la plataforma utilizando un flujo de trabajo de tickets incorporado.
Integraciones de ManageEngine Log360
Las integraciones incluyen ServiceDesk Plus, Jira Service Desk, Kayako, Amazon Web Services (AWS), Microsoft Azure, Salesforce, Microsoft 365, Exchange Server, Active Directory y bases de datos como SQL Server.
Pros and Cons
Pros:
- Recopilación y análisis de registros en tiempo real
- Capacidades robustas de gestión de cumplimiento
- Funcionalidades de inteligencia de amenazas
Cons:
- El proceso de configuración e implementación puede ser complejo
- La herramienta requiere mantenimiento y actualizaciones regulares
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .


Corgea es una plataforma de ciberseguridad para equipos de TI y profesionales de seguridad que necesitan automatizar la detección de amenazas, la gestión de incidentes y la respuesta en entornos digitales complejos.
¿Para quién es mejor Corgea?
Corgea es ideal para equipos de ingeniería de seguridad en empresas medianas y grandes que necesitan reducir la carga manual de gestión de incidentes en flujos de vulnerabilidad de alto volumen.
Por qué elegí Corgea
Elegí Corgea como uno de los mejores porque su clasificación automática impulsada por IA aborda directamente una de las partes más frustrantes del trabajo en seguridad de aplicaciones: la fatiga de alertas debido a falsos positivos. Cuando mi equipo realiza análisis en una gran base de código, el motor de clasificación automática de Corgea utiliza análisis contextual para separar hallazgos explotables reales del ruido, reduciendo los falsos positivos hasta 3 veces en comparación con las herramientas tradicionales de análisis estático. También me gusta que va más allá del simple marcado: rastrea rutas de ejecución reales desde puntos de entrada públicos como
/login
hasta el código o paquete vulnerable, por lo que mi equipo sabe exactamente a qué pueden acceder los atacantes. Ese mapeo de accesibilidad, combinado con sugerencias de corrección generadas por IA con más del 90% de precisión, significa que pasamos menos tiempo debatiendo la gravedad y más tiempo resolviendo el backlog.
Características clave de Corgea
- Análisis de dependencias (SCA): Identifica vulnerabilidades conocidas en paquetes de terceros en más de 25 lenguajes de programación, con detalles de CVE y puntuaciones CVSS incluidas.
- Análisis de infraestructura como código (IaC): Detecta configuraciones de seguridad incorrectas en archivos de Kubernetes, Terraform, Docker y CloudFormation antes del despliegue.
- Detección de secretos: Analiza bases de código para buscar claves API, tokens y credenciales codificadas mediante patrones, análisis de entropía y análisis contextual basado en IA.
- PolicyIQ: Permite definir políticas personalizadas en lenguaje natural para adaptar la detección, gestión y corrección a tu entorno y requisitos de seguridad específicos.
Integraciones de Corgea
Las integraciones incluyen GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Slack, CodeQL, Zapier, webhooks y una API para integraciones personalizadas.
Pros and Cons
Pros:
- Detección de vulnerabilidades impulsada por IA
- Correcciones automáticas de código seguro
- Detección de fallos en la lógica de negocio
Cons:
- Sin funciones de protección en tiempo de ejecución
- Enfocado en AppSec, no es full stack

NordPass
Ideal para políticas de contraseñas a nivel empresarial

NordPass es un gestor de contraseñas empresarial diseñado para equipos de TI y organizaciones que necesitan asegurar, gestionar y controlar el acceso a las credenciales de la empresa en toda su plantilla.
¿Para quién es mejor NordPass?
NordPass es ideal para administradores de TI y equipos de seguridad en organizaciones medianas y grandes que requieren un control centralizado sobre las prácticas de contraseñas de los empleados.
Por qué elegí NordPass
NordPass se gana su lugar en mi lista porque permite aplicar políticas de contraseñas en toda la empresa desde un único panel de administración. Me gusta que los administradores puedan establecer reglas de seguridad que se aplican automáticamente a todos los usuarios, de modo que no dependen de que cada empleado siga las mejores prácticas. El Panel de Seguridad le da a mi equipo una visión en tiempo real del estado de las contraseñas en toda la organización, señalando credenciales débiles o reutilizadas según las políticas definidas. El Registro de Actividad monitoriza cada evento de acceso a credenciales, ayudando a detectar comportamientos inusuales sin tener que buscar en herramientas de auditoría separadas.
Características clave de NordPass
- Autenticador integrado: Genera y almacena códigos TOTP junto a las contraseñas, para que el equipo gestione credenciales y MFA en un solo lugar.
- Carpetas compartidas: Organiza credenciales, notas y detalles de pago en carpetas que pueden compartirse con equipos o grupos concretos.
- Escáner de filtraciones de datos: Supervisa las credenciales almacenadas comparándolas con bases de datos de filtraciones conocidas y te avisa cuando detecta cuentas comprometidas.
- Autocompletar y guardado automático: Captura y rellena automáticamente credenciales de acceso en navegadores y aplicaciones, reduciendo la entrada manual en todos los dispositivos.
Integraciones de NordPass
Las integraciones incluyen Entra ID, MS ADFS, Okta, Google Workspace, Vanta, Microsoft Sentinel y Splunk.
Pros and Cons
Pros:
- Cifrado sólido con política de conocimiento cero
- Integraciones sencillas con los principales proveedores de ID
- Control centralizado mediante el centro de compartición
Cons:
- La función de autocompletado es ocasionalmente inconsistente
- Se reportan frecuentemente problemas de acceso sin conexión
Otros programas de ciberseguridad
Mientras realizaba mis evaluaciones, encontré estas herramientas que no llegaron a la lista principal, pero que aún podrían ser una buena opción para otros casos de uso:
- NordStellar
Ideal para alertas de amenazas en tiempo real
- Zeropath
Ideal para seguridad de código con reconocimiento de contexto
- Aikido Security
Lo mejor para la seguridad de código a nube
- Logmanager
Mejor para visibilidad en tiempo real de registros
- Twingate
Mejor para acceso remoto seguro a redes
- ManageEngine Endpoint Central
La mejor opción para administrar y asegurar la infraestructura de TI
- Heimdal
Mejor con seguridad DNS y protección contra ransomware
- Malwarebytes
Mejor escáner de rootkits
- ESET PROTECT Complete
Ideal para la detección proactiva de amenazas
- Astra Pentest
Ideal para la detección continua de vulnerabilidades
- New Relic
Mejor para la observabilidad full-stack
- NETSCOUT
Mejores funciones de protección DDoS
- Zygon
Ideal para la gestión de la postura de seguridad en SaaS
- Norton
Mejor para privacidad de VPN segura
- Guardio
Ideal para seguridad web proactiva y en tiempo real
- Sprinto
Mejor para empresas en industrias altamente reguladas
- Sophos
La mejor opción para pequeñas empresas
- Amazon CloudWatch
Mejor para AWS
- Azure Sphere
Mejor para dispositivos IoT
- Microsoft Intune
Mejor para la seguridad de terminales


Opiniones relacionadas sobre programas y herramientas
Si aún no has encontrado aquí lo que buscas, consulta estos otros tipos de herramientas que hemos probado y evaluado.
- Programas de monitorización de redes
- Programas de monitorización de servidores
- Soluciones SD-WAN
- Herramientas de monitorización de infraestructuras
- Analizador de paquetes
- Herramientas de monitorización de aplicaciones
Wie ich Cybersecurity-Software bewerte
Egal ob Sie SIEM-Alerts korrelieren oder einen Endpoint-Vorfall eindämmen, teile ich die Bewertung in zwei Ebenen: die Grundanforderungen, die jedes Tool erfüllen muss, und die Unterscheidungsmerkmale, die die Besten abheben.
Kernfunktionen (Mindestvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (ist in diesem Bereich herausragend) für jede aufgeführte Kernfunktion. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindest-Gesamtpunktzahl von 75 % erreichen, um in die engere Auswahl zu gelangen.
- Bedrohungserkennung & Reaktion: Ich prüfe, ob die Plattform reale Angriffsmuster erkennt – wie laterale Bewegung, Credential Stuffing oder Ransomware-Ausbreitung – und geführte oder automatisierte Reaktionsmaßnahmen anbietet.
- Sicherheitslücken-Management: Jedes Tool sollte Schwachstellen auf Endpunkten, Cloud-Workloads und Anwendungen sichtbar machen, mit risikobasierter Priorisierung, damit Teams zuerst das Wesentliche beheben.
- Zugriffs- & Identitätskontrollen: Ich überprüfe MFA, RBAC und SSO-Unterstützung sowie, wie granular Teams das Prinzip der minimalen Rechte über Admin-Konsolen und geschützte Ressourcen durchsetzen können.
- Datenschutz & Verschlüsselung: Verschlüsselung im Ruhezustand und während der Übertragung ist Pflicht, aber ich achte auch auf DLP-Funktionen – etwa das Erkennen sensibler Daten in ausgehenden E-Mails oder Cloud-Speicher-Buckets.
- Sicherheitsüberwachung & Logging: Ich achte auf zentrale Log-Sammlung aus verschiedenen Quellen (Firewalls, Endpunkte, Cloud-Anbieter) mit Korrelation, Suche und Alarmierung, die echte Vorfalluntersuchungen unterstützt.
- Compliance & Reporting: Tools sollten vorgefertigte Berichtsvorlagen enthalten, die auf Standards wie SOC 2, HIPAA oder ISO 27001 abbilden, damit Ihr Team prüfbereite Nachweise ohne manuelle Zusammenstellung abrufen kann.
Sobald ich eine Liste an Tools habe, die die Anforderungen erfüllen, betrachte ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter abhebt)
So vergleiche und differenziere ich verschiedene Anbieter:
Herausragende Funktionen
KI-gestützte Analysen sind ein echter Vorteil, wenn Ihr Team in Alerts untergeht – Plattformen, die ML zur Erkennung anomalen Verhaltens einsetzen, durchdringen das Rauschen, das signaturbasierte Erkennung übersieht. Ich bewerte auch automatisierte Reaktionsfähigkeit, etwa Playbooks, die einen kompromittierten Endpunkt isolieren und Sitzungen widerrufen, ohne auf einen Analysten zu warten. Attack-Surface-Management ist ebenfalls wichtig, besonders für Teams in hybriden Umgebungen, in denen Schatten-IT und vergessene Assets blinde Flecken hinterlassen, die kein interner Scan erfasst.
Mehr als nur Funktionen
Das Integrations-Ökosystem gehört zu den ersten Dingen, die ich prüfe – ein Tool, das sich nahtlos mit Ihrem SIEM, ITSM wie ServiceNow und Cloud-Anbietern wie AWS oder Azure verbindet, spart Stunden manueller Korrelation. Flexibilität bei der Bereitstellung ist ebenfalls wichtig; Teams mit strengen Anforderungen an die Datenresidenz brauchen On-Premise- oder regionale Hosting-Optionen, nicht nur SaaS. Ich achte genau auf transparente Lizenzierung, da Modelle pro Endpunkt oder pro GB-Ingestion unvorhersehbar skalieren, wenn Ihre Umgebung wächst oder Log-Volumen während eines Vorfalls ansteigen.
Cómo elegir un programa de ciberseguridad
Mientras preparas tu lista de opciones, pruebas y seleccionas un programa de ciberseguridad, ten en cuenta lo siguiente:
- Qué problema intentas resolver - Empieza por identificar la brecha de funciones de ciberseguridad que intentas cubrir para aclarar las características y funcionalidades que debe ofrecer la herramienta.
- Quién tendrá que utilizarla - Para evaluar el coste y los requisitos, considera quién utilizará la plataforma y cuántas licencias necesitarás. Tendrás que evaluar si solo la necesitará el equipo de TI o si toda la organización requerirá acceso. Cuando esto esté claro, conviene considerar si estás priorizando la facilidad de uso para todos o la velocidad para tus usuarios técnicos avanzados.
- Con qué otras herramientas debe funcionar - Aclara qué herramientas estás reemplazando, cuáles se mantienen y con cuáles tendrás que integrarla. Esto podría incluir tu infraestructura en la nube, el software DMARC, las redes, las fuentes de datos y tu conjunto tecnológico general. También podrías tener que decidir si las herramientas deberán integrarse entre sí o, como alternativa, si puedes reemplazar varias herramientas con un único software de ciberseguridad consolidado.
- Qué resultados son importantes - Considera el resultado que debe ofrecer la herramienta para que se considere un éxito. Piensa en qué capacidad quieres obtener o qué quieres mejorar, y en cómo medirás el éxito. Podrías comparar ofertas de software de ciberseguridad hasta el cansancio, pero si no estás pensando en los resultados que quieres impulsar, podrías estar desperdiciando mucho tiempo valioso.
- Cómo funcionaría dentro de tu organización - Considera las soluciones junto con tus flujos de trabajo y tu metodología de entrega. Evalúa qué está funcionando bien y qué áreas están causando problemas que deben abordarse. Recuerda que cada empresa es diferente: no asumas que una herramienta funcionará en tu organización solo porque es popular.
Tendencias del software de ciberseguridad en 2025
En 2025, la creciente complejidad y sofisticación de las ciberamenazas hace que las actualizaciones de las características y funcionalidades del software de ciberseguridad sean aún más importantes, especialmente para la ciberseguridad de los servicios financieros. Una revisión de las actualizaciones de productos, los comunicados de prensa y los registros de versiones de las herramientas de ciberseguridad más populares y que evolucionan con mayor rapidez revela tendencias clave en software y tecnología diseñados para proteger y asegurar los dispositivos y la infraestructura de las empresas. Estas son algunas de las tendencias que he observado:
Funciones en evolución
- Seguridad de los puntos finales mejorada: Con el auge del trabajo remoto, se hace especial hincapié en las soluciones avanzadas de protección de los puntos finales. Estas ofrecen defensas más completas contra los ataques dirigidos a dispositivos remotos, incluidos los modelos de seguridad de confianza cero.
- Mejoras en la seguridad de la nube: A medida que las empresas continúan migrando a plataformas en la nube, ha aumentado la demanda de funciones de seguridad específicas para la nube. Las herramientas evolucionan para ofrecer mayor visibilidad, control y protección de los entornos de nube, incluidas las configuraciones multinube y de nube híbrida.
Funcionalidades nuevas e inusuales
- Análisis del comportamiento para detectar amenazas internas: Algunas herramientas de ciberseguridad están introduciendo análisis sofisticados del comportamiento de los usuarios para identificar y mitigar las amenazas internas. Esta función inusual se basa en supervisar las actividades de los usuarios para detectar anomalías que podrían indicar un riesgo de seguridad.
- Operaciones de seguridad descentralizadas: Un enfoque novedoso que se está explorando es la descentralización de las operaciones de ciberseguridad, aprovechando la tecnología de cadena de bloques para mejorar la seguridad y la integridad de los datos en las redes.
Pérdida de importancia
- Antivirus tradicional basado en firmas: La dependencia de las soluciones antivirus tradicionales basadas en firmas está disminuyendo, ya que son menos eficaces contra las vulnerabilidades de día cero y las amenazas persistentes avanzadas (APT). El mercado está orientándose hacia soluciones que ofrecen métodos de detección más dinámicos y basados en el comportamiento.
A medida que evolucionan las ciberamenazas, también lo hacen las herramientas diseñadas para combatirlas. Mantenerse al día con estas tendencias ayuda a las empresas a tomar decisiones más inteligentes sobre el software y las soluciones que implementan, garantizando que no solo sean adecuadas para las necesidades actuales, sino también para las futuras.
¿Qué es el software de ciberseguridad?
El software de ciberseguridad se utiliza para proteger sistemas, redes y datos frente a amenazas como el malware, el phishing y el acceso no autorizado. Normalmente lo utilizan equipos de TI, profesionales de la seguridad y proveedores de servicios gestionados que necesitan supervisar vulnerabilidades, gestionar incidentes y mantener seguras las operaciones empresariales.
Los servicios de seguridad DNS, la detección de amenazas, el control de acceso y las funciones de registro de actividad ayudan a identificar riesgos, detener intrusiones y realizar un seguimiento de los eventos. Estas herramientas ayudan a reducir el tiempo de inactividad, respaldar el cumplimiento normativo y facilitar la protección tanto de los sistemas internos como de los orientados a los clientes.
Características
Estas son las características principales que busqué durante mi investigación sobre el software de ciberseguridad:
- Detección de amenazas en tiempo real: Esta función permite identificar inmediatamente las amenazas en el momento en que se producen. Es fundamental para minimizar la ventana de oportunidad de los atacantes para aprovechar las vulnerabilidades y garantizar que tus dispositivos y redes permanezcan seguros.
- Respuesta automatizada a incidentes: El software (como el software unificado de gestión de amenazas) con esta capacidad puede ejecutar automáticamente acciones predefinidas contra las amenazas detectadas. Reduce el tiempo y los recursos necesarios para la intervención manual, agilizando el proceso de mitigación eficiente de las ciberamenazas.
- Seguridad de los dispositivos finales: Esto garantiza la protección de los dispositivos individuales (dispositivos finales) que se conectan a tu red. Con la proliferación del trabajo remoto, proteger cada dispositivo final es esencial para salvaguardarse de las amenazas dirigidas contra dispositivos que se encuentran fuera de las defensas de red tradicionales.
- Protección avanzada mediante cortafuegos: Un sólido software de cortafuegos actúa como barrera entre tu red y las redes externas no confiables. Filtra el tráfico entrante y saliente según un conjunto establecido de reglas de seguridad, algo crucial para impedir el acceso no autorizado a los recursos de tu red.
- Autenticación multifactor (MFA): La MFA exige que los usuarios proporcionen varios métodos de verificación antes de obtener acceso. Esta función añade una capa adicional de seguridad, reduciendo considerablemente el riesgo de acceso no autorizado mediante credenciales comprometidas.
- Seguridad en la nube: Diseñada específicamente para proteger la infraestructura y los datos basados en la nube, esta función garantiza que tus activos en la nube estén tan seguros como los de los dispositivos físicos o las redes locales. Es fundamental para las empresas que aprovechan la computación en la nube.
- Herramientas de cifrado: El cifrado protege los datos confidenciales convirtiéndolos en un código ilegible para los usuarios no autorizados. Esta función es indispensable para proteger la integridad y confidencialidad de los datos, especialmente de la información almacenada en plataformas en la nube o transmitida a través de redes. Para gestionar las claves cifradas, existe el software de infraestructura de clave pública, que permite alcanzar el máximo nivel de control.
- Gestión de información y eventos de seguridad (SIEM): SIEM proporciona una visión general del panorama de seguridad de toda tu organización mediante la recopilación y el análisis de datos de seguridad procedentes de diversas fuentes. Esta función es clave para detectar patrones y posibles incidentes de seguridad antes de que se agraven.
- Análisis de vulnerabilidades: El análisis periódico de vulnerabilidades permite identificar y corregir las brechas de seguridad en el software y los sistemas. Esta medida proactiva es crucial para evitar que los atacantes aprovechen vulnerabilidades conocidas.
- Prevención de pérdida de datos (DLP): Las tecnologías DLP evitan que los datos confidenciales se pierdan, se utilicen indebidamente o sean consultados por usuarios no autorizados. Esta función es esencial para mantener la confidencialidad e integridad de los datos empresariales críticos y garantizar el cumplimiento de las normativas de protección de datos.
Funciones comunes de IA del software de ciberseguridad
Además de las funciones estándar del software de ciberseguridad indicadas anteriormente, muchas de estas soluciones incorporan capacidades habituales en las herramientas de ciberseguridad con IA, con funciones como:
- Inteligencia de amenazas impulsada por IA: Esta función utiliza inteligencia artificial para analizar enormes cantidades de datos e identificar rápidamente amenazas nuevas o en evolución. Recibes alertas tempranas y una defensa proactiva contra los ataques emergentes.
- Detección de anomalías: La IA identifica automáticamente patrones o comportamientos anómalos que podrían indicar un ciberataque. Te ayuda a detectar amenazas furtivas que los métodos tradicionales podrían pasar por alto.
- Respuesta automatizada a incidentes: Cuando se detecta una amenaza, los sistemas de IA pueden poner automáticamente en cuarentena los dispositivos o bloquear acciones sospechosas, acelerando los tiempos de respuesta y reduciendo el impacto de los ataques.
- Evaluación predictiva de riesgos: La IA evalúa tus sistemas y predice dónde podrían aparecer vulnerabilidades en el futuro. Puedes corregir los puntos débiles antes de que se conviertan en problemas mayores.
- Detección de suplantación de identidad: La IA analiza los correos electrónicos y las comunicaciones para detectar intentos de suplantación de identidad mediante el análisis del lenguaje, el comportamiento del remitente y la intención. Esto ayuda a detener las estafas antes de que alguien haga clic en un enlace peligroso.
Seleccionar un software de ciberseguridad que incluya estas funciones puede mejorar considerablemente la capacidad de tu organización para defenderse de las ciberamenazas y responder ante ellas. Al decidir qué funciones priorizar, puedes crear un entorno digital resiliente que respalde los objetivos, las operaciones y el crecimiento de tu empresa.
Beneficios
El software de ciberseguridad desempeña un papel crucial en la protección de las organizaciones frente a la multitud de ciberamenazas que acechan en Internet. Estos son cinco beneficios clave específicos que el software de ciberseguridad proporciona a los usuarios y las organizaciones:
- Detección y respuesta mejoradas ante amenazas: El software de ciberseguridad ofrece mecanismos sofisticados para detectar y responder a las amenazas en tiempo real. El software de detección de intrusiones permite a las empresas identificar rápidamente posibles brechas de seguridad y mitigarlas antes de que puedan causar daños significativos.
- Mejor cumplimiento de las normativas: Muchas soluciones de ciberseguridad incluyen funciones diseñadas para ayudar a las organizaciones a cumplir las leyes de protección de datos y las normativas del sector. Esto no solo ayuda a evitar sanciones legales, sino que también refuerza la confianza de los clientes y socios al demostrar un compromiso con la seguridad de los datos.
- Protección contra las brechas de datos: Al implementar un cifrado sólido, software de auditoría de cortafuegos y sistemas de detección de intrusiones, el software de ciberseguridad reduce significativamente el riesgo de brechas de datos. Esta protección es esencial para salvaguardar la información confidencial y mantener la integridad y confidencialidad de los datos empresariales.
- Mayor productividad: Las amenazas de ciberseguridad pueden interrumpir las operaciones empresariales y provocar costosos periodos de inactividad. Al prevenir los ataques y minimizar su impacto, el software de ciberseguridad garantiza que los empleados puedan mantener la productividad sin interrupciones causadas por actividades maliciosas.
- Reputación y confianza de la marca: Las medidas eficaces de ciberseguridad protegen no solo los datos y los sistemas, sino también la reputación de la organización. Es más probable que los clientes confíen en las empresas y se relacionen con ellas cuando pueden demostrar un firme compromiso con la protección de su información.
Los beneficios de invertir en software de ciberseguridad van mucho más allá de la simple mitigación de riesgos. Para las organizaciones que buscan desenvolverse en las complejidades del entorno digital, estas herramientas ofrecen una línea de defensa esencial, mejoran la resiliencia general y fomentan un entorno seguro para el crecimiento y la innovación. Para las empresas con sede en Estados Unidos, trabajar con una empresa de ciberseguridad en Chicago o en otra ciudad importante proporciona una capa crucial de protección y conocimiento especializado para cada proyecto.
Costes y precios
Las soluciones de ciberseguridad van desde herramientas gratuitas de ciberseguridad hasta software de pago con capacidades más avanzadas. Cada una está diseñada para satisfacer distintas necesidades, desde pequeñas empresas que buscan una protección básica hasta grandes empresas que requieren medidas de seguridad avanzadas.
Comprender estas opciones le ayudará a tomar una decisión informada que se ajuste a las necesidades específicas de seguridad y a las limitaciones presupuestarias de su organización.
Tabla comparativa de planes de software de ciberseguridad
Este es un resumen de las opciones de planes habituales para el software de ciberseguridad:
| Tipo de plan | Precio medio | Funciones habituales | Ideal para |
|---|---|---|---|
| Gratuito | $0 | Protección básica, funciones limitadas, recomendado para uso personal o empresas muy pequeñas | Uso personal, empresas muy pequeñas con una presencia mínima en línea |
| Básico | $10 - $30/mes | Antivirus, cortafuegos, seguridad del correo electrónico, filtrado web | Pequeñas empresas con necesidades básicas de seguridad, oficinas domésticas |
| Estándar | $30 - $70/mes | Funciones básicas más protección de terminales, seguridad móvil y VPN | Empresas en crecimiento, empresas emergentes, organizaciones con algunos datos confidenciales |
| Premium | $70 - $150/mes | Funciones estándar más protección avanzada contra amenazas, gestión de identidades y análisis de seguridad | Empresas medianas con necesidades de seguridad crecientes, organizaciones con datos de clientes |
| Empresarial | Precios personalizados | Funciones premium más opciones de escalabilidad, asistencia especializada, software BAS y soluciones integrales | Grandes empresas, organizaciones con infraestructuras de TI complejas, empresas que gestionan datos altamente confidenciales |
Al seleccionar un plan de software de ciberseguridad, tenga en cuenta tanto sus necesidades de seguridad inmediatas y futuras como su presupuesto. El plan adecuado debe ofrecer un equilibrio entre una protección integral y el cuidado de no exceder sus recursos financieros.
Preguntas frecuentes sobre software de ciberseguridad
Estas son algunas respuestas a preguntas frecuentes sobre el software de ciberseguridad:
¿Cómo evalúo el software de ciberseguridad para integrarlo con mi pila tecnológica actual?
¿Cuáles son los estándares de cumplimiento más importantes que debo considerar al elegir un software de ciberseguridad?
¿Cómo mido el ROI de una solución de ciberseguridad para mi organización?
¿Pueden las herramientas de ciberseguridad ayudar a automatizar la detección y respuesta ante amenazas?
¿Cuáles son los desafíos habituales al implementar software de ciberseguridad a gran escala?
¿Cuáles son las prácticas recomendadas de ciberseguridad?
¿Es suficiente Windows Defender o necesito un antivirus?
Qué sigue
Si estás investigando herramientas de monitorización de bases de datos, contacta gratuitamente con un asesor de SoftwareSelect para obtener recomendaciones.
Rellenas un formulario y mantienes una breve conversación en la que profundizan en tus necesidades específicas. Después recibirás una lista reducida de programas para revisar. Incluso te acompañarán durante todo el proceso de compra, incluidas las negociaciones de precios.