

Las mejores herramientas de análisis de código ayudan a los desarrolladores a detectar errores de forma temprana, mejorar la calidad del código y aplicar automáticamente los estándares de codificación, para que los problemas no lleguen a producción. Cuando se depuran errores poco claros, se buscan fallos ocultos en bases de código grandes o se gestionan estilos de código incoherentes entre equipos, mantener la calidad a gran escala se vuelve frustrante y requiere mucho tiempo.
La plataforma de análisis de código adecuada automatiza las comprobaciones, destaca los problemas reales y permite que los equipos se centren en escribir código más limpio y fiable. Como director de tecnología con más de 20 años de experiencia probando y revisando herramientas de desarrollo en flujos de trabajo activos, he identificado las mejores soluciones que ayudan a los equipos a avanzar más rápido sin sacrificar la calidad. Cada reseña abarca las características, las ventajas y desventajas, y los casos de uso más adecuados para ayudarte a elegir la herramienta correcta para tu flujo de trabajo.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de herramientas de análisis de código
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores herramientas de análisis de código.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Ideal para revisiones de código de nueva generación | 4.3 out of 5 | $350/mes Plan gratuito disponible | Book Demo |
Ideal para detectar amenazas en la cadena de suministro | Not rated | $399/mes Prueba gratuita de 7 días + demostración gratuita disponible | Website |
La mejor opción para análisis de código impulsado por IA | 4.5 out of 5 | $200/mes Plan gratuito disponible | Book Demo |
Ideal para la remediación de seguridad de IA en el repositorio | 4.7 out of 5 | $1,000/dev/año Demo gratuita disponible | Website |
Mejor para la detección de vulnerabilidades impulsada por IA | Not rated | $34/desarrollador/mes Plan gratuito disponible | Book Demo |
Mejor para pruebas de seguridad | 4.4 out of 5 | $57/usuario/mes Plan gratuito disponible | Website |
La mejor para la gestión de deuda técnica | 4.6 out of 5 | $21/mes Enterprise | Website |
Ideal para análisis avanzado | 4.4 out of 5 | $24/usuario/mes Prueba gratuita de 14 días + plan gratuito disponible | Website |
Ideal para integraciones CI/CD | 4.5 out of 5 | $15/mes Prueba gratuita de 14 días | Website |
Mejor analizador de código de código abierto | Not rated | Disponible gratuitamente Disponible gratuitamente | Website |


Reseñas de las mejores herramientas de análisis de código
A continuación se muestran mis resúmenes detallados de las mejores herramientas de análisis de código que entraron en mi lista. Mis reseñas ofrecen un análisis detallado de las características principales, las ventajas & desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 Ideal para revisiones de código de nueva generación
- Plan gratuito disponible
- Desde $350/mes
Visit WebsiteCustomer Rating:4.3/5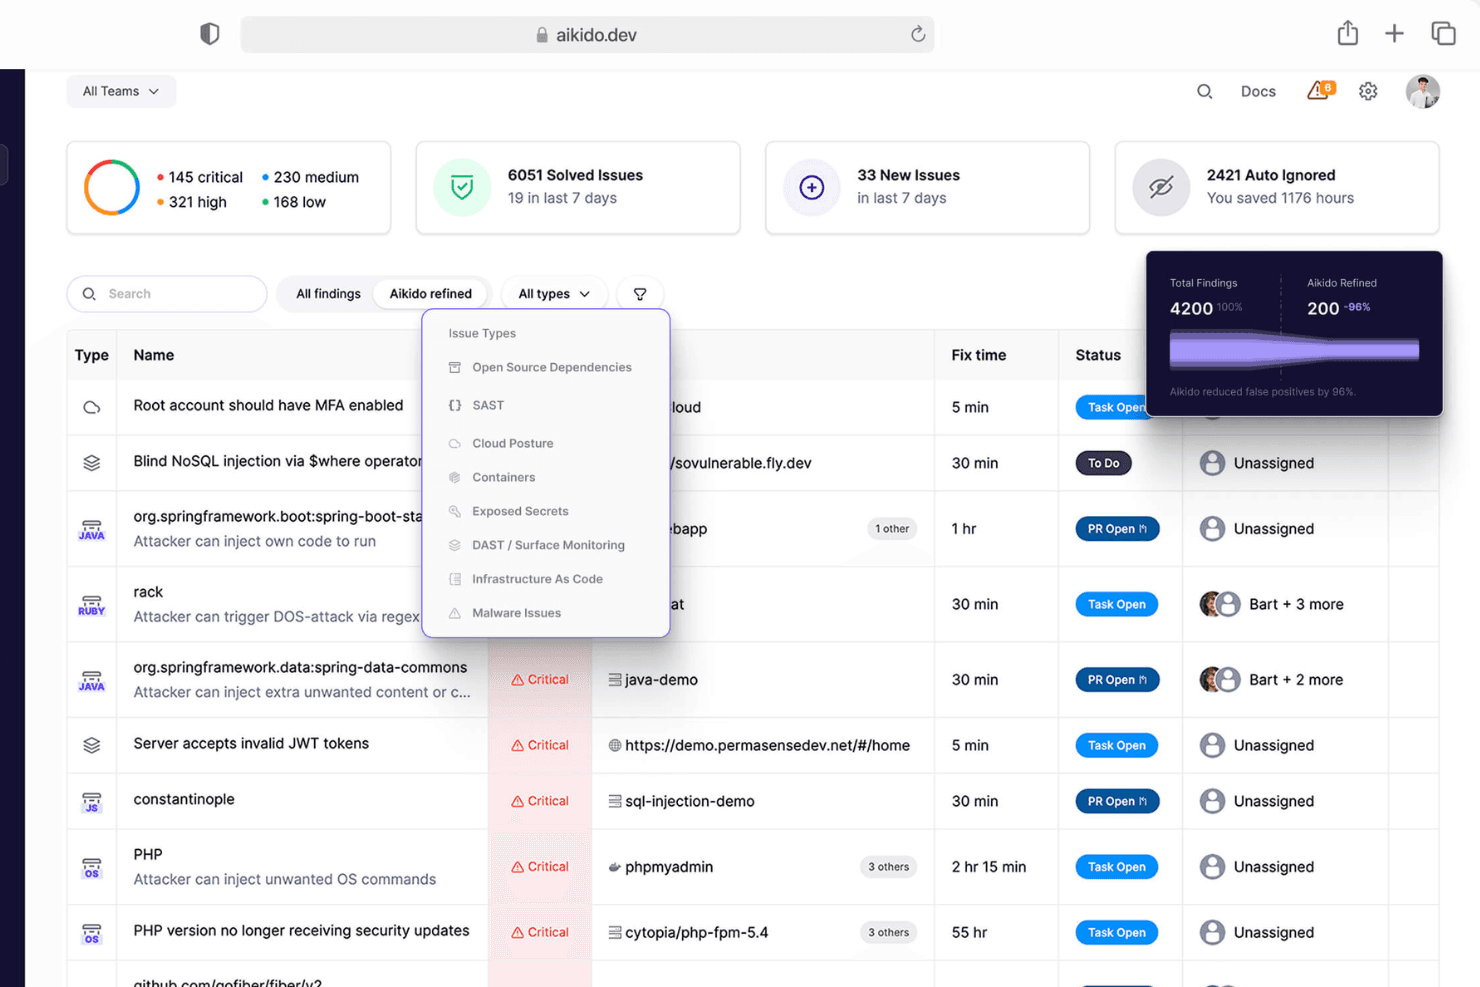
Aikido Security proporciona un panel unificado para clasificar y filtrar problemas por tipo, gravedad y fuente del análisis. Aikido Security es una plataforma DevSecOps que proporciona soluciones de seguridad integrales tanto para entornos de código como de nube.
Por qué elegí Aikido Security: Aikido combina comprobaciones de calidad de código de nueva generación con pruebas estáticas de seguridad de aplicaciones (SAST) en una sola plataforma, lo que ayuda a los desarrolladores a detectar errores y vulnerabilidades de forma temprana. Sus revisiones basadas en AI señalan problemas de mantenibilidad y calidad del código, al tiempo que detectan fallos críticos como la inyección SQL, las secuencias de comandos entre sitios (XSS) y los desbordamientos de búfer. Gracias a escáneres de código abierto de confianza como Bandit, Opengrep (que sustituye a Semgrep) y Gosec, junto con los motores propios basados en AI de Aikido, la plataforma ofrece un análisis profundo, preciso y práctico.
Funciones e integraciones destacadas de Aikido Security:
Entre las funciones que también hacen destacar a Aikido se encuentran sus capacidades de gestión de la postura de seguridad en la nube (CSPM), que detectan riesgos en la infraestructura de nube de los principales proveedores de servicios en la nube, y su función de detección de secretos, que evita el acceso no autorizado al comprobar si en el código se han filtrado o expuesto claves de API, contraseñas, certificados y claves de cifrado.
Las integraciones incluyen Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana y GitHub.
Pros and Cons
Pros:
- Interfaz fácil de usar
- Proporciona información práctica
- Ofrece un panel completo e informes personalizables
Cons:
- Las CVE sin corregir se excluyen de forma predeterminada en los análisis de contenedores efímeros
- Aikido debe habilitar las reglas SAST personalizadas
Learn more about Aikido Security: Ideal para detectar amenazas en la cadena de suministro
- Prueba gratuita de 7 días + demostración gratuita disponible
- Desde $399/mes (facturado anualmente)

Panel de Xygeni que muestra los riesgos priorizados de seguridad de aplicaciones en el código, las dependencias, CI/CD, los secretos y la IaC. Xygeni es una plataforma de seguridad de aplicaciones basada en AI que combina SAST, análisis de composición de software (SCA), detección de secretos, análisis de código malicioso, análisis de IaC, seguridad de CI/CD y supervisión de riesgos de la cadena de suministro. El análisis del código se realiza en el lado del cliente, lo que ayuda a las organizaciones a mantener el código fuente dentro de su propia infraestructura.
¿Para quién es más adecuado Xygeni?
Xygeni es una opción adecuada para equipos de ingeniería centrados en la seguridad de organizaciones medianas y empresariales que necesitan una visibilidad unificada del código de las aplicaciones, las dependencias y las canalizaciones de CI/CD.
Por qué elegí Xygeni
He incluido Xygeni en esta lista porque combina las pruebas tradicionales de seguridad de aplicaciones con la detección de código malicioso, la supervisión de la cadena de suministro de software y los flujos de trabajo de corrección asistidos por AI. Además de identificar vulnerabilidades en código propietario y dependencias de código abierto, la plataforma ayuda a los equipos a priorizar los hallazgos mediante el triaje de AI y a generar sugerencias de corrección mediante la corrección automática de AI. También me gusta que combine el análisis de alcanzabilidad y explotabilidad con una visibilidad más amplia de la seguridad de las aplicaciones, lo que ayuda a los equipos a centrarse en los riesgos de mayor prioridad.
Características principales de Xygeni
- SAST basado en AI: Detecta vulnerabilidades, como inyección SQL, secuencias de comandos entre sitios (XSS), autenticación insegura, problemas de autorización y debilidades relacionadas con la memoria.
- Detección de código malicioso: Identifica patrones de código potencialmente maliciosos, como puertas traseras, troyanos, shells inversos, ejecución ofuscada, archivos camuflados y manipulación del registro.
- Triaje de AI: Utiliza factores como la alcanzabilidad, la explotabilidad, la exposición a Internet y el impacto empresarial para ayudar a priorizar los hallazgos de seguridad.
- Corrección automática de AI: Genera sugerencias de corrección a nivel de código y admite flujos de trabajo basados en solicitudes de extracción.
- Análisis de secretos e IaC: Detecta credenciales expuestas y analiza configuraciones de infraestructura como código en entornos de Terraform, CloudFormation, Kubernetes y Helm.
- Generación de SBOM: Produce listas de materiales de software en los formatos SPDX y CycloneDX.
Integraciones de Xygeni
Xygeni se integra con GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI y otras plataformas de SCM y CI/CD. También admite Jira, GitHub Issues y Slack para la gestión de flujos de trabajo y las notificaciones. Hay integraciones con IDE disponibles para Visual Studio Code, Visual Studio, Eclipse, IntelliJ IDEA, Cursor y Windsurf. La plataforma también proporciona acceso a la API REST y compatibilidad con servidores MCP para integraciones personalizadas y flujos de trabajo de automatización.
Pros and Cons
Pros:
- Filtra el ruido para mostrar los riesgos explotables
- Cubre desde el código hasta el contenedor en un solo análisis
- Detección en tiempo real de paquetes maliciosos de código abierto
Cons:
- Personalización limitada del panel y los informes
- Las configuraciones complejas de CI/CD requieren ajustes manuales
Learn more about Xygeni: La mejor opción para análisis de código impulsado por IA
- Plan gratuito disponible
- Desde $200/mes
Visit WebsiteCustomer Rating:4.5/5
Zeropath ofrece un panel completo para monitorear la seguridad del código. Zeropath es una plataforma de Análisis de Seguridad de Aplicaciones Estáticas (SAST) impulsada por IA que atrae a empresas y profesionales que buscan mejorar la seguridad del código y optimizar sus procesos de desarrollo de software. Con su capacidad para identificar y corregir automáticamente vulnerabilidades, Zeropath es especialmente adecuado para equipos que priorizan la seguridad sin sacrificar la velocidad. Al minimizar los falsos positivos e integrarse sin problemas con plataformas de desarrollo populares, convierte la seguridad de un posible obstáculo en un catalizador para un despliegue de código más seguro y rápido.
Por qué elegí Zeropath
Elegí Zeropath porque destaca por su enfoque basado en IA para el análisis de código, ofreciendo capacidades únicas que son cruciales para los equipos de desarrollo modernos. Las capacidades de escaneo rápido de la plataforma, completando análisis de pull-requests en menos de 60 segundos, garantizan que tu equipo reciba comentarios a tiempo sin interrumpir el flujo de trabajo. Además, la generación automatizada de parches de Zeropath, perfeccionada mediante indicaciones en lenguaje natural, aborda las vulnerabilidades de manera eficiente, permitiendo que tu equipo se concentre en la innovación en lugar de en correcciones manuales.
Características clave de Zeropath
Además de sus capacidades destacadas, Zeropath ofrece varias otras características que lo convierten en una herramienta valiosa para el análisis de código:
- Detección de secretos: Escanea tus repositorios en busca de tokens y claves filtrados.
- Soporte integral de lenguajes: Ofrece soporte para múltiples lenguajes de programación, aumentando su versatilidad en diferentes proyectos.
- Aplicación de políticas: Te permite escribir reglas en lenguaje natural y aplicarlas en toda tu base de código.
- Integración con sistemas de control de versiones: Se integra fácilmente con sistemas populares como GitHub y GitLab, brindando retroalimentación en tiempo real durante el ciclo de desarrollo.
Integraciones de Zeropath
Las integraciones incluyen GitHub, GitLab, Bitbucket, Azure Pipelines, VS Code, CircleCI y Docker.
Pros and Cons
Pros:
- Detecta fallos de lógica y riesgos ocultos que podrías pasar por alto en escaneos normales.
- Reduce hallazgos ruidosos para que tu equipo se enfoque en problemas reales.
- Ofrece correcciones claras que aceleran tus revisiones de seguridad.
Cons:
- Existe la posibilidad de omitir vulnerabilidades si la IA no está configurada correctamente.
- Es posible que necesites tiempo para adaptar tu flujo de trabajo a su automatización.
Learn more about Zeropath: Ideal para la remediación de seguridad de IA en el repositorio
- Demo gratuita disponible
- Hasta $1,000/dev/año (facturado anualmente)
Visit WebsiteCustomer Rating:4.7/5
Panel de Mend.io que muestra una vulnerabilidad de inyección SQL de alta gravedad (CWE-89), con el código vulnerable resaltado y detalles de remediación. Mend.io es una plataforma de análisis de código que te ayuda a detectar vulnerabilidades de seguridad y problemas de licencias tanto en código propietario como de código abierto. Combina pruebas estáticas de seguridad de aplicaciones (SAST) con análisis de composición de software (SCA) para ofrecerte visibilidad sobre los riesgos de tu aplicación durante el desarrollo.
Por qué elegí Mend.io: Añadí Mend.io a esta lista porque aborda dos problemas que afectan a muchos equipos de seguridad: los análisis lentos y los resultados ruidosos. Su motor de análisis estático se ejecuta 10 veces más rápido que las herramientas SAST tradicionales y se centra en mostrar los problemas nuevos introducidos desde tu último commit. De este modo, puedes concentrarte en corregir lo importante en lugar de revisar alertas obsoletas. También me gusta su remediación basada en IA, que sugiere correcciones que puedes aplicar con un solo clic para reducir el tiempo medio de resolución.
Características destacadas e integraciones de Mend.io:
Las características incluyen la gestión del cumplimiento de licencias para paquetes de código abierto, el análisis de imágenes de contenedores y el análisis de riesgos para componentes de código generados por IA. También ofrece controles de acceso basados en roles, informes preparados para auditorías y acceso a API para integraciones personalizadas.
Las integraciones incluyen Azure DevOps, Bitbucket Cloud, GitHub.com, GitHub Enterprise, GitLab, Mend for Azure Repos, Mend for Bitbucket Data Center y Mend for GitLab.
Pros and Cons
Pros:
- Análisis más rápidos que los SAST tradicionales
- Remediación basada en IA con un solo clic
- Cubre código propietario y de código abierto
Cons:
- La configuración puede requerir ajustes
- Compatibilidad limitada con lenguajes y paquetes
Learn more about Mend.io: Mejor para la detección de vulnerabilidades impulsada por IA
- Plan gratuito disponible
- Desde $34/desarrollador/mes

Corgea señala una vulnerabilidad de inyección SQL de alto riesgo y sugiere una corrección segura y parametrizada del código directamente dentro de una solicitud de incorporación de cambios (pull request). Corgea está diseñado para desarrolladores y profesionales de la seguridad que buscan una forma más inteligente de analizar el código. Aborda el problema de encontrar y corregir vulnerabilidades incorporando análisis impulsados por IA directamente en tu flujo de trabajo habitual. Al comprender el contexto de tu código, Corgea reduce los falsos positivos y produce correcciones que realmente puedes implementar. Esto lo convierte en una opción ideal para equipos que desean mejorar la seguridad sin lidiar con el ruido y las ineficiencias comunes en las herramientas tradicionales.
Por qué elegí Corgea
Elegí Corgea porque utiliza SAST nativo con IA para detectar vulnerabilidades que las herramientas tradicionales suelen pasar por alto, incluidos fallos en la lógica empresarial y problemas de código más complejos. Se basa en modelos de lenguaje de gran tamaño para comprender el contexto del código, lo que reduce enormemente los falsos positivos. Además, su priorización automática y detección contextualizada no solo señalan problemas; proporcionan correcciones aplicables. Para equipos centrados en la seguridad, eso hace que Corgea sea una opción más eficiente y práctica.
Características clave de Corgea
Además de sus capacidades de SAST nativo con IA, Corgea ofrece varias funciones adicionales que aumentan su utilidad como herramienta de análisis de código:
- Análisis de dependencias: Identifica automáticamente vulnerabilidades en dependencias de terceros en más de 25 lenguajes de programación.
- Análisis de Infraestructura como Código (IaC): Detecta configuraciones erróneas de seguridad y secretos expuestos en el código de infraestructura antes de la implementación.
- Escaneo de secretos: Encuentra credenciales codificadas en el código e información sensible mediante coincidencia de patrones y comprensión contextual potenciada por IA.
- Remediación potenciada por IA: Genera correcciones contextuales para vulnerabilidades analizando patrones de código y controles de seguridad.
Integraciones de Corgea
Actualmente, Corgea no lista integraciones nativas.
Pros and Cons
Pros:
- Detección de vulnerabilidades impulsada por IA
- Correcciones automáticas de código seguro
- Detección de fallos en la lógica empresarial
Cons:
- No cuenta con funciones de protección en tiempo de ejecución
- Enfocado en AppSec, no en todo el stack
Learn more about Corgea: Mejor para pruebas de seguridad
- Plan gratuito disponible
- Desde $57/usuario/mes
Visit WebsiteCustomer Rating:4.4/5
Panel de Snyk mostrando un resumen de todos los problemas de codificación. Snyk es una plataforma de seguridad para desarrolladores que ofrece análisis y escaneo en tiempo real para tu código. También ofrece integración con repositorios git, lo que te permite priorizar problemas en todos tus proyectos.
Por qué elegí Snyk: Puse Snyk en esta lista porque cuenta con impresionantes características de seguridad. La primera es que su herramienta DeepCode AI muestra una lista de soluciones rápidas a medida que identifica problemas. Puedes revisar e implementar estas soluciones desde tu entorno de desarrollo integrado (IDE). La segunda es que Snyk otorga a cada problema una puntuación de riesgo, por lo que puedes priorizar problemas y hacer tu código más seguro.
Características y Integraciones Destacadas de Snyk:
Características que hacen de Snyk una excelente herramienta de análisis de código incluyen escaneo de contenedores que revisa vulnerabilidades en imágenes de contenedores y seguimiento de código en vivo que valida tu código mientras trabajas. Me gustó que incluso pude revisar mi código cuando estaba lejos del escritorio al probarlo.
Integraciones están disponibles de forma nativa para herramientas CI/CD como Jenkins, Azure Pipelines y Bitbucket Pipelines. También hay plugins para herramientas IDE como Eclipse, PhpStorm y Visual Studio.
Pros and Cons
Pros:
- Fácil de integrar e instalar
- Ofrece integración con la canalización de integración continua y entrega continua (CI/CD)
- La interfaz de usuario es fácil de navegar
Cons:
- Tiempos de escaneo más lentos
- El plan gratuito está limitado a 100 pruebas por mes
Learn more about Snyk Code: La mejor para la gestión de deuda técnica
- Enterprise (Precio bajo solicitud)
- $21/mes
Visit WebsiteCustomer Rating:4.6/5
CodeScene analiza tendencias de salud del código, identifica puntos críticos y proporciona información accionable para mejorar la calidad del código. CodeScene es una herramienta de análisis y visualización de código diseñada para ayudar a los equipos de desarrollo a identificar deuda técnica, mejorar la calidad del código y aumentar la productividad del equipo.
Por qué elegí CodeScene: Me gusta su capacidad para identificar puntos críticos dentro de la base de código. Estos puntos calientes son áreas que sufren cambios frecuentes y pueden albergar riesgos ocultos. Al señalar estas secciones críticas, CodeScene permite que el equipo enfoque los esfuerzos de mantenimiento donde más importa. La herramienta también visualiza cómo los autores individuales y los equipos impactan el código, desde la propiedad de archivos hasta métricas de resultados. Este conocimiento ayuda a comprender los factores humanos que influyen en la calidad del código, facilitando una mejor colaboración y el intercambio de conocimientos.
Características destacadas e integraciones de CodeScene:
Las características incluyen revisiones automáticas de código que se integran con las solicitudes de extracción, proporcionando retroalimentación en tiempo real sobre problemas de calidad de código. La extensión IDE de CodeScene ofrece retroalimentación instantánea sobre la calidad del código dentro del entorno de desarrollo, ayudando a detectar y corregir problemas temprano. Además, la herramienta proporciona análisis de cobertura de código, combinando métricas de cobertura para identificar y mitigar áreas de alto riesgo en la base de código.
Las integraciones incluyen Jira, Trello, Azure DevOps, GitHub Issues, GitLab, YouTrack, Slack y REST API.
Pros and Cons
Pros:
- Ayuda a identificar y priorizar efectivamente la deuda técnica
- Proporciona información accionable sobre la calidad del código y la dinámica del equipo
- Ofrece visualizaciones que hacen que los datos complejos sean fáciles de entender
Cons:
- La configuración puede ser compleja para ciertos entornos
- La mayoría de las integraciones están disponibles sólo en planes de nivel superior
Learn more about CodeScene: Ideal para análisis avanzado
- Prueba gratuita de 14 días + plan gratuito disponible
- Desde $24/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit ofrece una interfaz de revisión de código impulsada por IA para analizar código TypeScript. CodeRabbit es una herramienta impulsada por IA diseñada para mejorar el proceso de revisión de código. Al automatizar las revisiones y ofrecer análisis inteligentes, ayuda a los desarrolladores a detectar y corregir problemas de manera más rápida y eficiente.
Por qué elegí CodeRabbit: Elegí CodeRabbit por sus capacidades avanzadas de análisis. La herramienta utiliza analizadores estáticos y razonamiento basado en IA, lo que significa que no solo encuentra errores, sino que comprende la estructura del código. Esto da como resultado una revisión más exhaustiva y con menos ruido, permitiendo a tu equipo centrarse en lo que realmente importa. Además, su función de generación automática de reportes crea útiles notas de lanzamiento e informes diarios, manteniendo a todos informados sin esfuerzo adicional.
Características e integraciones destacadas de CodeRabbit:
Características como el chat con agentes, que te permite interactuar y automatizar tareas como la generación de código y la resolución de comentarios, haciendo que tu flujo de trabajo sea más cohesivo. La herramienta también ofrece resúmenes sencillos de PR que proporcionan una visión concisa de los archivos modificados y sus descripciones, ayudándote a entender rápidamente qué se ha cambiado. Además, CodeRabbit incluye identificación automática de incidencias, asegurando que las discrepancias se destaquen y aborden de inmediato.
Integraciones incluyen GitHub, GitLab, Azure DevOps, Jira, Linear, Mercury, Writer, Abnormal Security, Ashby, Chegg, Sisense y Groupon.
Pros and Cons
Pros:
- CodeRabbit CLI permite realizar revisiones de código IA directamente desde la terminal
- Los usuarios pueden revisar el código generado por IA línea por línea antes de confirmarlo, asegurando revisiones exhaustivas
- Proporciona retroalimentación instantánea sobre el código, identificando alucinaciones, fallos de lógica, vulnerabilidades y pruebas faltantes
Cons:
- Algunos usuarios pueden encontrar engorrosa la configuración inicial y el proceso de integración con los repositorios
- Puede que no comprenda completamente bases de código complejas, lo que puede resultar en imprecisiones y afectar la fiabilidad de los comentarios
Learn more about CodeRabbit: Ideal para integraciones CI/CD
- Prueba gratuita de 14 días
- Desde $15/mes
Visit WebsiteCustomer Rating:4.5/5
Codacy te permite ver métricas clave de calidad de código desde un solo lugar. Codacy es una herramienta de análisis de código que automatiza las revisiones de código. Analiza tu código fuente y resalta los problemas mientras trabajas, lo que te permite desarrollar software de manera más eficiente. La plataforma es compatible con más de 40 lenguajes de programación y frameworks de forma nativa.
Por qué elegí Codacy: Elegí Codacy porque se integra bien con flujos de trabajo CI, una práctica de DevOps que consiste en fusionar cambios de código en un repositorio. Integrar Codacy con GitHub me permitió obtener retroalimentación instantánea sobre mi código, para poder corregir rápidamente cualquier problema. Otra razón por la que elegí Codacy es que ayuda a estandarizar la calidad del código bloqueando automáticamente las solicitudes de extracción que no cumplen ciertos estándares.
Características destacadas e integraciones de Codacy:
Características que me gustaron de Codacy son la capacidad de establecer conjuntos de reglas personalizados. Codacy tiene cientos de reglas disponibles, pero también puedes subir tu propio archivo de configuración. Esto facilita la aplicación de condiciones específicas a una base de código y el mantenimiento de la calidad en todos los equipos.
Las integraciones están disponibles de forma nativa con GitHub, GitLab y Bitbucket. También hay integraciones nativas para Jira y Slack.
Pros and Cons
Pros:
- Ofrece útiles informes de calidad de código
- Fácil de integrar en los flujos de trabajo de codificación
- Cumple con los estándares de seguridad SOC2
Cons:
- No se integra con Lombok, una librería de Java que reduce el código repetitivo
- No permite exportar patrones de código
Learn more about Codacy:

Usando PMD para encontrar código duplicado. PMD es una herramienta de código abierto que proporciona análisis estático para lenguajes de programación como JavaScript, Apex y XML. Está disponible para Windows, macOS y Linux.
Por qué elegí PMD: La mayoría de las herramientas de análisis de código requieren una licencia de pago o ofrecen funcionalidad limitada en sus planes gratuitos. Pero la razón por la que elegí PMD es porque es un software de código abierto, lo que la convierte en una alternativa rentable frente a las opciones de pago.
Funciones y integraciones destacadas de PMD:
Funciones que me gustaron al trabajar con PMD incluyen sus comprobaciones integradas que te permiten configurar reglas para diferentes lenguajes y así imponer estándares de codificación. La herramienta también incluye el Detector de Copia/Pega (CPD), que te ayuda a identificar código duplicado en tu base de código.
Integraciones disponibles con IDEs populares como Eclipse, JDeveloper y Gradle mediante plugins.
Pros and Cons
Pros:
- Puede detectar código duplicado en varios lenguajes de programación
- Capaz de manejar bien los falsos positivos
- Gratis y de código abierto
Cons:
- Configurar las reglas de análisis de PMD puede ser complicado
- La retroalimentación sobre el código no se proporciona en tiempo real
Learn more about PMD:
Otras herramientas de análisis de código
Hay algunas otras herramientas de análisis de código que no llegaron a entrar en mi lista, pero merece la pena examinarlas más de cerca:
- 11QodanaIdeal para admitir muchos lenguajes de programación
- 12Synopsys CoverityIdeal para equipos de DevOps
- 13Fortify Static Code Analyzer (SCA)Mejor para seguridad empresarial
- 14Veracode Static AnalysisMejor para escaneo de vulnerabilidades y cobertura
- 15Code Climate QualityIdeal para usuarios de GitHub
- 16JSHintLa mejor opción para gestionar la complejidad del código
- 17SemgrepIdeal para análisis estático preciso
- 18CAST HighlightLa mejor para realizar evaluaciones de software a gran escala
- 19InferIdeal para desarrolladores móviles
- 20PVS-StudioMejor para desarrolladores de videojuegos
- 21SourceryIdeal para retroalimentación en tiempo real en IDEs
- 22SentryLa mejor para depuración impulsada por IA
- 23SonarQubeMejor para el mantenimiento de la calidad del código
- 24DerScannerIdeal para código fuente y archivos binarios
Reseñas relacionadas de software informático
Si todavía no has encontrado aquí lo que buscas, consulta estas herramientas alternativas que hemos probado y evaluado.
- Software de monitorización de redes
- Software de monitorización de servidores
- Soluciones SD-Wan
- Herramientas de monitorización de infraestructuras
- Analizador de paquetes
- Herramientas de monitorización de aplicaciones
Cómo Evalúo las Herramientas de Análisis de Código
Divido mi evaluación en criterios básicos—como SAST multilenguaje e integración con CI/CD—y diferenciadores como correcciones impulsadas por IA y SCA que distinguen a las mejores herramientas del resto.
Funcionalidades Básicas (Requisitos Fundamentales para Esta Lista)
Cuando selecciono las herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en esta área) por cada funcionalidad básica que se detalla a continuación. Luego, calculo el puntaje total de la herramienta en porcentaje. Cada herramienta debe lograr una puntuación mínima total del 75% para ser considerada en la inclusión.
- Análisis Estático de Código: Evalúo la profundidad del análisis que realiza cada herramienta—si va más allá del simple linting para ofrecer análisis de flujo de datos y control, identificando errores reales antes de que lleguen a producción.
- Soporte Multilenguaje: Un código base poliglota es la norma, por lo que verifico cuántos lenguajes principales cubre cada herramienta y si maneja frameworks como React, Spring o .NET de manera nativa.
- Detección de Vulnerabilidades de Seguridad: Busco una clara correspondencia con el Top 10 de OWASP y entradas CWE con calificaciones de severidad, además de guías de remediación que ayuden a los desarrolladores a solucionar problemas y no solo señalarlos.
- Integración con CI/CD e IDE: Cada herramienta debe conectarse con las plataformas que tu equipo ya utiliza—GitHub, GitLab, Jenkins, Azure DevOps—e idealmente mostrar los hallazgos directamente dentro de VS Code o IntelliJ.
- Reglas Personalizadas y Políticas: Cada equipo tiene sus propios estándares, así que evalúo si puedes crear, modificar y compartir conjuntos de reglas o filtros de calidad adaptados a las convenciones de codificación de tu organización.
- Informes y Tableros: Busco tableros que hagan seguimiento de tendencias a lo largo del tiempo—densidad de defectos, tasas de remediación, archivos críticos—para que los líderes técnicos y los equipos de seguridad puedan medir el progreso y no solo encontrar problemas.
Una vez que tengo una lista de herramientas que cumplen estos criterios, considero qué distingue a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Así es como comparo y contrasto a los diferentes proveedores:
Características Sobresalientes
El análisis de composición de software es clave: reviso si una herramienta escanea dependencias de código abierto en busca de CVEs conocidos junto con tu código propio, ya que la mayoría de apps modernas dependen en gran medida de librerías de terceros. Las sugerencias de corrección mediante IA también importan, especialmente cuando una herramienta recomienda pasos específicos de remediación directamente en una pull request. También evalúo si la herramienta detecta secretos hardcodeados y errores de configuración en IaC en archivos de Terraform o Kubernetes, lo cual cubre un vacío que las herramientas SAST puras suelen dejar abierto.
Más Allá de las Funcionalidades
La experiencia del desarrollador es algo que valoro mucho: las herramientas con altos rates de falsos positivos hacen que se pierda la confianza rápidamente y los equipos terminan ignorando los hallazgos. También analizo la flexibilidad de despliegue, ya que algunas organizaciones no pueden enviar el código fuente a una plataforma SaaS y necesitan opciones autoalojadas o en entornos aislados. La transparencia en los precios también es importante; reviso si el proveedor cobra por desarrollador, por repositorio o por línea de código, porque el modelo incorrecto puede hacer que los costos sean impredecibles a medida que el equipo crece.
Cómo elegir herramientas de análisis de código
Es fácil perderse entre largas listas de características y complejas estructuras de precios. Para ayudarte a mantener la concentración mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
|---|---|
| FactorEscalabilidad | Qué considerarAsegúrate de que la herramienta pueda gestionar bases de código grandes y varios usuarios simultáneos sin ralentizar el análisis. |
| FactorIntegraciones | Qué considerarAsegúrate de que la herramienta se integre con tu canalización de CI/CD, sistemas de control de versiones y herramientas de gestión de proyectos. |
| FactorPersonalización | Qué considerarBusca opciones para modificar las reglas de análisis, los umbrales y los formatos de informes para adaptarlos al flujo de trabajo de tu equipo. |
| FactorFacilidad de uso | Qué considerarLas herramientas de visualización de código ofrecen interfaces fáciles de navegar, con una formación mínima y una configuración rápida. |
| FactorPresupuesto | Qué considerarEvalúa los costes de las licencias, los niveles de funciones y cualquier tarifa adicional por funciones premium o asistencia. |
| FactorMedidas de seguridad | Qué considerarComprueba que incluya cifrado, gestión segura de los datos y cumplimiento de las normas de seguridad. |
| FactorPrecisión | Qué considerarElige una herramienta con una baja tasa de falsos positivos y recomendaciones claras y prácticas. |
| FactorInformes | Qué considerarBusca informes detallados con información clara, datos históricos y análisis de tendencias. |
Tendencias en las herramientas de análisis de código
En mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de versiones de distintos proveedores de herramientas de análisis de código. Estas son algunas de las tendencias emergentes que sigo de cerca:
- Análisis asistido por IA: Las herramientas utilizan cada vez más el aprendizaje automático para detectar patrones y sugerir correcciones, lo que mejora la precisión y reduce los falsos positivos.
- Seguridad desde el inicio: Cada vez más plataformas incorporan comprobaciones de seguridad en una fase más temprana del ciclo de desarrollo para detectar vulnerabilidades antes de la implementación.
- Soluciones basadas en la nube: El análisis de código basado en la nube está ganando popularidad gracias a su escalabilidad y a su capacidad para integrarse con entornos de desarrollo remotos.
- Perfilado del rendimiento: Las herramientas más recientes ofrecen información más detallada sobre la ejecución del código y el uso de recursos para ayudar a mejorar el rendimiento.
- Ampliación de lenguajes: Cada vez más herramientas incorporan compatibilidad con lenguajes de programación especializados y emergentes para satisfacer diversas necesidades de desarrollo.
¿Qué son las herramientas de análisis de código?
Las herramientas de análisis de código examinan el código fuente para encontrar errores, fallos de seguridad y problemas de rendimiento antes de la implementación. Los desarrolladores, ingenieros de control de calidad y profesionales de DevOps utilizan estas herramientas para mantener un código más limpio y fiable, y reducir el tiempo dedicado a las revisiones manuales.
Las funciones de análisis automatizado, análisis estático y dinámico, y comentarios en tiempo real ayudan a identificar errores de programación, aplicar estándares y mejorar la calidad general del código. En conjunto, estas herramientas facilitan que los equipos escriban mejor código con mayor rapidez y mantengan la estabilidad a largo plazo en todos sus proyectos.
Funciones de las herramientas de análisis de código
Al seleccionar herramientas de análisis de código, presta atención a las siguientes funciones clave:
- Análisis estático del código: Esta función analiza el código fuente sin ejecutarlo, lo que ayuda a identificar errores, olores de código y vulnerabilidades al principio del proceso de desarrollo. Es perfecta para detectar problemas antes de que lleguen a producción.
- Integración con entornos de desarrollo: Con esta función, puedes trabajar directamente donde escribes código. Estas herramientas suelen integrarse perfectamente con los IDE más populares, lo que te permite solucionar problemas y ver sugerencias en tiempo real sin tener que cambiar de programa.
- Informes automatizados: Recibirás desgloses detallados de la calidad, complejidad o cumplimiento del código directamente en tu bandeja de entrada o panel de control. Estos informes te ayudan a realizar un seguimiento del progreso, identificar tendencias y mantener informado a tu equipo.
- Métricas y análisis del código: Esta función cuantifica aspectos como la complejidad ciclomática, la duplicación de código y la facilidad de mantenimiento. Las métricas ofrecen una visión clara de dónde pueden estar surgiendo problemas para que puedas centrarte en las mejoras.
- Compatibilidad con varios lenguajes: Si trabajas con más de un lenguaje de programación, esta función resulta imprescindible. Las buenas herramientas analizan desde Java y Python hasta JavaScript, lo que te permite abarcar toda tu base de código.
- Conjuntos de reglas personalizables: Puedes adaptar las reglas de análisis a los estándares de programación de tu equipo o a los requisitos del proyecto. De este modo, no tendrás que conformarte con recomendaciones genéricas, sino que recibirás orientación adecuada para tus objetivos específicos.
- Detección de vulnerabilidades de seguridad: Busca herramientas que señalen amenazas de seguridad conocidas, como las inyecciones SQL o los desbordamientos de búfer, para que puedas abordar los riesgos antes de que hagan vulnerable tu aplicación.
- Integración con el control de versiones: Esta función permite que el análisis del código se ejecute automáticamente en las nuevas confirmaciones o solicitudes de incorporación de cambios, garantizando que solo el código limpio y revisado llegue a tus repositorios compartidos.
- Funciones de colaboración: Algunas herramientas facilitan la asignación de problemas del código, la publicación de comentarios o el seguimiento de las correcciones dentro del equipo. Se trata de mantener la coordinación y la responsabilidad.
Funciones de IA habituales de las herramientas de análisis de código
Además de las funciones estándar de las herramientas de análisis de código mencionadas anteriormente, muchas de estas soluciones están incorporando IA con funciones como:
- Predicción inteligente de errores: mediante el uso de datos históricos, la IA predice dónde es probable que aparezcan errores para que puedas centrar proactivamente tus pruebas y revisiones en los puntos de mayor riesgo.
- Sugerencias automatizadas para la revisión de código: la IA analiza tu código y ofrece comentarios instantáneos y contextualizados, así como sugerencias de mejora, lo que te ayuda a perfeccionar tu base de código con menos esfuerzo manual.
- Detección de amenazas de seguridad: los motores basados en IA detectan amenazas de seguridad sutiles y emergentes al reconocer patrones tanto en tu código como en fuentes actualizadas de inteligencia sobre amenazas.
- Recomendaciones inteligentes de refactorización: obtén propuestas personalizadas para reestructurar el código y mejorar su legibilidad, mantenibilidad o rendimiento, todas ellas sugeridas por una IA que aprende de tus hábitos de programación específicos.
- Análisis independiente del lenguaje: la IA amplía el análisis a lenguajes poco comunes o especializados adaptando sus comprobaciones, lo que reduce los puntos ciegos que las herramientas tradicionales podrían pasar por alto.
Ventajas de las herramientas de análisis de código
La implementación de herramientas de análisis de código ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mejora de la calidad del código: identifica errores e ineficiencias en una fase temprana, ayudando a los desarrolladores a escribir un código más limpio y eficiente.
- Depuración más rápida: reduce el tiempo dedicado a identificar y solucionar problemas al proporcionar información clara y útil.
- Mayor seguridad: detecta vulnerabilidades y fallos de seguridad en una fase temprana, minimizando el riesgo de filtraciones.
- Mejor mantenibilidad: ayuda a mantener el código organizado y coherente, haciendo que las actualizaciones futuras sean más fáciles y rápidas.
- Mayor productividad del equipo: las herramientas automatizadas de revisión de código pueden realizar comprobaciones y proporcionar comentarios repetitivos, permitiendo que los desarrolladores se centren en tareas de alto valor.
- Ayuda para el cumplimiento normativo: garantiza que el código cumpla las normas del sector y las prácticas recomendadas al señalar posibles infracciones.
- Ahorro de costes: reduce la deuda técnica y las costosas correcciones posteriores al lanzamiento al mejorar la calidad del código desde el principio.
Costes y precios de las herramientas de análisis de código
La selección de herramientas de análisis de código requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las funciones, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las funciones que suelen incluir las soluciones de análisis de código:
Tabla comparativa de planes de las herramientas de análisis de código
| Tipo de plan | Precio medio | Funciones habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0/user/month | Funciones habitualesAnálisis de código básico, compatibilidad limitada con lenguajes y ausencia de informes avanzados. |
| Tipo de planPlan personal | Precio medio$10–$30/user/month | Funciones habitualesCompatibilidad ampliada con lenguajes, reglas personalizadas y ajustes individuales del usuario. |
| Tipo de planPlan empresarial | Precio medio$30–$100/user/month | Funciones habitualesColaboración en equipo, integración con CI/CD, comentarios en tiempo real e informes avanzados. |
| Tipo de planPlan corporativo | Precio medio$100+/user/month | Funciones habitualesSeguridad de nivel empresarial, comprobaciones de cumplimiento, usuarios ilimitados y asistencia especializada. |
Preguntas frecuentes sobre herramientas de análisis de código
Aquí tienes algunas respuestas a preguntas frecuentes sobre las herramientas de análisis de código: