

I 10 migliori software di sicurezza informatica recensiti per il 2026

Migliori software di cybersicurezza


I migliori software di cybersicurezza aiutano a rilevare tempestivamente le minacce, bloccare gli accessi non autorizzati e proteggere i dati sensibili su endpoint, reti e ambienti cloud.
Se ti è capitato di avere a che fare con agenti che rallentano le prestazioni del sistema, avvisi che intasano la posta in arrivo senza fornire contesto o strumenti che non funzionano bene insieme, sai quanto può essere frustrante mettere a punto una postura di sicurezza affidabile. Molti team incontrano anche problemi di visibilità, soprattutto quando supportano ambienti ibridi o remoti oppure cercano di applicare livelli di protezione all'infrastruttura legacy.
Ho testato e implementato decine di strumenti di cybersicurezza in ambienti aziendali e SaaS, collaborando a stretto contatto con i team per proteggere qualsiasi elemento, dagli endpoint ai servizi basati sul cloud. Questa guida analizza le piattaforme che offrono integrazioni semplici, avvisi significativi e la visibilità necessaria per reagire rapidamente senza essere sommersi dal rumore.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei migliori software di cybersicurezza
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la gestione degli accessi | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 2 | Ideale per il blocco delle minacce a livello DNS | Prova gratuita di 14 giorni + demo gratuita disponibile | A partire da $7/utente/mese (fatturazione annuale) | Website | |
| 3 | Ideale per il rilevamento comportamentale in tempo reale | Prova gratuita di 30 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per la protezione delle applicazioni | Prova gratuita di 15 giorni | Da $0.08/ora | Website | |
| 5 | Ideale per istituzioni educative | Piano gratuito disponibile | A partire da $15/host/mese | Website | |
| 6 | Ideale per programmi TPRM focalizzati sulla conformità | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 7 | Ideale per Google Workspace e Microsoft 365 | Demo gratuita disponibile | Da $4/utente/mese (fatturato annualmente) | Website | |
| 8 | Ideale per funzionalità DLP e CASB integrate | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 9 | Ideale per auto-triage basato su IA | Piano gratuito disponibile | A partire da $34/sviluppatore/mese | Website | |
| 10 | Ideale per le policy di password a livello aziendale | Piano gratuito disponibile | Da $1,79/utente/mese | Website |

Recensioni dei migliori software di cybersicurezza
Di seguito trovi le mie scelte tra i migliori software di cybersicurezza, con analisi brevi ma dettagliate per aiutarti a confrontarne punti di forza, punti deboli e prezzi:

Ideale per la gestione degli accessi
Cakewalk è uno strumento di gestione degli accessi progettato per aiutare il tuo team a controllare e monitorare l'utilizzo del software all'interno dell'organizzazione. Offre funzionalità che consentono di supervisionare l'accesso dei dipendenti a varie applicazioni, garantendo che solo il personale autorizzato possa utilizzare strumenti specifici.
Perché ho scelto Cakewalk: Ho scelto Cakewalk perché offre una visibilità completa su tutte le applicazioni utilizzate dai tuoi dipendenti. Identificando ogni app a cui si accede all'interno dell'organizzazione, Cakewalk permette di rilevare software non autorizzati o potenzialmente rischiosi, riducendo le possibilità di violazioni della sicurezza. Questo livello di approfondimento è cruciale per mantenere un ambiente cloud sicuro. Un altro motivo per scegliere Cakewalk è il suo processo automatizzato di revisione degli accessi. Questa funzione consente di valutare e confermare regolarmente che ogni dipendente abbia i giusti diritti di accesso, rispettando il principio del minimo privilegio.
Funzionalità e integrazioni distintive di Cakewalk:
Le funzionalità includono flussi di lavoro di approvazione personalizzabili che ti permettono di adattare le richieste di accesso e le approvazioni alle politiche della tua organizzazione, gestione degli accessi basata sui ruoli per assegnare permessi in base alle mansioni, e processi automatici di offboarding che garantiscono la revoca immediata di tutti i diritti di accesso quando un dipendente lascia l'azienda.
Le integrazioni includono ADP, Workday, Sage, HiBob, UKG, BambooHR, Zoho, Remote e Personio.
Pros and Cons
Pros:
- Automatizza le revisioni degli accessi
- Offre una visibilità dettagliata su tutte le applicazioni utilizzate dai dipendenti
- Fornisce avvisi in tempo reale per tentativi di accesso non autorizzati
Cons:
- Può essere necessario del tempo per implementare e personalizzare completamente i flussi di lavoro
- Opzioni di integrazione limitate con alcune applicazioni di nicchia

Ideale per il blocco delle minacce a livello DNS

NordLayer è una piattaforma di sicurezza di rete pensata per le aziende che necessitano di proteggere l'accesso remoto, tutelare i dati sensibili e gestire le autorizzazioni degli utenti su team distribuiti.
Per chi è ideale NordLayer?
NordLayer è particolarmente adatto ai team IT di aziende di medie dimensioni che devono avere un controllo centralizzato sull'accesso e sulla sicurezza della rete per workforce remote o ibride.
Perché ho scelto NordLayer
Ho scelto NordLayer tra i migliori perché il suo filtro DNS va ben oltre una semplice lista di blocco. Utilizza una tecnologia brevettata alimentata da intelligenza artificiale che aggiorna costantemente il suo database delle minacce tramite machine learning, quindi quando emerge un nuovo dominio dannoso, il mio team non deve aspettare un aggiornamento manuale per rimanere protetto. In pratica, ciò significa che i link di phishing nelle e-mail vengono bloccati a livello DNS prima ancora che la pagina si carichi. Apprezzo anche il filtraggio per categoria, che mi consente di bloccare oltre 50 categorie di contenuti—malware, crittojacking, phishing e altro ancora—da un unico pannello di controllo per tutta l'organizzazione.
Caratteristiche principali di NordLayer
- Sicurezza della postura dei dispositivi: Valuta i dispositivi rispetto alle regole di sicurezza definite e limita automaticamente l'accesso alla rete per i dispositivi non conformi.
- Firewall cloud: Applica una segmentazione granulare della rete su infrastrutture ibride, controllando il traffico tra utenti, server e risorse cloud.
- IP dedicato con allowlisting: Assegna un indirizzo IP fisso alla tua organizzazione, così puoi limitare l'accesso alle risorse solo agli indirizzi verificati.
- Gateway VPN privati: Crea gateway VPN specifici per l'organizzazione con policy di sicurezza stratificate per il controllo degli accessi alle risorse interne.
Integrazioni di NordLayer
Le integrazioni includono Okta, Google Workspace, JumpCloud, Entra ID, OneLogin, AWS, Google Cloud, IBM Cloud, Jamf Cloud e SentinelOne.
Pros and Cons
Pros:
- Si basa su un framework zero-trust
- Controllo degli accessi esaustivo e monitoraggio delle sessioni
- Misure di sicurezza come crittografia AES-256 e autenticazione a più fattori
Cons:
- Il numero di sedi server disponibili potrebbe essere aumentato
- Configurazione dei server può essere complessa
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Radware
Ideale per il rilevamento comportamentale in tempo reale

Radware aiuta i team di sicurezza e le aziende a proteggere applicazioni web e API da minacce automatizzate, offrendo una gestione avanzata dei bot e una mitigazione degli attacchi in tempo reale per le organizzazioni che affrontano rischi informatici in continua evoluzione.
Per chi è più indicato Radware?
Radware è particolarmente adatto per aziende di medie e grandi dimensioni che gestiscono applicazioni web ad alto traffico e necessitano di una protezione dedicata contro attacchi sofisticati da parte di bot e abusi sulle API.
Perché ho scelto Radware
Ho inserito Radware nella mia selezione per il modo in cui gestisce il rilevamento comportamentale in tempo reale, una funzione che molti strumenti di gestione dei bot ancora faticano ad offrire senza generare un alto numero di falsi positivi. Mi piace il fatto che utilizzi algoritmi comportamentali proprietari basati su IA che analizzano il traffico e generano firme di attacco in tempo reale, così il mio team non deve aspettare l’aggiornamento manuale delle regole per bloccare nuove minacce. La funzione di correlazione automatica tra moduli di sicurezza è particolarmente utile: incrocia i segnali tra i diversi moduli per bloccare preventivamente le fonti dannose prima che raggiungano lo strato applicativo. La sfida crittografica senza CAPTCHA garantisce che gli utenti legittimi non vengano penalizzati durante la mitigazione di un attacco bot in corso.
Funzionalità principali di Radware
- Moduli di rilevamento avanzati: Identifica bot sofisticati che manipolano IP e identità, scopre attacchi bot distribuiti e rileva i servizi per risolvere i CAPTCHA.
- Visibilità e gestione dei crawler AI: Classifica il traffico dei crawler AI in base all’intento e permette un controllo granulare su quali crawler possono accedere ai tuoi contenuti.
- Protezione nativa per app mobile: Utilizza l’autenticazione integrata del dispositivo per iOS e Android per verificare i dispositivi e validare le richieste prima che si verifichino attacchi bot.
- Reportistica e analisi trasparente: Fornisce una classificazione granulare dei bot con dashboard curate e report dettagliati per mostrarti esattamente quale traffico colpisce le tue applicazioni.
Integrazioni di Radware
Le integrazioni includono Amazon CloudFront, Akamai, Fastly, Cloudflare, F5, Citrix, Imperva, Microsoft Azure, AWS e Google Cloud Platform.
Pros and Cons
Pros:
- Rilevamento bot accurato basato su IA
- Reportistica analitica completa sul traffico
- Integrazione efficace con strumenti SIEM
Cons:
- Disponibilità limitata di informazioni sui prezzi
- L'interfaccia potrebbe essere più intuitiva
Ideale per la protezione delle applicazioni
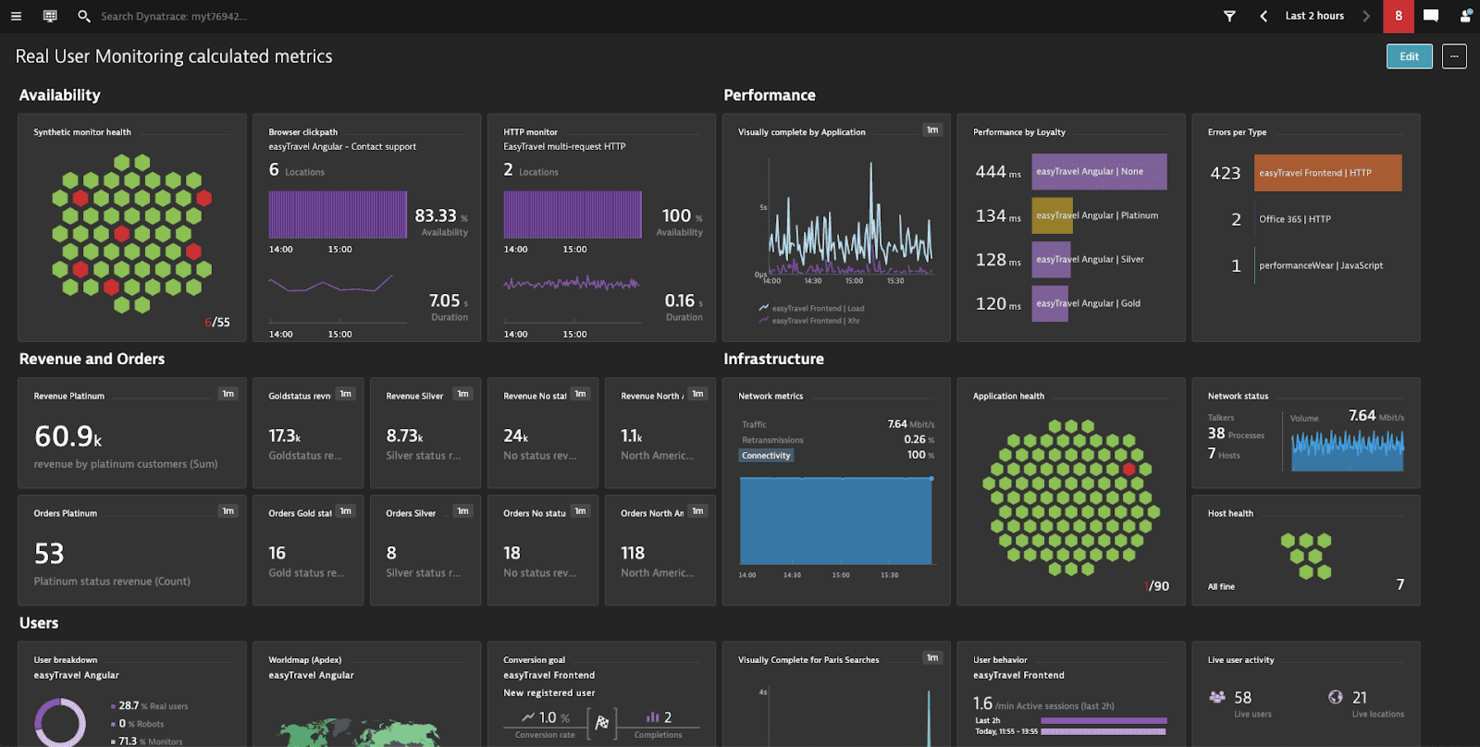
Dynatrace è una soluzione basata su cloud per il monitoraggio, l'osservabilità, l'automazione e l'analisi di sistemi come infrastrutture e applicazioni.
Perché ho scelto Dynatrace: Una delle principali offerte di Dynatrace è la sua soluzione di monitoraggio delle prestazioni applicative (APM), di cui ho testato le funzionalità di sicurezza. Ogni volta che veniva rilevato un problema, ricevevo una sola notifica concisa con informazioni utili, che identificavano la causa principale fino alla riga di codice esatta.
Funzionalità e integrazioni di spicco di Dynatrace:
Funzionalità che mi hanno fatto apprezzare gli strumenti APM di Dynatrace includono il rilevamento automatico di tutte le dipendenze delle applicazioni e l'estensione del suo campo d'azione, qualcosa che ritengo utile per sistemi grandi e complessi o che si affidano ai microservizi. Fornisce inoltre metriche di utilizzo sia da utenti sintetici sia da utenti reali, in modo da aumentare il pool di informazioni necessarie per prendere decisioni che influenzano prestazioni e sicurezza.
Le integrazioni sono preconfigurate per GitLab, Google Cloud, AWS, Azure, Jenkins, Docker, Kubernetes, JFrog, PagerDuty e LaunchDarkly.
Pros and Cons
Pros:
- Funzionalità di monitoraggio applicativo robuste
- Semplifica il debug
- Facile da implementare
Cons:
- Il supporto clienti a volte è poco reattivo
- Utile solo per applicazioni enterprise
Datadog
Ideale per istituzioni educative
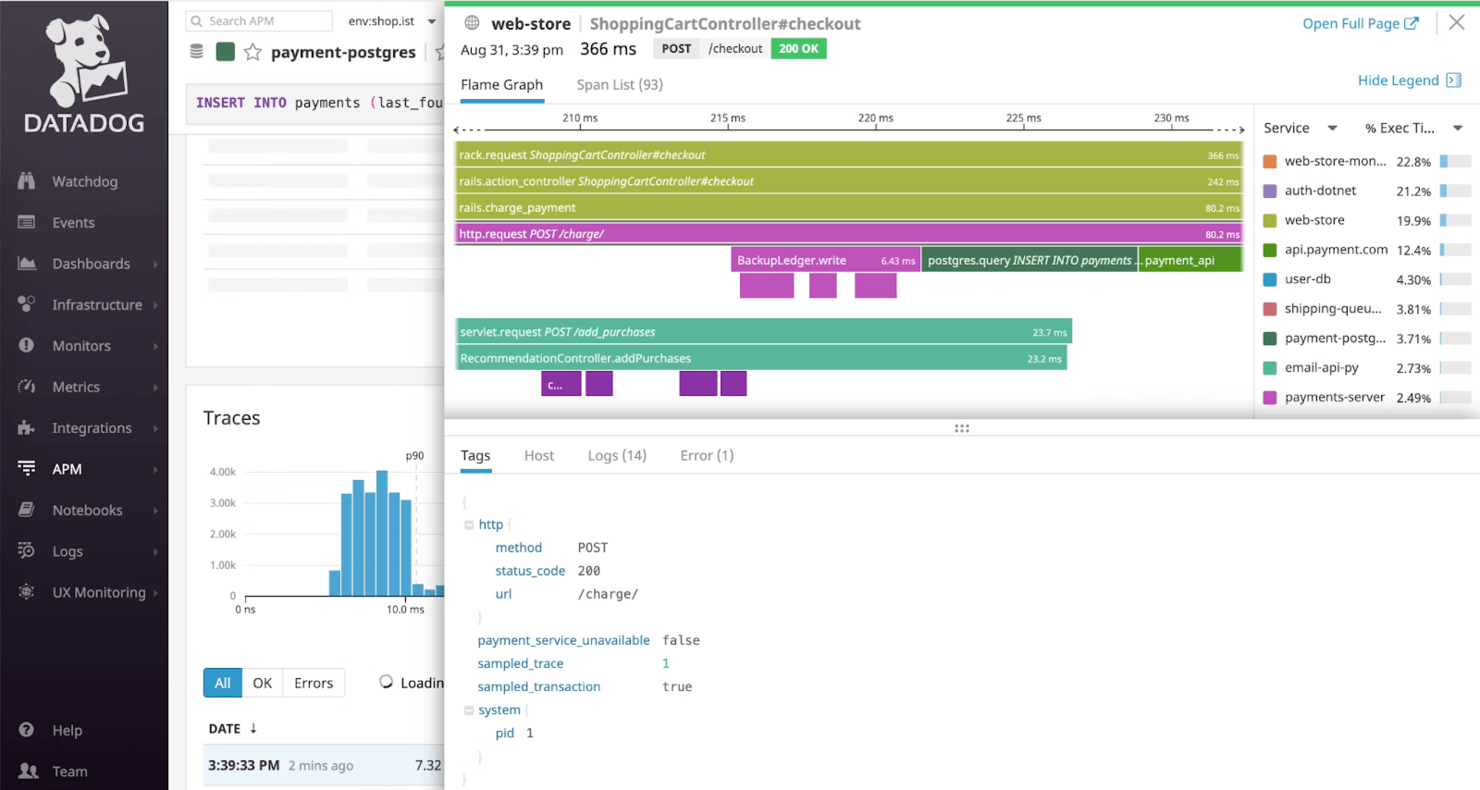
Datadog è una piattaforma di monitoraggio cloud che offre osservabilità su sistemi quali infrastrutture, applicazioni ed esperienze digitali.
Perché ho scelto Datadog: Ho scelto Datadog perché la sua piattaforma di monitoraggio delle infrastrutture facilita la conformità agli standard di sicurezza, inclusi quelli imposti alle istituzioni educative, così come ai settori sanitario e finanziario. Oltre alla certificazione SOC 2 Type II della piattaforma, è possibile implementare anche TLS e HTTP Strict Transport Security (HSTS).
Funzionalità e integrazioni distintive di Datadog:
Funzionalità che ho riscontrato testando Datadog includono lo scanner di dati sensibili che analizza i log per identificare, classificare e proteggere informazioni riservate. Questo può essere molto utile per qualsiasi organizzazione che deve salvaguardare dati personali sensibili, come le istituzioni scolastiche responsabili dei registri degli studenti. Datadog può anche monitorare portali e piattaforme di e-learning, con approfondimenti in tempo reale su cui è possibile agire per tenere lontane le minacce emergenti.
Le integrazioni sono preconfigurate per Adobe Experience Manager, AWS CloudTrail, Auth0, Google Workspace, OneLogin, Meraki, Sophos, Okta, Slack, Microsoft 365 e JFrog.
Pros and Cons
Pros:
- Ampia libreria di integrazioni
- Interfaccia e dashboard adatte ai principianti
- Offre una soluzione di monitoraggio unificata
Cons:
- Può diventare costoso se l'utilizzo non viene monitorato
- Configurazione complessa su hardware privato

Ideale per programmi TPRM focalizzati sulla conformità

Prevalent aiuta i team IT, di gestione del rischio e della conformità in settori regolamentati ad automatizzare la gestione del rischio di terze parti e le valutazioni della sicurezza dei fornitori per rispondere alle crescenti esigenze di cybersicurezza e conformità.
Per chi è ideale Prevalent?
Prevalent è particolarmente indicato per medie e grandi aziende in settori regolamentati come finanza, sanità e pubblica amministrazione che necessitano di un controllo strutturato del rischio dei fornitori.
Perché ho scelto Prevalent
Ho scelto Prevalent tra i migliori per la sua efficacia nella gestione della conformità all'interno del TPRM, un aspetto che molti strumenti di valutazione del rischio fornitore tendono a trascurare. Trovo estremamente utile la libreria di oltre 750 modelli di valutazione precompilati e mappati su framework come NIST CSF, ISO 27001, HIPAA e GDPR. Invece di costruire questionari ex novo, il mio team può avviare in pochi minuti una valutazione fornitori allineata alla conformità. Mi piace anche la reportistica pronta per l'audit, che riunisce risposte dei fornitori, punteggi di rischio e stato delle attività di rimedio in un formato richiesto da regolatori e revisori, senza bisogno di compilare manualmente.
Caratteristiche principali di Prevalent
- Punteggio di rischio intrinseco: Classifica e categorizza automaticamente i fornitori calcolando i punteggi di rischio intrinseco e residuo in base alla probabilità e all'impatto di incidenti di sicurezza, conformità e operatività.
- Monitoraggio continuo: Traccia in tempo reale le minacce informatiche dei fornitori, problemi finanziari, rilievi normativi e rischi reputazionali su oltre 500.000 fonti esterne.
- Automazione dell'offboarding dei fornitori: Automatizza le valutazioni contrattuali e le procedure di offboarding per ridurre l'esposizione dopo la fine dei rapporti con i fornitori.
- Analisi del rischio e dashboard: Dashboard personalizzabili e reportistica consentono di visualizzare i trend di rischio e creare report pronti per il management e la comunicazione agli stakeholder.
Integrazioni di Prevalent
Le integrazioni includono ServiceNow, BitSight, SecZetta, Source Defense, RiskRecon, SecurityScorecard, Rapid7, Tenable, Qualys e Microsoft Azure.
Pros and Cons
Pros:
- Funzionalità estese per la gestione del rischio fornitori
- Gli utenti possono personalizzare i report secondo esigenze specifiche
- Robusti protocolli di sicurezza per la protezione dei dati
Cons:
- La piattaforma è complessa e presenta una curva di apprendimento
- Le difficoltà nella migrazione dei dati possono complicare la configurazione iniziale

Ideale per Google Workspace e Microsoft 365

Material Security aiuta i team IT e di sicurezza a proteggere le piattaforme cloud di email e collaborazione da phishing, compromissione degli account e perdita di dati, offrendo controlli avanzati e strumenti di risposta agli incidenti progettati per le organizzazioni che utilizzano Google Workspace o Microsoft 365.
Per chi è più indicato Material Security?
Material Security è adatto a team di sicurezza di medie e grandi dimensioni che si affidano a Google Workspace o Microsoft 365 come principale ambiente di collaborazione.
Perché ho scelto Material Security
Material Security si è guadagnato un posto nella mia lista per quanto si integra in profondità con Google Workspace e Microsoft 365 per proteggere l’email a livello di dati, non solo al perimetro. Apprezzo il fatto che possa rimediare retroattivamente alle minacce già presenti nelle caselle di posta—cosa che la maggior parte degli strumenti di sicurezza email non può fare dopo la consegna. Il mio team utilizza anche i suoi controlli di protezione dei dati per limitare l’accesso ai messaggi sensibili in base alla verifica dell’identità, aggiungendo così un livello significativo di difesa contro la compromissione degli account. La funzione di “immunità di gruppo” contro il phishing è particolarmente utile: quando un utente segnala una minaccia, Material Security analizza e corregge quel messaggio in tutte le caselle di posta dell’organizzazione.
Caratteristiche chiave di Material Security
- Rilevamento di BEC e VEC: Identifica gli attacchi di compromissione della posta aziendale e della posta dei fornitori utilizzando l’analisi comportamentale su tutte le email in Google Workspace e Microsoft 365.
- Sicurezza dei file e controlli di condivisione: Scansiona i file su Google Drive e Microsoft 365 per ripulire i permessi eccessivamente condivisi e ridurre la dispersione di dati sensibili.
- Gestione della postura di sicurezza: Monitora continuamente le configurazioni di Google Workspace e Microsoft 365 per rilevare e correggere le variazioni prima che creino vulnerabilità sfruttabili.
- Controlli su AI occulta e app di terze parti: Fornisce visibilità sulle connessioni di app di terze parti non autorizzate e sulle concessioni OAuth nel tuo spazio di lavoro cloud.
Integrazioni di Material Security
Le integrazioni includono Google Workspace e Microsoft 365.
Pros and Cons
Pros:
- Automatizza la risposta al phishing per migliorare i tempi di risposta.
- Supporta la protezione avanzata dalle minacce per gli account email.
- Consente la condivisione sicura di file all’interno della comunicazione via email.
Cons:
- La dipendenza dall’infrastruttura cloud può introdurre problemi di latenza.
- Integrazioni native limitate con altri strumenti di sicurezza.
Ideale per funzionalità DLP e CASB integrate

ManageEngine Log360 è una piattaforma SIEM unificata pensata per i team IT e i professionisti della sicurezza che devono monitorare, rilevare e rispondere alle minacce sia in ambienti on-premise che cloud, rispettando al contempo i requisiti di conformità.
Per chi è ideale ManageEngine Log360?
Log360 è particolarmente adatto per aziende di medie e grandi dimensioni con team di sicurezza dedicati che gestiscono ambienti IT ibridi e complessi.
Perché ho scelto ManageEngine Log360
Ho scelto ManageEngine Log360 tra i migliori perché gestisce DLP e CASB come funzionalità native integrate e non come componenti aggiuntivi opzionali. La maggior parte degli strumenti SIEM necessita l'integrazione di prodotti separati per coprire la protezione dei dati e la visibilità sul cloud; con Log360 entrambe le funzioni sono già presenti. Il modulo DLP integrato include la protezione basata sul contenuto e la valutazione del rischio dei dati, consentendo al mio team di monitorare l'accesso ai file sensibili e identificare dove si trovano i dati critici nella rete. Per quanto riguarda il CASB, il monitoraggio dello shadow IT permette di individuare applicazioni cloud non autorizzate in uso nell'ambiente e tracciare chi le sta utilizzando, aspetto fondamentale con l'aumento delle applicazioni SaaS.
Funzionalità principali di ManageEngine Log360
- UEBA: Rileva comportamenti anomali di utenti e entità grazie all'apprendimento automatico, individuando minacce interne e account compromessi.
- Correlazione degli eventi in tempo reale: Esegue analisi basate su regole su tutti i log per identificare schemi di attacco e attivare avvisi automatici.
- Reportistica per la conformità: Genera report di audit preimpostati basati su framework come HIPAA, PCI DSS, GDPR e SOX.
- Gestione degli incidenti: Permette al tuo team di assegnare, tracciare e risolvere incidenti di sicurezza direttamente sulla piattaforma tramite un sistema di ticketing integrato.
Integrazioni di ManageEngine Log360
Le integrazioni includono ServiceDesk Plus, Jira Service Desk, Kayako, Amazon Web Services (AWS), Microsoft Azure, Salesforce, Microsoft 365, Exchange Server, Active Directory e database come SQL Server.
Pros and Cons
Pros:
- Raccolta e analisi dei log in tempo reale
- Solide capacità di gestione della conformità
- Funzionalità di threat intelligence
Cons:
- Il processo di configurazione e setup può essere complesso
- Lo strumento richiede manutenzione e aggiornamenti regolari
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .


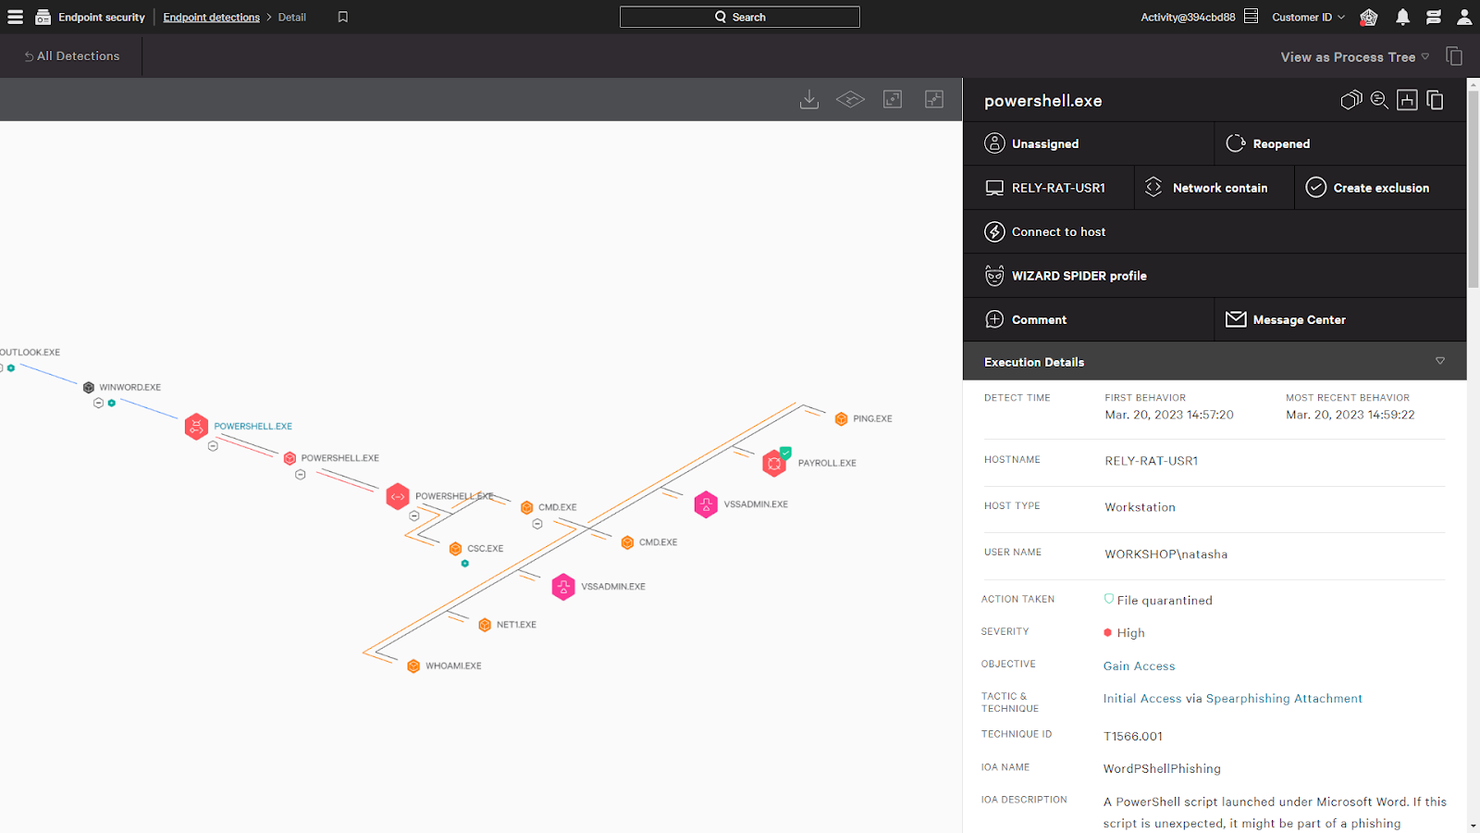
Corgea è una piattaforma di cybersecurity per team IT e professionisti della sicurezza che hanno bisogno di automatizzare il rilevamento delle minacce, la gestione degli incidenti e la risposta in ambienti digitali complessi.
Per chi è più indicato Corgea?
Corgea è particolarmente adatto a team di ingegneria della sicurezza in aziende di medie e grandi dimensioni che devono ridurre i carichi di lavoro manuali di triage su pipeline di vulnerabilità ad alto volume.
Perché ho scelto Corgea
Ho scelto Corgea tra i migliori perché il suo sistema di auto-triage alimentato dall'IA affronta direttamente uno degli aspetti più frustranti della sicurezza applicativa: la fatica da alert dovuta ai falsi positivi. Quando il mio team esegue scansioni su una grande base di codice, il motore di auto-triage di Corgea utilizza l'analisi contestuale del codice per distinguere le vere vulnerabilità sfruttabili dal rumore, riducendo i falsi positivi fino a 3 volte rispetto agli strumenti tradizionali di analisi statica. Mi piace anche che vada oltre la semplice segnalazione: traccia i percorsi di esecuzione reali partendo da rotte esposte come
/login
fino al codice o ai package vulnerabili, così il mio team sa esattamente a cosa possono accedere gli attaccanti. Questa mappatura della raggiungibilità, combinata con suggerimenti di correzione generati dall'IA con oltre il 90% di accuratezza, ci consente di passare meno tempo a discutere la gravità e più tempo a chiudere gli arretrati.
Funzionalità principali di Corgea
- Scansione delle dipendenze (SCA): Identifica vulnerabilità note nei pacchetti di terze parti in oltre 25 linguaggi di programmazione, includendo dettagli su CVE e punteggi CVSS.
- Scansione dell'infrastruttura come codice (IaC): Rileva configurazioni di sicurezza errate in file Kubernetes, Terraform, Docker e CloudFormation prima del deploy.
- Rilevamento di segreti: Scansiona le basi di codice alla ricerca di chiavi API hardcoded, token e credenziali usando riconoscimento di pattern, analisi dell'entropia e contestualizzazione avanzata tramite IA.
- PolicyIQ: Ti consente di definire policy personalizzate in linguaggio naturale per adattare il rilevamento, il triage e i comportamenti di correzione al tuo ambiente e alle tue esigenze di sicurezza.
Integrazioni di Corgea
Le integrazioni includono GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Slack, CodeQL, Zapier, webhook e un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Rilevamento delle vulnerabilità tramite IA
- Correzioni automatiche del codice sicuro
- Rilevamento di errori logici di business
Cons:
- Nessuna funzionalità di protezione runtime
- Focalizzato su AppSec, non full stack

NordPass
Ideale per le policy di password a livello aziendale

NordPass è un gestore di password aziendale progettato per i team IT e le organizzazioni che devono proteggere, gestire e controllare l'accesso alle credenziali aziendali all'interno della forza lavoro.
Per Chi È Ideale NordPass?
NordPass è particolarmente adatto per amministratori IT e team di sicurezza in organizzazioni di medie e grandi dimensioni che necessitano di un controllo centralizzato sulle pratiche delle password dei dipendenti.
Perché Ho Scelto NordPass
NordPass si è guadagnato un posto nella mia lista perché permette di fare rispettare le policy delle password a livello aziendale tramite un unico pannello di amministrazione. Mi piace che gli amministratori possano impostare regole di sicurezza che si applicano automaticamente a tutti gli utenti, eliminando la necessità di affidarsi ai singoli dipendenti per seguire le best practice. La Security Dashboard offre al mio team una panoramica in tempo reale dello stato delle password in tutta l'organizzazione, segnalando credenziali deboli o riutilizzate secondo le policy impostate. Il registro delle attività monitora ogni evento di accesso alle credenziali, aiutando a individuare comportamenti insoliti senza la necessità di consultare strumenti di auditing separati.
Funzionalità Chiave di NordPass
- Autenticatore integrato: Genera e memorizza codici TOTP insieme alle password, così il tuo team gestisce credenziali e MFA in un unico posto.
- Cartelle condivise: Organizza credenziali, note e dettagli di pagamento in cartelle che possono essere condivise tra specifici team o gruppi.
- Scanner per violazioni dei dati: Monitora le credenziali archiviate confrontandole con database di violazioni conosciute e ti avvisa in caso vengano rilevati account compromessi.
- Autocompilazione e salvataggio automatico: Acquisisce e inserisce automaticamente le credenziali di accesso su browser e app, riducendo l'inserimento manuale su tutti i dispositivi.
Integrazioni di NordPass
Le integrazioni includono Entra ID, MS ADFS, Okta, Google Workspace, Vanta, Microsoft Sentinel e Splunk.
Pros and Cons
Pros:
- Crittografia avanzata con policy zero-knowledge
- Integrazione semplice con i principali provider di identità
- Controllo centralizzato tramite hub di condivisione
Cons:
- Funzionalità di autocompilazione talvolta incoerente
- Problemi di accesso offline segnalati frequentemente
Altri software di cybersicurezza
Durante le mie valutazioni ho trovato questi strumenti che non sono entrati nell’elenco principale, ma potrebbero comunque rappresentare una buona scelta per altri casi d’uso:
- NordStellar
Ideale per avvisi di minacce in tempo reale
- Zeropath
Ideale per la sicurezza del codice contestuale
- Aikido Security
Ideale per la sicurezza dal codice al cloud
- Logmanager
Ideale per la visibilità in tempo reale dei log
- Twingate
Ideale per accesso sicuro alla rete da remoto
- ManageEngine Endpoint Central
Ideale per gestire e mettere in sicurezza l'infrastruttura IT
- Heimdal
Il migliore per la sicurezza DNS e la protezione dal ransomware
- Malwarebytes
Miglior scanner rootkit
- ESET PROTECT Complete
Ideale per il rilevamento proattivo delle minacce
- Astra Pentest
Ideale per il rilevamento continuo delle vulnerabilità
- New Relic
Ideale per l’osservabilità full-stack
- NETSCOUT
Migliori funzionalità di protezione DDoS
- Zygon
Ideale per la gestione della postura di sicurezza SaaS
- Norton
Ideale per la privacy VPN sicura
- Guardio
Ideale per la sicurezza web proattiva e in tempo reale
- Sprinto
Ideale per aziende in settori altamente regolamentati
- Sophos
Ideale per le piccole imprese
- Amazon CloudWatch
Ideale per AWS
- Azure Sphere
Ideale per dispositivi IoT
- Microsoft Intune
Ideale per la sicurezza degli endpoint


Recensioni correlate di software e strumenti
Se non hai ancora trovato quello che cerchi, dai un'occhiata a queste altre tipologie di strumenti che abbiamo testato e valutato.
- Software di monitoraggio della rete
- Software di monitoraggio dei server
- Soluzioni SD-WAN
- Strumenti di monitoraggio dell'infrastruttura
- Analizzatore di pacchetti
- Strumenti di monitoraggio delle applicazioni
Come Valuto i Software di Cybersecurity
Sia che tu stia correlando avvisi SIEM sia che tu stia contenendo una violazione su un endpoint, suddivido la valutazione in due livelli: il minimo indispensabile che ogni strumento deve garantire e i fattori che distinguono i migliori.
Funzionalità di Base (Requisiti Minimi per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (funzionalità assente) a 5 (eccelle in quest'area) per ognuna delle funzionalità di base elencate qui sotto. Successivamente, calcolo il punteggio totale dello strumento trasformandolo in percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 75% per essere considerato per l'inclusione.
- Rilevamento e Risposta alle Minacce: Valuto se la piattaforma intercetta schemi d'attacco reali—come spostamento laterale, credential stuffing o propagazione di ransomware—e se offre azioni di risposta guidate o automatizzate.
- Gestione delle Vulnerabilità: Ogni strumento dovrebbe evidenziare le vulnerabilità su endpoint, workload cloud e applicazioni, con una priorità di rischio che aiuta i team a correggere prima ciò che conta di più.
- Controlli di Accesso e Identità: Verifico la presenza di MFA, RBAC e supporto SSO, oltre a verificare quanto dettagliatamente i team possono imporre il principio del minimo privilegio su console amministrative e risorse protette.
- Protezione dei Dati e Crittografia: La crittografia a riposo e in transito è un requisito base, ma considero anche le funzionalità DLP—come il rilevamento di dati sensibili in email in uscita o nei bucket di storage cloud.
- Monitoraggio e Logging della Sicurezza: Cerco capacità di aggregazione centralizzata dei log provenienti da più sorgenti (firewall, endpoint, fornitori cloud) con correlazione, ricerca e notifica che supportino vere indagini incidentali.
- Conformità e Reporting: Gli strumenti dovrebbero includere modelli di report predefiniti mappati su framework come SOC 2, HIPAA o ISO 27001, così il tuo team può estrarre prove già pronte per audit senza doverle assemblare manualmente.
Una volta che dispongo di una lista di strumenti che soddisfano i criteri, considero cosa distingue ogni piattaforma dalle altre.
Fattori Differenzianti (Cosa Distingue i Fornitori)
Ecco come confronto i diversi fornitori:
Funzionalità di Spicco
Le analisi basate sull’IA fanno davvero la differenza quando il team è sommerso dagli avvisi—le piattaforme che utilizzano ML per segnalare comportamenti anomali tagliano il rumore che la semplice rilevazione tramite firme non coglie. Valuto anche le capacità di risposta automatizzata agli incidenti, come i playbook che isolano un endpoint compromesso e revocano le sessioni senza attendere l’intervento di un analista. La gestione della superficie d’attacco è anch’essa importante, soprattutto per i team che lavorano in ambienti ibridi dove shadow IT e asset dimenticati creano punti ciechi che nessuna scansione interna rileverebbe.
Oltre le Funzionalità
L’ecosistema di integrazione è una delle prime cose che controllo—uno strumento che si connette nativamente con il tuo SIEM, piattaforme ITSM come ServiceNow e fornitori cloud come AWS o Azure fa risparmiare ore di correlazione manuale. Anche la flessibilità di deployment è rilevante; i team con rigidi requisiti di residenza dei dati necessitano di opzioni on-premise o di hosting regionale, non solo SaaS. Valuto con attenzione anche la trasparenza sulle licenze, poiché i modelli a costo per endpoint o per GB di ingestione possono crescere in modo imprevedibile quando l’ambiente si espande, o il volume dei log aumenta durante un incidente.
Come scegliere un software di cybersicurezza
Mentre selezioni, provi e scegli un software di cybersicurezza, considera quanto segue:
- Quale problema stai cercando di risolvere - Inizia identificando la lacuna nelle funzionalità di cybersicurezza che stai cercando di colmare, per chiarire le caratteristiche e le funzionalità che lo strumento deve offrire.
- Chi dovrà utilizzarlo - Per valutare costi e requisiti, considera chi utilizzerà la piattaforma e di quante licenze avrai bisogno. Dovrai valutare se l'accesso sarà necessario solo per il team IT o per l'intera organizzazione. Una volta chiarito questo aspetto, vale la pena considerare se stai dando priorità alla facilità d'uso per tutti o alla velocità per gli utenti tecnici esperti.
- Con quali altri strumenti dovrà funzionare - Chiarisci quali strumenti stai sostituendo, quali rimarranno in uso e con quali strumenti dovrai integrarti. Questo potrebbe includere la tua infrastruttura cloud, il software DMARC, le reti, le fonti di dati e il tuo stack tecnologico complessivo. Potresti anche dover decidere se gli strumenti dovranno integrarsi tra loro oppure se puoi sostituire più strumenti con un unico software di cybersicurezza consolidato.
- Quali risultati sono importanti - Considera il risultato che lo strumento deve produrre per essere considerato efficace. Pensa a quale capacità vuoi ottenere o migliorare e a come misurerai il successo. Potresti confrontare le offerte di software di cybersicurezza fino allo sfinimento, ma se non stai pensando ai risultati che vuoi raggiungere, potresti sprecare molto tempo prezioso.
- Come funzionerebbe all'interno della tua organizzazione - Considera le soluzioni insieme ai tuoi flussi di lavoro e alla tua metodologia di erogazione. Valuta cosa funziona bene e quali aree stanno causando problemi che devono essere risolti. Ricorda che ogni azienda è diversa: non dare per scontato che, solo perché uno strumento è popolare, funzionerà anche nella tua organizzazione.
Tendenze del software di cybersicurezza nel 2025
Nel 2025, la crescente complessità e sofisticazione delle minacce informatiche rende ancora più importanti gli aggiornamenti delle caratteristiche e delle funzionalità dei software di cybersicurezza, soprattutto per la cybersicurezza dei servizi finanziari. Una revisione degli aggiornamenti dei prodotti, dei comunicati stampa e dei registri delle versioni degli strumenti di cybersicurezza più popolari e in rapida evoluzione rivela tendenze chiave nel software e nella tecnologia progettati per proteggere e mettere in sicurezza i dispositivi e l'infrastruttura aziendale. Ecco alcune delle tendenze che ho osservato:
Funzionalità in evoluzione
- Sicurezza avanzata degli endpoint: Con la diffusione del lavoro da remoto, si presta particolare attenzione alle soluzioni avanzate per la protezione degli endpoint. Queste offrono difese più complete contro gli attacchi rivolti ai dispositivi remoti, compresi i modelli di sicurezza zero trust.
- Miglioramenti alla sicurezza del cloud: Poiché le aziende continuano a migrare verso le piattaforme cloud, è aumentata la domanda di funzionalità di sicurezza specifiche per il cloud. Gli strumenti si stanno evolvendo per offrire maggiore visibilità, controllo e protezione degli ambienti cloud, comprese le configurazioni multi-cloud e cloud ibrido.
Funzionalità nuove e insolite
- Analisi comportamentale per il rilevamento delle minacce interne: Alcuni strumenti di cybersicurezza stanno introducendo sofisticate analisi del comportamento degli utenti per identificare e mitigare le minacce interne. Questa funzionalità insolita si basa sul monitoraggio delle attività degli utenti per rilevare anomalie che potrebbero indicare un rischio per la sicurezza.
- Operazioni di sicurezza decentralizzate: Un approccio innovativo attualmente esplorato consiste nella decentralizzazione delle operazioni di cybersicurezza, sfruttando la tecnologia blockchain per migliorare la sicurezza e l'integrità dei dati nelle reti.
In calo d'importanza
- Antivirus tradizionali basati sulle firme: La dipendenza dalle soluzioni antivirus tradizionali basate sulle firme sta diminuendo, poiché sono meno efficaci contro gli exploit zero-day e le minacce persistenti avanzate (APTs). Il mercato si sta orientando verso soluzioni che offrono metodi di rilevamento più dinamici e basati sul comportamento.
Con l'evolversi delle minacce informatiche, evolvono anche gli strumenti progettati per contrastarle. Restare aggiornati su queste tendenze aiuta le aziende a compiere scelte più consapevoli riguardo ai software e alle soluzioni da implementare, assicurandosi che non siano adatti solo alle esigenze attuali, ma anche a quelle future.
Che cos'è il software di cybersicurezza?
Il software di cybersicurezza viene utilizzato per proteggere sistemi, reti e dati da minacce come malware, phishing e accessi non autorizzati. Viene generalmente utilizzato dai team IT, dai professionisti della sicurezza e dai fornitori di servizi gestiti che devono monitorare le vulnerabilità, gestire gli incidenti e mantenere sicure le operazioni aziendali.
I servizi di sicurezza DNS, il rilevamento delle minacce, il controllo degli accessi e le funzionalità di registrazione delle attività aiutano a identificare i rischi, bloccare le intrusioni e monitorare gli eventi. Questi strumenti contribuiscono a ridurre i tempi di inattività, supportare la conformità e facilitare la protezione sia dei sistemi interni sia di quelli rivolti ai clienti.
Funzionalità
Queste sono le funzionalità principali che ho cercato nella mia ricerca sui software di cybersicurezza:
- Rilevamento delle minacce in tempo reale: questa funzionalità consente l'identificazione immediata delle minacce nel momento in cui si verificano. È fondamentale per ridurre al minimo la finestra di opportunità per gli aggressori che tentano di sfruttare le vulnerabilità, garantendo la sicurezza dei dispositivi e delle reti.
- Risposta automatizzata agli incidenti: i software (come i software per la gestione unificata delle minacce) dotati di questa funzionalità possono eseguire automaticamente azioni predefinite contro le minacce rilevate. Ciò riduce il tempo e le risorse necessari per l'intervento manuale, semplificando il processo di mitigazione efficiente delle minacce informatiche.
- Sicurezza degli endpoint: garantisce la protezione dei singoli dispositivi (endpoint) che si connettono alla rete. Con la diffusione del lavoro da remoto, proteggere ogni endpoint è essenziale per difendersi dalle minacce che prendono di mira i dispositivi al di fuori delle tradizionali difese di rete.
- Protezione avanzata tramite firewall: un solido software firewall funge da barriera tra la rete e le reti esterne non attendibili. Filtra il traffico in entrata e in uscita sulla base di un insieme prestabilito di regole di sicurezza, fondamentale per impedire l'accesso non autorizzato alle risorse di rete.
- Autenticazione a più fattori (MFA): l'MFA richiede agli utenti di fornire più forme di verifica prima di ottenere l'accesso. Questa funzionalità aggiunge un ulteriore livello di sicurezza, riducendo significativamente il rischio di accessi non autorizzati tramite credenziali compromesse.
- Sicurezza del cloud: progettata specificamente per proteggere le infrastrutture e i dati basati sul cloud, questa funzionalità garantisce che le risorse nel cloud siano sicure tanto quanto quelle presenti sui dispositivi fisici o nelle reti locali. È fondamentale per le aziende che utilizzano il cloud computing.
- Strumenti di crittografia: la crittografia protegge i dati sensibili convertendoli in codice illeggibile per gli utenti non autorizzati. Questa funzionalità è indispensabile per proteggere l'integrità e la riservatezza dei dati, in particolare delle informazioni archiviate su piattaforme cloud o trasmesse attraverso le reti. Per la gestione delle chiavi crittografate, è disponibile il software PKI, che consente il massimo livello di controllo.
- Gestione delle informazioni e degli eventi di sicurezza (SIEM): il SIEM fornisce una panoramica del livello di sicurezza dell'intera organizzazione raccogliendo e analizzando i dati sulla sicurezza provenienti da diverse fonti. Questa funzionalità è fondamentale per rilevare schemi e potenziali incidenti di sicurezza prima che si aggravino.
- Scansione delle vulnerabilità: la scansione regolare delle vulnerabilità consente di identificare e correggere le lacune di sicurezza nei software e nei sistemi. Questa misura proattiva è fondamentale per impedire agli aggressori di sfruttare vulnerabilità note.
- Prevenzione della perdita di dati (DLP): le tecnologie DLP impediscono che i dati sensibili vengano persi, utilizzati in modo improprio o consultati da utenti non autorizzati. Questa funzionalità è essenziale per mantenere la riservatezza e l'integrità dei dati aziendali critici, garantendo la conformità alle normative sulla protezione dei dati.
Funzionalità comuni dell'intelligenza artificiale nei software di sicurezza informatica
Oltre alle funzionalità standard dei software di sicurezza informatica elencate sopra, molte di queste soluzioni stanno integrando funzionalità comunemente presenti negli strumenti di sicurezza informatica basati sull'IA, come:
- Informazioni sulle minacce basate sull'IA: questa funzionalità utilizza l'intelligenza artificiale per analizzare enormi quantità di dati e identificare rapidamente le minacce nuove o in evoluzione. Consente di ricevere avvisi tempestivi e di adottare una difesa proattiva contro gli attacchi emergenti.
- Rilevamento delle anomalie: l'IA individua automaticamente schemi o comportamenti anomali che potrebbero indicare un attacco informatico. Aiuta a rilevare minacce furtive che i metodi tradizionali potrebbero non individuare.
- Risposta automatizzata agli incidenti: quando viene rilevata una minaccia, i sistemi di IA possono mettere automaticamente in quarantena i dispositivi o bloccare le azioni sospette, accelerando i tempi di risposta e riducendo l'impatto degli attacchi.
- Valutazione predittiva dei rischi: l'IA valuta i sistemi e prevede dove potrebbero emergere vulnerabilità in futuro. È possibile correggere i punti deboli prima che si trasformino in problemi più gravi.
- Rilevamento del phishing: l'IA analizza le e-mail e le comunicazioni per individuare i tentativi di phishing esaminando il linguaggio, il comportamento del mittente e l'intento. Ciò aiuta a bloccare le truffe prima che qualcuno faccia clic su un link pericoloso.
La scelta di un software di sicurezza informatica che includa queste funzionalità può migliorare significativamente la capacità dell'organizzazione di difendersi dalle minacce informatiche e di rispondervi. Decidendo quali funzionalità mettere in primo piano, è possibile creare un ambiente digitale resiliente che supporti gli obiettivi, le operazioni e la crescita dell'azienda.
Vantaggi
Il software di sicurezza informatica svolge un ruolo fondamentale nella protezione delle organizzazioni dalla miriade di minacce informatiche presenti online. Di seguito sono riportati cinque vantaggi specifici e fondamentali che il software di sicurezza informatica offre agli utenti e alle organizzazioni:
- Rilevamento e risposta avanzati alle minacce: I software di sicurezza informatica offrono meccanismi sofisticati per rilevare e rispondere alle minacce in tempo reale. Il software di rilevamento delle intrusioni consente alle aziende di identificare rapidamente potenziali violazioni della sicurezza e di mitigarle prima che possano causare danni significativi.
- Maggiore conformità alle normative: Molte soluzioni di sicurezza informatica sono dotate di funzionalità progettate per aiutare le organizzazioni a rispettare le leggi sulla protezione dei dati e le normative di settore. Ciò non solo aiuta a evitare sanzioni legali, ma rafforza anche la fiducia di clienti e partner dimostrando un forte impegno nella sicurezza dei dati.
- Protezione dalle violazioni dei dati: Implementando una crittografia robusta, un software di audit del firewall e sistemi di rilevamento delle intrusioni, i software di sicurezza informatica riducono significativamente il rischio di violazioni dei dati. Questa protezione è essenziale per salvaguardare le informazioni sensibili e mantenere l'integrità e la riservatezza dei dati aziendali.
- Maggiore produttività: Le minacce alla sicurezza informatica possono interrompere le attività aziendali e causare costosi periodi di inattività. Prevenendo gli attacchi e minimizzandone l'impatto, i software di sicurezza informatica garantiscono che i dipendenti possano mantenere la produttività senza interruzioni dovute ad attività dannose.
- Reputazione e fiducia nel marchio: Misure efficaci di sicurezza informatica proteggono non solo dati e sistemi, ma anche la reputazione dell'organizzazione. I clienti sono più propensi a fidarsi e a interagire con aziende in grado di dimostrare un forte impegno nella protezione delle loro informazioni.
I vantaggi di investire in software di sicurezza informatica vanno ben oltre la semplice mitigazione dei rischi. Per le organizzazioni che desiderano affrontare la complessità del panorama digitale, questi strumenti offrono una linea di difesa essenziale, migliorando la resilienza complessiva e favorendo un ambiente sicuro per la crescita e l'innovazione. Per le aziende con sede negli Stati Uniti, collaborare con un'azienda di sicurezza informatica a Chicago o in un'altra grande città offre un livello fondamentale di protezione e competenza per ogni progetto.
Costi e prezzi
Le soluzioni di sicurezza informatica spaziano dagli strumenti gratuiti di sicurezza informatica ai software a pagamento con funzionalità più avanzate. Ognuna è progettata per soddisfare esigenze diverse, dalle piccole aziende che cercano una protezione di base alle grandi imprese che necessitano di misure di sicurezza avanzate.
Comprendere queste opzioni ti aiuterà a prendere una decisione consapevole, in linea con le esigenze specifiche di sicurezza della tua organizzazione e con i vincoli di budget.
Tabella di confronto dei piani per software di sicurezza informatica
Ecco una panoramica delle opzioni di piano più comuni per i software di sicurezza informatica:
| Tipo di piano | Prezzo medio | Funzionalità comuni | Ideale per |
|---|---|---|---|
| Gratuito | $0 | Protezione di base, funzionalità limitate, consigliato per uso personale o aziende molto piccole | Uso personale, aziende molto piccole con una presenza online minima |
| Base | $10 - $30/mese | Antivirus, firewall, sicurezza della posta elettronica, filtraggio web | Piccole aziende con esigenze di sicurezza di base, uffici domestici |
| Standard | $30 - $70/mese | Funzionalità di base più protezione degli endpoint, sicurezza dei dispositivi mobili, VPN | Aziende in crescita, startup, organizzazioni con alcuni dati sensibili |
| Premium | $70 - $150/mese | Funzionalità standard più protezione avanzata dalle minacce, gestione delle identità, analisi della sicurezza | Aziende di medie dimensioni con esigenze di sicurezza in espansione, organizzazioni con dati dei clienti |
| Aziendale | Prezzo personalizzato | Funzionalità premium più opzioni di scalabilità, supporto dedicato, software BAS, soluzioni complete | Grandi imprese, organizzazioni con infrastrutture IT complesse, aziende che gestiscono dati altamente sensibili |
Quando scegli un piano software per la sicurezza informatica, considera sia le tue esigenze di sicurezza immediate e future sia il tuo budget. Il piano giusto dovrebbe offrire un equilibrio tra una protezione completa e il rispetto delle tue risorse finanziarie.
Domande frequenti sul software di cybersicurezza
Ecco alcune risposte alle domande frequenti sul software di cybersicurezza:
Come valuto un software di cybersicurezza per integrarlo con il mio stack tecnologico esistente?
Quali sono gli standard di conformità più importanti da considerare nella scelta di un software di cybersicurezza?
Come misuro il ROI di una soluzione di cybersicurezza per la mia organizzazione?
Gli strumenti di cybersicurezza possono contribuire ad automatizzare il rilevamento e la risposta alle minacce?
Quali sono le difficoltà più comuni nella distribuzione di software di cybersicurezza su larga scala?
Quali sono le migliori pratiche per la cybersicurezza?
Windows Defender è sufficiente o ho bisogno di un antivirus?
Cosa succede ora
Se stai cercando strumenti di monitoraggio dei database, contatta gratuitamente un consulente SoftwareSelect per ricevere consigli.
Compila un modulo e fai una breve conversazione durante la quale il consulente approfondisce le tue esigenze specifiche. Poi riceverai una selezione ristretta di software da valutare. Ti assisterà anche durante l'intero processo di acquisto, comprese le negoziazioni sul prezzo.