

I migliori strumenti di analisi del codice aiutano gli sviluppatori a individuare tempestivamente gli errori, migliorare la qualità del codice e applicare automaticamente gli standard di programmazione, così che i problemi non arrivino in produzione. Quando si esegue il debug di errori poco chiari, si cercano difetti nascosti in basi di codice di grandi dimensioni o si devono gestire stili di codice incoerenti tra i team, mantenere la qualità su larga scala diventa frustrante e richiede molto tempo.
La piattaforma di analisi del codice giusta automatizza i controlli, mette in evidenza i problemi reali e consente ai team di concentrarsi sulla scrittura di codice più pulito e affidabile. In qualità di Direttore tecnologico con oltre 20 anni di esperienza nel testare e valutare strumenti di sviluppo all'interno di pipeline operative, ho individuato le migliori soluzioni che aiutano i team a lavorare più velocemente senza sacrificare la qualità. Ogni recensione analizza funzionalità, vantaggi e svantaggi e casi d'uso più adatti, per aiutarti a scegliere lo strumento giusto per il tuo flusso di lavoro.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa degli strumenti di analisi del codice
Questa tabella comparativa riassume i dettagli sui prezzi degli strumenti di analisi del codice che ho selezionato.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Ideale per revisioni del codice di nuova generazione | 4.3 out of 5 | $350/mese Piano gratuito disponibile | Book Demo |
Ideale per il rilevamento di minacce alla supply chain | Not rated | $399/mese Prova gratuita di 7 giorni + demo gratuita disponibile | Website |
Ideale per l'analisi del codice guidata dall'IA | 4.5 out of 5 | $200/mese Piano gratuito disponibile | Book Demo |
Ideale per la correzione dei problemi di sicurezza dell'IA direttamente nel repository | 4.7 out of 5 | Fino a 1.000 $/sviluppatore/anno Demo gratuita disponibile | Website |
Ideale per rilevamento vulnerabilità guidato dall’IA | Not rated | $34/sviluppatore/mese Piano gratuito disponibile | Book Demo |
Ideale per i test di sicurezza | 4.4 out of 5 | $57/utente/mese Piano gratuito disponibile | Website |
Ideale per la gestione del debito tecnico | 4.6 out of 5 | $21/mese Enterprise | Website |
Ideale per analisi avanzata | 4.4 out of 5 | $24/utente/mese Prova gratuita di 14 giorni + piano gratuito disponibile | Website |
Ideale per integrazioni CI/CD | 4.5 out of 5 | $15/mese Prova gratuita di 14 giorni | Website |
Miglior analizzatore di codice open-source | Not rated | Disponibile gratuitamente Disponibile gratuitamente | Website |


Recensioni dei migliori strumenti di analisi del codice
Di seguito trovi le mie sintesi dettagliate dei migliori strumenti di analisi del codice inclusi nel mio elenco. Le mie recensioni offrono un’analisi approfondita delle funzionalità principali, dei vantaggi e degli svantaggi, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per revisioni del codice di nuova generazione
- Piano gratuito disponibile
- A partire da $350/mese
Visit WebsiteCustomer Rating:4.3/5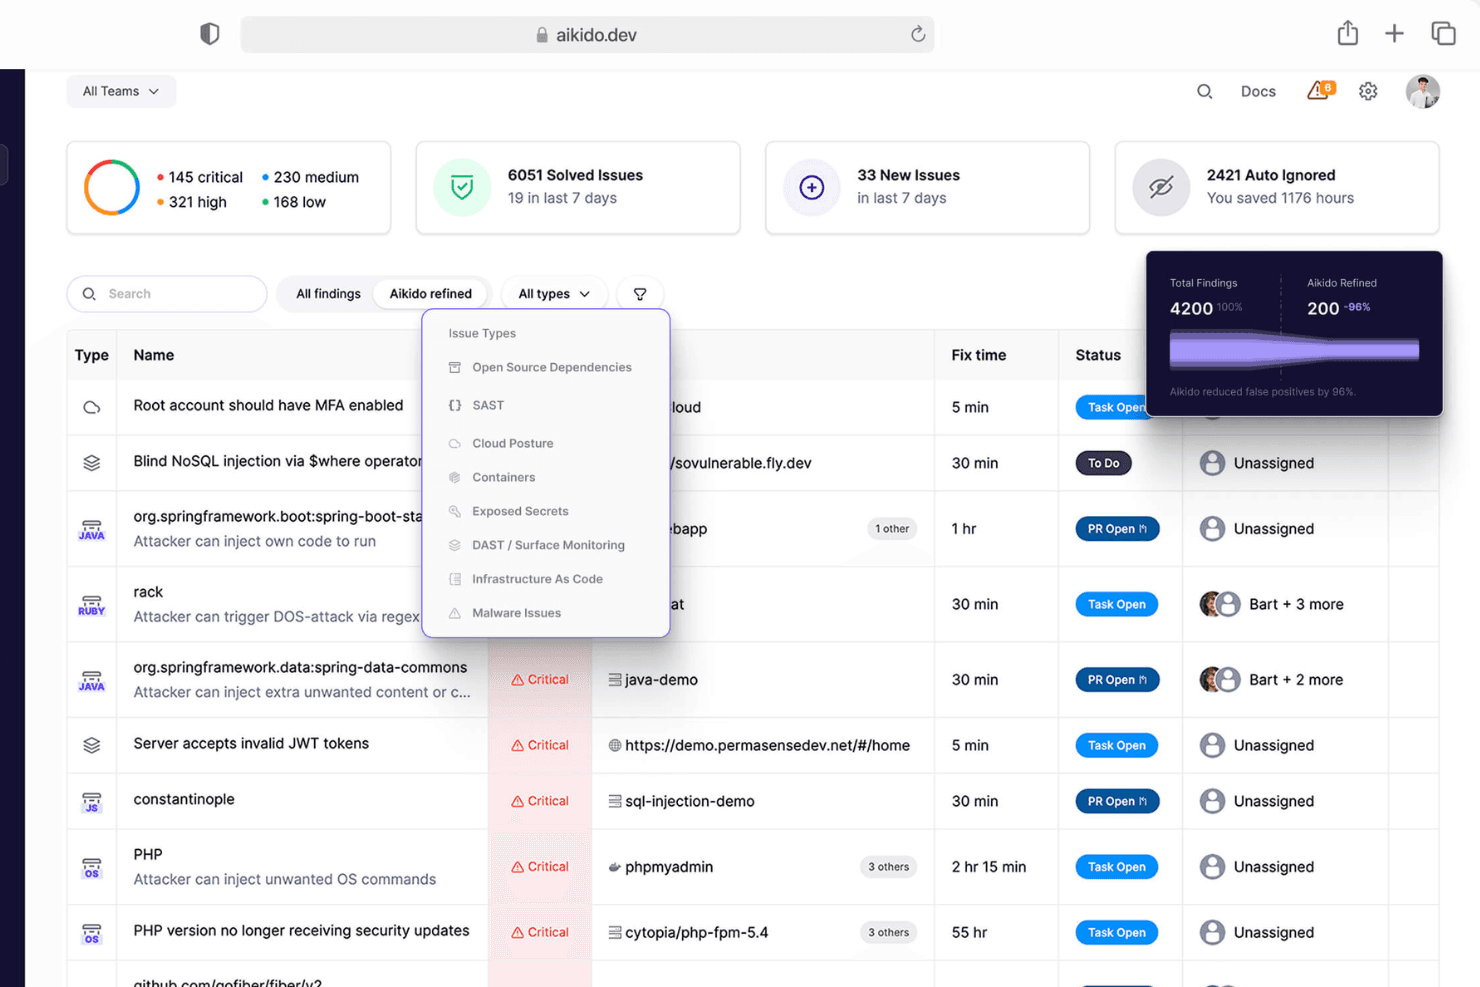
Aikido Security offre un pannello di controllo unificato per classificare e filtrare i problemi in base a tipo, gravità e origine della scansione. Aikido Security è una piattaforma DevSecOps che fornisce soluzioni di sicurezza complete sia per il codice sia per gli ambienti cloud.
Perché ho scelto Aikido Security: Aikido combina controlli di qualità del codice di nuova generazione con i test statici di sicurezza delle applicazioni (SAST) in un'unica piattaforma, aiutando gli sviluppatori a individuare tempestivamente sia gli errori sia le vulnerabilità. Le sue revisioni basate sull'intelligenza artificiale segnalano problemi di manutenibilità e qualità del codice, rilevando al contempo difetti critici come l'iniezione SQL, il cross-site scripting (XSS) e gli overflow del buffer. Grazie a strumenti di scansione open source affidabili come Bandit, Opengrep (che sostituisce Semgrep) e Gosec, insieme ai motori proprietari basati sull'intelligenza artificiale di Aikido, la piattaforma offre analisi approfondite, accurate e utilizzabili.
Funzionalità e integrazioni principali di Aikido Security:
Tra le funzionalità che distinguono Aikido rientrano anche le sue capacità di gestione della postura cloud (CSPM), che rilevano i rischi dell'infrastruttura cloud tra i principali provider cloud, e la funzionalità di rilevamento dei segreti, che impedisce gli accessi non autorizzati controllando il codice alla ricerca di chiavi API, password, certificati e chiavi di crittografia trapelati ed esposti.
Le integrazioni includono Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana e GitHub.
Pros and Cons
Pros:
- Interfaccia intuitiva
- Fornisce informazioni utili e fruibili
- Offre un pannello di controllo completo e report personalizzabili
Cons:
- Le CVE non risolte sono escluse per impostazione predefinita nelle scansioni dei container effimeri
- Le regole SAST personalizzate devono essere abilitate da Aikido
Learn more about Aikido Security: Ideale per il rilevamento di minacce alla supply chain
- Prova gratuita di 7 giorni + demo gratuita disponibile
- A partire da $399/mese (fatturazione annuale)

Dashboard di Xygeni che mostra i rischi prioritari per la sicurezza applicativa su codice, dipendenze, CI/CD, segreti e IaC. Xygeni è una piattaforma di sicurezza applicativa potenziata dall’IA che combina SAST, analisi della composizione del software (SCA), rilevamento di segreti, scansione di codice dannoso, analisi dell’IaC, sicurezza CI/CD e monitoraggio del rischio nella supply chain. L’analisi del codice viene eseguita lato client, aiutando le organizzazioni a mantenere il codice sorgente all’interno della propria infrastruttura.
Per chi è più indicato Xygeni?
Xygeni è particolarmente adatto ai team di ingegneria con un focus sulla sicurezza presso aziende di medie e grandi dimensioni, che necessitano di una visibilità unificata su codice applicativo, dipendenze e pipeline CI/CD.
Perché ho scelto Xygeni
Ho incluso Xygeni in questo elenco perché combina i test di sicurezza applicativa tradizionali con il rilevamento di codice malevolo, il monitoraggio della supply chain software e i flussi di lavoro di rimedio assistiti dall’IA. Oltre a identificare vulnerabilità sia nel codice proprietario che nelle dipendenze open-source, la piattaforma aiuta i team a dare priorità ai risultati tramite AI Triage e a generare suggerimenti di rimedio utilizzando AI AutoFix. Apprezzo anche la combinazione tra analisi di raggiungibilità e sfruttabilità e la visibilità estesa sulla sicurezza applicativa, che permette ai team di concentrarsi sui rischi più rilevanti.
Caratteristiche principali di Xygeni
- SAST potenziato dall’IA: Rileva vulnerabilità tra cui iniezione SQL, cross-site scripting (XSS), autenticazione non sicura, problemi di autorizzazione e debolezze nella gestione della memoria.
- Rilevamento di codice malevolo: Identifica pattern di codice potenzialmente dannosi come backdoor, trojan, reverse shell, esecuzione offuscata, file camuffati e manomissione del registro.
- AI Triage: Utilizza fattori come raggiungibilità, sfruttabilità, esposizione su internet e impatto aziendale per aiutare a dare priorità ai risultati di sicurezza.
- AI AutoFix: Genera suggerimenti per la correzione a livello di codice e supporta flussi di lavoro basati su pull request.
- Scansione di segreti e IaC: Rileva credenziali esposte e analizza configurazioni Infrastructure-as-Code su ambienti Terraform, CloudFormation, Kubernetes e Helm.
- Generazione SBOM: Produce bill of materials software nei formati SPDX e CycloneDX.
Integrazioni di Xygeni
Xygeni si integra con GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI e altre piattaforme SCM e CI/CD. Supporta anche Jira, GitHub Issues e Slack per la gestione dei flussi di lavoro e le notifiche. Sono disponibili integrazioni IDE per Visual Studio Code, Visual Studio, Eclipse, IntelliJ IDEA, Cursor e Windsurf. La piattaforma offre inoltre accesso API REST e supporto server MCP per integrazioni personalizzate e flussi di automazione.
Pros and Cons
Pros:
- Filtra il rumore per evidenziare i rischi realmente sfruttabili
- Analisi dal codice al container in una sola scansione
- Rilevamento in tempo reale di pacchetti open-source malevoli
Cons:
- Personalizzazione limitata di dashboard e report
- Le configurazioni CI/CD complesse necessitano di ottimizzazione manuale
Learn more about Xygeni: Ideale per l'analisi del codice guidata dall'IA
- Piano gratuito disponibile
- A partire da $200/mese
Visit WebsiteCustomer Rating:4.5/5
Zeropath offre una dashboard completa per monitorare la sicurezza del codice. Zeropath è una piattaforma di Static Application Security Testing (SAST) guidata dall'IA, ideale per aziende e professionisti che vogliono migliorare la sicurezza del codice e ottimizzare i processi di sviluppo software. Grazie alla capacità di individuare e correggere automaticamente le vulnerabilità, Zeropath è particolarmente adatto a team che danno priorità alla sicurezza senza compromettere la velocità. Riducendo i falsi positivi e integrandosi perfettamente con le principali piattaforme di sviluppo, trasforma la sicurezza da possibile collo di bottiglia a motore per un rilascio del codice più sicuro e veloce.
Perché ho scelto Zeropath
Ho scelto Zeropath perché si distingue per l'approccio all'analisi del codice basato sull'IA, offrendo funzionalità uniche fondamentali per i team di sviluppo moderni. Le capacità di scansione rapide della piattaforma, che completano l'analisi delle pull-request in meno di 60 secondi, garantiscono al tuo team feedback tempestivi senza interrompere il flusso di lavoro. Inoltre, la generazione automatica di patch di Zeropath, perfezionata tramite istruzioni in linguaggio naturale, risolve le vulnerabilità in modo efficiente, consentendo al tuo team di concentrarsi sull'innovazione invece che sulle correzioni manuali.
Caratteristiche principali di Zeropath
Oltre alle sue funzionalità distintive, Zeropath offre numerose altre caratteristiche che lo rendono uno strumento prezioso per l'analisi del codice:
- Rilevamento di segreti: Analizza i tuoi repository alla ricerca di token e chiavi divulgati.
- Supporto linguistico completo: Offre supporto per molti linguaggi di programmazione, aumentando la versatilità su diversi progetti.
- Applicazione delle policy: Permette di scrivere regole in linguaggio naturale e applicarle a tutto il codice.
- Integrazione con sistemi di controllo versione: Si integra perfettamente con sistemi popolari come GitHub e GitLab, offrendo feedback in tempo reale durante il ciclo di sviluppo.
Integrazioni Zeropath
Le integrazioni includono GitHub, GitLab, Bitbucket, Azure Pipelines, VS Code, CircleCI e Docker.
Pros and Cons
Pros:
- Individua difetti logici e rischi nascosti che normalmente potrebbero sfuggire alle scansioni.
- Riduce i risultati inutili così il team può concentrarsi sui problemi reali.
- Offre soluzioni chiare che velocizzano le revisioni di sicurezza.
Cons:
- Possibile mancata rilevazione di vulnerabilità se l'IA non è configurata correttamente.
- Potrebbe essere necessario tempo per adattare il proprio flusso di lavoro all'automazione.
Learn more about Zeropath: Ideale per la correzione dei problemi di sicurezza dell'IA direttamente nel repository
- Demo gratuita disponibile
- Fino a 1.000 $/sviluppatore/anno (fatturato annualmente)
Visit WebsiteCustomer Rating:4.7/5
Dashboard di Mend.io che mostra una vulnerabilità di iniezione SQL ad alta gravità (CWE-89), con il codice vulnerabile evidenziato e i dettagli della correzione. Mend.io è una piattaforma di analisi del codice che aiuta a individuare vulnerabilità di sicurezza e problemi di licenza sia nel codice proprietario sia in quello open source. Combina i test statici della sicurezza delle applicazioni (SAST) con l'analisi della composizione del software (SCA) per offrirti visibilità sui rischi della tua applicazione durante lo sviluppo.
Perché ho scelto Mend.io: Ho aggiunto Mend.io a questo elenco perché affronta due problematiche con cui molti team di sicurezza devono confrontarsi: scansioni lente e risultati troppo numerosi. Il suo motore di analisi statica è 10 volte più veloce rispetto agli strumenti SAST tradizionali e si concentra sull'individuazione dei nuovi problemi introdotti dall'ultimo commit. In questo modo puoi concentrarti sulla risoluzione degli aspetti più importanti invece di esaminare avvisi obsoleti. Apprezzo anche la correzione basata sull'IA, che suggerisce soluzioni applicabili con un solo clic per ridurre il tempo medio di risoluzione.
Funzionalità e integrazioni distintive di Mend.io:
Le funzionalità includono la gestione della conformità delle licenze per i pacchetti open source, la scansione delle immagini dei container e l'analisi dei rischi per i componenti di codice generati dall'IA. Offre inoltre controlli degli accessi basati sui ruoli, report pronti per gli audit e accesso alle API per integrazioni personalizzate.
Le integrazioni includono Azure DevOps, Bitbucket Cloud, GitHub.com, GitHub Enterprise, GitLab, Mend for Azure Repos, Mend for Bitbucket Data Center e Mend for GitLab.
Pros and Cons
Pros:
- Scansioni più veloci rispetto ai sistemi SAST tradizionali
- Correzione basata sull'IA con un solo clic
- Copre il codice proprietario e open source
Cons:
- La configurazione potrebbe richiedere interventi aggiuntivi
- Supporto limitato per linguaggi e pacchetti
Learn more about Mend.io: Ideale per rilevamento vulnerabilità guidato dall’IA
- Piano gratuito disponibile
- Da $34/sviluppatore/mese

Corgea segnala un problema SQL injection ad alto rischio e suggerisce una soluzione sicura e parametrizzata direttamente all'interno di una pull request. Corgea è pensato per sviluppatori e professionisti della sicurezza che desiderano un modo più intelligente per analizzare il codice. Risolve il problema dell'individuazione e correzione delle vulnerabilità portando l'analisi guidata dall'IA direttamente nel tuo flusso di lavoro esistente. Poiché comprende il contesto del tuo codice, Corgea riduce i falsi positivi e propone correzioni realmente utilizzabili. Questo lo rende ideale per i team che vogliono migliorare la sicurezza senza affrontare il rumore e le inefficienze comuni negli strumenti tradizionali.
Perché ho scelto Corgea
Ho scelto Corgea perché utilizza SAST nativo IA per rilevare vulnerabilità che gli strumenti tradizionali spesso non intercettano, inclusi errori nella logica di business e problemi di codice più complessi. Si basa su modelli linguistici di grandi dimensioni per comprendere il contesto del codice, riducendo notevolmente i falsi positivi. Inoltre, il triage automatizzato e il rilevamento contestuale non si limitano a segnalare i problemi; forniscono correzioni operative. Per i team centrati sulla sicurezza, questo rende Corgea un'opzione più efficiente e pratica.
Funzionalità principali di Corgea
Oltre alle capacità SAST native IA, Corgea offre diverse altre funzionalità che ne aumentano l'utilità come strumento di analisi del codice:
- Scansione delle dipendenze: Identifica automaticamente vulnerabilità nelle dipendenze di terze parti su oltre 25 linguaggi di programmazione.
- Scansione Infrastructure as Code (IaC): Rileva errori di configurazione della sicurezza e segreti esposti nel codice infrastrutturale prima della distribuzione.
- Scansione dei segreti: Trova credenziali hardcoded e informazioni sensibili tramite pattern matching e comprensione contestuale alimentata da IA.
- Rimedi guidati dall'IA: Genera correzioni contestuali per le vulnerabilità analizzando i pattern di codice e i controlli di sicurezza.
Integrazioni Corgea
Le integrazioni native attualmente non sono elencate da Corgea.
Pros and Cons
Pros:
- Rilevamento vulnerabilità alimentato da IA
- Correzioni automatiche del codice sicure
- Rilevamento di errori nella logica di business
Cons:
- Nessuna funzionalità di protezione a runtime
- Concentrato sulla sicurezza applicativa, non full stack
Learn more about Corgea: Ideale per i test di sicurezza
- Piano gratuito disponibile
- Da $57/utente/mese
Visit WebsiteCustomer Rating:4.4/5
Dashboard di Snyk che mostra un riepilogo di tutte le problematiche di codifica. Snyk è una piattaforma di sicurezza per sviluppatori che offre scansione e analisi in tempo reale del tuo codice. Fornisce anche l'integrazione con i repository git, permettendoti di dare priorità alle problematiche su tutti i tuoi progetti.
Perché ho scelto Snyk: Ho inserito Snyk in questa lista perché vanta funzionalità di sicurezza impressionanti. La prima è che il suo strumento DeepCode AI mette a disposizione un elenco di correzioni rapide mentre individua le problematiche. Puoi rivedere e applicare queste correzioni direttamente dal tuo ambiente di sviluppo integrato (IDE). La seconda è che Snyk assegna a ciascuna problematica un punteggio di rischio, così puoi dare la priorità ai problemi e rendere il tuo codice più sicuro.
Funzionalità e integrazioni di Snyk:
Le funzionalità che rendono Snyk un eccellente strumento di analisi del codice includono la scansione dei container, che controlla le vulnerabilità nelle immagini dei container, e il monitoraggio del codice in tempo reale, che valida il tuo codice mentre lavori. Ho apprezzato il fatto di poter controllare il mio codice anche quando ero lontano dalla scrivania durante i test.
Integrazioni sono disponibili nativamente per strumenti CI/CD come Jenkins, Azure Pipelines e Bitbucket Pipelines. Sono disponibili anche plugin per IDE come Eclipse, PhpStorm e Visual Studio.
Pros and Cons
Pros:
- Facile da integrare e configurare
- Offre integrazione con pipeline di integrazione e consegna continua (CI/CD)
- Interfaccia utente facile da navigare
Cons:
- Tempi di scansione più lenti
- Il piano gratuito è limitato a 100 test al mese
Learn more about Snyk Code: Ideale per la gestione del debito tecnico
- Enterprise (Prezzo su richiesta)
- $21/mese
Visit WebsiteCustomer Rating:4.6/5
CodeScene analizza le tendenze della salute del codice, identifica le hotspot e fornisce indicazioni utili per migliorare la qualità del codice. CodeScene è uno strumento di analisi e visualizzazione del codice progettato per aiutare i team di sviluppo a identificare il debito tecnico, migliorare la qualità del codice e aumentare la produttività del team.
Perché ho scelto CodeScene: Apprezzo la sua capacità di individuare le hotspot all'interno della tua codebase. Queste hotspot sono aree che subiscono modifiche frequenti e possono nascondere rischi latenti. Individuando queste sezioni critiche, CodeScene permette al tuo team di concentrare gli sforzi di manutenzione dove sono più necessari. Lo strumento visualizza anche l'impatto che singoli autori e team hanno sul tuo codice, dalla proprietà dei file alle metriche di output. Questa visione aiuta a comprendere i fattori umani che influenzano la qualità del codice, facilitando una migliore collaborazione e condivisione delle conoscenze.
Funzionalità e integrazioni principali di CodeScene:
Le funzionalità includono revisioni automatiche del codice che si integrano con le pull request, fornendo feedback in tempo reale sui problemi di qualità del codice. L'estensione IDE di CodeScene offre feedback istantaneo sulla qualità del codice direttamente nell'ambiente di sviluppo, aiutandoti a rilevare e correggere i problemi precocemente. Inoltre, lo strumento fornisce un'analisi della copertura del codice, combinando le metriche di copertura per identificare e mitigare le aree ad alto rischio nella codebase.
Le integrazioni includono Jira, Trello, Azure DevOps, GitHub Issues, GitLab, YouTrack, Slack e REST API.
Pros and Cons
Pros:
- Aiuta a identificare e dare priorità al debito tecnico in modo efficace
- Fornisce suggerimenti utili sulla qualità del codice e sulla dinamica del team
- Offre visualizzazioni che rendono comprensibili dati complessi
Cons:
- La configurazione può essere complessa in determinate configurazioni
- La maggior parte delle integrazioni è disponibile solo nei piani di livello superiore
Learn more about CodeScene: Ideale per analisi avanzata
- Prova gratuita di 14 giorni + piano gratuito disponibile
- A partire da $24/utente/mese (fatturazione annuale)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit offre un'interfaccia di revisione del codice guidata dall'IA per analizzare il codice TypeScript. CodeRabbit è uno strumento potenziato dall'IA progettato per migliorare il processo di revisione del codice. Automatizzando le revisioni e offrendo approfondimenti intelligenti, aiuta gli sviluppatori a individuare e correggere i problemi in modo più rapido ed efficiente.
Perché ho scelto CodeRabbit: Ho scelto CodeRabbit per le sue avanzate capacità di analisi. Lo strumento utilizza analizzatori statici e ragionamento basato sull'IA, ciò significa che non si limita a trovare bug ma comprende la struttura del codice. Questo si traduce in una revisione più approfondita e con meno 'rumore', aiutando il tuo team a concentrarsi su ciò che conta davvero. Inoltre, la sua funzione di reportistica automatica genera utili note di rilascio e report giornalieri, tenendo tutti aggiornati senza sforzi aggiuntivi.
Funzionalità e integrazioni principali di CodeRabbit:
Funzionalità includono una chat agentica, che consente di interagire e automatizzare attività come la generazione di codice e la risoluzione dei feedback, rendendo il flusso di lavoro più coeso. Lo strumento offre anche riepiloghi semplici delle pull request che forniscono una panoramica concisa dei file modificati e delle descrizioni, aiutandoti a capire rapidamente cosa è stato modificato. Inoltre, CodeRabbit include un'identificazione automatica delle problematiche, assicurando che discrepanze vengano evidenziate e affrontate tempestivamente.
Le integrazioni includono GitHub, GitLab, Azure DevOps, Jira, Linear, Mercury, Writer, Abnormal Security, Ashby, Chegg, Sisense e Groupon.
Pros and Cons
Pros:
- CodeRabbit CLI consente revisioni di codice con IA direttamente dal terminale
- Gli utenti possono revisionare il codice generato dall'IA riga per riga prima di eseguire il commit, garantendo controlli approfonditi
- Fornisce feedback istantanei sul codice, individuando allucinazioni, lacune logiche, vulnerabilità e test mancanti
Cons:
- Alcuni utenti potrebbero trovare laborioso il processo iniziale di configurazione e integrazione con i repository
- Potrebbe non comprendere a fondo codebase complesse, risultando in imprecisioni che possono influenzare l'affidabilità del feedback
Learn more about CodeRabbit: Ideale per integrazioni CI/CD
- Prova gratuita di 14 giorni
- A partire da $15/mese
Visit WebsiteCustomer Rating:4.5/5
Codacy ti permette di visualizzare le principali metriche della qualità del codice da un'unica posizione. Codacy è uno strumento di analisi del codice che automatizza le revisioni del codice. Analizza il tuo codice sorgente ed evidenzia i problemi durante lo sviluppo, permettendoti di realizzare software più efficiente. La piattaforma supporta oltre 40 linguaggi di programmazione e framework pronti all'uso.
Perché ho scelto Codacy: Ho scelto Codacy perché si integra perfettamente con i flussi di lavoro CI—una pratica DevOps che consiste nell'unire le modifiche del codice in un repository. Integrare Codacy con GitHub mi ha permesso di ricevere feedback istantanei sul mio codice, così da correggere rapidamente eventuali problemi. Un'altra ragione per cui ho scelto Codacy è che aiuta a standardizzare la qualità del codice bloccando automaticamente le pull request che non soddisfano determinati standard.
Funzionalità principali e integrazioni di Codacy:
Le funzionalità che ho apprezzato di Codacy sono la possibilità di impostare set di regole personalizzati. Codacy dispone di centinaia di regole pronte, ma puoi anche caricare un tuo file di configurazione. Questo rende semplice applicare condizioni specifiche a una base di codice e mantenere la qualità su tutti i team.
Integrazioni disponibili nativamente con GitHub, GitLab e Bitbucket. Sono inoltre presenti integrazioni native per Jira e Slack.
Pros and Cons
Pros:
- Fornisce report utili sulla qualità del codice
- Facile da integrare nei flussi di lavoro di sviluppo
- Rispetta gli standard di sicurezza SOC2
Cons:
- Non si integra con Lombok, una libreria Java che riduce il codice boilerplate
- Non è possibile esportare i pattern di codice
Learn more about Codacy:

Utilizzo di PMD per trovare codice duplicato. PMD è uno strumento open-source che offre analisi statica per linguaggi di programmazione come JavaScript, Apex e XML. È disponibile per Windows, macOS e Linux.
Perché ho scelto PMD: La maggior parte degli strumenti di analisi del codice richiede una licenza a pagamento o offre funzionalità limitate nei piani gratuiti. Ma il motivo per cui ho scelto PMD è che si tratta di un software open-source, il che lo rende un'alternativa conveniente rispetto alle opzioni a pagamento.
Funzionalità e integrazioni notevoli di PMD:
Funzionalità che ho apprezzato lavorando con PMD includono i controlli integrati che permettono di configurare regole per diversi linguaggi al fine di applicare gli standard di codifica. Lo strumento include anche Copy/Paste Detector (CPD), che aiuta a identificare il codice duplicato nella propria base di codice.
Integrazioni disponibili con IDE popolari come Eclipse, JDeveloper e Gradle tramite plugin.
Pros and Cons
Pros:
- Può rilevare codice duplicato in diversi linguaggi di programmazione
- Gestisce bene i falsi positivi
- Gratuito e open-source
Cons:
- Configurare le regole di analisi di PMD può essere complicato
- Il feedback sul codice non è fornito in tempo reale
Learn more about PMD:
Altri strumenti di analisi del codice
Ci sono altri strumenti di analisi del codice che non sono entrati nella mia lista, ma che vale la pena esaminare più da vicino:
- 11QodanaIdeale per il supporto a molti linguaggi di programmazione
- 12Synopsys CoverityIdeale per i team DevOps
- 13Fortify Static Code Analyzer (SCA)Ideale per la sicurezza aziendale
- 14Veracode Static AnalysisIdeale per la scansione delle vulnerabilità e la copertura
- 15Code Climate QualityIdeale per gli utenti GitHub
- 16JSHintIdeale per gestire la complessità del codice
- 17SemgrepIdeale per analisi statica accurata
- 18CAST HighlightIdeale per effettuare valutazioni software su larga scala
- 19InferIdeale per sviluppatori mobile
- 20PVS-StudioIdeale per sviluppatori di videogiochi
- 21SourceryIdeale per feedback in tempo reale negli IDE
- 22SentryIdeale per il debugging guidato dall'IA
- 23SonarQubeIdeale per il mantenimento della qualità del codice
- 24DerScannerIdeale per codice sorgente e file binari
Recensioni correlate di software informatici
Se non hai ancora trovato quello che cerchi, dai un'occhiata a questi strumenti alternativi che abbiamo testato e valutato.
- Software di monitoraggio della rete
- Software di monitoraggio dei server
- Soluzioni SD-WAN
- Strumenti di monitoraggio dell'infrastruttura
- Analizzatore di pacchetti
- Strumenti di monitoraggio delle applicazioni
Come valuto gli strumenti di analisi del codice
Divido la mia valutazione in criteri di base—come SAST multi-linguaggio e integrazione CI/CD—e fattori differenzianti come correzioni guidate dall'AI e SCA che distinguono i migliori strumenti dal resto.
Funzionalità principali (Requisiti imprescindibili per questa lista)
Quando seleziono gli strumenti per la mia lista, assegno a ciascuno un punteggio da 0 (funzionalità assente) a 5 (eccelle in quest’area) per ogni funzionalità principale elencata qui sotto. Poi, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 75% per essere preso in considerazione.
- Analisi statica del codice: Valuto la profondità dell’analisi che ogni strumento esegue—se va oltre il semplice linting offrendo analisi di data-flow e control-flow che rilevano bug reali prima che arrivino in produzione.
- Supporto multi-linguaggio: Un codicebase poliglotta è la norma, quindi verifico quanti linguaggi principali ogni strumento supporta e se gestisce nativamente framework come React, Spring o .NET.
- Rilevamento di vulnerabilità di sicurezza: Verifico che ci sia un chiaro mapping con le voci OWASP Top 10 e CWE, con valutazione della gravità, oltre a indicazioni per la risoluzione che aiutano gli sviluppatori a correggere i problemi anziché solo segnalarli.
- Integrazione CI/CD & IDE: Ogni strumento dovrebbe integrarsi con le piattaforme già usate dal tuo team—GitHub, GitLab, Jenkins, Azure DevOps—e idealmente mostrare i risultati direttamente in VS Code o IntelliJ.
- Regole e politiche personalizzate: Ogni team ha i propri standard, quindi valuto se è possibile creare, modificare e condividere set di regole o quality gate su misura per le convenzioni di codifica della tua organizzazione.
- Reportistica e dashboard: Cerco dashboard che seguano le tendenze nel tempo—densità dei difetti, tassi di risoluzione, file critici—così team tecnici e di sicurezza possono misurare i progressi, non solo trovare problemi.
Una volta individuati gli strumenti che soddisfano questi criteri, considero cosa distingue ciascuna piattaforma dalle altre.
Fattori differenzianti (Cosa distingue i vendor)
Ecco come confronto e metto a fuoco le differenze tra i vari fornitori:
Funzionalità distintive
L’analisi della composizione del software è fondamentale: verifico se uno strumento esegue la scansione delle dipendenze open-source per CVE noti insieme al codice proprietario, dato che la maggior parte delle app moderne si basa su librerie di terze parti. Anche le correzioni suggerite dall’AI sono importanti, soprattutto quando uno strumento propone passaggi specifici di remediation direttamente all’interno di una pull request. Valuto inoltre se lo strumento rileva segreti hardcoded e configurazioni errate in file Terraform o Kubernetes, colmando un vuoto spesso lasciato dagli strumenti SAST puri.
Oltre le funzionalità
L’esperienza sviluppatore è molto rilevante: strumenti che generano molti falsi positivi fanno perdere rapidamente fiducia e portano i team a ignorare i risultati. Considero anche la flessibilità di deployment, perché alcune organizzazioni non possono inviare il codice sorgente su un SaaS e necessitano di opzioni self-hosted o air-gapped. Infine è importante la trasparenza sui prezzi: verifico se il vendor fa pagare per sviluppatore, per repository o per linea di codice, perché il modello sbagliato può rendere i costi imprevedibili man mano che il tuo team cresce.
Come scegliere gli strumenti di analisi del codice
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo di selezione del software, unico nel suo genere, ecco una lista di controllo dei fattori da tenere presenti:
| Fattore | Cosa considerare |
|---|---|
| FattoreScalabilità | Cosa considerareAssicurati che lo strumento possa gestire basi di codice di grandi dimensioni e più utenti simultanei senza rallentare l'analisi. |
| FattoreIntegrazioni | Cosa considerareAssicurati che lo strumento si integri con la pipeline CI/CD, i sistemi di controllo delle versioni e gli strumenti di gestione dei progetti. |
| FattorePersonalizzazione | Cosa considerareCerca opzioni per modificare le regole di analisi, le soglie e i formati dei report in modo che corrispondano al flusso di lavoro del tuo team. |
| FattoreFacilità d'uso | Cosa considerareGli strumenti di visualizzazione del codice offrono interfacce facili da navigare, con una formazione minima e una configurazione rapida. |
| FattoreBudget | Cosa considerareValuta i costi delle licenze, i livelli delle funzionalità e qualsiasi costo aggiuntivo per le funzionalità o il supporto premium. |
| FattoreMisure di sicurezza | Cosa considerareVerifica la presenza di crittografia, gestione sicura dei dati e conformità agli standard di sicurezza. |
| FattorePrecisione | Cosa considerareScegli uno strumento con un basso tasso di falsi positivi e consigli chiari e applicabili. |
| FattoreReportistica | Cosa considerareCerca report dettagliati con informazioni chiare, dati storici e analisi delle tendenze. |
Tendenze negli strumenti di analisi del codice
Nella mia ricerca ho raccolto innumerevoli aggiornamenti di prodotto, comunicati stampa e registri delle versioni di diversi fornitori di strumenti di analisi del codice. Ecco alcune delle tendenze emergenti che sto tenendo d'occhio:
- Analisi assistita dall'IA: Gli strumenti utilizzano sempre più l'apprendimento automatico per rilevare modelli e suggerire correzioni, migliorando la precisione e riducendo i falsi positivi.
- Sicurezza anticipata: Un numero crescente di piattaforme incorpora i controlli di sicurezza nelle fasi iniziali del ciclo di sviluppo, per individuare le vulnerabilità prima della distribuzione.
- Soluzioni basate sul cloud: L'analisi del codice basata sul cloud sta diventando sempre più popolare grazie alla sua scalabilità e alla capacità di integrarsi con gli ambienti di sviluppo remoti.
- Profilazione delle prestazioni: Gli strumenti più recenti forniscono informazioni più approfondite sull'esecuzione del codice e sull'utilizzo delle risorse, contribuendo a migliorare le prestazioni.
- Ampliamento del supporto ai linguaggi: Un numero crescente di strumenti aggiunge il supporto per linguaggi di programmazione di nicchia ed emergenti, per soddisfare esigenze di sviluppo diversificate.
Cosa sono gli strumenti di analisi del codice?
Gli strumenti di analisi del codice esaminano il codice sorgente per individuare errori, falle di sicurezza e problemi di prestazioni prima della distribuzione. Gli sviluppatori, gli ingegneri QA e i professionisti DevOps utilizzano questi strumenti per mantenere un codice più pulito e affidabile e ridurre il tempo dedicato alle revisioni manuali.
Le funzionalità di scansione automatizzata, analisi statica e dinamica e feedback in tempo reale aiutano a identificare gli errori di programmazione, applicare gli standard e migliorare la qualità complessiva del codice. In generale, questi strumenti facilitano la scrittura di codice migliore in meno tempo e il mantenimento della stabilità a lungo termine nei vari progetti.
Funzionalità degli strumenti di analisi del codice
Quando selezioni gli strumenti di analisi del codice, presta attenzione alle seguenti funzionalità chiave:
- Analisi statica del codice: Questa funzionalità esegue la scansione del codice sorgente senza eseguirlo, aiutandoti a identificare tempestivamente errori, anomalie del codice e vulnerabilità durante il processo di sviluppo. È perfetta per individuare i problemi prima che arrivino nell'ambiente di produzione.
- Integrazione con gli ambienti di sviluppo: Grazie a questa funzionalità puoi lavorare direttamente nel luogo in cui scrivi il codice. Questi strumenti spesso si integrano perfettamente con gli ambienti di sviluppo integrati (IDE) più diffusi, consentendoti di risolvere i problemi e visualizzare i suggerimenti in tempo reale senza passare da un programma all'altro.
- Report automatizzati: Riceverai analisi dettagliate della qualità, della complessità o della conformità del codice direttamente nella posta in arrivo o nel pannello di controllo. Questi report ti aiutano a monitorare i progressi, identificare le tendenze e mantenere il team aggiornato.
- Metriche e informazioni dettagliate sul codice: Questa funzionalità quantifica aspetti come la complessità ciclomatica, la duplicazione del codice e la manutenibilità. Le metriche forniscono un quadro chiaro dei punti in cui potrebbero insorgere problemi, così puoi concentrarti sui miglioramenti.
- Supporto per più linguaggi: Se lavori con più di un linguaggio di programmazione, questa funzionalità è essenziale. Gli strumenti validi analizzano tutto, da Java e Python a JavaScript, consentendoti di coprire l'intera base di codice.
- Set di regole personalizzabili: Puoi adattare le regole di analisi agli standard di codifica del tuo team o ai requisiti del progetto. In questo modo non sei vincolato da consigli uguali per tutti, ma ricevi indicazioni adatte ai tuoi obiettivi specifici.
- Rilevamento delle vulnerabilità di sicurezza: Cerca strumenti che segnalino minacce alla sicurezza note, come l'iniezione SQL o i traboccamenti del buffer, in modo da poter affrontare i rischi prima che rendano vulnerabile la tua applicazione.
- Integrazione con il controllo delle versioni: Questa funzionalità consente di eseguire automaticamente l'analisi del codice sulle nuove conferme o sulle richieste di integrazione, garantendo che nei repository condivisi venga inserito soltanto codice pulito e revisionato.
- Funzionalità di collaborazione: Alcuni strumenti facilitano l'assegnazione dei problemi del codice, l'aggiunta di commenti o il monitoraggio delle correzioni all'interno del team. L'obiettivo è mantenere il coordinamento e la responsabilità condivisa.
Funzionalità comuni degli strumenti di analisi del codice basate sull'IA
Oltre alle funzionalità standard degli strumenti di analisi del codice elencate sopra, molte di queste soluzioni stanno integrando l'IA con funzionalità come:
- Previsione intelligente dei bug: utilizzando i dati storici, l'IA prevede dove è più probabile che si verifichino i bug, così puoi concentrare preventivamente test e revisioni sui punti più rischiosi.
- Suggerimenti automatici per la revisione del codice: l'IA analizza il tuo codice e offre feedback immediati e contestuali, oltre a suggerimenti per migliorarlo, aiutandoti a perfezionare la tua base di codice con meno lavoro manuale.
- Rilevamento delle minacce alla sicurezza: i motori basati sull'IA individuano minacce alla sicurezza sottili ed emergenti riconoscendo schemi sia nel tuo codice sia nelle fonti aggiornate di informazioni sulle minacce.
- Raccomandazioni intelligenti per la ristrutturazione del codice: ottieni proposte personalizzate per ristrutturare il codice e migliorarne leggibilità, manutenibilità o prestazioni, tutte suggerite dall'IA, che apprende dalle tue specifiche abitudini di programmazione.
- Analisi indipendente dal linguaggio: l'IA amplia l'analisi ai linguaggi di nicchia o meno comuni adattando i controlli e riducendo i punti ciechi che gli strumenti tradizionali potrebbero non rilevare.
Vantaggi degli strumenti di analisi del codice
L'implementazione di strumenti di analisi del codice offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei benefici che puoi aspettarti:
- Qualità del codice migliorata: identifica tempestivamente bug e inefficienze, aiutando gli sviluppatori a scrivere codice più pulito ed efficiente.
- Risoluzione dei problemi più rapida: riduce il tempo dedicato a identificare e correggere i problemi fornendo informazioni chiare e utili.
- Sicurezza migliorata: rileva tempestivamente vulnerabilità e falle di sicurezza, riducendo al minimo il rischio di violazioni.
- Manutenibilità maggiore: aiuta a mantenere il codice organizzato e coerente, rendendo gli aggiornamenti futuri più semplici e rapidi.
- Maggiore produttività del team: gli strumenti automatici di revisione del codice possono eseguire controlli e fornire feedback ripetitivi, consentendo agli sviluppatori di concentrarsi sulle attività a maggior valore.
- Supporto alla conformità: garantisce che il codice rispetti gli standard e le migliori pratiche del settore segnalando potenziali violazioni.
- Risparmio sui costi: riduce il debito tecnico e le costose correzioni successive al rilascio migliorando la qualità del codice fin dall'inizio.
Costi e prezzi degli strumenti di analisi del codice
La scelta degli strumenti di analisi del codice richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riepiloga i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di analisi del codice:
Tabella comparativa dei piani per gli strumenti di analisi del codice
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoPiano gratuito | Prezzo medio$0/user/month | Funzionalità comuniAnalisi di base del codice, supporto linguistico limitato e nessuna funzionalità avanzata di reportistica. |
| Tipo di pianoPiano personale | Prezzo medio$10–$30/user/month | Funzionalità comuniSupporto per un numero maggiore di linguaggi, regole personalizzate e impostazioni per i singoli utenti. |
| Tipo di pianoPiano aziendale | Prezzo medio$30–$100/user/month | Funzionalità comuniCollaborazione del team, integrazione CI/CD, feedback in tempo reale e reportistica avanzata. |
| Tipo di pianoPiano per grandi imprese | Prezzo medio$100+/user/month | Funzionalità comuniSicurezza di livello enterprise, controlli di conformità, utenti illimitati e supporto dedicato. |
Domande frequenti sugli strumenti di analisi del codice
Ecco alcune risposte alle domande comuni sugli strumenti di analisi del codice: