

Les 10 meilleurs logiciels de cybersécurité évalués pour 2026

Sélection des meilleurs logiciels de cybersécurité


Les meilleurs logiciels de cybersécurité vous aident à détecter rapidement les menaces, à bloquer les accès non autorisés et à protéger les données sensibles sur les terminaux, les réseaux et les environnements cloud.
Si vous avez déjà été confronté à des agents qui ralentissent les performances du système, à des alertes qui inondent votre boîte de réception sans fournir de contexte ou à des outils qui fonctionnent mal ensemble, vous savez à quel point il peut être frustrant de mettre en place une stratégie de sécurité fiable. De nombreuses équipes rencontrent également des problèmes de visibilité, notamment lorsqu’elles prennent en charge des environnements hybrides ou distants, ou lorsqu’elles essaient de superposer des protections sur une infrastructure existante.
J’ai testé et mis en œuvre des dizaines d’outils de cybersécurité dans des environnements d’entreprise et SaaS, en travaillant en étroite collaboration avec les équipes pour sécuriser tous les éléments, des terminaux aux services basés dans le cloud. Ce guide présente les plateformes qui offrent des intégrations fluides, des alertes pertinentes et la visibilité dont vous avez besoin pour réagir rapidement sans être submergé par le bruit.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleurs logiciels de cybersécurité
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour les équipes ITOps | Essai gratuit de 15 jours | À partir de 299,95 $/an | Website | |
| 2 | Idéal pour le blocage des menaces au niveau DNS | Essai gratuit de 14 jours + démonstration gratuite disponible | À partir de 7 $/utilisateur/mois (facturé annuellement) | Website | |
| 3 | Idéal pour la détection comportementale en temps réel | Essai gratuit de 30 jours + démonstration gratuite disponible | Tarification sur demande | Website | |
| 4 | Idéal pour sécuriser les applications | Essai gratuit de 15 jours | À partir de $0.08/heure | Website | |
| 5 | Idéal pour les établissements d'enseignement | Offre gratuite disponible | À partir de 15 $/hôte/mois | Website | |
| 6 | Idéal pour les programmes TPRM axés sur la conformité | Démo gratuite disponible | Tarification sur demande | Website | |
| 7 | Idéal pour Google Workspace et Microsoft 365 | Démo gratuite disponible | À partir de 4 $/utilisateur/mois (facturé annuellement) | Website | |
| 8 | Idéal pour la détection des menaces internes | Essai gratuit + démo gratuite disponible | À partir de 14 $/utilisateur/mois (facturé annuellement) | Website | |
| 9 | Idéal pour la collaboration en équipe | Démo gratuite disponible | À partir de $20/utilisateur/mois (facturé annuellement) | Website | |
| 10 | Idéal pour des politiques de mot de passe à l'échelle de l'entreprise | Offre gratuite disponible | À partir de $1.79/utilisateur/mois | Website |

Avis sur les meilleurs logiciels de cybersécurité
Voici mes choix parmi les meilleurs logiciels de cybersécurité, avec des présentations brèves mais détaillées pour vous aider à comparer leurs points forts, leurs faiblesses et leurs tarifs :

Idéal pour les équipes ITOps
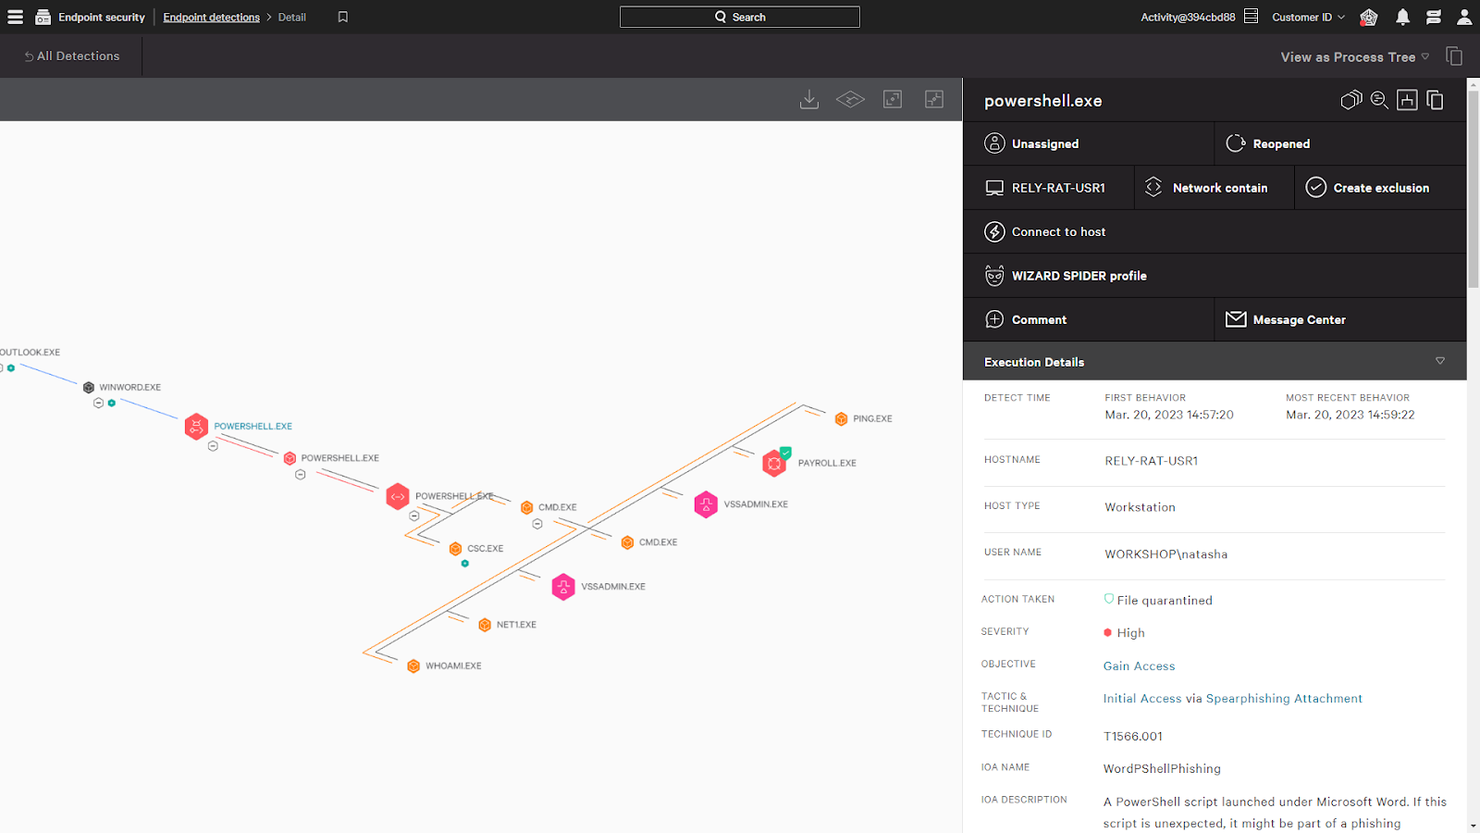
CrowdStrike Falcon est une plateforme de sécurité basée sur le cloud qui analyse les réseaux à la recherche de logiciels malveillants et de menaces similaires.
Pourquoi j'ai choisi CrowdStrike Falcon : La fonction CrowdStrike Falcon Discover a analysé mon réseau et a identifié les applications, utilisateurs et appareils qui ne respectaient pas les normes de conformité. Les équipes ITOps en charge de l’infrastructure informatique peuvent également opter pour des niveaux de produit supérieurs offrant des capacités avancées comme le renseignement automatisé sur les menaces et des services de chasse aux menaces gérés.
Fonctionnalités et intégrations remarquables de CrowdStrike Falcon :
Les fonctionnalités qui rendent CrowdStrike Falcon idéal pour les ITOps incluent Falcon Spotlight, qui améliore la visibilité à travers vos systèmes afin de localiser et corriger les vulnérabilités sur l’ensemble des terminaux. Vous pouvez aussi utiliser Falcon Forensics pour collecter des données d’incident de cybersécurité à des fins d’analyse afin de renforcer vos systèmes contre de futures attaques.
Les intégrations sont préconfigurées pour AWS CloudTrail, Google Chronicle, Darktrace, Coralogix et IBM Security Verify.
Pros and Cons
Pros:
- Fournit de puissants outils dédiés ITOps
- Fonctionne avec les systèmes étendus de l’internet des objets (XIoT)
- Processus d'installation facile
Cons:
- L’interface nécessite un certain temps d’adaptation
- Conflit occasionnel avec d'autres outils anti-malware
- Le site Web s’ouvre dans une nouvelle fenêtre

Idéal pour le blocage des menaces au niveau DNS
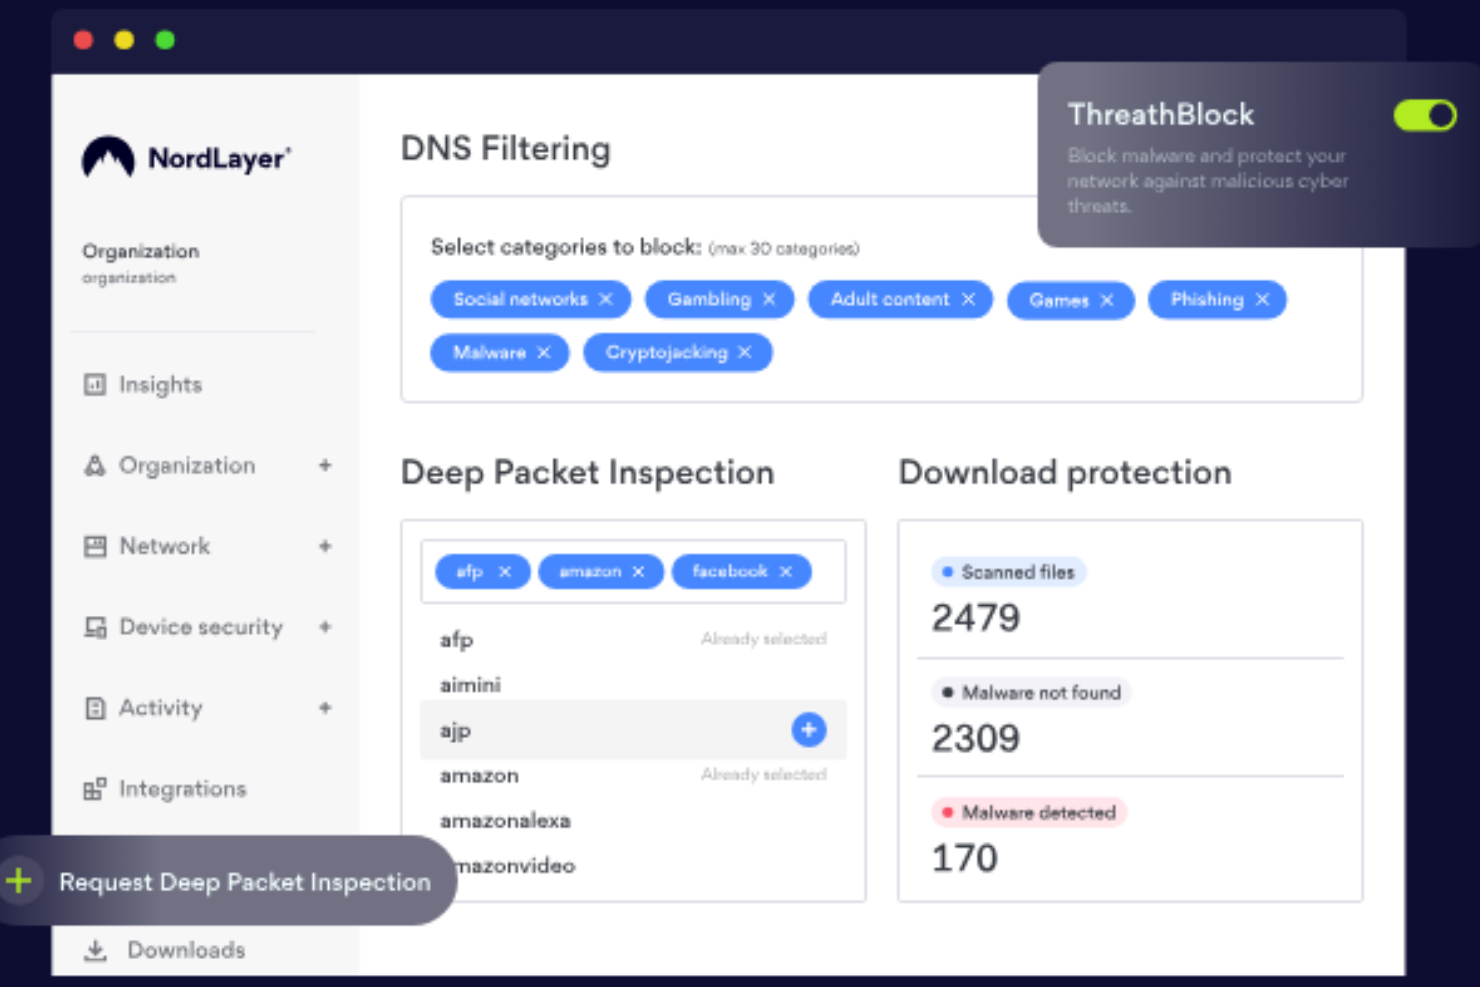
NordLayer est une plateforme de sécurité réseau conçue pour les entreprises qui ont besoin de sécuriser l'accès à distance, de protéger les données sensibles et de gérer les autorisations des utilisateurs au sein d’équipes distribuées.
Pour qui NordLayer est-il le mieux adapté ?
NordLayer convient bien aux équipes informatiques des entreprises de taille moyenne qui souhaitent un contrôle centralisé de l'accès réseau et de la sécurité pour des effectifs distants ou hybrides.
Pourquoi j'ai choisi NordLayer
J'ai sélectionné NordLayer parmi les meilleurs car son filtrage DNS va bien au-delà d'une simple liste de blocage. Il utilise une technologie brevetée, alimentée par l'IA, qui met continuellement à jour sa base de données de menaces grâce à l’apprentissage automatique—donc, lorsqu’un nouveau domaine malveillant apparaît, mon équipe n’a pas à attendre une mise à jour manuelle pour rester protégée. Concrètement, cela signifie que les liens de phishing dans les emails sont bloqués au niveau DNS, avant même le chargement d'une page. J'apprécie également le filtrage par catégorie, qui me permet de bloquer plus de 50 catégories de contenu—malwares, cryptojacking, phishing, et plus encore—depuis un seul panneau de contrôle pour l’ensemble de l’organisation.
Fonctionnalités clés de NordLayer
- Sécurité de l'état du dispositif : Évalue les appareils selon vos règles de sécurité définies et restreint automatiquement l'accès réseau pour les appareils non conformes.
- Pare-feu cloud : Applique une segmentation réseau fine à travers une infrastructure hybride, contrôlant le trafic entre utilisateurs, serveurs et ressources cloud.
- IP dédiée avec liste d’autorisation : Attribue une adresse IP fixe à votre organisation afin de restreindre l’accès aux ressources uniquement aux adresses vérifiées.
- Passerelles privées virtuelles : Crée des passerelles VPN spécifiques à l’organisation avec des politiques de sécurité renforcées pour contrôler l’accès aux ressources internes.
Intégrations de NordLayer
Parmi les intégrations figurent Okta, Google Workspace, JumpCloud, Entra ID, OneLogin, AWS, Google Cloud, IBM Cloud, Jamf Cloud et SentinelOne.
Pros and Cons
Pros:
- Exploite un cadre de confiance zéro
- Contrôle d’accès étendu et surveillance des sessions
- Mesures de sécurité comme le chiffrement AES-256 et l'authentification multifacteur
Cons:
- Le nombre d’emplacements de serveurs disponibles pourrait être accru
- La configuration des serveurs peut être complexe
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Radware
Idéal pour la détection comportementale en temps réel
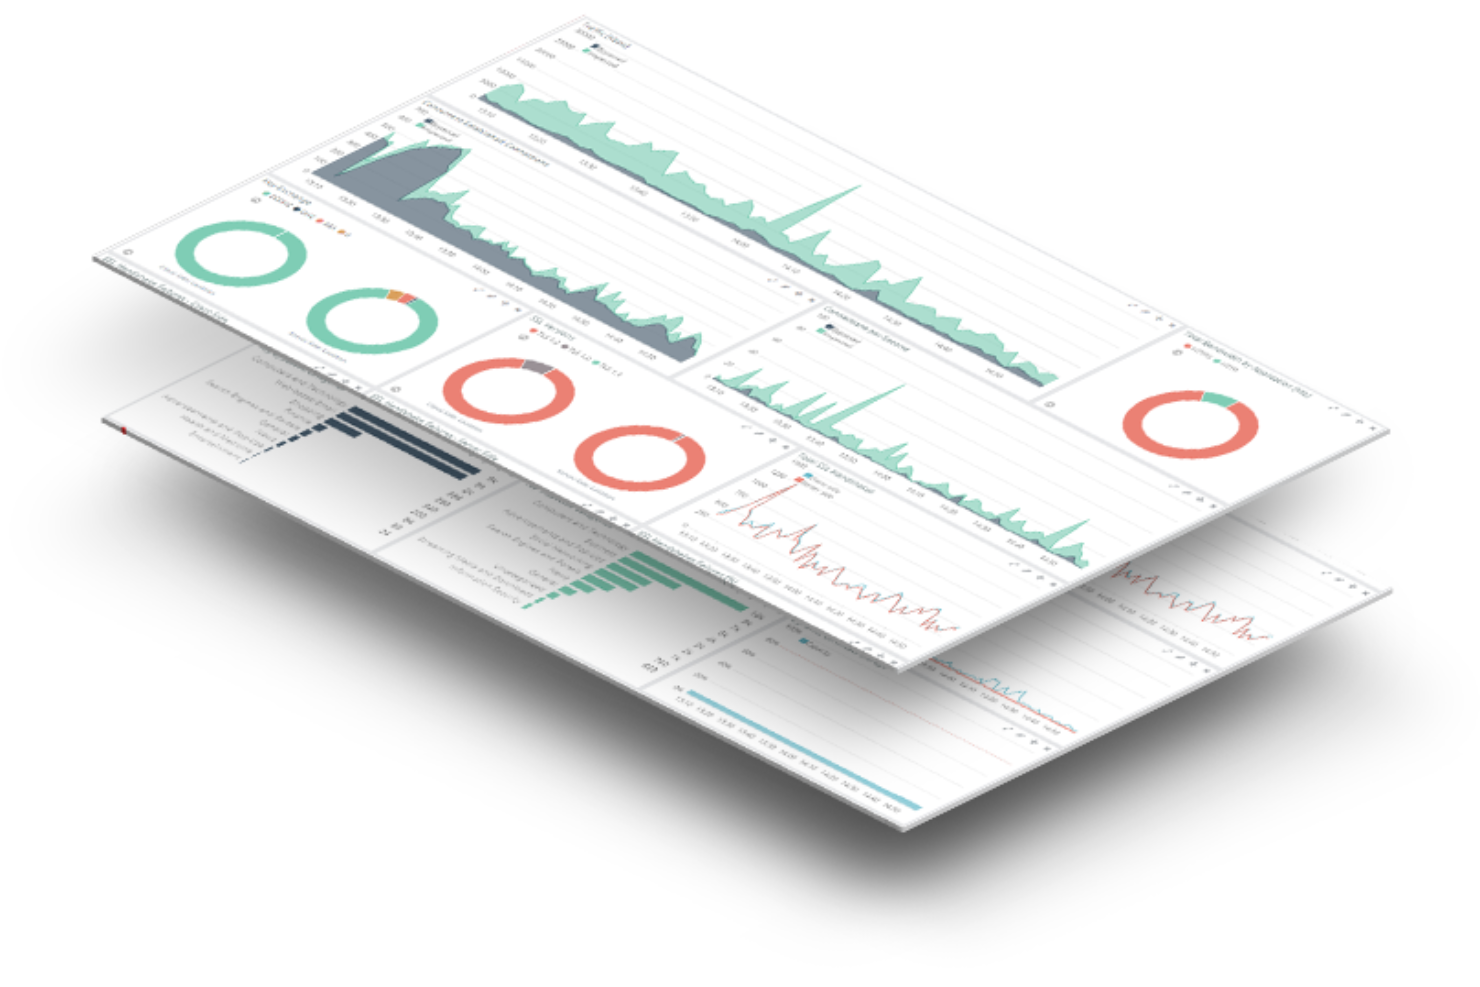
Radware aide les équipes de sécurité et les entreprises à protéger les applications web et les API contre les menaces automatisées, en offrant une gestion avancée des bots et une atténuation des attaques en temps réel pour les organisations confrontées à des risques de cybersécurité en constante évolution.
Pour qui Radware est-il le mieux adapté ?
Radware convient particulièrement aux moyennes et grandes entreprises exploitant des applications web à fort trafic qui nécessitent une protection dédiée contre les attaques sophistiquées de bots et les abus d’API.
Pourquoi j'ai choisi Radware
J'ai sélectionné Radware, car sa gestion de la détection comportementale en temps réel le distingue—un domaine où la plupart des outils de gestion des bots rencontrent encore des difficultés sans générer trop de faux positifs. J’apprécie l’utilisation d’algorithmes comportementaux propriétaires basés sur l’IA qui analysent le trafic et génèrent des signatures d’attaque en temps réel, évitant à mon équipe d’attendre des mises à jour manuelles de règles pour bloquer de nouvelles menaces. La fonction de corrélation automatique inter-modules est particulièrement précieuse : elle recoupe les signaux entre modules de sécurité pour bloquer de manière préventive les sources malveillantes avant même qu’elles n’atteignent la couche applicative. Le défi crypto sans CAPTCHA garantit quant à lui que les utilisateurs légitimes ne sont pas impactés lors de la neutralisation en cours d'une attaque par bots.
Fonctionnalités-clés de Radware
- Modules avancés de détection : Identifie les bots sophistiqués qui manipulent les IP et les identités, détecte les attaques de bots distribuées et repère les services de fermes à CAPTCHA.
- Visibilité et gestion des crawlers IA : Classe le trafic des crawlers IA selon leur intention et offre des contrôles granulaires pour gérer l’accès des crawlers à votre contenu.
- Protection native des applications mobiles : Utilise l’authentification intégrée des appareils sur iOS et Android pour vérifier les appareils et valider les requêtes avant que les attaques de bots ne se matérialisent.
- Rapports et analyses transparents : Fournit une classification granulaire des bots avec des tableaux de bord clairs et des rapports détaillés afin que vous sachiez précisément quel trafic cible vos applications.
Intégrations Radware
Les intégrations incluent Amazon CloudFront, Akamai, Fastly, Cloudflare, F5, Citrix, Imperva, Microsoft Azure, AWS et Google Cloud Platform.
Pros and Cons
Pros:
- Détection précise des bots par IA
- Rapports analytiques complets sur le trafic
- Forte intégration avec les outils SIEM
Cons:
- Transparence limitée sur les tarifs
- L’interface pourrait être plus intuitive
Idéal pour sécuriser les applications
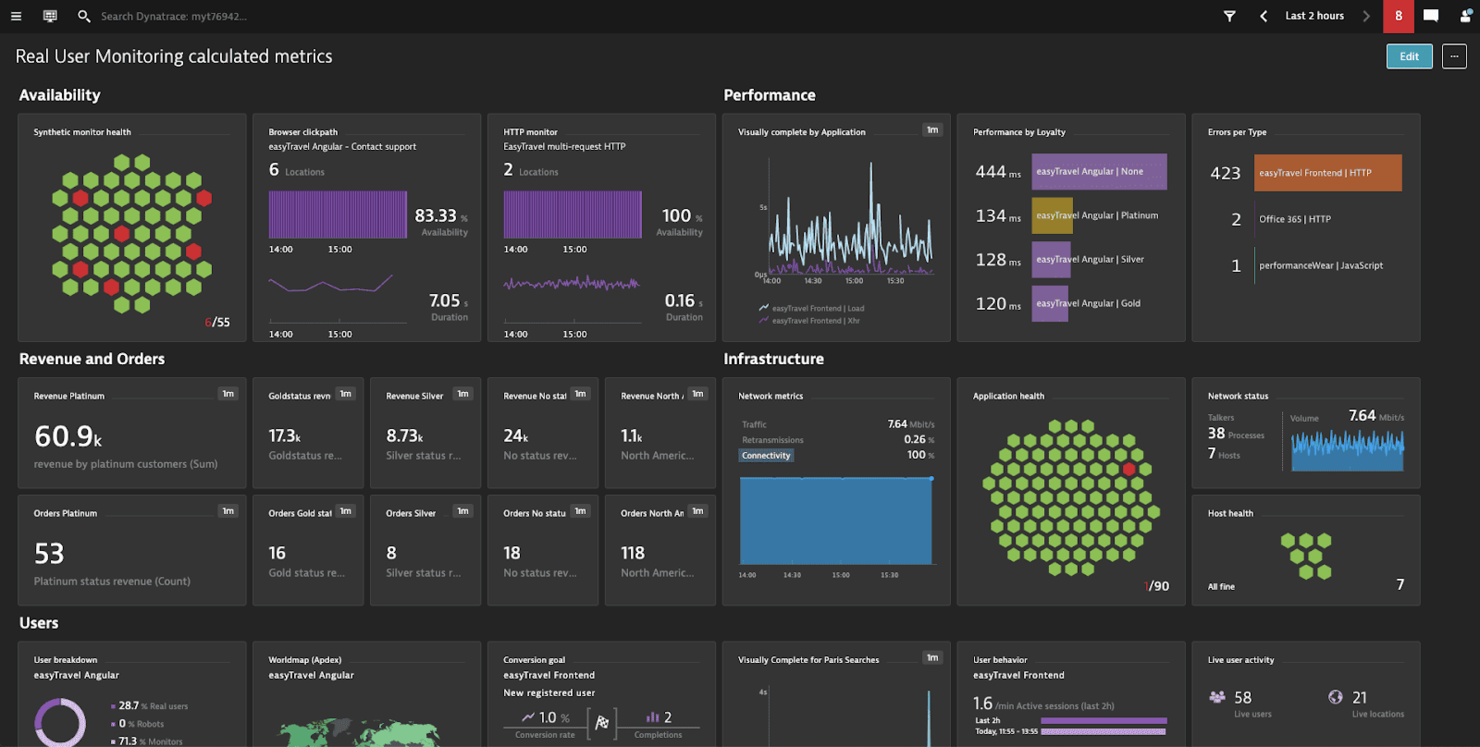
Dynatrace est une solution basée sur le cloud pour la surveillance, l'observabilité, l'automatisation et l'analyse des systèmes tels que l'infrastructure et les applications.
Pourquoi j'ai choisi Dynatrace : L'une des principales offres de Dynatrace est sa solution de surveillance des performances applicatives (APM), dont j'ai testé les fonctionnalités de sécurité. Dès qu'un problème était détecté, je recevais une seule notification claire et concise avec des informations exploitables qui identifiaient la cause racine jusqu'à la ligne de code exacte.
Fonctionnalités et intégrations remarquables de Dynatrace :
Les fonctionnalités que j'ai appréciées dans les outils APM de Dynatrace incluent la détection automatique de toutes les dépendances applicatives et l'extension de sa portée, ce que je considère comme utile pour les grands systèmes complexes ou ceux qui reposent sur des microservices. Elle fournit également des métriques d'utilisation issues à la fois d'utilisateurs synthétiques et réels afin d'élargir le panel d'informations disponible pour prendre des décisions ayant un impact sur les performances et la sécurité.
Les intégrations sont préconfigurées pour GitLab, Google Cloud, AWS, Azure, Jenkins, Docker, Kubernetes, JFrog, PagerDuty et LaunchDarkly.
Pros and Cons
Pros:
- Fonctionnalités robustes de surveillance des applications
- Facilite le débogage
- Facile à déployer
Cons:
- Le support client est parfois peu réactif
- Réellement pratique uniquement pour les applications d'entreprise
Datadog
Idéal pour les établissements d'enseignement
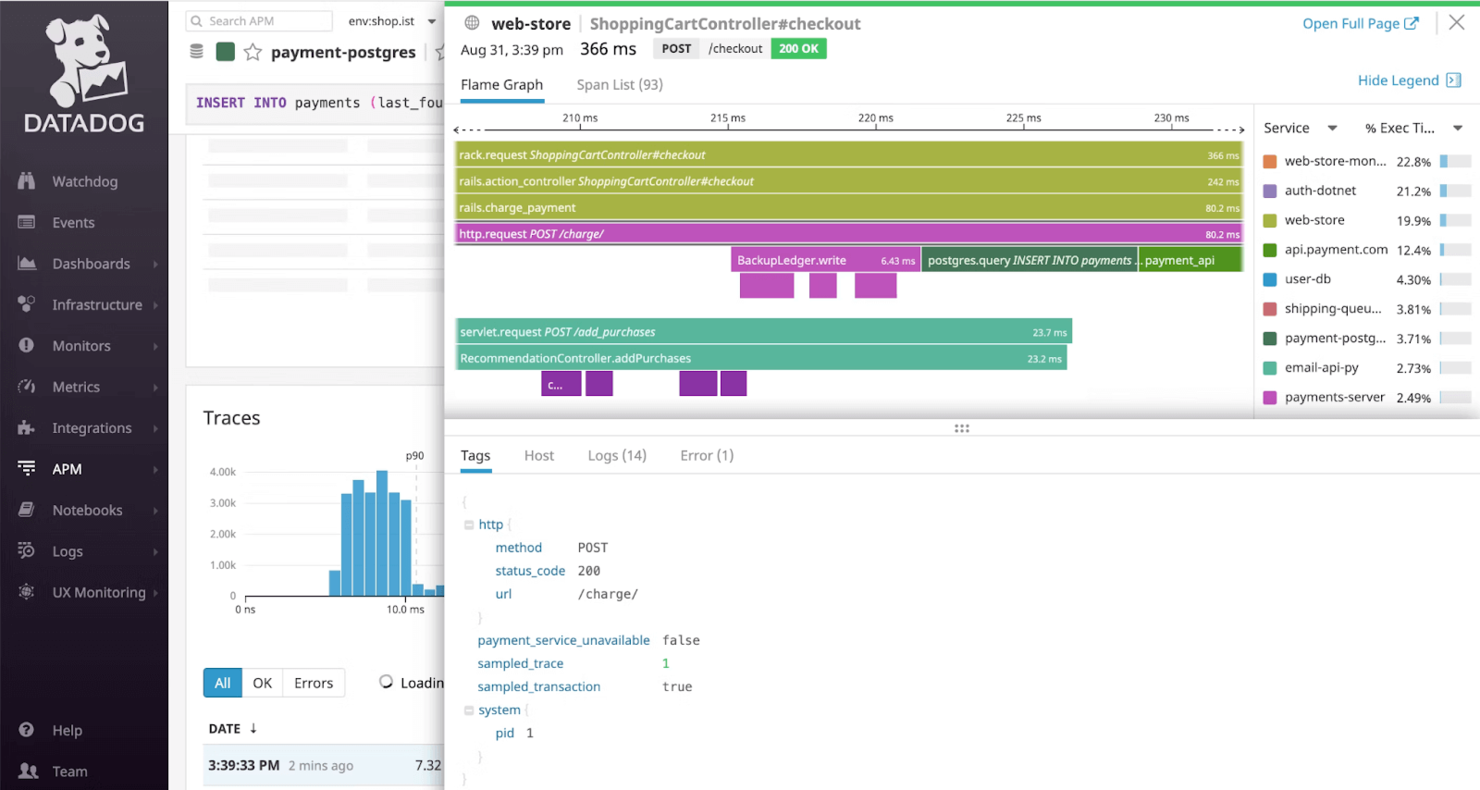
Datadog est une plateforme de surveillance cloud qui offre une observabilité sur des systèmes tels que l'infrastructure, les applications et les expériences numériques.
Pourquoi j'ai choisi Datadog : J'ai choisi Datadog car sa plateforme de surveillance de l'infrastructure facilite le respect des normes de sécurité, y compris celles imposées aux établissements d'enseignement, ainsi qu'aux secteurs de la santé et de la finance. En plus de la certification SOC 2 Type II de la plateforme, vous pouvez également mettre en œuvre TLS et HTTP Strict Transport Security (HSTS).
Fonctionnalités et intégrations remarquables de Datadog :
Fonctionnalités que j'ai découvertes lors de mes tests de Datadog incluent le scanner de données sensibles qui parcourt les logs pour identifier, classer et protéger les informations sensibles. Cela peut être idéal pour toute organisation devant protéger des données personnelles sensibles, comme les établissements scolaires responsables des dossiers étudiants. Datadog peut également surveiller les portails et plateformes d'apprentissage en ligne, avec des informations en temps réel exploitables pour prévenir les menaces émergentes.
Intégrations préconfigurées pour Adobe Experience Manager, AWS CloudTrail, Auth0, Google Workspace, OneLogin, Meraki, Sophos, Okta, Slack, Microsoft 365 et JFrog.
Pros and Cons
Pros:
- Grande bibliothèque d'intégrations
- Interface et tableaux de bord accessibles aux débutants
- Fournit une solution de supervision unifiée
Cons:
- Peut devenir coûteux si l'utilisation n'est pas suivie
- Configuration complexe sur matériel privé

Idéal pour les programmes TPRM axés sur la conformité
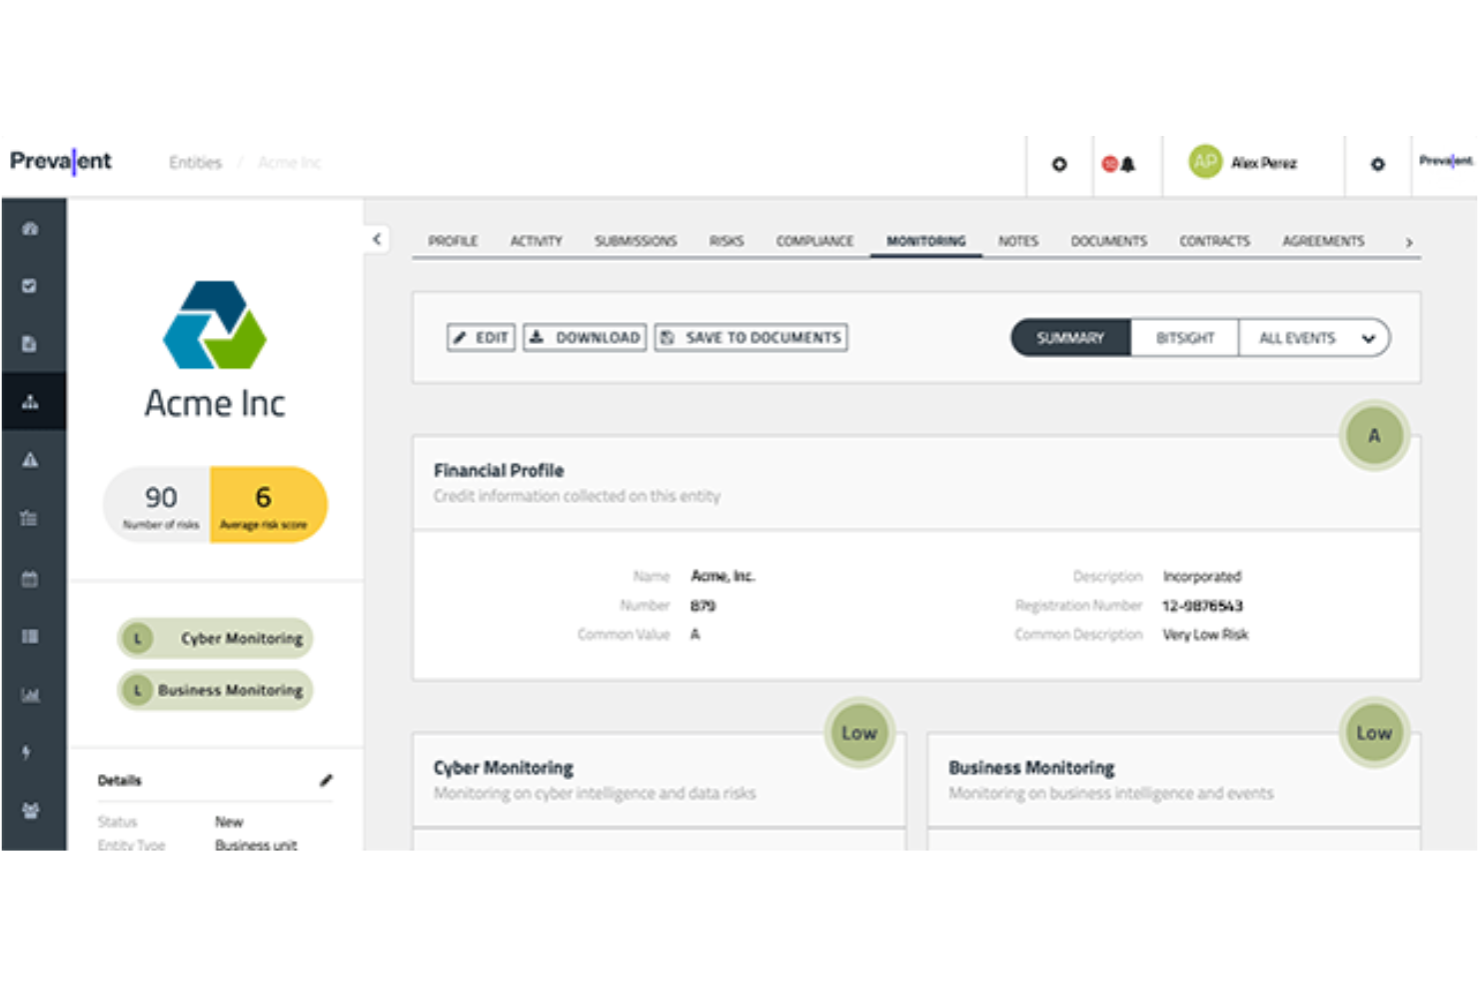
Prevalent aide les équipes IT, risques et conformité des secteurs réglementés à automatiser la gestion des risques liés aux tiers et les évaluations de la sécurité des fournisseurs afin de répondre aux exigences croissantes en matière de cybersécurité et de conformité.
Pour qui Prevalent est-il le mieux adapté ?
Prevalent est particulièrement adapté aux entreprises de taille moyenne à grande dans des secteurs réglementés comme la finance, la santé et le gouvernement ayant besoin d'une surveillance structurée des risques fournisseurs.
Pourquoi j'ai choisi Prevalent
J'ai sélectionné Prevalent parmi les meilleurs en raison de la qualité de sa gestion de la conformité au sein du TPRM—un aspect souvent négligé par d'autres outils de gestion des risques fournisseurs. Ce que je trouve le plus utile, c'est la bibliothèque de plus de 750 modèles d'évaluation pré-construits, alignés sur des normes telles que NIST CSF, ISO 27001, HIPAA et RGPD. Au lieu de créer des questionnaires depuis zéro, mon équipe peut lancer une évaluation conforme à la réglementation en quelques minutes. J'apprécie aussi les rapports prêts pour l'audit, qui rassemblent les réponses des fournisseurs, les notes de risque et l'état des remédiations dans un format vraiment attendu par les régulateurs et les auditeurs—sans compilation manuelle requise.
Fonctionnalités clés de Prevalent
- Notation du risque inhérent : Classe automatiquement les fournisseurs en calculant les scores de risque inhérent et résiduel selon la probabilité et l'impact d'incidents de sécurité, de conformité ou opérationnels.
- Surveillance continue : Suit en temps réel les cybermenaces, problèmes financiers, constats réglementaires et questions de réputation concernant les fournisseurs via plus de 5000 sources externes.
- Automatisation de la sortie des fournisseurs : Automatise les évaluations contractuelles et les démarches de sortie pour réduire l'exposition après la fin d'une relation contractuelle.
- Analyses et tableaux de bord de risques : Tableaux de bord et rapports personnalisables pour visualiser les tendances de risque et bâtir des rapports de synthèse pour la communication aux parties prenantes.
Intégrations de Prevalent
Les intégrations incluent ServiceNow, BitSight, SecZetta, Source Defense, RiskRecon, SecurityScorecard, Rapid7, Tenable, Qualys et Microsoft Azure.
Pros and Cons
Pros:
- Fonctionnalités étendues pour la gestion du risque fournisseur
- Les utilisateurs peuvent adapter les rapports à leurs besoins spécifiques
- Protocoles de sécurité solides pour protéger les données
Cons:
- La plateforme est complexe et présente une courbe d'apprentissage
- Les difficultés de migration des données peuvent compliquer la mise en place initiale

Idéal pour Google Workspace et Microsoft 365
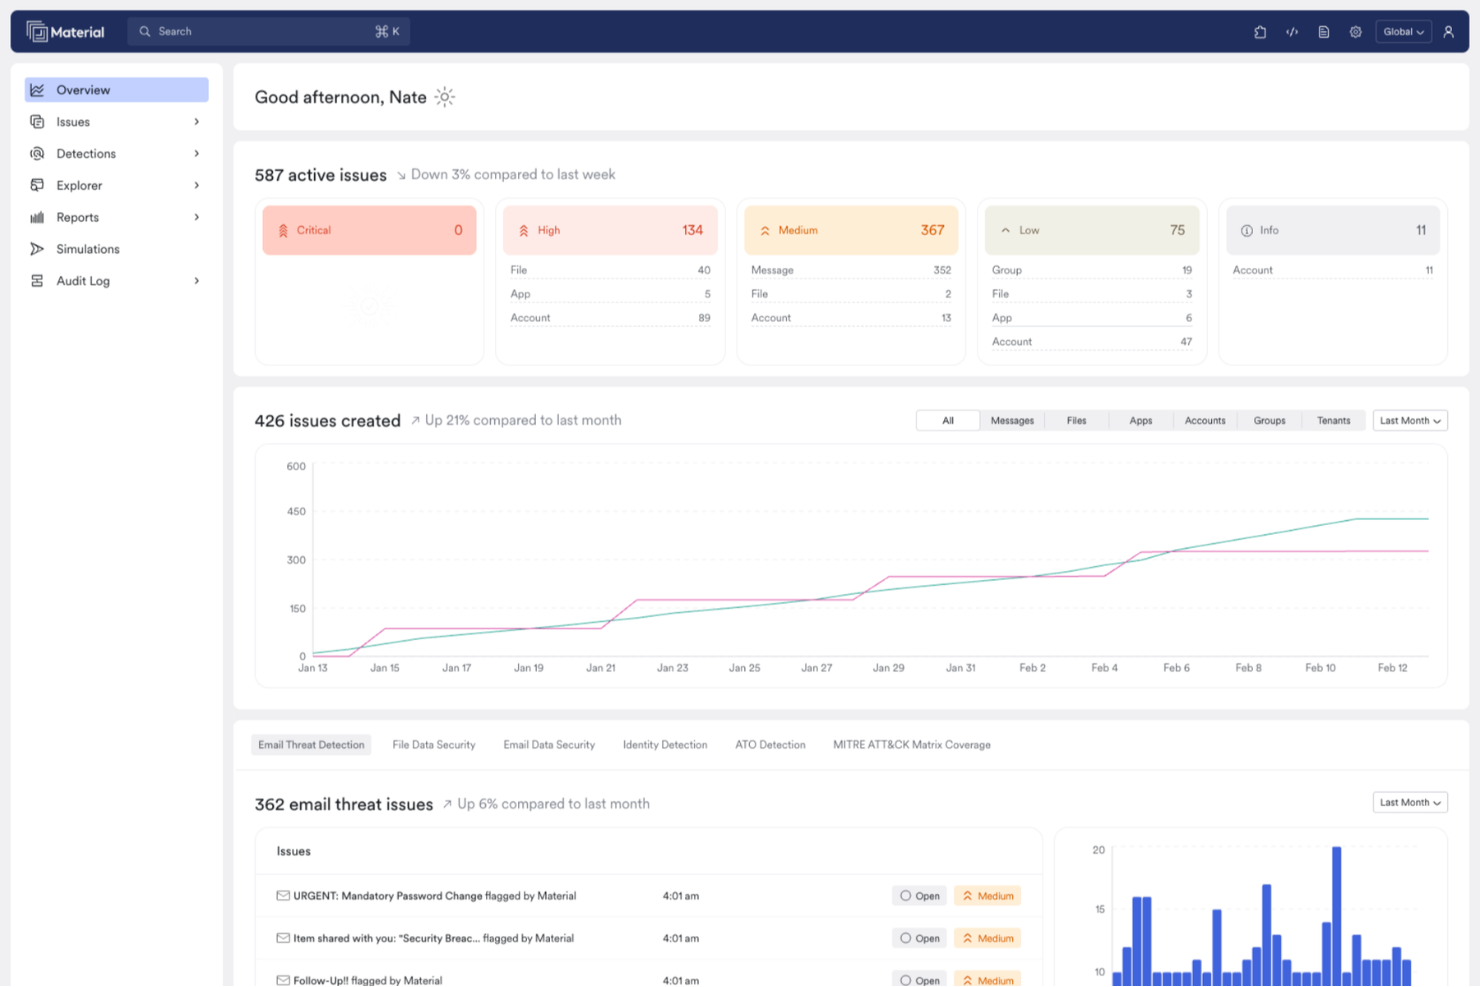
Material Security aide les équipes informatiques et de sécurité à protéger les plateformes de messagerie et de collaboration cloud contre le hameçonnage, la compromission de comptes et la perte de données, en offrant des contrôles avancés et des outils de réponse aux incidents conçus pour les organisations utilisant Google Workspace ou Microsoft 365.
Pour qui Material Security est-il le mieux adapté ?
Material Security convient particulièrement aux équipes de sécurité de taille moyenne à grande qui utilisent Google Workspace ou Microsoft 365 comme principal environnement de collaboration.
Pourquoi j'ai choisi Material Security
Material Security mérite sa place dans ma sélection en raison de la profondeur de son intégration avec Google Workspace et Microsoft 365 pour protéger les e-mails au niveau de la couche de données, et pas seulement à la périphérie. J'apprécie qu'il puisse remédier rétroactivement aux menaces déjà présentes dans les boîtes de réception—ce que la plupart des outils de sécurité de messagerie ne peuvent pas faire après la livraison. Mon équipe utilise également ses contrôles de protection des données pour restreindre l'accès aux messages sensibles via la vérification d'identité, ce qui ajoute une couche de défense significative contre la prise de contrôle de comptes. La fonctionnalité d''immunité collective' contre le hameçonnage est particulièrement utile : lorsqu'un utilisateur signale une menace, Material Security analyse et corrige ce message dans toutes les boîtes de réception de l'organisation.
Fonctionnalités clés de Material Security
- Détection BEC et VEC : Identifie les attaques de compromission de courriels professionnels (BEC) et de compromission de courriels fournisseurs (VEC) à l'aide d'analyses comportementales sur les courriels dans Google Workspace et Microsoft 365.
- Contrôles de sécurité et de partage de fichiers : Analyse les fichiers Google Drive et Microsoft 365 afin de nettoyer les autorisations excessives et de réduire la diffusion de données sensibles.
- Gestion de la posture de sécurité : Surveille en continu vos configurations Google Workspace et Microsoft 365 pour détecter et corriger les dérives avant qu'elles ne créent des failles exploitables.
- Contrôles Shadow AI et applications tierces : Offre une visibilité sur les connexions d'applications tierces non autorisées et les autorisations OAuth dans votre espace de travail cloud.
Intégrations Material Security
Les intégrations incluent Google Workspace et Microsoft 365.
Pros and Cons
Pros:
- Automatise la réponse au hameçonnage pour améliorer les délais de réaction.
- Prend en charge la protection avancée contre les menaces pour les comptes de messagerie.
- Permet le partage de fichiers sécurisé au sein des échanges de courriels.
Cons:
- La dépendance à l'infrastructure cloud peut entraîner des problèmes de latence.
- Intégrations natives limitées avec d'autres outils de sécurité.
Idéal pour la détection des menaces internes
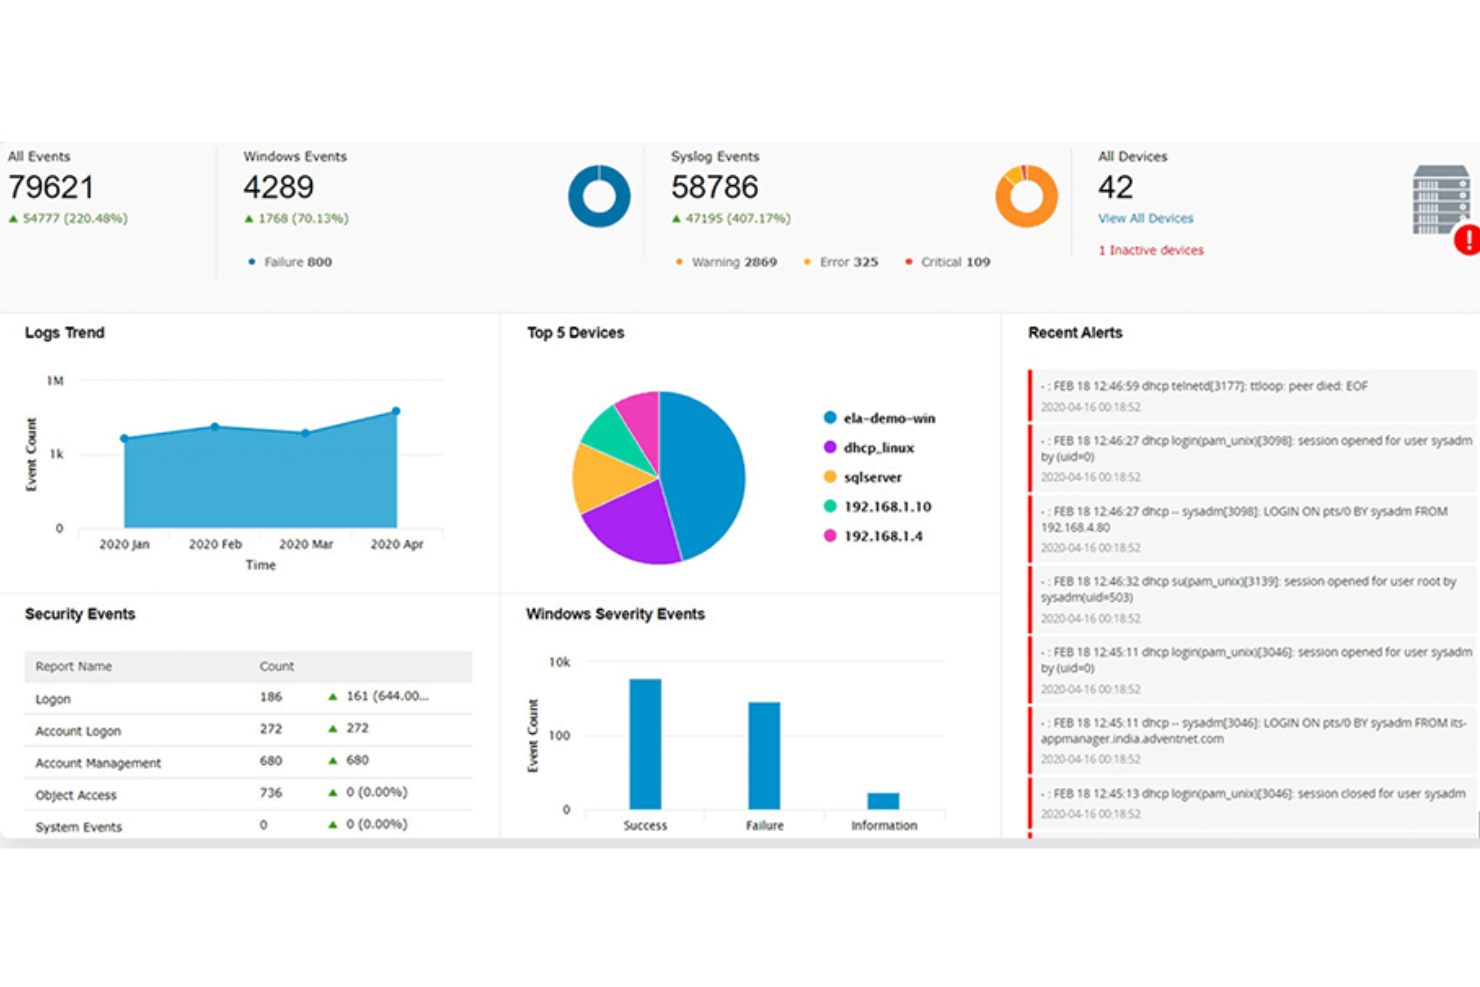
Teramind est une plateforme d'analyse du comportement des utilisateurs conçue pour renforcer la cybersécurité, la conformité et la productivité dans divers secteurs.
Pourquoi j'ai choisi Teramind : J'apprécie que Teramind offre la possibilité de surveiller les activités des utilisateurs sur de multiples canaux, notamment les applications, sites web, e-mails, messages instantanés, réseaux sociaux et transferts de fichiers. Cette surveillance étendue vous aide à détecter et prévenir d'éventuelles violations de sécurité en fournissant une vue détaillée des interactions des utilisateurs. De plus, l'analyse des risques basée sur des règles de Teramind permet de configurer des politiques spécifiques qui déclenchent des alertes ou des actions lorsqu'un certain comportement est détecté. Ces fonctionnalités contribuent à renforcer la détection et la prévention des menaces internes.
Fonctionnalités et intégrations marquantes de Teramind :
Fonctionnalités incluent l'enregistrement vidéo des sessions utilisateur, ce qui permet de revoir les activités dans le cadre d'audits de conformité et de sécurité. Le logiciel offre également un contrôle à distance des postes, vous permettant d’assister ou d’intervenir si nécessaire. En outre, Teramind fournit des capacités de cybercriminalistique informatique, vous aidant à enquêter en profondeur sur les incidents et à recueillir les preuves nécessaires.
Intégrations comprennent Google Cloud BigQuery, Splunk Cloud Platform, Jira, Zendesk, Redmine, Microsoft Power BI, IBM Security QRadar, LogRhythm, ArcSight, McAfee Business Protection, Microsoft Entra ID et ServiceNow.
Pros and Cons
Pros:
- Surveillance complète sur diverses plateformes
- Alertes en temps réel pour une réponse immédiate aux menaces
- Règles et politiques personnalisables
Cons:
- Prise en charge limitée pour la surveillance des appareils mobiles
- Minimum de 5 licences
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Jiminny est une plateforme d'intelligence conversationnelle qui permet aux équipes de vente de bénéficier de formations personnalisées et d'analyses approfondies sur les interactions clients. Idéal pour les organisations qui privilégient le développement de leurs équipes commerciales.
Pourquoi j'ai choisi Jiminny :
Il m'a été difficile de sélectionner un logiciel d'intelligence conversationnelle pour l'encadrement et la formation des équipes commerciales, mais Jiminny s'est démarqué. Son accent mis sur le coaching et la formation des équipes de vente, associé à ses puissantes capacités d'apprentissage automatique, m'a impressionné. L'aptitude de Jiminny à comprendre les interactions clients et à fournir des retours pratiques pour la formation du personnel commercial en fait la meilleure option pour l'encadrement et la formation des équipes de vente.
Fonctionnalités et intégrations remarquables :
Fonctionnalités : recommandations automatisées de coaching, guides pour des interactions clients réussies, et outils de prédiction des transactions.
Intégrations : Salesforce, Slack, et Google Workspace.
Pros and Cons
Pros:
- Accent mis sur le coaching et la formation des équipes de vente
- Guides pour des interactions clients efficaces
- Large éventail d'intégrations
Cons:
- Les fonctionnalités avancées peuvent nécessiter une courbe d'apprentissage importante
- Pas idéal pour les entreprises recherchant une solution CRM étendue

NordPass
Idéal pour des politiques de mot de passe à l'échelle de l'entreprise
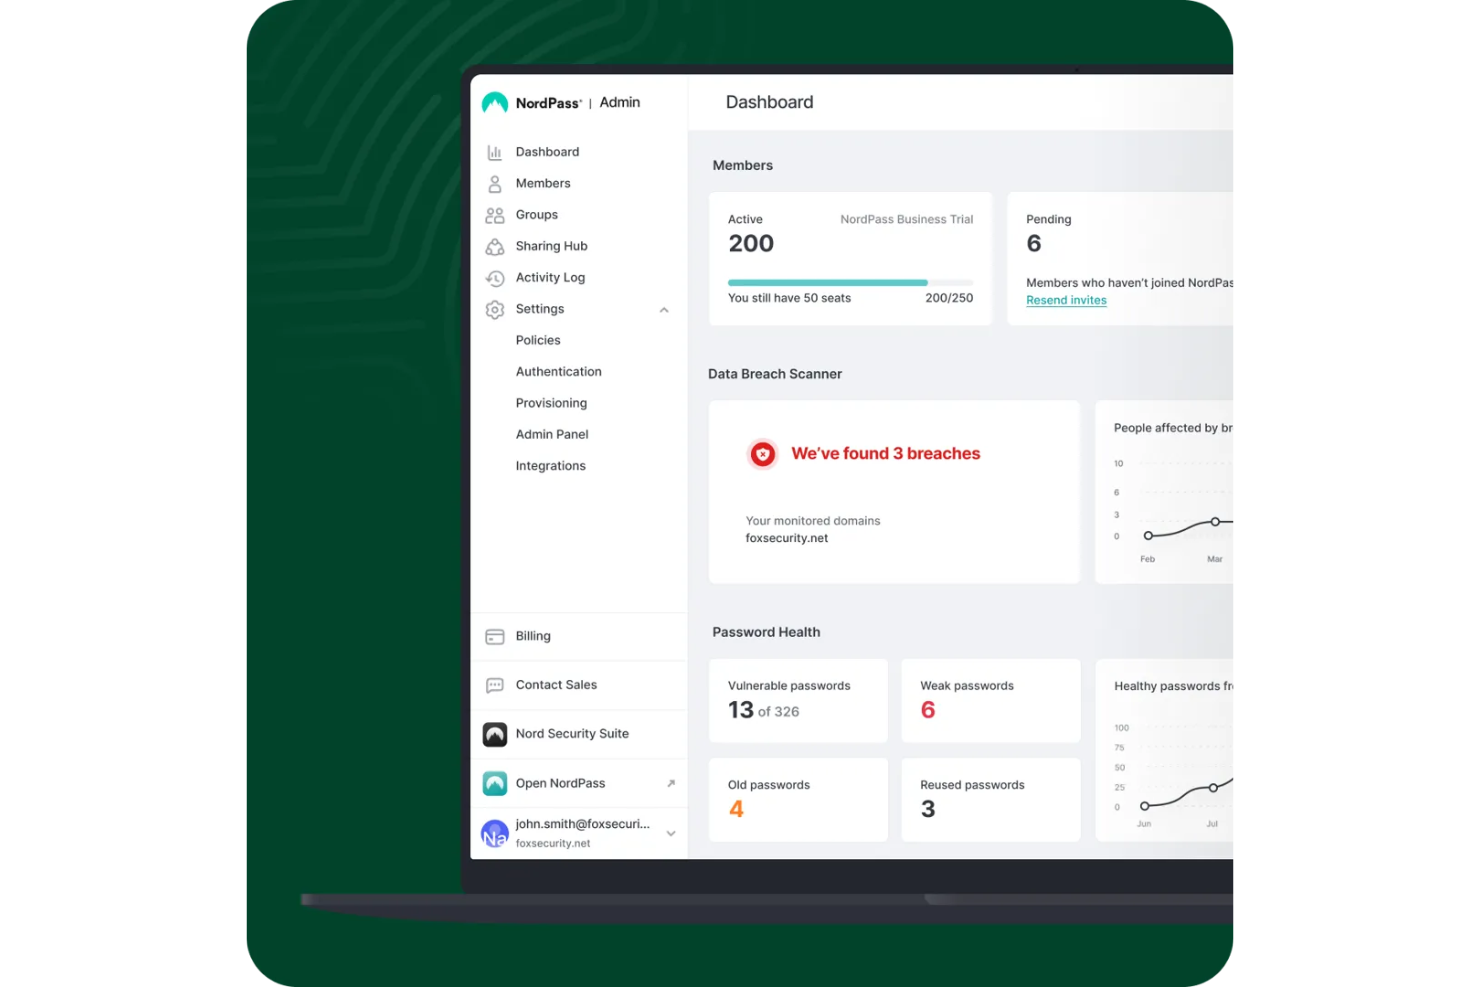
NordPass est un gestionnaire de mots de passe d'entreprise conçu pour les équipes informatiques et les organisations qui ont besoin de sécuriser, gérer et contrôler l'accès aux identifiants de l'entreprise auprès de leur personnel.
À qui s'adresse NordPass ?
NordPass convient particulièrement aux administrateurs informatiques et aux équipes de sécurité dans les organisations de taille moyenne à grande qui ont besoin d'un contrôle centralisé sur les pratiques de gestion des mots de passe des employés.
Pourquoi j'ai choisi NordPass
NordPass mérite sa place dans ma sélection car il permet de faire appliquer les politiques de mots de passe à l'échelle de l'entreprise à partir d'un panneau d'administration unique. J'apprécie que les administrateurs puissent définir des règles de sécurité qui s'appliquent automatiquement à tous les utilisateurs ; ainsi, les administrateurs ne doivent pas compter sur chaque employé pour suivre les bonnes pratiques. Le tableau de bord de sécurité donne à mon équipe une vue en temps réel de la santé des mots de passe dans toute l'organisation, signalant les mots de passe faibles ou réutilisés au regard des politiques que nous avons définies. Le journal d'activité enregistre chaque accès aux identifiants, aidant à repérer un comportement inhabituel sans avoir à rechercher dans des outils d'audit séparés.
Fonctionnalités clés de NordPass
- Authentificateur intégré : Génère et stocke les codes TOTP à côté des mots de passe, permettant à votre équipe de gérer identifiants et MFA au même endroit.
- Dossiers partagés : Organisez identifiants, notes et informations de paiement dans des dossiers partagés avec des équipes ou groupes spécifiques.
- Détecteur de fuites de données : Surveille les identifiants stockés en les comparant à des bases de données de compromis connus et vous alerte lorsqu'un compte compromis est détecté.
- Saisie automatique et enregistrement automatique : Capture et renseigne automatiquement les identifiants de connexion dans les navigateurs et applications, réduisant la saisie manuelle sur les appareils.
Intégrations NordPass
Les intégrations incluent Entra ID, MS ADFS, Okta, Google Workspace, Vanta, Microsoft Sentinel et Splunk.
Pros and Cons
Pros:
- Chiffrement fort avec politique zéro connaissance
- Intégration facile avec les principaux fournisseurs d'identité
- Contrôle centralisé via le hub de partage
Cons:
- Fonctionnalité de saisie automatique parfois inconstante
- Problèmes d'accès hors ligne signalés fréquemment
Autres logiciels de cybersécurité
Lors de mes évaluations, j’ai trouvé ces outils qui ne figurent pas dans la liste principale, mais qui pourraient tout de même constituer un bon choix pour d’autres cas d’usage :
- NordStellar
Idéal pour les alertes de menace en temps réel
- Zeropath
Idéal pour la sécurité du code basée sur le contexte
- Aikido Security
Idéal pour la sécurité du code au cloud
- Logmanager
Idéal pour la visibilité en temps réel des journaux
- Twingate
Idéal pour un accès réseau à distance sécurisé
- ManageEngine Endpoint Central
Idéal pour la gestion et la sécurisation de l’infrastructure informatique
- Heimdal
Le meilleur pour la sécurité DNS et la protection contre les ransomwares
- Malwarebytes
Meilleur scanner de rootkits
- ESET PROTECT Complete
Idéal pour la détection proactive des menaces
- Astra Pentest
Idéal pour la détection continue des vulnérabilités
- New Relic
Idéal pour une observabilité full-stack
- NETSCOUT
Meilleures fonctionnalités de protection contre les attaques DDoS
- Zygon
Idéal pour la gestion de la posture de sécurité SaaS
- Norton
Idéal pour une confidentialité VPN sécurisée
- Guardio
Idéal pour une sécurité web proactive et en temps réel
- Sprinto
Idéal pour les entreprises des secteurs fortement réglementés
- Sophos
Idéal pour les petites entreprises
- Amazon CloudWatch
Idéal pour AWS
- Azure Sphere
Idéal pour les appareils IoT
- Microsoft Intune
Idéal pour la sécurité des points de terminaison


Avis sur les logiciels et outils connexes
Si vous n’avez toujours pas trouvé ce que vous cherchez ici, consultez ces autres types d’outils que nous avons testés et évalués.
- Logiciels de surveillance réseau
- Logiciels de surveillance des serveurs
- Solutions SD-Wan
- Outils de surveillance de l’infrastructure
- Analyseur de paquets
- Outils de surveillance des applications
Comment j'évalue les logiciels de cybersécurité
Que vous soyez en train de corréler des alertes SIEM ou de contenir une violation sur un endpoint, je divise l'évaluation en deux niveaux : le socle de base que chaque outil doit respecter et les éléments différenciateurs qui distinguent les meilleurs.
Fonctionnalités clés (Critères indispensables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j'attribue à chacun une note de 0 (la fonctionnalité n'est pas proposée) à 5 (l'outil excelle dans ce domaine) pour chaque fonctionnalité essentielle listée ci-dessous. Ensuite, j'exprime le score total de l'outil en pourcentage. Chaque outil doit atteindre un score total minimum de 75 % pour être pris en compte.
- Détection et réponse aux menaces : J’évalue si la plateforme détecte des schémas d’attaque réels (mouvement latéral, attaques par bourrage d’identifiants, propagation de ransomware, etc.) et propose des réponses guidées ou automatisées.
- Gestion des vulnérabilités : Chaque outil doit identifier les faiblesses sur les terminaux, les charges de travail cloud et les applications, avec une priorisation basée sur le risque permettant aux équipes de corriger ce qui est le plus critique en priorité.
- Contrôles d’accès et d’identité : Je vérifie la prise en charge de l’AMF, du RBAC et du SSO, ainsi que la granularité avec laquelle les équipes peuvent appliquer le principe du moindre privilège sur les consoles d’administration et les ressources protégées.
- Protection des données et chiffrement : Le chiffrement au repos et en transit est indispensable, mais j’examine aussi les fonctions DLP : détection de données sensibles dans les emails sortants ou les espaces de stockage cloud, par exemple.
- Supervision de la sécurité et journalisation : Je recherche une agrégation centralisée des logs multiples (pare-feux, endpoints, fournisseurs cloud) avec corrélation, recherche et alertes pour appuyer des enquêtes sur de vrais incidents.
- Conformité et reporting : Les outils doivent fournir des modèles de rapports préconfigurés alignés sur des cadres normatifs comme SOC 2, HIPAA ou ISO 27001, afin que votre équipe puisse produire des preuves prêtes pour l’audit sans travail manuel.
Une fois que j’ai une liste d’outils qui répondent aux critères, je regarde ce qui différencie chaque plateforme.
Facteurs de différenciation (ce qui distingue les fournisseurs)
Voici comment je compare et oppose différents éditeurs :
Fonctionnalités remarquables
L’analyse basée sur l’IA fait vraiment la différence lorsque votre équipe est submergée d’alertes : les plateformes exploitant le ML pour détecter des comportements anormaux filtrent le bruit que la détection par signature ne capte pas. J’évalue aussi les capacités d’automatisation de la réponse aux incidents, comme les playbooks qui isolent un endpoint compromis et révoquent les sessions sans attendre l’intervention d’un analyste. La gestion de la surface d’attaque est également importante, notamment pour les équipes en environnement hybride, où le shadow IT et les actifs oubliés créent des angles morts qu’aucun scan interne ne détecte.
Au-delà des fonctionnalités
L’écosystème d’intégration est l’un des premiers points que je vérifie : un outil qui se connecte nativement à votre SIEM, une plateforme ITSM comme ServiceNow, et à des fournisseurs cloud comme AWS ou Azure, vous fait gagner des heures d’analyse manuelle. La flexibilité de déploiement a aussi son importance : les équipes soumises à de fortes exigences de localisation des données doivent disposer d’options de déploiement sur site ou régional, pas seulement du SaaS. J’étudie de près la transparence des licences, car les modèles facturés par endpoint ou par Go ingéré peuvent s'avérer imprévisibles quand votre environnement évolue ou si le volume de logs explose lors d’un incident.
Comment choisir un logiciel de cybersécurité
Lorsque vous établissez votre sélection, testez et choisissez un logiciel de cybersécurité, tenez compte des éléments suivants :
- Quel problème essayez-vous de résoudre - Commencez par identifier la lacune en matière de cybersécurité que vous cherchez à combler afin de clarifier les fonctionnalités et les capacités que l'outil doit fournir.
- Qui devra l'utiliser - Pour évaluer les coûts et les exigences, déterminez qui utilisera la plateforme et de combien de licences vous aurez besoin. Vous devrez déterminer si seule l'équipe informatique y aura accès ou si toute l'organisation devra pouvoir l'utiliser. Une fois ce point clarifié, il convient de déterminer si vous privilégiez la facilité d'utilisation pour tous ou la rapidité pour vos utilisateurs techniques expérimentés.
- Avec quels autres outils doit-il fonctionner - Déterminez quels outils vous remplacez, quels outils vous conservez et avec quels outils vous devrez vous intégrer. Il peut s'agir de votre infrastructure cloud, de votre logiciel DMARC, de vos réseaux et sources de données, ainsi que de l'ensemble de votre environnement technologique. Vous devrez peut-être également décider si les outils doivent s'intégrer les uns aux autres ou si vous pouvez remplacer plusieurs outils par un seul logiciel de cybersécurité consolidé.
- Quels résultats sont importants - Tenez compte du résultat que l'outil doit produire pour être considéré comme efficace. Réfléchissez aux capacités que vous souhaitez acquérir ou améliorer, ainsi qu'à la manière dont vous mesurerez votre réussite. Vous pourriez comparer les offres de logiciels de cybersécurité jusqu'à plus soif, mais si vous ne réfléchissez pas aux résultats que vous souhaitez obtenir, vous risquez de perdre beaucoup de temps précieux.
- Comment fonctionnerait-il au sein de votre organisation - Évaluez les solutions en tenant compte de vos flux de travail et de votre méthodologie de mise en œuvre. Analysez ce qui fonctionne bien et les aspects qui posent problème et doivent être traités. N'oubliez pas que chaque entreprise est différente — ne partez pas du principe qu'un outil fonctionnera dans votre organisation simplement parce qu'il est populaire.
Tendances 2025 des logiciels de cybersécurité
En 2025, la complexité et la sophistication croissantes des cybermenaces rendent d'autant plus importantes les mises à jour des fonctionnalités et des capacités des logiciels de cybersécurité, en particulier pour la cybersécurité des services financiers. L'examen des mises à jour de produits, des communiqués de presse et des journaux de versions des outils de cybersécurité les plus populaires et évoluant le plus rapidement révèle des tendances clés en matière de logiciels et de technologies conçus pour protéger et sécuriser les appareils et l'infrastructure des entreprises. Voici certaines des tendances que j'ai observées :
Fonctionnalités en évolution
- Sécurité renforcée des terminaux : Avec l'essor du télétravail, l'accent est nettement mis sur les solutions avancées de protection des terminaux. Celles-ci offrent des défenses plus complètes contre les attaques ciblant les appareils distants, notamment les modèles de sécurité à confiance zéro.
- Améliorations de la sécurité cloud : Alors que les entreprises continuent de migrer vers les plateformes cloud, la demande de fonctionnalités de sécurité spécifiques au cloud a augmenté. Les outils évoluent pour offrir une meilleure visibilité, un meilleur contrôle et une meilleure protection des environnements cloud, notamment dans les configurations multicloud et cloud hybride.
Fonctionnalités nouvelles et inhabituelles
- Analyse comportementale pour détecter les menaces internes : Certains outils de cybersécurité introduisent des analyses sophistiquées du comportement des utilisateurs afin d'identifier et d'atténuer les menaces internes. Cette fonctionnalité inhabituelle repose sur la surveillance des activités des utilisateurs pour détecter les anomalies susceptibles d'indiquer un risque de sécurité.
- Opérations de sécurité décentralisées : Une approche nouvelle actuellement étudiée consiste à décentraliser les opérations de cybersécurité en s'appuyant sur la technologie blockchain pour renforcer la sécurité et l'intégrité des données sur les réseaux.
Fonctionnalités dont l'importance diminue
- Antivirus traditionnel basé sur les signatures : Le recours aux solutions antivirus traditionnelles basées sur les signatures diminue, car elles sont moins efficaces contre les exploits de type zero-day et les menaces persistantes avancées (APT). Le marché s'oriente vers des solutions offrant des méthodes de détection plus dynamiques et fondées sur le comportement.
À mesure que les cybermenaces évoluent, les outils conçus pour les combattre évoluent eux aussi. Se tenir au courant de ces tendances aide les entreprises à faire des choix plus éclairés concernant les logiciels et les solutions qu'elles mettent en œuvre, afin de s'assurer qu'ils répondent non seulement aux besoins actuels, mais aussi aux besoins futurs.
Qu'est-ce qu'un logiciel de cybersécurité ?
Les logiciels de cybersécurité servent à protéger les systèmes, les réseaux et les données contre des menaces telles que les logiciels malveillants, l'hameçonnage et les accès non autorisés. Ils sont généralement utilisés par les équipes informatiques, les professionnels de la sécurité et les fournisseurs de services gérés qui doivent surveiller les vulnérabilités, gérer les incidents et assurer la sécurité des activités de l'entreprise.
Les services de sécurité DNS, la détection des menaces, le contrôle des accès et les fonctionnalités de journalisation des activités contribuent à identifier les risques, à stopper les intrusions et à suivre les événements. Ces outils contribuent à réduire les temps d'arrêt, à favoriser la conformité et à faciliter la protection des systèmes internes et de ceux destinés aux clients.
Fonctionnalités
Voici les principales fonctionnalités que j'ai recherchées dans le cadre de mon étude des logiciels de cybersécurité :
- Détection des menaces en temps réel : cette fonctionnalité permet d’identifier immédiatement les menaces dès qu’elles apparaissent. Elle est essentielle pour réduire au minimum la fenêtre d’opportunité dont disposent les attaquants pour exploiter les vulnérabilités et garantir la sécurité de vos appareils et de vos réseaux.
- Réponse automatisée aux incidents : les logiciels (tels que les logiciels de gestion unifiée des menaces) dotés de cette fonctionnalité peuvent automatiquement appliquer des actions prédéfinies contre les menaces détectées. Cela réduit le temps et les ressources nécessaires à l’intervention manuelle, en rationalisant le processus d’atténuation des cybermenaces.
- Sécurité des terminaux : cette fonctionnalité assure la protection des appareils individuels (terminaux) qui se connectent à votre réseau. Avec la généralisation du télétravail, la sécurisation de chaque terminal est essentielle pour se prémunir contre les menaces visant les appareils situés en dehors des défenses réseau traditionnelles.
- Protection avancée par pare-feu : un logiciel pare-feu robuste agit comme une barrière entre votre réseau et les réseaux externes non fiables. Il filtre le trafic entrant et sortant sur la base d’un ensemble établi de règles de sécurité, ce qui est essentiel pour empêcher les accès non autorisés à vos ressources réseau.
- Authentification multifacteur (MFA) : la MFA exige des utilisateurs qu’ils fournissent plusieurs éléments de vérification avant d’obtenir un accès. Cette fonctionnalité ajoute une couche de sécurité supplémentaire, réduisant considérablement le risque d’accès non autorisé par l’intermédiaire d’identifiants compromis.
- Sécurité du cloud : spécialement conçue pour protéger les infrastructures et les données hébergées dans le nuage, cette fonctionnalité garantit que vos ressources dans le nuage sont aussi sécurisées que celles présentes sur des appareils physiques ou des réseaux sur site. Elle est essentielle pour les entreprises qui utilisent l’informatique en nuage.
- Outils de chiffrement : le chiffrement protège les données sensibles en les convertissant en code illisible pour les utilisateurs non autorisés. Cette fonctionnalité est indispensable pour préserver l’intégrité et la confidentialité des données, notamment lorsqu’elles sont stockées sur des plateformes en nuage ou transmises sur des réseaux. Pour gérer les clés chiffrées, un logiciel PKI est disponible afin d’offrir le niveau de contrôle le plus élevé.
- Gestion des informations et des événements de sécurité (SIEM) : le SIEM offre une vue d’ensemble du paysage de la sécurité de votre organisation en collectant et en analysant les données de sécurité provenant de diverses sources. Cette fonctionnalité est essentielle pour détecter les tendances et les incidents de sécurité potentiels avant leur aggravation.
- Analyse des vulnérabilités : l’analyse régulière des vulnérabilités permet d’identifier et de corriger les failles de sécurité des logiciels et des systèmes. Cette mesure proactive est essentielle pour empêcher les attaquants d’exploiter des vulnérabilités connues.
- Prévention des pertes de données (DLP) : les technologies DLP empêchent que des données sensibles soient perdues, utilisées à mauvais escient ou consultées par des utilisateurs non autorisés. Cette fonctionnalité est essentielle pour préserver la confidentialité et l’intégrité des données commerciales critiques et garantir la conformité aux réglementations relatives à la protection des données.
Fonctionnalités courantes d’intelligence artificielle des logiciels de cybersécurité
Au-delà des fonctionnalités standard des logiciels de cybersécurité répertoriées ci-dessus, nombre de ces solutions intègrent des capacités couramment présentes dans les outils de cybersécurité basés sur l’IA, notamment :
- Renseignement sur les menaces basé sur l’IA : cette fonctionnalité utilise l’intelligence artificielle pour analyser d’immenses volumes de données et identifier rapidement les menaces nouvelles ou en évolution. Vous recevez des alertes précoces et bénéficiez d’une défense proactive contre les attaques émergentes.
- Détection des anomalies : l’IA repère automatiquement les schémas ou comportements anormaux susceptibles d’indiquer une cyberattaque. Elle vous aide à détecter les menaces furtives que les méthodes traditionnelles pourraient ne pas identifier.
- Réponse automatisée aux incidents : lorsqu’une menace est détectée, les systèmes d’IA peuvent automatiquement mettre des appareils en quarantaine ou bloquer des actions suspectes, accélérant les délais de réponse et réduisant l’impact des attaques.
- Évaluation prédictive des risques : l’IA évalue vos systèmes et prédit les endroits où des vulnérabilités pourraient apparaître à l’avenir. Vous pouvez corriger les points faibles avant qu’ils ne se transforment en problèmes plus importants.
- Détection de l’hameçonnage : l’IA analyse les e-mails et les communications pour repérer les tentatives d’hameçonnage en examinant le langage, le comportement de l’expéditeur et l’intention. Cela contribue à empêcher les escroqueries avant que quiconque ne clique sur un lien dangereux.
Choisir un logiciel de cybersécurité qui intègre ces fonctionnalités peut considérablement renforcer la capacité de votre organisation à se défendre contre les cybermenaces et à y répondre. En déterminant les fonctionnalités à privilégier, vous pouvez créer un environnement numérique résilient qui soutient les objectifs, les activités et la croissance de votre entreprise.
Avantages
Les logiciels de cybersécurité jouent un rôle essentiel dans la protection des organisations contre la multitude de cybermenaces qui rôdent en ligne. Voici cinq avantages clés spécifiques que les logiciels de cybersécurité offrent aux utilisateurs et aux organisations :
- Détection et réponse améliorées aux menaces : les logiciels de cybersécurité offrent des mécanismes sophistiqués pour détecter les menaces et y répondre en temps réel. Les logiciels de détection des intrusions permettent aux entreprises d’identifier rapidement les failles de sécurité potentielles et de les atténuer avant qu’elles ne causent des dommages importants.
- Amélioration de la conformité aux réglementations : de nombreuses solutions de cybersécurité intègrent des fonctionnalités conçues pour aider les organisations à respecter les lois sur la protection des données et les réglementations sectorielles. Cela permet non seulement d’éviter les sanctions légales, mais aussi de renforcer la confiance des clients et des partenaires en démontrant un engagement en faveur de la sécurité des données.
- Protection contre les violations de données : en mettant en œuvre un chiffrement robuste, des logiciels d’audit de pare-feu et des systèmes de détection des intrusions, les logiciels de cybersécurité réduisent considérablement le risque de violation de données. Cette protection est essentielle pour sécuriser les informations sensibles et préserver l’intégrité et la confidentialité des données de l’entreprise.
- Productivité accrue : les menaces de cybersécurité peuvent perturber les activités de l’entreprise et entraîner des temps d’arrêt coûteux. En empêchant les attaques et en réduisant leur impact, les logiciels de cybersécurité permettent aux employés de maintenir leur productivité sans être interrompus par des activités malveillantes.
- Réputation et confiance envers la marque : des mesures de cybersécurité efficaces protègent non seulement les données et les systèmes, mais aussi la réputation de l’organisation. Les clients sont plus susceptibles de faire confiance aux entreprises et d’interagir avec elles lorsqu’elles peuvent démontrer un engagement fort à sécuriser leurs informations.
Les avantages d’investir dans un logiciel de cybersécurité vont bien au-delà de la simple atténuation des risques. Pour les organisations qui cherchent à naviguer dans la complexité de l’environnement numérique, ces outils constituent une ligne de défense essentielle, renforçant la résilience globale et favorisant un environnement sûr pour la croissance et l’innovation. Pour les entreprises basées aux États-Unis, travailler avec une entreprise de cybersécurité à Chicago ou dans une autre grande ville offre une couche essentielle de protection et d’expertise pour chaque projet.
Coûts et tarification
Les solutions de cybersécurité vont des outils de cybersécurité gratuits aux logiciels payants dotés de fonctionnalités plus avancées. Chacune est conçue pour répondre à des besoins différents, qu’il s’agisse de petites entreprises recherchant une protection de base ou de grandes entreprises nécessitant des mesures de sécurité avancées.
Comprendre ces options vous aidera à prendre une décision éclairée, adaptée aux besoins spécifiques de votre organisation en matière de sécurité et aux contraintes de votre budget.
Tableau comparatif des forfaits pour les logiciels de cybersécurité
Voici un aperçu des options de forfaits courantes pour les logiciels de cybersécurité :
| Type de forfait | Prix moyen | Fonctionnalités courantes | Idéal pour |
|---|---|---|---|
| Gratuit | $0 | Protection de base, fonctionnalités limitées, recommandé pour un usage personnel ou les très petites entreprises | Usage personnel, très petites entreprises avec une présence en ligne minimale |
| De base | $10 - $30/mois | Antivirus, pare-feu, sécurité des e-mails, filtrage web | Petites entreprises ayant des besoins de sécurité de base, bureaux à domicile |
| Standard | $30 - $70/mois | Fonctionnalités de base, plus protection des terminaux, sécurité mobile, VPN | Entreprises en croissance, jeunes pousses, organisations détenant certaines données sensibles |
| Premium | $70 - $150/mois | Fonctionnalités standard, plus protection avancée contre les menaces, gestion des identités, analyse de sécurité | Entreprises de taille moyenne ayant des besoins de sécurité croissants, organisations détenant des données clients |
| Entreprise | Tarification personnalisée | Fonctionnalités premium, plus options d’évolutivité, assistance dédiée, logiciel BAS, solutions complètes | Grandes entreprises, organisations disposant d’une infrastructure informatique complexe, entreprises traitant des données hautement sensibles |
Lorsque vous choisissez un forfait de logiciel de cybersécurité, tenez compte de vos besoins immédiats et futurs en matière de sécurité, ainsi que de votre budget. Le bon forfait doit offrir un équilibre entre une protection complète et la préservation de vos ressources financières.
FAQ sur les logiciels de cybersécurité
Voici quelques réponses aux questions courantes sur les logiciels de cybersécurité :
Comment évaluer un logiciel de cybersécurité pour l'intégrer à ma pile technologique existante ?
Quelles sont les normes de conformité les plus importantes à prendre en compte lors du choix d'un logiciel de cybersécurité ?
Comment mesurer le retour sur investissement d'une solution de cybersécurité pour mon organisation ?
Les outils de cybersécurité peuvent-ils contribuer à automatiser la détection et la réponse aux menaces ?
Quels sont les défis courants lors du déploiement d'un logiciel de cybersécurité à grande échelle ?
Quelles sont les bonnes pratiques en matière de cybersécurité ?
Windows Defender est-il suffisant ou ai-je besoin d'un antivirus ?
Et ensuite ?
Si vous êtes en train d'étudier les outils de surveillance des bases de données, contactez gratuitement un conseiller SoftwareSelect pour obtenir des recommandations.
Vous remplissez un formulaire et échangez brièvement avec un conseiller qui examine en détail vos besoins. Vous recevrez ensuite une sélection restreinte de logiciels à étudier. Il vous accompagnera même tout au long du processus d'achat, notamment pour les négociations tarifaires.