

Las 10 mejores herramientas de pruebas de seguridad analizadas en 2026

10 Lista de los mejores productos para pruebas de seguridad


Las vulnerabilidades de seguridad no son solo un riesgo: son un desafío constante. Tu equipo debe encontrar las debilidades antes que los atacantes, pero las pruebas manuales requieren mucho tiempo, los análisis automatizados pueden inundarte de falsos positivos y no es fácil mantenerse al día con las amenazas en evolución. Ya sea que estés protegiendo aplicaciones en la nube, probando API o garantizando el cumplimiento normativo, elegir la herramienta adecuada para pruebas de seguridad es fundamental.
Por eso he dedicado tiempo a probar y evaluar herramientas de seguridad que realmente ayudan a los equipos a identificar vulnerabilidades, automatizar las pruebas y centrarse en las amenazas reales sin ralentizar el desarrollo. En esta guía encontrarás información detallada sobre las mejores herramientas para pruebas de seguridad disponibles actualmente, junto con sus principales características, usuarios ideales y la forma en que pueden ayudar a proteger tus sistemas.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de las mejores herramientas para pruebas de seguridad
A continuación encontrarás mis resúmenes detallados de las mejores herramientas para pruebas de seguridad que llegaron a mi lista. Mis reseñas ofrecen un análisis detallado de las características principales, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para el análisis de calidad del código | Plan gratuito + prueba gratis de 14 días + demo gratuita disponible | Desde $34/mes | Website | |
| 2 | Ideal para funciones de auto-triaje | Plan gratuito disponible | Desde $34/desarrollador/mes | Website | |
| 3 | Ideal para la detección proactiva de vulnerabilidades | Plan gratuito disponible + demo gratis | Desde $350/mes | Website | |
| 4 | Ideal para análisis de código consciente del contexto | Plan gratuito disponible | Desde $200/mes | Website | |
| 5 | La mejor para colaboración en equipo | Demostración gratuita disponible | Precios disponibles bajo solicitud | Website | |
| 6 | Ideal para un análisis exhaustivo de vulnerabilidades | Demo gratuita disponible | Desde $69/mes | Website | |
| 7 | Ideal para monitoreo en tiempo real | Plan gratuito disponible | Desde $49/usuario/mes | Website | |
| 8 | Mejor para la gestión de código abierto | Prueba gratuita de 14 días + plan gratuito + demo gratis disponible | Desde $135/usuario/mes + consumo (facturado anualmente) | Website | |
| 9 | Ideal para el escaneo de vulnerabilidades web | Not available | Precios bajo consulta | Website | |
| 10 | Mejor para pruebas de penetración | Not available | Gratis para usar | Website |


Reseñas de las mejores herramientas para pruebas de seguridad
A continuación encontrarás mis resúmenes detallados de las mejores herramientas para pruebas de seguridad que llegaron a mi lista. Mis reseñas ofrecen un análisis detallado de las características principales, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.

Ideal para el análisis de calidad del código

SonarQube es una solución integral y avanzada para la seguridad del código (SAST, SCA) y la calidad del código, disponible tanto para implementaciones autogestionadas como en la nube. Analiza código propio, generado por IA y de código abierto para detectar vulnerabilidades, errores y problemas de mantenibilidad desde las primeras etapas del ciclo de desarrollo. La plataforma también proporciona sugerencias de corrección impulsadas por IA para reducir la depuración manual e incluye detección de secretos integrada que cubre más de 400 patrones.
Por qué elegí SonarQube: Elegí SonarQube por su enfoque equilibrado en la calidad y seguridad del código en varios lenguajes de programación. Ofrece información clara sobre la confiabilidad y mantenibilidad, adaptándose fácilmente a los flujos de trabajo CI/CD. Su combinación de umbrales de calidad personalizables y análisis de seguridad ayuda a los equipos a mantener estándares de codificación consistentes y seguros.
Funciones e integraciones destacadas:
Funciones incluyen soporte para 35 lenguajes de programación, umbrales de calidad personalizables, análisis estático detallado y detección de secretos para más de 400 patrones.
Integraciones incluyen Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Travis CI, CircleCI, TeamCity y Visual Studio. Hay una extensión gratuita de SonarQube para IDE disponible en VS Code, JetBrains IDEs, Cursor, Windsurf y otros.
Pros and Cons
Pros:
- Se integra con flujos CI/CD
- Mejora los estándares de codificación
- Amplio soporte de lenguajes
Cons:
- Puede ser intensivo en recursos
- Requiere configuración e instalación
New Product Updates from SonarQube
SonarQube Cloud Adds DataWeave, Gosu, Groovy, and PowerShell
SonarQube Cloud now supports MuleSoft DataWeave, Gosu, Groovy, and PowerShell, extending deterministic analysis with bug, security, and maintainability checks across existing SCM integrations. For more information, visit SonarQube's official site.
 .


Corgea mejora las capacidades de seguridad de tu equipo al identificar y corregir código inseguro, lo que lo convierte en una solución ideal para CTOs que buscan proteger sus activos digitales. Su tecnología impulsada por IA atrae a industrias que requieren medidas de seguridad estrictas, como las finanzas y la salud, al abordar vulnerabilidades que podrían comprometer datos sensibles. Al integrarse en tus flujos de trabajo existentes, Corgea ayuda a tu equipo a gestionar los riesgos de seguridad de manera eficiente, garantizando tranquilidad y permitiéndote centrarte en la innovación.
Por qué elegí Corgea
Elegí Corgea por su prueba de seguridad de aplicaciones estáticas (SAST) impulsada por IA, que sobresale en identificar vulnerabilidades complejas que los métodos tradicionales podrían pasar por alto. La función de auto-triaje reduce significativamente los falsos positivos, ahorrando tiempo a tu equipo y permitiéndoles centrarse en amenazas reales. Además, las políticas de detección personalizables de Corgea te permiten adaptar la herramienta a tus necesidades específicas de seguridad, garantizando una protección integral contra amenazas emergentes.
Características clave de Corgea
Además de sus fortalezas principales, Corgea ofrece varias otras características que amplían su utilidad:
- Análisis de dependencias: Esta función verifica vulnerabilidades en las dependencias de tu proyecto en múltiples lenguajes de programación.
- Auto-corrección SAST: Genera automáticamente parches de seguridad, reduciendo el esfuerzo manual necesario para proteger tu base de código.
- Detección de filtración de privacidad: Identifica información sensible como claves de AWS y credenciales de autenticación para evitar brechas de privacidad.
- Soporte multilenguaje: Es compatible con una amplia gama de lenguajes de programación, incluyendo Java, Python y Ruby, asegurando compatibilidad con tus proyectos.
Integraciones de Corgea
Las integraciones incluyen GitHub Actions, GitLab CI, Jenkins, Azure DevOps, JIRA, Slack, Zapier y webhooks.
Pros and Cons
Pros:
- La IA detecta vulnerabilidades complejas
- Correcciones automatizadas de código seguro
- Amplias integraciones CI/CD
Cons:
- Requiere configuración para integraciones CI
- Enfocado principalmente en la seguridad del código
Ideal para la detección proactiva de vulnerabilidades

Aikido Security es una plataforma integral diseñada para asegurar toda tu infraestructura, desde el código hasta la nube. Consolida varios escáneres de seguridad en un solo sistema centralizado, permitiéndote monitorear y proteger tus aplicaciones.
Por qué elegí Aikido Security: Me gusta que ofrezca pruebas de seguridad de aplicaciones estáticas (SAST). Aikido analiza tu código fuente en busca de riesgos de seguridad antes de que los problemas puedan fusionarse, ayudándote a detectar vulnerabilidades al principio del proceso de desarrollo. Este enfoque proactivo garantiza que las amenazas potenciales se aborden rápidamente, reduciendo la probabilidad de brechas de seguridad. Otra característica destacada es la gestión de la postura en la nube de Aikido (CSPM). Detecta riesgos en la infraestructura en la nube, como configuraciones incorrectas y vulnerabilidades en máquinas virtuales e imágenes de contenedores, en los principales proveedores de nube.
Funciones destacadas e integraciones:
Funciones incluyen escaneo de dependencias de código abierto (SCA), que monitorea continuamente tu código en busca de vulnerabilidades conocidas y genera listas de materiales de software (SBOMs). Además, la supervisión de superficie de Aikido (DAST) prueba dinámicamente el front-end y las API de tu aplicación web para identificar vulnerabilidades mediante ataques simulados.
Integraciones incluyen GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams y Jira.
Pros and Cons
Pros:
- Escalable para equipos en crecimiento
- Ofrece información procesable
- Cuenta con un panel integral e informes personalizables
Cons:
- No cuenta con seguridad de endpoints ni capacidades de detección de intrusiones
- Ignora vulnerabilidades si no hay solución disponible
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.

Zeropath
Ideal para análisis de código consciente del contexto

ZeroPath está diseñado para equipos de desarrollo y profesionales de la seguridad que desean incorporar una detección de vulnerabilidades más profunda en su base de código sin tener que filtrar innumerables falsas alarmas. Seguramente trabajas en un entorno de ingeniería ágil donde los desarrolladores necesitan retroalimentación útil y el equipo de seguridad quiere resultados significativos en lugar de solo ruido. ZeroPath resulta atractivo para organizaciones que construyen aplicaciones complejas (por ejemplo, fintech, salud o SaaS) donde la lógica de negocio, los flujos de autorización y las amenazas modernas son relevantes.
Por qué elegí ZeroPath
Elegí ZeroPath porque coloca el análisis de código consciente del contexto en el centro de la seguridad de aplicaciones. Utiliza un motor SAST con IA que comprende la lógica de tu aplicación y puede detectar omisiones en la autorización, riesgos en dependencias y fallos complejos en vez de problemas genéricos. También ofrece capacidades de autocorrección: una vez que encuentra una vulnerabilidad, puede sugerir o incluso generar parches como pull-request para que los revises. Estas características son ideales si tu objetivo es avanzar más rápido manteniendo el riesgo bajo control.
Funciones clave de ZeroPath
Además de estas fortalezas principales, encontrarás útiles las siguientes funciones para tu equipo:
- Integración con control de versiones: Compatibilidad nativa con GitHub, GitLab, Bitbucket y Azure DevOps, lo que permite una configuración rápida e integración fluida en tu flujo de trabajo.
- Detección de mala configuración en IaC: Los problemas de Infraestructura como Código (por ejemplo, Terraform, CloudFormation, configuraciones de Kubernetes) se analizan en busca de fallos de seguridad.
- Escaneo de secretos: Detecta secretos filtrados o credenciales incrustadas en tus repositorios y te notifica al respecto.
- Informes automáticos de cumplimiento: Genera informes de cumplimiento para estándares como SOC 2 e ISO 27001, asegurando que tu organización cumpla con los requisitos regulatorios.
Integraciones de ZeroPath
Las integraciones incluyen GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack y herramientas de seguridad existentes como Snyk, Semgrep y Checkmarx.
Pros and Cons
Pros:
- Ofrece correcciones claras que agilizan tus revisiones de seguridad.
- Reduce los hallazgos ruidosos para que tu equipo se centre en problemas reales.
- Detecta fallos de lógica y riesgos ocultos que podrías pasar por alto en escaneos normales.
Cons:
- Puede que necesites tiempo para adaptar tu flujo de trabajo a su automatización.
- Las opciones de integración pueden no ser lo suficientemente amplias para entornos empresariales complejos.

QA Wolf
La mejor para colaboración en equipo

QA Wolf es una herramienta de pruebas de seguridad diseñada para equipos que buscan una colaboración eficiente en el aseguramiento de la calidad. Esta herramienta es ideal para equipos que desean mejorar sus capacidades de prueba y reducir los tiempos de despliegue.
Por qué elegí QA Wolf: QA Wolf ofrece características únicas que facilitan la colaboración en equipo. Destaca por su capacidad de automatizar el 80% de la cobertura de pruebas en cuatro meses. La plataforma admite ejecuciones ilimitadas de pruebas en paralelo, lo que reduce significativamente los tiempos de ciclo de QA. Además, la integración de IA para investigar pruebas fallidas añade valor a su enfoque colaborativo, asegurando rapidez y precisión. Combina la eficiencia de la IA con la supervisión humana, por lo que es una opción fiable para la colaboración en equipo.
Características e integraciones destacadas:
Características incluye pruebas automatizadas mediante Playwright para web y Appium para móvil, lo que permite una rápida automatización de los tests. La herramienta admite ejecuciones ilimitadas de pruebas en paralelo, reduciendo considerablemente los tiempos de ciclo de QA. Además, emplea IA para investigar pruebas fallidas, garantizando la rápida identificación y resolución de problemas.
Integraciones incluye Jenkins, CircleCI, GitHub Actions, Azure DevOps, Travis CI, GitLab CI, Bamboo, TeamCity y Bitbucket Pipelines.
Pros and Cons
Pros:
- Reporte eficiente de errores
- Ahorro de tiempo significativo
- Automatización rápida de pruebas
Cons:
- Posible curva de aprendizaje para usuarios nuevos
- Transparencia limitada en los precios
New Product Updates from QA Wolf

QA Wolf Adds Real Media Testing for iOS Apps
QA Wolf introduces real media testing for iOS apps using camera and microphone inputs. This update improves test reliability for real-world use cases. For more information, visit QA Wolf’s official site.
 .
Ideal para un análisis exhaustivo de vulnerabilidades
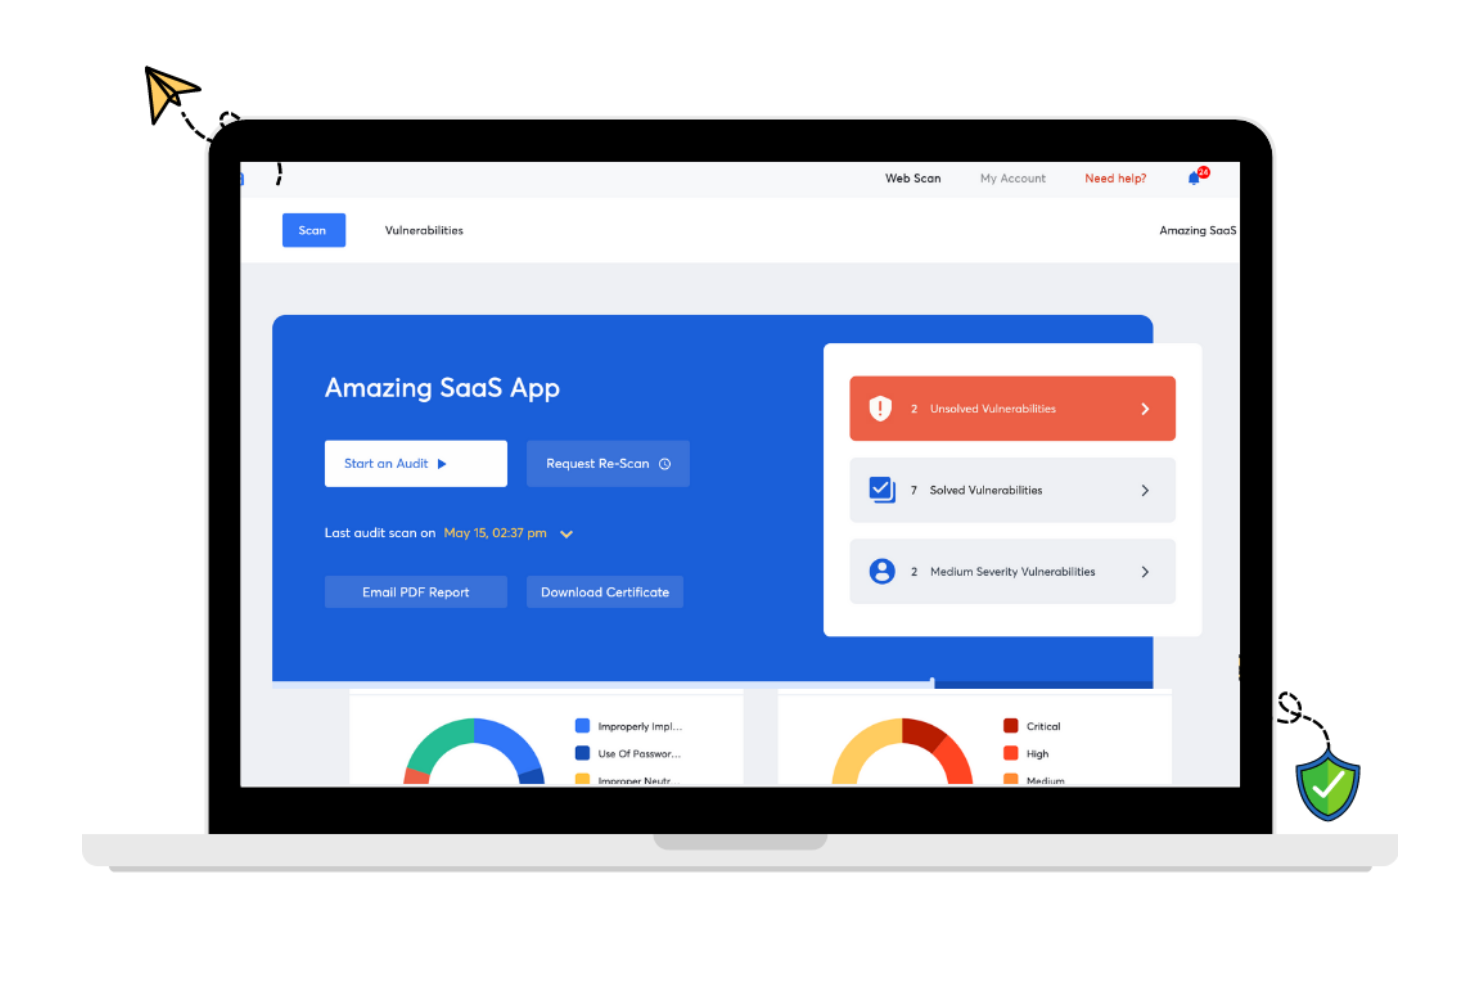
Astra Pentest es una herramienta de pruebas de seguridad diseñada para proteger tus activos digitales. Ofrece un análisis exhaustivo de tus aplicaciones web, redes y más, garantizando que se identifiquen y solucionen las vulnerabilidades.
Por qué elegí Astra Pentest: Elegí Astra Pentest porque ofrece pruebas tanto automatizadas como manuales, lo que permite una evaluación minuciosa de la seguridad de tu sistema. Esta característica asegura que recibas un análisis completo de las vulnerabilidades, lo cual es crucial para mantener sólidos estándares de seguridad. Además, Astra Pentest proporciona un panel de gestión de vulnerabilidades detallado, que te ayuda a hacer seguimiento y gestionar de manera eficiente cualquier problema que se detecte. Otra razón por la que seleccioné Astra Pentest es su enfoque en las pruebas de cumplimiento. Te ayuda a garantizar que tus sistemas cumplan con normativas internacionales de seguridad como SOC2 y HIPAA. Esta función de cumplimiento es especialmente beneficiosa para organizaciones que deben cumplir requisitos regulatorios estrictos. Asimismo, Astra Pentest ofrece escaneo continuo y re-pruebas, proporcionando la tranquilidad de que tus sistemas permanecen seguros con el tiempo.
Funciones y integraciones destacadas:
Funciones incluyen un certificado de pentest verificable públicamente, que añade una capa extra de confianza y garantía para tus interesados. La integración de la herramienta con los pipelines de CI/CD permite la realización automática de controles de seguridad durante el proceso de desarrollo, minimizando las vulnerabilidades antes de llegar a producción. Además, Astra Pentest ofrece soporte de remediación en tiempo real, permitiendo a tu equipo resolver rápidamente cualquier problema identificado.
Integraciones incluyen Slack, JIRA, GitHub, GitLab, Circle CI, Jenkins y otras que no se encuentran explícitamente listadas en los datos recuperados.
Pros and Cons
Pros:
- Combina pruebas automatizadas y manuales
- Se integra con las principales herramientas CI/CD
- Proporciona escaneos de seguridad orientados al cumplimiento
Cons:
- Problemas de rendimiento durante escaneos intensivos
- El tiempo de respuesta del soporte al cliente varía
Ideal para monitoreo en tiempo real

New Relic es una plataforma integral de observabilidad diseñada para empresas que requieren monitoreo en tiempo real y mejora del rendimiento de aplicaciones.
Por qué elegí New Relic: La plataforma destaca en el monitoreo en tiempo real con sus funciones de Monitoreo de Rendimiento de Aplicaciones (APM) y Pruebas Interactivas de Seguridad de Aplicaciones (IAST). Es compatible con más de 780 integraciones, lo que la hace muy adaptable a diferentes entornos tecnológicos. Su modelo de precios basado en el uso brinda flexibilidad y se adapta a distintas necesidades organizacionales. La gestión proactiva de amenazas y las alertas de vulnerabilidades de día cero son funciones clave que refuerzan su propuesta de valor de monitoreo en tiempo real.
Funciones y integraciones destacadas:
Funciones incluyen observabilidad de extremo a extremo, que permite el monitoreo integral de las aplicaciones. La plataforma ofrece gestión de amenazas en tiempo real para abordar vulnerabilidades conforme surgen. Los usuarios también se benefician de alertas de vulnerabilidades de día cero, aumentando las medidas de seguridad.
Integraciones incluyen AWS, Azure, Google Cloud Platform, Kubernetes, Docker, Jenkins, GitHub, Slack, PagerDuty y Microsoft Teams.
Pros and Cons
Pros:
- Mejora la colaboración del equipo
- Alertas de amenazas en tiempo real
- Opciones de integración extensas
Cons:
- Soporte limitado para equipos pequeños
- Puede abrumar con la cantidad de datos


Sonatype es una herramienta de pruebas de seguridad centrada en la gestión de código abierto y la seguridad de la cadena de suministro de software. Atiende a equipos de desarrollo y empresas, garantizando la seguridad y el cumplimiento normativo de los componentes de código abierto.
Por qué elegí Sonatype: Sonatype destaca en la gestión de código abierto con su plataforma Nexus, que automatiza las verificaciones de seguridad y cumplimiento. Proporciona monitoreo en tiempo real de los componentes de código abierto, ayudando a tu equipo a abordar rápidamente las vulnerabilidades. La herramienta también ofrece información detallada sobre la salud de los componentes, asegurando que tomes decisiones informadas. Su capacidad de integrarse con varios entornos de desarrollo aumenta su utilidad para gestionar la seguridad de los recursos abiertos.
Características destacadas e integraciones:
Características incluye la aplicación automatizada de políticas, que ayuda a mantener el cumplimiento entre tus proyectos. Ofrece inteligencia sobre los componentes, brindándote información sobre la calidad y la seguridad de recursos de código abierto. La plataforma también proporciona alertas en tiempo real sobre vulnerabilidades, permitiendo una reacción rápida.
Integraciones incluyen Jenkins, GitHub, GitLab, Bitbucket, Bamboo, Azure DevOps, Jira, Eclipse, IntelliJ IDEA y Visual Studio.
Pros and Cons
Pros:
- Información detallada sobre los componentes
- Alertas de vulnerabilidades en tiempo real
- Fuerte enfoque en la seguridad de código abierto
Cons:
- Curva de aprendizaje alta para principiantes
- Puede ser complejo de configurar


Wapiti es un escáner de vulnerabilidades de aplicaciones web de código abierto diseñado para profesionales de la seguridad y desarrolladores. Identifica vulnerabilidades en aplicaciones web mediante pruebas de caja negra, que simulan ataques a tus aplicaciones web para exponer debilidades.
Por qué elegí Wapiti: Wapiti ofrece un enfoque sencillo para el escaneo de vulnerabilidades web con su metodología de pruebas de caja negra. Puede detectar una variedad de vulnerabilidades, como inyección SQL y scripts entre sitios, asegurando una cobertura integral para tus aplicaciones web. La capacidad de la herramienta para ejecutar métodos de ataque HTTP tanto GET como POST mejora su efectividad. Su interfaz de línea de comandos permite opciones de escaneo flexibles y personalizables, lo que la convierte en una herramienta valiosa para el análisis de vulnerabilidades web.
Características destacadas e integraciones:
Características incluyen la capacidad de detectar una amplia gama de vulnerabilidades, proporcionando evaluaciones de seguridad exhaustivas. La herramienta admite ambos métodos de ataque HTTP, GET y POST, asegurando pruebas completas. La interfaz de línea de comandos de Wapiti permite opciones de escaneo flexibles y personalizables, adaptándose a tus necesidades específicas.
Integraciones incluyen compatibilidad con varias tecnologías y plataformas web, como HTML5, XML, JSON, SOAP y AJAX.
Pros and Cons
Pros:
- Interfaz de línea de comandos simple
- Opciones de escaneo personalizables
- Admite múltiples métodos de ataque
Cons:
- Puede ser intensivo en recursos
- Interfaz de usuario limitada


Zed Attack Proxy (ZAP) es un escáner de seguridad de aplicaciones web de código abierto diseñado para profesionales de seguridad y desarrolladores. Realiza pruebas de penetración para identificar vulnerabilidades en aplicaciones web, ayudándote a proteger tus activos en línea.
Por qué elegí Zed Attack Proxy (ZAP): ZAP ofrece una interfaz intuitiva adecuada tanto para principiantes como para testers experimentados. Ofrece escáneres automatizados y un conjunto de herramientas que te permiten descubrir vulnerabilidades de seguridad manualmente. Su capacidad para funcionar como servidor proxy te permite interceptar y modificar el tráfico, lo que incrementa su utilidad en pruebas de penetración. La naturaleza impulsada por la comunidad de ZAP garantiza actualizaciones y mejoras continuas, lo que lo convierte en una opción confiable para pruebas completas.
Funciones destacadas e integraciones:
Funciones incluyen escáneres automatizados que identifican rápidamente vulnerabilidades de seguridad en aplicaciones web. La herramienta te permite interceptar y modificar el tráfico web, proporcionando un análisis más profundo de posibles problemas. ZAP también ofrece una variedad de herramientas para pruebas manuales, brindándote flexibilidad en cómo realizas tus evaluaciones de seguridad.
Integraciones incluyen compatibilidad con Jenkins, Docker, GitHub Actions, GitLab, Azure DevOps, Bamboo, TeamCity, Travis CI y CircleCI.
Pros and Cons
Pros:
- Ofrece capacidades de interceptación de tráfico
- Interfaz intuitiva para todos los usuarios
- Admite pruebas manuales y automatizadas
Cons:
- Las actualizaciones frecuentes pueden interrumpir el uso
- Documentación limitada para principiantes
Otras herramientas para pruebas de seguridad
Estas son algunas opciones adicionales de herramientas para pruebas de seguridad que no llegaron a mi lista, pero que aún vale la pena consultar:
- SQLMap
Mejor para pruebas de inyección SQL
- ImmuniWeb
Ideal para seguridad impulsada por IA
- BeEF (Browser Exploitation Framework)
Mejor para pruebas de seguridad en navegadores
- Vega
Mejor para seguridad de aplicaciones web
- Mend.io
Mejor para el escaneo de vulnerabilidades
- NowSecure
Mejor para pruebas automatizadas de seguridad en aplicaciones móviles


Cómo Evalúo las Herramientas de Pruebas de Seguridad
Divido mi evaluación en dos capas: capacidades básicas que una herramienta debe tener para calificar, y diferenciadores que separan las opciones para equipos que escanean pipelines de CI/CD o realizan pruebas de penetración.
Funcionalidad Central (Requisitos Fundamentales Para Esta Lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) para cada funcionalidad central que se enumera a continuación. Luego, calculo la puntuación total de la herramienta como un porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 75% para ser considerada para su inclusión.
- Escaneo de Vulnerabilidades: Verifico si la herramienta ejecuta escaneos automatizados contra bases de datos CVE y OWASP actualizadas en aplicaciones web, APIs y objetivos de red.
- Pruebas SAST, DAST o IAST: Busco soporte de al menos un método de prueba con amplia cobertura de lenguajes y frameworks para bases de código reales.
- Capacidades de Pruebas de Penetración: Ya sea automatizada o manual, la herramienta debe ir más allá de listar vulnerabilidades y validar la explotabilidad mediante la simulación de ataques.
- Integración con Pipeline CI/CD: Aquí importan los conectores nativos a herramientas como Jenkins, GitHub Actions o GitLab CI, para que los escaneos de seguridad se ejecuten como parte de cada compilación.
- Reporte y Priorización de Riesgos: Los hallazgos necesitan puntuación de severidad basada en CVSS y recomendaciones de remediación accionables, no solo volcados de vulnerabilidades que saturan los procesos de triaje.
- Mapeo a Marcos de Cumplimiento: Evalúo si los resultados de los escaneos se integran con estándares como PCI-DSS, HIPAA o ISO 27001, proporcionando salidas listas para auditoría.
Una vez tengo una lista de herramientas que cumplen estos criterios, considero qué distingue a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características Destacadas
Las pruebas de seguridad de API son un diferenciador clave que busco, ya que la mayoría de los equipos ahora expone docenas de endpoints REST y GraphQL que los escáneres tradicionales pasan por alto por completo. El escaneo de contenedores e IaC es igual de relevante—los equipos que implementan con Terraform o Kubernetes necesitan herramientas que detecten errores de configuración antes de llegar a producción. También evalúo los flujos de trabajo de remediación para desarrolladores, como sugerencias de corrección dentro del IDE o pull requests generados automáticamente, que cierran la brecha entre encontrar una vulnerabilidad y realmente resolverla.
Más Allá de las Características
La flexibilidad de despliegue es algo que siempre verifico—los equipos en industrias reguladas a menudo necesitan opciones autohospedadas o en entornos aislados, no solo SaaS. El ecosistema de integración también es importante, especialmente la sincronización bidireccional con plataformas SIEM como Splunk o herramientas de ticketing como Jira, donde los hallazgos deben canalizarse en los flujos de trabajo existentes. También evalúo el respaldo en investigación de amenazas del proveedor, ya que las herramientas apoyadas por equipos activos de investigación en seguridad suelen ofrecer actualizaciones de firmas más rápidas y mejor cobertura de CVEs emergentes.
Cómo elegir herramientas para pruebas de seguridad
Es fácil perderse entre largas listas de características y estructuras de precios complejas. Para ayudarte a mantener la concentración mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
| Escalabilidad | Asegúrate de que la herramienta pueda crecer junto con tu equipo. Considera si puede gestionar un aumento de las cargas de trabajo y las demandas de los usuarios. |
| Integraciones | Busca compatibilidad con tus herramientas actuales, como las canalizaciones de CI/CD y los sistemas de control de versiones. |
| Personalización | Comprueba si la herramienta te permite adaptar la configuración para satisfacer tus necesidades específicas de pruebas y flujos de trabajo. |
| Facilidad de uso | Elige una herramienta con una interfaz intuitiva. Debe reducir al mínimo la curva de aprendizaje de tu equipo. |
| Presupuesto | Ajusta el coste de la herramienta a tus limitaciones financieras. Evalúa si ofrece una buena relación calidad-precio. |
| Medidas de seguridad | Verifica las capacidades de la herramienta para proteger datos confidenciales y cumplir con las normas de conformidad. |
| Asistencia | Considera la disponibilidad de asistencia al cliente y recursos como tutoriales y guías. |
| Rendimiento | Evalúa la velocidad y precisión de la herramienta al detectar vulnerabilidades sin afectar al rendimiento del sistema. |
Tendencias en las herramientas para pruebas de seguridad
En mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de lanzamientos de distintos proveedores de herramientas de pruebas de seguridad. Estas son algunas de las tendencias emergentes que estoy siguiendo de cerca:
- IA y aprendizaje automático: Estas tecnologías se están utilizando para mejorar la detección y el análisis de vulnerabilidades. Pueden identificar patrones y predecir posibles amenazas más rápido que los métodos tradicionales. Proveedores como ImmuniWeb están incorporando IA para ofrecer evaluaciones de amenazas más inteligentes.
- Enfoque en la seguridad en la nube: A medida que más empresas migran a la nube, las herramientas están haciendo hincapié en las pruebas de seguridad específicas de la nube. Esto garantiza que los entornos en la nube sean tan seguros como los entornos locales. Soluciones como Snyk están adaptando sus ofertas para abordar las vulnerabilidades de la nube.
- Inteligencia de amenazas en tiempo real: Los usuarios quieren información actualizada al minuto sobre las posibles amenazas. Las herramientas están integrando fuentes de amenazas en tiempo real para proporcionar alertas y recomendaciones inmediatas. Esta tendencia es crucial para que las empresas reaccionen rápidamente ante los incidentes de seguridad.
- Integración de herramientas de DevSecOps: Las pruebas de seguridad se están convirtiendo en una parte integral del ciclo de vida de DevOps. Ahora las herramientas están diseñadas para integrarse perfectamente en las canalizaciones de CI/CD, promoviendo un enfoque de seguridad de desplazamiento a la izquierda. Esta integración ayuda a detectar los problemas antes en el proceso de desarrollo.
- Análisis del comportamiento de los usuarios: Analizar el comportamiento de los usuarios se está convirtiendo en una función clave para detectar anomalías que podrían indicar brechas de seguridad. Esta tendencia ayuda a identificar amenazas internas y patrones de acceso inusuales. Se está convirtiendo en una parte fundamental de las estrategias de seguridad integrales.
¿Qué son las herramientas de pruebas de seguridad?
Las herramientas de pruebas de seguridad son soluciones de software diseñadas para identificar vulnerabilidades y debilidades en sistemas, aplicaciones y redes. Estas herramientas suelen ser utilizadas por profesionales de la seguridad, desarrolladores y equipos de TI para mejorar la postura de seguridad de sus organizaciones. Funciones como la detección de vulnerabilidades, la inteligencia de amenazas en tiempo real y el enfoque en la seguridad en la nube ayudan a proteger los datos confidenciales y garantizar el cumplimiento normativo. En general, estas herramientas proporcionan un apoyo esencial para mantener entornos de TI seguros y resilientes.
Funciones de las herramientas de pruebas de seguridad
Al seleccionar herramientas de pruebas de seguridad, presta atención a las siguientes funciones clave:
- Detección de vulnerabilidades: Identifica debilidades y fallos de seguridad en las aplicaciones, lo que ayuda a prevenir posibles brechas.
- Inteligencia de amenazas en tiempo real: Proporciona alertas actualizadas al minuto sobre las amenazas emergentes, lo que permite responder y mitigar los riesgos de inmediato.
- Enfoque en la seguridad en la nube: Garantiza la protección de los entornos en la nube y aborda los desafíos únicos de los sistemas basados en la nube.
- Integración de DevSecOps: Se integra en las canalizaciones de CI/CD, lo que permite realizar comprobaciones de seguridad durante todo el proceso de desarrollo para detectar los problemas con antelación.
- Análisis del comportamiento de los usuarios: Supervisa y analiza las actividades de los usuarios para detectar patrones inusuales que puedan indicar amenazas de seguridad.
- Escaneo automatizado: Realiza evaluaciones de seguridad periódicas y automatizadas, reduciendo la necesidad de intervención manual y ahorrando tiempo.
- Paneles personalizables: Ofrece vistas e informes adaptados, lo que permite a los equipos centrarse en las métricas y los datos de seguridad más relevantes.
- Funciones de IA y aprendizaje automático: Mejora la detección y el análisis de amenazas, proporcionando evaluaciones de seguridad más inteligentes y rápidas.
- Compatibilidad con el cumplimiento normativo: Ayuda a garantizar que los sistemas cumplan las normativas y los estándares específicos del sector, reduciendo el riesgo de incumplimientos.
- Herramientas de pruebas manuales: Proporciona opciones para realizar evaluaciones manuales exhaustivas dirigidas a profesionales de la seguridad que requieren un análisis detallado.
Beneficios de las herramientas de pruebas de seguridad
La implementación de herramientas de pruebas de seguridad ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Postura de seguridad mejorada: Al identificar y corregir vulnerabilidades, estas herramientas ayudan a proteger sus sistemas frente a posibles amenazas.
- Ahorro de tiempo: El análisis automatizado reduce la necesidad de comprobaciones manuales, lo que permite que su equipo se concentre en otras tareas.
- Mejora del cumplimiento: Las herramientas compatibles con el cumplimiento garantizan que cumpla los estándares del sector y reducen el riesgo de sanciones.
- Detección temprana de problemas: La integración con otras herramientas de seguridad DevOps permite realizar comprobaciones de seguridad durante todo el desarrollo y detectar los problemas antes de que se agraven.
- Toma de decisiones informada: Los paneles personalizables y los informes detallados proporcionan información que orienta sus estrategias de seguridad.
- Gestión proactiva de amenazas: La inteligencia de amenazas en tiempo real le mantiene informado sobre las amenazas emergentes y permite actuar con rapidez.
- Escalabilidad: A medida que crece su negocio, estas herramientas pueden adaptarse al aumento de las necesidades y garantizar una cobertura de seguridad continua.
Costos y precios de las herramientas de pruebas de seguridad
Seleccionar herramientas de pruebas de seguridad requiere comprender los diversos modelos de precios y planes disponibles. Los costos varían según las funciones, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios promedio y las funciones que suelen incluir las soluciones de herramientas de pruebas de seguridad:
Tabla comparativa de planes para herramientas de pruebas de seguridad
| Tipo de plan | Precio promedio | Funciones habituales |
| Plan gratuito | $0 | Análisis básico de vulnerabilidades, asistencia limitada y acceso a la comunidad. |
| Plan personal | $10-$30 /usuario /mes | Capacidades avanzadas de análisis, informes básicos y asistencia por correo electrónico. |
| Plan empresarial | $50-$100 /usuario /mes | Análisis completo, alertas en tiempo real, comprobaciones de cumplimiento y asistencia telefónica. |
| Plan para empresas | $150-$300/usuario /mes | Conjunto completo de funciones, gestión de cuentas exclusiva, integraciones personalizadas y asistencia las 24 horas, los 7 días de la semana. |
Preguntas frecuentes sobre las herramientas de pruebas de seguridad
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas de pruebas de seguridad:
¿Qué herramienta se utiliza para las pruebas de seguridad?
Las pruebas de seguridad utilizan herramientas como Burp Suite y OWASP ZAP para aplicaciones web, y Nmap y Wireshark para el análisis de redes. Estas herramientas detectan y mitigan problemas de seguridad en distintos ámbitos. Proporcionan capacidades avanzadas esenciales para realizar pruebas de seguridad exhaustivas.
¿Cuáles son los tres tipos de pruebas de seguridad?
Los tres tipos principales de pruebas de seguridad son el análisis de vulnerabilidades, las pruebas de penetración y el análisis estático. El análisis de vulnerabilidades utiliza herramientas automatizadas para identificar puntos débiles. Las pruebas de penetración simulan ataques para encontrar brechas de seguridad. El análisis estático examina el código fuente en busca de posibles vulnerabilidades.
¿Las pruebas de seguridad son funcionales o no funcionales?
Las pruebas de seguridad se consideran una forma de pruebas no funcionales. Se centran en cómo se comporta un sistema en condiciones inesperadas, en lugar de centrarse en funcionalidades específicas. Las pruebas no funcionales, incluidas las pruebas de seguridad, evalúan la resistencia del sistema y su capacidad para gestionar amenazas.
¿Cuáles son los seis principios básicos de las pruebas de seguridad?
Los seis principios básicos son confidencialidad, integridad, disponibilidad, autenticación, autorización y no repudio. Estos principios garantizan que los datos estén protegidos frente al acceso no autorizado, sigan siendo precisos y accesibles, y que las acciones sean atribuibles. Constituyen la base de unas pruebas de seguridad eficaces.
¿Con qué frecuencia deben realizarse las pruebas de seguridad?
Las pruebas de seguridad periódicas son fundamentales para mantener un entorno seguro. Lo ideal es realizarlas al menos trimestralmente y después de cualquier cambio importante en el sistema. Esto ayuda a identificar nuevas vulnerabilidades y garantiza una protección continua frente a las amenazas en evolución.
¿Pueden las herramientas de pruebas de seguridad integrarse con las canalizaciones de CI/CD?
Sí, muchas herramientas de pruebas de seguridad ofrecen integración con canalizaciones de CI/CD. Esta integración permite realizar comprobaciones de seguridad continuas durante el proceso de desarrollo. Ayuda a detectar las vulnerabilidades en una fase temprana y garantiza que la seguridad forme parte del ciclo de vida del desarrollo de software.
¿Qué sigue?
Si estás investigando herramientas de pruebas de seguridad, ponte en contacto con un asesor de SoftwareSelect para obtener recomendaciones gratuitas.
Rellenas un formulario y tienes una breve conversación en la que conocen los detalles específicos de tus necesidades. Después, recibirás una lista breve de programas que puedes revisar. Incluso te apoyarán durante todo el proceso de compra, incluidas las negociaciones de precios.