

Las mejores herramientas de pruebas de penetración de aplicaciones web ayudan a los equipos a descubrir vulnerabilidades de forma temprana, validar los controles de seguridad y proteger datos confidenciales en aplicaciones complejas. Cuando las configuraciones incorrectas pasan desapercibidas en las revisiones, los escáneres automatizados no detectan problemas de alto riesgo o aparecen brechas entre las pruebas manuales y las canalizaciones de CI/CD, las deficiencias de seguridad pueden pasar inadvertidas y resultar costosas de corregir más adelante.
La plataforma de pruebas de penetración adecuada proporciona a los equipos de seguridad hallazgos precisos, informes claros y flujos de trabajo que se integran de forma natural en los procesos de desarrollo existentes. Como director de tecnología con más de 20 años de experiencia probando e implementando herramientas de seguridad en entornos web activos, he evaluado las principales soluciones en función de su precisión, calidad de integración y facilidad de uso. Cada análisis abarca las características, las ventajas y desventajas, y los casos de uso ideales para ayudar a tu equipo a elegir la mejor herramienta de pruebas de penetración de aplicaciones web y conseguir una seguridad de aplicaciones más sólida y fiable.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de herramientas de pruebas de penetración de aplicaciones web
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de herramientas WAPT.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | La mejor para informes personalizables de evaluación de vulnerabilidades | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 2 | Ideal para la detección de vulnerabilidades en lógica de negocio | Demostración gratuita disponible | Precio bajo petición | Website | |
| 3 | Mejor opción para pentesting híbrido IA + humano | Plan gratuito disponible | Desde $200/mes | Website | |
| 4 | Ideal para pruebas de penetración con IA | Plan gratuito disponible + demo gratis | Desde $350/mes | Website | |
| 5 | El mejor con comprobaciones diarias de configuración en la nube | Prueba gratuita de 14 días + demo gratis disponible | Desde $149/mes | Website | |
| 6 | Mejor para configurar perfiles de escaneo | Demostración gratuita disponible | Precio bajo consulta | Website | |
| 7 | Mejor para escaneo de vulnerabilidades en SPA | Plan gratuito disponible | Desde $475/usuario/año | Website | |
| 8 | Mejor con complementos del marketplace para pruebas extendidas | Plan gratuito disponible | Precio bajo solicitud | Website | |
| 9 | Mejor para análisis continuo de vulnerabilidades | Demostración gratuita disponible | Desde $69/mes | Website | |
| 10 | Mejor para DeepScan en aplicaciones web complejas | Demostración gratuita disponible | Precio bajo consulta | Website |


Análisis de las mejores herramientas de pruebas de penetración de aplicaciones web
A continuación se muestran mis resúmenes detallados de las mejores herramientas de pruebas de penetración de aplicaciones web que llegaron a mi lista. Mis análisis ofrecen una visión detallada de las características principales, las ventajas & desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 La mejor para informes personalizables de evaluación de vulnerabilidades
- Demostración gratuita disponible
- Precio bajo solicitud

Terra Security ofrece un panel de detalles de hallazgos completo que muestra vulnerabilidades de XSS almacenado descubiertas mediante carga de archivos SVG, incluyendo endpoint del activo, generación de señales y trazado de ejecución para pruebas de seguridad de aplicaciones. Terra Security es una plataforma de prueba de penetración como servicio (PTaaS) impulsada por IA que combina agentes de seguridad autónomos con pentesters humanos certificados para proporcionar pruebas continuas de vulnerabilidades en aplicaciones web, API, redes y entornos cloud.
¿Para quién es mejor Terra Security?
Terra Security es especialmente adecuada para equipos de seguridad en organizaciones medianas y grandes que necesitan pruebas de penetración continuas y validadas, en lugar de depender de evaluaciones puntuales anuales.
Por qué elegí Terra Security
Elegí Terra Security como una de las mejores por la cantidad de detalles y contexto empresarial que contienen realmente sus informes. En lugar de enviar una lista genérica de CVE, los informes de Terra están firmados por pentesters certificados, se basan en el perfil de riesgo específico de tu organización y están estructurados para comunicar a todos los interesados, desde desarrolladores hasta ejecutivos. La puntuación de severidad va más allá del CVSS al incorporar pruebas de explotabilidad, brechas reales comparables y el impacto financiero potencial, por lo que tus decisiones de remediación se basan en riesgos reales para el negocio y no solo en calificaciones técnicas abstractas.
Características clave de Terra Security
- Escaneo continuo basado en cambios: Terra monitoriza tu entorno de producción y repite pruebas cuando detecta cambios relevantes en tu aplicación o infraestructura.
- Encadenamiento generativo de rutas de ataque: Los agentes de IA conectan hallazgos individuales en rutas de ataque de varios pasos, reflejando cómo avanzaría un atacante real en tu entorno.
- Sólo hallazgos validados: Cada vulnerabilidad reportada se confirma como explotable antes de llegar a tu cola, eliminando falsos positivos.
- Red teaming de IA: Terra prueba sistemas de IA, integraciones con LLM y Copilots en busca de vulnerabilidades como inyecciones de prompt, filtraciones de datos y manipulación de modelos.
Integraciones de Terra Security
Las integraciones nativas no están claramente documentadas en la web de Terra Security. La plataforma se integra con flujos de trabajo CI/CD y recopila contexto de la aplicación, incluyendo acceso, arquitectura e integraciones de CI/CD durante la incorporación. Terra Security también está disponible en AWS Marketplace para equipos que utilizan flujos de adquisición de AWS.
Pros and Cons
Pros:
- Evalúa la lógica de negocio más allá del escaneo estándar
- Entrega resultados iniciales en cuestión de horas
- Cubre aplicaciones web, redes y superficies de IA
Cons:
- No hay opción de autoservicio ni prueba gratuita
- Poca información de revisión de terceros disponible en línea
Learn more about Terra Security: Ideal para la detección de vulnerabilidades en lógica de negocio
- Demostración gratuita disponible
- Precio bajo petición

Escape detecta vulnerabilidades en la lógica de negocio durante las pruebas de penetración de aplicaciones web. Escape es una herramienta de pruebas de penetración para aplicaciones web diseñada para organizaciones que necesitan abordar los retos actuales de seguridad digital. Se especializa en detectar vulnerabilidades en la lógica de negocio que los escáneres tradicionales suelen pasar por alto, lo que la hace especialmente adecuada para sectores como finanzas, sanidad y tecnología. Al integrarse en las pilas tecnológicas existentes, Escape ayuda a garantizar una validación continua de la seguridad, alineándose con los ciclos de implementación acelerados de las aplicaciones modernas.
Por Qué Elegí Escape
Elegí Escape porque sobresale en la identificación de vulnerabilidades complejas en la lógica de negocio a través de pruebas de seguridad dinámicas de aplicaciones (DAST) impulsadas por IA, diferenciándola de las herramientas tradicionales. Este enfoque en la seguridad de la lógica de negocio es crucial para organizaciones que enfrentan amenazas cibernéticas sofisticadas. Además, la integración de Escape con las canalizaciones CI/CD garantiza que las pruebas de seguridad sigan el ritmo de los ciclos de desarrollo ágiles, proporcionando información en tiempo real y consejos de remediación accionables. Estas características hacen de Escape una opción atractiva para equipos que buscan mejorar su postura de seguridad sin frenar la innovación.
Características Clave de Escape
Además de sus capacidades para probar la lógica de negocio, Escape ofrece:
- Descubrimiento de API: Identifica y documenta automáticamente las API dentro de tu aplicación, garantizando una cobertura de seguridad integral.
- Pruebas de Seguridad para GraphQL: Proporciona pruebas especializadas para API GraphQL, abordando vulnerabilidades únicas asociadas a esta tecnología.
- Informes de Cumplimiento: Genera informes detallados para ayudar a cumplir con estándares de regulación de la industria, simplificando el proceso de auditoría.
- Detección de Fugas de Datos Sensibles: Identifica posibles fugas de datos dentro de tus aplicaciones, ayudando a proteger información confidencial.
Integraciones de Escape
Escape se integra con pilas tecnológicas modernas, incluidas plataformas CI/CD, para ofrecer una validación de seguridad fluida. Las integraciones nativas incluyen GitHub, GitLab, Jenkins, JIRA, Slack, Bitbucket, Azure DevOps, AWS, Docker y Kubernetes.
Pros and Cons
Pros:
- Escaneo y verificación continuos que respaldan la supervisión permanente de la seguridad
- Tecnología de escaneo avanzada que localiza una amplia gama de problemas de seguridad
- Excelente detección de vulnerabilidades en API, incluyendo cobertura para endpoints REST y GraphQL
Cons:
- Las actualizaciones de la plataforma pueden llevar tiempo para aplicarse y adaptarse
- Se requiere familiaridad técnica para utilizar funciones avanzadas de manera efectiva
Learn more about Escape: Mejor opción para pentesting híbrido IA + humano
- Plan gratuito disponible
- Desde $200/mes
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Zeropath proporciona un panel de seguridad unificado que resalta pentests, actividad de escaneo, tipos de vulnerabilidad, severidad de problemas y hallazgos críticos principales de un vistazo. Zeropath es una plataforma de seguridad de aplicaciones nativa de IA diseñada para satisfacer las necesidades de empresas preocupadas por la seguridad que buscan mejorar sus procesos de seguridad en aplicaciones web. Al ofrecer herramientas avanzadas como Pruebas de Seguridad de Aplicaciones Estáticas (SAST) y remediación automatizada de vulnerabilidades, Zeropath permite a tu equipo detectar y abordar vulnerabilidades de manera eficiente.
Por qué elegí Zeropath
Elegí Zeropath porque combina pruebas continuas impulsadas por IA con análisis de ataques realizados por expertos, lo cual es ideal si buscas una herramienta de pruebas de penetración para aplicaciones web que vaya más allá de las verificaciones superficiales. Obtienes reconocimiento automatizado y descubrimiento de vulnerabilidades que se ejecuta 24/7, dando a tu equipo visibilidad sobre brechas de seguridad tan pronto como surgen. Los pentesters expertos luego validan los hallazgos y exploran cadenas de ataque complejas, para que no te quedes con la duda de cuáles problemas son reales o explotables. Esta combinación permite a tu equipo priorizar vulnerabilidades significativas y actuar sobre ellas con confianza.
Funciones clave de Zeropath
Además de su enfoque continuo de pruebas IA + humano, tu equipo también puede beneficiarse de:
- Remediación automatizada de vulnerabilidades: Esta función proporciona soluciones automáticas para vulnerabilidades identificadas, agilizando el proceso de resolución para tu equipo de desarrollo.
- Retroalimentación en tiempo real: Zeropath entrega información inmediata sobre problemas de seguridad a medida que surgen, permitiendo que tu equipo los aborde con prontitud.
- Retesteo automático de correcciones: Una vez tu equipo aplica un parche, Zeropath valida la corrección para confirmar que el problema se haya resuelto.
- Comparación SARIF: Esta función permite un análisis y comparación detallada de los informes de seguridad, mejorando la capacidad de tu equipo para rastrear y gestionar vulnerabilidades.
- Detección de vulnerabilidades en tiempo real: La plataforma te alerta tan pronto como surgen nuevas debilidades en entornos de aplicación en constante cambio.
Integraciones de Zeropath
Las integraciones incluyen GitHub, GitLab, Azure DevOps y Bitbucket.
Pros and Cons
Pros:
- El monitoreo continuo detecta nuevas vulnerabilidades las 24 horas
- La inteligencia de reconocimiento de IA amplía la cobertura de superficies de ataque ocultas
- Las pruebas de concepto aclaran el riesgo real para los equipos
Cons:
- No es ideal para equipos que sólo desean pruebas tradicionales puntuales
- Puede que necesites tiempo para ajustar tu flujo de trabajo en torno a su automatización
Learn more about Zeropath: Ideal para pruebas de penetración con IA
- Plan gratuito disponible + demo gratis
- Desde $350/mes
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.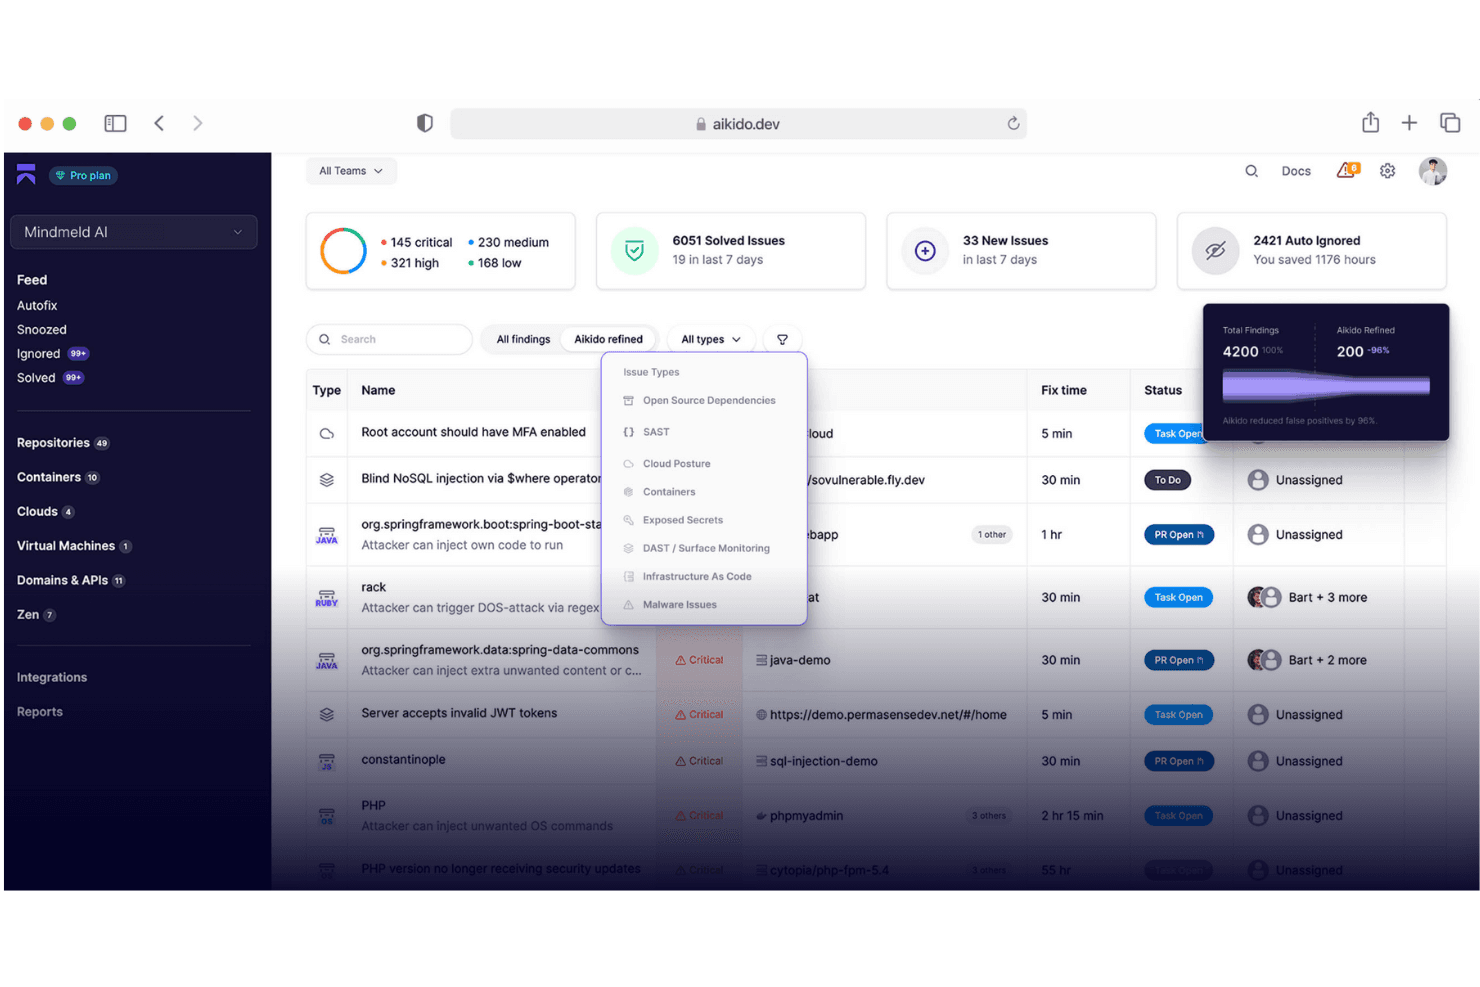
Aikido Security proporciona un panel unificado para clasificar y filtrar problemas por tipo, gravedad y fuente del escaneo. Aikido Security es una plataforma de seguridad de aplicaciones nativa en IA que combina pentesting automatizado, DAST, SAST, SCA, detección de secretos y escaneo de API en todo el ciclo de vida del desarrollo de software.
¿Para quién es mejor Aikido Security?
Aikido Security es ideal para equipos de ingeniería en empresas en crecimiento que desean una cobertura de seguridad automatizada sin un equipo dedicado de AppSec.
Por qué elegí Aikido Security
Aikido Security se gana su lugar en mi lista por su diferente enfoque al pentesting. Me encanta que despliega más de 200 agentes autónomos que confirman la explotabilidad antes de mostrar un hallazgo, lo que significa que cada vulnerabilidad reportada es real. También detecta problemas de lógica de negocio como IDOR y acceso cruzado entre inquilinos, que la mayoría de los escáneres pasan por alto por completo, y produce informes listos para auditoría estructurados para el cumplimiento de SOC 2 e ISO 27001.
Características clave de Aikido Security
- Escaneo de API: Soporta pruebas completas de endpoints REST, GraphQL, gRPC y SOAP.
- Monitoreo de superficie (DAST): Analiza dinámicamente los frontends de aplicaciones web y las APIs para detectar vulnerabilidades reales.
- Detección de secretos: Identifica automáticamente la filtración de llaves API, credenciales y otra información sensible en el código.
- Integración de plugin IDE: Lleva la detección de problemas de seguridad directamente a los entornos de desarrollo soportados.
Integraciones de Aikido Security
Aikido Security ofrece integraciones nativas con GitHub, GitLab, Bitbucket, Jira, Jenkins, CircleCI, Docker, Google Cloud, Asana, Monday, DigitalOcean y Slack. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Agentes autónomos validan cada vulnerabilidad reportada
- Detecta fallos de lógica de negocio que la mayoría de los escáneres pasan por alto
- Genera informes de pruebas de penetración compatibles y listos para auditoría
Cons:
- La generación de informes puede ser abrumadora para equipos pequeños
- Capacidades limitadas de pentesting manual en comparación con herramientas tradicionales
Learn more about Aikido Security: El mejor con comprobaciones diarias de configuración en la nube
- Prueba gratuita de 14 días + demo gratis disponible
- Desde $149/mes
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.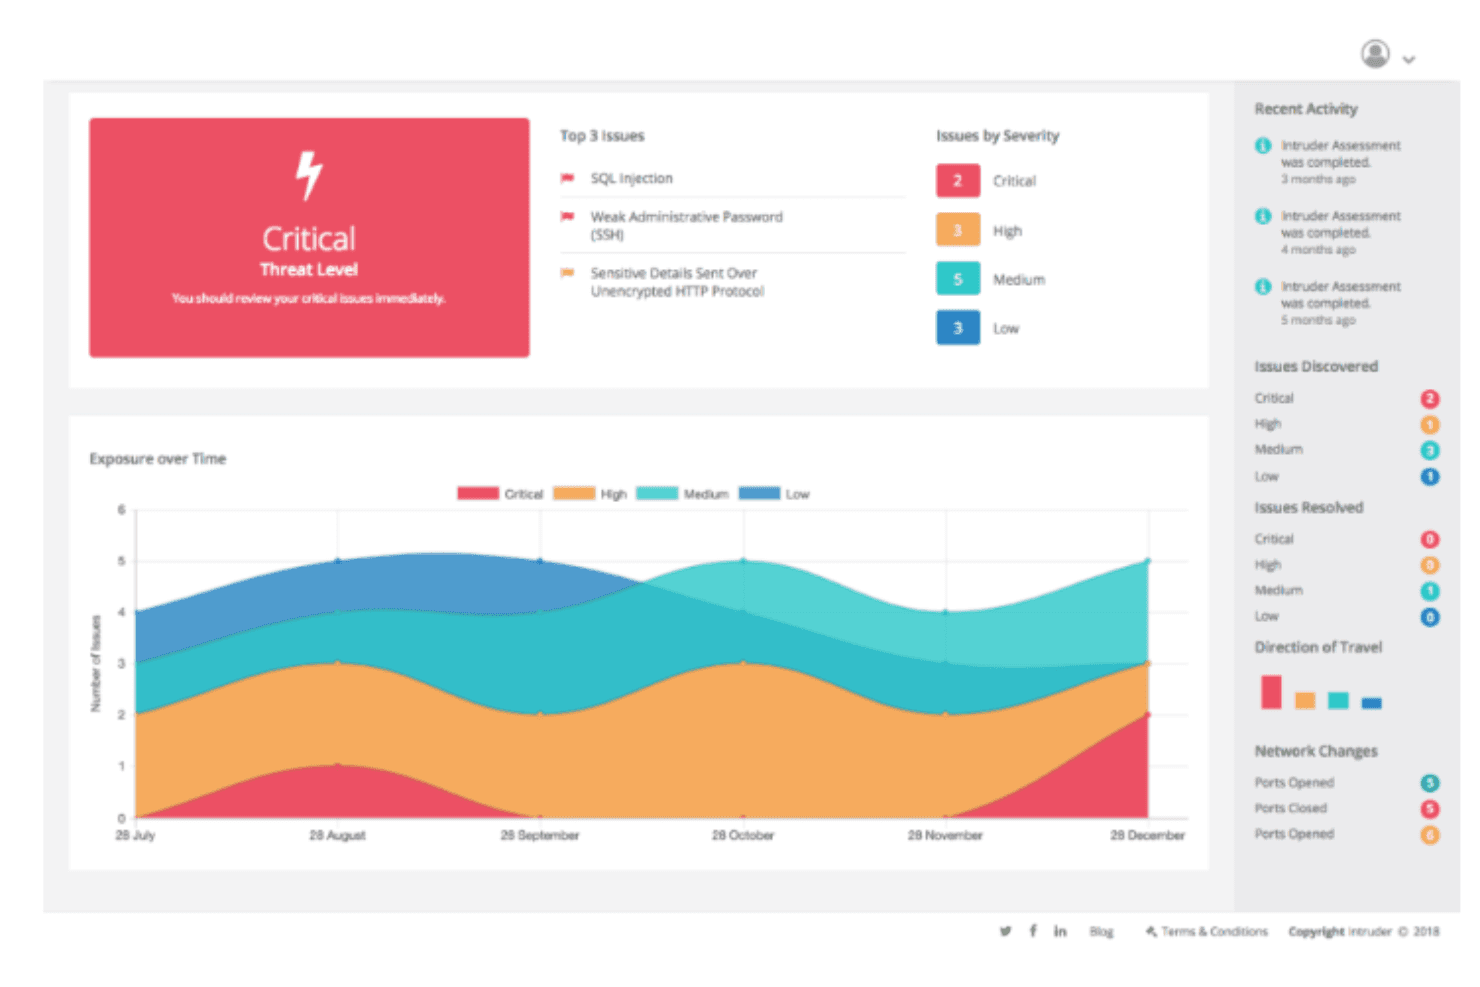
Intruder monitoriza tus sistemas automáticamente para detectar y notificarte posibles amenazas a medida que surgen. Intruder es una plataforma de gestión continua de exposiciones que combina escaneo automatizado de vulnerabilidades, pruebas de penetración impulsadas por IA, monitoreo de la superficie de ataque y comprobaciones de configuración de seguridad en la nube en aplicaciones web, APIs e infraestructura.
¿Para quién es mejor Intruder?
Intruder es una excelente opción para equipos de seguridad e IT en empresas pequeñas y medianas que necesitan una cobertura continua de vulnerabilidades sin un gran equipo dedicado de operaciones de seguridad.
Por qué elegí Intruder
Elegí Intruder como uno de los mejores porque sus comprobaciones diarias de configuración en la nube le dan a mi equipo una visión casi en tiempo real del desvío de seguridad en entornos de AWS, Azure y GCP. A diferencia de las herramientas que escanean semanalmente o bajo demanda, el CSPM de Intruder se ejecuta a diario y detecta errores de configuración antes de que puedan ser explotados. También confío en sus Escaneos de Amenazas Emergentes, donde el equipo de seguridad de Intruder revisa manualmente vulnerabilidades críticas recientemente divulgadas y escanea tus objetivos sin que tengas que configurar nada.
Características clave de Intruder
- Pentesting impulsado por IA: Realiza pruebas de penetración bajo demanda utilizando IA para simular el comportamiento de un atacante en tus aplicaciones.
- Analista de seguridad GregAI: Resume, verifica y prioriza las vulnerabilidades encontradas en todo tu entorno utilizando IA.
- Escaneo autenticado de aplicaciones web: Permite el escaneo de vulnerabilidades en aplicaciones web protegidas por contraseña o restringidas por sesión.
- Detección de amenazas emergentes: Busca proactivamente y prueba vulnerabilidades de día cero y de alto perfil a lo largo de tu exposición.
Integraciones de Intruder
Intruder ofrece integraciones nativas con AWS, Microsoft Azure, Google Cloud, Jira, GitHub, GitLab, ServiceNow, Slack, Microsoft Teams y Okta. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Comprobaciones automáticas diarias de configuración en la nube
- Pruebas de penetración y resúmenes de vulnerabilidades impulsados por IA
- Incorporación rápida para pequeños equipos de IT
Cons:
- Los controles de notificación pueden ser limitados
- Sin pruebas de penetración manuales por expertos humanos
Learn more about Intruder: Mejor para configurar perfiles de escaneo
- Demostración gratuita disponible
- Precio bajo consulta
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.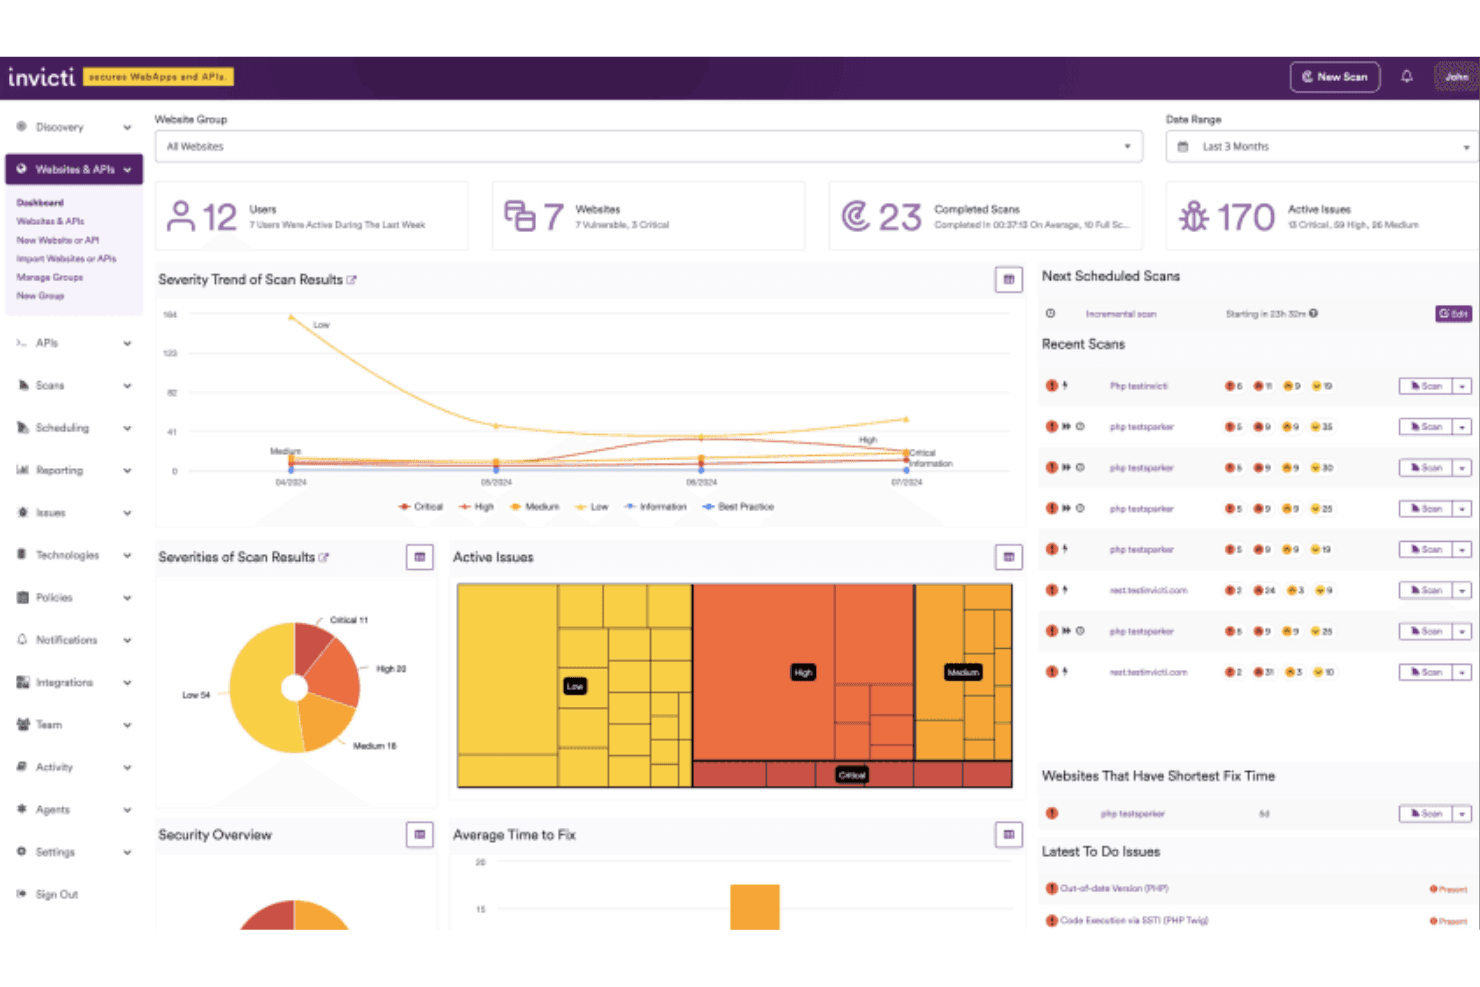
El panel principal de Invicti proporciona una visión general de los escaneos, pruebas recientes y sus estados. Invicti es una plataforma de seguridad de aplicaciones que combina DAST, pruebas de seguridad de API, SAST, SCA y gestión de vulnerabilidades en un solo lugar, utilizando escaneos basados en pruebas para confirmar vulnerabilidades explotables en aplicaciones web y APIs en vivo.
¿Para quién es mejor Invicti?
Invicti es una excelente opción para equipos empresariales de seguridad y AppSec que gestionan grandes carteras de aplicaciones web y APIs en entornos complejos con varios equipos.
Por qué elegí Invicti
Invicti se gana su lugar en mi lista porque ofrece mucho control sobre la configuración de los escaneos. Me gusta poder crear y guardar perfiles personalizados por objetivo, excluyendo tecnologías que no son relevantes para una aplicación específica, lo que reduce significativamente el tiempo de escaneo. Cuando incorporo una nueva aplicación similar a una existente, aplico un perfil guardado en lugar de configurar desde cero. El escaneo basado en pruebas valida entonces la explotabilidad real dentro de ese alcance definido.
Características clave de Invicti
- Escaneo basado en pruebas: Confirma vulnerabilidades verificando automáticamente la explotabilidad con ataques reales y seguros.
- Pruebas de seguridad de API: Escanea APIs REST, SOAP y GraphQL en busca de problemas del OWASP Top Ten.
- Informes de cumplimiento y ejecutivos: Mapea las vulnerabilidades a marcos regulatorios y ofrece paneles para seguimiento.
- Control de acceso basado en roles: Permite asignar permisos de usuario para un acceso y gestión seguros y colaborativos.
Integraciones de Invicti
Invicti ofrece más de 110 integraciones nativas, incluyendo Jira, GitHub, GitLab, Azure DevOps, Jenkins, ServiceNow, Slack, Microsoft Teams, Okta, HashiCorp Vault y AWS WAF. Está disponible una API para integraciones personalizadas.
Pros and Cons
Pros:
- Perfiles de escaneo adaptados para diferentes aplicaciones
- Motor de confirmación de vulnerabilidades basado en pruebas
- Gestiona bien escenarios de autenticación compleja
Cons:
- No incluye pruebas integradas para apps móviles
- La flexibilidad de los informes podría mejorarse
Learn more about Invicti: Mejor para escaneo de vulnerabilidades en SPA
- Plan gratuito disponible
- Desde $475/usuario/año
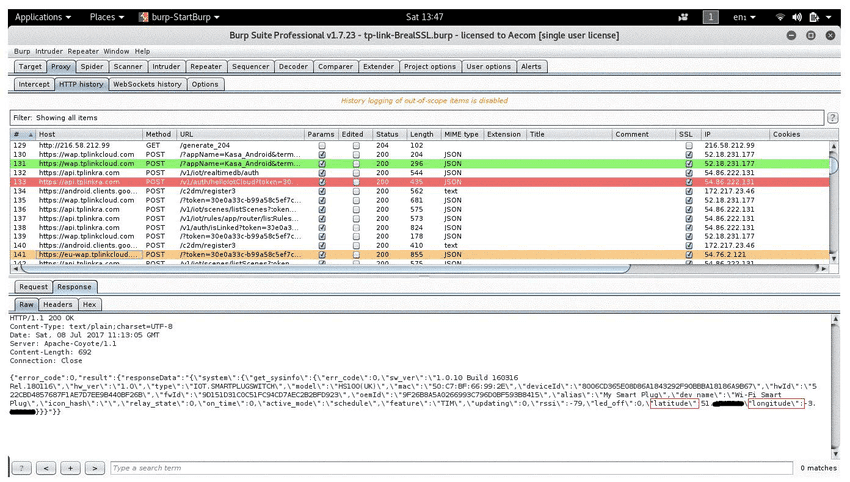
La interfaz detallada de Burp Suite muestra claramente la ubicación exacta del usuario Burp Suite es una plataforma de pruebas de penetración en aplicaciones web de PortSwigger que combina un proxy de interceptación, escaneo automatizado de vulnerabilidades, herramientas manuales de prueba y un marco extensible para investigación de seguridad en aplicaciones web modernas y APIs.
¿Para quién es mejor Burp Suite?
Burp Suite es ideal para profesionales en pruebas de penetración y para ingenieros de seguridad de aplicaciones que requieren un control preciso y práctico sobre sus flujos de trabajo de pruebas.
Por qué elegí Burp Suite
Burp Suite se gana su lugar entre los mejores de mi lista gracias a lo bien que su escáner impulsado por navegador maneja aplicaciones de una sola página (SPA) cargadas de JavaScript. Utilizando un navegador Chromium integrado, renderiza e interactúa con contenido dinámico como lo haría un usuario real, identificando vulnerabilidades que los escáneres tradicionales pasan por alto por completo. También aprecio su soporte nativo para pruebas de API, que cubre definiciones OpenAPI, JSON y GraphQL con descubrimiento automatizado de endpoints integrado directamente en el flujo de escaneo.
Características clave de Burp Suite
- Proxy de interceptación: Captura, inspecciona y modifica el tráfico HTTP y HTTPS entre el navegador y la aplicación objetivo.
- Burp Intruder: Automatiza ataques personalizados y fuzzing para identificar fallos en el manejo de entradas.
- Herramienta Repeater: Permite la manipulación manual y el reenvío de solicitudes HTTP individuales para un análisis profundo.
- Extensiones de la BApp Store: Amplía las capacidades de Burp Suite con cientos de complementos oficiales y de la comunidad que se pueden instalar.
Integraciones de Burp Suite
Burp Suite ofrece integraciones nativas con Jira, GitLab y Trello, además de ser compatible con flujos de trabajo CI/CD a través de su API. Una amplia BApp Store proporciona cientos de extensiones oficiales y de la comunidad para aumentar las capacidades de prueba.
Pros and Cons
Pros:
- Gestiona pruebas de seguridad para aplicaciones de una sola página
- Incluye utilidades avanzadas para pruebas manuales
- Soporta escaneo automatizado de vulnerabilidades complejo
Cons:
- Alto consumo de recursos durante escaneos grandes
- La interfaz puede abrumar a los nuevos testers
Learn more about Burp Suite: Mejor con complementos del marketplace para pruebas extendidas
- Plan gratuito disponible
- Precio bajo solicitud
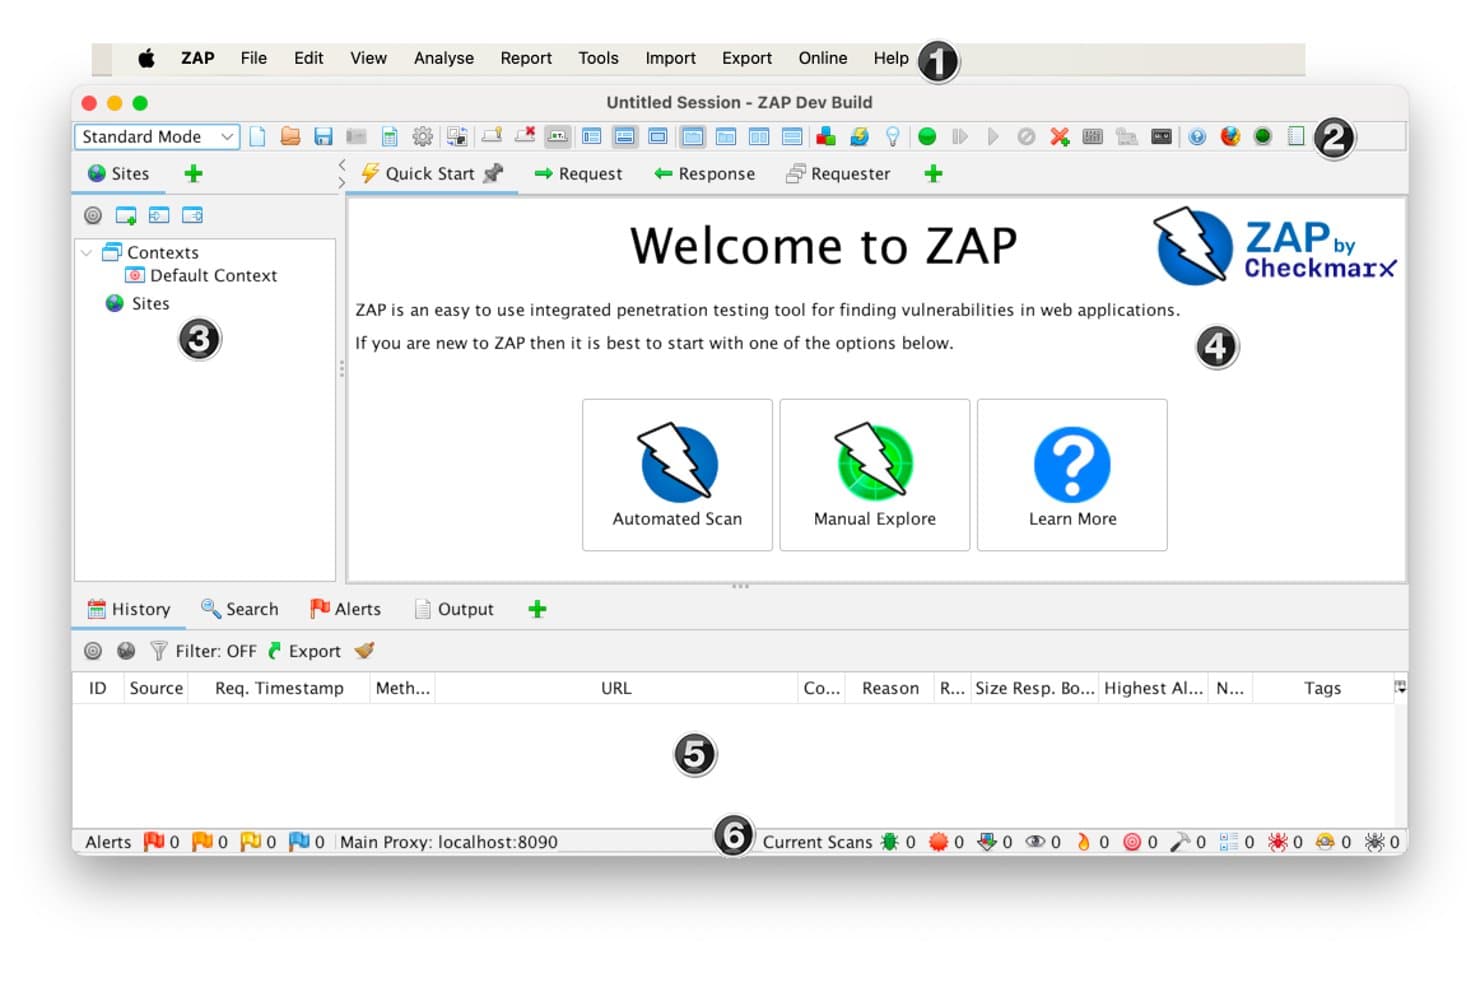
OWASP ZAP (Zed Attack Proxy) ofrece una pantalla de bienvenida intuitiva con opciones de Escaneo Automatizado, Exploración Manual y Más información para pruebas de penetración en aplicaciones web. ZAP de Checkmarx es una herramienta gratuita y de código abierto para pruebas de penetración en aplicaciones web que funciona como un proxy intermediario, combinando escaneo activo y pasivo, rastreo (spidering) y automatización CI/CD en una sola plataforma.
¿Para quién es mejor OWASP ZAP (Zed Attack Proxy)?
ZAP es ideal para ingenieros de seguridad y desarrolladores que necesitan una herramienta DAST sin costo, de código abierto, que puedan ampliar y automatizar dentro de pipelines existentes.
Por qué elegí OWASP ZAP (Zed Attack Proxy)
ZAP figura entre los mejores de mi lista porque su mercado de complementos realmente amplía lo que una herramienta DAST básica puede hacer. He añadido los complementos de GraphQL y OpenAPI para cubrir endpoints API modernos que de otro modo quedarían sin probar con un rastreo spider estándar. El complemento Retire.js es otro que utilizo regularmente, ya que detecta paquetes de JavaScript desactualizados que el escaneo activo por sí solo no detectaría.
Características clave de OWASP ZAP (Zed Attack Proxy)
- Escaneo automatizado y de inicio rápido: Lanza un escaneo completo de la aplicación web con rastreo y comprobaciones activas de vulnerabilidades.
- Escaneo pasivo y activo: Inspecciona y ataca el tráfico HTTP sin requerir intervención manual.
- Heads Up Display (HUD): Superpone controles de pruebas y retroalimentación en vivo directamente en la ventana del navegador.
- Marco de automatización: Admite flujos de trabajo de pruebas con scripts y se integra con CI/CD mediante Docker y opciones de API.
Integraciones de OWASP ZAP (Zed Attack Proxy)
ZAP ofrece integraciones con GitHub Actions, Jenkins, Docker y permite importar resultados en herramientas como DefectDojo, Dradis y Faraday. Una API y un marco de automatización permiten conectar ZAP con pipelines personalizados y entornos CI/CD.
Pros and Cons
Pros:
- Ampliable con complementos del marketplace oficial
- Código abierto con apoyo activo de la comunidad
- Fuertes capacidades de escaneo automatizado y pasivo
Cons:
- Carece de plantillas de informes avanzadas
- La interfaz de usuario parece anticuada en comparación con alternativas
Learn more about OWASP ZAP (Zed Attack Proxy): Mejor para análisis continuo de vulnerabilidades
- Demostración gratuita disponible
- Desde $69/mes
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.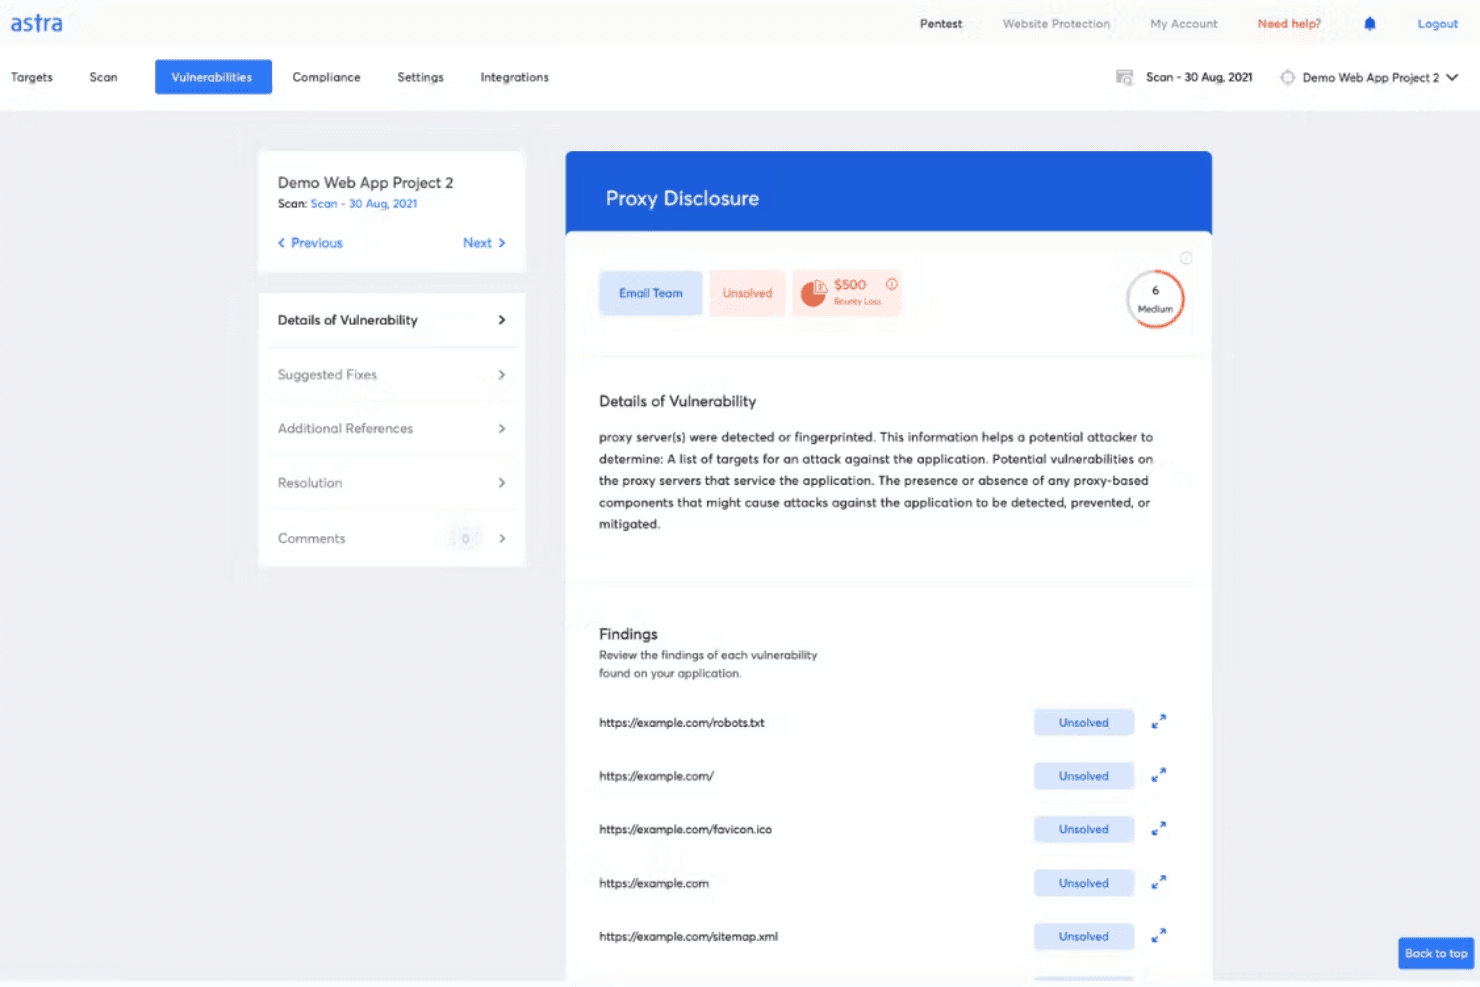
Las pruebas de penetración de Astra pueden escanear vulnerabilidades y proporcionan hallazgos y recomendaciones detalladas. Astra Pentest es una plataforma PTaaS que combina el escaneo DAST automatizado, pruebas de penetración manuales lideradas por expertos, pruebas de seguridad de API y análisis de vulnerabilidades en la nube en un solo panel de control.
####¿Para quién es mejor Astra Pentest?
Es una excelente opción para equipos preocupados por la seguridad en startups y empresas medianas que necesitan informes de pruebas de penetración compatibles con normativas junto con escaneos automatizados continuos.
####Por qué elegí Astra Pentest
Astra Pentest se gana su lugar como uno de los mejores en mi lista porque sus escaneos DAST continuos ejecutan más de 10.000 casos de prueba, incluyendo escaneos autenticados detrás de muros de inicio de sesión, que la mayoría de los escáneres omiten por completo. También me gusta cómo incorpora revisiones de escaneos validadas por expertos, así mi equipo no se ve abrumado con datos en bruto sino que trabaja con hallazgos validados. La clasificación de falsos positivos asistida por IA mantiene la relación señal-ruido manejable, incluso cuando los escaneos se ejecutan de manera continua.
####Características clave de Astra Pentest
- Pentest manual por expertos en seguridad: Profesionales certificados realizan pruebas ofensivas siguiendo las directrices de OWASP, SANS, CREST y PTES.
- Plataforma de seguridad de API: Escanee APIs buscando problemas del Top 10 de OWASP API y descubra endpoints ocultos u huérfanos mediante la captura de tráfico en vivo.
- Informes enfocados en cumplimiento: Genere informes dedicados para requisitos SOC2, ISO 27001, PCI-DSS, HIPAA y GDPR.
- Certificado de pentest verificable públicamente: Obtenga un certificado compartible tras cada prueba de penetración exitosa, confirmando la remediación y la finalización de la reevaluación.
####Integraciones de Astra Pentest
Astra Pentest ofrece integraciones nativas con Bitbucket, CircleCI, GitHub, GitLab, Jenkins, Jira, Microsoft Azure y Slack. También proporciona acceso por API para integraciones personalizadas y permite la captura de tráfico API en vivo con Postman, Kong, AWS, GCP y Nginx.
Pros and Cons
Pros:
- DAST automatizado y pentests manuales combinados
- Informes listos para cumplimiento de múltiples normativas
- Flujo de trabajo de remediación integrado con el panel de pentest
Cons:
- No incluye pruebas de vulnerabilidades de aplicaciones móviles
- Los escaneos pueden generar ocasionalmente falsos positivos
Learn more about Astra Pentest: 10Mejor para DeepScan en aplicaciones web complejas
Acunetix
- Demostración gratuita disponible
- Precio bajo consulta
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.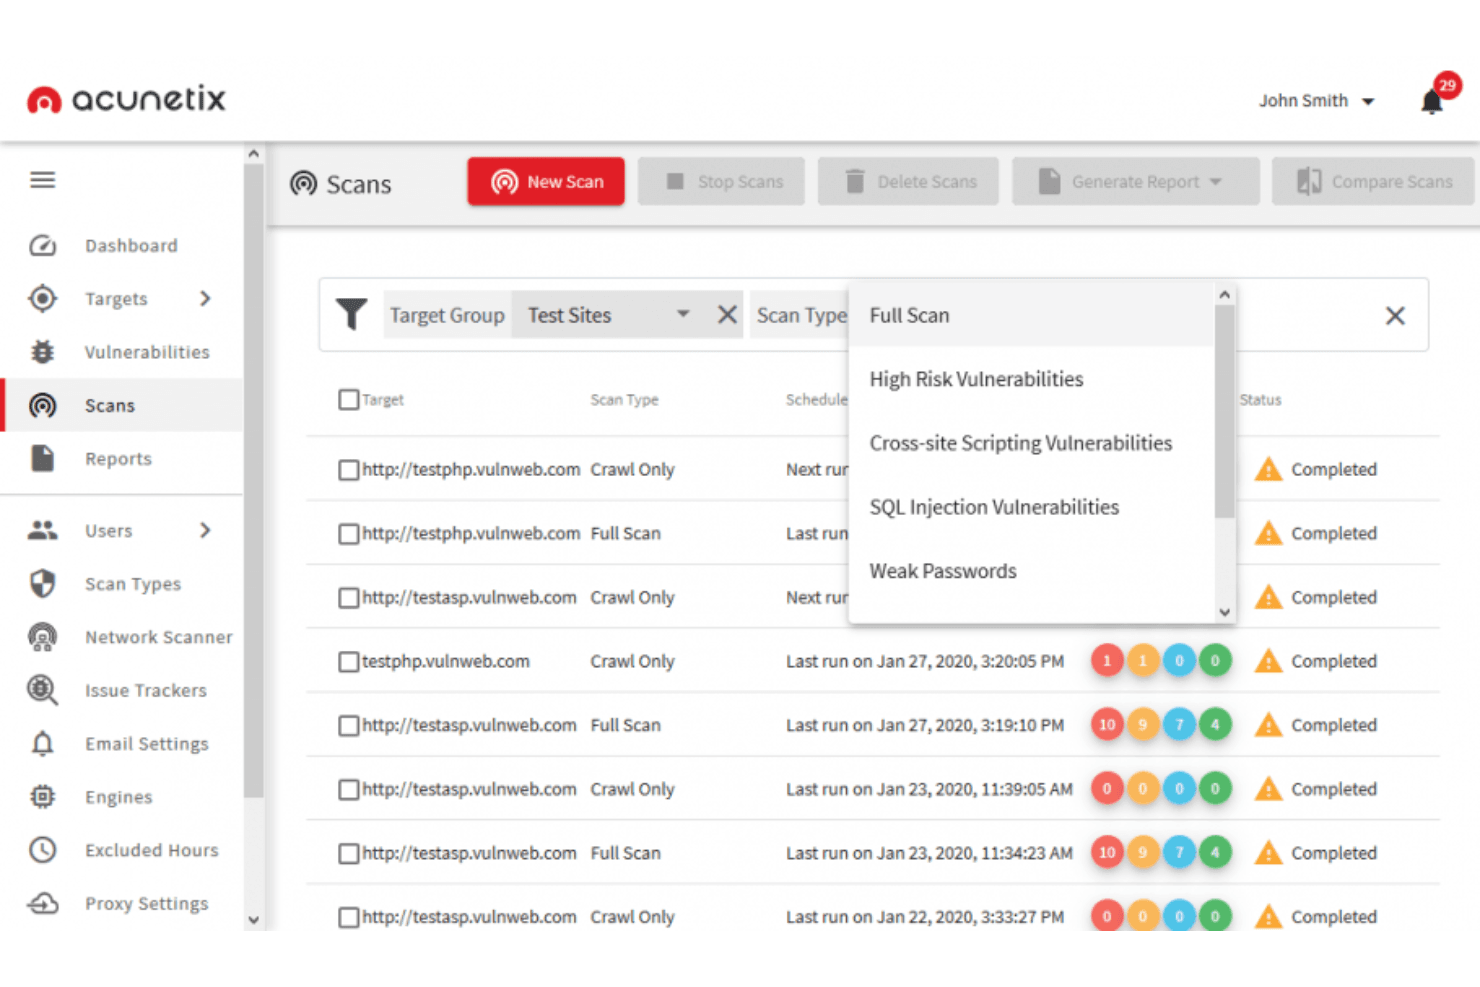
Acunetix puede identificar una amplia gama de vulnerabilidades, incluyendo OWASP Top 10, inyecciones SQL, XSS, configuraciones erróneas, bases de datos expuestas y vulnerabilidades fuera de banda. Acunetix es un escáner de seguridad de aplicaciones web enfocado en DAST que detecta vulnerabilidades en aplicaciones web, APIs y LLM mediante DeepScan, AcuSensor y análisis impulsado por IA para descubrir problemas explotables en entornos complejos y con mucha carga de JavaScript.
¿Para quién es mejor Acunetix?
Acunetix es adecuado para equipos de seguridad empresarial y AppSec que requieren escaneo automatizado de vulnerabilidades en grandes carteras de aplicaciones web y APIs.
Por qué elegí Acunetix
Acunetix está en mi lista por la forma en que DeepScan gestiona aplicaciones de una sola página con alto uso de JavaScript. La mayoría de los escáneres omiten vulnerabilidades ocultas detrás de llamadas AJAX o renderizado del lado del cliente, pero DeepScan ejecuta realmente el JavaScript para rastrear exactamente lo que ve el navegador. También confío en AcuSensor, que introduce un sensor en el código fuente para combinar el escaneo de caja negra con retroalimentación interna, detectando vulnerabilidades que normalmente se pierden con el escaneo sólo externo.
Características clave de Acunetix
- Calificación de riesgo predictiva: Utiliza modelos de aprendizaje automático para estimar el riesgo de vulnerabilidad antes de iniciar el escaneo.
- Controles de acceso basados en roles: Permite asignar roles y permisos de usuario para gestionar los flujos de trabajo de escaneo y remediación.
- Reprueba y validación automatizadas: Vuelve a analizar los problemas descubiertos tras la remediación para confirmar que las vulnerabilidades se han resuelto por completo.
- Escaneo de seguridad de API: Analiza APIs REST, GraphQL y SOAP en busca de problemas de seguridad junto con las pruebas de aplicaciones web.
Integraciones de Acunetix
Acunetix ofrece integraciones nativas con Jira, GitHub, GitLab, Azure DevOps, Bitbucket, Bamboo, Bugzilla, F5 BIG-IP y Cloudflare. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Escanea aplicaciones de una sola página y con uso intensivo de JavaScript
- Combina DAST con escaneo interactivo opcional
- Incluye escaneo de vulnerabilidades del perímetro de red
Cons:
- Flexibilidad limitada en la programación de los escaneos
- La personalización de los informes es mínima
Learn more about Acunetix:
Otras herramientas de pruebas de penetración de aplicaciones web
Estas son algunas opciones adicionales de herramientas de pruebas de penetración de aplicaciones web que no llegaron a mi lista, pero que aun así merece la pena consultar:
- 11VeracodeIdeal para combinar pruebas automatizadas y manuales
- 12MedusaIdeal para pruebas paralelas basadas en hilos
- 13AmassMejor para el descubrimiento de activos externos
- 14GobusterMejor para desarrolladores
- 15Rapid7Ideal para la automatización de la identificación de vulnerabilidades
- 16NessusEscaneos autenticados y no autenticados fáciles de usar
- 17NMapSolución ligera para las pruebas de penetración de aplicaciones web
- 18John the RipperEl mejor con soporte extenso para hashes y cifrados
- 19MetasploitAutomatiza pruebas manuales y agiliza tu proceso
- 20Core ImpactMejor para replicar ataques de múltiples fases
- 21SQLMapIdeal para técnicas de inyección SQL
- 22ZeroThreatMejor simulación de ataque automatizada sin configuración
- 23PcloudyIdeal para pruebas de experiencia funcional
Wie ich Tools für Penetrationstests von Webanwendungen bewerte
Ich bewerte jedes Tool anhand einer Grundlinie – kann es authentifizierte Scans durchführen, APIs abdecken und OWASP-Schwachstellen erkennen – und gewichte anschließend Unterscheidungsmerkmale wie CI/CD-Tauglichkeit und nachweisbasierte Ausnutzung.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht an) bis 5 (übertrifft in diesem Bereich) hinsichtlich jeder der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtsumme in einen Prozentwert um. Jedes Tool muss mindestens 65% der Gesamtpunktzahl erreichen, um berücksichtigt zu werden.
- Automatisiertes Schwachstellenscanning: Ich überprüfe, ob der Scanner zuverlässig OWASP Top 10-Probleme wie gespeichertes XSS in Benutzerprofilfeldern oder SQL-Injection in Suchparametern erkennt – und das ohne übermäßige Fehlalarme.
- Manuelles Test-Toolkit: Ein guter Proxy, Repeater und Payload-Editor sind hier entscheidend – ich suche nach Tools, mit denen sich Anfragen abfangen, Parameter anpassen und ohne Reibungsverluste wiederholen lassen.
- Umgang mit Authentifizierung: Ich bewerte, wie das Tool mit authentifizierten Scans über Login-Flows wie OAuth, SSO und JWT umgeht, da ein Großteil der realen Angriffsfläche hinter Authentifizierungsbarrieren liegt.
- Reporting & Anleitung zur Behebung: Berichte sollten die Ergebnisse nach Schweregrad und Compliance-Rahmenwerken wie PCI-DSS oder SOC 2 abbilden und klare Anweisungen zur Behebung geben, die ein Entwickler direkt umsetzen kann.
- CI/CD- & DevSecOps-Integration: Ich achte auf native Plugins oder APIs zu Tools wie Jenkins, GitLab CI oder GitHub Actions, so dass Scans bei jedem Pull-Request oder Build automatisch laufen.
- Abdeckung moderner Apps & APIs: Tools müssen JavaScript-intensive SPAs, REST-Endpunkte und GraphQL-Schemas abdecken – ich prüfe, ob sie OpenAPI-Spezifikationen importieren und über klassische HTML-Formulare hinaus testen können.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, schaue ich, wodurch sich die einzelnen Plattformen abheben.
Unterscheidungsmerkmale (Was Anbieter einzigartig macht)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Nachweisbasierte Scans sind ein wichtiger Unterschied – ich achte auf Tools, die Schwachstellen automatisch als ausnutzbar bestätigen statt lediglich einen möglichen Treffer zu melden. Das verkürzt die Zeit für die Bewertung bei großen Projekten erheblich. Entdeckung der Angriffsfläche ist ebenfalls wichtig; Tools, die vergessene Subdomains oder undokumentierte API-Endpunkte aufdecken, ermöglichen einen umfassenderen Überblick, bevor das Scanning startet. Auch die Erweiterbarkeit bewerte ich, da Teams oft eigene Prüfungen für proprietäre Frameworks benötigen. Mit einer Scripting-Engine oder einem Plugin-Marktplatz kann man Payloads erstellen, die genau auf den eigenen Stack zugeschnitten sind.
Über die Features hinaus
Das Bereitstellungsmodell ist entscheidend – Teams, die interne Anwendungen in regulierten Branchen prüfen, brauchen oft Selbsthosting- oder Air-Gap-Optionen und nicht nur SaaS. Außerdem bewerte ich die Lizenzstruktur, da Preisgestaltung pro Ziel schnell teuer wird, wenn man Dutzende Microservices testen muss. Die Glaubwürdigkeit des Anbieters ist ein weiteres Kriterium: Häufige Signatur-Updates und aktive CVE-Recherche deuten auf ein Team hin, das mit neuen Bedrohungen Schritt hält. Schließlich berücksichtige ich Trainingsressourcen und Community-Stärke, denn ein Tool mit Übungslaboren, Zertifizierungen und einem aktiven Nutzerforum hilft neuen Testern beim schnellen Einstieg.
Cómo elegir una herramienta de pruebas de penetración de aplicaciones web
Es fácil perderse entre largas listas de características y complejas estructuras de precios. Para ayudarte a mantener la atención mientras recorres tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
|---|---|
| FactorEscalabilidad | Qué considerar¿La herramienta crecerá al ritmo de tus necesidades? Considera el número de usuarios y aplicaciones que puede gestionar sin problemas de rendimiento. |
| FactorIntegraciones | Qué considerar¿Se integra con tus sistemas actuales? Busca compatibilidad con otras herramientas de seguridad y plataformas de desarrollo que ya utilices. |
| FactorPersonalización | Qué considerar¿Puedes adaptar la herramienta para que se ajuste a tus flujos de trabajo específicos? Comprueba si permite personalizar los paneles y los informes. |
| FactorFacilidad de uso | Qué considerar¿La herramienta es fácil de usar para tu equipo? Evalúa la curva de aprendizaje y si requiere una formación exhaustiva o conocimientos técnicos. |
| FactorImplementación e incorporación | Qué considerar¿Cuánto tiempo se tardará en ponerla en funcionamiento? Considera la complejidad de la configuración y la disponibilidad de recursos como tutoriales y asistencia durante la implementación. |
| FactorCoste | Qué considerar¿El precio se ajusta a tu presupuesto? Compara el coste con las funciones ofrecidas y busca tarifas ocultas o contratos a largo plazo. |
| FactorMedidas de seguridad | Qué considerar¿Existen medidas de seguridad sólidas? Asegúrate de que la herramienta cumple tus estándares de seguridad y ofrece funciones de protección de datos. |
| FactorRequisitos de cumplimiento | Qué considerar¿Cumple los estándares de conformidad del sector? Verifica si la herramienta admite normativas necesarias como GDPR o PCI-DSS para tu sector específico. |
¿Qué son las herramientas de pruebas de penetración de aplicaciones web?
Las herramientas de pruebas de penetración de aplicaciones web identifican vulnerabilidades de seguridad en las aplicaciones web. Los profesionales de la seguridad y los desarrolladores suelen utilizar estas herramientas para proteger datos confidenciales y garantizar la seguridad de las aplicaciones.
El análisis automatizado, las alertas en tiempo real y las funciones detalladas de generación de informes ayudan a identificar amenazas y mantener los estándares de seguridad. En general, estas herramientas son esenciales para proteger las aplicaciones web frente a posibles ataques.
Funciones
Al seleccionar herramientas de pruebas de penetración de aplicaciones web, presta atención a las siguientes funciones clave:
- Análisis exhaustivo de vulnerabilidades: Esta función analiza automáticamente tus aplicaciones web en busca de una amplia variedad de vulnerabilidades de seguridad, como inyección SQL, secuencias de comandos entre sitios y configuraciones de seguridad incorrectas. Te ayuda a detectar amenazas ocultas desde el principio, para que no tengas que ir apagando fuegos de seguridad constantemente.
- Pruebas de autenticación: Comprueba si los mecanismos de inicio de sesión y gestión de sesiones de tu aplicación son seguros. Al simular distintos tipos de ataques, puedes descubrir si las credenciales, las sesiones y los permisos son realmente sólidos o necesitan mejoras.
- Informes y análisis: Los informes claros y detallados resumen los resultados del análisis de una forma que permite actuar sobre ellos. Estas herramientas clasifican las vulnerabilidades según su gravedad, ofrecen pasos para corregirlas y, a menudo, permiten exportar los resultados para compartirlos con tu equipo (o presumir un poco).
- Casos de prueba personalizables: Puedes ajustar o crear tus propios escenarios de prueba para abordar los riesgos únicos de tu entorno. Esto te permite mantener el control, para que tus pruebas no se queden atrapadas en un enfoque de «talla única».
- Funciones de integración: Estas herramientas se conectan con tus otras plataformas de seguridad o desarrollo, como canalizaciones de CI/CD, sistemas de gestión de incidencias o paneles de seguridad. Esto ayuda a mantener un flujo de trabajo fluido, para que no tengas que saltar constantemente de una pestaña a otra.
- Rastreo y descubrimiento: Explora toda tu aplicación web y crea un mapa del contenido público y oculto. No pasarás por alto ninguna sección de tu aplicación que necesite protección, porque la herramienta las saca todas a la luz.
- Reducción de falsos positivos: Nadie quiere perder el tiempo con amenazas falsas. Las herramientas con una buena reducción de falsos positivos te ayudan a centrarte en problemas de seguridad reales en lugar de perseguir fantasmas.
- Comprobaciones de conformidad: Muchas herramientas comprueban si tus aplicaciones web cumplen estándares como OWASP Top 10 o PCI DSS. Esto te ayuda a asegurarte de que cumples los requisitos del sector, lo que puede satisfacer tanto a los auditores como a los clientes.
Funciones de IA habituales en las herramientas de pruebas de penetración de aplicaciones web
Además de las funciones estándar de las herramientas de pruebas de penetración de aplicaciones web mencionadas anteriormente, muchas de estas soluciones están incorporando la IA con funciones como:
- Detección automatizada de amenazas: Aquí, la IA aprende de análisis anteriores y de nuevos datos sobre amenazas para detectar problemas de seguridad que podrían pasar desapercibidos en los análisis habituales. El sistema se vuelve más inteligente, por lo que no tienes que detectar por tu cuenta todas las vulnerabilidades difíciles.
- Priorización inteligente: La IA analiza los datos de los análisis, predice el impacto de las vulnerabilidades en el mundo real y las clasifica según el riesgo. Obtienes información práctica sobre qué abordar primero, en lugar de una larga lista de problemas.
- Rastreo adaptativo: Los rastreadores basados en IA aprenden la estructura incluso de sitios web complejos o dinámicos, y descubren rutas o contenido ocultos de forma más eficaz que las herramientas tradicionales. Esto significa que se pasan por alto menos puntos durante la revisión de seguridad.
- Simulación contextual de ataques: Con la IA, estas herramientas adaptan los ataques simulados en función de las características únicas de tu aplicación y del comportamiento de los usuarios, lo que te proporciona una visión más precisa de tu exposición real.
- Detección de anomalías: La IA supervisa tu aplicación web para detectar comportamientos que no son normales —como patrones de inicio de sesión inusuales o solicitudes de datos inesperadas— y los marca para su revisión. Recibes una advertencia avanzada sobre amenazas extrañas antes de que se agraven.
Beneficios
Implementar herramientas de pruebas de penetración de aplicaciones web ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mayor seguridad: Al identificar vulnerabilidades mediante análisis automatizados, tu equipo puede abordar las amenazas antes de que se conviertan en problemas graves.
- Eficiencia de tiempo: Las alertas en tiempo real y los procesos automatizados ahorran tiempo a tu equipo, lo que le permite centrarse en otras tareas críticas.
- Mayor cumplimiento normativo: La asistencia para el cumplimiento garantiza que tu empresa cumpla las normativas del sector, reduciendo los riesgos legales.
- Toma de decisiones informada: Los informes detallados proporcionan información que ayuda a priorizar las medidas de seguridad y asignar los recursos de forma eficaz.
- Experiencia personalizable: Los paneles personalizables permiten a los usuarios centrarse en los datos relevantes, mejorando la eficiencia del flujo de trabajo y la satisfacción del usuario.
- Facilidad de uso: Una interfaz fácil de usar reduce la curva de aprendizaje, lo que facilita que tu equipo adopte las herramientas y las utilice eficazmente.
Costes y precios
Seleccionar herramientas de pruebas de penetración de aplicaciones web requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de herramientas de pruebas de penetración de aplicaciones web:
Tabla comparativa de planes para herramientas de pruebas de penetración de aplicaciones web
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0 | Características habitualesFunciones básicas de análisis, informes limitados y asistencia de la comunidad. |
| Tipo de planPlan personal | Precio medio$10-$30/usuario/mes | Características habitualesAnálisis automatizados, alertas en tiempo real, paneles personalizables y asistencia por correo electrónico. |
| Tipo de planPlan empresarial | Precio medio$50-$100/usuario/mes | Características habitualesInformes detallados, funciones de integración, asistencia para el cumplimiento y asistencia telefónica. |
| Tipo de planPlan corporativo | Precio medio$150-$300/usuario/mes | Características habitualesInteligencia avanzada sobre amenazas, gestor de cuentas dedicado, personalización completa y asistencia las 24 horas, los 7 días de la semana. |
Preguntas frecuentes sobre las herramientas de pruebas de penetración de aplicaciones web
Estas son algunas respuestas a preguntas habituales sobre las herramientas WAPT:
¿Con qué frecuencia se deben realizar pruebas de penetración de aplicaciones web?
Se recomienda realizar pruebas de penetración al menos una vez al año o siempre que se introduzcan cambios importantes en la aplicación. Las pruebas periódicas ayudan a identificar nuevas vulnerabilidades que podrían surgir de actualizaciones o cambios en el entorno de la aplicación.
¿Pueden las herramientas de pruebas de penetración sustituir a las pruebas manuales?
No, las herramientas de pruebas de penetración complementan las pruebas manuales, pero no las sustituyen. Las herramientas automatizadas pueden identificar rápidamente vulnerabilidades conocidas, pero las pruebas manuales son esenciales para descubrir fallos lógicos complejos y problemas de seguridad contextuales que requieren conocimiento y experiencia humanos.
¿Cómo se garantiza que se aborden los hallazgos de las pruebas de penetración?
Después de las pruebas, prioriza la resolución de las vulnerabilidades en función de sus niveles de riesgo. Desarrolla un plan de corrección con plazos y responsabilidades claros. Actualiza periódicamente tus prácticas de seguridad y realiza pruebas de seguimiento para verificar que los problemas se hayan resuelto.