

Las 10 mejores herramientas de pruebas de penetración analizadas en 2026

Mejores herramientas de pruebas de penetración: selección


Encontrar la herramienta de pruebas de penetración adecuada no consiste solo en sus funciones: se trata de confianza. Confianza en que no estás pasando por alto vulnerabilidades críticas. En que tus esfuerzos de seguridad pueden escalar junto con el crecimiento de tu infraestructura. Y en que la herramienta que utiliza tu equipo no ralentizará tu ciclo de desarrollo ni te inundará de ruido.
¿El problema? Muchas herramientas prometen una cobertura integral, pero o bien abruman por su complejidad o bien no cumplen lo esperado en entornos de pruebas reales. Elegir una suele implicar abrirse paso entre exageraciones de marketing sin tener una idea clara de cómo funcionará en tu pila tecnológica específica.
He pasado los últimos años trabajando estrechamente con equipos de ingeniería y seguridad en entornos SaaS: evaluando, implementando y solucionando problemas de herramientas de pruebas de penetración en sistemas nativos de la nube e híbridos. Esta guía sintetiza esas experiencias prácticas en recomendaciones útiles, adaptadas a equipos que necesitan resultados, no solo informes.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de las mejores herramientas de pruebas de penetración
Este cuadro comparativo resume los detalles de precios de mi selección de las mejores herramientas de pruebas de penetración para ayudarte a encontrar la más adecuada para tu presupuesto y las necesidades de tu empresa.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para opciones personalizables de configuración de pruebas | Demostración gratuita disponible | Precio bajo petición | Website | |
| 2 | La mejor opción para pruebas de penetración híbridas entre IA y humanos | Plan gratuito disponible | Desde $200/mes | Website | |
| 3 | Mejor para la detección de vulnerabilidades de lógica de negocio | Demo gratuita disponible | Precio a consultar | Website | |
| 4 | Mejor para pruebas de penetración con IA agente | Plan gratuito disponible + demo gratuita | Desde $350/mes | Website | |
| 5 | Mejor para escaneo automatizado | Prueba gratuita de 14 días + demo gratis disponible | Desde $149/mes | Website | |
| 6 | Ideal para pruebas continuas | Demostración gratuita disponible | Desde $69/mes | Website | |
| 7 | Ideal para la protección de aplicaciones web | Prueba gratuita de 14 días + demo gratis | Desde $99/mes | Website | |
| 8 | Mejor para herramientas de código abierto | Demostración gratuita disponible | Uso gratuito | Website | |
| 9 | Mejor para desarrolladores | Plan gratuito disponible | Desde $49/usuario/mes | Website | |
| 10 | Mejor para vulnerabilidades web | Demostración gratuita disponible | Precio bajo solicitud | Website |


Reseñas de las mejores herramientas de pruebas de penetración
A continuación se incluyen mis resúmenes detallados de las mejores herramientas de pruebas de penetración que llegaron a mi selección. Mis reseñas ofrecen un análisis detallado de las funciones clave, las ventajas y desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la más adecuada para ti.

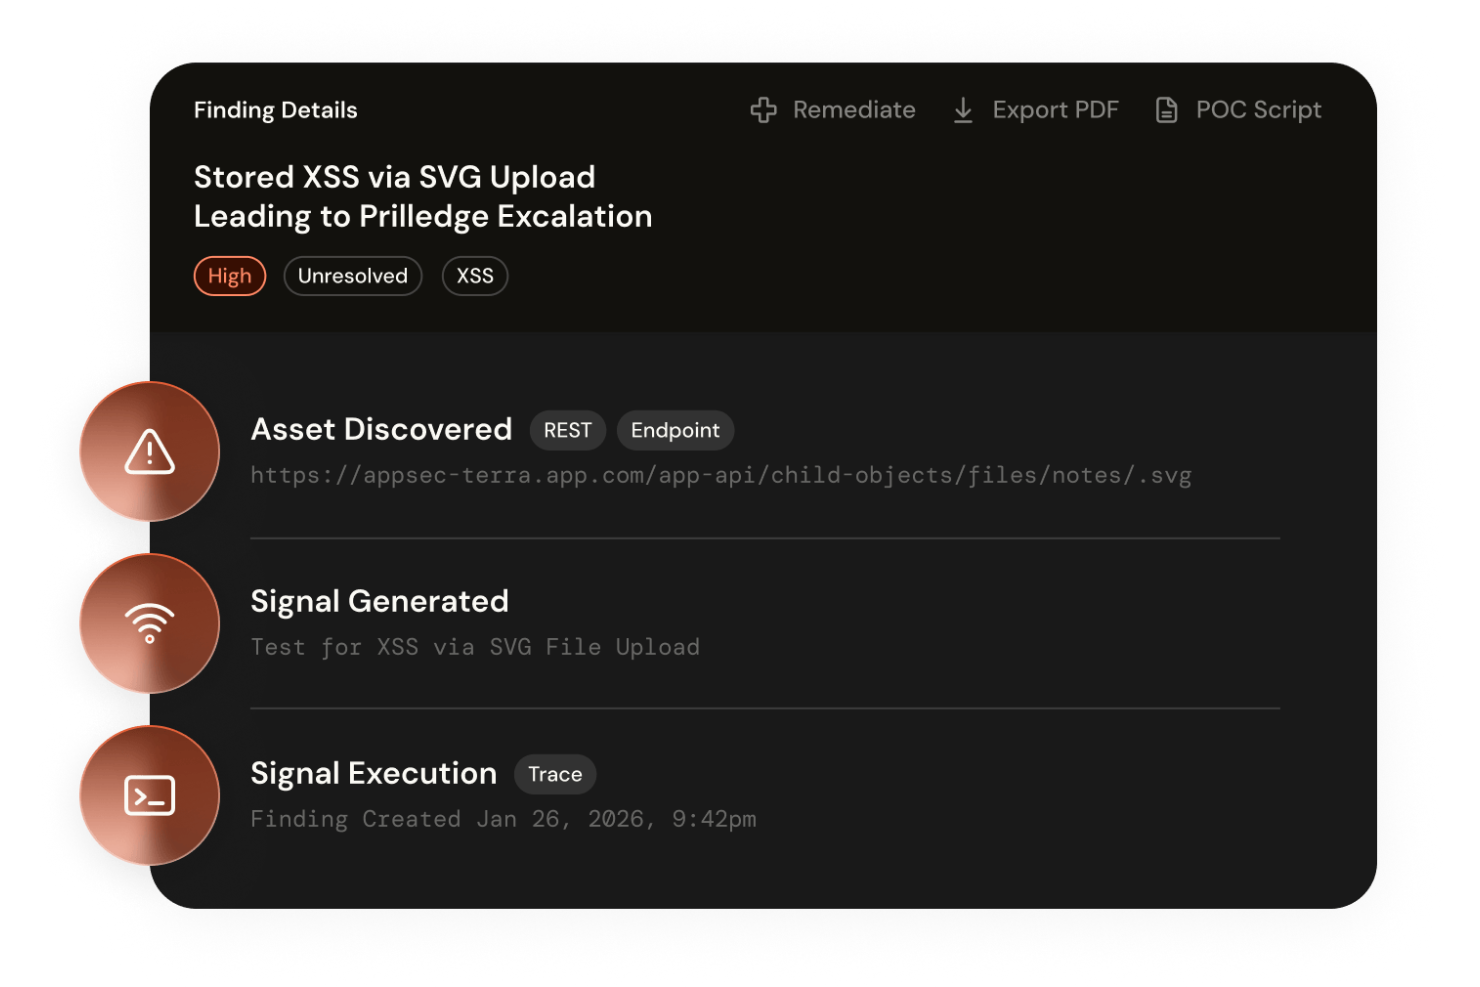
Terra Security es una plataforma de pruebas de penetración impulsada por IA (PTaaS) que realiza evaluaciones continuas y agentivas en aplicaciones web, infraestructura de red y sistemas de IA, con pentesters humanos certificados validando cada hallazgo.
¿Para quién es mejor Terra Security?
Terra Security es ideal para equipos preocupados por la seguridad en empresas medianas y grandes que requieren pruebas de penetración frecuentes y listas para auditorías, sin los largos plazos de los servicios tradicionales.
Por qué elegí Terra Security
Elegí Terra Security como una de las mejores por el alto nivel de control que brinda sobre el proceso de pruebas antes de que incluso un agente haga una solicitud. Terra Portal™ permite trabajar directamente con los agentes de IA que ejecutan la evaluación, por lo que no se delega el alcance a una caja negra. Se definen los flujos de autenticación, la lógica de negocio y el contexto de la aplicación previamente, y los agentes adaptan su cobertura del entorno de ataque en consecuencia. Este nivel de personalización en la configuración garantiza que los hallazgos estén alineados con tu entorno real, y no con una plantilla genérica de aplicación web.
Características clave de Terra Security
- Encadenamiento generativo de rutas de ataque: Vincula vulnerabilidades individuales en rutas de ataque de varios pasos para ilustrar cómo un atacante real podría explotarlas en secuencia.
- Pruebas continuas basadas en cambios: Detecta cambios significativos en tu entorno de producción y activa automáticamente nuevas evaluaciones para validar la explotabilidad.
- Validación por pentesters certificados: Cada informe es revisado y firmado por un pentester humano certificado antes de la entrega, asegurando la validación humana de los hallazgos generados por IA.
- Red teaming con IA: Prueba sistemas y modelos de IA en busca de vulnerabilidades únicas de entornos de aprendizaje automático, no solo superficies de ataque tradicionales de red y aplicaciones.
Integraciones de Terra Security
La plataforma se integra con flujos de trabajo CI/CD, y todas las acciones se registran y pueden exportarse para PCI-DSS, SOC 2 e ISO 27001. No se documentan integraciones nativas más allá de CI/CD. Terra se implementa en AWS y está disponible a través de AWS Marketplace.
Pros and Cons
Pros:
- Agentes de IA realizan pruebas todo el tiempo, no sólo en intervalos programados
- Los hallazgos se relacionan directamente con la lógica de negocio
- Pentesters humanos certificados confirman cada resultado
Cons:
- El servicio gestionado reduce el control directo
- Disponible exclusivamente a través de AWS Marketplace

Zeropath
La mejor opción para pruebas de penetración híbridas entre IA y humanos

Zeropath ofrece una solución de pruebas de penetración impulsada por IA, diseñada para empresas innovadoras que buscan abordar de manera proactiva las vulnerabilidades de seguridad en su código. Con sus avanzadas capacidades de detección e integración fluida con plataformas de desarrollo, Zeropath resulta atractivo para organizaciones que buscan fortalecer su postura de seguridad identificando y resolviendo problemas antes de que se vuelvan críticos.
Por qué elegí Zeropath
Elegí Zeropath porque aborda las pruebas de penetración combinando automatización y experiencia humana, brindando resultados más sólidos y confiables. Su motor de IA monitorea continuamente tus aplicaciones y señala vulnerabilidades tan pronto como el nuevo código o las nuevas funciones introducen riesgos. Después, pentesters experimentados validan los resultados y buscan cadenas de ataques más profundas que los escáneres automatizados suelen pasar por alto. Esto le da a tu equipo claridad sobre qué es lo que realmente requiere atención y por qué es importante.
Características clave de Zeropath
Además de sus capacidades de detección impulsadas por IA e integración, también encontré que Zeropath ofrece varias otras características destacadas:
- Análisis de Composición de Software (SCA): Esta función ayuda a tu equipo a identificar y gestionar componentes de código abierto dentro de tu código, asegurando cumplimiento y seguridad.
- Explotación detallada de pruebas de concepto: Cada problema confirmado se acompaña de pasos claros y reproducibles para que tu equipo estudie cómo explotarlo.
- Informes automatizados de cumplimiento: Esta herramienta proporciona métricas de seguridad en tiempo real e informes de cumplimiento, ayudando a tu organización a mantenerse informada y cumplir con los estándares de la industria.
- Políticas de código personalizadas: Puedes definir reglas de seguridad arbitrarias usando sintaxis de políticas en lenguaje natural y hacerlas cumplir en todos tus repositorios.
Integraciones de Zeropath
Las integraciones incluyen GitHub, GitLab, Azure DevOps, y hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- La detección impulsada por IA reduce significativamente los falsos positivos.
- La remediación automatizada de vulnerabilidades agiliza los procesos de seguridad.
- El escaneo y retesteo continuos aseguran que los problemas no vuelvan a aparecer.
Cons:
- La dependencia de IA significa que aún puede variar la detección de casos extremos.
- Es posible que necesites tiempo para adaptar tu flujo de trabajo a su automatización.

Escape ofrece un enfoque moderno a las pruebas de penetración que aborda los desafíos únicos que enfrentan las empresas en diversos sectores, como las finanzas y la salud. Su enfoque en la lógica de negocio, la seguridad y la integración sin interrupciones con los flujos de trabajo CI/CD lo convierten en una herramienta valiosa para los equipos de seguridad que buscan mejorar su postura de seguridad sin interrumpir los procesos existentes. Con funciones como descubrimiento de API, DAST impulsado por IA y estrategias de remediación personalizadas, Escape ayuda a las organizaciones a identificar rápidamente y mitigar vulnerabilidades, mejorando finalmente su panorama general de seguridad.
Por qué elegí Escape
Elegí Escape por su enfoque distintivo en las vulnerabilidades de lógica de negocio, que a menudo son pasadas por alto por las herramientas tradicionales de pruebas de penetración. El DAST (Dynamic Application Security Testing) potenciado por IA de Escape no solo detecta estas vulnerabilidades complejas sino que también se integra con las canalizaciones CI/CD para garantizar un monitoreo de seguridad continuo. Esta integración permite a tu equipo adelantarse a amenazas potenciales adaptándose a los cambios en el código y reduciendo el tiempo requerido para las pruebas de semanas a horas, lo que lo convierte en una opción práctica para organizaciones con ciclos de despliegue frecuentes.
Características clave de Escape
Además de su enfoque en las vulnerabilidades de lógica de negocio, Escape ofrece:
- Descubrimiento de API: Identifica y documenta automáticamente las APIs, garantizando una cobertura de seguridad completa en toda tu aplicación.
- Pruebas de seguridad para GraphQL: Ofrece capacidades de pruebas especializadas para APIs GraphQL, abordando desafíos de seguridad únicos en aplicaciones modernas.
- Verificaciones de seguridad personalizadas: Permite que tu equipo cree pruebas personalizadas que se alinean con las necesidades específicas de la organización y los requisitos de cumplimiento.
- Informes de cumplimiento: Genera informes detallados que ayudan a mantener la adhesión a estándares como PCI-DSS, GDPR e HIPAA.
Integraciones de Escape
Las integraciones incluyen Jira, Jenkins, GitLab, GitHub, Slack, AWS, Azure, Google Cloud, Kubernetes y Docker.
Pros and Cons
Pros:
- Escaneo y verificación continua que apoyan el monitoreo de seguridad permanente
- Fuerte detección de vulnerabilidades en APIs, incluyendo cobertura para endpoints REST y GraphQL
- Integraciones sin fisuras que se adaptan a los flujos de trabajo de desarrollo y seguridad existentes
Cons:
- Aplicar y adaptar las actualizaciones de la plataforma puede tomar tiempo
- El proceso de configuración puede ser complejo y puede requerir ajustes de configuración
Mejor para pruebas de penetración con IA agente

Aikido Security es una plataforma de seguridad diseñada para pequeñas empresas que necesitan proteger el código, la nube y los entornos en ejecución. Sirve a los equipos de seguridad informática proporcionando un sistema centralizado que integra pruebas de seguridad estáticas y dinámicas.
Por qué elegí Aikido Security: Elegí Aikido porque reemplaza los pentests puntuales y lentos con pruebas continuas impulsadas por IA que te permiten ver cómo las vulnerabilidades realmente se conectan a lo largo de tu stack. En lugar de hallazgos aislados, mapea rutas de ataque reales, mostrando cómo una explotación podría moverse por entornos de código o nube. Los resultados se integran directamente en las herramientas de los desarrolladores, por lo que las correcciones y pruebas se realizan dentro del flujo de trabajo habitual.
Funcionalidades destacadas e integraciones:
Funcionalidades incluyen pruebas de penetración impulsadas por IA para replicar el comportamiento real de los ataques y mapeo de rutas de ataque para revelar cómo se conectan las vulnerabilidades entre código y nube.
Integraciones incluyen GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud, Azure, Jenkins, Jira y Slack.
Pros and Cons
Pros:
- Solución de seguridad todo en uno
- Reduce los falsos positivos
- Cumple con SOC 2 e ISO
Cons:
- Personalización limitada
- Puede requerir conocimientos técnicos
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.
Intruder
Mejor para escaneo automatizado
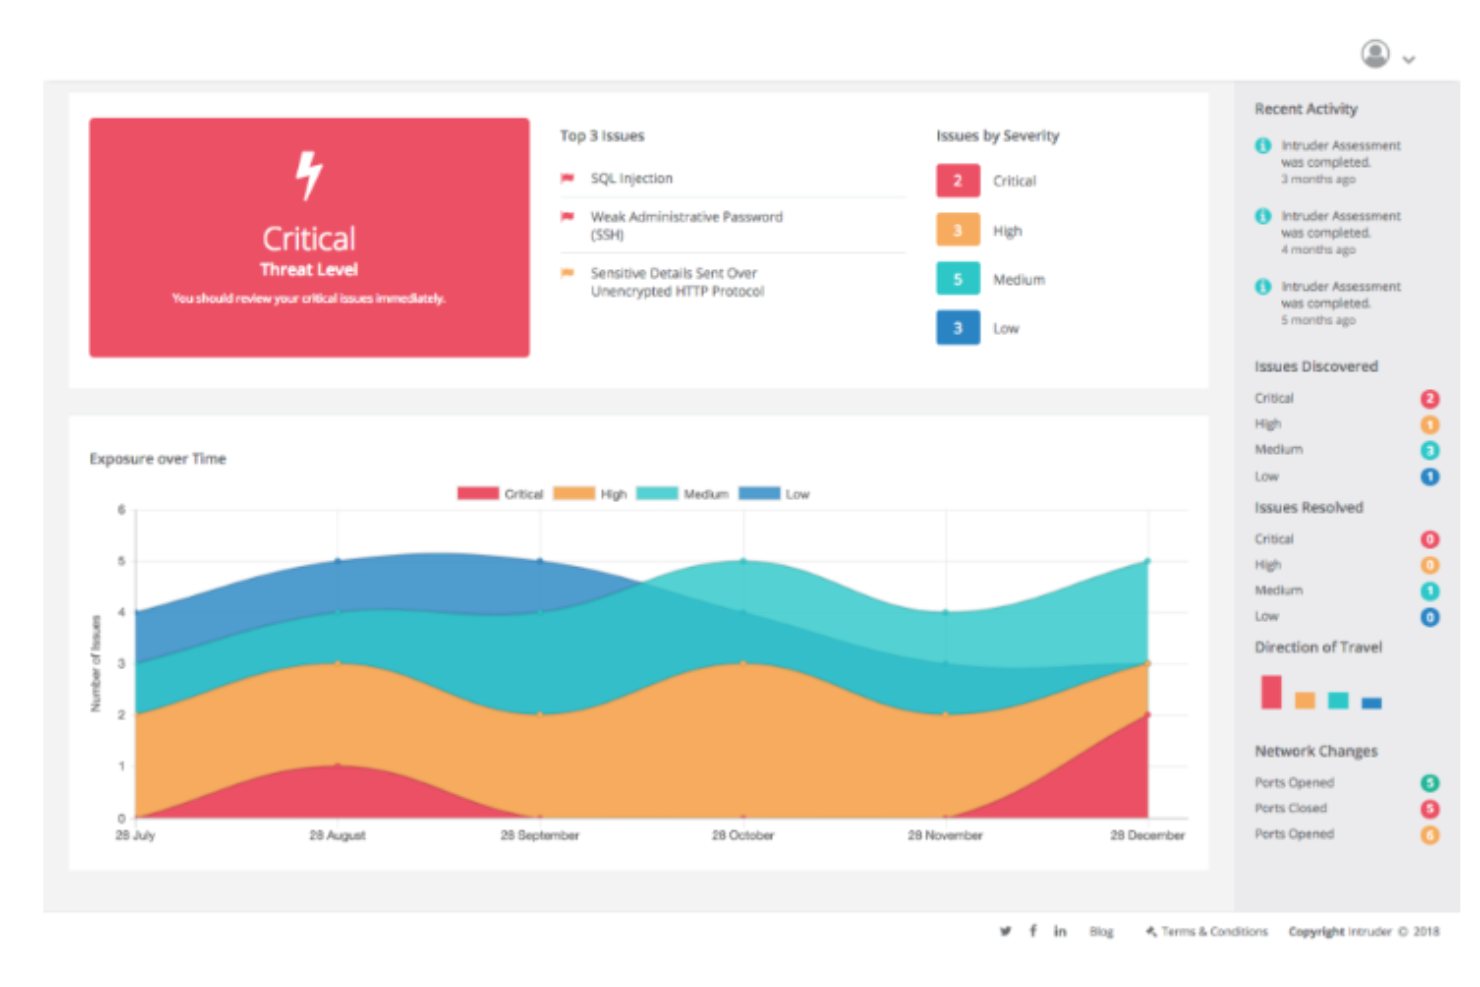
Intruder es un escáner automatizado de vulnerabilidades diseñado para que los equipos de TI y seguridad identifiquen debilidades en la ciberseguridad. Ofrece protección durante todo el año y realiza una gestión continua de vulnerabilidades, lo que lo hace ideal para prevenir filtraciones de datos.
Por qué elegí Intruder: Intruder sobresale en el escaneo automatizado, proporcionando detección proactiva de cambios e informes detallados de vulnerabilidades. Utiliza tecnología de escaneo avanzada similar a la que emplean los principales bancos. El algoritmo de reducción de ruido de la plataforma ayuda a priorizar información accionable. Los informes fáciles de usar de Intruder lo hacen accesible tanto para usuarios técnicos como no técnicos.
Características e integraciones destacadas:
Las características incluyen tecnología avanzada de escaneo que identifica amenazas conocidas y emergentes, un algoritmo de reducción de ruido que ayuda a priorizar los problemas críticos e informes fáciles de entender que simplifican la comprensión de los riesgos de seguridad. La plataforma también ofrece análisis expertos para detectar vulnerabilidades que las exploraciones automáticas podrían pasar por alto.
Las integraciones incluyen Slack, Jira, AWS, Azure, Google Cloud, Microsoft Teams, Trello, GitHub, GitLab y Bitbucket.
Pros and Cons
Pros:
- Fácil de configurar
- Informes detallados de vulnerabilidades
- Detección proactiva de cambios
Cons:
- Opciones de personalización limitadas
- Puede requerir conocimientos técnicos
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .
Ideal para pruebas continuas
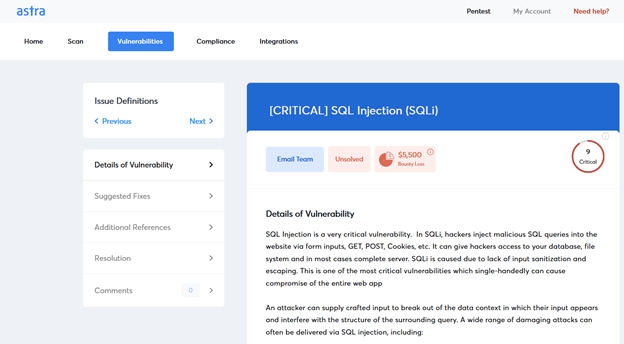
Astra Pentest es una herramienta de pruebas de penetración diseñada para empresas que buscan evaluaciones de seguridad continuas. Sus principales usuarios incluyen equipos de seguridad informática y desarrolladores enfocados en identificar y gestionar vulnerabilidades.
Por qué elegí Astra Pentest: Ofrece capacidades de pruebas continuas que la diferencian de otras herramientas. La plataforma proporciona escaneo automatizado de vulnerabilidades y pruebas de penetración manuales, cubriendo más de 8,000 pruebas de seguridad. El panel de control centralizado simplifica el seguimiento y la remediación de vulnerabilidades. Esto la hace especialmente adecuada para equipos que necesitan una evaluación de seguridad constante.
Características destacadas e integraciones:
Características incluyen escaneo automatizado de vulnerabilidades que abarca una amplia gama de amenazas, opciones de pruebas de penetración manual para un análisis más detallado y un panel fácil de usar que centraliza todos los hallazgos para un acceso sencillo. La capacidad de la herramienta para realizar más de 8,000 pruebas de seguridad garantiza una cobertura integral.
Integraciones incluyen Jira, Slack, GitHub, GitLab, Bitbucket, Asana, Trello, Azure DevOps, Zapier y Microsoft Teams.
Pros and Cons
Pros:
- Fácil de configurar y usar
- Cobertura de pruebas integral
- Capacidad de escaneo continuo
Cons:
- Opciones de personalización limitadas
- El panel puede ser abrumador al principio

AppTrana
Ideal para la protección de aplicaciones web

AppTrana es un firewall de aplicaciones web y una solución de seguridad utilizada principalmente por empresas para proteger sus aplicaciones web contra amenazas. Ofrece monitoreo y protección continuos, lo que lo hace vital para mantener la seguridad web.
Por qué elegí AppTrana: Sobresale en la protección de aplicaciones web con funciones como monitoreo continuo de amenazas. AppTrana incluye escaneo automático de vulnerabilidades y servicios de seguridad gestionados. Su monitoreo las 24 horas ayuda a garantizar que tus aplicaciones web permanezcan seguras. La capacidad de la herramienta para adaptarse a nuevas amenazas mantiene tus medidas de seguridad actualizadas.
Funciones e integraciones destacadas:
Funciones incluyen escaneo automático de vulnerabilidades que identifica y mitiga posibles amenazas. La plataforma proporciona servicios de seguridad gestionados para protección y monitoreo de amenazas continuos. AppTrana también se adapta a nuevas amenazas de seguridad, asegurando que tus aplicaciones web permanezcan protegidas.
Integraciones incluyen AWS, Azure, Google Cloud, Cloudflare, Slack, Jira, GitHub, GitLab, Bitbucket y Microsoft Teams.
Pros and Cons
Pros:
- Monitoreo continuo de amenazas
- Servicios de seguridad gestionados
- Se adapta a nuevas amenazas
Cons:
- Puede requerir conocimientos técnicos
- Opciones de personalización limitadas

Mejor para herramientas de código abierto

Kali Linux es una plataforma de pruebas de penetración de código abierto ampliamente utilizada por profesionales de la ciberseguridad y hackers éticos. Proporciona un conjunto de herramientas para realizar evaluaciones de seguridad exhaustivas e identificar vulnerabilidades.
Por qué elegí Kali Linux: Su naturaleza de código abierto ofrece flexibilidad y personalización para los expertos en seguridad. Kali Linux incluye una amplia gama de herramientas de seguridad preinstaladas para diversas necesidades de prueba. La plataforma es adaptable, lo que permite a los usuarios ajustarla a requisitos de seguridad específicos. Su desarrollo impulsado por la comunidad garantiza actualizaciones y mejoras regulares.
Características destacadas e integraciones:
Las características incluyen una vasta biblioteca de herramientas de seguridad preinstaladas que cubren diferentes escenarios de prueba. Kali Linux es altamente personalizable, lo que permite a los usuarios configurar la plataforma según sus necesidades específicas. Sus actualizaciones regulares aseguran que las últimas herramientas de seguridad estén disponibles para los usuarios.
Las integraciones incluyen Metasploit, Wireshark, Aircrack-ng, Hydra, Nmap, Burp Suite, John the Ripper, Netcat, SQLmap y Maltego.
Pros and Cons
Pros:
- Amplia biblioteca de herramientas
- Entorno altamente personalizable
- Actualizaciones regulares de la comunidad
Cons:
- Complejidad en la configuración inicial
- Soporte limitado para principiantes
Mejor para desarrolladores

New Relic es una herramienta de análisis y monitoreo de software utilizada principalmente por desarrolladores para rastrear el rendimiento de aplicaciones y la salud de la infraestructura. Proporciona información sobre el comportamiento de las aplicaciones, ayudando a los equipos a optimizar el rendimiento y resolver problemas.
Por qué elegí New Relic: Sus capacidades de monitoreo detallado lo hacen especialmente útil para los desarrolladores. New Relic ofrece análisis en tiempo real que te ayudan a comprender el rendimiento de las aplicaciones. Los paneles personalizables de la herramienta te permiten centrarte en las métricas que más importan a tu equipo. Su sistema de alertas garantiza que recibas notificaciones de problemas críticos, lo que permite respuestas rápidas.
Funciones destacadas e integraciones:
Funciones incluyen monitoreo de rendimiento en tiempo real que proporciona información instantánea sobre el comportamiento de la aplicación. Los paneles personalizables permiten enfocarte en métricas específicas cruciales para tus operaciones. El sistema de alertas notifica automáticamente sobre cualquier problema de rendimiento crítico.
Integraciones incluyen AWS, Azure, Google Cloud, Kubernetes, Docker, Slack, PagerDuty, Jira, Trello y GitHub.
Pros and Cons
Pros:
- Análisis de datos en tiempo real
- Paneles personalizables
- Información detallada sobre el rendimiento
Cons:
- Requiere conocimientos técnicos
- Puede consumir muchos recursos
Acunetix
Mejor para vulnerabilidades web

Acunetix es un escáner de seguridad para aplicaciones web utilizado principalmente por profesionales de la seguridad para identificar vulnerabilidades en aplicaciones web. Automatiza el proceso de encontrar fallos de seguridad, lo que ayuda a los equipos a mejorar su postura de seguridad web.
Por qué elegí Acunetix: Se especializa en la detección de vulnerabilidades web, lo que lo convierte en una de las mejores opciones para la seguridad web. Acunetix cuenta con una tecnología de escaneo sofisticada que identifica inyección SQL, XSS y otras amenazas. Su capacidad para analizar aplicaciones web complejas garantiza una seguridad integral. Los informes detallados de la plataforma orientan a tu equipo sobre cómo remediar las vulnerabilidades de forma eficaz.
Características destacadas e integraciones:
Características incluyen capacidades avanzadas de escaneo que identifican una amplia gama de vulnerabilidades web. La plataforma admite escaneos autenticados y no autenticados, proporcionando flexibilidad para distintas necesidades de seguridad. Acunetix también ofrece informes detallados que ayudan a tu equipo a comprender y abordar los problemas de seguridad.
Integraciones incluyen Jira, Jenkins, GitHub, GitLab, Bitbucket, Microsoft TFS, Azure DevOps, Slack, Bamboo y ServiceNow.
Pros and Cons
Pros:
- Detecta una amplia gama de vulnerabilidades
- Informes detallados y procesables
- Admite aplicaciones web complejas
Cons:
- Soporte limitado para aplicaciones no web
- Puede utilizar muchos recursos
Otras herramientas de pruebas de penetración
Estas son algunas opciones adicionales de herramientas de pruebas de penetración que no llegaron a mi selección, pero que aún merece la pena considerar:
- Burp Suite
La mejor para pruebas manuales
- Aircrack-ng
Mejor para la seguridad Wi-Fi
- Nessus
Ideal para evaluación de vulnerabilidades
- CyCognito
Ideal para pruebas de penetración a gran escala
- Metasploit
La mejor para marcos de pruebas de penetración
- Invicti
Mejor para uso empresarial
- Core Impact
Ideal para pruebas multivectoriales
- BreachLock
Mejor para pruebas de penetración basadas en la nube
- W3af
Mejor opción para auditoría de aplicaciones web
- UnderDefense
Ideal para servicios de seguridad gestionados


Cómo evalúo las herramientas de pruebas de penetración
Divido mi evaluación en requisitos básicos—como explotación activa y cobertura de múltiples vectores—y diferenciadores como la entrega PTaaS, la actualización de los exploits y controles de seguridad para entornos de producción.
Funcionalidad principal (Requisitos mínimos para esta lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada funcionalidad principal que se muestra a continuación. Luego, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 65% para ser considerada para su inclusión.
- Escaneo y descubrimiento de vulnerabilidades: Evalúo qué tan bien cada herramienta descubre activos e identifica CVE conocidas a través de redes, aplicaciones web y API dentro de un alcance definido.
- Capacidades de explotación: Aquí es importante una sólida biblioteca de exploits—busco cargas útiles actualizadas, ejecución manual y automatizada, y módulos de post-explotación.
- Cobertura de ataques multivectoriales: Las herramientas que cubren vectores de red, web, API e inalámbricos obtienen calificaciones más altas que aquellas limitadas a una sola superficie de ataque.
- Informes y guía de remediación: Verifico si los informes incluyen evidencia, puntuación de gravedad y pasos accionables de corrección dirigidos tanto al personal técnico como a las partes interesadas ejecutivas.
- Mapeo de cumplimiento y marcos normativos: Los hallazgos deben estar alineados con estándares como OWASP Top 10, MITRE ATT&CK y PCI DSS para que los equipos puedan vincular los resultados directamente a requisitos de auditoría.
- Automatización e integración: Busco análisis programados, acceso API y conectores nativos a flujos de CI/CD, sistemas de tickets y plataformas SIEM/SOAR.
Una vez que tengo una lista de herramientas que cumplen con este criterio, considero qué distingue a cada plataforma.
Factores diferenciadores (Qué distingue a los proveedores)
Así es como comparo y contrasto los diferentes proveedores:
Características destacadas
La entrega PTaaS es un gran diferenciador—busco plataformas que ofrezcan pruebas continuas con cuadros de mando en vivo en lugar de informes PDF únicos que quedan obsoletos en semanas. Los módulos de pruebas en la nube y contenedores también son importantes, especialmente para equipos que ejecutan cargas de trabajo en AWS, Azure o clústeres de Kubernetes. Para ejercicios de red team, los espacios de trabajo colaborativos donde varios testers comparten sesiones y evidencias en tiempo real pueden ser decisivos para coordinar campañas complejas.
Más allá de las funciones
Los controles de seguridad durante las pruebas en vivo es algo que siempre evalúo—las salvaguardas para limitar el alcance y los interruptores de corte son importantes cuando se prueban sistemas de producción que no pueden tener tiempos de inactividad. La actualización de los exploits es igualmente relevante; reviso con qué frecuencia un proveedor actualiza su biblioteca de cargas útiles y si incorpora CVE recientes y TTPs de actores de amenazas. También considero la flexibilidad de despliegue, ya que los equipos de sectores regulados a menudo requieren opciones locales o en entornos aislados, en lugar de solamente SaaS.
Cómo elegir una herramienta de pruebas de penetración
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
| Escalabilidad | Asegúrate de que la herramienta pueda crecer junto con tus necesidades. Considera si puede gestionar un número creciente de pruebas y volúmenes de datos más grandes a medida que tu organización se expande. |
| Integraciones | Comprueba si la herramienta se integra con tu software de seguridad y tus flujos de trabajo existentes. Busca compatibilidad con herramientas de observabilidad como New Relic o alternativas a New Relic. |
| Personalización | Busca funciones que te permitan adaptar la herramienta a tus necesidades de seguridad específicas. Los perfiles de análisis y las opciones de informes personalizables son esenciales. |
| Facilidad de uso | Evalúa si la herramienta es fácil de usar e intuitiva. Tu equipo debería poder navegar por ella y utilizarla sin una formación extensa ni asistencia técnica. |
| Presupuesto | Considera el coste total, incluida la configuración y las posibles tarifas adicionales. Asegúrate de que la herramienta se ajuste a tu presupuesto y cumpla tus requisitos esenciales. |
| Medidas de seguridad | Verifica las medidas de seguridad de la herramienta para proteger los datos sensibles. Busca cifrado, almacenamiento seguro de datos y cumplimiento de los estándares del sector. |
| Asistencia | Evalúa la disponibilidad y la calidad de la asistencia al cliente. La asistencia las 24 horas del día, los 7 días de la semana, y varias opciones de contacto pueden ser cruciales durante incidentes de seguridad críticos. |
| Reputación | Investiga las reseñas y los testimonios de otros usuarios. Una herramienta con una sólida reputación en la comunidad de ciberseguridad puede ofrecer una garantía adicional de fiabilidad. |
Tendencias en las herramientas de pruebas de penetración
Durante mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de versiones de distintos proveedores de herramientas de pruebas de penetración. Estas son algunas de las tendencias emergentes a las que estoy prestando atención:
- Pruebas impulsadas por IA: Muchas herramientas incorporan ahora IA para mejorar la detección de amenazas y el análisis de vulnerabilidades. La IA puede identificar rápidamente patrones y predecir posibles brechas de seguridad, lo que la convierte en una valiosa incorporación para los usuarios que buscan adelantarse a las amenazas.
- Seguridad nativa de la nube: A medida que las empresas migran a la nube, las herramientas de pruebas de penetración se están adaptando para centrarse en los entornos en la nube. Este cambio garantiza que las infraestructuras en la nube sean tan seguras como las redes tradicionales, con proveedores como BreachLock a la cabeza.
- Pruebas continuas: Existe una demanda creciente de herramientas que proporcionen evaluaciones de seguridad continuas en lugar de pruebas puntuales. Las pruebas continuas ayudan a las empresas a mantener la seguridad a lo largo del tiempo, garantizando que las vulnerabilidades se detecten y solucionen rápidamente.
- Pruebas de seguridad de IoT: Con el aumento de los dispositivos IoT, existe la necesidad de contar con herramientas de pruebas de penetración que puedan evaluar la seguridad de estos dispositivos interconectados. Las herramientas compatibles con las pruebas de IoT ayudan a las empresas a proteger su red cada vez más amplia de dispositivos.
- Paneles centrados en el usuario: Los proveedores están mejorando las interfaces de usuario para ofrecer paneles más intuitivos e informativos. Estos paneles proporcionan información en tiempo real y datos prácticos, lo que facilita que los equipos evalúen y respondan eficazmente a las amenazas de seguridad.
¿Qué son las herramientas de pruebas de penetración?
Las herramientas de pruebas de penetración son soluciones de software diseñadas para identificar y evaluar vulnerabilidades de seguridad en redes y aplicaciones. Estas herramientas suelen ser utilizadas por profesionales de la ciberseguridad, hackers éticos y equipos de seguridad informática para garantizar que los sistemas estén protegidos frente a posibles amenazas.
El análisis automatizado, el análisis de vulnerabilidades y los informes detallados ayudan a identificar puntos débiles, realizar evaluaciones de seguridad continuas y proporcionar información práctica. En general, estas herramientas ofrecen a las empresas la posibilidad de proteger proactivamente sus activos digitales y mantener una sólida posición de seguridad.
Características de las herramientas de pruebas de penetración
Al seleccionar herramientas empresariales de pruebas de penetración, presta atención a las siguientes características clave:
- Escaneo automatizado: Identifica rápidamente las vulnerabilidades en redes y aplicaciones, ahorrando tiempo y recursos a los equipos de seguridad.
- Análisis de vulnerabilidades: Proporciona información detallada sobre posibles amenazas de seguridad, ayudando a los equipos a priorizar y abordar los problemas de manera eficaz.
- Perfiles de pruebas personalizables: Permite a los usuarios adaptar los análisis a necesidades específicas, garantizando evaluaciones de seguridad exhaustivas y pertinentes.
- Detección de amenazas en tiempo real: Alerta a los equipos sobre amenazas inmediatas, permitiendo responder oportunamente a posibles brechas de seguridad.
- Seguridad nativa de la nube: Ofrece capacidades de protección y pruebas diseñadas específicamente para entornos en la nube, manteniéndose al día con las tendencias de la infraestructura moderna.
- Pruebas de dispositivos IoT: Evalúa la seguridad de los dispositivos interconectados, garantizando que toda la red, incluido el IoT, sea segura.
- Informes detallados: Genera informes exhaustivos que ofrecen información práctica, ayudando a corregir las vulnerabilidades.
- Paneles fáciles de usar: Proporcionan interfaces intuitivas para facilitar la navegación y acceder rápidamente a datos de seguridad críticos.
- Gestión del cumplimiento: Ayuda a las organizaciones a cumplir las normas y regulaciones del sector mediante comprobaciones de cumplimiento integradas.
Beneficios de las herramientas de pruebas de penetración
La implementación de herramientas de pruebas de penetración ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Mejora de la postura de seguridad: Al identificar y abordar las vulnerabilidades, estas herramientas ayudan a reforzar las defensas de tu organización contra las ciberamenazas.
- Gestión proactiva de amenazas: La detección de amenazas en tiempo real y las pruebas continuas permiten a tu equipo abordar los problemas antes de que se conviertan en brechas de seguridad importantes.
- Eficiencia de los recursos: El escaneo automatizado ahorra tiempo y esfuerzo, permitiendo que tu equipo se concentre en iniciativas de seguridad más estratégicas.
- Garantía de cumplimiento: Las funciones integradas de gestión del cumplimiento ayudan a garantizar que tu organización cumpla las normas del sector y los requisitos regulatorios.
- Mejora de la toma de decisiones: Los informes detallados proporcionan información práctica, ayudando a tu equipo a tomar decisiones de seguridad fundamentadas.
- Adaptabilidad a la infraestructura moderna: Funciones como la seguridad nativa de la nube y las pruebas de dispositivos IoT garantizan que tus medidas de seguridad estén alineadas con las tendencias tecnológicas actuales.
- Experiencia fácil de usar: Los paneles intuitivos y los perfiles de pruebas personalizables hacen que estas herramientas sean accesibles y fáciles de usar para tu equipo.
Costos y precios de las herramientas de pruebas de penetración
Seleccionar herramientas de pruebas de penetración requiere comprender los distintos modelos de precios y planes disponibles. Los costos varían según las funciones, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios promedio y las funciones típicas incluidas en las soluciones de herramientas de pruebas de penetración:
Tabla comparativa de planes para herramientas de pruebas de penetración
| Tipo de plan | Precio promedio | Funciones habituales |
| Plan gratuito | $0 | Escaneo básico de vulnerabilidades, informes limitados y asistencia de la comunidad. |
| Plan personal | $10-$30/usuario/mes | Escaneo automatizado, informes básicos y asistencia por correo electrónico. |
| Plan empresarial | $50-$100/usuario/mes | Funciones avanzadas de escaneo, informes detallados, asistencia para integraciones y asistencia prioritaria por correo electrónico. |
| Plan corporativo | $150-$300/usuario/mes | Evaluaciones de seguridad exhaustivas, perfiles de pruebas personalizables, gestión de cuentas dedicada y asistencia las 24 horas, los 7 días de la semana. |
Preguntas frecuentes sobre herramientas de pruebas de penetración
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas de pruebas de penetración:
¿Qué herramienta se utiliza comúnmente para las pruebas de penetración?
Las pruebas de penetración suelen implicar una variedad de herramientas, cada una adecuada para distintas tareas. Entre las opciones populares se incluyen Metasploit para explotar vulnerabilidades, Nmap para el escaneo de redes y Wireshark para el análisis de paquetes. La elección de las herramientas dependerá de sus necesidades específicas y del alcance de sus actividades de prueba.
¿Las herramientas de pruebas de penetración pertenecen a la categoría de análisis de vulnerabilidades?
Sí, las herramientas de pruebas de penetración forman parte del análisis de vulnerabilidades. Mientras que los \u003ca href=\u0022https://thectoclub.com/tools/best-vulnerability-scanning-tools/\u0022\u003escáneres de vulnerabilidades\u003c/a\u003e identifican posibles puntos débiles, las herramientas de pruebas de penetración van un paso más allá al intentar explotar estas vulnerabilidades. Esto ayuda a determinar el impacto potencial y el riesgo asociado con cada vulnerabilidad.
¿Cuáles son las 5 principales técnicas de pruebas de penetración?
Entre las técnicas comunes de pruebas de penetración se incluyen las pruebas ciegas, en las que los evaluadores no tienen conocimientos previos del sistema, y las pruebas dirigidas, que implican la colaboración con el personal de TI. Otros métodos son las pruebas externas para evaluar los activos expuestos a Internet, las pruebas internas para detectar vulnerabilidades en la red interna y las pruebas de doble ciego para simular ataques del mundo real
¿Con qué frecuencia es necesario realizar pruebas de penetración?
Se recomienda realizar pruebas de penetración al menos una vez al año. Las pruebas periódicas ayudan a garantizar que sus medidas de seguridad estén actualizadas y puedan combatir eficazmente las amenazas emergentes. Dependiendo de su sector y nivel de riesgo, puede ser necesario realizar pruebas con mayor frecuencia para mantener la seguridad.
¿Cuál es la diferencia entre las pruebas de penetración automatizadas y manuales?
Las pruebas automatizadas utilizan herramientas para buscar rápidamente vulnerabilidades conocidas, proporcionando una amplia cobertura con una intervención humana mínima. Las pruebas manuales, por otro lado, implican evaluadores humanos que utilizan sus conocimientos para identificar vulnerabilidades complejas que las herramientas automatizadas podrían pasar por alto. La combinación de ambas puede proporcionar evaluaciones de seguridad integrales.
¿Cómo se integran las herramientas de pruebas de penetración con los sistemas de seguridad existentes?
Las herramientas de pruebas de penetración suelen ofrecer capacidades de integración con otros sistemas de seguridad, como SIEM, \u003ca href=\u0022https://thectoclub.com/tools/best-vulnerability-management-tools/\u0022\u003eherramientas de gestión de vulnerabilidades\u003c/a\u003e y sistemas de gestión de tickets. Esto permite optimizar los flujos de trabajo, ya que las vulnerabilidades identificadas pueden rastrearse y gestionarse fácilmente dentro de su infraestructura de seguridad existente.
¿Qué sigue?
Si está investigando herramientas de pruebas de penetración, conéctese gratuitamente con un asesor de SoftwareSelect para obtener recomendaciones.
Rellena un formulario y mantén una breve conversación en la que se profundiza en los detalles de tus necesidades. Después, recibirás una lista breve de programas que podrás revisar. Incluso te apoyarán durante todo el proceso de compra, incluidas las negociaciones de precios.