

Las herramientas de revisión de código ayudan a los equipos de desarrollo a proporcionar comentarios, detectar errores y mejorar la calidad del código sin ralentizar el trabajo.
Los equipos suelen empezar a buscar una herramienta mejor cuando las revisiones tardan demasiado, los comentarios se pierden o los problemas se detectan demasiado tarde en el proceso de lanzamiento. Es fácil que las revisiones se conviertan en un cuello de botella cuando el proceso parece desestructurado o está disperso en demasiados lugares.
He ayudado a equipos a adoptar y perfeccionar herramientas de revisión de código que realmente respaldan su flujo de trabajo, desde empresas emergentes de rápido crecimiento hasta organizaciones de ingeniería más estructuradas. Esta guía se basa en esa experiencia para ayudarte a elegir una herramienta que mejore la colaboración y ayude a tu equipo a entregar código de mayor calidad con menos estrés.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa: herramientas de revisión de código
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores herramientas de revisión de código.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Ideal para revisiones de código basadas en IA | 4.3 out of 5 | $350/mes Plan gratuito disponible | Book Demo |
Ideal para obtener comentarios sobre el código en tiempo real | 4.4 out of 5 | Precios bajo petición Prueba gratuita disponible | Website |
Ideal para revisiones automatizadas de seguridad y dependencias | 4.7 out of 5 | $1,000/dev/año Demo gratuita disponible | Website |
Ideal para análisis de código consciente del contexto | 4.5 out of 5 | $200/mes Plan gratuito disponible | Book Demo |
Mejor repositorio | 4.8 out of 5 | $4/usuario/mes Plan gratuito disponible | Website |
Mejor para equipos que trabajan en Jira | 4.5 out of 5 | $15/mes Plan gratuito disponible | Website |
Lo mejor para la centralización | 4.8 out of 5 | $8/usuario/mes Plan gratuito disponible | Website |
Mejor gestión de dependencias | 4.6 out of 5 | $57/desarrollador que contribuye/mes Plan gratuito disponible | Website |
Ideal para obtener información sobre la salud del código | 4.6 out of 5 | $21/mes Enterprise | Website |
Mejores funciones de organización | 4.4 out of 5 | $10/active member/month Plan gratuito disponible | Website |


Análisis de las mejores herramientas de revisión de código
A continuación se muestran mis resúmenes detallados de las mejores herramientas de revisión de código que llegaron a mi lista de preseleccionadas. Mis análisis ofrecen una visión detallada de las funciones principales, las ventajas & desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 Ideal para revisiones de código basadas en IA
- Plan gratuito disponible
- Desde $350/mes
Visit WebsiteCustomer Rating:4.3/5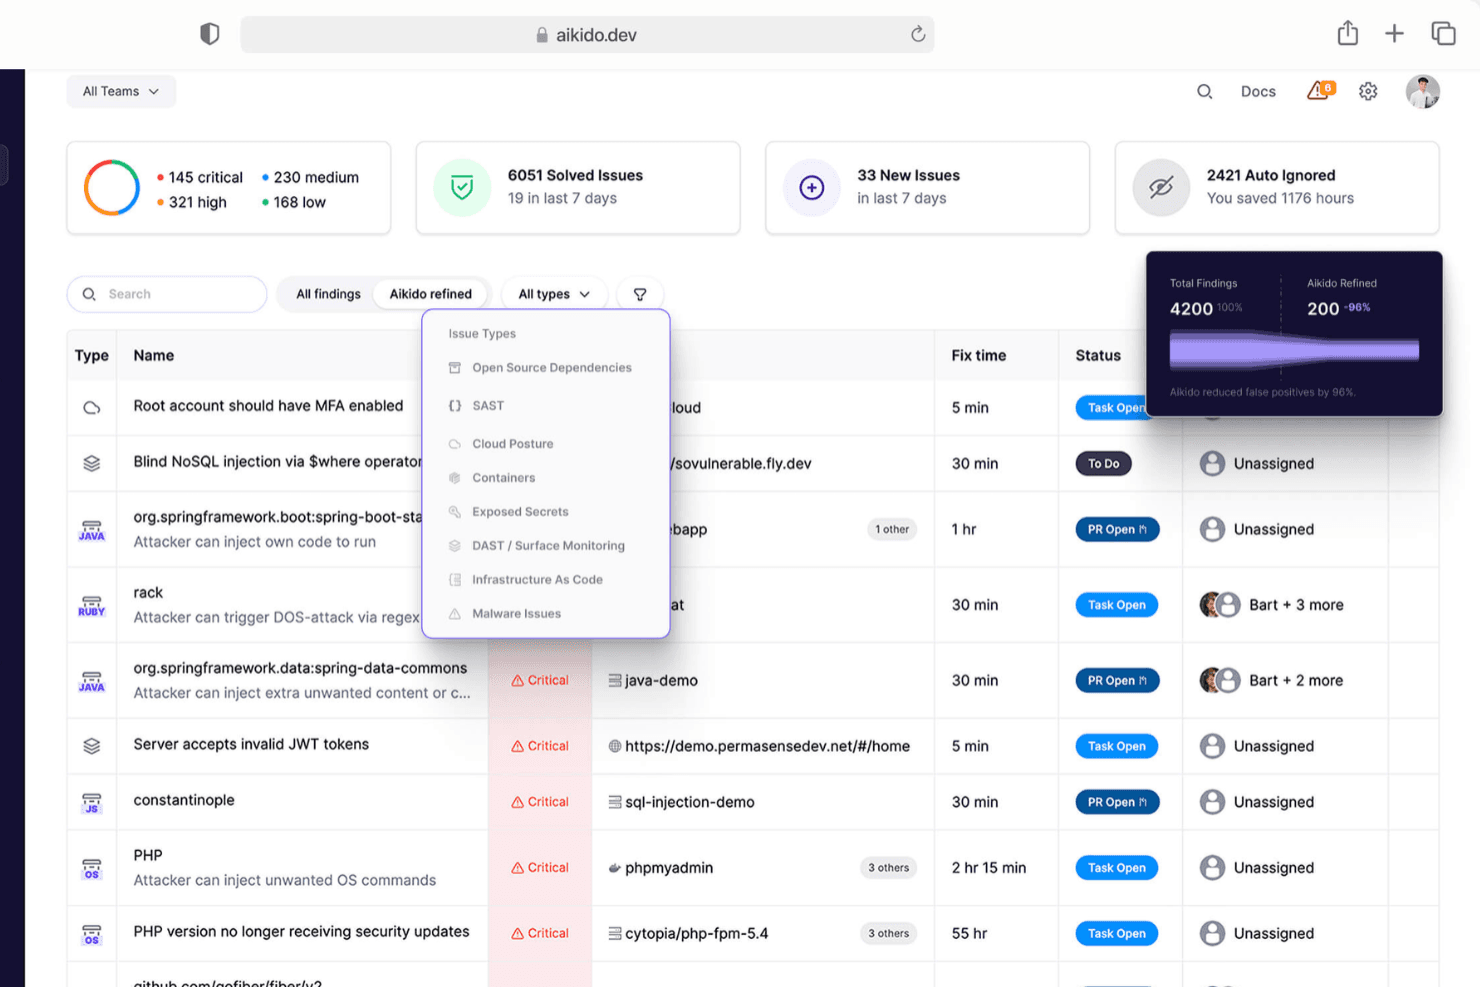
Aikido Security proporciona un panel unificado para clasificar y filtrar problemas por tipo, gravedad y fuente del análisis. Aikido Security es una plataforma integral diseñada para proteger tu código, tu nube y tus entornos de ejecución. Con herramientas basadas en IA, ofrece detección y corrección automáticas de vulnerabilidades, lo que garantiza la seguridad de tu ciclo de vida de desarrollo de software.
Por qué elegí Aikido Security: Elegí Aikido Security porque utiliza revisiones de código basadas en IA y gestión de vulnerabilidades para detectar y corregir automáticamente los problemas de seguridad, manteniendo seguro tu proceso de desarrollo. Su automatización del cumplimiento garantiza que los proyectos cumplan fácilmente con los estándares del sector. Con un conjunto completo de escáneres de seguridad, desde el análisis estático del código hasta el análisis de dependencias, centraliza las herramientas y ayuda a los equipos de desarrollo a centrarse en crear funcionalidades en lugar de gestionar varias soluciones de seguridad.
Funciones destacadas e integraciones de Aikido Security:
Las funciones incluyen la corrección automática con un solo clic para el análisis de dependencias de código abierto, lo que permite resolver rápidamente las vulnerabilidades con un esfuerzo mínimo. La plataforma también ofrece gestión de la postura de seguridad en la nube para ayudarte a mantener un entorno de nube seguro. Además, proporciona análisis de infraestructura como código, lo que garantiza que tu infraestructura sea tan segura como tus aplicaciones.
Las integraciones incluyen VSCode, Azure Pipelines, BitBucket Pipes, GitHub, GitLab, Drata, Vanta, Microsoft Teams, Asana, ClickUp, Jira y Snyk.
Pros and Cons
Pros:
- Ofrece un panel completo e informes personalizables
- Proporciona información práctica
- Interfaz fácil de usar
Cons:
- Las CVE sin corregir se excluyen de forma predeterminada en los análisis de contenedores efímeros
- Aikido debe habilitar las reglas SAST personalizadas
Learn more about Aikido Security: Ideal para obtener comentarios sobre el código en tiempo real
- Prueba gratuita disponible
- Precios bajo petición
Visit WebsiteCustomer Rating:4.4/5
SonarQube muestra métricas de calidad, seguridad y fiabilidad del código de todo el proyecto en un panel unificado. SonarQube es una herramienta que ayuda a los equipos de desarrollo a escribir código seguro y de alta calidad. Inspecciona continuamente las bases de código y las evalúa en busca de problemas de calidad y seguridad, al tiempo que se integra de forma discreta en los flujos de trabajo de DevOps. Al proporcionar comentarios directamente en el IDE y en la canalización de CI/CD, SonarQube identifica y ayuda a corregir errores, vulnerabilidades y problemas de mantenibilidad desde las primeras etapas, reduciendo el tiempo y el coste de las correcciones posteriores.
Por qué elegí SonarQube
Incluí SonarQube por su versatilidad y sus directrices prácticas para más de 35 lenguajes de programación. Ayuda a los desarrolladores a mantener los estándares de codificación y a abordar los problemas antes de llegar a producción. La plataforma se ha convertido en una opción habitual para los equipos que gestionan grandes volúmenes de código, incluido el contenido generado por IA, ya que ayuda a reducir los cuellos de botella en las revisiones y a mantener una calidad de código constante.
Funciones principales de SonarQube
Además de sus ventajas en materia de seguridad y comentarios en tiempo real, SonarQube ofrece:
- Análisis de contaminación: Esta función realiza un seguimiento del flujo de datos para identificar vulnerabilidades de inyección, como la inyección SQL y XSS, y minimiza los falsos positivos mediante técnicas avanzadas.
- Detección de secretos: Detecta claves de API, contraseñas y tokens expuestos en el flujo de trabajo de desarrollo mediante la coincidencia de patrones y el análisis semántico.
- Análisis de infraestructura como código (IaC): Analiza herramientas como Terraform y Kubernetes en busca de configuraciones incorrectas, protegiendo los entornos en la nube con pasos prácticos para su corrección.
- SAST avanzado: Se centra en las vulnerabilidades derivadas de las interacciones entre el código de la aplicación y las bibliotecas de terceros, y ofrece un análisis consciente de las dependencias para obtener información más detallada.
Integraciones de SonarQube
Entre las integraciones se incluyen Azure DevOps, Jenkins, GitHub, GitLab, Jira, IntelliJ, Bitbucket y otras herramientas de CI/CD y DevOps.
Pros and Cons
Pros:
- Proporciona comentarios en tiempo real en IDE y canalizaciones de CI/CD.
- Admite más de 35 lenguajes de programación para una cobertura completa.
- Ofrece CodeFix con tecnología de IA para sugerir correcciones automáticamente.
Cons:
- Puede generar falsos positivos, por lo que requiere verificación manual.
- Los análisis pueden tardar mucho en bases de código muy grandes.
Learn more about SonarQube: Ideal para revisiones automatizadas de seguridad y dependencias
- Demo gratuita disponible
- Hasta $1,000/dev/año (facturado anualmente)
Visit WebsiteCustomer Rating:4.7/5
Mend.io identifica vulnerabilidades y proporciona sugerencias de corrección de código en paralelo. Mend.io proporciona una sofisticada capa de Pruebas de Seguridad de Aplicaciones (AppSec) diseñada para líderes de ingeniería que consideran la seguridad un componente fundamental de la calidad del código. Al operar dentro de la filosofía de 'desplazar la seguridad a la izquierda', la plataforma actúa como un auditor automatizado integrado en el IDE y el repositorio del desarrollador. Al tratar las vulnerabilidades de seguridad con la misma urgencia que los errores funcionales, Mend.io permite a las empresas tecnológicas de alto crecimiento mantener un ritmo de lanzamientos rápido sin acumular 'deuda de seguridad' que pueda provocar brechas costosas o incumplimientos normativos.
Por qué elegí Mend.io
Seleccioné Mend.io para las revisiones automatizadas de seguridad y dependencias debido a su motor SAST (Pruebas Estáticas de Seguridad de Aplicaciones) nativo impulsado por IA. A diferencia de los escáneres tradicionales que simplemente señalan problemas, Mend.io ayuda activamente en el proceso de revisión al sugerir correcciones de código específicas para vulnerabilidades propias. Valoro especialmente cómo conecta a los equipos de seguridad y desarrollo, proporcionando a los CTO una visión general del riesgo de su organización y, al mismo tiempo, ofreciendo a los desarrolladores las herramientas detalladas necesarias para proteger el código en tiempo real.
Características principales de Mend.io
Para complementar su análisis de seguridad principal, Mend.io ofrece varias herramientas especializadas para bases de código modernas:
- Gestión de dependencias Renovate: Detecta automáticamente las bibliotecas de código abierto obsoletas y genera solicitudes de incorporación 'silenciosas' para actualizarlas, garantizando que el proyecto se mantenga al día sin ninguna intervención manual.
- Gobernanza de licencias de código abierto: Analiza cada dependencia en busca de licencias 'Copyleft' o de alto riesgo (como GPL), evitando complicaciones legales antes de que un producto llegue a producción.
- Análisis de alcanzabilidad: Determina si una vulnerabilidad detectada es realmente 'alcanzable' dentro de la ruta de ejecución específica, lo que permite a los equipos ignorar el 'ruido' y centrarse únicamente en los riesgos explotables.
- Motor de políticas de seguridad personalizadas: Permite a los CTO establecer criterios automatizados de 'fallo de compilación', garantizando que ningún código con una vulnerabilidad crítica pueda incorporarse a la rama principal.
Integraciones de Mend.io
Las integraciones incluyen GitHub.com, GitHub Enterprise, Bitbucket Cloud, Bitbucket Data Center, GitLab y Visual Studio.
Pros and Cons
Pros:
- Seguimiento estricto de licencias de código abierto
- Correcciones sugeridas por IA para código personalizado
- Integración nativa con IDE y repositorio
Cons:
- La configuración inicial de las políticas requiere mucho tiempo
- Uso intensivo de recursos en repositorios grandes
Learn more about Mend.io: Ideal para análisis de código consciente del contexto
- Plan gratuito disponible
- Desde $200/mes
Visit WebsiteCustomer Rating:4.5/5
ZeroPath ofrece un panel de seguridad unificado que destaca la actividad de escaneo, los tipos de vulnerabilidades, la gravedad de los problemas y los principales hallazgos críticos de un vistazo. El momento en que fusionas otro pull request y te preguntas si realmente detectaste el problema de seguridad oculto, ZeroPath aparece como el tipo de herramienta que tus equipos de ingeniería y DevSecOps apreciarán. Diseñado para desarrolladores, ingenieros de seguridad y equipos que trabajan en entornos de software de rápido movimiento (startups, empresas en expansión, industrias reguladas), incorpora revisión de código consciente del contexto y detección de vulnerabilidades en tu flujo de trabajo de pull-request.
Por qué elegí ZeroPath
Elegí ZeroPath porque prioriza la detección de vulnerabilidades consciente del contexto, lo que significa que tu equipo no tendrá que revisar cientos de alertas de poco valor. Su capacidad de analizar cada pull request en menos de 60 segundos y generar parches listos para aplicar significa que recibes retroalimentación amigable para desarrolladores directamente integrada en tu flujo de trabajo. Me gusta que admite políticas personalizadas en lenguaje natural y análisis de flujo de datos (siguiendo la entrada de usuario a través de tu sistema), por lo que detecta problemas de lógica de negocio y autenticación/autorización que los escáneres más simples suelen pasar por alto.
Características clave de ZeroPath
Además de las funciones principales que destaqué anteriormente, tu equipo encontrará útiles las siguientes cuando use ZeroPath:
- Análisis de Composición de Software (SCA): Esta función te ayuda a identificar y gestionar los componentes de código abierto en tu código, garantizando el cumplimiento normativo y la seguridad.
- Detección de Infraestructura como Código (IaC): Detecta automáticamente problemas de seguridad en tu código de infraestructura, protegiendo tus entornos de despliegue.
- Motor de Políticas en Lenguaje Natural: Te permite crear políticas de seguridad personalizadas utilizando lenguaje natural, facilitando la aplicación del cumplimiento.
- Métricas de Seguridad en Tiempo Real: Ofrece monitoreo y reporte continuo sobre la postura de seguridad de tu código, permitiendo la gestión proactiva de vulnerabilidades.
Integraciones de ZeroPath
Las integraciones incluyen GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform y Microsoft Teams.
Pros and Cons
Pros:
- Admite la generación automática de parches directamente en el flujo de revisión de código.
- Reduce los hallazgos ruidosos para que tu equipo pueda centrarse en los problemas reales.
- Detecta fallos de lógica y riesgos ocultos que podrías pasar por alto en los análisis normales.
Cons:
- Puede que necesites tiempo para ajustar tu flujo de trabajo alrededor de su automatización.
- La dependencia de la IA significa que la detección de casos límite aún puede variar.
Learn more about Zeropath:

Un repositorio de código en GitHub. GitHub es el alojamiento de repositorios Git más popular, que ofrece servicios en la nube para equipos de desarrollo de todos los tamaños.
Por qué elegí GitHub: Cuando detecto un problema en una base de código que puedo corregir, uso las solicitudes de extracción en GitHub para agregar el código que sugiero y revisarlo junto con mis compañeros de equipo. Al crear una, me permite comparar la rama con la principal para que todos puedan ver qué ha cambiado y, si hay consenso, proceder a fusionarlo.
Funciones y herramientas destacadas de GitHub:
Funciones que me gustan para la revisión de código en GitHub incluyen la opción de iniciar solicitudes de revisión. Puedo especificar a la persona que quiero que la realice o dejar que GitHub sugiera una a partir del análisis de datos históricos de responsabilidad.
GitHub también ofrece ramas protegidas donde solo los miembros autorizados del equipo pueden fusionar código después de la revisión, lo que es útil al trabajar con desarrolladores nuevos o con poca experiencia en Git.
Integraciones preconfiguradas para Codefactor, Codacy, Codecov, Coveralls, Slack, Microsoft Teams, Terraform, Jira, Visual Studio Code y Visual Studio.
Pros and Cons
Pros:
- Robusto sistema de control de versiones
- Varias integraciones
- La mayoría de los desarrolladores experimentados ya lo conocen
Cons:
- Depende mucho de la CLI
- Plan gratuito restrictivo
 Mejor para equipos que trabajan en Jira
- Plan gratuito disponible
- $15/mes
Visit WebsiteCustomer Rating:4.5/5
Automatizando los despliegues de CI/CD con Bitbucket. Bitbucket es una solución Git nativa en la nube de Atlassian, la empresa detrás de productos como Jira, Confluence y Trello, que impulsa los flujos de trabajo CI/CD.
Por qué elegí Bitbucket: Bitbucket me convenció gracias a su integración nativa con Jira, que simplificó la revisión de código al crear un puente entre el repositorio y la plataforma donde el equipo coordinaba las operaciones. Contextualizó los diffs y comentarios en el código, y me dio la opción de crear incidencias y asignar tareas en Jira desde una solicitud de extracción.
Características e integraciones destacadas de Bitbucket:
Funciones que me gustaron al utilizar Bitbucket con Jira incluyen la vista de una sola página que pone mi repositorio en la misma ventana que mis espacios de trabajo, por lo que no tenía que ir de un lado a otro entre el código y los mensajes del equipo. También me gustó poder añadir listas de verificación a mis pull requests, como en un ticket regular de Jira, y que los revisores pudieran marcarlas antes de que se fusionen las solicitudes.
Las integraciones, más allá de la nativa con Jira, ya están preconfiguradas para Slack, Buddybuild, CircleCI, Cider Security, CloudCannon, Codeship, Planio, Snyk, Testim.io y Visual Studio.
Pros and Cons
Pros:
- Mejora la colaboración con integración nativa de Jira
- Soporte decente para flujos de trabajo CI/CD y DevOps
- Funcionalidad Git
Cons:
- Pocas integraciones y funcionalidad limitada con productos que no son de Atlassian
- Problemas periódicos de estabilidad
Learn more about Bitbucket: Lo mejor para la centralización
- Plan gratuito disponible
- $8/usuario/mes
Visit WebsiteCustomer Rating:4.8/5
Seguimiento de mensajes de confirmación desde un centro central en Rhodecode. Rhodecode es una plataforma de gestión de código abierta que aloja todo detrás de un firewall para mayor seguridad.
Por qué elegí Rhodecode: Elegí Rhodecode porque ofrece múltiples opciones para repositorios de código y control de versiones, con soporte para Git, Mercurial y Subversion (SVN). Puedes reunirlos todos en un solo espacio de trabajo y crear flujos de trabajo comunes que se traduzcan entre cada uno, lo que facilita la colaboración sin necesidad de cambiar los sistemas existentes.
Características e integraciones destacadas de Rhodecode:
Características que me gustaron en Rhodecode para la centralización incluyen la capacidad de migrar de SVN a Git, por ejemplo, si deseas funcionalidad sin conexión o mayores velocidades, y hacer que el sistema vuelva a escanear y reasignar todo el repositorio por ti. También proporciona funciones de gestión de permisos para tus servidores desde detrás de un firewall para garantizar la seguridad en diferentes entornos.
Las integraciones están preconstruidas para Jira, Jenkins, TeamCity, Travis CI, Trello, GitHub, Bitbucket, Slack, Confluence y Redmine.
Pros and Cons
Pros:
- Soporta múltiples sistemas de repositorios y control de versiones
- Funciones sólidas de centralización
- Ofrece búsquedas de texto completo para código
Cons:
- Rendimiento lento
- La interfaz de usuario no es muy amigable
Learn more about RhodeCode: 8Mejor gestión de dependencias
Snyk
- Plan gratuito disponible
- $57/desarrollador que contribuye/mes
Visit WebsiteCustomer Rating:4.6/5
Gestionando dependencias en Snyk. Snyk es una plataforma de seguridad para desarrolladores que ofrece análisis de composición de software (SCA), infraestructura como código (IAC), pruebas de seguridad de aplicaciones estáticas (SAST) y funcionalidad para contenedores.
Por qué elegí Snyk: Snyk me facilitó el seguimiento de las dependencias directas y transitivas, así que cada vez que hacía una revisión de código, sabía hasta dónde podían impactar los cambios. También analizaba mis proyectos, localizaba y me notificaba sobre dependencias vulnerables para que pudiera anticiparme a posibles desastres.
Características e integraciones destacadas de Snyk:
Características que me gustaron de Snyk incluyen el hecho de que revisa el código y proporciona un informe que clasifica los riesgos encontrados según su gravedad, lo que facilita priorizar las correcciones si no tienes claro por dónde empezar.
Cada vez que encuentra una vulnerabilidad, también ofrece consejos claros de remediación, ya sea trabajando dentro de una CLI o un IDE. Para este último, funciona en algunos de los IDEs más populares, incluyendo Visual Studio, VS Code y todas las opciones de JetBrains, facilitando así su inclusión en las estaciones de trabajo de la mayoría de los desarrolladores.
Integraciones preconfiguradas para Visual Studio, Visual Studio Code, Jenkins, CircleCI, RubyMine, WebStorm, IntelliJ IDEA, PyCharm, Eclipse y Bitbucket.
Pros and Cons
Pros:
- Gestión de dependencias sólida
- Funciones de seguridad robustas
- Se integra con IDEs populares
Cons:
- Caro
- La seguridad a veces es agresiva y puede marcar falsos positivos
Learn more about Snyk: Ideal para obtener información sobre la salud del código
- Enterprise (precios bajo solicitud)
- $21/mes
Visit WebsiteCustomer Rating:4.6/5
CodeScene analiza las tendencias de salud del código, identifica hotspots y proporciona información útil para mejorar la calidad del código. CodeScene es una herramienta de análisis y visualización de código diseñada para ayudar a los equipos de desarrollo a mejorar la calidad del código, comprender la dinámica del equipo y optimizar la entrega de software.
Por qué elegí CodeScene: Ofrece una métrica única de salud del código que agrega diversos factores, como la complejidad del código y los 'code smells', para asignar una puntuación de mantenibilidad a tu base de código. Esto te ayuda a identificar áreas que pueden requerir atención, permitiéndote priorizar los esfuerzos de refactorización de manera efectiva. También me gusta la capacidad de CodeScene para analizar la dinámica del equipo. La herramienta visualiza cómo los desarrolladores individuales y los equipos interactúan con la base de código, destacando la distribución del conocimiento y los posibles cuellos de botella de coordinación.
Características destacadas e integraciones de CodeScene:
Las características incluyen el análisis de hotspot, que identifica las áreas de tu código que se modifican con frecuencia y que podrían necesitar atención. Además, el análisis de comportamiento del código considera los aspectos humanos del desarrollo, ofreciendo una visión más holística de tu base de código. CodeScene también proporciona revisiones automáticas de código integrándose con las pull requests, asegurando que se mantenga la calidad del código sin intervención manual.
Las integraciones incluyen Jira, Trello, Azure DevOps, GitHub Issues, GitLab, YouTrack, Slack y REST API.
Pros and Cons
Pros:
- Ayuda a identificar y priorizar la deuda técnica de forma eficaz
- Proporciona información útil sobre la calidad del código y la dinámica del equipo
- Ofrece visualizaciones que facilitan la comprensión de datos complejos
Cons:
- La configuración puede ser compleja en ciertos entornos
- La mayoría de las integraciones solo están disponibles en planes de nivel superior
Learn more about CodeScene: Mejores funciones de organización
- Plan gratuito disponible
- $10/active member/month
Visit WebsiteCustomer Rating:4.4/5
Revisión de código por turnos en JetBrains Space. JetBrains Space es una plataforma de desarrollo de software que abarca revisiones de código, así como otros aspectos como pipelines de integración y entrega continua (CI/CD), alojamiento Git y seguimiento de incidencias.
Por qué elegí JetBrains Space: JetBrains Space cuenta con funciones integradas de gestión de equipos que facilitan la colaboración para grupos de desarrollo de cualquier tamaño. Por ejemplo, solo necesitaba definir los permisos para la revisión de código y el control de versiones una vez y luego reutilizar las membresías cada vez que creaba un nuevo proyecto con los mismos miembros del equipo.
Funciones y conexiones destacadas de JetBrains Space:
Funciones que me gustaron en JetBrains Space incluyen el complemento que funciona en todos los entornos de desarrollo de JetBrains, el cual los miembros del equipo podían integrar en sus espacios de trabajo sin complicaciones y acceder fácilmente a su código. También pude agregar usuarios invitados a mis proyectos y definir exactamente a qué recursos tenían acceso, algo que encontré útil para incluir desarrolladores freelance y clientes en el proceso.
Conexiones ya están hechas para los IDEs de JetBrains como PyCharm, RubyMine, WebStorm, IntelliJ IDEA, Rider, CLion, DataGrip, PhpStorm, GoLand y Aqua.
Pros and Cons
Pros:
- Funciona en todos los IDEs de JetBrains
- Fácil de instalar mediante complementos
- Funciones de colaboración sólidas
Cons:
- Curva de aprendizaje pronunciada si quieres usar todas las funciones
- Costoso
Learn more about JetBrains Space:
Otras herramientas de revisión de código
Estas son algunas opciones adicionales de herramientas de revisión de código que no llegaron a mi lista de preseleccionadas, pero que aun así merece la pena consultar:
- 11CollaboratorLas mejores funciones de colaboración
- 12VeracodeLas mejores funciones para revisiones de seguridad
- 13AWS CodeCommitIdeal para equipos que desarrollan en AWS
- 14GitLabIdeal para informes
- 15Azure DevOpsMejor para DevOps
- 16GiteaIdeal para empresas con plataformas de desarrollo autoalojadas
- 17Peer Review for TracIdeal para flujos de trabajo de revisión en proyectos Trac
- 18CodebeatMejor opción de código abierto
- 19SentryLa mejor para la detección de errores impulsada por IA
Cómo evalúo las herramientas de revisión de código
Desde detectar secretos codificados antes de que lleguen a la rama principal hasta hacer cumplir los estándares de codificación en un equipo distribuido, estas son las herramientas donde realmente se decide la calidad del código. Las evalúo en dos capas: el estándar básico que toda herramienta de esta lista debe cumplir, y los diferenciadores que realmente separan una herramienta de otra.
Funcionalidad central (requisitos fundamentales para esta lista)
Para las herramientas de revisión de código, la funcionalidad central que pruebo y evalúo es:
- Comentarios en línea: Busco la capacidad de dejar comentarios en hilos sobre líneas específicas dentro de una vista de diferencias, no solo notas generales en una PR. Un revisor debe poder resaltar un bloque de código, preguntar "¿por qué no usar una consulta parametrizada aquí?", y comenzar una conversación enfocada sin perder el contexto.
- Visualización de diferencias: La herramienta necesita vistas claras de diferencias lado a lado o unificadas que faciliten entender qué cambió entre commits. Pruebo si maneja correctamente PRs grandes y si los revisores pueden colapsar archivos sin cambios para centrarse en lo importante.
- Integración con SCM: Cada herramienta en esta lista debe conectarse de forma nativa a GitHub, GitLab o Bitbucket. Verifico que las PRs generen revisiones automáticamente y que los hallazgos aparezcan directamente en la interfaz de pull request donde los desarrolladores ya trabajan.
- Análisis de código automatizado: Evalúo si la herramienta ejecuta análisis estático sobre cada cambio de código y señala errores, malos olores de código y problemas de seguridad dentro del flujo de revisión. Las mejores herramientas detectan cosas como riesgos de punteros nulos o patrones de inyección SQL antes de que un revisor humano siquiera abra la PR.
- Puertas de calidad: Pruebo si la herramienta puede bloquear una fusión cuando no se cumplen los umbrales definidos, como la ausencia de vulnerabilidades críticas o una cobertura mínima de pruebas. Sin puertas exigibles, los hallazgos son solo sugerencias que los equipos eventualmente empiezan a ignorar.
- Soporte multilenguaje: Verifico cobertura en al menos cinco lenguajes principales como Python, JavaScript, Java, Go y C#. Una herramienta que solo cubre uno o dos lenguajes obliga a equipos políglotas a improvisar múltiples soluciones.
- Guía de remediación: Señalar un problema es solo la mitad del trabajo. Busco explicaciones claras de por qué se señaló algo y sugerencias de solución accionables, idealmente con opciones de un clic o correcciones automáticas que reduzcan el ida y vuelta entre revisor y autor.
Si una herramienta no puede hacer estas cosas de manera confiable, no fue considerada sin importar lo que más ofrezca.
Características destacadas (lo que distingue a las seleccionadas)
Lo que distingue a las mejores herramientas de revisión de código son las sugerencias de revisión impulsadas por IA, la comprensión del código con todo el contexto, la integración fluida con el IDE y la creación de reglas personalizadas para los estándares de la empresa. También comparo cómo cada herramienta gestiona la reducción de ruido, la velocidad de incorporación, las opciones de despliegue flexibles y características específicas para empresas como SSO, registros de auditoría y soporte de cumplimiento para equipos preocupados por la seguridad.
Qué considero más allá de las funcionalidades
También evalúo detenidamente los modelos de precios porque los precios basados en LOC pueden dispararse rápidamente a medida que crecen las bases de código, mientras que los modelos por usuario suelen ser previsibles. La flexibilidad de despliegue también es importante, especialmente para equipos regulados que necesitan opciones autogestionadas. Analizo qué tan bien se adapta cada herramienta a diferentes tamaños de equipo, si te obliga a usar una sola plataforma SCM y qué tan rápido un desarrollador nuevo puede ser productivo con ella sin semanas de configuración previa.
Cómo elegir herramientas de revisión de código
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener el enfoque mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
|---|---|
| FactorEscalabilidad | Qué considerarAsegúrate de que la herramienta pueda gestionar un volumen de código cada vez mayor y equipos más grandes sin ralentizarse. Busca opciones basadas en la nube o distribuidas para mejorar la escalabilidad. |
| FactorSeguimiento del rendimiento | Qué considerarElige una herramienta que proporcione informes sobre las tasas de finalización de las revisiones, el tiempo medio hasta la integración y las mejoras en la calidad del código. Cuando se integra con herramientas de creación de perfiles, puedes garantizar un rendimiento óptimo desde la codificación hasta la publicación. |
| FactorPersonalización | Qué considerarBusca opciones para ajustar los flujos de trabajo de revisión, establecer métricas de calidad personalizadas y configurar comprobaciones automatizadas que se adapten a los estándares de codificación de tu equipo. |
| FactorFacilidad de uso | Qué considerarLa interfaz debe ser intuitiva para que tu equipo pueda crear, revisar e integrar código rápidamente sin una curva de aprendizaje pronunciada. |
| FactorPresupuesto | Qué considerarCompara el coste por usuario o proyecto y busca planes flexibles que se adapten al tamaño de tu equipo y al volumen de código. |
| FactorMedidas de seguridad | Qué considerarAsegúrate de que la herramienta utilice cifrado para los datos en tránsito y en reposo, y que ofrezca acceso basado en roles para proteger el código confidencial. |
| FactorFunciones de colaboración | Qué considerarBusca comentarios en tiempo real, sugerencias insertadas en el código y opciones de asignación de revisores para facilitar la colaboración. |
| FactorIntegraciones | Qué considerarComprueba si la herramienta se integra con tu sistema de control de versiones, canalización de CI/CD y herramientas de gestión de proyectos para evitar interrupciones en el flujo de trabajo. |
¿Qué son las herramientas de revisión de código?
Las herramientas de revisión de código son soluciones de software que ayudan a los desarrolladores a revisar y mejorar la calidad del código antes de integrarlo en la base de código principal. Estas herramientas suelen utilizarlas desarrolladores de software, ingenieros de DevOps y equipos de control de calidad para detectar errores en una fase temprana y mejorar la colaboración. Los comentarios insertados en el código, la compatibilidad con solicitudes de incorporación de cambios y la integración con sistemas de control de versiones ayudan a revisar el código de forma eficiente y a mantener estándares elevados. En general, estas herramientas aportan valor al mejorar la calidad del código y facilitar la colaboración del equipo.
Características
Al seleccionar herramientas de revisión de código, presta atención a las siguientes características clave:
- Comentarios insertados en el código: Permite a los revisores dejar comentarios directamente en el código, lo que facilita proporcionar observaciones específicas.
- Integración con el control de versiones: Se sincroniza con plataformas como GitHub, GitLab y Bitbucket para realizar un seguimiento de los cambios y gestionar las confirmaciones.
- Herramientas de análisis automatizado del código: Analiza el código en busca de errores, vulnerabilidades de seguridad e incumplimientos de estilo, y proporciona comentarios inmediatos a los desarrolladores.
- Asignación de revisiones por pares: Asigna automáticamente las revisiones de código a miembros específicos del equipo según su carga de trabajo o experiencia.
- Detección de conflictos de integración: Identifica y resalta posibles conflictos antes de integrar el código, lo que ayuda a evitar problemas de despliegue.
- Flujos de trabajo de revisión personalizados: Permite definir y aplicar pasos de revisión específicos que se ajusten al proceso de desarrollo de tu equipo.
- Informes de calidad del código: Proporciona información sobre las tasas de finalización de las revisiones, la complejidad del código y el cumplimiento de los estándares de codificación.
- Protección de ramas: Impide integrar código sin que supere las pruebas y aprobaciones necesarias.
- Análisis de seguridad: Comprueba si existen vulnerabilidades conocidas y problemas de cumplimiento en la base de código para reducir los riesgos de seguridad.
- Herramientas de programación en pareja: Permite que varios revisores dejen comentarios, sugieran cambios y resuelvan problemas simultáneamente en tiempo real.
Ventajas
La implementación de herramientas de revisión de código ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mejora de la calidad del código: Las comprobaciones automatizadas y las revisiones por pares ayudan a detectar errores y mejorar los estándares de codificación antes del despliegue.
- Ciclos de desarrollo más rápidos: La detección temprana de problemas y los comentarios en tiempo real reducen el trabajo repetido y aceleran el proceso de desarrollo.
- Mejora de la colaboración del equipo: Los comentarios en tiempo real, las herramientas de visualización del código y las funciones de asignación de revisores mantienen a todos alineados y reducen los malentendidos.
- Mayor seguridad: Los análisis de vulnerabilidades integrados ayudan a identificar y solucionar los problemas de seguridad en una fase temprana del ciclo de desarrollo.
- Reducción de la deuda técnica: El seguimiento de la calidad del código y la aplicación de estándares de codificación evitan problemas a largo plazo y facilitan las actualizaciones futuras.
- Prácticas de codificación más coherentes: El análisis automatizado y la aplicación de estilos garantizan que todos los desarrolladores sigan los mismos estándares de codificación.
- Mayor visibilidad: Los informes de rendimiento y el seguimiento de la finalización de las revisiones proporcionan información sobre los cuellos de botella y la eficiencia del equipo.
Costes y precios
Seleccionar herramientas de revisión de código requiere comprender los diversos modelos de precios y planes disponibles. Al igual que muchas herramientas de desarrollo de software, los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las características típicas incluidas en las soluciones de herramientas de revisión de código:
Tabla comparativa de planes para herramientas de revisión de código
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0 | Características habitualesRevisión de código básica, historial de versiones y comentarios insertados. |
| Tipo de planPlan personal | Precio medio$5-$25/usuario/mes | Características habitualesAnálisis automatizado del código, comentarios en tiempo real e integración con sistemas de control de versiones. |
| Tipo de planPlan empresarial | Precio medio$25-$75/usuario/mes | Características habitualesAsignación de revisiones entre compañeros, flujos de trabajo personalizados, análisis de seguridad e informes. |
| Tipo de planPlan para empresas | Precio medio$75-$150/usuario/mes | Características habitualesSugerencias de código asistidas por IA, seguimiento del cumplimiento, información sobre el rendimiento y asistencia las 24 horas, los 7 días de la semana. |
Preguntas frecuentes sobre herramientas de revisión de código
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas de revisión de código:
¿Puede una herramienta de revisión de código ayudar a reducir el tiempo de respuesta y los cuellos de botella de las revisiones?
Sí, la mayoría de las herramientas pueden acelerar el proceso de revisión mediante la automatización de tareas repetitivas, como el formato del código o el análisis estático. También facilitan la asignación de revisores, el seguimiento de las revisiones pendientes y la supervisión del progreso. Estas características ayudan al equipo a evitar cuellos de botella y a mantener los proyectos en marcha sin problemas.
¿Cuáles son las ventajas y desventajas de utilizar una herramienta de revisión de código de código abierto y autohospedada frente a una alojada en la nube?
Las herramientas autohospedadas ofrecen más control, personalización y privacidad de los datos, pero requieren configuración y mantenimiento. Las herramientas alojadas en la nube son más fáciles de poner en marcha, suelen incluir integraciones integradas y reducen el trabajo de mantenimiento. La elección depende de la capacidad técnica del equipo, las necesidades de seguridad y el presupuesto.
¿Cómo puedo medir si nuestro proceso de revisión de código es eficaz mediante la herramienta?
Puedes realizar un seguimiento de métricas como el tiempo de respuesta de las revisiones, el número de comentarios por revisión y la proporción de problemas detectados durante las revisiones frente a los detectados después del lanzamiento. Las buenas herramientas ayudan a visualizar estas métricas mediante paneles o informes. Revisar estos datos periódicamente ayuda a identificar cuellos de botella o cargas de trabajo desiguales entre los miembros del equipo.
¿La automatización de partes de la revisión mediante IA o análisis estático reducirá la calidad de la revisión?
No, la automatización suele mejorar la eficiencia sin perjudicar la calidad. Se ocupa de comprobaciones repetitivas o de bajo nivel, lo que permite a los revisores centrarse en la arquitectura y la lógica. Sin embargo, debes supervisar cómo utiliza el equipo la automatización para asegurarte de que sigan produciéndose conversaciones importantes sobre el diseño y la funcionalidad.
¿Cuál es la mejor manera de implementar una herramienta de revisión de código en un equipo sin interrumpir los proyectos actuales?
Empieza poco a poco introduciendo la herramienta en un proyecto o equipo. Recopila comentarios, perfecciona las configuraciones y asegúrate de que todos entiendan cómo utilizarla. Cuando el flujo de trabajo resulte natural, amplía su uso a otros proyectos y estandariza las prácticas de revisión en toda la organización.