

I migliori strumenti per la gestione delle vulnerabilità aiutano i team a identificare tempestivamente le esposizioni, ridurre i rischi per la sicurezza e mantenere sistemi più sicuri e conformi in tutta la loro infrastruttura. Quando le vulnerabilità non vengono rilevate, i cicli di applicazione delle patch dipendono da attività manuali o gli avvisi generano più rumore che informazioni utili, le minacce possono crescere rapidamente e creare lacune non necessarie nelle operazioni di sicurezza.
La piattaforma giusta per la gestione delle vulnerabilità offre ai team di sicurezza e IT una visibilità chiara, scansioni automatizzate e una prioritizzazione accurata, permettendo loro di capire quali problemi richiedono un'azione immediata e di risolverli prima che incidano sull'azienda. In qualità di Chief Technology Officer con oltre 20 anni di esperienza nel testare e implementare strumenti di sicurezza in ambienti di produzione reali, ho valutato le migliori soluzioni sulla base dell'accuratezza del rilevamento, della qualità dell'automazione e della facilità d'uso durante le attività di sicurezza continuative.
Ogni recensione analizza funzionalità, vantaggi e svantaggi e casi d'uso ideali, per aiutare il tuo team a scegliere il miglior strumento per la gestione delle vulnerabilità e ottenere una riduzione dei rischi affidabile ed efficiente.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa degli strumenti per la gestione delle vulnerabilità
Questa tabella comparativa riassume i dettagli dei prezzi delle mie migliori selezioni di strumenti per la gestione delle vulnerabilità.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Ideale per il monitoraggio in tempo reale delle minacce esterne | Not rated | Prezzo su richiesta | Website |
Ideale per una sicurezza completa dal codice al cloud | 4.3 out of 5 | $350/mese Piano gratuito disponibile | Book Demo |
Ideale per le valutazioni del rischio dei fornitori terzi | 4.5 out of 5 | Prezzo su richiesta Demo gratuita disponibile | Website |
Ideale per la gestione delle vulnerabilità e delle patch degli endpoint | 4.5 out of 5 | Prezzi su richiesta Prova gratuita disponibile | Website |
Ideale per l'analisi sicura del codice | 4.4 out of 5 | Prezzo su richiesta Prova gratuita disponibile | Website |
Ideale per il monitoraggio proattivo della sicurezza di rete | 4.7 out of 5 | Prezzo su richiesta Prova gratuita di 14 giorni + demo gratuita disponibile | Website |
Ideale per la visibilità nativa UEM sul rischio degli endpoint | 4.7 out of 5 | $3/dispositivo/mese Prova gratuita di 14 giorni + demo gratuita disponibile | Website |
Ideale per la gestione automatizzata delle patch | Not rated | Prezzi su richiesta Prova gratuita + demo gratuita disponibili | Website |
Ideale per il monitoraggio continuo delle vulnerabilità | 4.8 out of 5 | $119/mese Prova gratuita disponibile | Website |
Ideale per la scansione completa delle vulnerabilità | 4.5 out of 5 | $69/mese Demo gratuita disponibile | Website |


Recensioni dei migliori strumenti per la gestione delle vulnerabilità
Di seguito trovi i miei riepiloghi dettagliati dei migliori strumenti per la gestione delle vulnerabilità che sono entrati nella mia selezione. Le mie recensioni offrono un’analisi approfondita delle funzionalità principali, dei vantaggi & degli svantaggi, delle integrazioni e dei casi d’uso ideali di ciascuno strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per il monitoraggio in tempo reale delle minacce esterne
- Prezzo su richiesta

Dashboard di NordStellar che mostra approfondimenti in tempo reale sulle violazioni di dati, inclusi dati trapelati, livelli di rischio e metriche chiave di sicurezza come violazioni, infezioni e credenziali rubate. NordStellar è una piattaforma progettata per aiutarti a gestire le vulnerabilità con un focus sull'intelligence delle minacce esterne e sulla sicurezza. Fornisce strumenti per identificare e mitigare potenziali minacce alla sicurezza in tempo reale, assicurando che la tua organizzazione rimanga protetta da minacce informatiche.
Perché ho scelto NordStellar: Ho scelto NordStellar per i suoi avvisi in tempo reale, l'avanzato rilevamento delle minacce e la gestione automatizzata della superficie di attacco che ti permette di anticipare i rischi informatici. Grazie al monitoraggio istantaneo delle violazioni dei dati e del dark web, avvisa il tuo team di dati compromessi o minacce emergenti, permettendo un'azione rapida. Centralizzando l'intelligence da oltre 36.000 fonti e dando priorità ai rischi, NordStellar aiuta sia i dirigenti che i team di sicurezza a mantenere una protezione proattiva e completa.
Caratteristiche principali & integrazioni:
Caratteristiche includono la protezione del marchio, che aiuta a rilevare e prevenire l'uso non autorizzato del tuo marchio online. La piattaforma offre anche monitoraggio in tempo reale, consentendo di tenere costantemente sotto controllo le minacce alla sicurezza. Infine, le sue capacità di integrazione con piattaforme SIEM e SOAR permettono di incorporare facilmente NordStellar nella propria infrastruttura di sicurezza esistente, migliorando la postura di sicurezza complessiva.
Integrazioni includono Splunk, piattaforme SIEM, piattaforme SOAR, Email, Slack, Webhook e API.
Pros and Cons
Pros:
- Avvisi in tempo reale sulle minacce informatiche
- Scoperta e mappatura automatizzata degli asset
- Integrazione con SIEM e SOAR
Cons:
- Prezzo non divulgato pubblicamente
- Supporto limitato per applicazioni mobili
Learn more about NordStellar: Ideale per una sicurezza completa dal codice al cloud
- Piano gratuito disponibile
- A partire da $350/mese
Visit WebsiteCustomer Rating:4.3/5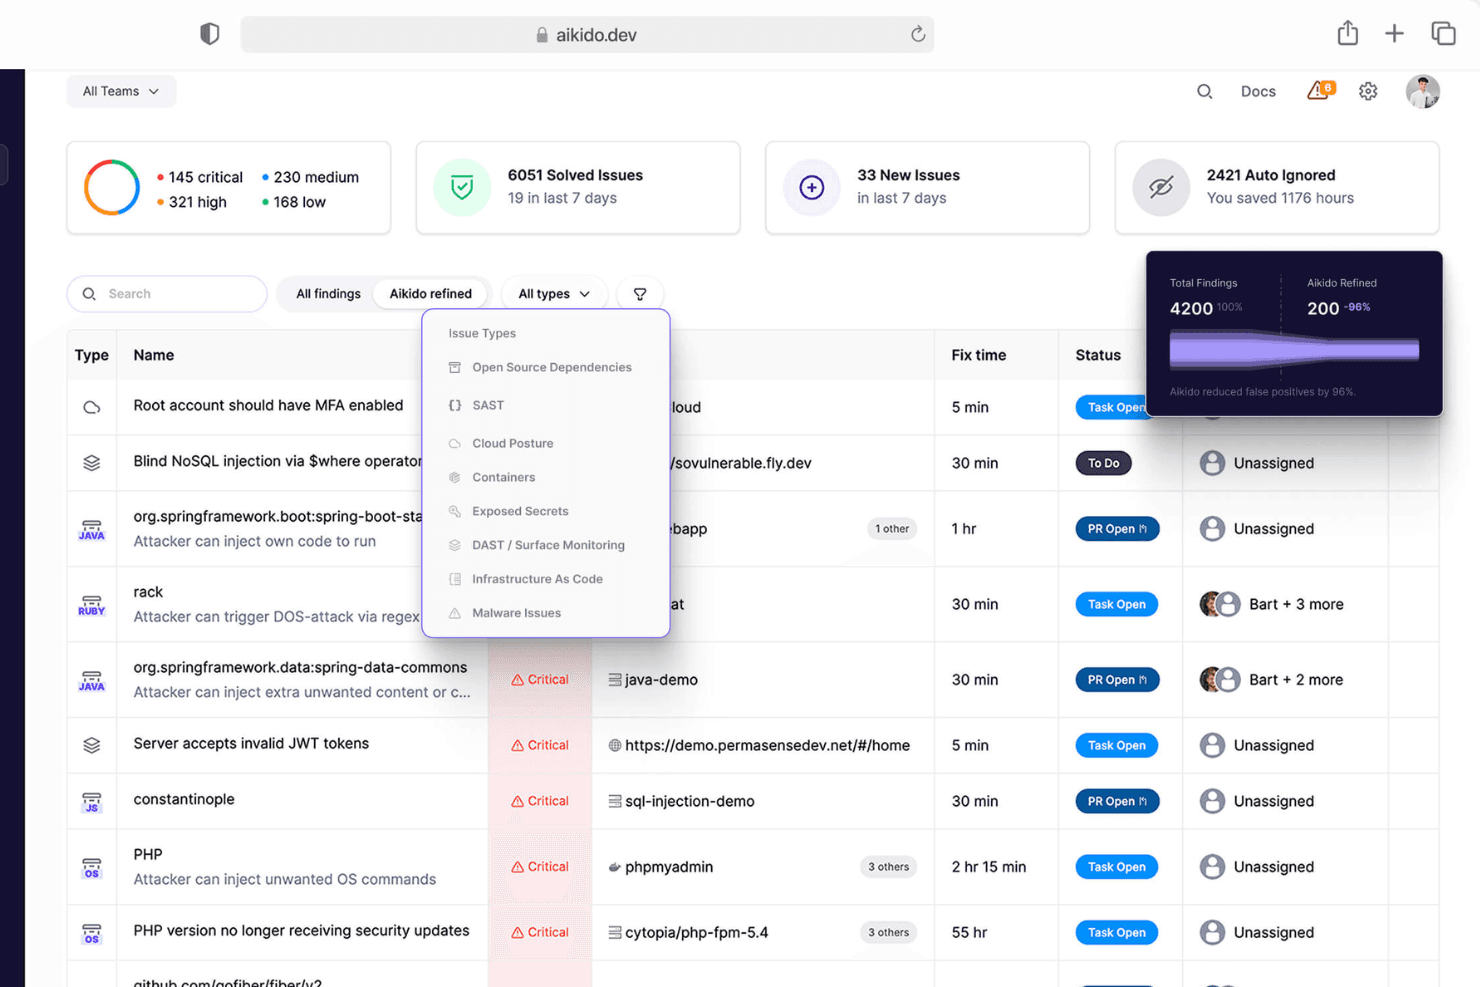
Aikido Security offre una dashboard unificata per classificare e filtrare i problemi in base a tipo, gravità e origine della scansione. Aikido Security è una piattaforma tutto-in-uno che ti aiuta a identificare e risolvere le vulnerabilità nel tuo codice e negli ambienti cloud. Offre una gamma di strumenti per rilevare i rischi per la sicurezza, dall'analisi statica del codice alla gestione del livello di sicurezza del cloud.
Perché ho scelto Aikido Security: L'analisi statica del codice (SAST) di Aikido analizza il codice sorgente per individuare vulnerabilità come l'iniezione SQL e il cross-site scripting prima che diventino problemi. Questo approccio proattivo consente al tuo team di affrontare tempestivamente le potenziali minacce, migliorando la sicurezza della tua applicazione. Inoltre, la funzionalità di rilevamento dei segreti di Aikido controlla il codice alla ricerca di chiavi API, password e altre informazioni sensibili esposte, prevenendo fughe accidentali che potrebbero essere sfruttate.
Funzionalità e integrazioni principali:
Le funzionalità includono le capacità di gestione del livello di sicurezza del cloud (CSPM), che rilevano i rischi nella tua infrastruttura cloud dei principali provider, aiutandoti a mantenere sicuro il tuo ambiente cloud. Aikido offre anche la scansione dell'infrastruttura come codice (IaC), la scansione delle dipendenze open source, la scansione delle immagini dei container, il monitoraggio della superficie d'attacco e il rilevamento di malware nelle dipendenze.
Le integrazioni includono Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana e GitHub.
Pros and Cons
Pros:
- Dispone di una dashboard completa e di report personalizzabili
- Offre informazioni utili e applicabili
- Scalabile per i team in crescita
Cons:
- Per impostazione predefinita, le CVE non risolte sono escluse dalle scansioni dei container effimeri
- Le regole SAST personalizzate devono essere abilitate da Aikido
Learn more about Aikido Security: Ideale per le valutazioni del rischio dei fornitori terzi
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.5/5
Prevalent offre un luogo centralizzato per monitorare i rischi dei fornitori, inclusi quelli legati alle vulnerabilità informatiche. Prevalent è una piattaforma di gestione del rischio dei terzi che aiuta le organizzazioni a valutare e monitorare i rischi associati ai propri fornitori e partner. Automatizzando la raccolta e l'analisi dei dati dei fornitori, Prevalent ti permette di concentrarti sulla riduzione dei rischi e sull'assicurare la conformità in tutto l'ecosistema dei fornitori.
Perché ho scelto Prevalent: Come strumento per la gestione delle vulnerabilità, Prevalent offre informazioni sulle minacce informatiche per aiutarti a identificare e affrontare potenziali problemi di sicurezza all'interno della rete di fornitori. Monitora oltre 550.000 aziende per incidenti informatici, tracciando più di 1.500 forum criminali, numerose pagine del dark web e varie fonti di minacce. Questo monitoraggio esteso ti consente di restare aggiornato sulle vulnerabilità e prendere provvedimenti proattivi per proteggere l'organizzazione.
Funzionalità distintive e integrazioni:
Funzionalità includono processi automatizzati di onboarding e offboarding, semplificando la gestione dei rapporti con i fornitori. La piattaforma include anche una dashboard dedicata ai fornitori che centralizza report di sicurezza, performance e conformità, rendendo più semplice per il tuo team monitorare e affrontare i rischi. Inoltre, Prevalent fornisce linee guida integrate per la risoluzione delle problematiche riscontrate.
Le integrazioni includono Active Directory, BitSight, ServiceNow, SecZetta e Source Defense.
Pros and Cons
Pros:
- Funzionalità estese per la gestione del rischio dei fornitori
- Gli utenti possono personalizzare i report in base alle esigenze specifiche
- Solidi protocolli di sicurezza per proteggere i dati
Cons:
- La piattaforma è complessa e presenta una curva di apprendimento
- Sfide nella migrazione dei dati possono complicare la configurazione iniziale
Learn more about Prevalent: Ideale per la gestione delle vulnerabilità e delle patch degli endpoint
- Prova gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.5/5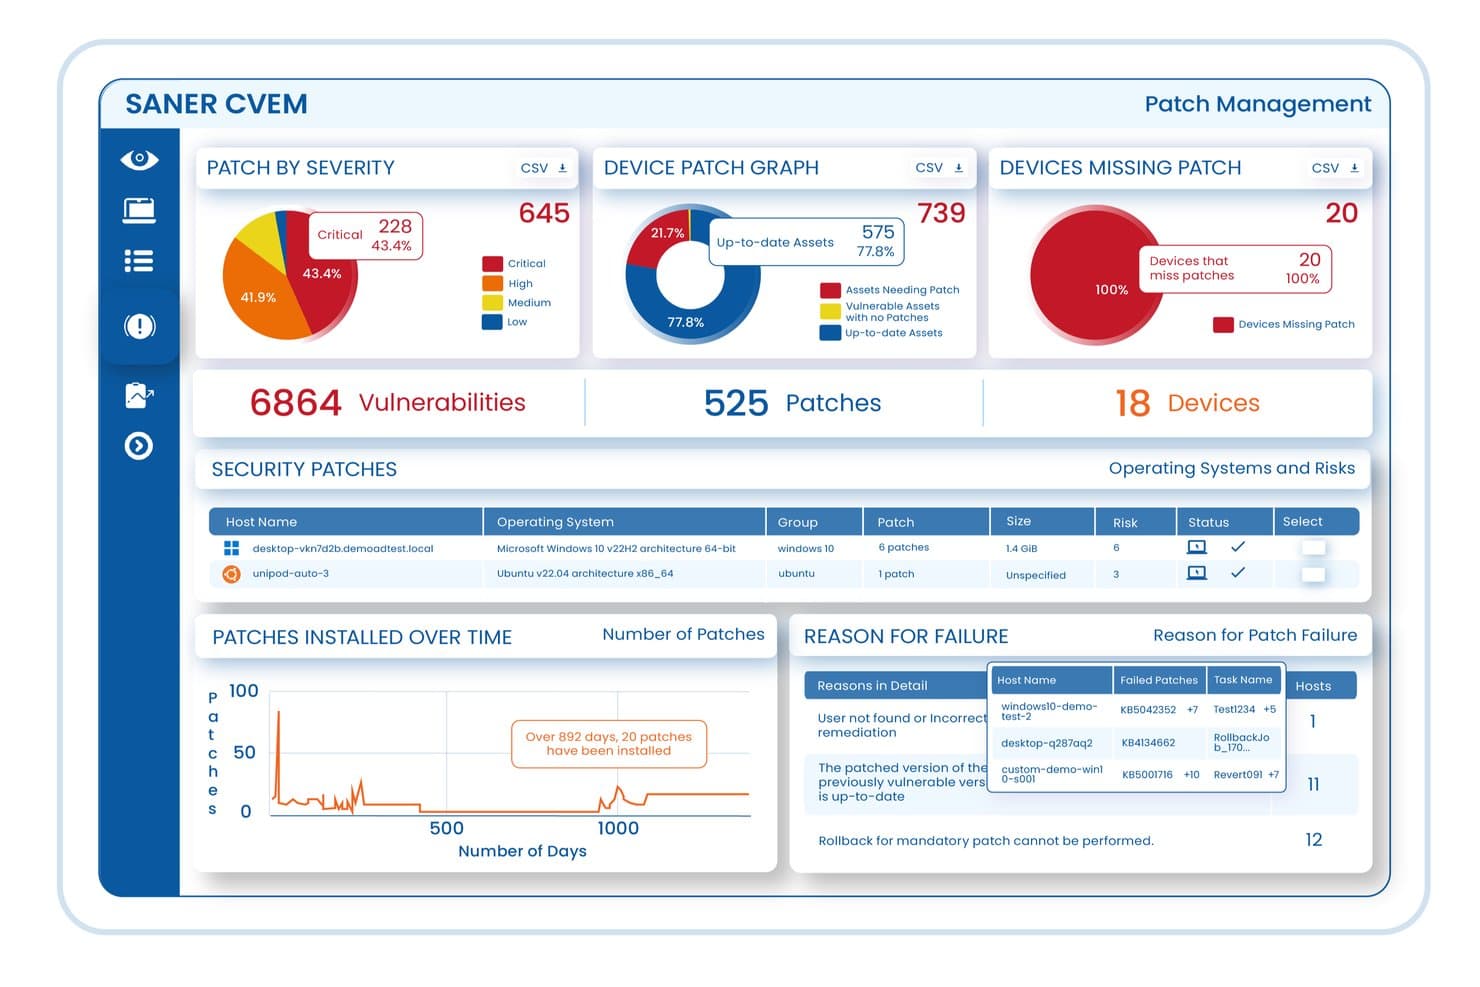
Una panoramica interattiva della piattaforma SecPod Saner per la gestione continua delle vulnerabilità e dell'esposizione (CVEM), che evidenzia il monitoraggio dall'inizio alla fine delle vulnerabilità, la gestione automatizzata delle patch e la prioritizzazione del rischio negli endpoint aziendali. SecPod (Saner Platform) è una piattaforma per la gestione continua delle vulnerabilità e dell'esposizione che combina scansione degli endpoint, prioritizzazione basata sul rischio, correzione delle patch e applicazione della conformità negli ambienti IT aziendali, tutto da un'unica console.
Per chi è più indicato SecPod (Saner Platform)?
SecPod è adatto ai team di sicurezza IT delle aziende di medie e grandi dimensioni che necessitano di un'unica piattaforma per gestire il rilevamento delle vulnerabilità, l'applicazione delle patch e la conformità negli ambienti distribuiti degli endpoint.
Perché ho scelto SecPod (Saner Platform)
Ho incluso SecPod (Saner Platform) tra le mie scelte principali perché il suo rilevamento automatizzato degli endpoint va ben oltre la semplice scansione dei CVE. La piattaforma esegue controlli continui sugli endpoint Windows, macOS, Linux e IBM AIX utilizzando una libreria di oltre 160.000 controlli di sicurezza, rilevando patch mancanti, configurazioni errate e risorse esposte senza richiedere interventi manuali. Apprezzo anche il fatto che il rilevamento delle anomalie nella postura di sicurezza basato sull'intelligenza artificiale monitori oltre 100 parametri dei dispositivi utilizzando modelli di apprendimento automatico, segnalando deviazioni comportamentali che gli scanner basati sulle firme generalmente non rilevano.
Funzionalità principali di SecPod (Saner Platform)
- Prioritizzazione del rischio basata su SSVC: Classifica le vulnerabilità utilizzando i punteggi EPSS relativi alla probabilità di sfruttamento, lo stato CISA KEV e la criticità delle risorse, per concentrare la correzione prima sulle esposizioni a maggior rischio.
- Correzione delle patch a ciclo chiuso: Tiene traccia delle vulnerabilità dal rilevamento iniziale, attraverso l'applicazione delle patch, fino alla risoluzione verificata, tutto all'interno della stessa piattaforma.
- Applicazione dei benchmark di conformità: Verifica continuamente le configurazioni degli endpoint rispetto ai benchmark CIS, NIST, HIPAA, PCI DSS e STIG.
- Mappatura MITRE ATT&CK: Associa i risultati delle vulnerabilità alle tecniche MITRE ATT&CK e alle classificazioni CWE per fornire un contesto strutturato sulle minacce.
Integrazioni di SecPod (Saner Platform)
La piattaforma Saner di SecPod si integra con ServiceNow, ELK, IBM QRadar, Wazuh e Jira e supporta anche un'integrazione nativa con Freshservice. La sua architettura basata sulle API consente l'integrazione con pipeline SIEM, SOAR, ITSM e DevOps; è inoltre disponibile un'API REST per le integrazioni personalizzate.
Pros and Cons
Pros:
- Oltre 200.000 controlli di vulnerabilità SCAP integrati
- Agente leggero con consumo minimo di risorse
- Include la correzione, non solo il rilevamento
Cons:
- Opzioni limitate per la personalizzazione di report e pannelli di controllo
- La configurazione iniziale dell'agente richiede un intervento significativo
Learn more about SecPod (Saner Platform): Ideale per l'analisi sicura del codice
- Prova gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.4/5
SonarQube mostra le vulnerabilità del progetto, i bug e lo stato dei controlli di qualità SonarQube aiuta i team di sviluppo e sicurezza a individuare vulnerabilità, problemi di qualità del codice, segreti e configurazioni errate dell'infrastruttura come codice prima che raggiungano l'ambiente di produzione. Si distingue per la combinazione di analisi statica della sicurezza delle applicazioni (SAST), analisi della composizione del software (SCA) e garanzia del codice generato dall'IA in oltre 40 linguaggi, risultando particolarmente adatto ai team che gestiscono la sicurezza delle applicazioni nei propri flussi di lavoro DevSecOps.
Per chi è più adatto SonarQube?
SonarQube è una scelta efficace per i team di sviluppo e gli ingegneri della sicurezza delle organizzazioni che devono gestire le vulnerabilità del codice in più linguaggi e ambienti.
Perché ho scelto SonarQube
Ho scelto SonarQube perché aiuta il tuo team a individuare e gestire le vulnerabilità direttamente nella base di codice attraverso i test statici di sicurezza delle applicazioni, il rilevamento dei segreti e l'analisi delle dipendenze. La sua analisi del codice sicuro è adatta ai team di sviluppo che devono individuare i problemi durante le richieste di integrazione e i controlli CI/CD, prima che raggiungano l'ambiente di produzione. Mi piace anche il fatto che i suoi controlli di qualità possano bloccare il codice rischioso, impedendone l'avanzamento finché non vengono soddisfatti gli standard di sicurezza e qualità. Per i team che utilizzano codice generato dall'IA, SonarQube può inoltre esaminare i problemi e suggerire correzioni prima dell'unione del codice.
Funzionalità principali di SonarQube
Altre funzionalità di SonarQube supportano i flussi di lavoro per lo sviluppo sicuro e la gestione delle vulnerabilità:
- Scansione multilinguaggio: analizza le basi di codice in oltre 30 linguaggi di programmazione per identificare vulnerabilità, bug e problemi di sicurezza.
- Analisi dell'infrastruttura come codice: esamina i file Terraform, Kubernetes e altri file IaC alla ricerca di configurazioni errate e rischi per la sicurezza.
- Creazione di regole personalizzate: consente al tuo team di creare e applicare regole di sicurezza o conformità basate sugli standard interni.
- Arricchimento delle richieste di integrazione: visualizza i risultati relativi alla sicurezza nelle richieste di integrazione, così i team possono risolvere i problemi prima dell'unione.
Integrazioni di SonarQube
Le integrazioni includono GitHub, GitLab, Bitbucket, Azure DevOps, Atlassian Jira e Slack.
Pros and Cons
Pros:
- Esegue la scansione di codice, segreti, dipendenze e IaC in un unico flusso di lavoro
- I controlli di qualità contribuiscono a bloccare il codice rischioso prima della produzione
- Il riscontro sulle richieste di integrazione aiuta gli sviluppatori a correggere le vulnerabilità prima dell'unione
Cons:
- Per le funzionalità avanzate in sede è necessario l'hosting autonomo
- Le funzionalità SCA avanzate richiedono il componente aggiuntivo SonarQube Advanced Security
Learn more about SonarQube: Ideale per il monitoraggio proattivo della sicurezza di rete
- Prova gratuita di 14 giorni + demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.7/5
Auvik consente agli utenti di gestire le proprie reti con piena visibilità ovunque si trovino. Auvik è una piattaforma di gestione della rete che ti aiuta a monitorare, proteggere e gestire l'infrastruttura di rete tramite monitoraggio continuo, tracciamento dei dispositivi e rilevamento delle minacce.
Perché ho scelto Auvik: Ho scelto Auvik per le sue funzionalità di monitoraggio proattivo della rete che supportano la gestione delle vulnerabilità grazie alla visibilità in tempo reale sull'attività dei dispositivi, le potenziali minacce e i rischi di conformità. La mappatura automatica della rete e l'analisi del traffico di Auvik aiutano a identificare dispositivi non autorizzati e comportamenti anomali, fornendo informazioni fondamentali per individuare tempestivamente le vulnerabilità. La piattaforma include anche funzioni come backup delle configurazioni e avvisi automatici, permettendo tempi di risposta più rapidi ai potenziali rischi. Pur non essendo una suite completa per la gestione delle vulnerabilità, il focus sulla sicurezza di Auvik e le sue integrazioni rafforzano la postura di sicurezza complessiva di un'organizzazione.
Funzionalità e integrazioni principali:
Funzionalità includono monitoraggio della rete in tempo reale, mappatura automatica della rete, analisi del traffico, gestione delle configurazioni, reportistica di conformità e avvisi per potenziali minacce. Auvik offre inoltre comunicazioni criptate e strumenti di monitoraggio proattivo che aiutano MSP e team IT a individuare le vulnerabilità della rete prima che si aggravino.
Integrazioni includono Microsoft Teams, Slack, ServiceNow, Cisco, Fortinet, Palo Alto Networks, Datto, Duo, IT Glue, Salesforce, Zendesk e Zoom.
Pros and Cons
Pros:
- Sistema di avvisi rapido e preciso
- Monitoraggio da dashboard unica
- Rappresentazione grafica dettagliata e visiva delle reti
Cons:
- Potrebbero essere necessarie più integrazioni
- Personalizzare la piattaforma può richiedere tempo
Learn more about Auvik: Ideale per la visibilità nativa UEM sul rischio degli endpoint
- Prova gratuita di 14 giorni + demo gratuita disponibile
- A partire da $3/dispositivo/mese (con fatturazione annuale)
Visit WebsiteCustomer Rating:4.7/5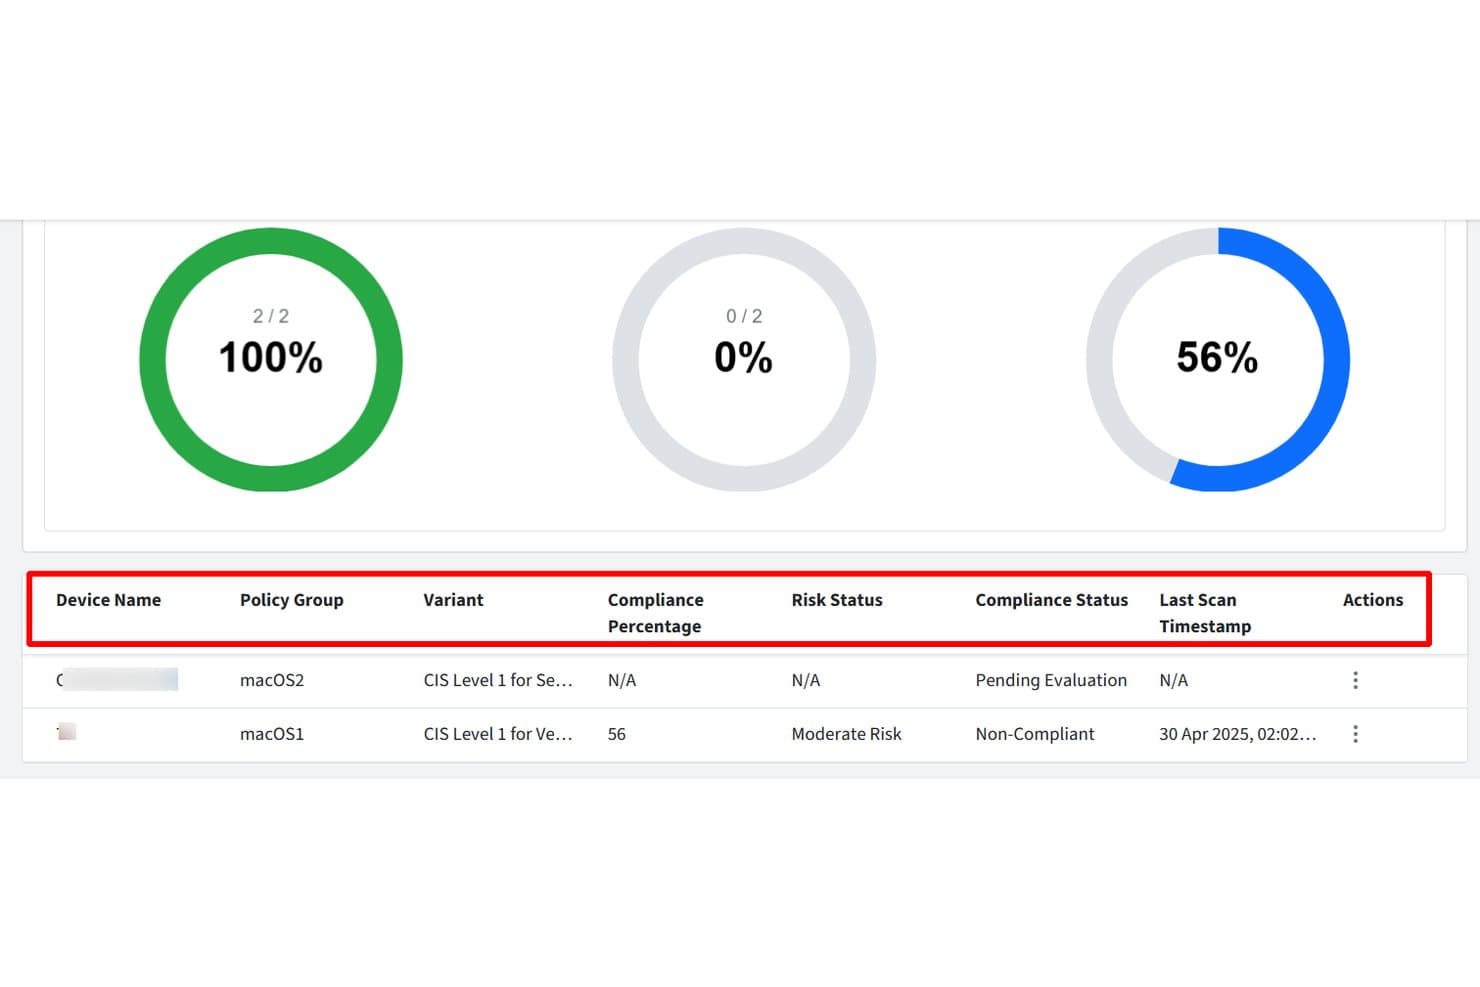
Scalefusion monitora a colpo d'occhio lo stato di conformità e i livelli di rischio dei dispositivi. Veltar è un prodotto per la sicurezza degli endpoint all'interno della piattaforma UEM Scalefusion che offre scansioni continue delle vulnerabilità, definizione delle priorità basata sul rischio e inventario delle risorse nei dispositivi Windows e macOS gestiti.
Per chi è più adatto Scalefusion?
Scalefusion è particolarmente adatto ai team IT che gestiscono già flotte Windows e macOS tramite una piattaforma UEM e desiderano visibilità sulle vulnerabilità senza implementare un agente di scansione separato.
Perché ho scelto Scalefusion
Veltar di Scalefusion merita un posto nella mia lista ristretta perché colma il divario tra la gestione dei dispositivi UEM e la visibilità sulle vulnerabilità senza richiedere un agente di scansione separato. Apprezzo in particolare il modo in cui il punteggio di rischio combina CVSS, EPSS, stato KEV e anzianità della vulnerabilità in un unico indicatore composito, permettendomi di vedere immediatamente quali endpoint Windows o macOS presentano la maggiore esposizione. Le soglie SLA configurabili per le CVE di gravità Critica ed Elevata consentono al mio team di ricevere segnalazioni automatiche di violazione prima che qualcosa passi inosservato.
Funzionalità principali di Scalefusion
- Scansione continua delle vulnerabilità del sistema operativo e delle applicazioni: Veltar identifica le vulnerabilità negli endpoint Windows e macOS registrati, recuperando ogni ora i dati CVE da NVD e MSRC.
- Soglie SLA configurabili: Gli amministratori possono impostare limiti SLA basati sui giorni per le CVE di gravità Critica ed Elevata, con segnalazioni automatiche di violazione visualizzate nella dashboard Panoramica.
- Esportazione CSV dei dati sulle vulnerabilità e sulle risorse: Le viste Applicazioni, Sistemi operativi, Dispositivi e Vulnerabilità supportano tutte esportazioni CSV filtrate per condividere esternamente i dati dell'inventario e delle CVE.
- Instradamento delle patch integrato nell'UEM: Quando è disponibile una correzione, l'azione 'Applica patch ora' di Veltar indirizza gli amministratori direttamente al flusso di applicazione delle patch Windows o macOS pertinente all'interno della console UEM Scalefusion.
Integrazioni di Scalefusion
Scalefusion si integra con Check Point Harmony e supporta i controlli degli account per le app cloud Google e Microsoft. Fornisce inoltre un'API per sviluppatori e webhook per integrazioni personalizzate.
Pros and Cons
Pros:
- Utilizza la registrazione esistente, senza un agente di scansione separato
- Combina CVSS, EPSS, KEV e anzianità della vulnerabilità
- Le viste centralizzate dei dispositivi supportano un pratico triage degli endpoint
Cons:
- Esegue scansioni solo sugli endpoint Windows e macOS gestiti
- Nessun flusso di lavoro per ticket, assegnazione della responsabilità o verifica della correzione
Learn more about Scalefusion: Ideale per la gestione automatizzata delle patch
- Prova gratuita + demo gratuita disponibili
- Prezzi su richiesta

Heimdal offre una dashboard completa per la gestione degli asset IT. Heimdal offre una soluzione completa per le aziende che cercano un software di gestione delle vulnerabilità efficiente. La sua piattaforma è particolarmente interessante per i settori che danno priorità alla cybersicurezza, come la finanza, la sanità e il settore pubblico. Concentrandosi sulla gestione automatizzata delle patch e sulla supervisione degli asset, Heimdal risponde all'esigenza critica di una tempestiva correzione delle vulnerabilità, garantendo che i vostri sistemi rimangano sicuri contro possibili minacce.
Perché ho scelto Heimdal
Ho scelto Heimdal per il suo eccezionale focus sulla gestione automatizzata delle patch, una caratteristica che affronta direttamente l'esigenza di una correzione tempestiva delle vulnerabilità. Questo assicura che i vostri sistemi siano costantemente aggiornati, riducendo il rischio di sfruttamento. Inoltre, le funzionalità di gestione degli asset di Heimdal permettono di mantenere una visione completa dell'inventario software, facilitando l'identificazione e la priorità delle vulnerabilità. L'integrazione senza soluzione di continuità con strumenti di terze parti ne aumenta ulteriormente l'utilità in ambienti IT eterogenei.
Caratteristiche principali di Heimdal
Oltre ai suoi punti di forza principali, Heimdal offre anche diverse altre caratteristiche preziose:
- Threat Hunting: Permette l'identificazione e la mitigazione proattiva delle potenziali minacce all'interno della rete.
- Gestione Unificata degli Endpoint: Fornisce un controllo centralizzato su tutti gli endpoint per migliorare la sicurezza e la conformità.
- Reportistica di Conformità: Genera report dettagliati per garantire l'aderenza agli standard e alle normative di settore.
- Interfaccia Utente Intuitiva: Offre una dashboard intuitiva per una facile navigazione e gestione delle policy.
Integrazioni di Heimdal
Le integrazioni native non sono attualmente elencate da Heimdal; tuttavia, la piattaforma supporta integrazioni personalizzate basate su API.
Pros and Cons
Pros:
- Automatizza la distribuzione delle patch su tutti gli endpoint
- Solida rilevazione di vulnerabilità e minacce
- Visibilità dettagliata su asset e licenze
Cons:
- Nessuna integrazione nativa disponibile
- L'interfaccia richiede tempo di onboarding
Learn more about Heimdal: Ideale per il monitoraggio continuo delle vulnerabilità
- Prova gratuita disponibile
- A partire da $119/mese
Visit WebsiteCustomer Rating:4.8/5
La vista della superficie di attacco in Intruder aiuta a identificare e gestire le potenziali vulnerabilità nella rete. Intruder è uno strumento di gestione delle vulnerabilità basato sul cloud che ti aiuta a identificare e affrontare le debolezze di sicurezza nella tua infrastruttura digitale.
Perché ho scelto Intruder: La gestione continua delle vulnerabilità di Intruder garantisce che i tuoi sistemi vengano scansionati regolarmente alla ricerca di nuove minacce. Questa funzionalità avvia automaticamente le scansioni quando vengono rilevate modifiche, aiutandoti a prevenire i potenziali rischi per la sicurezza. Inoltre, la gestione della superficie di attacco di Intruder individua risorse sconosciute come sottodomini e API non monitorate, fornendo una visione completa dell'esposizione della tua organizzazione. Offre anche la gestione dell'esposizione, che combina più motori di scansione per identificare oltre mille problemi della superficie di attacco che altri strumenti di scansione potrebbero non rilevare.
Funzionalità e integrazioni distintive:
Le funzionalità includono la definizione delle priorità che sfrutta le più recenti informazioni sulle minacce, come l'elenco delle vulnerabilità note sfruttate di CISA e le previsioni di sfruttamento basate sull'apprendimento automatico. Offre inoltre l'accesso a programmi privati di ricompense per la scoperta di vulnerabilità, consentendo al tuo team di collaborare con hacker d'élite per scoprire vulnerabilità che gli strumenti di scansione automatizzati potrebbero non rilevare.
Le integrazioni includono AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel e Okta.
Pros and Cons
Pros:
- Rilevamento completo delle vulnerabilità
- Scansione e monitoraggio automatizzati
- Funzionalità di report sulla conformità
Cons:
- Occasionali falsi positivi
- La funzionalità della superficie di attacco è limitata al piano premium
Learn more about Intruder: Ideale per la scansione completa delle vulnerabilità
- Demo gratuita disponibile
- A partire da $69/mese
Visit WebsiteCustomer Rating:4.5/5
La dashboard principale di Astra Pentest fornisce una panoramica dello stato di sicurezza e delle vulnerabilità rilevate. Astra Pentest è uno strumento di sicurezza completo progettato per eseguire test di penetrazione approfonditi su diverse piattaforme, tra cui applicazioni web, ambienti cloud, app mobili, API, reti e sistemi blockchain. Aiuta gli utenti a identificare le vulnerabilità utilizzando uno scanner intelligente e una dashboard intuitiva, garantendo una solida sicurezza delle applicazioni web.
Perché ho scelto Astra Pentest: Una delle sue caratteristiche principali è lo scanner di vulnerabilità, che esegue oltre 8000 test, inclusi controlli per CVE conosciuti, OWASP Top 10 e SANS 25. Questo scanner è progettato per coprire ogni possibile falla, garantendo valutazioni di sicurezza approfondite. Inoltre, lo scanner può analizzare le pagine dietro le schermate di login utilizzando un'estensione del browser, semplificando il processo di protezione di ogni parte di un'applicazione.
Funzionalità e integrazioni principali:
Alcune funzionalità chiave di Astra Pentest includono pentest per applicazioni web, sicurezza cloud, app mobili, API, sicurezza di rete e blockchain. Offre anche reportistica, conformità e certificati di sicurezza pubblicamente verificabili.
Le integrazioni includono GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- Dashboard centralizzata per la gestione delle vulnerabilità
- Controlli di sicurezza completi per la conformità
- Interfaccia intuitiva
Cons:
- Possibili falsi positivi con lo strumento
- Opzioni di personalizzazione limitate
Learn more about Astra Pentest:
Altri strumenti per la gestione delle vulnerabilità
Ecco alcune ulteriori opzioni di strumenti per la gestione delle vulnerabilità che non sono entrate nella mia selezione, ma che vale comunque la pena prendere in considerazione:
- 11New RelicIdeale per ottenere informazioni sulla sicurezza senza configurazione
- 12IBM Security QRadar EDRIdeale per intelligenza sulle minacce completa
- 13Cisco Vulnerability ManagementIdeale per un'ampia copertura di dispositivi e protocolli
- 14Microsoft Defender Vulnerability ManagementIdeale per l'integrazione con l'ecosistema Microsoft
- 15Tenable Vulnerability ManagementIdeale per la sicurezza di Active Directory e dell'infrastruttura
- 16Qualys VMDRIdeale per la gestione completa degli asset IT
- 17InsightVM (Nexpose)Ideale per una visibilità end-to-end in tempo reale
- 18Wiz Vulnerability ManagementIdeale per la sicurezza degli ambienti multi-cloud
- 19CyCognitoIdeale per la gestione della superficie d'attacco
- 20Arctic WolfIdeale per servizi di rilevamento e risposta gestiti
- 21Frontline Vulnerability ManagerIdeale per integrazione tra sicurezza cloud e di rete
- 22AdluminIdeale per la sicurezza specializzata nel settore finanziario
- 23NucleusIdeale per la gestione della conformità a più framework
- 24Oligo SecurityIdeale per la protezione delle librerie open-source in fase di esecuzione
- 25CYRISMAIdeale per interfaccia utente intuitiva e patching automatico
- 26NowSecureIdeale per la sicurezza delle app mobile
Come valuto gli strumenti di gestione delle vulnerabilità
Scompongo le valutazioni su due livelli: i requisiti di base senza i quali un team SecOps non può lavorare, e i fattori differenzianti—come l'intelligence sugli exploit e l'analisi dei percorsi di attacco—che distinguono i migliori strumenti.
Funzionalità di base (Requisiti minimi per questa lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità di base elencata di seguito. Poi, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 65% per essere considerato per l'inclusione.
- Scoperta e inventario degli asset: Controllo se lo strumento può mappare automaticamente endpoint, carichi di lavoro cloud, container e dispositivi di rete—soprattutto negli ambienti ibridi dove spesso si nasconde l'IT ombra.
- Scanning delle vulnerabilità: La copertura della scansione è importante, quindi valuto il supporto per scansioni autenticate e non autenticate su sistemi operativi, applicazioni web, database e configurazioni cloud.
- Prioritizzazione basata sul rischio: Invece di elencare soltanto i punteggi CVSS, lo strumento dovrebbe integrare la disponibilità di exploit, l'intelligence sulle minacce e la criticità degli asset per evidenziare ciò che richiede più urgentemente attenzione.
- Workflow e tracciamento della remediation: Cerco l'assegnazione dei ticket, il tracciamento delle SLA e la sincronizzazione bidirezionale con strumenti come Jira o ServiceNow in modo che i risultati non rimangano fermi su una dashboard facendo perdere il controllo dei responsabili ai team.
- Reportistica e conformità: La stagione degli audit rivela quali strumenti valgono davvero—valuto template integrati per PCI-DSS, HIPAA, ISO 27001 e NIST, oltre alla possibilità di personalizzare i report per diversi stakeholder.
- Monitoraggio continuo e integrazioni: Una singola scansione offre solo un'istantanea. Cerco scansioni pianificate e in tempo reale abbinate a connettori nativi per SIEM, piattaforme EDR e pipeline CI/CD.
Una volta che ho una lista di strumenti che soddisfano questi criteri, considero ciò che distingue ciascuna piattaforma.
Fattori differenzianti (Cosa distingue i fornitori)
Ecco come confronto e metto a paragone i diversi fornitori:
Funzionalità distintive
L'analisi dei percorsi di attacco è un grande elemento distintivo—cerco strumenti che mappano come vulnerabilità concatenate e carenze nelle identità possono consentire a un attaccante di muoversi lateralmente verso gli asset più critici. Anche EPSS e l'intelligence sugli exploit sono importanti perché uno strumento che incorpora dati reali di weaponization aiuta i team a superare i punteggi di rischio solo teorici. Per i team DevSecOps, la scansione di container e IaC sposta la rilevazione lungo la pipeline di build, individuando errori di configurazione in manifest Terraform o Kubernetes prima che arrivino in produzione.
Oltre le funzionalità
I modelli di licensing variano molto in questo settore—alcuni fornitori fanno pagare per IP, altri per asset o per utente—quindi valuto se la struttura dei prezzi si allinea a come crescerà il tuo ambiente. Anche la flessibilità del deployment è importante, soprattutto per i team che gestiscono reti isolate o requisiti stringenti di residenza dei dati dove è essenziale una soluzione self-hosted. Considero anche l'integrazione con l'ecosistema, verificando la presenza di connettori nativi per la tua infrastruttura SIEM, SOAR e ITSM così che i risultati fluiscano nei flussi di lavoro già esistenti senza dover ricorrere a script personalizzati.
Come scegliere uno strumento per la gestione delle vulnerabilità
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo di selezione del software, ecco una checklist dei fattori da tenere presenti:
| Fattore | Cosa considerare |
| Scalabilità | Assicurati che lo strumento possa crescere insieme alla tua azienda. Verifica se è in grado di gestire un aumento dei carichi di dati e del numero di utenti senza compromettere le prestazioni. |
| Integrazioni | Verifica se lo strumento si integra con i software già in uso, come i sistemi SIEM, gli strumenti di gestione dei ticket e i servizi cloud, per semplificare i flussi di lavoro. |
| Personalizzazione | Cerca opzioni di personalizzazione che ti consentano di adattare dashboard, report e avvisi alle esigenze e alle preferenze specifiche del tuo team. |
| Facilità d’uso | Scegli uno strumento con un’interfaccia intuitiva e una curva di apprendimento minima, per garantire una rapida adozione da parte del tuo team. |
| Budget | Valuta il costo in rapporto alle funzionalità offerte. Considera piani tariffari flessibili che rispettino i tuoi vincoli finanziari e offrano un buon rapporto qualità-prezzo. |
| Misure di sicurezza | Valuta la capacità dello strumento di proteggere i dati sensibili e di rispettare le normative di settore, assicurandoti che siano presenti solide misure di sicurezza. |
| Assistenza del fornitore | Considera la reputazione del fornitore in materia di assistenza clienti, inclusi disponibilità, tempi di risposta e risorse messe a disposizione per la risoluzione dei problemi. |
| Funzionalità di reporting | Cerca funzionalità complete di generazione dei report che offrano informazioni sulle vulnerabilità e sulla conformità, aiutandoti a prendere decisioni di sicurezza consapevoli. |
Tendenze negli strumenti di gestione delle vulnerabilità
Nella mia ricerca ho raccolto innumerevoli aggiornamenti di prodotto, comunicati stampa e registri delle versioni di diversi fornitori di strumenti di gestione delle vulnerabilità. Ecco alcune delle tendenze emergenti che sto monitorando:
- Rilevamento delle minacce basato sull’intelligenza artificiale: I fornitori utilizzano l’intelligenza artificiale per migliorare le funzionalità di rilevamento delle minacce. L’IA è in grado di identificare schemi e anomalie più rapidamente rispetto ai metodi tradizionali, aiutando i team a reagire più velocemente alle minacce. Alcuni strumenti integrano l’apprendimento automatico per prevedere le potenziali vulnerabilità.
- Sicurezza nativa per il cloud: Con il trasferimento di un numero sempre maggiore di attività aziendali nel cloud, gli strumenti si stanno evolvendo per offrire funzionalità di sicurezza nativa per il cloud più avanzate. Questa tendenza è fondamentale per le aziende che dipendono fortemente dall’infrastruttura cloud, poiché offre informazioni più approfondite sulle vulnerabilità specifiche del cloud.
- Modelli di sicurezza senza fiducia implicita: Un numero crescente di strumenti adotta modelli senza fiducia implicita, che richiedono la verifica di ogni utente e dispositivo. Questo approccio migliora la sicurezza partendo dal presupposto che le minacce possano essere interne o esterne. Fornitori come Cisco stanno integrando i principi di questo modello nelle proprie piattaforme.
- Funzionalità di reporting avanzate: La generazione di report dettagliati e personalizzabili sta diventando sempre più importante. Gli utenti hanno bisogno di informazioni sulle vulnerabilità e sullo stato di conformità. Gli strumenti offrono funzionalità di reporting più avanzate per soddisfare queste esigenze, consentendo una gestione migliore dei rischi.
- Analisi del comportamento degli utenti: Alcuni fornitori integrano l’analisi del comportamento degli utenti per monitorare e identificare attività insolite. Questa tendenza aiuta a rilevare le minacce interne e gli account compromessi, aggiungendo un ulteriore livello di sicurezza per le aziende.
Cosa sono gli strumenti di gestione delle vulnerabilità?
Gli strumenti di gestione delle vulnerabilità individuano, tracciano e aiutano a risolvere le vulnerabilità di sicurezza negli asset di un’organizzazione. Vengono utilizzati dai team di sicurezza, dagli amministratori IT e dal personale operativo che devono ridurre i rischi e mantenere aggiornati i sistemi senza affidarsi a controlli manuali.
Le funzionalità di scansione automatizzata, valutazione del rischio e generazione di report aiutano a individuare prima i problemi, a stabilire quali risolvere per primi e a mantenere informati i team. Nel complesso, questi strumenti aiutano le organizzazioni a mantenere sistemi più sicuri e affidabili con un minore intervento manuale.
Funzionalità degli strumenti di gestione delle vulnerabilità
Quando selezioni gli strumenti di gestione delle vulnerabilità, presta attenzione alle seguenti funzionalità chiave:
- Rilevamento delle minacce basato sull'IA: Utilizza l'intelligenza artificiale per identificare rapidamente schemi e anomalie, aiutando i team a rispondere più velocemente alle minacce.
- Sicurezza nativa per il cloud: Offre funzionalità di sicurezza specializzate per gli ambienti cloud, fornendo informazioni sulle vulnerabilità specifiche del cloud.
- Modelli di sicurezza a fiducia zero: Richiedono la verifica di ogni utente e dispositivo, migliorando la sicurezza presupponendo che ogni accesso possa costituire una minaccia.
- Funzionalità avanzate di reportistica: Offrono rapporti personalizzabili e dettagliati che forniscono informazioni sulle vulnerabilità e sullo stato di conformità.
- Analisi del comportamento degli utenti: Monitora e identifica attività insolite degli utenti per rilevare minacce interne e account compromessi.
- Prioritizzazione dei rischi: Aiuta i team a concentrarsi sulle vulnerabilità più critiche valutando e classificando le potenziali minacce.
- Gestione automatizzata delle patch: Semplifica il processo di applicazione delle patch di sicurezza, riducendo il carico di lavoro manuale e minimizzando le vulnerabilità.
- Monitoraggio continuo: Fornisce una valutazione costante della rete per rilevare nuove vulnerabilità non appena si presentano.
- Reportistica della conformità: Garantisce che le misure di sicurezza soddisfino gli standard e le normative del settore, semplificando il processo di conformità.
- Dashboard personalizzabili: Consentono agli utenti di adattare la visualizzazione dei dati e delle metriche alle proprie esigenze e preferenze specifiche.
Vantaggi degli strumenti di gestione delle vulnerabilità
L'implementazione di strumenti di gestione delle vulnerabilità offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Miglioramento del livello di sicurezza: Identificando e gestendo le vulnerabilità, questi strumenti aiutano a proteggere i sistemi dalle potenziali minacce e a ridurre i rischi per la sicurezza.
- Gestione efficiente dei rischi: Le funzionalità di prioritizzazione dei rischi consentono al team di concentrarsi sulle vulnerabilità più critiche, garantendo un utilizzo efficace delle risorse.
- Conformità migliorata: La reportistica della conformità aiuta a soddisfare gli standard e le normative del settore, semplificando gli audit e riducendo lo stress legato alla conformità.
- Risparmio di tempo: La gestione automatizzata delle patch e il monitoraggio continuo riducono le attività manuali, consentendo al team di concentrarsi su altre attività importanti.
- Processo decisionale informato: Rapporti e analisi dettagliati forniscono informazioni che supportano decisioni e strategie di sicurezza migliori.
- Maggiore visibilità: Funzionalità come la sicurezza nativa per il cloud e l'analisi del comportamento degli utenti offrono una visione più chiara della rete e delle potenziali minacce.
- Rilevamento proattivo delle minacce: Il rilevamento delle minacce basato sull'IA consente di identificare e gestire più rapidamente le vulnerabilità, mantenendo sicuri i sistemi.
Costi e prezzi degli strumenti di gestione delle vulnerabilità
La scelta degli strumenti di gestione delle vulnerabilità richiede una conoscenza dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di gestione delle vulnerabilità:
Tabella di confronto dei piani per gli strumenti di gestione delle vulnerabilità
| Tipo di piano | Prezzo medio | Funzionalità comuni |
| Piano gratuito | $0 | Scansione di base delle vulnerabilità, reportistica limitata e supporto della comunità. |
| Piano personale | $5-$25/user/month | Funzionalità standard di scansione, prioritizzazione dei rischi e controlli di conformità di base. |
| Piano aziendale | $30-$60/ user/month | Analisi avanzate, gestione automatizzata delle patch e pannelli di controllo personalizzabili. |
| Piano per grandi imprese | $70-$150/ user/month | Reportistica completa, rilevamento delle minacce basato sull'IA e supporto dedicato. |
Strumenti di gestione delle vulnerabilità (FAQ)
Ecco alcune risposte alle domande comuni sugli strumenti di gestione delle vulnerabilità:
Come funzionano gli strumenti di gestione delle vulnerabilità?
Gli strumenti di gestione delle vulnerabilità valutano la rete utilizzando scanner IP, scanner di rete e delle porte e altro ancora. Danno priorità ai problemi per garantire che le vulnerabilità più critiche vengano risolte per prime e suggeriscono misure pratiche di correzione. Questo processo contribuisce a proteggere i sistemi affrontando tempestivamente le vulnerabilità.
Qual è l'elemento comune alla maggior parte degli strumenti di valutazione delle vulnerabilità?
Una caratteristica fondamentale degli strumenti di valutazione delle vulnerabilità è la capacità di eseguire scansioni dei sistemi. Eseguono scansioni automatizzate sull’intera rete, analizzando ogni dispositivo, applicazione e sistema alla ricerca di potenziali vulnerabilità. Questa automazione garantisce una copertura completa e un rilevamento efficiente delle vulnerabilità.
Quali sono i modelli di prezzo tipici degli strumenti di gestione delle vulnerabilità?
Una caratteristica fondamentale degli strumenti di valutazione delle vulnerabilità è la capacità di eseguire scansioni dei sistemi. Eseguono scansioni automatizzate sull’intera rete, analizzando ogni dispositivo, applicazione e sistema alla ricerca di potenziali vulnerabilità. Questa automazione garantisce una copertura completa e un rilevamento efficiente delle vulnerabilità.
Qual è lo svantaggio di una scansione automatizzata effettuata da uno strumento per le vulnerabilità?
Le scansioni automatizzate degli strumenti per le vulnerabilità presentano alcuni svantaggi. Potrebbero non rilevare vulnerabilità scoperte di recente o vulnerabilità complesse, difficili da automatizzare. Questa limitazione significa che potrebbe essere necessario eseguire controlli manuali per garantire una copertura completa della sicurezza.
Con quale frequenza devono essere eseguite le scansioni delle vulnerabilità?
La frequenza delle scansioni delle vulnerabilità dipende dalle esigenze e dalla tolleranza al rischio della propria organizzazione. In generale, è consigliabile eseguire scansioni regolarmente, ad esempio con cadenza settimanale o mensile, per garantire una protezione continua dalle minacce emergenti. Le scansioni regolari contribuiscono a mantenere un solido livello di sicurezza.
Gli strumenti di gestione delle vulnerabilità possono integrarsi con i sistemi di sicurezza esistenti?
Sì, molti strumenti di gestione delle vulnerabilità possono integrarsi con i sistemi di sicurezza esistenti. Questa integrazione consente una condivisione fluida dei dati e una migliore gestione delle minacce. Operando con l’infrastruttura attuale, questi strumenti rafforzano la strategia di sicurezza complessiva.