

I 10 migliori strumenti per i test di penetrazione recensiti nel 2026

I migliori strumenti per i test di penetrazione: selezione


Trovare lo strumento giusto per i test di penetrazione non significa solo valutare le funzionalità: significa avere fiducia. La fiducia di non trascurare vulnerabilità critiche. Che le attività di sicurezza possano adattarsi alla crescita della tua infrastruttura. E che lo strumento utilizzato dal tuo team non rallenti il ciclo di sviluppo né ti sommerga di falsi positivi.
Il problema? Molti strumenti promettono una copertura completa, ma finiscono per essere troppo complessi oppure non mantengono le promesse negli ambienti di test reali. Sceglierne uno spesso significa destreggiarsi tra proclami promozionali senza avere un quadro chiaro delle prestazioni che offrirà nella tua specifica architettura tecnologica.
Negli ultimi anni ho lavorato a stretto contatto con team di ingegneria e sicurezza in ambienti SaaS, valutando, implementando e risolvendo problemi relativi agli strumenti per i test di penetrazione in sistemi nativi del cloud e ibridi. Questa guida raccoglie tali esperienze pratiche in consigli concreti pensati per i team che hanno bisogno di risultati, non solo di rapporti.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei migliori strumenti per i test di penetrazione
Questa tabella comparativa riassume i dettagli dei prezzi della mia selezione dei migliori strumenti per i test di penetrazione, per aiutarti a trovare quello più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per opzioni personalizzabili nella configurazione dei test | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 2 | Ideale per penetration test ibridi AI + umani | Piano gratuito disponibile | Da $200/mese | Website | |
| 3 | Ideale per la rilevazione di vulnerabilità nella logica di business | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per test di penetrazione con AI agentica | Piano gratuito disponibile + demo gratuita | Da $350/mese | Website | |
| 5 | Ideale per la scansione automatizzata | Prova gratuita di 14 giorni + demo gratuita disponibile | A partire da $149/mese | Website | |
| 6 | Ideale per test continui | Demo gratuita disponibile | Da $69/mese | Website | |
| 7 | Ideale per la protezione delle applicazioni web | Prova gratuita di 14 giorni + demo gratuita | A partire da $99/mese | Website | |
| 8 | Ideale per strumenti open-source | Demo gratuita disponibile | Gratuito | Website | |
| 9 | Ideale per sviluppatori | Piano gratuito disponibile | Da $49/utente/mese | Website | |
| 10 | Ideale per vulnerabilità web | Demo gratuita disponibile | Prezzo su richiesta | Website |


Recensioni dei migliori strumenti per i test di penetrazione
Di seguito trovi i miei riepiloghi dettagliati dei migliori strumenti per i test di penetrazione inclusi nella mia selezione. Le mie recensioni offrono un’analisi approfondita delle funzionalità principali, dei pro & contro, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.


Terra Security è una piattaforma di penetration testing guidata dall’IA (PTaaS) che esegue valutazioni continue e agentiche su applicazioni web, infrastrutture di rete e sistemi di intelligenza artificiale, con pentester umani certificati che validano ogni risultato.
Per chi è pensato Terra Security?
Terra Security è adatto a team attenti alla sicurezza in aziende di medie e grandi dimensioni che richiedono penetration test frequenti e pronti per audit, senza i tempi di attesa delle tradizionali collaborazioni.
Perché ho scelto Terra Security
Ho scelto Terra Security tra i migliori per il livello di controllo che offre sull’intero processo di testing già prima che un singolo agente invii una richiesta. Terra Portal™ consente di lavorare direttamente con gli agenti IA che eseguono la valutazione, senza dover delegare interamente la definizione del perimetro. Puoi impostare anticipatamente i flussi di autenticazione, la logica di business e il contesto applicativo, e gli agenti adattano di conseguenza la superficie di attacco. Questo livello di personalizzazione nella configurazione fa sì che i risultati siano davvero aderenti al tuo ambiente, e non a un template generico di applicazione web.
Funzionalità principali di Terra Security
- Catene di attacco generate: Collega vulnerabilità singole in percorsi di attacco multi-step per illustrare come un reale aggressore potrebbe sfruttarle in sequenza.
- Testing continuo basato sui cambiamenti: Rileva cambiamenti significativi nell’ambiente di produzione e attiva automaticamente nuove valutazioni per verificare la possibilità di exploit.
- Convalida di pentester certificati: Ogni report è revisionato e firmato da un pentester umano certificato prima della consegna, garantendo la validazione umana dei risultati generati dall’IA.
- Red teaming IA: Mette alla prova i sistemi e i modelli IA per vulnerabilità specifiche degli ambienti di machine learning, non solo delle classiche superfici di attacco di applicativi e reti.
Integrazioni di Terra Security
La piattaforma si integra con i flussi di lavoro CI/CD, e tutte le azioni vengono registrate ed esportate per PCI-DSS, SOC 2 e ISO 27001. Le integrazioni native oltre al CI/CD non sono documentate. Terra viene distribuita su AWS ed è disponibile tramite AWS Marketplace.
Pros and Cons
Pros:
- Gli agenti IA testano costantemente, non solo a intervalli programmati
- Le scoperte sono collegate direttamente alla logica di business
- Pentester umani certificati confermano ogni risultato
Cons:
- Il servizio gestito riduce il controllo diretto
- Disponibile esclusivamente tramite AWS Marketplace

Zeropath
Ideale per penetration test ibridi AI + umani

Zeropath offre una soluzione di penetration testing guidata dall'intelligenza artificiale, pensata per aziende innovative che desiderano affrontare in modo proattivo le vulnerabilità di sicurezza nel loro codice. Grazie alle sue avanzate capacità di rilevamento e all'integrazione senza soluzione di continuità con le piattaforme di sviluppo, Zeropath si rivolge alle organizzazioni che vogliono rafforzare la propria postura di sicurezza identificando e risolvendo i problemi prima che diventino critici.
Perché ho scelto Zeropath
Ho scelto Zeropath perché affronta il penetration testing con un mix di automazione ed esperienza umana, offrendo risultati più solidi e affidabili. Il suo motore AI monitora continuamente le tue applicazioni e segnala vulnerabilità non appena nuovo codice o funzionalità introducono rischi. Successivamente, pentester esperti convalidano i risultati e ricercano catene di attacco più complesse che gli scanner automatizzati normalmente trascurano. Questo offre al tuo team chiarezza su ciò che necessita realmente attenzione e sul perché sia importante.
Caratteristiche principali di Zeropath
Oltre alle sue capacità di rilevamento AI e integrazione, ho riscontrato che Zeropath offre anche molte altre funzionalità degne di nota:
- Software Composition Analysis (SCA): Questa funzione aiuta il tuo team a individuare e gestire i componenti open-source presenti nel codice, garantendo conformità e sicurezza.
- Sfruttamento dettagliato delle Proof-of-Concept: Ogni problema confermato è accompagnato da passaggi di sfruttamento chiari e riproducibili affinché il tuo team possa studiarli.
- Reportistica di conformità automatizzata: Questo strumento fornisce metriche di sicurezza in tempo reale e report di conformità, aiutando la tua organizzazione a rimanere aggiornata e conforme agli standard di settore.
- Politiche di codice personalizzate: Puoi definire regole di sicurezza arbitrarie utilizzando una sintassi di policy in linguaggio naturale e applicarle a tutti i tuoi repository.
Integrazioni di Zeropath
Le integrazioni includono GitHub, GitLab, Azure DevOps e un'API è disponibile per integrazioni personalizzate.
Pros and Cons
Pros:
- Il rilevamento tramite AI riduce sensibilmente i falsi positivi.
- La remediation automatica delle vulnerabilità semplifica i processi di sicurezza.
- La scansione e il retest continui garantiscono che i problemi non ricompaiano.
Cons:
- La dipendenza dall’AI significa che il rilevamento di casi limite può ancora variare.
- Potresti aver bisogno di tempo per adattare il tuo workflow alla sua automazione.

Escape offre un approccio moderno al penetration testing che affronta le sfide uniche che le aziende di settori come finanza e sanità si trovano ad affrontare. Il suo focus sulla logica di business, la sicurezza e l'integrazione senza interruzioni con i flussi di lavoro CI/CD lo rendono uno strumento prezioso per i team di sicurezza che vogliono migliorare la propria postura di sicurezza senza interrompere i processi esistenti. Con funzionalità come la scoperta delle API, il DAST guidato dall'IA e strategie di correzione su misura, Escape aiuta le organizzazioni a identificare e mitigare rapidamente le vulnerabilità, migliorando in ultima analisi il loro panorama di sicurezza complessivo.
Perché ho scelto Escape
Ho scelto Escape per il suo particolare focus sulle vulnerabilità della logica di business, spesso trascurate dagli strumenti tradizionali di penetration testing. Il Dynamic Application Security Testing (DAST) basato sull'intelligenza artificiale di Escape non solo rileva queste vulnerabilità complesse, ma si integra anche con le pipeline CI/CD per garantire un monitoraggio continuo della sicurezza. Questa integrazione consente al tuo team di anticipare potenziali minacce adattandosi ai cambiamenti nel codice e riducendo il tempo necessario per i test da settimane a ore, rendendolo una scelta pratica per le organizzazioni con cicli di rilascio frequenti.
Caratteristiche principali di Escape
Oltre all'attenzione alle vulnerabilità della logica di business, Escape offre:
- Scoperta API: Identifica e documenta automaticamente le API, garantendo una copertura di sicurezza completa su tutta l'applicazione.
- Test di sicurezza GraphQL: Fornisce capacità di test specializzate per le API GraphQL, affrontando le particolari sfide di sicurezza delle applicazioni moderne.
- Controlli di sicurezza personalizzati: Permette al tuo team di creare test su misura che si allineano alle specifiche esigenze organizzative e ai requisiti di conformità.
- Report di conformità: Genera report dettagliati che aiutano a mantenere l'aderenza a standard come PCI-DSS, GDPR e HIPAA.
Integrazioni di Escape
Le integrazioni includono Jira, Jenkins, GitLab, GitHub, Slack, AWS, Azure, Google Cloud, Kubernetes e Docker.
Pros and Cons
Pros:
- Scansione continua e verifica che supportano il monitoraggio della sicurezza costante
- Forte rilevazione delle vulnerabilità delle API, inclusa la copertura di endpoint REST e GraphQL
- Integrazioni senza soluzione di continuità nei flussi di lavoro di sviluppo e sicurezza esistenti
Cons:
- Gli aggiornamenti della piattaforma possono richiedere tempo per essere applicati e adattati
- Il processo di configurazione può essere complesso e può richiedere aggiustamenti
Ideale per test di penetrazione con AI agentica

Aikido Security è una piattaforma di sicurezza pensata per le piccole imprese che devono mettere in sicurezza codice, cloud e ambienti di runtime. Serve ai team di sicurezza IT offrendo un sistema centralizzato che integra test di sicurezza statici e dinamici.
Perché ho scelto Aikido Security: Ho scelto Aikido perché sostituisce i test penetranti lenti e una tantum con test continui guidati dall'IA che aiutano a vedere come le vulnerabilità si connettono effettivamente all'interno del tuo stack. Invece di risultati isolati, mappa i percorsi reali degli attacchi, mostrando come uno sfruttamento potrebbe muoversi attraverso il codice o gli ambienti cloud. I risultati vengono inviati direttamente agli strumenti per sviluppatori, così le correzioni e i retest avvengono all'interno del tuo normale flusso di lavoro.
Funzionalità e integrazioni distintive:
Funzionalità includono pentesting guidato dall'IA per replicare il comportamento reale degli attacchi e mappatura dei percorsi d'attacco per rivelare come le vulnerabilità si collegano attraverso codice e cloud.
Le integrazioni comprendono GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud, Azure, Jenkins, Jira e Slack.
Pros and Cons
Pros:
- Soluzione di sicurezza tutto-in-uno
- Riduce i falsi positivi
- Conforme a SOC 2 e ISO
Cons:
- Personalizzazione limitata
- Può richiedere conoscenze tecniche
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.
Intruder
Ideale per la scansione automatizzata
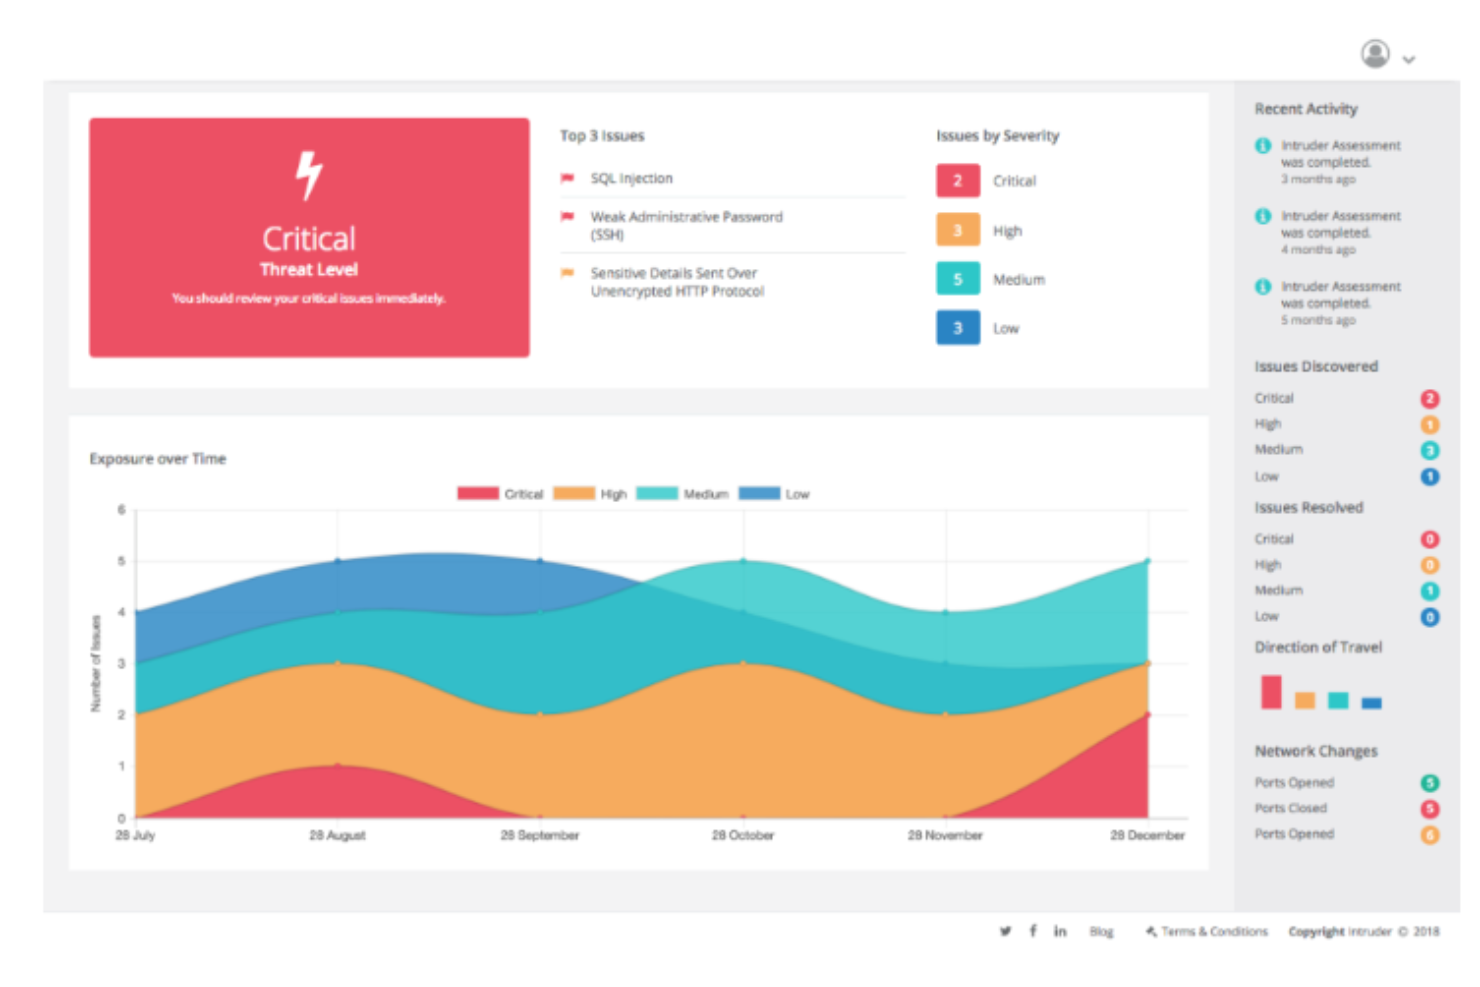
Intruder è uno scanner di vulnerabilità automatizzato progettato per team IT e di sicurezza per identificare le debolezze informatiche. Offre protezione tutto l'anno ed esegue una gestione continua delle vulnerabilità, rendendolo ideale per prevenire violazioni dei dati.
Perché ho scelto Intruder: Intruder si distingue per la scansione automatizzata, offrendo rilevamento proattivo delle modifiche e report dettagliati sulle vulnerabilità. Utilizza una tecnologia di scansione avanzata simile a quella impiegata dalle principali banche. L'algoritmo di riduzione del 'rumore' della piattaforma aiuta a dare priorità alle informazioni realmente utili. I report di Intruder, di facile comprensione, lo rendono accessibile sia agli utenti tecnici che a quelli non tecnici.
Funzionalità principali & integrazioni:
Funzionalità che includono tecnologia avanzata di scansione per identificare minacce note e emergenti, un algoritmo di riduzione del 'rumore' che aiuta a dare priorità ai problemi critici, e report intuitivi che semplificano la comprensione dei rischi per la sicurezza. La piattaforma offre anche analisi da parte di esperti per individuare vulnerabilità che le scansioni automatiche potrebbero non rilevare.
Integrazioni con Slack, Jira, AWS, Azure, Google Cloud, Microsoft Teams, Trello, GitHub, GitLab e Bitbucket.
Pros and Cons
Pros:
- Facile da configurare
- Report dettagliati sulle vulnerabilità
- Rilevamento proattivo delle modifiche
Cons:
- Opzioni di personalizzazione limitate
- Può richiedere conoscenze tecniche
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .
Ideale per test continui

Astra Pentest è uno strumento di penetration testing progettato per le aziende che richiedono valutazioni di sicurezza continue. I suoi principali utenti includono team di sicurezza IT e sviluppatori concentrati sull'identificazione e la gestione delle vulnerabilità.
Perché ho scelto Astra Pentest: Offre funzionalità di test continui che lo distinguono dagli altri strumenti. La piattaforma offre una scansione automatizzata delle vulnerabilità e penetration test manuali, coprendo oltre 8.000 controlli di sicurezza. Il cruscotto centralizzato semplifica il processo di monitoraggio e risoluzione delle vulnerabilità. Questo lo rende particolarmente adatto ai team che necessitano di una valutazione costante della sicurezza.
Funzionalità e integrazioni principali:
Le funzionalità includono la scansione automatica delle vulnerabilità che copre un'ampia gamma di minacce, opzioni di penetration test manuali per analisi più approfondite e un cruscotto intuitivo che centralizza tutti i risultati per un accesso facilitato. La capacità dello strumento di eseguire oltre 8.000 test di sicurezza garantisce una copertura completa.
Le integrazioni includono Jira, Slack, GitHub, GitLab, Bitbucket, Asana, Trello, Azure DevOps, Zapier e Microsoft Teams.
Pros and Cons
Pros:
- Installazione e utilizzo semplici
- Copertura completa dei test
- Capacità di scansione continua
Cons:
- Opzioni di personalizzazione limitate
- Il cruscotto può sembrare inizialmente complesso

AppTrana
Ideale per la protezione delle applicazioni web

AppTrana è un firewall per applicazioni web e una soluzione di sicurezza utilizzata principalmente dalle aziende per proteggere le loro applicazioni web dalle minacce. Offre monitoraggio e protezione continui, risultando fondamentale per mantenere la sicurezza web.
Perché ho scelto AppTrana: Si distingue per la protezione delle applicazioni web grazie a funzionalità come il monitoraggio continuo delle minacce. AppTrana include la scansione automatizzata delle vulnerabilità e servizi di sicurezza gestiti. Il monitoraggio 24/7 contribuisce a garantire che le tue applicazioni web rimangano sicure. La capacità dello strumento di adattarsi alle nuove minacce mantiene aggiornate le tue misure di sicurezza.
Funzionalità principali & integrazioni:
Funzionalità come la scansione automatica delle vulnerabilità identificano e mitigano potenziali minacce. La piattaforma offre servizi di sicurezza gestiti per una protezione e un monitoraggio continuo delle minacce. AppTrana si adatta inoltre alle nuove minacce di sicurezza, assicurando che le tue applicazioni web restino protette.
Le integrazioni includono AWS, Azure, Google Cloud, Cloudflare, Slack, Jira, GitHub, GitLab, Bitbucket e Microsoft Teams.
Pros and Cons
Pros:
- Monitoraggio continuo delle minacce
- Servizi di sicurezza gestiti
- Si adatta alle nuove minacce
Cons:
- Può richiedere competenze tecniche
- Opzioni di personalizzazione limitate

Ideale per strumenti open-source

Kali Linux è una piattaforma open-source per il penetration testing ampiamente utilizzata da professionisti della cybersecurity e hacker etici. Offre una suite di strumenti per effettuare valutazioni di sicurezza complete e identificare vulnerabilità.
Perché ho scelto Kali Linux: La sua natura open-source offre flessibilità e personalizzazione agli esperti di sicurezza. Kali Linux include un'ampia gamma di strumenti di sicurezza preinstallati per diverse esigenze di test. La piattaforma è adattabile, permettendo agli utenti di personalizzarla in base a requisiti di sicurezza specifici. Lo sviluppo guidato dalla comunità garantisce aggiornamenti e miglioramenti regolari.
Funzionalità principali e integrazioni:
Funzionalità includono un vasto repertorio di strumenti di sicurezza preinstallati che soddisfano diversi scenari di test. Kali Linux è altamente personalizzabile, consentendo agli utenti di configurare la piattaforma secondo le proprie esigenze. I suoi aggiornamenti regolari garantiscono la disponibilità degli strumenti di sicurezza più recenti agli utenti.
Integrazioni includono Metasploit, Wireshark, Aircrack-ng, Hydra, Nmap, Burp Suite, John the Ripper, Netcat, SQLmap e Maltego.
Pros and Cons
Pros:
- Libreria di strumenti ampia
- Ambiente altamente personalizzabile
- Aggiornamenti regolari dalla comunità
Cons:
- Complessità della configurazione iniziale
- Supporto limitato per principianti
Ideale per sviluppatori

New Relic è uno strumento di analisi e monitoraggio del software utilizzato principalmente dagli sviluppatori per tracciare le prestazioni delle applicazioni e la salute dell'infrastruttura. Fornisce approfondimenti sul comportamento delle applicazioni, aiutando i team a ottimizzare le prestazioni e a risolvere i problemi.
Perché ho scelto New Relic: Le sue capacità di monitoraggio dettagliate lo rendono particolarmente utile per gli sviluppatori. New Relic offre analisi in tempo reale che ti aiutano a comprendere le prestazioni delle applicazioni. I dashboard personalizzabili ti permettono di concentrarti sulle metriche più importanti per il tuo team. Il sistema di avvisi garantisce che tu sia notificato in caso di problemi critici, consentendo risposte tempestive.
Funzionalità e integrazioni principali:
Funzionalità includono il monitoraggio delle prestazioni in tempo reale che fornisce approfondimenti immediati sul comportamento delle applicazioni. I dashboard personalizzabili ti permettono di concentrarti su metriche specifiche cruciali per le tue operazioni. Il sistema di avvisi ti notifica automaticamente in caso di problemi di prestazioni critici.
Integrazioni includono AWS, Azure, Google Cloud, Kubernetes, Docker, Slack, PagerDuty, Jira, Trello e GitHub.
Pros and Cons
Pros:
- Analisi dei dati in tempo reale
- Dashboard personalizzabili
- Approfondimenti dettagliati sulle prestazioni
Cons:
- Richiede competenze tecniche
- Può essere intensivo in termini di risorse
Acunetix
Ideale per vulnerabilità web

Acunetix è uno scanner di sicurezza per applicazioni web utilizzato principalmente dai professionisti della sicurezza per identificare vulnerabilità nelle applicazioni web. Automatizza il processo di rilevamento delle falle di sicurezza, aiutando i team a migliorare la loro postura di sicurezza web.
Perché ho scelto Acunetix: Si specializza nell'individuazione delle vulnerabilità web, rendendolo una delle scelte migliori per la sicurezza delle applicazioni. Acunetix offre una tecnologia di scansione sofisticata che identifica SQL injection, XSS e altre minacce. La sua capacità di analizzare applicazioni web complesse garantisce una sicurezza completa. I rapporti dettagliati della piattaforma guidano il tuo team su come correggere efficacemente le vulnerabilità.
Caratteristiche principali e integrazioni:
Caratteristiche includono capacità di scansione avanzate che identificano una vasta gamma di vulnerabilità web. La piattaforma supporta sia scansioni autenticate che non autenticate, offrendo flessibilità per diverse esigenze di sicurezza. Acunetix offre anche report dettagliati che aiutano il tuo team a comprendere e risolvere le problematiche di sicurezza.
Integrazioni includono Jira, Jenkins, GitHub, GitLab, Bitbucket, Microsoft TFS, Azure DevOps, Slack, Bamboo e ServiceNow.
Pros and Cons
Pros:
- Rileva una vasta gamma di vulnerabilità
- Report dettagliati e ricchi di azioni praticabili
- Supporta applicazioni web complesse
Cons:
- Supporto limitato per applicazioni non web
- Può richiedere molte risorse
Altri strumenti per i test di penetrazione
Ecco alcune opzioni aggiuntive di strumenti per i test di penetrazione che non sono entrate nella mia selezione, ma che vale comunque la pena prendere in considerazione:
- Burp Suite
Ideale per test manuali
- Aircrack-ng
Ideale per la sicurezza Wi-Fi
- Nessus
Ideale per la valutazione delle vulnerabilità
- CyCognito
Ideale per penetration test su larga scala
- Metasploit
Ideale per framework di penetration testing
- Invicti
Ideale per uso aziendale
- Core Impact
Ideale per test multi-vettore
- BreachLock
Ideale per il pentesting basato su cloud
- W3af
Ideale per l'audit delle applicazioni web
- UnderDefense
Ideale per servizi di sicurezza gestiti


Come valuto gli strumenti di Penetration Testing
Divido la mia valutazione tra requisiti di base—come l'exploitation attiva e la copertura multi-vettore—e fattori differenzianti come la fornitura PTaaS, l'aggiornamento degli exploit e i controlli di sicurezza in produzione.
Funzionalità di base (Requisiti minimi per questa lista)
Quando seleziono gli strumenti per la mia lista, classifico ciascuno su una scala da 0 (non offre questa funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità di base riportata di seguito. Poi, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere considerato per l'inclusione.
- Scansione e individuazione delle vulnerabilità: Valuto quanto bene ciascuno strumento rileva gli asset e identifica CVE note su reti, applicazioni web e API entro uno specifico ambito.
- Capacità di exploitation: Qui è importante una solida libreria di exploit—cerco payload mantenuti, esecuzione manuale e automatica, e moduli di post-exploitation.
- Copertura degli attacchi multi-vettore: Gli strumenti che coprono rete, web, API e vettori wireless ottengono punteggi più alti rispetto a quelli limitati ad una sola superficie di attacco.
- Reportistica e guida alla remediation: Verifico che i report includano prove, punteggio di gravità e passaggi concreti per la risoluzione, pensati sia per il personale tecnico che per i responsabili aziendali.
- Mappatura alle normative e framework: I risultati dovrebbero essere mappati a standard come OWASP Top 10, MITRE ATT&CK e PCI DSS così che i team possano collegare i risultati direttamente ai requisiti di audit.
- Automazione e integrazione: Cerco scansioni programmate, accesso API e connettori nativi per pipeline CI/CD, sistemi di ticketing e piattaforme SIEM/SOAR.
Una volta che ho un elenco di strumenti che soddisfano questi criteri, considero ciò che distingue ciascuna piattaforma.
Fattori differenzianti (Cosa distingue i fornitori)
Ecco come confronto e metto in evidenza i diversi fornitori:
Caratteristiche notevoli
La fornitura PTaaS è un grande elemento distintivo—cerco piattaforme che offrano test sempre attivi con dashboard in tempo reale invece di semplici report PDF che diventano rapidamente obsoleti. I moduli per il test di ambienti cloud e container sono altrettanto importanti, specialmente per i team che gestiscono carichi di lavoro su AWS, Azure o cluster Kubernetes. Per le attività di red teaming, spazi di lavoro collaborativi in cui più tester condividono sessioni e prove in tempo reale possono essere decisivi per il coordinamento di campagne complesse.
Oltre le funzionalità
Valuto sempre la presenza di controlli di sicurezza durante gli engagement dal vivo—sistemi di sicurezza per limitare l'ambito e "kill switch" sono fondamentali quando si testano sistemi di produzione che non possono permettersi interruzioni. L'attualità degli exploit è altrettanto cruciale; controllo con quale frequenza un fornitore aggiorna la propria libreria di payload e se incorpora CVE recenti e TTP degli attori della minaccia. Considero anche la flessibilità di deployment, poiché team in settori regolamentati necessitano spesso opzioni on-premise o "air-gapped" invece che il solo SaaS.
Come scegliere uno strumento per i test di penetrazione
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo di selezione dello strumento, ecco un elenco dei fattori da tenere a mente:
| Fattore | Cosa considerare |
| Scalabilità | Assicurati che lo strumento possa crescere insieme alle tue esigenze. Valuta se è in grado di gestire un numero crescente di test e volumi di dati maggiori con l'espansione della tua organizzazione. |
| Integrazioni | Verifica se lo strumento si integra con i software e i flussi di lavoro di sicurezza esistenti. Cerca la compatibilità con strumenti di osservabilità come New Relic o alternative a New Relic. |
| Personalizzazione | Cerca funzionalità che ti consentano di adattare lo strumento alle tue specifiche esigenze di sicurezza. I profili di scansione e le opzioni di reporting personalizzabili sono essenziali. |
| Semplicità d'uso | Valuta se lo strumento è intuitivo e facile da usare. Il tuo team dovrebbe essere in grado di navigare e utilizzarlo senza una formazione approfondita o un supporto tecnico. |
| Budget | Considera il costo totale, comprese la configurazione e le eventuali tariffe aggiuntive. Assicurati che lo strumento rientri nel tuo budget e soddisfi al contempo i requisiti essenziali. |
| Misure di sicurezza | Verifica le misure di sicurezza dello strumento per proteggere i dati sensibili. Cerca la crittografia, l'archiviazione sicura dei dati e la conformità agli standard del settore. |
| Supporto | Valuta la disponibilità e la qualità dell'assistenza clienti. Il supporto 24 ore su 24, 7 giorni su 7 e molteplici opzioni di contatto possono essere fondamentali durante gli incidenti di sicurezza critici. |
| Reputazione | Esamina le recensioni e le testimonianze di altri utenti. Uno strumento con una solida reputazione nella comunità della cybersicurezza può offrire ulteriori garanzie di affidabilità. |
Tendenze negli strumenti di test di penetrazione
Nella mia ricerca ho raccolto innumerevoli aggiornamenti di prodotto, comunicati stampa e registri delle versioni di diversi fornitori di strumenti di test di penetrazione. Ecco alcune delle tendenze emergenti che sto tenendo d'occhio:
- Test basati sull'intelligenza artificiale: molti strumenti stanno incorporando l'intelligenza artificiale per migliorare il rilevamento delle minacce e l'analisi delle vulnerabilità. L'intelligenza artificiale può identificare rapidamente gli schemi e prevedere potenziali violazioni della sicurezza, rappresentando un'aggiunta preziosa per gli utenti che vogliono anticipare le minacce.
- Sicurezza nativa del cloud: con il passaggio delle aziende al cloud, gli strumenti di test di penetrazione si stanno adattando per concentrarsi sugli ambienti cloud. Questo cambiamento garantisce che le infrastrutture cloud siano sicure quanto le reti tradizionali, con fornitori come BreachLock all'avanguardia.
- Test continui: è in aumento la domanda di strumenti che forniscano valutazioni continue della sicurezza anziché test eseguiti una sola volta. I test continui aiutano le aziende a mantenere la sicurezza nel tempo, garantendo che le vulnerabilità vengano rilevate e risolte tempestivamente.
- Test di sicurezza dell'IoT: con la diffusione dei dispositivi IoT, è necessario disporre di strumenti di test di penetrazione in grado di valutare la sicurezza di questi dispositivi interconnessi. Gli strumenti che supportano i test IoT aiutano le aziende a proteggere la loro rete in espansione di dispositivi.
- Pannelli di controllo incentrati sull'utente: i fornitori stanno migliorando le interfacce utente per offrire pannelli di controllo più intuitivi e informativi. Questi pannelli di controllo forniscono informazioni in tempo reale e dati utilizzabili, consentendo ai team di valutare e rispondere più facilmente ed efficacemente alle minacce alla sicurezza.
Cosa sono gli strumenti di test di penetrazione?
Gli strumenti di test di penetrazione sono soluzioni software progettate per identificare e valutare le vulnerabilità di sicurezza nelle reti e nelle applicazioni. Questi strumenti vengono generalmente utilizzati da professionisti della cybersicurezza, hacker etici e team di sicurezza IT per garantire che i sistemi siano protetti da potenziali minacce.
La scansione automatizzata, l'analisi delle vulnerabilità e la reportistica dettagliata aiutano a identificare i punti deboli, effettuare valutazioni continue della sicurezza e fornire informazioni utili. Nel complesso, questi strumenti offrono alle aziende la possibilità di proteggere proattivamente le proprie risorse digitali e mantenere un solido livello di sicurezza.
Funzionalità degli strumenti di test di penetrazione
Quando selezioni gli strumenti aziendali di test di penetrazione, presta attenzione alle seguenti funzionalità chiave:
- Scansione automatizzata: identifica rapidamente le vulnerabilità nelle reti e nelle applicazioni, facendo risparmiare tempo e risorse ai team di sicurezza.
- Analisi delle vulnerabilità: fornisce informazioni dettagliate sulle potenziali minacce alla sicurezza, aiutando i team a dare priorità ai problemi e ad affrontarli in modo efficace.
- Profili di test personalizzabili: consente agli utenti di adattare le scansioni a esigenze specifiche, garantendo valutazioni della sicurezza complete e pertinenti.
- Rilevamento delle minacce in tempo reale: avvisa i team delle minacce immediate, consentendo risposte tempestive alle potenziali violazioni.
- Sicurezza nativa del cloud: offre funzionalità di protezione e test progettate specificamente per gli ambienti cloud, tenendo il passo con le moderne tendenze infrastrutturali.
- Test dei dispositivi IoT: valuta la sicurezza dei dispositivi interconnessi, garantendo la sicurezza dell'intera rete, compresi i dispositivi IoT.
- Rapporti dettagliati: genera rapporti completi che offrono informazioni utili, agevolando la correzione delle vulnerabilità.
- Pannelli di controllo intuitivi: forniscono interfacce intuitive per una navigazione semplice e un accesso rapido ai dati critici sulla sicurezza.
- Gestione della conformità: aiuta le organizzazioni a soddisfare gli standard e le normative del settore grazie a controlli di conformità integrati.
Vantaggi degli strumenti di test di penetrazione
L'implementazione di strumenti di test di penetrazione offre numerosi vantaggi al tuo team e alla tua azienda. Eccone alcuni:
- Maggiore livello di sicurezza: identificando e risolvendo le vulnerabilità, questi strumenti contribuiscono a rafforzare le difese della tua organizzazione contro le minacce informatiche.
- Gestione proattiva delle minacce: il rilevamento delle minacce in tempo reale e i test continui consentono al tuo team di affrontare i problemi prima che si trasformino in gravi violazioni della sicurezza.
- Efficienza delle risorse: la scansione automatizzata consente di risparmiare tempo e fatica, permettendo al tuo team di concentrarsi su iniziative di sicurezza più strategiche.
- Garanzia di conformità: le funzionalità integrate di gestione della conformità contribuiscono a garantire che la tua organizzazione soddisfi gli standard del settore e i requisiti normativi.
- Migliore processo decisionale: i rapporti dettagliati forniscono informazioni utili, aiutando il tuo team a prendere decisioni informate sulla sicurezza.
- Adattabilità alle infrastrutture moderne: funzionalità come la sicurezza nativa del cloud e i test dei dispositivi IoT garantiscono che le tue misure di sicurezza siano allineate alle attuali tendenze tecnologiche.
- Esperienza intuitiva: i pannelli di controllo intuitivi e i profili di test personalizzabili rendono questi strumenti accessibili e facili da usare per il tuo team.
Costi e prezzi degli strumenti di test di penetrazione
La scelta degli strumenti di test di penetrazione richiede la comprensione dei diversi modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di strumenti di test di penetrazione:
Tabella comparativa dei piani degli strumenti di test di penetrazione
| Tipo di piano | Prezzo medio | Funzionalità comuni |
| Piano gratuito | $0 | Scansione delle vulnerabilità di base, rapporti limitati e supporto della comunità. |
| Piano personale | $10-$30/user/month | Scansione automatizzata, rapporti di base e supporto via e-mail. |
| Piano aziendale | $50-$100/user/month | Funzionalità avanzate di scansione, rapporti dettagliati, supporto per le integrazioni e supporto prioritario via e-mail. |
| Piano per grandi aziende | $150-$300/user/month | Valutazioni complete della sicurezza, profili di test personalizzabili, gestione dedicata dell'account e supporto 24/7. |
Domande frequenti sugli strumenti di penetration testing
Ecco alcune risposte alle domande comuni sugli strumenti di penetration testing:
Quale strumento viene comunemente utilizzato per il penetration testing?
Il penetration testing prevede spesso l’utilizzo di diversi strumenti, ciascuno adatto a compiti differenti. Tra le opzioni più diffuse ci sono Metasploit per sfruttare le vulnerabilità, Nmap per la scansione delle reti e Wireshark per l’analisi dei pacchetti. La scelta degli strumenti dipenderà dalle esigenze specifiche e dall’ambito delle attività di testing.
Gli strumenti di penetration testing rientrano nella categoria dell'analisi delle vulnerabilità?
Sì, gli strumenti di penetration testing fanno parte dell’analisi delle vulnerabilità. Mentre gli \u003ca href=\u0022https://thectoclub.com/tools/best-vulnerability-scanning-tools/\u0022\u003escanner di vulnerabilità\u003c/a\u003e identificano potenziali punti deboli, gli strumenti di penetration testing fanno un ulteriore passo avanti tentando di sfruttare tali vulnerabilità. Questo aiuta a determinare il potenziale impatto e il rischio associato a ciascuna vulnerabilità.
Quali sono le 5 principali tecniche di penetration testing?
Tra le tecniche comuni di penetration testing ci sono il test in modalità cieca, in cui i tester non dispongono di informazioni preliminari sul sistema, e il test mirato, che prevede la collaborazione con il personale IT. Altri metodi sono il test esterno, per valutare le risorse esposte a Internet, il test interno, per individuare le vulnerabilità della rete interna, e il test in doppio cieco, per simulare un attacco reale.
Con quale frequenza è necessario eseguire il penetration testing?
Si consiglia di eseguire il penetration testing almeno una volta all’anno. Test regolari aiutano a garantire che le misure di sicurezza siano aggiornate e possano contrastare efficacemente le minacce emergenti. A seconda del settore e del livello di rischio, potrebbero essere necessari test più frequenti per mantenere un livello di sicurezza adeguato.
Qual è la differenza tra penetration testing automatizzato e manuale?
Il testing automatizzato utilizza strumenti per cercare rapidamente le vulnerabilità note, offrendo una copertura ampia con un intervento umano minimo. Il testing manuale, invece, coinvolge tester umani che sfruttano le proprie competenze per identificare vulnerabilità complesse che gli strumenti automatizzati potrebbero non rilevare. Una combinazione di entrambi può fornire valutazioni complete della sicurezza.
Come si integrano gli strumenti di penetration testing con i sistemi di sicurezza esistenti?
Gli strumenti di penetration testing offrono spesso funzionalità di integrazione con altri sistemi di sicurezza, come i SIEM, gli \u003ca href=\u0022https://thectoclub.com/tools/best-vulnerability-management-tools/\u0022\u003estrumenti di gestione delle vulnerabilità\u003c/a\u003e e i sistemi di ticketing. Ciò consente di semplificare i flussi di lavoro, permettendo di monitorare e gestire facilmente le vulnerabilità individuate all’interno dell’infrastruttura di sicurezza esistente.
Qual è il prossimo passo?
Se stai cercando strumenti di penetration testing, contatta gratuitamente un consulente SoftwareSelect per ricevere consigli personalizzati.
Compili un modulo e partecipi a una breve conversazione in cui vengono analizzate nel dettaglio le tue esigenze. Riceverai quindi una selezione ristretta di software da valutare. Ti accompagneranno anche durante l'intero processo di acquisto, comprese le trattative sul prezzo.