

Qu’est-ce que la cybersécurité ? Le guide ultime de la sécurité en ligne

La cybersécurité désigne les pratiques et les techniques utilisées pour protéger les systèmes, les réseaux et les programmes contre les attaques numériques, les accès non autorisés ou les dommages. Elle englobe un large éventail de pratiques destinées à préserver l’intégrité, la confidentialité et la disponibilité des données sur diverses plateformes numériques.
L’objectif de la cybersécurité est de protéger les informations sensibles contre les cybermenaces telles que le piratage, l’hameçonnage, les logiciels malveillants et les rançongiciels, afin de garantir la sécurité et la confidentialité des données dans un monde de plus en plus connecté.
Dans ce guide, nous examinerons les principaux aspects de la cybersécurité et la manière dont les responsables technologiques peuvent aider leurs équipes à surmonter les défis courants en matière de sécurité.

Introduction à la cybersécurité
La cybersécurité implique la mise en œuvre de mesures défensives telles que des pare-feu, des logiciels antivirus et des systèmes de détection des intrusions, ainsi que l’application de stratégies de gestion des risques, de récupération des données et de sensibilisation des utilisateurs.
C’est déjà un secteur important, et il connaît une croissance rapide. Selon une enquête menée par KPMG, 18 % des PDG interrogés pensent que la cybercriminalité constituera la plus grande menace pour la croissance de leur organisation en 2025.
Bien que la mise en œuvre des meilleures mesures de sécurité ne garantisse pas une protection contre ces incidents, l’adoption de certaines précautions peut réduire considérablement leur probabilité. Choisir le meilleur fournisseur de cybersécurité pour protéger votre entreprise est également primordial.
Les cybermenaces courantes
Les cybermenaces prennent de nombreuses formes. Les risques comprennent la possibilité qu’un logiciel malveillant efface l’intégralité de votre système, qu’un intrus accède à vos fichiers et les modifie, que votre ordinateur soit utilisé comme outil pour lancer des attaques contre d’autres personnes, ou que quelqu’un vole les informations de votre carte bancaire pour effectuer des transactions non autorisées. Les solutions techniques telles que les logiciels de cybersécurité, les pare-feu et les systèmes de contrôle des accès ont toujours un rôle à jouer. Mais il est également essentiel de prendre en compte l’élément humain. Une approche pragmatique de la cybersécurité couvre à la fois les enjeux techniques et humains.
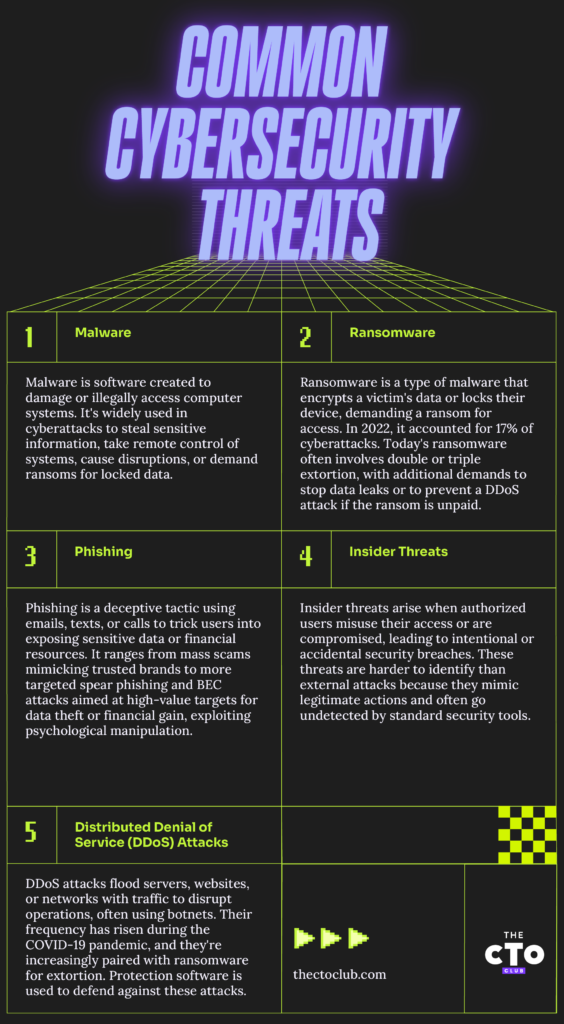
- Logiciels malveillants, contraction de « logiciel malveillant », désigne tout logiciel ou programme informatique délibérément conçu pour nuire à un système informatique ou à ses utilisateurs. Il s’agit d’un élément courant de la plupart des cyberattaques contemporaines. Les logiciels malveillants sont conçus et déployés par des pirates et des cybercriminels pour accéder illicitement aux systèmes informatiques et aux informations sensibles, contrôler les systèmes informatiques à distance, les perturber ou les endommager, ou retenir des données et des systèmes contre rançon...
- Les rançongiciels sont des logiciels malveillants qui verrouillent les données ou l’appareil d’une victime, en menaçant de les maintenir inaccessibles — voire pire — tant qu’une rançon n’est pas payée. L’IBM Security X-Force Threat Intelligence Index 2023 indique que les attaques par rançongiciel ont représenté 17 % de toutes les cyberattaques en 2022. Les rançongiciels modernes sont plus graves que leurs premières versions. Au départ, les rançongiciels exigeaient une seule rançon en échange des clés de déchiffrement. Cependant, les attaques actuelles impliquent souvent une double extorsion, exigeant une rançon supplémentaire pour empêcher la divulgation ou la publication des données de la victime. Certaines vont même jusqu’à une triple extorsion, en menaçant de lancer une attaque par déni de service distribué (DDoS, expliquée ci-dessous) si la rançon n’est pas payée.
- L’hameçonnage consiste en des courriels, messages ou appels trompeurs qui incitent les utilisateurs à télécharger des logiciels malveillants, à divulguer des informations sensibles ou à envoyer de l’argent par erreur. Les escroqueries d’hameçonnage massif sont courantes : il s’agit de messages frauduleux largement diffusés par des marques apparemment réputées, qui invitent les destinataires à mettre à jour leurs mots de passe ou les informations de leur carte bancaire. Les formes plus avancées d’hameçonnage, comme l’hameçonnage ciblé et la compromission de messagerie professionnelle (BEC), ciblent des personnes ou des groupes précis afin d’obtenir des données de grande valeur ou des gains financiers importants. L’hameçonnage est une forme d’ingénierie sociale qui recourt à la manipulation psychologique pour inciter les personnes à prendre des décisions préjudiciables.
- Les menaces internes proviennent d’utilisateurs autorisés (employés, sous-traitants, partenaires commerciaux) qui utilisent leur accès de manière abusive, intentionnellement ou par inadvertance, ou dont les comptes sont compromis par des cybercriminels. Les menaces internes sont plus difficiles à détecter que les menaces externes, car elles ressemblent à des activités légitimes et restent invisibles pour les mesures de sécurité traditionnelles telles que les logiciels antivirus et les pare-feu.
- Les attaques par déni de service distribué (DDoS) visent à mettre hors service des serveurs, des sites web ou des réseaux en les submergeant de trafic, généralement depuis un réseau de zombies — un groupe de systèmes infectés contrôlés à distance par des cybercriminels. La fréquence des attaques DDoS a fortement augmenté pendant la pandémie de COVID-19. Les attaquants associent de plus en plus les attaques DDoS aux attaques par rançongiciel ou utilisent la menace d’une attaque DDoS pour extorquer le paiement d’une rançon. Les logiciels de protection contre les attaques DDoS contribuent à renforcer l’immunité numérique.
Pourquoi la cybersécurité est importante pour le SaaS
Ces dernières années, les cyberattaques sont devenues plus fréquentes et plus coûteuses. Selon IBM, le coût moyen d'une violation de données en 2025 était de $4.45 millions, soit une augmentation d'environ 15% au cours des trois dernières années. Les attaques par rançongiciel sont encore plus coûteuses, avec un coût moyen supérieur à $5 millions, sans compter la rançon que la victime choisit éventuellement de payer.
En tant que responsable technique, il est essentiel de prendre en compte votre infrastructure SaaS lors de la mise en œuvre de politiques de cybersécurité. Les cybercriminels ciblent souvent les plateformes SaaS en raison de leur potentiel de gains élevés. Par exemple, Team TNT a utilisé des logiciels malveillants pour accéder à certains clusters Kubernetes mal configurés et a compromis 50 000 adresses IP.
Pour vos clients, l'attrait du SaaS réside dans le fait qu'il les libère des préoccupations liées à la maintenance et aux mises à niveau. Une approche rigoureuse de la cybersécurité est essentielle pour tenir cette promesse.
Composants fondamentaux de la cybersécurité
Un bon cadre de cybersécurité doit couvrir cinq domaines fondamentaux. Familiarisez-vous avec ces composants et efforcez-vous de tous les couvrir dans le cadre d'une approche globale de la sécurité.
Sécurité réseau
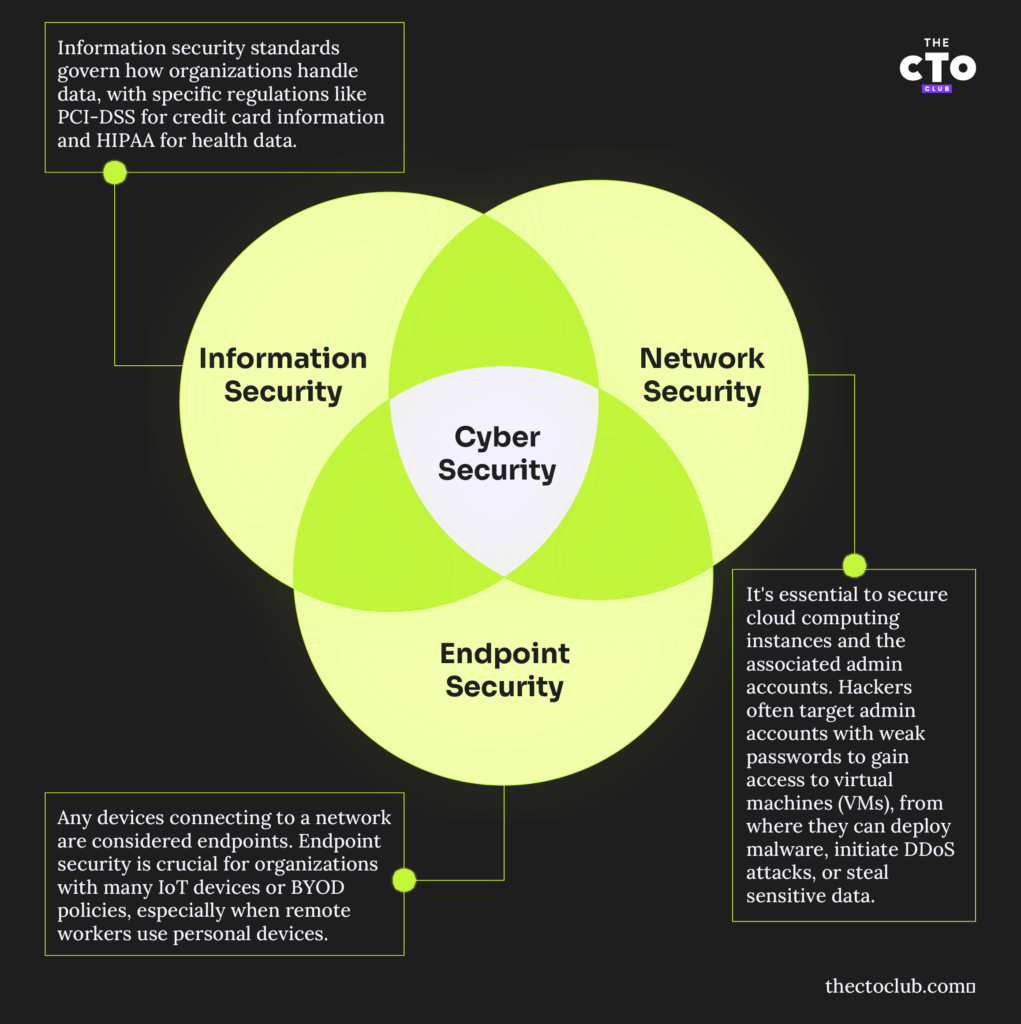
La sécurité réseau concerne votre réseau physique ainsi que tous les appareils qui s'y connectent. Cela inclut les appareils mobiles, les objets connectés, les serveurs et les ordinateurs portables. La sécurisation des réseaux sans fil, l'utilisation de VPN ou d'autres formes de communication chiffrée, ainsi que la configuration des pare-feu constituent des éléments fondamentaux d'une politique de sécurité réseau.
Sécurité de l'information
La manière dont votre organisation collecte, stocke et transmet les données est encadrée par les normes de sécurité de l'information, comme la norme PCI-DSS pour les informations relatives aux cartes bancaires ou la norme HIPAA pour les données liées à la santé. Il est probable que votre organisation ait déjà accordé une grande attention aux normes pertinentes. Un audit de cybersécurité peut mettre en évidence d'éventuelles lacunes dans le stockage et le transfert des données.
Sécurité des terminaux
Tout appareil se connectant à un réseau est considéré comme un terminal. Pour les organisations qui disposent de nombreux appareils IoT ou appliquent des politiques BYOD, la sécurité des terminaux constitue une préoccupation particulièrement urgente. Prenons l'exemple d'une organisation qui autorise ses télétravailleurs à utiliser leurs propres ordinateurs portables et smartphones. Si l'ordinateur portable d'un employé est infecté par un rançongiciel, celui-ci peut se propager aux lecteurs réseau auxquels l'employé a accès et provoquer d'importantes perturbations.
Sécurité de l'informatique en nuage
La sécurisation de vos instances d'informatique en nuage et des comptes administrateurs de la plateforme infonuagique est cruciale. Des pirates informatiques ont déjà cherché des comptes administrateurs dotés de mots de passe faibles et les ont utilisés pour s'accorder un accès aux machines virtuelles qui y sont exécutées, afin de pouvoir ensuite déployer des logiciels malveillants, lancer des attaques par déni de service distribué ou rechercher des données sensibles à voler.
Sécurité sans confiance implicite
La sécurité sans confiance implicite est un cadre de cybersécurité qui élimine la confiance implicite et exige une vérification continue de tous les utilisateurs, appareils et applications. Elle impose une authentification stricte des identités, un accès selon le principe du moindre privilège et une surveillance en temps réel afin de réduire les risques de sécurité et d'empêcher les déplacements latéraux en cas de violation.
Ses principes clés incluent l'authentification multifacteur (MFA), la microsegmentation et les évaluations automatisées des risques pour détecter et atténuer les menaces. À mesure que les organisations adoptent des environnements en nuage et hybrides, la sécurité sans confiance implicite renforce la sécurité des données, la conformité réglementaire et la visibilité globale sur les systèmes informatiques.
Sécurité des applications
Les logiciels de sécurité des applications couvrent les vulnérabilités inédites, les applications mal configurées et les systèmes d'exploitation non corrigés. Parmi les problèmes courants figurent :
- Gestion incorrecte des accès (par exemple, accorder aux utilisateurs davantage de privilèges que nécessaire)
- Absence de recours à l'authentification multifacteur
- Absence d'application de mots de passe robustes ou de politiques permettant de bloquer un compte après plusieurs tentatives d'accès infructueuses/non autorisées
- Délai trop long pour modifier ou révoquer les privilèges des employés quittant l'organisation
Si vous intégrez de nouvelles applications ou des services infonuagiques tiers à vos flux de travail, examinez vos politiques afin de confirmer que vous couvrez toujours chacun de ces composants.
Principales technologies de cybersécurité
- Pare-feu : Agissent comme une barrière entre les réseaux internes de confiance et les réseaux externes non fiables, tels qu’Internet.
- Logiciels antivirus et anti-programmes malveillants : Détectent, empêchent et suppriment les logiciels malveillants tels que les virus, les vers et les rançongiciels.
- Systèmes de détection et de prévention des intrusions (IDPS) : Surveillent le trafic réseau afin de détecter les activités suspectes et les menaces connues, et alertent le personnel de sécurité en cas de violation potentielle.
- Chiffrement : Protège les données en les convertissant en code illisible pendant leur transmission ou leur stockage, afin de garantir que seules les personnes autorisées puissent y accéder.
- Réseaux privés virtuels (VPN) : Créent une connexion sécurisée sur Internet, renforçant la confidentialité et la sécurité, notamment pour le travail à distance.
- Authentification multifacteur (MFA) : Exige plusieurs formes de vérification avant d’accorder l’accès, réduisant considérablement le risque d’accès non autorisé.
- Gestion des informations et des événements de sécurité (SIEM) : Fournit une analyse en temps réel des alertes de sécurité générées par les applications et le matériel réseau.
- Prévention des pertes de données (DLP) : Technologies qui empêchent les données sensibles de quitter le réseau sans autorisation.
- Outils de sécurité cloud : Protègent les données et les applications hébergées dans des environnements cloud, notamment grâce aux contrôles d’accès et aux renseignements sur les menaces.
- Protection des terminaux : Sécurise les terminaux ou points d’entrée des appareils des utilisateurs finaux, tels que les ordinateurs de bureau, les ordinateurs portables et les appareils mobiles, contre les attaques d’acteurs malveillants.
Le rôle d’un responsable technique dans la cybersécurité
Au cours de votre carrière de responsable de la cybersécurité, vous devez veiller à ce que vos équipes comprennent l’importance de la cybersécurité et les raisons pour lesquelles vos politiques sont formulées ainsi, et à ce que ces politiques soient alignées sur les objectifs de l’entreprise.
Aligner la cybersécurité sur les objectifs de l’entreprise
Les parties prenantes considèrent souvent la cybersécurité comme une contrainte ou comme un sujet auquel il suffit d’accorder une attention de façade. Il est plus facile d’obtenir l’adhésion de ces responsables lorsque vous vous concentrez sur les résultats de votre politique. Par exemple, prévenir les attaques améliore la disponibilité des services et accroît la productivité.
Gestion efficace des ressources de sécurité
La revue régulière des comptes et des ressources d’un réseau peut accélérer la détection des violations. La suppression des applications inutilisées ou l’arrêt des systèmes qui ne sont plus utilisés réduit le nombre de vecteurs d’attaque accessibles aux acteurs malveillants.
Communication des protocoles et des risques de sécurité
La formation de sensibilisation est un outil précieux pour informer les employés de tous les niveaux sur votre stratégie de cybersécurité. Les employés qui connaissent les outils d’évaluation des risques de sécurité et qui ont été formés au hameçonnage, aux chevaux de Troie, aux virus et aux rançongiciels comprennent mieux comment se protéger contre ces menaces et sont moins susceptibles d’être victimes de cybercriminels.
Tendances émergentes en matière de cybersécurité
La cybersécurité évolue constamment. Pour garantir la résilience de votre plateforme SaaS face aux menaces émergentes, restez au fait de ces tendances.
Intelligence artificielle & sécurité
L’IA pourrait rationaliser de nombreux aspects de la cybersécurité. Une automatisation complète n’est probablement pas une bonne idée, notamment parce que la génération actuelle de modèles d’apprentissage automatique peut être « assurément erronée ». Toutefois, pour la surveillance des journaux et des alertes, ainsi que pour aider votre équipe actuelle de professionnels de la cybersécurité, l’IA pourrait être inestimable.
Le rôle de la blockchain dans la cybersécurité
Enregistrer des données dans un registre décentralisé, auquel on peut uniquement ajouter des entrées, peut être utile lorsque vous devez garantir leur immuabilité. Cependant, les chaînes de blocs distribuées présentent de nombreux défis. Par exemple, l’utilisation d’un registre distribué et immuable sur une chaîne de blocs publique pour des données sensibles peut ne pas être souhaitable. En outre, une seule erreur concernant les clés privées pourrait entraîner de graves risques pour la continuité des activités ou la sécurité. Les chaînes de blocs privées et autorisées peuvent résoudre certains de ces problèmes et constituer un compromis potentiel.
L’essor de l’informatique quantique
L’informatique quantique pourrait rendre obsolètes du jour au lendemain de nombreux algorithmes de chiffrement populaires. Il s’agit peut-être de la menace la plus importante à laquelle l’ensemble du secteur informatique est confronté. Le NIST a annoncé quatre algorithmes cryptographiques résistants à l’informatique quantique en 2022, et d’autres sont en cours d’élaboration. Commencez dès aujourd’hui à préparer vos plateformes pour l’avenir afin d’éviter une crise qui pourrait être plus proche que vous ne le pensez.
Détection et réponse étendues (XDR)
La détection et la réponse étendues (XDR) gagnent du terrain à mesure que les cybermenaces deviennent plus sophistiquées. Les outils de sécurité traditionnels comme le SIEM et l’EDR rencontrent souvent des difficultés face à la fragmentation des données et au nombre élevé d’alertes, ce qui complique la détection et la réponse aux attaques. Le XDR rationalise la sécurité en intégrant plusieurs couches, en automatisant la corrélation des menaces et en consolidant les données sur les terminaux, les réseaux et les environnements cloud.
Cette approche améliore la visibilité, réduit les angles morts et fournit un contexte plus approfondi sur les menaces potentielles. En hiérarchisant les risques et en améliorant la réponse aux incidents, le XDR aide les équipes de cybersécurité à détecter, atténuer et prévenir les incidents de sécurité plus efficacement.
Conseils d’experts pour surmonter les défis courants de la cybersécurité
Promouvoir des solutions de sécurité solides n’est pas toujours facile, mais relever ces défis de front facilitera la collaboration interdépartementale nécessaire à la réussite de vos politiques.
Prévenir les défaillances des systèmes et éteindre les incendies
Une approche proactive de la prévention des cybermenaces est plus efficace que de devoir éteindre les incendies. Par exemple, investir dans un CDN pour prévenir les attaques par déni de service est plus simple que de réparer les dommages à la réputation causés par une panne.
Décloisonner les protocoles de sécurité
Les réseaux complexes entraînent souvent la création de silos et d’angles morts en matière d’information. Cherchez toujours à éliminer ces silos en rassemblant autant d’informations que possible afin d’obtenir une bonne vue d’ensemble des menaces potentielles.
Aligner les parties prenantes sur les priorités de sécurité
Vos parties prenantes comprennent probablement que vous gérez des informations sensibles sur vos systèmes informatiques. Concentrez-vous sur les avantages et sur les raisons pour lesquelles vous mettez en œuvre différentes politiques afin d’obtenir leur adhésion à vos mesures de sécurité. Rendez-les aussi faciles et fluides à suivre que possible.
Bonnes pratiques
Vous souhaitez renforcer considérablement la posture de cybersécurité de votre organisation et réduire le risque de cyberattaques et de violations de données ? Mettez en œuvre les mesures suivantes :
- Mises à jour régulières des logiciels : Maintenez tous les logiciels à jour, y compris les systèmes d’exploitation et les applications, afin de corriger les vulnérabilités de sécurité.
- Politiques de mots de passe robustes : Utilisez des mots de passe complexes ou un logiciel de gestion des mots de passe et modifiez-les régulièrement afin d’empêcher les accès non autorisés.
- Formation et sensibilisation des employés : Sensibilisez le personnel aux cybermenaces courantes telles que l’hameçonnage et les attaques d’ingénierie sociale.
- Sauvegardes régulières : Sauvegardez régulièrement les données et assurez-vous qu’elles peuvent être restaurées afin d’éviter toute perte en cas de cyberattaque.
- Planification de la réponse aux incidents : Créez un plan pour répondre efficacement aux failles de sécurité.
- Segmentation du réseau : Divisez le réseau en parties plus petites afin de limiter la propagation des attaques et de gérer plus efficacement les contrôles d’accès.
- Accès au moindre privilège : Accordez aux utilisateurs uniquement les accès nécessaires à l’exercice de leurs fonctions.
- Surveillance continue : Surveillez le trafic réseau et les journaux afin de détecter rapidement les menaces et d’y répondre.
- Configuration sécurisée : Assurez-vous que tous les systèmes et applications sont configurés de manière sécurisée afin de réduire les vulnérabilités au minimum.
- Audits de sécurité réguliers : Effectuez des audits périodiques afin d’identifier et de corriger les lacunes ou faiblesses en matière de sécurité.
Sécurisez votre marque
En tant que responsable technique SaaS, vous êtes responsable de la sécurité des données de votre entreprise et, indirectement, de celle des organisations qui dépendent de vos services. Le monde de la cybersécurité évolue constamment, et les menaces sont aujourd’hui bien plus nombreuses que les simples attaques par hameçonnage et les logiciels espions. Quels conseils donneriez-vous à quelqu’un qui souhaite mettre en place des mesures de protection plus robustes dans le cadre de son plan de cybersécurité ?
Vous souhaitez en savoir plus sur la cybersécurité ? Abonnez-vous à notre newsletter pour recevoir les dernières actualités sur la cybersécurité et bien plus encore.


