

Las mejores herramientas de gestión de vulnerabilidades ayudan a los equipos a identificar las exposiciones con antelación, reducir los riesgos de seguridad y mantener sistemas más seguros y conformes en toda su infraestructura. Cuando las debilidades pasan desapercibidas, los ciclos de aplicación de parches dependen de tareas manuales o las alertas generan más ruido que información útil, las amenazas pueden crecer rápidamente y crear brechas innecesarias en las operaciones de seguridad.
La plataforma de gestión de vulnerabilidades adecuada proporciona a los equipos de seguridad y TI una visibilidad clara, análisis automatizados y una priorización precisa para que puedan comprender qué problemas requieren una acción inmediata y resolverlos antes de que afecten al negocio. Como director de tecnología con más de 20 años de experiencia probando e implementando herramientas de seguridad en entornos de producción reales, he evaluado las principales soluciones en función de la precisión de detección, la calidad de la automatización y la facilidad de uso durante las tareas de seguridad habituales.
Cada reseña abarca las características, las ventajas y desventajas, y los casos de uso ideales para ayudar a tu equipo a elegir la mejor herramienta de gestión de vulnerabilidades para lograr una reducción de riesgos fiable y eficiente.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de herramientas de gestión de vulnerabilidades
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores herramientas de gestión de vulnerabilidades.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Ideal para monitoreo externo de amenazas en tiempo real | Not rated | Precios bajo consulta | Website |
Ideal para una seguridad integral desde el código hasta la nube | 4.3 out of 5 | $350/mes Plan gratuito disponible | Book Demo |
Mejor para evaluaciones de riesgos de proveedores externos | 4.5 out of 5 | Precio disponible a solicitud Demo gratuita disponible | Website |
Ideal para la gestión de vulnerabilidades y parches de dispositivos finales | 4.5 out of 5 | Precios disponibles previa solicitud Prueba gratuita disponible | Website |
Ideal para el análisis seguro del código | 4.4 out of 5 | Precios bajo consulta Prueba gratuita disponible | Website |
Ideal para la monitorización proactiva de la seguridad de redes | 4.7 out of 5 | Precio bajo solicitud Prueba gratuita de 14 días + demo gratuita disponible | Website |
La mejor opción para obtener visibilidad nativa de los riesgos de los dispositivos finales mediante UEM | 4.7 out of 5 | $3/dispositivo/mes Prueba gratuita de 14 días + demostración gratuita disponible | Website |
Ideal para la gestión automatizada de parches | Not rated | Precio a consultar Prueba gratuita + demo gratuita disponible | Website |
Ideal para la supervisión continua de vulnerabilidades | 4.8 out of 5 | $119/mes Prueba gratuita disponible | Website |
Ideal para escaneos de vulnerabilidades integrales | 4.5 out of 5 | $69/mes Demostración gratuita disponible | Website |


Reseñas de las mejores herramientas de gestión de vulnerabilidades
A continuación encontrarás mis resúmenes detallados de las mejores herramientas de gestión de vulnerabilidades que llegaron a mi lista de finalistas. Mis reseñas ofrecen un análisis detallado de las características principales, las ventajas y desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la más adecuada para ti.
 Ideal para monitoreo externo de amenazas en tiempo real
- Precios bajo consulta

Panel de control de NordStellar mostrando información en tiempo real sobre filtraciones de datos, incluyendo datos filtrados, niveles de riesgo y métricas clave de seguridad como brechas, infecciones y credenciales robadas. NordStellar es una plataforma diseñada para ayudarte a gestionar vulnerabilidades con un enfoque en la inteligencia de amenazas externas y la seguridad. Proporciona herramientas para identificar y mitigar posibles amenazas de seguridad en tiempo real, asegurando que tu organización esté protegida contra amenazas cibernéticas.
Por qué elegí NordStellar: Elegí NordStellar por sus alertas en tiempo real, detección avanzada de amenazas y gestión automatizada de la superficie de ataque que te mantienen un paso adelante de los riesgos cibernéticos. Con monitoreo instantáneo de filtraciones de datos y la web oscura, alerta a tu equipo sobre datos comprometidos o amenazas emergentes, permitiendo una acción rápida. Al centralizar inteligencia de más de 36,000 fuentes y priorizar los riesgos, NordStellar ayuda tanto a ejecutivos como a equipos de seguridad a mantener una protección proactiva y completa.
Características e integraciones destacadas:
Las características incluyen protección de marca, que ayuda a detectar y prevenir el uso no autorizado de tu marca en línea. La plataforma también ofrece monitoreo en tiempo real, permitiéndote vigilar constantemente las amenazas de seguridad. Finalmente, sus capacidades de integración con plataformas SIEM y SOAR permiten incorporar fácilmente NordStellar en tu infraestructura de seguridad existente, mejorando tu postura de seguridad general.
Las integraciones incluyen Splunk, plataformas SIEM, plataformas SOAR, Email, Slack, Webhooks y API.
Pros and Cons
Pros:
- Alertas en tiempo real para amenazas cibernéticas
- Descubrimiento y mapeo automatizado de activos
- Se integra con SIEM y SOAR
Cons:
- Precios no divulgados públicamente
- Soporte limitado para aplicación móvil
Learn more about NordStellar: Ideal para una seguridad integral desde el código hasta la nube
- Plan gratuito disponible
- Desde $350/mes
Visit WebsiteCustomer Rating:4.3/5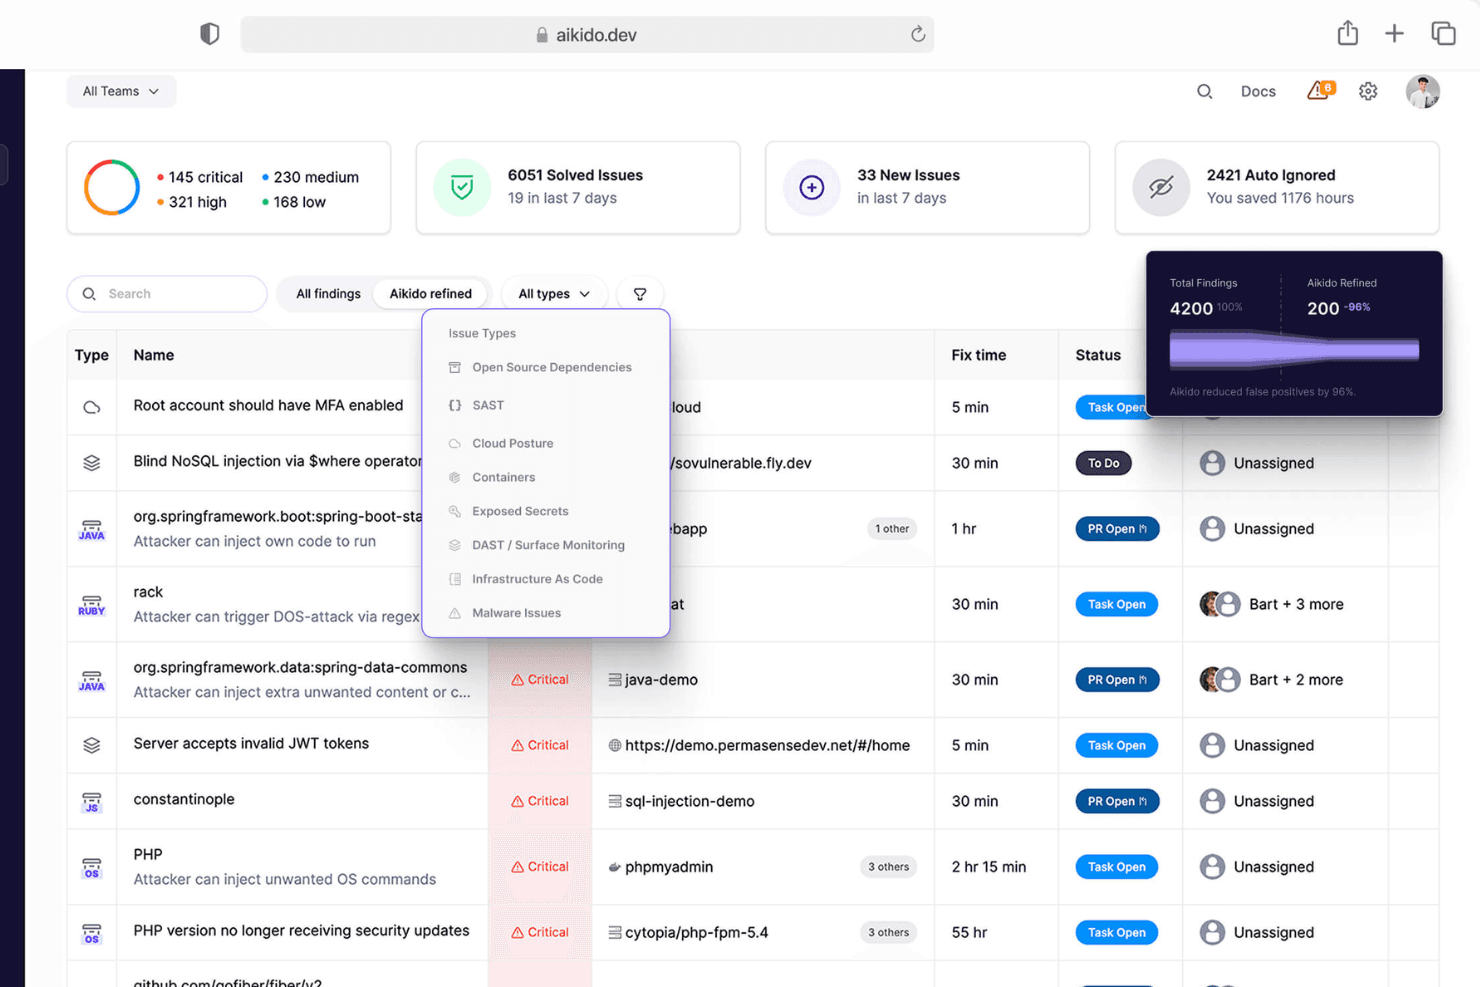
Aikido Security ofrece un panel unificado para clasificar y filtrar problemas por tipo, gravedad y fuente del análisis. Aikido Security es una plataforma todo en uno que te ayuda a identificar y corregir vulnerabilidades en tu código y entornos de nube. Ofrece una variedad de herramientas para detectar riesgos de seguridad, desde el análisis estático de código hasta la gestión de la postura de seguridad en la nube.
Por qué elegí Aikido Security: El análisis estático de código (SAST) de Aikido analiza tu código fuente para detectar vulnerabilidades como la inyección SQL y las secuencias de comandos entre sitios antes de que se conviertan en problemas. Este enfoque proactivo permite que tu equipo aborde las posibles amenazas en una fase temprana, mejorando la seguridad de tu aplicación. Además, la función de detección de secretos de Aikido comprueba si tu código contiene claves de API, contraseñas y otra información confidencial expuesta, evitando filtraciones accidentales que podrían ser aprovechadas.
Funciones e integraciones destacadas:
Las funciones incluyen sus capacidades de gestión de la postura de seguridad en la nube (CSPM), que detectan riesgos en tu infraestructura de nube en los principales proveedores y te ayudan a mantener un entorno de nube seguro. Aikido también ofrece análisis de infraestructura como código (IaC), análisis de dependencias de código abierto, análisis de imágenes de contenedores, supervisión de la superficie de ataque y detección de malware en dependencias.
Las integraciones incluyen Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana y GitHub.
Pros and Cons
Pros:
- Cuenta con un panel completo e informes personalizables
- Ofrece información práctica
- Escalable para equipos en crecimiento
Cons:
- De forma predeterminada, los CVE sin corregir se excluyen de los análisis de contenedores efímeros
- Es necesario habilitar las reglas SAST personalizadas en Aikido
Learn more about Aikido Security: Mejor para evaluaciones de riesgos de proveedores externos
- Demo gratuita disponible
- Precio disponible a solicitud
Visit WebsiteCustomer Rating:4.5/5
Prevalent ofrece un lugar centralizado para monitorear los riesgos de los proveedores, incluidas las vulnerabilidades cibernéticas. Prevalent es una plataforma de gestión de riesgos de terceros que ayuda a las organizaciones a evaluar y monitorear los riesgos asociados con sus proveedores y vendedores. Al automatizar la recopilación y el análisis de datos de proveedores, Prevalent te permite centrarte en reducir riesgos y garantizar el cumplimiento en todo tu ecosistema de proveedores.
Por qué elegí Prevalent: Como herramienta de gestión de vulnerabilidades, Prevalent ofrece inteligencia cibernética para ayudarte a identificar y abordar posibles problemas de seguridad dentro de tu red de proveedores. Supervisa más de 550,000 empresas en busca de incidentes cibernéticos rastreando más de 1,500 foros criminales, numerosas páginas de la web oscura y diversas fuentes de amenazas. Este extenso monitoreo te permite estar informado sobre vulnerabilidades y tomar medidas proactivas para proteger tu organización.
Características destacadas e integraciones:
Las características incluyen procesos automatizados de incorporación y desvinculación, lo que simplifica la gestión de relaciones con proveedores. La plataforma también incluye un panel de proveedores que centraliza los informes de seguridad, desempeño y cumplimiento, facilitando que tu equipo monitoree y aborde los riesgos. Además, Prevalent proporciona orientación integrada para la remediación.
Las integraciones incluyen Active Directory, BitSight, ServiceNow, SecZetta y Source Defense.
Pros and Cons
Pros:
- Funcionalidades extensas para gestionar riesgos de proveedores
- Los usuarios pueden adaptar los informes según necesidades específicas
- Fuertes protocolos de seguridad para proteger los datos
Cons:
- La plataforma es compleja y requiere aprendizaje
- Los desafíos en la migración de datos pueden complicar la configuración inicial
Learn more about Prevalent: Ideal para la gestión de vulnerabilidades y parches de dispositivos finales
- Prueba gratuita disponible
- Precios disponibles previa solicitud
Visit WebsiteCustomer Rating:4.5/5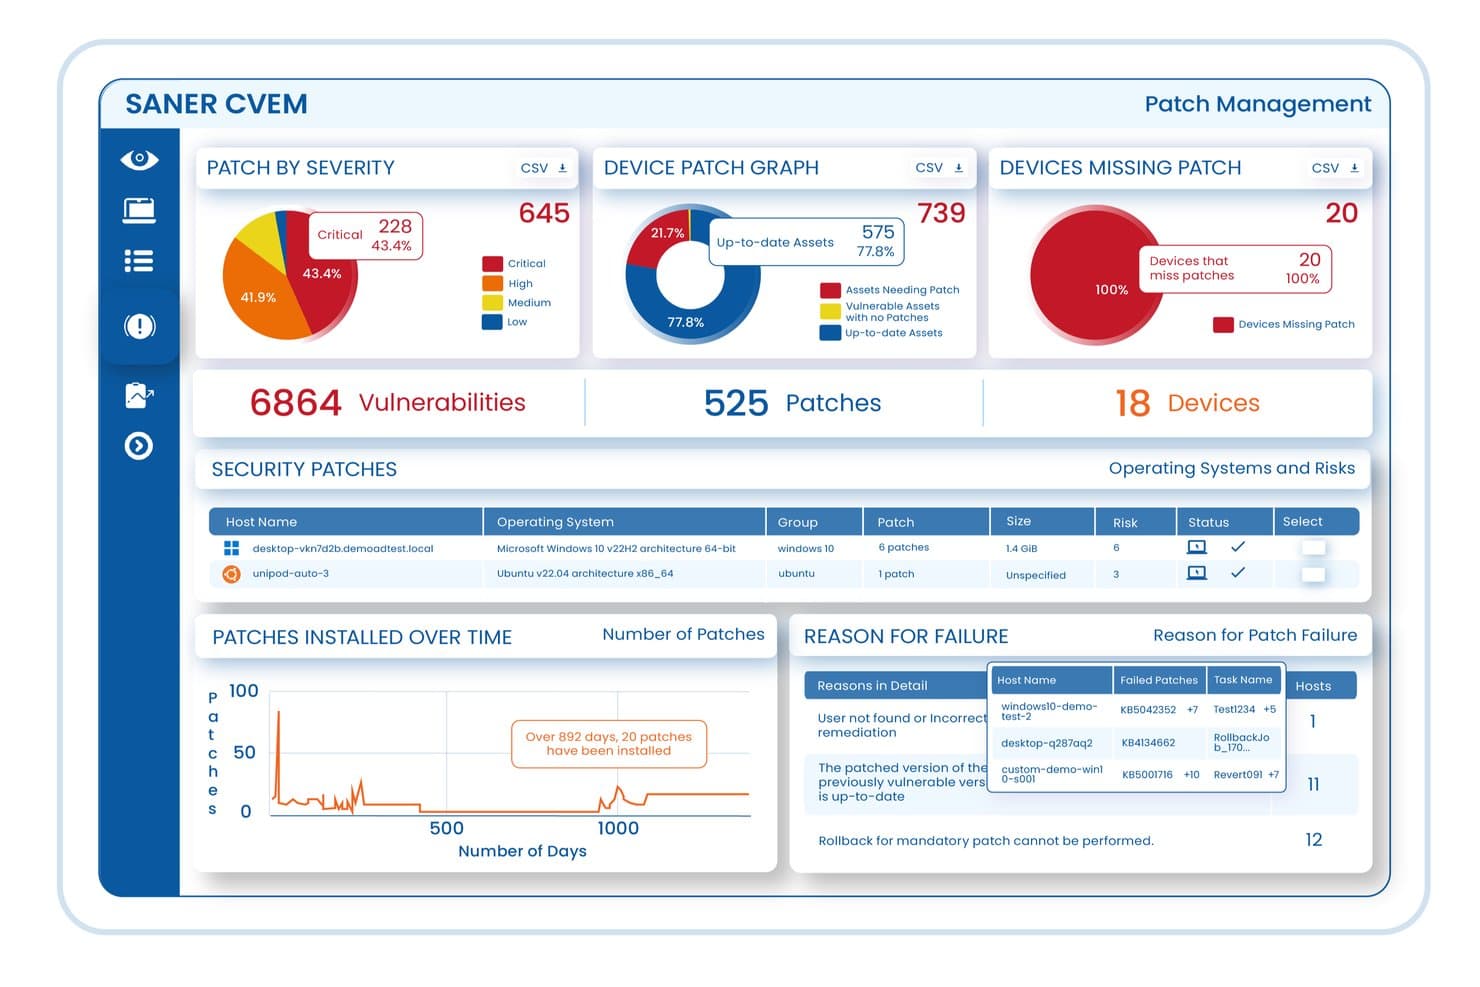
Una descripción general interactiva de la plataforma de gestión continua de vulnerabilidades y exposición (CVEM) SecPod Saner, que destaca el seguimiento integral de vulnerabilidades, la gestión automatizada de parches y la priorización de riesgos en dispositivos finales empresariales. SecPod (Saner Platform) es una plataforma de gestión continua de vulnerabilidades y exposición que combina el análisis de dispositivos finales, la priorización basada en riesgos, la remediación de parches y el cumplimiento normativo en entornos de TI empresariales desde una sola consola.
¿Para quién es más adecuado SecPod (Saner Platform)?
SecPod es una buena opción para los equipos de seguridad informática de empresas medianas y grandes que necesitan una única plataforma para gestionar la detección de vulnerabilidades, la aplicación de parches y el cumplimiento normativo en entornos de dispositivos finales distribuidos.
Por qué elegí SecPod (Saner Platform)
He incluido SecPod (Saner Platform) entre mis principales opciones porque su detección automatizada de dispositivos finales va mucho más allá del análisis básico de CVE. La plataforma realiza comprobaciones continuas en dispositivos finales con Windows, macOS, Linux e IBM AIX mediante una biblioteca de más de 160.000 comprobaciones de seguridad, que abarca parches faltantes, configuraciones incorrectas y activos expuestos sin requerir intervención manual. También me gusta que su detección de anomalías de postura basada en IA supervise más de 100 parámetros de dispositivos mediante modelos de ML, señalando desviaciones de comportamiento que los analizadores basados en firmas suelen pasar por alto.
Características principales de SecPod (Saner Platform)
- Priorización de riesgos basada en SSVC: Clasifica las vulnerabilidades mediante las puntuaciones de probabilidad de explotación de EPSS, el estado en CISA KEV y la criticidad de los activos para centrar la remediación primero en las exposiciones de mayor riesgo.
- Remediación de parches en circuito cerrado: Realiza el seguimiento de las vulnerabilidades desde la detección inicial hasta la aplicación del parche y la resolución verificada, todo dentro de la misma plataforma.
- Aplicación de referencias de cumplimiento normativo: Audita continuamente las configuraciones de los dispositivos finales comparándolas con las referencias CIS, NIST, HIPAA, PCI DSS y STIG.
- Mapeo de MITRE ATT&CK: Asocia los hallazgos de vulnerabilidades con técnicas de MITRE ATT&CK y clasificaciones CWE para proporcionar un contexto de amenazas estructurado.
Integraciones de SecPod (Saner Platform)
La plataforma Saner de SecPod se integra con ServiceNow, ELK, IBM QRadar, Wazuh y Jira, y también admite una integración nativa con Freshservice. Su arquitectura basada en API permite la integración con canalizaciones de SIEM, SOAR, ITSM y DevOps, y dispone de una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Más de 200.000 comprobaciones de vulnerabilidades SCAP integradas
- Agente ligero con un consumo mínimo de recursos
- Incluye remediación, no solo detección
Cons:
- Las opciones de personalización de informes y paneles son limitadas
- La configuración inicial del agente requiere una configuración considerable
Learn more about SecPod (Saner Platform): Ideal para el análisis seguro del código
- Prueba gratuita disponible
- Precios bajo consulta
Visit WebsiteCustomer Rating:4.4/5
SonarQube muestra las vulnerabilidades, los errores y el estado de la puerta de calidad del proyecto SonarQube ayuda a los equipos de desarrollo y seguridad a encontrar vulnerabilidades, problemas de calidad del código, secretos y errores de configuración de infraestructura como código antes de que lleguen a producción. Se destaca por combinar SAST, SCA y garantía de código mediante IA en más de 40 lenguajes, lo que lo convierte en una opción sólida para los equipos que gestionan la seguridad de las aplicaciones dentro de sus flujos de trabajo de DevSecOps.
¿Para quién es SonarQube más adecuado?
SonarQube es una opción sólida para equipos de desarrollo e ingenieros de seguridad de organizaciones que necesitan gestionar vulnerabilidades del código en varios lenguajes y entornos.
Por qué elegí SonarQube
Elegí SonarQube porque ayuda a tu equipo a encontrar y gestionar vulnerabilidades directamente en el código mediante pruebas estáticas de seguridad de aplicaciones, detección de secretos y análisis de dependencias. Su análisis seguro del código se adapta bien a los equipos de desarrollo que necesitan detectar problemas durante las solicitudes de incorporación de cambios y las comprobaciones de CI/CD antes de que lleguen a producción. También me gusta que sus puertas de calidad puedan bloquear el avance del código de riesgo hasta que se cumplan los estándares de seguridad y calidad. Para los equipos que utilizan código generado por IA, SonarQube también puede revisar y sugerir correcciones para los problemas antes de que ese código se fusione.
Características principales de SonarQube
Otras características de SonarQube son compatibles con los flujos de trabajo de desarrollo seguro y gestión de vulnerabilidades:
- Análisis multilingüe: Analiza bases de código en más de 30 lenguajes de programación para identificar vulnerabilidades, errores y problemas de seguridad.
- Análisis de infraestructura como código: Revisa archivos de Terraform, Kubernetes y otros archivos de IaC para detectar errores de configuración y riesgos de seguridad.
- Creación de reglas personalizadas: Permite a tu equipo crear y aplicar reglas de seguridad o cumplimiento basadas en estándares internos.
- Anotaciones en solicitudes de incorporación de cambios: Muestra los hallazgos de seguridad en las solicitudes de incorporación de cambios para que los equipos puedan abordar los problemas antes de fusionarlas.
Integraciones de SonarQube
Entre las integraciones se incluyen GitHub, GitLab, Bitbucket, Azure DevOps, Atlassian Jira y Slack.
Pros and Cons
Pros:
- Analiza el código, los secretos, las dependencias y la IaC en un solo flujo de trabajo
- Las puertas de calidad ayudan a bloquear el código de riesgo antes de llegar a producción
- Los comentarios sobre las solicitudes de incorporación de cambios ayudan a los desarrolladores a corregir las vulnerabilidades antes
Cons:
- Requiere alojamiento propio para las funciones locales avanzadas
- Las capacidades avanzadas de SCA requieren el complemento SonarQube Advanced Security
Learn more about SonarQube: Ideal para la monitorización proactiva de la seguridad de redes
- Prueba gratuita de 14 días + demo gratuita disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.7/5
Auvik permite a los usuarios gestionar sus redes con total visibilidad desde cualquier lugar. Auvik es una plataforma de gestión de redes que te ayuda a supervisar, proteger y administrar tu infraestructura de red mediante la monitorización continua, el seguimiento de dispositivos y la detección de amenazas.
Por qué elegí Auvik: Elegí Auvik por sus funciones proactivas de monitorización de redes que apoyan la gestión de vulnerabilidades ofreciendo visibilidad en tiempo real de la actividad de los dispositivos, las amenazas potenciales y los riesgos de cumplimiento. El mapeo automático de redes y el análisis del tráfico de Auvik ayudan a identificar dispositivos no autorizados y comportamientos inusuales, proporcionando la información esencial necesaria para detectar vulnerabilidades temprano. La plataforma también incluye características como copias de seguridad de configuraciones y alertas automatizadas, lo que posibilita responder más rápido frente a riesgos potenciales. Aunque no es una suite completa de gestión de vulnerabilidades, el enfoque en seguridad de Auvik y sus integraciones refuerzan la postura de seguridad general de una organización.
Características destacadas & integraciones:
Características como monitoreo de red en tiempo real, mapeo automático de red, análisis de tráfico, gestión de configuraciones, informes de cumplimiento y alertas ante posibles amenazas. Auvik también ofrece comunicaciones cifradas y herramientas de monitoreo proactivo que ayudan a los MSP y equipos de TI a identificar vulnerabilidades en la red antes de que escalen.
Integraciones incluyen Microsoft Teams, Slack, ServiceNow, Cisco, Fortinet, Palo Alto Networks, Datto, Duo, IT Glue, Salesforce, Zendesk y Zoom.
Pros and Cons
Pros:
- Sistema de alertas rápido y preciso
- Supervisión desde un único panel
- Representación gráfica visual detallada de las redes
Cons:
- Podría tener más integraciones
- Personalizar la plataforma puede ser lento
Learn more about Auvik: La mejor opción para obtener visibilidad nativa de los riesgos de los dispositivos finales mediante UEM
- Prueba gratuita de 14 días + demostración gratuita disponible
- Desde $3/dispositivo/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.7/5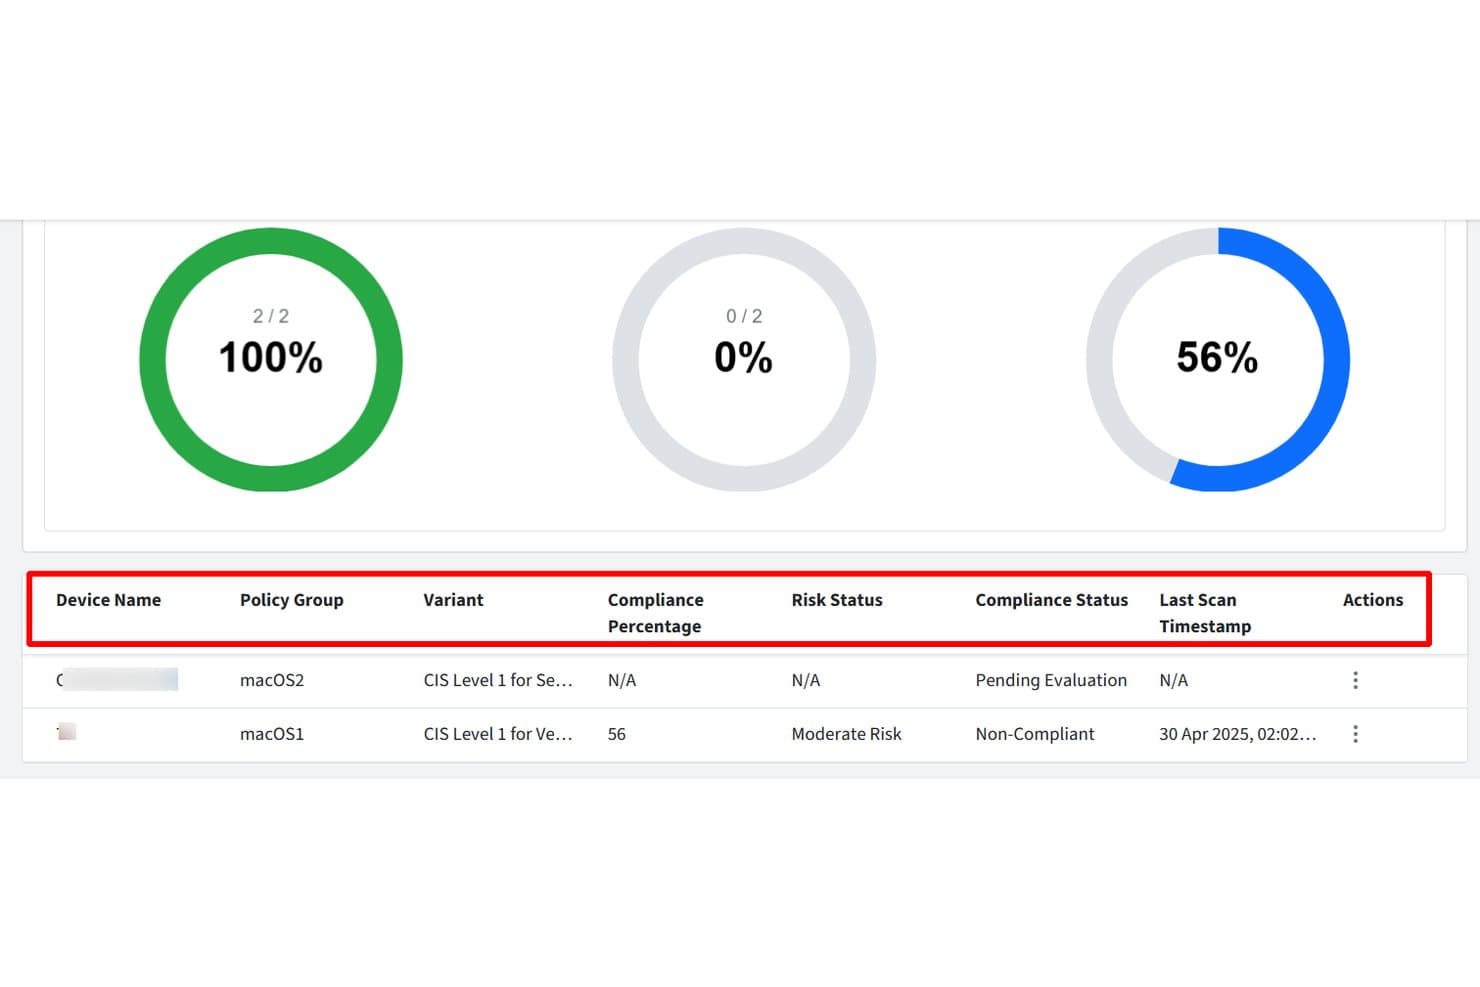
Scalefusion realiza un seguimiento del estado de cumplimiento y los niveles de riesgo de los dispositivos de un vistazo. Veltar es un producto de seguridad de dispositivos finales dentro de la plataforma UEM de Scalefusion que ofrece análisis continuo de vulnerabilidades, priorización basada en riesgos e inventario de activos en dispositivos Windows y macOS administrados.
¿Para quién es más adecuado Scalefusion?
Scalefusion es una opción excelente para equipos de TI que ya administran flotas de Windows y macOS mediante una plataforma UEM y desean visibilidad sobre las vulnerabilidades sin implementar un agente de análisis independiente.
Por qué elegí Scalefusion
Veltar de Scalefusion merece estar en mi lista de opciones porque cierra la brecha entre la administración de dispositivos UEM y la visibilidad sobre las vulnerabilidades sin requerir un agente de análisis independiente. Me gusta especialmente cómo la puntuación de riesgo combina CVSS, EPSS, el estado de KEV y la antigüedad de la vulnerabilidad en un único indicador compuesto, para que pueda ver de un vistazo qué dispositivos finales de Windows o macOS presentan la mayor exposición. Los umbrales de SLA configurables para CVE de gravedad crítica y alta permiten que mi equipo reciba indicadores automáticos de incumplimiento antes de que algo pase desapercibido.
Características principales de Scalefusion
- Análisis continuo de vulnerabilidades del sistema operativo y las aplicaciones: Veltar identifica vulnerabilidades en los dispositivos finales de Windows y macOS inscritos mediante la obtención horaria de datos de CVE de NVD y MSRC.
- Umbrales de SLA configurables: Los administradores pueden establecer límites de SLA basados en días para CVE de gravedad crítica y alta, con indicadores automáticos de incumplimiento visibles en el panel de control de Resumen.
- Exportación CSV de datos de vulnerabilidades y activos: Las vistas de Aplicaciones, Sistemas operativos, Dispositivos y Vulnerabilidades admiten exportaciones CSV filtradas para compartir externamente datos de inventario y CVE.
- Enrutamiento de parches integrado con UEM: Cuando hay una solución disponible, la acción 'Aplicar parche ahora' de Veltar dirige a los administradores directamente al flujo de trabajo de aplicación de parches de Windows o macOS correspondiente dentro de la consola UEM de Scalefusion.
Integraciones de Scalefusion
Scalefusion se integra con Check Point Harmony y admite controles de cuentas para aplicaciones en la nube de Google y Microsoft. También proporciona una API para desarrolladores y webhooks para integraciones personalizadas.
Pros and Cons
Pros:
- Utiliza la inscripción existente, sin un agente de análisis independiente
- Combina CVSS, EPSS, KEV y la antigüedad de las vulnerabilidades
- Las vistas centralizadas de dispositivos facilitan la priorización práctica de dispositivos finales
Cons:
- Analiza únicamente dispositivos finales administrados de Windows y macOS
- No ofrece flujos de trabajo de gestión de tickets, asignación de responsables ni verificación de correcciones
Learn more about Scalefusion: Ideal para la gestión automatizada de parches
- Prueba gratuita + demo gratuita disponible
- Precio a consultar

Heimdal ofrece un panel integral para la gestión de activos de TI. Heimdal ofrece una solución integral para empresas que buscan un software de gestión de vulnerabilidades eficiente. Su plataforma resulta especialmente atractiva para industrias que priorizan la ciberseguridad, como los sectores financiero, sanitario y gubernamental. Al centrarse en la administración automatizada de parches y la supervisión de activos, Heimdal responde a la necesidad crítica de una remediación de vulnerabilidades a tiempo, asegurando que sus sistemas permanezcan protegidos ante posibles amenazas.
Por qué elegí Heimdal
Elegí Heimdal por su excepcional enfoque en la gestión automatizada de parches, una característica que responde directamente a la necesidad de remediar vulnerabilidades de manera oportuna. Esto asegura que sus sistemas estén siempre actualizados, reduciendo el riesgo de explotación. Además, las capacidades de gestión de activos de Heimdal le permiten mantener una visión global de su inventario de software, lo que facilita la identificación y priorización de vulnerabilidades. Su integración fluida con herramientas de terceros mejora aún más su utilidad en entornos de TI diversos.
Características clave de Heimdal
Además de sus principales fortalezas, Heimdal ofrece otras características valiosas:
- Búsqueda de amenazas: Permite la identificación y mitigación proactiva de amenazas potenciales dentro de su red.
- Gestión unificada de terminales: Proporciona control centralizado sobre todos los endpoints para mejorar la seguridad y el cumplimiento.
- Informes de cumplimiento: Genera informes detallados para garantizar la adhesión a normativas y estándares industriales.
- Interfaz fácil de usar: Ofrece un panel de control intuitivo para facilitar la navegación y la gestión de políticas.
Integraciones de Heimdal
Actualmente Heimdal no ofrece integraciones nativas; sin embargo, la plataforma permite integraciones personalizadas basadas en API.
Pros and Cons
Pros:
- Automatiza el parchado en todos los endpoints
- Sólida detección de amenazas y vulnerabilidades
- Visibilidad detallada de activos y licencias
Cons:
- No hay integraciones nativas disponibles
- La interfaz requiere tiempo de adaptación
Learn more about Heimdal: Ideal para la supervisión continua de vulnerabilidades
- Prueba gratuita disponible
- Desde $119/mes
Visit WebsiteCustomer Rating:4.8/5
La vista de la superficie de ataque en Intruder ayuda a identificar y gestionar posibles vulnerabilidades en tu red. Intruder es una herramienta de gestión de vulnerabilidades basada en la nube que te ayuda a identificar y abordar las debilidades de seguridad en tu infraestructura digital.
Por qué elegí Intruder: La gestión continua de vulnerabilidades de Intruder garantiza que tus sistemas se analicen periódicamente en busca de nuevas amenazas. Esta función inicia automáticamente análisis cuando se detectan cambios, lo que te ayuda a anticiparte a posibles riesgos de seguridad. Además, la gestión de la superficie de ataque de Intruder descubre activos desconocidos, como subdominios y API sin seguimiento, proporcionando una visión integral de la exposición de tu organización. También ofrece gestión de la exposición, que combina varios motores de análisis para identificar más de mil problemas de la superficie de ataque que otros analizadores podrían pasar por alto.
Características e integraciones destacadas:
Las características incluyen la priorización basada en la información más reciente sobre amenazas, como la lista de Vulnerabilidades Explotadas Conocidas de CISA y las predicciones de explotación impulsadas por aprendizaje automático. También ofrece acceso privado a programas de recompensas por errores, lo que permite a tu equipo colaborar con piratas informáticos de élite para descubrir vulnerabilidades que los analizadores automatizados podrían pasar por alto.
Las integraciones incluyen AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel y Okta.
Pros and Cons
Pros:
- Detección integral de vulnerabilidades
- Análisis y supervisión automatizados
- Capacidades de generación de informes de cumplimiento
Cons:
- Falsos positivos ocasionales
- La función de superficie de ataque está limitada al plan prémium
Learn more about Intruder: Ideal para escaneos de vulnerabilidades integrales
- Demostración gratuita disponible
- Desde $69/mes
Visit WebsiteCustomer Rating:4.5/5
El panel principal de Astra Pentest ofrece una visión general del estado de seguridad y de las vulnerabilidades detectadas. Astra Pentest es una herramienta de seguridad integral diseñada para realizar pruebas de penetración exhaustivas en diversas plataformas, incluidas aplicaciones web, entornos en la nube, aplicaciones móviles, APIs, redes y sistemas blockchain. Ayuda a los usuarios a identificar vulnerabilidades mediante un escáner inteligente y un panel de control fácil de usar, garantizando una sólida seguridad en aplicaciones web.
Por qué elegí Astra Pentest: Una de sus características principales es el escáner de vulnerabilidades, que realiza más de 8000 pruebas, incluidas revisiones de CVE conocidos, OWASP Top 10 y SANS 25. Este escáner está diseñado para cubrir cualquier posible brecha, asegurando una evaluación exhaustiva de la seguridad. Además, el escáner puede analizar páginas detrás de pantallas de inicio de sesión mediante una extensión de navegador, lo que simplifica el proceso de asegurar cada parte de una aplicación.
Características destacadas e integraciones:
Algunas características clave de Astra Pentest incluyen pentests para aplicaciones web, seguridad en la nube, aplicaciones móviles, API, seguridad de red y blockchain. También ofrece informes, cumplimiento y certificados de seguridad verificables públicamente.
Las integraciones incluyen GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins y CircleCI.
Pros and Cons
Pros:
- Panel centralizado para gestión de vulnerabilidades
- Revisiones de seguridad integrales para cumplimiento
- Interfaz fácil de usar
Cons:
- Pueden ocurrir falsos positivos con la herramienta
- Opciones de personalización limitadas
Learn more about Astra Pentest:
Otras herramientas de gestión de vulnerabilidades
Estas son algunas opciones adicionales de herramientas de gestión de vulnerabilidades que no llegaron a mi lista de finalistas, pero que merece la pena consultar:
- 11New RelicIdeal para obtener información de seguridad sin configuración
- 12IBM Security QRadar EDRMejor para inteligencia de amenazas integral
- 13Cisco Vulnerability ManagementIdeal para una amplia cobertura de dispositivos y protocolos
- 14Microsoft Defender Vulnerability ManagementIdeal para integración con el ecosistema de Microsoft
- 15Tenable Vulnerability ManagementLa mejor opción para la seguridad del directorio activo y la infraestructura
- 16Qualys VMDRLa mejor opción para una gestión integral de los activos de TI
- 17InsightVM (Nexpose)Mejor para obtener visibilidad integral de extremo a extremo en tiempo real
- 18Wiz Vulnerability ManagementLa mejor opción para la seguridad en entornos multinube
- 19CyCognitoMejor para la gestión de la superficie de ataque
- 20Arctic WolfMejor para servicios de detección y respuesta gestionada
- 21Frontline Vulnerability ManagerIdeal para la integración de seguridad en la nube y la red
- 22AdluminMejor para seguridad enfocada al sector financiero
- 23NucleusLa mejor opción para la gestión del cumplimiento de múltiples marcos regulatorios
- 24Oligo SecurityIdeal para la protección de bibliotecas de código abierto en tiempo de ejecución
- 25CYRISMAIdeal para una interfaz de usuario intuitiva y el parcheo automatizado
- 26NowSecureIdeal para la seguridad de aplicaciones móviles
Cómo Evalúo las Herramientas de Gestión de Vulnerabilidades
Divido las evaluaciones en dos capas: los requisitos básicos sin los cuales un equipo de SecOps no puede trabajar, y los diferenciadores—como la inteligencia sobre exploits y el análisis de rutas de ataque—que distinguen a las mejores herramientas.
Funcionalidad Principal (Requisitos Imprescindibles para Esta Lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en esta área) para cada funcionalidad principal listada a continuación. Luego, calculo el puntaje total de la herramienta en forma de porcentaje. Cada herramienta debe alcanzar un puntaje mínimo total del 65% para ser considerada para su inclusión.
- Descubrimiento e Inventario de Activos: Verifico si la herramienta puede mapear automáticamente los endpoints, cargas de trabajo en la nube, contenedores y dispositivos de red—especialmente en entornos híbridos donde suele ocultarse el IT en la sombra.
- Escaneo de Vulnerabilidades: La cobertura de escaneo es importante, por lo que evalúo el soporte para escaneos autenticados y no autenticados en sistemas operativos, aplicaciones web, bases de datos y configuraciones en la nube.
- Priorización Basada en Riesgo: Más allá de solo mostrar los puntajes CVSS, la herramienta debe incluir disponibilidad de exploits, inteligencia de amenazas y criticidad de los activos para destacar lo que realmente necesita atención primero.
- Flujo de Trabajo y Seguimiento de Remediación: Busco asignación de tickets, seguimiento de SLA y sincronización bidireccional con herramientas como Jira o ServiceNow para que los hallazgos no se queden en un panel mientras los equipos pierden de vista a los responsables.
- Reportes y Cumplimiento: La temporada de auditoría revela qué herramientas realmente cumplen aquí—evalúo las plantillas integradas para PCI-DSS, HIPAA, ISO 27001 y NIST, además de la capacidad de personalizar informes para diferentes partes interesadas.
- Monitoreo Continuo e Integraciones: Un solo escaneo es una instantánea. Busco escaneos programados y en tiempo real combinados con conectores nativos para SIEM, plataformas EDR y pipelines CI/CD.
Una vez que tengo una lista de herramientas que cumplen con este criterio, considero qué distingue a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Así es como comparo y contrasto los diferentes proveedores:
Características Destacadas
El análisis de rutas de ataque es un diferenciador clave—busco herramientas que mapeen cómo las vulnerabilidades encadenadas y las brechas de identidad pueden permitir el movimiento lateral de un atacante hacia los activos más críticos. EPSS y la inteligencia de exploits también son relevantes porque una herramienta que incorpora datos reales sobre la explotación ayuda al equipo a ir más allá de los puntajes teóricos de riesgo. Para equipos de DevSecOps, el escaneo de contenedores y IaC traslada la detección a la fase de construcción, identificando errores de configuración en manifiestos de Terraform o Kubernetes antes de que lleguen a producción.
Más Allá de las Características
Los modelos de licenciamiento varían ampliamente en este ámbito—algunos proveedores cobran por IP, otros por activo u usuario—por lo que evalúo si la estructura de precios se ajusta a cómo crecerá tu entorno. La flexibilidad de despliegue también es importante, especialmente para equipos que gestionan redes aisladas o requisitos estrictos de residencia de datos donde es esencial una opción autogestionada. También considero la integración con el ecosistema, verificando conectores nativos para SIEM, SOAR y stacks ITSM existentes para que los hallazgos fluyan hacia los flujos de trabajo ya establecidos sin necesidad de scripts personalizados.
Cómo elegir una herramienta de gestión de vulnerabilidades
Es fácil perderse entre largas listas de características y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué tener en cuenta |
| Escalabilidad | Asegúrate de que la herramienta pueda crecer junto con tu negocio. Comprueba si puede gestionar un aumento de la carga de datos y de usuarios sin comprometer el rendimiento. |
| Integraciones | Comprueba si la herramienta se integra con tu software actual, como sistemas SIEM, herramientas de gestión de tickets y servicios en la nube, para optimizar los flujos de trabajo. |
| Personalización | Busca opciones de personalización que te permitan adaptar los paneles, informes y alertas a las necesidades y preferencias específicas de tu equipo. |
| Facilidad de uso | Elige una herramienta con una interfaz intuitiva y una curva de aprendizaje mínima para garantizar una rápida adopción por parte de tu equipo. |
| Presupuesto | Evalúa el coste en relación con las funciones ofrecidas. Considera planes de precios flexibles que se ajusten a tus limitaciones financieras y ofrezcan una buena relación calidad-precio. |
| Medidas de seguridad | Evalúa la capacidad de la herramienta para proteger datos confidenciales y cumplir las normativas del sector, garantizando que existan medidas de seguridad sólidas. |
| Soporte del proveedor | Considera la reputación del proveedor en cuanto a atención al cliente, incluida la disponibilidad, el tiempo de respuesta y los recursos que proporciona para solucionar problemas. |
| Funciones de generación de informes | Busca capacidades completas de generación de informes que proporcionen información sobre las vulnerabilidades y el cumplimiento normativo, ayudándote a tomar decisiones de seguridad fundamentadas. |
Tendencias en las herramientas de gestión de vulnerabilidades
En mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de versiones de distintos proveedores de herramientas de gestión de vulnerabilidades. Estas son algunas de las tendencias emergentes que estoy siguiendo de cerca:
- Detección de amenazas basada en IA: Los proveedores están utilizando inteligencia artificial para mejorar las capacidades de detección de amenazas. La IA puede identificar patrones y anomalías más rápido que los métodos tradicionales, lo que ayuda a los equipos a responder a las amenazas con mayor rapidez. Algunas herramientas incorporan aprendizaje automático para predecir posibles vulnerabilidades.
- Seguridad nativa de la nube: A medida que más empresas trasladan sus operaciones a la nube, las herramientas evolucionan para ofrecer mejores funciones de seguridad nativa de la nube. Esta tendencia es fundamental para las empresas que dependen en gran medida de la infraestructura en la nube, ya que proporciona información más detallada sobre las vulnerabilidades específicas de la nube.
- Modelos de seguridad de confianza cero: Cada vez más herramientas adoptan modelos de confianza cero, que requieren verificar a cada usuario y dispositivo. Este enfoque mejora la seguridad al asumir que las amenazas pueden ser internas o externas. Proveedores como Cisco están integrando principios de confianza cero en sus plataformas.
- Capacidades mejoradas de generación de informes: Los informes detallados y personalizables son cada vez más importantes. Los usuarios necesitan información sobre las vulnerabilidades y el estado del cumplimiento normativo. Las herramientas ofrecen funciones de generación de informes más avanzadas para satisfacer estas demandas, lo que permite gestionar mejor los riesgos.
- Análisis del comportamiento de los usuarios: Algunos proveedores están incorporando análisis del comportamiento de los usuarios para supervisar e identificar actividades inusuales. Esta tendencia ayuda a detectar amenazas internas y cuentas comprometidas, añadiendo otra capa de seguridad para las empresas.
¿Qué son las herramientas de gestión de vulnerabilidades?
Las herramientas de gestión de vulnerabilidades encuentran, rastrean y ayudan a corregir las debilidades de seguridad en los activos de una organización. Las utilizan los equipos de seguridad, los administradores de TI y el personal de operaciones que necesita reducir los riesgos y mantener los sistemas actualizados sin depender de comprobaciones manuales.
Las funciones de análisis automatizado, evaluación de riesgos y generación de informes ayudan a detectar los problemas antes, decidir qué corregir primero y mantener informados a los equipos. En general, estas herramientas ayudan a las organizaciones a mantener sistemas más seguros y fiables con menos esfuerzo manual.
Funciones de las herramientas de gestión de vulnerabilidades
Al seleccionar herramientas de gestión de vulnerabilidades, presta atención a las siguientes funciones clave:
- Detección de amenazas impulsada por IA: Utiliza inteligencia artificial para identificar rápidamente patrones y anomalías, ayudando a los equipos a responder más rápido a las amenazas.
- Seguridad nativa de la nube: Proporciona funciones de seguridad especializadas para entornos en la nube y ofrece información sobre vulnerabilidades específicas de la nube.
- Modelos de seguridad de confianza cero: Requiere la verificación de cada usuario y dispositivo, mejorando la seguridad al asumir que cualquier acceso podría representar una amenaza.
- Capacidades mejoradas de generación de informes: Ofrece informes personalizables y detallados que proporcionan información sobre las vulnerabilidades y el estado de cumplimiento.
- Análisis del comportamiento de los usuarios: Supervisa e identifica actividades inusuales de los usuarios para detectar amenazas internas y cuentas comprometidas.
- Priorización de riesgos: Ayuda a los equipos a centrarse en las vulnerabilidades más críticas mediante la evaluación y clasificación de las posibles amenazas.
- Gestión automatizada de parches: Agiliza el proceso de aplicación de parches de seguridad, reduciendo la carga de trabajo manual y minimizando las vulnerabilidades.
- Supervisión continua: Proporciona una evaluación constante de la red para detectar nuevas vulnerabilidades a medida que surgen.
- Informes de cumplimiento: Garantiza que las medidas de seguridad cumplan las normas y regulaciones del sector, simplificando el proceso de cumplimiento.
- Paneles personalizables: Permite a los usuarios adaptar su vista de los datos y las métricas a sus necesidades y preferencias específicas.
Beneficios de las herramientas de gestión de vulnerabilidades
La implementación de herramientas de gestión de vulnerabilidades ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Mejora de la postura de seguridad: Al identificar y gestionar las vulnerabilidades, estas herramientas ayudan a proteger tus sistemas frente a posibles amenazas y reducen los riesgos de seguridad.
- Gestión eficiente de riesgos: Las funciones de priorización de riesgos permiten que tu equipo se centre en las vulnerabilidades más críticas, garantizando un uso eficaz de los recursos.
- Mejora del cumplimiento: Los informes de cumplimiento te ayudan a cumplir las normas y regulaciones del sector, simplificando las auditorías y reduciendo el estrés relacionado con el cumplimiento.
- Ahorro de tiempo: La gestión automatizada de parches y la supervisión continua reducen las tareas manuales, lo que permite que tu equipo se centre en otras actividades importantes.
- Toma de decisiones informada: Los informes y análisis detallados proporcionan información que respalda mejores decisiones y estrategias de seguridad.
- Mayor visibilidad: Funciones como la seguridad nativa de la nube y el análisis del comportamiento de los usuarios te ofrecen una visión más clara de tu red y de las posibles amenazas.
- Detección proactiva de amenazas: La detección de amenazas impulsada por IA permite identificar y responder más rápidamente a las vulnerabilidades, manteniendo tus sistemas seguros.
Costes y precios de las herramientas de gestión de vulnerabilidades
La selección de herramientas de gestión de vulnerabilidades requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían según las funciones, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las funciones que suelen incluir las soluciones de herramientas de gestión de vulnerabilidades:
Tabla comparativa de planes de las herramientas de gestión de vulnerabilidades
| Tipo de plan | Precio medio | Funciones habituales |
| Plan gratuito | $0 | Funciones básicas de análisis de vulnerabilidades, informes limitados y asistencia de la comunidad. |
| Plan personal | $5-$25/usuario/mes | Funciones estándar de análisis, priorización de riesgos y comprobaciones básicas de cumplimiento. |
| Plan empresarial | $30-$60/ usuario/mes | Análisis avanzados, gestión automatizada de parches y paneles personalizables. |
| Plan corporativo | $70-$150/ usuario/mes | Informes exhaustivos, detección de amenazas impulsada por IA y asistencia especializada. |
Herramientas de gestión de vulnerabilidades (Preguntas frecuentes)
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas de gestión de vulnerabilidades:
¿Cómo funcionan las herramientas de gestión de vulnerabilidades?
Las herramientas de gestión de vulnerabilidades evalúan su red mediante escáneres de IP, escáneres de red y de puertos, entre otros. Priorizan los problemas para garantizar que las debilidades más críticas se solucionen primero y sugieren medidas prácticas de corrección. Este proceso ayuda a proteger sus sistemas al abordar las vulnerabilidades con rapidez.
¿Qué tienen en común la mayoría de las herramientas de evaluación de vulnerabilidades?
Una característica clave de las herramientas de evaluación de vulnerabilidades es su capacidad para analizar sus sistemas. Ejecutan análisis automatizados en toda la red, examinando cada dispositivo, aplicación y sistema en busca de posibles vulnerabilidades. Esta automatización garantiza una cobertura completa y una detección eficiente de vulnerabilidades.
¿Cuáles son los modelos de precios habituales de las herramientas de gestión de vulnerabilidades?
Una característica clave de las herramientas de evaluación de vulnerabilidades es su capacidad para analizar sus sistemas. Ejecutan análisis automatizados en toda la red, examinando cada dispositivo, aplicación y sistema en busca de posibles vulnerabilidades. Esta automatización garantiza una cobertura completa y una detección eficiente de vulnerabilidades.
¿Cuál es la desventaja de un análisis automatizado con una herramienta de vulnerabilidades?
Los análisis automatizados de las herramientas de vulnerabilidades presentan algunos inconvenientes. Es posible que no detecten vulnerabilidades recién descubiertas o vulnerabilidades complejas que resulten difíciles de automatizar. Esta limitación implica que quizá deba realizar comprobaciones manuales para garantizar una cobertura de seguridad completa.
¿Con qué frecuencia deben realizarse los análisis de vulnerabilidades?
La frecuencia de los análisis de vulnerabilidades depende de las necesidades y la tolerancia al riesgo de su organización. Por lo general, es mejor realizar análisis con regularidad, por ejemplo, semanal o mensualmente, para garantizar una protección continua frente a las amenazas emergentes. Los análisis periódicos ayudan a mantener una sólida postura de seguridad.
¿Pueden las herramientas de gestión de vulnerabilidades integrarse con los sistemas de seguridad existentes?
Sí, muchas herramientas de gestión de vulnerabilidades pueden integrarse con los sistemas de seguridad existentes. Esta integración permite compartir datos sin problemas y mejorar la gestión de amenazas. Al trabajar con su infraestructura actual, estas herramientas refuerzan su estrategia de seguridad general.