

Como persona que ha profundizado en el mundo de la gestión de información y eventos de seguridad (SIEM), entiendo la necesidad de contar con una solución SIEM que pueda agregar eficazmente datos de endpoints de diversas fuentes, analizar el comportamiento de los usuarios y proporcionar análisis de seguridad prácticos.
Splunk, líder del sector en este ámbito, destaca por asimilar datos generados por máquinas, ofrecer complementos para diversas fuentes de datos y análisis del comportamiento, además de proporcionar una plataforma integral para las operaciones de seguridad o la ciberseguridad, con funciones destacadas de detección de amenazas e inteligencia sobre amenazas.
Sin embargo, solo algunas plataformas SIEM serán perfectas para determinadas organizaciones, ya que factores como el coste, los casos de uso específicos o las distintas necesidades de gestión de datos pueden llevarte a buscar competidores de Splunk.
¿Qué es Splunk?
Splunk es una plataforma SIEM que te ayuda a buscar, supervisar y analizar datos generados por máquinas. La utilizan principalmente los equipos de TI, los analistas de seguridad y los profesionales de DevOps que necesitan realizar un seguimiento de la actividad del sistema y responder rápidamente a amenazas o problemas. Las funciones de supervisión en tiempo real, indexación de datos y alertas ayudan a tu equipo a tomar decisiones rápidas, mantenerse al tanto de los incidentes y conservar tus sistemas en buen estado. Splunk ofrece a tu equipo una forma de convertir grandes volúmenes de datos en información clara y útil.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa: competidores de Splunk
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de competidores de Splunk.
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Mejor para funciones integradas de cumplimiento y seguridad | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | Precio bajo consulta Prueba gratuita de 30 días | Website |
La mejor opción para obtener información en tiempo real y detectar anomalías | 3.7 out of 5 | 4 | 4 | 3 | 4 | 5 | 2 | $0.06/GB Prueba gratuita de 14 días | Website |
La mejor opción para la monitorización de infraestructura en la nube asistida por IA | 3.7 out of 5 | 4 | 4 | 3 | 4 | 4 | 3 | $21/user/month 15 días de prueba gratuita | Website |
La mejor opción para la supervisión de redes de código abierto | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | $50/mes Prueba gratuita de 5 días | Website |
La mejor para el rastreo distribuido en canales de desarrollo | 2.8 out of 5 | 1 | 4 | 4 | 4 | 3 | 1 | $15/host/mes Plan gratuito disponible | Website |
Ideal para la monitorización automatizada de infraestructuras híbridas | 3.2 out of 5 | 3 | 3 | 4 | 4 | 3 | 2 | $15/usuario/mes, más una tarifa base de $200 al mes Prueba gratuita de 14 días | Website |
La mejor opción para el seguimiento integral de transacciones comerciales | 2.3 out of 5 | 2 | 2 | 3 | 4 | 2 | 1 | $6/mes Prueba gratuita de 30 días | Website |
La mejor opción para la monitorización del rendimiento de aplicaciones | 3.7 out of 5 | 4 | 4 | 4 | 4 | 4 | 2 | $99/usuario/mes, facturado anualmente Plan gratuito disponible | Website |
Ideal para análisis de datos de máquinas nativos de la nube | 4.0 out of 5 | 4 | 4 | 4 | 4 | 4 | 4 | $108/usuario/mes, facturado anualmente Prueba gratuita de 14 días | Website |
La mejor opción para necesidades integrales de computación en la nube | 3.5 out of 5 | 4 | 4 | 3 | 4 | 4 | 2 | $8.50/user/month Plan gratuito disponible | Website |


Análisis de los mejores competidores de Splunk
A continuación se muestran mis resúmenes detallados de los mejores competidores de Splunk que formaron parte de mi selección. Mis análisis ofrecen una visión detallada de las características principales, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 Mejor para funciones integradas de cumplimiento y seguridad
- Prueba gratuita de 30 días
- Precio bajo consulta
Visit WebsiteCustomer Rating:4.2/5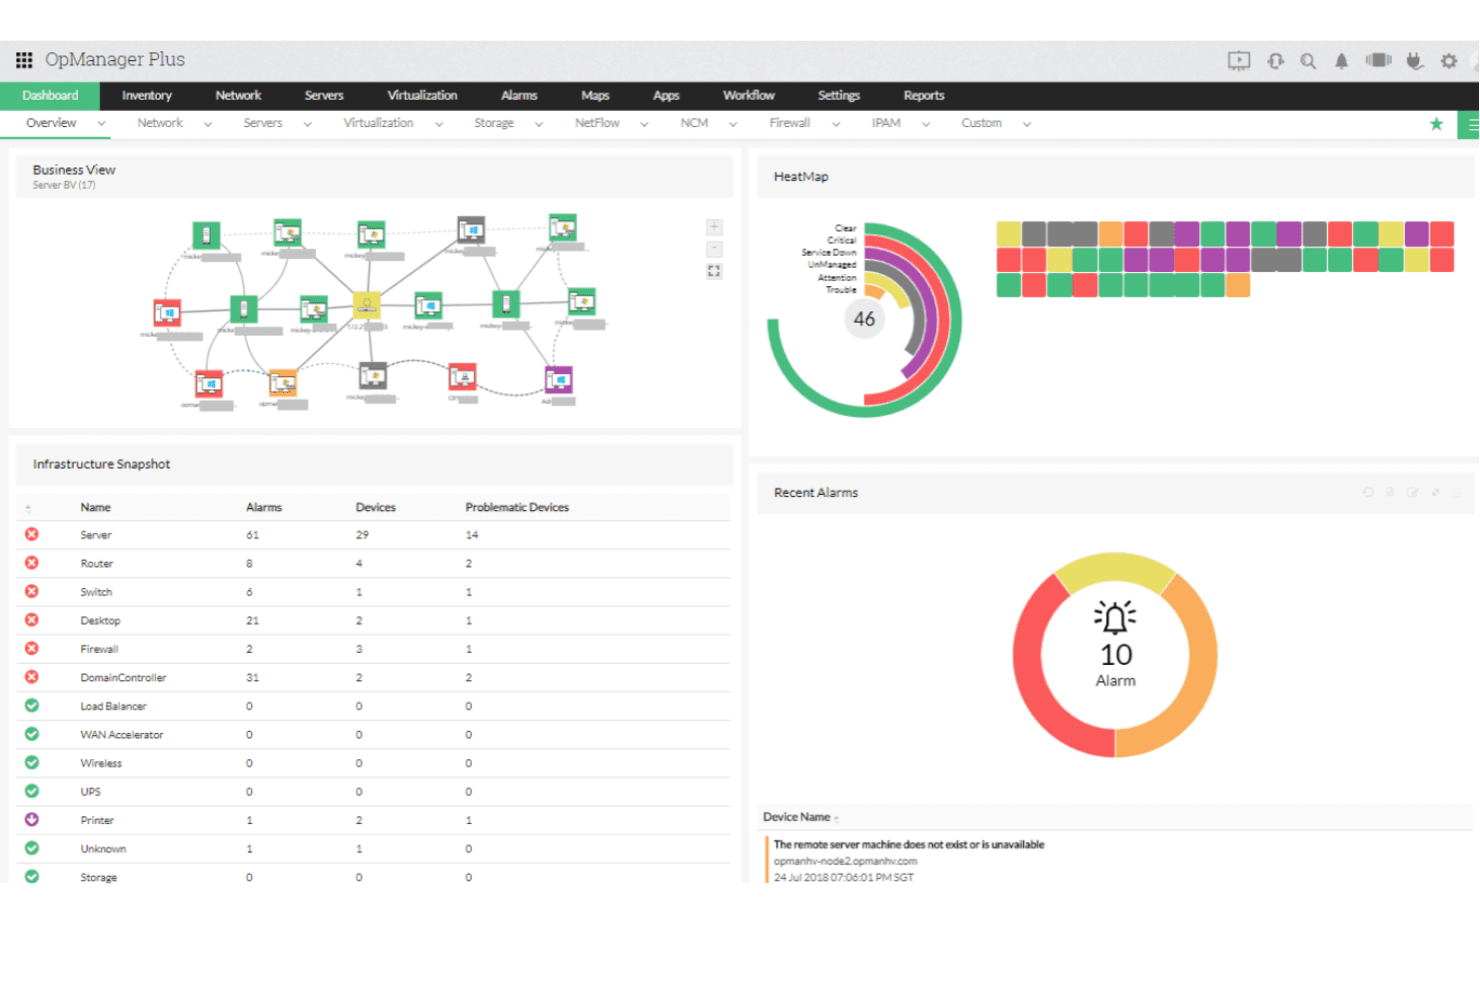
ManageEngine OPManager Plus unifica la supervisión de la red en un solo panel. ManageEngine OPM Plus es una plataforma de gestión de operaciones de TI para equipos de infraestructura que necesitan supervisar el estado de la red y los servidores, investigar problemas de servicio y conectar la visibilidad operativa con flujos de trabajo más amplios de gestión de TI.
¿Para quién es más adecuado ManageEngine OPM Plus?
Los equipos de infraestructura y seguridad que necesitan supervisión operativa junto con flujos de trabajo de gestión de TI centrados en el cumplimiento encontrarán en ManageEngine OPM Plus una opción práctica.
Por qué elegí ManageEngine OPM Plus
Elegí ManageEngine OPM Plus como mi opción de “Mejor para funciones integradas de cumplimiento y seguridad” entre los competidores de Splunk. Su análisis de registros de cortafuegos correlaciona eventos entre dispositivos para las investigaciones, y sus auditorías evalúan las configuraciones según estándares como NIST e ISO. También valoro el seguimiento de cambios en tiempo real para rastrear modificaciones inesperadas en las reglas del cortafuegos durante un incidente.
Características principales de ManageEngine OPM Plus
- Supervisión del rendimiento de la red: Realiza un seguimiento de la disponibilidad de los dispositivos, la latencia, la pérdida de paquetes, la fluctuación y el tiempo de respuesta.
- Análisis del ancho de banda: Utiliza protocolos de flujo para mostrar patrones de tráfico y los principales emisores y receptores.
- Supervisión de servidores: Realiza un seguimiento de la CPU, la memoria, el espacio en disco y la temperatura.
- Supervisión de aplicaciones: Supervisa los tiempos de respuesta de las aplicaciones, las transacciones, las bases de datos y los contenedores.
Integraciones de ManageEngine OPM Plus
ManageEngine OPM Plus cuenta con integraciones documentadas con ServiceNow, ServiceDesk Plus, Microsoft Teams y Applications Manager para flujos de trabajo como la creación de tickets, la sincronización de dispositivos y la entrega de alertas; también proporciona una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Correlaciona los registros del cortafuegos entre distintos proveedores
- Audita las configuraciones según los estándares NIST e ISO
- Realiza un seguimiento de los cambios en las reglas del cortafuegos en tiempo real
Cons:
- Los grandes volúmenes de registros pueden ralentizar la generación de informes
- Los informes detallados requieren una configuración y un ajuste considerables
Learn more about ManageEngine OPM Plus: La mejor opción para obtener información en tiempo real y detectar anomalías
- Prueba gratuita de 14 días
- Desde $0.06/GB
Visit WebsiteCustomer Rating:4.7/5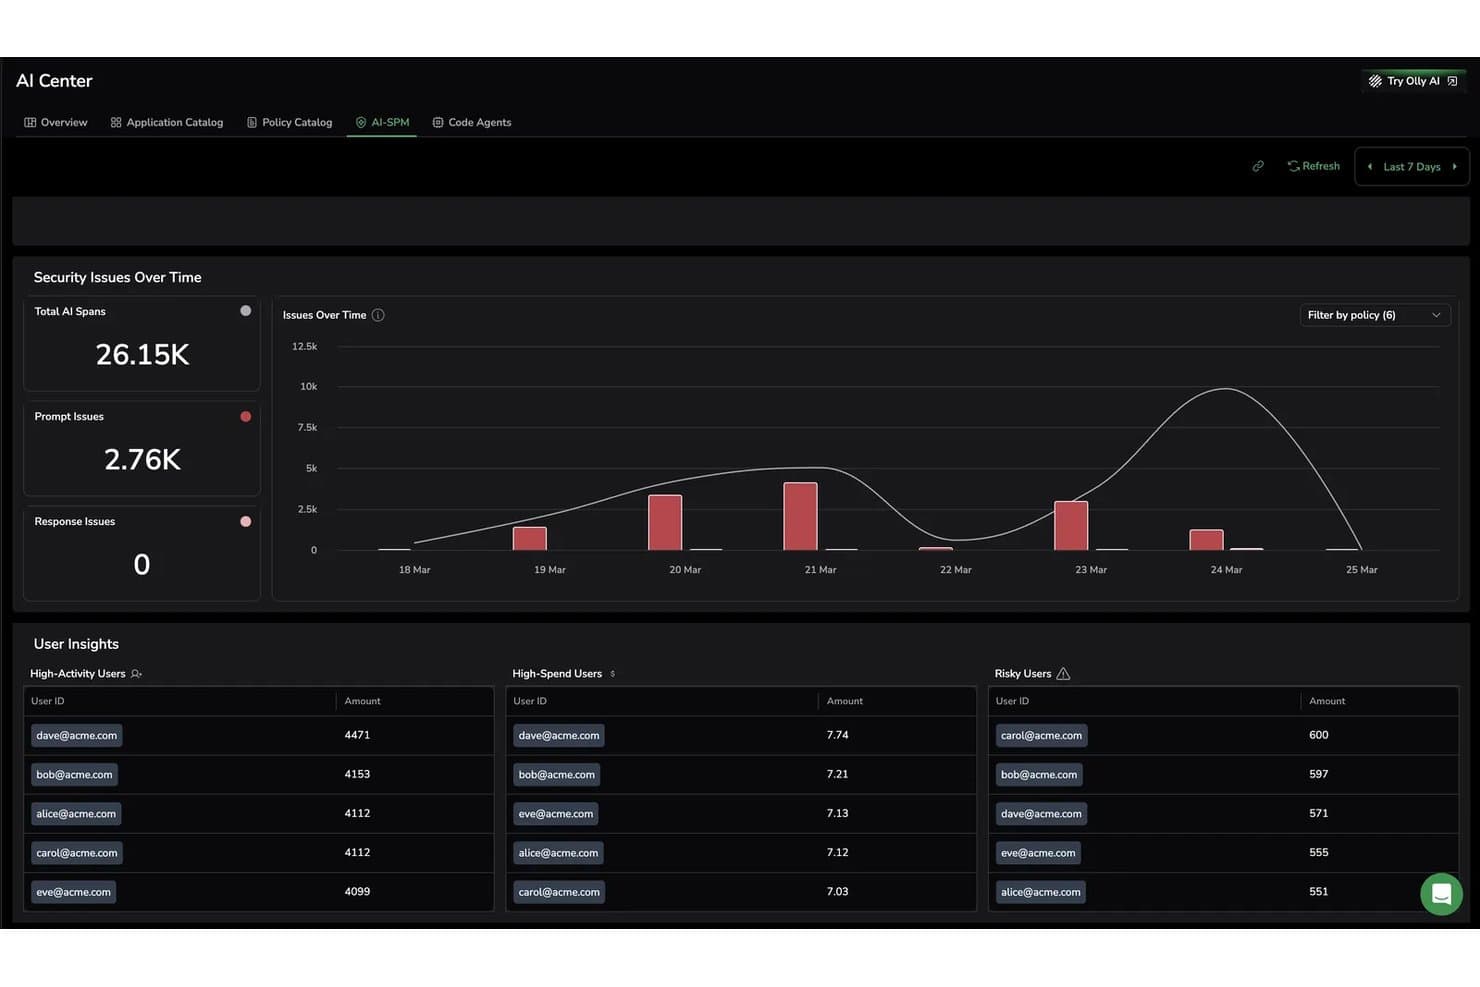
Coralogix realiza un seguimiento en tiempo real de los problemas de seguridad de la IA y de los usuarios de riesgo. Coralogix ofrece a los equipos de TI y DevOps una plataforma de gestión de registros y observabilidad para investigar problemas en sistemas complejos y reducir el ruido de las alertas, con un enfoque descrito como “La mejor opción para obtener información en tiempo real y detectar anomalías”.
¿Para quién es mejor Coralogix?
Coralogix es una buena opción para los equipos de SRE e ingeniería de plataformas que necesitan supervisar sistemas distribuidos e investigar problemas en producción.
Por qué elegí Coralogix
Elegí Coralogix como alternativa a Splunk porque es la mejor opción para obtener información en tiempo real y detectar anomalías. Sus alertas de anomalías en los registros aprenden una línea base de siete días y señalan cambios inusuales en los recuentos sin depender de umbrales fijos. Me gusta que el procesamiento en flujo evalúe la telemetría antes de indexarla, lo que ayuda a detectar un aumento repentino de errores o un tráfico saliente inusual en el momento en que ocurre.
Características principales de Coralogix
- Análisis sintáctico de registros: Convierte datos de registros no estructurados en campos estructurados mediante reglas de análisis personalizadas.
- Exploración de registros: Busca y filtra registros en Explorar.
- Correlación entre registros y trazas: Vincula los registros con los intervalos relacionados mediante asignaciones de campos configuradas o detectadas automáticamente.
- Paneles personalizados: Visualiza registros, métricas y trazas conjuntamente en widgets del panel.
Integraciones de Coralogix
El catálogo oficial de integraciones de Coralogix documenta conexiones con AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash y Elasticsearch. Coralogix también proporciona API para integraciones personalizadas.
Pros and Cons
Pros:
- La información en tiempo real ayuda a acelerar las investigaciones de incidentes
- Las alertas de anomalías basadas en líneas base señalan volúmenes de registros inusuales
- El servicio de asistencia receptivo ayuda a los equipos durante los incidentes
Cons:
- Las consultas avanzadas de DataPrime requieren práctica
- Las búsquedas grandes pueden retrasar la recuperación de registros
Learn more about Coralogix: La mejor opción para la monitorización de infraestructura en la nube asistida por IA
- 15 días de prueba gratuita
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5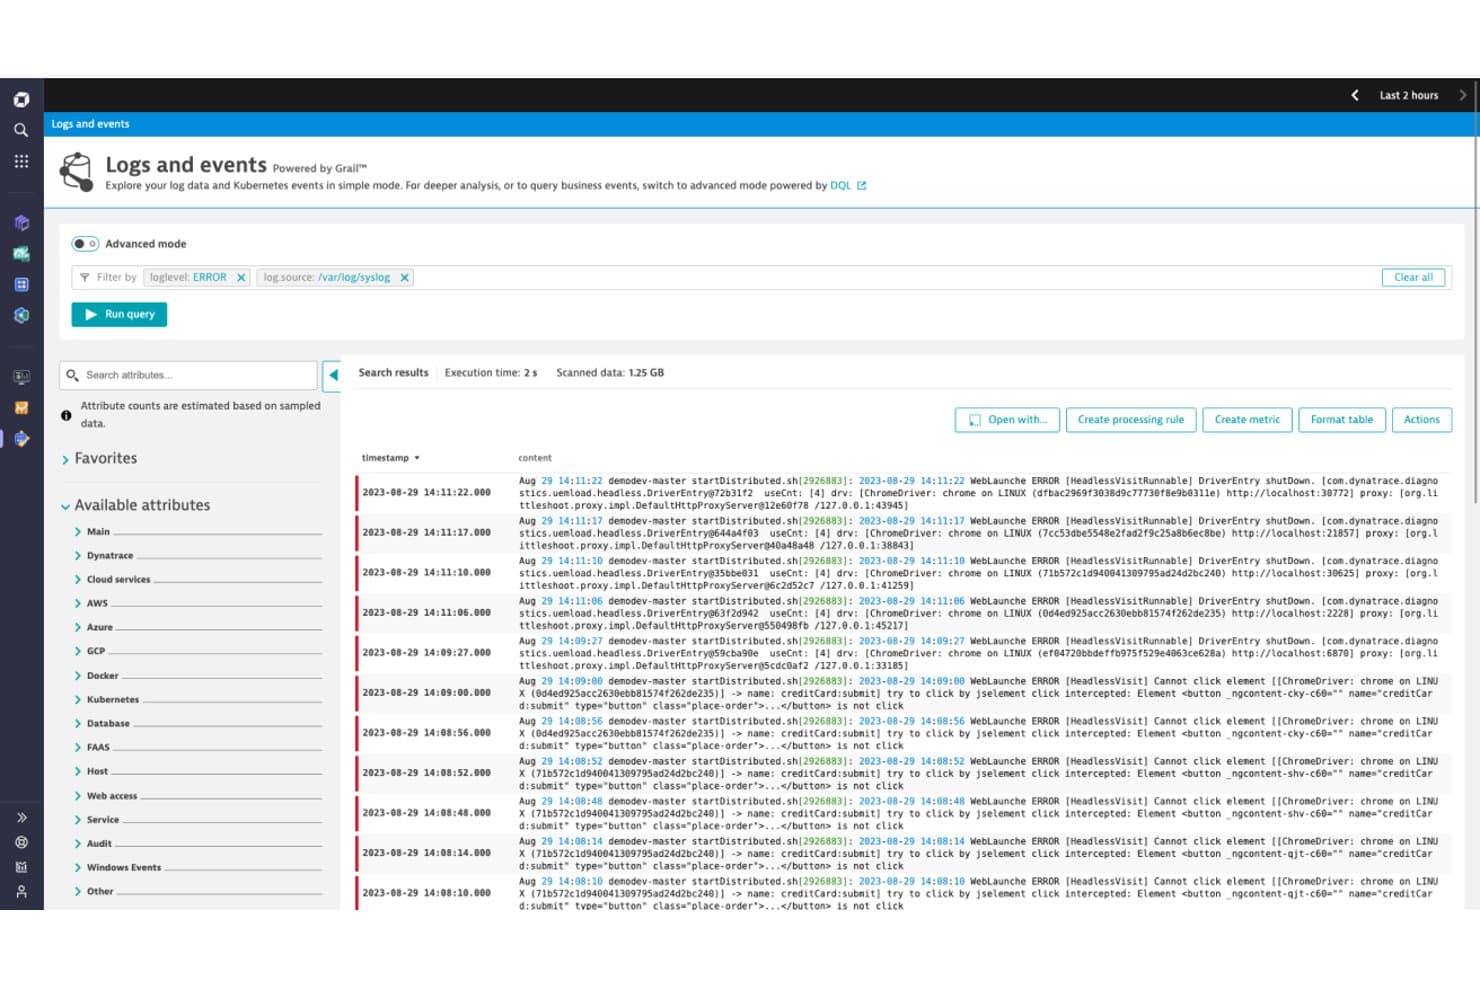
Dynatrace permite a los usuarios filtrar y analizar registros de errores con el modo de consulta avanzada. Para los equipos de TI que gestionan entornos complejos en la nube, Dynatrace proporciona monitorización y observabilidad de la infraestructura para ayudar a identificar problemas de rendimiento y solucionar problemas en sistemas interconectados.
¿Para quién es más adecuado Dynatrace?
Dynatrace es adecuado para equipos de ingeniería de plataformas y SRE que necesitan visibilidad asistida por IA en servicios e infraestructura distribuidos en la nube.
Por qué elegí Dynatrace
Elegí Dynatrace como competidor de Splunk porque es la mejor opción para la monitorización de infraestructura en la nube asistida por IA. Dynatrace Intelligence utiliza datos de topología y transacciones para identificar las causas raíz, mientras que Smartscape mapea continuamente las dependencias entre los servicios y la infraestructura en la nube. Cuando una carga de trabajo de Kubernetes se ralentiza después de una implementación, puedo rastrear su impacto en los servicios conectados.
Características principales de Dynatrace
- Monitorización de hosts: OneAgent recopila métricas de CPU, memoria, disco y red de los hosts.
- Monitorización de Kubernetes: Permite consultar métricas de clústeres, nodos, espacios de nombres y pods.
- Monitorización de registros: Recopila, busca y analiza registros junto con los datos de la infraestructura monitorizada.
- Perfiles de alertas: Permite configurar reglas de alerta y ajustes de notificación para los problemas detectados.
Integraciones de Dynatrace
Dynatrace Workflows ofrece conectores a través de Dynatrace Hub para AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab y Jenkins. Sus API admiten integraciones personalizadas.
Pros and Cons
Pros:
- Davis AI correlaciona la telemetría para agilizar el análisis de la causa raíz
- Smartscape mapea las dependencias en toda la infraestructura híbrida
- OneAgent detecta y monitoriza hosts y cargas de trabajo
Cons:
- La sintaxis DQL requiere tiempo para dominarla
- La navegación entre pantallas puede resultar desordenada
- Los paneles personalizados requieren un esfuerzo manual considerable
 La mejor opción para la supervisión de redes de código abierto
- Prueba gratuita de 5 días
- Desde $50/mes
Visit WebsiteCustomer Rating:4.5/5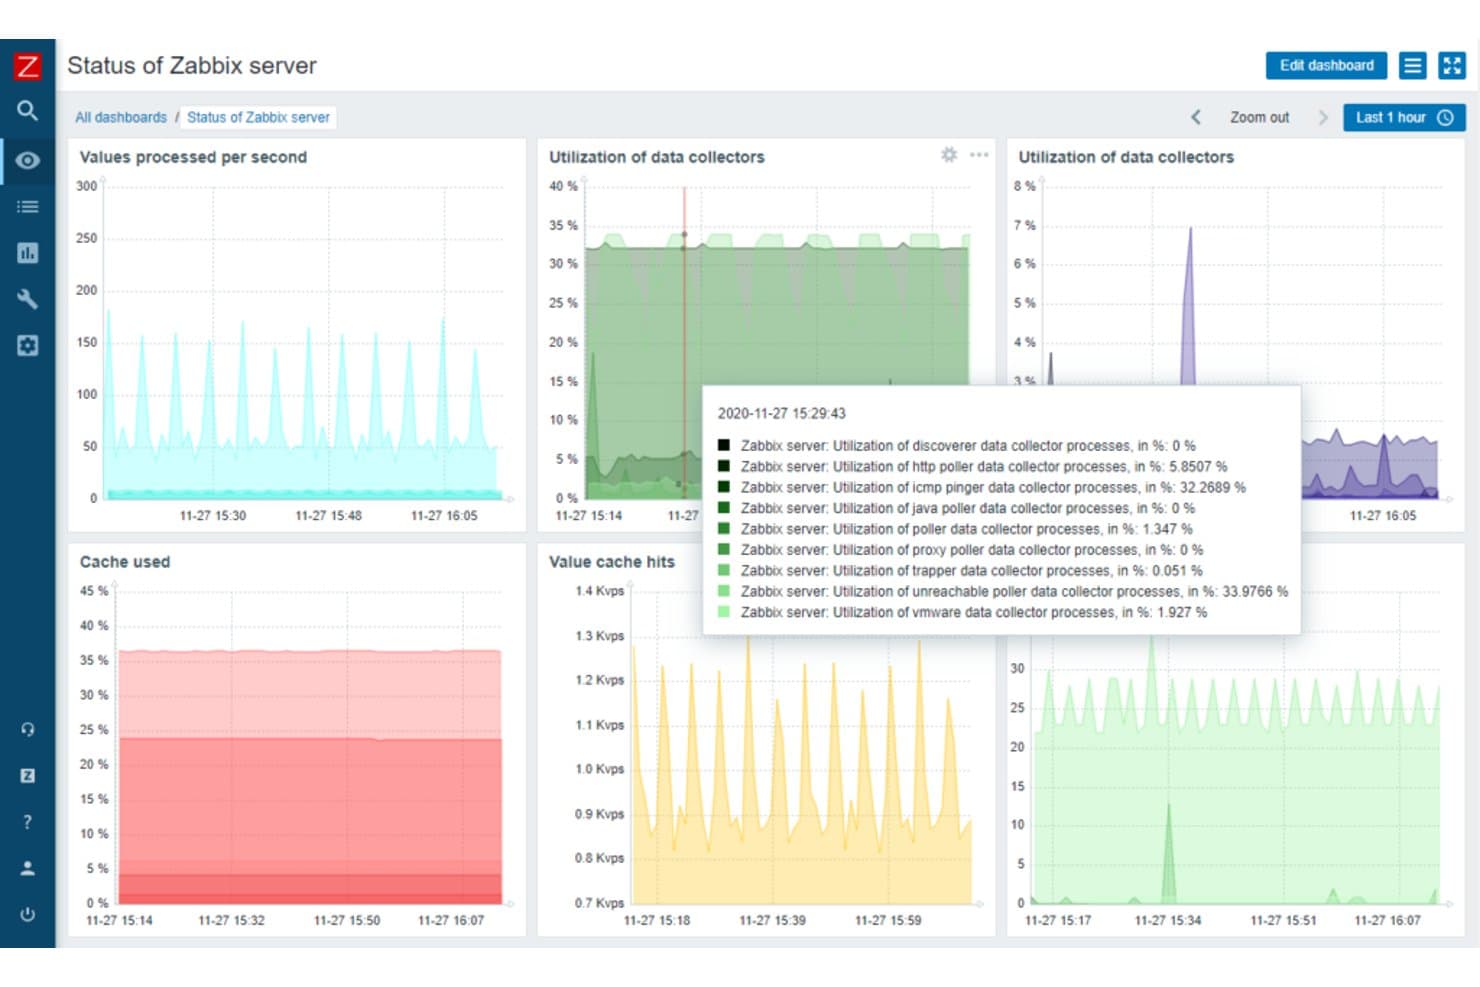
Zabbix muestra métricas de rendimiento del servidor en tiempo real en un panel unificado. Zabbix ayuda a los equipos de TI e infraestructura a supervisar servidores, redes y aplicaciones, mientras realiza un seguimiento de los eventos de registro para investigar fallos y problemas de rendimiento.
¿Para quién es más adecuado Zabbix?
Administradores de infraestructura y redes que desean herramientas de código abierto para supervisar dispositivos de red, servidores y servicios.
Por qué elegí Zabbix
Elegí Zabbix porque su enfoque de “la mejor opción para la supervisión de redes de código abierto” combina bien con el seguimiento de eventos de registro. Sus agentes pueden supervisar archivos de registro en busca de patrones coincidentes, mientras que las comprobaciones SNMP realizan un seguimiento del estado de los dispositivos de red. Utilizo esas señales para relacionar un error del servicio con un conmutador o servidor que está fallando.
Características principales de Zabbix
- Correlación de eventos: Vincula eventos relacionados mediante etiquetas y reglas de correlación.
- Acciones de alerta: Envía notificaciones o ejecuta comandos remotos cuando se cumplen las condiciones.
- Descubrimiento de redes: Analiza rangos de IP para encontrar hosts y servicios supervisados.
- Paneles: Crea vistas con widgets para problemas, métricas y datos de eventos.
Integraciones de Zabbix
El catálogo oficial de integraciones de Zabbix incluye 1,986 soluciones de 559 marcas, entre ellas Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure y Google Cloud. Zabbix también proporciona una API JSON-RPC basada en HTTP para integraciones personalizadas.
Pros and Cons
Pros:
- Correlaciona los eventos de registro con el estado de la red
- Las comprobaciones SNMP cubren conmutadores y dispositivos de red
- Las alertas y el descubrimiento flexibles reducen las comprobaciones manuales
Cons:
- El análisis de registros es más limitado que el de Splunk
- La configuración de activadores y expresiones regulares requiere trabajo práctico
 La mejor para el rastreo distribuido en canales de desarrollo
- Plan gratuito disponible
- Desde $15/host/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.5/5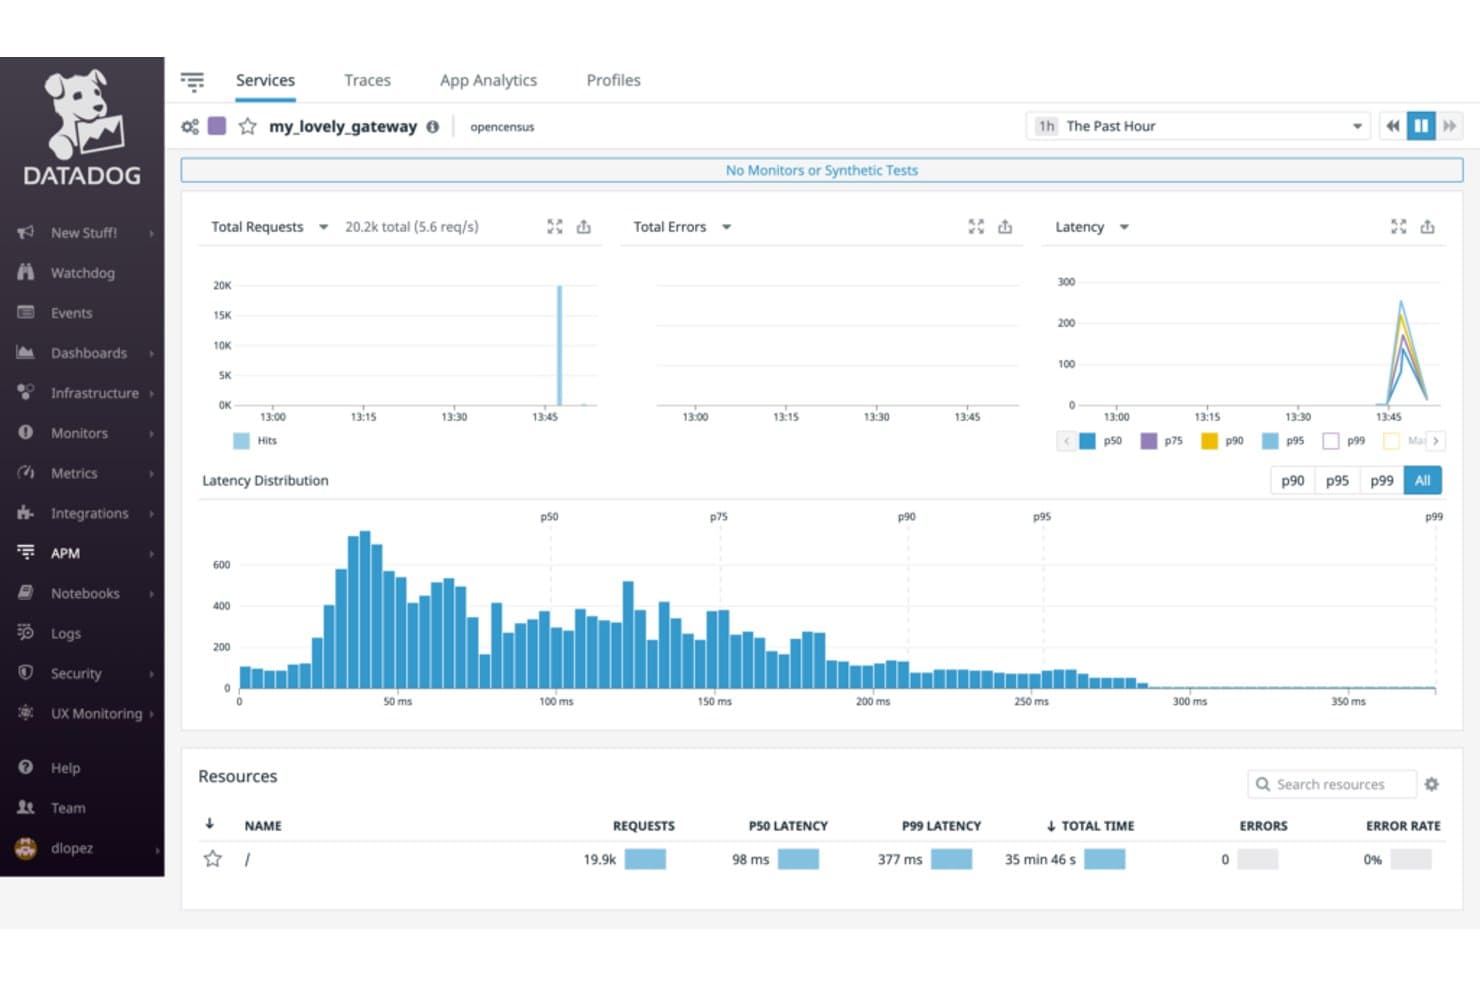
Datadog visualiza la latencia, las solicitudes y los errores de los servicios en APM. Para los equipos de infraestructura y DevOps que evalúan alternativas a Splunk, Datadog es una plataforma de observabilidad que reúne métricas, registros y trazas para ayudar a identificar fallos de servicios y cuellos de botella de rendimiento.
¿Para quién es más adecuado Datadog?
Datadog es adecuado para equipos de ingeniería de infraestructura y plataformas que necesitan supervisar entornos de nube e híbridos en una amplia variedad de servicios.
Por qué elegí Datadog
Elegí Datadog como mi opción «La mejor para la observabilidad de pila completa y las capacidades de integración» porque reúne métricas, registros y trazas en entornos de nube e híbridos. Cuando una API se ralentiza después de un cambio en la base de datos, puedo correlacionar la telemetría del servicio y rastrear las solicitudes entre dependencias para localizar el cuello de botella.
Características principales de Datadog
- Monitores: Establece umbrales y condiciones de alerta para los recursos supervisados.
- Paneles: Crea vistas personalizables con gráficos, tablas y widgets de estado.
- Supervisión sintética: Programa pruebas de API y navegador para comprobar puntos de conexión y recorridos de usuario.
- Supervisión del rendimiento de la red: Inspecciona el tráfico de red, las conexiones y la latencia entre hosts y contenedores.
Integraciones de Datadog
Datadog ofrece más de 1.000 integraciones integradas, incluidas AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty y ServiceNow. También admite integraciones personalizadas mediante la API de Datadog.
Pros and Cons
Pros:
- Correlaciona registros, métricas y trazas para clasificar incidentes
- Las trazas distribuidas ayudan a identificar cuellos de botella entre servicios
- Las pruebas sintéticas detectan fallos en las API y los recorridos
Cons:
- Los paneles y las consultas avanzados requieren tiempo para configurarse
- Los umbrales demasiado amplios pueden provocar fatiga por alertas
 Ideal para la monitorización automatizada de infraestructuras híbridas
- Prueba gratuita de 14 días
- $15/usuario/mes, más una tarifa base de $200 al mes
Visit WebsiteCustomer Rating:4.5/5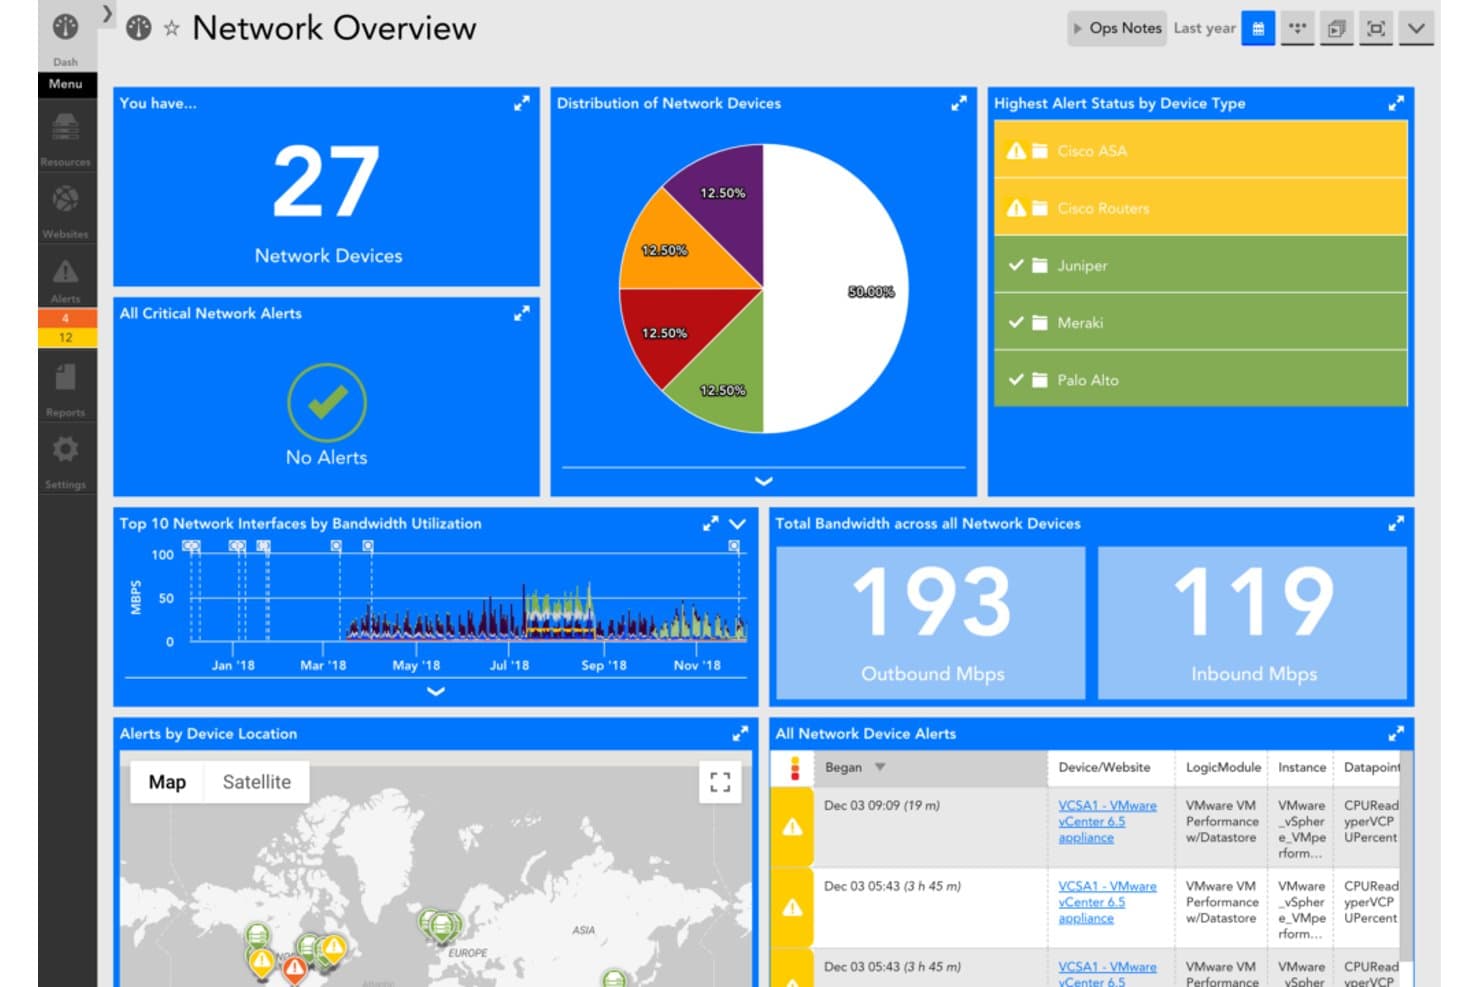
LogicMonitor centraliza la monitorización de redes con alertas, ancho de banda e información detallada de los dispositivos. LogicMonitor es una plataforma de monitorización de infraestructuras para equipos de TI que gestionan entornos híbridos y ayuda a identificar problemas de rendimiento en entornos de nube, locales y de red como alternativa a Splunk.
¿Para quién es más adecuado LogicMonitor?
Los equipos de operaciones de TI que necesitan visibilidad automatizada del rendimiento y la disponibilidad en servidores, redes y servicios en la nube distribuidos encontrarán en LogicMonitor una opción adecuada.
Por qué elegí LogicMonitor
Elegí LogicMonitor para la monitorización automatizada de infraestructuras híbridas en entornos locales, de nube y de red. Sus recopiladores reúnen datos de los recursos, mientras que el descubrimiento activo identifica instancias de componentes para su monitorización. Cuando un dispositivo de red incorpora interfaces, el descubrimiento puede mostrarlas para su monitorización sin tener que añadir cada instancia manualmente.
Características principales de LogicMonitor
- Detección de anomalías: Señala patrones de rendimiento inusuales en los recursos monitorizados.
- Umbrales dinámicos: Ajusta los umbrales de alerta para reflejar los cambios en las líneas base de rendimiento.
- Historial de configuración: Registra los cambios de configuración de los dispositivos y alerta sobre desviaciones.
- Análisis de registros: Correlaciona los datos de registro con las métricas para investigar incidentes.
Integraciones de LogicMonitor
LogicMonitor incluye más de 3.000 integraciones listas para usar, entre ellas AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow y Slack. También admite conexiones mediante API para herramientas sin una integración preconfigurada.
Pros and Cons
Pros:
- El descubrimiento activo muestra nuevos componentes de los dispositivos
- Los umbrales dinámicos reducen el ruido de las alertas
- Los paneles unificados abarcan infraestructuras híbridas
Cons:
- La configuración y el filtrado de alertas necesitan mejoras
- La topología de red puede representar incorrectamente los enlaces entre dispositivos
Learn more about LogicMonitor: La mejor opción para el seguimiento integral de transacciones comerciales
- Prueba gratuita de 30 días
- Desde $6/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.3/5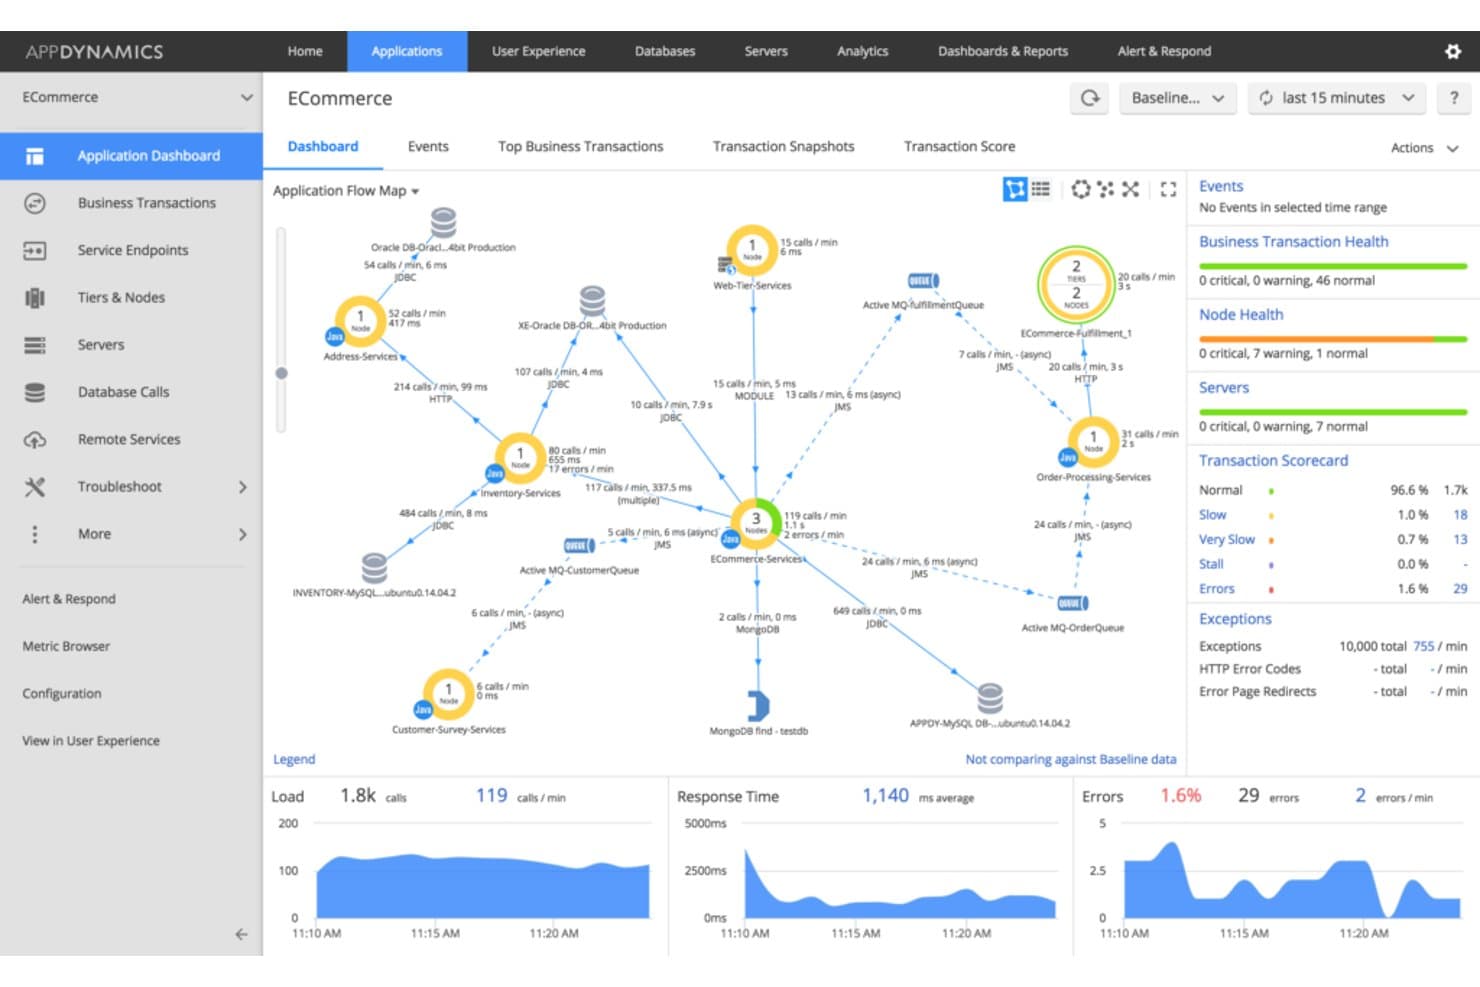
AppDynamics visualiza el flujo de la aplicación y las métricas de rendimiento en tiempo real. AppDynamics es una plataforma de monitorización del rendimiento de aplicaciones para equipos de TI empresariales que les ayuda a conectar el estado de las aplicaciones y la infraestructura con el impacto en el negocio, así como a diagnosticar problemas en entornos complejos.
¿Para quién es más adecuado AppDynamics?
AppDynamics es adecuado para equipos empresariales de aplicaciones y operaciones que necesitan rastrear transacciones comerciales a través de servicios distribuidos y localizar dónde las solicitudes se ralentizan o fallan.
Por qué elegí AppDynamics
Elegí AppDynamics, la mejor opción para el seguimiento integral de transacciones comerciales, como competidor de Splunk porque sigue las solicitudes a través de servicios distribuidos. Los mapas del flujo de transacciones muestran por dónde pasan las solicitudes de pago, mientras que las instantáneas exponen los detalles de las llamadas a nivel de código cuando aumenta la latencia. Utilizo esa vista para rastrear las ralentizaciones hasta un nivel de la aplicación, una base de datos o un servicio posterior.
Características principales de AppDynamics
- Monitorización de la infraestructura: Consulta las métricas de los servidores, los procesos y el uso de recursos junto con el rendimiento de las aplicaciones.
- Monitorización de bases de datos: Inspecciona el estado de las bases de datos, el rendimiento de las consultas y los tiempos de espera.
- Monitorización de usuarios reales en navegadores: Realiza un seguimiento de los tiempos de carga de las páginas y de las interacciones de los usuarios en aplicaciones web.
- Monitorización de usuarios reales en dispositivos móviles: Supervisa los bloqueos de las aplicaciones móviles, las solicitudes de red y las métricas de rendimiento.
Integraciones de AppDynamics
AppDynamics documenta nueve módulos de integración integrados, incluidos Atlassian Jira, ServiceNow, Splunk, Scalyr y Rookout. También proporciona API REST para integraciones personalizadas y automatización.
Pros and Cons
Pros:
- Las instantáneas de transacciones muestran los gráficos completos de llamadas
- Las alertas de referencia ayudan a localizar los cambios de rendimiento
- El contexto empresarial conecta el estado de la aplicación con los resultados
Cons:
- Los paneles pueden cargarse lentamente
- La monitorización de JavaScript requiere la inyección manual de código
Learn more about AppDynamics: La mejor opción para la monitorización del rendimiento de aplicaciones
- Plan gratuito disponible
- $99/usuario/mes, facturado anualmente
Visit WebsiteCustomer Rating:4.3/5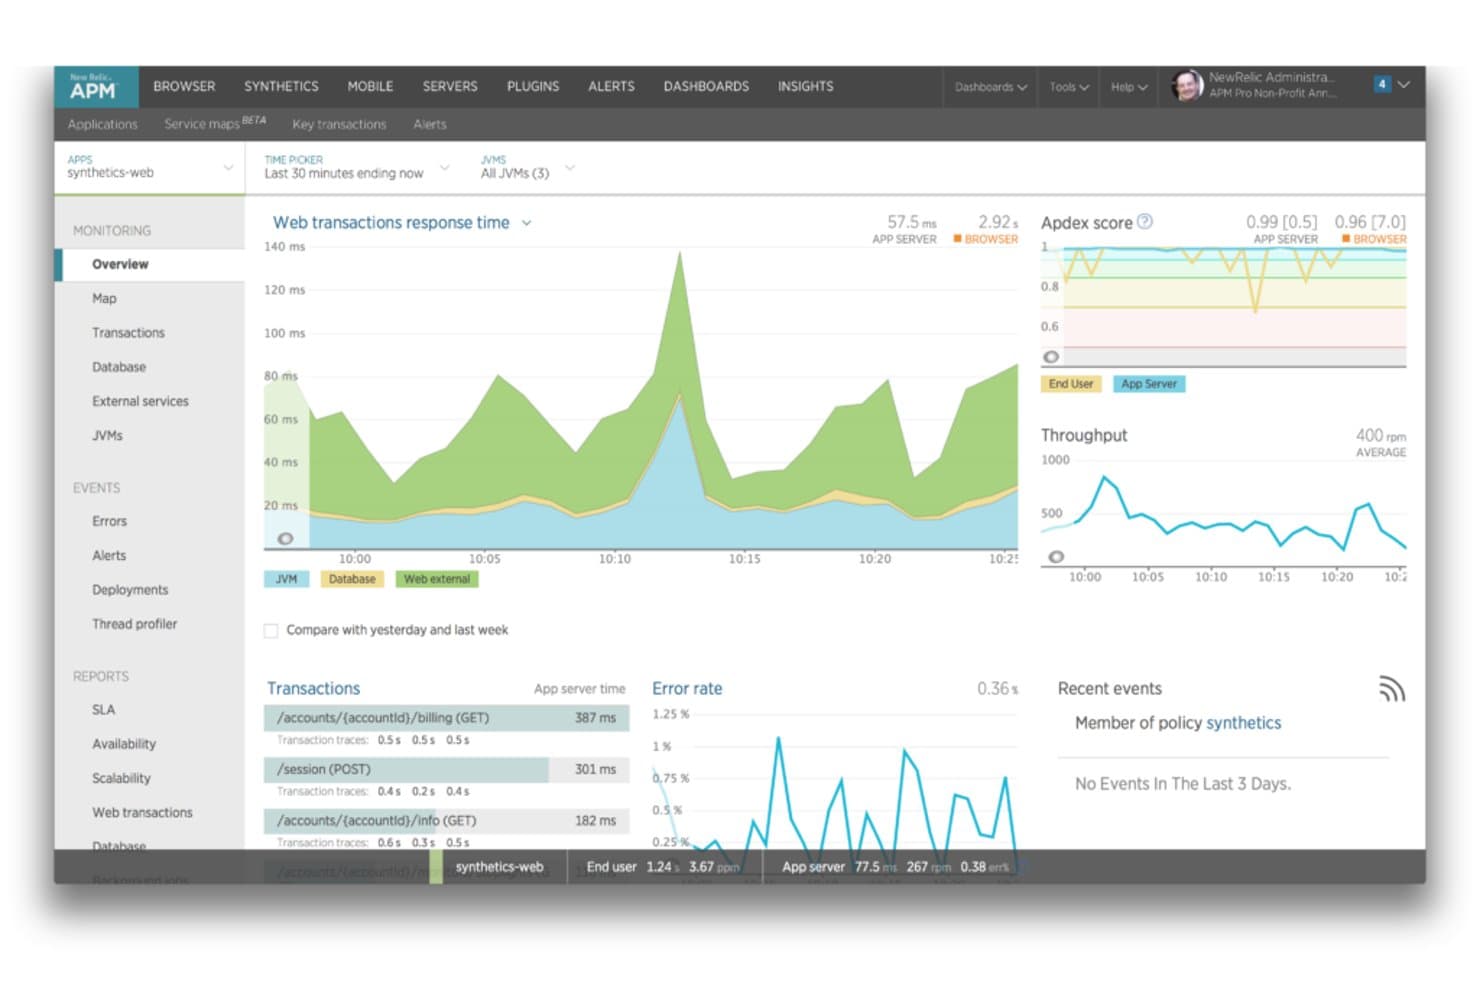
New Relic muestra el rendimiento de las aplicaciones en tiempo real, las transacciones y las tasas de error. New Relic es una plataforma de observabilidad para equipos de TI y operaciones que reúne los datos de registro con la telemetría de las aplicaciones para investigar incidentes y diagnosticar problemas de rendimiento.
¿Para quién es más adecuado New Relic?
New Relic es adecuado para equipos de ingeniería y operaciones que necesitan supervisar el rendimiento de las aplicaciones, rastrear problemas entre servicios y diagnosticar incidentes en producción.
Por qué elegí New Relic
Elegí New Relic, la mejor opción para la monitorización del rendimiento de aplicaciones, como competidor de Splunk para tenerlo en cuenta. Reúne los registros con la telemetría de las aplicaciones, por lo que puedo investigar una solicitud lenta rastreando su recorrido entre servicios y comprobando los datos de registro relacionados.
Características principales de New Relic
- Patrones de registro: Agrupa mensajes similares para detectar eventos recurrentes y cambios en el volumen de registros.
- Seguimiento en tiempo real: Visualiza los mensajes de registro entrantes en tiempo real, con una opción para centrarse en una consulta.
- Análisis en el momento de la consulta: Extrae atributos temporales de los mensajes de registro en la interfaz de Registros sin escribir expresiones regulares ni patrones Grok.
- Alertas de registros: Crea condiciones de alerta a partir de búsquedas de registros mediante NRQL.
Integraciones de New Relic
New Relic admite integraciones con AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty y ServiceNow. También ofrece API y la herramienta de integración Flex para enviar datos personalizados a la plataforma.
Pros and Cons
Pros:
- Correlaciona los registros con las trazas y los errores
- Las trazas distribuidas localizan los puntos finales de servicio lentos
- El análisis en el momento de la consulta extrae atributos sin expresiones regulares
Cons:
- Las consultas NRQL pueden cargarse lentamente
- La navegación por el panel puede parecer desordenada
Learn more about New Relic: Ideal para análisis de datos de máquinas nativos de la nube
- Prueba gratuita de 14 días
- $108/usuario/mes, facturado anualmente
Visit WebsiteCustomer Rating:4.3/5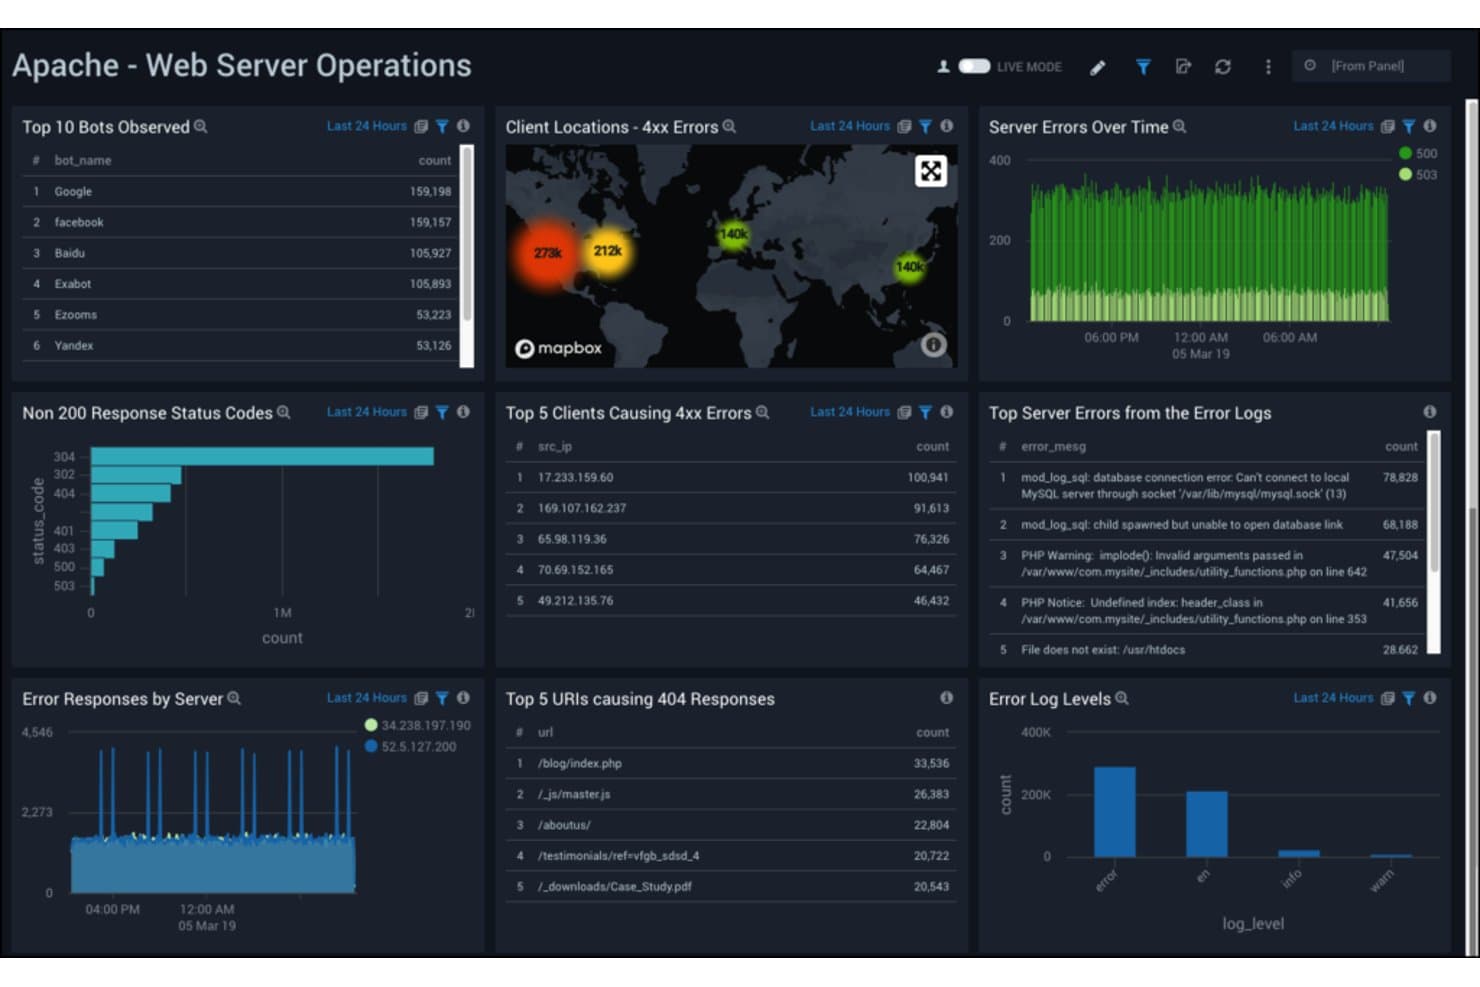
Sumo Logic supervisa en tiempo real los errores del servidor web Apache y la actividad de los bots. Sumo Logic es una plataforma de gestión de registros basada en la nube para equipos de TI y seguridad que necesitan investigar datos de máquinas, solucionar problemas en servicios distribuidos y supervisar la infraestructura como alternativa a Splunk.
¿Para quién es más adecuado Sumo Logic?
Sumo Logic es adecuado para equipos de DevOps y operaciones de seguridad que analizan la telemetría en aplicaciones e infraestructuras nativas de la nube.
Por qué elegí Sumo Logic
Elegí Sumo Logic porque sus análisis de datos de máquinas nativos de la nube me ayudan a investigar problemas en servicios distribuidos. LogReduce agrupa mensajes de registro similares para mostrar patrones, mientras que las consultas en la telemetría de la nube ayudan a rastrear un incidente desde los errores de la aplicación hasta las señales de infraestructura.
Características clave de Sumo Logic
- Extracción de campos: Crea reglas para analizar campos de los mensajes de registro entrantes.
- Paneles de control: Crea paneles que visualizan datos de registros y métricas.
- Monitores y alertas: Establece condiciones que activan notificaciones cuando los datos de registro coinciden con los umbrales definidos.
- Vistas programadas: Ejecuta consultas guardadas según una programación y almacena sus resultados para utilizarlos posteriormente.
Integraciones de Sumo Logic
El catálogo de aplicaciones de Sumo Logic incluye integraciones para cientos de proveedores y productos, entre ellos AWS, Azure, Google Cloud, Kubernetes, Datadog y GitHub. Los tipos de integración varían e incluyen aplicaciones, recopiladores y fuentes de datos, integraciones de SIEM en la nube, conectores de automatización y webhooks; hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Los análisis nativos de la nube no necesitan infraestructura de registro
- LogReduce agrupa mensajes similares en patrones
- Los registros, las métricas y las trazas unificados facilitan la clasificación de problemas
Cons:
- La sintaxis avanzada de consultas ralentiza la incorporación
- Las búsquedas de largo alcance pueden retrasar las alertas
 La mejor opción para necesidades integrales de computación en la nube
- Plan gratuito disponible
- $8.50/user/month
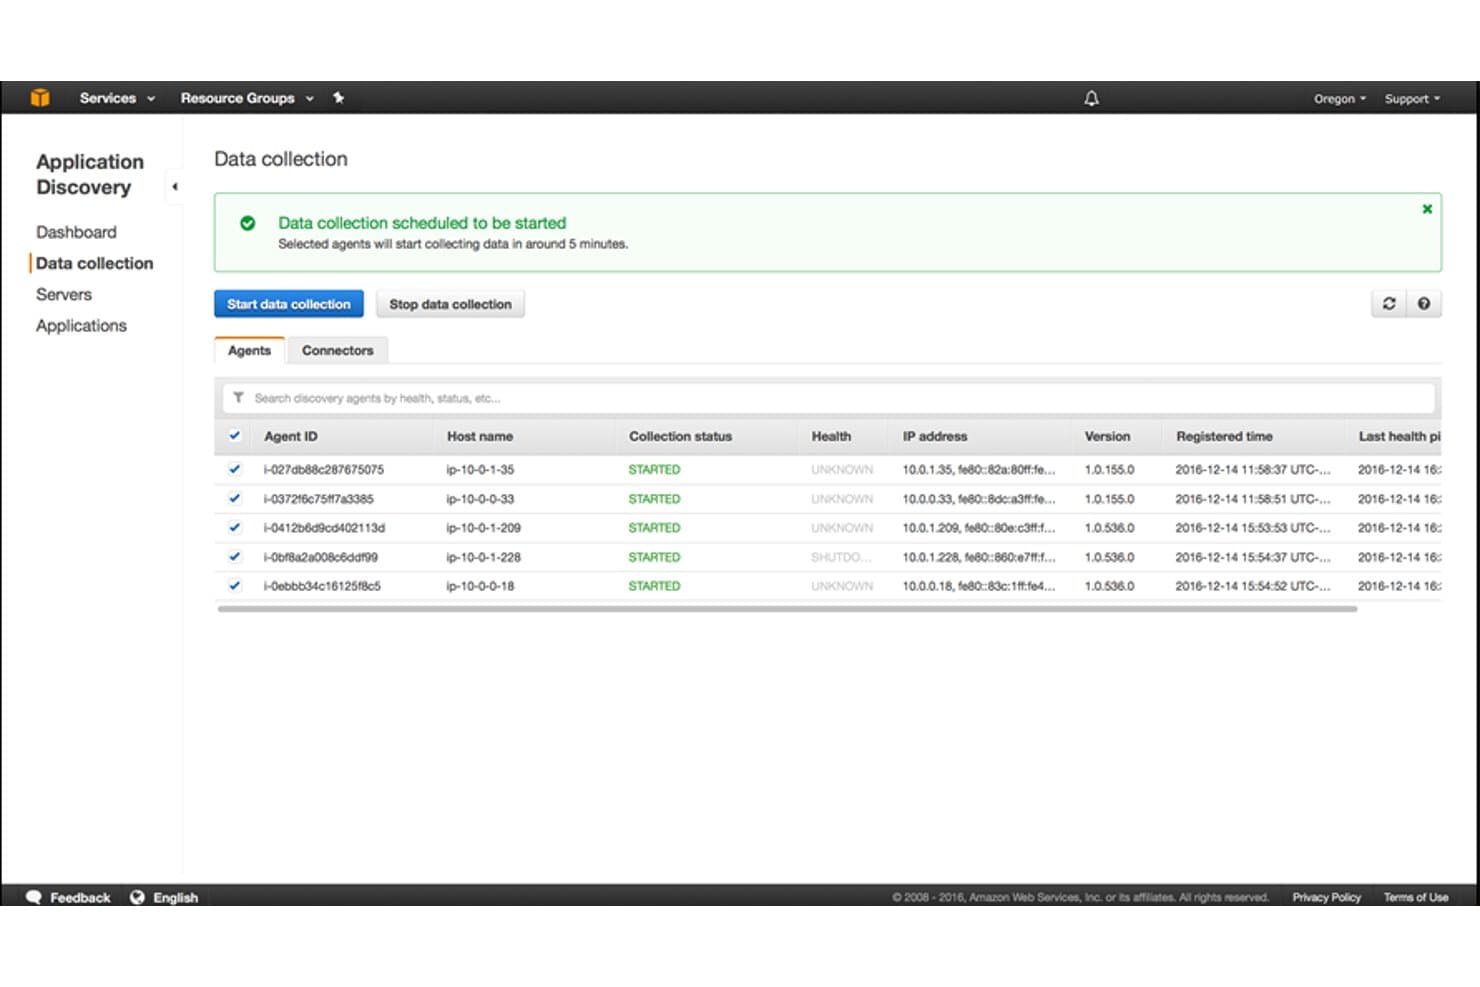
AWS Application Discovery Service realiza un seguimiento de la recopilación de datos basada en agentes en los servidores. Amazon Web Services (AWS) proporciona a los equipos de infraestructura servicios en la nube y herramientas nativas de supervisión, como Amazon CloudWatch, para recopilar métricas, registros y trazas en todas las cargas de trabajo, ayudándoles a investigar incidentes y supervisar sistemas distribuidos.
¿Para quién es más adecuado Amazon Web Services (AWS)?
AWS es adecuado para equipos de TI de organizaciones en crecimiento que necesitan infraestructura en la nube para diversas cargas de trabajo, desde el alojamiento de aplicaciones hasta el almacenamiento de datos.
Por qué elegí Amazon Web Services (AWS)
Elegí Amazon Web Services (AWS) porque encaja con “La mejor opción para necesidades integrales de computación en la nube” y mantiene la observabilidad cerca de tus cargas de trabajo en la nube. Amazon CloudWatch recopila métricas, registros y trazas, mientras que las alarmas ayudan a detectar rápidamente la degradación de los servicios en aplicaciones distribuidas. Valoro tener esas señales disponibles para investigar incidentes junto con la infraestructura de AWS.
Características principales de Amazon Web Services (AWS)
- Historial de configuración: AWS Config registra los cambios de los recursos y te permite revisar las cronologías de configuración.
- Reglas de cumplimiento: AWS Config evalúa los recursos según las reglas y señala las configuraciones que no cumplen los requisitos.
- Historial de actividad de la API: AWS CloudTrail registra la actividad de la cuenta, incluidos los eventos de administración, para auditorías e investigaciones.
- Eventos de estado de los servicios: AWS Health Dashboard muestra los problemas de los servicios y los cambios planificados relevantes para tu cuenta.
Integraciones de Amazon Web Services (AWS)
Amazon CloudWatch admite integraciones nativas con más de 90 servicios de AWS, incluidos Amazon EC2, Amazon EKS, AWS CloudTrail y Amazon VPC Flow Logs. Las canalizaciones de CloudWatch también ofrecen integraciones directas con los registros de auditoría de GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB y Slack, además de API para integraciones personalizadas.
Pros and Cons
Pros:
- Métricas, registros y trazas en un solo servicio
- Las alarmas señalan rápidamente la degradación de los servicios
- Supervisión fiable en las cargas de trabajo de AWS
Cons:
- Las búsquedas en los registros pueden resultar engorrosas
- La ingesta de grandes volúmenes de registros puede aumentar los costes
Learn more about Amazon Web Services (AWS):
Otros competidores de Splunk
Aquí tienes algunos competidores adicionales de Splunk que no formaron parte de mi selección, pero que merece la pena conocer:
- 11ElasticIdeal para búsquedas escalables y visualización de datos
- 12Logz.ioIdeal para el análisis de registros impulsado por IA
- 13Mezmo Log AnalysisIdeal para una gestión de logs optimizada
Análisis relacionados
- Herramientas de supervisión de DevOps
- Software de respuesta a incidentes
- Herramientas de supervisión de infraestructuras
Cómo evalúo a los competidores de Splunk
Divido mi evaluación en requisitos básicos imprescindibles: ingesta de logs en tiempo real, búsquedas consultables y alertas; luego me enfoco en los diferenciadores como el precio por GB, la profundidad SIEM y la flexibilidad de despliegue.
Funcionalidad central (requisitos básicos para esta lista)
Cuando selecciono herramientas para mi lista, clasifico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en este aspecto) para cada funcionalidad central indicada abajo. Después, calculo la puntuación total de la herramienta en un porcentaje. Cada herramienta debe lograr una puntuación total mínima del 75% para ser considerada en la lista.
- Ingesta e indexación de logs: Evalúo qué tan bien maneja una herramienta la ingesta de alto volumen y de múltiples fuentes; por ejemplo, syslog de equipos de red, logs de contenedores de Kubernetes y eventos de cloud trail llegando casi en tiempo real.
- Búsqueda y lenguaje de consultas: Tanto si se trata de una sintaxis tipo pipeline como la de Datadog o un enfoque basado en SQL como el de CrowdStrike, busco un lenguaje de consulta lo suficientemente expresivo para correlacionar eventos entre hosts y servicios.
- Paneles y visualización: Cada herramienta debe permitirte construir paneles personalizados con capacidad de desglose, para que tu equipo NOC pueda pasar de una visión general de la salud del servicio hasta líneas individuales de logs en unos pocos clics.
- Alertas y detección de anomalías: Reviso que permita alertas configurables y multicanal; al menos umbrales basados en reglas, y con detección de anomalías por ML como un diferenciador fuerte para detectar problemas como picos inusuales de inicio de sesión.
- Monitoreo de seguridad y cumplimiento: Las herramientas deben soportar correlación de eventos estilo SIEM y ofrecer plantillas de reportes de cumplimiento para marcos como PCI-DSS y SOC 2, no solo búsqueda bruta de logs.
- Escalabilidad e integraciones: Analizo qué tan bien la plataforma escala con el crecimiento de datos y si se integra con las herramientas en las que ya confía el equipo, desde AWS y Azure hasta ServiceNow y PagerDuty.
Una vez tengo una lista de herramientas que cumplen con estos criterios, considero los elementos que distinguen a cada plataforma.
Factores diferenciadores (qué distingue a los proveedores)
Así comparo y contrasto los diferentes proveedores:
Características destacadas
El soporte de OpenTelemetry es importante porque permite a tu equipo cambiar de proveedor o añadir nuevas fuentes de datos sin reescribir la instrumentación. También evalúo si una plataforma ofrece análisis de causa raíz impulsado por ML; durante una caída en cascada, herramientas como Elastic y Datadog pueden mostrar anomalías correlacionadas más rápido que búsquedas manuales. El modelo de precios basado en uso es otro diferenciador clave, ya que muchos equipos migran desde Splunk específicamente para lograr costes más previsibles a medida que aumentan los volúmenes de datos.
Más allá de las características
La flexibilidad de despliegue es crucial: reviso si la plataforma soporta modelos SaaS, autogestionados e híbridos, ya que los equipos en industrias reguladas a menudo necesitan opciones on-premise o en entornos aislados. El soporte para migraciones también es importante. Herramientas como Cribl y Elastic ofrecen utilidades de traducción SPL que facilitan la transición desde Splunk, mientras que otras brindan servicios de migración dedicados. Además, evalúo certificaciones de cumplimiento como SOC 2, HIPAA y FedRAMP, especialmente para equipos que manejan cargas de trabajo sensibles donde una certificación faltante podría ser un factor decisivo.
¿Por qué buscar un competidor de Splunk?
Splunk es una plataforma potente que recopila, indexa y analiza datos de máquinas. Este software es muy valioso para empresas de todos los tamaños, especialmente para aquellas que buscan transformar los datos sin procesar de las máquinas en información práctica para mejorar la inteligencia operativa.
Sin embargo, aunque Splunk destaca en su ámbito, algunos usuarios pueden buscar alternativas por diversos motivos: quizá buscan un enfoque más especializado, necesitan estructuras de precios diferentes o desean una interfaz que se adapte mejor al flujo de trabajo de su equipo. Por tanto, encontrar un competidor de Splunk se convierte en la búsqueda de una solución que responda con mayor precisión a sus necesidades y circunstancias particulares.
Características principales de Splunk
Estas son algunas de las características principales de Splunk, que te ayudarán a contrastar y comparar lo que ofrecen las soluciones alternativas:
- Integraciones de aplicaciones: Puedes ampliar el uso de Splunk añadiendo aplicaciones prediseñadas para servicios como AWS, Microsoft o Kubernetes.
- Búsqueda y análisis en tiempo real: Puedes buscar y analizar registros a medida que llegan los datos, lo que ayuda a tu equipo a detectar problemas rápidamente.
- Alertas personalizadas: Puedes configurar alertas para que se activen cuando aparezcan determinados patrones, de modo que no tengas que supervisar todo manualmente.
- Herramientas de visualización de datos: Puedes convertir datos sin procesar en gráficos y paneles para que a tu equipo le resulte más fácil comprender las tendencias.
- Kit de herramientas de aprendizaje automático: Puedes crear modelos que detecten patrones y actividad inusual sin tener que programarlo todo desde cero.
- Agregación de registros: Tu equipo puede recopilar registros de muchas fuentes en un solo lugar, lo que ahorra tiempo al intentar resolver problemas.
- Detección de anomalías: Puedes detectar automáticamente los datos que parecen anómalos, lo que ayuda a identificar los riesgos de seguridad con antelación.
- Entradas de datos flexibles: Puedes incorporar datos de archivos, API o servicios en la nube, según lo que funcione mejor para tu configuración.
- Control de acceso basado en roles: Puedes gestionar quién ve cada contenido, para que tu equipo mantenga protegidos los datos confidenciales.
Resumen
En conclusión, seleccionar la mejor alternativa a Splunk requiere un conocimiento profundo de las necesidades específicas de tu organización. La herramienta ideal debe ofrecer un software completo de gestión de registros, supervisión en tiempo real, una sólida ingesta de datos y una amplia variedad de integraciones. Además, se deben mantener la facilidad de uso y una sólida atención al cliente.
Conclusiones clave:
- Comprende tus necesidades: Cada organización tiene requisitos únicos. Quiero que sepas que comprender qué necesitas de una herramienta de gestión y supervisión de registros es el primer paso para tomar una decisión informada. Esto puede abarcar desde funciones avanzadas de análisis hasta la necesidad de integraciones específicas.
- Prioriza la facilidad de uso: Una herramienta eficaz debe ser fácil de usar. Busca un panel intuitivo, recursos de incorporación eficientes y un servicio de atención al cliente fiable para garantizar su adopción y uso dentro de tu organización.
- Considera la escalabilidad: Tus necesidades de datos crecerán con el tiempo. Por tanto, la herramienta que selecciones debe poder escalar contigo y gestionar sin esfuerzo mayores volúmenes de datos, manteniendo el mismo nivel de rendimiento.