

Was ist Cybersicherheit? Der ultimative Leitfaden für Online-Sicherheit

Cybersicherheit bezeichnet die Praktiken und Techniken zum Schutz von Systemen, Netzwerken und Programmen vor digitalen Angriffen, unbefugtem Zugriff oder Schäden. Sie umfasst eine breite Palette von Maßnahmen, die darauf ausgerichtet sind, die Integrität, Vertraulichkeit und Verfügbarkeit von Daten auf verschiedenen digitalen Plattformen zu gewährleisten.
Ziel der Cybersicherheit ist es, sensible Informationen vor Cyberbedrohungen wie Hacking, Phishing, Schadsoftware und Ransomware zu schützen und so die Sicherheit und den Datenschutz von Daten in einer zunehmend vernetzten Welt zu gewährleisten.
In diesem Leitfaden untersuchen wir die wichtigsten Aspekte der Cybersicherheit und zeigen, wie Technologieführungskräfte ihre Teams dabei unterstützen können, gängige Sicherheitsherausforderungen zu bewältigen.

Eine Einführung in die Cybersicherheit
Cybersicherheit umfasst die Umsetzung von Schutzmaßnahmen wie Firewalls, Antivirensoftware und Systemen zur Angriffserkennung sowie den Einsatz von Strategien für Risikomanagement, Datenwiederherstellung und Benutzerschulung.
Sie ist bereits ein großes Geschäft und wächst schnell. Laut einer von KPMG durchgeführten Umfrage glauben 18 % der befragten CEOs, dass Cyberkriminalität im Jahr 2025 die größte Bedrohung für das Wachstum ihrer Organisation darstellen wird.
Die Umsetzung der besten Sicherheitsmaßnahmen bietet zwar keine Garantie gegen diese Vorfälle, doch bestimmte Vorsichtsmaßnahmen können ihre Wahrscheinlichkeit erheblich verringern. Die Auswahl des besten Anbieters für Cybersicherheit zum Schutz Ihres Unternehmens ist ebenfalls von entscheidender Bedeutung.
Häufige Cyberbedrohungen
Cyberbedrohungen treten in vielen Formen auf. Zu den Risiken gehören die Möglichkeit, dass Schadsoftware Ihr gesamtes System löscht, ein Eindringling auf Ihre Dateien zugreift und sie verändert, Ihr Computer als Werkzeug für Angriffe auf andere verwendet wird oder jemand Ihre Kreditkartendaten stiehlt, um unbefugte Transaktionen durchzuführen. Technische Lösungen wie Cybersicherheitssoftware, Firewalls und Systeme zur Zugriffskontrolle spielen weiterhin eine wichtige Rolle. Es ist jedoch ebenso wichtig, den menschlichen Faktor zu berücksichtigen. Ein pragmatischer Ansatz für Cybersicherheit befasst sich sowohl mit technischen als auch mit menschlichen Problemen.
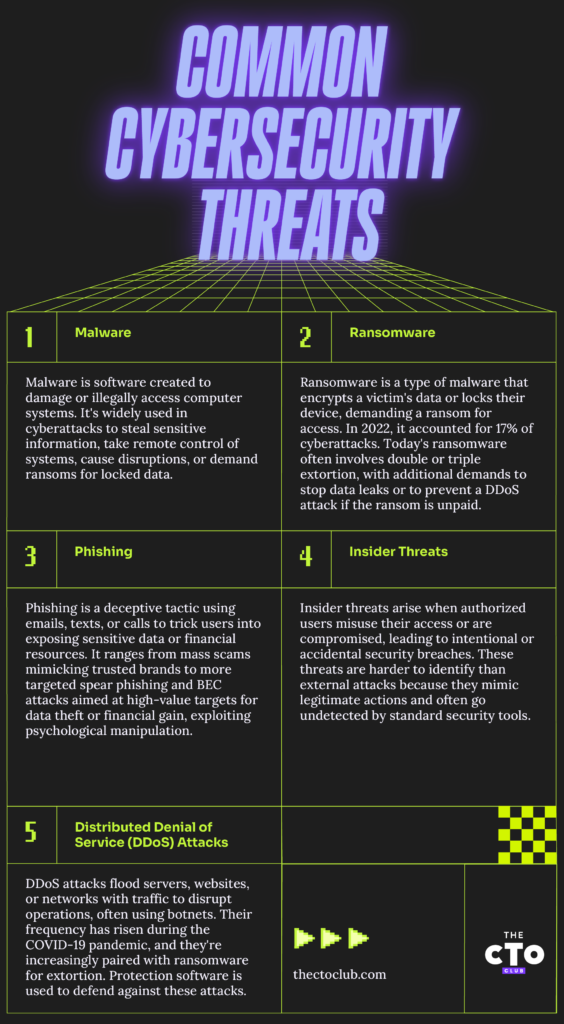
- Schadsoftware, eine Kurzform von „bösartiger Software“, bezeichnet jede Software oder jedes Computerprogramm, das absichtlich darauf ausgelegt ist, ein Computersystem oder dessen Benutzer zu schädigen. Sie ist ein häufiges Element der meisten modernen Cyberangriffe. Schadsoftware wird von Hackern und Cyberkriminellen entwickelt und eingesetzt, um unrechtmäßig auf Computersysteme und sensible Informationen zuzugreifen, Computersysteme aus der Ferne zu kontrollieren, sie zu stören oder zu beschädigen oder Daten und Systeme als Geisel zu nehmen ...
- Ransomware ist Schadsoftware, die die Daten oder das Gerät eines Opfers sperrt und damit droht, den Zugriff darauf zu verwehren – oder noch Schlimmeres zu tun –, sofern kein Lösegeld gezahlt wird. Der IBM Security X-Force Threat Intelligence Index 2023 berichtet, dass Ransomware-Angriffe im Jahr 2022 17 % aller Cyberangriffe ausmachten. Moderne Ransomware ist schwerwiegender als ihre frühen Versionen. Ursprünglich forderte Ransomware ein einmaliges Lösegeld für Entschlüsselungsschlüssel. Bei aktuellen Angriffen kommt es jedoch häufig zu doppelter Erpressung: Es wird zusätzliches Lösegeld gefordert, damit die Daten des Opfers nicht veröffentlicht oder anderweitig verbreitet werden. Manche Angriffe gehen sogar zu dreifacher Erpressung über und drohen mit einem verteilten Angriff zur Verweigerung des Dienstes (DDoS, unten erklärt), wenn das Lösegeld nicht gezahlt wird.
- Phishing umfasst betrügerische E-Mails, Textnachrichten oder Anrufe, die Benutzer dazu verleiten, Schadsoftware herunterzuladen, vertrauliche Informationen preiszugeben oder versehentlich Geld zu senden. Häufig sind groß angelegte Phishing-Betrugsversuche – weit verbreitete betrügerische Nachrichten von scheinbar seriösen Marken, die Empfänger dazu auffordern, Passwörter oder Kreditkartendaten zu aktualisieren. Fortschrittlicheres Phishing wie Spear-Phishing und die Kompromittierung geschäftlicher E-Mail-Konten (BEC) zielt auf bestimmte Personen oder Gruppen ab, um hochwertige Daten zu erlangen oder erhebliche finanzielle Gewinne zu erzielen. Phishing ist eine Form des Social Engineering, bei der psychologische Manipulation eingesetzt wird, um Menschen zu schädlichen Entscheidungen zu verleiten.
- Insider-Bedrohungen gehen von autorisierten Benutzern (Mitarbeitern, Auftragnehmern und Geschäftspartnern) aus, die ihren Zugriff absichtlich oder unbeabsichtigt missbrauchen oder deren Konten von Cyberkriminellen kompromittiert wurden. Insider-Bedrohungen sind schwieriger zu erkennen als externe Bedrohungen, da sie wie legitime Aktivitäten erscheinen und für herkömmliche Sicherheitsmaßnahmen wie Antivirensoftware und Firewalls unsichtbar sind.
- Angriffe zur verteilten Verweigerung des Dienstes (DDoS) zielen darauf ab, Server, Websites oder Netzwerke durch eine Überlastung mit Datenverkehr lahmzulegen. Dieser Datenverkehr stammt typischerweise von einem Botnetz – einer Gruppe infizierter Systeme, die von Cyberkriminellen aus der Ferne kontrolliert werden. Die Häufigkeit von DDoS-Angriffen ist während der COVID-19-Pandemie stark angestiegen. Angreifer kombinieren DDoS zunehmend mit Ransomware-Angriffen oder nutzen die Drohung eines DDoS-Angriffs, um Lösegeldzahlungen zu erpressen. DDoS-Schutzsoftware trägt zum Aufbau einer digitalen Immunität bei.
Warum Cybersicherheit für SaaS wichtig ist
In den letzten Jahren sind Cyberangriffe häufiger und kostspieliger geworden. Laut IBM beliefen sich die durchschnittlichen Kosten einer Datenschutzverletzung im Jahr 2025 auf 4,45 Millionen $, was einem Anstieg von etwa 15 % innerhalb der letzten drei Jahre entspricht. Ransomware-Angriffe sind noch teurer und verursachen durchschnittliche Kosten von über 5 Millionen $, wobei ein vom Opfer gezahltes Lösegeld noch nicht berücksichtigt ist.
Als technische Führungskraft ist es entscheidend, Ihre SaaS-Infrastruktur bei der Umsetzung von Cybersicherheitsrichtlinien zu berücksichtigen. Cyberkriminelle nehmen SaaS-Plattformen häufig ins Visier, weil sie sich davon hohe Gewinne versprechen. Beispielsweise nutzte Team TNT Malware, um auf einige falsch konfigurierte Kubernetes-Cluster zuzugreifen, und kompromittierte 50.000 IPs.
Für Ihre Kunden liegt der Reiz von SaaS darin, dass sie sich nicht um Wartung und Upgrades kümmern müssen. Ein gewissenhafter Ansatz bei der Cybersicherheit ist unerlässlich, um diesem Versprechen gerecht zu werden.
Kernkomponenten der Cybersicherheit
Ein gutes Cybersicherheitskonzept muss fünf Kernbereiche abdecken. Machen Sie sich mit diesen Komponenten vertraut und streben Sie an, sie alle als Teil eines ganzheitlichen Sicherheitsansatzes abzudecken.
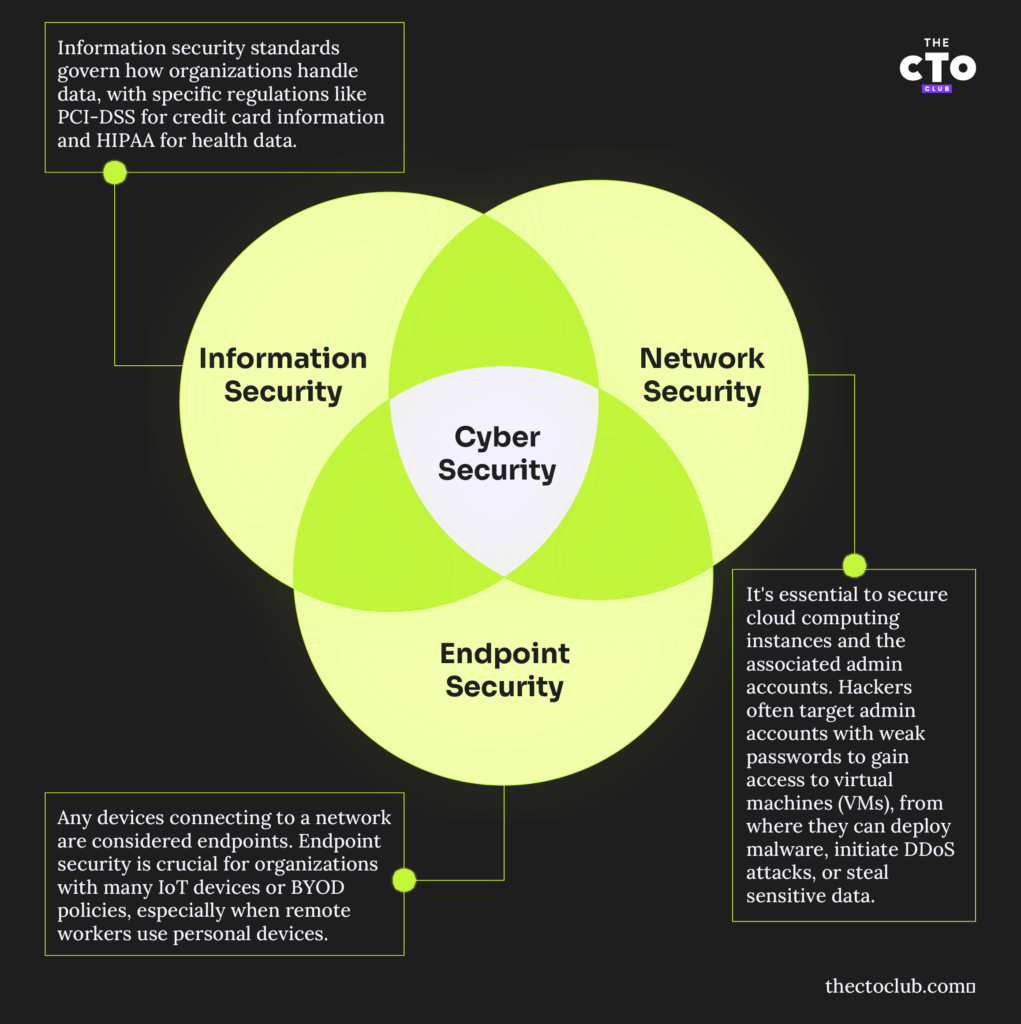
Netzwerksicherheit
Netzwerksicherheit bezieht sich auf Ihr physisches Netzwerk und alle Geräte, die eine Verbindung damit herstellen. Dazu gehören mobile Geräte, das Internet der Dinge, Server und Laptops. Die Absicherung drahtloser Netzwerke, die Verwendung von VPNs oder anderen Formen verschlüsselter Kommunikation sowie die Konfiguration von Firewalls sind grundlegende Bestandteile einer Netzwerksicherheitsrichtlinie.
Informationssicherheit
Die Art und Weise, wie Ihre Organisation Daten erfasst, speichert und überträgt, wird durch Standards der Informationssicherheit geregelt, beispielsweise PCI-DSS für Kreditkarteninformationen oder HIPAA für gesundheitsbezogene Daten. Wahrscheinlich hat Ihre Organisation die relevanten Standards bereits eingehend berücksichtigt. Eine Überprüfung der Cybersicherheit kann auf Mängel bei der Speicherung und Übertragung der Daten hinweisen.
Endgerätesicherheit
Alle Geräte, die eine Verbindung zu einem Netzwerk herstellen, gelten als Endpunkte. Für Organisationen mit vielen IoT-Geräten oder BYOD-Richtlinien ist die Endgerätesicherheit ein besonders dringliches Anliegen. Betrachten Sie das Beispiel einer Organisation, die Remote-Mitarbeitern erlaubt, ihre eigenen Laptops und Smartphones zu verwenden. Wenn der Laptop eines Mitarbeiters mit Ransomware infiziert wird, kann sich diese Ransomware auf Netzlaufwerke ausbreiten, auf die der Mitarbeiter Zugriff hat, und erhebliche Störungen verursachen.
Cloud-Sicherheit
Die Absicherung Ihrer Cloud-Computing-Instanzen und der Administratorkonten für die Cloud-Plattform ist entscheidend. Hacker suchen bekanntermaßen nach Administratorkonten mit schwachen Passwörtern und verwenden diese Konten, um sich Zugriff auf die darauf ausgeführten VMs zu verschaffen. Anschließend können sie Schadsoftware einsetzen, DDOS-Angriffe starten oder nach sensiblen Daten suchen, die sie stehlen können.
Sicherheit nach dem Zero-Trust-Prinzip
Sicherheit nach dem Zero-Trust-Prinzip ist ein Cybersicherheitskonzept, das implizitem Vertrauen keinen Raum lässt und eine kontinuierliche Überprüfung aller Benutzer, Geräte und Anwendungen erfordert. Es setzt eine strenge Identitätsauthentifizierung, Zugriffsrechte nach dem Prinzip der geringsten Privilegien und eine Überwachung in Echtzeit durch, um Sicherheitsrisiken zu minimieren und im Falle eines Sicherheitsvorfalls eine laterale Bewegung zu verhindern.
Zu den wichtigsten Prinzipien gehören die Multi-Faktor-Authentifizierung (MFA), die Mikrosegmentierung und automatisierte Risikobewertungen zur Erkennung und Eindämmung von Bedrohungen. Da Organisationen auf Cloud- und hybride Umgebungen umsteigen, verbessert Zero Trust die Datensicherheit, die Einhaltung gesetzlicher Vorschriften und die allgemeine Transparenz innerhalb der IT-Systeme.
Anwendungssicherheit
Software für Anwendungssicherheit deckt Zero-Day-Schwachstellen, fehlerhaft konfigurierte Anwendungen und nicht gepatchte Betriebssysteme ab. Zu den häufigsten Problemen gehören:
- Unzureichende Zugriffsverwaltung (z. B. Benutzern mehr Berechtigungen zu erteilen, als sie benötigen)
- Die fehlende Nutzung der Multi-Faktor-Authentifizierung
- Das Versäumnis, starke Passwörter oder Richtlinien durchzusetzen, um ein Konto nach mehreren fehlgeschlagenen/ nicht autorisierten Zugriffsversuchen zu sperren
- Die zu lange dauernde Änderung bzw. der Widerruf von Berechtigungen für ausscheidende Mitarbeiter
Wenn Sie neue Anwendungen oder Cloud-Dienste von Drittanbietern in Ihre Arbeitsabläufe integrieren, überprüfen Sie Ihre Richtlinien, um sicherzustellen, dass Sie weiterhin jede Komponente abdecken.
Wichtige Technologien für die Cybersicherheit
- Firewalls: Dienen als Barriere zwischen vertrauenswürdigen internen Netzwerken und nicht vertrauenswürdigen externen Netzwerken wie dem Internet.
- Antivirus- und Anti-Malware-Software: Erkennt, verhindert und entfernt Schadsoftware wie Viren, Würmer und Ransomware.
- Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS): Überwachen den Netzwerkverkehr auf verdächtige Aktivitäten und bekannte Bedrohungen und alarmieren das Sicherheitspersonal über mögliche Sicherheitsverletzungen.
- Verschlüsselung: Schützt Daten, indem sie während der Übertragung oder Speicherung in unlesbaren Code umgewandelt werden, sodass nur autorisierte Parteien darauf zugreifen können.
- Virtuelle private Netzwerke (VPNs): Stellen eine sichere Verbindung über das Internet her und verbessern den Datenschutz und die Sicherheit, insbesondere bei der Arbeit im Homeoffice.
- Multi-Faktor-Authentifizierung (MFA): Erfordert mehrere Formen der Verifizierung, bevor Zugriff gewährt wird, und reduziert dadurch das Risiko eines unbefugten Zugriffs erheblich.
- Sicherheitsinformations- und Ereignismanagement (SIEM): Bietet eine Echtzeitanalyse von Sicherheitswarnungen, die von Anwendungen und Netzwerkhardware erzeugt werden.
- Verhinderung von Datenverlust (DLP): Technologien, die verhindern, dass vertrauliche Daten das Netzwerk ohne Genehmigung verlassen.
- Cloud-Sicherheitstools: Schützen Daten und Anwendungen, die in Cloud-Umgebungen gehostet werden, einschließlich Zugriffskontrollen und Bedrohungsinformationen.
- Endpunktschutz: Sichert Endpunkte oder Zugriffspunkte von Endgeräten wie Desktop-Computern, Laptops und Mobilgeräten vor der Ausnutzung durch böswillige Akteure.
Die Rolle einer technischen Führungskraft in der Cybersicherheit
In Ihrer Karriere als Führungskraft im Bereich Cybersicherheit liegt es in Ihrer Verantwortung sicherzustellen, dass Ihre Teams die Bedeutung der Cybersicherheit verstehen, wissen, warum Ihre Richtlinien so gestaltet sind, wie sie sind, und dass diese Richtlinien mit den Geschäftszielen übereinstimmen.
Cybersicherheit mit Geschäftszielen in Einklang bringen
Interessengruppen betrachten Cybersicherheit häufig als Unannehmlichkeit oder als etwas, dem man nur oberflächlich Beachtung schenken muss. Es ist einfacher, diese Führungskräfte zu überzeugen, wenn Sie sich auf die Ergebnisse Ihrer Richtlinie konzentrieren. Die Verhinderung von Angriffen verbessert beispielsweise die Dienstverfügbarkeit und steigert die Produktivität.
Effizientes Ressourcenmanagement für die Sicherheit
Regelmäßige Überprüfungen von Konten und Ressourcen in einem Netzwerk können die Geschwindigkeit erhöhen, mit der Sicherheitsverletzungen erkannt werden. Das Entfernen nicht verwendeter Anwendungen oder das Herunterfahren nicht mehr genutzter Systeme verringert die Anzahl der für böswillige Akteure offenen Angriffsvektoren.
Sicherheitsprotokolle und Risiken kommunizieren
Schulungen zur Sensibilisierung sind ein unschätzbar wertvolles Instrument, um Mitarbeitende auf allen Ebenen über Ihre Cybersicherheitsstrategie zu informieren. Mitarbeitende, die sich mit Tools zur Bewertung von Sicherheitsrisiken auskennen und zu Phishing, Trojanern, Viren und Ransomware geschult wurden, verstehen besser, wie sie sich vor solchen Bedrohungen schützen können, und werden seltener Opfer von Cyberkriminellen.
Neue Trends in der Cybersicherheit
Die Cybersicherheit entwickelt sich ständig weiter. Damit Ihre SaaS-Plattform gegenüber neuen Bedrohungen widerstandsfähig bleibt, sollten Sie sich über diese Trends auf dem Laufenden halten.
Künstliche Intelligenz & Sicherheit
KI hat das Potenzial, viele Bereiche der Cybersicherheit zu optimieren. Eine vollständige Automatisierung ist wahrscheinlich keine gute Idee, insbesondere angesichts der Tatsache, wie „selbstbewusst falsch“ die aktuelle Generation von Modellen des maschinellen Lernens sein kann. Für die Überwachung von Protokollen und Warnungen sowie zur Unterstützung Ihres bestehenden Teams von Cybersicherheitsexperten könnte KI jedoch unschätzbar wertvoll sein.
Die Rolle der Blockchain in der Cybersicherheit
Das Aufzeichnen von Daten in einem dezentralisierten, ausschließlich erweiterbaren Hauptbuch kann vorteilhaft sein, wenn die Daten unveränderlich sein müssen. Mit verteilten Blockchains sind jedoch viele Herausforderungen verbunden. Zum einen ist die Verwendung eines verteilten, unveränderlichen Hauptbuchs auf einer öffentlichen Blockchain für vertrauliche Daten möglicherweise nicht wünschenswert. Darüber hinaus könnte ein einziger Fehler bei privaten Schlüsseln erhebliche Risiken für die Geschäftskontinuität oder Sicherheit mit sich bringen. Private, zugangsbeschränkte Blockchains könnten einige dieser Probleme lösen und somit einen möglichen Kompromiss darstellen.
Der Aufstieg des Quantencomputings
Quantencomputing könnte viele beliebte Verschlüsselungsalgorithmen über Nacht obsolet machen. Es ist möglicherweise die bedeutendste Bedrohung für die gesamte IT-Branche. NIST gab 2022 vier quantenresistente kryptografische Algorithmen bekannt, und an weiteren wird gearbeitet. Beginnen Sie noch heute damit, Ihre Plattformen zukunftssicher zu machen, um eine Krise zu vermeiden, die näher sein könnte, als Sie denken.
Erweiterte Erkennung und Reaktion (XDR)
Erweiterte Erkennung und Reaktion (XDR) gewinnt an Bedeutung, da Cyberbedrohungen immer ausgefeilter werden. Herkömmliche Sicherheitstools wie SIEM und EDR haben oft Schwierigkeiten mit fragmentierten Daten und einer hohen Anzahl von Warnmeldungen, was die Erkennung und Reaktion auf Angriffe erschwert. XDR optimiert die Sicherheit, indem es mehrere Ebenen integriert, die Korrelation von Bedrohungen automatisiert und Daten über Endpunkte, Netzwerke und Cloud-Umgebungen hinweg konsolidiert.
Dieser Ansatz verbessert die Transparenz, reduziert blinde Flecken und liefert einen tieferen Kontext zu potenziellen Bedrohungen. Durch die Priorisierung von Risiken und die Verbesserung der Reaktion auf Vorfälle unterstützt XDR Cybersicherheitsteams dabei, Sicherheitsvorfälle effektiver zu erkennen, einzudämmen und zu verhindern.
Expertentipps zur Bewältigung gängiger Herausforderungen der Cybersicherheit
Die Förderung solider Sicherheitslösungen ist nicht immer einfach, aber wenn Sie diese Herausforderungen direkt angehen, wird es leichter, die für den Erfolg Ihrer Richtlinien erforderliche abteilungsübergreifende Zusammenarbeit zu erreichen.
Systemausfälle verhindern und Brände löschen
Ein proaktiver Ansatz zur Vermeidung von Cybersicherheitsbedrohungen ist effektiver als reines Krisenmanagement. Beispielsweise ist die Investition in ein CDN zur Verhinderung von Denial-of-Service-Angriffen einfacher, als sich von einem durch einen Ausfall verursachten Reputationsschaden zu erholen.
Sicherheitsprotokolle aus Silos befreien
Komplexe Netzwerke führen häufig zu isolierten Bereichen und Informationslücken. Achten Sie stets darauf, diese Silos aufzubrechen und so viele Informationen wie möglich zusammenzuführen, um einen guten Überblick über potenzielle Bedrohungen zu erhalten.
Interessengruppen bei Sicherheitsprioritäten auf eine gemeinsame Linie bringen
Ihre Interessengruppen verstehen wahrscheinlich, dass Sie sensible Informationen auf Ihren Computersystemen verarbeiten. Konzentrieren Sie sich auf die Vorteile und darauf, warum Sie verschiedene Richtlinien umsetzen, um Zustimmung zu Ihren Sicherheitsmaßnahmen zu erreichen. Gestalten Sie deren Befolgung so einfach und reibungslos wie möglich.
Bewährte Verfahren
Möchten Sie die Cybersicherheitslage Ihres Unternehmens deutlich verbessern und dadurch das Risiko von Cyberangriffen und Datenschutzverletzungen verringern? Setzen Sie Folgendes um:
- Regelmäßige Softwareupdates: Halten Sie sämtliche Software, einschließlich Betriebssysteme und Anwendungen, auf dem neuesten Stand, um Sicherheitslücken zu schließen.
- Starke Passwortrichtlinien: Implementieren Sie komplexe Passwörter oder verwenden Sie Passwortmanager-Software und ändern Sie die Passwörter regelmäßig, um unbefugten Zugriff zu verhindern.
- Schulung und Sensibilisierung der Mitarbeitenden: Informieren Sie Ihre Mitarbeitenden über gängige Cyberbedrohungen wie Phishing und Social-Engineering-Angriffe.
- Regelmäßige Backups: Sichern Sie Daten regelmäßig und stellen Sie sicher, dass sie wiederhergestellt werden können, um im Falle eines Cyberangriffs Datenverlust zu verhindern.
- Planung der Reaktion auf Vorfälle: Erstellen Sie einen Plan, um effektiv auf Sicherheitsverletzungen zu reagieren.
- Netzwerksegmentierung: Teilen Sie das Netzwerk in kleinere Bereiche auf, um die Ausbreitung von Angriffen zu begrenzen und Zugriffskontrollen effektiver zu verwalten.
- Zugriff nach dem Prinzip der geringsten Rechte: Gewähren Sie Benutzern nur den Zugriff, den sie zur Ausführung ihrer Aufgaben benötigen.
- Kontinuierliche Überwachung: Überwachen Sie den Netzwerkverkehr und Protokolle, um Bedrohungen zeitnah zu erkennen und darauf zu reagieren.
- Sichere Konfiguration: Stellen Sie sicher, dass alle Systeme und Anwendungen sicher konfiguriert sind, um Sicherheitslücken zu minimieren.
- Regelmäßige Sicherheitsprüfungen: Führen Sie regelmäßige Prüfungen durch, um Sicherheitslücken oder Schwachstellen zu identifizieren und zu beheben.
Sichern Sie Ihre Marke
Als SaaS-Technologieführungskraft sind Sie für die Datensicherheit Ihres Unternehmens und indirekt auch für die Organisationen verantwortlich, die auf Ihre Dienste angewiesen sind. Die Welt der Cybersicherheit entwickelt sich ständig weiter, und heute gibt es weitaus mehr Bedrohungen als einfache Phishing-Angriffe und Spyware. Welchen Rat würden Sie jemandem geben, der robustere Schutzmaßnahmen für seinen Cybersicherheitsplan entwickeln möchte?
Möchten Sie mehr über Cybersicherheit erfahren? Abonnieren Sie unseren Newsletter, um über die neuesten Nachrichten zur Cybersicherheit und darüber hinaus auf dem Laufenden zu bleiben.


