

10 bästa verktygen för statisk applikationssäkerhetstestning 2026

10 Kortlista över de bästa verktygen för statisk applikationssäkerhetstestning


När jag har utforskat området statisk applikationssäkerhetstestning har jag förstått hur oumbärligt det är för att automatisera identifieringen av säkerhetssårbarheter i kodrader. Sådana verktyg täcker inte bara grunderna utan går även in på komplexa cybersäkerhetsområden, vilket hjälper till att motverka felkonfigurationer och erbjuder heltäckande sårbarhetshantering.
Som säkerhetsexpert har jag sett både lokala lösningar och insticksprogram som samverkar med dynamisk applikationssäkerhetstestning för att stärka försvaret. Sänk inte garden – välj rätt verktyg för att förstärka din programvaras skydd.
Vad är ett verktyg för statisk applikationssäkerhetstestning?
Verktyg för statisk applikationssäkerhetstestning, ofta förkortat SAST, är specialiserade programvaruverktyg som är utformade för att analysera applikationers källkod, bytekod eller binärkod utan att köra dem. Utvecklare, säkerhetsexperter och organisationer integrerar SAST i sin livscykel för programvaruutveckling för att proaktivt hantera och minska säkerhetsbrister, så att deras applikationer behåller ett starkt försvar mot cyberhot.
Det är mer än bara ett verktyg – det är en viktig allierad som hjälper utvecklingsteam att säkerställa säker kod och hantera säkerhetsproblem under kodgranskningsfasen, långt innan de eskalerar. Genom att integrera dessa verktyg i utvecklingscykeln kan du flytta säkerhetsarbetet åt vänster och använda djupgående testning av en vit låda för att upptäcka och åtgärda sårbarheter, från buffertspill till skriptangrepp mellan webbplatser, även i mobilapplikationer.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för statisk applikationssäkerhetstestning
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för att minska falska positiva fynd | Gratisabonnemang tillgängligt | Från $200/månad | Website | |
| 2 | Bäst för brusfri riskprioritering | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $399/månad (faktureras årsvis) | Website | |
| 3 | Bäst för AI-baserad triagering av sårbarheter | Gratisplan tillgänglig | Från $350/månad | Website | |
| 4 | Bäst för avancerad analys av dataflöden | Gratis plan + 14 dagars kostnadsfri provperiod + kostnadsfri demonstration tillgänglig | Från $34/månad | Website | |
| 5 | Bäst för kodinsikter om öppen källkod | Gratisplan + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för integrerad DevOps-säkerhet | 30 dagars kostnadsfri provperiod + kostnadsfri demo | Från $4/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för holistisk applikationssäkerhet | Not available | Pris på begäran | Website | |
| 8 | Bäst för skalbara företagslösningar | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst på att upptäcka läckor av känslig information | Not available | Pris på begäran | Website | |
| 10 | Bäst för testning av Java-applikationer | 14 dagars kostnadsfri provperiod | Pris på begäran | Website |


Recensioner av de bästa verktygen för statisk applikationssäkerhetstestning

Zeropath
Bäst för att minska falska positiva fynd
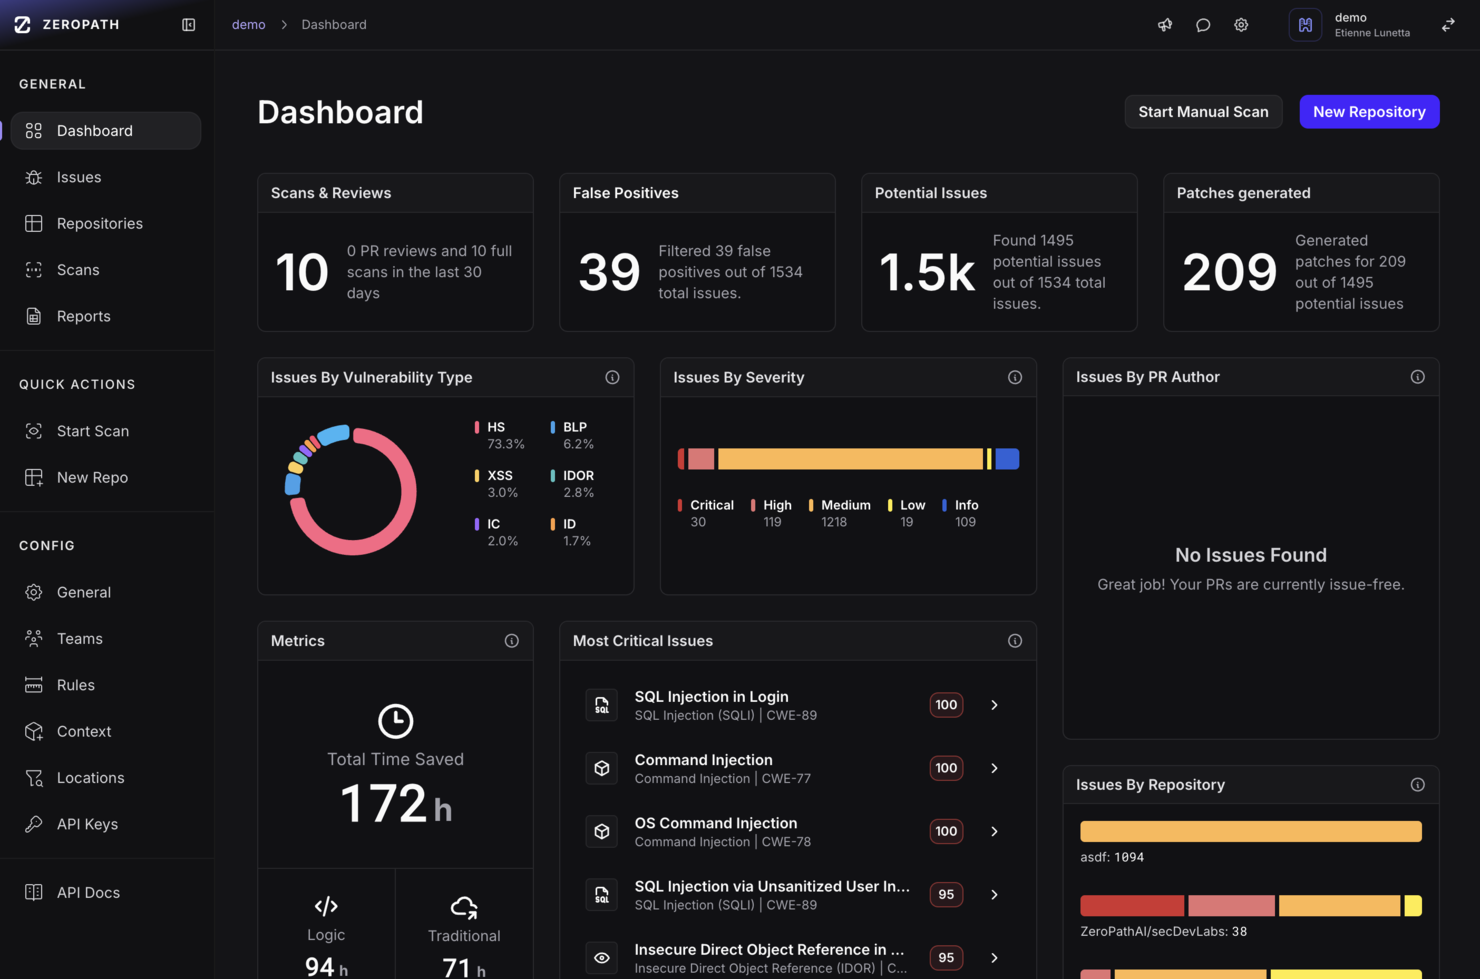
För organisationer som strävar efter att stärka sin applikationssäkerhet erbjuder Zeropath en sofistikerad AI-driven lösning för statisk applikationssäkerhetstestning (SAST). Plattformen är idealisk för innovativa företag och utmärker sig genom att identifiera och automatiskt åtgärda kodsårbarheter, efterlevnadsöverträdelser och säkerhetsproblem, samtidigt som den integreras sömlöst i ditt befintliga utvecklingsarbetsflöde.
Varför jag valde Zeropath
Jag valde Zeropath för dess AI-drivna metod för statisk applikationssäkerhetstestning, som utmärker sig genom sin förmåga att drastiskt minska antalet falska positiva fynd. Den här funktionen är avgörande för utvecklingsteam som eftersträvar noggrannhet och effektivitet vid identifiering av sårbarheter. Dessutom ger den sömlösa integrationen med utvecklarverktyg som GitHub och GitLab omedelbar återkoppling och AI-genererade åtgärder, vilket effektiviserar säkerhetsgranskningen. Zeropaths förmåga att erbjuda kontextbaserad prioritering säkerställer dessutom att ditt team snabbt kan prioritera och åtgärda de mest kritiska sårbarheterna.
Viktiga funktioner i Zeropath
Utöver sina framstående AI-funktioner erbjuder Zeropath flera andra värdefulla funktioner:
- Djupgående sårbarhetsdetektering: Plattformen genomsöker koden noggrant för att identifiera komplexa säkerhetssårbarheter som andra verktyg kan missa.
- Funktioner för riskhantering: Den ger en heltäckande bild av potentiella säkerhetsrisker, så att ditt team kan hantera och minska dem effektivt.
- Efterlevnadsrapportering: Zeropath innehåller robusta verktyg för efterlevnadsrapportering som hjälper din organisation att följa branschstandarder och regelverk.
- Instrumentpaneler för ledningen: Dessa instrumentpaneler ger insikter på hög nivå om din säkerhetsstatus och underlättar välgrundade beslut för berörda intressenter.
Integreringar med Zeropath
Integreringar omfattar GitHub, GitLab, Bitbucket, Jira, Slack, Linear och Azure DevOps.
Pros and Cons
Pros:
- Ger dig tydliga åtgärder som påskyndar dina säkerhetsgranskningar.
- Minskar mängden brus i resultaten så att ditt team kan fokusera på verkliga problem.
- Det upptäcker logiska fel och dolda risker som du kan missa i vanliga genomsökningar.
Cons:
- Du kan behöva tid för att anpassa ditt arbetsflöde till automatiseringen.
- Det finns risk att sårbarheter missas om AI:n inte konfigureras korrekt.
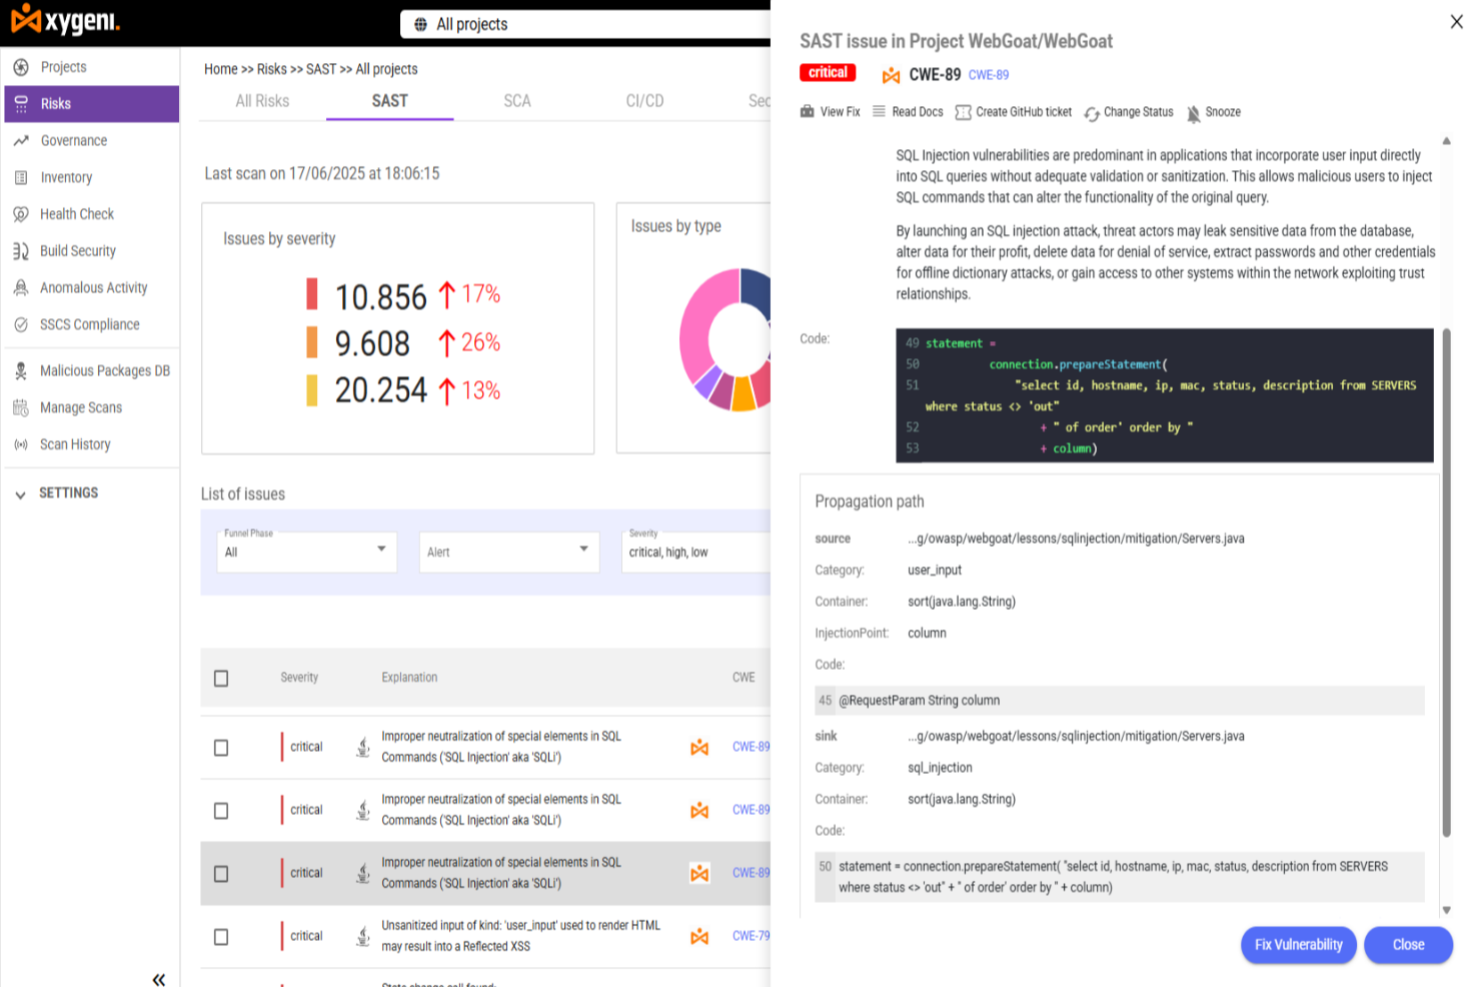
För utvecklare och säkerhetsteam som söker en tillförlitlig lösning för statisk säkerhetstestning av applikationer erbjuder Xygeni AI-drivet SAST, kontextuell riskanalys och AI-assisterad åtgärdshantering för applikationskod och programvaruförsörjningskedjan. Det är utformat för att hjälpa dig att upptäcka sårbarheter tidigt, prioritera dem utifrån verklig exponering och åtgärda dem direkt i dina utvecklingsarbetsflöden. Plattformen fokuserar på att minska mängden brus i varningarna och samtidigt förbättra noggrannheten i säkerhetstriage.
Varför jag valde Xygeni
Jag valde Xygeni på grund av dess brusfria riskprioritering, som drivs av AI-baserad triage och kontextuell analys. Plattformen utvärderar sårbarheter utifrån nåbarhet, exploaterbarhet, beroendekontext och exponeringsanalys, vilket hjälper ditt team att fokusera på problem som innebär en verklig risk i stället för ytliga fynd. Dess AI-assisterade åtgärdshantering hjälper också till att automatiskt lösa vissa problem, vilket minskar det manuella arbetet och stödjer snabbare cykler för säker utveckling.
Xygenis viktigaste funktioner
Utöver sina framstående funktioner erbjuder Xygeni andra möjligheter som tillgodoser dina säkerhetsbehov:
- AI-triage och anpassningsbar risktratt: Triagerar automatiskt fynd och låter dig anpassa prioriteringskriterierna utifrån din miljö och riskbenägenhet.
- Kontextbaserad prioritering: Använder nåbarhet, exploaterbarhet, beroendeanalys och exponeringskontext för att rangordna sårbarheter utifrån den faktiska risken.
- AI-drivet SAST: Söker igenom källkod efter sårbarheter och ger vägledning för åtgärder i IDE:er och kodgranskningsförfrågningar.
- Detektering av skadlig kod i applikationskod i realtid: Söker igenom egenutvecklad kod och kod med öppen källkod för att identifiera skadliga beteenden, misstänkta mönster och hot mot programvaruförsörjningskedjan.
- Automatiserat tillgångsinventarium: Upprätthåller ett aktuellt inventarium över programvarukomponenter och beroenden i alla projekt.
Xygenis integrationer
Integrationerna omfattar GitHub, GitLab, Jenkins, Azure DevOps, Bitbucket, Slack, Jira och ärendehantering i GitHub.
Pros and Cons
Pros:
- Integritetsfokuserad skanning säkerställer datasäkerhet
- Analys på funktionsnivå prioriterar sårbarheter
- Detektering i realtid minimerar säkerhetsrisker
Cons:
- Prissättningen kan vara hög för vissa team
- Begränsat antal integrationer jämfört med konkurrenterna

Bäst för AI-baserad triagering av sårbarheter
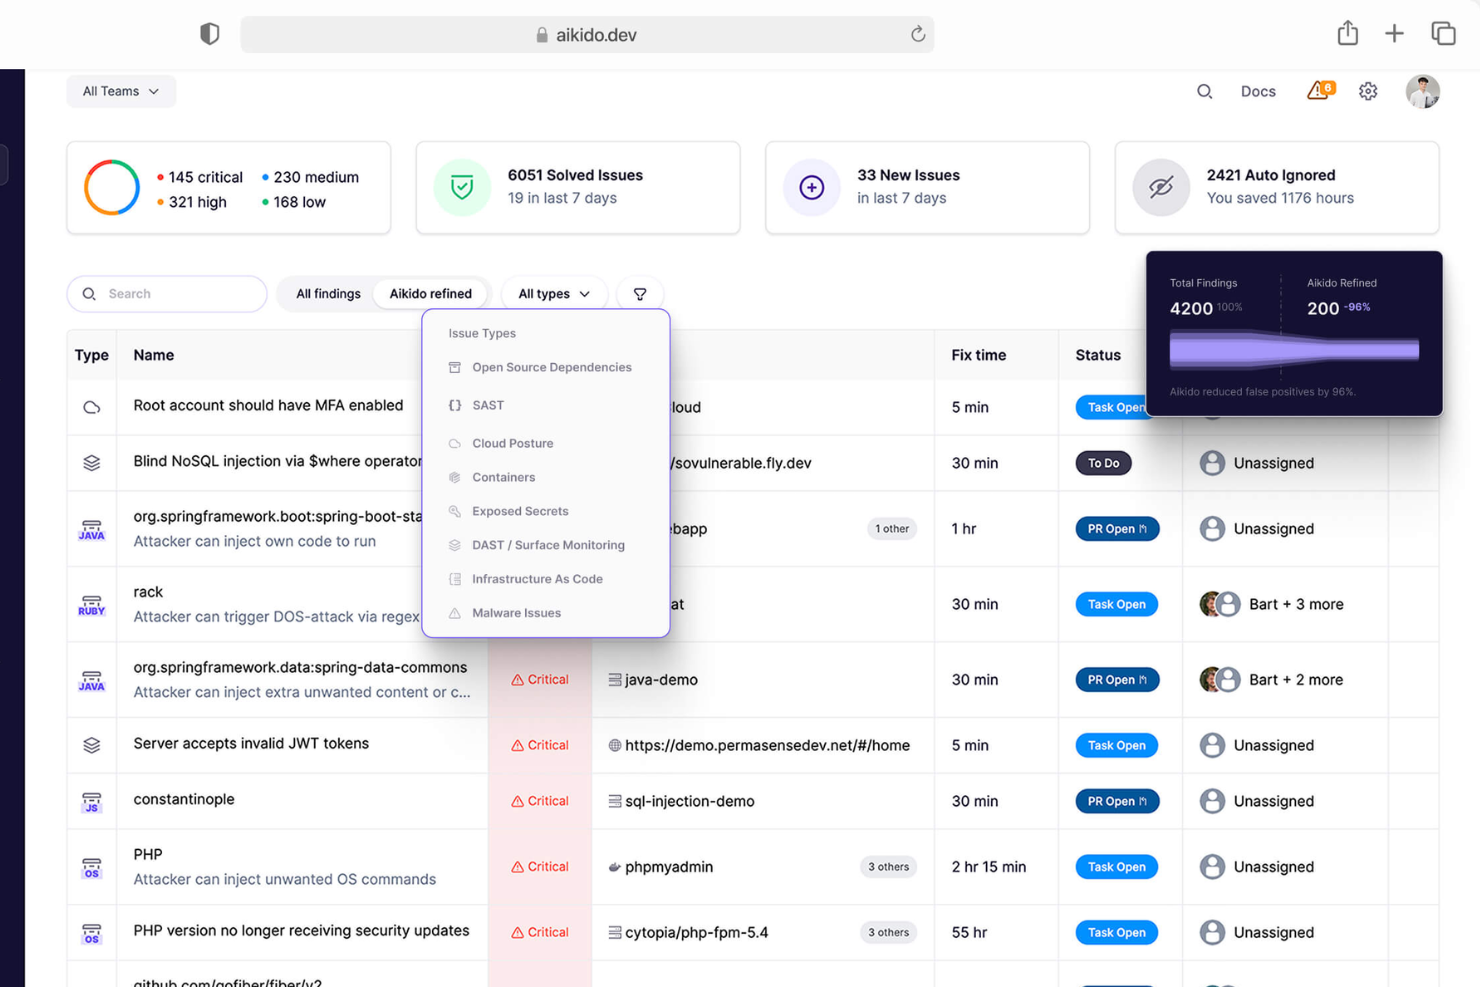
Aikido Security är en plattform som skannar din källkod för att identifiera säkerhetssårbarheter innan de blir problem. Genom att analysera din kodbas upptäcker den svagheter som SQL-injektion, skriptkörning mellan webbplatser (XSS) och buffertspill, och ger tydlig vägledning om hur du åtgärdar dem.
Varför jag valde Aikido Security: Aikidos SAST-motor fokuserar uteslutande på säkerhet och filtrerar bort icke-säkerhetsrelaterade problem som kodläsbarhet och kodstil. Det innebär att du bara får varningar som spelar roll, vilket minskar distraktioner och gör att teamet kan fokusera på verkliga sårbarheter. Dessutom stöder Aikido alla större programmeringsspråk, vilket säkerställer heltäckande täckning i olika kodbaser.
Utmärkande funktioner & integrationer:
Andra funktioner omfattar ett AI-baserat system för automatisk triagering som prioriterar sårbarheter, avfärdar falska positiva resultat och ger konkreta råd. Det erbjuder även beroendeskanning, integrerat IDE-stöd, körningsskydd, hantering av molnsäkerhetsstatus, skanning av beroenden med öppen källkod, identifiering av hemligheter och skanning av infrastruktur som kod.
Integrationerna omfattar Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Skalbar för växande team
- Erbjuder konkreta insikter
- Har en heltäckande instrumentpanel och anpassningsbara rapporter
Cons:
- Endast tillgängligt på engelska
- Ignorerar sårbarheter om ingen lösning är tillgänglig
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Bäst för avancerad analys av dataflöden
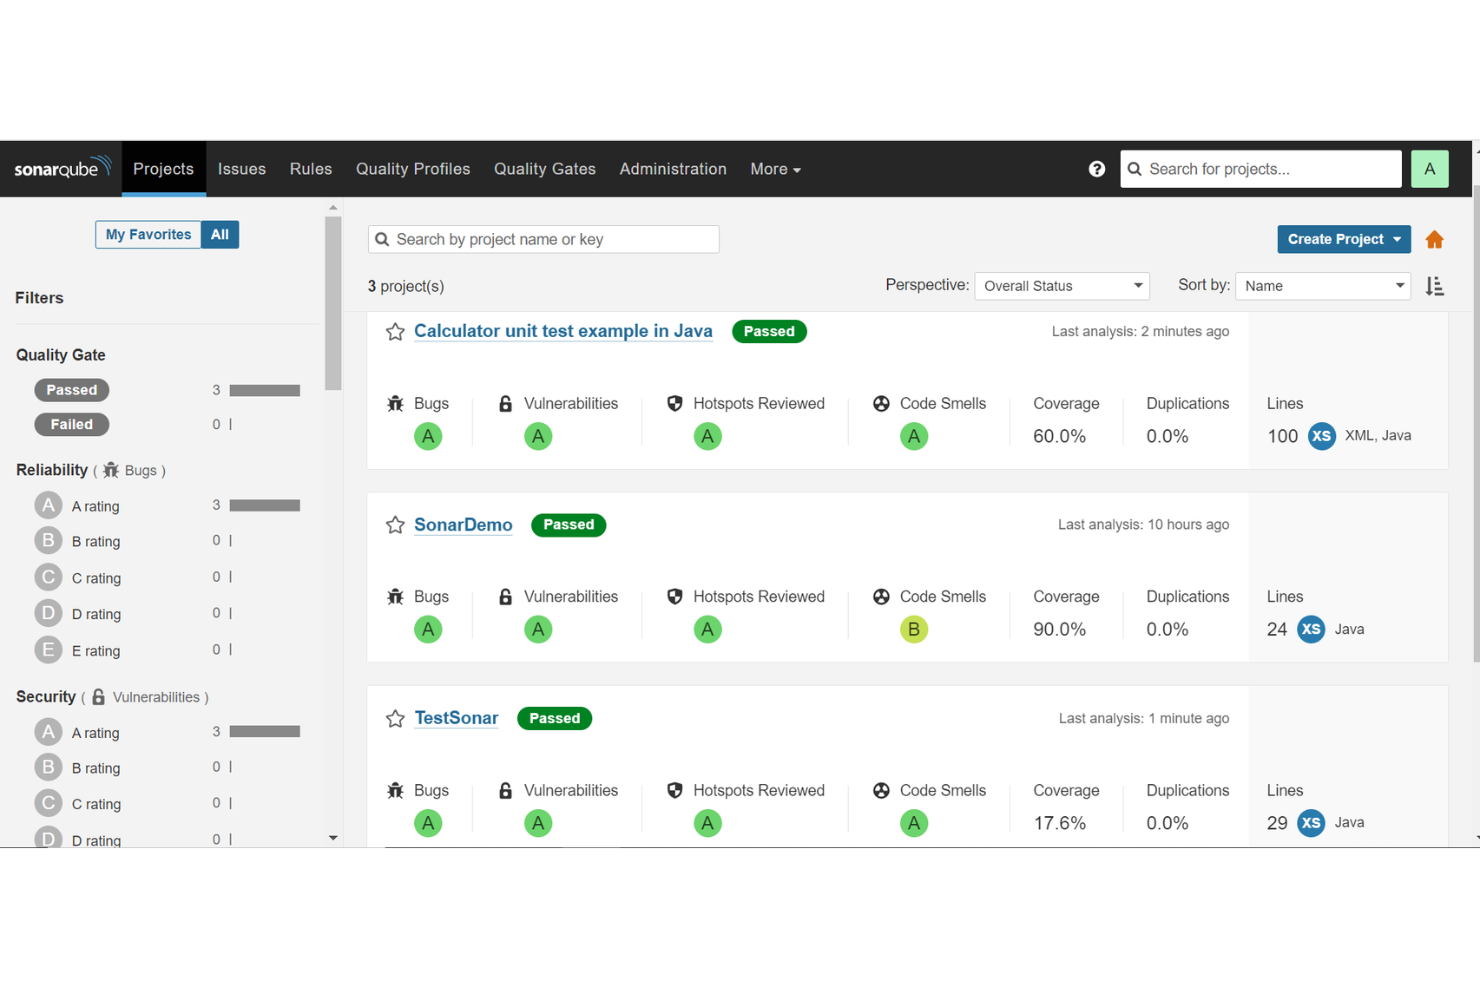
SonarQube är en plattform för statisk applikationssäkerhetstestning (SAST) som erbjuder automatiserad kodanalys, sårbarhetsdetektering och anpassningsbar tillämpning av regler för ett stort antal programmeringsspråk. Den integreras i utvecklingsarbetsflöden för att hjälpa team att identifiera och åtgärda säkerhetsproblem före driftsättning.
Vem är SonarQube bäst för?
Utvecklings- och DevOps-team i medelstora till stora organisationer som behöver automatiserade säkerhets- och kvalitetskontroller av kod integrerade i CI/CD-pipelines.
Varför jag valde SonarQube
Jag valde SonarQube för dess avancerade funktioner för analys av dataflöden från opålitliga källor, vilket hjälper till att upptäcka sårbarheter i dataflöden genom applikationer. Verktyget identifierar hur otillförlitliga indata rör sig genom koden och lyfter fram potentiella injektionsrisker eller osäkra mönster. I kombination med anpassningsbara kvalitetskontroller gör detta det möjligt för team att upprätthålla säkerhetsstandarder innan kod slås samman.
Viktiga funktioner i SonarQube
- Stöd för flera språk: Analysera kod på över 30 programmeringsspråk från en och samma plattform.
- Kvalitetskontroller: Tillämpa godkänd/underkänd-standarder för säkerhet och underhållbarhet innan kod slås samman.
- Analys av ändringsförfrågningar: Genomsök ändringsförfrågningar och visa problem direkt i versionshanteringsarbetsflöden.
- Skapa anpassade regler: Skapa och tillämpa organisationens egna regler för statisk analys.
SonarQube-integreringar
SonarQube integreras med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins och Bamboo. Plattformen stöder CI/CD-arbetsflöden och erbjuder ett API för anpassade integreringar.
Pros and Cons
Pros:
- Upptäcker säkerhetssårbarheter i flera språk
- Erbjuder anpassningsbara kvalitetskontroller och regler
- Integreras med ledande CI/CD-plattformar
Cons:
- Avancerade funktioner kräver betalversioner
- Konfigurationen kan vara komplex för stora projekt
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .
Snyk
Bäst för kodinsikter om öppen källkod
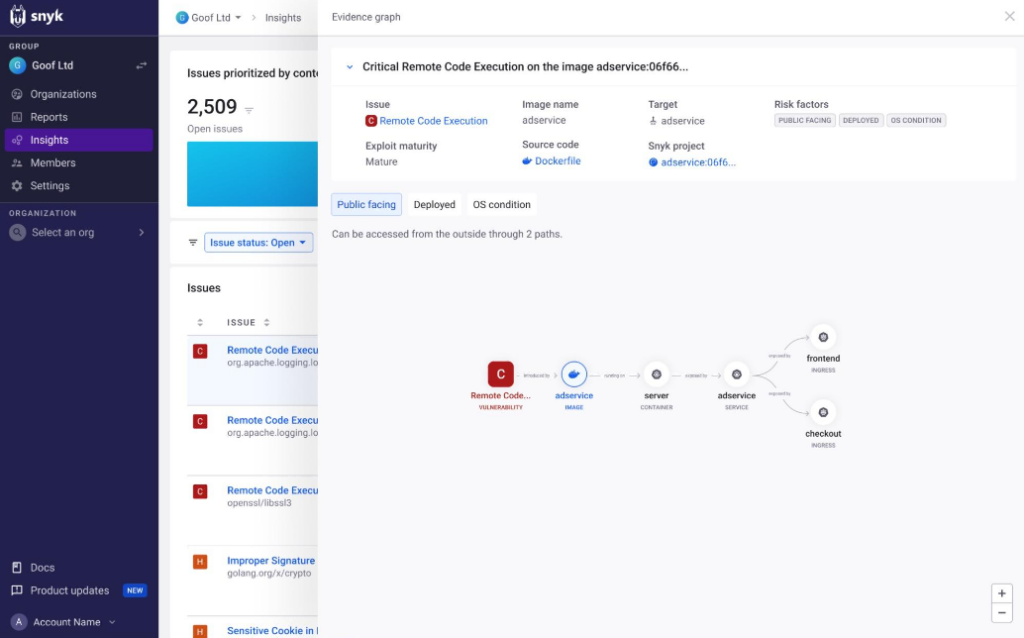
Snyk är en framstående säkerhetsplattform utformad för att upptäcka och åtgärda sårbarheter i bibliotek och containrar med öppen källkod. Genom att fokusera på detaljerna i kodbaser med öppen källkod ger Snyk team ovärderliga insikter och säkerställer säkrare applikationsutveckling och distribution.
Varför jag valde Snyk: Jag valde Snyk efter att noggrant ha jämfört flera verktyg som är inriktade på säkerhet för öppen källkod. Snyk utmärkte sig tydligt tack vare sin djupgående sårbarhetsdatabas och tydligheten i sina kodinsikter. Dessa unika funktioner gjorde Snyk till ett verktyg som utan tvekan är 'bäst för kodinsikter om öppen källkod'.
Utmärkande funktioner och integrationer:
Kärnan i Snyks erbjudande är dess omfattande sårbarhetsdatabas, som uppdateras regelbundet och möjliggör exakt och snabb upptäckt av hot. Dessutom erbjuder Snyk kontroller av licensöverensstämmelse och råd om åtgärder, vilket är ovärderligt för projekt med öppen källkod.
När det gäller integrationer stöder Snyk ett brett spektrum av plattformar, från GitHub och Bitbucket till populära CI/CD-pipelines, vilket säkerställer att säkerhetskontroller enkelt kan införlivas i utvecklingsarbetsflöden.
Pros and Cons
Pros:
- Omfattande sårbarhetsdatabas anpassad för projekt med öppen källkod
- Funktioner för licensöverensstämmelse säkerställer rättsligt skydd
- Omfattande integrationsmöjligheter effektiviserar utvecklingsprocessen
Cons:
- Främst inriktat på projekt med öppen källkod, vilket kanske inte passar alla typer av applikationer
- Detaljnivån i insikterna kan överväldiga nybörjare
- Utan tydliga prisuppgifter kan budgetering vara svårt
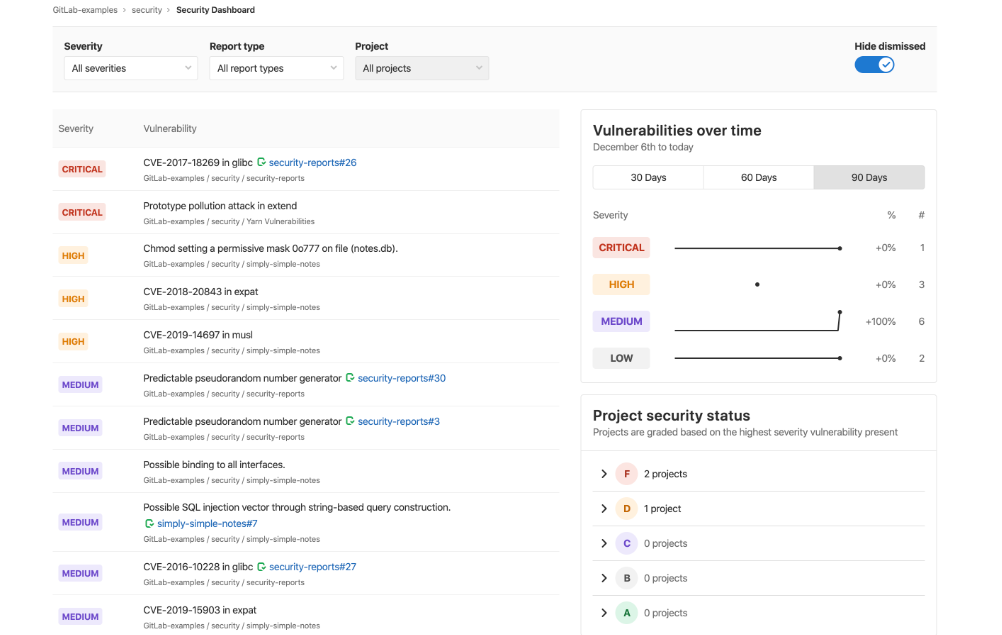
GitLab är en omfattande DevOps-plattform som samlar källkodshantering, kontinuerlig integrering och kontinuerlig leverans (CI/CD) i ett enda gränssnitt. De inbyggda säkerhetsfunktionerna säkerställer att programvaruutvecklingsprocessen förblir skyddad i varje steg, vilket gör plattformen idealisk för team som vill ha en integrerad säkerhetslösning.
Varför jag valde GitLab: I min strävan efter att hitta ett heltäckande DevOps-verktyg med starkt fokus på säkerhet framstod GitLab som en ledande kandidat. Dess enhetliga strategi för programvaruutvecklingens livscykel och inbyggda säkerhetskomponenter skiljer plattformen från många fristående verktyg. Sättet som GitLab enkelt förenar utveckling och säkerhet på är den främsta anledningen till att jag anser att det är 'bäst för integrerad DevOps-säkerhet.'
Framstående funktioner & integrationer:
GitLab erbjuder automatiserade säkerhetsskanningar i sina CI/CD-pipelines, vilket säkerställer att koden kontrolleras för sårbarheter före driftsättning. Dessutom skyddar plattformens funktioner för containersäkerhet Docker-containrar och Kubernetes-kluster.
När det gäller integrationer har GitLab stöd för ett stort antal verktyg, såsom Jenkins, JIRA och Kubernetes, vilket gör det möjligt för team att behålla sina befintliga teknikstackar samtidigt som de drar nytta av GitLabs funktioner.
Pros and Cons
Pros:
- Konsoliderad DevOps och säkerhet i en enda plattform
- Robusta containersäkerhetsfunktioner för modern applikationsdriftsättning
- Omfattande integrationsmöjligheter med populära utvecklingsverktyg
Cons:
- Brantare inlärningskurva på grund av det omfattande funktionsutbudet
- Prestandan kan variera beroende på projektens omfattning
- Vissa avancerade säkerhetsfunktioner är begränsade till högre prisnivåer

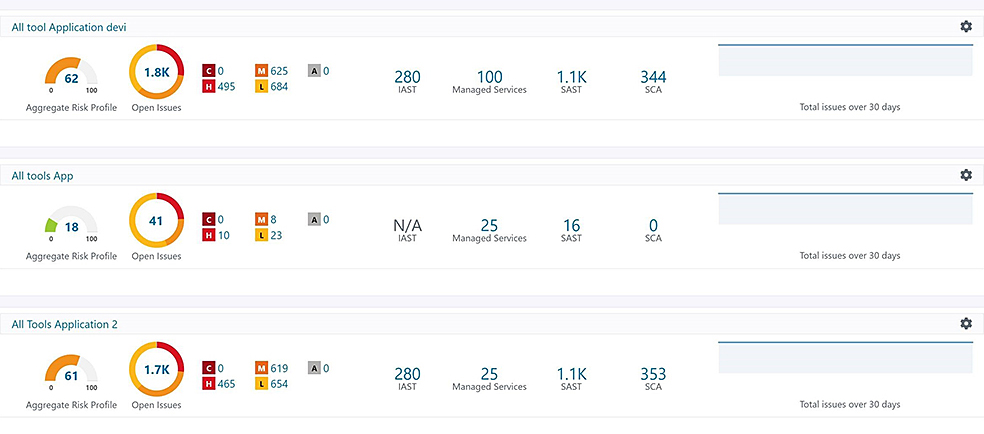
Synopsys levererar en omfattande plattform för applikationssäkerhet som täcker olika aspekter av programvarusäkring, från kodanalys till hotinformation. Det holistiska arbetssättet i erbjudandet säkerställer att företag får en fullständig överblick och kan åtgärda sårbarheter i varje skede av programvarans livscykel.
Varför jag valde Synopsys: När jag valde ut verktyg till den här sammanställningen utmärkte sig Synopsys genom sitt heltäckande arbetssätt för applikationssäkerhet. Genom min undersökning och jämförelse identifierade jag dess förmåga att tillhandahålla en heltäckande lösning som en viktig särskiljande faktor.
Med det växande behovet av att företag ska säkerställa robust säkerhet under hela applikationens livscykel anser jag att Synopsys verkligen motsvarar beskrivningen 'bäst för holistisk applikationssäkerhet'.
Utmärkande funktioner och integrationer:
I grunden erbjuder Synopsys funktioner som statisk kodanalys, analys av programvarukomposition och penetrationstestning. Dessa möjliggör tidig och kontinuerlig upptäckt av sårbarheter. När det gäller integrationer samarbetar Synopsys smidigt med en rad verktyg för utveckling och drift, vilket säkerställer att säkerhet blir en integrerad del av programvaruleveransprocessen.
Pros and Cons
Pros:
- Tillhandahåller en omfattande uppsättning verktyg för applikationssäkerhet
- Stöder tidig upptäckt av sårbarheter genom statisk kodanalys
- Integreras väl med populära DevOps-verktyg
Cons:
- Kan ha en brantare inlärningskurva för nybörjare
- De omfattande funktionerna kan vara överväldigande för mindre team
- Bredden av verktyg kan leda till överflöd för vissa användningsområden

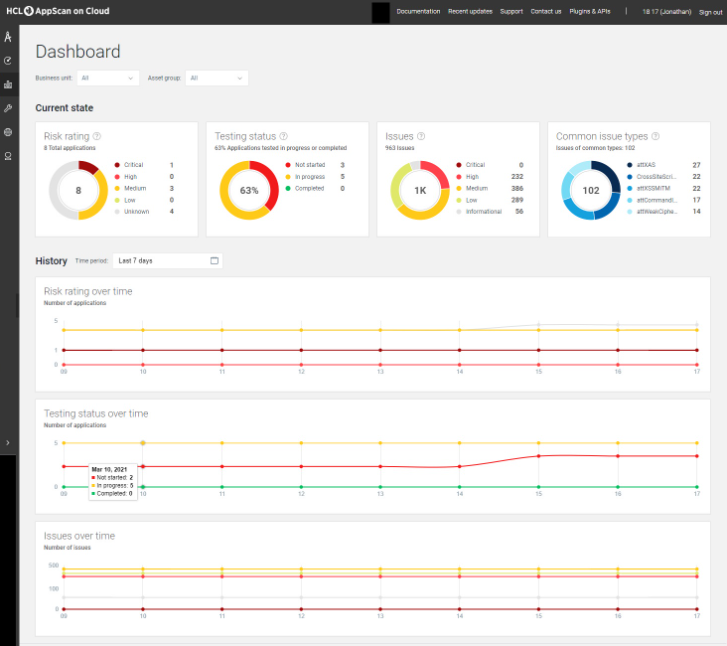
HCL AppScan är en heltäckande programvarusäkerhetslösning som hjälper företag att identifiera, åtgärda och förebygga sårbarheter i sina applikationer. När organisationer växer ökar deras behov av skalbara säkerhetslösningar, vilket gör AppScan till ett viktigt verktyg för stora företag.
Varför jag valde HCL AppScan: När jag jämförde olika säkerhetsverktyg fann jag att HCL AppScan erbjuder omfattande funktioner som passar stora företag. Dess unika fördel ligger i förmågan att skala i takt med att organisationen växer, vilket säkerställer säkerhet utan att hindra tillväxten. Jag är övertygad om att det är 'bäst för skalbara företagslösningar' med tanke på dess meriter och förmåga att hantera omfattande säkerhetskrav.
Utmärkande funktioner och integrationer:
HCL AppScan erbjuder dynamisk och statisk säkerhetstestning av applikationer, vilket säkerställer att appar är säkra både på kod- och körningsnivå. Dessutom överbryggar interaktiv applikationssäkerhetstestning (IAST) gapet mellan statisk och dynamisk testning.
När det gäller integrationer erbjuder AppScan anslutningar till CI/CD-pipelines, vilket främjar säkra DevOps-metoder.
Pros and Cons
Pros:
- Stöd för både dynamisk och statisk säkerhetstestning av applikationer
- Effektiv integration med CI/CD-verktyg
- Utformat för skalbarhet, vilket gör det lämpligt för stora organisationer
Cons:
- Kan vara överdimensionerat för små företag eller nystartade företag
- Kräver kvalificerad personal för optimal användning
- Det omfattande funktionsutbudet kan vara överväldigande för nya användare

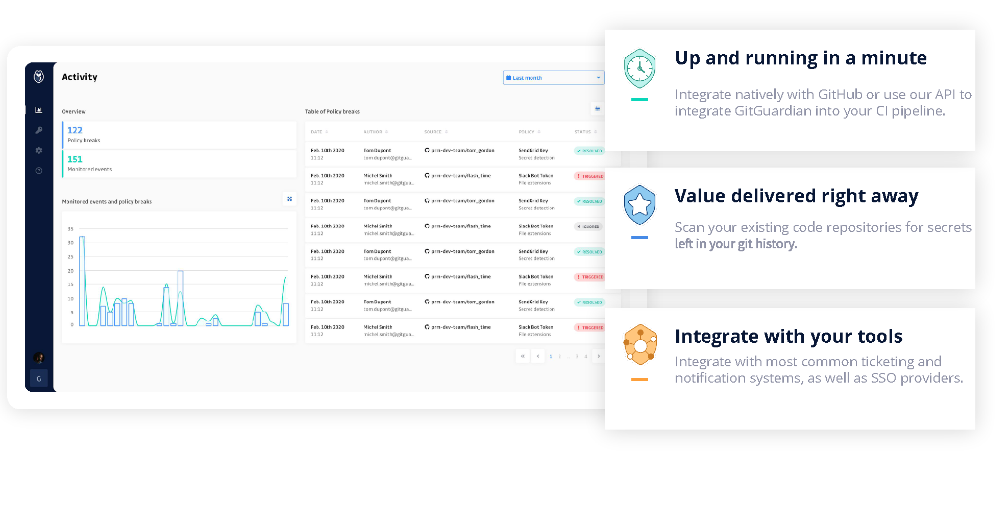
GitGuardian är specialiserat på att övervaka kodbaser och upptäcka oavsiktliga läckor av känslig information, såsom API-nycklar eller autentiseringsuppgifter. I takt med att allt fler dataintrång har sitt ursprung i exponerade hemligheter i offentliga kodarkiv fungerar GitGuardian som en kritisk försvarslinje för organisationer.
Varför jag valde GitGuardian: Jag valde GitGuardian efter en noggrann granskning av flera verktyg som syftar till att skydda kodarkiv. GitGuardians fokuserade metod för att identifiera exponerade hemligheter och dess robusta detektionsalgoritmer gjorde det till en tydlig föregångare. Dess precision när det gäller att lokalisera potentiella dataläckor är anledningen till att jag anser att det är 'bäst på att upptäcka läckor av känslig information.'
Framstående funktioner och integrationer:
En av GitGuardians viktigaste funktioner är möjligheten att kontinuerligt skanna offentliga och privata kodarkiv efter över 200 typer av hemligheter. Dessutom gör plattformen för incidenthantering det möjligt för team att snabbt agera på upptäckta sårbarheter.
När det gäller integrationer ansluter GitGuardian smidigt till plattformar som GitHub, GitLab och Bitbucket, vilket säkerställer omfattande täckning i olika utvecklingsmiljöer.
Pros and Cons
Pros:
- Särskilt fokus på att upptäcka läckor av känslig information
- Stöd för skanning av både offentliga och privata kodarkiv
- Snabb incidenthanteringsplattform säkerställer snabba åtgärder vid sårbarheter
Cons:
- Verktygets specialisering kanske inte tillgodoser bredare säkerhetsbehov
- Utan transparent prissättning kan det vara svårt för team att göra en exakt budget
- Beroendet av tredjepartsintegrationer kan påverka detektionens effektivitet på plattformar som inte stöds


Parasoft Jtest är ett dedikerat testverktyg för Java, noggrant utformat för att stärka kvaliteten hos Java-applikationer. Det erbjuder en omfattande uppsättning funktioner för att säkerställa att Java-kod inte bara är felfri utan även följer bästa praxis och standarder, vilket gör det till ett förstahandsval för testning av Java-applikationer.
Varför jag valde Parasoft Jtest: Jag valde Parasoft Jtest efter en grundlig jämförelse med andra testverktyg för Java. Dess omfattande funktionsuppsättning, särskilt anpassad för Java, tillsammans med dess branschrenommé, gjorde att det utmärkte sig.
Min bedömning att det är 'bäst för testning av Java-applikationer' grundar sig på dess konsekventa fokus på Java och språkets tillhörande komplexitet.
Utmärkande funktioner och integrationer:
Parasoft Jtest utmärker sig genom sin statiska analys, som säkerställer att koden följer kodningsstandarderna. Dessutom utnyttjar det kraften i enhetstestning och kodtäckning för att säkerställa att Java-applikationerna är robusta och motståndskraftiga. När det gäller integration samarbetar Parasoft Jtest smidigt med populära CI/CD-verktyg och stöder även integration med versionskontrollsystem.
Pros and Cons
Pros:
- Specialiserat på Java, vilket säkerställer noggrann testning
- Omfattande uppsättning funktioner, från statisk analys till kodtäckning
- Starka integrationsmöjligheter
Cons:
- Kan kännas överväldigande för nybörjare inom Java-utveckling
- Fokuserar främst på Java, vilket begränsar användbarheten för flera språk
- Den första konfigurationen kan innebära en inlärningskurva för vissa team
Andra anmärkningsvärda verktyg för statisk applikationssäkerhetstestning
Nedan finns en lista över ytterligare verktyg för statisk applikationssäkerhetstestning som jag tog med i urvalet men som inte kom med bland de 12 främsta. De är definitivt värda att undersöka.
- CodePeer
Bäst för djupgående analys av Ada-språket
- Legit Security
Bäst för enhetlig säkerhetskontroll
- GuardRails
Bäst för kontinuerlig säkerhetsfeedback
- Embold
Bäst för att identifiera antimönster
- Dynatrace
Bäst för hotdetektering i realtid
- Mend.io
Bäst för modern säkerhet i webbapplikationer


Urvalskriterier för att välja de bästa verktygen för statisk applikationssäkerhetstestning
I min strävan efter de bästa verktygen för statisk applikationssäkerhetstestning nöjde jag mig inte med ytliga utvärderingar. Jag gick på djupet, testade och undersökte många verktyg för att hitta guldkornen inom detta område. Utifrån denna omfattande utvärdering identifierade jag några avgörande kriterier, där specifik funktionalitet stod i centrum för min bedömning.
Här är en detaljerad genomgång av det jag kom fram till är viktigast:
Kärnfunktioner
- Sårbarhetsidentifiering: Det främsta syftet med alla SAST-verktyg. Det bör effektivt och exakt lokalisera potentiella säkerhetsbrister i källkoden.
- Kompatibilitet med kodbasen: Möjlighet att skanna flera programmeringsspråk och ramverk för att säkerställa att ingen del av applikationen lämnas okontrollerad. Det innebär att programvaran förblir kompatibel oavsett om du skyddar verktyg för statisk kodanalys i Java eller Python.
- Kontinuerlig integrering: Enkel integrering i CI/CD-pipeline, vilket möjliggör regelbundna och automatiserade kodkontroller som en del av utvecklingsprocessen.
- Riskprioritering: Det handlar inte bara om att hitta sårbarheter, utan även om att rangordna dem efter allvarlighetsgrad så att de mest kritiska åtgärdas först.
Viktiga funktioner
- Skapa anpassade regler: Gör det möjligt för användare att definiera en egen uppsättning regler anpassade efter applikationens specifika behov.
- Skanning av binärkod: Vissa verktyg erbjuder möjligheten att utvärdera kompilerade applikationer och bedöma dem utan den ursprungliga källkoden.
- Återkoppling i realtid: Omedelbar återkoppling när utvecklare skriver eller checkar in kod främjar ett proaktivt förhållningssätt till säkerhet.
- Molnbaserade skanningar: Erbjuder flexibilitet och skalbarhet, vilket är särskilt viktigt för större företag eller organisationer med distribuerade team.
Användbarhet
- Intuitiv instrumentpanel: För ett SAST-verktyg är en visuell representation av sårbarheter, komplett med filsökvägar och diagram över allvarlighetsgrad, avgörande. Detta hjälper till att snabbt förstå applikationens säkerhetsstatus.
- Enkla integrationsmöjligheter: SAST-verktyg bör ha plug-and-play-integrationer med populära IDE:er och versionshanteringssystem, vilket minskar konflikter i utvecklingsprocessen.
- Rollbaserad åtkomst: Säkerställer att åtkomst till skanningsresultat och konfigurationer begränsas till behörig personal, vilket stärker säkerheten i säkerhetsverktyget.
- Omfattande dokumentation: Med tanke på verktygens tekniska karaktär är en omfattande kunskapsbas, komplett med vanliga användningsfall och felsökningstips, avgörande för introduktion av användare och löpande support.
Vanligaste frågorna om verktyg för statisk applikationssäkerhetstestning (FAQ)
Vilka är fördelarna med att använda ett SAST-verktyg?
Att använda ett SAST-verktyg erbjuder flera fördelar:
- Tidig upptäckt: Identifiera sårbarheter tidigt i utvecklingslivscykeln, även innan koden körs.
- Kostnadseffektivitet: Att åtgärda problem tidigare är vanligtvis billigare än att korrigera dem efter driftsättning.
- Förbättrad säkerhetsställning: Få en heltäckande bild av applikationens säkerhet, vilket möjliggör bättre riskhantering.
- Utbildning av utvecklare: Återkoppling i realtid utbildar utvecklare i bästa praxis för säkerhet och förbättrar kodningsstandarderna.
- Efterlevnad av regelverk: Många verktyg hjälper till att uppfylla branschspecifika krav på säkerhetsefterlevnad.
Hur mycket kostar dessa verktyg vanligtvis?
Kostnaden för SAST-verktyg kan variera kraftigt beroende på deras funktionalitet, skalbarhet och målmarknaden (företag jämfört med enskilda utvecklare). Priserna kan variera från några dollar per månad för grundläggande verktyg till flera tusen dollar per år för lösningar på företagsnivå.
Vilka är de vanligaste prismodellerna för SAST-verktyg?
Det finns flera prismodeller som används av SAST-leverantörer:
- Per användare/utvecklare: Prissättningen baseras på antalet användare eller utvecklare som har tillgång till verktyget.
- Per skanning: Avgiften baseras på antalet genomförda skanningar.
- Prenumerationsbaserad: Månads- eller årsabonnemang som erbjuder obegränsade skanningar under perioden.
- Nivåbaserad prissättning: Olika prisnivåer baserade på funktioner, antal skanningar eller kodbasens storlek.
Vilket är det typiska prisintervallet för dessa verktyg?
Prisintervallet kan vara stort. För enskilda utvecklare eller små projekt kan priserna börja så lågt som $10-$50 per månad. För större företag eller mer omfattande verktyg kan kostnaden vara $1,000 till $5,000 per år eller ännu mer.
Vilka är några av de billigaste och dyraste programvarualternativen?
Bland de mest prisvärda alternativen finns verktyg som Semgrep eller DeepSource, som erbjuder konkurrenskraftiga priser för enskilda utvecklare eller små team. Å andra sidan tenderar lösningar på företagsnivå, som Checkmarx eller Veracode Static Analysis, att ligga i den högre delen av prisskalan på grund av sina omfattande funktioner och sin skalbarhet.
Finns det några kostnadsfria SAST-verktyg?
Ja, det finns kostnadsfria SAST-verktyg, ofta i form av projekt med öppen källkod. Semgrep erbjuder exempelvis en kostnadsfri nivå, och det finns andra alternativ med öppen källkod som FlawFinder eller Brakeman för Ruby on Rails-applikationer. Kostnadsfria versioner kan dock ha begränsningar när det gäller funktioner eller antalet skanningar.
Är prissättningen för dessa verktyg en engångsavgift eller återkommande?
De flesta SAST-verktyg använder en återkommande prismodell, oavsett om den är månadsvis, kvartalsvis eller årlig. Vissa kan erbjuda engångsköp, men det är mindre vanligt i branschen.
Erbjuder dessa verktyg vanligtvis provperioder eller demonstrationer?
Ja, många SAST-verktyg erbjuder provperioder, så att användare kan testa deras funktioner och effektivitet innan de fattar ett köpbeslut. Denna provperiod kan sträcka sig från en vecka till en månad, beroende på verktyget.
Andra recensioner av programvara för säkerhetstestning
Sammanfattning
Att välja det bästa verktyget för statisk applikationssäkerhetstestning (SAST) är ett viktigt steg för att säkerställa säkerheten i en applikations källkod. I den här guiden har jag gått på djupet med de centrala funktionerna, viktiga egenskaperna, användbarhetsaspekterna och de kritiska kriterier som är viktigast när man väljer rätt SAST-lösning.
Utöver att bara identifiera sårbarheter kan rätt verktyg ge ovärderliga insikter, främja bättre kodningsvanor bland utvecklare och säkerställa efterlevnad av regelverk.
Viktiga slutsatser
- Tidig upptäckt är viktig: Den främsta fördelen med SAST-verktyg är deras förmåga att upptäcka sårbarheter tidigt i utvecklingsprocessen, vilket gör det kostnadseffektivt och förbättrar den övergripande säkerhetsnivån.
- Användbarhet och användarupplevelse: Utöver funktionaliteten bör du ta hänsyn till verktygets design, hur enkelt det är att komma igång, gränssnittet och kundsupporten. Ett effektivt SAST-verktyg bör passa in i utvecklarens arbetsflöde.
- Pris kontra värde: Även om priset är en viktig faktor är det avgörande att väga kostnaden mot det värde som erbjuds. Vissa verktyg kan vara dyra, men deras omfattande funktioner, skalbarhet och noggrannhet kan ge en högre avkastning på investeringen.
Vad tycker du?
Även om jag har gjort omfattande efterforskningar och tester för att sammanställa den här listan är området statisk säkerhetstestning av applikationer omfattande och ständigt föränderligt. Om det finns andra verktyg för statisk analys av applikationer eller analys av programvarukomposition som du har haft nytta av och som jag inte har tagit med, vill jag gärna höra från dig. Dela gärna med dig av dina förslag eller erfarenheter i kommentarerna, så kan vi göra den här resursen ännu mer heltäckande för alla. Dina insikter kan vara nyckeln till att hjälpa andra att hitta sitt perfekta SAST-verktyg.