

10 bästa verktygen för kodanalys 2026

Kortlista över de bästa verktygen för kodanalys


De bästa verktygen för kodanalys hjälper utvecklare att upptäcka buggar tidigt, förbättra kodkvaliteten och automatiskt upprätthålla kodningsstandarder, så att problem inte når produktion. När du felsöker otydliga fel, försöker hitta dolda brister i stora kodbaser eller hanterar inkonsekventa kodstilar i team blir det frustrerande och tidskrävande att upprätthålla kvalitet i stor skala.
Rätt plattform för kodanalys automatiserar kontroller, lyfter fram verkliga problem och hjälper team att fokusera på att skriva renare och mer tillförlitlig kod. Som Chief Technology Officer med över 20 års erfarenhet av att testa och granska utvecklingsverktyg i aktiva utvecklingspipelines har jag identifierat de främsta lösningarna som hjälper team att arbeta snabbare utan att kompromissa med kvaliteten. Varje recension går igenom funktioner, för- och nackdelar samt lämpliga användningsområden för att hjälpa dig att välja rätt verktyg för ditt arbetsflöde.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för kodanalys
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för källkod och binärfiler | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för underhåll av kodkvalitet | 14-dagars kostnadsfri provperiod | $150/instance/year | Website | |
| 3 | Bäst för nästa generations kodgranskningar | Gratisabonnemang tillgängligt | Från $350/månad | Website | |
| 4 | Bäst för AI-baserad kodanalys | Gratisplan tillgänglig | Från $200/månad | Website | |
| 5 | Bäst för att upptäcka hot mot programvaruförsörjningskedjan | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $399/månad (faktureras årsvis) | Website | |
| 6 | Bäst för AI-driven felsökning | Gratisplan + kostnadsfri provperiod + kostnadsfri demo tillgängliga | Från $26/månad (faktureras årligen) | Website | |
| 7 | Bäst för AI-säkerhetsåtgärder direkt i kodarkivet | Gratis demo tillgänglig | Från $250/utvecklare/år | Website | |
| 8 | Bäst för AI-driven detektering av sårbarheter | Gratisplan tillgänglig | Från $34/utvecklare/månad | Website | |
| 9 | Bäst för avancerad analys | 14 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | Från $24/användare/månad (faktureras årligen) | Website | |
| 10 | Bäst för säkerhetstestning | Gratisabonnemang tillgängligt | Från $57/användare/månad | Website |


Recensioner av de bästa verktygen för kodanalys
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för kodanalys som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, för- och nackdelarna, integrationerna och de ideala användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
Bäst för källkod och binärfiler
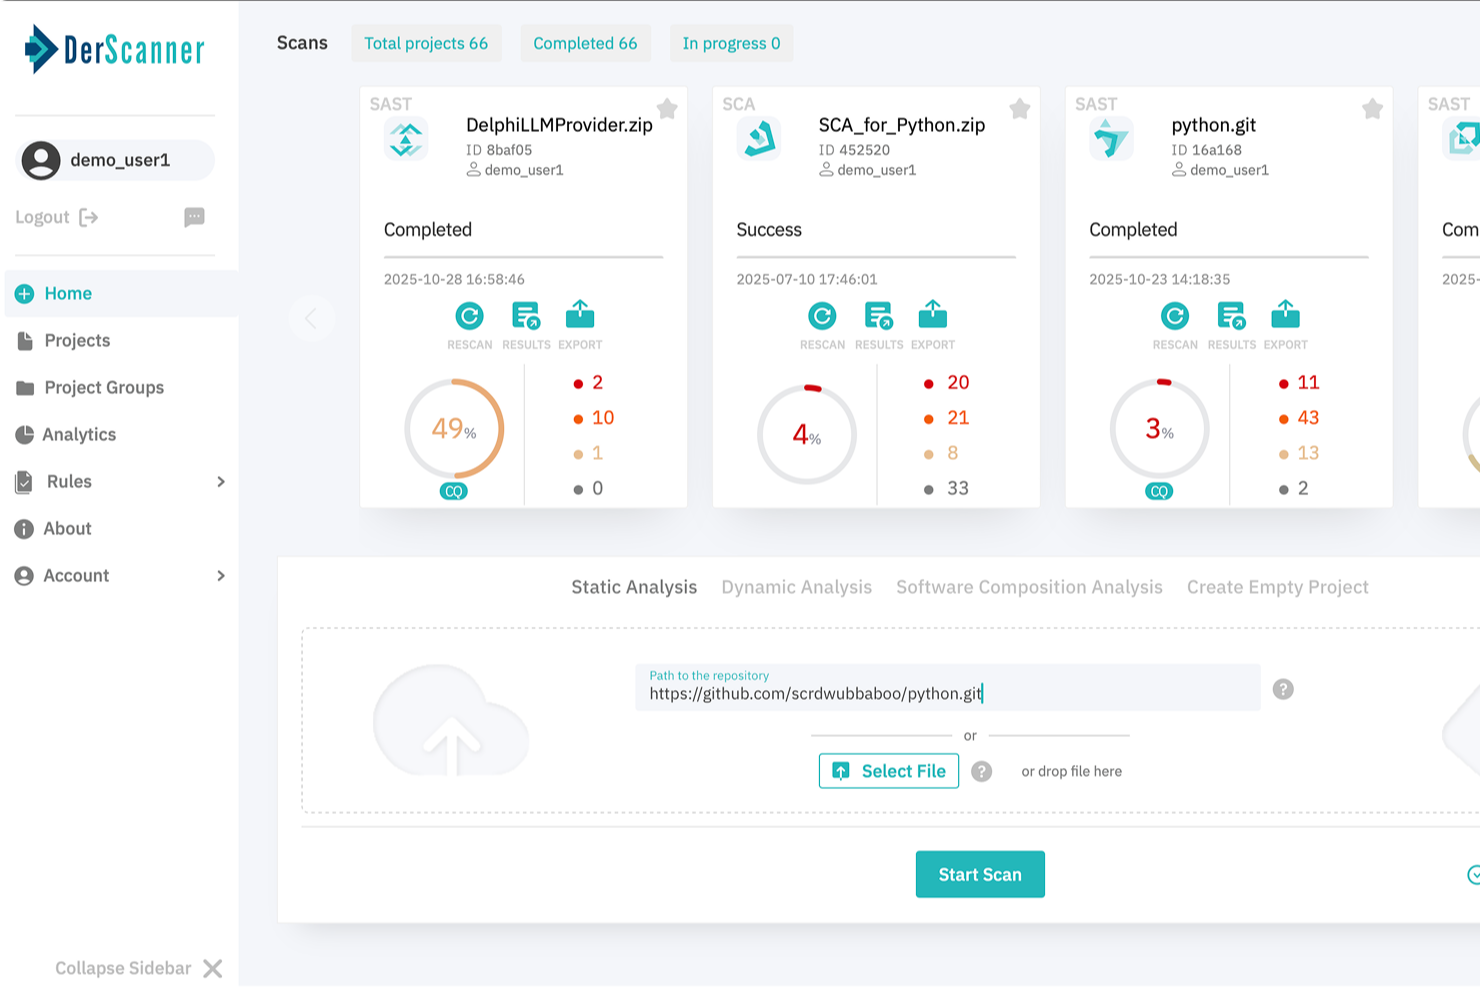
DerScanner är en plattform för säkerhetstestning av applikationer som kombinerar flera analysmetoder för att hjälpa dig att identifiera och åtgärda sårbarheter i din programvara.
Varför jag valde DerScanner: En av de främsta anledningarna till att jag valde DerScanner är dess förmåga att skanna både källkod och binärfiler. Denna funktion är särskilt användbar när man arbetar med äldre applikationer eller kompilerad programvara, eftersom den hjälper till att upptäcka säkerhetsbrister även när den ursprungliga källkoden inte är tillgänglig. Genom att erbjuda djupgående analys ser den till att sårbarheter inte förblir oupptäckta. Jag uppskattar också DerScanners AI-funktioner. DerTriage tar bort verifierade falska positiva resultat från utvecklarnas köer, vilket hjälper teamet att fokusera på verkliga säkerhetsproblem, medan DerCodeFix genererar föreslagna kodkorrigeringar för identifierade sårbarheter för att bidra till att minska tiden för åtgärder.
DerScanners utmärkande funktioner och integrationer:
Funktioner inkluderar statisk säkerhetstestning av applikationer (SAST), som analyserar källkod för sårbarheter tidigt i utvecklingsprocessen. Plattformen inkluderar även dynamisk säkerhetstestning av applikationer (DAST), analys av programvarukomposition (SCA) och säkerhetstestning av mobilapplikationer för bredare täckning av applikationssäkerheten.
Integrationer inkluderar Jira, GitLab CI, Jenkins, Azure DevOps, TeamCity, SonarQube, GitHub, Bitbucket och SVN.
Pros and Cons
Pros:
- Funktioner som minskar trötthet på grund av varningar
- Stöd för ett stort antal programmeringsspråk
- Effektiv upptäckt av sårbarheter
Cons:
- Konfigurationsprocessen kan vara komplex
- Begränsat antal användare i abonnemang på lägre nivåer

Bäst för underhåll av kodkvalitet
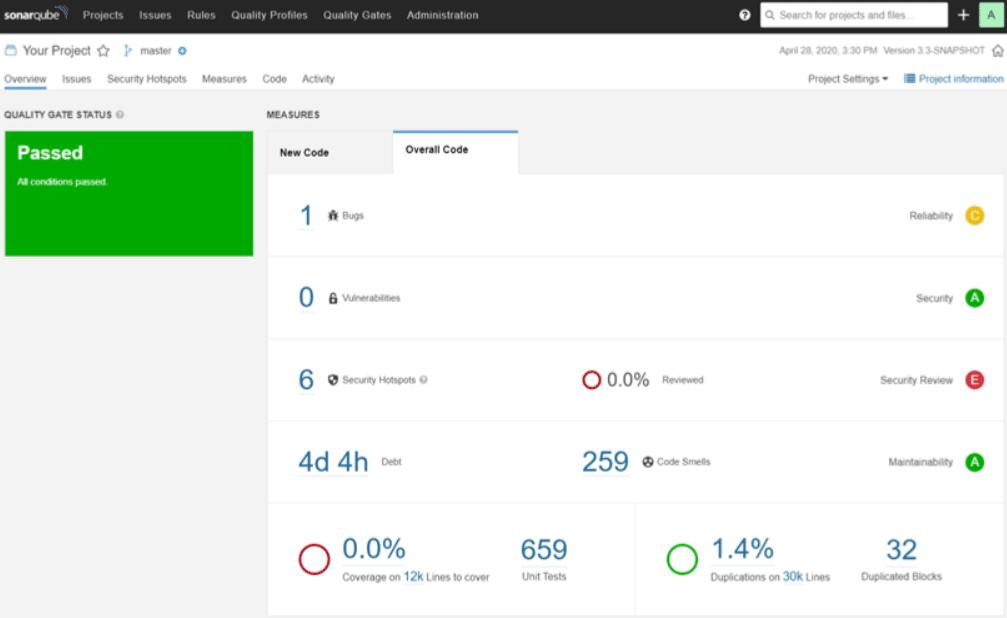
SonarQube erbjuder både självhanterade (SonarQube Server) och molnbaserade (SonarQube Cloud) alternativ för statisk kodanalys för att granska kod med avseende på buggar, kvalitetsproblem och säkerhetssårbarheter i både utvecklarskriven och AI-genererad kod. Genom att integreras direkt i DevOps-arbetsflödet hjälper verktyget team att upptäcka och åtgärda problem tidigt, vilket förbättrar kodens kvalitet innan den tas i produktion.
Varför jag valde SonarQube
Det som framför allt fångade mitt intresse för SonarQube är den inbyggda analysatorn, som markerar problem medan du skriver kod. Jag uppskattade att varje problem kategoriseras efter allvarlighetsgrad och innehåller en uppskattad åtgärdstid, vilket gör det enklare att prioritera förbättringar. Verktyget ger också automatisk återkoppling om AI-kodens kvalitet, säkerhet och efterlevnad direkt i pull requests och grenar. Denna integration gör kodkontroller till en del av den normala utvecklingsprocessen utan att lägga till extra steg.
Viktiga funktioner i SonarQube
Utöver det starka fokuset på kodkvalitet erbjuder SonarQube flera funktioner som ökar verktygets värde för kodanalys.
- Stöd för flera språk: SonarQube stöder över 35 programmeringsspråk, vilket gör verktyget mångsidigt för olika utvecklingsmiljöer.
- Upptäckt av säkerhetssårbarheter: Verktyget ger omfattande säkerhetsinsikter, identifierar sårbarheter och erbjuder förslag på åtgärder.
- Återkoppling i realtid i utvecklingsmiljöer: Genom SonarLint får utvecklare omedelbar återkoppling i sina föredragna utvecklingsmiljöer, vilket främjar ett proaktivt förhållningssätt till kodkvalitet.
- Anpassningsbara instrumentpaneler: Team kan skapa anpassade instrumentpaneler för att övervaka kodkvalitetsmått och följa utvecklingen över tid.
SonarQube-integrationer
Inbyggda integrationer finns med DevOps-plattformar som GitHub, GitLab, Bitbucket och Azure DevOps. Ytterligare anslutningar kan skapas med SonarQubes kostnadsfria API och webhooks.
Pros and Cons
Pros:
- Stöder över 30 programmeringsspråk, däribland Java, Ruby och C
- Erbjuder integrationer med populära DevOps-plattformar
- Utför kontinuerliga kodgranskningar
Cons:
- Kan generera falska positiva resultat
- Gratisversionen har begränsad funktionalitet
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .

Bäst för nästa generations kodgranskningar

Aikido Security är en DevSecOps-plattform som tillhandahåller omfattande säkerhetslösningar för både kod- och molnmiljöer.
Varför jag valde Aikido Security: Aikido kombinerar nästa generations kodkvalitetskontroller med statisk applikationssäkerhetstestning (SAST) på en plattform, vilket hjälper utvecklare att upptäcka både fel och sårbarheter tidigt. De AI-drivna granskningarna flaggar problem med underhållbarhet och kodkvalitet samtidigt som de upptäcker kritiska brister som SQL-injektion, skriptkörning över flera webbplatser (XSS) och buffertspill. Plattformen drivs av betrodda skanningsverktyg med öppen källkod som Bandit, Opengrep (som ersätter Semgrep) och Gosec, tillsammans med Aikidos egenutvecklade AI-drivna motorer, och levererar djupgående, träffsäker och handlingsinriktad analys.
Aikido Securitys utmärkande funktioner och integrationer:
Funktioner som också gör Aikido utmärkande är dess funktioner för hantering av molnsäkerhetsstatus (CSPM), som upptäcker risker i molninfrastrukturen hos större molnleverantörer, samt dess funktion för detektering av hemligheter, som förhindrar obehörig åtkomst genom att kontrollera koden efter läckta och exponerade API-nycklar, lösenord, certifikat och krypteringsnycklar.
Integrationer omfattar Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Användarvänligt gränssnitt
- Tillhandahåller handlingsinriktade insikter
- Erbjuder en omfattande instrumentpanel och anpassningsbara rapporter
Cons:
- Ignorerar sårbarheter om ingen korrigering är tillgänglig
- Har endast stöd för engelska
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Zeropath
Bäst för AI-baserad kodanalys

Zeropath är en AI-baserad plattform för statisk säkerhetstestning av applikationer (SAST) som tilltalar företag och yrkesverksamma som vill förbättra kodsäkerheten och effektivisera sina programvaruutvecklingsprocesser. Med sin förmåga att identifiera och automatiskt åtgärda sårbarheter passar Zeropath särskilt bra för team som prioriterar säkerhet utan att kompromissa med hastigheten. Genom att minimera falska positiva resultat och integreras sömlöst med populära utvecklingsplattformar förvandlar plattformen säkerhet från en potentiell flaskhals till en katalysator för säkrare och snabbare koddistribution.
Varför jag valde Zeropath
Jag valde Zeropath eftersom plattformen utmärker sig genom sitt AI-baserade tillvägagångssätt för kodanalys och erbjuder unika funktioner som är avgörande för moderna utvecklingsteam. Plattformens snabba skanningsfunktioner, som slutför skanningar av pull-förfrågningar på under 60 sekunder, säkerställer att ditt team får snabb återkoppling utan att utvecklingsarbetsflödet störs. Dessutom åtgärdar Zeropaths automatiska generering av korrigeringar, förfinad genom uppmaningar på naturligt språk, sårbarheter effektivt och låter ditt team fokusera på innovation i stället för manuella korrigeringar.
Viktiga funktioner i Zeropath
Utöver sina framstående funktioner erbjuder Zeropath flera andra funktioner som gör verktyget värdefullt för kodanalys:
- Detektering av hemligheter: Skannar dina kodarkiv efter läckta tokens och nycklar.
- Omfattande språkstöd: Har stöd för flera programmeringsspråk, vilket ökar mångsidigheten i olika projekt.
- Tillämpning av policyer: Låter dig skriva regler på naturligt språk och tillämpa dem i hela din kodbas.
- Integration med versionskontrollsystem: Integreras sömlöst med populära system som GitHub och GitLab och ger återkoppling i realtid under utvecklingscykeln.
Integrationer med Zeropath
Integrationerna omfattar GitHub, GitLab, Bitbucket, Azure Pipelines, VS Code, CircleCI och Docker.
Pros and Cons
Pros:
- Upptäcker logiska fel och dolda risker som du kanske missar i vanliga skanningar.
- Minskar antalet brusiga fynd så att ditt team kan fokusera på verkliga problem.
- Ger dig tydliga korrigeringar som påskyndar dina säkerhetsgranskningar.
Cons:
- Risk för missade sårbarheter om AI:n inte konfigureras korrekt.
- Du kan behöva tid för att anpassa ditt arbetsflöde till automatiseringen.
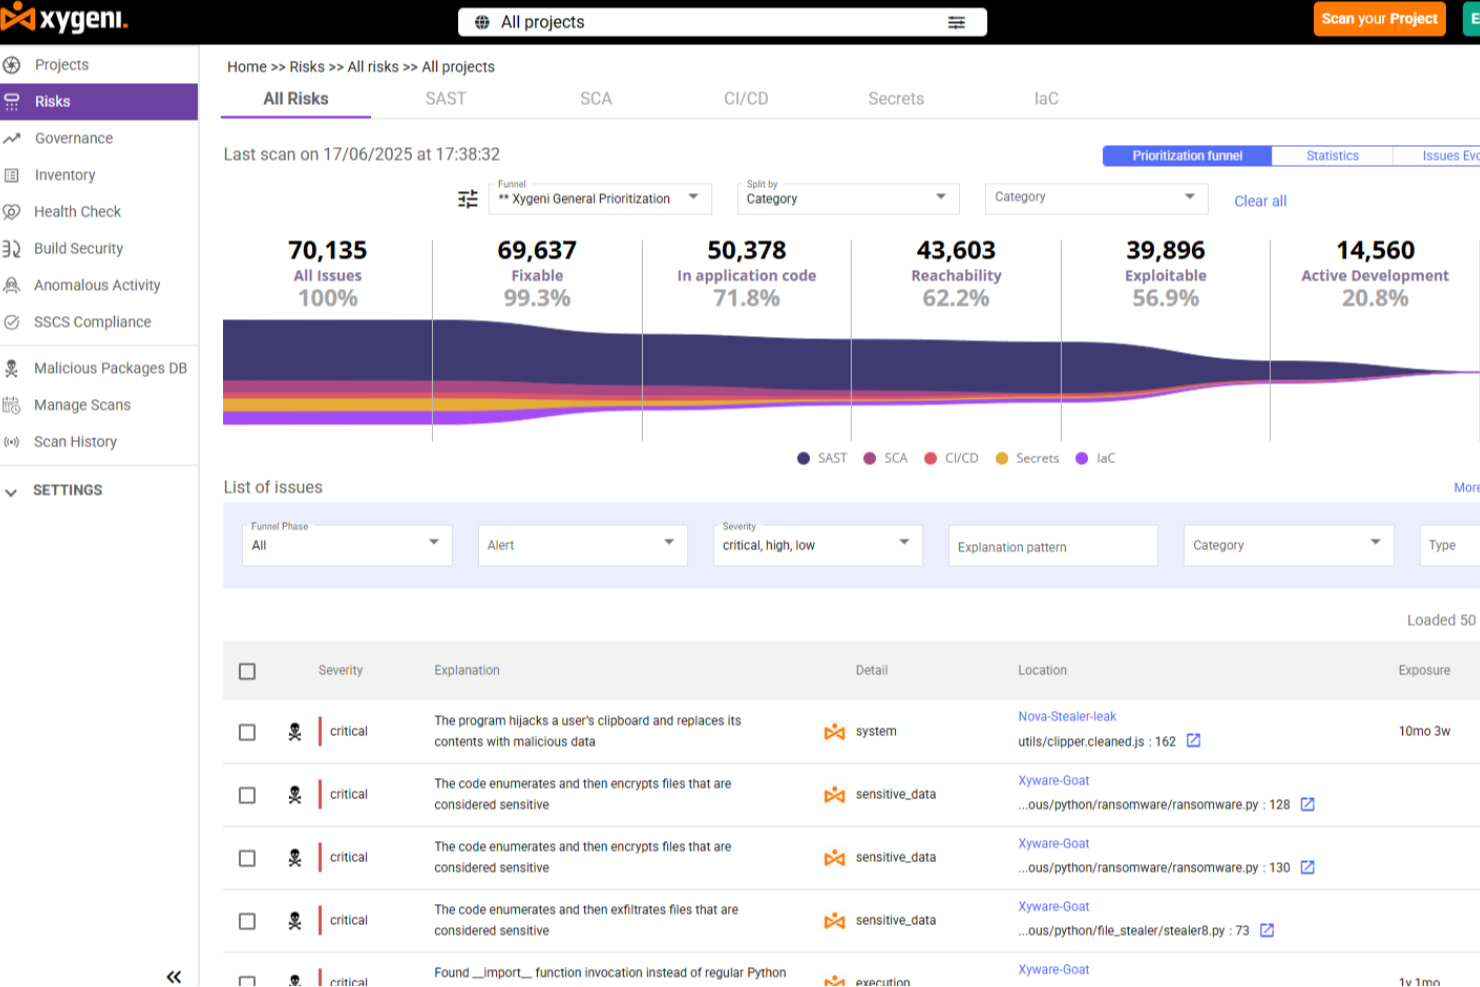
Xygeni är en AI-baserad plattform för applikationssäkerhet som kombinerar SAST, programvarukompositionsanalys (SCA), detektering av hemligheter, skanning efter skadlig kod, IaC-analys, CI/CD-säkerhet och övervakning av risker i programvaruförsörjningskedjan. Kodanalysen utförs på klientsidan, vilket hjälper organisationer att hålla källkoden inom sin egen infrastruktur.
Vem passar Xygeni bäst för?
Xygeni passar väl för säkerhetsfokuserade utvecklingsteam i medelstora till stora organisationer som behöver enhetlig insyn i applikationskod, beroenden och CI/CD-pipelines.
Varför jag valde Xygeni
Jag har tagit med Xygeni i den här listan eftersom plattformen kombinerar traditionell säkerhetstestning av applikationer med detektering av skadlig kod, övervakning av programvaruförsörjningskedjan och AI-assisterade arbetsflöden för åtgärder. Förutom att identifiera sårbarheter i egenutvecklad kod och beroenden med öppen källkod hjälper plattformen team att prioritera fynd genom AI-baserad triagering och generera förslag på åtgärder med AI-baserad automatisk korrigering. Jag uppskattar också att den kombinerar analys av nåbarhet och exploaterbarhet med bredare insyn i applikationssäkerheten, vilket hjälper team att fokusera på risker med högre prioritet.
Viktiga funktioner i Xygeni
- AI-driven SAST: Upptäcker sårbarheter, inklusive SQL-injektion, skriptkörning mellan webbplatser (XSS), osäker autentisering, auktoriseringsproblem och minnesrelaterade svagheter.
- Detektering av skadlig kod: Identifierar potentiellt skadliga kodmönster som bakdörrar, trojaner, omvända skal, fördold körning, filer som utger sig för att vara något annat och manipulering av register.
- AI-baserad triagering: Använder faktorer som nåbarhet, exploaterbarhet, exponering mot internet och verksamhetspåverkan för att hjälpa till att prioritera säkerhetsfynd.
- AI-baserad automatisk korrigering: Genererar förslag på åtgärder på kodnivå och stöder arbetsflöden baserade på pullförfrågningar.
- Skanning av hemligheter och IaC: Upptäcker exponerade autentiseringsuppgifter och analyserar konfigurationer för infrastruktur som kod i Terraform-, CloudFormation-, Kubernetes- och Helm-miljöer.
- Generering av SBOM: Skapar programvarumaterialförteckningar i formaten SPDX och CycloneDX.
Integrationer med Xygeni
Xygeni integreras med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI och andra SCM- och CI/CD-plattformar. Plattformen stöder även Jira, GitHub Issues och Slack för arbetsflödeshantering och aviseringar. IDE-integrationer finns för Visual Studio Code, Visual Studio, Eclipse, IntelliJ IDEA, Cursor och Windsurf. Plattformen erbjuder även åtkomst via REST API och stöd för MCP-servrar för anpassade integrationer och automatiserade arbetsflöden.
Pros and Cons
Pros:
- Filtrerar bort brus för att lyfta fram exploaterbara risker
- Täcker kod till container i en enda skanning
- Detektering av skadliga paket med öppen källkod i realtid
Cons:
- Begränsade möjligheter att anpassa instrumentpaneler och rapporter
- Komplexa CI/CD-konfigurationer kräver manuell finjustering

Sentry
Bäst för AI-driven felsökning
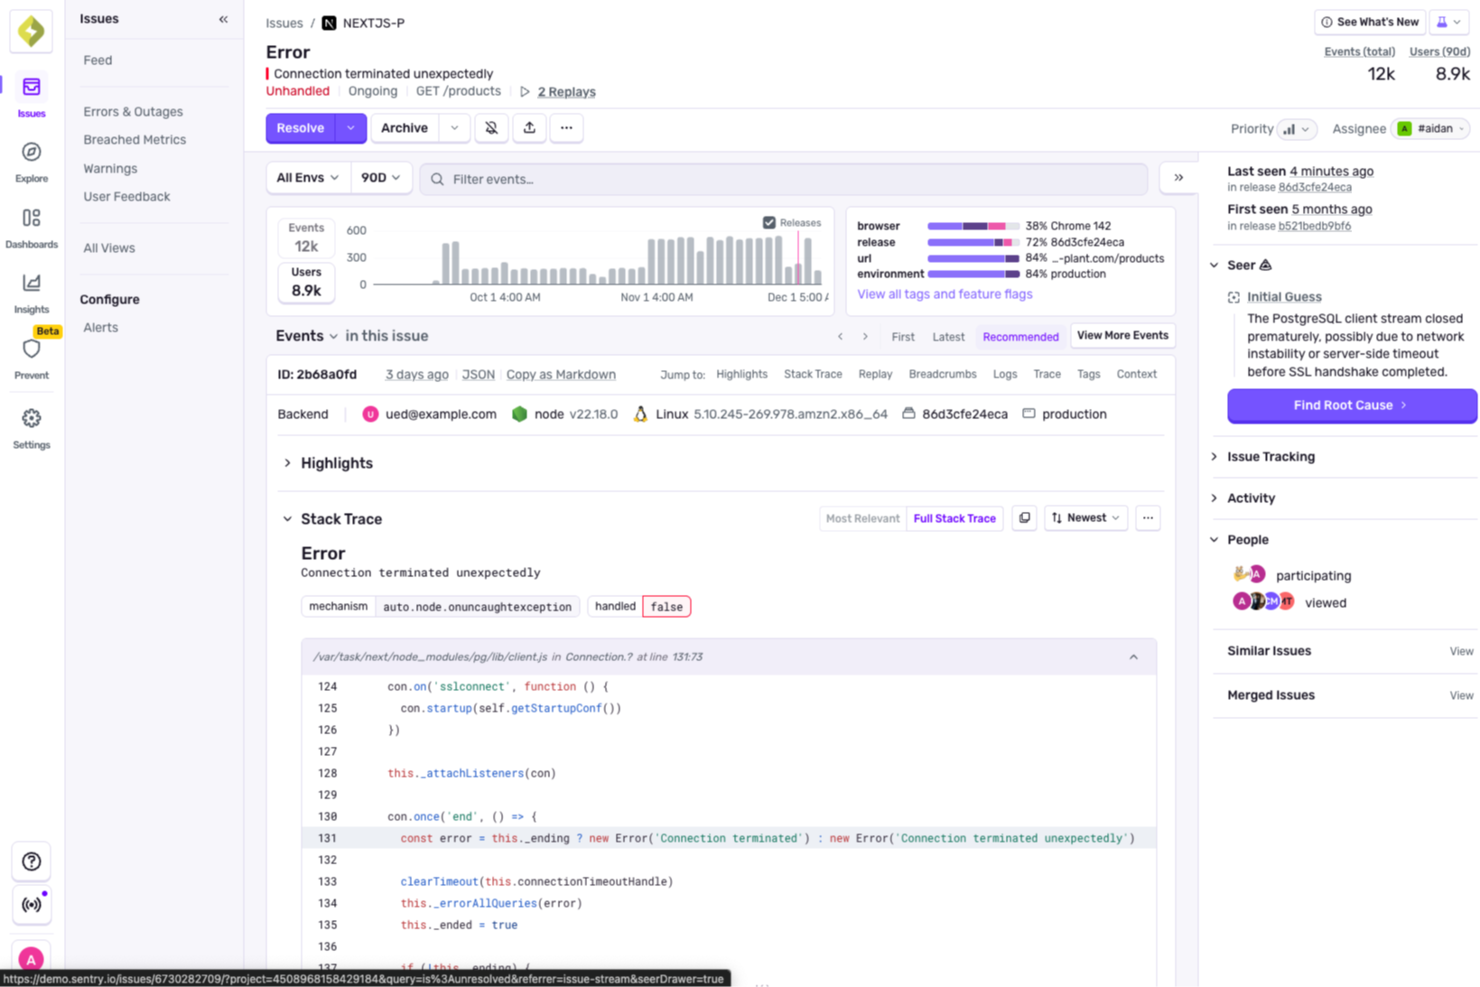
Sentry fungerar som ett viktigt verktyg för utvecklare och team som vill förbättra sina kodanalysprocesser. Det erbjuder en robust uppsättning funktioner med fokus på övervakning av applikationsprestanda och felspårning, vilket gör det lämpligt för webbutvecklare, utvecklare av mobilappar och programvaruingenjörer på företagsnivå. Genom integrering med populära plattformar som GitHub och Slack hjälper Sentry dig att hantera kritiska problem innan de eskalerar, vilket säkerställer smidigare driftsättningar och förbättrad programvarukvalitet.
Varför jag valde Sentry
Jag valde Sentry för dess unika AI-drivna tillvägagångssätt för kodanalys, vilket särskiljer det på den konkurrensutsatta marknaden för övervakningsverktyg. Sentrys AI-felsökare, Seer, ger oöverträffade insikter genom att analysera loggar och spår för att snabbt identifiera och åtgärda problem. Denna funktion, tillsammans med möjligheten att automatiskt koppla incidenter till releaser och förfrågningar om kodändringar, erbjuder en kontextnivå som är ovärderlig vid felsökning. Dessa funktioner passar perfekt för utvecklare som behöver exakt feldetektering för att upprätthålla kod av hög kvalitet.
Sentrys viktigaste funktioner
Utöver sina AI-drivna felsökningsfunktioner erbjuder Sentry en rad funktioner som stärker dess effektivitet som kodanalysverktyg.
- Felövervakning: Spårar och rapporterar fel i realtid, vilket hjälper dig att identifiera och hantera problem när de uppstår.
- Prestandaspårning: Ger insikter i applikationens prestanda, så att du kan lokalisera långsamma förfrågningar och optimera därefter.
- Sessionsuppspelning: Gör det möjligt att spela upp användarsessioner för att förstå sammanhanget kring fel och användarinteraktioner.
- Minimal installation: Möjliggör snabb integrering med dina befintliga projekt, så att du kan börja övervaka med minimala kodändringar.
Sentrys integreringar
Integreringar inkluderar GitHub, Slack, Jira, Bitbucket, GitLab, Trello, PagerDuty, Microsoft Teams, Asana och Datadog.
Pros and Cons
Pros:
- AI flaggar problem i förfrågningar om kodändringar
- Automatisk generering av enhetstester
- Felövervakning i produktion i realtid
Cons:
- Den första installationen kan vara komplex
- AI-förslag kan behöva granskas
New Product Updates from Sentry

Sentry Lets Seer Iterate on Pull Requests
Sentry lets Seer continue working on the pull requests it opens by responding to review feedback, fixing certain CI failures, and pushing follow-up commits. This keeps updates, discussion, and revision history in the same pull request. For more information, visit Sentry’s official site.
 .

Mend.io
Bäst för AI-säkerhetsåtgärder direkt i kodarkivet
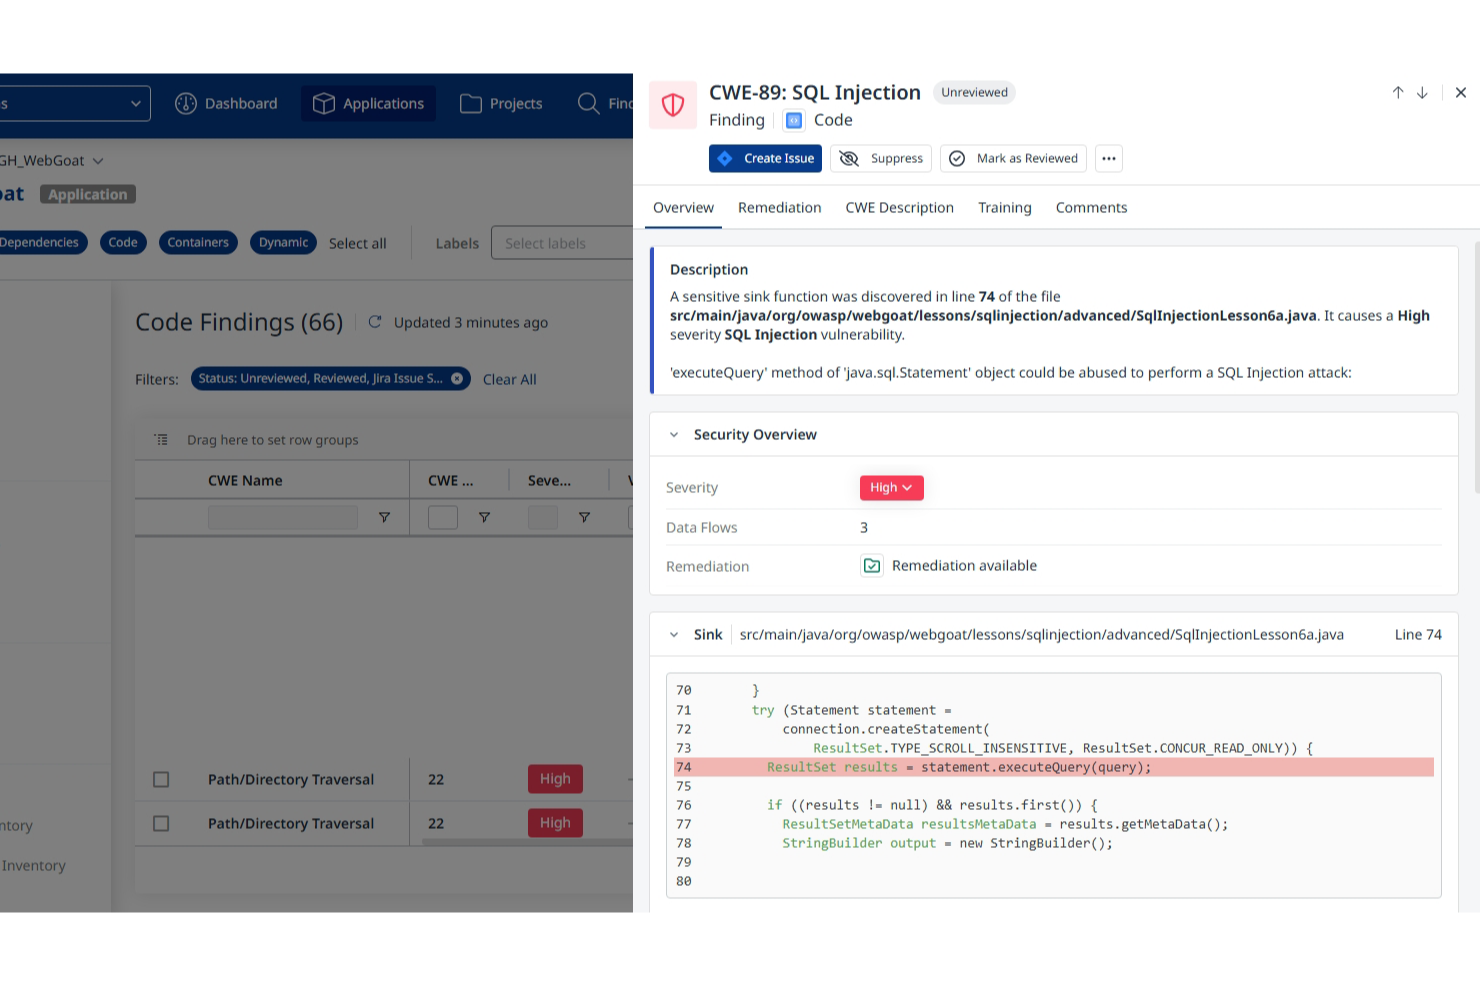
Mend.io är en kodanalysplattform som hjälper dig att upptäcka säkerhetssårbarheter och licensproblem i både egenutvecklad kod och kod med öppen källkod. Den kombinerar statisk applikationssäkerhetstestning (SAST) med analys av programvarukomposition (SCA) för att ge dig insyn i applikationsrisker under utvecklingen.
Varför jag valde Mend.io: Jag tog med Mend.io på den här listan eftersom det hanterar två problem som många säkerhetsteam kämpar med – långsamma genomsökningar och brusiga resultat. Motorn för statisk analys körs 10 gånger snabbare än traditionella SAST-verktyg och fokuserar på att visa nya problem som har introducerats sedan din senaste incheckning. På så sätt kan du fokusera på att åtgärda det som är viktigt i stället för att gå igenom gamla varningar. Jag uppskattar också den AI-drivna åtgärdshanteringen, som föreslår korrigeringar som du kan tillämpa med ett enda klick för att minska den genomsnittliga tiden till lösning.
Mend.ios utmärkande funktioner och integrationer:
Funktioner omfattar hantering av licensefterlevnad för paket med öppen källkod, genomsökning av containeravbildningar och riskanalys av AI-genererade kodkomponenter. Plattformen erbjuder även rollbaserade åtkomstkontroller, rapportering som är redo för revision och API-åtkomst för anpassade integrationer.
Integrationer omfattar Azure DevOps, Bitbucket Cloud, GitHub.com, GitHub Enterprise, GitLab, Mend for Azure Repos, Mend for Bitbucket Data Center och Mend for GitLab.
Pros and Cons
Pros:
- Snabbare genomsökningar än traditionella SAST-verktyg
- AI-drivna åtgärder med ett enda klick
- Täcker egenutvecklad kod och kod med öppen källkod
Cons:
- Konfiguration kan krävas vid installationen
- Begränsat stöd för språk och paket

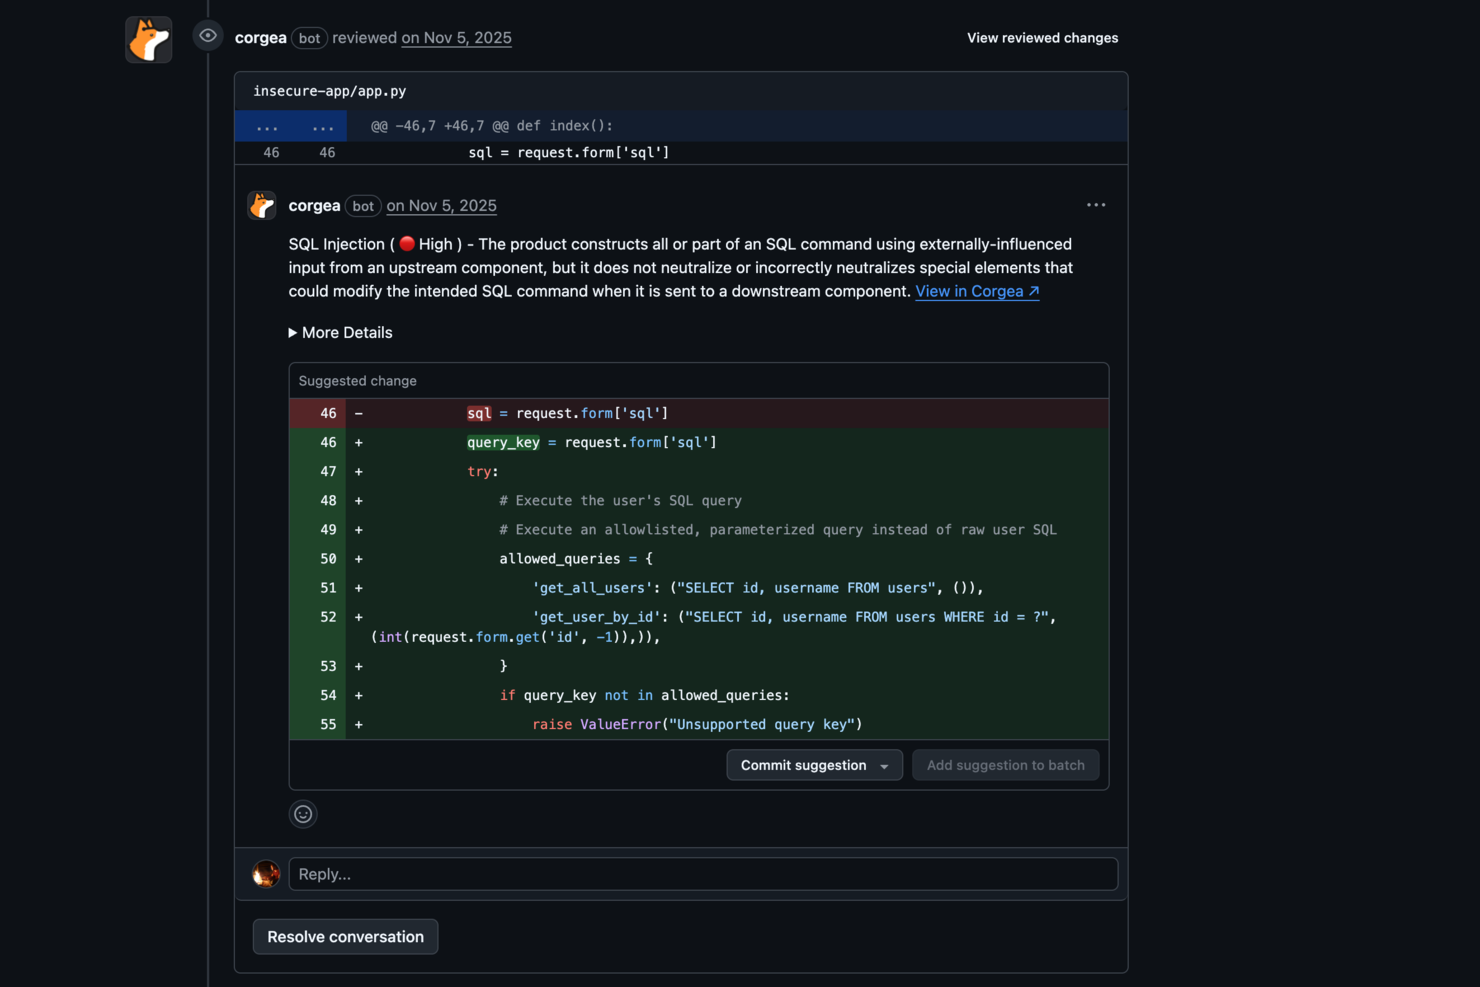
Corgea är byggt för utvecklare och säkerhetsexperter som vill ha ett smartare sätt att analysera kod. Det löser problemet med att hitta och åtgärda sårbarheter genom att integrera AI-driven analys direkt i ditt befintliga arbetsflöde. Eftersom Corgea förstår kontexten i din kod minskar antalet falska positiva resultat och genererar korrigeringar som du faktiskt kan använda. Det gör verktyget väl lämpat för team som vill förbättra säkerheten utan att behöva hantera det brus och den ineffektivitet som är vanligt förekommande i traditionella verktyg.
Varför jag valde Corgea
Jag valde Corgea eftersom det använder AI-nativ SAST för att upptäcka sårbarheter som traditionella verktyg ofta missar, inklusive brister i affärslogik och mer komplexa kodproblem. Det använder stora språkmodeller för att förstå kodens kontext, vilket minskar antalet falska positiva resultat avsevärt. Dessutom flaggar dess automatiserade prioritering och kontextmedvetna detektering inte bara problem, utan tillhandahåller även åtgärder som går att använda direkt. För team med fokus på säkerhet gör det Corgea till ett effektivare och mer praktiskt alternativ.
Viktiga funktioner i Corgea
Utöver sina AI-nativa SAST-funktioner erbjuder Corgea flera andra funktioner som förbättrar dess användbarhet som kodanalysverktyg:
- Beroendeskanning: Identifierar automatiskt sårbarheter i tredjepartsberoenden för fler än 25 programmeringsspråk.
- Skanning av infrastruktur som kod (IaC): Upptäcker felaktiga säkerhetskonfigurationer och exponerade hemligheter i infrastrukturkod före driftsättning.
- Skanning efter hemligheter: Hittar hårdkodade autentiseringsuppgifter och känslig information med hjälp av mönstermatchning och AI-driven kontextuell förståelse.
- AI-driven åtgärdshantering: Genererar kontextmedvetna korrigeringar för sårbarheter genom att analysera kodmönster och säkerhetskontroller.
Integrationer med Corgea
Corgea listar för närvarande inga inbyggda integrationer.
Pros and Cons
Pros:
- AI-driven detektering av sårbarheter
- Automatiska säkra kodkorrigeringar
- Detektering av brister i affärslogik
Cons:
- Inga funktioner för skydd i drift
- Fokuserat på applikationssäkerhet, inte hela teknikstacken

Bäst för avancerad analys
CodeRabbit är ett AI-drivet verktyg som är utformat för att förbättra kodgranskningsprocessen. Genom att automatisera granskningar och erbjuda intelligenta insikter hjälper det utvecklare att upptäcka och åtgärda problem snabbare och effektivare.
Varför jag valde CodeRabbit: Jag valde CodeRabbit på grund av dess avancerade analysfunktioner. Verktyget använder statiska analysverktyg och AI-baserat resonemang, vilket innebär att det inte bara hittar buggar utan också förstår kodens struktur. Det resulterar i en mer grundlig granskning med mindre brus, så att ditt team kan fokusera på det som verkligen är viktigt. Dessutom genererar den automatiserade rapporteringsfunktionen användbara versionsanteckningar och dagliga rapporter, så att alla hålls uppdaterade utan extra arbete.
CodeRabbits främsta funktioner och integrationer:
Funktioner inkluderar agentbaserad chatt, som låter dig interagera med och automatisera uppgifter som kodgenerering och lösning av återkoppling, vilket gör ditt arbetsflöde mer sammanhängande. Verktyget erbjuder även enkla PR-sammanfattningar som ger en kortfattad översikt över ändrade filer och beskrivningar, vilket hjälper dig att snabbt förstå vad som har ändrats. Dessutom innehåller CodeRabbit automatisk identifiering av problem, vilket säkerställer att avvikelser lyfts fram och åtgärdas snabbt.
Integrationer inkluderar GitHub, GitLab, Azure DevOps, Jira, Linear, Mercury, Writer, Abnormal Security, Ashby, Chegg, Sisense och Groupon.
Pros and Cons
Pros:
- CodeRabbit CLI möjliggör AI-kodgranskningar direkt i terminalen
- Användare kan granska AI-genererad kod rad för rad innan den skickas in, vilket säkerställer noggranna kontroller
- Ger omedelbar återkoppling på kod och identifierar hallucinationer, logiska luckor, sårbarheter och saknade tester
Cons:
- Vissa användare kan uppleva att den första konfigurationen och integrationsprocessen med kodarkiv är besvärlig
- Kan ha svårt att fullt ut förstå komplexa kodbaser, vilket kan leda till felaktigheter och påverka återkopplingens tillförlitlighet

Snyk Code
Bäst för säkerhetstestning

Snyk är en plattform för utvecklarsäkerhet som erbjuder skanning och analys av din kod i realtid. Den erbjuder även integrering med git-arkiv, vilket gör att du kan prioritera problem i dina projekt.
Varför jag valde Snyk: Jag tog med Snyk på den här listan eftersom plattformen har imponerande säkerhetsfunktioner. Den första är att verktyget DeepCode AI tar fram en lista med snabba lösningar när det identifierar problem. Du kan granska och implementera dessa lösningar från din integrerade utvecklingsmiljö (IDE). Den andra är att Snyk ger varje problem en riskpoäng, så att du kan prioritera problem och göra din kod säkrare.
Snyks utmärkande funktioner och integreringar:
Funktioner som gör Snyk till ett utmärkt verktyg för kodanalys omfattar containerskanning som kontrollerar om det finns sårbarheter i containeravbildningar och spårning av aktiv kod som validerar koden medan du arbetar. Jag uppskattade att jag till och med kunde kontrollera min kod när jag var borta från skrivbordet när jag testade verktyget.
Integreringar är tillgängliga direkt för CI/CD-verktyg som Jenkins, Azure Pipelines och Bitbucket Pipelines. Det finns även insticksprogram för IDE-verktyg som Eclipse, PhpStorm och Visual Studio.
Pros and Cons
Pros:
- Enkelt att integrera och konfigurera
- Erbjuder integrering med pipelines för kontinuerlig integrering och kontinuerlig leverans (CI/CD)
- Användargränssnittet är enkelt att navigera i
Cons:
- Längre skanningstider
- Gratisabonnemanget är begränsat till 100 tester per månad
Andra verktyg för kodanalys
Det finns några andra verktyg för kodanalys som inte riktigt kom med på min lista, men de är värda att titta närmare på:
- CodeScene
Bäst för hantering av teknisk skuld
- Codacy
Bäst för CI/CD-integrationer
- PMD
Bästa kodanalysverktyget med öppen källkod
- Qodana
Bäst för stöd av många programmeringsspråk
- Synopsys Coverity
Bäst för DevOps-team
- Fortify Static Code Analyzer (SCA)
Bäst för säkerhet i företag
- Veracode Static Analysis
Bäst för sårbarhetsskanning och täckning
- Code Climate Quality
Bäst för GitHub-användare
- JSHint
Bäst för hantering av kodkomplexitet
- Semgrep
Bäst för noggrann statisk analys
- CAST Highlight
Bäst för att utföra programvarubedömningar i stor skala
- Infer
Bäst för mobilutvecklare
- PVS-Studio
Bäst för spelutvecklare
- Sourcery
Bäst för feedback i realtid i IDE:er


Relaterade recensioner av IT-programvara
Om du fortfarande inte har hittat det du söker här kan du ta en titt på dessa alternativa verktyg som vi har testat och utvärderat.
- Programvara för nätverksövervakning
- Programvara för serverövervakning
- SD-WAN-lösningar
- Verktyg för infrastrukturövervakning
- Paketanalysator
- Verktyg för applikationsövervakning
Så utvärderar jag verktyg för kodanalys
Jag delar upp min utvärdering i baskriterier – som SAST för flera språk och CI/CD-integrering – och särskiljande faktorer som AI-drivna korrigeringar och SCA, vilka skiljer de bästa verktygen från resten.
Kärnfunktionalitet (grundkrav för den här listan)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Statisk kodanalys: Jag utvärderar djupet i den analys som varje verktyg utför – om det går längre än grundläggande lintning och erbjuder dataflödes- och kontrollflödesanalys som upptäcker verkliga buggar innan de når produktion.
- Stöd för flera språk: Kodbaser med flera programmeringsspråk är standard, så jag kontrollerar hur många vanliga språk varje verktyg stöder och om det har inbyggt stöd för ramverk som React, Spring eller .NET.
- Identifiering av säkerhetssårbarheter: Jag letar efter tydlig mappning till OWASP Top 10 och CWE-poster med allvarlighetsgrader, samt vägledning för åtgärder som hjälper utvecklare att lösa problem i stället för att bara flagga dem.
- CI/CD- och IDE-integrering: Varje verktyg bör kunna anslutas till de plattformar som teamet redan använder – GitHub, GitLab, Jenkins och Azure DevOps – och helst visa upptäckter direkt i VS Code eller IntelliJ.
- Anpassade regler och policyer: Team har egna standarder, så jag utvärderar om man kan skapa, ändra och dela regeluppsättningar eller kvalitetsgrindar som är anpassade efter organisationens kodningskonventioner.
- Rapportering och instrumentpaneler: Jag letar efter instrumentpaneler som följer trender över tid – defekttäthet, åtgärdsfrekvens och filer med många problem – så att tekniska ledare och säkerhetsteam kan mäta framsteg och inte bara hitta problem.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Analys av programvarusammansättning är en viktig faktor – jag kontrollerar om ett verktyg söker igenom beroenden med öppen källkod efter kända CVE:er tillsammans med den egenutvecklade koden, eftersom de flesta moderna appar i stor utsträckning förlitar sig på tredjepartsbibliotek. AI-drivna förslag på korrigeringar är också viktiga, särskilt när ett verktyg rekommenderar specifika åtgärder direkt i en pullförfrågan. Jag utvärderar även om ett verktyg upptäcker hårdkodade hemligheter och felkonfigurationer i IaC-filer för Terraform eller Kubernetes, vilket täpper till en lucka som rena SAST-verktyg ofta lämnar öppen.
Mer än funktioner
Utvecklarupplevelsen väger tungt för mig – verktyg med hög andel falska positiva resultat förlorar snabbt förtroendet, och team börjar till slut ignorera alla upptäckter. Jag tittar också på flexibiliteten vid driftsättning, eftersom vissa organisationer inte kan skicka källkod till en SaaS-plattform och behöver lokalt driftade eller isolerade alternativ. Transparens kring prissättningen är också viktig; jag kontrollerar om en leverantör tar betalt per utvecklare, per kodförråd eller per kodrad, eftersom fel prismodell kan göra kostnaderna oförutsägbara när teamet växer.
Så väljer du verktyg för kodanalys
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad man bör tänka på |
|---|---|
| Skalbarhet | Se till att verktyget kan hantera stora kodbaser och flera samtidiga användare utan att analysen blir långsammare. |
| Integreringar | Se till att verktyget integreras med din CI/CD-pipeline, versionshanteringssystem och projekthanteringsverktyg. |
| Anpassningsbarhet | Leta efter alternativ för att ändra analysregler, tröskelvärden och rapportformat så att de passar ditt teams arbetsflöde. |
| Användarvänlighet | Verktyg för kodvisualisering erbjuder gränssnitt som är enkla att navigera i, kräver minimal utbildning och kan konfigureras snabbt. |
| Budget | Utvärdera licenskostnader, funktionsnivåer och eventuella extra avgifter för premiumfunktioner eller support. |
| Säkerhetsåtgärder | Kontrollera kryptering, säker datahantering och efterlevnad av säkerhetsstandarder. |
| Noggrannhet | Välj ett verktyg med låg andel falska positiva resultat och tydliga, användbara rekommendationer. |
| Rapportering | Leta efter detaljerade rapporter med tydliga insikter, historiska data och trendanalys. |
Trender inom verktyg för kodanalys
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av verktyg för kodanalys. Här är några framväxande trender som jag håller ögonen på:
- AI-assisterad analys: Verktyg använder i allt högre grad maskininlärning för att upptäcka mönster och föreslå korrigeringar, vilket förbättrar noggrannheten och minskar antalet falska positiva resultat.
- Säkerhet tidigare i utvecklingsprocessen: Fler plattformar inför säkerhetskontroller tidigare i utvecklingscykeln för att upptäcka sårbarheter innan driftsättning.
- Molnbaserade lösningar: Molnbaserad kodanalys blir allt populärare tack vare sin skalbarhet och förmåga att integreras med fjärrutvecklingsmiljöer.
- Prestandaprofilering: Nyare verktyg ger djupare insikter i kodkörning och resursanvändning för att bidra till förbättrad prestanda.
- Stöd för fler språk: Fler verktyg lägger till stöd för nischade och framväxande programmeringsspråk för att tillgodose olika utvecklingsbehov.
Vad är verktyg för kodanalys?
Verktyg för kodanalys granskar källkod för att hitta buggar, säkerhetsbrister och prestandaproblem före driftsättning. Utvecklare, kvalitetssäkringsingenjörer och DevOps-specialister använder dessa verktyg för att upprätthålla renare och mer tillförlitlig kod samt minska tiden som läggs på manuella granskningar.
Automatisk skanning, statisk och dynamisk analys samt funktioner för återkoppling i realtid hjälper till att identifiera kodningsfel, upprätthålla standarder och förbättra den övergripande kodkvaliteten. Sammantaget gör dessa verktyg det enklare för team att skriva bättre kod snabbare och upprätthålla långsiktig stabilitet i olika projekt.
Funktioner hos verktyg för kodanalys
När du väljer verktyg för kodanalys bör du hålla utkik efter följande viktiga funktioner:
- Statisk kodanalys: Den här funktionen skannar källkoden utan att köra den och hjälper dig att identifiera buggar, kodlukt och sårbarheter tidigt i utvecklingsprocessen. Den är perfekt för att upptäcka problem innan de någonsin når produktionsmiljön.
- Integrering med utvecklingsmiljöer: Med den här funktionen kan du arbeta direkt där du kodar. Dessa verktyg integreras ofta smidigt med populära IDE:er, så att du kan åtgärda problem och se förslag i realtid utan att växla mellan program.
- Automatiserad rapportering: Du får detaljerade sammanställningar av kodkvalitet, komplexitet eller efterlevnad direkt i inkorgen eller på instrumentpanelen. Rapporterna hjälper dig att följa framsteg, identifiera trender och hålla teamet informerat.
- Kodmätvärden och insikter: Den här funktionen kvantifierar sådant som cyklomatisk komplexitet, kodduplicering och underhållbarhet. Mätvärden ger en tydlig bild av var problem kan vara på väg att uppstå, så att du kan rikta in förbättringarna.
- Stöd för flera språk: Om du arbetar med mer än ett programmeringsspråk är den här funktionen ovärderlig. Bra verktyg analyserar allt från Java och Python till JavaScript, så att du kan täcka hela kodbasen.
- Anpassningsbara regeluppsättningar: Du kan anpassa analysreglerna efter teamets kodningsstandarder eller projektkrav. På så sätt är du inte begränsad till råd som passar alla, utan får vägledning som är rätt för dina specifika mål.
- Identifiering av säkerhetssårbarheter: Leta efter verktyg som markerar kända säkerhetshot, till exempel SQL-injektion eller buffertspill, så att du kan hantera riskerna innan de gör din app sårbar.
- Integrering med versionshantering: Den här funktionen låter kodanalysen köras automatiskt vid nya incheckningar eller pull-begäranden, så att endast ren och granskad kod hamnar i dina delade kodarkiv.
- Samarbetsfunktioner: Vissa verktyg gör det enkelt att tilldela kodproblem, lämna kommentarer eller följa upp korrigeringar inom teamet. Det handlar om att hålla sig samordnad och ta ansvar.
Vanliga AI-funktioner i kodanalysverktyg
Utöver funktionerna i standardverktyg för kodanalys som anges ovan integrerar många av dessa lösningar AI med funktioner som:
- Intelligent buggprognostisering: Med hjälp av historiska data förutsäger AI var buggar sannolikt kommer att uppstå, så att du proaktivt kan fokusera dina tester och granskningar på de mest riskfyllda områdena.
- Automatiserade förslag till kodgranskning: AI analyserar din kod och ger omedelbar, kontextmedveten återkoppling och förbättringsförslag, vilket hjälper dig att förfina din kodbas med mindre manuellt arbete.
- Detektering av säkerhetshot: AI-drivna motorer upptäcker subtila och nya säkerhetshot genom att identifiera mönster både i din kod och i aktuella källor med information om säkerhetshot.
- Smarta rekommendationer för omstrukturering: Få personliga förslag på hur koden kan struktureras om för att förbättra läsbarhet, underhållbarhet eller prestanda, där alla förslag genereras av AI som lär sig av dina unika kodvanor.
- Språkoberoende analys: AI utökar analysen till nischade eller ovanliga språk genom att anpassa sina kontroller, vilket minskar blinda fläckar som traditionella verktyg kan missa.
Fördelar med kodanalysverktyg
Implementering av kodanalysverktyg ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad kodkvalitet: Identifierar buggar och ineffektivitet tidigt, vilket hjälper utvecklare att skriva renare och effektivare kod.
- Snabbare felsökning: Minskar tiden som läggs på att identifiera och åtgärda problem genom att ge tydliga och handlingsbara insikter.
- Förbättrad säkerhet: Upptäcker sårbarheter och säkerhetsbrister tidigt, vilket minimerar risken för intrång.
- Bättre underhållbarhet: Hjälper till att hålla koden organiserad och konsekvent, vilket gör framtida uppdateringar enklare och snabbare.
- Ökad produktivitet i teamet: Automatiserade verktyg för kodgranskning kan utföra upprepade kontroller och ge återkoppling, så att utvecklare kan fokusera på uppgifter med högt värde.
- Stöd för efterlevnad: Säkerställer att koden uppfyller branschstandarder och bästa praxis genom att flagga potentiella överträdelser.
- Kostnadsbesparingar: Minskar teknisk skuld och kostsamma korrigeringar efter lansering genom att förbättra kodkvaliteten från början.
Kostnader och priser för kodanalysverktyg
Vid val av kodanalysverktyg krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i kodanalyslösningar:
Jämförelsetabell för abonnemang för kodanalysverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0/user/month | Grundläggande kodanalys, begränsat språkstöd och ingen avancerad rapportering. |
| Personligt abonnemang | $10–$30/user/month | Utökat språkstöd, anpassade regler och individuella användarinställningar. |
| Företagsabonnemang | $30–$100/user/month | Samarbete i team, CI/CD-integrering, återkoppling i realtid och avancerad rapportering. |
| Abonnemang för storföretag | $100+/user/month | Säkerhet på storföretagsnivå, efterlevnadskontroller, obegränsat antal användare och dedikerad support. |
Vanliga frågor om kodanalysverktyg
Här är några svar på vanliga frågor om kodanalysverktyg:
Hur integreras kodanalysverktyg med pipelines för kontinuerlig integrering/kontinuerlig driftsättning (CI/CD)?
Kan kodanalysverktyg upptäcka säkerhetsbrister i min kod?
Hur hanterar kodanalysverktyg falska positiva resultat?
Finns det kodanalysverktyg med öppen källkod?
Vilka mätvärden bör jag följa för att mäta effekten av kodanalysverktyg?
Hur kan jag minimera störningar när jag rullar ut kodanalysverktyg till flera utvecklingsteam?
Fungerar kodanalysverktyg med både äldre och moderna kodbaser?
Hur ofta bör jag köra kodanalys i en mogen process för programvaruleverans?
Vilka vanliga misstag gör CTO:er när de implementerar kodanalyslösningar?
Avslutande tankar
Omkring 79% av organisationerna erkänner att de levererar applikationer med kända säkerhetsbrister. Över hälften (54%) säger att de gjorde det för att uppfylla kritiska tidsfrister. Dessa metoder utsätter företag och deras kunder för risker.
Med rätt kodanalysverktyg behöver du inte kompromissa med säkerheten för att leverera säker och effektiv programvara. Använd den här listan för att hitta en lösning som passar ditt företag.
Prenumerera på The CTO Club-nyhetsbrevet för fler insikter från branschledande experter.