

10 bästa programvarorna för cybersäkerhet granskade för 2026

Kortlista över den bästa cybersäkerhetsprogramvaran


Den bästa cybersäkerhetsprogramvaran hjälper dig att upptäcka hot tidigt, blockera obehörig åtkomst och skydda känsliga data på slutpunkter, i nätverk och i molnmiljöer.
Om du har arbetat med agenter som försämrar systemets prestanda, aviseringar som fyller din inkorg utan sammanhang eller verktyg som inte fungerar bra tillsammans, vet du hur frustrerande det är att sätta ihop en tillförlitlig säkerhetsställning. Många team stöter också på problem med synligheten, särskilt när de stöder hybrid- eller fjärrmiljöer eller försöker lägga skydd ovanpå äldre infrastruktur.
Jag har testat och implementerat dussintals cybersäkerhetsverktyg i företags- och SaaS-miljöer och arbetat nära team för att säkra allt från slutpunkter till molnbaserade tjänster. Den här guiden går igenom de plattformar som erbjuder smidiga integrationer, meningsfulla aviseringar och den synlighet du behöver för att reagera snabbt utan att drunkna i brus.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa cybersäkerhetsprogramvaran
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för ITOps-team | 15 dagars kostnadsfri provperiod | Från $299.95/år | Website | |
| 2 | Bäst för blockering av hot på DNS-nivå | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $7/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för beteendebaserad detektering i realtid | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för efterlevnadsfokuserade TPRM-program | Kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för Google Workspace och Microsoft 365 | Gratis demonstration tillgänglig | Från $4/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för integrerade DLP- och CASB-funktioner | Gratis demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för AI-driven automatisk triagering | Gratisabonnemang tillgängligt | Från $34/utvecklare/månad | Website | |
| 8 | Bäst för lösenordspolicyer i hela företaget | Gratisabonnemang tillgängligt | Från $1.79/användare/månad | Website | |
| 9 | Bäst för realtidsvarningar om hot | Not available | Pris på begäran | Website | |
| 10 | Bäst för kontextmedveten kodsäkerhet | Gratis plan tillgänglig | Från $200/månad | Website |


Recensioner av den bästa cybersäkerhetsprogramvaran
Nedan hittar du mina val av den bästa cybersäkerhetsprogramvaran, med korta men detaljerade genomgångar som hjälper dig att jämföra deras styrkor, svagheter och priser:

Bäst för ITOps-team

CrowdStrike Falcon är en molnbaserad säkerhetsplattform som analyserar nätverk efter skadlig kod och liknande hot.
Varför jag valde CrowdStrike Falcon: Funktionen CrowdStrike Falcon Discover skannade mitt nätverk och identifierade applikationer, användare och enheter som inte uppfyllde efterlevnadsstandarderna. ITOps-team som ansvarar för IT-infrastrukturen kan också välja högre produktnivåer för avancerade funktioner som automatiserad hotinformation och hanterade tjänster för hotjakt.
CrowdStrike Falcons utmärkande funktioner och integrationer:
Funktioner som gör CrowdStrike Falcon idealiskt för ITOps omfattar Falcon Spotlight, som ökar synligheten i dina system så att du kan lokalisera och åtgärda sårbarheter på slutpunkter. Du kan också använda Falcon Forensics för att samla in data om cybersäkerhetsincidenter för analys, så att du kan stärka dina system mot framtida attacker.
Integrationer är förkonfigurerade för AWS CloudTrail, Google Chronicle, Darktrace, Coralogix och IBM Security Verify.
Pros and Cons
Pros:
- Tillhandahåller kraftfulla verktyg specifika för ITOps
- Fungerar med utökade system för sakernas internet (XIoT)
- Enkel installationsprocess
Cons:
- Det tar ett tag att vänja sig vid användargränssnittet
- Tillfälliga konflikter med andra verktyg mot skadlig kod
- Besök webbplatsen Öppnar nytt fönster

Bäst för blockering av hot på DNS-nivå
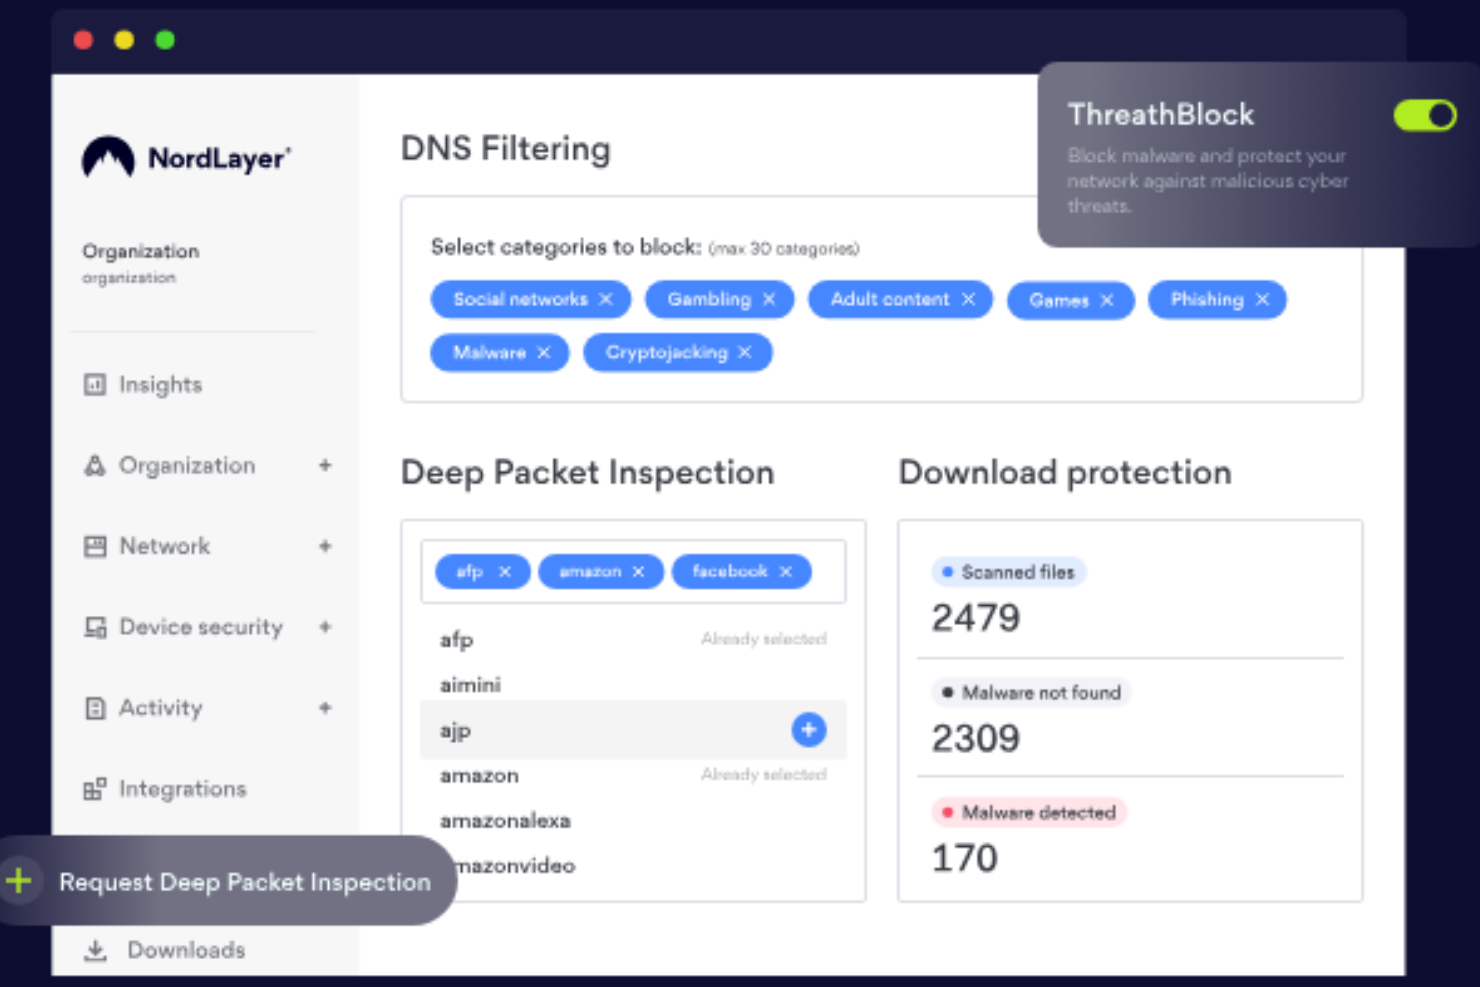
NordLayer är en nätverkssäkerhetsplattform utformad för företag som behöver säkra fjärråtkomst, skydda känsliga data och hantera användarbehörigheter i distribuerade team.
Vem passar NordLayer bäst för?
NordLayer passar bra för IT-team i medelstora företag som behöver centraliserad kontroll över nätverksåtkomst och säkerhet för distans- eller hybridarbetande personalstyrkor.
Varför jag valde NordLayer
Jag valde NordLayer som en av de bästa lösningarna eftersom dess DNS-filtrering går långt utöver en grundläggande blocklista. Den använder patenterad, AI-driven teknik som kontinuerligt uppdaterar sin hotdatabas med hjälp av maskininlärning – så när en ny skadlig domän dyker upp behöver mitt team inte vänta på en manuell uppdatering för att fortsätta vara skyddat. I praktiken innebär det att nätfiskelänkar i e-postmeddelanden blockeras på DNS-nivå innan en sida ens hinner läsas in. Jag uppskattar också den kategoribaserade filtreringen, som gör det möjligt att blockera över 50 innehållskategorier – skadlig kod, kryptokapning, nätfiske och annat – från en enda kontrollpanel i hela organisationen.
NordLayers viktigaste funktioner
- Säkerhet baserad på enhetens säkerhetsstatus: Utvärderar enheter utifrån dina definierade säkerhetsregler och begränsar automatiskt nätverksåtkomsten för enheter som inte uppfyller kraven.
- Molnbrandvägg: Tillämpa detaljerad nätverkssegmentering i hybridinfrastruktur och styr trafiken mellan användare, servrar och molnresurser.
- Dedikerad IP-adress med tillåtelselista: Tilldelar organisationen en fast IP-adress så att du kan begränsa resursåtkomsten till endast verifierade adresser.
- Virtuella privata nätverksgatewayer: Skapar organisationsspecifika VPN-gatewayer med lagerindelade säkerhetspolicyer för att kontrollera åtkomsten till interna resurser.
NordLayer-integrationer
Integrationerna omfattar Okta, Google Workspace, JumpCloud, Entra ID, OneLogin, AWS, Google Cloud, IBM Cloud, Jamf Cloud och SentinelOne.
Pros and Cons
Pros:
- Använder ett ramverk med nolltillit
- Omfattande åtkomstkontroll och sessionsövervakning
- Säkerhetsåtgärder som AES-256-kryptering och flerfaktorsautentisering
Cons:
- Antalet tillgängliga serverplatser skulle kunna utökas
- Serverkonfigurationen kan vara komplex
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Radware
Bäst för beteendebaserad detektering i realtid

Radware hjälper säkerhetsteam och företag att skydda webbapplikationer och API:er mot automatiserade hot och erbjuder avancerad bot-hantering och realtidsbaserad attackreducering för organisationer som hanterar föränderliga cybersäkerhetsrisker.
Vem passar Radware bäst för?
Radware passar bra för medelstora till stora företag som driver webbapplikationer med hög trafik och behöver särskilt skydd mot sofistikerade botattacker och missbruk av API:er.
Varför jag valde Radware
Radware tar plats på min kortlista tack vare hur lösningen hanterar beteendebaserad detektering i realtid – något som de flesta verktyg för bot-hantering fortfarande har svårt att göra utan att generera alltför många falska positiva resultat. Jag uppskattar att lösningen använder egenutvecklade AI-baserade beteendealgoritmer som analyserar trafik och genererar attacksignaturer i realtid, så att mitt team inte behöver vänta på manuella regeluppdateringar för att blockera nya hot. Funktionen för automatisk korrelation mellan moduler är särskilt användbar: den korsrefererar signaler mellan säkerhetsmoduler för att proaktivt blockera skadliga källor innan de ens når applikationslagret. Det kryptografiska CAPTCHA-fria testet innebär att legitima användare inte fastnar i korselden när en botattack aktivt motverkas.
Radwares viktigaste funktioner
- Avancerade detekteringsmoduler: Identifierar sofistikerade botar som manipulerar IP-adresser och identiteter, upptäcker distribuerade botattacker och identifierar CAPTCHA-farmtjänster.
- Synlighet och hantering av AI-crawlers: Klassificerar AI-crawlertrafik efter avsikt och ger dig detaljerade kontroller för att hantera vilka crawlers som får åtkomst till ditt innehåll.
- Inbyggt skydd för mobilappar: Använder integrerad enhetsautentisering för iOS och Android för att verifiera enheter och validera förfrågningar innan botattacker förverkligas.
- Transparent rapportering och analys: Ger detaljerad botklassificering med tydliga instrumentpaneler och utförliga rapporter, så att du exakt kan se vilken trafik som når dina applikationer.
Radware-integreringar
Integreringar omfattar Amazon CloudFront, Akamai, Fastly, Cloudflare, F5, Citrix, Imperva, Microsoft Azure, AWS och Google Cloud Platform.
Pros and Cons
Pros:
- Exakt AI-baserad botdetektering
- Omfattande rapportering av trafikanalys
- Stark integrering med SIEM-verktyg
Cons:
- Begränsad insyn i prissättningen
- Gränssnittet skulle kunna vara mer intuitivt

Bäst för efterlevnadsfokuserade TPRM-program

Prevalent hjälper IT-, risk- och efterlevnadsteam i reglerade branscher att automatisera hantering av tredjepartsrisker och säkerhetsbedömningar av leverantörer för att hantera föränderliga krav på cybersäkerhet och efterlevnad.
Vem passar Prevalent bäst för?
Prevalent passar bra för medelstora till stora företag i reglerade branscher som finans, hälso- och sjukvård samt offentlig sektor, som behöver strukturerad översyn av leverantörsrisker.
Varför jag valde Prevalent
Jag valde Prevalent som ett av de bästa alternativen tack vare hur väl det hanterar efterlevnadsdelen av TPRM – något som många verktyg för leverantörsrisker behandlar som en eftertanke. Det jag tycker är mest användbart är biblioteket med över 750 färdiga bedömningsmallar som är kopplade till ramverk som NIST CSF, ISO 27001, HIPAA och GDPR. I stället för att skapa frågeformulär från grunden kan mitt team starta en efterlevnadsanpassad leverantörsbedömning på några minuter. Jag uppskattar också den revisionsklara rapporteringen, som samlar leverantörernas svar, riskpoäng och status för åtgärder i ett format som tillsynsmyndigheter och revisorer faktiskt vill se – ingen manuell sammanställning krävs.
Viktiga funktioner i Prevalent
- Poängsättning av inneboende risk: Graderar och kategoriserar automatiskt leverantörer genom att beräkna poäng för inneboende och kvarvarande risk baserat på sannolikheten för och påverkan av säkerhets-, efterlevnads- och driftsincidenter.
- Kontinuerlig övervakning: Spårar leverantörers cyberhot, ekonomiska problem, regulatoriska anmärkningar och anseenderisker i realtid över mer än 500 000 externa källor.
- Automatisering av avveckling av leverantörer: Automatiserar avtalsbedömningar och avvecklingsprocesser för att minska exponeringen efter avtalets slut när leverantörsrelationer avslutas.
- Riskanalys och instrumentpaneler: Anpassningsbara instrumentpaneler och rapporter gör att du kan visualisera risktrender och skapa rapporter som är redo för ledningen och kan användas i kommunikationen med intressenter.
Integrationer med Prevalent
Integrationerna omfattar ServiceNow, BitSight, SecZetta, Source Defense, RiskRecon, SecurityScorecard, Rapid7, Tenable, Qualys och Microsoft Azure.
Pros and Cons
Pros:
- Omfattande funktioner för hantering av leverantörsrisker
- Användare kan anpassa rapporter efter specifika behov
- Starka säkerhetsprotokoll för att skydda data
Cons:
- Plattformen är komplex och har en inlärningskurva
- Utmaningar vid datamigrering kan göra den initiala konfigurationen mer komplicerad

Bäst för Google Workspace och Microsoft 365
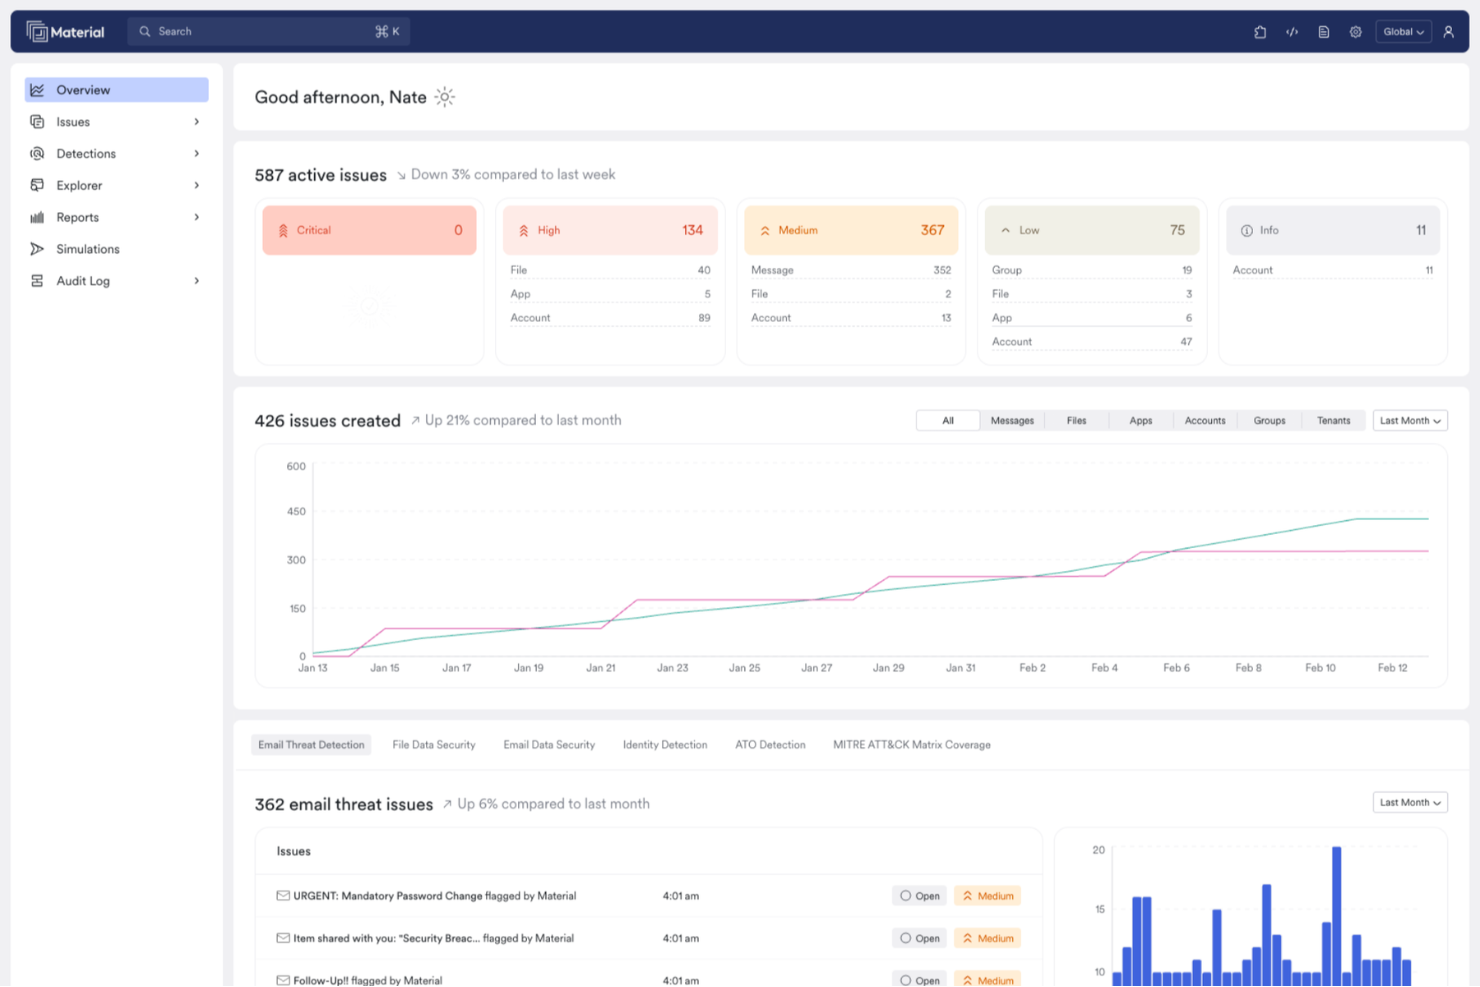
Material Security hjälper IT- och säkerhetsteam att skydda molnbaserade e-post- och samarbetsplattformar mot nätfiske, kontokompromettering och dataförlust, med avancerade kontroller och verktyg för incidenthantering som är utformade för organisationer som använder Google Workspace eller Microsoft 365.
Vem passar Material Security bäst för?
Material Security passar bra för säkerhetsteam i medelstora till stora företag som förlitar sig på Google Workspace eller Microsoft 365 som sin primära samarbetsmiljö.
Varför jag valde Material Security
Material Security tar plats på min kortlista tack vare hur djupt det integreras med Google Workspace och Microsoft 365 för att skydda e-post på datalagret, inte bara vid perimetern. Jag gillar att det kan åtgärda hot som redan finns i inkorgarna i efterhand – något de flesta e-postsäkerhetsverktyg inte kan göra efter leverans. Mitt team använder också dess dataskyddskontroller för att begränsa åtkomsten till känsliga meddelanden baserat på identitetsverifiering, vilket ger ett betydande extra försvar mot kontokapning. Funktionen för nätfiskets 'flockimmunitet' är särskilt användbar: när en användare rapporterar ett hot söker Material Security igenom och åtgärdar meddelandet i alla inkorgar i organisationen.
Viktiga funktioner i Material Security
- Identifiering av BEC och VEC: Identifierar attacker med företagskapning och leverantörskapning genom beteendeanalys av e-post i Google Workspace och Microsoft 365.
- Filsäkerhet och delningskontroller: Söker igenom filer i Google Drive och Microsoft 365 för att rensa upp överdrivna behörigheter och minska spridningen av känsliga data.
- Hantering av säkerhetsläget: Övervakar kontinuerligt dina konfigurationer i Google Workspace och Microsoft 365 för att upptäcka och åtgärda avvikelser innan de skapar luckor som kan utnyttjas.
- Kontroller för dold AI och tredjepartsappar: Ger insyn i obehöriga anslutningar till tredjepartsappar och OAuth-beviljanden i hela din molnarbetsyta.
Integrationer med Material Security
Integrationerna omfattar Google Workspace och Microsoft 365.
Pros and Cons
Pros:
- Automatiserar svar på nätfiske för att förbättra svarstiderna.
- Stöder avancerat hotskydd för e-postkonton.
- Möjliggör säker fildelning i e-postkommunikation.
Cons:
- Beroendet av molninfrastruktur kan orsaka fördröjningsproblem.
- Begränsade inbyggda integrationer med andra säkerhetsverktyg.
Bäst för integrerade DLP- och CASB-funktioner
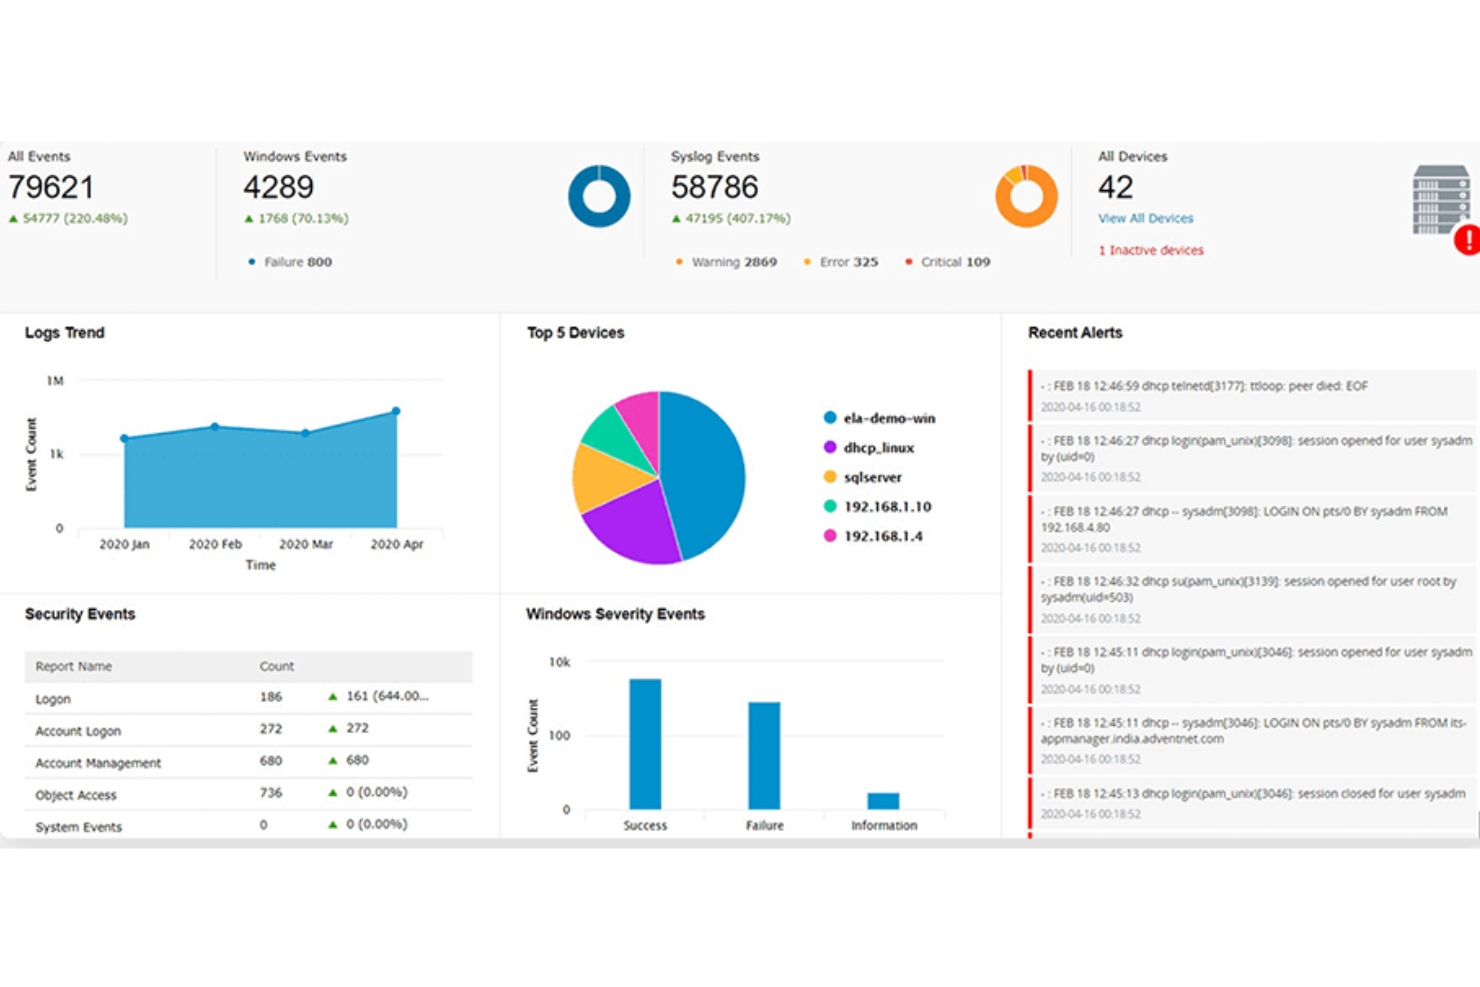
ManageEngine Log360 är en enhetlig SIEM-plattform för IT-team och säkerhetsexperter som behöver övervaka, upptäcka och hantera hot i lokala och molnbaserade miljöer samtidigt som de uppfyller efterlevnadskrav.
Vem passar ManageEngine Log360 bäst för?
Log360 passar bra för medelstora till stora företag med dedikerade säkerhetsteam som hanterar komplexa, hybrida IT-miljöer.
Varför jag valde ManageEngine Log360
Jag valde ManageEngine Log360 som ett av de bästa alternativen eftersom plattformen hanterar DLP och CASB som inbyggda funktioner i stället för tillägg som måste installeras separat. De flesta SIEM-verktyg kräver att du integrerar separata produkter för att täcka dataskydd och insyn i molnet – med Log360 finns båda redan på plats. Den integrerade DLP-modulen omfattar innehållsmedvetet skydd och bedömning av datarisker, så att mitt team kan övervaka åtkomsten till känsliga filer och identifiera var kritiska data finns i nätverket. På CASB-sidan gör övervakning av skugg-IT att vi kan upptäcka otillåtna molnappar som används i miljön och se vilka som får åtkomst till dem, vilket är viktigt när användningen av SaaS-tjänster ökar.
Viktiga funktioner i ManageEngine Log360
- UEBA: Upptäcker avvikande beteenden hos användare och entiteter med hjälp av maskininlärning för att synliggöra interna hot och komprometterade konton.
- Korrelationsanalys i realtid: Tillämpar regelbaserad analys på loggdata för att identifiera attackmönster och utlösa automatiserade aviseringar.
- Efterlevnadsrapportering: Skapar fördefinierade granskningsrapporter som är mappade mot ramverk som HIPAA, PCI DSS, GDPR och SOX.
- Incidenthantering: Gör det möjligt för teamet att tilldela, spåra och lösa säkerhetsincidenter direkt i plattformen med hjälp av ett inbyggt ärendehanteringsflöde.
Integrationer i ManageEngine Log360
Integrationerna omfattar ServiceDesk Plus, Jira Service Desk, Kayako, Amazon Web Services (AWS), Microsoft Azure, Salesforce, Microsoft 365, Exchange Server, Active Directory och databaser som SQL Server.
Pros and Cons
Pros:
- Logginsamling och analys i realtid
- Robusta funktioner för efterlevnadshantering
- Funktioner för hotinformation
Cons:
- Installations- och konfigurationsprocessen kan vara komplex
- Verktyget kräver regelbundet underhåll och uppdateringar
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .


Corgea är en cybersäkerhetsplattform för IT-team och säkerhetsexperter som behöver automatisera hotdetektering, incidenttriagering och incidenthantering i komplexa digitala miljöer.
Vem passar Corgea bäst för?
Corgea passar bra för säkerhetsteknikteam på medelstora till stora företag som behöver minska manuellt triagearbete i sårbarhetsflöden med stora volymer.
Varför jag valde Corgea
Jag valde Corgea som ett av de bästa alternativen eftersom den AI-drivna automatiska triageringen direkt hanterar en av de mest frustrerande delarna av applikationssäkerhetsarbete: larmtrötthet på grund av falska positiva resultat. När mitt team kör skanningar över en stor kodbas använder Corgeas motor för automatisk triagering kontextuell kodanalys för att skilja verkliga exploaterbara fynd från brus, vilket minskar antalet falska positiva resultat med upp till tre gånger jämfört med traditionella verktyg för statisk analys. Jag uppskattar också att den går längre än att bara flagga problem – den spårar verkliga körvägar från offentliga rutter som
/login
hela vägen till sårbar kod eller sårbara paket, så att mitt team vet exakt vad angripare kan nå. Denna kartläggning av nåbarhet, i kombination med AI-genererade åtgärdsförslag med över 90 % träffsäkerhet, innebär att vi lägger mindre tid på att diskutera allvarlighetsgrad och mer tid på att minska ärendebalansen.
Corgeas viktigaste funktioner
- Beroendeskanning (SCA): Identifierar kända sårbarheter i tredjepartspaket för fler än 25 programmeringsspråk, inklusive CVE-information och CVSS-poäng.
- Skanning av infrastruktur som kod (IaC): Upptäcker felaktiga säkerhetskonfigurationer i Kubernetes-, Terraform-, Docker- och CloudFormation-filer före driftsättning.
- Identifiering av hemligheter: Söker igenom kodbaser efter hårdkodade API-nycklar, token och autentiseringsuppgifter med hjälp av mönstermatchning, entropianalys och AI-driven kontextanalys.
- PolicyIQ: Låter dig definiera anpassade policyer på naturligt språk för att skräddarsy detektering, triagering och åtgärdsbeteende efter din specifika miljö och dina säkerhetskrav.
Corgeas integrationer
Integrationerna omfattar GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Slack, CodeQL, Zapier, webhooks och ett API för anpassade integrationer.
Pros and Cons
Pros:
- AI-driven sårbarhetsdetektering
- Automatiska säkra kodkorrigeringar
- Upptäckt av brister i affärslogik
Cons:
- Inga funktioner för körningsskydd
- Fokuserar på applikationssäkerhet, inte hela teknikstacken

NordPass
Bäst för lösenordspolicyer i hela företaget

NordPass är en lösenordshanterare för företag, utformad för IT-team och organisationer som behöver säkra, hantera och kontrollera åtkomsten till företagets inloggningsuppgifter i hela arbetsstyrkan.
För vem passar NordPass bäst?
NordPass passar bra för IT-administratörer och säkerhetsteam i medelstora och stora organisationer som behöver centraliserad kontroll över de anställdas lösenordshantering.
Varför jag valde NordPass
NordPass finns med på min kortlista eftersom tjänsten hanterar tillämpningen av lösenordspolicyer för hela företaget från en enda administratörspanel. Jag uppskattar att administratörer kan ange säkerhetsregler som tillämpas automatiskt för alla användare, så att de inte behöver förlita sig på att enskilda anställda följer bästa praxis. Säkerhetsöversikten ger mitt team en realtidsbild av lösenordssäkerheten i hela organisationen och flaggar svaga eller återanvända inloggningsuppgifter utifrån de policyer vi har angett. Aktivitetsloggen registrerar varje händelse där inloggningsuppgifter används, vilket gör det lättare att upptäcka ovanligt beteende utan att behöva söka i separata granskningsverktyg.
Viktiga funktioner i NordPass
- Inbyggd autentiseringsapp: Genererar och lagrar TOTP-koder tillsammans med lösenord, så att teamet kan hantera inloggningsuppgifter och MFA på samma plats.
- Delade mappar: Organiserar inloggningsuppgifter, anteckningar och betalningsuppgifter i mappar som kan delas med specifika team eller grupper.
- Skanner för dataintrång: Övervakar lagrade inloggningsuppgifter mot kända databaser över dataintrång och varnar när komprometterade konton upptäcks.
- Automatisk ifyllning och lagring: Fångar upp och fyller automatiskt i inloggningsuppgifter i webbläsare och appar, vilket minskar den manuella inmatningen på olika enheter.
NordPass-integrationer
Integrationerna omfattar Entra ID, MS ADFS, Okta, Google Workspace, Vanta, Microsoft Sentinel och Splunk.
Pros and Cons
Pros:
- Stark kryptering med nollkunskapsprincip
- Enkla integrationer med större identitetsleverantörer
- Centraliserad kontroll via delningshubben
Cons:
- Funktionen för automatisk ifyllning är ibland inkonsekvent
- Problem med offlineåtkomst rapporteras ofta


NordStellar ger IT- och säkerhetsteam möjlighet att övervaka, upptäcka och hantera cyberhot när de uppstår, vilket hjälper organisationer att skydda känsliga data och upprätthålla verksamhetens kontinuitet.
För vem passar NordStellar bäst?
NordStellar passar bra för säkerhetsfokuserade team i medelstora till stora organisationer som behöver ständig insyn i externa hot och risker för dataexponering.
Varför jag valde NordStellar
NordStellar tar plats på min kortlista tack vare hur plattformen hanterar realtidsvarningar om hot i några av de svåraste miljöerna att övervaka. Övervakningen av darknet genomsöker kontinuerligt hackerforum, olagliga marknadsplatser och Telegram-kanaler och varnar mitt team så snart vårt varumärke eller våra autentiseringsuppgifter dyker upp där de inte borde. Dess detektering av cybersquatting använder AI-drivna algoritmer för innehålls- och visuell likhet för att flagga misstänkta domänregistreringar i realtid, en funktion som de flesta plattformar inte erbjuder. Övervakningen av dataintrång hämtar dessutom information från loggar med informationsstjälande skadlig kod och läckta databaser med autentiseringsuppgifter, vilket ger oss fullständig kontext för varje incident i stället för bara en rå varning.
NordStellars viktigaste funktioner
- Förebyggande av kontokapning: Genomsöker Telegram, den djupa webben och darknet efter exponerade autentiseringsuppgifter och skickar omedelbara varningar så att teamet kan återställa lösenord eller stänga av konton innan angripare får åtkomst.
- Hantering av attackytan: Använder DNS-uppräkning, systematiska tester av underdomäner och DAST för att kontinuerligt upptäcka och aktivt verifiera exploaterbara sårbarheter i alla externt exponerade tillgångar.
- Förebyggande av sessionskapning: Övervakar stulna sessionscookies och aktiva sessionstoken som angripare kan använda för att kringgå MFA och få obehörig åtkomst till företagskonton.
- Övervakning av risker i leveranskedjan: Identifierar sårbarheter för kontokapning kopplade till tredjepartspartner och ger teamet information om exponerade autentiseringsuppgifter hos leverantörer innan dessa risker når er miljö.
NordStellars integrationer
Integrationerna omfattar Splunk, QRadar, Datadog, Fortinet, Sentinel, Elastic och Cortex.
Pros and Cons
Pros:
- Realtidsvarningar om dataintrång
- Automatiserat system för upptäckt av tillgångar
- Centraliserad plattform för hotinformation
Cons:
- Årligt abonnemang med minst fem användare
- Begränsad insyn i tillgänglig prissättning

Zeropath
Bäst för kontextmedveten kodsäkerhet
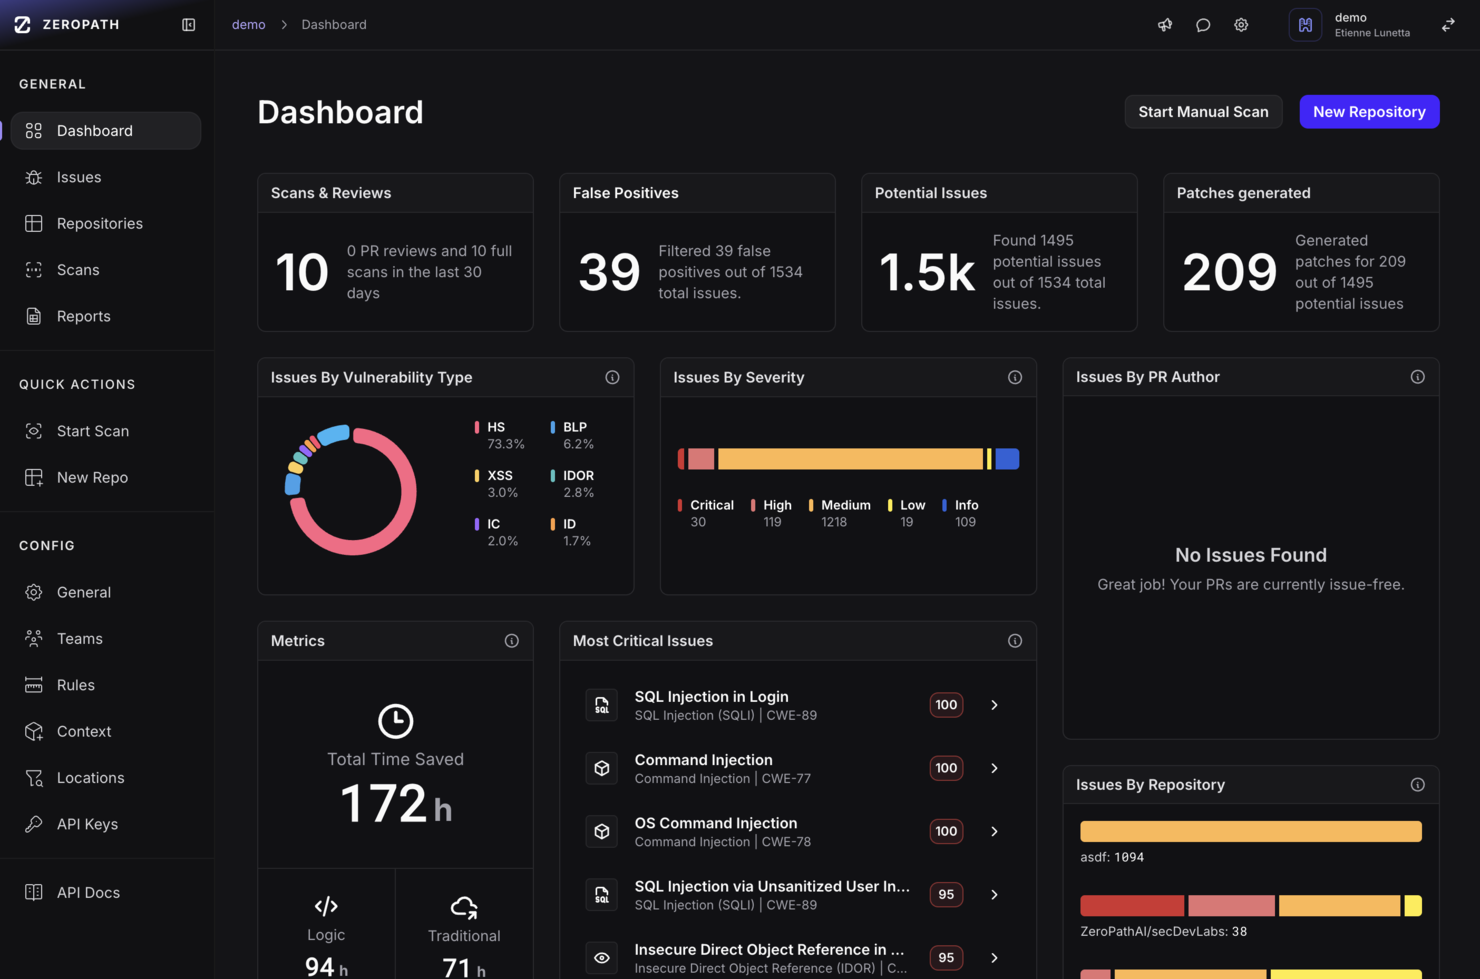
Zeropath hjälper säkerhetsteam och utvecklare att identifiera och åtgärda sårbarheter i kod genom att tillhandahålla avancerad analys anpassad för organisationer som behöver säkra komplexa programvarumiljöer.
Vem passar Zeropath bäst för?
Zeropath passar bra för utvecklings- och säkerhetsteam på programvaruföretag som behöver sårbarhetsdetektering på kodnivå integrerad i sina tekniska arbetsflöden.
Varför jag valde Zeropath
Zeropath är ett av mina främsta val eftersom jag uppskattar hur den kontextmedvetna SAST-funktionen går längre än mönstermatchning och förstår kodbasens autentiseringsmodeller, dataflöden och affärslogik. De flesta skanningsverktyg jag har använt överöser mitt team med hundratals varningar som visar sig vara falska positiva resultat – Zeropaths AI-drivna triage minskar bruset med 92 %, så att vi bara behöver granska verkliga, exploaterbara problem. Jag förlitar mig också på den automatiska korrigeringsfunktionen, som genererar färdiga korrigeringar för sammanslagning och följer vår befintliga kodstil i stället för att infoga generiska korrigeringar som förstör funktionaliteten. För team som säkrar AI-genererad kod eller komplexa arkitekturer med flera tjänster är den nivån av kontextmedvetenhet svår att återskapa med traditionella SAST-verktyg.
Zeropaths viktigaste funktioner
- SCA med nåbarhetsanalys: Identifierar sårbara beroenden och bekräftar om den sårbara kodvägen kan nås i din applikation.
- IaC-skanning: Upptäcker felkonfigurationer i infrastrukturen i dina filer för infrastruktur som kod innan de når produktionen.
- Automatisering av efterlevnad: Kopplar skanningsresultat till kontroller i SOC 2, PCI-DSS 4.0, ISO 27001 och NIST 800-53 och genererar bevisrapporter som är redo för revisorer.
- Säkerhetsgranskningar av PR: Kör SAST-, SCA-, hemlighets- och IaC-kontroller på pull-förfrågningar på under två minuter, begränsade till ändrade filer och deras omgivande kontext.
Zeropath-integreringar
Integreringar omfattar GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack, Snyk, Semgrep och Checkmarx.
Pros and Cons
Pros:
- Enhetlig plattform för SAST-, SCA-, IaC- och hemlighetsskanningar.
- Ger utvecklare tydliga, kontextmedvetna korrigeringar av sårbarheter.
- Stöder korrigeringar med ett klick som följer teamets kodstil.
Cons:
- Inte idealiskt om du letar efter bredare cybersäkerhetsfunktioner utanför applikationssäkerhet.
- Du kan behöva tid för att anpassa ditt arbetsflöde till automatiseringen.
Annan cybersäkerhetsprogramvara
När jag gjorde mina utvärderingar hittade jag dessa verktyg som inte kom med på huvudlistan, men som ändå kan vara ett bra val för andra användningsområden:
- Aikido Security
Bäst för säkerhet från kod till moln
- Logmanager
Bäst för loggsynlighet i realtid
- Twingate
Bäst för säker fjärråtkomst till nätverk
- ManageEngine Endpoint Central
Bäst för att hantera och säkra IT-infrastruktur
- Heimdal
Bäst med DNS-säkerhet och skydd mot utpressningstrojaner
- Malwarebytes
Bästa rootkit-skannern
- ESET PROTECT Complete
Bäst för proaktiv hotupptäckt
- Astra Pentest
Bäst för kontinuerlig upptäckt av sårbarheter
- New Relic
Bäst för observabilitet i hela teknikstacken
- NETSCOUT
Bästa funktionerna för DDoS-skydd
- Zygon
Bäst för hantering av säkerhetsstatus för SaaS
- Norton
Bäst för integritet med säker VPN
- Guardio
Bäst för proaktiv webbsäkerhet i realtid
- Sprinto
Bäst för företag i starkt reglerade branscher
- Sophos
Bäst för småföretag
- Amazon CloudWatch
Bäst för AWS
- Azure Sphere
Bäst för IoT-enheter
- Microsoft Intune
Bäst för slutpunktssäkerhet
- Bitdefender
Bästa webbläsarskyddsfunktionerna
- Barracuda Phishing and Impersonation Protection
Bästa verktyget mot nätfiske


Relaterade recensioner av programvara och verktyg
Om du fortfarande inte har hittat det du letar efter här kan du ta en titt på dessa andra typer av verktyg som vi har testat och utvärderat.
- Programvara för nätverksövervakning
- Programvara för serverövervakning
- SD-WAN-lösningar
- Verktyg för infrastrukturövervakning
- Paketavlyssnare
- Verktyg för applikationsövervakning
Hur jag utvärderar cybersäkerhetsprogramvara
Oavsett om du korrelerar SIEM-aviseringar eller begränsar ett intrång i en slutpunkt delar jag upp utvärderingen i två lager: den grundnivå som alla verktyg måste uppfylla och de särskiljande faktorer som skiljer de bästa åt.
Kärnfunktioner (grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att komma i fråga för inkludering.
- Hotdetektering & åtgärder: Jag utvärderar om plattformen upptäcker verkliga attackmönster—som lateral förflyttning, lösenordsfyllning eller spridning av utpressningstrojaner—och erbjuder vägledda eller automatiserade åtgärder.
- Sårbarhetshantering: Varje verktyg bör synliggöra svagheter i slutpunkter, molnarbetsbelastningar och applikationer, med riskbaserad prioritering som hjälper team att först åtgärda det som är viktigast.
- Åtkomst- & identitetskontroller: Jag kontrollerar stöd för MFA, RBAC och SSO, samt hur detaljerat team kan tillämpa åtkomst enligt principen om minsta behörighet i administratörskonsoler och skyddade resurser.
- Dataskydd & kryptering: Kryptering vid lagring och överföring är ett grundkrav, men jag tittar också på DLP-funktioner—som att upptäcka känsliga data i utgående e-post eller molnlagringshinkar.
- Säkerhetsövervakning & loggning: Jag letar efter centraliserad loggsamling från flera källor (brandväggar, slutpunkter och molnleverantörer), med korrelation, sökning och aviseringar som stöder verklig incidentutredning.
- Efterlevnad & rapportering: Verktyg bör innehålla förbyggda rapportmallar som är kopplade till ramverk som SOC 2, HIPAA eller ISO 27001, så att teamet kan ta fram revisionsklara underlag utan manuell sammanställning.
När jag har en lista över verktyg som uppfyller kriterierna överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
AI-baserad analys gör stor skillnad när teamet drunknar i aviseringar—plattformar som använder maskininlärning för att flagga avvikande beteende sållar bort brus som signaturbaserad detektering missar. Jag utvärderar också funktioner för automatiserade incidentåtgärder, till exempel spelböcker som isolerar en komprometterad slutpunkt och återkallar sessioner utan att invänta en analytiker. Hantering av attackytan är också viktig, särskilt för team som driver hybrida miljöer där skugg-IT och bortglömda tillgångar skapar blinda fläckar som ingen intern genomsökning kan upptäcka.
Bortom funktionerna
Integrationsekosystemet är en av de första sakerna jag kontrollerar—ett verktyg som har inbyggda anslutningar till ditt SIEM, din ITSM-plattform som ServiceNow och molnleverantörer som AWS eller Azure sparar timmar av manuell korrelation. Flexibilitet vid driftsättning är också viktig; team med strikta krav på datalokalitet behöver alternativ för lokal eller regional värdtjänst, inte bara SaaS. Jag utvärderar licenstransparens noggrant, eftersom modeller med avgift per slutpunkt och per GB för datainhämtning kan skalas oförutsägbart när miljön växer eller loggvolymerna ökar under en incident.
Så väljer du cybersäkerhetsprogramvara
När du tar fram en kortlista, provar och väljer cybersäkerhetsprogramvara bör du tänka på följande:
- Vilket problem försöker du lösa - Börja med att identifiera luckan i cybersäkerheten som du försöker fylla, för att tydliggöra vilka funktioner och vilken funktionalitet verktyget behöver erbjuda.
- Vem behöver använda det - För att utvärdera kostnad och krav bör du överväga vilka som kommer att använda plattformen och hur många licenser du behöver. Du behöver utvärdera om det bara är IT-teamet eller hela organisationen som kommer att behöva åtkomst. När det är tydligt är det värt att överväga om du prioriterar användarvänlighet för alla eller snabbhet för dina tekniska expertanvändare.
- Vilka andra verktyg det behöver fungera med - Klargör vilka verktyg du ersätter, vilka verktyg som blir kvar och vilka verktyg du behöver integrera med. Det kan omfatta din molninfrastruktur, DMARC-programvara, nätverk och datakällor samt din övergripande teknikstack. Du kan också behöva besluta om verktygen ska integreras med varandra eller om du i stället kan ersätta flera verktyg med en konsoliderad cybersäkerhetsprogramvara.
- Vilka resultat som är viktiga - Överväg vilket resultat verktyget behöver leverera för att betraktas som framgångsrikt. Fundera på vilken kapacitet du vill få eller vad du vill förbättra och hur du kommer att mäta framgång. Du kan jämföra erbjudanden inom cybersäkerhetsprogramvara tills du blir blå i ansiktet, men om du inte tänker på vilka resultat du vill uppnå kan du slösa bort mycket värdefull tid.
- Hur det skulle fungera inom din organisation - Överväg lösningarna tillsammans med dina arbetsflöden och din leveransmetodik. Utvärdera vad som fungerar bra och vilka områden som orsakar problem och behöver åtgärdas. Kom ihåg att alla företag är olika — anta inte att ett verktyg kommer att fungera i din organisation bara för att det är populärt.
Trender inom cybersäkerhetsprogramvara 2025
Under 2025 gör cyberhotens ökande komplexitet och sofistikering uppdateringar av funktionerna och funktionaliteten i cybersäkerhetsprogramvara ännu viktigare, särskilt för cybersäkerhet för finansiella tjänster. En genomgång av produktuppdateringar, pressmeddelanden och versionsloggar från de snabbast utvecklande och mest populära cybersäkerhetsverktygen visar viktiga trender inom programvara och teknik som är utformade för att skydda och säkra företagsenheter och infrastruktur. Här är några av de trender jag har observerat:
Funktioner under utveckling
- Förbättrad slutpunktssäkerhet: Med ökningen av distansarbete ligger fokus tydligt på avancerade lösningar för slutpunktsskydd. Dessa erbjuder mer omfattande försvar mot attacker riktade mot fjärrenheter, inklusive säkerhetsmodeller med nolltillit.
- Förbättringar av molnsäkerheten: I takt med att företag fortsätter att migrera till molnplattformar har efterfrågan på molnspecifika säkerhetsfunktioner ökat. Verktygen utvecklas för att erbjuda bättre insyn, kontroll och skydd för molnmiljöer, inklusive konfigurationer med flera moln och hybrida moln.
Ny och ovanlig funktionalitet
- Beteendeanalys för upptäckt av insiderhot: Vissa cybersäkerhetsverktyg introducerar avancerad analys av användarbeteenden för att identifiera och motverka insiderhot. Denna ovanliga funktion bygger på övervakning av användaraktiviteter för att upptäcka avvikelser som kan tyda på en säkerhetsrisk.
- Decentraliserad säkerhetsdrift: Ett nytt angreppssätt som utforskas är decentralisering av cybersäkerhetsdriften, där blockkedjeteknik används för att förbättra säkerheten och dataintegriteten i nätverk.
Minskande betydelse
- Traditionellt signaturbaserat antivirus: Beroendet av traditionella signaturbaserade antiviruslösningar minskar, eftersom de är mindre effektiva mot zero-day-exploateringar och avancerade ihållande hot (APTs). Marknaden går mot lösningar som erbjuder mer dynamiska och beteendebaserade metoder för upptäckt.
I takt med att cyberhoten utvecklas gör även verktygen som är utformade för att bekämpa dem det. Genom att hålla sig uppdaterad om dessa trender kan företag fatta smartare beslut om den programvara och de lösningar de implementerar och säkerställa att de inte bara passar dagens behov utan även framtidens.
Vad är cybersäkerhetsprogramvara?
Cybersäkerhetsprogramvara används för att skydda system, nätverk och data mot hot som skadlig programvara, nätfiske och obehörig åtkomst. Den används vanligtvis av IT-team, säkerhetsexperter och leverantörer av hanterade tjänster som behöver övervaka sårbarheter, hantera incidenter och hålla verksamheten säker.
DNS-säkerhetstjänster, funktioner för hotidentifiering, åtkomstkontroll och aktivitetsloggning hjälper till att identifiera risker, stoppa intrång och spåra händelser. Dessa verktyg bidrar till att minska driftstopp, stödja efterlevnad och göra det enklare att skydda både interna system och system som riktar sig till kunder.
Funktioner
Här är de viktigaste funktionerna jag letade efter i min undersökning av cybersäkerhetsprogramvara:
- Hotbaserad hotdetektering: Den här funktionen möjliggör omedelbar identifiering av hot när de uppstår. Den är avgörande för att minimera det tidsfönster som angripare har på sig att utnyttja sårbarheter och säkerställer att dina enheter och nätverk förblir säkra.
- Automatiserad incidenthantering: Programvara (till exempel programvara för enhetlig hot- och säkerhetshantering) med den här funktionen kan automatiskt vidta fördefinierade åtgärder mot upptäckta hot. Den minskar tiden och resurserna som krävs för manuella ingripanden och effektiviserar processen för att hantera cyberhot på ett effektivt sätt.
- Slutpunktssäkerhet: Detta säkerställer skyddet av enskilda enheter (slutpunkter) som ansluter till ditt nätverk. I takt med att distansarbete blir allt vanligare är det viktigt att säkra varje slutpunkt för att skydda mot hot som riktar sig mot enheter utanför traditionella nätverksförsvar.
- Avancerat brandväggsskydd: Robust brandväggsprogramvara fungerar som en barriär mellan ditt nätverk och externa nätverk som inte är betrodda. Den filtrerar inkommande och utgående trafik baserat på en fastställd uppsättning säkerhetsregler, vilket är avgörande för att förhindra obehörig åtkomst till dina nätverksresurser.
- Multifaktorautentisering (MFA): MFA kräver att användare tillhandahåller flera former av verifiering innan de får åtkomst. Den här funktionen lägger till ett extra säkerhetslager och minskar avsevärt risken för obehörig åtkomst genom komprometterade autentiseringsuppgifter.
- Molnsäkerhet: Den här funktionen är särskilt utformad för att skydda molnbaserad infrastruktur och data och säkerställer att dina tillgångar i molnet är lika säkra som de på fysiska enheter eller lokala nätverk. Den är avgörande för företag som använder molnbaserad databehandling.
- Krypteringsverktyg: Kryptering skyddar känsliga data genom att omvandla dem till oläslig kod för obehöriga användare. Den här funktionen är oumbärlig för att skydda dataintegritet och konfidentialitet, särskilt för information som lagras på molnplattformar eller överförs via nätverk. För hantering av krypteringsnycklar finns PKI-programvara som möjliggör högsta möjliga kontrollnivå.
- Säkerhetsinformation och händelsehantering (SIEM): SIEM ger en överblick över säkerhetslandskapet i hela organisationen genom att samla in och analysera säkerhetsdata från olika källor. Den här funktionen är viktig för att upptäcka mönster och potentiella säkerhetsincidenter innan de eskalerar.
- Sårbarhetsskanning: Regelbunden skanning efter sårbarheter gör det möjligt att identifiera och åtgärda säkerhetsbrister i programvara och system. Den här proaktiva åtgärden är avgörande för att förhindra att angripare utnyttjar kända sårbarheter.
- Förhindrande av dataförlust (DLP): DLP-tekniker förhindrar att känsliga data går förlorade, missbrukas eller nås av obehöriga användare. Den här funktionen är nödvändig för att upprätthålla konfidentialiteten och integriteten hos kritiska företagsdata samt säkerställa efterlevnad av dataskyddsbestämmelser.
Vanliga AI-funktioner i cybersäkerhetsprogramvara
Utöver de standardfunktioner i cybersäkerhetsprogramvara som anges ovan integrerar många av dessa lösningar funktioner som vanligtvis finns i AI-verktyg för cybersäkerhet, såsom:
- AI-baserad hotinformation: Den här funktionen använder artificiell intelligens för att analysera stora mängder data och snabbt identifiera nya eller föränderliga hot. Du får tidiga varningar och proaktivt försvar mot nya attacker.
- Avvikelsedetektering: AI upptäcker automatiskt onormala mönster eller beteenden som kan tyda på en cyberattack. Det hjälper dig att upptäcka dolda hot som traditionella metoder kanske inte identifierar.
- Automatiserad incidenthantering: När ett hot upptäcks kan AI-system automatiskt isolera enheter eller blockera misstänkta åtgärder, vilket förkortar svarstiderna och minskar attackernas påverkan.
- Förutsägande riskbedömning: AI utvärderar dina system och förutsäger var sårbarheter kan uppstå i framtiden. Du kan åtgärda svaga punkter innan de utvecklas till större problem.
- Nätfiskedetektering: AI skannar e-postmeddelanden och kommunikation för att upptäcka nätfiskeförsök genom att analysera språk, avsändarens beteende och avsikt. Detta hjälper till att stoppa bedrägerier innan någon klickar på en farlig länk.
Att välja cybersäkerhetsprogramvara som omfattar dessa funktioner kan avsevärt förbättra organisationens förmåga att försvara sig mot och reagera på cyberhot. Genom att bestämma vilka funktioner som ska prioriteras kan du skapa en motståndskraftig digital miljö som stöder företagets mål, verksamhet och tillväxt.
Fördelar
Cybersäkerhetsprogramvara spelar en avgörande roll för att skydda organisationer mot de många cyberhot som lurar online. Här är fem specifika huvudfördelar som cybersäkerhetsprogramvara ger användare och organisationer:
- Förbättrad upptäckt och hantering av hot: Programvara för cybersäkerhet erbjuder avancerade mekanismer för att upptäcka och reagera på hot i realtid. Programvara för intrångsdetektering gör det möjligt för företag att snabbt identifiera potentiella säkerhetsintrång och begränsa dem innan de kan orsaka betydande skada.
- Förbättrad efterlevnad av regler: Många cybersäkerhetslösningar har funktioner som är utformade för att hjälpa organisationer att följa dataskyddslagar och branschregler. Detta bidrar inte bara till att undvika rättsliga påföljder, utan stärker också förtroendet hos kunder och partner genom att visa ett engagemang för datasäkerhet.
- Skydd mot dataintrång: Genom att implementera robust kryptering, programvara för brandväggsgranskning och system för intrångsdetektering minskar programvara för cybersäkerhet avsevärt risken för dataintrång. Detta skydd är avgörande för att skydda känslig information och upprätthålla företagsdatas integritet och konfidentialitet.
- Ökad produktivitet: Cybersäkerhetshot kan störa verksamheten och leda till kostsamma driftstopp. Genom att förhindra attacker och minimera deras påverkan säkerställer programvara för cybersäkerhet att medarbetarna kan bibehålla sin produktivitet utan avbrott från skadlig aktivitet.
- Varumärkets anseende och förtroende: Effektiva cybersäkerhetsåtgärder skyddar inte bara data och system, utan även organisationens anseende. Kunder är mer benägna att lita på och samarbeta med företag som kan visa ett starkt engagemang för att skydda deras information.
Fördelarna med att investera i programvara för cybersäkerhet sträcker sig långt bortom enkel riskminimering. För organisationer som vill navigera i det digitala landskapets komplexitet erbjuder dessa verktyg ett viktigt försvar, vilket stärker den övergripande motståndskraften och främjar en säker miljö för tillväxt och innovation. För företag baserade i USA innebär samarbete med ett cybersäkerhetsföretag i Chicago eller en annan större stad ett viktigt lager av skydd och insikt för varje projekt.
Kostnader & prissättning
Cybersäkerhetslösningar sträcker sig från kostnadsfria cybersäkerhetsverktyg till betald programvara med mer avancerade funktioner. Varje lösning är utformad för att tillgodose olika behov, från små företag som söker grundläggande skydd till stora företag som förlitar sig på cybersäkerhetsverktyg för företag för mer avancerade säkerhetskrav.
Genom att förstå dessa alternativ kan du fatta ett välgrundat beslut som överensstämmer med organisationens specifika säkerhetsbehov och budgetbegränsningar.
Jämförelsetabell för programvara för cybersäkerhet
Här är en översikt över de vanligaste abonnemangsalternativen för programvara för cybersäkerhet:
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner | Bäst för |
|---|---|---|---|
| Kostnadsfritt | $0 | Grundläggande skydd, begränsade funktioner, rekommenderas för privat bruk eller mycket små företag | Privat bruk, mycket små företag med minimal närvaro online |
| Grundläggande | $10 - $30/månad | Antivirus, brandvägg, e-postsäkerhet, webbfiltrering | Små företag med grundläggande säkerhetsbehov, hemmakontor |
| Standard | $30 - $70/månad | Grundläggande funktioner samt slutpunktsskydd, mobil säkerhet, VPN | Växande företag, nystartade företag, organisationer med viss känslig information |
| Premium | $70 - $150/månad | Standardfunktioner samt avancerat hotskydd, identitetshantering, säkerhetsanalys | Medelstora företag med växande säkerhetsbehov, organisationer med kunddata |
| Företag | Anpassad prissättning | Premiumfunktioner samt skalbarhetsalternativ, dedikerad support, BAS-programvara, heltäckande lösningar | Stora företag, organisationer med komplex IT-infrastruktur, företag som hanterar mycket känsliga data |
När du väljer ett abonnemang för programvara för cybersäkerhet bör du ta hänsyn till både dina omedelbara och framtida säkerhetsbehov samt din budget. Rätt abonnemang bör erbjuda en balans mellan heltäckande skydd och att inte överbelasta dina ekonomiska resurser.
Vanliga frågor om cybersäkerhetsprogramvara
Här är några svar på vanliga frågor om cybersäkerhetsprogramvara:
Hur utvärderar jag cybersäkerhetsprogramvara för integrering med min befintliga teknikstack?
Vilka är de viktigaste efterlevnadsstandarderna att ta hänsyn till när man väljer cybersäkerhetsprogramvara?
Hur mäter jag avkastningen på investeringen för en cybersäkerhetslösning i min organisation?
Kan cybersäkerhetsverktyg hjälpa till att automatisera hotdetektering och åtgärder?
Vilka är vanliga utmaningar när cybersäkerhetsprogramvara distribueras i stor skala?
Vilka är bästa praxis för cybersäkerhet?
Är Windows Defender tillräckligt bra, eller behöver jag ett antivirusprogram?
Vad händer härnäst?
Om du håller på att undersöka verktyg för databasövervakning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig till och med genom hela köpprocessen, inklusive prisförhandlingar.