

La scelta degli strumenti DevSecOps giusti può migliorare significativamente l'integrazione della sicurezza nel ciclo di vita dello sviluppo del software e migliorare la conformità, la gestione dei rischi e la velocità di distribuzione, sia che tu debba automatizzare i controlli di sicurezza, applicare le policy o mitigare le vulnerabilità nelle prime fasi dello sviluppo.
Tuttavia, trovare la soluzione più adatta può sembrare difficile, con così tante opzioni disponibili e la sfida di bilanciare la sicurezza con l'efficienza dello sviluppo.
In questo articolo, attingo alla mia esperienza come specialista DevSecOps e ai test pratici di decine di strumenti di automazione della sicurezza per analizzarne le funzionalità, i casi d'uso ideali e il modo in cui possono aiutarti a ottenere una distribuzione del software più rapida e sicura, con un'interruzione minima dei flussi di lavoro di sviluppo.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella di confronto degli strumenti DevSecOps
Questa tabella di confronto riassume i dettagli sui prezzi della mia selezione dei migliori strumenti DevSecOps:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per le correzioni di sicurezza in tutto l'ambiente tecnologico | Piano gratuito disponibile | A partire da $350/mese | Website | |
| 2 | Ideale per SCA e SAST con analisi della raggiungibilità | Demo gratuita disponibile | Fino a 1.000 $/sviluppatore/anno (fatturato annualmente) | Website | |
| 3 | Ideale per SAST contestuale | Piano gratuito disponibile | Da $200/mese | Website | |
| 4 | Ideale per il monitoraggio cloud e insight dall’IA | Prova gratuita di 30 giorni + demo gratuita disponibile | A partire da $10/mese (fatturato annualmente) | Website | |
| 5 | Ideale per il monitoraggio delle applicazioni full-stack | Prova gratuita di 14 giorni | $15/utente/mese (fatturato annualmente) | Website | |
| 6 | Ideale per l'ingegneria e l'analisi delle prestazioni | Piano gratuito disponibile | $99/utente/mese (fatturato annualmente) | Website | |
| 7 | Ideale per test end-to-end guidati dall’IA | Prova gratuita disponibile + demo gratuita | $59/utente/mese (fatturazione annuale) | Website | |
| 8 | Ideale per creare endpoint per moduli in pochi minuti | $10/user/month | Website | ||
| 9 | Ideale per l'osservabilità e l'analisi in tempo reale | $10/user/month (fatturato annualmente) | Website | ||
| 10 | Ideale per osservabilità e debug nei sistemi di produzione | Piano gratuito + demo disponibile | $25/mese per utente | Website |


Recensioni dei migliori strumenti DevSecOps
Di seguito sono riportati i miei riepiloghi dettagliati dei migliori strumenti DevSecOps inclusi nella mia selezione. Le mie recensioni offrono un’analisi dettagliata delle funzionalità principali, dei pro e dei contro, delle integrazioni e dei casi d’uso ideali di ciascuno strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per le correzioni di sicurezza in tutto l'ambiente tecnologico
- Piano gratuito disponibile
- A partire da $350/mese
Visit WebsiteCustomer Rating:4.7/5
Aikido Security mostra i dettagli delle CVE e i percorsi di correzione per ogni dipendenza. Aikido Security è una piattaforma DevSecOps che consolida SAST, SCA, rilevamento dei segreti, scansione IaC, scansione dei container, CSPM, DAST e protezione in fase di esecuzione in un unico strumento che copre gli ambienti di codice, cloud e fase di esecuzione.
Per chi è più indicato Aikido Security?
Aikido Security è particolarmente adatto ai team di ingegneria che devono proteggere codice, container e infrastruttura cloud senza gestire uno strumento separato per ogni livello.
Perché ho scelto Aikido Security
Ho scelto Aikido Security come uno dei migliori perché è l'unico strumento della mia lista che esegue l'analisi della raggiungibilità insieme alla valutazione della sfruttabilità delle CVE. Così, invece di analizzare centinaia di avvisi sulle dipendenze, posso vedere esattamente quali funzioni vulnerabili sono effettivamente richiamabili dai punti di ingresso della mia applicazione. AutoFix genera quindi richieste di integrazione verificabili con il minimo aggiornamento di versione necessario, distinguendo gli aggiornamenti di correzione da quelli principali. La combinazione tra 'è raggiungibile?' e 'ecco la correzione' copre l'intero ciclo di correzione tra codice, container e IaC senza dover cambiare strumento.
Caratteristiche principali di Aikido Security
- Report sulla conformità: Genera report pronti per gli audit e associati a standard tra cui ISO 27001, SOC 2, PCI DSS, HIPAA, NIS2 e DORA, sulla base delle scansioni e dei risultati attivi.
- Scansione tramite estensione per l'IDE: Mostra i risultati SAST, relativi ai segreti e all'IaC direttamente nel codice durante la scrittura, con i dettagli per la correzione disponibili direttamente nell'editor.
- Controllo delle richieste di integrazione e dei rilasci: Blocca le richieste di integrazione o le distribuzioni quando i nuovi problemi raggiungono o superano una soglia di gravità configurata tra i tipi di scansione selezionati.
- Analisi della sfruttabilità delle CVE: Esegue ogni notte una valutazione basata su agenti delle CVE aperte relative alle dipendenze, regolando automaticamente la gravità o posticipando i risultati in base alle prove di sfruttabilità.
Integrazioni di Aikido Security
Aikido Security offre oltre 100 integrazioni, tra cui GitHub Actions, GitLab CI/CD, Jenkins, CircleCI, Azure Pipelines, AWS, Google Cloud, Azure, Jira e Visual Studio Code. L'API REST pubblica e i webhook supportano le integrazioni personalizzate.
Pros and Cons
Pros:
- La raggiungibilità aiuta a dare priorità ai rischi sfruttabili nelle dipendenze
- AutoFix propone correzioni verificabili per l'intero ambiente tecnologico
- I recensori apprezzano la valutazione e la correzione orientate all'azione
Cons:
- Alcuni risultati continuano a generare falsi positivi
- I recensori desiderano maggiori dettagli nei report
Learn more about Aikido Security: Ideale per SCA e SAST con analisi della raggiungibilità
- Demo gratuita disponibile
- Fino a 1.000 $/sviluppatore/anno (fatturato annualmente)
Visit WebsiteCustomer Rating:4.7/5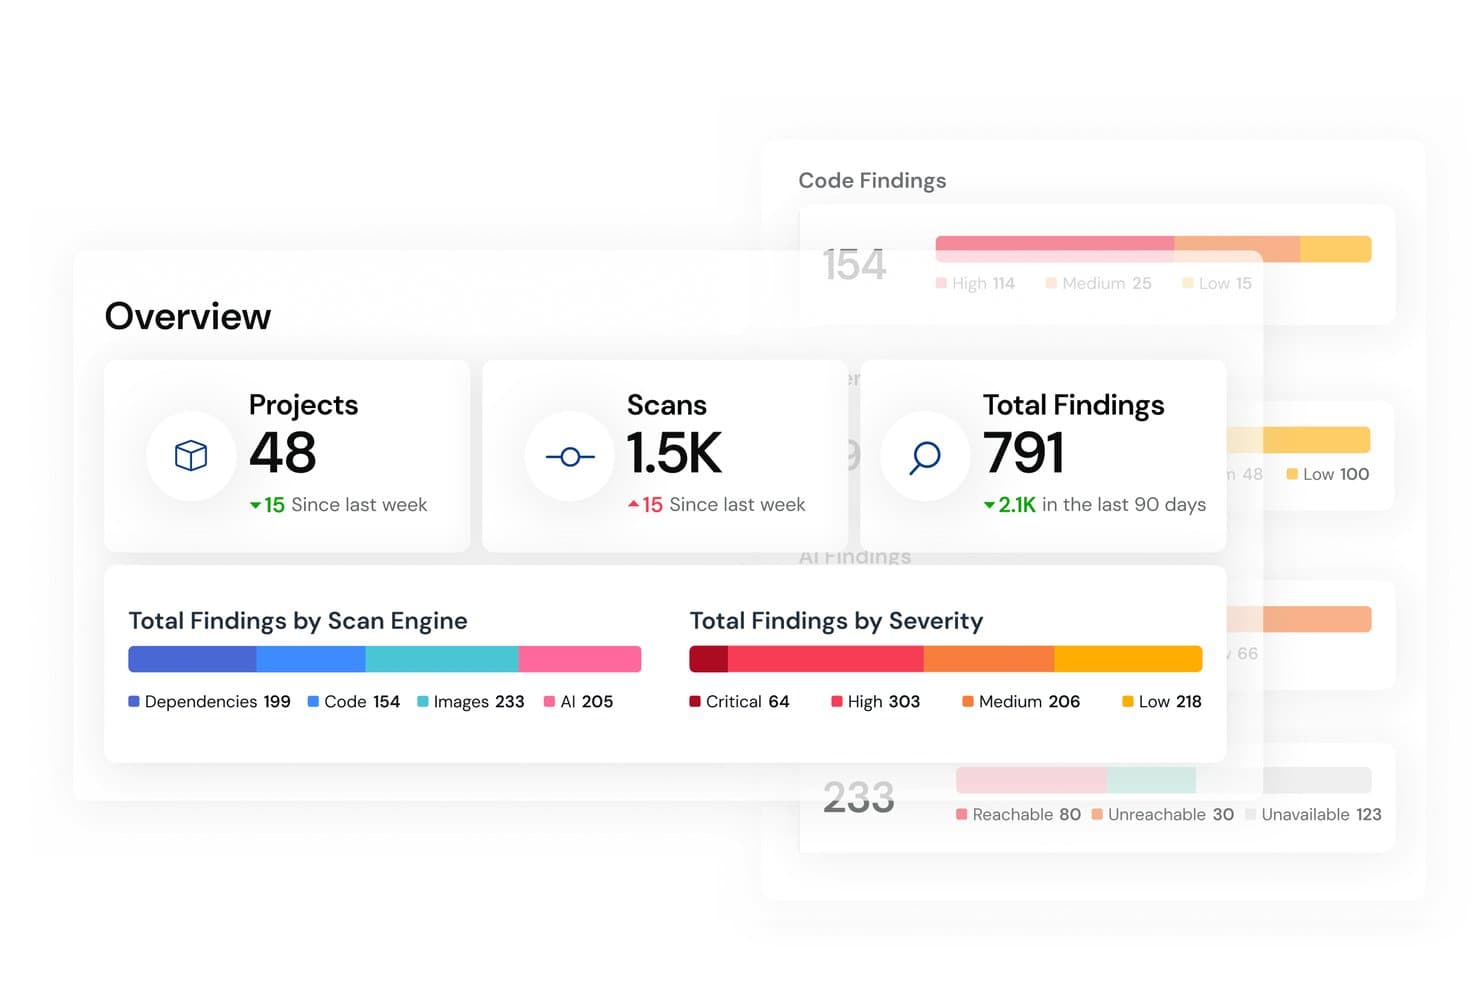
Mend.io centralizza i risultati di sicurezza tra i motori di scansione e i livelli di gravità. Mend AppSec è una piattaforma DevSecOps che unifica SAST, SCA e la scansione dei container nelle pipeline CI/CD, con analisi della raggiungibilità, triage assistito dall'IA e richieste pull automatizzate per la correzione delle dipendenze integrate nei flussi di lavoro degli sviluppatori.
Per chi è più indicato Mend AppSec?
Mend AppSec è particolarmente adatto ai team di sicurezza e ingegneria che necessitano di una copertura SCA e SAST matura, con analisi della raggiungibilità integrata direttamente nelle pipeline CI/CD.
Perché ho scelto Mend AppSec
Ho scelto Mend AppSec come una delle soluzioni migliori perché la sua analisi della raggiungibilità lo distingue dagli strumenti che si limitano a segnalare ogni dipendenza vulnerabile. Invece di sommergere il team di avvisi, verifica se il codice dell'applicazione richiama effettivamente la funzione vulnerabile, consentendo di correggere prima ciò che conta. Apprezzo anche il fatto che il triage assistito dall'IA classifichi i risultati SAST come Vero positivo, Inconcludente o Falso positivo, fornendo il contesto del flusso dei dati e riducendo significativamente il ciclo di revisione manuale.
Funzionalità principali di Mend AppSec
- Rilevamento dei pacchetti dannosi: Identifica lo squatting di nomi, gli attacchi di confusione delle dipendenze e i pacchetti contenenti codice per porte posteriori o per l'esfiltrazione dei dati nelle dipendenze a codice aperto.
- Motore unificato per le policy: Applica soglie di gravità, SLA e regole sulle licenze condivise tra le scansioni SAST, SCA e dei container, con violazioni che attivano avvisi, errori della pipeline o blocchi delle richieste pull.
- Generazione e acquisizione di SBOM: Esporta gli elenchi dei componenti software nei formati SPDX e CycloneDX e importa SBOM di terze parti, con dati VEX per comunicare la sfruttabilità dei componenti.
- Scansione IaC: Analizza Terraform, CloudFormation, YAML di Kubernetes, Helm e Dockerfile alla ricerca di configurazioni errate tramite Mend CLI.
Integrazioni di Mend.io
Mend.io si integra con GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, AWS CodeBuild, Docker, Amazon ECR e JFrog Artifactory. La sua API REST supporta integrazioni personalizzate.
Pros and Cons
Pros:
- L'analisi della raggiungibilità aiuta a stabilire la priorità delle dipendenze vulnerabili
- I controlli della pipeline applicano le policy di sicurezza e gli SLA
- Le richieste pull per la correzione delle dipendenze riducono la correzione manuale
Cons:
- I falsi positivi richiedono ancora una revisione manuale
- La configurazione delle policy richiede impegno nei codebase di grandi dimensioni
Learn more about Mend.io:

ZeroPath offre una dashboard di sicurezza unificata che mette in evidenza attività di scansione, tipi di vulnerabilità, gravità dei problemi e principali criticità in un colpo d'occhio. ZeroPath offre una piattaforma di sicurezza delle applicazioni nativa per l'IA, pensata per aziende attente alla sicurezza che desiderano migliorare i propri processi di protezione applicativa. Fornendo strumenti come Static Application Security Testing (SAST) e Software Composition Analysis (SCA), ZeroPath identifica e corregge automaticamente le vulnerabilità in modo intelligente, risultando particolarmente interessante per le aziende che danno priorità a ridurre i falsi positivi e ottenere informazioni utili e azionabili.
Perché ho scelto ZeroPath
Ho scelto ZeroPath perché si distingue per l'attenzione alla rilevazione di vulnerabilità effettivamente sfruttabili (e non solo problematiche superficiali) grazie a funzionalità come SAST contestuale con punteggio di sfruttabilità e patch generata dall'IA con un solo clic, che aiuta gli sviluppatori ad agire sulle scoperte di sicurezza senza uscire dal flusso di codice. Questi aspetti rispondono direttamente a problematiche tipiche dei team—build lenti, alert rumorosi e attrito tra sicurezza e sviluppo—e contribuiscono a trasformare il feedback di sicurezza in parte integrante del workflow invece che in un ostacolo.
Caratteristiche principali di ZeroPath
Oltre alle funzionalità principali di remediation delle vulnerabilità, ZeroPath offre altri vantaggi rilevanti:
- Feedback in tempo reale: La piattaforma fornisce informazioni immediatamente utili agli sviluppatori, permettendo loro di affrontare i problemi di sicurezza prima del merge del codice.
- Scansione incrementale: Analizza solo i percorsi di codice modificati, consentendo di completare i controlli delle pull request in meno di 60 secondi.
- Motore di policy in linguaggio naturale: Consente di scrivere regole di sicurezza del codice in linguaggio naturale e applicarle su tutti i repository.
- Integrazioni e supporto strumenti per sviluppatori: Include plugin per VS Code, strumenti CLI, API REST e analisi visiva delle applicazioni per integrare la sicurezza nei workflow di sviluppo.
Integrazioni ZeroPath
Le integrazioni includono GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack e altri strumenti di sicurezza.
Pros and Cons
Pros:
- Individua errori logici e problemi di autorizzazione nascosti che molti scanner non rilevano
- Supporto per remediation automatica o quasi-automatica per molte vulnerabilità
- Dashboard e analytics unificati offrono visibilità sullo stato di sicurezza e metriche di velocità
Cons:
- Come con qualsiasi strumento basato su IA, è necessario verificare l'affidabilità dell'automazione (generazione patch, triage)
- Potrebbe essere eccessivamente avanzato per piccoli team che necessitano solo della scansione di base delle vulnerabilità
Learn more about Zeropath: Ideale per il monitoraggio cloud e insight dall’IA
- Prova gratuita di 30 giorni + demo gratuita disponibile
- A partire da $10/mese (fatturato annualmente)
Visit WebsiteCustomer Rating:4.7/5
La dashboard potenziata dall’IA di Site24x7 unifica il monitoraggio di applicazioni, cloud e rete in un’unica vista. Site24x7 offre una suite completa di strumenti di monitoraggio pensata per DevSecOps, tra cui monitoraggio di siti web, monitoraggio delle prestazioni applicative, gestione dei log e gestione dei costi cloud. Si rivolge a professionisti IT e aziende che desiderano migliorare l'efficienza operativa e la sicurezza. Enfatizzando la diagnostica proattiva e la valutazione del rischio, Site24x7 si distingue come una risorsa preziosa per le organizzazioni focalizzate sul mantenimento di ambienti digitali solidi e sicuri.
Perché ho scelto Site24x7
Ho scelto Site24x7 perché eccelle nel fornire un monitoraggio cloud completo e insight guidati dall’IA, elementi fondamentali per gli strumenti DevSecOps. La sua capacità di integrarsi senza problemi con le principali piattaforme cloud come AWS, Azure e GCP permette al tuo team di monitorare efficacemente le risorse cloud. Il monitoraggio IT alimentato dall’intelligenza artificiale della piattaforma offre una diagnostica proattiva, garantendo che i potenziali problemi vengano individuati prima che impattino le operazioni. Nella mia esperienza, le estese integrazioni con plugin ne migliorano ulteriormente la capacità di gestire ambienti IT eterogenei, rendendolo un valido candidato per le organizzazioni che mirano a mantenere sicurezza ed efficienza.
Caratteristiche principali di Site24x7
Oltre alle sue capacità di monitoraggio cloud, ho trovato particolarmente utili le seguenti funzionalità:
- Monitoraggio degli utenti reali: questa funzione ti aiuta a comprendere la reale esperienza degli utenti attraverso il tracciamento di come essi interagiscono con le tue applicazioni.
- Monitoraggio sintetico delle transazioni web: ti permette di simulare le transazioni degli utenti per garantire che la tua applicazione abbia performance adeguate in varie condizioni.
- Monitoraggio della rete: fornisce informazioni sulla salute della tua rete, aiutando a identificare e risolvere problemi di connettività.
- Gestione dei log: consente di raccogliere, analizzare e gestire i log da diverse fonti, agevolando il troubleshooting e il monitoraggio della sicurezza.
Integrazioni di Site24x7
Site24x7 offre una varietà di integrazioni native per migliorare le sue capacità di monitoraggio. Le integrazioni includono Slack, Microsoft Teams, Zoho Cliq, Discord, Telegram, Jira, ServiceDesk Plus MSP Cloud, Amazon EventBridge e Zapier.
Pros and Cons
Pros:
- Ampia copertura per il monitoraggio DevSecOps
- Monitoraggio di utenti reali e sintetici
- Rilevamento delle anomalie tramite IA
Cons:
- Test di sicurezza approfonditi limitati
- La personalizzazione degli avvisi può risultare restrittiva
Learn more about Site24x7: Ideale per il monitoraggio delle applicazioni full-stack
- Prova gratuita di 14 giorni
- $15/utente/mese (fatturato annualmente)
Visit WebsiteCustomer Rating:4.5/5
Una foto della dashboard personalizzabile creata per lo strumento Datadog. Datadog è uno strumento potente progettato per offrire un monitoraggio completo delle applicazioni full-stack. Grazie alla sua capacità di fornire approfondimenti dettagliati su tutto il tuo stack, si guadagna a pieno titolo il riconoscimento di miglior strumento di sorveglianza applicativa completa.
Perché ho scelto Datadog: Ho scelto Datadog per la sua capacità insuperabile di approfondire ogni livello delle tue applicazioni. L'ampiezza delle sue funzionalità di monitoraggio lo rende la scelta ideale per i team che cercano una comprensione approfondita dell'intero stack. Ecco perché è il miglior strumento per il monitoraggio delle applicazioni full-stack.
Funzionalità distintive & integrazioni:
Datadog offre dashboard delle prestazioni in tempo reale, ampia automazione e avanzate capacità di allerta. Queste funzionalità ti permettono di essere proattivo nella gestione di potenziali problemi.
Per quanto riguarda le integrazioni, Datadog supporta numerose piattaforme, tra cui AWS, Google Cloud, Azure e molte altre, garantendo compatibilità con l'infrastruttura esistente.
Pros and Cons
Pros:
- Monitoraggio full-stack completo
- Estese funzionalità di automazione
- Ampia gamma di integrazioni
Cons:
- Può essere complesso per i principianti
- Costo superiore rispetto ad alcune alternative
- Può risultare opprimente a causa della grande quantità di dati
 Ideale per l'ingegneria e l'analisi delle prestazioni
- Piano gratuito disponibile
- $99/utente/mese (fatturato annualmente)
Visit WebsiteCustomer Rating:4.3/5
Una schermata che mostra la dashboard APM di New Relic. New Relic è uno strumento che offre osservabilità e analisi in tempo reale per aiutare sviluppatori e team operativi a comprendere, eseguire il debug e migliorare le prestazioni delle loro applicazioni. Il suo forte focus sull'analisi e l'ingegneria delle prestazioni eccelle nell'aiutare i team a perfezionare e mantenere applicazioni di alta qualità e ad alte prestazioni.
Perché ho scelto New Relic: Ho scelto New Relic grazie alla sua robusta suite di funzionalità orientate all'analisi delle prestazioni, tra cui analisi dettagliate e visualizzazioni dei dati flessibili. Questo strumento offre informazioni in tempo reale agli sviluppatori per risolvere rapidamente problemi di prestazioni, rendendolo la scelta principale per l'ingegneria e l'analisi delle prestazioni.
Funzionalità principali e integrazioni:
Le funzionalità di New Relic includono un'ampia analisi in tempo reale, distributed tracing e monitoraggio degli errori, tutte essenziali per comprendere nel dettaglio le prestazioni delle applicazioni.
Si integra inoltre con diversi altri strumenti come AWS, Azure e GCP, ampliando così le sue funzionalità su più piattaforme.
Pros and Cons
Pros:
- Potente analisi delle prestazioni
- Dati in tempo reale per una risoluzione dei problemi più rapida
- Ampia gamma di integrazioni
Cons:
- Prezzo più elevato
- Curva di apprendimento ripida per alcuni utenti
- La personalizzazione può essere complessa
Learn more about New Relic: 7Ideale per test end-to-end guidati dall’IA
Mabl
- Prova gratuita disponibile + demo gratuita
- $59/utente/mese (fatturazione annuale)
Visit WebsiteCustomer Rating:4.2/5
Uno screenshot degli elementi di automazione dei test nello strumento Mabl. mabl è una piattaforma intelligente di automazione dei test end-to-end che offre funzionalità di testing guidate dall’intelligenza artificiale. Grazie all’integrazione di algoritmi di apprendimento automatico, questa soluzione si dimostra estremamente efficace nella gestione e nell’esecuzione di scenari di test complessi, giustificando così la sua posizione come la migliore per il testing end-to-end guidato dall’IA.
Perché ho scelto mabl: Nella mia valutazione, mabl si è distinto per l’innovativo utilizzo dell’intelligenza artificiale nel campo del testing. Ho scelto mabl perché permette ai team di creare, eseguire e mantenere test affidabili in modo rapido. Ciò che lo rende unico è proprio l’uso dell’apprendimento automatico per adattare i test in base all’evoluzione della tua applicazione – questa funzione giustifica davvero il suo ruolo di miglior soluzione per il testing end-to-end guidato dall’IA.
Funzionalità principali e integrazioni:
Le capacità di apprendimento dell’IA di mabl rappresentano il suo vero punto di forza – i test si autocorreggono, adattandosi alle evoluzioni della tua applicazione e risparmiando così tempo prezioso nella fase di test. Inoltre, l’output dei test è facile da leggere e permette agli utenti di individuare rapidamente eventuali problemi.
Per quanto riguarda le integrazioni, mabl si integra senza problemi con altri strumenti, offrendo compatibilità con i più popolari strumenti CI/CD e IDE tra cui Jenkins, Bamboo, CircleCI e altri ancora.
Pros and Cons
Pros:
- Test intelligenti ad auto-guarigione
- Ampie possibilità di integrazione
- Output dei test chiaro e utile
Cons:
- Potrebbe risultare costoso per i team di piccole dimensioni
- Necessita di apprendimento per sfruttare appieno le capacità di IA
- Capacità limitate per il performance testing
Learn more about Mabl: Ideale per creare endpoint per moduli in pochi minuti
- $10/user/month
Visit WebsiteCustomer Rating:4.6/5
Ecco uno screenshot del builder di moduli all'interno di Headlessforms. Headlessforms è uno strumento specializzato che aiuta gli sviluppatori a configurare rapidamente endpoint per moduli. Questa capacità di facilitare la rapida creazione di moduli lo rende una scelta ottimale per attività che richiedono un’integrazione veloce dei moduli, consolidando la sua posizione come il migliore per creare endpoint per moduli in pochi minuti.
Perché ho scelto Headlessforms: Quando si tratta di configurare moduli, velocità e affidabilità sono fondamentali, ed è per questo che ho scelto Headlessforms. Il suo focus sulla creazione rapida di endpoint per moduli lo distingue dagli altri. Questo strumento svolge un compito specifico in modo eccellente, ed è perciò il migliore per chiunque abbia bisogno di creare endpoint per moduli in tempi record.
Caratteristiche principali e integrazioni:
Headlessforms offre un processo semplificato di creazione dei moduli che elimina la necessità di configurare un server, facendo risparmiare molto tempo. Garantisce inoltre robuste funzionalità di filtraggio dello spam, un elemento open source essenziale di qualsiasi strumento per moduli.
Per quanto riguarda le integrazioni, Headlessforms si distingue offrendo webhook che si collegano facilmente a tutti i tuoi sistemi esistenti.
Pros and Cons
Pros:
- Creazione rapida di endpoint per moduli
- Robusto filtraggio dello spam
- Webhook versatili per le integrazioni
Cons:
- Limitato alle attività correlate ai moduli
- Potrebbe essere eccessivo per chi crea moduli solo occasionalmente
- Mancanza di opzioni avanzate di personalizzazione
Learn more about Headlessforms: Ideale per l'osservabilità e l'analisi in tempo reale
- $10/user/month (fatturato annualmente)
Visit WebsiteCustomer Rating:4.5/5
Una foto incentrata sulla scheda di ricerca dei log dello strumento Edge Delta. Edge Delta è uno strumento DevSecOps all'avanguardia con osservabilità e analisi in tempo reale basate sull'apprendimento automatico. Ottieni informazioni immediate sulle prestazioni e sulla sicurezza del tuo sistema.
Perché ho scelto Edge Delta: Edge Delta offre una soluzione potente per l'osservabilità e l'analisi che lo distingue dagli altri strumenti. Sfrutta i dati in tempo reale per fornirti informazioni sui tuoi processi DevOps. L'ho scelto per questo elenco grazie alla sua eccezionale capacità di gestire enormi volumi di dati con una latenza minima, consentendo di rispondere istantaneamente ai potenziali problemi. Si distingue come la soluzione migliore per l'osservabilità e l'analisi in tempo reale, poiché la sua progettazione incentrata sulle prestazioni garantisce informazioni tempestive e accurate.
Funzionalità e integrazioni distintive:
Edge Delta offre la possibilità di elaborare e analizzare i dati alla fonte, una funzionalità unica che può ridurre drasticamente i costi e i tempi del trasferimento e dell'archiviazione dei dati. La sua capacità di monitoraggio autonomo consente inoltre di individuare i problemi in modo rapido e affidabile.
Per le integrazioni, è pienamente compatibile con le principali piattaforme di dati come AWS, Azure, GCP e altre ancora, offrendo una soluzione altamente compatibile che si adatta a diversi ecosistemi tecnologici.
Pros and Cons
Pros:
- Analisi efficiente in tempo reale
- Capacità di monitoraggio autonomo
- Ampia compatibilità con le principali piattaforme di dati
Cons:
- Richiede una curva di apprendimento ripida per i nuovi utenti
- Il costo potrebbe essere più elevato per i team DevSecOps più piccoli
- Le opzioni di personalizzazione possono risultare eccessive
Learn more about Edge Delta: Ideale per osservabilità e debug nei sistemi di produzione
- Piano gratuito + demo disponibile
- $25/mese per utente
Visit WebsiteCustomer Rating:4.6/5
Uno screenshot dei parametri di sistema visualizzati dello strumento Honeycomb. Honeycomb è uno strumento progettato per fornire approfondimenti sui sistemi di produzione, consentendo un debug efficace e una migliore salute del sistema. Come piattaforma per dati ad alta cardinalità e risoluzione collaborativa dei problemi, è posizionato in modo unico per migliorare l'osservabilità negli ambienti di produzione.
Perché ho scelto Honeycomb: Nella mia ricerca per selezionare lo strumento ideale per l'osservabilità e il debug, Honeycomb si è distinto per la sua solida gamma di funzionalità e la capacità di gestire dati complessi ad alta cardinalità. Honeycomb è il miglior strumento per il debug e per garantire un'osservabilità affidabile nei sistemi di produzione perché gli sviluppatori possono porre tutte le domande necessarie per comprendere appieno il comportamento del proprio software.
Caratteristiche e integrazioni principali:
Le caratteristiche principali di Honeycomb includono il campionamento dinamico, che riduce il rumore, e la visualizzazione delle tracce, che consente una chiara visibilità del percorso delle richieste.
Inoltre, il Query Builder di Honeycomb consente query complesse, facilitando il debug approfondito. Honeycomb offre integrazioni fondamentali con numerose piattaforme come Kubernetes, AWS e GCP e strumenti come Terraform, rendendolo flessibile e versatile.
Pros and Cons
Pros:
- Ottimo per dati ad alta cardinalità
- Visualizzazione delle tracce avanzata per una migliore osservabilità
- Supporta un'ampia gamma di integrazioni
Cons:
- Il prezzo iniziale è superiore rispetto ad alcuni concorrenti
- Presenta una curva di apprendimento più ripida
- L'interfaccia può risultare complessa per i principianti
Learn more about Honeycomb:
Altri strumenti DevSecOps
Ecco alcune opzioni aggiuntive di strumenti DevSecOps che non sono state incluse nella mia selezione, ma che vale comunque la pena prendere in considerazione:
- 11GitLabIdeale per il CI/CD completo in un'unica applicazione
- 12VMwareIdeale per la gestione di un ambiente multi-cloud
- 13Wiz IaC ScanningIdeale per identificare i rischi nell'Infrastructure as Code
- 14SysdigIdeale per la sicurezza di container e Kubernetes
- 15FlosumIdeale per il DevOps specifico di Salesforce
- 16Octopus DeployIdeale per il deployment automatizzato di applicazioni .NET
Come Valuto gli Strumenti DevSecOps
Valuto gli strumenti DevSecOps su due livelli: i requisiti di base come SAST, SCA e rilevamento segreti integrati nella pipeline, e i fattori differenzianti che contano quando sicurezza e velocità di rilascio si scontrano.
Funzionalità Principali (Requisiti Fondamentali per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità principale elencata di seguito. Quindi, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve ottenere un punteggio minimo totale del 65% per essere preso in considerazione.
- Scansioni SAST & DAST: Controllo la copertura dei linguaggi e i tassi di falsi positivi—gli strumenti che segnalano un'iniezione SQL in una query parametrizzata fanno perdere tempo agli sviluppatori ed erodono la fiducia.
- SCA & Analisi delle Dipendenze: Qui è importante il rilevamento delle dipendenze transitive, perché un pacchetto vulnerabile nascosto a tre livelli nella supply chain è facile da perdere senza questa funzionalità.
- Integrazione con Pipeline CI/CD: Cerco plugin nativi per Jenkins, GitHub Actions, GitLab CI e Azure DevOps, oltre alla possibilità di impostare soglie di fallimento della build in base ai livelli di gravità.
- Scansione di Container & IaC: Valuto se lo strumento copre Dockerfile, manifest Kubernetes e template Terraform, inclusi controlli di configurazione errata oltre la semplice ricerca di CVE.
- Rilevamento dei Segreti: I buoni strumenti rilevano chiavi API e credenziali hardcoded sia nei commit attuali che nella cronologia del repository, idealmente prima che il codice venga pushato tramite pre-commit hook.
- Automazione di Policy & Compliance: Cerco il supporto per policy-as-code e il mapping a framework come SOC 2, PCI-DSS e HIPAA così la preparazione agli audit non è più una corsa manuale ogni trimestre.
Dopo aver stilato una lista di strumenti che soddisfano questi criteri, considero ciò che distingue ogni piattaforma.
Fattori Differenzianti (Cosa Distingue i Vendor)
Ecco come metto a confronto i diversi fornitori:
Funzionalità Distintive
La remediation alimentata da IA è un differenziatore importante—cerco strumenti che generano suggerimenti di correzione o pull request automatici ordinati per sfruttabilità, non solo per punteggio di gravità. Un cruscotto ASPM unificato è importante quando il team esegue scansioni separate SAST, SCA e container; consolidare i risultati in una vista unica e prioritaria per rischiosità riduce notevolmente i tempi di triage. I flussi di lavoro nativi per sviluppatori completano il quadro. Gli strumenti che mostrano i risultati direttamente nei plugin IDE o nei commenti delle pull request vengono adottati più rapidamente rispetto a quelli che richiedono agli ingegneri di accedere a un portale separato.
Oltre le Funzionalità
La profondità dell'ecosistema di integrazione è una delle prime cose che valuto. Uno strumento DevSecOps deve potersi collegare al tuo SCM, sistema di ticketing e SIEM senza bisogno di sviluppare codice personalizzato. La flessibilità di deployment è altrettanto importante—i team in settori regolamentati spesso necessitano di opzioni self-hosted o air-gapped, mentre le startup in rapida crescita desiderano soluzioni SaaS collegabili in pochi minuti. Verifico anche la trasparenza del modello di prezzo, poiché un licensing per sviluppatore rispetto a uno per repository può comportare costi molto diversi a seconda che la tua organizzazione abbia 50 sviluppatori o 500 che lavorano su pochi monorepo.
Come scegliere gli strumenti DevSecOps
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo specifico di selezione del software, ecco un elenco di fattori da tenere presenti:
| Fattore | Cosa considerare |
|---|---|
| FattoreScalabilità | Cosa considerareLo strumento è in grado di crescere insieme al tuo team? Considera quanto riesce a gestire l'aumento dei carichi di dati e degli utenti senza un calo delle prestazioni. |
| FattoreIntegrazioni | Cosa considerareLo strumento si integra con i tuoi sistemi attuali, come le pipeline CI/CD? Verifica la presenza di integrazioni native con software come Docker o alternative a Docker per evitare attività di sviluppo personalizzate. |
| FattorePersonalizzazione | Cosa considerarePuoi adattare lo strumento ai tuoi flussi di lavoro specifici? Cerca opzioni per modificare funzionalità e impostazioni in base ai tuoi processi. |
| FattoreFacilità d'uso | Cosa considerareQuanto è intuitivo lo strumento per i nuovi utenti? Evita curve di apprendimento ripide scegliendo strumenti con interfacce intuitive e una documentazione chiara. |
| FattoreImplementazione e avviamento | Cosa considerareQuanto tempo occorre per iniziare a usarlo? Considera il tempo e le risorse necessari per la configurazione e la rapidità con cui il tuo team può iniziare a ottenere vantaggi. |
| FattoreCosto | Cosa considerareEsistono costi nascosti oltre alla tariffa di abbonamento? Valuta il costo totale di proprietà, inclusi supporto, formazione ed eventuali costi aggiuntivi per il superamento dei limiti. |
| FattoreMisure di sicurezza | Cosa considerareSono presenti misure di sicurezza integrate per proteggere i tuoi dati? Assicurati che lo strumento sia conforme agli standard di settore e offra funzionalità come crittografia e audit. |
| FattoreRequisiti di conformità | Cosa considerareLo strumento supporta la conformità a normative come il GDPR o l'HIPAA? Verifica che soddisfi gli standard necessari, soprattutto se gestisci dati sensibili. |
Cosa sono gli strumenti DevSecOps?
Gli strumenti DevSecOps sono soluzioni software che integrano le pratiche di sicurezza nel processo DevOps. Questi strumenti vengono generalmente utilizzati da sviluppatori, team di sicurezza e professionisti delle operazioni IT per migliorare la collaborazione e garantire la sicurezza durante l'intero ciclo di vita dello sviluppo software. Le funzionalità di test di sicurezza automatizzati, monitoraggio continuo e generazione di report di conformità aiutano i team a rilevare tempestivamente le vulnerabilità e a mantenere ambienti sicuri. Nel complesso, questi strumenti consentono di gestire in modo efficiente i rischi per la sicurezza accelerando al contempo lo sviluppo.
Funzionalità
Quando selezioni gli strumenti DevSecOps, presta attenzione alle seguenti funzionalità chiave:
- Test di sicurezza automatizzati: gli strumenti di test DevOps integrano i controlli di sicurezza nel processo di sviluppo per individuare tempestivamente le vulnerabilità, risparmiando tempo e fatica.
- Monitoraggio continuo: fornisce informazioni in tempo reale sullo stato del sistema, aiutando i team a identificare e risolvere rapidamente i potenziali problemi.
- Report di conformità: offre strumenti per generare report che garantiscono il rispetto delle normative e degli standard di settore.
- Gestione multi-cloud: consente di gestire senza interruzioni le risorse su diverse piattaforme cloud, migliorando la flessibilità.
- Controllo delle versioni: consente di tracciare e gestire le modifiche al codice sorgente, garantendo coerenza e collaborazione tra i membri del team.
- Rilevamento delle anomalie: identifica schemi insoliti nei dati che potrebbero indicare minacce alla sicurezza, contribuendo a prevenire le violazioni.
- Pannelli di controllo personalizzabili: offre un'interfaccia intuitiva per visualizzare i dati e monitorare le principali metriche delle prestazioni.
- Funzionalità di integrazione: si collega facilmente ad altri strumenti e piattaforme, riducendo la necessità di trasferimenti manuali dei dati.
- Analisi delle minacce: fornisce informazioni sulle minacce emergenti, aiutando i team a prevenire le potenziali vulnerabilità.
- Risoluzione automatizzata: suggerisce o implementa correzioni per i problemi identificati, riducendo il carico di lavoro del team di sicurezza.
Vantaggi
L'implementazione degli strumenti DevSecOps offre numerosi vantaggi al tuo team e alla tua azienda. Se combinati con strumenti avanzati di intelligenza artificiale per DevOps, questi vantaggi possono aumentare significativamente. Ecco alcuni dei vantaggi che puoi aspettarti:
- Maggiore sicurezza: i test di sicurezza automatizzati e il rilevamento delle anomalie aiutano a individuare tempestivamente le vulnerabilità, riducendo il rischio di violazioni.
- Conformità migliorata: le funzionalità di generazione dei report di conformità garantiscono che i processi rispettino gli standard di settore, semplificando le verifiche e i controlli normativi.
- Cicli di sviluppo più rapidi: integrando la sicurezza nelle pipeline CI/CD, questi strumenti consentono ai team di distribuire il software più rapidamente senza compromettere la sicurezza.
- Maggiore collaborazione: il controllo delle versioni e le funzionalità di integrazione favoriscono il lavoro di squadra, garantendo che tutti siano allineati sulle modifiche al codice.
- Migliore gestione delle risorse: la gestione multi-cloud e i pannelli di controllo personalizzabili offrono una visione chiara dell'utilizzo delle risorse, aiutando a ottimizzare le operazioni.
- Gestione proattiva delle minacce: l'analisi delle minacce mantiene il tuo team informato sui rischi emergenti, consentendoti di agire prima che si verifichino problemi.
Costi e prezzi
La scelta degli strumenti DevSecOps richiede una conoscenza dei vari modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altro ancora. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di strumenti DevSecOps:
Tabella comparativa dei piani per gli strumenti DevSecOps
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoPiano gratuito | Prezzo medio$0 | Funzionalità comuniTest di sicurezza di base, integrazioni limitate e supporto della comunità. |
| Tipo di pianoPiano personale | Prezzo medio$5-$25/utente/mese | Funzionalità comuniTest di sicurezza avanzati, controllo delle versioni e analisi di base. |
| Tipo di pianoPiano aziendale | Prezzo medio$30-$75/utente/mese | Funzionalità comuniMonitoraggio avanzato, report sulla conformità e gestione multicloud. |
| Tipo di pianoPiano aziendale | Prezzo medio$100-$200/utente/mese | Funzionalità comuniPannelli di controllo personalizzabili, supporto dedicato e funzionalità di integrazione complete. |
Domande frequenti sugli strumenti DevSecOps
Ecco alcune risposte alle domande comuni sugli strumenti DevSecOps:
Qual è lo scopo principale degli strumenti DevSecOps?
Lo scopo principale degli strumenti DevSecOps è integrare le pratiche di sicurezza nel processo DevOps. Questi strumenti aiutano il team a identificare le vulnerabilità nelle prime fasi del ciclo di vita dello sviluppo, garantendo che la sicurezza sia una preoccupazione costante e non un aspetto considerato a posteriori. Utilizzando questi strumenti, è possibile automatizzare i controlli di sicurezza, facilitare la collaborazione tra i team e mantenere la conformità agli standard del settore.
Gli strumenti DevSecOps sono adatti ai team di piccole dimensioni?
Sì, gli strumenti DevSecOps possono essere adatti ai team di piccole dimensioni. Molti strumenti offrono soluzioni scalabili adatte a team di dimensioni diverse, fornendo funzionalità di sicurezza essenziali senza sovraccaricare i team più piccoli. È consigliabile cercare strumenti che offrano piani tariffari flessibili e interfacce intuitive, per aiutare il team a integrare le pratiche di sicurezza senza richiedere risorse o competenze estese.
In che modo gli strumenti DevSecOps migliorano la collaborazione tra i team?
Gli strumenti DevSecOps migliorano la collaborazione tra i team integrando la sicurezza nel flusso di lavoro dello sviluppo. Forniscono una piattaforma condivisa in cui i team di sviluppo, operativi e di sicurezza possono lavorare insieme, affrontando i problemi di sicurezza non appena si presentano. Funzionalità come gli avvisi in tempo reale e i pannelli di controllo condivisi mantengono tutti informati, promuovendo una cultura di trasparenza e cooperazione.
Gli strumenti DevSecOps possono essere integrati con i sistemi esistenti?
Sì, la maggior parte degli strumenti DevSecOps può essere integrata con i sistemi esistenti. In genere offrono compatibilità con piattaforme diffuse come AWS, Azure, Docker e Kubernetes. Quando si sceglie uno strumento, è opportuno verificarne le funzionalità di integrazione per assicurarsi che si adatti perfettamente all’attuale insieme di tecnologie, favorendo una transizione più fluida e una maggiore efficienza del flusso di lavoro.