

I 10 migliori strumenti di sicurezza DevOps recensiti nel 2026

Elenco dei migliori strumenti di sicurezza DevOps


I migliori strumenti di sicurezza DevOps aiutano i team a rilevare tempestivamente le vulnerabilità, ridurre i rischi nelle pipeline CI/CD, applicare i controlli di sicurezza e impedire che configurazioni errate raggiungano la produzione. Questi strumenti integrano i controlli di sicurezza nei flussi di lavoro di sviluppo e distribuzione, in modo che i problemi vengano identificati prima di causare interruzioni o violazioni.
I team adottano spesso gli strumenti di sicurezza DevOps quando le revisioni manuali rallentano i rilasci, le lacune di sicurezza passano inosservate nelle pipeline ad alta velocità o gli errori di configurazione espongono infrastrutture e applicazioni. Questi problemi aumentano l'impegno necessario per rispondere agli incidenti, ritardano le distribuzioni e creano attriti tra i team di sviluppo, operativi e di sicurezza.
Con oltre 20 anni di esperienza nel settore come Direttore tecnologico, ho testato e recensito decine di strumenti di sicurezza DevOps in ambienti reali per valutarne l'accuratezza del rilevamento, le integrazioni e la facilità d'uso. Questa guida mette in evidenza i migliori strumenti di sicurezza DevOps che aiutano i team a mantenere sicure le pipeline di distribuzione. Ogni recensione illustra funzionalità, vantaggi e svantaggi e casi d'uso più adatti, per aiutarti a scegliere lo strumento giusto.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei migliori strumenti di sicurezza DevOps
Questa tabella comparativa riassume i dettagli dei prezzi dei migliori strumenti di sicurezza DevOps che ho selezionato, per aiutarti a trovare quello più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per il testing statico della sicurezza delle applicazioni | Piano gratuito + prova gratuita di 14 giorni + demo gratuita disponibile | A partire da $34/mese | Website | |
| 2 | Ideale per l'integrazione AI-DevOps | Piano gratuito disponibile | Da $200/mese | Website | |
| 3 | Ideale per la scansione automatizzata | Prova gratuita di 14 giorni + demo gratuita disponibile | A partire da $149/mese | Website | |
| 4 | Ideale per la sicurezza pensata per gli sviluppatori | Piano gratuito + demo gratuita disponibile | Da $25/sviluppatore collaboratore/mese | Website | |
| 5 | Ideale per la scansione delle vulnerabilità | Piano gratuito per sempre (open source) | Piano gratuito per sempre (open source) | Website | |
| 6 | Ideale per la sicurezza cloud-native | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 7 | Ideale per la conformità open-source | Prova di 14 giorni + piano gratuito disponibile | Da $207/mese | Website | |
| 8 | Ideale per il rilevamento delle minacce in tempo reale | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 9 | Il migliore per la sicurezza dei container | Prova gratuita di 14 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 10 | Ideale per integrazione CI/CD | Prova gratuita di 14 giorni | Da $42/utente/mese | Website |

Recensioni dei migliori strumenti di sicurezza DevOps
Di seguito trovi i miei riepiloghi dettagliati dei migliori strumenti di sicurezza DevOps presenti nel mio elenco. Le mie recensioni offrono un’analisi approfondita delle funzionalità principali, dei vantaggi & svantaggi, delle integrazioni e dei casi d’uso ideali di ciascuno strumento, per aiutarti a trovare quello più adatto.

Ideale per il testing statico della sicurezza delle applicazioni

SonarQube è l'ideale se vuoi mantenere elevati standard di qualità e sicurezza del codice. Sia che tu sia uno sviluppatore o un ingegnere di piattaforma, SonarQube offre una soluzione completa alle sfide comuni, come l'identificazione delle vulnerabilità e la garanzia della conformità. Le sue funzionalità avanzate aiutano a semplificare il processo di sviluppo, rendendolo una scelta interessante quando desideri migliorare la postura di sicurezza senza compromettere l'efficienza.
Perché ho scelto SonarQube
Ho scelto SonarQube per le sue solide capacità di Static Application Security Testing (SAST), fondamentali per identificare e mitigare le vulnerabilità nelle prime fasi dello sviluppo. La funzione di analisi dei flussi di input non attendibili è particolarmente preziosa poiché traccia il percorso dei dati non affidabili, aiutando il team a identificare vulnerabilità di injection come SQL injection e cross-site scripting. Inoltre, la funzionalità di rilevamento dei segreti di SonarQube assicura che informazioni sensibili come API key e password non vengano divulgate accidentalmente, rispondendo a un'esigenza critica nel panorama della sicurezza DevOps.
Funzionalità principali di SonarQube
Oltre all'analisi di sicurezza, trovo interessante che SonarQube offra anche:
- Software Composition Analysis (SCA): Analizza le librerie di terze parti per vulnerabilità e problemi di conformità, fornendo una Software Bill of Materials (SBOM) completa.
- Analisi di Infrastructure as Code (IaC): Rileva errori di configurazione in strumenti come Terraform e Kubernetes, offrendo indicazioni pratiche per la correzione.
- Porte di qualità personalizzabili: Permette di impostare e applicare soglie minime di qualità, garantendo coerenza nel codice tra i progetti.
- Feedback in tempo reale: Fornisce indicazioni e suggerimenti immediati all'interno di IDE e pipeline CI/CD, aiutando a mantenere efficienza e sicurezza nel flusso di lavoro.
Integrazioni SonarQube
Le integrazioni includono GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Bamboo, CircleCI, Travis CI, TeamCity e Maven.
Pros and Cons
Pros:
- Fornisce feedback in tempo reale per individuare bug nelle prime fasi di sviluppo.
- Si integra facilmente con le pipeline CI/CD, migliorando il flusso di lavoro.
- Supporta oltre 35 linguaggi di programmazione per un'ampia applicabilità.
Cons:
- I tempi di scansione possono essere lunghi su basi di codice molto grandi.
- Può generare falsi positivi, richiedendo verifica manuale.
New Product Updates from SonarQube
SonarQube Cloud Adds DataWeave, Gosu, Groovy, and PowerShell
SonarQube Cloud now supports MuleSoft DataWeave, Gosu, Groovy, and PowerShell, extending deterministic analysis with bug, security, and maintainability checks across existing SCM integrations. For more information, visit SonarQube's official site.
 .

Zeropath
Ideale per l'integrazione AI-DevOps
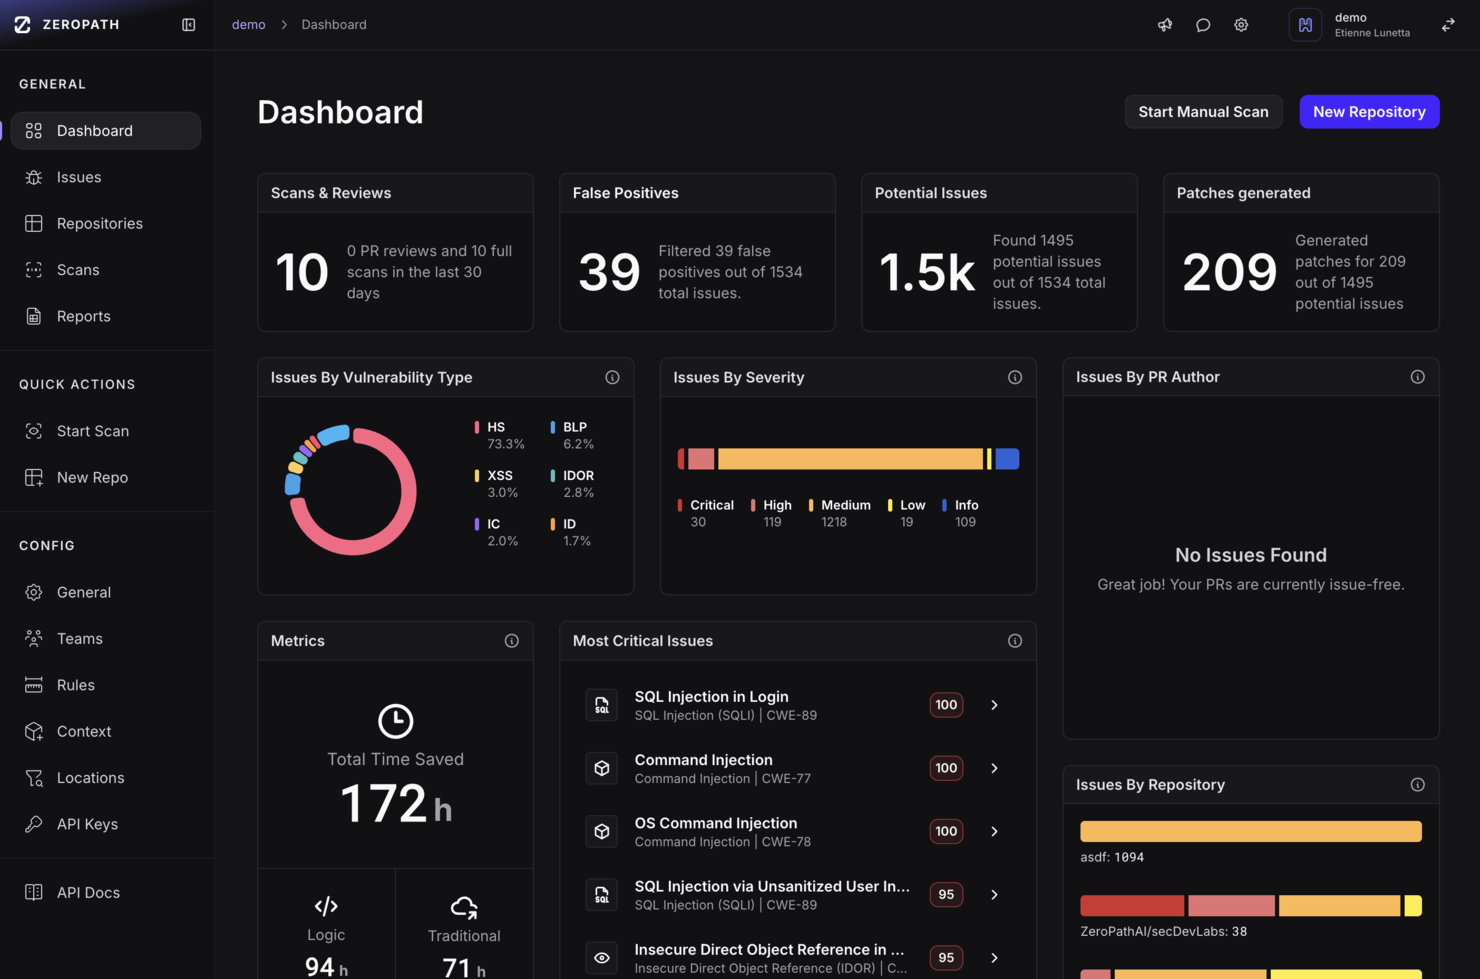
ZeroPath è una piattaforma di sicurezza applicativa e del codice nativa per l'intelligenza artificiale che si integra perfettamente nel tuo workflow DevOps, specialmente se gestisci repository di codice, pipeline CI/CD e vuoi che la sicurezza tenga il passo con i tuoi rilasci. Con un'attenzione particolare ai workflow orientati agli sviluppatori e al rilevamento significativo delle vulnerabilità, è progettata per ingegneri DevOps, team di sicurezza applicativa e manager tecnici di team di sviluppo dinamici che vogliono evitare sorprese nelle fasi avanzate e integrare la sicurezza nelle prime fasi del processo.
Perché ho scelto Zeropath
Ho scelto Zeropath per l'abilità unica di fondere intuizioni guidate dall'intelligenza artificiale con i processi DevOps, essenziale per mantenere la sicurezza senza rallentare lo sviluppo. La funzione di rilevamento delle vulnerabilità profonde consente di individuare i problemi di sicurezza prima che diventino critici, mentre il triage contestuale assicura che tu ti concentri sulle minacce più rilevanti. Inoltre, le metriche di sicurezza in tempo reale di Zeropath offrono un monitoraggio continuo, dando al tuo team la sicurezza di distribuire codice in modo sicuro e rapido.
Caratteristiche principali di Zeropath
Oltre alle funzionalità principali, ho trovato anche diverse caratteristiche che rafforzano la sicurezza del tuo team:
- Analisi della composizione del software (SCA): Questa funzione identifica e gestisce le vulnerabilità nelle dipendenze di terze parti presenti nel tuo codice.
- Rilevamento dell'Infrastructure as Code (IaC): Ti aiuta a individuare e risolvere i problemi di sicurezza nelle configurazioni della tua infrastruttura.
- Reportistica automatica di conformità: Fornisce report automatici per assicurarsi che le tue applicazioni rispettino gli standard di conformità di settore.
- Regole personalizzate per il codice: Puoi definire regole in linguaggio naturale che ZeroPath farà rispettare su tutti i repository, aiutando il tuo team a mantenere standard coerenti.
Integrazioni Zeropath
Le integrazioni includono GitHub, GitLab, Bitbucket, Azure DevOps ed è disponibile la documentazione API per integrazioni personalizzate.
Pros and Cons
Pros:
- Genera patch di codice guidate dall'intelligenza artificiale per accelerare la risoluzione dei problemi.
- Dashboard e metriche chiare per monitorare la postura di sicurezza tra i repository.
- Supporta ambienti misti (SAST, SCA, IaC, segreti) in un'unica piattaforma, semplificando la proliferazione degli strumenti.
Cons:
- Potrebbe essere troppo ricco di funzionalità per piccoli team che necessitano solo di una scansione di vulnerabilità di base.
- Come per qualsiasi strumento basato sull'intelligenza artificiale, è necessario verificare l'automazione (generazione delle patch, triage).
Intruder
Ideale per la scansione automatizzata
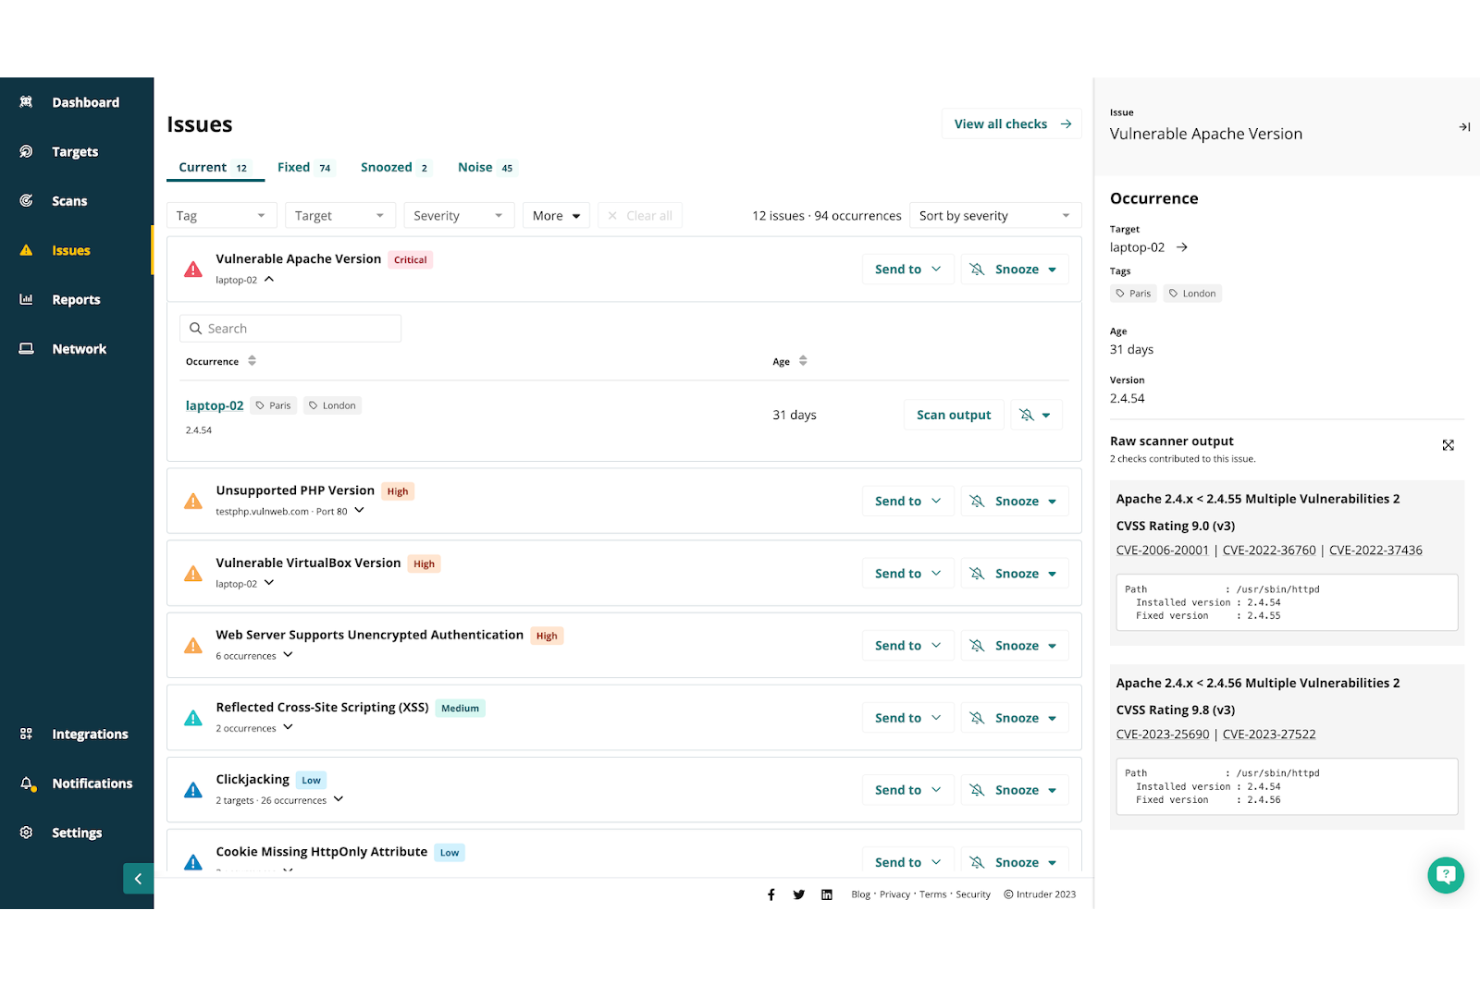
Intruder è uno strumento di cybersecurity progettato per la scansione automatica delle vulnerabilità, pensato per team IT e di sicurezza. Aiuta a identificare i punti deboli nei tuoi sistemi e fornisce indicazioni pratiche per la risoluzione dei problemi.
Perché ho scelto Intruder: Questo strumento è specializzato nella scansione automatizzata, rendendolo ideale per i team che cercano un monitoraggio continuo della sicurezza. Intruder offre avvisi proattivi e rapporti dettagliati sulle vulnerabilità, aiutando il tuo team a dare priorità e affrontare i problemi di sicurezza. Gli aggiornamenti regolari della piattaforma proteggono i tuoi sistemi dalle minacce più recenti. Inoltre, verifica la conformità a vari standard di settore.
Funzionalità principali & integrazioni:
Funzionalità includono capacità di monitoraggio continuo che tengono i tuoi sistemi costantemente sotto controllo. Intruder offre anche report dettagliati di valutazione del rischio che ti aiutano a comprendere le potenziali minacce. I controlli di conformità dello strumento garantiscono il rispetto delle normative e degli standard di settore.
Integrazioni includono AWS, Google Cloud Platform, Microsoft Azure, Slack, Jira, ServiceNow, Splunk, PagerDuty, Datadog, e Microsoft Teams.
Pros and Cons
Pros:
- Scansione e monitoraggio continuo delle vulnerabilità
- Integrazione facile con piattaforme cloud come AWS, Azure e GCP
- Interfaccia intuitiva per operazioni semplificate
Cons:
- Opzioni di personalizzazione limitate per utenti avanzati
- Può generare notifiche ridondanti in ambienti dinamici
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .
Snyk
Ideale per la sicurezza pensata per gli sviluppatori
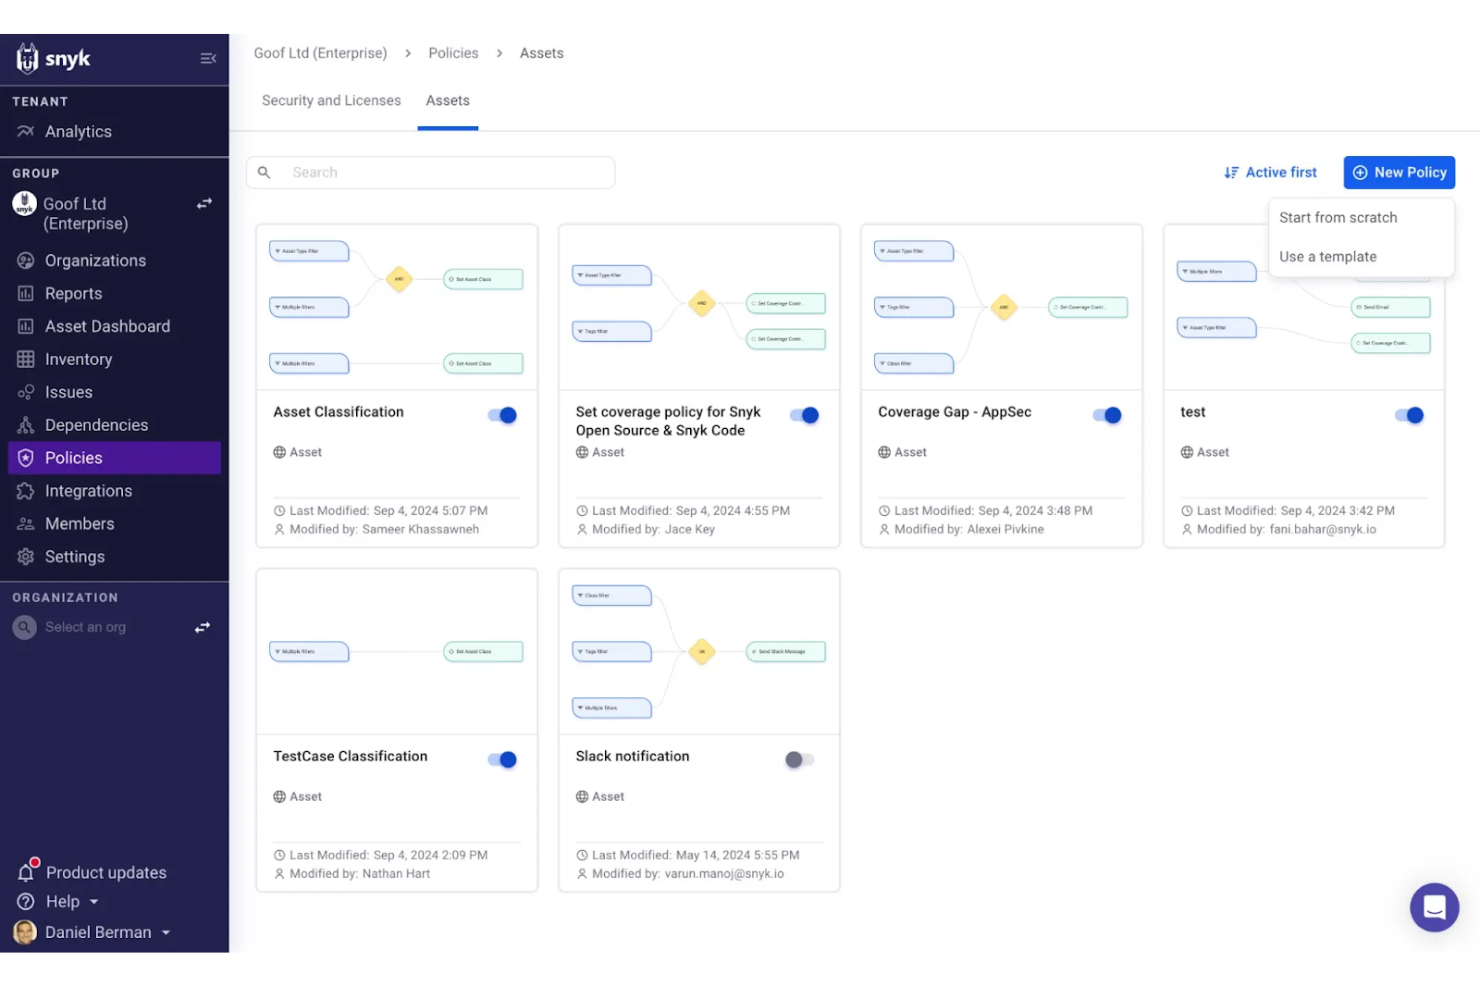
Snyk è una piattaforma di sicurezza focalizzata ad aiutare gli sviluppatori a trovare e correggere vulnerabilità in librerie open-source e container. Si rivolge a team di sviluppo che desiderano integrare pratiche di sicurezza direttamente nei loro flussi di lavoro senza compromettere la produttività.
Perché ho scelto Snyk: Offre un approccio alla sicurezza pensato per gli sviluppatori, integrandosi perfettamente nei flussi di lavoro esistenti. Snyk fornisce il rilevamento delle vulnerabilità in tempo reale, permettendo al tuo team di affrontare i problemi man mano che programma. Il suo database completo di vulnerabilità garantisce una protezione costante contro le minacce più recenti. Le pull request di correzione automatica rendono semplice ed efficace la risoluzione dei problemi.
Funzionalità e integrazioni di rilievo:
Le funzionalità includono un database dettagliato delle vulnerabilità che ti informa sulle potenziali minacce. Snyk offre inoltre approfondimenti di sicurezza utili, aiutandoti a dare priorità e affrontare le vulnerabilità in modo efficiente. Gli strumenti di gestione delle policy della piattaforma consentono di applicare standard di sicurezza a tutti i tuoi progetti.
Le integrazioni includono GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, Jira, Slack, AWS, Docker e Kubernetes.
Pros and Cons
Pros:
- Rilevamento e correzione delle vulnerabilità in tempo reale
- Integrazione senza soluzione di continuità con i più popolari strumenti di sviluppo e flussi di lavoro
- Copertura completa per codice, dipendenze open-source, container e infrastruttura come codice
Cons:
- Possibili falsi positivi nel rilevamento delle vulnerabilità
- Supporto limitato per i linguaggi di programmazione meno comuni


Trivy è uno strumento di sicurezza progettato per l'analisi delle vulnerabilità in container, filesystem e repository Git. È pensato principalmente per i team DevOps che desiderano identificare e gestire i rischi di sicurezza in modo efficiente.
Perché ho scelto Trivy: Trivy eccelle nell'analisi delle vulnerabilità, offrendo valutazioni approfondite delle immagini dei container. Garantisce una configurazione e scansioni rapide, risultando accessibile per team di qualsiasi dimensione. La capacità dello strumento di individuare diverse vulnerabilità assicura che i tuoi progetti rimangano sicuri. Inoltre, supporta diversi sistemi operativi e piattaforme.
Funzionalità principali & integrazioni:
Le funzionalità includono ampi database di vulnerabilità, che ti aiutano a rimanere aggiornato sulle ultime minacce. Trivy offre anche opzioni di scansione personalizzabili, permettendoti di concentrarti su aree specifiche di interesse. La sua interfaccia intuitiva semplifica il processo di scansione, facilitando l'adozione da parte del team.
Le integrazioni includono Docker, Kubernetes, GitHub Actions, GitLab CI, CircleCI, Jenkins, Travis CI, AWS, Azure e Google Cloud Platform.
Pros and Cons
Pros:
- Ampie banche dati di vulnerabilità
- Configurazione e scansione rapide
- Supporta più piattaforme
Cons:
- Capacità offline limitate
- Richiede aggiornamenti regolari


Aqua è una piattaforma di sicurezza che protegge le applicazioni cloud-native, servendo i team DevOps e i professionisti della sicurezza. Fornisce una sicurezza completa per container, funzioni serverless e altre tecnologie cloud-native.
Perché ho scelto Aqua: Lo strumento offre sicurezza cloud-native, con funzionalità su misura per ambienti containerizzati. Aqua garantisce protezione in tempo reale e gestione delle vulnerabilità, assicurando che le applicazioni siano sicure durante tutto il loro ciclo di vita. Include lo scanning delle immagini per individuare vulnerabilità già nelle prime fasi di sviluppo. I controlli di sicurezza basati su policy della piattaforma aiutano il tuo team a mantenere la conformità agli standard di settore.
Funzionalità principali & integrazioni:
Funzionalità includono il rilevamento delle minacce in tempo reale, che aiuta a proteggere le applicazioni durante l'esecuzione. Aqua offre anche audit trail dettagliati, fornendo visibilità sugli eventi di sicurezza e sugli incidenti. I suoi controlli di conformità automatici assicurano che il team soddisfi i requisiti normativi senza interventi manuali.
Integrazioni includono Docker, Kubernetes, AWS, Azure, Google Cloud Platform, Red Hat OpenShift, Jenkins, GitHub, GitLab e Bitbucket.
Pros and Cons
Pros:
- Protezione completa delle applicazioni cloud-native
- Gestione avanzata delle vulnerabilità lungo tutto il ciclo di vita software
- Integrazione con le principali pipeline CI/CD
Cons:
- Potenziale impatto sulle prestazioni durante le scansioni approfondite
- Potrebbe richiedere personalizzazione per ambienti complessi

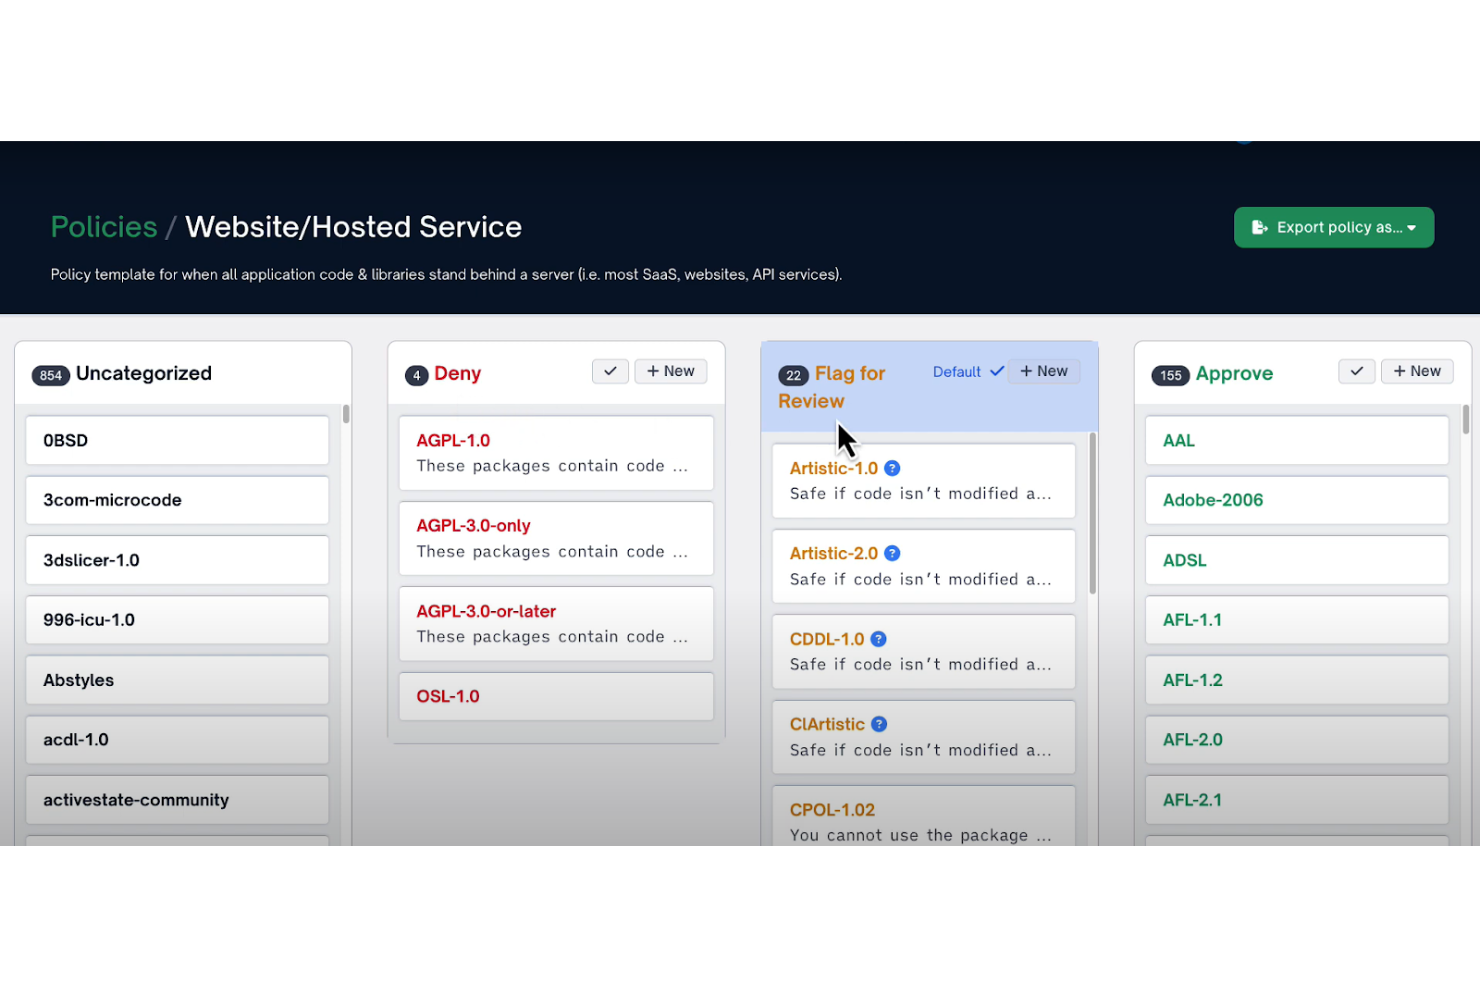
FOSSA è uno strumento di gestione della conformità progettato per i team di sviluppo che utilizzano software open-source. Aiuta gli utenti ad automatizzare la conformità alle licenze e il controllo della sicurezza su tutti i loro progetti software.
Perché ho scelto FOSSA: Offre conformità open-source e garantisce il rilevamento automatico delle licenze e la valutazione dei rischi. Il tuo team può gestire efficacemente le dipendenze open-source grazie a report dettagliati e avvisi. Il monitoraggio continuo di FOSSA assicura la conformità ai requisiti legali in evoluzione. Fornisce inoltre dettagliate tracce di audit, preziose per le verifiche di conformità.
Funzionalità principali & integrazioni:
Funzionalità includono l'analisi delle dipendenze in tempo reale, che consente di tenere traccia delle modifiche nelle librerie open-source. Offre anche una gestione delle policy personalizzabile, che permette di impostare regole e avvisi specifici. Lo strumento propone dashboard complete che visualizzano lo stato di conformità e sicurezza.
Integrazioni includono GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, Docker, Jenkins, npm e Maven.
Pros and Cons
Pros:
- Gestione completa della conformità alle licenze open-source
- Monitoraggio e analisi automatizzati delle dipendenze
- Integrazione con i principali strumenti CI/CD
Cons:
- L'accuratezza dei dati sulle dipendenze può variare
- Supporto limitato per policy di licenza personalizzate

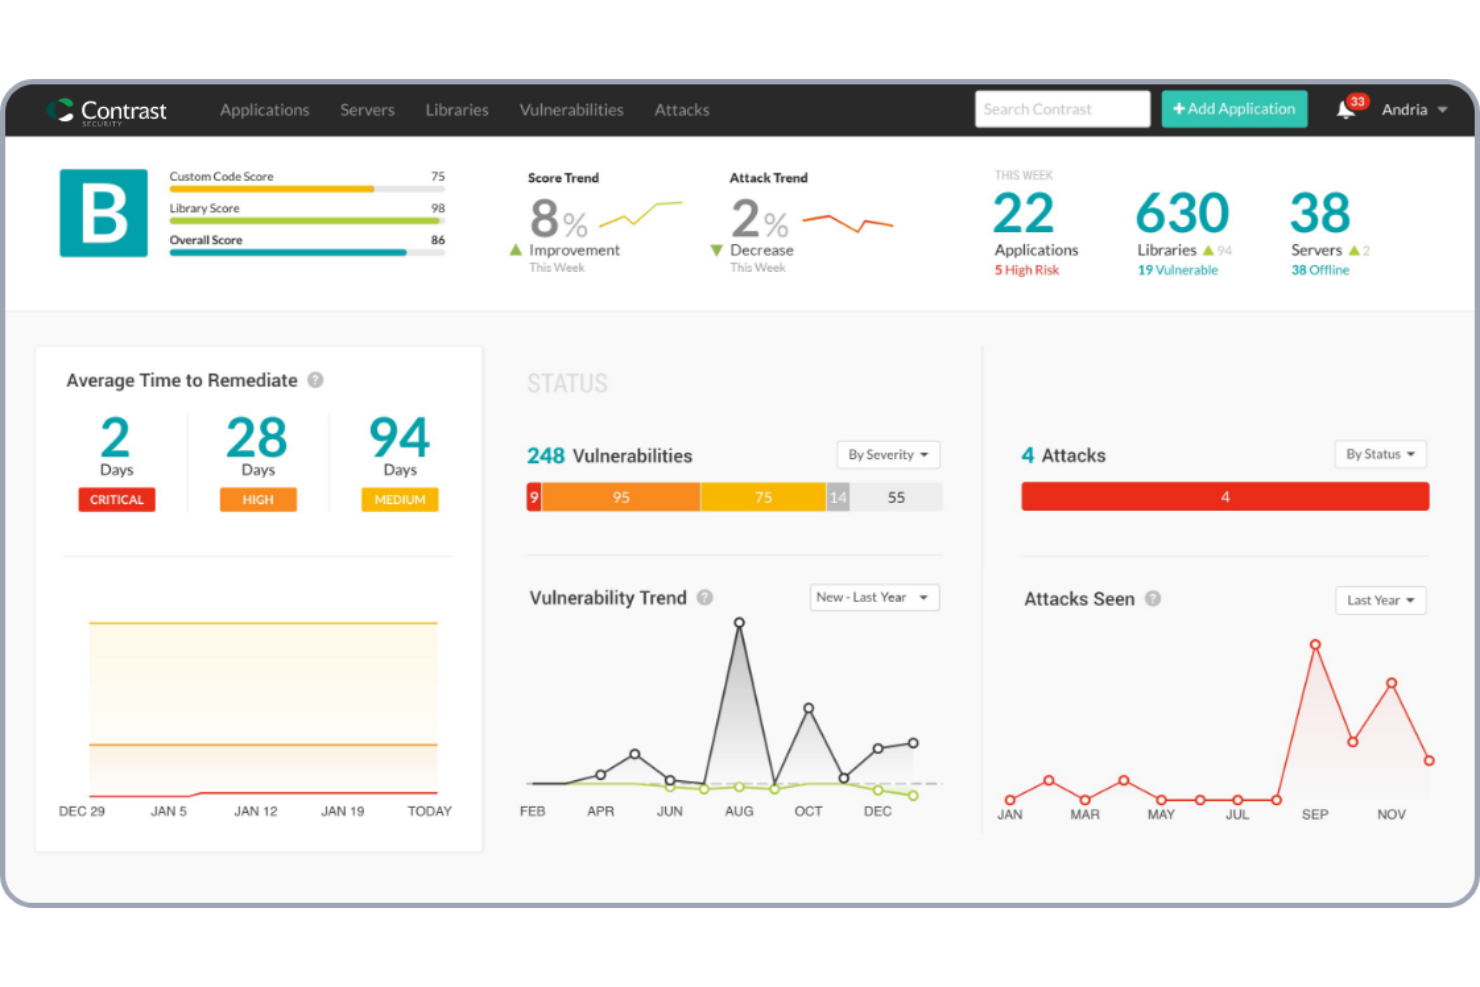
Contrast Security è una piattaforma di sicurezza delle applicazioni progettata per sviluppatori e team di sicurezza. Fornisce rilevamento delle minacce in tempo reale e protezione delle applicazioni, migliorando la sicurezza senza rallentare i processi di sviluppo.
Perché ho scelto Contrast Security: Si concentra sul rilevamento delle minacce in tempo reale, permettendo al tuo team di identificare e mitigare i rischi man mano che si presentano. La funzionalità di interactive application security testing (IAST) esegue scansioni continue delle applicazioni alla ricerca di vulnerabilità durante il runtime. Questo garantisce che tu sia immediatamente a conoscenza dei problemi di sicurezza. Le sue capacità auto-protettive bloccano automaticamente gli attacchi, aggiungendo un ulteriore livello di sicurezza.
Funzionalità e integrazioni principali:
Le funzionalità includono il monitoraggio continuo delle applicazioni, che aiuta a mantenere la sicurezza durante tutto il ciclo di vita dello sviluppo. Contrast Security offre inoltre dettagliate analisi delle vulnerabilità, permettendoti di affrontare rapidamente i potenziali problemi. L’applicazione automatizzata delle policy garantisce standard di sicurezza uniformi su tutte le tue applicazioni.
Le integrazioni includono Jenkins, Jira, Slack, GitHub, GitLab, Bitbucket, Splunk, AWS, Azure e Google Cloud Platform.
Pros and Cons
Pros:
- Rilevamento in tempo reale delle vulnerabilità
- Integrazione senza interruzioni nelle pipeline CI/CD
- Valutazioni di sicurezza automatizzate
Cons:
- Potenziali difficoltà di integrazione con strumenti esistenti
- Possibile impatto sulle prestazioni

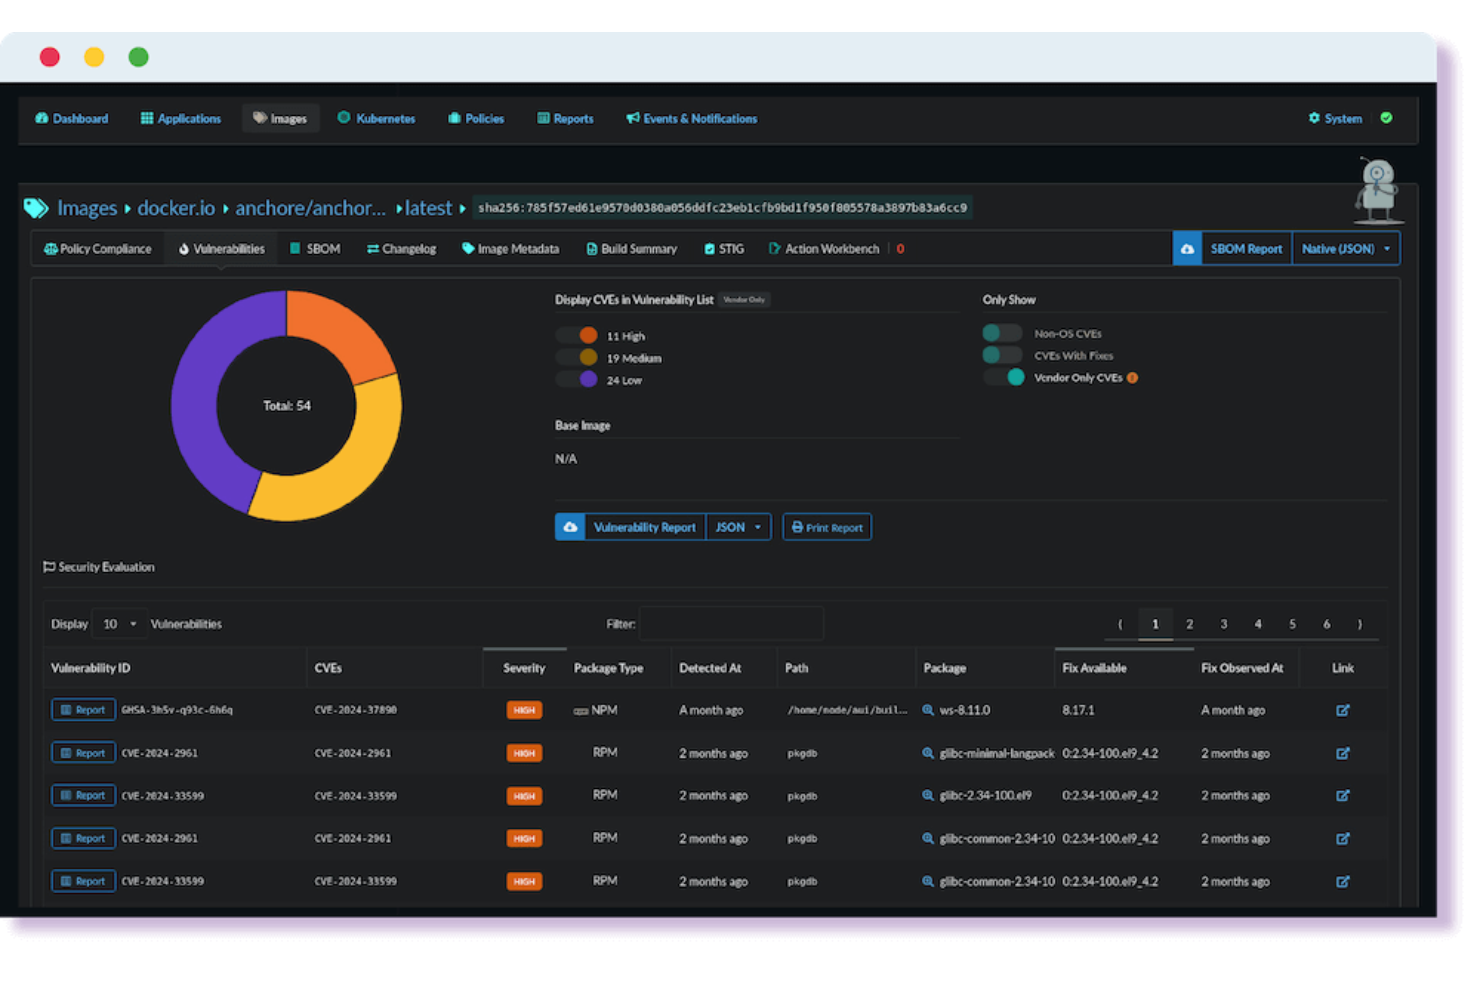
Anchore è uno strumento DevSecOps focalizzato sulla sicurezza dei container, rivolto principalmente ai team di sviluppo e sicurezza. Aiuta a gestire le vulnerabilità e garantire la conformità all'interno delle applicazioni containerizzate.
Perché ho scelto Anchore: Il suo forte orientamento alla sicurezza dei container lo rende prezioso per i team che utilizzano Docker e Kubernetes. Anchore offre politiche di sicurezza dettagliate e scansioni di vulnerabilità specifiche per ambienti container. La capacità dello strumento di applicare politiche di conformità assicura che i tuoi container siano sicuri e allineati agli standard di settore. Fornisce inoltre avvisi in tempo reale per eventuali problemi di sicurezza rilevati.
Funzionalità e integrazioni principali:
Funzionalità includono capacità di ispezione dettagliata delle immagini, che aiutano a identificare vulnerabilità a vari livelli. I controlli di conformità di Anchore garantiscono che i tuoi container soddisfino gli standard normativi. Lo strumento offre anche politiche di sicurezza personalizzabili, permettendoti di definire regole specifiche per i tuoi ambienti containerizzati.
Integrazioni includono Jenkins, Kubernetes, Docker, GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud Platform e Red Hat OpenShift.
Pros and Cons
Pros:
- Scansione completa delle immagini dei container
- Supporta la generazione di SBOM (Software Bill of Materials)
- Integrazione con pipeline CI/CD e strumenti di orchestrazione
Cons:
- I falsi positivi possono richiedere una revisione manuale
- Funzionalità limitate in ambienti isolati

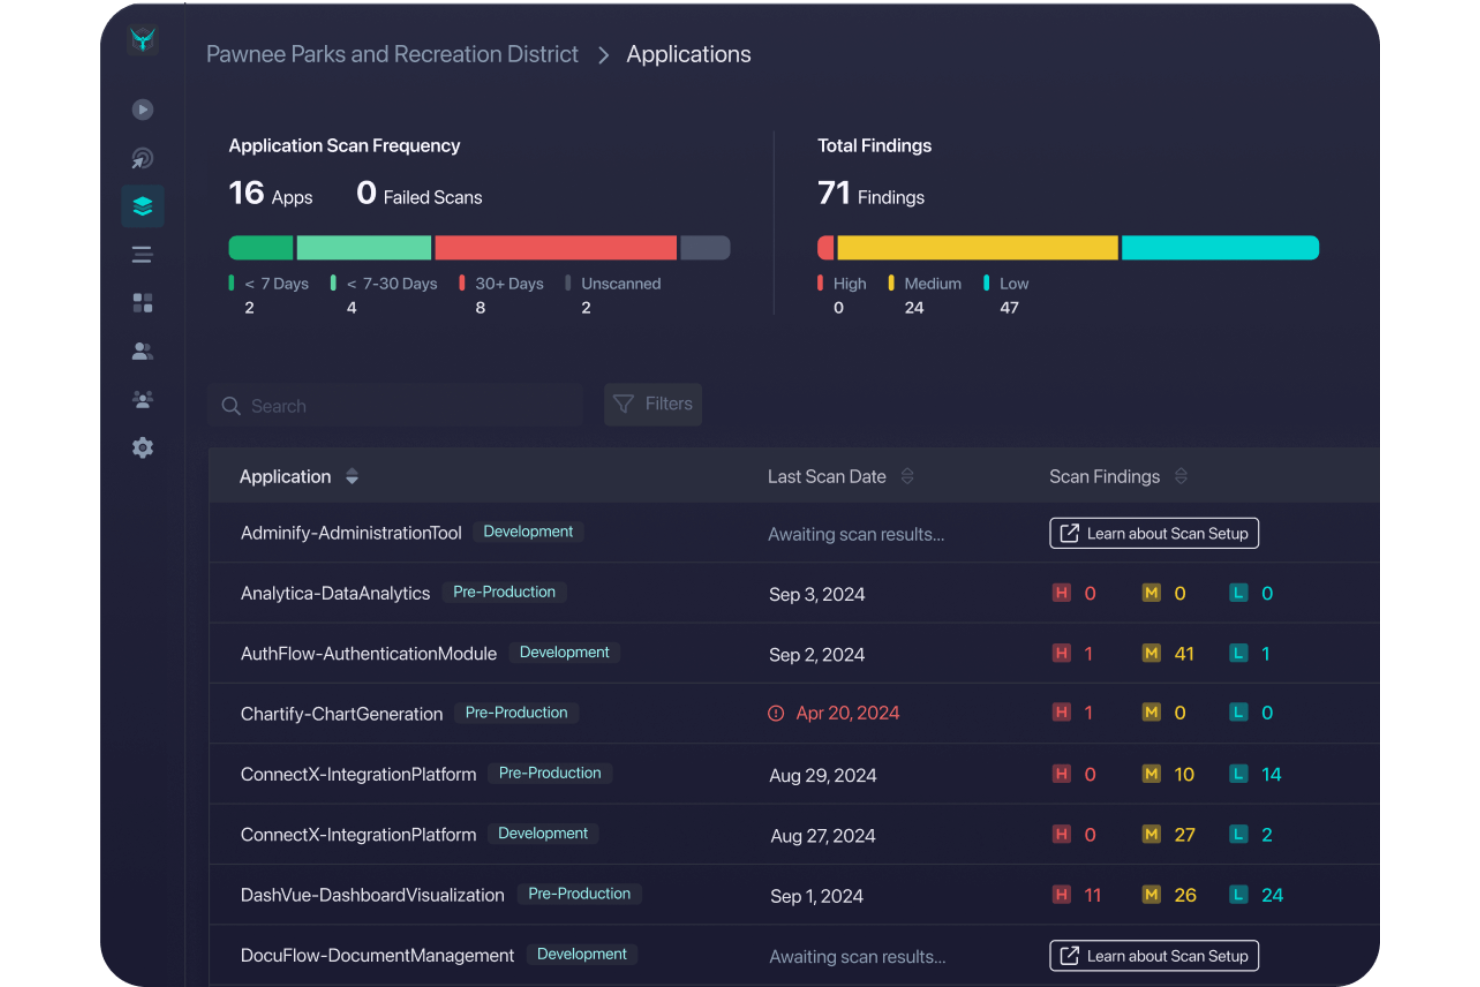
StackHawk è uno strumento DevSecOps che automatizza i test di sicurezza all'interno dei flussi di lavoro CI/CD. È pensato principalmente per i team di ingegneria che vogliono migliorare la sicurezza delle applicazioni identificando le vulnerabilità in una fase precoce.
Perché ho scelto StackHawk: Lo strumento eccelle nell'integrazione con CI/CD, offrendo test automatizzati AppSec su ogni pull request. Supporta la scansione basata su Docker e funziona bene con microservizi e API, inclusi REST e GraphQL. Queste caratteristiche lo rendono una scelta valida per i team che desiderano integrare la sicurezza in modo fluido nei loro processi di sviluppo.
Funzionalità e integrazioni principali:
Le funzionalità includono la scoperta delle API, la gestione centralizzata della sicurezza e i test automatizzati per vulnerabilità come quelle dell'OWASP Top 10. Lo strumento offre inoltre un'installazione e una scansione rapide, facendo risparmiare tempo al tuo team.
Le integrazioni includono GitHub, Snyk, AWS, Atlassian, GitLab, Jenkins, Bitbucket, Azure DevOps, CircleCI e Travis CI.
Pros and Cons
Pros:
- Integrazione perfetta con le pipeline CI/CD
- Test di sicurezza automatizzati per rilevare i problemi in fase precoce
- Collaborazione migliorata tra team di sviluppo e di sicurezza
Cons:
- Impegno nella gestione dei falsi positivi
- Richiede una manutenzione costante delle regole di sicurezza
Altri strumenti di sicurezza DevOps
Ecco alcune ulteriori opzioni di strumenti di sicurezza DevOps che non sono entrate nel mio elenco, ma che vale comunque la pena considerare.
- Security Onion
Ideale per il monitoraggio della rete
- Qwiet AI
Ideale per intuizioni guidate dall'IA
- Mend.io
Ideale per la gestione delle vulnerabilità open-source


Come valuto gli strumenti di sicurezza DevOps
Valuto ogni strumento rispetto a due livelli: requisiti di base come l'analisi nativa delle pipeline e la sicurezza IaC, e fattori distintivi che separano le piattaforme realmente utili dal resto.
Funzionalità fondamentali (requisiti essenziali per questo elenco)
Quando seleziono gli strumenti per il mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale elencata di seguito. Quindi calcolo il punteggio totale dello strumento e lo converto in percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere preso in considerazione.
- Integrazione della sicurezza nelle pipeline: verifico se lo strumento si integra direttamente con piattaforme CI/CD come Jenkins, GitLab CI o GitHub Actions tramite plugin nativi, invece di richiedere wrapper di script manuali.
- Analisi delle vulnerabilità e delle dipendenze: valuto ogni strumento in base alla copertura SAST, SCA e DAST nei linguaggi e negli ecosistemi di pacchetti più comuni, oltre a esaminare il modo in cui assegna la priorità ai risultati in base alla sfruttabilità.
- Sicurezza dei container e dell'IaC: cerco funzionalità di analisi delle immagini nei vari registri, oltre al supporto per Terraform, CloudFormation e i manifest Kubernetes, poiché la maggior parte dei team utilizza una combinazione di formati IaC.
- Rilevamento e gestione dei segreti: oltre alla semplice corrispondenza tramite espressioni regolari, valuto se lo strumento analizza la cronologia git alla ricerca di credenziali divulgate e convalida i segreti rilevati rispetto ai servizi attivi.
- Applicazione delle policy come codice: gli strumenti devono consentire di definire e sottoporre a versionamento policy di sicurezza personalizzate, ad esempio bloccando le distribuzioni con CVE critiche, e di applicarle automaticamente nelle pipeline.
- Risoluzione dei problemi e flusso di lavoro degli sviluppatori: valuto come vengono presentati i risultati negli strumenti in cui gli sviluppatori lavorano già, ad esempio tramite estensioni per IDE, annotazioni nelle PR o richieste pull di correzione generate automaticamente.
Una volta ottenuto un elenco di strumenti che soddisfano questo criterio, considero ciò che distingue ciascuna piattaforma.
Fattori distintivi (ciò che differenzia i fornitori)
Ecco come confronto e metto in contrapposizione i diversi fornitori:
Funzionalità di rilievo
Un pannello di controllo ASPM unificato è importante quando il team utilizza più strumenti di analisi. Valuto quanto bene uno strumento consolidi i risultati SAST, SCA e dei container in un'unica vista ordinata in base al rischio. La risoluzione dei problemi basata sull'intelligenza artificiale è un altro elemento distintivo, soprattutto per gli strumenti che generano richieste pull di correzione che gli sviluppatori possono unire direttamente. Considero anche le funzionalità di generazione degli SBOM, poiché gli audit della catena di approvvigionamento richiedono sempre più inventari leggibili dalle macchine nei formati CycloneDX o SPDX.
Oltre le funzionalità
La copertura della conformità è un importante elemento distintivo. Verifico se uno strumento viene fornito con pacchetti di policy predefiniti per framework come SOC 2, PCI-DSS o ISO 27001, poiché crearli da zero richiede settimane. Anche la flessibilità di distribuzione è importante: i team dei settori regolamentati spesso hanno bisogno di opzioni self-hosted o air-gapped oltre al SaaS. Infine, valuto la trasparenza delle licenze, verificando se i prezzi variano in base al numero di sviluppatori, di repository o di risorse analizzate e se esiste un piano gratuito che consenta ai team più piccoli di provare lo strumento in modo significativo.
Come scegliere gli strumenti di sicurezza DevOps
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo di selezione del software, unico per le tue esigenze, ecco una lista di controllo dei fattori da ricordare.
| Fattore | Cosa considerare |
| Scalabilità | Assicurati che lo strumento possa crescere insieme al tuo team. Dovrebbe supportare carichi di lavoro crescenti senza compromettere le prestazioni. |
| Integrazioni | Verifica che lo strumento si integri perfettamente con i sistemi esistenti, come pipeline CI/CD, sistemi di controllo versione e servizi cloud. |
| Personalizzazione | Cerca strumenti che ti consentano di adattare le funzionalità alle esigenze e ai flussi di lavoro specifici del tuo team. |
| Facilità d'uso | Considera quanto sia intuitivo lo strumento. Il tuo team non dovrebbe dover affrontare una curva di apprendimento ripida o una formazione approfondita per iniziare. |
| Budget | Confronta i costi con il tuo piano finanziario. Considera i prezzi iniziali e le spese ricorrenti e valuta se lo strumento offre un buon valore per il tuo investimento. |
| Misure di sicurezza | Valuta le misure di sicurezza, come la crittografia, la conformità agli standard e gli aggiornamenti regolari per proteggere dalle vulnerabilità. |
| Assistenza | Valuta il livello di assistenza clienti disponibile. Un'assistenza affidabile può essere fondamentale per risolvere problemi o rispondere alle domande man mano che si presentano. |
| Prestazioni | Testa le prestazioni dello strumento in condizioni diverse per assicurarti che soddisfi i requisiti di velocità ed efficienza del tuo team. |
Tendenze negli strumenti di sicurezza DevOps
Nella mia ricerca, ho raccolto innumerevoli aggiornamenti di prodotto, comunicati stampa e registri delle versioni di diversi fornitori di strumenti DevSecOps. Ecco alcune delle tendenze emergenti che sto tenendo d'occhio.
- Sicurezza anticipata: Sempre più fornitori integrano la sicurezza nelle fasi iniziali del ciclo di vita dello sviluppo. Questa tendenza aiuta a individuare prima le vulnerabilità e riduce i costi di risoluzione. Alcuni strumenti adottano questo approccio incorporando i controlli di sicurezza direttamente nel processo di codifica.
- Sicurezza nativa del cloud: Con il passaggio delle aziende al cloud, aumenta la domanda di strumenti che proteggano le applicazioni native del cloud. Alcune aziende offrono funzionalità pensate per ambienti containerizzati e senza server, garantendo la sicurezza in configurazioni multi-cloud.
- Informazioni sulle minacce in tempo reale: I fornitori migliorano le loro piattaforme con dati sulle minacce in tempo reale per reagire rapidamente alle nuove vulnerabilità. Alcune aziende offrono funzionalità che forniscono informazioni immediate sulle minacce in corso, aiutando le aziende a rispondere più velocemente.
- Criteri come codice: Questo approccio consente di definire e gestire i criteri di sicurezza come codice, rendendoli facilmente versionabili e verificabili. Sta guadagnando popolarità tra i team DevOps grazie alla sua coerenza e alla facilità di integrazione con le pipeline CI/CD.
- Architettura a fiducia zero: I fornitori adottano sempre più i principi di fiducia zero, assicurandosi che nessun utente o sistema venga considerato attendibile per impostazione predefinita. Questa tendenza è essenziale per mantenere la sicurezza negli odierni ambienti complessi e distribuiti; alcune soluzioni integrano funzionalità di fiducia zero per migliorare il livello di sicurezza complessivo.
Cosa sono gli strumenti di sicurezza DevOps?
Gli strumenti di sicurezza DevOps aggiungono controlli di sicurezza ai flussi di lavoro di sviluppo e distribuzione per individuare i rischi prima che il codice raggiunga la produzione. Gli sviluppatori, i team operativi e il personale addetto alla sicurezza utilizzano questi strumenti per ridurre l'esposizione ai rischi mantenendo al contempo il ritmo dei rilasci.
Le funzionalità di scansione delle vulnerabilità, controllo delle configurazioni e applicazione dei criteri aiutano a individuare tempestivamente i problemi, evitare configurazioni errate e mantenere i sistemi più sicuri. Nel complesso, questi strumenti aiutano i team a distribuire software con meno problemi di sicurezza e meno attività manuali.
Funzionalità degli strumenti di sicurezza DevOps
Quando selezioni gli strumenti di sicurezza DevOps, cerca le seguenti funzionalità chiave.
- Scansione delle vulnerabilità: rileva le debolezze di sicurezza nel codice e nelle applicazioni, consentendo ai team di risolvere i problemi nelle prime fasi dello sviluppo.
- Intelligence sulle minacce in tempo reale: fornisce informazioni immediate sulle potenziali minacce, consentendo una risposta rapida e la mitigazione dei rischi.
- Policy come codice: consente di gestire le policy di sicurezza come codice, garantendo coerenza e facilità di integrazione con i flussi di lavoro di sviluppo.
- Sicurezza nativa per il cloud: offre una protezione specializzata per gli ambienti containerizzati e serverless, fondamentale per le moderne applicazioni basate sul cloud.
- Test interattivi della sicurezza delle applicazioni (IAST): esegue scansioni continue delle applicazioni durante l'esecuzione per identificare le vulnerabilità nel momento in cui si verificano.
- Avvisi automatici: notifica ai team i problemi di sicurezza non appena si verificano, garantendo la possibilità di intervenire tempestivamente.
- Controlli di conformità: garantisce che le applicazioni soddisfino gli standard e le normative del settore, riducendo i rischi legati alla conformità.
- Architettura a fiducia zero: implementa misure di sicurezza che non considerano automaticamente attendibile alcun utente o sistema, migliorando il livello di sicurezza complessivo.
- Analisi dettagliate: fornisce report completi e informazioni sulle prestazioni della sicurezza, aiutando i team a comprendere e migliorare il proprio livello di sicurezza.
- Definizione delle priorità delle vulnerabilità: classifica le vulnerabilità identificate in base alla gravità, per concentrare efficacemente gli interventi di risoluzione.
- Rilevamento delle configurazioni errate: identifica gli errori di configurazione nell'infrastruttura o nelle applicazioni, riducendo le superfici di attacco.
- Analisi statica del codice: esegue la scansione del codice sorgente per individuare tempestivamente problemi di sicurezza e bug nel ciclo di vita dello sviluppo del software (SDLC).
- Linee guida per la codifica sicura: integra raccomandazioni negli IDE per promuovere lo sviluppo di codice sicuro.
- Integrazione della sicurezza da un'estremità all'altra: incorpora controlli di sicurezza in tutto il ciclo di vita dello sviluppo del software (SDLC), dalla progettazione alla distribuzione.
- Modellazione delle minacce: analizza le potenziali minacce durante la fase di pianificazione per affrontare preventivamente i rischi.
- Firewall per applicazioni web (WAF): protegge dalle minacce comuni come l'iniezione SQL e gli attacchi XSS.
- Integrazione con OWASP ZAP: fornisce una solida soluzione di sicurezza per la scansione automatizzata delle vulnerabilità delle applicazioni web.
- Scansione delle dipendenze: identifica e mitiga le vulnerabilità nelle librerie e nelle dipendenze di terze parti.
- Monitoraggio della base di codice: valuta continuamente la base di codice per rilevare modifiche non autorizzate o vulnerabilità.
- Sicurezza della pipeline: garantisce la sicurezza della pipeline CI/CD integrando strumenti automatizzati.
- Ambiente di sviluppo sicuro: fornisce IDE e strumenti preconfigurati con buone pratiche di sicurezza integrate.
- Protezione durante l'esecuzione: protegge gli ambienti di produzione dagli attacchi in corso attraverso il monitoraggio del comportamento.
- Convalida del provisioning: automatizza i controlli di sicurezza durante il provisioning per impedire distribuzioni non sicure.
- Strumenti per script sicuri: applica le buone pratiche di sicurezza agli script personalizzati utilizzati per l'automazione.
- Plugin di sicurezza: estende gli strumenti DevOps con funzionalità di sicurezza modulari per rispondere a esigenze specifiche.
- Protezione dei carichi di lavoro cloud: monitora e protegge i carichi di lavoro negli ambienti cloud dalle minacce.
- Policy di controllo degli accessi: gestisce le autorizzazioni per i servizi cloud, garantendo l'accesso con il minimo privilegio.
- Integrazione della pipeline DevSecOps: incorpora perfettamente gli strumenti di test della sicurezza nel flusso di lavoro DevOps.
- Modellazione delle minacce nella pipeline: valuta continuamente la pipeline per individuare potenziali rischi e vulnerabilità.
- Strumenti avanzati di analisi statica: rilevano vulnerabilità più profonde nel codice sorgente, inclusi i rischi della catena di approvvigionamento.
- Test di penetrazione automatizzati: simulano attacchi alle applicazioni per individuare debolezze sfruttabili.
- Monitoraggio della catena di approvvigionamento: tiene traccia dei componenti software per identificare le vulnerabilità nelle dipendenze a monte e a valle.
- Spostamento a sinistra della sicurezza: integra la sicurezza nelle fasi iniziali del ciclo di vita per identificare e mitigare i rischi più rapidamente.
- Automazione dettagliata della conformità: verifica il rispetto degli standard di sicurezza tra strumenti e processi.
Vantaggi degli strumenti di sicurezza DevOps
L'implementazione degli strumenti di sicurezza DevOps offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti.
- Rilevamento precoce delle vulnerabilità: aiuta a identificare i problemi di sicurezza nella fase di programmazione, riducendo i costi e la complessità della loro risoluzione successiva.
- Conformità migliorata: garantisce che le applicazioni soddisfino gli standard del settore attraverso controlli automatizzati, riducendo al minimo i rischi normativi.
- Collaborazione migliorata: l'integrazione della sicurezza nel ciclo di vita dello sviluppo incoraggia gli sforzi congiunti tra i team di sviluppo e di sicurezza.
- Risposta più rapida alle minacce: le informazioni sulle minacce in tempo reale consentono di agire rapidamente, riducendo al minimo i potenziali danni causati dalle vulnerabilità.
- Politiche di sicurezza coerenti: la politica come codice garantisce l'applicazione uniforme dei protocolli di sicurezza in tutti i progetti, migliorando la sicurezza complessiva.
- Riduzione del lavoro manuale: l'automazione delle attività di sicurezza consente ai membri del team di concentrarsi su altre aree critiche dello sviluppo.
- Maggiore visibilità: analisi dettagliate forniscono informazioni sulle prestazioni della sicurezza, aiutando i team a comprendere e migliorare il proprio livello di sicurezza.
Costi e prezzi degli strumenti di sicurezza DevOps
La scelta degli strumenti di sicurezza DevOps richiede la comprensione dei vari modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani standard, i prezzi medi e le funzionalità tipiche delle soluzioni di strumenti di sicurezza DevOps.
Tabella comparativa dei piani per gli strumenti di sicurezza DevOps
| Tipo di piano | Prezzo medio | Funzionalità comuni |
| Piano gratuito | $0 | Scansione di base delle vulnerabilità, supporto limitato e monitoraggio del codice a sorgente aperto. |
| Piano personale | $5-$25/ utente/mese | Scansione avanzata, analisi di base e supporto della comunità. |
| Piano aziendale | $25-$50/ utente/mese | Avvisi in tempo reale, controlli di conformità, report dettagliati e supporto via e-mail. |
| Piano per grandi aziende | $50+/utente/ mese | Informazioni avanzate sulle minacce, criteri personalizzati, supporto dedicato e SLA. |
Cosa succede ora
Fai crescere la tua attività SaaS e migliora le tue competenze di leadership. Iscriviti al nostro bollettino per ricevere gli ultimi approfondimenti da CTO e aspiranti leader tecnologici.
Ti aiuteremo a crescere in modo più intelligente e a guidare con maggiore efficacia grazie a guide, risorse e strategie dei migliori esperti!