

I 10 migliori software aziendali per la gestione delle patch nel 2026

10 Elenco dei migliori software aziendali per la gestione delle patch


Il software aziendale per la gestione delle patch consente di identificare, distribuire e monitorare gli aggiornamenti su centinaia o migliaia di dispositivi da un'unica piattaforma. Se cerchi i migliori strumenti, probabilmente hai bisogno di applicare le patch senza interventi manuali, disporre di report chiari e garantire la conformità senza rischiare tempi di inattività in ambienti aziendali complessi.
Questo elenco offre informazioni pratiche sui principali strumenti per la gestione delle patch, così puoi confrontare le funzionalità con le tue esigenze e mantenere i tuoi sistemi sicuri e aggiornati nel 2026.
Perché fidarsi dei nostri consigli sui software
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Riepilogo dei migliori software aziendali per la gestione delle patch
Questa tabella comparativa riassume i dettagli sui prezzi delle mie migliori selezioni di software aziendale per la gestione delle patch, per aiutarti a trovare il software più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la correzione unificata di rischi e conformità | Prova gratuita di 30 giorni | Prezzo su richiesta | Website | |
| 2 | Ideale per automatizzare l'applicazione delle patch sui dispositivi remoti | Piano gratuito + demo gratuita disponibile | Prezzi su richiesta | Website | |
| 3 | Ideale per flussi di lavoro personalizzati per le patch con automazione | Prova gratuita disponibile | Prezzi su richiesta | Website | |
| 4 | Ideale per il controllo di ambienti su larga scala | Demo gratuita | Prezzo su richiesta | Website | |
| 5 | Ideale per l'integrazione con l'ecosistema Microsoft 365 | Prova gratuita | Da $60/utente/mese (fatturazione annuale) | Website | |
| 6 | Ideale per l'applicazione di patch nativa del cloud al sistema operativo e a software di terze parti | Prova gratuita di 15 giorni + demo gratuita disponibile | A partire da 1 $/dispositivo/mese (con fatturazione annuale) | Website | |
| 7 | Ideale per dashboard in tempo reale sulla visibilità delle patch | Prova gratuita + demo gratuita | Prezzi su richiesta | Website | |
| 8 | Ideale per la copertura multi-piattaforma | Non disponibile | Prezzo su richiesta | Website | |
| 9 | Ideale per l'applicazione automatizzata delle patch sugli endpoint | Prova gratuita + demo gratuita disponibili | Prezzi su richiesta | Website | |
| 10 | Ideale per la definizione delle priorità della risoluzione in base al rischio | Demo gratuita disponibile | Prezzi su richiesta | Website |
Recensioni dei migliori software aziendali per la gestione delle patch
Di seguito trovi i miei riepiloghi dettagliati dei migliori software aziendali per la gestione delle patch inclusi nella mia selezione. Le mie recensioni offrono un’analisi approfondita delle funzionalità, delle capacità e delle integrazioni di ciascuna piattaforma, per aiutarti a trovare quella più adatta a te.

Ideale per la correzione unificata di rischi e conformità
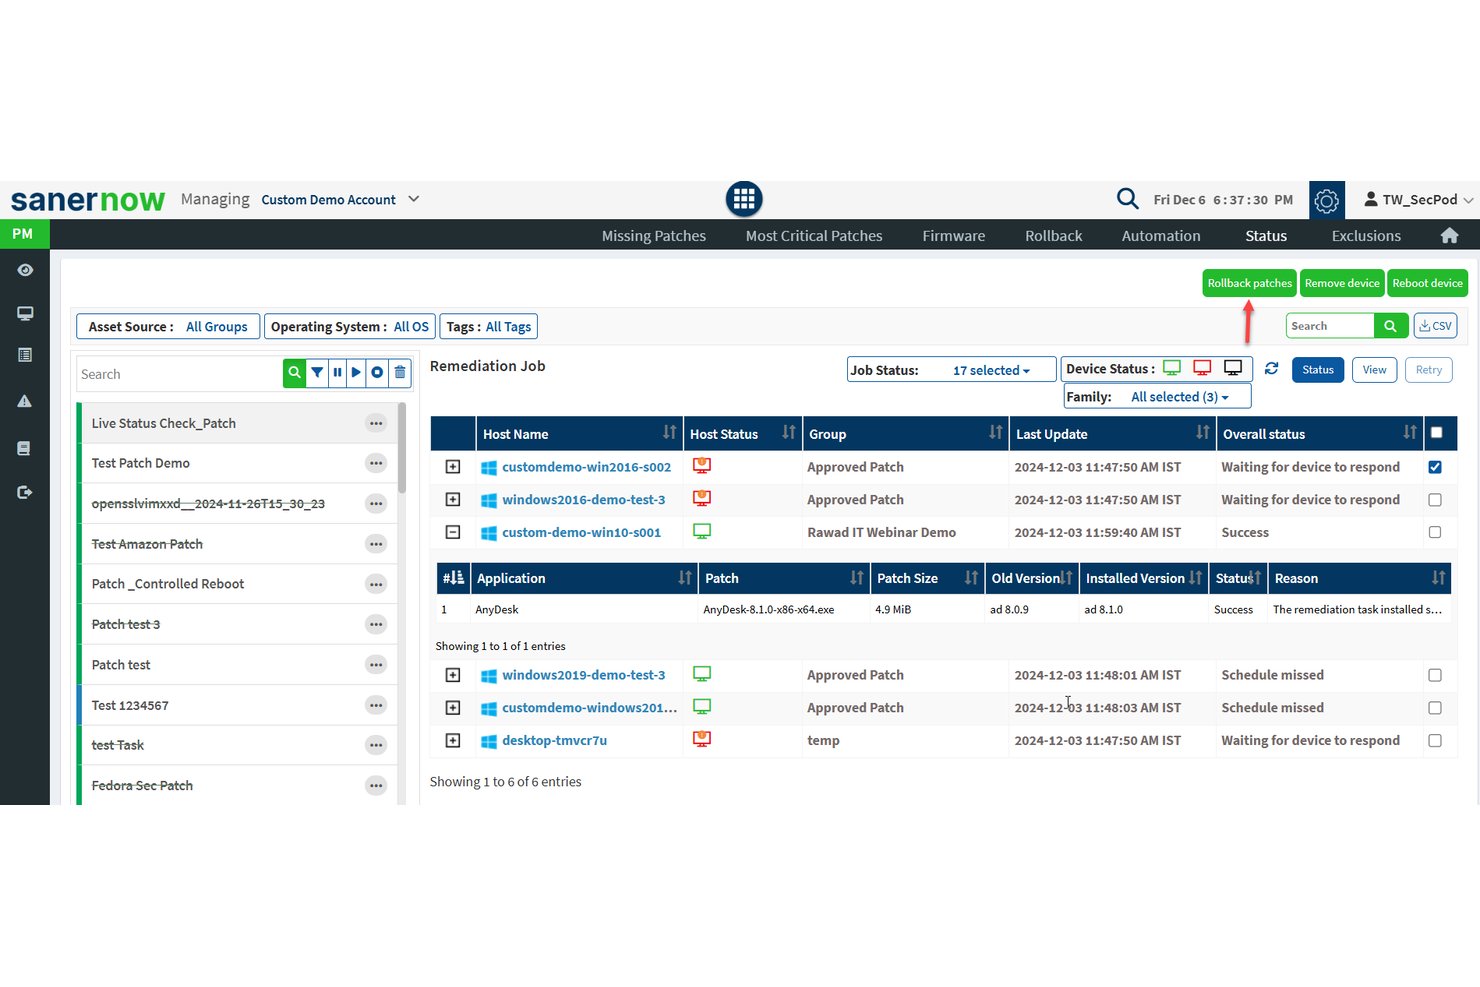
La piattaforma Saner di SecPod è una soluzione per la gestione continua delle vulnerabilità e dell'esposizione che combina la distribuzione automatizzata delle patch, la scansione delle vulnerabilità e la correzione della conformità su Windows, macOS, Linux e oltre 550 applicazioni di terze parti.
Per chi è più adatta SecPod (Saner Platform)?
SecPod è adatta ai team di sicurezza IT aziendali che gestiscono flotte distribuite di endpoint in ambienti ibridi, dove la conformità a framework come HIPAA, PCI-DSS o NIST è un requisito operativo fondamentale.
Perché ho scelto SecPod (Saner Platform)
Ho scelto SecPod (Saner Platform) come una delle migliori soluzioni perché è una delle poche piattaforme di gestione delle patch che integra completamente la valutazione e la correzione delle vulnerabilità in un unico flusso di lavoro automatizzato, eliminando la correlazione manuale tra i rischi rilevati e le patch disponibili. Mi piace anche il fatto che esegua scansioni oltre i CVE standard, identificando configurazioni errate e anomalie di sicurezza tramite i suoi oltre 190.000 controlli di vulnerabilità SCAP. Questa ampiezza di rilevamento corrisponde direttamente ai framework di conformità, tra cui HIPAA, NIST CSF e PCI DSS, rendendo le tracce di audit delle patch realmente riconducibili a specifici risultati di rischio.
Funzionalità principali di SecPod (Saner Platform)
- Catalogo di patch di terze parti: Supporta l'applicazione di patch per oltre 550 applicazioni non appartenenti al sistema operativo, tra browser, strumenti di produttività e software di sicurezza.
- Correzione di firmware e configurazioni: Risolve le vulnerabilità a livello hardware e le deviazioni delle configurazioni, oltre agli aggiornamenti software.
- Dashboard di conformità personalizzate: Offre report preconfigurati e personalizzabili mappati su framework come HIPAA, PCI e NIST.
- Integrazione basata innanzitutto sulle API: Si connette a piattaforme ITSM, SIEM e DevOps tramite API REST per flussi di lavoro automatizzati e la sincronizzazione dei dati in tempo reale.
Integrazioni di SecPod (Saner Platform)
SecPod (Saner Platform) offre integrazioni native con ServiceNow, Splunk, Jira, AWS, Azure DevOps e Qualys, oltre a fornire un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Scansione unificata delle vulnerabilità e correzione delle patch
- Controlli di conformità approfonditi basati su SCAP integrati
- Copertura nativa per oltre 550 applicazioni di terze parti
Cons:
- L'interfaccia dei report può sembrare obsoleta
- La distribuzione iniziale dell'agente richiede molto tempo

Action1
Ideale per automatizzare l'applicazione delle patch sui dispositivi remoti
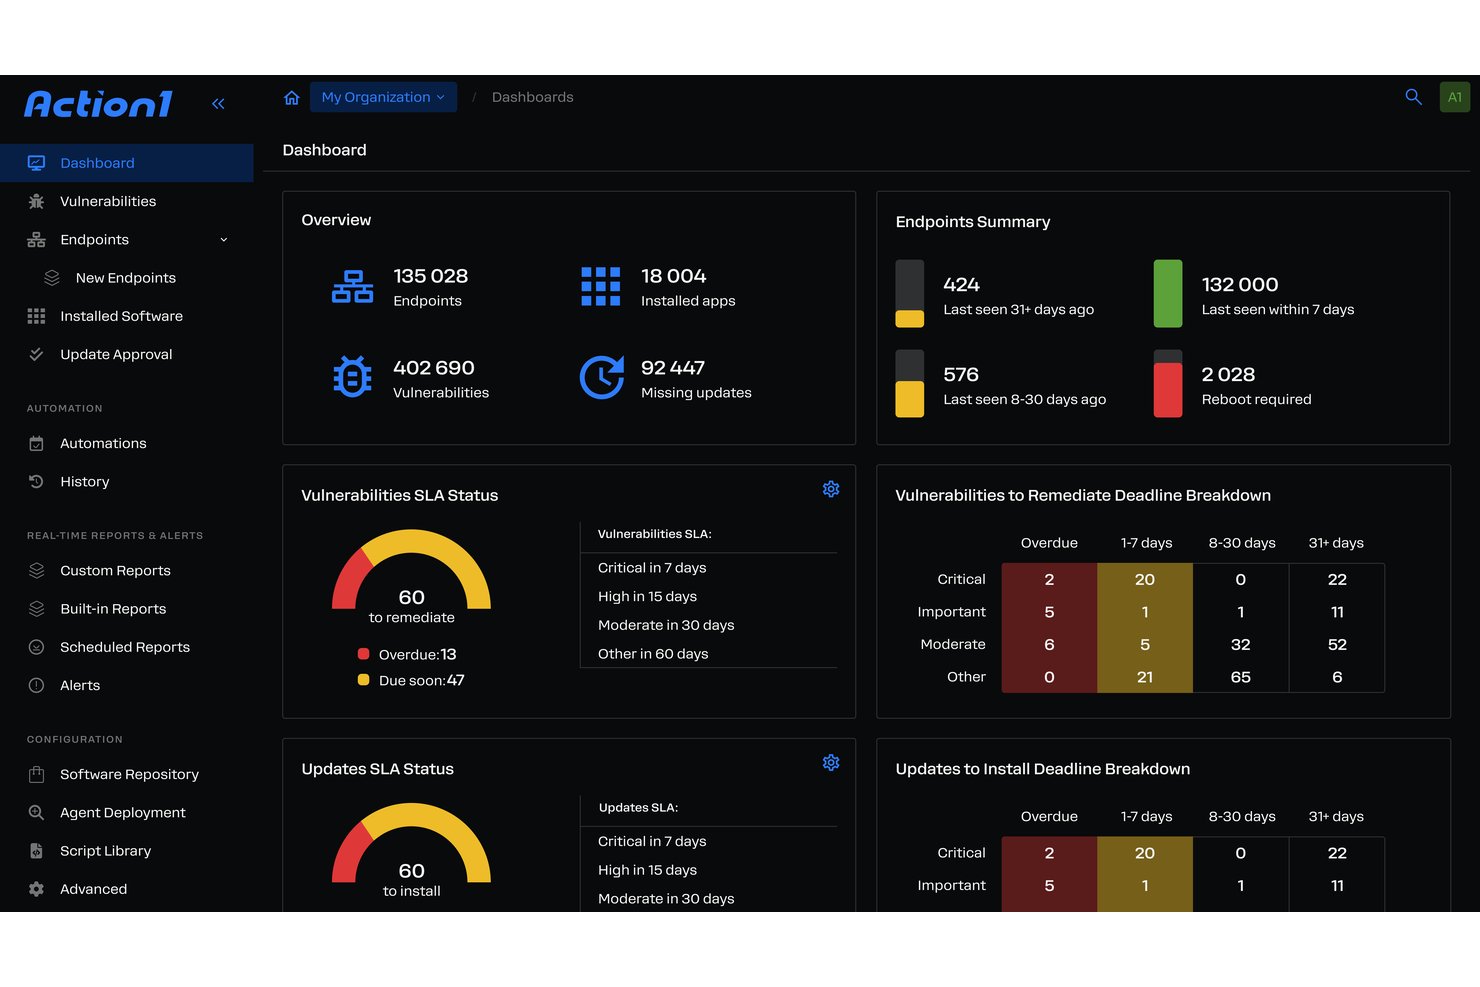
Action1 è una piattaforma autonoma di gestione degli endpoint nativa del cloud che combina l'applicazione di patch ai sistemi operativi e alle applicazioni di terze parti, la valutazione delle vulnerabilità, la definizione delle priorità basata sul rischio e la generazione di report di conformità negli ambienti aziendali distribuiti.
Per chi è più adatto Action1?
Action1 è particolarmente adatto ai team IT che gestiscono flotte di endpoint distribuite in ambienti remoti, ibridi o con più sedi, dove la copertura dell'applicazione delle patch senza VPN è una priorità.
Perché ho scelto Action1
Action1 si è guadagnato un posto tra le migliori soluzioni della mia lista perché gestisce l'applicazione delle patch agli endpoint remoti senza dipendere da una VPN. L'agente nativo del cloud raggiunge i dispositivi ovunque si trovino, mentre la funzionalità degli anelli di aggiornamento mi permette di configurare distribuzioni graduali e autonome con ripristino automatico integrato. Apprezzo anche il fatto che gli endpoint offline ricevano le patch non appena si riconnettono, così i lavoratori remoti che perdono una finestra di manutenzione non rimangono vulnerabili.
Caratteristiche principali di Action1
- Applicazione delle patch alle applicazioni di terze parti: Applica patch a oltre 600 applicazioni supportate non appartenenti al sistema operativo da un'unica dashboard.
- Definizione delle priorità delle vulnerabilità basata sul rischio: Dai priorità alla distribuzione delle patch in base ai punteggi CVSS e ai dati sulle minacce in tempo reale.
- Dashboard di conformità e report di audit: Genera report esportabili associati a framework come SOC 2, HIPAA e PCI DSS.
- Automazione con PowerShell e API RESTful: Automatizza flussi di lavoro personalizzati e integra altri sistemi IT utilizzando le funzionalità integrate di scripting e API.
Integrazioni di Action1
Action1 offre integrazioni native con Microsoft Azure, Zendesk, Bitdefender, Slack, Microsoft Teams, PayPal, Amazon Web Services e Zapier. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- L'applicazione delle patch funziona sugli endpoint offline e remoti
- Rilevamento automatico dei CVE e definizione delle priorità basata sul rischio
- Report di conformità SOC 2 e HIPAA inclusi
Cons:
- Nessun supporto per l'applicazione di patch ai dispositivi mobili
- Manca un catalogo nativo di patch per applicazioni mobili
Ideale per flussi di lavoro personalizzati per le patch con automazione
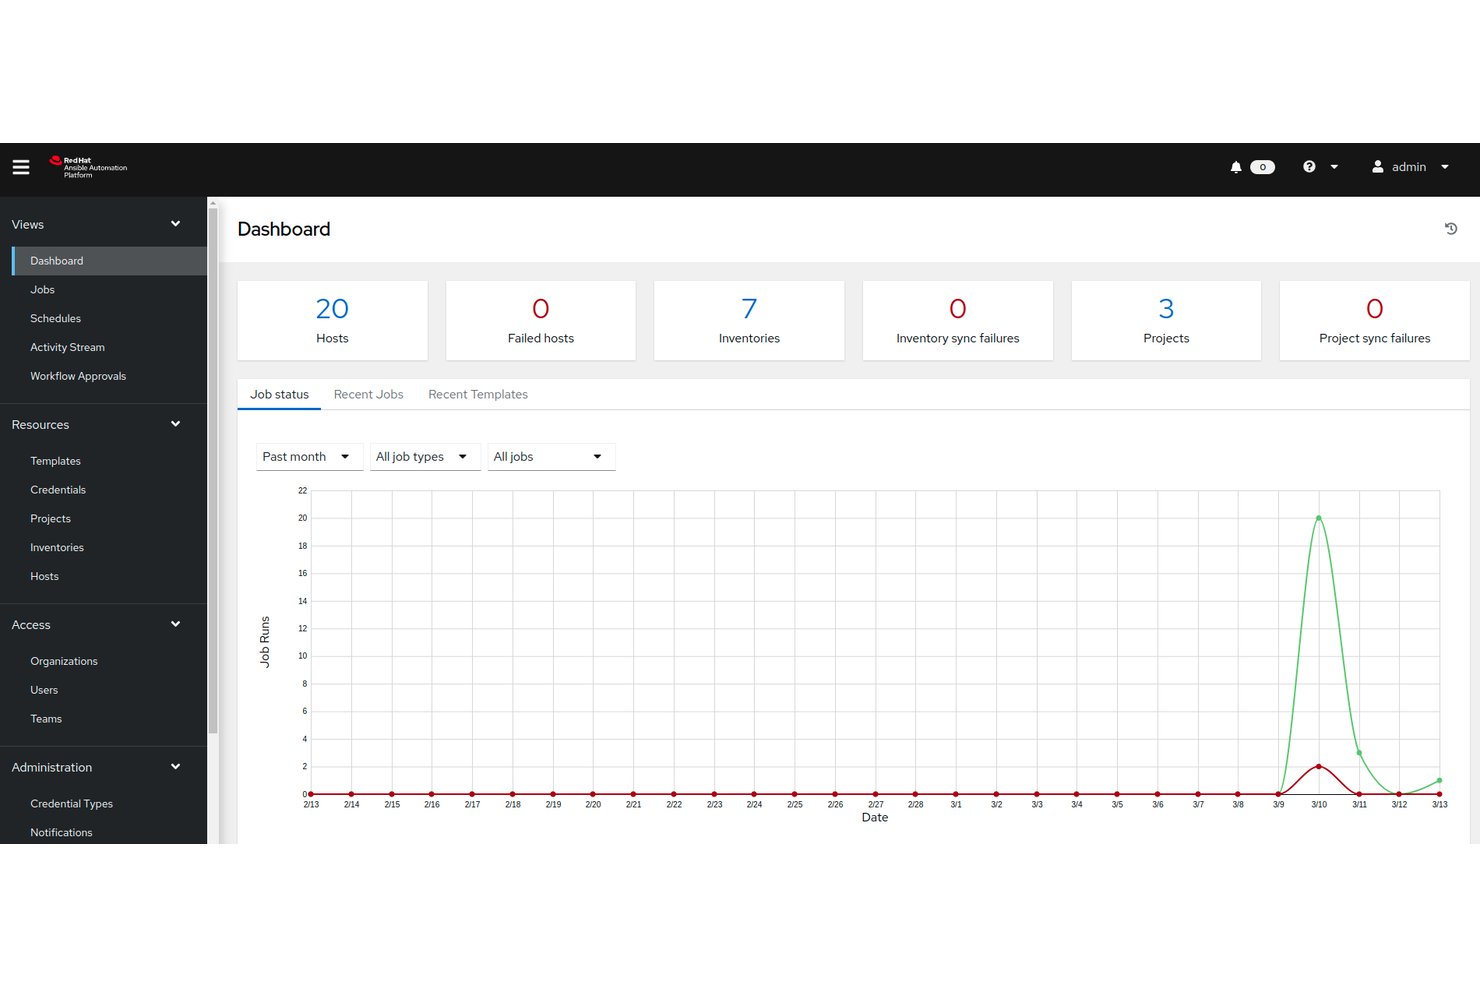
Red Hat Ansible Automation Platform è una piattaforma di automazione IT senza agenti che consente alle aziende di creare, eseguire e scalare flussi di lavoro personalizzati per le patch in infrastrutture on-premise, cloud e ibride utilizzando playbook basati su YAML e l'automazione guidata dagli eventi.
Per chi è più adatto Red Hat Ansible Automation Platform?
È una soluzione particolarmente adatta ai team aziendali che si occupano di infrastrutture e ingegneria dei sistemi e che devono creare pipeline di applicazione delle patch completamente personalizzate in ambienti estesi, complessi e con più sistemi operativi.
Perché ho scelto Red Hat Ansible Automation Platform
Ho scelto Red Hat Ansible Automation Platform come una delle migliori soluzioni perché nessun altro strumento offre questo livello di controllo sulla logica dei flussi di lavoro per le patch. Con i playbook YAML, puoi definire esattamente quali host devono ricevere le patch, in quale ordine e cosa deve accadere in caso di errore. Event-Driven Ansible completa il processo attivando automaticamente questi playbook quando uno strumento di sicurezza connesso segnala una nuova CVE, così i processi di applicazione delle patch vengono avviati senza che nessuno debba toccare la tastiera.
Funzionalità principali di Red Hat Ansible Automation Platform
- Controller di automazione: interfaccia di gestione centralizzata per organizzare, eseguire e monitorare i processi di applicazione delle patch su tutto l'inventario.
- Mesh di automazione: supporta l'orchestrazione delle attività di applicazione delle patch tra reti distribuite e zone di rete.
- Portale self-service per l'automazione: consente agli utenti non tecnici di avviare in modo sicuro processi di applicazione delle patch pre-approvati.
- Raccolte di contenuti Ansible: fornisce contenuti di automazione certificati e predefiniti per piattaforme e software IT comuni.
Integrazioni di Red Hat Ansible Automation Platform
Red Hat Ansible Automation Platform offre una serie di integrazioni native, tra cui ServiceNow, Splunk, VMware, AWS, Microsoft Azure, Google Cloud, Palo Alto Networks, CyberArk e Cisco. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Controllo completo sulla logica dei flussi di lavoro per le patch
- Supporta l'applicazione delle patch guidata dagli eventi e pianificata
- L'approccio senza agenti copre la maggior parte dei principali sistemi operativi
Cons:
- Nessun catalogo integrato di contenuti per le patch
- Richiede playbook personalizzati per ogni applicazione
Tanium
Ideale per il controllo di ambienti su larga scala
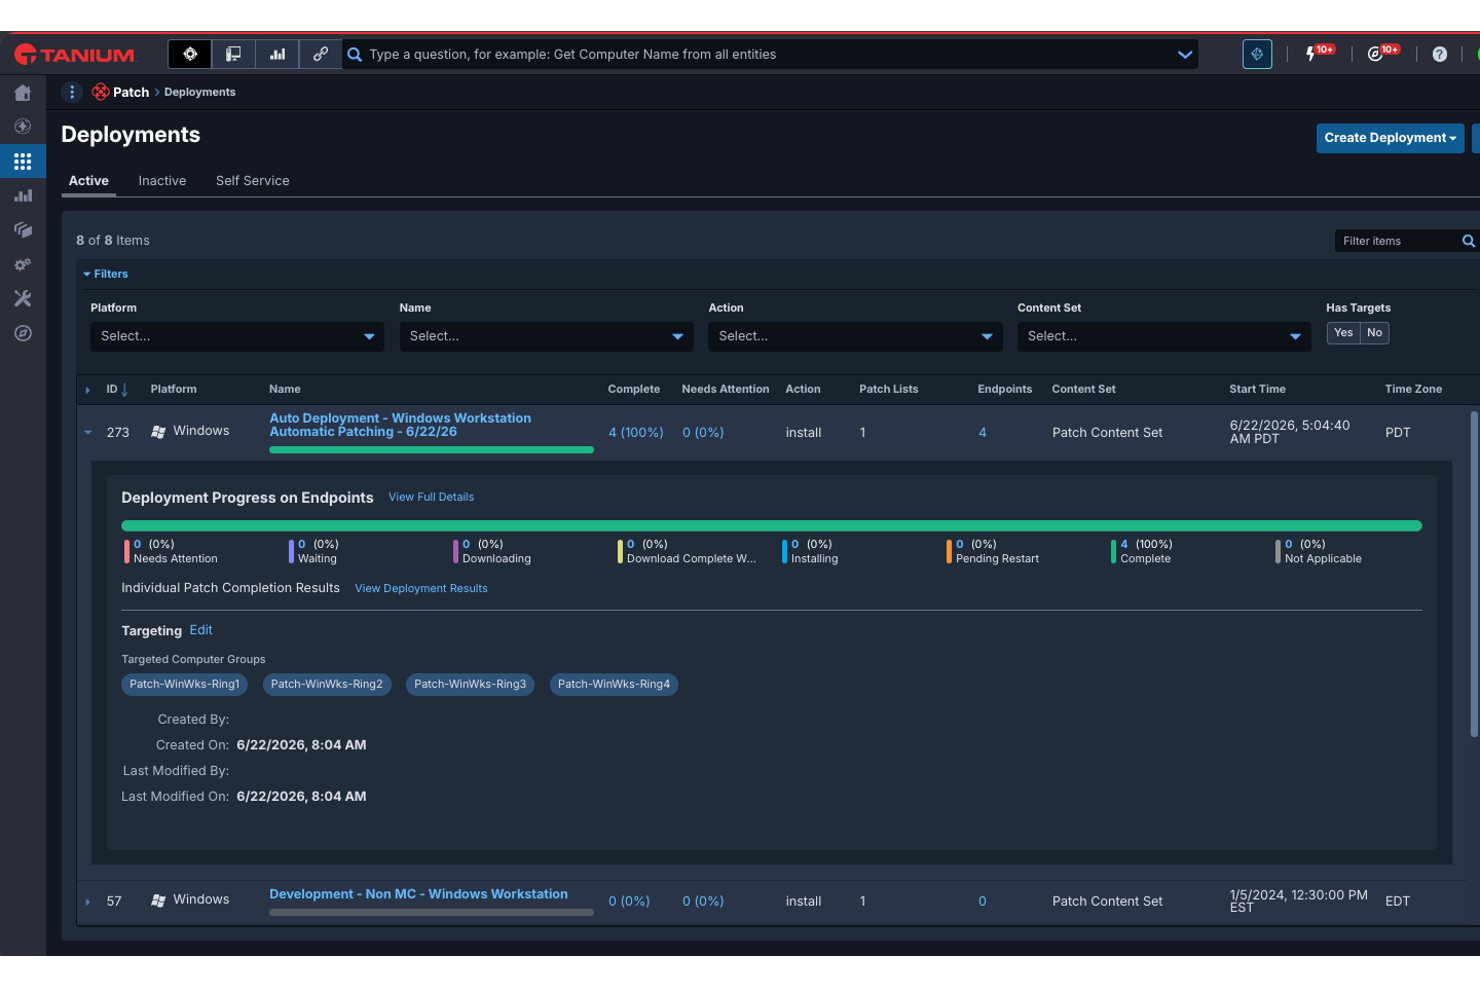
Tanium Patch è una piattaforma aziendale per la gestione delle patch che combina la visibilità in tempo reale degli endpoint con il deployment automatico delle patch su Windows, Linux, macOS e applicazioni di terze parti, in ambienti on-premise, cloud e ibridi.
Per chi è ideale Tanium?
Tanium Patch è particolarmente adatto a grandi aziende con flotte di endpoint distribuite che necessitano di team IT e di sicurezza che lavorino su una singola piattaforma unificata.
Perché ho scelto Tanium
Ho scelto Tanium tra i migliori perché nessun altro strumento che ho testato eguaglia la sua capacità di interrogare migliaia di endpoint in tempo reale e agire immediatamente sui risultati. Gestisco campagne di patching simultanee su flotte Windows, Linux e macOS da un’unica console, con anelli di distribuzione sicuri che mi permettono di testare le patch su un sottoinsieme di dispositivi prima di un roll-out su larga scala. La possibilità di rollback automatico mi assicura di non procedere alla cieca nel caso qualcosa si rompa a metà distribuzione.
Funzionalità principali di Tanium
- Patching di applicazioni di terze parti: Aggiorna centinaia di software supportati oltre ai sistemi operativi.
- Inventario degli endpoint in tempo reale: Scopri, traccia e categorizza istantaneamente gli asset in tutto l’ambiente.
- Reportistica personalizzata di conformità: Genera dashboard e registri di audit allineati con i principali framework normativi.
- Integrazione con ServiceNow: Automatizza l’orchestrazione delle patch direttamente dai workflow IT di ServiceNow.
Integrazioni di Tanium
Tanium Patch offre integrazioni native con Microsoft, ServiceNow, ScreenMeet e altri. È disponibile un’API per integrazioni personalizzate.
Pros and Cons
Pros:
- Visibilità degli endpoint in tempo reale su scala enterprise
- Architettura a catena lineare che riduce il traffico interno
- Deployment basati su policy con supporto al rollback
Cons:
- Richiede un setup iniziale significativo e tuning
- La licenza a moduli può essere complessa

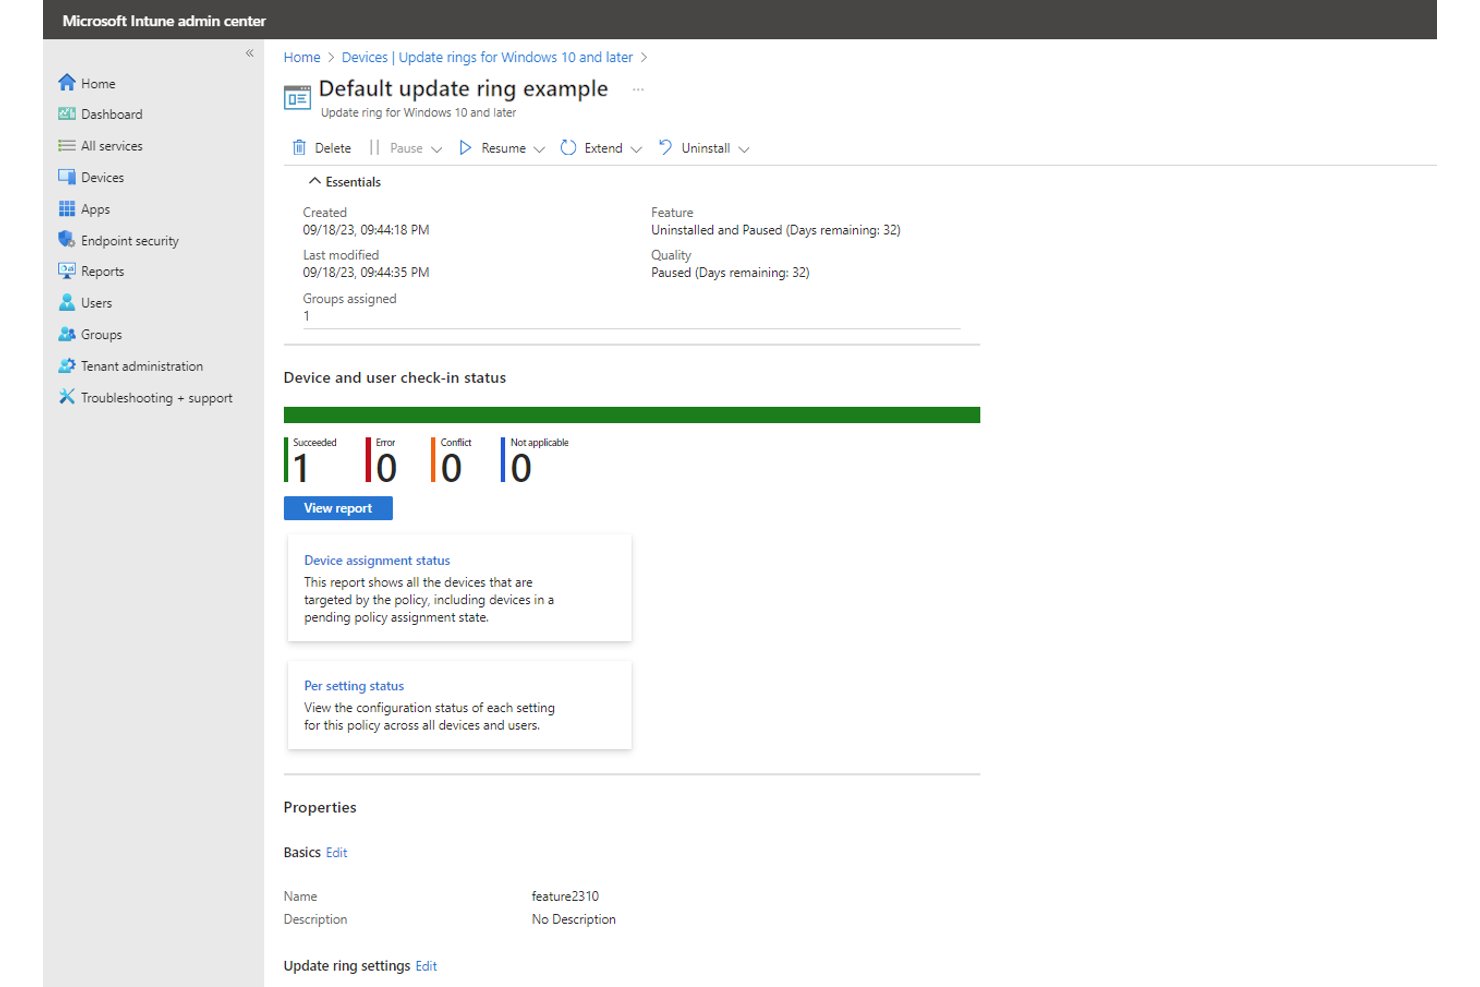
Microsoft Intune è una piattaforma di gestione unificata degli endpoint, cloud-native, che gestisce la distribuzione delle patch del sistema operativo, la configurazione degli anelli di aggiornamento, gli aggiornamenti di driver e firmware, e l'applicazione delle policy di conformità dei dispositivi su endpoint Windows, macOS, iOS e Android.
Per chi è ideale Microsoft Intune?
Microsoft Intune è particolarmente adatto ai team IT aziendali che già utilizzano Microsoft 365 o Azure e necessitano di una gestione degli endpoint cloud-native senza aggiungere uno strumento di patching separato.
Perché ho scelto Microsoft Intune
Ho scelto Microsoft Intune tra i migliori perché è integrato direttamente nelle licenze Microsoft 365 E3 ed E5, quindi non è necessario aggiungere agenti o infrastrutture separate. Windows Autopatch gestisce nativamente gli anelli di aggiornamento del sistema operativo, e Hotpatch distribuisce le correzioni di sicurezza mensili senza richiedere il riavvio del dispositivo. Apprezzo anche come le policy di conformità di Intune si collegano a Microsoft Entra ID, alimentando lo stato delle patch direttamente nelle regole di accesso condizionale in modo automatico.
Funzionalità principali di Microsoft Intune
- Configurazione degli anelli di aggiornamento: Raggruppa gli endpoint per un rilascio graduale degli aggiornamenti delle funzionalità e di qualità di Windows.
- Policy di aggiornamento accelerate: Distribuisci immediatamente patch di sicurezza critiche, bypassando le regole standard di rinvio degli aggiornamenti.
- Gestione degli aggiornamenti di driver e firmware: Distribuisci aggiornamenti approvati di driver e firmware a gruppi di dispositivi specifici.
- Gestione remota degli endpoint multipiattaforma: Gestisci la distribuzione delle patch su dispositivi Windows, macOS, iOS e Android da una console cloud.
Integrazioni di Microsoft Intune
Microsoft Intune offre integrazioni native in tutto l'ecosistema Microsoft, inclusi Microsoft 365, Microsoft Entra ID e Microsoft Defender for Endpoint. Supporta il patching di terze parti tramite integrazioni con Patch My PC, Ivanti Neurons e Action1. È disponibile una API per integrazioni personalizzate.
Pros and Cons
Pros:
- Integrazione profonda con l'ambiente Microsoft 365
- Supporto nativo per Windows Autopatch e Hotpatch
- Gestione centralizzata basata su cloud per dispositivi remoti
Cons:
- Supporto nativo limitato per il patching di terze parti
- La gestione delle patch per macOS e Linux non è allineata

Automox
Ideale per l'applicazione di patch nativa del cloud al sistema operativo e a software di terze parti
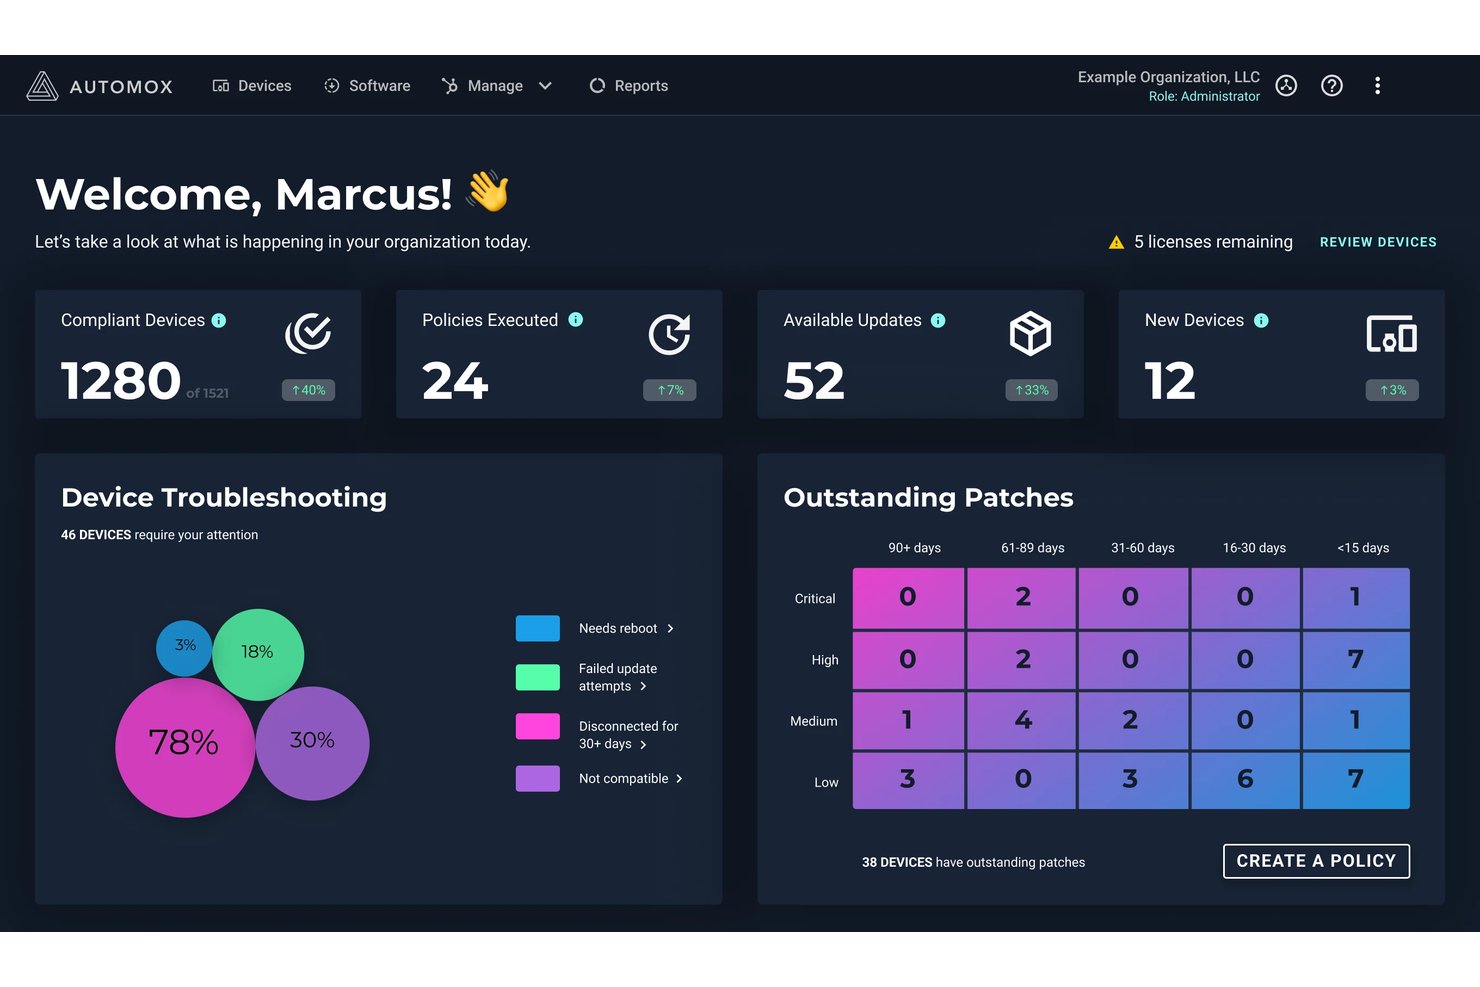
Automox è una piattaforma nativa del cloud per la gestione automatizzata dei dispositivi terminali che gestisce l'applicazione delle patch al sistema operativo su Windows, macOS e Linux, l'applicazione delle patch alle applicazioni di terze parti per oltre 630 titoli, la distribuzione del software e la configurazione dei dispositivi, il tutto senza infrastruttura locale.
Per chi è più adatto Automox?
Automox è particolarmente adatto ai team IT e di sicurezza che gestiscono flotte di dispositivi terminali distribuite o remote e necessitano dell'applicazione di patch multipiattaforma senza infrastruttura locale.
Perché ho scelto Automox
Automox si è guadagnato un posto nella mia rosa dei candidati grazie al modo in cui gestisce l'applicazione delle patch di terze parti su larga scala. Con oltre 630 titoli supportati, posso applicare patch a Chrome, Adobe, Java e decine di altre applicazioni utilizzando lo stesso motore di criteri che uso per gli aggiornamenti del sistema operativo. La libreria Worklets (oltre 432 script di automazione predefiniti) consente al mio team di implementare correzioni personalizzate senza dover predisporre infrastrutture aggiuntive, mentre FixNow mi permette di eseguire immediatamente le patch quando viene scoperta una minaccia del giorno zero.
Caratteristiche principali di Automox
- Automazione basata su criteri: Configura regole per l'applicazione delle patch, la distribuzione del software e la gestione della configurazione tra i gruppi di dispositivi.
- Supporto per più sistemi operativi: Gestisci l'applicazione delle patch per dispositivi Windows, macOS e Linux da un'unica console cloud.
- Controllo degli accessi basato sui ruoli (RBAC): Assegna le autorizzazioni in base ai ruoli degli utenti per controllare chi gestisce e approva i processi di applicazione delle patch.
- Pannelli di controllo per i report sulla conformità: Accedi a pannelli di controllo integrati e a report esportabili per le tracce di audit e il monitoraggio normativo.
Integrazioni di Automox
Automox offre integrazioni native con ServiceNow, CrowdStrike, Splunk, SentinelOne, Zendesk, Freshworks, Microsoft Intune e altri, oltre a fornire un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Distribuzione rapida delle patch per le minacce del giorno zero
- Non richiede infrastruttura locale
- Ampio supporto per macOS e Linux
Cons:
- Nessun supporto per gli ambienti isolati
- Le viste di riepilogo per i dirigenti non dispongono di filtri dettagliati
Ideale per dashboard in tempo reale sulla visibilità delle patch
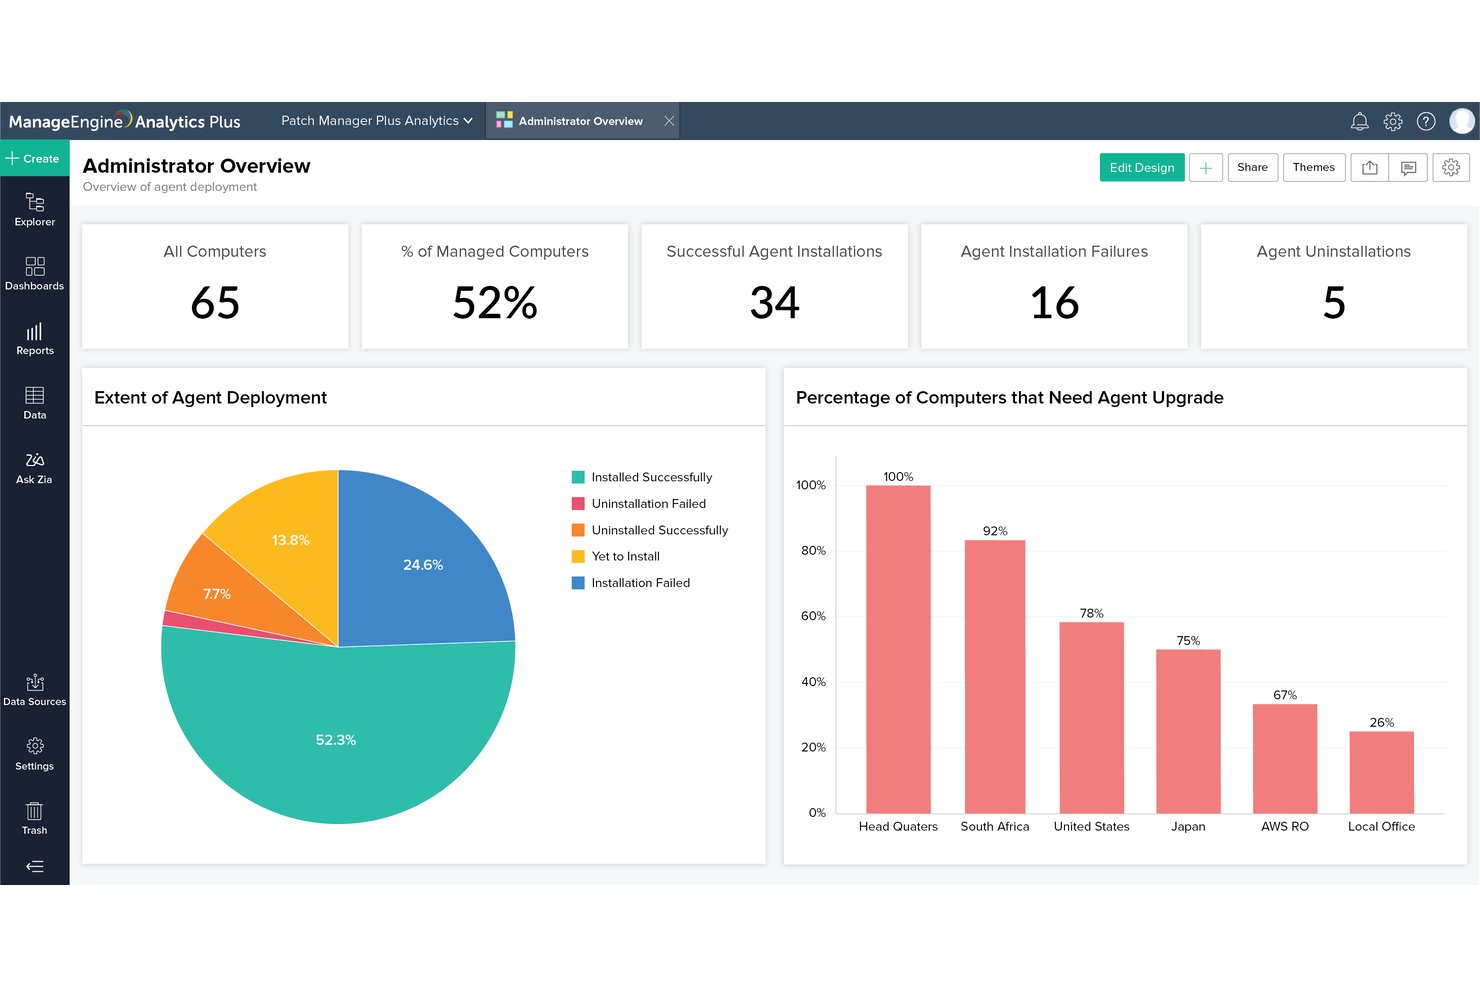
ManageEngine Patch Manager Plus è una piattaforma enterprise per la gestione delle patch che automatizza la distribuzione delle patch di sistema operativo e delle applicazioni di terze parti su endpoint Windows, macOS e Linux, inclusi dispositivi remoti, ospitati in cloud e collegati in DMZ.
Per chi è ideale ManageEngine Patch Manager Plus?
È particolarmente adatto ad amministratori di sistema e team di operations IT che gestiscono numerose flotte di endpoint distribuiti, per garantire la conformità alle patch in ambienti aziendali ibridi.
Perché ho scelto ManageEngine Patch Manager Plus
Patch Manager Plus merita il suo posto nella mia selezione perché la visibilità in tempo reale sulle patch che offre è davvero utile nella gestione di grandi flotte distribuite. Il dashboard centralizzato mostra in modo evidente le patch mancanti, lo stato delle distribuzioni e la posizione in termini di compliance di tutti gli endpoint. Apprezzo in particolare i report di audit dettagliati, che forniscono una traccia temporale di ogni azione di patching su dispositivi Windows, macOS e Linux.
Caratteristiche principali di ManageEngine Patch Manager Plus
- Patch automatica delle applicazioni di terze parti: Supporta l'aggiornamento di oltre 850 applicazioni non-OS tra cui browser, Java, Adobe e Zoom.
- Supporto multi-piattaforma: Gestisce la distribuzione delle patch per dispositivi Windows, macOS e Linux su un'unica piattaforma.
- Flussi di lavoro per test e approvazione delle patch: Permette di creare gruppi di test e automatizzare le approvazioni prima che le patch raggiungano le macchine di produzione.
- Ottimizzazione della larghezza di banda per sedi remote: Limita l'uso della rete distribuendo le patch in modo efficiente a uffici remoti o distribuiti.
Integrazioni di ManageEngine Patch Manager Plus
Patch Manager Plus offre integrazioni native con ServiceNow, ServiceDesk Plus, Rapid7, CrowdStrike, Tenable.io e Tenable.sc. È disponibile un'API per costruire integrazioni personalizzate.
Pros and Cons
Pros:
- Dashboard per la visibilità in tempo reale dello stato delle patch
- Ottimizzazione della larghezza di banda limita i download WAN remoti
- Patch automatica delle applicazioni di terze parti
Cons:
- Interfaccia funzionale, ma meno moderna rispetto ai SaaS attuali
- Il generatore di report personalizzati richiede un apprendimento intenso

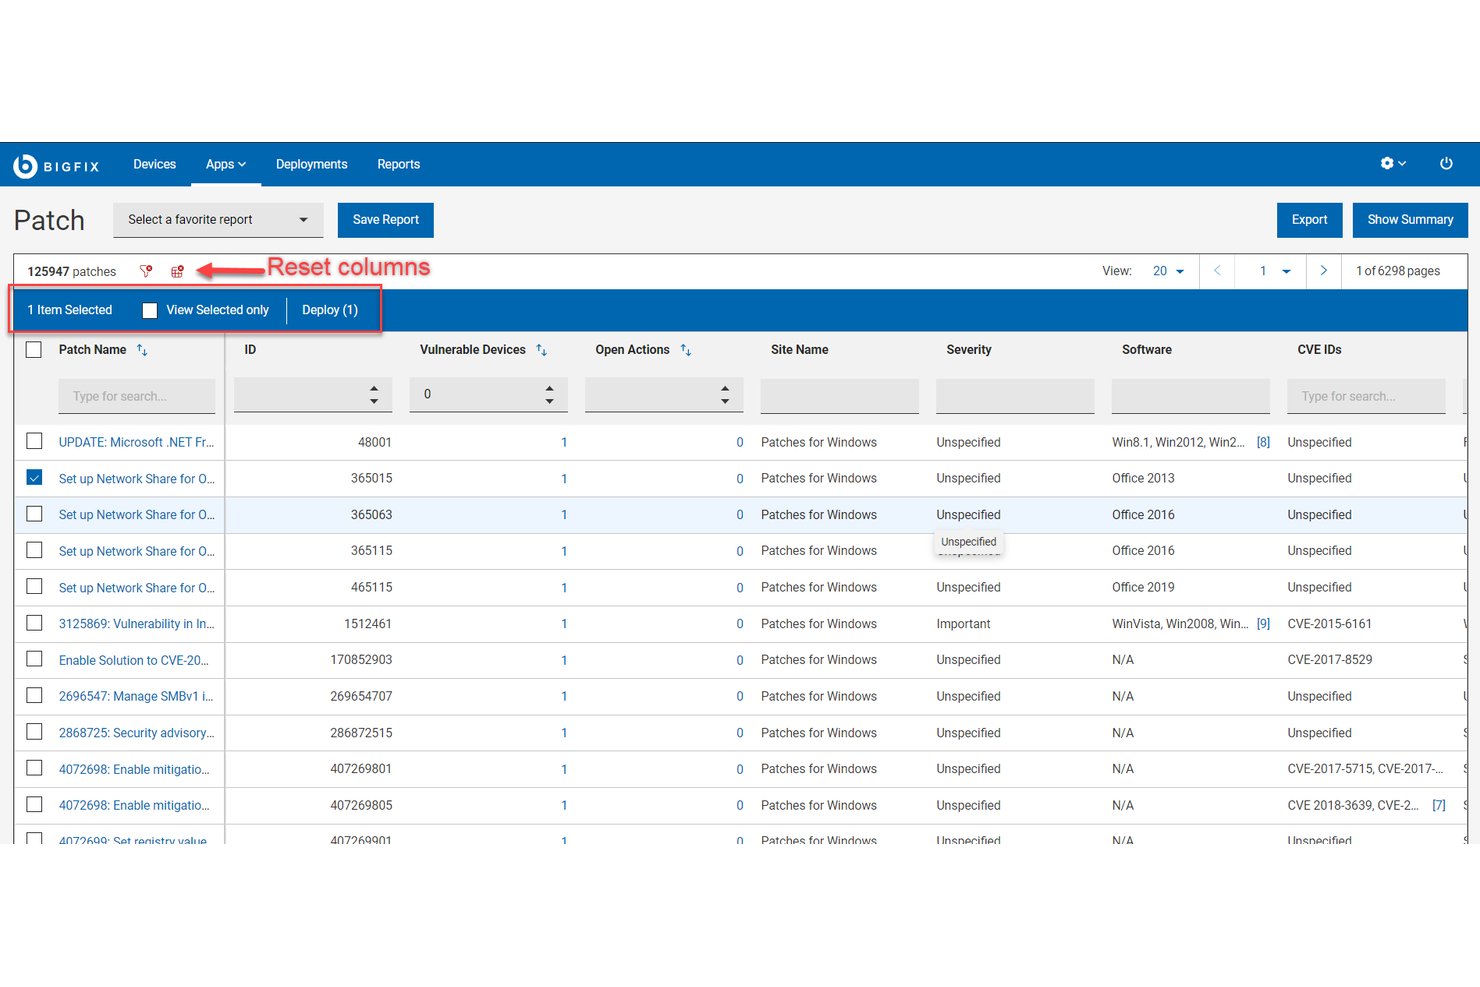
HCL BigFix è una piattaforma aziendale per la gestione degli endpoint e l'automazione delle patch che centralizza la remediation delle vulnerabilità, il monitoraggio della conformità e la distribuzione del software in ambienti on-premise, cloud e ibridi.
Per chi è ideale HCL BigFix?
HCL BigFix è particolarmente indicato per grandi aziende con team di operazioni IT e sicurezza che gestiscono flotte di endpoint eterogenee in ambienti distribuiti e con sistemi operativi misti.
Perché ho scelto HCL BigFix
HCL BigFix si è guadagnato un posto nella mia lista perché nessun altro strumento di gestione delle patch che ho utilizzato gestisce una tale diversità di sistemi operativi su questa scala. Il mio team può applicare patch a Windows Server, desktop Ubuntu e vecchie macchine AIX da una singola console senza agenti separati o flussi di lavoro specifici per piattaforma. La copertura di oltre 120 varianti di sistema operativo, abbinata a un tasso di successo delle patch al primo tentativo superiore al 98%, significa che non devo inseguire distribuzioni fallite su strumenti scollegati quando una vulnerabilità zero-day colpisce una flotta con sistemi misti.
Funzionalità principali di HCL BigFix
- Patch Workbench: Centralizza e automatizza le azioni di gestione delle patch con sincronizzazione integrata con ServiceNow per il controllo delle modifiche.
- Integrazioni per la remediation delle vulnerabilità: Si collega nativamente con Tenable, Rapid7 e Qualys per correggere le vulnerabilità identificate in scansioni esterne.
- Creazione personalizzata di fixlet: Permette di creare e distribuire interventi di remediation personalizzati utilizzando il motore di scripting e automazione di BigFix.
- Infrastruttura di relay: Distribuisce in modo efficiente i contenuti delle patch attraverso collegamenti WAN verso migliaia di endpoint senza saturare la rete.
Integrazioni di HCL BigFix
HCL BigFix offre integrazioni native con Tenable, Rapid7, Qualys, Google Cloud, Nutanix Beam, ServiceNow, Forescout, AWS, Azure e altri ancora. Un'API è anche disponibile per integrazioni personalizzate.
Pros and Cons
Pros:
- Applica patch a oltre 100 tipi di sistemi operativi e dispositivi
- Corregge vulnerabilità su endpoint non connessi tra loro
- Supporta l'automazione delle patch su scala di migliaia di endpoint
Cons:
- I report per gli executive richiedono personalizzazione e competenze specifiche
- La complessità di configurazione è elevata per i team più piccoli

NinjaOne
Ideale per l'applicazione automatizzata delle patch sugli endpoint
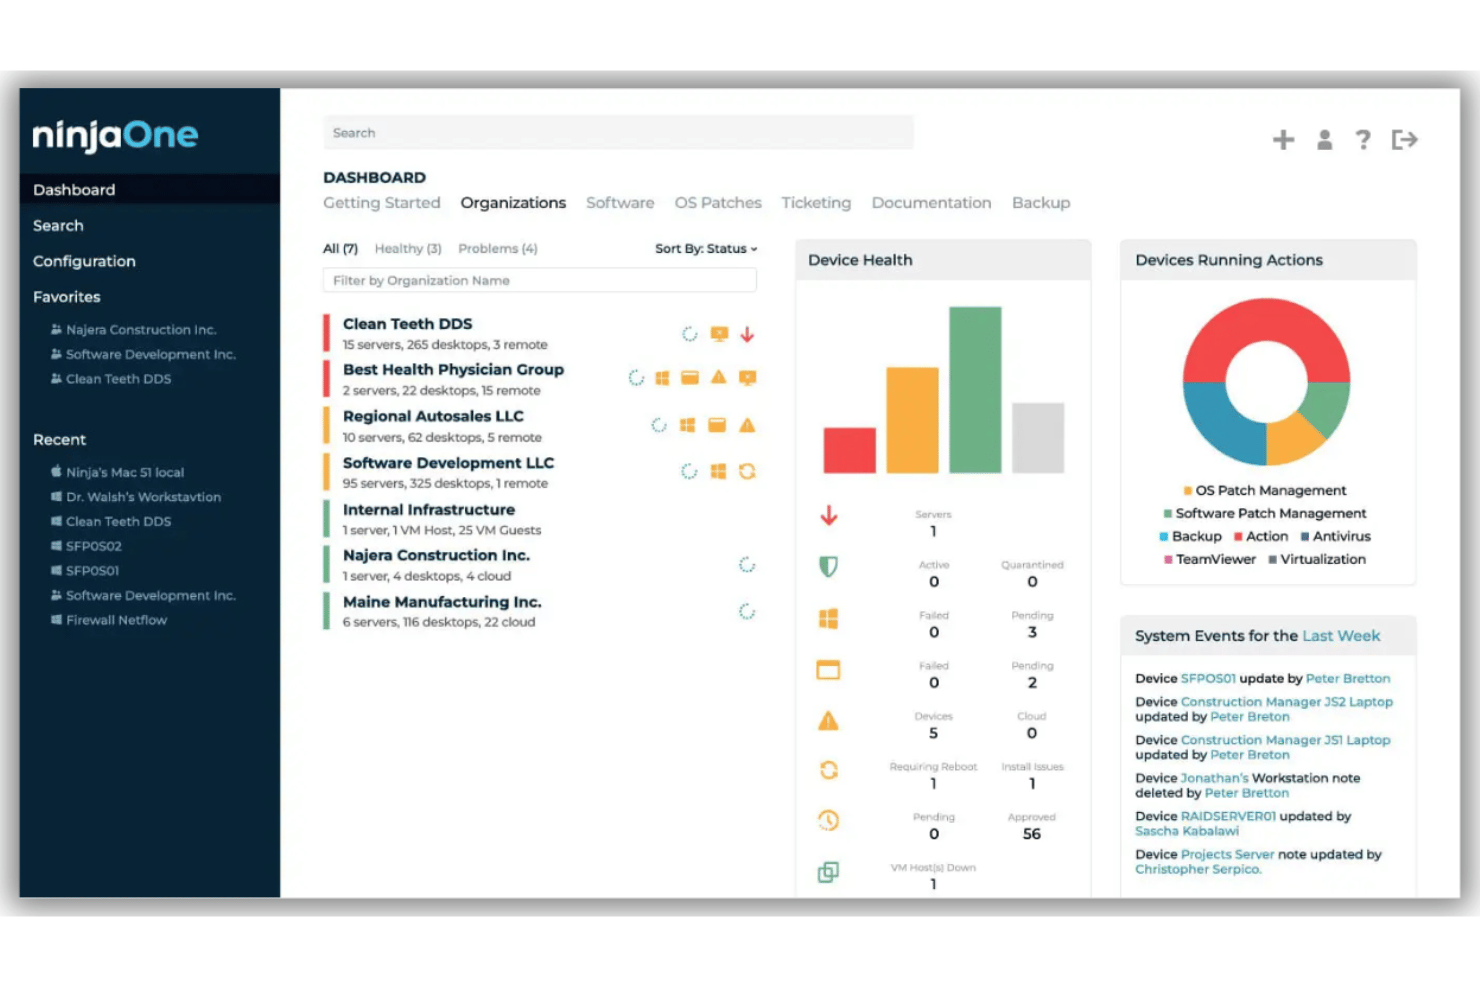
NinjaOne è una piattaforma unificata per le operazioni IT con la gestione autonoma delle patch al centro, che supporta l'applicazione di patch al sistema operativo e alle applicazioni di terze parti su endpoint Windows, macOS, Linux e mobili da un'unica console basata sul cloud.
Per chi è più adatto NinjaOne?
NinjaOne è adatto ai team IT e ai fornitori di servizi gestiti che amministrano flotte distribuite di endpoint in ambienti di medie e grandi imprese.
Perché ho scelto NinjaOne
NinjaOne si è guadagnato un posto nella mia selezione perché offre la sua intelligenza per le patch basata sull'IA, che analizza i segnali di distribuzione e i dati telemetrici della community per sospendere automaticamente le patch rischiose prima che raggiungano l'ambiente di produzione. Mi affido anche alla memorizzazione nella cache delle patch, che consente al mio team di distribuire gli aggiornamenti a siti remoti con larghezza di banda limitata senza una VPN. Inoltre, grazie al supporto per oltre 6.000 applicazioni di terze parti, non devo gestire uno strumento separato solo per coprire browser e applicazioni di produttività.
Caratteristiche principali di NinjaOne
- Gestione delle patch per più sistemi operativi: Applica centralmente le patch a dispositivi Windows, macOS, Linux e mobili da un'unica console.
- Criteri di approvazione preventiva delle patch: Approva o blocca KB specifici o categorie di aggiornamenti prima del rilascio.
- Importazioni automatiche dei dati sulle vulnerabilità: Importa i dati sulle vulnerabilità per definire i flussi di lavoro di prioritizzazione delle patch.
- Reportistica per la conformità e pronta per gli audit: Genera report dettagliati associati a framework come SOC 2, HIPAA e ISO 27001.
Integrazioni di NinjaOne
NinjaOne offre integrazioni native con Splashtop, Zendesk, Okta, ConnectWise, Microsoft Azure/Intune, Slack, ServiceNow, DeskDay e altri servizi, oltre a fornire un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Ripristino automatico delle patch in caso di distribuzioni non riuscite
- Supporta gli endpoint remoti senza dipendere da una VPN
- Reportistica integrata sulla conformità per più framework
Cons:
- Le opzioni di esportazione delle metriche personalizzate sono ancora basilari
- Nessun supporto nativo per Unix (AIX, Solaris)
Ideale per la definizione delle priorità della risoluzione in base al rischio
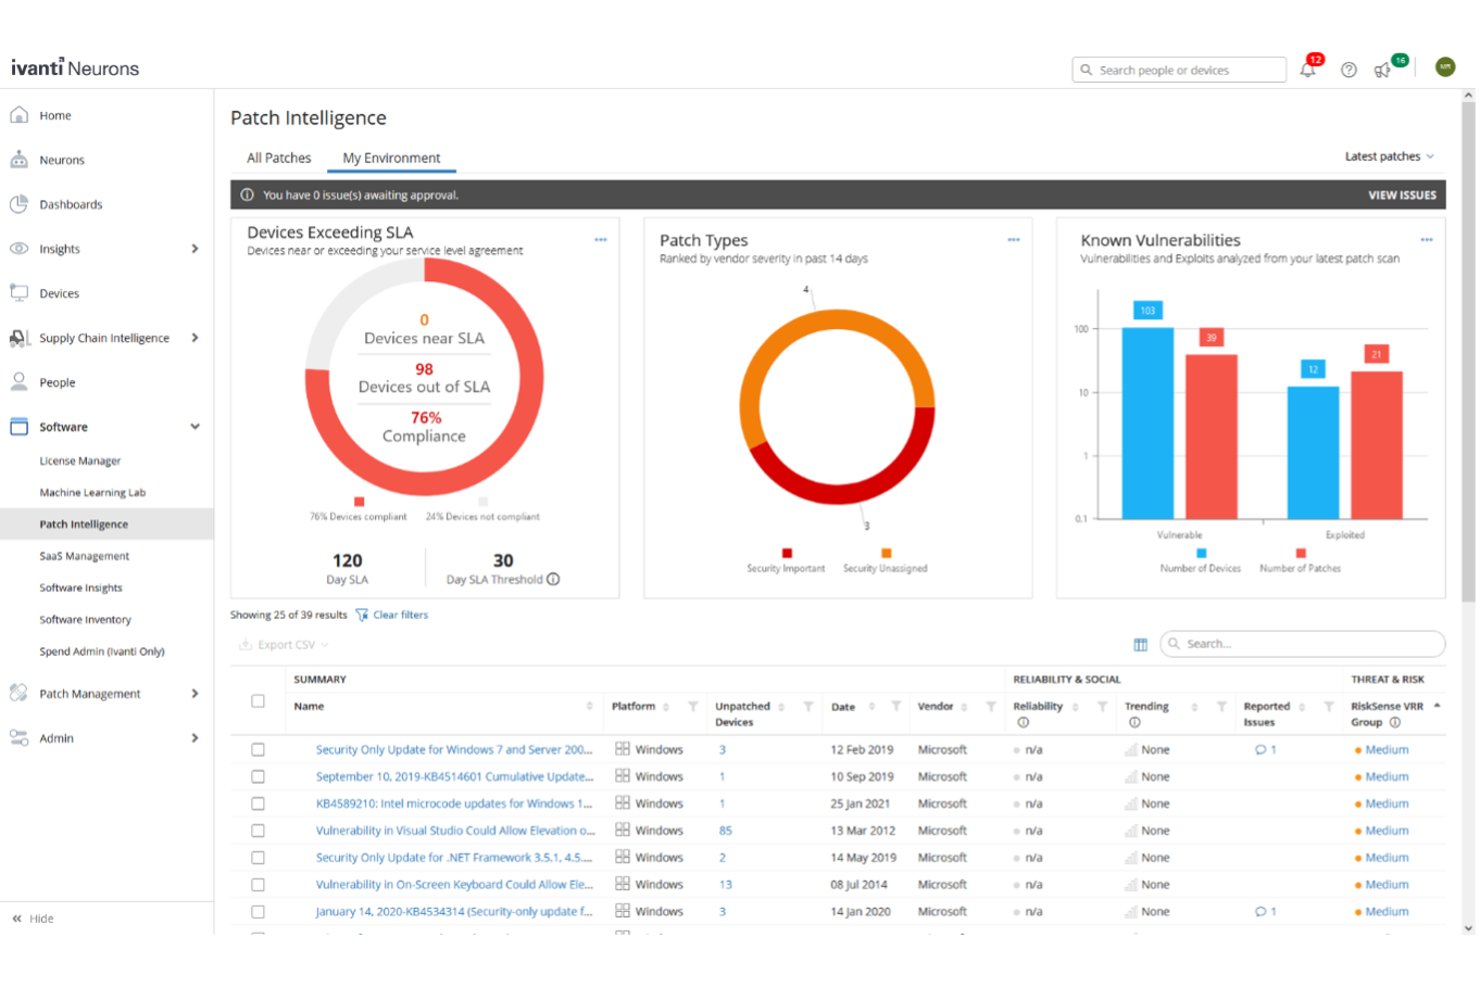
Ivanti Neurons per la gestione delle patch è una piattaforma di gestione delle patch nativa per il cloud che automatizza l'individuazione delle vulnerabilità, la definizione delle priorità basata sul rischio e la distribuzione delle patch su Windows, macOS, Linux e oltre 800 applicazioni di terze parti in ambienti aziendali ibridi.
Per chi è più adatto Ivanti Neurons per la gestione delle patch?
È particolarmente adatto ai team IT aziendali attenti alla sicurezza che devono dare priorità alla risoluzione in base al rischio effettivo di exploit anziché ai soli punteggi CVE.
Perché ho scelto Ivanti Neurons per la gestione delle patch
Ho scelto Ivanti Neurons per la gestione delle patch perché la sua Valutazione del rischio di vulnerabilità (VRR) va oltre i punteggi CVSS, integrando informazioni sulle minacce provenienti da oltre 100 fonti, dal dark web e da dati sugli exploit convalidati da esperti per stabilire cosa debba essere sottoposto a patch per primo. Il mio team utilizza l'automazione della distribuzione in base al rischio per applicare le patch con la priorità più alta prima che gli exploit entrino in azione. La funzionalità di distribuzione ad anelli, che include sondaggi sulla soddisfazione degli utenti, individua i problemi di stabilità prima che una patch venga distribuita a tutta la flotta.
Funzionalità principali di Ivanti Neurons per la gestione delle patch
- Informazioni sull'affidabilità delle patch: Aggrega dati anonimi sulla distribuzione e il feedback degli utenti per segnalare le patch che potrebbero causare problemi.
- Dashboard per i report sulla conformità: Fornisce stato, cronologia e monitoraggio degli SLA per gli audit dell'intero ambiente.
- Catalogo delle patch di terze parti: Gestisce oltre 800 applicazioni supportate con aggiornamenti regolari provenienti da un feed centralizzato.
- Configurazione della distribuzione ad anelli: Consente di definire distribuzioni graduali con gruppi configurabili e criteri predefiniti.
Integrazioni di Ivanti Neurons per la gestione delle patch
Ivanti Neurons per la gestione delle patch offre integrazioni native con Jira, CrowdStrike, AWS, Rapid7, ServiceNow, Tenable, Wiz, Synopsis, Splunk e altri. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- La definizione delle priorità basata sul rischio utilizza informazioni sulle minacce e sugli exploit
- Distribuzione ad anelli automatizzata con analisi del feedback degli utenti
- Copre Windows, macOS, Linux e oltre 800 applicazioni
Cons:
- I report sulla conformità non dispongono di modelli di esportazione dettagliati
- Il caricamento di patch personalizzate è limitato alla soluzione di sideload
Altri software aziendali per la gestione delle patch
Ecco alcune ulteriori opzioni di software aziendale per la gestione delle patch che non sono entrate nella mia selezione, ma che vale comunque la pena prendere in considerazione:
- SolarWinds Patch Manager
Ideale per il supporto ai cataloghi di patch di terze parti
- Kaseya VSA
Ideale per la gestione IT unificata e l'automazione
- Qualys Patch Management
Ideale per la valutazione delle vulnerabilità integrata
- Atera
Ideale per le patch con monitoraggio remoto
- PDQ Connect
Ideale per la gestione delle patch senza intervento manuale per team distribuiti
- GFI Languard
Ideale per la scansione delle vulnerabilità e delle patch
- Heimdal
Ideale per la gestione automatica delle patch con conformità
- N-able N-central RMM
Ideale per controlli di patch basati sui ruoli per team IT
- Syxsense
Ideale per la visibilità della distribuzione delle patch in tempo reale
- Patch My PC
Ideale per aggiornamenti rapidi del catalogo delle patch di terze parti


Come Valuto i Software di Patch Management per le Aziende
Valuto gli strumenti di patch management aziendale su due livelli: requisiti di base come la distribuzione cross-platform e la reportistica per audit, e fattori differenzianti come la prioritizzazione basata sul rischio e la possibilità di rollback.
Funzionalità Principali (Requisiti Fondamentali per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ognuna delle funzionalità principali elencate di seguito. Successivamente, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 65% per essere preso in considerazione per l'inclusione.
- Distribuzione automatica delle patch: Verifico se uno strumento può gestire la pianificazione basata su policy, rollout graduali e rollback automatico, così un aggiornamento fallito non mette fuori uso un server di produzione alle 2 di notte.
- Supporto per sistemi operativi multipiattaforma: Gli ambienti aziendali raramente usano un solo sistema operativo. Cerco la piena parità di patching su Windows, macOS e le principali distribuzioni Linux come RHEL, Ubuntu e SUSE.
- Patching delle app di terze parti: La maggior parte delle vulnerabilità sfruttate si trova in app come browser, Java e Zoom. Valuto quanti titoli di terze parti copre ogni piattaforma e quanto rapidamente nuove patch vengono inserite nel catalogo.
- Valutazione e prioritizzazione delle vulnerabilità: Cerco scansioni basate su CVE abbinate a punteggi di rischio, in modo che il tuo team applichi la patch sulla falla attivamente sfruttata prima della correzione cosmetica a bassa gravità.
- Report di conformità e tracciabilità per audit: Gli auditor vogliono prove, non promesse. Valuto se ogni strumento offre report predefiniti mappati su framework come PCI-DSS, HIPAA e ISO 27001 con log di audit esportabili.
- Gestione degli endpoint distribuiti: Esamino come ciascuna piattaforma raggiunge laptop remoti, istanze cloud e server on-premise senza forzare il traffico attraverso una VPN o richiedere connettività di rete costante.
Quando ho una lista di strumenti che soddisfano questi criteri, considero cosa distingue ciascuna piattaforma.
Fattori Differenzianti (Cosa Distingue i Fornitori)
Ecco come confronto e metto a confronto diversi fornitori:
Funzionalità Distintive
La prioritizzazione basata sul rischio è un importante elemento di differenziazione. Cerco strumenti che integrano informazioni sulle minacce come CISA KEV per classificare le patch in base allo sfruttamento attivo, non solo alla gravità secondo CVSS. I test e il rollback automatici sono altrettanto importanti: il deployment a gruppi pilota consente di validare una patch su un piccolo gruppo prima che venga distribuita in produzione. L'ottimizzazione della larghezza di banda distingue inoltre i fornitori, soprattutto per i team distribuiti dove la distribuzione peer-to-peer e il patching delta impediscono che le distribuzioni saturino la rete.
Oltre le Funzionalità
L'architettura di distribuzione è importante. Verifico se un fornitore offre soluzioni SaaS, on-premise e ibride, poiché i settori regolamentati spesso necessitano di ambienti isolati. La profondità dell'integrazione è altrettanto importante; controllo la presenza di connettori bidirezionali con strumenti ITSM come ServiceNow e Jira, così la distribuzione delle patch genera automaticamente ticket di modifica. Considero anche quanto rapidamente un fornitore pubblica nuovi contenuti di patch dopo la pubblicazione di una CVE, perché anche un ritardo di uno o due giorni può lasciare migliaia di endpoint esposti.
Come scegliere il software aziendale per la gestione delle patch
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo particolare processo di selezione del software, ecco un elenco dei fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| Scalabilità | Il software sarà in grado di gestire tutti i tuoi dispositivi terminali attuali e previsti, distribuiti su più sedi o unità aziendali, senza rallentamenti o sovraccarichi degli agenti? |
| Integrazioni | Lo strumento si connette facilmente ai tuoi analizzatori delle vulnerabilità, ai flussi di lavoro ITSM e agli strumenti di avviso? Verifica la presenza di integrazioni native o API affidabili. |
| Personalizzazione | Puoi adattare i criteri per le patch, le finestre di manutenzione, gli accessi e i report alle tue esigenze di conformità o ai processi aziendali? |
| Facilità d'uso | La console è intuitiva per gli amministratori nelle attività quotidiane oppure dovrai fare affidamento su competenze specialistiche e formazione costante per utilizzarla e risolvere i problemi? |
| Implementazione e avviamento | Quanto tempo sarà necessario per distribuire gli agenti, configurare le impostazioni e formare il personale? Verifica la presenza di requisiti imprevisti relativi all'infrastruttura, ai criteri o alla gestione del cambiamento. |
| Costo | Le strutture tariffarie si basano sul dispositivo terminale, sull'utente o sulle funzionalità? Verifica la presenza di costi nascosti, come moduli aggiuntivi, componenti aggiuntivi per le integrazioni o livelli di conformità/reportistica. |
| Misure di sicurezza | La piattaforma offre il controllo degli accessi basato sui ruoli (RBAC), la registrazione degli audit e la crittografia dei dati? Chiediti in che modo questi controlli si allineano al profilo di rischio della tua organizzazione. |
| Disponibilità dell'assistenza | Con quale rapidità e affidabilità puoi ricevere assistenza durante gli incidenti o gli aggiornamenti? Prima di prendere una decisione, considera gli SLA, gli orari dell'assistenza e i canali di accesso. |
Che cos'è il software aziendale per la gestione delle patch?
Il software aziendale per la gestione delle patch è una piattaforma essenziale per la sicurezza degli endpoint che automatizza l'individuazione, la distribuzione e il monitoraggio degli aggiornamenti software in ambienti IT grandi e diversificati. Gestisce gli aggiornamenti per i sistemi operativi e le applicazioni di terze parti, contribuisce a mantenere la conformità normativa e riduce le vulnerabilità di sicurezza. Questi strumenti sono progettati per supportare migliaia di endpoint, semplificare l'applicazione delle patch tra siti distribuiti e fornire report completi necessari per le operazioni su scala aziendale.
Funzionalità
Quando scegli il software aziendale per la gestione delle patch, presta attenzione alle seguenti funzionalità principali:
- Distribuzione automatizzata delle patch: utilizza flussi di lavoro automatizzati per orchestrare distribuzioni pianificate o attivate su tutti gli endpoint, riducendo il lavoro manuale e minimizzando i ritardi nell'applicazione delle patch.
- Supporto multipiattaforma per i sistemi operativi: gestisce gli aggiornamenti per Windows, macOS e le principali distribuzioni Linux da un'unica console, garantendo la copertura di flotte di dispositivi eterogenee.
- Applicazione delle patch alle applicazioni di terze parti: distribuisce aggiornamenti per applicazioni non appartenenti al sistema operativo, come browser, suite per la produttività e strumenti di collaborazione, riducendo i rischi derivanti da software di terze parti non aggiornato.
- Valutazione delle vulnerabilità: integra la gestione delle vulnerabilità analizzando la presenza di aggiornamenti mancanti e identificando le vulnerabilità prioritarie utilizzando la gravità CVE e i feed di informazioni sulle minacce in tempo reale.
- Funzionalità di ripristino: consente ai team IT di annullare o rimuovere le patch problematiche, minimizzando i tempi di inattività se un aggiornamento causa problemi in produzione.
- Report sulla conformità: genera report per le tracce di audit e i framework normativi, facilitando la dimostrazione dello stato delle patch durante le revisioni della sicurezza.
- Gestione remota degli endpoint: supporta la distribuzione delle patch ai dispositivi esterni alla rete aziendale, una funzione utile negli ambienti di lavoro da remoto o ibridi.
- Ottimizzazione della larghezza di banda: utilizza la distribuzione peer-to-peer, la limitazione della velocità o l'applicazione differenziale delle patch per ridurre al minimo l'impatto sulla rete e velocizzare le distribuzioni di grandi dimensioni.
- Pianificazione delle finestre di manutenzione: consente di definire orari specifici per l'applicazione delle patch e i riavvii, allineando gli aggiornamenti agli SLA e alle esigenze operative della tua azienda.
- Controllo degli accessi basato sui ruoli: si integra con provider di identità come Active Directory per assegnare autorizzazioni granulari, garantendo che solo gli utenti autorizzati possano gestire flussi di lavoro critici relativi alle patch.
Vantaggi
L'implementazione di un software aziendale per la gestione delle patch offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Riduzione del rischio per la sicurezza: l'applicazione regolare e automatizzata delle patch risolve rapidamente le vulnerabilità software note, contribuendo a proteggere la tua organizzazione da malware, ransomware e minacce informatiche in continua evoluzione.
- Maggiore conformità: i report integrati sulla conformità e le tracce di audit facilitano la dimostrazione dell'aderenza a standard come PCI-DSS, HIPAA o ISO 27001.
- Risparmio di tempo per l'IT: l'automazione e l'orchestrazione centralizzata delle patch liberano i team IT dagli aggiornamenti manuali, consentendo loro di concentrarsi su iniziative di maggiore priorità.
- Distribuzione coerente degli aggiornamenti: il supporto multipiattaforma garantisce che tutti gli endpoint, locali, remoti e basati sul cloud, ricevano patch puntuali e coerenti.
- Minori interruzioni operative: funzionalità come il ripristino, le finestre di manutenzione e l'ottimizzazione della larghezza di banda preservano la stabilità dei sistemi e riducono i tempi di inattività durante gli aggiornamenti.
- Maggiore visibilità e controllo: dashboard in tempo reale, avvisi personalizzabili e autorizzazioni granulari consentono di monitorare, analizzare e gestire l'avanzamento delle patch nell'intera flotta.
- Gestione remota semplificata: la possibilità di applicare patch agli endpoint distribuiti o esterni alla rete consente di mantenere solida la sicurezza anche quando i team lavorano da sedi diverse.
Costi e prezzi
La scelta di un software aziendale per la gestione delle patch richiede la conoscenza dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità generalmente incluse nelle soluzioni software aziendali per la gestione delle patch:
Tabella comparativa dei piani per il software aziendale per la gestione delle patch
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Distribuzione di base delle patch per un numero limitato di dispositivi, pianificazione manuale e supporto della community. |
| Piano personale | $5-$15/user/month | Applicazione delle patch per un singolo utente, aggiornamenti automatici per un sistema operativo, reportistica di base e supporto tecnico standard. |
| Piano aziendale | $20-$40/user/month | Supporto per più utenti, applicazione delle patch su più piattaforme, aggiornamenti delle applicazioni di terze parti, report sulla conformità e autorizzazioni basate sui ruoli. |
| Piano aziendale | $40-$80/user/month | Automazione completa, opzioni di distribuzione ibride, integrazioni personalizzate, supporto coperto da SLA e funzionalità avanzate di audit. |
Domande frequenti sul software aziendale per la gestione delle patch
Ecco alcune risposte alle domande comuni sul software aziendale per la gestione delle patch:
In che modo il software aziendale per la gestione delle patch aiuta con gli audit di conformità?
Il software aziendale per la gestione delle patch automatizza la reportistica sulla conformità e conserva registri di audit dettagliati. In questo modo, puoi dimostrare rapidamente lo stato delle patch, le prove della correzione e l’aderenza a normative come PCI-DSS o HIPAA durante gli audit interni o esterni.
Il software aziendale per la gestione delle patch può applicare patch ai dispositivi che sono fuori rete?
Sì, la maggior parte delle soluzioni moderne supporta l’applicazione remota delle patch ai dispositivi che si trovano al di fuori della rete aziendale. In questo modo gli endpoint rimangono sicuri e aggiornati, anche quando gli utenti sono in viaggio o lavorano da casa.
Quali applicazioni di terze parti sono generalmente supportate per l'applicazione delle patch?
Le soluzioni aziendali coprono in genere un’ampia gamma di applicazioni di terze parti, come browser web, client di posta elettronica, Java, Zoom e suite per la produttività. Dovresti consultare il catalogo del fornitore per verificare la disponibilità degli aggiornamenti pertinenti al tuo ambiente.
In che modo l'automazione riduce i rischi rispetto all'applicazione manuale delle patch?
L’automazione riduce gli errori umani, impone policy coerenti e consente la distribuzione rapida degli aggiornamenti di sicurezza su tutta la flotta. Ciò contribuisce a ridurre la finestra di applicazione delle patch e le probabilità che le minacce sfruttino vulnerabilità non corrette.
Cosa dovrei considerare quando confronto il costo totale di proprietà?
Dovresti considerare licenze, modifiche all’infrastruttura, servizi professionali, livelli di supporto e tempo necessario per la distribuzione e la gestione continuativa. Fai attenzione ai costi aggiuntivi nascosti per funzionalità chiave come conformità, integrazioni o reportistica avanzata.