

Les 10 meilleurs outils de test de sécurité évalués en 2026

10 Sélection des meilleurs outils de test de sécurité


Les vulnérabilités de sécurité ne sont pas seulement un risque : elles constituent un défi permanent. Votre équipe doit repérer les faiblesses avant les attaquants, mais les tests manuels prennent du temps, les analyses automatisées peuvent vous submerger de faux positifs et il n’est pas facile de suivre l’évolution des menaces. Que vous sécurisiez des applications cloud, testiez des API ou veilliez au respect des normes, choisir le bon outil de test de sécurité est essentiel.
C’est pourquoi j’ai consacré du temps à tester et à évaluer des outils de sécurité qui aident réellement les équipes à identifier les vulnérabilités, à automatiser les tests et à se concentrer sur les menaces réelles sans ralentir le développement. Dans ce guide, vous trouverez des informations détaillées sur les meilleurs outils de test de sécurité disponibles aujourd’hui, ainsi que leurs principales fonctionnalités, leurs utilisateurs idéaux et la manière dont ils peuvent contribuer à protéger vos systèmes.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleurs outils de test de sécurité
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils de test de sécurité retenus dans ma sélection. Mes avis présentent en détail les principales fonctionnalités, les avantages et les inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour l’analyse de la qualité du code | Plan gratuit disponible (jusqu’à 5 utilisateurs) | À partir de 65$/mois | Website | |
| 2 | Idéal pour les fonctions d’auto-triage | Offre gratuite disponible | À partir de $34/développeur/mois | Website | |
| 3 | Idéal pour la détection proactive des vulnérabilités | Offre gratuite disponible + démo gratuite | À partir de 350$/mois | Website | |
| 4 | Idéal pour l'analyse de code contextuelle | Offre gratuite disponible | À partir de 200 $/mois | Website | |
| 5 | Idéal pour la collaboration en équipe | Démo gratuite disponible | Prix sur demande | Website | |
| 6 | Idéal pour une analyse complète des vulnérabilités | Démo gratuite disponible | À partir de $69/mois | Website | |
| 7 | Idéal pour la surveillance en temps réel | Essai gratuit + démo gratuite disponible | Tarification sur demande | Website | |
| 8 | Meilleur pour la gestion de l’open source | Démo gratuite disponible | À partir de 18,67$/utilisateur/mois (facturé annuellement) | Website | |
| 9 | Idéal pour le scan des vulnérabilités web | Not available | Tarification sur demande | Website | |
| 10 | Idéal pour les tests d’intrusion | Not available | Gratuit à utiliser | Website |


Avis sur les meilleurs outils de test de sécurité
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils de test de sécurité retenus dans ma sélection. Mes avis présentent en détail les principales fonctionnalités, les avantages et les inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.

Idéal pour l’analyse de la qualité du code
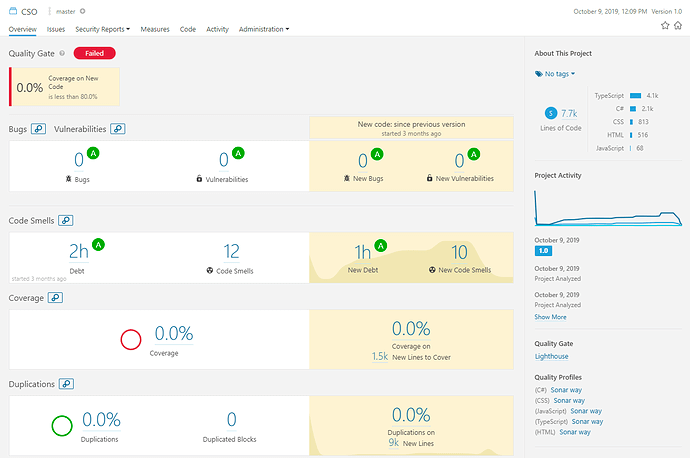
SonarQube est une solution complète et intégrée de sécurité du code (SAST, SCA) et de qualité du code, disponible en mode auto-hébergé ou cloud. Il analyse le code propriétaire, généré par IA et open source pour détecter les vulnérabilités, les bogues et les problèmes de maintenabilité dès les premières étapes du développement. La plateforme fournit également des suggestions de correction alimentées par l'IA afin de réduire le débogage manuel, et comprend une détection intégrée des secrets couvrant plus de 400 modèles.
Pourquoi j'ai choisi SonarQube : J'ai sélectionné SonarQube pour son équilibre entre la qualité du code et la sécurité à travers de nombreux langages de programmation. Il offre une visibilité claire sur la fiabilité et la maintenabilité, tout en s'intégrant naturellement dans les pipelines CI/CD. La combinaison de seuils de qualité personnalisables et d'analyses de sécurité permet aux équipes de maintenir des standards de codage cohérents et sécurisés.
Fonctionnalités clés & intégrations :
Fonctionnalités : prise en charge de 35 langages de programmation, seuils de qualité personnalisables, analyse statique détaillée et détection des secrets sur plus de 400 modèles.
Intégrations : Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Travis CI, CircleCI, TeamCity et Visual Studio. Une extension gratuite SonarQube pour IDE est disponible pour VS Code, les IDE JetBrains, Cursor, Windsurf et d'autres.
Pros and Cons
Pros:
- S’intègre aux pipelines CI/CD
- Améliore les standards de codage
- Large prise en charge linguistique
Cons:
- Peut être gourmand en ressources
- Nécessite une installation et configuration
New Product Updates from SonarQube
SonarQube Cloud Adds DataWeave, Gosu, Groovy, and PowerShell
SonarQube Cloud now supports MuleSoft DataWeave, Gosu, Groovy, and PowerShell, extending deterministic analysis with bug, security, and maintainability checks across existing SCM integrations. For more information, visit SonarQube's official site.
 .

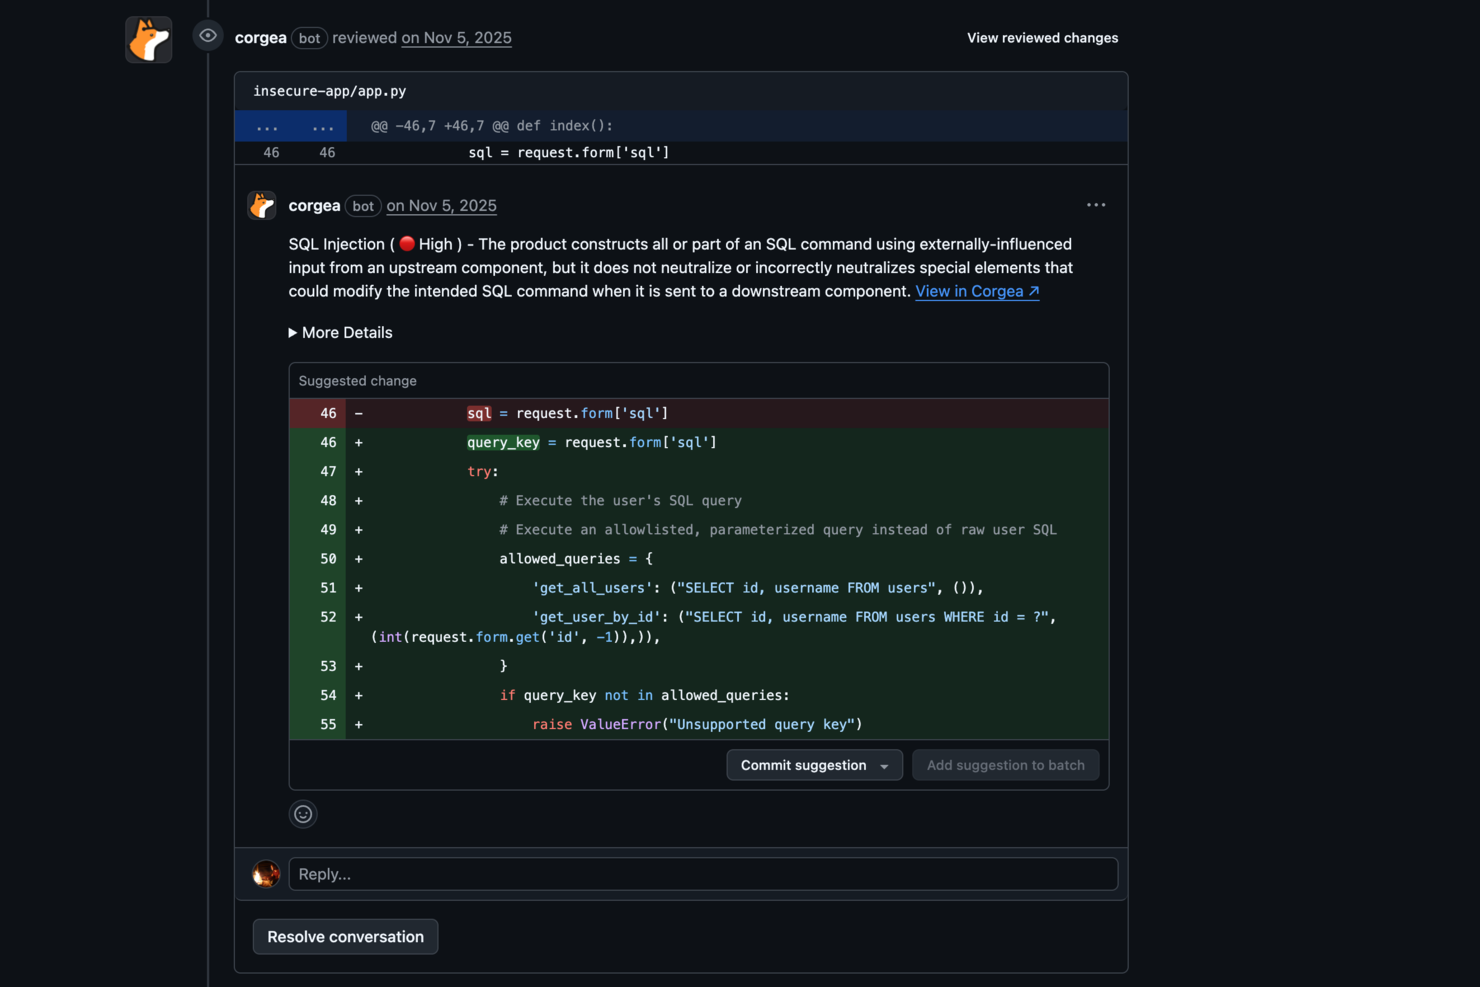
Corgea améliore les capacités de sécurité de votre équipe en identifiant et en corrigeant le code non sécurisé, ce qui en fait une solution idéale pour les CTO souhaitant protéger leurs actifs numériques. Sa technologie basée sur l’IA séduit les secteurs requérant des mesures de sécurité strictes, comme la finance et la santé, en traitant les vulnérabilités pouvant compromettre les données sensibles. En s’intégrant à vos processus existants, Corgea aide votre équipe à gérer efficacement les risques en matière de sécurité, vous offrant sérénité d’esprit et la possibilité de vous concentrer sur l’innovation.
Pourquoi j’ai choisi Corgea
J’ai choisi Corgea pour son analyse statique de sécurité des applications (SAST) basée sur l’IA, particulièrement performante pour détecter des vulnérabilités complexes que les méthodes traditionnelles pourraient manquer. La fonction de triage automatique réduit considérablement les faux positifs, permettant à votre équipe de gagner du temps et de se consacrer aux menaces réelles. De plus, les politiques de détection personnalisables de Corgea vous permettent d’adapter l’outil à vos besoins en matière de sécurité, garantissant une protection complète contre les menaces émergentes.
Fonctionnalités clés de Corgea
En plus de ses atouts principaux, Corgea propose plusieurs autres fonctionnalités renforçant son utilité :
- Analyse des dépendances : Cette fonctionnalité vérifie les vulnérabilités des dépendances de votre projet dans de nombreux langages de programmation.
- Correction automatique SAST : Génère automatiquement des correctifs de sécurité, réduisant les interventions manuelles nécessaires pour sécuriser votre code.
- Détection de fuite de données confidentielles : Identifie les informations sensibles telles que les clés AWS et identifiants d’authentification afin d’éviter les violations de la vie privée.
- Compatibilité multilingue : Prend en charge un large éventail de langages de programmation, dont Java, Python et Ruby, assurant la compatibilité avec vos projets.
Intégrations Corgea
Les intégrations incluent GitHub Actions, GitLab CI, Jenkins, Azure DevOps, JIRA, Slack, Zapier et les webhooks.
Pros and Cons
Pros:
- L’IA détecte les vulnérabilités complexes
- Correctifs de code sécurisés automatisés
- Nombreuses intégrations CI/CD
Cons:
- Configuration requise pour l’intégration CI
- Principalement axé sur la sécurité du code
Idéal pour la détection proactive des vulnérabilités
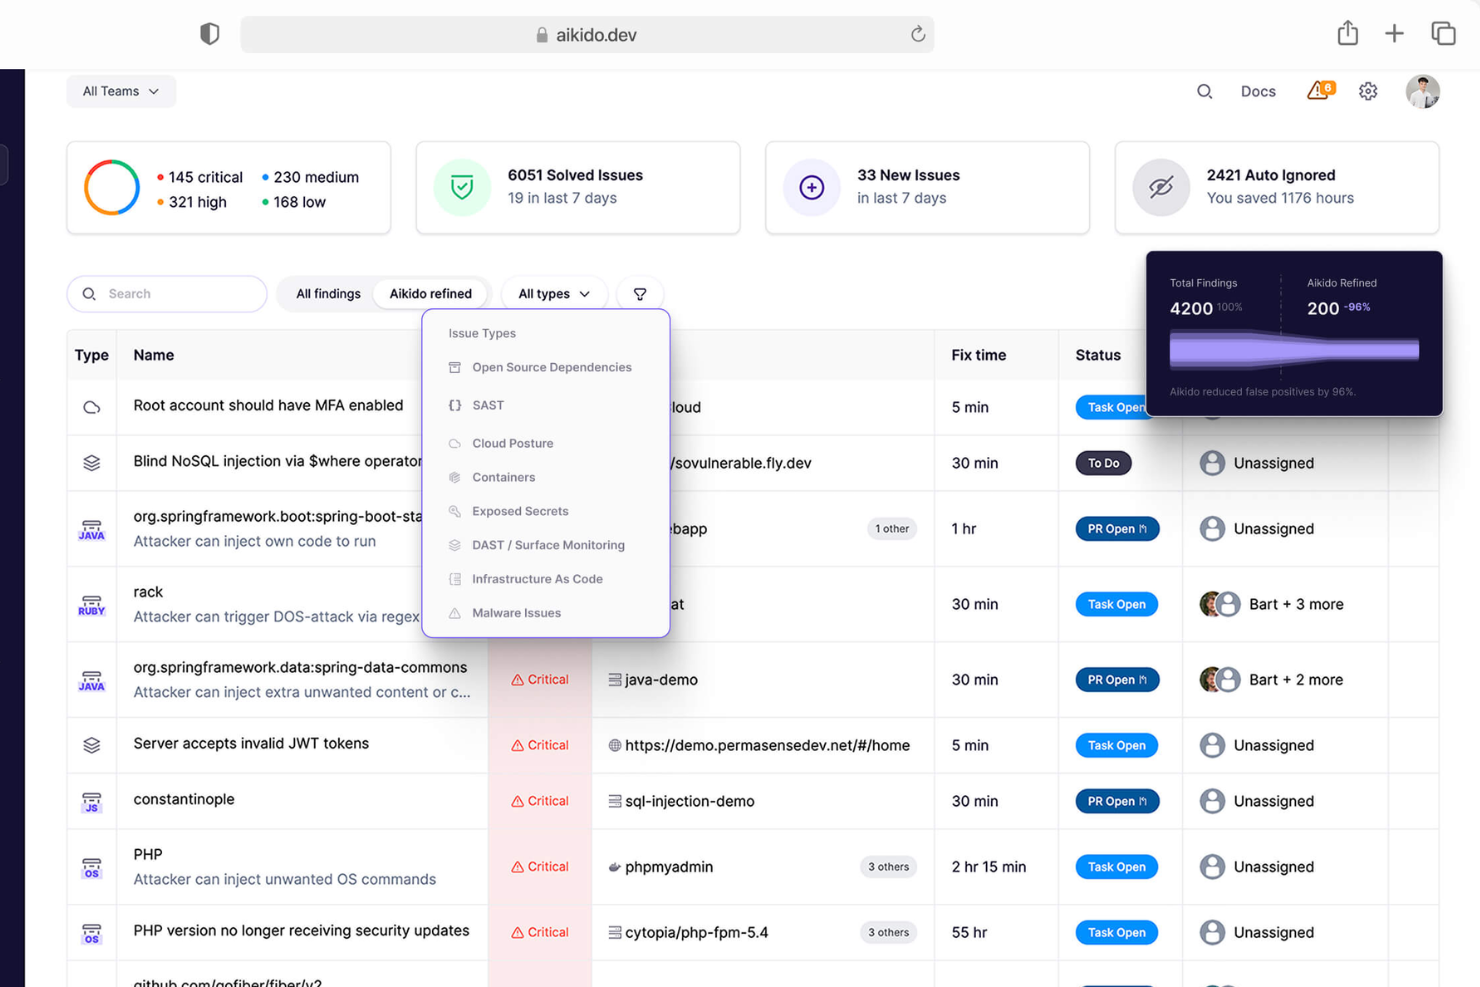
Aikido Security est une plateforme complète conçue pour sécuriser l'ensemble de votre pile, du code au cloud. Elle regroupe divers analyseurs de sécurité en un système centralisé, vous permettant de surveiller et de protéger vos applications.
Pourquoi j'ai choisi Aikido Security : J’apprécie le fait qu’il propose des tests de sécurité des applications statiques (SAST). Aikido analyse votre code source à la recherche de risques de sécurité avant que les problèmes ne soient fusionnés, vous aidant à détecter les vulnérabilités tôt dans le processus de développement. Cette approche proactive garantit que les menaces potentielles sont traitées rapidement, réduisant ainsi la probabilité de failles de sécurité. Une autre fonctionnalité remarquable est la gestion de la posture de sécurité cloud (CSPM) d’Aikido. Elle détecte les risques liés à l’infrastructure cloud, tels que les mauvaises configurations et les vulnérabilités dans les machines virtuelles et les images de conteneurs, sur les principaux fournisseurs de cloud.
Fonctionnalités et intégrations remarquables :
Fonctionnalités : incluent l’analyse des dépendances open source (SCA), qui surveille en continu votre code à la recherche de vulnérabilités connues et génère des SBOMs (factures de matériaux logiciels). De plus, la surveillance de la surface (DAST) d’Aikido teste dynamiquement le front-end et les API de votre application web afin d’identifier les vulnérabilités via des attaques simulées.
Intégrations : comprennent GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams et Jira.
Pros and Cons
Pros:
- Scalable pour les équipes en croissance
- Fournit des analyses exploitables
- Dispose d’un tableau de bord complet et de rapports personnalisables
Cons:
- Ne propose pas de sécurité des terminaux ni de capacités de détection d’intrusion
- Ignore les vulnérabilités s’il n’existe pas de correctif disponible
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.

Zeropath
Idéal pour l'analyse de code contextuelle
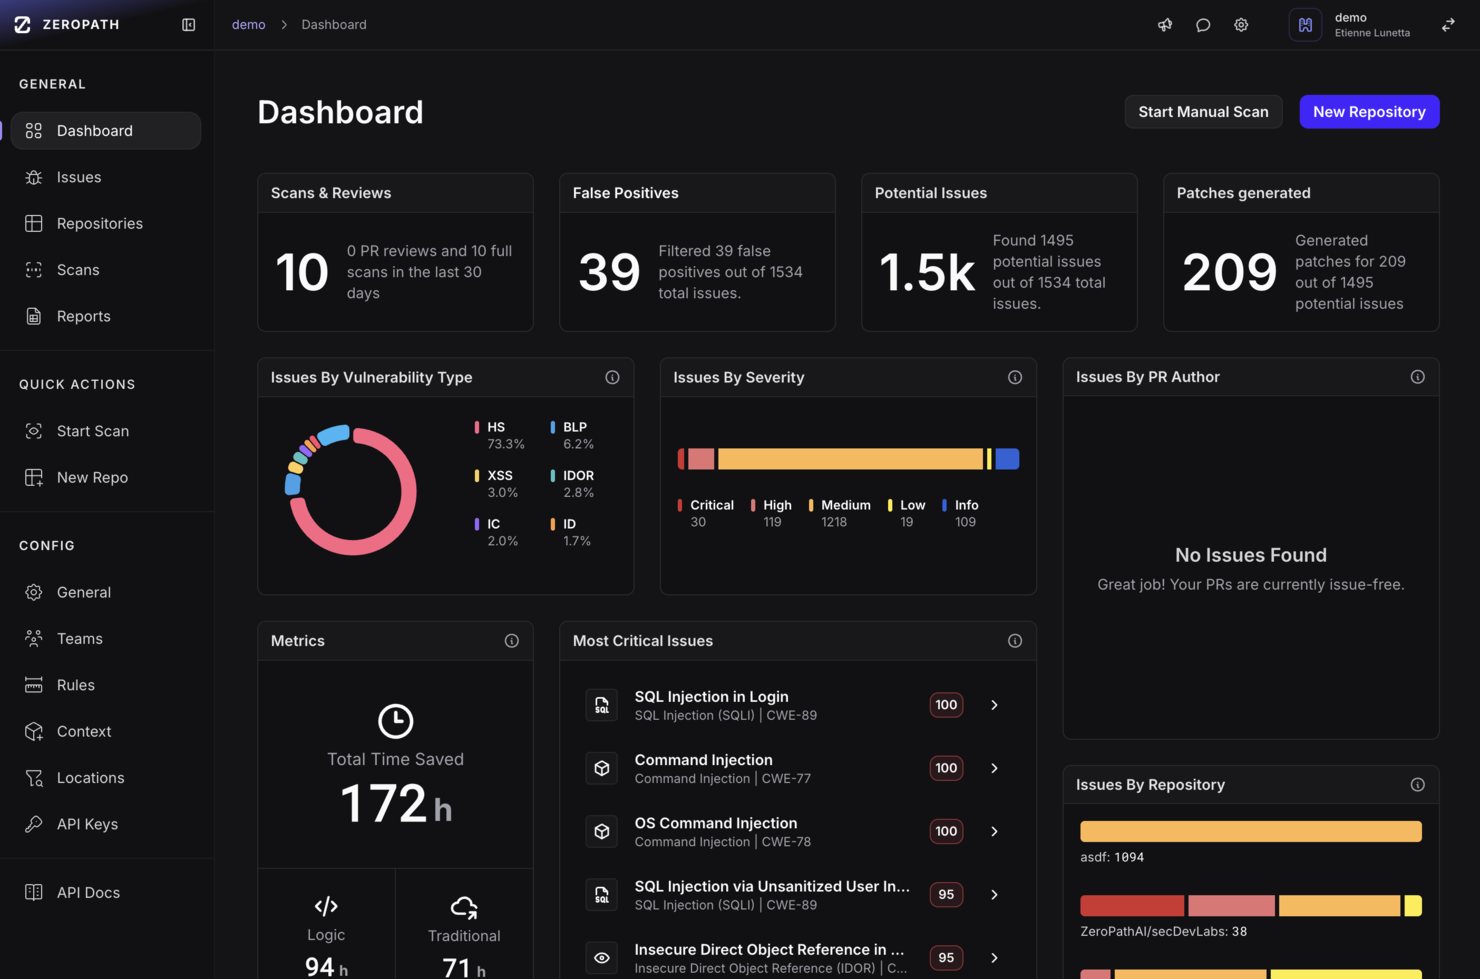
ZeroPath est conçu pour les équipes de développement et les professionnels de la sécurité qui souhaitent intégrer une détection approfondie des vulnérabilités directement dans leur base de code, sans avoir à filtrer d'innombrables fausses alertes. Vous évoluez probablement dans un environnement d’ingénierie dynamique où les développeurs ont besoin de retours exploitables, et votre équipe de sécurité attend des résultats pertinents plutôt que du bruit inutile. ZeroPath s’adresse aux organisations développant des applications complexes (par exemple, fintech, santé ou SaaS) où la logique métier, les flux d’autorisation et les menaces modernes sont essentiels.
Pourquoi j'ai choisi Zeropath
J'ai choisi ZeroPath parce qu’il place l’analyse contextuelle du code au cœur de la sécurité applicative. Son moteur SAST basé sur l’IA comprend la logique de votre application et peut détecter les contournements d’autorisation, les risques de dépendances et les failles complexes, au lieu de signaler seulement des problèmes génériques. Il propose également des capacités de correction automatique—une fois une vulnérabilité détectée, il peut suggérer ou même générer des correctifs sous forme de pull request à examiner. Ces fonctionnalités sont idéales si vous souhaitez accélérer le développement tout en maîtrisant les risques.
Fonctionnalités clés de Zeropath
En plus de ces atouts, voici d’autres fonctionnalités qui seront utiles à votre équipe :
- Intégration au système de gestion de versions : Prise en charge native de GitHub, GitLab, Bitbucket et Azure DevOps pour une configuration rapide et une intégration transparente dans votre flux de travail.
- Détection des erreurs de configuration IaC : Les problèmes liés à l’Infrastructure-as-Code (par exemple Terraform, CloudFormation, configurations Kubernetes) sont analysés à la recherche de failles de sécurité.
- Analyse des secrets : Il détecte les secrets divulgués ou les identifiants codés en dur dans vos dépôts et vous en avertit.
- Rapports de conformité automatisés : Générez des rapports de conformité selon des standards tels que SOC 2 et ISO 27001, garantissant que votre organisation répond aux exigences réglementaires.
Intégrations Zeropath
Les intégrations incluent GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack, ainsi que des outils de sécurité existants comme Snyk, Semgrep et Checkmarx.
Pros and Cons
Pros:
- Fournit des solutions claires qui accélèrent vos revues de sécurité.
- Réduit les signalements superflus pour que votre équipe se concentre sur les problèmes réels.
- Il détecte les failles de logique et les risques cachés que vous pourriez manquer avec des analyses classiques.
Cons:
- Vous pourriez avoir besoin d’un temps d’adaptation pour ajuster votre flux de travail à son automatisation.
- Les options d’intégration peuvent ne pas suffire aux environnements d’entreprise très complexes.

QA Wolf
Idéal pour la collaboration en équipe
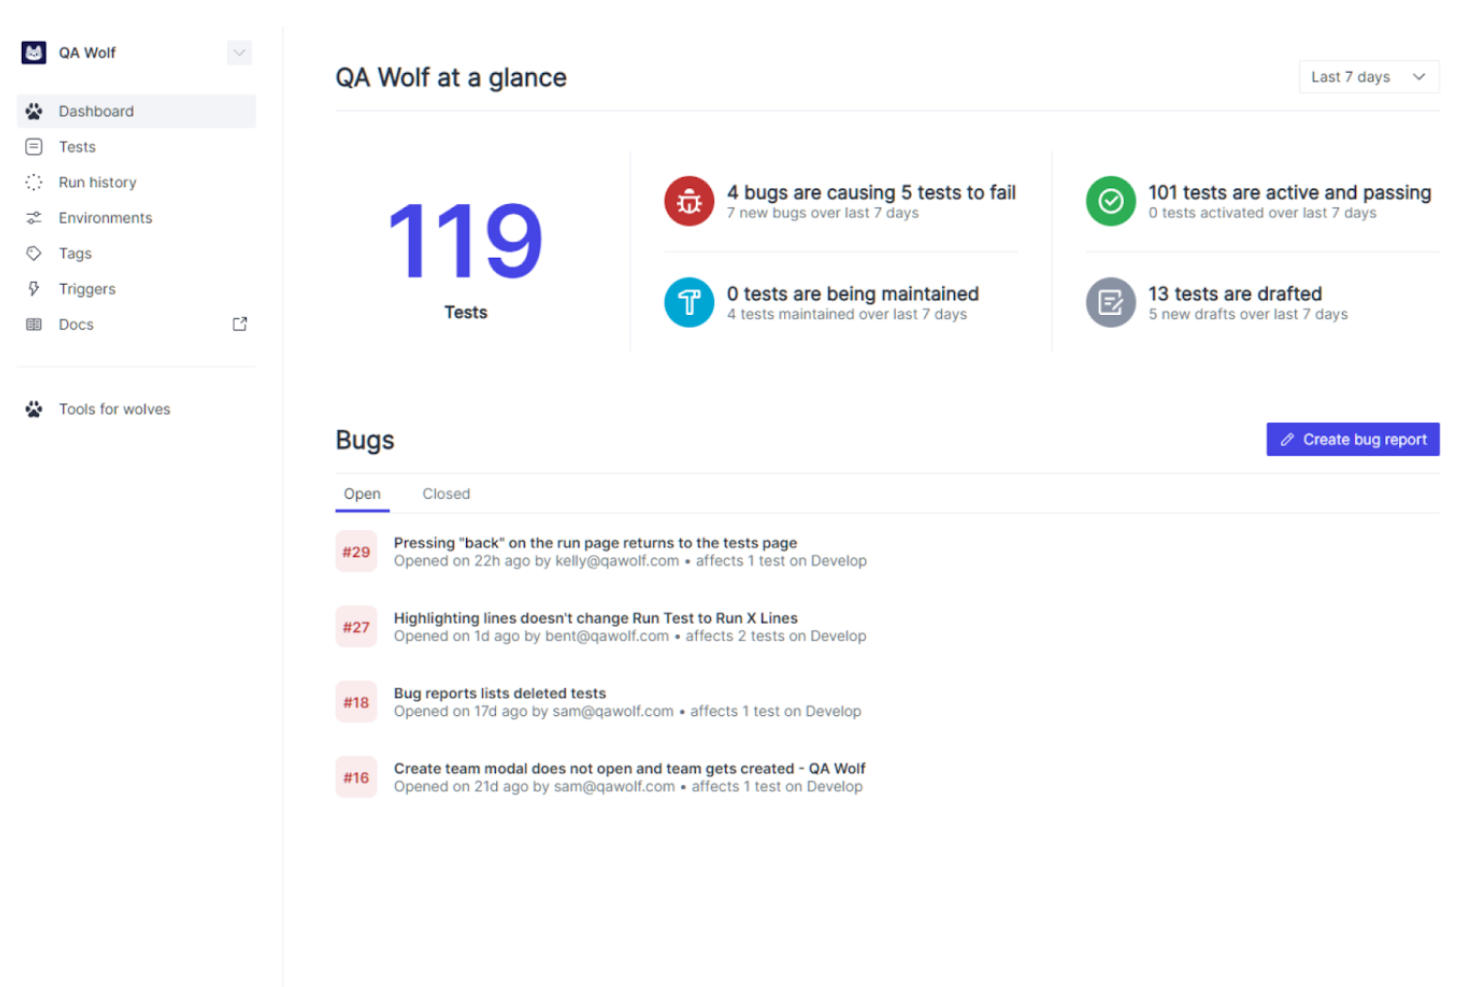
QA Wolf est un outil de test de sécurité conçu pour les équipes cherchant une collaboration efficace en assurance qualité. Cet outil est idéal pour les équipes souhaitant renforcer leurs capacités de test et réduire les délais de déploiement.
Pourquoi j'ai choisi QA Wolf : QA Wolf propose des fonctionnalités uniques qui facilitent la collaboration en équipe. Sa capacité à automatiser 80% de la couverture de test en quatre mois est remarquable. La plateforme prend en charge des exécutions de tests parallèles illimitées, réduisant ainsi considérablement les cycles de QA. De plus, l'intégration d'une IA pour analyser les échecs de tests apporte une valeur ajoutée à son approche collaborative, garantissant rapidité et précision. Elle associe l'efficacité de l'IA à la supervision humaine, ce qui en fait un choix fiable pour la collaboration en équipe.
Fonctionnalités remarquables & intégrations :
Fonctionnalités : tests automatisés utilisant Playwright pour le web et Appium pour le mobile, ce qui permet d'automatiser rapidement les tests. L'outil prend en charge des exécutions de tests parallèles illimitées, réduisant considérablement les cycles d'assurance qualité. Il utilise également l'IA pour analyser les tests échoués, garantissant une identification et une résolution rapides des problèmes.
Intégrations : Jenkins, CircleCI, GitHub Actions, Azure DevOps, Travis CI, GitLab CI, Bamboo, TeamCity et Bitbucket Pipelines.
Pros and Cons
Pros:
- Rapports de bogues efficaces
- Gain de temps significatif
- Automatisation rapide des tests
Cons:
- Courbe d'apprentissage possible pour les nouveaux utilisateurs
- Transparence limitée des tarifs
New Product Updates from QA Wolf

QA Wolf Adds Real Media Testing for iOS Apps
QA Wolf introduces real media testing for iOS apps using camera and microphone inputs. This update improves test reliability for real-world use cases. For more information, visit QA Wolf’s official site.
 .
Idéal pour une analyse complète des vulnérabilités
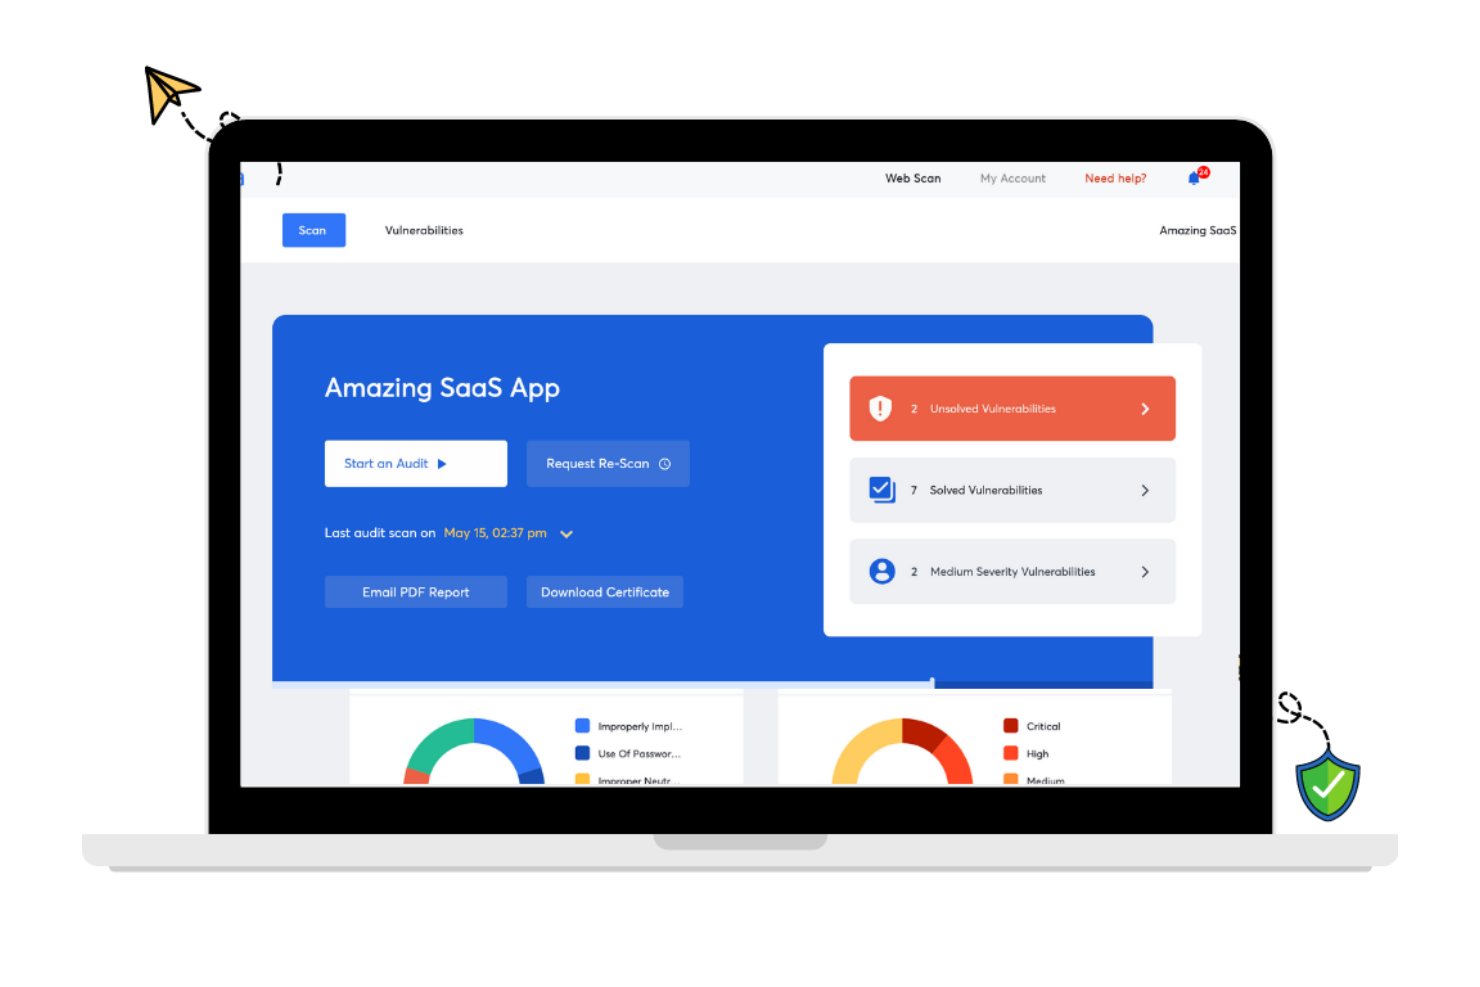
Astra Pentest est un outil de test de sécurité conçu pour protéger vos actifs numériques. Il fournit une analyse approfondie de vos applications web, réseaux, et plus encore, afin de s'assurer que les vulnérabilités sont identifiées et corrigées.
Pourquoi j'ai choisi Astra Pentest : J'ai choisi Astra Pentest car il propose à la fois des tests automatisés et manuels, permettant ainsi une évaluation complète de la sécurité de votre système. Cette fonctionnalité garantit une analyse exhaustive des vulnérabilités, ce qui est crucial pour maintenir des standards de sécurité solides. De plus, Astra Pentest propose un tableau de bord de gestion des vulnérabilités détaillé, vous aidant à suivre et gérer efficacement les problèmes découverts. Une autre raison de mon choix est l'accent mis sur les tests de conformité. L'outil vous aide à assurer que vos systèmes respectent les normes de sécurité internationales telles que SOC2 et HIPAA. Cette fonctionnalité de conformité est particulièrement bénéfique pour les organisations devant respecter des exigences réglementaires strictes. Par ailleurs, Astra Pentest offre une analyse continue et des re-tests, garantissant la sécurité permanente de vos systèmes.
Fonctionnalités clés & intégrations :
Fonctionnalités : certificat de test de pénétration publiquement vérifiable, ajoutant un niveau supplémentaire de confiance et d'assurance pour vos parties prenantes. L'intégration de l'outil avec les pipelines CI/CD permet d'automatiser les contrôles de sécurité lors du développement, minimisant ainsi les vulnérabilités avant la mise en production. De plus, Astra Pentest propose une assistance en temps réel pour la remédiation, permettant à votre équipe de résoudre rapidement les problèmes identifiés.
Intégrations : Slack, JIRA, GitHub, GitLab, Circle CI, Jenkins, et d'autres qui ne figurent pas explicitement dans les données récupérées.
Pros and Cons
Pros:
- Combine tests automatisés et manuels
- S'intègre aux principaux outils CI/CD
- Propose des analyses de sécurité spécifiques à la conformité
Cons:
- Problèmes de performance lors de scans intensifs
- Le temps de réponse du support client varie
Idéal pour la surveillance en temps réel
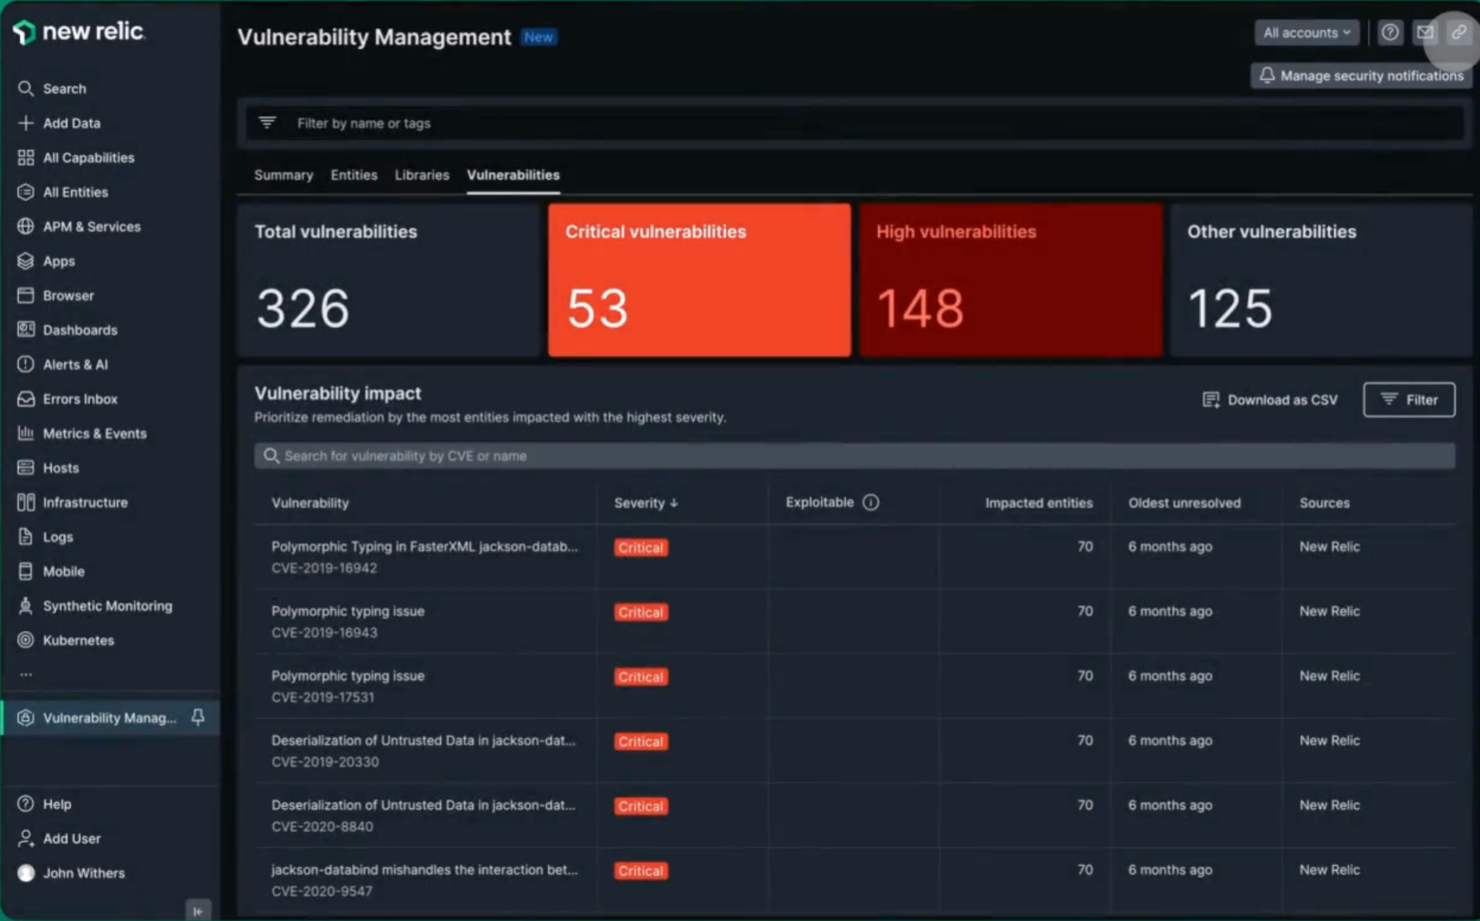
New Relic est une plateforme d'observabilité complète conçue pour les entreprises ayant besoin d'une surveillance en temps réel et d'une amélioration des performances applicatives.
Pourquoi j'ai choisi New Relic : La plateforme excelle dans la surveillance en temps réel grâce à son Application Performance Monitoring (APM) et son Interactive Application Security Testing (IAST). Elle prend en charge plus de 780 intégrations, ce qui la rend très adaptable à divers environnements technologiques. Son modèle de tarification basé sur l'utilisation offre de la flexibilité, s'adaptant aux besoins variés des organisations. La gestion proactive des menaces et les alertes sur les vulnérabilités zero-day sont des fonctionnalités clés qui s'alignent avec son argument clé de surveillance en temps réel.
Fonctionnalités et intégrations remarquables :
Fonctionnalités incluent l'observabilité de bout en bout, permettant une surveillance exhaustive des applications. La plateforme propose une gestion des menaces en temps réel pour traiter les vulnérabilités dès qu'elles se présentent. Les utilisateurs bénéficient également d'alertes sur les vulnérabilités zero-day, renforçant ainsi les mesures de sécurité.
Intégrations comprennent AWS, Azure, Google Cloud Platform, Kubernetes, Docker, Jenkins, GitHub, Slack, PagerDuty et Microsoft Teams.
Pros and Cons
Pros:
- Favorise la collaboration en équipe
- Alertes de menace en temps réel
- Grand choix d'intégrations
Cons:
- Support limité pour les petites équipes
- Peut submerger par la quantité de données

Sonatype est un outil d’analyse de sécurité axé sur la gestion de l’open source et la sécurité de la chaîne d’approvisionnement logicielle. Il s’adresse aux équipes de développement et aux entreprises en assurant la sécurité et la conformité des composants open source.
Pourquoi j’ai choisi Sonatype : Sonatype excelle dans la gestion de l’open source grâce à sa plateforme Nexus, qui automatise les vérifications de sécurité et la conformité. Il propose une surveillance en temps réel des composants open source pour permettre à votre équipe de traiter rapidement les vulnérabilités. L’outil offre aussi une analyse détaillée de la santé des composants, vous aidant à prendre des décisions éclairées. Sa capacité à s’intégrer à divers environnements de développement renforce son utilité pour la gestion de la sécurité open source.
Fonctionnalités et intégrations remarquables :
Fonctionnalités incluses : application automatisée des politiques pour maintenir la conformité sur l’ensemble de vos projets. Il offre une intelligence des composants, fournissant des informations sur la qualité et la sécurité des composants open source. La plateforme fournit également des alertes en temps réel sur les vulnérabilités, vous permettant de réagir rapidement.
Intégrations : Jenkins, GitHub, GitLab, Bitbucket, Bamboo, Azure DevOps, Jira, Eclipse, IntelliJ IDEA et Visual Studio.
Pros and Cons
Pros:
- Analyses détaillées des composants
- Alertes de vulnérabilité en temps réel
- Accent fort sur la sécurité de l’open source
Cons:
- Courbe d’apprentissage élevée pour les débutants
- Peut être complexe à configurer

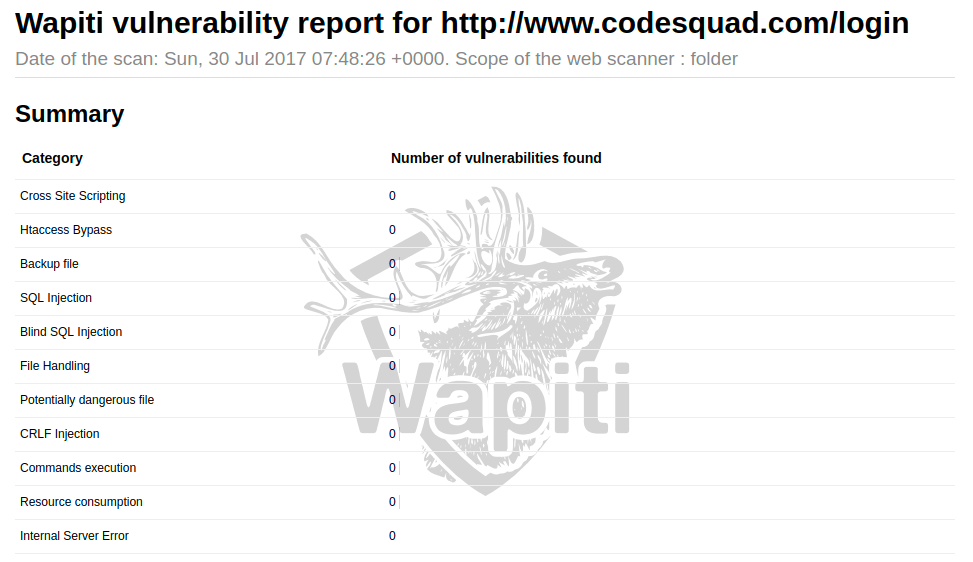
Wapiti est un scanner de vulnérabilités d'applications web open-source conçu pour les professionnels de la sécurité et les développeurs. Il identifie les vulnérabilités dans les applications web en réalisant des tests de type boîte noire, qui simulent des attaques sur vos applications pour mettre en évidence les faiblesses.
Pourquoi j'ai choisi Wapiti : Wapiti propose une approche simple de la détection de vulnérabilités web avec sa méthodologie de test boîte noire. Il peut détecter une variété de failles telles que l'injection SQL et le cross-site scripting (XSS), garantissant une couverture complète pour vos applications web. La possibilité de réaliser des attaques sur les méthodes HTTP GET et POST accroît son efficacité. Son interface en ligne de commande permet des options d'analyse flexibles et personnalisables, en faisant un outil précieux pour l'analyse des vulnérabilités web.
Fonctionnalités et intégrations remarquables :
Fonctionnalités comprennent la capacité à détecter un large éventail de vulnérabilités, offrant ainsi des évaluations de sécurité approfondies. L'outil prend en charge les méthodes d'attaque HTTP GET et POST, assurant des tests complets. L'interface en ligne de commande de Wapiti permet des options d'analyse flexibles et personnalisables afin de s'adapter à vos besoins spécifiques.
Intégrations incluent la compatibilité avec différentes technologies et plateformes web, telles que HTML5, XML, JSON, SOAP et AJAX.
Pros and Cons
Pros:
- Interface en ligne de commande simple
- Options d'analyse personnalisables
- Prend en charge plusieurs méthodes d'attaque
Cons:
- Peut être gourmand en ressources
- Interface utilisateur limitée

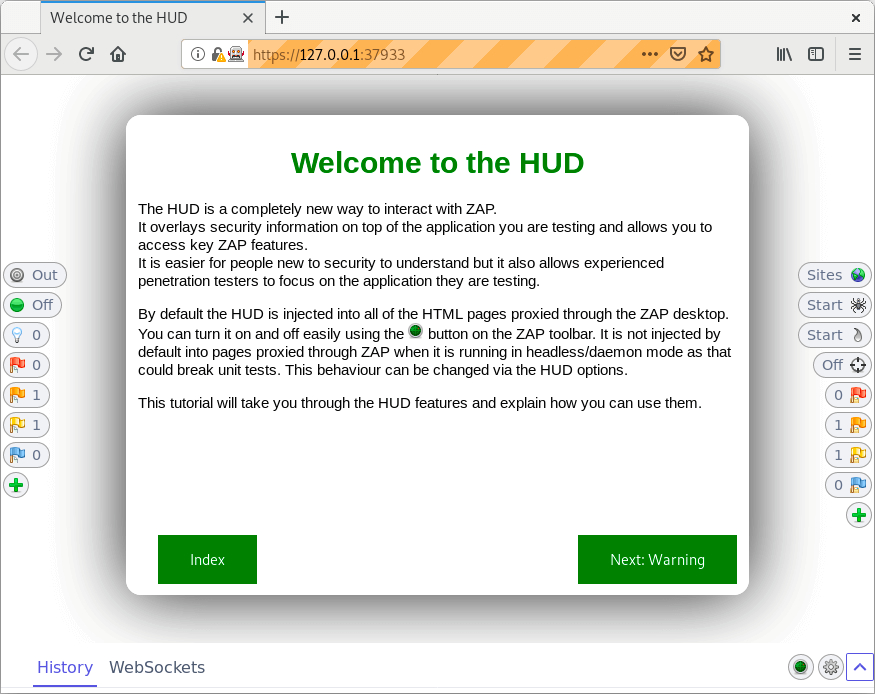
Zed Attack Proxy (ZAP) est un scanner de sécurité pour applications web open source, conçu pour les professionnels de la sécurité et les développeurs. Il effectue des tests d'intrusion pour identifier les vulnérabilités des applications web, vous aidant ainsi à sécuriser vos actifs en ligne.
Pourquoi j'ai choisi Zed Attack Proxy (ZAP) : ZAP propose une interface intuitive adaptée aussi bien aux débutants qu'aux testeurs expérimentés. Il offre des scanners automatisés ainsi qu'un ensemble d'outils qui permettent d’identifier les vulnérabilités de sécurité manuellement. Sa capacité à fonctionner en tant que serveur proxy vous permet d’intercepter et de modifier le trafic, augmentant ainsi son utilité pour les tests d’intrusion. La nature communautaire de ZAP assure des mises à jour et des améliorations continues, ce qui en fait un choix fiable pour des tests complets.
Fonctionnalités & intégrations marquantes :
Fonctionnalités incluent des scanners automatisés qui identifient rapidement les vulnérabilités de sécurité dans les applications web. L’outil vous permet d’intercepter et de modifier le trafic web, fournissant une analyse approfondie des problèmes potentiels. ZAP propose également une gamme d’outils de test manuel, vous offrant une flexibilité dans la conduite de vos évaluations de sécurité.
Intégrations incluent la compatibilité avec Jenkins, Docker, GitHub Actions, GitLab, Azure DevOps, Bamboo, TeamCity, Travis CI et CircleCI.
Pros and Cons
Pros:
- Propose des capacités d’interception du trafic
- Interface intuitive pour tous les utilisateurs
- Prend en charge les tests manuels et automatisés
Cons:
- Des mises à jour fréquentes peuvent perturber l'utilisation
- Documentation limitée pour les débutants
Autres outils de test de sécurité
Voici quelques autres options d’outils de test de sécurité qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- SQLMap
Idéal pour les tests d'injection SQL
- ImmuniWeb
Idéal pour la sécurité pilotée par l'IA
- BeEF (Browser Exploitation Framework)
Idéal pour les tests de sécurité des navigateurs
- Vega
Idéal pour la sécurité des applications web
- Mend.io
Idéal pour l'analyse des vulnérabilités
- NowSecure
Idéal pour les tests automatisés de sécurité des applications mobiles


Comment j'évalue les outils de test de sécurité
Je répartis mon évaluation en deux niveaux : les capacités de base qu'un outil doit posséder pour être qualifié, et les éléments différenciateurs qui distinguent les options pour les équipes qui analysent les pipelines CI/CD ou réalisent des tests d'intrusion.
Fonctionnalité de base (Critères essentiels pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j'attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité clé listée ci-dessous. Ensuite, je calcule le score total de l'outil sous forme de pourcentage. Chaque outil doit atteindre un score total minimum de 75 % pour être considéré pour inclusion.
- Analyse de vulnérabilités : Je vérifie si l'outil effectue des analyses automatisées sur les bases de données CVE et OWASP à jour, couvrant les applications web, les API et les cibles réseau.
- Tests SAST, DAST ou IAST : Je recherche la prise en charge d'au moins une méthode de test avec une couverture étendue des langages et frameworks pour de vrais ensembles de code.
- Fonctionnalités de test de pénétration : Qu'elles soient automatisées ou manuelles, l'outil doit aller au-delà du simple listing des vulnérabilités et valider l'exploitabilité via une simulation d'attaque.
- Intégration au pipeline CI/CD : Les connecteurs natifs avec des outils comme Jenkins, GitHub Actions ou GitLab CI sont importants ici, afin que les analyses de sécurité soient exécutées à chaque build.
- Rapport et priorisation des risques : Les découvertes doivent comporter un scoring de sévérité basé sur le CVSS et des recommandations de correction exploitables, et non de simples listes brutes de vulnérabilités qui inondent la gestion des incidents.
- Cartographie aux référentiels de conformité : J'évalue si les résultats des analyses sont alignés sur des standards comme PCI-DSS, HIPAA ou ISO 27001, avec des rapports prêts pour audit.
Une fois que j'ai une liste d'outils répondant à ces critères, j'étudie ce qui distingue chaque plateforme.
Facteurs différenciateurs (Ce qui distingue les fournisseurs)
Voici comment je compare et distingue différents fournisseurs :
Fonctionnalités remarquables
Les tests de sécurité d'API sont un facteur clé que je recherche, car la plupart des équipes exposent désormais des dizaines de points de terminaison REST et GraphQL que les analyseurs traditionnels ne détectent pas du tout. L'audit des conteneurs et de l'IaC est tout aussi important — les équipes qui déploient via Terraform ou Kubernetes ont besoin d'outils capables de détecter les erreurs de configuration avant la mise en production. J'évalue également les workflows de remédiation pour les développeurs, comme les suggestions de correction directement dans l'IDE ou la génération automatique de pull requests, qui comblent l'écart entre la détection d'une vulnérabilité et sa résolution effective.
Au-delà des fonctionnalités
La flexibilité de déploiement est un critère que je vérifie toujours — les équipes des secteurs réglementés ont souvent besoin d'options auto-hébergées ou isolées, pas seulement d'un SaaS. L'écosystème d'intégration compte également, en particulier la synchronisation bidirectionnelle avec des plateformes SIEM comme Splunk ou des outils de ticketing tels que Jira, où les découvertes doivent s'intégrer aux processus existants. J'évalue aussi le soutien de la recherche de menaces par le fournisseur, car les outils portés par des équipes de recherche actives bénéficient en général de mises à jour de signatures plus rapides et d'une meilleure couverture des CVE émergents.
Comment choisir des outils de test de sécurité
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus de sélection logicielle, voici une liste de critères à garder à l’esprit :
| Critère | Points à prendre en compte |
| Évolutivité | Assurez-vous que l’outil peut évoluer avec votre équipe. Vérifiez s’il peut gérer des charges de travail et des besoins utilisateurs accrus. |
| Intégrations | Recherchez une compatibilité avec vos outils existants, tels que les pipelines CI/CD et les systèmes de contrôle de version. |
| Personnalisation | Vérifiez si l’outil vous permet d’adapter les paramètres à vos besoins spécifiques en matière de tests et à vos flux de travail. |
| Facilité d’utilisation | Choisissez un outil doté d’une interface intuitive. Il doit réduire au minimum la courbe d’apprentissage pour votre équipe. |
| Budget | Adaptez le coût de l’outil à vos contraintes financières. Évaluez s’il offre un bon rapport qualité-prix. |
| Garanties de sécurité | Vérifiez les capacités de l’outil à protéger les données sensibles et à respecter les normes de conformité. |
| Assistance | Tenez compte de la disponibilité du support client et de ressources telles que les tutoriels et les guides. |
| Performances | Évaluez la rapidité et la précision de l’outil dans la détection des vulnérabilités, sans compromettre les performances du système. |
Tendances des outils de test de sécurité
Dans le cadre de mes recherches, j’ai recueilli d’innombrables mises à jour de produits, communiqués de presse et journaux de versions provenant de différents fournisseurs d’outils de tests de sécurité. Voici les tendances émergentes que je surveille :
- Intelligence artificielle et apprentissage automatique : ces technologies sont utilisées pour améliorer la détection et l’analyse des vulnérabilités. Elles peuvent identifier des schémas et prédire les menaces potentielles plus rapidement que les méthodes traditionnelles. Des fournisseurs comme ImmuniWeb intègrent l’IA pour proposer des évaluations des menaces plus intelligentes.
- Accent mis sur la sécurité du cloud : alors que de plus en plus d’entreprises migrent vers le cloud, les outils mettent désormais l’accent sur les tests de sécurité propres au cloud. Cela garantit que les environnements cloud sont aussi sécurisés que les environnements sur site. Des solutions comme Snyk adaptent leur offre pour répondre aux vulnérabilités liées au cloud.
- Renseignements sur les menaces en temps réel : les utilisateurs souhaitent obtenir des informations actualisées à la minute près sur les menaces potentielles. Les outils intègrent des flux de renseignements sur les menaces en temps réel afin de fournir des alertes et des recommandations immédiates. Cette tendance est essentielle pour permettre aux entreprises de réagir rapidement aux incidents de sécurité.
- Intégration des outils DevSecOps : les tests de sécurité deviennent une partie intégrante du cycle de vie DevOps. Les outils sont désormais conçus pour s’intégrer harmonieusement aux pipelines CI/CD, favorisant une approche de la sécurité décalée vers la gauche. Cette intégration contribue à détecter les problèmes plus tôt dans le processus de développement.
- Analyse du comportement des utilisateurs : l’analyse du comportement des utilisateurs devient une fonctionnalité clé pour détecter les anomalies susceptibles d’indiquer des failles de sécurité. Cette tendance aide à identifier les menaces internes et les schémas d’accès inhabituels. Elle devient un élément essentiel des stratégies de sécurité globales.
Que sont les outils de tests de sécurité ?
Les outils de tests de sécurité sont des solutions logicielles conçues pour identifier les vulnérabilités et les faiblesses des systèmes, des applications et des réseaux. Ces outils sont couramment utilisés par les professionnels de la sécurité, les développeurs et les équipes informatiques afin de renforcer la posture de sécurité de leur organisation. Des fonctionnalités telles que la détection des vulnérabilités, les renseignements sur les menaces en temps réel et l’accent mis sur la sécurité du cloud contribuent à protéger les données sensibles et à garantir la conformité. Dans l’ensemble, ces outils apportent un soutien essentiel au maintien d’environnements informatiques sécurisés et résilients.
Fonctionnalités des outils de tests de sécurité
Lors du choix d’outils de tests de sécurité, soyez attentif aux principales fonctionnalités suivantes :
- Détection des vulnérabilités : identifie les faiblesses et les failles de sécurité des applications, contribuant ainsi à prévenir les éventuelles intrusions.
- Renseignements sur les menaces en temps réel : fournit des alertes actualisées à la minute près sur les menaces émergentes, permettant une réponse et une atténuation immédiates.
- Accent mis sur la sécurité du cloud : garantit la protection des environnements cloud en répondant aux défis particuliers des systèmes basés sur le cloud.
- Intégration DevSecOps : s’intègre aux pipelines CI/CD, permettant d’effectuer des contrôles de sécurité tout au long du processus de développement afin de détecter rapidement les problèmes.
- Analyse du comportement des utilisateurs : surveille et analyse les activités des utilisateurs afin de détecter les schémas inhabituels pouvant indiquer des menaces de sécurité.
- Analyse automatisée : effectue régulièrement des évaluations de sécurité automatisées, réduisant le besoin d’intervention manuelle et permettant de gagner du temps.
- Tableaux de bord personnalisables : propose des vues et des rapports adaptés, permettant aux équipes de se concentrer sur les indicateurs et les informations de sécurité les plus pertinents.
- Fonctionnalités d’intelligence artificielle et d’apprentissage automatique : améliore la détection et l’analyse des menaces, en fournissant des évaluations de sécurité plus intelligentes et plus rapides.
- Prise en charge de la conformité : contribue à garantir que les systèmes respectent les réglementations et les normes propres au secteur, réduisant ainsi le risque de non-conformité.
- Outils de tests manuels : fournit des options pour effectuer des évaluations manuelles approfondies à l’intention des professionnels de la sécurité qui nécessitent une analyse détaillée.
Avantages des outils de tests de sécurité
La mise en œuvre d’outils de tests de sécurité présente plusieurs avantages pour votre équipe et votre entreprise. Voici quelques-uns de ceux dont vous pouvez bénéficier :
- Posture de sécurité renforcée : En identifiant et en corrigeant les vulnérabilités, ces outils contribuent à protéger vos systèmes contre les menaces potentielles.
- Gain de temps : L’analyse automatisée réduit le besoin de contrôles manuels, permettant à votre équipe de se concentrer sur d’autres tâches.
- Conformité améliorée : Les outils prenant en charge la conformité vous permettent de respecter les normes du secteur, réduisant ainsi le risque de sanctions.
- Détection précoce des problèmes : L’intégration avec d’autres outils de sécurité DevOps permet d’effectuer des contrôles de sécurité tout au long du développement et de détecter les problèmes avant qu’ils ne s’aggravent.
- Prise de décision éclairée : Les tableaux de bord personnalisables et les rapports détaillés fournissent des informations qui orientent vos stratégies de sécurité.
- Gestion proactive des menaces : Les renseignements en temps réel sur les menaces vous tiennent informé des menaces émergentes et permettent d’agir rapidement.
- Évolutivité : À mesure que votre entreprise se développe, ces outils peuvent s’adapter à l’augmentation des besoins et garantir une couverture de sécurité continue.
Coûts et tarifs des outils de tests de sécurité
La sélection d’outils de tests de sécurité nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d’outils de tests de sécurité :
Tableau comparatif des forfaits d’outils de tests de sécurité
| Type de forfait | Prix moyen | Fonctionnalités courantes |
| Forfait gratuit | $0 | Analyse de base des vulnérabilités, assistance limitée et accès à la communauté. |
| Forfait personnel | $10-$30 /utilisateur /mois | Fonctionnalités d’analyse avancées, rapports de base et assistance par e-mail. |
| Forfait professionnel | $50-$100 /utilisateur /mois | Analyse complète, alertes en temps réel, contrôles de conformité et assistance téléphonique. |
| Forfait entreprise | $150-$300/utilisateur /mois | Ensemble complet de fonctionnalités, gestion de compte dédiée, intégrations personnalisées et assistance 24 h/24, 7 j/7. |
Quelle est la prochaine étape ?
Si vous êtes en train de rechercher des outils de test de sécurité, contactez gratuitement un conseiller SoftwareSelect pour obtenir des recommandations.
Vous remplissez un formulaire et échangez brièvement avec un conseiller qui vous pose des questions précises sur vos besoins. Vous recevez ensuite une sélection restreinte de logiciels à examiner. Il vous accompagne même tout au long du processus d’achat, y compris lors des négociations tarifaires.