

La gestion de la sécurité des conteneurs peut sembler accablante. Vous devez jongler entre la conformité, la protection des données et la menace permanente des violations. Ce n’est pas facile, je le comprends. C’est pourquoi j’ai testé et évalué pour vous les meilleures solutions de sécurité des conteneurs.
D’après mon expérience, le bon outil peut faire une grande différence. Ces solutions contribuent à protéger votre infrastructure et vous offrent une certaine tranquillité d’esprit. Je vais vous présenter mes meilleurs choix, en me concentrant sur leurs avantages uniques et sur la manière dont ils peuvent répondre aux besoins de votre équipe.
Attendez-vous à une évaluation détaillée et impartiale qui va à l’essentiel. Trouvons l’outil qui répond le mieux à vos défis et soutient vos objectifs de développement.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des solutions de sécurité des conteneurs
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleures solutions de sécurité des conteneurs :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la posture Kubernetes et l’audit de conformité | Essai gratuit de 30 jours + démo gratuite disponible | Tarifs sur demande | Website | |
| 2 | Idéal pour corriger automatiquement les vulnérabilités des conteneurs | Formule gratuite disponible | À partir de 350$/mois | Website | |
| 3 | Idéal pour l’analyse des chemins d’attaque des conteneurs natifs d’Azure | Essai gratuit de 30 jours | À partir de 15 $/utilisateur/mois (facturation annuelle) | Website | |
| 4 | Idéal pour l’évaluation des risques liés aux conteneurs sur l’ensemble de la pile | Essai gratuit de 14 jours | Tarification sur demande | Website | |
| 5 | Idéal pour l’analyse des vulnérabilités et de la conformité | Essai gratuit de 7 jours | Tarification sur demande | Website | |
| 6 | Idéal pour une sécurité cloud native complète | Essai gratuit de 30 jours | Tarification sur demande | Website | |
| 7 | Idéal pour prévenir la dérive à l’exécution dans les conteneurs | Essai gratuit disponible | Tarification sur demande | Website | |
| 8 | Idéal pour la visibilité et l’investigation forensique des conteneurs | Démo gratuite disponible | Tarification sur demande | Website | |
| 9 | Idéal pour la priorisation des vulnérabilités fondée sur l’exécution | Démo gratuite disponible | Tarification sur demande | Website | |
| 10 | Idéal pour la sécurité native Kubernetes de la chaîne d'approvisionnement | Essai gratuit de 60 jours | Tarification sur demande | Website |


Évaluation des meilleures solutions de sécurité des conteneurs
Vous trouverez ci-dessous mes résumés détaillés des meilleures solutions de sécurité des conteneurs qui ont intégré ma sélection. Mes évaluations présentent en détail les fonctionnalités clés, les avantages et inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour la posture Kubernetes et l’audit de conformité
- Essai gratuit de 30 jours + démo gratuite disponible
- Tarifs sur demande
Visit WebsiteCustomer Rating:4.5/5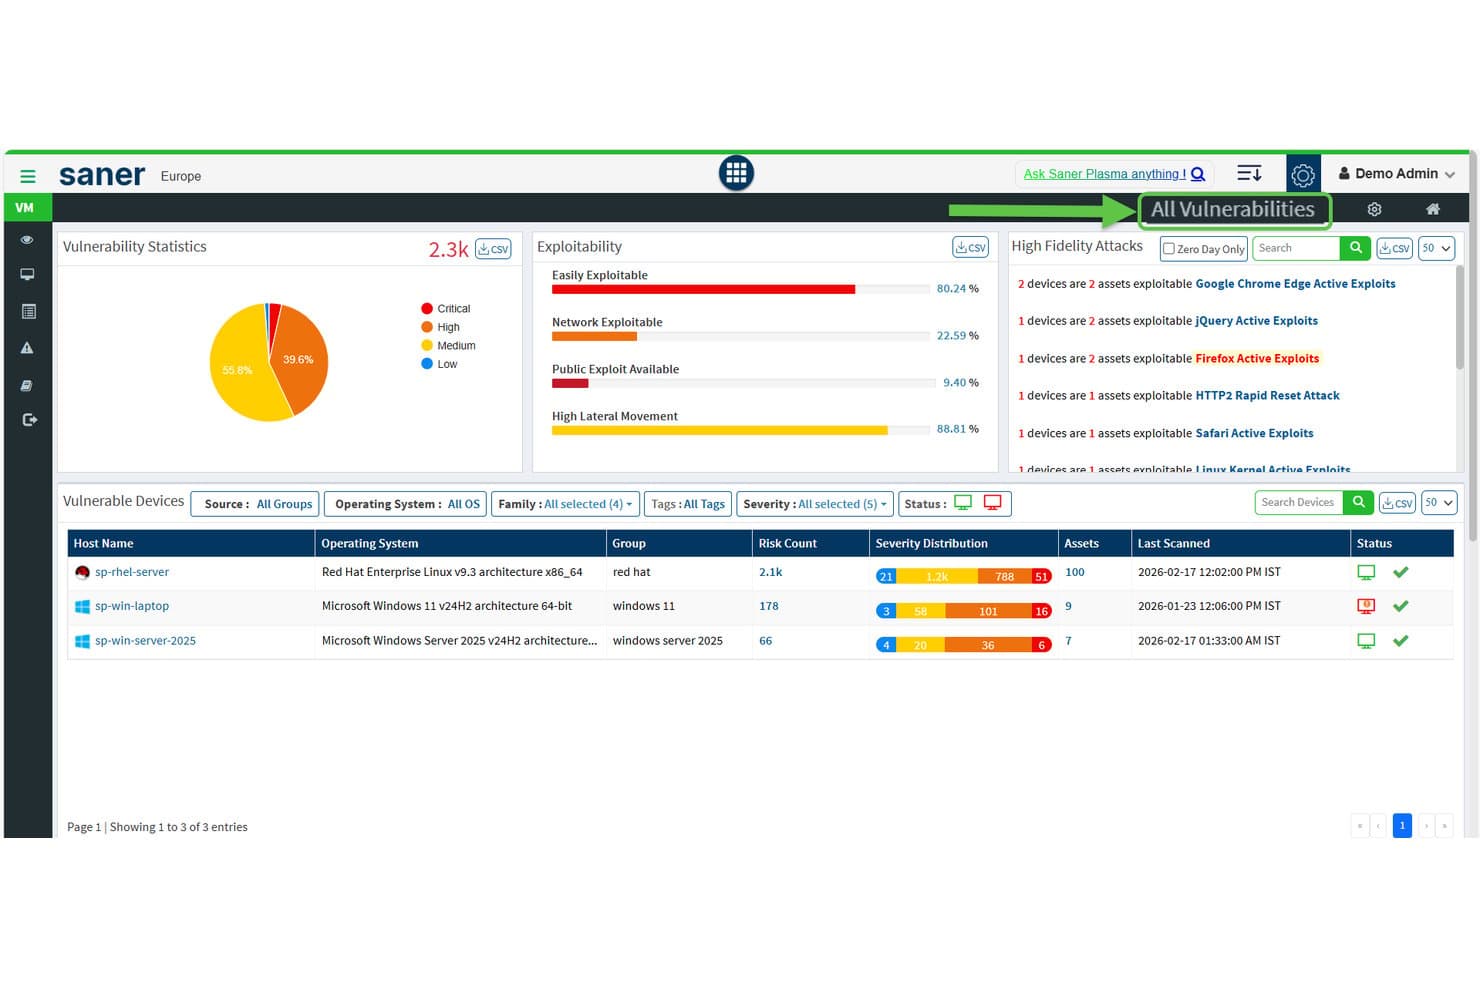
SecPod (Saner Platform) présente les statistiques de vulnérabilité et l’exploitabilité sur différents appareils. Saner COSP (plateforme de sécurité de l’orchestration des conteneurs) est le module de sécurité Kubernetes de SecPod au sein de sa CNAPP plus large, couvrant la gestion de la posture des clusters, l’exposition des actifs, l’analyse des habilitations RBAC, l’audit de conformité et la détection des anomalies sur EKS, AKS, GKE et les clusters sur site.
À qui SecPod convient-il le mieux ?
Saner COSP de SecPod convient particulièrement aux architectes de la sécurité cloud et aux responsables de la sécurité qui gèrent des environnements Kubernetes multi-clusters et privilégient la posture de configuration, l’audit RBAC et les rapports de conformité plutôt que la détection des menaces à l’exécution ou l’analyse des images avant déploiement.
Pourquoi j’ai choisi SecPod (Saner Platform)
J’ai choisi SecPod parmi les meilleures solutions, car son module Saner COSP va plus loin dans l’analyse de la posture Kubernetes et l’audit de conformité que la plupart des outils que j’ai évalués. J’apprécie particulièrement la façon dont COSP cartographie les habilitations RBAC des utilisateurs, des comptes de service et des rôles de cluster, en signalant les autorisations génériques et les rôles inutilisés depuis 30 jours. Sa gestion de la posture vérifie les clusters par rapport aux référentiels CIS, NIST 800-53, PCI DSS et HIPAA simultanément, avec des référentiels personnalisés par espace de noms.
Fonctionnalités clés de SecPod (Saner Platform)
- Cartographie de l’exposition des actifs : détecte et suit les espaces de noms, les pods, les services, les entrées, les cartes de configuration et les secrets, en signalant les ressources exposées sur Internet et les ports ouverts entre les clusters.
- Score d’hygiène de l’orchestration des conteneurs : regroupe les résultats liés à l’exposition, à la configuration, au contrôle d’accès et à la sécurité des charges de travail en un score unique que vous pouvez comparer entre les clusters et les espaces de noms au fil du temps.
- Priorisation des risques basée sur SSVC : utilise un arbre de décision SSVC de la CISA pour classer les résultats selon leur exploitabilité, leur impact sur la mission et leur potentiel d’automatisation, avec des résultats associés à MITRE ATT&CK.
- Règles de correction automatisées : permet de configurer des corrections planifiées ou déclenchées pour les problèmes détectés, avec prise en charge du retour arrière si une correction appliquée doit être annulée.
Intégrations de SecPod (Saner Platform)
Les intégrations comprennent Amazon EKS, Microsoft AKS, Google GKE, Kubernetes autogéré, Freshservice, AWS, Azure et Google Cloud. Les API REST et de rapports prennent en charge les connexions personnalisées, tandis qu’Okta, Azure AD, Auth0, PingID et PingFederate fournissent des intégrations d’identité.
Pros and Cons
Pros:
- Analyse approfondie de l’exposition Kubernetes et des droits RBAC
- Rapports de conformité multi-référentiels avec référentiels personnalisés
- La correction automatisée inclut la prise en charge du retour arrière
Cons:
- Aucune analyse des images de conteneurs avant déploiement
- Aucune détection des menaces en temps réel dans les conteneurs
Learn more about SecPod (Saner Platform): Idéal pour corriger automatiquement les vulnérabilités des conteneurs
- Formule gratuite disponible
- À partir de 350$/mois
Visit WebsiteCustomer Rating:4.7/5
Aikido Security fournit un tableau de bord unifié permettant de trier et de filtrer les problèmes par type, gravité et source d’analyse. Aikido Security est une plateforme de sécurité des applications conçue pour les développeurs, qui combine l’analyse des images de conteneurs, l’analyse statique de la sécurité des applications (SAST), l’analyse de la composition logicielle (SCA), la détection des secrets, la gestion de la posture de sécurité dans le cloud (CSPM) et la protection de l’environnement d’exécution intégrée aux applications dans les environnements cloud et CI/CD.
À qui Aikido Security convient-il le mieux ?
Aikido Security convient particulièrement aux équipes DevSecOps qui souhaitent détecter et corriger les vulnérabilités des conteneurs avant le déploiement, sans ajouter de surcharge liée aux agents ni d’outils complexes.
Pourquoi ai-je choisi Aikido Security ?
J’ai choisi Aikido Security comme l’une des meilleures solutions, car aucun autre outil de cette liste ne gère les corrections des vulnérabilités des images de base de la même manière. Au lieu de simplement signaler une image de base vulnérable, il génère de trois à cinq variantes de Dockerfile prêtes à être fusionnées, chacune indiquant précisément les CVE corrigées ou introduites. Grâce à sa bibliothèque de plus de 2 000 images de base renforcées sans CVE, votre équipe peut remplacer une image de base risquée sans avoir à deviner les compromis.
Fonctionnalités clés d’Aikido Security
- Analyse de joignabilité : confirme si les fonctions vulnérables des dépendances sont effectivement appelées dans votre base de code, réduisant ainsi les faux positifs jusqu’à 95 %.
- Génération de SBOM : exporte les nomenclatures logicielles aux formats CycloneDX, SPDX et CSV, avec une analyse de l’exploitabilité VEX, accessible via API pour les flux de travail automatisés.
- Contrôle des pipelines CI/CD : bloque les déploiements en fonction de seuils de gravité configurables dans GitHub Actions, GitLab CI/CD, Jenkins, Azure Pipelines, CircleCI et Bitbucket Pipelines.
- Flux de menaces Aikido Intel : flux propriétaire en temps réel qui détecte les vulnérabilités non divulguées et les logiciels malveillants dans les écosystèmes open source dans les 8 minutes suivant leur publication.
Intégrations d’Aikido Security
Aikido Security propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure Repos, six plateformes CI/CD et plus de 12 registres de conteneurs, notamment Amazon ECR, Harbor, JFrog et Docker Hub. Il se connecte également à AWS, Azure, GCP, Jira et Vanta, avec un accès API pour les flux de travail personnalisés.
Pros and Cons
Pros:
- Génère automatiquement des corrections Dockerfile sécurisées pour les images
- Réduit les faux positifs grâce à l’analyse de joignabilité
- Fournit plus de 2 000 images de base sans CVE
Cons:
- Ne détecte pas les conteneurs dans l’environnement d’exécution sur la base d’eBPF
- Ne propose pas d’intégration native avec le contrôle d’admission Kubernetes
Learn more about Aikido Security: Idéal pour l’analyse des chemins d’attaque des conteneurs natifs d’Azure
- Essai gratuit de 30 jours
- À partir de 15 $/utilisateur/mois (facturation annuelle)

Microsoft Defender for Cloud filtre les recommandations de vulnérabilités par type de ressource Conteneur. Microsoft Defender for Cloud est une plateforme de protection des applications natives du cloud (CNAPP) qui couvre l’analyse des images de conteneurs, la détection des menaces à l’exécution, la gestion de la posture Kubernetes, la sécurité des pipelines CI/CD et l’application des politiques dans les environnements Azure, AWS et GCP.
À qui Microsoft Defender for Cloud convient-il le mieux ?
C’est une solution particulièrement adaptée aux équipes de sécurité natives d’Azure qui doivent retracer les chemins d’attaque des conteneurs à travers les ressources cloud sans ajouter une CNAPP distincte.
Pourquoi ai-je choisi Microsoft Defender for Cloud ?
J’ai choisi Microsoft Defender for Cloud parce que son graphe de sécurité cloud accomplit quelque chose que je n’ai vu égalé dans aucun environnement natif d’Azure : il retrace les chemins d’attaque exploitables depuis un conteneur exposé publiquement jusqu’aux ressources cloud critiques, en passant par des configurations RBAC incorrectes, des chemins réseau latéraux et des identités excessivement autorisées. Cette hiérarchisation fondée sur le contexte signifie que je ne me contente pas de traiter des volumes bruts de CVE, mais que je corrige les chemins réellement exploitables. J’apprécie également le fait que le déploiement Kubernetes contrôlé bloque les images non conformes au moment du déploiement dans AKS, EKS et GKE, transformant ainsi les problèmes de posture en politiques appliquées plutôt qu’en simples recommandations.
Principales fonctionnalités de Microsoft Defender for Cloud
- Analyse des images dans plusieurs registres : l’évaluation sans agent des vulnérabilités analyse les images de conteneurs dans ACR, ECR, GAR, GCR, Docker Hub et JFrog Artifactory, avec des réanalyses quotidiennes couvrant les paquets du système d’exploitation et des langages.
- Détection des menaces mappée sur MITRE ATT&CK : plus de 60 outils d’analyse intégrés, associés au framework MITRE ATT&CK pour les conteneurs, détectent les activités suspectes au niveau des clusters, des nœuds et des charges de travail.
- Intégration CI/CD avec Defender CLI : un outil en ligne de commande intègre l’analyse des images à plus de 11 plateformes CI/CD, notamment GitHub Actions, Jenkins et GitLab, avec un contrôle de validation ou d’échec fondé sur SARIF.
- SCA fondée sur l’exploitabilité via Endor Labs : une intégration avec Endor Labs identifie les vulnérabilités des dépendances de conteneurs qui sont réellement accessibles à l’exécution, réduisant ainsi le bruit dans les files de traitement des corrections.
Intégrations de Microsoft Defender for Cloud
Microsoft Defender for Cloud propose des intégrations natives avec AKS, Amazon EKS, Google GKE, Azure Container Registry, Amazon ECR, GitHub Actions, Jenkins, GitLab, Microsoft Defender XDR et Microsoft Sentinel. Il prend en charge 12 intégrations CI/CD documentées, ainsi que GitHub Advanced Security, Endor Labs et Azure Arc.
Pros and Cons
Pros:
- Analyse des chemins d’attaque, du conteneur jusqu’au cloud
- Analyse des images sans agent dans les principaux registres
- Déploiement Kubernetes contrôlé pour l’application des politiques
Cons:
- Les fonctionnalités multicloud accusent un retard par rapport à la parité avec Azure
- Complexité de l’interface signalée par les utilisateurs en entreprise
Learn more about Microsoft Defender for Cloud: 4Idéal pour l’évaluation des risques liés aux conteneurs sur l’ensemble de la pile
Wiz
- Essai gratuit de 14 jours
- Tarification sur demande

Wiz organise les images de conteneurs par cycle de vie, niveau de gravité et nombre de vulnérabilités. Wiz est une plateforme de protection des applications natives du cloud (CNAPP) qui combine l’analyse sans agent des images, la gestion de la posture de sécurité Kubernetes, la détection des menaces à l’exécution, l’intégration aux pipelines CI/CD et l’analyse des chemins d’attaque au sein d’une plateforme unifiée unique.
À qui Wiz convient-il le mieux ?
Wiz convient particulièrement aux équipes de sécurité des grandes entreprises qui gèrent des environnements multicloud et ont besoin d’une plateforme unique pour évaluer et hiérarchiser les risques liés aux conteneurs sur l’ensemble de la pile, du code à l’exécution.
Pourquoi j’ai choisi Wiz
Wiz figure dans ma sélection parce qu’aucune autre plateforme ne met en corrélation les risques liés aux conteneurs sur l’ensemble de la pile comme le fait son graphe de sécurité. Plutôt que de faire remonter des milliers de CVE brutes, il cartographie les relations entre les vulnérabilités, les erreurs de configuration, les secrets exposés et l’exposition réseau afin d’identifier les chemins d’attaque réellement exploitables. J’apprécie également que sa gestion de la posture de sécurité Kubernetes couvre EKS, AKS et GKE au moyen d’évaluations sans agent certifiées CIS, en retraçant les mouvements latéraux depuis les clusters Kubernetes vers les couches cloud sous-jacentes.
Principales fonctionnalités de Wiz
- Capteur d’exécution Wiz Defend : un capteur basé sur eBPF qui surveille les appels système, l’activité des processus et les flux réseau sur les charges de travail conteneurisées, avec une surcharge du processeur inférieure à 2 %.
- Contrôleur d’admission Wiz : un webhook natif Kubernetes qui bloque le déploiement des images de conteneurs non conformes ou non signées, sur la base de politiques de sécurité définies de manière centralisée.
- Génération de SBOM : création continue et sans agent d’un inventaire logiciel sur les registres, les pipelines CI/CD et les environnements d’exécution, avec une visibilité complète au niveau des paquets.
- Wiz Workflows : des procédures personnalisées basées sur Python qui automatisent les actions de correction, telles que la révocation des rôles cloud, la rotation des identifiants et le blocage de l’accès aux compartiments de stockage.
Intégrations de Wiz
Wiz propose des intégrations natives avec GitHub Actions, Jenkins, GitLab CI/CD, Azure DevOps, Amazon ECR, Google Artifact Registry, Azure Container Registry, Docker Hub, Jira et ServiceNow. La plateforme se connecte également à Splunk, Microsoft Sentinel, Cosign et Notary.
Pros and Cons
Pros:
- La configuration sans agent détecte les risques en quelques heures
- Le graphe de sécurité identifie précisément les véritables chemins d’attaque
- Posture certifiée CIS pour les principales plateformes Kubernetes
Cons:
- La détection des menaces à l’exécution est relativement récente
- Certains flux de recherche d’événements semblent peu pratiques
Learn more about Wiz: Idéal pour l’analyse des vulnérabilités et de la conformité
- Essai gratuit de 7 jours
- Tarification sur demande

Qualys Container Security suit les images, les conteneurs et les vulnérabilités des hôtes par niveau de gravité. Qualys Container Security (CS) est une plateforme de sécurité des conteneurs qui couvre l’analyse des vulnérabilités des images, la détection des menaces à l’exécution, la gestion de la posture de sécurité Kubernetes et l’audit de conformité pendant tout le cycle de vie des conteneurs, des pipelines CI/CD jusqu’à la production.
À qui Qualys Container Security (CS) convient-il le mieux ?
Qualys Container Security convient particulièrement aux équipes de sécurité des secteurs réglementés qui doivent regrouper l’analyse des vulnérabilités, l’audit de conformité et la détection des menaces à l’exécution sur une seule plateforme.
Pourquoi j’ai choisi Qualys Container Security (CS)
J’ai inclus Qualys Container Security dans ma sélection des meilleures solutions, car son évaluation TruRisk va au-delà du score CVSS brut en prenant en compte des indicateurs d’exploitabilité réels, tels que les données CISA KEV et l’activité des rançongiciels, afin que votre équipe se concentre sur les vulnérabilités qui comptent réellement. Les contrôles de conformité CIS Docker Benchmark v1.7.0 et Kubernetes sont appliqués en continu, et pas seulement vérifiés à la demande. J’apprécie également que les exportations SBOM aux formats SPDX et CycloneDX soient intégrées, ce qui est important lorsque vous avez rapidement besoin de transparence sur la chaîne d’approvisionnement.
Fonctionnalités clés de Qualys Container Security (CS)
- Contrôleur d’admission Kubernetes : intercepte les requêtes de l’API Kubernetes et évalue les politiques de sécurité de l’organisation avant le déploiement des charges de travail dans le cluster.
- QScanner CLI : outil en ligne de commande sans installation qui analyse les images de conteneurs locales et distantes et restitue les résultats aux formats JSON, SARIF ou SBOM pour l’intégration aux pipelines.
- Capteur d’exécution des conteneurs basé sur eBPF : surveille les processus des conteneurs, l’activité des fichiers, les appels système et les flux réseau au niveau du noyau, sans nécessiter de conteneur side-car ou privilégié.
- Analyse des chemins d’attaque : met en corrélation les vulnérabilités des conteneurs, les erreurs de configuration du cloud et les autorisations excessives afin de visualiser les chemins exploitables entre les conteneurs, les nœuds et les ressources cloud.
Intégrations de Qualys Container Security (CS)
Qualys Container Security propose des intégrations natives avec GitLab CI/CD et Azure DevOps, ainsi que la prise en charge de Jenkins et des intégrations de registres pour Amazon ECR, Azure Container Registry, GitHub Container Registry, JFrog Artifactory et Harbor. QScanner et les API prennent en charge les workflows CI/CD personnalisés.
Pros and Cons
Pros:
- L’évaluation TruRisk met en évidence les vulnérabilités réellement exploitables
- La protection à l’exécution basée sur eBPF couvre les attaques au niveau du noyau
- La génération de SBOM favorise la transparence de la chaîne d’approvisionnement logicielle
Cons:
- Le modèle de licence est complexe à interpréter
- Les actions de correction nécessitent une intervention manuelle de l’équipe
Learn more about Qualys Container Security (CS): Idéal pour une sécurité cloud native complète
- Essai gratuit de 30 jours
- Tarification sur demande

Prisma Cloud suit les vulnérabilités des images de conteneurs tout au long du pipeline. Prisma Cloud est une plateforme de protection des applications cloud natives (CNAPP) de Palo Alto Networks qui combine l’analyse des images de conteneurs, la détection des menaces à l’exécution, la gestion de la posture de sécurité Kubernetes, l’intégration aux pipelines CI/CD et l’audit de conformité dans les environnements multicloud.
À qui Prisma Cloud convient-il le mieux ?
Prisma Cloud convient particulièrement aux équipes de sécurité des grandes entreprises qui gèrent des environnements multicloud et ont besoin d’une plateforme unique couvrant l’ensemble du cycle de vie des conteneurs, du code à l’exécution.
Pourquoi j’ai choisi Prisma Cloud
Prisma Cloud figure dans ma sélection parce qu’il couvre davantage d’étapes du cycle de vie de la sécurité des conteneurs sur une seule plateforme que toutes les autres solutions que j’ai évaluées. J’apprécie particulièrement son architecture combinant des approches sans agent et basées sur des agents : vous pouvez obtenir immédiatement une visibilité sur un environnement multicloud sans toucher à un seul nœud, puis ajouter les agents Defender pour appliquer des contrôles approfondis à l’exécution là où cela compte. L’analyse des chemins d’attaque est ce qui le distingue vraiment : elle met en corrélation les CVE, les mauvaises configurations IAM et l’exposition réseau dans un graphique visuel, afin que vous corrigiez les risques réellement exploitables.
Principales fonctionnalités de Prisma Cloud
- Bac à sable d’analyse des images : exécute dynamiquement les images de conteneurs dans un environnement isolé afin de détecter les logiciels malveillants ou l’activité de cryptominage avant que les images n’atteignent la production.
- Couverture des référentiels de conformité : exécute plus de 400 contrôles prêts à l’emploi par rapport à des référentiels tels que CIS, NIST SP 800-190, PCI DSS, HIPAA, FedRAMP High et DISA STIG.
- Génération de nomenclatures logicielles : produit automatiquement des SBOM dans le cadre du module de sécurité de la chaîne d’approvisionnement, afin d’offrir aux équipes une visibilité complète sur les dépendances à code source ouvert.
- Établissement d’une base comportementale : établit le profil des activités normales des processus, du système de fichiers et du réseau des conteneurs pendant une période d’apprentissage initiale, puis signale ou bloque les écarts en temps réel.
Intégrations de Prisma Cloud
Prisma Cloud propose des intégrations natives avec Jenkins, GitHub Actions, CircleCI, AWS CodeBuild, Azure DevOps, Google Cloud Build, Docker Hub, Amazon ECR, Google Container Registry et Azure Container Registry.
Pros and Cons
Pros:
- L’analyse des chemins d’attaque visualise les scénarios d’exploitation réels
- Options de déploiement doubles, sans agent et basées sur des agents
- Plus de 400 contrôles de conformité réglementaire
Cons:
- Le volume élevé d’alertes peut submerger les petites équipes
- Configuration complexe pour les environnements multicloud
Learn more about Prisma Cloud: Idéal pour prévenir la dérive à l’exécution dans les conteneurs
- Essai gratuit disponible
- Tarification sur demande

L’explorateur des charges de travail Aqua fournit une vue topologique de la sécurité des clusters Kubernetes. Aqua Security est une plateforme de sécurité des conteneurs axée sur la protection à l’exécution basée sur eBPF, l’analyse des vulnérabilités des images, la gestion de la posture de sécurité Kubernetes et la sécurité de la chaîne d’approvisionnement logicielle dans les environnements multicloud et hybrides.
À qui Aqua Security convient-elle le mieux ?
Aqua Security convient particulièrement aux équipes de sécurité et d’ingénierie des plateformes qui exécutent des charges de travail conteneurisées à grande échelle et qui ont besoin d’une détection des menaces à l’exécution, en complément de la sécurité de la chaîne d’approvisionnement.
Pourquoi j’ai choisi Aqua Security
Aqua Security figure sur ma liste restreinte parce que sa prévention de la dérive basée sur eBPF est véritablement la meilleure de sa catégorie : lorsqu’un conteneur s’écarte de son état connu comme fiable lors de l’exécution, Aqua bloque le processus ou la modification de fichier non autorisé sans mettre fin à la charge de travail. J’apprécie également le bac à sable d’analyse dynamique des menaces, qui détecte les logiciels malveillants sans fichier et les menaces de type « jour zéro » que l’analyse statique ne détecte pas du tout. Son système breveté de protection contre les vulnérabilités bloque l’exploitation de composants non corrigés à l’exécution, donnant ainsi du temps à votre équipe sans nécessiter de modification du code.
Fonctionnalités clés d’Aqua Security
- Bac à sable d’analyse dynamique des menaces : Exécute les images de conteneurs dans un bac à sable virtuel sécurisé afin de détecter les logiciels malveillants sans fichier, les attaques de type « jour zéro » et les menaces visant la chaîne d’approvisionnement que l’analyse statique ne détecte pas.
- Explorateur des risques Kubernetes : Fournit une carte interactive en temps réel des clusters en fonctionnement, qui met en évidence et évalue les risques de sécurité dans les espaces de noms, les nœuds, les conteneurs et les connexions réseau.
- Module de sécurité de la chaîne d’approvisionnement logicielle : Analyse tous les dépôts de code source à la recherche de vulnérabilités, de mauvaises configurations IaC, de secrets et de problèmes de licence, tout en générant des SBOM signées numériquement à chaque étape du pipeline de compilation.
- Politiques d’assurance CI/CD : Applique des contrôles de sécurité de type réussite/échec dans Jenkins, GitHub Actions, GitLab CI et d’autres plateformes afin d’empêcher les images non conformes de poursuivre leur progression vers le déploiement.
Intégrations d’Aqua Security
Aqua Security propose des intégrations natives avec plus de 8 plateformes CI/CD et plus de 10 registres de conteneurs, notamment Jenkins, GitLab CI, GitHub Actions, Azure DevOps, Amazon ECR, JFrog Artifactory, Harbor, Red Hat Quay, Docker Hub et Sonatype Nexus Repository. La solution prend également en charge Terraform et AWS CloudFormation.
Pros and Cons
Pros:
- La prévention de la dérive bloque les modifications non autorisées des conteneurs
- L’homologation FedRAMP High prend en charge les environnements réglementés
- Le bac à sable dynamique détecte les logiciels malveillants sans fichier dans les conteneurs
Cons:
- Les tarifs ne sont pas transparents sans contacter le fournisseur
- La navigation dans l’interface frustre les nouveaux administrateurs
Learn more about Aqua Security: Idéal pour la visibilité et l’investigation forensique des conteneurs
- Démo gratuite disponible
- Tarification sur demande

Sysdig révèle les vulnérabilités des paquets dans les différentes couches de l’image conteneurisée. Sysdig est une plateforme de protection des applications natives du cloud (CNAPP) qui combine la détection des menaces à l’exécution, l’analyse des vulnérabilités des images, la gestion de la posture de sécurité Kubernetes et des fonctionnalités d’investigation forensique reposant sur le moteur à code source ouvert Falco.
À qui Sysdig convient-il le mieux ?
Sysdig convient particulièrement aux équipes de sécurité et d’ingénierie des plateformes qui exécutent des charges de travail conteneurisées à grande échelle et qui ont besoin d’une visibilité approfondie à l’exécution ainsi que de la capacité à enquêter sur les incidents après leur survenue.
Pourquoi j’ai choisi Sysdig
Sysdig figure sur ma liste restreinte, car c’est le seul fournisseur présenté ici à avoir créé Falco, le moteur de détection à l’exécution diplômé de la CNCF, désormais utilisé dans 60 % des environnements du Fortune 500. Cette base lui confère une visibilité inégalée sur les conteneurs : la capture des appels système basée sur eBPF permet de voir exactement quels processus ont été exécutés, quels fichiers ont été consultés et quelles connexions ont été établies dans un conteneur, en temps réel. Lorsqu’un incident survient, la reconstitution forensique de Sysdig permet de rejouer la chronologie complète de l’attaque au lieu de la reconstituer à partir de journaux incomplets.
Fonctionnalités clés de Sysdig
- Sysdig Sage : Un assistant d’IA qui répond aux questions de sécurité en langage courant et génère automatiquement des tickets de remédiation avec tous les détails contextuels.
- Graphe des attaques dans le cloud : Visualise les chemins d’attaque exploitables en mettant en corrélation les vulnérabilités, les erreurs de configuration, les secrets exposés et les autorisations excessives dans votre environnement.
- Sécurité de la chaîne d’approvisionnement logicielle : Valide la provenance des images et prend en charge la vérification de la signature des images avec Sigstore/Cosign afin de détecter les altérations tout au long de la chaîne, de la génération au déploiement.
- Surveillance continue de la conformité : Vérifie automatiquement votre environnement par rapport à des référentiels tels que FedRAMP, PCI-DSS, HIPAA et les CIS Benchmarks, avec des rapports PDF prêts pour les audits et générés à la demande.
Intégrations de Sysdig
Sysdig propose des intégrations documentées avec GitHub Actions, GitLab CI, Jenkins, CircleCI, Argo CD, AWS ECR, Google GCR, Azure ACR, Harbor et JFrog Artifactory. Il se connecte également à Splunk, Jira, ServiceNow, Slack, PagerDuty et Open Policy Agent.
Pros and Cons
Pros:
- Visibilité la plus approfondie à l’exécution grâce à la capture des appels système de Falco
- Met en corrélation les chemins de risque grâce au graphe des attaques dans le cloud
- Investigation forensique en temps réel avec des chronologies d’attaque reconstituables
Cons:
- La configuration initiale et le réglage sont complexes
- Aucun essai gratuit pour Sysdig Secure
Learn more about Sysdig: Idéal pour la priorisation des vulnérabilités fondée sur l’exécution
- Démo gratuite disponible
- Tarification sur demande

Sysdig Secure met en évidence les vulnérabilités des paquets à travers les couches de l’image du conteneur. Sysdig Secure est une plateforme CNAPP et de sécurité des conteneurs fondée sur la détection à l’exécution basée sur eBPF, qui couvre l’analyse des vulnérabilités des images, la gestion de la posture Kubernetes, la détection et la réponse dans le cloud, les audits de conformité et la sécurité des pipelines CI/CD.
À qui Sysdig Secure convient-il le mieux ?
Sysdig Secure convient particulièrement aux équipes de sécurité d’entreprise et d’ingénierie des plateformes qui gèrent des environnements Kubernetes à grande échelle et ont besoin du contexte d’exécution pour réduire le bruit lié aux vulnérabilités.
Pourquoi j’ai choisi Sysdig Secure
Sysdig Secure figure dans ma sélection parce qu’il repose sur Falco, le moteur d’exécution ayant obtenu le statut de projet diplômé de la CNCF, qui détecte les menaces au niveau du noyau à l’aide d’eBPF, ce qui lui offre une visibilité qu’aucun analyseur statique ne peut reproduire. Ce que je trouve le plus convaincant, c’est sa priorisation des paquets en cours d’utilisation : le contexte d’exécution filtre les vulnérabilités liées aux paquets qui ne sont pas réellement chargés en mémoire, réduisant le bruit jusqu’à 99,8 % afin que votre équipe travaille sur une liste réelle et non théorique. Le graphe CVE360 ajoute ensuite les données d’exploitabilité et la criticité des ressources pour rendre la priorisation véritablement exploitable.
Fonctionnalités clés de Sysdig Secure
- Moteur d’exécution basé sur Falco : détecte les menaces au niveau du noyau grâce à l’instrumentation eBPF, en capturant en temps réel les appels système Linux sur les conteneurs et les hôtes.
- Graphe d’attaque cloud : met en corrélation les vulnérabilités, les mauvaises configurations, les secrets exposés et les autorisations excessives afin de cartographier les chemins d’attaque exploitables dans votre environnement cloud.
- Assistant GenAI Sysdig Sage : répond aux questions de sécurité en langage courant et guide votre équipe à travers une remédiation étape par étape, notamment avec les commandes exactes et les chemins de mise à niveau de l’image de base.
- Module de conformité : audite en continu les configurations Kubernetes et cloud par rapport à des référentiels tels que FedRAMP, PCI DSS 4.0, HIPAA, DISA STIGs et CIS Benchmarks, avec génération planifiée de rapports PDF et CSV.
Intégrations de Sysdig Secure
Sysdig Secure propose des intégrations natives avec GitHub Actions, GitLab, Jenkins, Azure Pipelines, Amazon ECR, Azure Container Registry, Docker Hub, Quay, Splunk et ServiceNow. Il prend également en charge Backstage ainsi qu’une API pour les workflows de sécurité personnalisés.
Pros and Cons
Pros:
- Filtre les vulnérabilités qui ne sont pas présentes en mémoire
- Détection au niveau du noyau avec le moteur eBPF Falco
- Couvre la conformité pour les secteurs réglementés
Cons:
- La configuration initiale est techniquement exigeante
- Les fonctionnalités de création de rapports du tableau de bord sont limitées
Learn more about Sysdig Secure: Idéal pour la sécurité native Kubernetes de la chaîne d'approvisionnement
- Essai gratuit de 60 jours
- Tarification sur demande
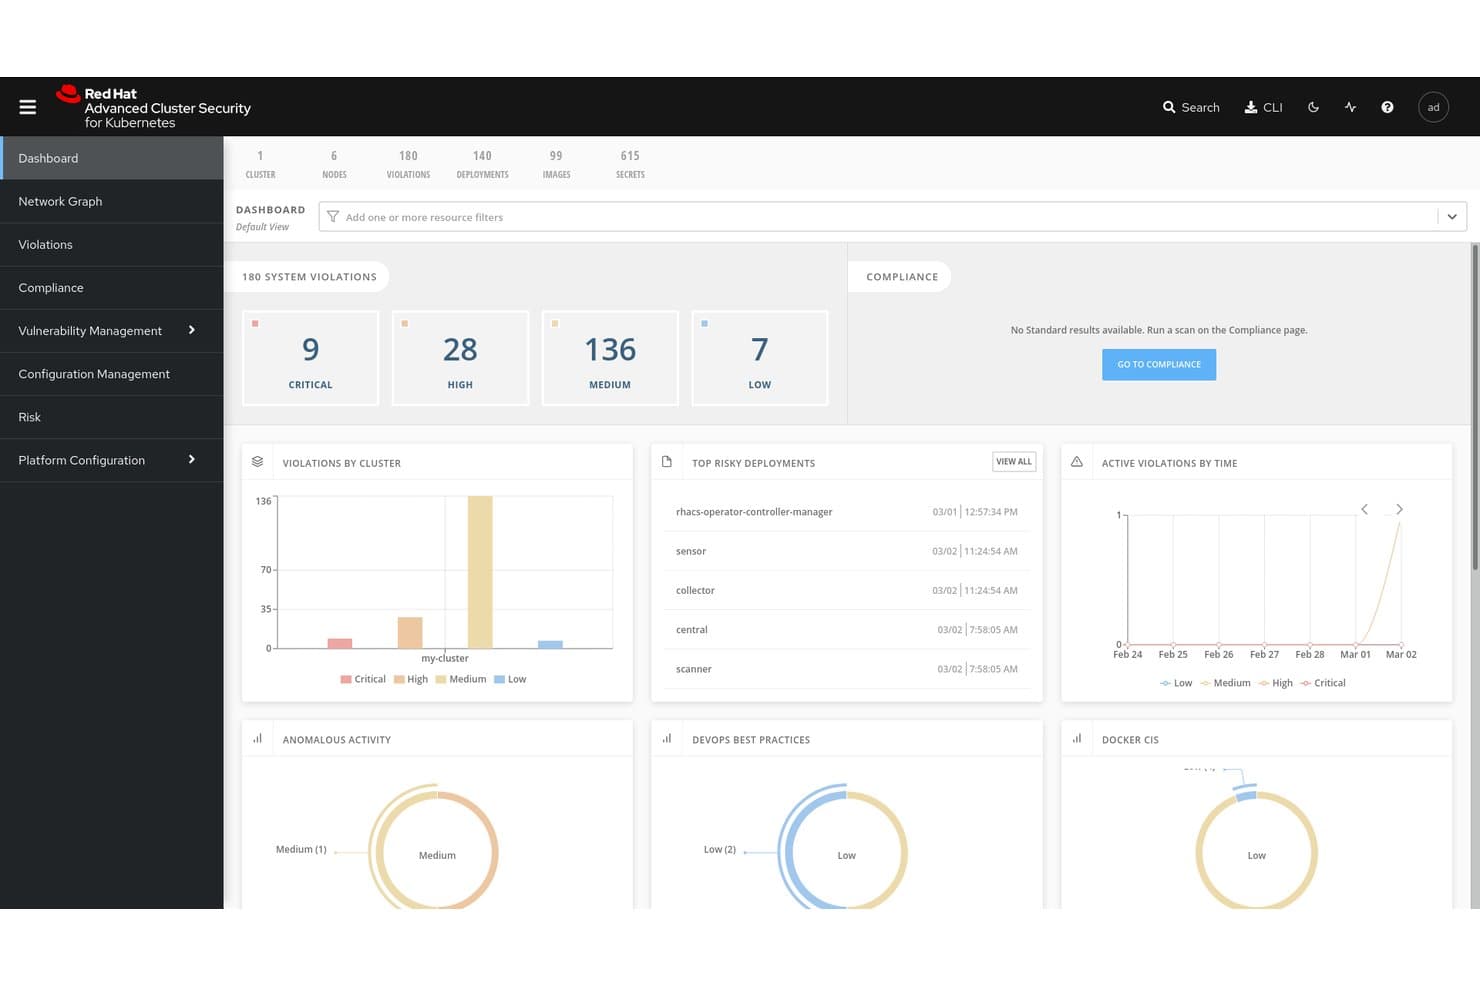
La sécurité avancée des clusters Red Hat pour Kubernetes centralise la visibilité sur les violations et les risques. La sécurité avancée des clusters Red Hat pour Kubernetes (RHACS) est une plateforme de sécurité des conteneurs native de Kubernetes qui couvre l'analyse des vulnérabilités des images, la détection des menaces lors de l'exécution, l'application des politiques et l'audit de conformité dans des environnements multiclusters et multicloud.
À qui s'adresse le mieux la sécurité avancée des clusters Red Hat pour Kubernetes ?
RHACS convient naturellement aux équipes responsables des plateformes et du DevSecOps qui exécutent des charges de travail sur Red Hat OpenShift ou dans des environnements Kubernetes multicloud et qui ont besoin d'une couverture de sécurité native et approfondie sur l'ensemble du cycle de vie des conteneurs.
Pourquoi j'ai choisi la sécurité avancée des clusters Red Hat pour Kubernetes
J'ai choisi RHACS comme l'une des meilleures solutions, car elle est conçue dès le départ spécifiquement pour Kubernetes, ce qui la rend particulièrement adaptée à la sécurité de la chaîne d'approvisionnement au niveau de l'orchestrateur. J'apprécie particulièrement la façon dont elle associe la vérification des signatures d'images Cosign/Sigstore à la génération de SBOM au format SPDX 2.3, permettant aux équipes d'appliquer des politiques qui bloquent les images non signées avant même qu'elles n'atteignent le cluster. Son interface de ligne de commande
roxctls'intègre directement à Jenkins, GitHub Actions et aux pipelines Tekton afin de bloquer les compilations en cas de violation des politiques, selon des seuils de gravité configurables.Principales fonctionnalités de la sécurité avancée des clusters Red Hat pour Kubernetes
- Collecte d'exécution eBPF CO-RE : Capture la télémétrie au niveau du noyau concernant les appels système, les processus, les fichiers et le réseau depuis les conteneurs en cours d'exécution, sans modules du noyau ni conteneurs auxiliaires.
- Contrôleur d'admission avec modes d'échec configurables : Applique les politiques au moment du déploiement via un webhook d'admission Kubernetes, avec un comportement d'ouverture en cas d'échec ou de fermeture en cas d'échec, selon vos exigences de disponibilité et de sécurité.
- Analyse automatisée de la conformité : Exécute des contrôles planifiés par rapport aux référentiels CIS, NIST, PCI DSS 4.0, HIPAA et ISO 27001, avec export en un clic de preuves prêtes pour les auditeurs depuis un tableau de bord unique.
- Découverte multicluster : Détecte les clusters non protégés sur Amazon EKS, Google GKE et Microsoft AKS grâce à l'intégration avec Paladin Cloud et Red Hat OpenShift Cluster Manager.
Intégrations de la sécurité avancée des clusters Red Hat pour Kubernetes
Les intégrations natives incluent Red Hat OpenShift, Amazon EKS, Google GKE, Microsoft AKS, Jenkins, GitHub Actions, Tekton et Argo CD. RHACS se connecte également à Quay, Amazon ECR et Prometheus via son point de terminaison de métriques.
Pros and Cons
Pros:
- Conçu spécifiquement pour les contrôles de sécurité Kubernetes
- Visibilité de l'exécution grâce à eBPF avec détection au niveau du noyau
- Couverture approfondie de la conformité sur plusieurs référentiels
Cons:
- Les fonctionnalités les plus riches sont liées à la plateforme OpenShift
- Certaines tâches d'administration nécessitent une interface de ligne de commande
Learn more about Red Hat Advanced Cluster Security for Kubernetes:
Autres solutions de sécurité des conteneurs
Voici quelques options supplémentaires de solutions de sécurité des conteneurs qui n’ont pas intégré ma sélection, mais qui méritent tout de même votre attention :
- 11Orca SecurityIdéal pour la technologie de conteneurs avec analyse latérale
- 12ARMOIdéal pour le RBAC Kubernetes et le renforcement de la sécurité à l’exécution
- 13CrowdStrike Falcon Cloud SecurityIdéal pour classer les risques liés aux conteneurs en fonction des adversaires
- 14SnykMeilleur pour la gestion des vulnérabilités des conteneurs
- 15Check Point CloudGuardIdéal pour la défense à l'exécution enrichie par l'IA ThreatCloud
- 16NeuVectorIdéal pour la sécurité open source des conteneurs basée sur le modèle de confiance zéro
- 17PingSafeIdéal pour la défense adaptative contre les menaces
- 18Trend Micro Cloud SecurityIdéal pour une CNAPP d’entreprise avec corrélation XDR
- 19Tenable Container Security ScannerIdéal pour la gestion des risques liés aux conteneurs fondée sur l’exposition
- 20Tenable Container Security ScannerIdéal pour la gestion des risques liés aux conteneurs fondée sur l’exposition
Comment j'évalue les solutions de sécurité pour conteneurs
J'évalue les outils de sécurité pour conteneurs en deux étapes : d'abord les capacités de base comme l'analyse des images et la détection à l'exécution, puis les facteurs de différenciation tels que la profondeur du renforcement de Kubernetes et l'intégration CI/CD.
Fonctionnalités principales (Critères indispensables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, je classe chacun sur une échelle de 0 (fonctionnalité absente) à 5 (excellente maîtrise dans ce domaine) pour chaque fonctionnalité de base listée ci-dessous. Ensuite, je calcule le score total de l'outil en pourcentage. Chaque outil doit atteindre un score total minimum de 65 % pour être pris en compte.
- Analyse de vulnérabilité des images : Je vérifie si l'outil analyse les images de conteneur dans les registres à la recherche de CVE, de secrets embarqués et de paquets obsolètes — ainsi que la génération d'une SBOM.
- Détection des menaces à l'exécution : La surveillance en temps réel des conteneurs en cours d'exécution est cruciale, donc j'évalue comment chaque outil détecte les processus anormaux, les appels réseau inattendus et la dérive de conteneur.
- Renforcement de la configuration Kubernetes : Chaque outil doit évaluer les clusters K8s selon les référentiels CIS, signaler les autorisations RBAC à risque et mettre en évidence les admission controllers mal configurés.
- Intégration à la chaîne CI/CD : J'examine comment chaque outil s'intègre aux pipelines de build pour contrôler les déploiements — s'il prend en charge les vérifications de politiques dans GitHub Actions, GitLab CI ou Jenkins, par exemple.
- Conformité & application des politiques : Les modèles de politiques préconfigurés pour des cadres comme PCI-DSS, HIPAA et SOC 2 sont un prérequis ; j'évalue aussi la personnalisation des politiques et la profondeur des rapports générés.
- Contrôles de segmentation réseau : La micro-segmentation adaptative aux conteneurs permet de limiter les déplacements latéraux, donc je recherche l'application des politiques L3–L7 et une visibilité claire du trafic est-ouest.
Une fois que j'ai une liste d'outils répondant à ces critères, j'étudie ce qui distingue chaque plateforme.
Facteurs de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare et différencie les différents fournisseurs :
Fonctionnalités remarquables
La priorisation des risques pilotée par l'IA est un véritable atout différenciant — les outils qui croisent les CVE avec l'exposition et l'exploitabilité en cours d'exécution permettent aux équipes de filtrer les alertes inutiles et de se concentrer sur les menaces réelles. J'évalue aussi l'application au niveau des admission controllers, qui bloque le déploiement de charges de travail non conformes avant qu'elles ne posent problème. Les capacités CNAPP unifiées sont importantes quand les équipes veulent regrouper la sécurité des conteneurs, CSPM, CWPP et CIEM dans une seule console, pour réduire la multiplication des outils dans le cloud natif.
Au-delà des fonctionnalités
Le modèle de déploiement est ici crucial. Je vérifie si l'outil prend en charge une analyse avec agent, sans agent, ou hybride — et s'il fonctionne en environnement isolé pour les équipes soumises à des réglementations strictes. Les intégrations à l'écosystème sont tout aussi importantes ; un outil connecté à votre SIEM, système de tickets ou à des registres comme Harbor ou Artifactory permet une circulation fluide de la donnée de sécurité là où travaille déjà votre équipe. J'évalue aussi la scalabilité, en particulier la légèreté des capteurs runtime sur des clusters de milliers de nœuds, et la capacité à offrir une visibilité multi-cloud dans une console unique.
Comment choisir une solution de sécurité des conteneurs
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré pendant votre processus de sélection logicielle, qui vous est propre, voici une liste de facteurs à garder à l’esprit :
| Facteur | Points à prendre en compte |
|---|---|
| FacteurÉvolutivité | Points à prendre en compteL’outil peut-il évoluer avec votre entreprise ? Vérifiez s’il peut gérer l’augmentation des charges de travail et du nombre d’utilisateurs sans nécessiter de mises à niveau constantes. |
| FacteurIntégrations | Points à prendre en compteFonctionne-t-il avec vos outils existants ? Vérifiez sa compatibilité avec les pipelines CI/CD, les fournisseurs cloud et les autres logiciels essentiels. |
| FacteurPersonnalisation | Points à prendre en comptePouvez-vous l’adapter à vos besoins ? Recherchez des options permettant de régler les paramètres, les tableaux de bord et les alertes afin qu’ils correspondent à votre flux de travail. |
| FacteurFacilité d’utilisation | Points à prendre en compteEst-il convivial ? Assurez-vous que l’interface est intuitive et qu’une formation minimale suffit à votre équipe pour commencer. |
| FacteurMise en œuvre et intégration | Points à prendre en compteÀ quelle vitesse pouvez-vous commencer ? Évaluez le temps de configuration, la disponibilité de ressources telles que la formation et l’assistance durant les premières étapes. |
| FacteurCoût | Points à prendre en compteLe coût correspond-il à votre budget ? Comparez les formules tarifaires, soyez attentif aux frais cachés et évaluez la valeur offerte par rapport au prix. |
| FacteurMesures de protection | Points à prendre en compteLes protections sont-elles solides ? Recherchez le chiffrement, les contrôles d’accès et la conformité aux normes du secteur afin de garantir la sécurité des données. |
| FacteurExigences de conformité | Points à prendre en compteLa solution respecte-t-elle les réglementations ? Vérifiez qu’elle est conforme aux normes légales applicables à votre secteur, telles que le RGPD ou la loi HIPAA. |
Que sont les solutions de sécurité des conteneurs ?
Les solutions de sécurité des conteneurs sont des outils conçus pour protéger les applications conteneurisées contre les vulnérabilités et les menaces. Les professionnels de l’informatique, les développeurs et les équipes de sécurité utilisent généralement ces outils pour garantir que les applications s’exécutent de manière sécurisée dans divers environnements, qu’ils utilisent des alternatives à Docker ou d’autres plateformes de conteneurs. L’analyse des vulnérabilités, les contrôles de conformité et la protection en temps d’exécution contribuent à identifier les risques, à respecter les réglementations et à sécuriser les opérations. Ces outils fournissent une sécurité essentielle pour maintenir vos applications conteneurisées sécurisées et conformes.
Fonctionnalités
Lors de la sélection de solutions de sécurité des conteneurs, soyez attentif aux fonctionnalités clés suivantes :
- Analyse des vulnérabilités : identifie les risques de sécurité potentiels au sein de vos images de conteneurs et de vos applications en cours d’exécution, et vous en alerte.
- Contrôles de conformité : garantit que vos conteneurs respectent les normes et réglementations du secteur, telles que le RGPD et HIPAA.
- Protection en temps d’exécution : surveille les menaces et se défend contre celles-ci pendant l’exécution des applications conteneurisées.
- Capacités d’intégration : fonctionne de manière transparente avec vos pipelines CI/CD existants et vos fournisseurs de services cloud afin de maintenir la sécurité à toutes les étapes du développement.
- Contrôle d’accès basé sur les rôles : vous permet de définir les autorisations et de gérer l’accès des utilisateurs aux informations et aux actions sensibles.
- Correction automatisée : fournit des correctifs automatiques pour les vulnérabilités identifiées, réduisant ainsi le besoin d’intervention manuelle.
- Alertes en temps réel : informe immédiatement votre équipe des incidents de sécurité, permettant une réaction rapide.
- Tableaux de bord personnalisables : offre une vue adaptée des indicateurs et des alertes de sécurité, facilitant la surveillance des éléments qui vous importent.
- Chiffrement : garantit que les données au sein des conteneurs sont protégées contre les accès non autorisés.
- Détection des menaces fondée sur l’apprentissage automatique : utilise des algorithmes avancés pour identifier et prédire les menaces potentielles, renforçant ainsi les mesures de sécurité globales.
Avantages
La mise en œuvre de solutions de sécurité des conteneurs offre plusieurs avantages à votre équipe et à votre entreprise. En voici quelques-uns dont vous pouvez bénéficier :
- Sécurité renforcée : grâce à l’analyse des vulnérabilités et à la protection en temps d’exécution, vous réduisez le risque de violations et protégez les données sensibles.
- Conformité réglementaire : les contrôles de conformité garantissent que vos opérations respectent les normes légales nécessaires, évitant ainsi les amendes et les problèmes juridiques.
- Gain de temps : la correction automatisée et les alertes en temps réel permettent à votre équipe de réagir rapidement aux menaces sans effort manuel.
- Efficacité améliorée : les capacités d’intégration avec les outils existants rationalisent les processus et maintiennent la sécurité tout au long du développement.
- Contrôle des accès : le contrôle d’accès basé sur les rôles permet de gérer qui peut accéder à quoi, réduisant ainsi le risque d’actions non autorisées.
- Prise de décision éclairée : les tableaux de bord personnalisables fournissent des informations sur les indicateurs de sécurité, vous aidant à prendre de meilleures décisions en matière de sécurité.
- Protection des données : le chiffrement garantit que les données sont à l’abri des accès non autorisés, préservant leur confidentialité et leur intégrité.
Coûts et tarification
La sélection de solutions de sécurité des conteneurs nécessite de comprendre les différents modèles de tarification et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions de sécurité des conteneurs :
Tableau comparatif des forfaits des solutions de sécurité des conteneurs
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesAnalyse de base des vulnérabilités, contrôles de conformité limités et assistance de la communauté. |
| Type de forfaitForfait personnel | Prix moyen$5-$25/utilisateur/mois | Fonctionnalités courantesAnalyse avancée, protection de base en temps d’exécution et assistance par e-mail. |
| Type de forfaitForfait professionnel | Prix moyen$30-$75/utilisateur/mois | Fonctionnalités courantesContrôles de conformité complets, capacités d’intégration et contrôle d’accès basé sur les rôles. |
| Type de forfaitForfait entreprise | Prix moyen$100+/utilisateur/mois | Fonctionnalités courantesTableaux de bord personnalisables, détection des menaces par apprentissage automatique et assistance dédiée. |
FAQ sur les solutions de sécurité des conteneurs
Quels compromis faut-il prévoir entre les outils de sécurité des conteneurs open source et commerciaux ?
Avec les outils open source, vous bénéficiez souvent de flexibilité, de personnalisation et de l’absence de frais de licence, mais vous devrez généralement assumer davantage de travail d’intégration, de réglage et de support. Les solutions commerciales regroupent généralement davantage de fonctionnalités prêtes à l’emploi (tableaux de bord, alertes, moteurs de politiques), mais vous risquez d’être soumis aux contraintes du fournisseur ou à des coûts plus élevés à mesure que vous évoluez. Vous devrez évaluer la maturité de votre équipe, la complexité de vos environnements et votre volonté de créer des interfaces entre les outils.
Quels défis se posent lors de la sécurisation de conteneurs dans des infrastructures multicloud ou hybrides ?
Dans les environnements multicloud, vous serez confronté à des API incohérentes, à des modèles d’identité différents et à des politiques réseau divergentes. Une solution qui fonctionne dans AWS peut ne pas s’adapter correctement à Azure ou à un environnement sur site. Vous aurez besoin d’outils qui font abstraction de ces différences (ou qui utilisent un plan de contrôle centralisé) et qui permettent d’uniformiser la posture de sécurité entre les clouds.
Comment résoudre les problèmes liés à l’arrêt inattendu de conteneurs dans AWS Fargate ?
Les arrêts inattendus de conteneurs dans AWS Fargate peuvent être dus à des limitations de ressources ou à des erreurs de configuration. Vérifiez la définition de la tâche pour vous assurer que les ressources sont correctement allouées et consultez les journaux à la recherche de messages d’erreur. L’ajustement des paramètres de mémoire ou de processeur peut résoudre le problème.
Comment gérer les faux positifs lors des analyses de vulnérabilités des images de conteneurs ?
Les faux positifs sont fréquents lorsque les scanners signalent des problèmes à faible impact ou des dépendances que votre application n’utilise pas réellement. Pour réduire le bruit, ajustez les seuils de votre scanner, masquez les alertes correspondant à des résultats à faible risque et corrélez les résultats des analyses au fil du temps afin d’identifier les problèmes persistants. Vous pouvez également valider les résultats avec plusieurs outils ou utiliser un méta-framework (par exemple, LUCID) afin de réduire les incohérences entre les scanners.