

À l'ère du numérique, protéger votre réseau n'est pas seulement une bonne idée : c'est essentiel. Vous êtes constamment confronté à des cyberattaques, et c'est là que les logiciels de pare-feu interviennent. Ils agissent comme une barrière, protègent vos données et vous permettent de rester serein.
J'ai consacré du temps à tester et à évaluer différentes solutions de pare-feu, et je comprends les difficultés que vous et votre équipe rencontrez pour sécuriser vos systèmes. Dans cet article, je vous présente mes meilleurs choix afin de vous donner un aperçu impartial des meilleures options disponibles.
Vous découvrirez des informations sur les fonctionnalités, la facilité d'utilisation et ce qui distingue chaque logiciel, afin de vous aider à prendre une décision éclairée. Plongeons dans l'univers des logiciels de pare-feu pour trouver la solution adaptée à vos besoins.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des logiciels de pare-feu
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleurs logiciels de pare-feu :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Meilleur coût total de possession par Mbit/s protégé | Essai gratuit de 30 jours et démonstration gratuite disponibles | À partir de $700 | Website | |
| 2 | Idéal pour le renseignement sur les menaces à grande échelle alimenté par Talos | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour la couverture pare-feu SD-WAN des succursales | Essai gratuit de 14 jours + démonstration gratuite | À partir de $25/utilisateur/mois (facturé annuellement) | Website | |
| 4 | Idéal pour la détection en mémoire des menaces zero-day basée sur l’apprentissage automatique | Essai gratuit de 90 jours OU démonstration gratuite disponible | À partir de $550 (matériel uniquement) | Website | |
| 5 | Idéal pour l'isolation réseau déclenchée par les terminaux | Essai gratuit disponible | À partir de $25/user/month (facturé annuellement) | Website | |
| 6 | Idéal pour un accès cloud sécurisé via Zero Trust | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 7 | Idéal pour une prévention des menaces multicouche approfondie | Essai gratuit de 30 jours OU démonstration gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour regrouper NGFW, SD-WAN et ZTNA | Essai gratuit de 30 jours | À partir de $450 (appliance matérielle) | Website | |
| 9 | Idéal pour bloquer les menaces du jour zéro avant leur divulgation | Essai gratuit de 15 à 30 jours OU démonstration gratuite disponible | Tarification sur demande | Website | |
| 10 | Idéal pour les normes européennes de cybersécurité | Démonstration gratuite disponible | Tarification sur demande | Website |


Avis sur les meilleurs logiciels de pare-feu
 Meilleur coût total de possession par Mbit/s protégé
- Essai gratuit de 30 jours et démonstration gratuite disponibles
- À partir de $700
Visit WebsiteCustomer Rating:4.6/5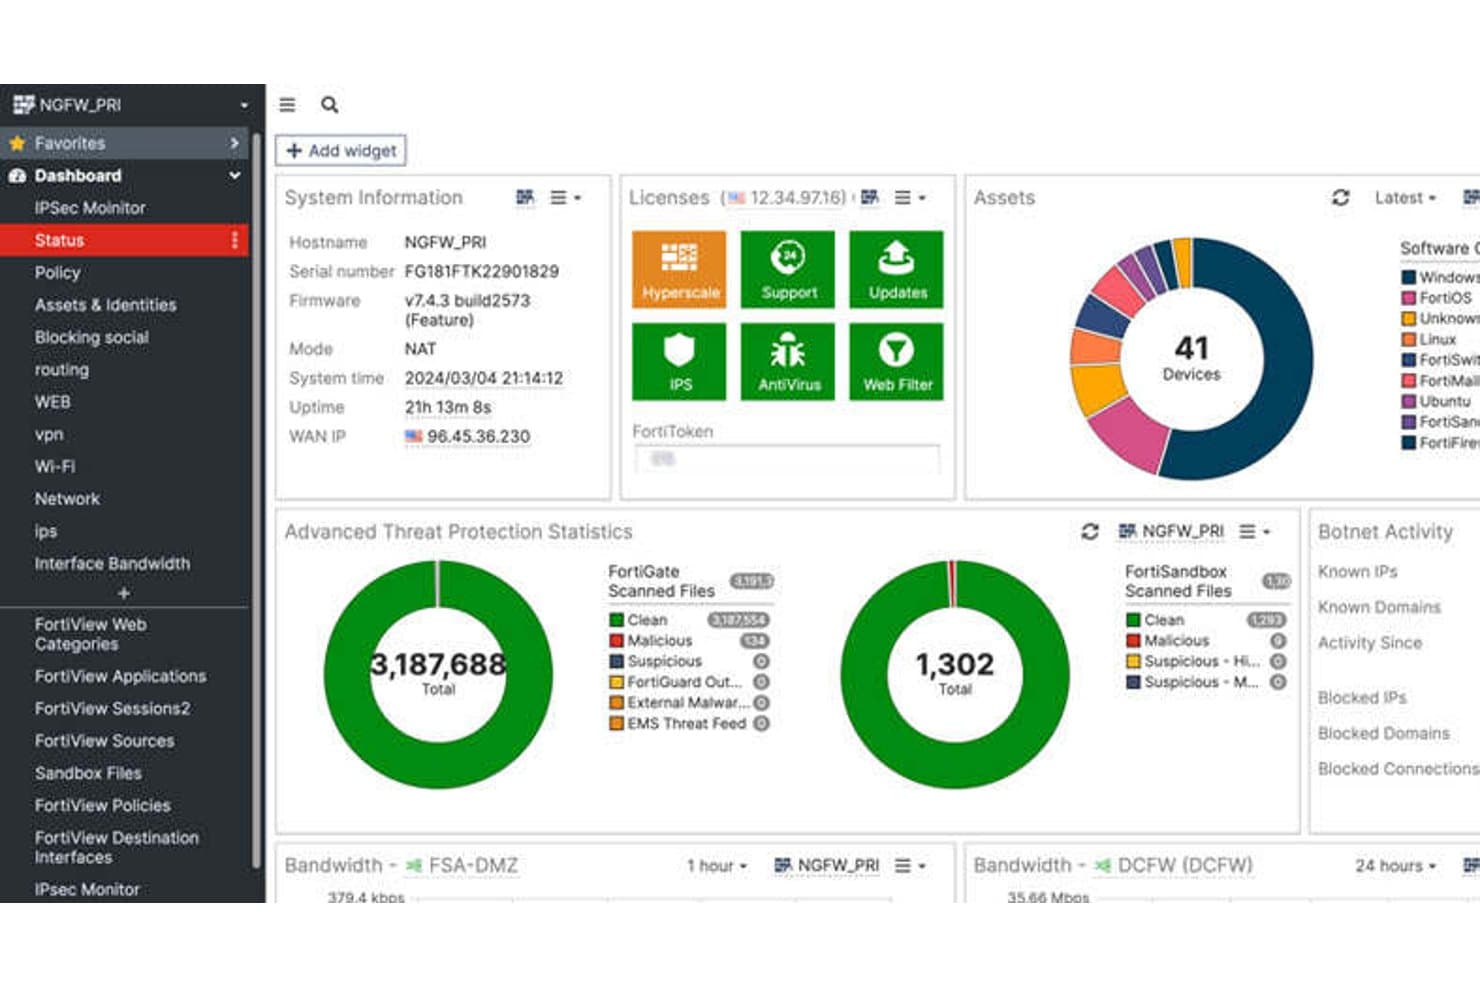
FortiGate NGFW fournit un tableau de bord unifié pour la surveillance des menaces en temps réel. FortiGate NGFW est une plateforme de pare-feu réseau de Fortinet qui combine l’inspection approfondie des paquets, la prévention des intrusions, le contrôle au niveau des applications, le déchiffrement SSL/TLS et un SD-WAN intégré sur des appliances matérielles, des machines virtuelles et des déploiements hébergés dans le cloud.
À qui FortiGate NGFW convient-il le mieux ?
FortiGate NGFW convient particulièrement aux équipes de sécurité réseau des entreprises qui doivent protéger des environnements à haut débit au sein d’infrastructures distribuées sur site, dans le cloud et hybrides.
Pourquoi j’ai choisi FortiGate NGFW
FortiGate NGFW figure sur ma liste restreinte, car aucun autre pare-feu n’égale son débit brut de protection contre les menaces à grande échelle. Je parle ici des processeurs personnalisés FortiASIC, qui assurent l’inspection SSL/TLS et la prévention des intrusions à pleine vitesse de ligne, jusqu’à 520 Gbit/s sur le modèle 3800G, sans dégrader les performances. J’apprécie également le fait que le SD-WAN soit inclus dans la licence : mon équipe n’a donc pas à gérer des produits distincts pour sécuriser le trafic des agences tout en maintenant ce débit sur des sites distribués.
Fonctionnalités clés de FortiGate NGFW
- Segmentation par domaines virtuels (VDOM) : divise une seule appliance FortiGate en plusieurs instances de pare-feu virtuelles isolées, chacune disposant de ses propres politiques, tables de routage et administrateurs.
- Orchestration centralisée avec FortiManager : gère les politiques, les configurations et les micrologiciels de déploiements FortiGate distribués depuis une console unique, avec prise en charge du contrôle des versions et de la restauration.
- CASB en ligne pour la visibilité sur les services SaaS : surveille et contrôle en temps réel le trafic vers les applications cloud, met en évidence les outils informatiques non autorisés et bloque l’exfiltration de données depuis les plateformes non approuvées.
- Cryptographie post-quantique pour les VPN IPsec : met en œuvre des algorithmes post-quantiques approuvés par le NIST dans FortiOS 7.6.1 afin de protéger les tunnels VPN contre les menaces liées à l’informatique quantique.
Intégrations de FortiGate NGFW
FortiGate NGFW prend en charge plus de 3 000 intégrations Security Fabric auprès de plus de 400 partenaires, notamment CrowdStrike, ServiceNow, Armis, Splunk, AWS, Microsoft Azure et Google Cloud Platform. La prise en charge de Terraform, Ansible et de l’API REST permet de créer des intégrations personnalisées et des flux de travail d’infrastructure en tant que code.
Pros and Cons
Pros:
- Offre le débit de protection contre les menaces le plus élevé disponible
- SD-WAN natif inclus sans coût supplémentaire
- La segmentation VDOM permet une véritable architecture mutualisée
Cons:
- Les mises à jour du micrologiciel peuvent introduire des bogues critiques
- Les rapports avancés nécessitent une licence FortiAnalyzer distincte
Learn more about FortiGate NGFW: Idéal pour le renseignement sur les menaces à grande échelle alimenté par Talos
- Démonstration gratuite disponible
- Tarification sur demande
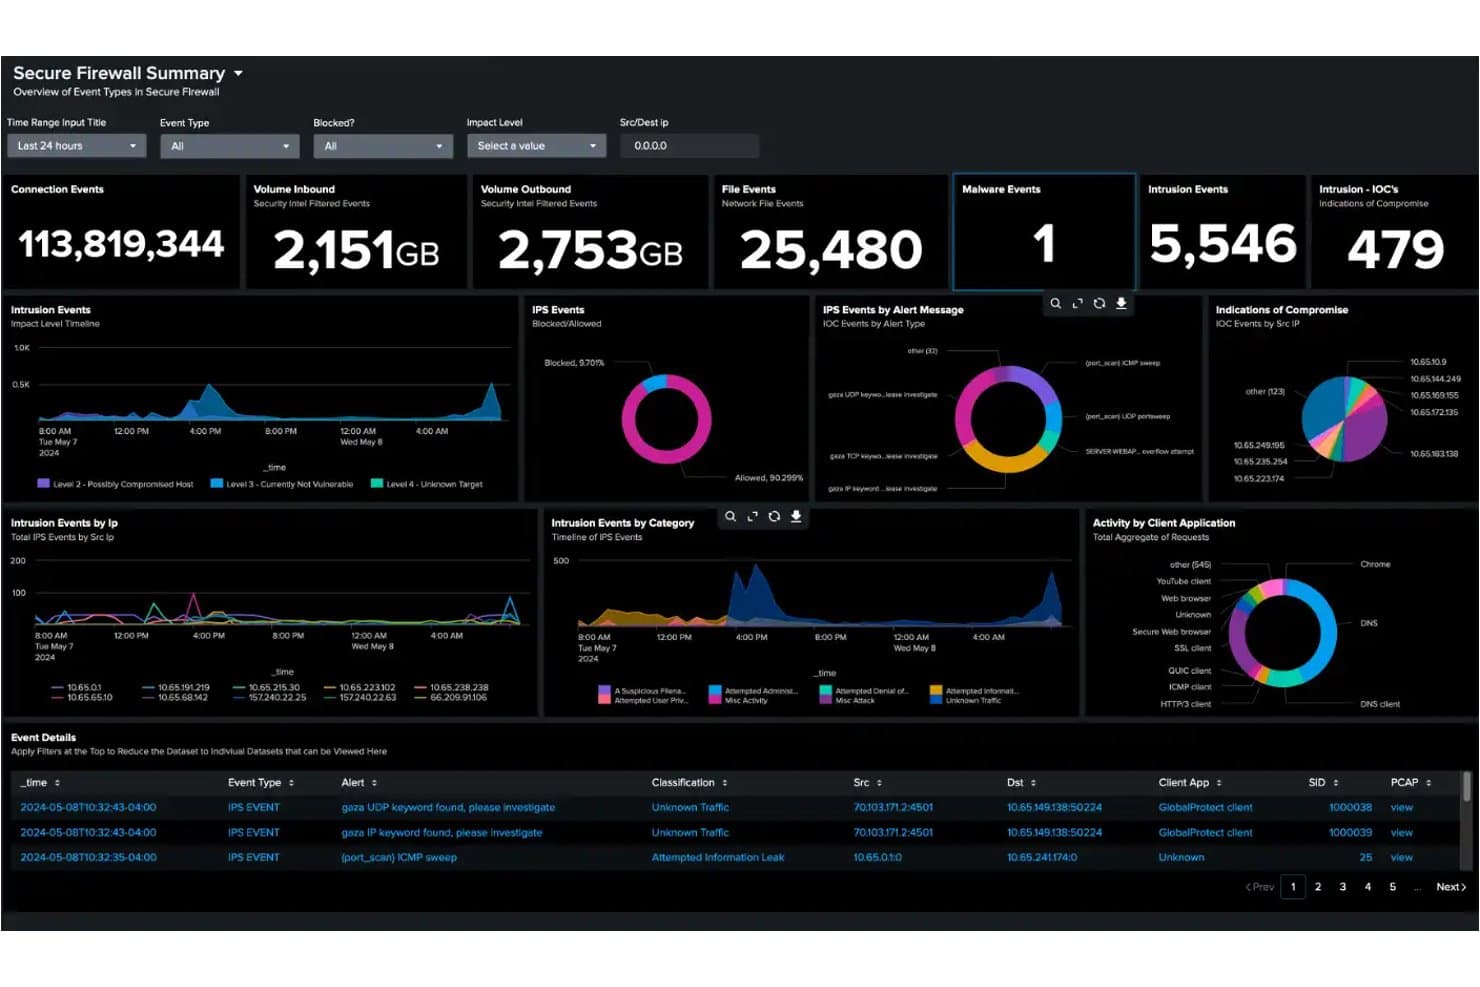
Cisco Secure Firewall centralise la surveillance des menaces liées aux événements réseau et aux intrusions. Cisco Secure Firewall est une plateforme de pare-feu nouvelle génération qui assure l’inspection avec état du trafic, la prévention des intrusions via le moteur Snort 3, l’inspection approfondie des paquets sur plus de 6 500 applications et l’analyse du trafic chiffré grâce à son moteur de visibilité chiffrée.
À qui Cisco Secure Firewall convient-il le mieux ?
Cisco Secure Firewall convient particulièrement aux équipes de sécurité des entreprises qui ont besoin d’une protection contre les menaces vérifiée et fondée sur le renseignement, dans des environnements réseau vastes, distribués et hybrides.
Pourquoi j’ai choisi Cisco Secure Firewall
Cisco Secure Firewall figure dans ma sélection, car le renseignement sur les menaces qui le soutient joue véritablement dans une catégorie à part. Cisco Talos analyse quotidiennement 900 milliards d’événements de sécurité dans 193 pays et alimente directement le moteur IPS Snort 3 du pare-feu avec des détections en temps réel. Le modèle comportemental SnortML vient renforcer cette protection en détectant les exploits zero-day sans attendre la mise à jour d’une signature. Lors des tests d’entreprise de SE Labs en {{year}}, Cisco a bloqué 100 % des menaces, notamment les simulations d’APT29 et de Scattered Spider.
Principales fonctionnalités de Cisco Secure Firewall
- Moteur de visibilité chiffrée (EVE) : détecte et bloque les menaces dissimulées dans le trafic chiffré TLS 1.3 sans nécessiter de déchiffrement.
- Centre de gestion des pare-feu (FMC) : console de gestion centralisée sur site permettant de configurer et d’appliquer des politiques sur des instances de pare-feu matérielles, virtuelles et cloud.
- Accès réseau universel Zero Trust (UZTNA) : fournit un accès aux applications fondé sur l’identité et l’état de sécurité des appareils, en remplaçant le VPN traditionnel par des connexions vérifiées en continu.
- Cisco Security Cloud Control : plateforme d’orchestration cloud native permettant de gérer les déploiements de pare-feu multisites et multiclients depuis une interface unique.
Intégrations de Cisco Secure Firewall
Cisco Secure Firewall s’intègre nativement à Splunk, Cisco XDR, Cisco ISE, Cisco Secure Workload, Cisco Umbrella, Cisco Secure Access et Cisco Multicloud Defense. Il prend en charge QRadar et Microsoft Sentinel via syslog, ainsi que les API REST, Terraform et Ansible pour les flux de travail personnalisés et DevSecOps.
Pros and Cons
Pros:
- Bloque les menaces zero-day grâce à l’analyse comportementale SnortML
- Inspecte le trafic TLS 1.3 sans déchiffrement
- Prend en charge les déploiements multicloud et conteneurisés
Cons:
- Le déploiement des politiques peut être lent et perturbateur
- La complexité de l’interface de gestion frustre les administrateurs
Learn more about Cisco Secure Firewall: Idéal pour la couverture pare-feu SD-WAN des succursales
- Essai gratuit de 14 jours + démonstration gratuite
- À partir de $25/utilisateur/mois (facturé annuellement)
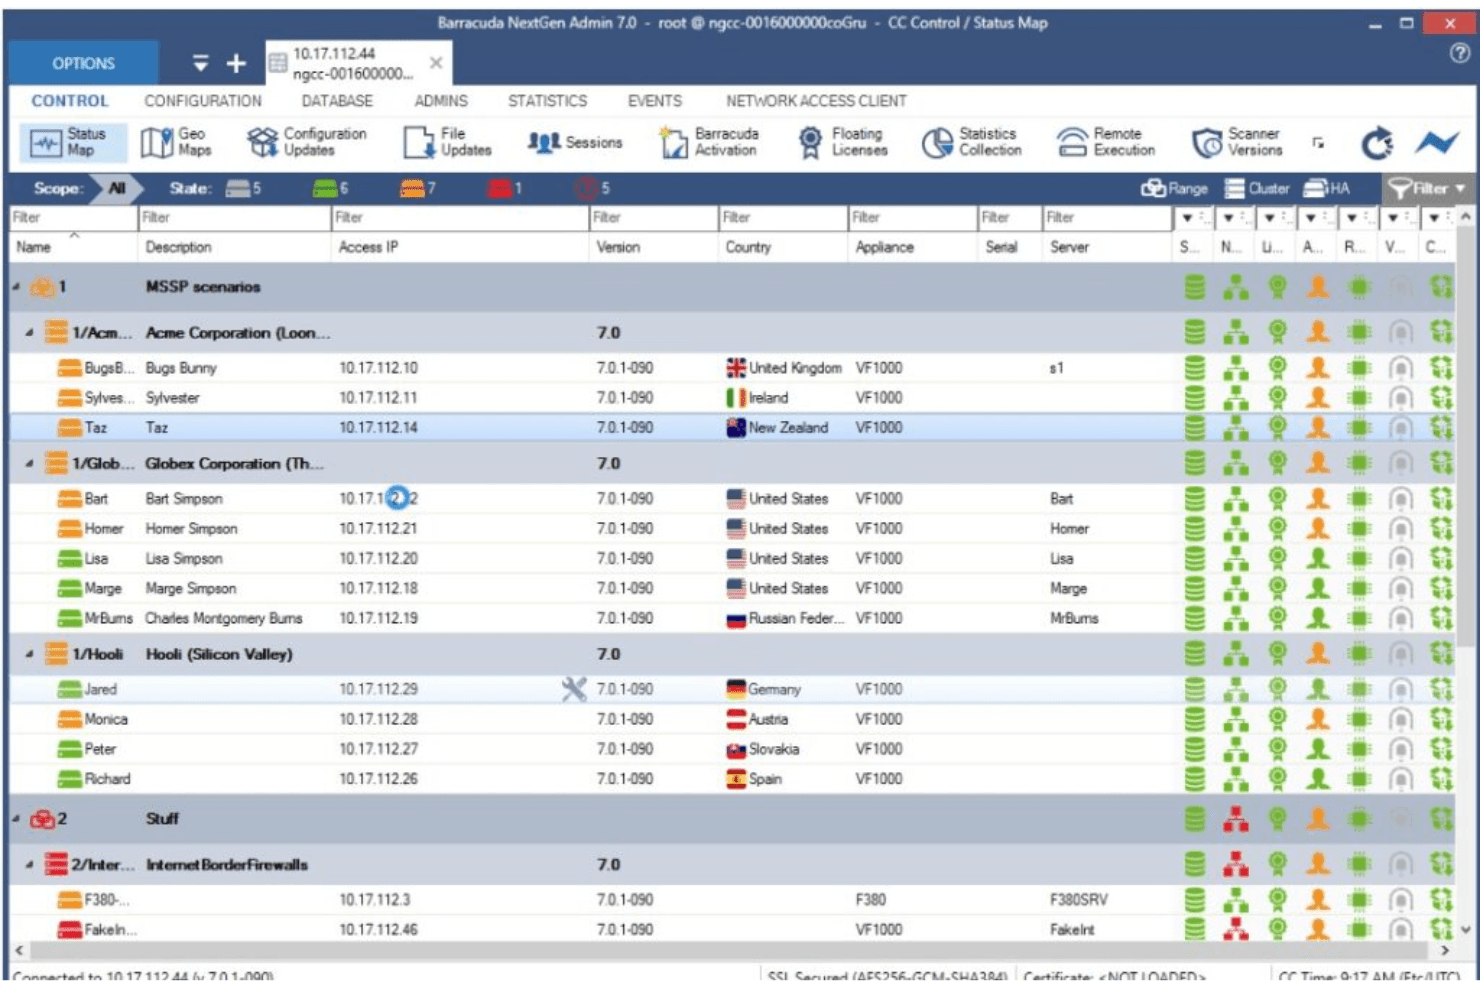
Voici une image du tableau de bord de contrôle principal de Barracuda CloudGen. Le pare-feu Barracuda CloudGen est un pare-feu de nouvelle génération qui combine l’inspection approfondie avec état des paquets, un SD-WAN intégré, un IDS/IPS, un contrôle au niveau applicatif et la prise en charge du déploiement multicloud sur AWS, Azure et GCP.
À qui le pare-feu Barracuda CloudGen convient-il le mieux ?
Les équipes informatiques qui gèrent des réseaux de succursales distribués ou des environnements multicloud tireront le meilleur parti du pare-feu Barracuda CloudGen, en particulier lorsque le SD-WAN intégré et le déploiement sans intervention sont importants.
Pourquoi ai-je choisi le pare-feu Barracuda CloudGen ?
J’ai choisi le pare-feu Barracuda CloudGen comme l’un des meilleurs, car il gère la sécurité multicloud sans vous obliger à assembler plusieurs outils distincts. Le déploiement natif sur AWS, Azure et GCP vous permet d’appliquer une politique de pare-feu cohérente, que le trafic atteigne une succursale ou une charge de travail cloud. J’apprécie également le fait que le SD-WAN intégré avec duplication du trafic et correction d’erreurs en aval soit inclus, afin que les équipes distribuées restent connectées même sur des liaisons 4G/5G sujettes aux pertes, avec un basculement sans perte de paquets.
Principales fonctionnalités du pare-feu Barracuda CloudGen
- Inspection approfondie avec état des paquets : Examine les en-têtes et les charges utiles des paquets en un seul passage, en appliquant simultanément le filtrage, l’IPS/IDS et l’analyse antivirus sans ajouter de latence.
- Centre de contrôle du pare-feu : Console de gestion centralisée qui prend en charge les déploiements multisites avec contrôle des révisions, restauration des configurations et provisionnement à distance des sites sans intervention.
- Mise en bac à sable pour la protection avancée contre les menaces : Utilise l’émulation complète du système pour exécuter en toute sécurité les fichiers inconnus et détecter les menaces comportementales, en transmettant automatiquement les nouvelles signatures aux couches de préfiltrage.
- Politiques de contrôle d’accès tenant compte de l’identité : Applique des règles précises selon l’utilisateur, le groupe, l’application, l’heure et l’emplacement grâce aux intégrations Active Directory, LDAP, RADIUS, TACACS+ et aux certificats x.509.
Intégrations du pare-feu Barracuda CloudGen
Le pare-feu Barracuda CloudGen s’intègre à Microsoft Azure, Azure Virtual WAN, AWS, Google Cloud Platform, Datadog et Tufin SecureTrack. Il prend en charge l’exportation des journaux système vers Splunk et d’autres plateformes SIEM, ainsi que les API REST pour l’automatisation personnalisée.
Pros and Cons
Pros:
- SD-WAN intégré sans matériel supplémentaire
- Gestion centralisée des environnements multisites
- Protection avancée contre les menaces avec mise en bac à sable
Cons:
- Prise en charge du protocole WireGuard absente
- Les fonctionnalités clés nécessitent des abonnements supplémentaires
Learn more about Barracuda CloudGen Firewall: Idéal pour la détection en mémoire des menaces zero-day basée sur l’apprentissage automatique
- Essai gratuit de 90 jours OU démonstration gratuite disponible
- À partir de $550 (matériel uniquement)
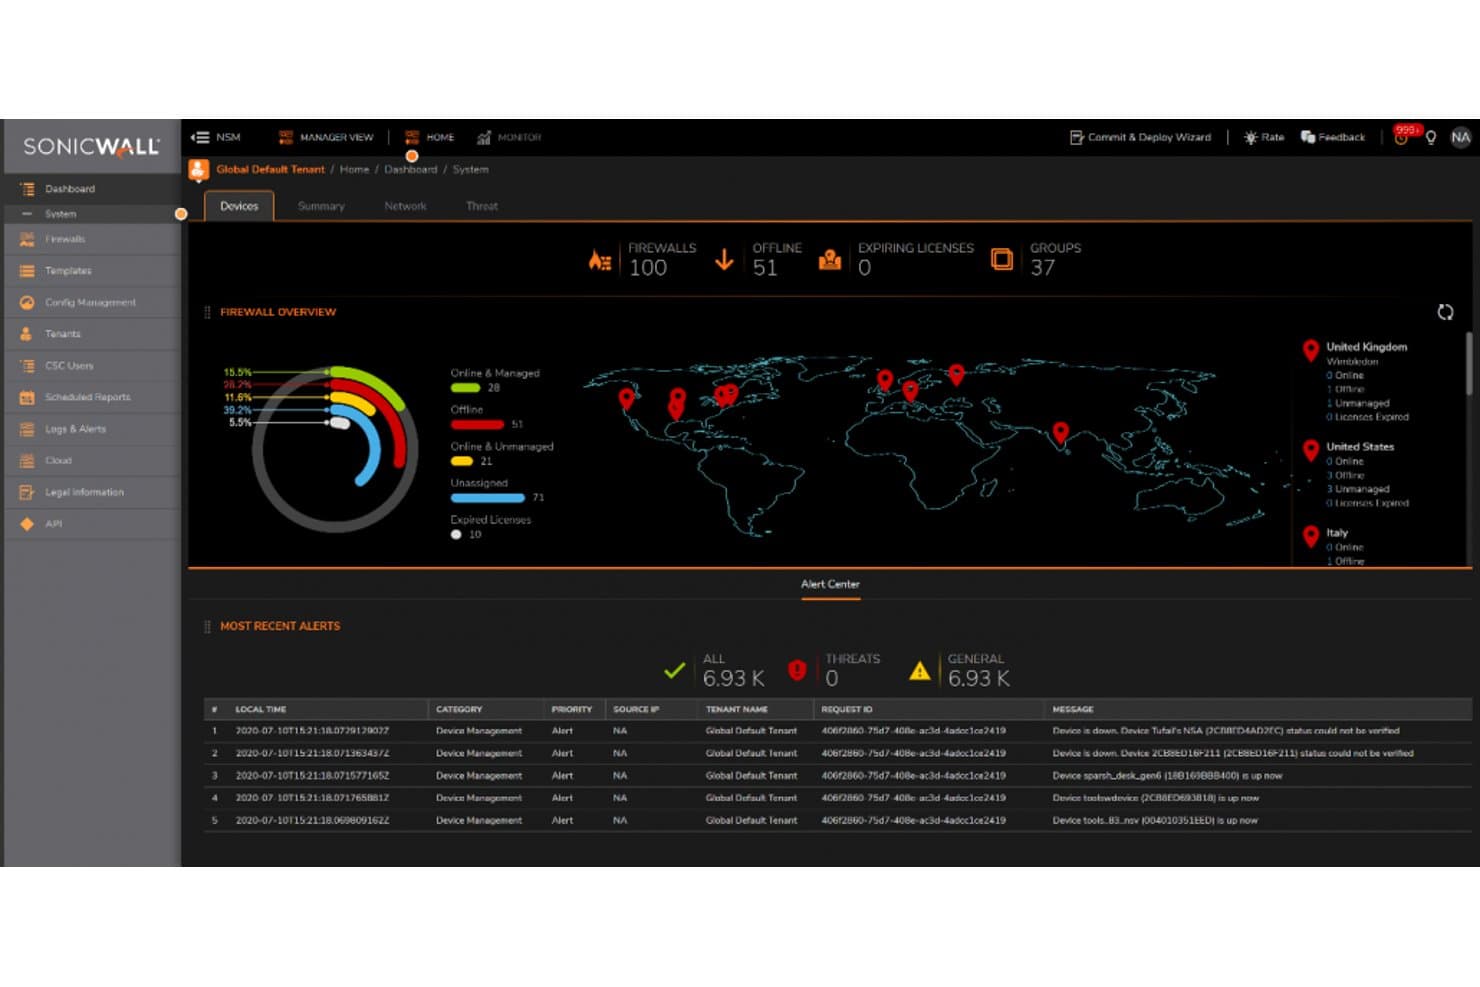
SonicWall centralise la surveillance des pare-feu sur 100 appareils dans le monde entier. SonicWall est une plateforme de pare-feu de nouvelle génération qui combine l’inspection approfondie des paquets, la prévention des intrusions, le contrôle au niveau des applications et le bac à sable basé sur le cloud dans des environnements matériels, virtuels et déployés dans le cloud.
À qui SonicWall convient-il le mieux ?
SonicWall convient parfaitement aux équipes informatiques des PME et des entreprises de taille intermédiaire qui ont besoin d’une prévention des menaces de niveau entreprise sans le prix des solutions d’entreprise.
Pourquoi j’ai choisi SonicWall
J’ai choisi SonicWall parmi les meilleures solutions, car sa détection des compromissions en temps réel est véritablement difficile à reproduire. Le moteur breveté RTDMI inspecte la mémoire en temps réel et détecte les logiciels malveillants qui se dissimulent derrière le chiffrement avant leur exécution. Avec cinq scores parfaits consécutifs obtenus auprès d’ICSA Labs, une détection des menaces de 100 % sans faux positifs n’est pas une simple affirmation marketing ici : elle est vérifiée. J’apprécie également le bac à sable Capture ATP, puisqu’il exécute une émulation complète du système sur les fichiers suspects plutôt que de se limiter à des contrôles superficiels.
Principales fonctionnalités de SonicWall
- Architecture de politiques basée sur les zones : permet de définir des règles de pare-feu granulaires entre les zones de confiance, non fiables, sans fil et chiffrées, avec une application par utilisateur et par groupe.
- SD-WAN sécurisé intégré : assure la bascule intelligente, l’équilibrage de charge et le routage adapté aux applications sur des sites distribués, sans nécessiter de dispositif distinct.
- Gestionnaire de sécurité réseau (NSM) : console centralisée et native du cloud permettant de gérer les politiques, les configurations et les rapports de plusieurs pare-feu et sites depuis une seule interface.
- Licence ZTNA intégrée : les pare-feu Gen 8 sont fournis avec l’intégration de Cloud Secure Edge, ce qui permet un contrôle des accès tenant compte de l’identité et de l’appareil, comme alternative intégrée au SSL-VPN.
Intégrations de SonicWall
SonicWall propose des intégrations syslog natives avec Splunk, IBM QRadar et Microsoft Sentinel, ainsi qu’une connectivité avec Active Directory et LDAP. NSM fournit une API REST pour les intégrations personnalisées et l’automatisation.
Pros and Cons
Pros:
- Précision de détection des menaces à la pointe du secteur
- SD-WAN et ZTNA intégrés
- L’inspection de la mémoire en temps réel bloque les logiciels malveillants dissimulés
Cons:
- Les vulnérabilités récurrentes du SSL-VPN suscitent des inquiétudes
- Les fonctionnalités avancées nécessitent plusieurs abonnements payants
Learn more about SonicWall: Idéal pour l'isolation réseau déclenchée par les terminaux
- Essai gratuit disponible
- À partir de $25/user/month (facturé annuellement)
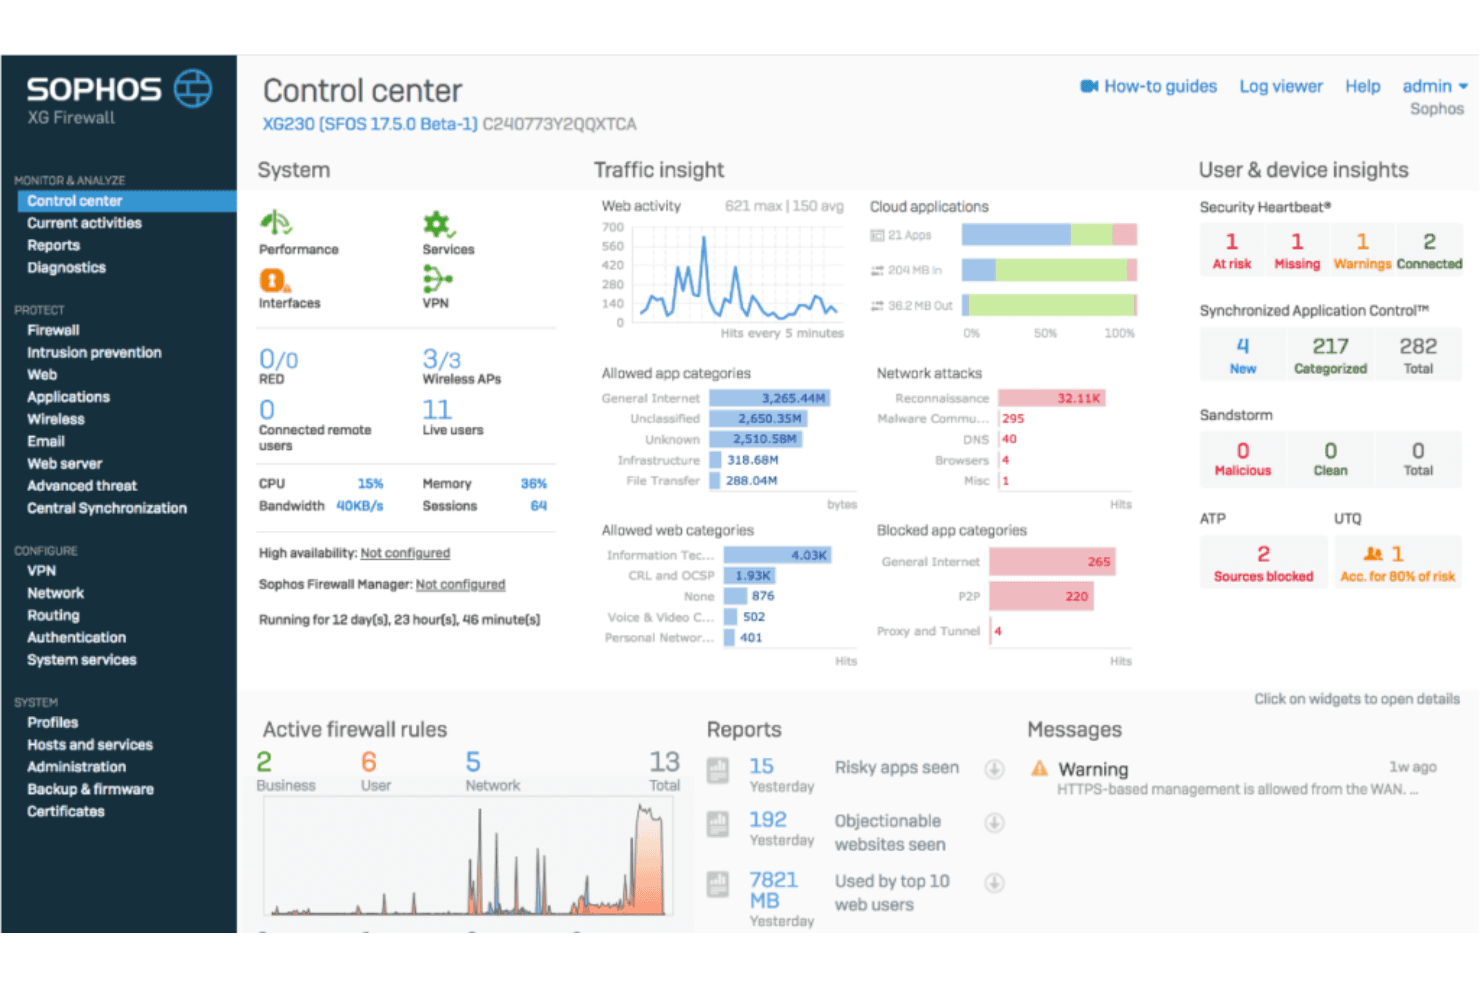
Voici une vue du tableau de bord de contrôle principal de Sophos Firewall. Sophos Firewall est une plateforme de pare-feu de nouvelle génération qui combine l'inspection approfondie des paquets, le déchiffrement TLS 1.3, la prévention des intrusions, le contrôle au niveau des applications et le partage de la télémétrie des menaces entre les terminaux, les serveurs et les périphériques réseau.
À qui Sophos Firewall convient-il le mieux ?
Sophos Firewall convient particulièrement aux équipes informatiques et de sécurité qui utilisent déjà — ou prévoient d'utiliser — des terminaux Sophos, pour lesquels l'isolation automatisée des menaces par Security Heartbeat offre une valeur optimale.
Pourquoi j'ai choisi Sophos Firewall
J'ai choisi Sophos Firewall parce que son architecture Synchronized Security fait quelque chose que la plupart des pare-feu ne peuvent pas faire : elle partage en temps réel les données de télémétrie d'état entre le pare-feu et les terminaux Sophos via Security Heartbeat, en isolant automatiquement les appareils compromis au niveau du réseau, sans aucune intervention manuelle. J'apprécie également Active Threat Response, qui intègre les flux des analystes MDR et la détection ML de NDR Essentials afin de neutraliser les adversaires actifs en temps quasi réel.
Principales fonctionnalités de Sophos Firewall
- Inspection TLS 1.3 : l'architecture Xstream utilise l'accélération matérielle pour déchiffrer et inspecter le trafic TLS 1.3 sans dégradation significative du débit.
- Bac à sable infonuagique Sandstorm : les fichiers suspects sont envoyés à un bac à sable hébergé dans le nuage qui utilise l'apprentissage automatique et l'analyse comportementale pour détecter les logiciels malveillants inconnus avant qu'ils n'atteignent le réseau.
- Passerelle intégrée à confiance nulle : chaque équipement Sophos Firewall comprend une passerelle intégrée d'accès réseau à confiance nulle, ce qui élimine le besoin d'un équipement distinct.
- Rapports centralisés du pare-feu : Sophos Central fournit des modèles de rapports de conformité infonuagiques pour HIPAA, PCI-DSS et GLBA, avec une conservation des journaux allant jusqu'à 30 jours dans l'offre groupée Xstream.
Intégrations de Sophos Firewall
Sophos Firewall s'intègre à Sophos Central, Sophos Intercept X Endpoint, Sophos MDR/XDR, Active Directory, LDAP, AWS, Azure et GCP. Son API d'intégration SIEM prend en charge les connexions personnalisées, tandis que les flux de menaces tiers et les déploiements VMware, Hyper-V et KVM étendent la connectivité.
Pros and Cons
Pros:
- Isolation automatisée des terminaux via Security Heartbeat
- Inspection TLS 1.3 avec accélération matérielle
- Passerelle à confiance nulle intégrée sur chaque appareil
Cons:
- La pleine valeur des fonctionnalités nécessite des terminaux Sophos
- Conservation des journaux limitée sans SIEM externe
Learn more about Sophos Firewall: Idéal pour un accès cloud sécurisé via Zero Trust
- Démonstration gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.3/5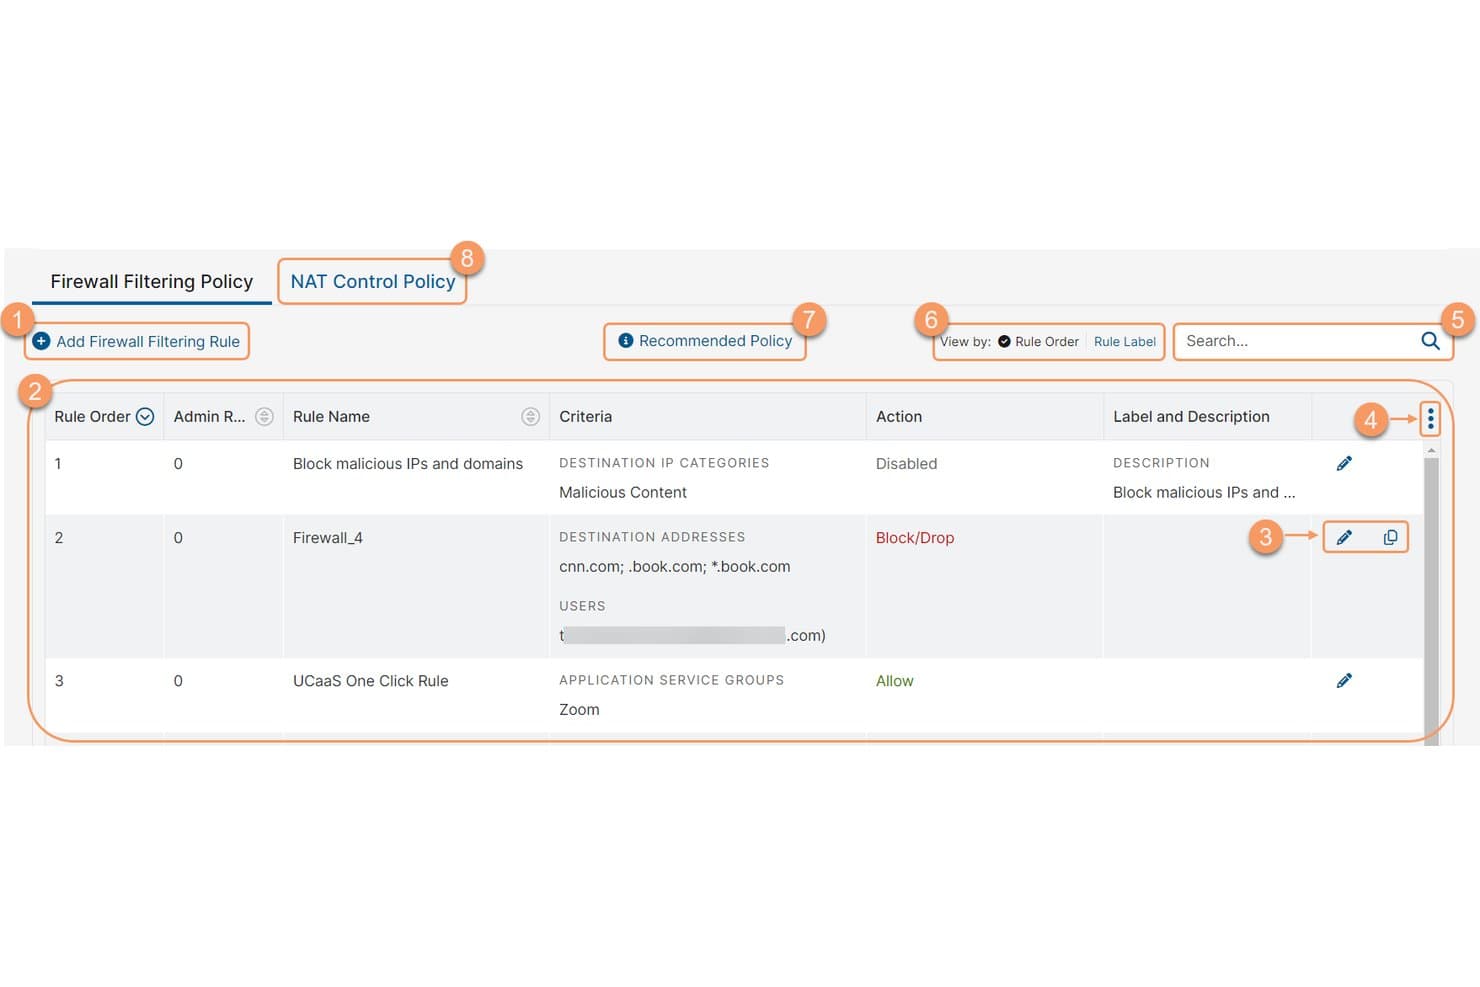
Zscaler Internet Access permet aux utilisateurs de créer et de gérer des règles de filtrage du pare-feu. Zscaler Internet Access est une plateforme native du cloud de pare-feu et de services de sécurité en périphérie qui fournit une passerelle web Zero Trust, un pare-feu cloud, une prévention des intrusions, un bac à sable et un contrôle au niveau des applications, le tout sans appliances matérielles.
À qui Zscaler Internet Access convient-il le mieux ?
Zscaler Internet Access convient particulièrement aux équipes de sécurité et de réseau des entreprises qui remplacent les pare-feu matériels par une architecture Zero Trust fournie via le cloud.
Pourquoi ai-je choisi Zscaler Internet Access ?
Zscaler Internet Access figure dans ma présélection parce qu'il s'agit de l'exemple le plus clair d'un pare-feu natif du cloud qui élimine véritablement le besoin d'appliances physiques. Je suis particulièrement attiré par la façon dont son pare-feu Zero Trust inspecte tous les ports et protocoles en ligne, en terminant chaque connexion sur l'un de ses plus de 150 points de présence mondiaux avant que le trafic légitime n'atteigne sa destination. Son moteur d'analyse unique et d'actions multiples effectue l'inspection TLS, l'IPS et le bac à sable en un seul passage, ce que les NGFW traditionnels ne peuvent pas reproduire à grande échelle.
Fonctionnalités clés de Zscaler Internet Access
- Gestion des politiques tenant compte de l'identité : permet de créer et d'appliquer des règles de pare-feu fondées sur l'identité de l'utilisateur, la posture de l'appareil, l'application, l'emplacement et l'heure depuis une console cloud unique.
- IPS cloud avec trois méthodes de détection : combine la détection basée sur les signatures, sur les politiques et sur les anomalies ou le comportement en ligne sur l'ensemble du trafic chiffré, avec des mises à jour continues sans fenêtres de maintenance.
- Bac à sable cloud alimenté par l'IA : isole et analyse les fichiers inconnus afin de détecter les logiciels malveillants du jour zéro, avec mise en quarantaine du patient zéro et prise en charge de la soumission via API dans le niveau avancé.
- Diffusion des journaux vers les plateformes SIEM et SOAR : diffuse les journaux et événements en temps réel via API vers des plateformes telles que Splunk, Microsoft Sentinel et IBM QRadar pour les rapports de conformité et les processus de réponse aux incidents.
Intégrations de Zscaler Internet Access
Zscaler Internet Access propose des intégrations documentées avec Splunk, Microsoft Sentinel, IBM QRadar, ServiceNow, Okta, Microsoft Entra ID, CrowdStrike, Terraform, Ansible et Pulumi. Son architecture axée sur les API prend en charge la diffusion des journaux SIEM et SOAR ainsi que l'automatisation personnalisée des politiques.
Pros and Cons
Pros:
- Inspecte 100% du trafic chiffré
- Architecture native du cloud sans appliances matérielles requises
- Accès Zero Trust sur chaque connexion
Cons:
- La configuration initiale des politiques peut être complexe
- La vitesse Internet peut être affectée pendant les périodes de pointe
Learn more about Zscaler Internet Access: Idéal pour une prévention des menaces multicouche approfondie
- Essai gratuit de 30 jours OU démonstration gratuite disponible
- Tarification sur demande
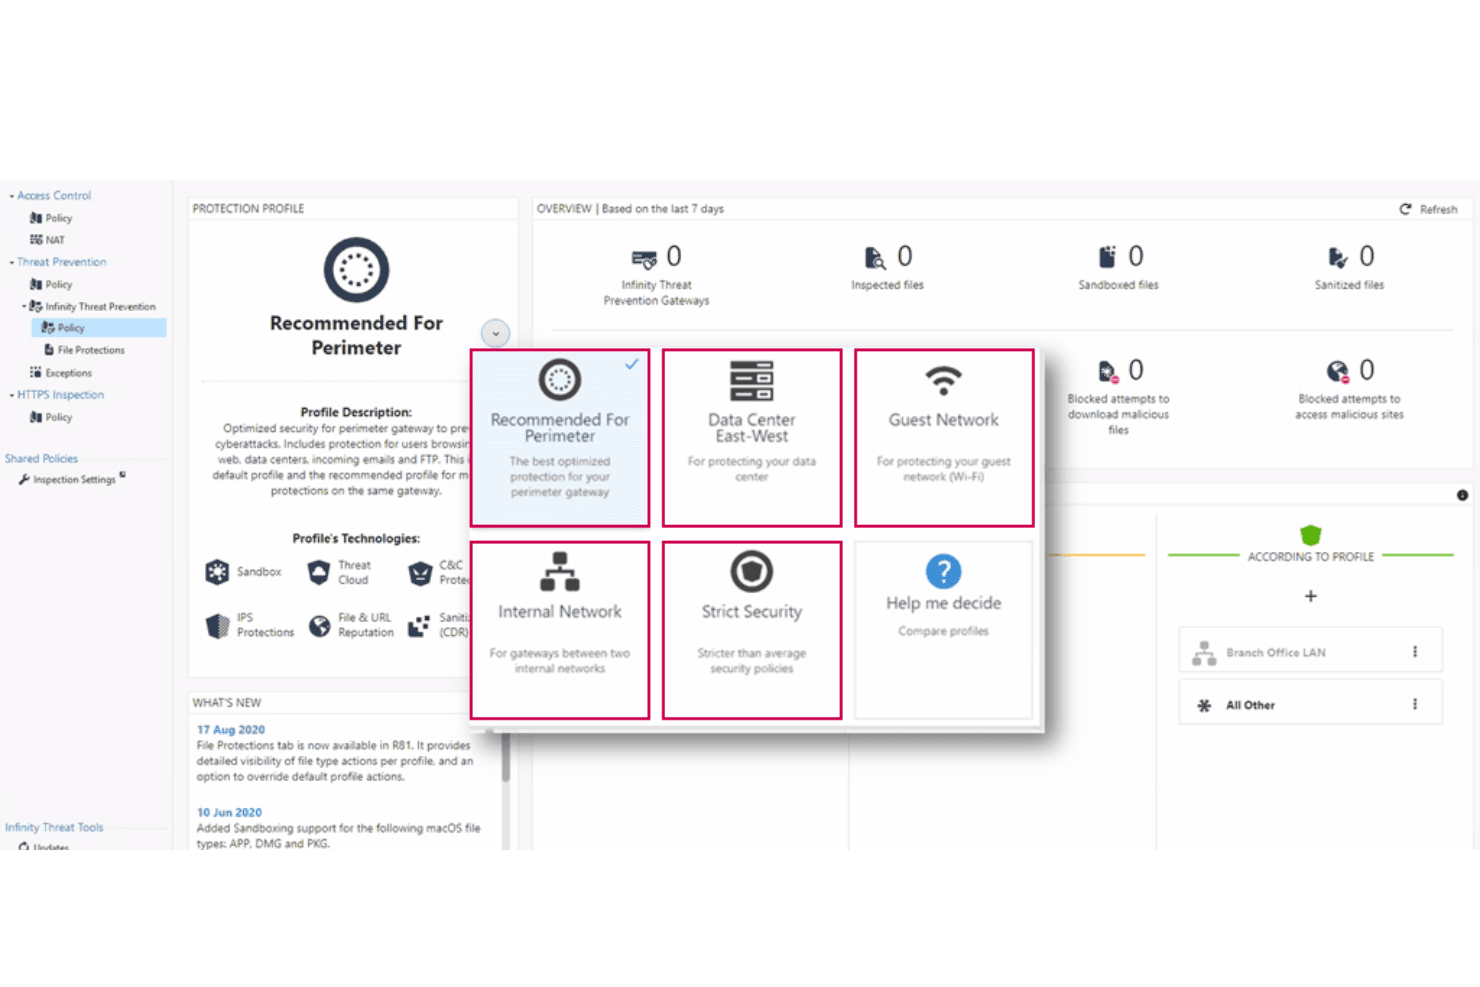
Voici une capture d’écran du tableau de bord des politiques du logiciel Check Point. Les pare-feu de nouvelle génération Check Point (NGFWs) constituent une plateforme de pare-feu qui associe l’inspection approfondie des paquets, la prévention des menaces pilotée par l’IA, le contrôle d’accès basé sur l’identité et la gestion centralisée des politiques dans les environnements sur site, en nuage et hybrides.
À qui les pare-feu de nouvelle génération Check Point (NGFWs) conviennent-ils le mieux ?
Les NGFW Check Point conviennent particulièrement aux équipes de sécurité des entreprises qui gèrent des infrastructures complexes et multi-environnements, où la précision de la prévention des menaces est non négociable.
Pourquoi j’ai choisi les pare-feu de nouvelle génération Check Point (NGFWs)
Les NGFW Check Point figurent dans ma sélection parce que ThreatCloud AI est véritablement sans équivalent, en traitant plus de 2 milliards de décisions de sécurité par jour pour détecter des menaces qui échappent aux outils basés sur les signatures. J’apprécie particulièrement la manière dont la technologie de bac à sable SandBlast et Threat Extraction fonctionnent ensemble : les fichiers suspects sont exécutés dans un environnement isolé, tandis que des versions assainies parviennent aux utilisateurs en quelques secondes. Les tests indépendants réalisés par Miercom en 2025 ont confirmé un taux de blocage de 99,9 % des logiciels malveillants et de 99,7 % des tentatives d’hameçonnage, des chiffres difficiles à contester lors de l’évaluation d’une prévention des menaces multicouche.
Principales fonctionnalités des pare-feu de nouvelle génération Check Point (NGFWs)
- Gestion centralisée des politiques avec SmartConsole : Une interface de gestion unique pour orchestrer les politiques de pare-feu dans les déploiements sur site, virtuels, en nuage et SASE depuis un seul tableau de bord.
- Architecture modulaire de logiciels de sécurité : Un modèle de licence modulaire qui vous permet d’activer des fonctionnalités de sécurité spécifiques — IPS, anti-bot, bac à sable, DLP — sur votre passerelle sans appliances distinctes.
- Conscience de l’identité : Applique des politiques de contrôle d’accès fondées sur les utilisateurs et les groupes en s’intégrant à Active Directory, Azure AD et Okta afin d’associer les règles réseau à des identités spécifiques.
- Grappe de pare-feu à hyperéchelle Maestro : Une architecture à hyperéchelle qui fait évoluer élastiquement le matériel de passerelle existant afin de fournir un débit de prévention des menaces supérieur à 1 Tbit/s pour les environnements de grands centres de données.
Intégrations des pare-feu de nouvelle génération Check Point (NGFWs)
Les NGFW Check Point s’intègrent à Splunk, Microsoft Sentinel, IBM QRadar, Okta, Microsoft Azure, AWS, VMware NSX, ServiceNow, Terraform et Ansible. Leur API REST prend en charge les intégrations personnalisées et les flux de travail CI/CD.
Pros and Cons
Pros:
- Gestion centralisée des politiques pour tous les environnements
- Taux de blocage des logiciels malveillants et de l’hameçonnage parmi les meilleurs du marché
- Visibilité approfondie au niveau des applications et des utilisateurs
Cons:
- Le modèle de licence complexe déroute de nombreuses équipes
- L’expérience utilisateur varie selon les modules du produit
Learn more about Check Point Next Generation Firewalls (NGFWs): Idéal pour regrouper NGFW, SD-WAN et ZTNA
- Essai gratuit de 30 jours
- À partir de $450 (appliance matérielle)
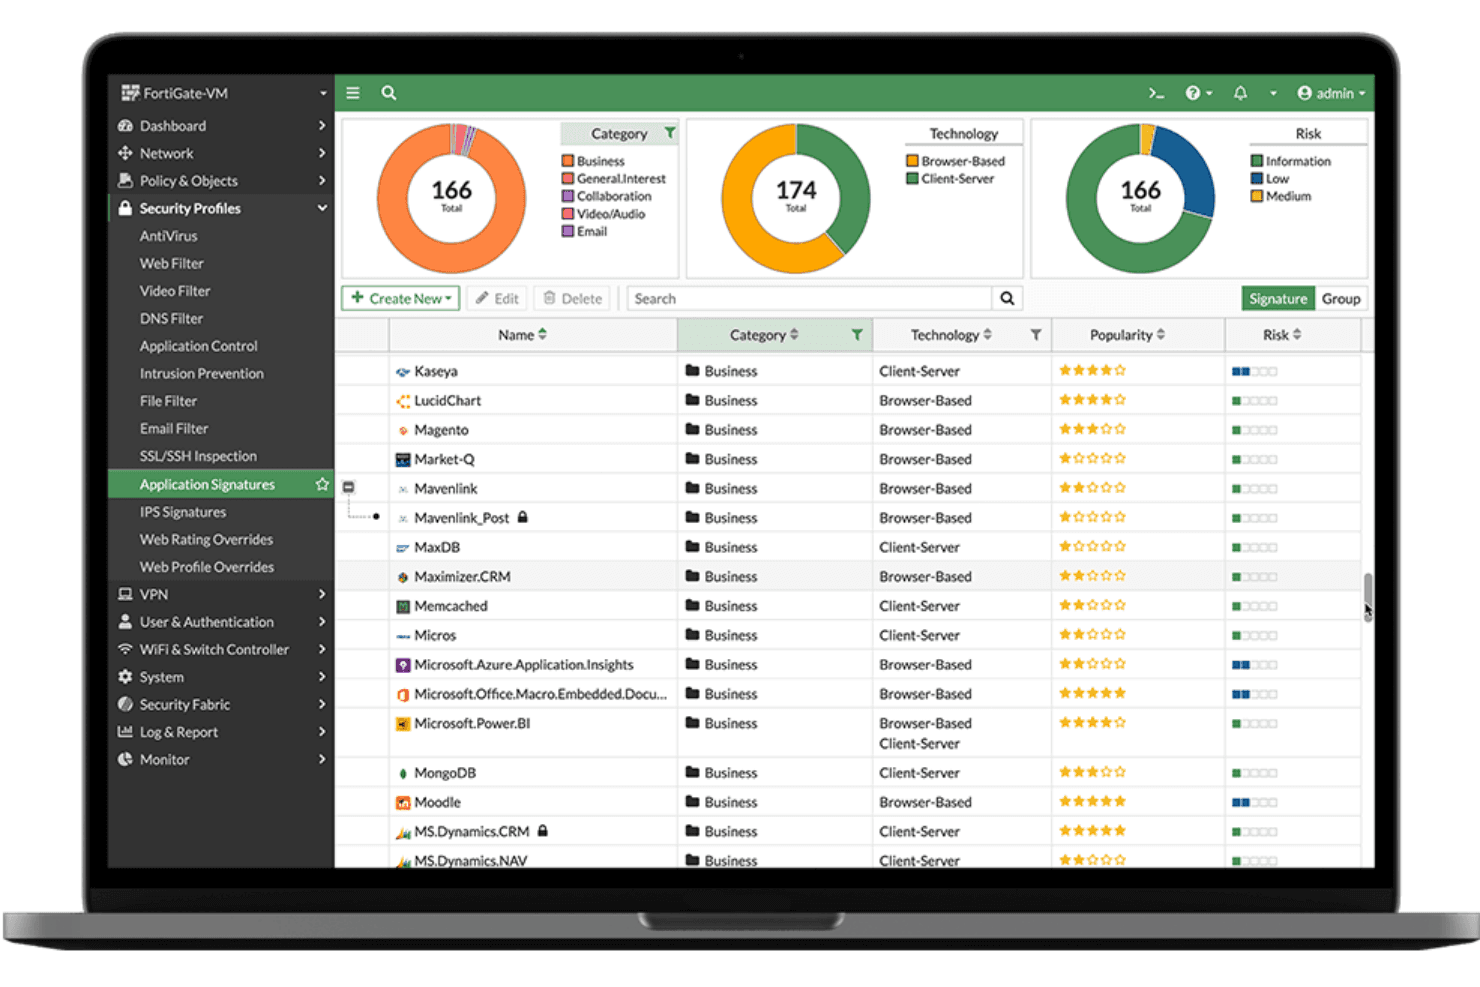
Voici une vue du logiciel Pare-feu de nouvelle génération Fortinet installé sur un appareil de test. Le pare-feu de nouvelle génération Fortinet (NGFW) est une plateforme de pare-feu basée sur FortiOS qui fournit l’inspection avec état du trafic, l’inspection approfondie des paquets, la prévention des intrusions, le contrôle des applications, le SD-WAN et l’accès réseau Zero Trust sur des déploiements matériels, virtuels et cloud.
À qui le pare-feu de nouvelle génération Fortinet (NGFW) convient-il le mieux ?
Fortinet NGFW convient particulièrement aux équipes de sécurité réseau qui gèrent de grands environnements distribués, où l’infrastructure de sécurité doit évoluer sans ajouter de complexité.
Pourquoi j’ai choisi le pare-feu de nouvelle génération Fortinet (NGFW)
Fortinet NGFW figure sur ma sélection parce que le matériel accéléré par FortiASIC vous permet d’augmenter le débit de protection contre les menaces jusqu’à 520 Gbps sans sacrifier la profondeur d’inspection. J’apprécie particulièrement que la solution Universal ZTNA soit intégrée directement à FortiOS sans coût supplémentaire, de sorte que, lorsque votre environnement évolue, l’application des règles d’accès par session évolue également. FortiManager regroupe ensuite tous les éléments, ce qui vous permet de déployer des politiques cohérentes sur les déploiements FortiGate physiques, virtuels et cloud depuis une seule console.
Principales fonctionnalités du pare-feu de nouvelle génération Fortinet (NGFW)
- Renseignements sur les menaces alimentés par l’IA de FortiGuard : Les flux de menaces continuellement mis à jour par FortiGuard Labs fournissent des mises à jour de signatures en temps réel, la sécurité DNS, le filtrage des URL et une protection contre les botnets sur tous les déploiements.
- Inspection SSL/TLS : Le déchiffrement accéléré par le matériel grâce aux processeurs FortiASIC permet une inspection approfondie des paquets de trafic chiffré sans dégrader les performances du réseau.
- CASB en ligne : Identifie et contrôle l’utilisation d’applications SaaS non autorisées sur le trafic en clair comme sur le trafic chiffré, vous offrant ainsi une visibilité sur l’informatique fantôme.
- Journalisation centralisée avec FortiAnalyzer : Regroupe les correspondances avec les politiques du pare-feu, les événements IPS, l’activité VPN et le comportement des utilisateurs au sein d’une seule plateforme de gestion des journaux, avec des rapports prêts pour la conformité PCI-DSS, HIPAA et RGPD.
Intégrations du pare-feu de nouvelle génération Fortinet (NGFW)
Fortinet NGFW s’intègre à Splunk, Microsoft Sentinel, IBM QRadar, FortiSOAR, AWS, Azure, Google Cloud Platform et Oracle Cloud Infrastructure. La prise en charge de l’API REST, de Terraform et d’Ansible permet de créer des intégrations personnalisées et de mettre en œuvre des flux de travail d’infrastructure en tant que code.
Pros and Cons
Pros:
- Performances d’inspection approfondie des paquets accélérées par le matériel
- Universal ZTNA inclus sans coût supplémentaire
- Gestion centralisée des politiques sur plusieurs sites
Cons:
- Vulnérabilités récurrentes de gravité élevée dans le micrologiciel
- Certaines fonctionnalités avancées nécessitent une expertise de l’interface de ligne de commande
Learn more about Fortinet Next Generation Firewall (NGFW): Idéal pour bloquer les menaces du jour zéro avant leur divulgation
- Essai gratuit de 15 à 30 jours OU démonstration gratuite disponible
- Tarification sur demande
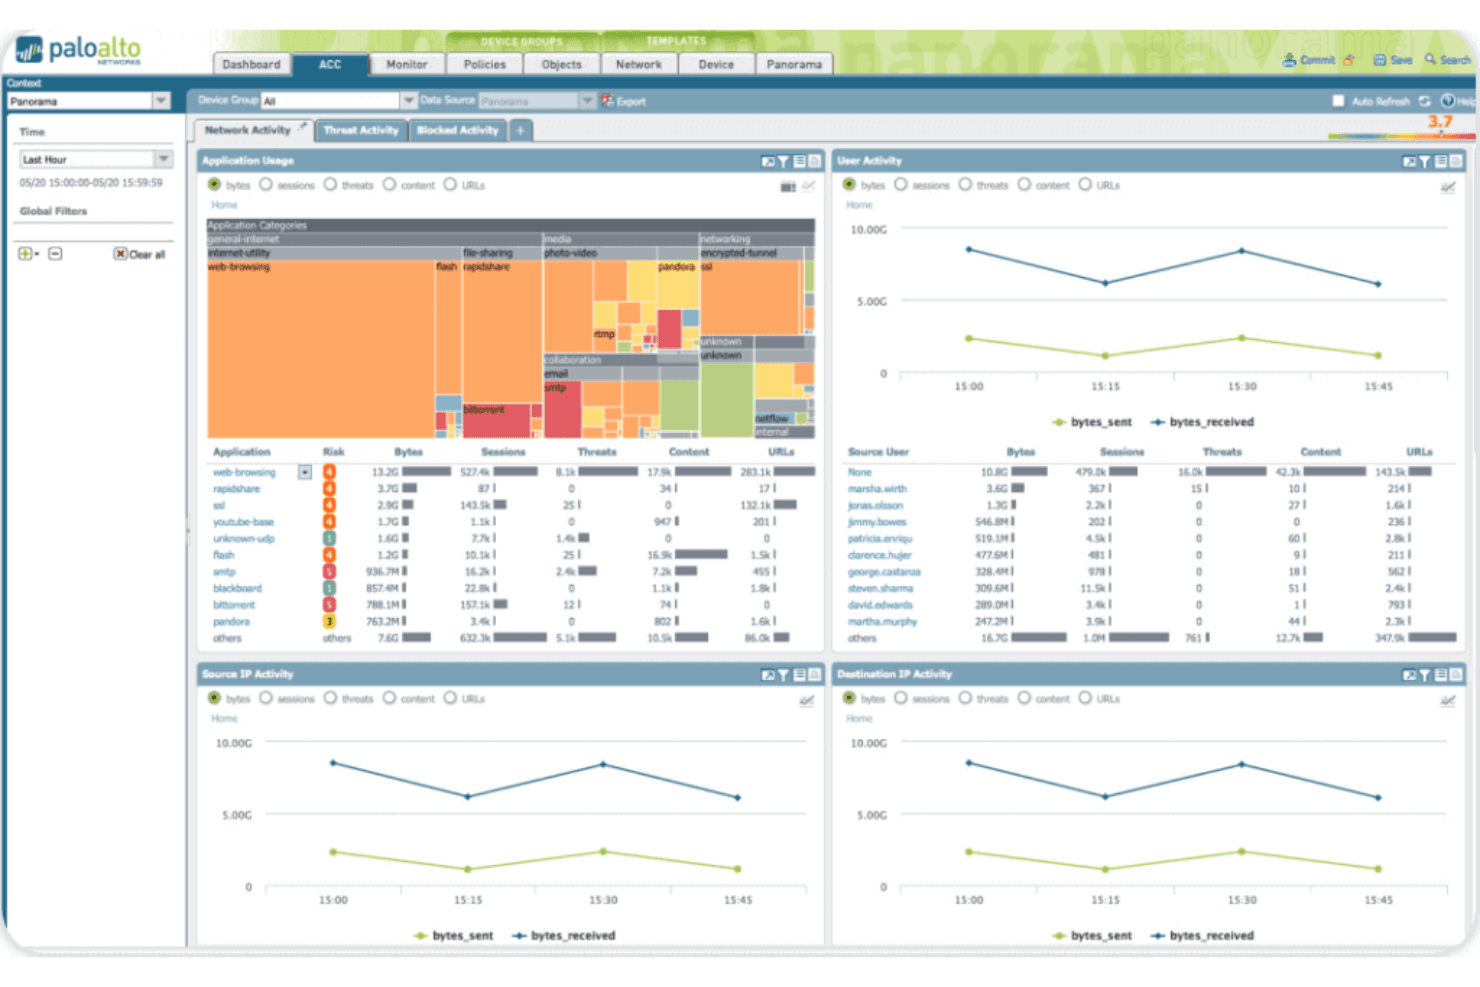
Cette capture d’écran montre le tableau de bord de l’activité réseau du pare-feu de nouvelle génération de Palo Alto Networks. Le pare-feu de nouvelle génération de Palo Alto Networks est une plateforme de sécurité réseau qui fournit une inspection avec état du trafic, un contrôle au niveau des applications via App-ID, une prévention des intrusions et des renseignements sur les menaces dans les environnements matériels, virtuels, conteneurisés et natifs du nuage.
À qui le pare-feu de nouvelle génération de Palo Alto Networks convient-il le mieux ?
Les entreprises axées sur la sécurité et les grandes organisations qui ont besoin d’une prévention des menaces pilotée par l’IA dans des environnements hybrides, multinuages et sur site tireront le meilleur parti de cette plateforme.
Pourquoi ai-je choisi le pare-feu de nouvelle génération de Palo Alto Networks ?
J’ai choisi le NGFW de Palo Alto Networks parce que son moteur d’apprentissage profond en ligne Precision AI bloque les menaces avant qu’elles n’atteignent votre réseau, sans attendre les signatures ni les délais liés au bac à sable. Ce qui m’impressionne le plus, c’est la fonctionnalité de correctifs virtuels de pointe, qui analyse des milliers de référentiels de logiciels libres et fournit des correctifs le jour même, avant même que les fournisseurs ne divulguent les vulnérabilités. De plus, App-ID identifie les applications en fonction de leur comportement réel, et non du port ou du protocole, de sorte qu’une règle bloquant les téléversements de fichiers dans Dropbox est effectivement appliquée.
Principales fonctionnalités du pare-feu de nouvelle génération de Palo Alto Networks
- Gestion centralisée avec Panorama : Une console de gestion unique qui contrôle jusqu’à 5 000 pare-feu matériels, virtuels et conteneurisés, avec contrôle d’accès basé sur les rôles et simulation de l’impact des règles.
- Application des règles User-ID : Associe le trafic réseau à des utilisateurs et groupes individuels dans Active Directory, LDAP et les fournisseurs d’identité infonuagique afin d’appliquer des règles de sécurité fondées sur l’identité.
- Bac à sable avancé WildFire : Analyse les fichiers suspects au moyen d’une analyse statique, d’une analyse dynamique du comportement et de l’apprentissage automatique pour détecter et bloquer les logiciels malveillants connus et inconnus.
- Pare-feu pour conteneurs CN-Series : Un pare-feu natif de Kubernetes qui inspecte le trafic est-ouest entre les conteneurs sans perturber les flux de travail des développeurs ni la vélocité des chaînes de livraison.
Intégrations du pare-feu de nouvelle génération de Palo Alto Networks
Les intégrations natives incluent Splunk, IBM QRadar et Microsoft Sentinel. Cortex XSOAR ajoute plus de 900 intégrations, tandis que Terraform, Ansible et les API REST/XML de PAN-OS prennent en charge l’automatisation personnalisée.
Pros and Cons
Pros:
- Bloque les menaces du jour zéro avant leur divulgation par le fournisseur
- Identifie les applications en fonction de leur comportement, et non du port
- Gère jusqu’à 5 000 pare-feu de manière centralisée
Cons:
- Les fonctionnalités de sécurité avancées nécessitent des licences distinctes
- Les délais de réponse du support peuvent être imprévisibles
Learn more about Palo Alto Networks Next-Generation Firewall: Idéal pour les normes européennes de cybersécurité
- Démonstration gratuite disponible
- Tarification sur demande
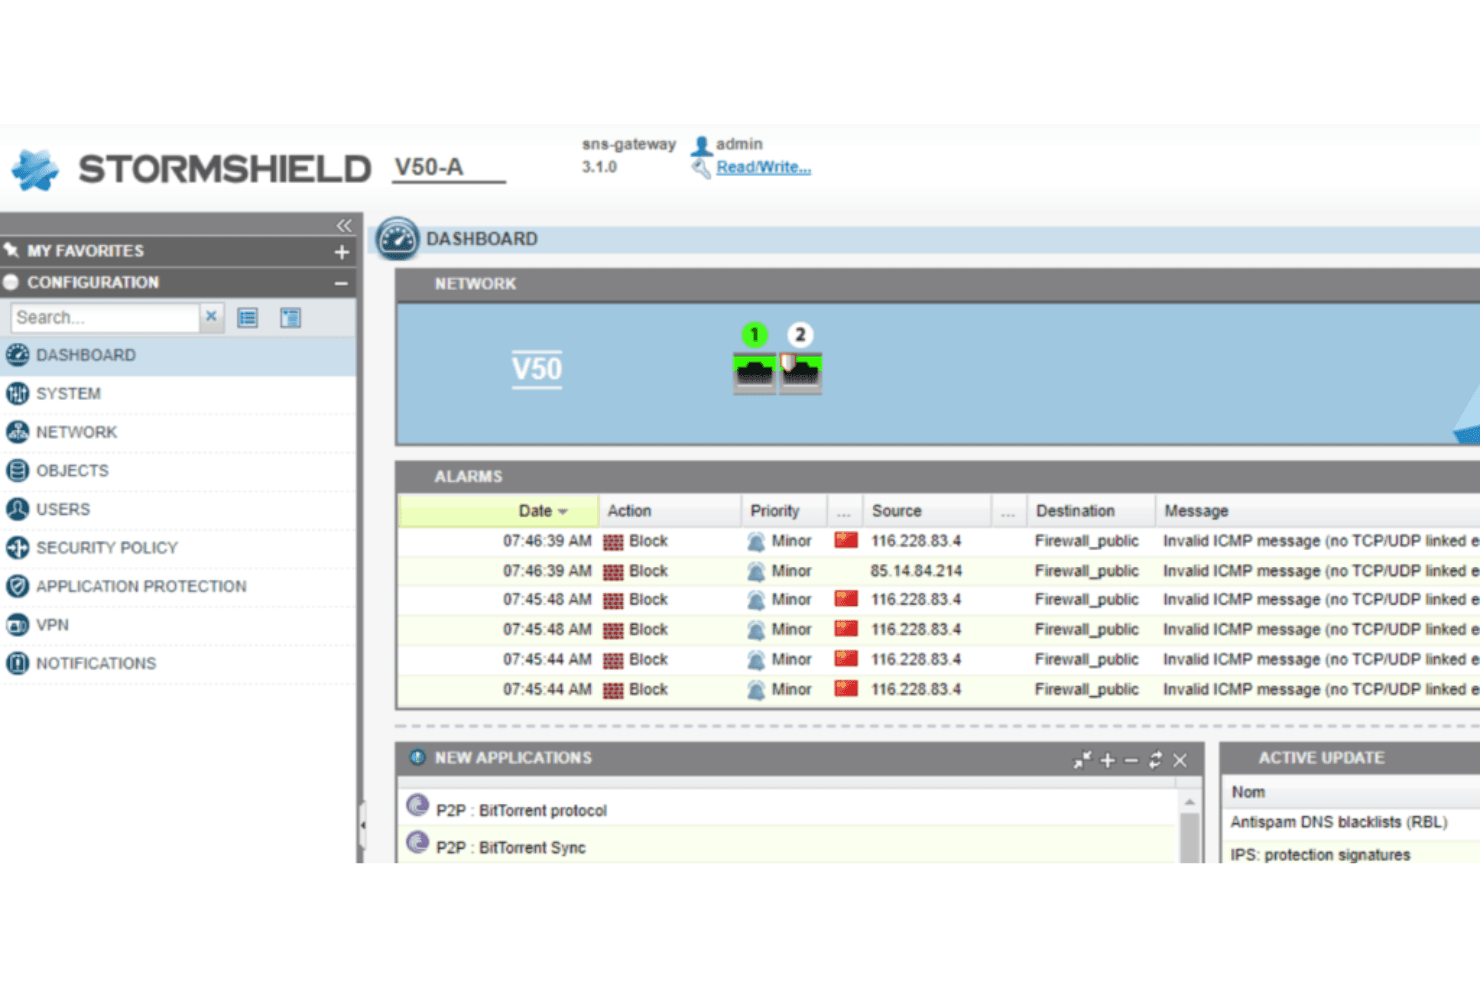
Cette capture d'écran provient du tableau de bord central de Stormshield Network Security. Stormshield Network Security (SNS) est une plateforme de pare-feu de nouvelle génération qui combine l'inspection approfondie des paquets avec suivi d'état, la prévention et la détection des intrusions, le contrôle au niveau applicatif, le SD-WAN, le ZTNA et la gestion centralisée des politiques multisites au sein d'une seule suite intégrée.
À qui Stormshield Network Security (SNS) convient-il le mieux ?
SNS convient particulièrement aux organisations européennes des secteurs gouvernemental, de la défense ou des infrastructures critiques qui ont besoin d'un pare-feu répondant à des exigences strictes de souveraineté et de conformité telles que celles de l'ANSSI, de NIS2 et de la classification NATO Restricted.
Pourquoi j'ai choisi Stormshield Network Security (SNS)
J'ai choisi SNS comme l'une des meilleures solutions, car aucun autre pare-feu de cette liste n'égale ses garanties de souveraineté européenne : qualification selon le référentiel de l'ANSSI, CC EAL4+, EU Restricted et certifications NATO Restricted. En pratique, cela signifie que les organisations gouvernementales, de défense ou d'infrastructures critiques peuvent déployer SNS dans des environnements classifiés où les fournisseurs dont le siège est aux États-Unis ne sont tout simplement pas agréés. J'apprécie également fortement sa prise en charge native des protocoles OT/ICS, notamment Modbus, OPC UA, S7 et DNP3, pour les équipes qui sécurisent des environnements industriels en parallèle de réseaux informatiques traditionnels.
Principales fonctionnalités de Stormshield Network Security (SNS)
- Stormshield Management Center (SMC) : Une console centralisée permettant de gérer les règles de filtrage, les topologies VPN et les politiques SD-WAN sur plusieurs pare-feu SNS depuis une interface unique.
- Bac à sable Breach Fighter : Un module de mise en bac à sable basé sur le cloud qui analyse les fichiers suspects en trois couches, en combinant IPS, analyse antivirus et détection comportementale améliorée par l'IA.
- Chiffrement VPN post-quantique : SMC prend en charge la cryptographie post-quantique basée sur KEM et PPK pour les déploiements de VPN IPSec, protégeant les communications contre les futures menaces cryptographiques.
- Inspection des protocoles industriels : Le moteur IPS analyse nativement les protocoles OT/ICS, notamment Modbus, OPC UA, S7 et DNP3, pour les équipes qui sécurisent des environnements de technologie opérationnelle.
Intégrations de Stormshield Network Security (SNS)
Stormshield Network Security (SNS) propose des intégrations documentées avec Splunk, Elastic, Microsoft Entra ID et Nozomi Networks Guardian. La solution offre également une collection Ansible officielle, des API REST pour l'automatisation personnalisée et des options de déploiement via OVHcloud, 3DS OUTSCALE et Microsoft Azure Marketplace.
Pros and Cons
Pros:
- Certifié pour la conformité UE, OTAN et ANSSI
- Inspection native des protocoles OT/ICS incluse
- SD-WAN intégré avec sécurité dès la conception
Cons:
- Évolutivité limitée des VPN distants sur certains modèles
- Moins d'intégrations directes avec les plateformes SIEM internationales
Learn more about Stormshield Network Security (SNS):
Autres logiciels de pare-feu
Vous trouverez ci-dessous une liste de logiciels de pare-feu supplémentaires que j’ai retenus, mais qui ne figurent pas parmi les 10 premiers. Ils méritent assurément d’être examinés.
- 11Check Point QuantumIdéal pour sécuriser les infrastructures et réseaux d’IA
- 12Zscaler Cloud FirewallIdéal pour l’application de la sécurité Zero Trust au trafic Internet
- 13Google CloudIdéal pour les stratégies de pare-feu hiérarchiques natives de GCP
- 14Imperva WAFIdéal pour le WAF couvrant plus de 111 000 CVE
- 15Cloudflare WAFIdéal pour la protection contre les menaces visant les applications web, leader selon Forrester
- 16WatchGuard FireboxIdéal pour la gestion unifiée de la sécurité des PME et des fournisseurs de services gérés
Comment j’évalue les logiciels pare-feu
Je divise mon évaluation en exigences de base, comme l’inspection avec état et les systèmes de prévention des intrusions (IPS), et en facteurs de différenciation, comme la prise en charge de ZTNA, le déploiement natif dans le nuage et la façon dont les licences se comparent selon les environnements.
Fonctionnalités essentielles (indispensables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’évalue chacun d’eux sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle répertoriée ci-dessous. Je convertis ensuite le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total minimum de 75 % pour être pris en compte.
- Filtrage et inspection du trafic : Je vérifie que l’outil effectue une inspection avec état complète sur tous les protocoles pertinents et qu’il peut déchiffrer le trafic SSL/TLS sans dégrader les performances.
- Gestion des politiques et des règles : Je recherche la possibilité de créer des politiques granulaires tenant compte de l’identité, définies par utilisateur, groupe, zone et application, avec des options flexibles de gestion des règles.
- Prévention des intrusions (IDS/IPS) : J’évalue l’efficacité avec laquelle l’outil détecte et bloque les menaces, depuis la mise en correspondance traditionnelle des signatures jusqu’à la détection comportementale avancée et à la détection des menaces de type jour zéro.
- Contrôle au niveau applicatif (DPI) : Je m’attends à une inspection approfondie des paquets qui identifie précisément les applications en fonction de leur comportement, afin de permettre des contrôles précis allant au-delà du simple filtrage par port ou protocole.
- Renseignement sur les menaces et protection contre les logiciels malveillants : Je me concentre sur l’intégration de renseignements sur les menaces en temps réel, la mise en bac à sable des menaces inconnues et les fonctionnalités de filtrage DNS/URL pour se protéger contre l’hameçonnage et les connexions de rappel vers les serveurs de commande et de contrôle.
- Journalisation, surveillance et rapports : J’évalue la facilité de recherche et de personnalisation des journaux, la flexibilité des alertes et la capacité des tableaux de bord à prendre en charge nativement les exigences de conformité telles que PCI-DSS et HIPAA.
Une fois que j’ai établi une liste d’outils répondant à ces critères, j’examine ce qui distingue chaque plateforme.
Facteurs de différenciation (ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs et les différencie :
Fonctionnalités remarquables
La prise en charge de ZTNA est un facteur important : je recherche des pare-feu qui appliquent un contrôle d’accès fondé sur l’identité et le contexte pour chaque session, ce qui est essentiel lorsque le personnel est réparti entre des bureaux et des sites distants. Le déploiement natif dans le nuage est un autre facteur que je prends en compte, en particulier pour les équipes qui exécutent des charges de travail sur AWS, Azure ou GCP et qui ont besoin d’une application cohérente des politiques entre les fournisseurs. J’évalue également si une plateforme propose une console de gestion unifiée permettant de gérer les instances sur site et dans le nuage depuis un même endroit, car la gestion de tableaux de bord distincts pour chaque environnement entraîne une surcharge opérationnelle réelle.
Au-delà des fonctionnalités
J’évalue toujours attentivement la structure des licences. Certains fournisseurs intègrent les systèmes de prévention des intrusions, la mise en bac à sable et les flux de renseignements sur les menaces dans une licence de base, tandis que d’autres facturent chaque module complémentaire séparément ; cela modifie considérablement le coût total de possession sur une période de plusieurs années. La compatibilité avec l’écosystème est également importante : je vérifie l’existence d’intégrations natives avec des plateformes SIEM telles que Splunk ou Sentinel et avec des fournisseurs d’identité tels qu’Okta. Enfin, je cherche à savoir si le fournisseur dispose d’une équipe interne de recherche sur les menaces, car la qualité et la rapidité des mises à jour des signatures et des renseignements influent directement sur la capacité du pare-feu à résister aux menaces émergentes.
Comment choisir un logiciel de pare-feu
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré pendant votre processus unique de sélection de logiciels, voici une liste de critères à garder à l'esprit :
| Critère | Points à prendre en compte |
|---|---|
| CritèreÉvolutivité | Points à prendre en compteLe logiciel peut-il évoluer avec votre entreprise ? Vérifiez s'il prend en charge l'augmentation du nombre d'utilisateurs et du volume de données sans compromettre les performances. |
| CritèreIntégrations | Points à prendre en compteFonctionne-t-il avec vos systèmes existants ? Assurez-vous de sa compatibilité avec les autres outils utilisés par votre équipe afin d'éviter les perturbations des flux de travail. |
| CritèrePersonnalisation | Points à prendre en comptePouvez-vous l'adapter à vos besoins ? Recherchez un logiciel qui vous permet de modifier les paramètres et les politiques pour les adapter à vos processus métier. |
| CritèreFacilité d'utilisation | Points à prendre en compteEst-il facile à utiliser ? Tenez compte du caractère intuitif de l'interface et de la capacité de votre équipe à l'utiliser sans formation approfondie. |
| CritèreMise en œuvre et intégration initiale | Points à prendre en compteCombien de temps faudra-t-il pour démarrer ? Évaluez le temps et les ressources nécessaires à la configuration et à la formation. Recherchez des guides de démarrage rapide ou des options d'assistance. |
| CritèreCoût | Points à prendre en compteLe logiciel entre-t-il dans votre budget ? Comparez les modèles tarifaires et méfiez-vous des frais cachés. Tenez compte du coût à long terme par rapport à la valeur qu'il apporte à votre équipe. |
| CritèreMesures de protection de la sécurité | Points à prendre en compteRépond-il à vos besoins en matière de sécurité ? Vérifiez la présence de protocoles de sécurité et de certifications à jour afin de garantir la protection de vos données. |
| CritèreExigences de conformité | Points à prendre en compteEst-il conforme aux normes juridiques ? Assurez-vous que le logiciel respecte les réglementations sectorielles applicables à votre entreprise, comme le RGPD ou HIPAA, afin d'éviter les complications juridiques. |
Qu'est-ce qu'un logiciel de pare-feu ?
Un logiciel de pare-feu est une sentinelle numérique conçue pour surveiller et contrôler le trafic réseau entrant et sortant en fonction de politiques de sécurité prédéfinies. Agissant comme une barrière entre un réseau interne fiable et des réseaux externes potentiellement non fiables, comme Internet, il constitue un outil essentiel pour les entreprises comme pour les particuliers.
Alors que les entreprises déploient des pare-feu pour protéger les données sensibles, empêcher les accès non autorisés et garantir la conformité réglementaire, les particuliers les utilisent pour se prémunir contre les cybermenaces, protéger leurs informations personnelles et préserver leur vie privée en ligne. Quelle est l'importance d'un tel outil ? C'est comme disposer d'un gardien infatigable et constamment vigilant, qui tient les menaces à distance tout en optimisant la bande passante et en permettant à votre logiciel antivirus de fonctionner sans interruptions excessives. Une surveillance régulière à l'aide d'un logiciel d'audit de pare-feu garantit des performances optimales.
Fonctionnalités
Lors du choix d’un logiciel pare-feu, surveillez les fonctionnalités clés suivantes :
- Surveillance du trafic : Analyse en continu le trafic réseau afin de détecter toute activité suspecte et de vous en alerter.
- Détection des intrusions : Identifie les menaces potentielles et les tentatives d’accès non autorisées, offrant ainsi une couche de sécurité supplémentaire.
- Connexions VPN sécurisées : Permet des connexions chiffrées pour l’accès à distance, garantissant la confidentialité et la protection des données.
- Renseignements avancés sur les menaces : Utilise des données en temps réel pour identifier et contrer rapidement les menaces émergentes.
- Gestion automatisée des politiques : Simplifie le processus de définition et de mise à jour des politiques de sécurité sur l’ensemble du réseau.
- Tableaux de bord personnalisables : Vous permet d’adapter l’interface afin d’afficher les informations et les indicateurs pertinents pour vos besoins.
- Intégration aux services cloud : Garantit la compatibilité avec les applications et services cloud, tout en maintenant la sécurité dans tous les environnements.
- Analyses en temps réel : Fournit des informations instantanées sur l’activité du réseau, vous aidant à prendre des décisions de sécurité éclairées.
- Prise en charge de la conformité : Aide à respecter les réglementations et normes du secteur afin d’éviter les problèmes juridiques.
- Interface conviviale : Propose une conception intuitive qui permet aux membres de l’équipe de naviguer facilement et de l’utiliser efficacement.
Avantages
La mise en œuvre d’un logiciel pare-feu ou de services de pare-feu gérés offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des avantages dont vous pouvez bénéficier :
- Sécurité renforcée : Protège votre réseau contre les accès non autorisés et les cybermenaces grâce à des fonctionnalités telles que la détection des intrusions et les connexions VPN sécurisées.
- Confidentialité des données : Garantit la confidentialité des informations sensibles en chiffrant les données et en surveillant le trafic à la recherche d’activités suspectes.
- Conformité réglementaire : Vous aide à respecter les normes du secteur et les exigences légales, réduisant ainsi le risque de sanctions grâce aux fonctionnalités de prise en charge de la conformité.
- Amélioration des performances du réseau : Gère et hiérarchise efficacement le trafic réseau, évitant les encombrements et assurant le bon fonctionnement des opérations.
- Réponse aux menaces en temps réel : Permet d’identifier et d’atténuer rapidement les menaces potentielles grâce aux renseignements avancés sur les menaces et aux analyses en temps réel.
- Contrôles personnalisables : Vous permet d’adapter les politiques de sécurité et les paramètres de l’interface aux besoins spécifiques de votre entreprise, améliorant ainsi la convivialité.
- Réduction des coûts : Réduit les coûts potentiels associés aux violations de données et aux interruptions du réseau en gérant de manière proactive les risques de sécurité.
Coûts et tarifs
Le choix d’un logiciel pare-feu nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles pare-feu :
Tableau comparatif des forfaits de logiciels pare-feu
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesSurveillance de base du trafic, détection limitée des intrusions et assistance communautaire. |
| Type de forfaitForfait personnel | Prix moyen$5-$25/utilisateur/mois | Fonctionnalités courantesSurveillance avancée du trafic, connexions VPN sécurisées et assistance par e-mail. |
| Type de forfaitForfait professionnel | Prix moyen$30-$100/utilisateur/mois | Fonctionnalités courantesAnalyses en temps réel, gestion automatisée des politiques et assistance téléphonique. |
| Type de forfaitForfait entreprise | Prix moyen$100+/utilisateur/mois | Fonctionnalités courantesTableaux de bord personnalisables, prise en charge de la conformité et gestion de compte dédiée. |
FAQ sur les logiciels pare-feu
Voici quelques réponses aux questions courantes sur les logiciels pare-feu :
Quelles sont les 4 règles d'un pare-feu ?
Les quatre types de règles de pare-feu de base sont : tout autoriser, tout refuser, autoriser des éléments spécifiques et refuser des éléments spécifiques. Vous devez comprendre ces règles pour configurer efficacement votre pare-feu. Chaque type de règle répond à des objectifs différents et leur utilisation correcte peut contribuer à gérer le trafic réseau et la sécurité.
Quel est le principal problème d'un pare-feu ?
L’une des principales limites des pare-feu est leur incapacité à lutter contre les menaces internes. Les pare-feu sont très efficaces pour bloquer les risques externes, mais peuvent avoir des difficultés face aux menaces provenant de l’intérieur de votre organisation. Envisagez des mesures de sécurité supplémentaires pour atténuer les risques liés aux menaces internes et au trafic chiffré.
Comment fonctionne un pare-feu logiciel ?
Un pare-feu logiciel est un programme qui inspecte les données entrant dans un appareil et celles qui en sortent. Il filtre les données en vérifiant si elles correspondent au profil d’un code malveillant. Vous pouvez le personnaliser en fonction de vos besoins spécifiques, ce qui offre une solution de sécurité flexible pour vos systèmes.
Comment configurer un pare-feu ?
Pour configurer un pare-feu, commencez par définir vos politiques et règles de sécurité. Déterminez les types de trafic à autoriser ou à refuser en fonction des besoins de votre réseau. Mettez régulièrement à jour et vérifiez vos configurations afin de les adapter aux nouvelles menaces de sécurité et de maintenir votre protection.
Qu'est-ce que l'inspection avec état ?
L’inspection avec état est une fonctionnalité de pare-feu qui surveille l’état des connexions actives. Elle analyse les paquets en fonction du contexte du flux de trafic, afin de s’assurer que seules les données légitimes passent. Cette approche est plus dynamique et sécurisée que le filtrage statique.
Quand dois-je utiliser un pare-feu logiciel ?
Utilisez un pare-feu logiciel lorsque vous avez besoin de solutions de sécurité flexibles pour des appareils individuels ou de petits réseaux. Il est particulièrement utile pour les télétravailleurs ou les petites entreprises qui ont besoin d’une protection personnalisable sans investir dans du matériel. Évaluez vos besoins spécifiques pour déterminer s’il vous convient.