La cybersécurité désigne les pratiques et les techniques utilisées pour protéger les systèmes, les réseaux et les programmes contre les attaques numériques, les accès non autorisés ou les dommages. Elle englobe un large éventail de pratiques conçues pour préserver l’intégrité, la confidentialité et la disponibilité des données sur diverses plateformes numériques.
L’objectif de la cybersécurité est de protéger les informations sensibles contre les cybermenaces telles que le piratage, l’hameçonnage, les logiciels malveillants et les rançongiciels, afin de garantir la sécurité et la confidentialité des données dans un monde de plus en plus connecté.
Dans ce guide, nous examinerons les principaux aspects de la cybersécurité et la manière dont les responsables technologiques peuvent aider leurs équipes à surmonter les problèmes de sécurité courants.
Introduction à la cybersécurité
La cybersécurité implique la mise en œuvre de mesures défensives telles que des pare-feu, des logiciels antivirus et des systèmes de détection des intrusions, ainsi que l’adoption de stratégies de gestion des risques, de récupération des données et de sensibilisation des utilisateurs.
C’est déjà un secteur d’activité important, et il connaît une croissance rapide. Selon une enquête menée par KPMG, 18 % des PDG interrogés estiment que la cybercriminalité représentera la plus grande menace pour la croissance de leur organisation en 2025.
Bien que la mise en œuvre des meilleures mesures de sécurité ne garantisse pas une protection contre ces incidents, l’adoption de certaines précautions peut réduire considérablement leur probabilité. Sélectionner le meilleur fournisseur de cybersécurité pour protéger votre entreprise est également primordial.
Menaces courantes en matière de cybersécurité
Les cybermenaces prennent de nombreuses formes. Les risques comprennent la possibilité qu’un logiciel malveillant efface l’intégralité de votre système, qu’un intrus accède à vos fichiers et les modifie, que votre ordinateur soit utilisé comme outil pour lancer des attaques contre d’autres personnes, ou que quelqu’un vole les informations de votre carte bancaire pour effectuer des transactions non autorisées. Les solutions techniques telles que les logiciels de cybersécurité, les pare-feu et les systèmes de contrôle d’accès ont toujours un rôle à jouer. Mais il est également essentiel de prendre en compte le facteur humain. Une approche pragmatique de la cybersécurité couvre à la fois les problèmes techniques et humains.
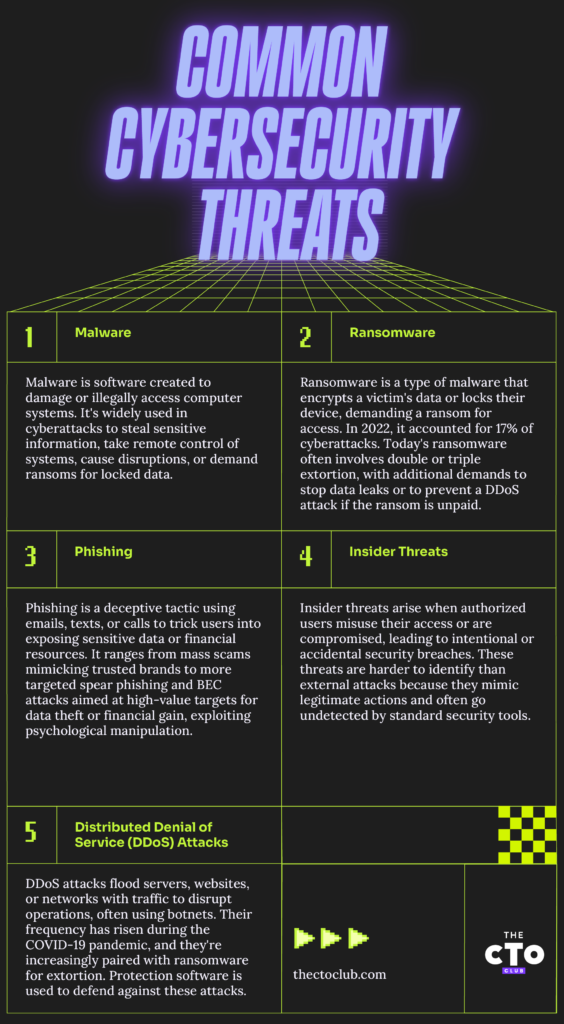
- Logiciels malveillants, contraction de « logiciel malveillant », désigne tout logiciel ou programme informatique délibérément conçu pour nuire à un système informatique ou à ses utilisateurs. Il s’agit d’un élément courant de la plupart des cyberattaques contemporaines. Les logiciels malveillants sont conçus et déployés par des pirates informatiques et des cybercriminels pour accéder illicitement aux systèmes informatiques et aux informations sensibles, contrôler les systèmes informatiques à distance, les perturber ou les endommager, ou retenir des données et des systèmes contre rançon...
- Les rançongiciels sont des logiciels malveillants qui verrouillent les données ou l’appareil d’une victime, en menaçant de les garder inaccessibles — voire pire — à moins qu’une rançon ne soit versée. L’IBM Security X-Force Threat Intelligence Index 2023 indique que les attaques par rançongiciel représentaient 17 % de l’ensemble des cyberattaques en 2022. Les rançongiciels modernes sont plus graves que leurs premières versions. À l’origine, les rançongiciels exigeaient une seule rançon en échange des clés de déchiffrement. Cependant, les attaques actuelles impliquent souvent une double extorsion, exigeant une rançon supplémentaire pour empêcher la divulgation ou la publication des données de la victime. Certaines vont même jusqu’à une triple extorsion, menaçant de lancer une attaque par déni de service distribué (DDoS, expliquée ci-dessous) si la rançon n’est pas payée.
- L’hameçonnage repose sur des courriels, des SMS ou des appels trompeurs qui incitent les utilisateurs à télécharger des logiciels malveillants, à divulguer des informations sensibles ou à envoyer de l’argent par erreur. Les escroqueries d’hameçonnage massif sont courantes : il s’agit de messages frauduleux largement diffusés et provenant de marques apparemment réputées, qui invitent les destinataires à mettre à jour leurs mots de passe ou les informations de leur carte bancaire. Les formes plus avancées d’hameçonnage, comme le harponnage et la compromission de courriels professionnels (BEC), ciblent des personnes ou des groupes précis afin d’obtenir des données de grande valeur ou des gains financiers importants. L’hameçonnage est une forme d’ingénierie sociale dans laquelle la manipulation psychologique est utilisée pour inciter les personnes à prendre des décisions nuisibles.
- Les menaces internes proviennent d’utilisateurs autorisés (employés, sous-traitants, partenaires commerciaux) qui utilisent leur accès de manière abusive, intentionnellement ou par inadvertance, ou dont les comptes sont compromis par des cybercriminels. Les menaces internes sont plus difficiles à détecter que les menaces externes, car elles ressemblent à des activités légitimes et échappent aux mesures de sécurité traditionnelles telles que les logiciels antivirus et les pare-feu.
- Les attaques par déni de service distribué (DDoS) visent à mettre hors service des serveurs, des sites web ou des réseaux en les submergeant de trafic, généralement à partir d’un réseau de zombies, c’est-à-dire un groupe de systèmes infectés contrôlés à distance par des cybercriminels. La fréquence des attaques DDoS a augmenté pendant la pandémie de COVID-19. Les attaquants combinent de plus en plus les attaques DDoS avec des attaques par rançongiciel ou utilisent la menace d’une attaque DDoS pour extorquer le paiement d’une rançon. Les logiciels de protection contre les attaques DDoS contribuent à renforcer l’immunité numérique.
Pourquoi la cybersécurité est importante pour le SaaS
Ces dernières années, les cyberattaques sont devenues plus fréquentes et plus coûteuses. Selon IBM, le coût moyen d'une violation de données en 2025 était de $4.45 million, soit une augmentation d'environ 15 % au cours des trois dernières années. Les attaques par rançongiciel sont encore plus coûteuses, avec un coût moyen supérieur à $5 million, sans compter la rançon que la victime choisit éventuellement de payer.
En tant que responsable technique, il est essentiel de prendre en compte votre infrastructure SaaS lors de la mise en œuvre de politiques de cybersécurité. Les cybercriminels ciblent souvent les plateformes SaaS en raison de leur potentiel de gains élevés. Par exemple, Team TNT a utilisé des logiciels malveillants pour accéder à des clusters Kubernetes mal configurés et a compromis 50 000 adresses IP.
Pour vos clients, l'attrait du SaaS réside dans le fait qu'il les libère des préoccupations liées à la maintenance et aux mises à niveau. Une approche rigoureuse de la cybersécurité est essentielle pour tenir cette promesse.
Composants fondamentaux de la cybersécurité
Un bon cadre de cybersécurité doit couvrir cinq domaines fondamentaux. Familiarisez-vous avec ces composants et veillez à tous les couvrir dans le cadre d'une approche globale de la sécurité.
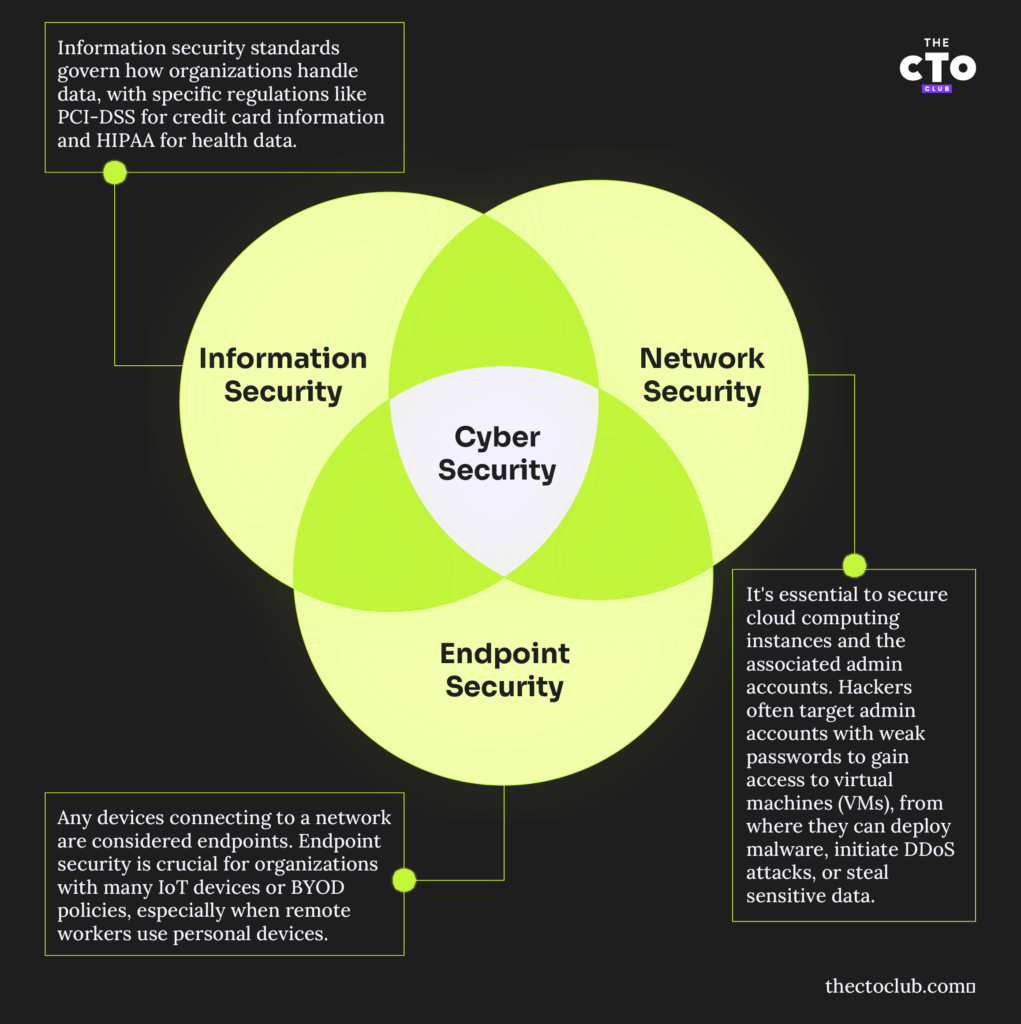
Sécurité réseau
La sécurité réseau concerne votre réseau physique et tous les appareils qui s'y connectent. Cela inclut les appareils mobiles, l'Internet des objets, les serveurs et les ordinateurs portables. La sécurisation des réseaux sans fil, l'utilisation de VPN ou d'autres formes de communication chiffrée, ainsi que la configuration des pare-feu sont des éléments fondamentaux d'une politique de sécurité réseau.
Sécurité de l'information
La manière dont votre organisation collecte, stocke et transmet les données est régie par les normes de sécurité de l'information, comme la norme PCI-DSS pour les informations relatives aux cartes de crédit ou la norme HIPAA pour les données liées à la santé. Il est probable que votre organisation ait déjà accordé une grande attention aux normes applicables. Un audit de cybersécurité peut mettre en évidence d'éventuelles lacunes dans le stockage et le transfert des données.
Have an account? Log In
Sécurité des terminaux
Tout appareil qui se connecte à un réseau est considéré comme un terminal. Pour les organisations qui disposent de nombreux appareils IoT ou appliquent des politiques d'utilisation des appareils personnels, la sécurité des terminaux est une préoccupation particulièrement urgente. Prenons l'exemple d'une organisation qui autorise ses employés travaillant à distance à utiliser leurs propres ordinateurs portables et smartphones. Si l'ordinateur portable d'un employé est infecté par un rançongiciel, celui-ci peut se propager aux lecteurs réseau auxquels l'employé a accès, entraînant d'importantes perturbations.
Sécurité de l'informatique en nuage
La sécurisation de vos instances d'informatique en nuage et des comptes administratifs de la plateforme d'informatique en nuage est cruciale. Les pirates recherchent parfois des comptes administrateur protégés par des mots de passe faibles et utilisent ces comptes pour s'accorder un accès aux machines virtuelles qui y sont exécutées, afin de pouvoir ensuite déployer des logiciels malveillants, lancer des attaques DDOS ou rechercher des données sensibles à dérober.
Sécurité sans confiance implicite
La sécurité sans confiance implicite est un cadre de cybersécurité qui élimine la confiance implicite et exige une vérification continue de tous les utilisateurs, appareils et applications. Elle impose une authentification stricte des identités, un accès fondé sur le principe du moindre privilège et une surveillance en temps réel afin de réduire les risques de sécurité et d'empêcher les déplacements latéraux en cas de violation.
Ses principes clés comprennent l'authentification multifacteur (MFA), la microsegmentation et les évaluations automatisées des risques pour détecter et atténuer les menaces. À mesure que les organisations adoptent des environnements d'informatique en nuage et hybrides, le modèle sans confiance implicite renforce la sécurité des données, la conformité réglementaire et la visibilité globale sur les systèmes informatiques.
Sécurité des applications
Les logiciels de sécurité des applications couvrent les vulnérabilités de type jour zéro, les applications mal configurées et les systèmes d'exploitation non corrigés. Parmi les problèmes courants figurent :
- Gestion inadéquate des accès (par exemple, accorder aux utilisateurs plus de privilèges que nécessaire)
- Absence de recours à l'authentification multifacteur
- Absence d'application de mots de passe forts ou de politiques visant à bloquer un compte après plusieurs tentatives d'accès infructueuses ou non autorisées
- Délai trop long pour modifier ou révoquer les privilèges des employés qui quittent l'organisation
Si vous intégrez de nouvelles applications ou des services cloud tiers à vos flux de travail, réexaminez vos politiques afin de confirmer que vous couvrez toujours chacun de ces composants.
Principales technologies de cybersécurité
- Pare-feu : Agissent comme une barrière entre les réseaux internes de confiance et les réseaux externes non fiables, tels qu’Internet.
- Logiciels antivirus et antimalware : Détectent, empêchent et suppriment les logiciels malveillants tels que les virus, les vers et les rançongiciels.
- Systèmes de détection et de prévention des intrusions (IDPS) : Surveillent le trafic réseau à la recherche d’activités suspectes et de menaces connues, et alertent le personnel de sécurité en cas de violation potentielle.
- Chiffrement : Protège les données en les convertissant en code illisible lors de leur transmission ou de leur stockage, afin de garantir que seules les parties autorisées puissent y accéder.
- Réseaux privés virtuels (VPN) : Créent une connexion sécurisée sur Internet, renforçant la confidentialité et la sécurité, notamment dans le cadre du travail à distance.
- Authentification multifacteur (MFA) : Exige plusieurs formes de vérification avant d’accorder l’accès, réduisant considérablement le risque d’accès non autorisé.
- Gestion des informations et des événements de sécurité (SIEM) : Fournit une analyse en temps réel des alertes de sécurité générées par les applications et le matériel réseau.
- Prévention des pertes de données (DLP) : Technologies qui empêchent les données sensibles de quitter le réseau sans autorisation.
- Outils de sécurité en nuage : Protègent les données et les applications hébergées dans des environnements en nuage, notamment grâce aux contrôles d’accès et aux renseignements sur les menaces.
- Protection des terminaux : Sécurise les terminaux ou points d’entrée des appareils des utilisateurs finaux, tels que les ordinateurs de bureau, les ordinateurs portables et les appareils mobiles, contre l’exploitation par des acteurs malveillants.
Le rôle d’un responsable technique dans la cybersécurité
Dans votre carrière de responsable de la cybersécurité, il vous incombe de veiller à ce que vos équipes comprennent l’importance de la cybersécurité, les raisons pour lesquelles vos politiques sont conçues ainsi et l’alignement de ces politiques sur les objectifs de l’entreprise.
Aligner la cybersécurité sur les objectifs de l’entreprise
Les parties prenantes considèrent souvent la cybersécurité comme une contrainte ou comme un sujet auquel il suffit d’accorder une attention de façade. Il est plus facile d’obtenir l’adhésion de ces responsables lorsque vous vous concentrez sur les résultats de votre politique. Par exemple, prévenir les attaques améliore la disponibilité des services et accroît la productivité.
Gestion efficace des ressources pour la sécurité
Des examens réguliers des comptes et des ressources d’un réseau peuvent accélérer la détection des violations. La suppression des applications inutilisées ou l’arrêt des systèmes qui ne sont plus utilisés réduit le nombre de vecteurs d’attaque accessibles aux acteurs malveillants.
Communiquer les protocoles et les risques de sécurité
La formation à la sensibilisation est un outil précieux pour informer les employés de tous niveaux sur votre stratégie de cybersécurité. Les collaborateurs qui connaissent les outils d’évaluation des risques de sécurité et qui ont été formés au hameçonnage, aux chevaux de Troie, aux virus et aux rançongiciels comprennent mieux comment se protéger contre ces menaces et sont moins susceptibles d’en être victimes.
Les tendances émergentes en matière de cybersécurité
La cybersécurité évolue constamment. Pour garantir la résilience de votre plateforme SaaS face aux menaces émergentes, restez au fait de ces tendances.
Intelligence artificielle & sécurité
L’IA pourrait rationaliser de nombreux domaines de la cybersécurité. Une automatisation complète n’est probablement pas une bonne idée, notamment parce que la génération actuelle de modèles d’apprentissage automatique peut être « incorrecte avec assurance ». Toutefois, pour la surveillance des journaux et des alertes, ainsi que pour assister votre équipe actuelle de professionnels de la cybersécurité, l’IA pourrait être inestimable.
Le rôle de la chaîne de blocs dans la cybersécurité
L’enregistrement des données dans un registre décentralisé auquel on ne peut qu’ajouter des entrées peut être avantageux si vous avez besoin que les données soient immuables. Cependant, les chaînes de blocs distribuées présentent de nombreux défis. Tout d’abord, l’utilisation d’un registre distribué et immuable sur une chaîne de blocs publique pour des données sensibles peut ne pas être souhaitable. En outre, une seule erreur concernant les clés privées pourrait présenter des risques considérables pour la continuité des activités ou la sécurité. Les chaînes de blocs privées et autorisées pourraient résoudre certains de ces problèmes et constituer un compromis potentiel.
L'essor de l'informatique quantique
L'informatique quantique pourrait rendre obsolètes du jour au lendemain de nombreux algorithmes de chiffrement courants. Il s'agit peut-être de la menace la plus importante à laquelle l'ensemble du secteur informatique est confronté. Le NIST a annoncé quatre algorithmes cryptographiques résistants aux attaques quantiques en 2022, et d'autres sont en cours d'élaboration. Commencez dès aujourd'hui à assurer la pérennité de vos plateformes afin d'éviter une crise qui pourrait être plus proche que vous ne le pensez.
Détection et réponse étendues (XDR)
La détection et la réponse étendues (XDR) gagnent du terrain à mesure que les cybermenaces deviennent plus sophistiquées. Les outils de sécurité traditionnels tels que le SIEM et l'EDR rencontrent souvent des difficultés liées à la fragmentation des données et au volume élevé d'alertes, ce qui complique la détection et la réponse aux attaques. Le XDR rationalise la sécurité en intégrant plusieurs couches, en automatisant la corrélation des menaces et en consolidant les données sur les terminaux, les réseaux et les environnements cloud.
Cette approche améliore la visibilité, réduit les angles morts et fournit un contexte plus approfondi sur les menaces potentielles. En hiérarchisant les risques et en améliorant la réponse aux incidents, le XDR aide les équipes de cybersécurité à détecter, atténuer et prévenir les incidents de sécurité plus efficacement.
Conseils d'experts pour surmonter les défis courants de la cybersécurité
Promouvoir des solutions de sécurité solides n'est pas toujours facile, mais relever ces défis de front facilitera la collaboration interdépartementale nécessaire à la réussite de vos politiques.
Prévenir les défaillances des systèmes et gérer les urgences
Une approche proactive de la prévention des cybermenaces est plus efficace que la gestion des urgences. Par exemple, investir dans un CDN pour prévenir les attaques par déni de service est plus facile que de remédier aux atteintes à la réputation causées par une panne.
More Articles
- 10 meilleures entreprises de cybersécurité à Chicago évaluées en 2026
- 10 meilleures solutions de cybersécurité pour les services financiers évaluées en 2026
- 10 meilleurs logiciels de cybersécurité évalués pour 2026
- 10 meilleures solutions de cybersécurité évaluées en 2026
- 10 meilleures entreprises de cybersécurité à Dallas évaluées en 2026
Décloisonner les protocoles de sécurité
Les réseaux complexes entraînent souvent la création de silos et d'angles morts informationnels. Cherchez toujours à démanteler ces silos en rassemblant autant d'informations que possible afin d'obtenir une bonne vue d'ensemble des menaces potentielles.
Parvenir à un alignement des parties prenantes sur les priorités de sécurité
Vos parties prenantes comprennent probablement que vous gérez des informations sensibles sur vos systèmes informatiques. Concentrez-vous sur les avantages et les raisons pour lesquelles vous mettez en œuvre différentes politiques afin d'obtenir leur adhésion à vos mesures de sécurité. Rendez-les aussi faciles et simples à suivre que possible.
Bonnes pratiques
Vous souhaitez renforcer considérablement le niveau de cybersécurité de votre organisation tout en réduisant le risque de cyberattaques et de violations de données ? Mettez en œuvre les mesures suivantes :
- Mises à jour régulières des logiciels : Maintenez tous les logiciels à jour, y compris les systèmes d'exploitation et les applications, afin de corriger les vulnérabilités de sécurité.
- Politiques de mots de passe robustes : Mettez en place des mots de passe complexes ou utilisez un logiciel de gestion des mots de passe et modifiez-les régulièrement pour empêcher tout accès non autorisé.
- Formation et sensibilisation des employés : Informez le personnel sur les cybermenaces courantes telles que l'hameçonnage et les attaques d'ingénierie sociale.
- Sauvegardes régulières : Sauvegardez régulièrement les données et assurez-vous qu'elles peuvent être restaurées afin d'éviter toute perte en cas de cyberattaque.
- Planification de la réponse aux incidents : Créez un plan pour répondre efficacement aux failles de sécurité.
- Segmentation du réseau : Divisez le réseau en parties plus petites afin de limiter la propagation des attaques et de gérer plus efficacement les contrôles d'accès.
- Accès selon le principe du moindre privilège : N'accordez aux utilisateurs que les accès nécessaires à l'exécution de leurs fonctions.
- Surveillance continue : Surveillez le trafic réseau et les journaux afin de détecter les menaces et d'y répondre rapidement.
- Configuration sécurisée : Assurez-vous que tous les systèmes et applications sont configurés de manière sécurisée afin de réduire au minimum les vulnérabilités.
- Audits de sécurité réguliers : Effectuez des audits périodiques afin d'identifier et de corriger les failles ou les points faibles de sécurité.
Sécurisez votre marque
En tant que responsable technologique SaaS, vous êtes responsable de la sécurité des données de votre entreprise et, indirectement, de celle des organisations qui dépendent de vos services. Le monde de la cybersécurité évolue constamment, et les menaces sont aujourd’hui bien plus nombreuses que les simples attaques par hameçonnage et les logiciels espions. Quels conseils donneriez-vous à quelqu’un qui souhaite mettre en place des mesures de protection plus robustes dans le cadre de son plan de cybersécurité ?
Vous souhaitez en savoir plus sur la cybersécurité ? Abonnez-vous à notre newsletter pour recevoir des mises à jour sur les dernières actualités en matière de cybersécurité et au-delà.