

Los mejores programas de respuesta ante incidentes ayudan a los equipos a detectar las amenazas más rápido, coordinar las acciones de respuesta entre equipos y reducir el tiempo de inactividad mediante la automatización de partes clave del ciclo de vida de los incidentes.
Si has tenido que lidiar con la fatiga de alertas, rutas de escalado poco claras o montar una respuesta utilizando herramientas desconectadas, sabes lo difícil que es gestionar un incidente de forma eficaz sin el sistema adecuado. El trabajo manual ralentiza la resolución, el contexto se pierde entre equipos y el análisis posterior al incidente se convierte en una cuestión de suposiciones.
He probado herramientas de respuesta ante incidentes en entornos de producción reales y he trabajado con equipos de seguridad y DevOps que gestionan interrupciones críticas y brechas de seguridad reales. He evaluado hasta qué punto estas plataformas gestionan las alertas en tiempo real, hacen un seguimiento de las acciones y admiten respuestas tanto automatizadas como dirigidas por personas.
Esta guía analiza las plataformas que ofrecen detección rápida, integraciones útiles y flujos de escalado claros para que puedas elegir una herramienta que mejore el tiempo de respuesta y proporcione a tu equipo un mayor control durante los eventos críticos.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de programas de respuesta ante incidentes
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de programas de respuesta ante incidentes:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para la preparación ante emergencias | Demo gratuita disponible | Precios bajo petición | Website | |
| 2 | Mejor para informes de cumplimiento | Prueba gratuita de 30 días + demostración gratuita | Precio a consultar | Website | |
| 3 | Ideal para la caza proactiva de amenazas | Prueba gratuita + demo gratuita disponible | Precio a consultar | Website | |
| 4 | Mejor para seguridad unificada | Prueba gratuita de 14 días | $1,075/mes (facturado anualmente) | Website | |
| 5 | Ideal para análisis en tiempo real | Plan gratuito disponible | Precio a consultar | Website | |
| 6 | Mejor para la escalabilidad | Prueba gratuita de 14 días | $86/5 usuarios/mes | Website | |
| 7 | Ideal para inteligencia sobre amenazas | Plan gratuito disponible | Desde $470/mes (no incluye el costo de infraestructura) | Website | |
| 8 | Mejor para la detección proactiva de amenazas | Precios disponibles bajo solicitud | Website | ||
| 9 | Ideal para análisis de comportamiento | Prueba gratuita de 90 días | Precios bajo solicitud | Website | |
| 10 | La mejor para la detección de amenazas | Prueba gratuita de 30 días | Desde $3.82/activo/mes | Website |


Reseñas de los mejores programas de respuesta ante incidentes
A continuación encontrarás mis resúmenes detallados de los mejores programas de respuesta ante incidentes que llegaron a mi selección. Mis reseñas ofrecen un análisis detallado de las funciones clave, las ventajas y desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 Ideal para la preparación ante emergencias
- Demo gratuita disponible
- Precios bajo petición
Visit WebsiteCustomer Rating:4.4/5
El panel de gestión de incidentes de Preparis proporciona una visión detallada de los incidentes en toda la organización, incluidos aquellos relacionados con TI. Preparis es una plataforma de gestión de incidentes diseñada para que las organizaciones gestionen emergencias de manera efectiva. Sirve a los profesionales de continuidad del negocio ofreciendo informes de incidentes, planificación de respuestas y herramientas de comunicación.
Por qué elegí Preparis: Está adaptada para la preparación ante emergencias, proporcionando visibilidad de 360° a través de paneles de control integrados para documentar incidentes y mantener el cumplimiento. Las salas de crisis virtuales permiten que tu equipo coordine respuestas en tiempo real, mejorando tu capacidad de adaptar planes según datos en vivo. La capacidad de la plataforma para distribuir listas de acciones asegura que todos conozcan su rol durante una crisis. Estas características hacen de Preparis una excelente opción para equipos que buscan mejorar su preparación ante emergencias.
Funciones destacadas e integraciones:
Las funciones incluyen la elaboración de informes de incidentes, la planificación de respuestas y herramientas de comunicación en tiempo real. Puedes configurar salas de crisis virtuales para coordinar los esfuerzos de tu equipo. Los paneles de control integrados ofrecen una visión de 360° para ayudarte a documentar incidentes y tomar decisiones basadas en datos.
Las integraciones incluyen Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram y Zendesk.
Pros and Cons
Pros:
- Herramientas de comunicación en tiempo real
- Paneles de control con visión de 360°
- Salas de crisis virtuales
Cons:
- Informe de problemas de integración
- Capacidades limitadas sin conexión
Learn more about Preparis: Mejor para informes de cumplimiento
- Prueba gratuita de 30 días + demostración gratuita
- Precio a consultar
Visit WebsiteCustomer Rating:4.5/5
La función de alertas activas en EventLog Analyzer permite a los usuarios monitorear y gestionar alertas en tiempo real de manera eficaz. ManageEngine EventLog Analyzer está dirigido a organizaciones que buscan un software confiable de respuesta a incidentes para gestionar y analizar de manera eficiente sus datos de registros. Sus capacidades de monitoreo de registros en tiempo real y gestión de cumplimiento lo hacen atractivo para equipos de TI en industrias donde la seguridad y el cumplimiento son cruciales. Al ofrecer herramientas para análisis profundo de registros, auditoría de seguridad e informes de cumplimiento, aborda los desafíos de proteger información sensible y cumplir con los requisitos regulatorios, aspecto vital para sectores como finanzas y salud.
Por qué elegí ManageEngine EventLog Analyzer
Elegí ManageEngine EventLog Analyzer por su destacada capacidad en informes de cumplimiento, esencial para organizaciones que manejan datos sensibles. La herramienta proporciona informes de cumplimiento predefinidos para estándares como PCI DSS, HIPAA y GDPR, facilitando el proceso de auditoría para su equipo. Su sistema de alertas en tiempo real asegura la notificación inmediata en caso de infracciones de cumplimiento, permitiendo una respuesta rápida ante incidentes. Estas completas funciones de gestión de registros, con un enfoque en el cumplimiento, lo convierten en algo indispensable para industrias donde el apego normativo es fundamental.
Características clave de ManageEngine EventLog Analyzer
Además de sus fortalezas en informes de cumplimiento, también encontré varias otras características que hacen de ManageEngine EventLog Analyzer una excelente opción para la respuesta a incidentes:
- Auditoría de dispositivos de red: Proporciona monitoreo integral de firewalls, routers y switches, asegurando que cualquier actividad sospechosa sea identificada rápidamente.
- Monitoreo de la integridad de archivos: Rastrea cambios en archivos y carpetas críticos, alertándolo sobre modificaciones no autorizadas que podrían indicar una violación de seguridad.
- Respuesta automatizada a incidentes: Ofrece flujos de trabajo predefinidos para manejar incidentes, permitiendo que su equipo responda de forma rápida y efectiva a amenazas potenciales.
- Analítica de seguridad: Mejora la visibilidad de la red al analizar registros de eventos e identificar posibles amenazas mediante análisis avanzados.
Integraciones de ManageEngine EventLog Analyzer
Las integraciones incluyen ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus y Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Creación personalizada de informes
- Alertas en tiempo real
- Informes automatizados
Cons:
- Necesidades de personalización
- Desafíos de integración
Learn more about ManageEngine EventLog Analyzer: Ideal para la caza proactiva de amenazas
- Prueba gratuita + demo gratuita disponible
- Precio a consultar

El panel de gestión unificada de Heimdal ofrece una visibilidad clara sobre el cumplimiento de los endpoints, el estado de aplicación de parches y los controles de seguridad en todos los dispositivos gestionados. Para las organizaciones que buscan una solución confiable de software de respuesta a incidentes, Heimdal ofrece una plataforma avanzada diseñada para mejorar la ciberseguridad en múltiples sectores. Adaptada para industrias como la salud, el gobierno y la educación, Heimdal aborda desafíos como el cumplimiento de normativas como ISO 27001 y HIPAA. Con funciones como seguridad de red, caza de amenazas y gestión de vulnerabilidades, Heimdal garantiza una protección robusta contra las ciberamenazas, lo que la convierte en una opción ideal para empresas que desean proteger sus activos digitales.
Por qué elegí Heimdal
Elegí Heimdal por su enfoque único en la respuesta a incidentes, especialmente por sus capacidades de Detección y Respuesta Extendidas (XDR). La plataforma de Heimdal sobresale en ofrecer detección y respuesta de amenazas en tiempo real, respaldada por la monitorización del Centro de Operaciones de Seguridad (SOC) las 24 horas del día, los 7 días de la semana. Esto garantiza que tu equipo pueda abordar rápidamente posibles brechas, minimizando el tiempo de inactividad y los daños. Además, la integración de Heimdal con herramientas de terceros aumenta su flexibilidad, haciéndola una opción versátil para empresas que buscan fortalecer sus defensas de ciberseguridad.
Características clave de Heimdal
Además de sus destacadas capacidades XDR, Heimdal ofrece varias otras características clave que refuerzan su efectividad en la respuesta a incidentes:
- Seguridad de Red: Ofrece protección integral contra amenazas basadas en la red, asegurando que los datos de tu organización permanezcan seguros.
- Caza de Amenazas: Identifica y neutraliza de forma proactiva las amenazas potenciales antes de que puedan causar daño, mejorando tu postura general de seguridad.
- Gestión de Vulnerabilidades: Supervisa y evalúa continuamente las vulnerabilidades dentro de tu sistema, permitiéndote abordar rápidamente los puntos débiles.
- Seguridad de Endpoints: Protege todos los endpoints dentro de tu red, previniendo el acceso no autorizado y asegurando la integridad de los datos.
Integraciones de Heimdal
Actualmente, Heimdal no lista integraciones nativas; sin embargo, la plataforma admite integraciones personalizadas basadas en API.
Pros and Cons
Pros:
- Automatiza el parcheo en todos los endpoints
- Detección sólida de vulnerabilidades y amenazas
- Visibilidad detallada de activos y licencias
Cons:
- No hay integraciones nativas disponibles
- La interfaz requiere tiempo de adaptación
Learn more about Heimdal: Mejor para seguridad unificada
- Prueba gratuita de 14 días
- $1,075/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.4/5
AlienVault ayuda a abordar incidentes de seguridad. AlienVault USM es una plataforma unificada de gestión de seguridad diseñada para equipos de TI y seguridad. Proporciona capacidades esenciales de seguridad como el descubrimiento de activos, evaluación de vulnerabilidades y detección de intrusiones.
Por qué elegí AlienVault USM: Ofrece un enfoque unificado de la seguridad al combinar múltiples herramientas esenciales en una sola plataforma. El descubrimiento de activos y la evaluación de vulnerabilidades están integrados para ayudar a tu equipo a identificar riesgos fácilmente. Las funciones de detección de intrusiones y monitoreo de comportamiento trabajan conjuntamente para detectar amenazas en tiempo real. Estas herramientas lo convierten en una opción sólida para quienes buscan centralizar sus esfuerzos de seguridad.
Funciones e integraciones destacadas:
Las funciones incluyen descubrimiento de activos, evaluación de vulnerabilidades y detección de intrusiones. El monitoreo de comportamiento proporciona detección de amenazas en tiempo real. La plataforma también ofrece capacidades de gestión de información y eventos de seguridad (SIEM).
Las integraciones incluyen AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow y Splunk.
Pros and Cons
Pros:
- Descubrimiento de activos sencillo
- Herramientas de seguridad unificadas
- Detección de amenazas en tiempo real
Cons:
- La configuración inicial puede requerir conocimientos técnicos
- Falsos positivos ocasionales
Learn more about AlienVault USM: Ideal para análisis en tiempo real
- Plan gratuito disponible
- Precio a consultar
Visit WebsiteCustomer Rating:4.3/5
Aprovecha el análisis de registros de Sumo Logic. Sumo Logic es un servicio de gestión y análisis de registros basado en la nube, diseñado para equipos de TI y seguridad. Te ayuda a monitorear, solucionar problemas y proteger tus aplicaciones e infraestructura.
Por qué elegí Sumo Logic: Destaca por su análisis en tiempo real, proporcionando inteligencia continua que ayuda a tu equipo a tomar decisiones informadas rápidamente. Las consultas avanzadas y los paneles de la plataforma ofrecen información sobre tus datos, mejorando tu capacidad para detectar y responder a incidentes. Las funciones de detección de anomalías te alertan sobre actividades inusuales, manteniendo tus sistemas seguros. Estas capacidades hacen de Sumo Logic una opción valiosa para equipos que necesitan información inmediata.
Funciones y integraciones destacadas:
Funciones incluyen consultas avanzadas y paneles para análisis de datos en profundidad. La detección de anomalías te ayuda a identificar actividades inusuales. El monitoreo en tiempo real asegura que tus sistemas estén constantemente vigilados.
Integraciones incluyen AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow y Splunk.
Pros and Cons
Pros:
- Inteligencia continua
- Monitoreo en tiempo real
- Capacidades avanzadas de consulta
Cons:
- Capacidades limitadas sin conexión
- Alto consumo de recursos
 Mejor para la escalabilidad
- Prueba gratuita de 14 días
- $86/5 usuarios/mes
Visit WebsiteCustomer Rating:4.3/5
Splunk te permite detectar y responder a incidentes de seguridad rápidamente. Splunk es una plataforma de análisis de datos diseñada para que los equipos de TI y seguridad monitoreen y analicen datos de máquinas. Proporciona información que respalda las operaciones, la seguridad y la inteligencia empresarial. Fergal Glynn, CMO de Mindgard, explicó: “Usando Splunk Mission Control, configuré un libro de jugadas que geolocaliza IPs sospechosas y crea tickets automáticamente. Como resultado, los pasos manuales literalmente se redujeron a la mitad y pude invertir mi tiempo en resolver problemas en lugar de estar buscándolos.”
Por qué elegí Splunk: Gestiona grandes volúmenes de datos con facilidad. Sus capacidades de análisis de datos en tiempo real permiten que tu equipo actúe rápidamente a partir de los conocimientos obtenidos. Los paneles personalizables te ayudan a visualizar los datos de la forma que mejor se adapte a tus necesidades. Estas características hacen de Splunk una elección ideal para organizaciones que buscan escalar sus esfuerzos de análisis de datos.
Funciones e integraciones destacadas:
Funciones incluyen análisis de datos en tiempo real, lo cual te ayuda a tomar decisiones rápidas basadas en información actual. Los paneles personalizables permiten adaptar las vistas de los datos a necesidades específicas. Las capacidades de aprendizaje automático de la plataforma mejoran la capacidad de tu equipo para identificar patrones y anomalías.
Integraciones incluyen AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack y Tableau.
Pros and Cons
Pros:
- Análisis en tiempo real
- Gestiona grandes volúmenes de datos
- Paneles personalizables
Cons:
- Configuración inicial compleja
- Capacidades offline limitadas
Learn more about Splunk: Ideal para inteligencia sobre amenazas
- Plan gratuito disponible
- Desde $470/mes (no incluye el costo de infraestructura)
Visit WebsiteCustomer Rating:4.5/5
Gestiona el flujo de trabajo de tu empresa con QRadar. IBM Security QRadar SIEM es una herramienta de gestión de eventos e información de seguridad dirigida a los equipos de seguridad informática. Te ayuda a detectar, investigar y responder a amenazas de seguridad en toda tu organización.
Por qué elegí IBM Security QRadar SIEM: Ofrece inteligencia sobre amenazas excepcional, proporcionando información detallada sobre posibles problemas de seguridad. Sus capacidades avanzadas de análisis ayudan a tu equipo a identificar y priorizar amenazas de manera efectiva. La monitorización en tiempo real garantiza que siempre estés al tanto de lo que sucede en tu red. Estas características hacen que QRadar SIEM sea una opción ideal para equipos enfocados en mejorar sus capacidades de detección de amenazas.
Características e integraciones destacadas:
Características incluyen análisis avanzados que te ayudan a priorizar amenazas según su impacto potencial. La monitorización en tiempo real mantiene tu red bajo vigilancia constante. La herramienta también ofrece análisis forense detallado, lo cual facilita las investigaciones después de un incidente.
Integraciones incluyen Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware y SAP.
Pros and Cons
Pros:
- Monitorización de red en tiempo real
- Inteligencia profunda sobre amenazas
- Capacidades avanzadas de análisis
Cons:
- La configuración inicial puede requerir conocimientos técnicos
- Opciones de personalización limitadas
Learn more about IBM Security QRadar SIEM: Mejor para la detección proactiva de amenazas
- Precios disponibles bajo solicitud
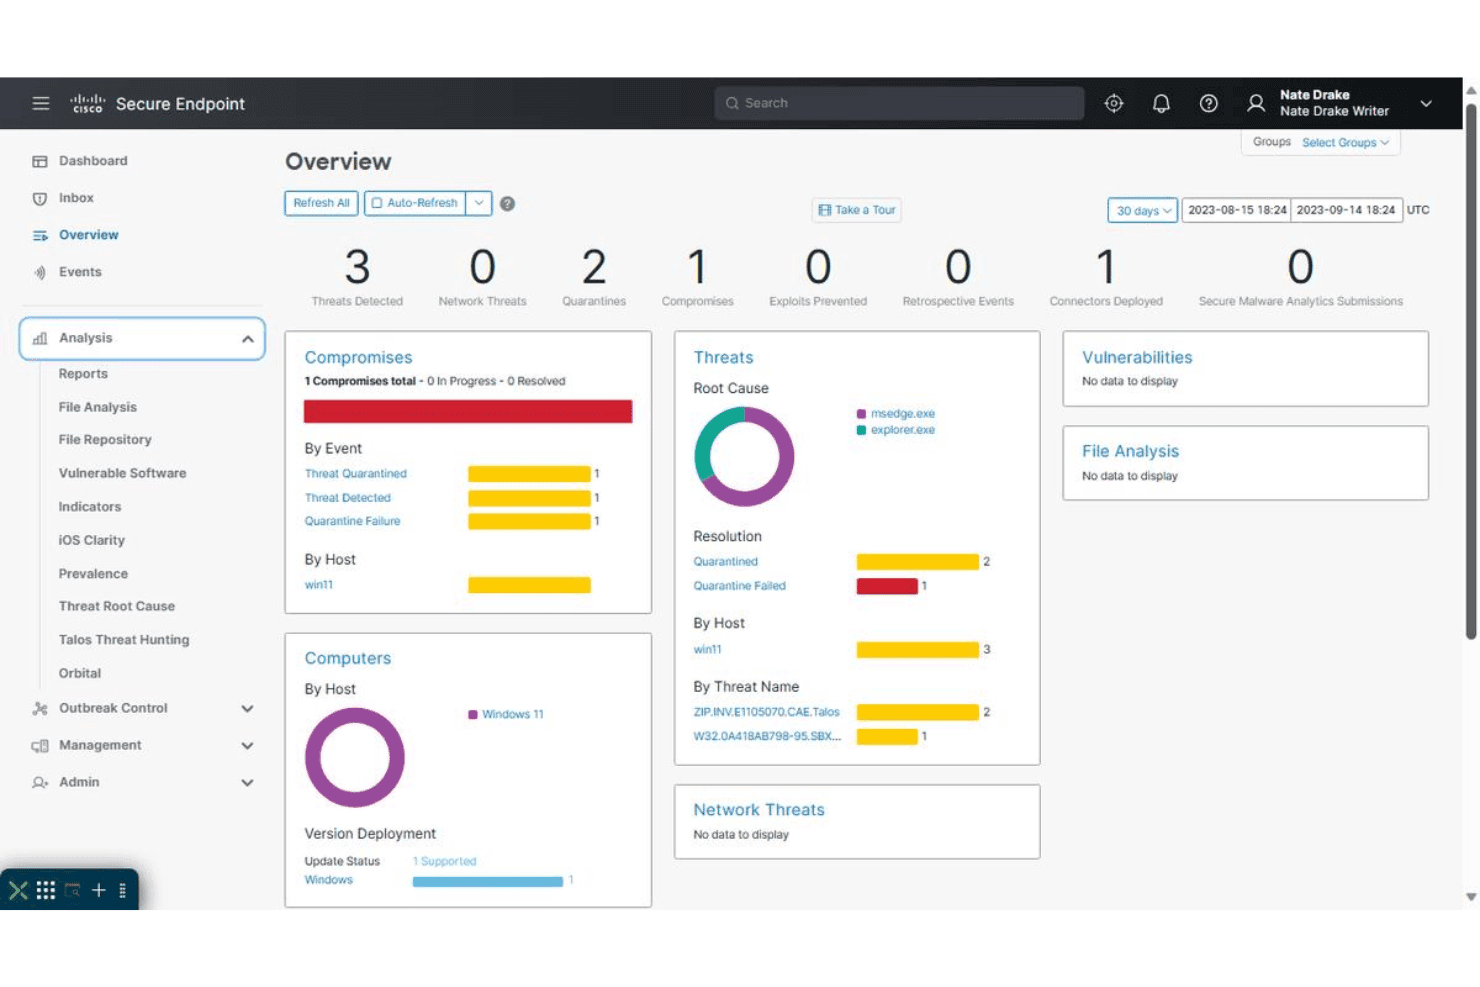
Cisco Secure Endpoint muestra un panel de control de seguridad con detecciones de amenazas, cuarentenas, compromisos y análisis de causa raíz a través de los hosts monitorizados. Cisco Secure Endpoint, anteriormente conocido como AMP for Endpoints, es una solución nativa en la nube diseñada para fortalecer la seguridad de los endpoints de tu organización. Se centra en mejorar las capacidades de respuesta ante incidentes, proporcionándote las herramientas necesarias para detectar, gestionar y responder eficazmente a las amenazas.
Por qué elegí Cisco Secure Endpoint: Una de las razones por las que elegí Cisco Secure Endpoint es por sus avanzadas capacidades de detección y respuesta en endpoints (EDR). Esta función es crucial para identificar y gestionar amenazas de manera proactiva, permitiendo a tu equipo responder rápidamente a los incidentes. Además, las capacidades integradas de XDR proporcionan una visión unificada de las amenazas a través de diferentes vectores, automatizando la gestión de incidentes y mejorando aún más los tiempos de respuesta.
Otra característica destacada es el Talos Threat Hunting, que ofrece una detección de amenazas impulsada por personas y alineada con el marco MITRE ATT&CK. Este enfoque proactivo ayuda a identificar amenazas ocultas y proporciona alertas de alta fidelidad junto con recomendaciones de remediación, asegurando que tu equipo siempre esté un paso adelante. El control de dispositivos USB es otra función crítica, que permite gestionar el uso de dispositivos y obtener visibilidad durante las investigaciones.
Características y integraciones destacadas de Cisco
Características incluyen la gestión de vulnerabilidades basada en el riesgo, que ayuda a identificar y gestionar vulnerabilidades para reducir posibles superficies de ataque. La solución también proporciona protección integral combinando la detección, respuesta y gestión de acceso de usuarios para los endpoints, garantizando una seguridad robusta. Además, ofrece capacidades de investigación mejoradas, permitiendo un análisis más profundo de las actividades de amenaza y mejorando las estrategias de respuesta.
Integraciones incluyen Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud y Cisco SecureX.
Pros and Cons
Pros:
- Las capacidades avanzadas de detección de amenazas mejoran la seguridad al identificar y responder de manera efectiva a diversas amenazas cibernéticas.
- La integración con otros productos de seguridad de Cisco proporciona un ecosistema de seguridad unificado.
- Las completas funciones de seguridad ofrecen protección multicapa y visibilidad de amenazas.
Cons:
- Desafíos de integración con otras soluciones de seguridad como Microsoft Defender y ESET.
- El rendimiento más lento en hardware antiguo puede ser un inconveniente para los usuarios con sistemas desactualizados.
Learn more about Cisco Secure Endpoints: Ideal para análisis de comportamiento
- Prueba gratuita de 90 días
- Precios bajo solicitud

VMWare Carbon Black ayuda a gestionar vulnerabilidades en máquinas virtuales. Carbon Black es una plataforma de seguridad para endpoints diseñada para equipos de TI y seguridad enfocados en proteger dispositivos y datos. Te ayuda a detectar, prevenir y responder a amenazas dirigidas a tus endpoints.
Por qué elegí Carbon Black: Destaca en la seguridad de endpoints, ofreciendo avanzadas medidas de detección y prevención de amenazas. Sus capacidades de monitoreo continuo brindan a tu equipo información en tiempo real sobre las actividades en los endpoints. Las funciones de respuesta a incidentes de la plataforma permiten actuar rápidamente para mitigar riesgos. Estas funcionalidades hacen de Carbon Black una opción sólida para equipos que priorizan la protección de endpoints.
Funciones destacadas e integraciones:
Las funciones incluyen detección avanzada de amenazas, que te ayuda a identificar rápidamente posibles problemas de seguridad. El monitoreo continuo te mantiene informado sobre las actividades en los endpoints en tiempo real. Las capacidades de respuesta a incidentes te permiten actuar con rapidez para mitigar amenazas.
Las integraciones incluyen Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta y Zscaler.
Pros and Cons
Pros:
- Información en tiempo real
- Detección avanzada de amenazas
- Monitoreo continuo de endpoints
Cons:
- Capacidades limitadas sin conexión
- Curva de aprendizaje pronunciada
Learn more about Carbon Black: La mejor para la detección de amenazas
- Prueba gratuita de 30 días
- Desde $3.82/activo/mes

Explora la completa solución SIEM de Rapid7 InsightIDR. Rapid7 InsightIDR es una herramienta de gestión de información y eventos de seguridad (SIEM) diseñada para equipos de seguridad informática. Te ayuda a detectar, investigar y responder a amenazas en toda tu red.
Por qué elegí Rapid7 InsightIDR: Destaca en la detección de amenazas utilizando análisis de comportamiento de usuarios para identificar anomalías. Sus cronogramas visuales de incidentes brindan una visión clara de posibles incidentes de seguridad, lo que facilita la respuesta rápida de tu equipo. Las capacidades de respuesta automatizada reducen el tiempo necesario para mitigar amenazas. Estas funciones lo convierten en una excelente opción para equipos enfocados en la gestión proactiva de amenazas.
Características e integraciones destacadas:
Las características incluyen análisis de comportamiento de usuario que te ayudan a detectar actividades sospechosas. Los cronogramas visuales de incidentes te ofrecen una vista integral de los eventos de seguridad. Las capacidades de respuesta automatizada de la herramienta te ayudan a gestionar las amenazas de manera eficiente.
Las integraciones incluyen AWS, Azure, Office 365, Cisco, Palo Alto Networks, VMware, Okta, Duo Security, ServiceNow y Splunk.
Pros and Cons
Pros:
- Capacidades de respuesta automatizada
- Detección efectiva de amenazas
- Cronogramas visuales de incidentes
Cons:
- Opciones de personalización limitadas
- Curva de aprendizaje pronunciada
Learn more about Rapid7 InsightIDR:
Otros programas de respuesta ante incidentes
Estas son algunas opciones adicionales de programas de respuesta ante incidentes que no llegaron a mi selección, pero que aun así merece la pena consultar:
- 11CrowdStrike Falcon InsightMejor para la protección de endpoints
- 12VaronisIdeal para obtener perspectivas de seguridad de datos
- 13Palo Alto NetworkIdeal para la detección de amenazas impulsada por IA
- 14TenableIdeal para la gestión de vulnerabilidades
- 15AcutinexIdeal para la detección de vulnerabilidades
- 16TripwireIdeal para monitorizar la integridad de archivos
- 17Greenbone OpenVASIdeal para escaneo de vulnerabilidades todo en uno
- 18LogRhythmMejor para evaluación de amenazas en tiempo real
- 19Cynet 360Ideal para la detección integral de amenazas
- 20RSA NetWitness PlatformLa mejor para información forense sobre amenazas
- 21Oligo SecurityMejor para el análisis de riesgos en bibliotecas de código abierto
Cómo Evalúo el Software de Respuesta a Incidentes
Cuando un ingeniero de guardia recibe una alerta a las 2 a.m., las herramientas que utiliza son importantes, así que divido mi evaluación en requisitos básicos indispensables y los diferenciadores que hacen destacar a las mejores plataformas.
Funcionalidad Principal (Requisitos Esenciales para Esta Lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) para cada funcionalidad principal que se enumera a continuación. Luego, calculo la puntuación total de la herramienta en forma de porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 75% para ser considerada en la inclusión.
- Alertas y Entrega de Notificaciones: Analizo cuántos canales soporta la herramienta—teléfono, SMS, push, correo electrónico, Slack—y si puede desduplicar alertas ruidosas de monitoreo antes de que saturen al responsable de guardia.
- Programación de Guardias y Escalación: Una buena gestión de rotaciones es importante cuando se opera cobertura 24/7 en distintos husos horarios, así que evalúo cómo cada herramienta gestiona las sustituciones, los niveles de escalación y los periodos de traspaso.
- Seguimiento del Ciclo de Vida del Incidente: Cada herramienta debe permitir a los equipos mover un incidente por las etapas definidas—de activado a reconocido a resuelto—con niveles de gravedad configurables y una bitácora de auditoría para revisiones de cumplimiento.
- Colaboración y Salas de Crisis: Verifico si la plataforma puede generar un canal dedicado en Slack o Microsoft Teams, convocar a los respondedores correctos y mantener una cronología para que los rezagados puedan ponerse al día rápidamente.
- Integraciones de Monitoreo e ITSM: El catálogo de integraciones de una herramienta dice mucho. Evalúo cómo se conecta con plataformas de observabilidad como Datadog o Prometheus y si sincroniza de forma bidireccional con plataformas ITSM como ServiceNow o Jira.
- Postmortem y Analítica de Respuestas: Tras resolver la emergencia, el equipo necesita datos. Busco plantillas de postmortem integradas, cronologías del incidente generadas automáticamente y paneles que rastreen las tendencias de MTTA y MTTR a lo largo del tiempo.
Una vez que tengo una lista de herramientas que cumplen con los criterios, considero qué es lo que distingue a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Así es como comparo y contrasto los diferentes proveedores:
Características Sobresalientes
El mapeo de dependencias de servicios es esencial—cuando se produce un incidente, saber qué sistemas aguas arriba están afectados y quién los gestiona reduce el tiempo de triage significativamente. También busco runbooks automáticos que puedan iniciar diagnósticos o reiniciar un servicio sin esperar intervención humana. La asistencia en incidentes mediante IA aporta valor al clasificar alertas automáticamente y sugerir causas raíces durante el análisis. Las páginas públicas de estado mantienen informados a los interesados externos durante interrupciones, evitando que el equipo de soporte se vea desbordado con solicitudes de actualización.
Más Allá de las Características
El cumplimiento y la postura de seguridad pesan mucho—verifico la certificación SOC 2 Tipo II, soporte para SSO/SAML y controles de acceso basados en roles, especialmente para equipos en sectores regulados como salud o finanzas. La transparencia de precios también es importante, ya que los modelos por respondedor pueden aumentar los costos a medida que crece el equipo de guardia. Evalúo si el proveedor ofrece un plan gratuito para que equipos pequeños puedan probar la plataforma antes de comprometerse. La flexibilidad de implementación cierra el círculo, pues algunas organizaciones necesitan opciones de residencia de datos o instalaciones autohospedadas para cumplir con políticas internas de gobernanza.
Cómo elegir un programa de respuesta ante incidentes
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la concentración mientras avanzas en tu proceso específico de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué tener en cuenta |
| Escalabilidad | Asegúrate de que el software pueda crecer al ritmo de las necesidades de tu organización. Comprueba si puede gestionar un mayor volumen de datos y de usuarios sin comprometer el rendimiento. |
| Integraciones | Comprueba si el software se integra perfectamente con tus herramientas existentes, como los sistemas de software SIEM, los servicios en la nube y las soluciones de seguridad para endpoints. Esto ayudará a agilizar tu flujo de trabajo y mejorar la eficiencia general. |
| Personalización | Busca un software que te permita adaptar los paneles, las alertas y los informes a tus necesidades específicas. La personalización garantiza que la herramienta cumpla tus requisitos operativos únicos. |
| Facilidad de uso | Elige un software con una interfaz intuitiva que reduzca la curva de aprendizaje de tu equipo. Un diseño fácil de usar puede acelerar la implementación y mejorar las tasas de adopción. |
| Presupuesto | Evalúa el coste total de propiedad, incluidas las tarifas de suscripción, los costes de configuración y los posibles complementos. Asegúrate de que se ajuste a tu presupuesto y cumpla todos los requisitos necesarios. |
| Medidas de seguridad | Verifica que el software incluya funciones de seguridad sólidas, como cifrado, software de alertas de TI y actualizaciones periódicas. Esto es fundamental para proteger los datos confidenciales y garantizar el cumplimiento de las normativas del sector. |
| Servicios de soporte | Ten en cuenta el nivel de soporte al cliente ofrecido, como la disponibilidad las 24 horas del día, los 7 días de la semana, y los gestores de cuentas dedicados. Un soporte rápido y fiable puede ser crucial durante los incidentes. |
| Cumplimiento | Asegúrate de que el software cumpla los estándares del sector y los requisitos normativos pertinentes para tu organización, como el RGPD o la HIPAA, para evitar posibles multas y problemas legales. |
Tendencias del software de respuesta a incidentes
En mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de versiones de distintos proveedores de software de respuesta a incidentes. Estas son algunas de las tendencias emergentes que estoy siguiendo:
- Detección de amenazas basada en IA: Cada vez más proveedores utilizan la IA para mejorar las capacidades de detección de amenazas. La IA ayuda a identificar patrones y anomalías con mayor rapidez y ofrece información en tiempo real. Empresas como IBM QRadar están a la vanguardia con análisis mejorados mediante IA.
- Soluciones nativas de la nube: Los proveedores están pasando a arquitecturas nativas de la nube, lo que permite una mayor escalabilidad y flexibilidad. Esta tendencia favorece a los equipos remotos y facilita el acceso a las actualizaciones. Soluciones como CrowdStrike Falcon están completamente basadas en la nube y ofrecen una implementación fluida.
- Modelos de seguridad de confianza cero: Implementar un enfoque de confianza cero se está convirtiendo en algo fundamental. Este modelo garantiza que se verifique cada solicitud de acceso, lo que reduce el riesgo de amenazas internas. Palo Alto Networks ha integrado los principios de confianza cero en sus ofertas.
- Análisis del comportamiento: Cada vez más herramientas integran análisis del comportamiento para detectar actividades inusuales de los usuarios. Esto ayuda a identificar amenazas internas y cuentas comprometidas. Rapid7 InsightIDR utiliza análisis del comportamiento para mejorar su detección de amenazas.
- Fuentes integradas de inteligencia sobre amenazas: Los proveedores ofrecen cada vez más fuentes integradas de inteligencia sobre amenazas para proporcionar información actualizada sobre estas. Esto ayuda a los usuarios a priorizar los riesgos de forma más eficaz. FireEye Helix ofrece una integración completa de inteligencia sobre amenazas.
¿Qué es el software de respuesta a incidentes?
El software de respuesta a incidentes es un conjunto de herramientas diseñado para ayudar a las organizaciones a detectar, gestionar y responder a las amenazas de ciberseguridad. Los profesionales de la seguridad informática y los equipos de respuesta a incidentes suelen utilizar estas herramientas para proteger sus redes y datos.
La detección de amenazas, la supervisión en tiempo real y las alertas automatizadas ayudan a identificar riesgos y gestionar incidentes de forma eficaz. Al evaluar las opciones, considera la posibilidad de revisar servicios completos de respuesta a incidentes cibernéticos que ofrezcan estas capacidades esenciales. En general, estas herramientas mejoran la capacidad de una organización para mantener la seguridad y el cumplimiento normativo.
Funciones del software de respuesta a incidentes
Al seleccionar un software de respuesta a incidentes, presta atención a las siguientes funciones clave:
- Alertas automatizadas: Notifica al instante a tu equipo cuando se detectan amenazas o actividades inusuales, para que puedas actuar antes de que los problemas pequeños se conviertan en problemas importantes.
- Gestión de casos: Organiza todos los detalles de los incidentes, las pruebas y la comunicación en un solo lugar práctico. Esto te ayuda a realizar un seguimiento del progreso, asignar tareas y asegurarte de que nada se pase por alto.
- Automatización de procedimientos: Te permite crear e implementar procedimientos de respuesta estandarizados y paso a paso. Automatizar las tareas rutinarias significa que puedes responder más rápido y con menos errores, especialmente en momentos de gran tensión.
- Seguimiento y generación de informes de incidentes: Ofrece una forma sencilla de supervisar el ciclo de vida de cada incidente, desde la detección hasta la resolución, y generar informes detallados sobre cómo se gestionó. Estos datos te ayudan a encontrar patrones y mejorar tus procesos con el tiempo.
- Integraciones con terceros: Se conecta con tus otras herramientas de seguridad y TI (como SIEMs, correo electrónico y sistemas de gestión de tickets), para que puedas recopilar datos y tomar medidas coordinadas sin tener que cambiar continuamente de plataforma.
- Controles de acceso basados en roles: Garantiza que la información confidencial solo sea visible para los miembros adecuados del equipo. Esto protege los datos de tu organización y mantiene seguros los detalles confidenciales durante un incidente.
- Herramientas de comunicación: Proporciona canales seguros para que tu equipo converse, comparta actualizaciones y coordine las respuestas en tiempo real. Una buena comunicación es fundamental cuando cada segundo cuenta.
- Recopilación de datos forenses: Facilita la recopilación y conservación de pruebas fundamentales durante un incidente. Esto significa que puedes averiguar qué ocurrió y respaldar cualquier investigación o auditoría posterior al incidente.
- Paneles personalizables: Muestra las métricas y alertas que más te importan en un formato claro y visible de un vistazo. Personalizar tu panel te permite detectar tendencias y resolver rápidamente los problemas urgentes.
Funciones habituales de IA del software de respuesta a incidentes
Además de las funciones estándar del software de respuesta a incidentes mencionadas anteriormente, muchas de estas soluciones están incorporando IA con funciones como:
- Detección automatizada de amenazas: Utiliza IA para analizar continuamente el tráfico de red y los registros del sistema, detectando patrones sospechosos o comportamientos poco frecuentes de forma más rápida y precisa que las herramientas tradicionales basadas en reglas.
- Priorización inteligente de alertas: Ordena y clasifica las alertas mediante el análisis de su contexto y posible impacto. Esto significa que puedes centrarte en lo que realmente importa en lugar de quedar sepultado por falsas alarmas.
- Análisis de la causa raíz basado en IA: Examina enormes cantidades de datos de incidentes para determinar rápidamente por qué y cómo comenzó un incidente. Esto acelera tu investigación y te ayuda a evitar que se repita.
- Detección de anomalías: Utiliza el aprendizaje automático para detectar desviaciones respecto al comportamiento normal de los usuarios o del sistema, señalando indicios tempranos de vulneración que los humanos podrían pasar por alto.
- Predicción de incidentes: Predice posibles amenazas o vulnerabilidades futuras basándose en patrones históricos, lo que te permite pasar de una respuesta reactiva a una proactiva y corregir posibles brechas antes de que los atacantes las encuentren.
Ventajas del software de respuesta a incidentes
Implementar un software de respuesta a incidentes ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Detección más rápida de amenazas: La supervisión en tiempo real y las alertas automatizadas ayudan a tu equipo a identificar y abordar las amenazas rápidamente.
- Mejora del cumplimiento: Las funciones de generación de informes de cumplimiento ayudan a cumplir las normativas del sector y reducen el riesgo de multas.
- Mayor nivel de seguridad: Las funciones de supervisión continua y detección de amenazas refuerzan tu seguridad general.
- Asignación eficiente de recursos: Los análisis avanzados priorizan las amenazas, lo que permite a tu equipo centrarse en los problemas más urgentes.
- Reducción del tiempo de respuesta: La automatización de la respuesta a incidentes minimiza el impacto de las brechas de seguridad al permitir actuar con rapidez.
- Análisis de datos esclarecedor: El análisis del comportamiento de los usuarios proporciona información sobre posibles amenazas internas y mejora las medidas de seguridad.
- Flexibilidad de integración: Las capacidades de integración garantizan un funcionamiento fluido con las herramientas existentes y mejoran la eficiencia del flujo de trabajo.
Costes y precios del software de respuesta a incidentes
Para seleccionar un software de respuesta a incidentes es necesario comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las funciones, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las funciones que suelen incluir las soluciones de software de respuesta a incidentes:
Tabla comparativa de planes de software de respuesta a incidentes
| Tipo de plan | Precio medio | Características habituales |
| Plan gratuito | $0 | Software básico de detección de intrusiones, alertas limitadas y asistencia de la comunidad. |
| Plan personal | $5-$25/user/month | Supervisión en tiempo real, alertas automatizadas e informes básicos. |
| Plan empresarial | $30-$75/user/month | Análisis avanzados, informes de cumplimiento y análisis del comportamiento de los usuarios. |
| Plan para empresas | $80-$150/user/month | Paneles personalizables, capacidades de integración y asistencia dedicada. |
Preguntas frecuentes sobre el software de respuesta a incidentes
Estas son algunas respuestas a preguntas frecuentes sobre el software de respuesta a incidentes:
¿Cómo se puede garantizar la eficacia de un plan de respuesta a incidentes con software?
Utiliza un software compatible con pruebas periódicas, supervisión en tiempo real y flujos de trabajo claros para mantener la eficacia del plan. Realiza un seguimiento de los incidentes, automatiza los manuales de procedimientos y revisa las métricas de respuesta para detectar rápidamente los puntos débiles. Asegúrate de que tus herramientas se integren con los sistemas de comunicación y registro, y programa ejercicios periódicos de simulación para probar tanto a tu equipo como a la plataforma.
¿Cómo mejora el análisis del comportamiento la respuesta a incidentes?
El análisis del comportamiento detecta patrones inusuales aprendiendo cómo es el comportamiento “normal” de tus sistemas. Con las plataformas de respuesta a incidentes, recibirás alertas sobre posibles amenazas basadas en desviaciones, como ubicaciones de inicio de sesión inesperadas o accesos a archivos. Esto permite a tu equipo encontrar más rápidamente ataques sigilosos o cambiantes que las reglas estándar podrían pasar por alto.
¿Qué ventajas ofrecen las alertas automatizadas a los equipos de respuesta a incidentes?
Las alertas automatizadas aceleran tu respuesta al notificar inmediatamente a tu equipo cualquier actividad sospechosa. Son fiables y evitan que los incidentes pasen desapercibidos, lo que te permite abordar las amenazas en cuanto surgen. Las alertas en tiempo real mejoran el tiempo de reacción y garantizan que todos sigan el mismo proceso, manteniendo la coherencia entre turnos.
¿Por qué es importante la escalabilidad en el software de respuesta a incidentes?
La escalabilidad significa que tu software puede gestionar más datos, usuarios e integraciones a medida que crece tu organización. No se ralentizará ni tendrás que cambiar de plataforma después de una fusión o durante una fase de rápido crecimiento. Para los CTO, esto garantiza la protección de entornos más grandes y complejos con el mismo conjunto de herramientas de confianza.
¿Qué integraciones debe admitir el software de respuesta a incidentes para entornos de TI empresariales?
Busca soluciones que se integren con tu SIEM, proveedores de nube, detección de endpoints, herramientas de gestión de tickets y plataformas de comunicación como Slack o Teams. Encuentra software que se conecte con tus plataformas de supervisión, como Sumo Logic o una alternativa y herramientas DevSecOps. Las integraciones fluidas te permiten iniciar investigaciones, automatizar la creación de tickets y escalar incidentes sin cambiar de herramienta, lo que hace que tu respuesta sea más rápida y coordinada.
¿Cómo se mide el ROI de las inversiones en software de respuesta a incidentes?
Mide el ROI realizando un seguimiento de la reducción de los tiempos de respuesta a incidentes, la disminución de las brechas graves y el esfuerzo manual que ahorra tu equipo. Considera también las multas reglamentarias evitadas, la mejora del tiempo de actividad y la reducción del coste de investigar falsos positivos. Si tu plataforma agiliza los flujos de trabajo y mantiene el funcionamiento fluido de tu empresa, estás obteniendo un valor real.
¿Puede el software de respuesta a incidentes ayudar con el cumplimiento normativo?
Sí, muchas plataformas automatizan la recopilación de pruebas, garantizan la documentación de los incidentes y generan informes preparados para el cumplimiento normativo. Esto simplifica las auditorías y te ayuda a demostrar que tu respuesta cumple normativas como el RGPD o la HIPAA, al tiempo que reduce el tiempo que tu equipo dedica a la documentación.