
Wir hören täglich von Datenschutzverletzungen – zumindest scheint es so. Aber wie viele Menschen wissen tatsächlich, was dieser Begriff bedeutet? Hier ist eine klare Definition, die Sie verwenden können, mit freundlicher Genehmigung von Israel Mazin, Mitgründer, CEO und Vorstandsvorsitzender von Memcyco: „Eine Datenschutzverletzung ist der unbefugte Zugriff auf und die Entnahme von sensiblen, vertraulichen oder geschützten Informationen.“
Es gibt übrigens einen Grund dafür, dass offenbar alle über Datenschutzverletzungen sprechen: Sie nehmen stetig zu, und 2023 brachte einen deutlichen Anstieg. Sicherheitsexperten und andere IT-Fachleute nutzen eine breite Palette an Cybersicherheitssoftware und Tools – von Sicherheitsrisikobewertungen bis hin zur Schadensbegrenzung im Falle eines Vorfalls.
In diesem Artikel erkläre ich, wie und warum Datenschutzverletzungen entstehen und was CTOs und andere Technologieführungskräfte dagegen unternehmen können. Beginnen wir.

Was ist eine Datenschutzverletzung?
Hier sind zwei weitere unkomplizierte Definitionen einer Datenschutzverletzung:
- „Eine Datenschutzverletzung liegt vor, wenn auf vertrauliche, geschützte oder sensible Daten zugegriffen wird, diese offengelegt oder ohne Genehmigung entwendet werden“, sagt Will Teevan, CEO von Recast Software.
- „Eine Datenschutzverletzung ist der unbefugte Zugriff auf private oder sensible Daten sowie deren Diebstahl, Änderung, Übertragung oder Verkauf infolge eines Sicherheitsvorfalls“, sagt Andrew Kraut, leitender Forschungsingenieur bei Permiso.
Diese Definitionen weisen auf ein Muster hin: Eine Datenschutzverletzung umfasst den unbefugten Zugriff auf sensible Informationen und deren anschließenden Diebstahl oder eine andere unbefugte Nutzung.
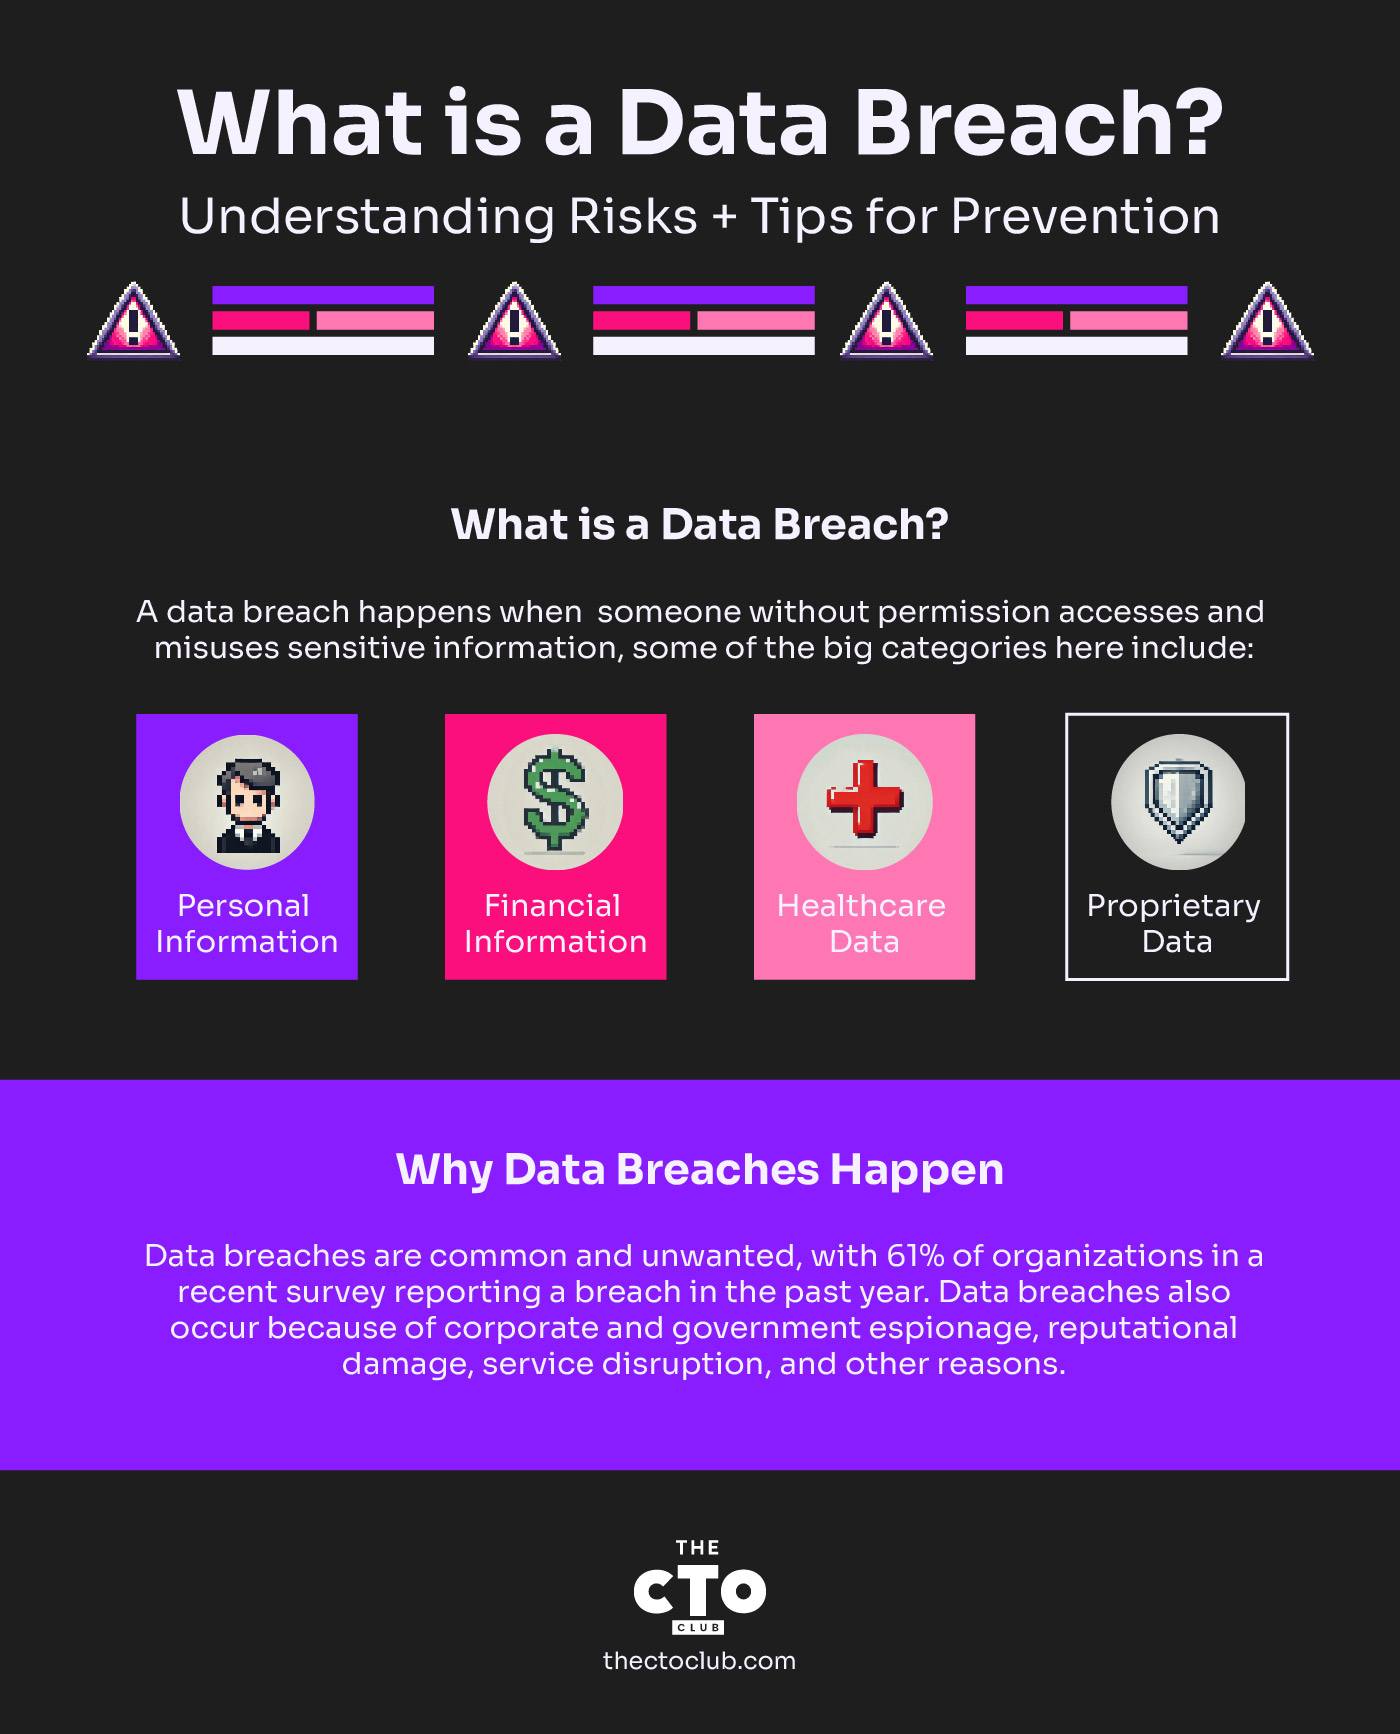
Heutzutage könnten praktisch alle vertraulichen Informationen – also Informationen, die nicht anderweitig öffentlich zugänglich sind – als sensibel gelten. Zu den wichtigsten Kategorien gehören jedoch:
- Persönliche Informationen: Dazu können alle personenbezogenen Daten gehören – auch als PII bezeichnet –, die ein Unternehmen über seine Kunden erhebt, etwa Adressen, Telefonnummern, Führerscheinnummern, Reisepassnummern, Sozialversicherungsnummern, Geburtsdaten usw.
- Finanzinformationen: Dazu gehören typischerweise Bankkontonummern, Kreditkartennummern oder andere Anmeldedaten, die Hacker und Cyberkriminelle verwenden könnten, um die Finanzkonten einer Person oder Organisation zu kompromittieren oder Geld daraus zu stehlen.
- Gesundheitsdaten: Obwohl diese zu Recht als „persönliche Informationen“ betrachtet werden können, verdienen Gesundheitsinformationen eine eigene Erwähnung, da die Branche zu einem massiven Ziel für Cyberangreifer und andere böswillige Akteure geworden ist, die von Ransomware und anderen Bedrohungsvektoren profitieren wollen.
- Unternehmenseigene Daten: Dazu gehören private oder unternehmenseigene Informationen eines Unternehmens – vom geistigen Eigentum über Forschungs- und Entwicklungspläne bis hin zu Marktstrategien und vielem mehr.
Warum Datenschutzverletzungen entstehen
Man muss kein CISO oder anderer Sicherheitsexperte sein, um zu verstehen, dass Datenschutzverletzungen schlecht sind. Keine Person und keine Organisation möchte, dass so etwas passiert – dennoch kommt es regelmäßig dazu. In einer kürzlich von Teevans Unternehmen gemeinsam mit dem Ponemon Institute durchgeführten Umfrage gaben 61 % der Befragten an, dass ihre Organisation in den vorangegangenen 12 Monaten Opfer einer Datenschutzverletzung geworden war.
Diese Daten unterstreichen die allgegenwärtige Natur von Cybersicherheitsbedrohungen und den dringenden Bedarf für Unternehmen, ihre Abwehrmaßnahmen zu verstärken.
Warum sind Datenschutzverletzungen so häufig? Einfach gesagt: Sie funktionieren. Cyberangreifer und andere böswillige Akteure haben Cyberkriminalität zu einer lukrativen Branche gemacht und verfügen über ein zunehmend ausgefeiltes Arsenal an Angriffswerkzeugen und -techniken, um ihre Ziele anzugreifen. Finanzieller Gewinn ist zwar das häufigste Motiv, aber nicht das einzige. Datenschutzverletzungen erfolgen auch aufgrund von Wirtschafts- und Regierungsspionage, zur Schädigung des Ansehens, zur Unterbrechung von Diensten und aus anderen Gründen.
Das Entscheidende ist, dass Cyberkriminelle es sich leisten können, zu scheitern – und zwar oft –, während ihre Ziele dies in der Regel nicht können.
„Angreifer müssen nur einmal Erfolg haben, Verteidiger hingegen müssen jedes Mal richtig liegen“, sagt Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Wie es zu Datenschutzverletzungen kommt
Ein weiterer wesentlicher Grund für Datenschutzverletzungen ist, dass es in unserem zunehmend digitalen Zeitalter mehr Sicherheitsrisiken und Bedrohungsvektoren gibt als je zuvor. „Die Komplexität und Raffinesse von Cyberbedrohungen entwickeln sich ständig weiter“, sagt Teevan.
Im Großen und Ganzen lassen sich diese Bedrohungen normalerweise einer (oder mehreren) der folgenden Kategorien zuordnen:
- Menschliches Versagen: Dies ist seit Langem eine der häufigsten grundlegenden Ursachen für Datenschutzverletzungen: Menschen machen Fehler. Im Sicherheitskontext kann dies alles umfassen – von der Verwendung (und Wiederverwendung) schwacher Passwörter über den versehentlichen falschen Umgang mit sensiblen Daten bis hin zu Fehlkonfigurationen von Cloud-Konten und mehr. Selbst etwas scheinbar so „Einfaches“ wie ein verlorenes Telefon oder ein verlorener Laptop könnte zu einem Sicherheitsvorfall führen. Darüber hinaus handelt es sich nicht immer um einen Fehler – verschiedene interne Bedrohungen können zu Sicherheitsverletzungen innerhalb der Organisation führen.
- Cyberangriffe: Diese Kategorie hat im Laufe der Zeit erheblich an Umfang und Komplexität zugenommen und umfasst eine große Vielfalt bösartiger Werkzeuge und Methoden, die Cyberangreifer einsetzen können, um sich unbefugten Zugriff auf die Daten einer Organisation zu verschaffen.
„Cyberangriffe wie Phishing-Angriffe, Schadsoftware oder Erpressungstrojaner nutzen Sicherheitslücken, um sich unbefugten Zugriff auf Systeme zu verschaffen“, sagt Teevan.
Zu den weiteren Cyberangriffen gehören verteilte Denial-of-Service- oder DDoS-Angriffe, die darauf abzielen, Webanwendungen eines Unternehmens zu stören oder lahmzulegen, sowie die Übernahme von Cloud-Konten.
- Systemschwachstellen: Schließlich gibt es in den IT- und Geschäftssystemen eines Unternehmens zahlreiche potenzielle Schwachstellen – manchmal als Folge anfänglichen menschlichen Versagens. Dazu gehören beispielsweise nicht gepatchte oder anderweitig veraltete Software, falsch konfigurierte Cloud- oder SaaS-Konten sowie unzureichende Werkzeuge, Prozesse und Richtlinien zur Minimierung von Sicherheitsrisiken und zur Reaktion auf Vorfälle.
Bemerkenswerte Datenschutzverletzungen
Oh, wo sollen wir anfangen? Allein aus dem letzten Jahrzehnt oder so könnte man ein Buch mit bemerkenswerten Datenschutzverletzungen füllen. Im Ernst: Eine Wikipedia-Liste von Datenschutzverletzungen liest sich wie ein Verzeichnis der wichtigsten großen Unternehmen und Regierungsbehörden und enthält mehr als 460 Verweise.
Hier sind einige Beispiele für bemerkenswerte Datenschutzverletzungen:
- Im Jahr 2013 wurde das Internetunternehmen Yahoo gehackt – ein Vorfall, der heute häufig als größte Datenschutzverletzung aller Zeiten bezeichnet wird. Später wurde bekannt, dass bei dem Angriff alle 3 Milliarden Yahoo-Benutzerkonten kompromittiert wurden.
- Im Jahr 2009 berichtete Wired, dass die National Archives and Records Administration einen möglichen Verlust persönlicher Daten von mehreren zehn Millionen US-Militärveteranen untersuchte. Die Ursache? Eine fehlerhafte Festplatte, die an einen Anbieter zurückgeschickt wurde, ohne die darauf befindlichen Daten zuvor ordnungsgemäß zu löschen.
- Ende 2022 wurden dem Videospielhersteller Activision Spiel- und Mitarbeiterdaten gestohlen, nachdem ein Mitarbeiter auf einen Phishing-Betrug hereingefallen war.
- Ende 2023 verschafften sich Cyberangreifer Zugriff auf die persönlichen Daten von etwa 6,9 Millionen Kunden der Genealogie- und Ahnenforschungswebsite 23andMe – deutlich mehr als ursprünglich berichtet.
Die Bedeutung der frühzeitigen Erkennung von Datenschutzverletzungen
Wenn man selbst einen kurzen Rückblick auf die Geschichte von Datenschutzverletzungen wirft, zeichnet sich ein Muster ab: Zwar ist keine Datenschutzverletzung jemals „gut“ (zumindest nicht, wenn man nicht der Angreifer ist), doch viele fallen weitaus schlimmer aus als nötig, weil sie entweder zu lange unbemerkt oder nicht gemeldet blieben.
Darüber hinaus richten manche Organisationen letztlich weitaus größeren Schaden an als durch den ursprünglichen Vorfall, indem sie einfach versuchen, ihn unter den Teppich zu kehren, anstatt den betroffenen Parteien rechtzeitig eine angemessene Benachrichtigung über die Datenschutzverletzung zukommen zu lassen.
Die schnelle Erkennung und Reaktion auf Datenschutzverletzungen ist entscheidend, um deren Auswirkungen zu minimieren. Dies ist eine treibende Kraft hinter Sicherheitsansätzen wie „von einer Sicherheitsverletzung ausgehen“, bei denen die Sicherheitsstrategie davon ausgeht, dass Vorfälle zwangsläufig eintreten können und werden.
Eine ähnliche Denkweise durchdringt mehrere Konzepte und Strategien der modernen Datensicherheit, wie Zero Trust und das Prinzip der geringsten Privilegien – Sicherheitsvorfälle sind unvermeidlich, warum also sicherstellen, dass Ihre Fähigkeiten zur Erkennung, Abwehr und Reaktion auf Vorfälle so stark wie möglich sind?
Die Auswirkungen von Datenschutzverletzungen auf SaaS-Unternehmen
Dies gilt zwar für Unternehmen jeder Form und Größe, ist aber für SaaS-Unternehmen besonders wichtig, da ihr gesamtes Geschäftsmodell auf dem Vertrauen in die digitalen Produkte und Dienstleistungen des Unternehmens beruht. SaaS-Datenschutzverletzungen haben zahlreiche negative Auswirkungen, wenn sie unentdeckt bleiben oder ihre Folgen nicht ordnungsgemäß bewältigt werden, darunter:
- Finanzielle Verluste
- Rufschädigung
- Auswirkungen auf die rechtliche und regulatorische Compliance
Während finanzielle Verluste am greifbarsten erscheinen mögen, können Folgen wie eine Rufschädigung deutlich länger anhalten, da sowohl B2B- als auch B2C-SaaS-Unternehmen für ihren Erfolg auf digitales Vertrauen angewiesen sind.
Prävention und Eindämmung von Datenschutzverletzungen
Die Herausforderungen sind hier ebenso eindeutig wie zahlreich. Jede Organisation, die in Bezug auf Datensicherheit sprichwörtlich den Kopf in den Sand steckt, lädt einen Sicherheitsvorfall geradezu ein.
Was sollten wir also dagegen tun? Experten empfehlen verschiedene bewährte Verfahren und Tools für Datensicherheit.

Bewährte Verfahren für Datensicherheit: 6 Prinzipien
1. Bewerten und stärken Sie Ihre Cybersicherheitslage: „Beginnen Sie damit, Ihre aktuellen Cybersicherheitsmaßnahmen zu bewerten“, sagt Teevan. „Nutzen Sie Tools, die dabei helfen, potenzielle Risiken zu quantifizieren und Einblicke in Systemschwachstellen und veraltete Anwendungen zu geben.“
2. Patchen, patchen, patchen: Ein konsequentes Patch-Management ist ein entscheidender Faktor, um Systemschwachstellen zu minimieren und die Anzahl bekannter und unbekannter (auch als „Zero-Day“-Exploits bezeichneter) Schwachstellen zu reduzieren, die Angreifern zur Verfügung stehen.
„Die Automatisierung des Patch-Prozesses für Betriebssysteme und Anwendungen ist entscheidend, da sie eine schnelle Bereitstellung von Patches ermöglicht und das Zeitfenster für eine Ausnutzung der Schwachstelle deutlich verkürzt“, sagt Teevan.
3. Priorisieren Sie Transparenz und Kontrolle über Ihre Umgebungen: In der IT-Sicherheit gilt allgemein, dass man nichts schützen kann, was man nicht sieht – böswillige Akteure gedeihen im Verborgenen. Im IT-Kontext bedeutet dies jene Bereiche in den Systemen einer Organisation, die der Organisation selbst unbekannt oder nicht sichtbar sind.
Dazu gehört auch der Einsatz von Tools zur Überwachung des Dark Web für kompromittierte Daten, auf denen gestohlene Informationen häufig gehandelt werden.
„Ein umfassender Überblick über Ihre Hardware- und Softwarelandschaft ist für fundierte Entscheidungen und eine effektive Risikobewertung unerlässlich“, sagt Teevan.
„Diese erhöhte Transparenz in IT-Umgebungen ermöglicht es Organisationen, Schwachstellen zu erkennen, den Systemzustand zu überwachen und sicherzustellen, dass alle Ressourcen auf dem aktuellen Stand und gegen potenzielle Bedrohungen geschützt sind.“
Zusätzlich zur Echtzeittransparenz und -überwachung benötigen Sie auch eine „Papier“-Spur, um bei Bedarf Audits zu unterstützen und ein detailliertes Verständnis von Sicherheitsvorfällen zu ermöglichen.
Kraut von Permiso empfiehlt, Datenzugriffe zu protokollieren: „Neben den regulatorischen Anforderungen ist die Protokollierung von Datenzugriffen eine hervorragende Möglichkeit, zu überprüfen, ob die richtigen Personen Zugriff auf die richtigen Daten erhalten (oder ihnen der Zugriff verweigert wird).“
4. Gehen Sie umsichtig mit Benutzerberechtigungen um: Menschliche Fehler wird es immer geben, aber Sie können damit ganz einfach umgehen, indem Sie den Daten- und Systemzugriff von Personen auf das beschränken, was sie für ihre Arbeit benötigen – und auf nichts darüber hinaus.
„Übermäßige Administratorrechte laden zu Angriffen ein“, sagt Teevan. „Beschränken Sie den Benutzerzugriff auf die wesentlichen Funktionen, um das Risiko unbefugter Aktionen zu verringern, die die Sicherheit gefährden könnten.“
Kraut empfiehlt, solche Datenschutzstrategien so früh wie möglich umzusetzen: „Integrieren Sie Datenschutzstrategien von Anfang an: Wenn Ihre Ingenieure aufgrund technischer Kontrollen nicht auf vertrauliche Daten zugreifen können, ist es sehr wahrscheinlich, dass Angreifer dies ebenfalls nicht können. Diese Kontrollen lassen sich nur schwer nachträglich implementieren, sobald die Daten vorhanden sind.“
Ebenso erfordert und erzwingt die Begrenzung menschlicher Fehler als Ursache von Datenlecks starke Passwörter und Tools wie die Multi-Faktor-Authentifizierung.
5. Einen menschenzentrierten Ansatz für Cybersicherheit verfolgen: Betrachten Sie den menschlichen Faktor nicht als Schwäche – Menschen sollten ein wesentlicher Bestandteil Ihrer Stärke sein.
„Entwickeln Sie ein maßgeschneidertes Schulungskonzept für Cybersicherheit und führen Sie regelmäßig Simulationen durch, um die Einsatzbereitschaft der Mitarbeitenden zu testen“, empfiehlt Kraut. Diese proaktive Strategie trägt dazu bei, das durch menschliche Fehler verursachte Risiko zu mindern, die einen wesentlichen Faktor bei Datenschutzverletzungen darstellen.
Kraut empfiehlt hier außerdem eine weitere menschenorientierte Praxis: „Überprüfen Sie gegenseitig Ihre Arbeit: Jede Branche kann von dieser Praxis profitieren,“, sagt er. „Kommerzielle Fluggesellschaften setzen zwei Piloten ein, die sich gegenseitig überprüfen.
Felskletterer verwenden mehrere Sicherungspunkte. Sicherheitstechniker können Code- und Architekturprüfungen einsetzen, um Versäumnisse vor der Inbetriebnahme zu erkennen.“
6. Regelmäßige Bewertungen von Cyberrisiken durchführen: Formelle Risikobewertungen helfen dabei, Schwachstellen zu identifizieren und zu priorisieren. Die Nutzung des Fachwissens Dritter kann eine unvoreingenommene Sichtweise bieten und die Wirksamkeit Ihrer Cybersicherheitsstrategie erhöhen.
Tools zur Verhinderung von Datenschutzverletzungen
Datenschutzverletzungen können jedem Unternehmen passieren, doch mit den richtigen Tools und Technologien können Sie Ihr Risiko erheblich reduzieren.
Hier sind wichtige Kategorien von Tools, die zum Schutz sensibler Daten beitragen und Bedrohungen erkennen, bevor sie zu schwerwiegenden Vorfällen werden:
1. Tools zur Verhinderung von Datenverlust (DLP)
DLP-Tools wurden entwickelt, um den unbefugten Zugriff auf sensible Daten oder deren unbefugte Übertragung zu verhindern. Diese Tools überwachen und kontrollieren Daten während der Übertragung (z. B. E-Mails und Dateiübertragungen), gespeicherte Daten und Daten während ihrer Verarbeitung.
DLP-Systeme identifizieren automatisch sensible Informationen wie Kreditkartennummern oder geistiges Eigentum und setzen Sicherheitsrichtlinien durch, um Datenlecks zu verhindern.
- Empfohlene Tools: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Verschlüsselungstools
Verschlüsselung ist eine der effektivsten Methoden, um Daten vor einer Kompromittierung zu schützen. Durch die Verschlüsselung sensibler Daten bleiben diese unlesbar, selbst wenn sie abgefangen oder unbefugt abgerufen werden. Moderne Verschlüsselungstools können Daten im Ruhezustand, während der Übertragung und auf Geräten wie Laptops und Mobiltelefonen schützen.
- Empfohlene Tools: BitLocker, VeraCrypt, AxCrypt
3. Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS)
IDPS-Tools helfen dabei, verdächtige Aktivitäten in Ihrem Netzwerk zu erkennen und zu verhindern, die auf eine Datenschutzverletzung hindeuten könnten. Diese Systeme überwachen den Datenverkehr auf ungewöhnliche Muster und können Angriffe in Echtzeit blockieren, bevor es zu einer Datenschutzverletzung kommt. Außerdem geben sie Warnmeldungen zu potenziellen Bedrohungen aus, sodass Ihr Team schnell reagieren kann.
- Empfohlene Tools: Snort, Suricata, Cisco Firepower
4. Multi-Faktor-Authentifizierung (MFA)
MFA fügt eine zusätzliche Sicherheitsebene hinzu, indem Benutzer ihre Identität über mehrere Faktoren bestätigen müssen, beispielsweise durch ein Passwort und einen einmaligen Code, der an ihr Telefon gesendet wird. Selbst wenn Passwörter kompromittiert wurden, erschwert MFA Angreifern den unbefugten Zugriff auf Systeme oder Daten erheblich.
- Empfohlene Tools: Duo Security, Google Authenticator, Okta
5. Tools zur Schwachstellenanalyse und -verwaltung
Schwachstellenscanner identifizieren Schwächen in Ihrem Netzwerk, Ihren Systemen und Ihrer Software, die Angreifer ausnutzen könnten. Regelmäßige Scans auf Schwachstellen helfen Ihnen, Sicherheitslücken zu schließen, bevor sie bei einer Datenschutzverletzung ausgenutzt werden. Plattformen zur Schwachstellenverwaltung bieten außerdem Empfehlungen für Patches, um diese Probleme proaktiv zu beheben.
- Empfohlene Tools: Nessus, Qualys, OpenVAS
More Articles
- Die 10 besten Cybersicherheitsunternehmen in Dallas im Jahr 2026 bewertet
- Die 10 besten Cybersicherheitsunternehmen in Chicago im Test 2026
- 10 beste Softwarelösungen zur Datenverlustprävention im Jahr 2026
- 10 beste Cybersicherheitssoftware für 2026 im Test
- 10 beste Cybersicherheitsanbieter für Unternehmen im Jahr 2026
6. Tools für Sicherheitsinformations- und Ereignismanagement (SIEM)
SIEM-Tools erfassen, analysieren und melden Sicherheitsereignisse in Echtzeit und helfen Ihrem Team, schneller auf potenzielle Bedrohungen zu reagieren. Durch die Korrelation von Daten aus verschiedenen Quellen wie Firewalls, Servern und Anwendungen bieten SIEM-Systeme einen ganzheitlichen Überblick über Ihre Sicherheitslage und helfen dabei, potenzielle Datenschutzverletzungen frühzeitig zu erkennen.
- Empfohlene Tools: Splunk, LogRhythm, IBM QRadar
7. Plattformen für den Endgeräteschutz (EPP)
Endgeräte wie Laptops, Smartphones und IoT-Geräte sind bevorzugte Ziele von Angreifern. EPP-Tools schützen diese Geräte, indem sie Malware-Infektionen, Ransomware-Angriffe und unbefugten Zugriff verhindern.
Einige fortschrittliche Plattformen umfassen außerdem Funktionen wie die Erkennung und Reaktion auf Endgeräte (EDR) zur Bedrohungssuche und Behebung in Echtzeit.
- Empfohlene Tools: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Die Kombination dieser Tools stellt sicher, dass Ihr Unternehmen über eine mehrschichtige Verteidigungsstrategie verfügt, wodurch es für Angreifer schwieriger wird, in Ihre Systeme einzudringen.
Von Verschlüsselung und DLP bis hin zu IDPS und SIEM können diese Technologien den erforderlichen Sicherheitsrahmen schaffen, um Ihre Daten vor potenziellen Sicherheitsverletzungen zu schützen.
Fazit
Datenpannen sind eine Bedrohung, die immer schlimmer wird. Die gute Nachricht ist jedoch, dass die richtige Kombination aus technologischen Tools, proaktiven Strategien und einer starken technologischen Führung Risiken minimieren und eine schnelle Reaktion sowie Behebung gewährleisten kann, wenn Sicherheitsvorfälle auftreten.
Wie gehen Sie mit Datensicherheit um? Abonnieren Sie unbedingt den Newsletter des CTO Clubs, um weitere Neuigkeiten und Diskussionen aus der Branche zu erhalten!


