

10 beste Anbieter für Cybersicherheit für Unternehmen im Jahr 2026

10 Auswahlliste der besten Cybersicherheitsanbieter


Unternehmen sehen sich einer sich ständig weiterentwickelnden Vielzahl von Cyberbedrohungen gegenüber – von ausgeklügelten Phishing-Angriffen bis hin zu komplexen Ransomware-Exploits. Sie kennen die kritische Herausforderung, sensible Daten zu schützen und robuste Sicherheitsprotokolle aufrechtzuerhalten. Der richtige Cybersicherheitsanbieter kann einen erheblichen Unterschied machen, indem er fortschrittliche Tools und Strategien zum Schutz Ihres Unternehmens anbietet.
Sie wissen, dass Sie den Schutz Ihrer Daten, Systeme und Netzwerke vor unbefugtem Zugriff auslagern möchten, müssen aber noch herausfinden, welcher Anbieter am besten geeignet ist. Dieser Artikel soll diese Bedenken ausräumen, indem er die 30 besten Cybersicherheitsanbieter für 2026 vorstellt, die jeweils darauf vorbereitet sind, die individuellen Schwachstellen zu adressieren, denen Ihr Unternehmen begegnen kann.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung: Die 10 besten Cybersicherheitsanbieter
| Service | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für cloud-native Sicherheitsarchitektur | Kostenlose Testversion verfügbar | Ab $59,99/Gerät (jährliche Abrechnung) | Website | |
| 2 | Am besten für KI-gesteuerte Bedrohungserkennung | 30-tägige kostenlose Testphase + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 3 | Am besten geeignet für sichere QS in regulierten Branchen | Kostenloses Angebot verfügbar | Preise auf Anfrage | Website | |
| 4 | Am besten für Codesicherheit | Kostenloser Plan verfügbar | Ab $200/Monat | Website | |
| 5 | Am besten für DNS-Sicherheit geeignet | Kostenlose Testversion + kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten geeignet für Schwachstellenscans | 14-tägige kostenlose Testphase + kostenlose Demo verfügbar | Ab $149/Monat | Website | |
| 7 | Bester Cybersicherheitsanbieter zur Vereinfachung des Sicherheitsmanagements | Kostenlose Testversion + Demo verfügbar | Preis auf Anfrage | Website | |
| 8 | Am besten für sicheres VPN und Antivirus-Schutz geeignet | 30-tägige kostenlose Testphase | Ab $119.99/Jahr (jährlich abgerechnet) | Website | |
| 9 | Am besten geeignet für den Schutz von Unternehmens-Clouds | Not available | Preise auf Anfrage | Website | |
| 10 | Am besten für Threat Hunting geeignet | Kostenlose Testversion verfügbar | Preise auf Anfrage | Website |

Rezensionen der 10 besten Cybersicherheitsanbieter
Hier finden Sie eine kurze Beschreibung jedes Cybersicherheitsanbieters, die den besten Anwendungsfall und einige bemerkenswerte Funktionen jedes Tools sowie Screenshots zur Veranschaulichung der Benutzeroberfläche zeigt.

Am besten geeignet für cloud-native Sicherheitsarchitektur
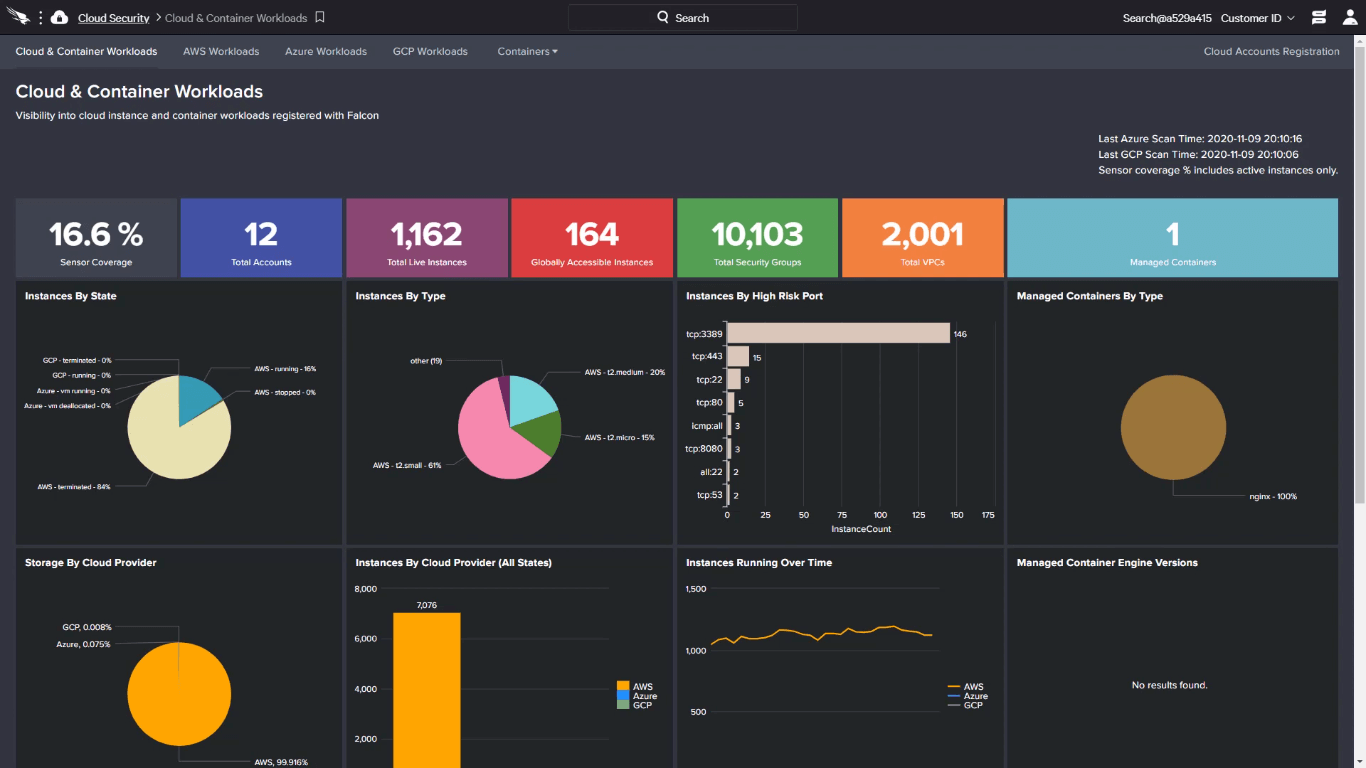
CrowdStrike Falcon ist eine Endpoint-Schutzplattform, die KI-gestützte Bedrohungsabwehr, verhaltensbasierte Erkennung, erweiterte Erkennung und Reaktion (XDR) sowie ein 24/7 Managed Threat Hunting aus einer einheitlichen, cloud-nativen Konsole bereitstellt.
Für wen ist CrowdStrike Falcon am besten geeignet?
CrowdStrike Falcon eignet sich besonders für mittlere bis große Unternehmen mit weit verteilten Endgerätelandschaften, die auf Echtzeit-Bedrohungserkennung und ein ausgereiftes, skalierbares Sicherheitsprogramm angewiesen sind.
Warum ich CrowdStrike Falcon gewählt habe
CrowdStrike Falcon hat es auf meine Auswahlliste geschafft, weil die gesamte Plattform von Grund auf für die Cloud entwickelt wurde – ohne Management-Server vor Ort, ohne manuell zu aktualisierende Signaturdatenbank und ohne Hardware, die gewartet werden muss. Besonders gefällt mir, dass der Falcon-Sensor Endgeräte sowohl online als auch offline schützt und dass die cloudbasierte Konsole jederzeit ortsunabhängigen Echtzeit-Überblick über alle Endpunkte bietet. Das Falcon-Intelligence-Modul fügt in derselben Konsole gegnerbasierte Bedrohungsinformationen direkt hinzu, sodass mein Team Erkennungen mit bekannten Angreiferprofilen korrelieren kann, ohne das Tool zu wechseln.
Wichtige Funktionen von CrowdStrike Falcon
- Falcon Insight XDR: Korrelation von Endpunkt-, Identitäts- und Cloud-Telemetrie in einem einzigen Workflow zur Erkennung und Reaktion über die gesamte Umgebung hinweg.
- Falcon OverWatch: Ein 24/7 Managed Threat Hunting-Service, bei dem CrowdStrike-Analysten rund um die Uhr nach Angreiferaktivitäten in Ihrer Falcon-Umgebung suchen.
- Falcon Device Control: Überwacht und erzwingt Richtlinien für USB- und Wechseldatenträger, die an geschützte Endpunkte angeschlossen werden.
- Indicator of Attack (IOA)-Erkennung: Erkennt in Echtzeit schädliche Verhaltensmuster, um dateilose und Zero-Day-Angriffe bereits vor der Ausführung abzuwehren.
CrowdStrike Falcon Integrationen
CrowdStrike Falcon bietet über 460 Marktplatz-Integrationen über den CrowdStrike Marketplace, darunter Splunk, ServiceNow, Okta, Zscaler, Palo Alto Networks, AWS, Google Cloud, Microsoft Entra ID, Proofpoint und Netskope. Eine API steht für individuelle Integrationen über das CrowdStrike Developer Portal zur Verfügung.
Pros and Cons
Pros:
- Leichtgewichtiger Agent mit minimaler CPU-Belastung
- Volle Prozesskettennachverfolgung bei Untersuchungen
- Weniger Fehlalarme reduzieren Analystenmüdigkeit
Cons:
- Begrenzte Offline-Erkennungsmöglichkeiten an Endpunkten
- Data Loss Prevention erscheint ohne Add-ons unvollständig

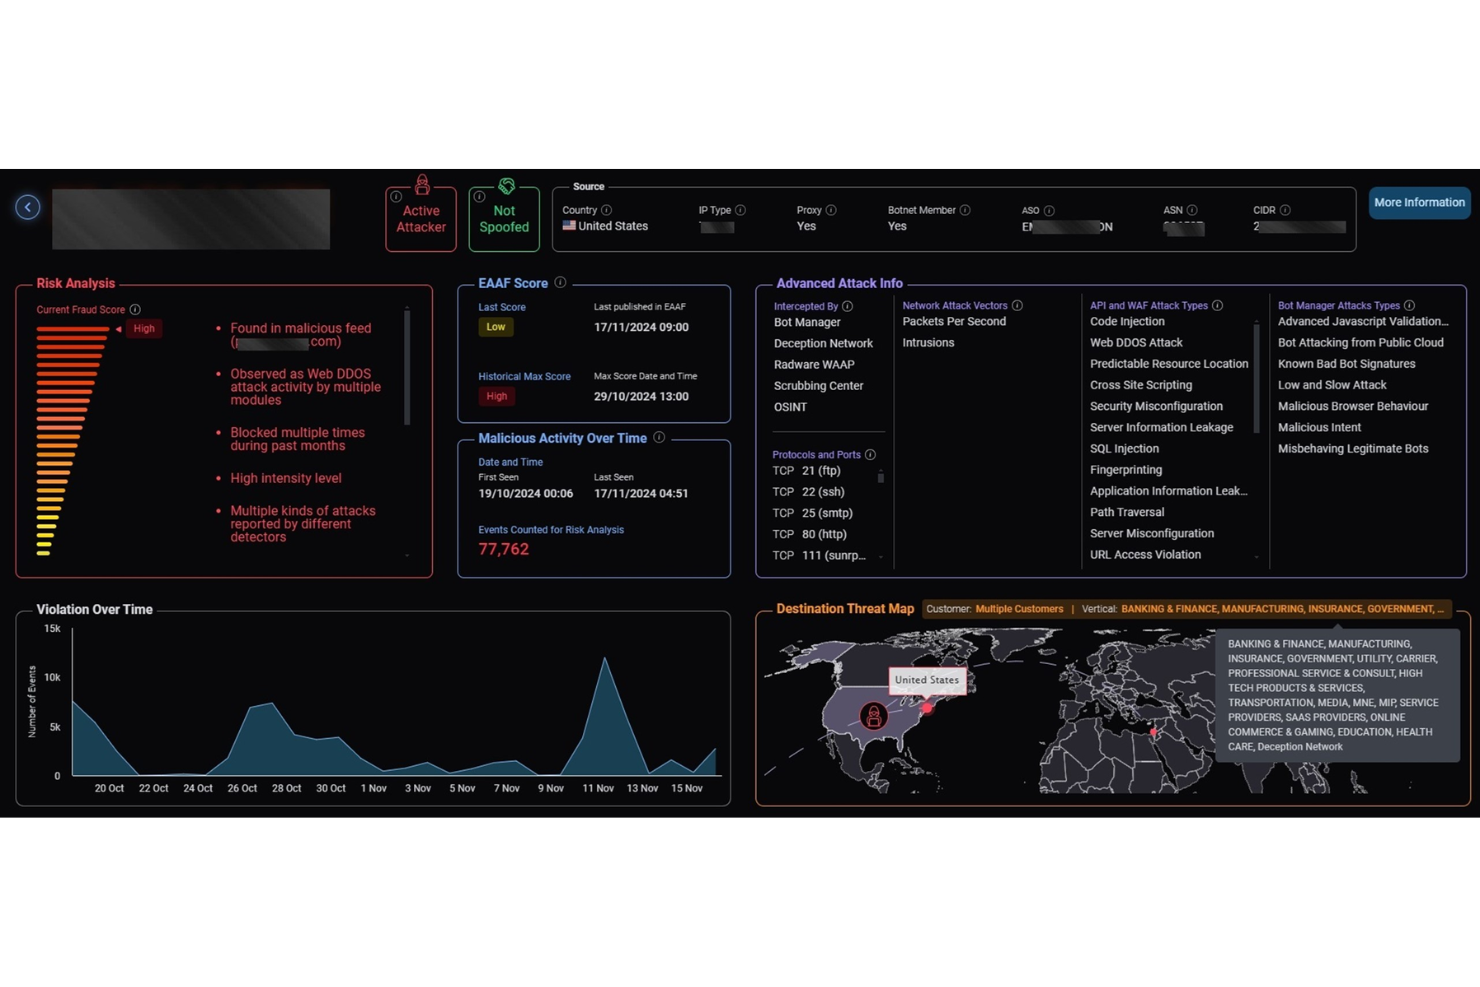
Radware ist ein globaler Anbieter von Cybersicherheitslösungen, der sich auf Anwendungssicherheit und Netzwerkschutz spezialisiert hat. Die Plattform bietet Schutz vor DDoS-Angriffen, Bots und Bedrohungen auf Anwendungsebene durch KI-gestützte Analytik und Automatisierung. Entwickelt für Unternehmen und Dienstleister, sorgt Radware dafür, dass Ihre Anwendungen und Ihre Infrastruktur gegenüber modernen Cyberrisiken widerstandsfähig bleiben.
Warum ich Radware gewählt habe: Ich habe mich für Radware entschieden, weil die KI-basierte DefensePro-Lösung und der Anwendungsschutzdienst auf proaktiver Angriffserkennung statt auf reaktiver Verteidigung basieren. Die Plattform überwacht kontinuierlich die Verkehrsmuster, um Anomalien zu erkennen, bevor sie Ihre Systeme beeinträchtigen. Das macht Radware zu einer starken Wahl, wenn Sie Angriffen einen Schritt voraus sein und die Betriebszeit auch während groß angelegter Vorfälle aufrechterhalten möchten. Radwares Fokus auf Echtzeit-Threat Intelligence ermöglicht es zudem, Ihre Sicherheitslage anzupassen, sobald neue Risiken auftauchen.
Besondere Leistungen: Radware bietet DDoS-Schutz, Anwendungssicherheit und Bot-Management in einer einheitlichen Suite. Der Threat-Intelligence-Dienst liefert Echtzeitdaten zu aktuellen globalen Angriffen, damit Ihr Team schädliches Verhalten erkennen und blockieren kann. Der KI-basierte Bot Manager nutzt Verhaltensanalytik, um zwischen legitimen Nutzern und schädlichen Bots zu unterscheiden und dadurch Fehlalarme und Latenz zu minimieren.
Zielbranchen: Finanzen, Telekommunikation, E-Commerce, Cloud-Dienste und Regierung
Schwerpunkte: DDoS-Schutz, Bot-Management, Anwendungsschutz, Threat Intelligence, KI-basierte Abwehr
Pros and Cons
Pros:
- KI-basierte Erkennung verbessert die Genauigkeit
- Echtzeit-Updates zur Bedrohungsinformation
- Skalierbarer Schutz für große Netzwerke
Cons:
- Die Ersteinrichtung kann komplex sein
- Preisgestaltung nur auf Anfrage

Kualitatem ist ein TMMi Level 5 Softwaretest-Unternehmen, das QS- und Cybersecurity-Dienstleistungen in den Bereichen Funktionalität, Performance, Mobile-App- und Sicherheitstests anbietet. Sie unterstützen komplexe Umgebungen in Branchen wie Finanzen, Gesundheitswesen, Telekommunikation und öffentlichen Diensten.
Warum ich Kualitatem gewählt habe: Kualitatem bietet integrierte QS- und Sicherheitsdienstleistungen, darunter Penetrationstests, Automatisierung und Compliance-Audits. Ihre Expertise in der Optimierung von Testprozessen (TMMi) und der Risikobewertung macht sie zur idealen Wahl für Unternehmen, die sowohl Qualitätssicherung als auch regulatorische Konformität benötigen.
Hervorstechende Dienstleistungen: Ihr Mobile-App-Test stellt die Kompatibilität über verschiedene Geräte und Plattformen hinweg sicher. Sicherheitsservices wie Code-Reviews beheben Schwachstellen frühzeitig, während die TMMi-Beratung hilft, QS-Prozesse zu verbessern.
Zielbranchen: Banken und Finanzwesen, Gesundheitswesen, Telekommunikation, Einzelhandel, öffentliche Dienste, Transport, Reisen, IoT und Infrastruktur
Fachgebiete: Automatisierung, Mobile-Testing, Penetrationstests, TMMi-Beratung, Sicherheitsaudits und Compliance-Services
Pros and Cons
Pros:
- Bietet Risikobewertungen für Compliance
- Führt frühzeitige Security-Code-Reviews durch
- Bietet TMMi-Beratung für QS-Reifegrad
Cons:
- Langsamer bei großen oder komplexen Datensätzen
- Hat möglicherweise nicht die vollständige Kontrolle über Prozesse

ZeroPath bietet einen intelligenten Ansatz für Cybersicherheit, indem KI eingesetzt wird, um die Fähigkeit Ihres Teams zur schnellen Erkennung und Behebung von Code-Schwachstellen zu verbessern. Besonders attraktiv ist es für technologieorientierte Unternehmen, die ihre Sicherheitsmaßnahmen verstärken möchten, ohne den Entwicklungsprozess zu überlasten. Durch die Minimierung manueller Prüfungen und die Reduzierung von Fehlalarmen hilft ZeroPath, einen sicheren und effizienten Workflow aufrechtzuerhalten, sodass Ihre Software gegen potenzielle Bedrohungen robust bleibt.
Warum ich ZeroPath gewählt habe: Ich habe ZeroPath ausgewählt, weil Sie direkten Zugang zu einem verwalteten Anwendungssicherheitsprogramm erhalten, das von erfahrenen Sicherheitsexperten betreut wird, die Ihren Code und seine Risiken verstehen. Sie erhalten regelmäßige Sicherheitsüberprüfungen, Bedrohungsmodellierungen und Architekturberatung, sodass Sie proaktiv bleiben. Das 24/7-Monitoring und die Reaktion bieten Ihrem Team Rund-um-die-Uhr-Schutz, einschließlich Alarm-Triage, Vorfallanalyse und koordinierter Behebung, damit Ihre Anwendungen sicher bleiben.
Herausragende Funktionen von ZeroPath: ZeroPath bietet kontinuierliche Penetrationstests, die neue Funktionen und Änderungen bereits beim Ausrollen bewerten und Ihnen so Echtzeit-Einblicke in neu auftretende Schwachstellen verschaffen. Sie erhalten außerdem KI-gestützte Aufklärung kombiniert mit fachkundiger Validierung, was hilft, komplexe Angriffsketten aufzudecken, die automatisierte Tools allein nicht erkennen können. Der Service umfasst detaillierte Unterstützung bei der Behebung, inklusive Proof-of-Concept-Exploits, Auswirkungsanalyse und Schritt-für-Schritt-Anleitungen zur Behebung, sodass Sie Probleme sicher adressieren können.
Zielbranchen: Technologie, Finanzen, Gesundheitswesen, Dienstleister (einschließlich MSPs) und Unternehmenssoftware-Entwicklung.
Schwerpunkte: Anwendungssicherheit, Erkennung von Code-Schwachstellen, Abhängigkeitsanalyse, automatisierte Behebung, Compliance-Berichte, entwicklerzentrierte Sicherheit.
Pros and Cons
Pros:
- Starke Kombination aus KI-Automatisierung und menschlicher Expertise.
- Kontinuierliche Tests erkennen Probleme früher im Team.
- Bietet klare Behebungsschritte und Proof-of-Concepts.
Cons:
- Es gibt kein leichtgewichtiges Erlebnis, wenn Sie nur einfache Schwachstellenprüfungen möchten.
- Es kann Zeit erfordern, Ihren Workflow an die Automatisierung anzupassen.

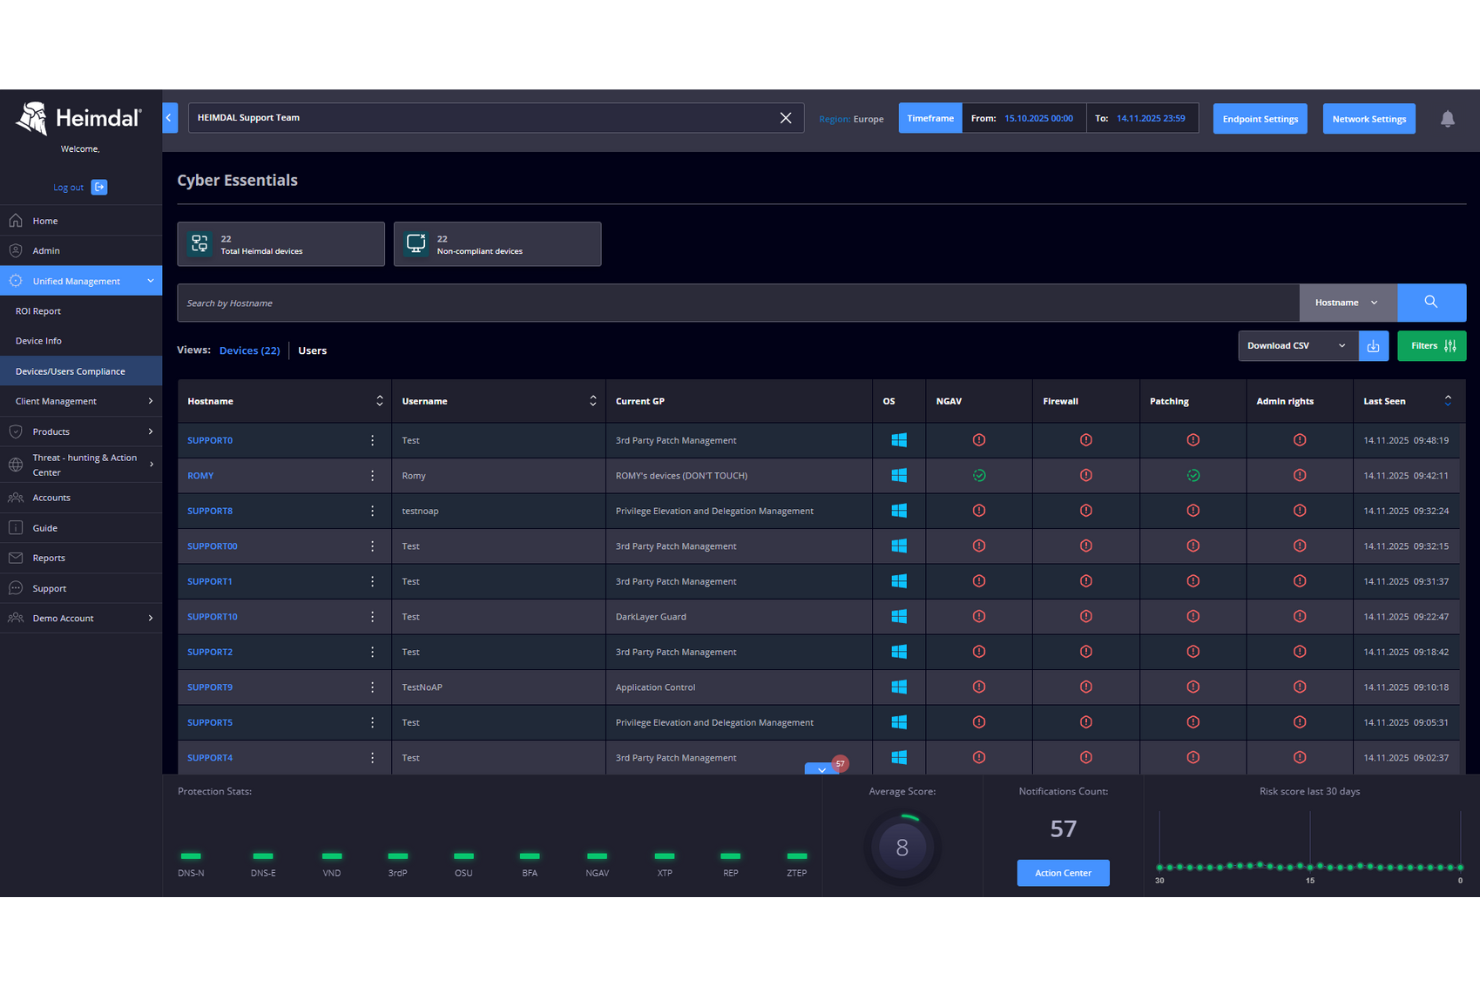
Für Unternehmen, die einen zuverlässigen Cybersicherheitsanbieter suchen, bietet Heimdal eine einheitliche Plattform, die den vielschichtigen Herausforderungen moderner digitaler Bedrohungen begegnet. Heimdal richtet sich speziell an Branchen wie Gesundheitswesen, Finanzwesen und Bildung und bietet Lösungen zum Schutz vor Ransomware, Phishing und anderen Cyberbedrohungen, während gleichzeitig die Einhaltung von Standards wie DSGVO und ISO 27001 gewährleistet wird. Durch die Integration verschiedener Sicherheitsfunktionen hilft Heimdal Organisationen, ihre Sicherheitsprozesse zu optimieren und ihre Gesamtresilienz zu stärken.
Warum ich Heimdal gewählt habe
Ich habe Heimdal aufgrund seines einzigartigen Ansatzes für Cybersicherheit ausgewählt, insbesondere wegen seiner Extended Detection and Response (XDR) Fähigkeiten. Heimdals XDR vereint verschiedene Sicherheitsmodule und ermöglicht eine umfassende Bedrohungserkennung und -reaktion über Endpunkte, Netzwerke und E-Mail hinweg. Diese Funktion ist besonders wertvoll für Unternehmen, die ihre Sicherheitsabläufe auf einer zentralen Plattform zusammenführen möchten. Darüber hinaus stellt Heimdals Fokus auf die Einhaltung von Branchenstandards sicher, dass Organisationen regulatorische Anforderungen erfüllen und gleichzeitig eine starke Sicherheit aufrechterhalten können.
Heimdal Hauptfunktionen
Neben seinen XDR-Fähigkeiten bietet Heimdal weitere Funktionen, die seinen Wert als Cybersicherheitsanbieter erhöhen:
- DNS-Sicherheit: Schützt Ihr Netzwerk vor DNS-basierten Bedrohungen, indem gefährliche Websites blockiert und Datenlecks verhindert werden.
- Patch- & Asset-Management: Automatisiert die Aktualisierung und Verwaltung von Software-Assets, um Schwachstellen zu minimieren.
- Verwaltung von Rechteerhöhung & Delegation: Kontrolliert den Benutzerzugriff auf sensible Informationen und Systeme und verringert so das Risiko unbefugter Zugriffe.
- Ransomware-Verschlüsselungsschutz: Bietet fortschrittlichen Schutz vor Ransomware-Angriffen, damit Ihre Daten sicher bleiben.
Heimdal-Integrationen
Native Integrationen werden derzeit von Heimdal nicht aufgeführt; die Plattform unterstützt jedoch API-basierte individuelle Integrationen.
Pros and Cons
Pros:
- Automatisiert das Patchen über alle Endpunkte
- Starke Schwachstellen- und Bedrohungserkennung
- Detaillierte Übersicht über Assets und Lizenzen
Cons:
- Keine nativen Integrationen verfügbar
- Bedienoberfläche erfordert Einarbeitungszeit
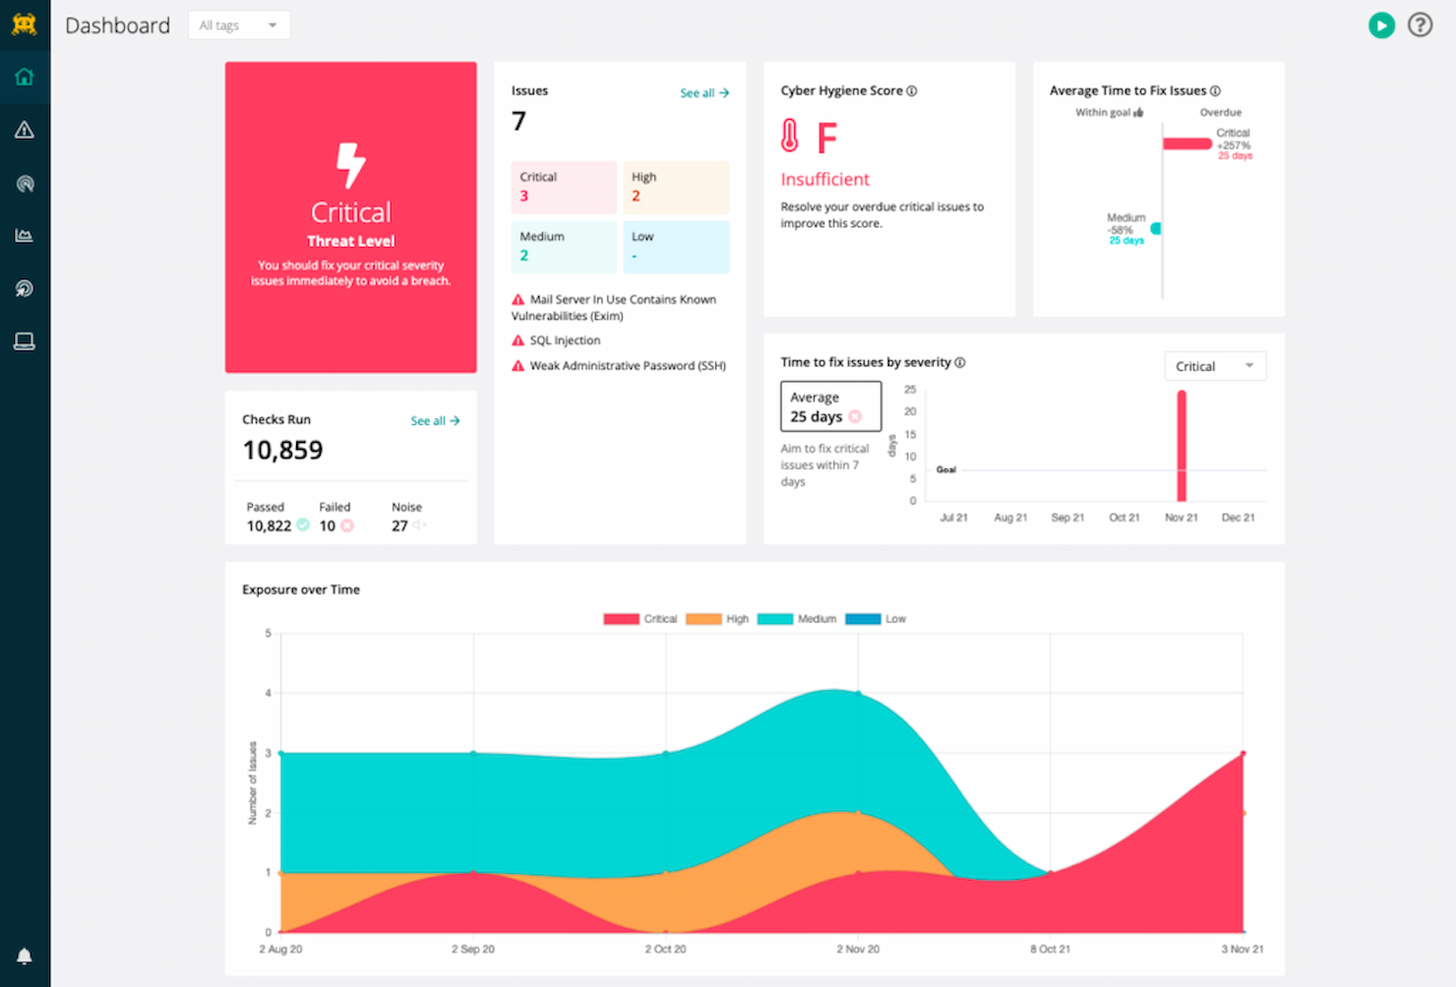
Intruder ist ein Cybersicherheitsdienst, der sich auf das Schwachstellenmanagement für proaktive Unternehmen ohne umfangreiche Sicherheitsteams konzentriert. Er bietet kontinuierliche Netzwerküberwachung, automatisierte Schwachstellenscans und proaktive Bedrohungsabwehr.
Warum ich Intruder gewählt habe: Diese Software bietet eine passende Lösung für proaktive Unternehmen ohne große Sicherheitsteams, die ihre digitalen Umgebungen vor potenziellen Cyber-Bedrohungen schützen möchten. Ich habe sie gewählt, weil sie dafür bekannt ist, das Schwachstellenmanagement zu vereinfachen und einen proaktiven Ansatz bei Sicherheitsüberprüfungen zu verfolgen. Was diesen Anbieter besonders macht, ist seine benutzerfreundliche Oberfläche, Kosteneffizienz und umfassende Testmöglichkeiten. Außerdem bietet er eine breite Palette von Scanoptionen an, einschließlich externen, internen, Cloud-, Webanwendungs- und API-Schwachstellenscans sowie fortlaufende Penetrationstests zur Simulation realer Angriffsszenarien.
Hervorstechende Funktionen & Integrationen von Intruder
Funktionen beinhalten automatisiertes Sicherheitsscanning, das eine kontinuierliche Identifizierung von Schwachstellen ohne manuellen Aufwand ermöglicht. Anpassbare Scanprofile erlauben Nutzern, Schwachstellenanalysen speziell auf ihre individuelle Umgebung und Bedürfnisse zuzuschneiden. Detaillierte Schwachstellenberichte und intelligente Priorisierung ermöglichen einen effizienten Behebungsprozess, indem sie sich auf die kritischsten Probleme konzentrieren, während die Integration mit beliebten Tools und Plattformen einen nahtloseren Ablauf im Sicherheitsmanagement schafft.
Integrationen umfassen Slack, Microsoft Teams, Jira, Github, Gitlab, ServiceNow, Azure DevOps, Google Cloud, AWS, Drata und Vanta. Eine API ist ebenfalls verfügbar, um eigene Integrationen zu erstellen, und ein kostenpflichtiges Zapier-Konto kann weitere Integrationen freischalten.
Pros and Cons
Pros:
- Unterstützung beim Onboarding mit Pro- und Premium-Plänen
- Umfangreiche Optionen für Self-Service-Support
- Unbegrenzte geplante und Ad-hoc-Scans mit Pro- und Premium-Plänen
Cons:
- Integrationen im Essential-Plan nicht enthalten
- Keine internen oder Netzwerk-Scans mit Essential-Plänen
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Bester Cybersicherheitsanbieter zur Vereinfachung des Sicherheitsmanagements

Cisco Umbrella bietet cloudbasierte Sicherheitslösungen und konzentriert sich auf Bedrohungsinformationen und sicheren Internetzugang für Organisationen jeder Größe. Ihre Dienste sind darauf ausgelegt, Benutzer vor Malware, Phishing und anderen internetbasierten Bedrohungen zu schützen.
Warum ich Cisco Umbrella gewählt habe: Die Plattform bietet sicheren Internetzugang, indem sie bösartige Domains blockiert und den Webverkehr filtert. Sie lässt sich in bestehende Sicherheitstools integrieren und erhöht so den Gesamtschutz Ihres Teams. Dieser cloudbasierte Ansatz gewährleistet zuverlässige und skalierbare Sicherheit in Ihrem gesamten Unternehmen.
Hervorstechende Funktionen: Die Secure Web Gateway-Funktion filtert schädliche Webinhalte heraus und schützt Ihr Team beim Surfen vor potenziellen Bedrohungen. Die DNS-Layer-Sicherheit bietet eine zusätzliche Schutzebene, indem sie Anfragen an schädliche Domains blockiert, bevor sie Ihr Netzwerk erreichen.
Zielbranchen: Bildung, Gesundheitswesen, Finanzen, Behörden und Einzelhandel
Schwerpunkte: Bedrohungsinformationen, sicherer Internetzugang, DNS-Layer-Sicherheit, Webfilterung und Malware-Schutz
Pros and Cons
Pros:
- Lässt sich in bestehende Sicherheitstools integrieren
- Blockiert bösartige Domains in Echtzeit
- Bietet skalierbare, cloudbasierte Sicherheit
Cons:
- Konzentriert sich hauptsächlich auf Internetsicherheit
- Für den vollen Funktionsumfang ist möglicherweise ein Abonnement erforderlich

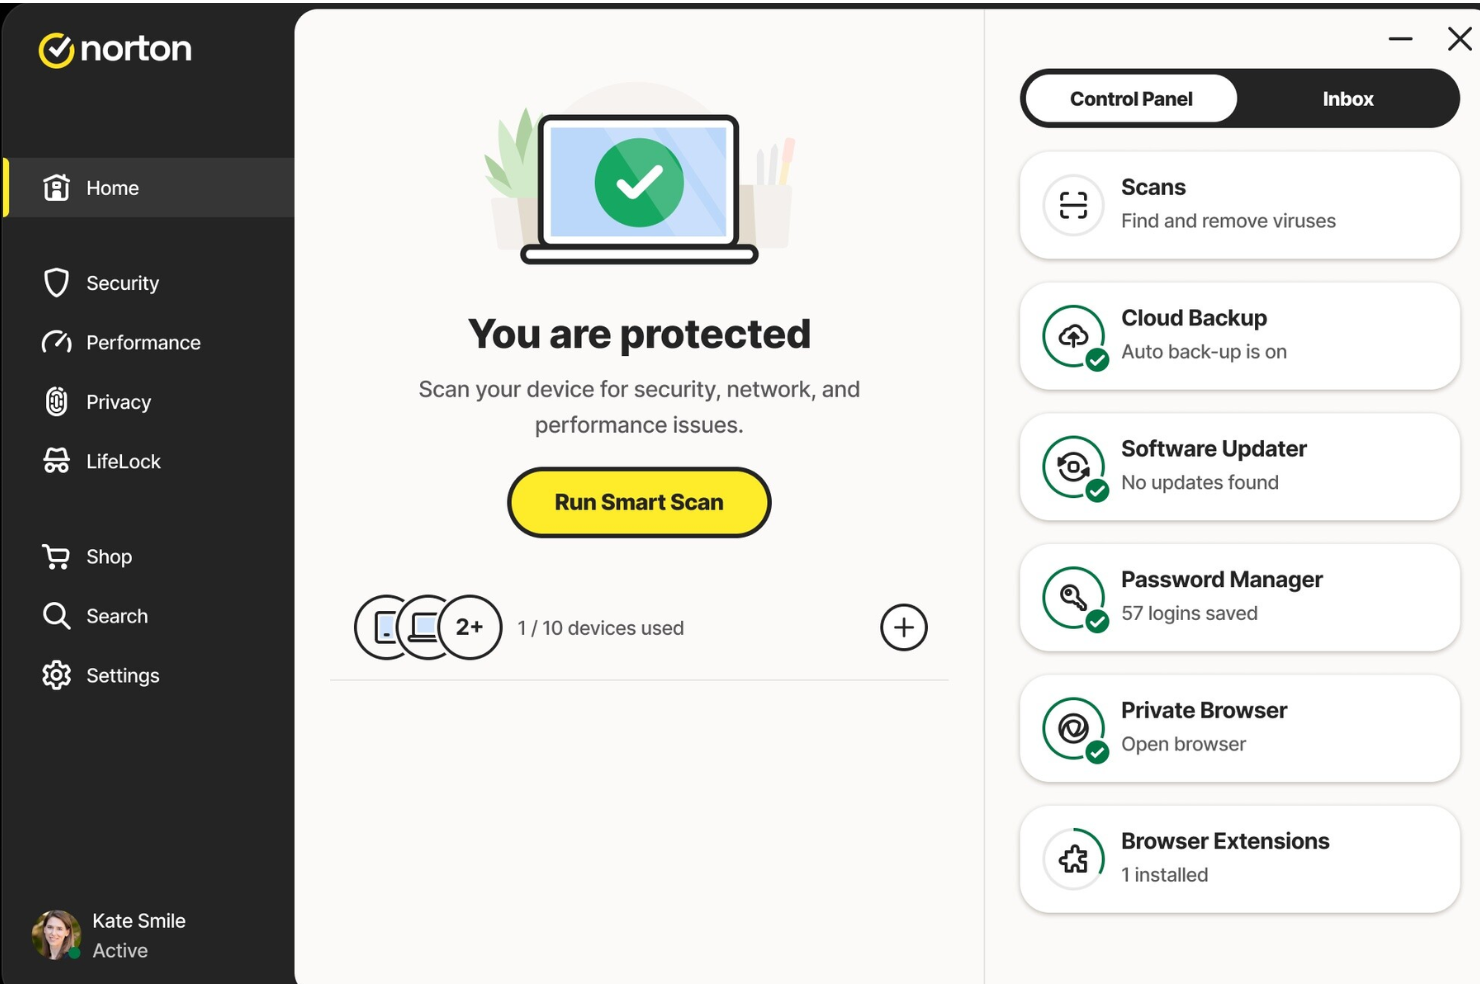
Norton Small Business bietet speziell für kleine Unternehmen entwickelte Cybersicherheitslösungen und stellt Antivirus-Schutz, Datenschutz-Tools und Identitätsschutz durch LifeLock bereit. Die Angebote von Norton sind auf die Anforderungen kleiner Betriebe zugeschnitten und erfüllen das dringende Bedürfnis, Daten und Online-Privatsphäre zu schützen. Damit ist Norton eine ideale Wahl für Unternehmer und Geschäftsinhaber, die sich um Cyber-Bedrohungen sorgen. Mit Funktionen wie Echtzeit-Antivirus, sicherem VPN und Cloud-Backup hilft Norton dabei, Geschäftsdaten zu schützen und die Produktivität aufrechtzuerhalten.
Warum ich Norton gewählt habe: Ich habe Norton wegen seines herausragenden Merkmals ausgewählt: einem sicheren VPN neben dem Antivirus-Schutz, das die beiden zentralen Anforderungen an Datenschutz und Privatsphäre adressiert. Norton bietet einen Echtzeit-Antivirus, der Ihre Unternehmensgeräte kontinuierlich überwacht und vor Bedrohungen schützt, sodass sie sicher vor Schadsoftware bleiben. Zusätzlich ist der Identitätsschutz durch LifeLock für Unternehmen, die sich vor Identitätsdiebstahl schützen möchten, äußerst wichtig, denn er bietet umfassende Überwachung und Warnmeldungen. Diese Eigenschaften machen Norton zu einer starken Option für Betriebe, die ihre Cybersicherheitsstruktur verbessern möchten.
Herausragende Dienste: Das sichere VPN schützt Ihren Internetverkehr durch Verschlüsselung Ihrer Verbindungen – besonders nützlich, wenn Sie remote arbeiten oder öffentliche Netzwerke nutzen. Die Antivirus-Software scannt in Echtzeit Dateien, Downloads und Apps, um Malware- und Phishing-Angriffe schon zu verhindern, bevor sie Probleme verursachen.
Zielbranchen: Technologie, Finanzen, Bildung, Gesundheitswesen und E-Commerce.
Spezialgebiete: Antivirus-Schutz, VPN-Dienste, Identitätsüberwachung, Schadsoftware-Erkennung und Gerätesicherheit.
Pros and Cons
Pros:
- Starker Malwareschutz sorgt für hohe Benutzerzufriedenheit
- Effektive Unterstützung bei Identitätsdiebstahl
- Läuft unauffällig, ohne Geräte zu verlangsamen
Cons:
- VPN-Geschwindigkeiten variieren je nach Standort
- Nicht für große Unternehmensteams konzipiert

Am besten geeignet für den Schutz von Unternehmens-Clouds
Broadcom Symantec Enterprise Cloud bietet cloudbasierte Cybersicherheitsdienste mit Fokus auf Datenschutz und Bedrohungsaufklärung für große Unternehmen. Ihre Services unterstützen Unternehmen dabei, sensible Informationen zu schützen und die Sicherheit in weitreichenden digitalen Umgebungen zu verwalten.
Warum ich mich für Broadcom Symantec Enterprise Cloud entschieden habe: Die Plattform beinhaltet integrierte Funktionen zur Verhinderung von Datenverlust und Bedrohungsaufklärung, die für den Schutz von Unternehmens-Clouds unerlässlich sind. Sie stellen Werkzeuge zur Verfügung, um Cloud-Anwendungen abzusichern und den Benutzerzugriff effektiv zu verwalten. Dieser ganzheitliche Ansatz hilft Ihrem Team, kritische Daten zu schützen und eine sichere Cloud-Infrastruktur aufrechtzuerhalten.
Hervorstechende Dienste: Die Cloud Access Security Broker-Funktion überwacht und kontrolliert Datenbewegungen in Cloud-Umgebungen und adressiert dabei Compliance- sowie Sicherheitsanforderungen. Der Endpoint-Schutzservice bietet fortschrittliche Bedrohungserkennung und -abwehr, sodass Ihre Geräte vor Cyberangriffen geschützt bleiben.
Zielbranchen: Finanzen, Gesundheitswesen, Technologie, Fertigungsindustrie und Regierung
Schwerpunkte: Datenschutz, Bedrohungsaufklärung, Cloud-Sicherheit, Endpoint-Schutz und Zugriffsmanagement
Pros and Cons
Pros:
- Integrierte Verhinderung von Datenverlust
- Bietet fortschrittliche Bedrohungsaufklärung
- Schützt Cloud-Anwendungen effektiv
Cons:
- Komplexe Integration in bestehende Systeme
- Kann spezielle IT-Ressourcen erfordern

Huntress bietet Managed Detection and Response-Dienste an, die sich auf Threat Hunting und Endpunktschutz konzentrieren. Sie richten sich an kleine und mittelständische Unternehmen, die ihre Cybersicherheitsmaßnahmen ausbauen möchten.
Warum ich Huntress ausgewählt habe: Die Plattform bietet durchgehende Überwachung und Analyse, um versteckte Bedrohungen aufzudecken, was gut zum Threat Hunting passt. Huntress stellt ausführliche Vorfallberichte bereit, damit Ihr Team Bedrohungen effektiv erkennen und darauf reagieren kann. Dieser proaktive Ansatz sorgt dafür, dass Ihr Unternehmen vor sich entwickelnden Cyberbedrohungen geschützt bleibt.
Herausragende Dienstleistungen: Die Erkennung von persistierenden Angriffsvektoren identifiziert und entfernt bösartige Zugänge, sodass Ihre Systeme vor wiederholten Angriffen geschützt sind. Ihr Incident-Response-Service liefert fachkundige Unterstützung, damit Ihr Team Sicherheitsvorfälle effizient bewältigen kann.
Zielbranchen: Finanzen, Gesundheitswesen, Bildung, Einzelhandel und Technologie
Spezialgebiete: Threat Hunting, Endpunktschutz, Incident Response, Erkennung von persistierenden Angriffsvektoren und Bedrohungsanalyse
Pros and Cons
Pros:
- Fachkundige Unterstützung bei Vorfällen
- Durchgehende Bedrohungsüberwachung
- Stellt ausführliche Vorfallberichte bereit
Cons:
- Beschränkt auf Endpunktschutz
- Möglicherweise Integration mit bestehenden Tools erforderlich
Weitere Cybersicherheitsanbieter, die Sie in Betracht ziehen sollten
Hier sind einige weitere Optionen, die es nicht in die Liste der besten Cybersicherheitsanbieter geschafft haben:
- Miles Technologies
Am besten für IT-Support-Integration
- i2 Group
Am besten geeignet für Datenanalyse und Intelligence
- Cipher
Am besten für Managed Security Services geeignet
- ManageEngine Endpoint Central
Am besten für Endpoint-Management geeignet
- NowSecure
Am besten für mobile App-Sicherheit geeignet
- UnderDefense
Am besten geeignet für Incident Response


Was sind Cybersicherheitsanbieter?
Cybersicherheitsanbieter sind Unternehmen oder Dienste, die Lösungen zum Schutz vor Cyberbedrohungen anbieten. Sie stellen eine Reihe von Tools und Fachkenntnissen bereit, darunter Firewalls, Antivirensoftware, Systeme zur Erkennung von Netzwerkeinbrüchen und Sicherheitsberatungsdienste. Diese Anbieter konzentrieren sich darauf, digitale Vermögenswerte, Netzwerke und sensible Daten vor unbefugtem Zugriff und Cyberangriffen zu schützen.
Zu den Vorteilen der Nutzung von Cybersicherheitsanbietern gehören ein verbesserter Schutz vor einer Vielzahl von Cyberbedrohungen sowie die Unterstützung dabei, Datenschutzverletzungen zu verhindern und Datenverluste zu vermeiden. Sie bieten spezialisiertes Wissen und aktuelle Sicherheitsmaßnahmen, die in einer sich wandelnden digitalen Bedrohungslandschaft entscheidend sind. Darüber hinaus unterstützen sie Unternehmen bei der Einhaltung von Sicherheitsvorschriften und der Aufrechterhaltung der Geschäftskontinuität und stellen so sicher, dass digitale Abläufe sicher und widerstandsfähig gegenüber potenziellen Cyberangriffen bleiben.
Kriterien für die Auswahl von Cybersicherheitsanbietern
Bei der Auswahl der besten Cybersicherheitsanbieter für diese Liste habe ich allgemeine Geschäftsanforderungen und Problembereiche berücksichtigt, die diese Anbieter adressieren. Dazu gehörten beispielsweise der Schutz sensibler Daten vor Datenschutzverletzungen und die Sicherstellung der Einhaltung von Branchenvorschriften. Außerdem habe ich den folgenden Rahmen verwendet, um meine Bewertung strukturiert und fair zu gestalten:
Kerndienste (25 % der Gesamtbewertung)
Um in diese Liste aufgenommen zu werden, musste jeder Anbieter die folgenden grundlegenden Dienste anbieten:
- Netzwerksicherheit
- Schutz von Endgeräten
- Überwachung und Reaktion auf Bedrohungen
- Schwachstellenmanagement
- Firewall und Verhinderung von Netzwerkeinbrüchen
Zusätzliche herausragende Dienste (25 % der Gesamtbewertung)
Um die Auswahl weiter einzugrenzen, habe ich auch nach einzigartigen oder besonders wertvollen Diensten gesucht, wie etwa:
- KI-gestützte Bedrohungserkennung
- Implementierung einer Zero-Trust-Architektur
- Planung und Simulation der Reaktion auf Vorfälle
- Überwachung des Dark Web
- Individuelle Sicherheitsschulungen für Mitarbeitende
Branchenerfahrung (10 % der Gesamtpunktzahl)
Um einen Eindruck von der Branchenerfahrung jedes Anbieters zu gewinnen, habe ich Folgendes berücksichtigt:
- Jahre an Erfahrung im Bereich Cybersicherheit
- Kenntnisse branchenspezifischer Vorschriften
- Fallstudien oder Erfolgsgeschichten
- Vielfalt des Kundenportfolios
- Anerkennung durch Branchenverbände oder Auszeichnungen
Einführung (10 % der Gesamtpunktzahl)
Um die Einführungserfahrung bei jedem Anbieter zu bewerten, habe ich Folgendes berücksichtigt:
- Klarer Zeitplan für die Implementierung
- Dediziertes Einführungsteam
- Schulungen und Ressourcen für Mitarbeitende
- Nahtlose Integration in bestehende Systeme
- Transparente Übergabe vom Vertriebs- an das Serviceteam
Kundensupport (10 % der Gesamtpunktzahl)
Um das Niveau des Kundensupports zu bewerten, das jeder Anbieter bietet, habe ich Folgendes berücksichtigt:
- Verfügbarkeit rund um die Uhr
- Mehrere Kontaktmöglichkeiten (Telefon, Chat, E-Mail)
- Schnelle Reaktionszeiten
- Dedizierter Kundenbetreuer
- Proaktive Kommunikation und Aktualisierungen
Preis-Leistungs-Verhältnis (10 % der Gesamtpunktzahl)
Um die Preise und den potenziellen ROI der Zusammenarbeit mit jedem Anbieter zu bewerten, habe ich Folgendes berücksichtigt:
- Transparenz des Preismodells
- Flexibilität der Vertragsbedingungen
- Wettbewerbsfähige Preise im Vergleich zum Marktdurchschnitt
- Im Grundpreis enthaltene Mehrwertdienste
- ROI auf Grundlage reduzierter Ausfallzeiten und Vorfälle
Kundenbewertungen (10 % der Gesamtpunktzahl)
Um einen Eindruck von der allgemeinen Zufriedenheit bestehender Kunden zu gewinnen, habe ich beim Lesen von Kundenbewertungen Folgendes berücksichtigt:
- Rückmeldungen zur einfachen Implementierung und Nutzung
- Gesamtbewertung der Zufriedenheit
- Positive Rückmeldungen zur Zuverlässigkeit der Dienstleistung
- Beschwerden über versteckte Gebühren oder Leistungslücken
- Kommentare zur Reaktionsfähigkeit des Kundensupports
So wählen Sie einen Cybersicherheitsanbieter aus
Bei langen Listen von Dienstleistungen und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie die für Ihr Unternehmen wichtigsten Aspekte priorisieren können, sollten Sie die folgenden Faktoren berücksichtigen:
| Faktor | Was Sie berücksichtigen sollten |
|---|---|
| Geschäftsziele | Stellen Sie sicher, dass der Anbieter Ihre Branche und Ihre Geschäftsziele versteht. Seine Lösungen sollten auf Ihre strategischen Prioritäten abgestimmt sein und spezifische Risiken adressieren. |
| Leistungsumfang und SLAs | Prüfen Sie die angebotenen Dienstleistungen und die Service-Level-Vereinbarungen (SLAs). Stellen Sie sicher, dass Reaktionszeiten, Verfügbarkeitsgarantien und Prozesse zur Problembehebung abgedeckt sind. |
| Verfügbarkeit des Kundensupports | Vergewissern Sie sich, dass der Support rund um die Uhr verfügbar ist. Klären Sie, wie Sie den Anbieter erreichen können (Telefon, Chat, E-Mail) und wie schnell er auf Probleme reagiert. |
| Kosten und Preisstruktur | Achten Sie auf transparente Preise. Klären Sie, ob die Kosten fest, variabel oder nutzungsabhängig sind. Achten Sie auf versteckte Gebühren oder Zusatzleistungen. |
| Kommunikation und Berichterstattung | Der Anbieter sollte regelmäßig über Bedrohungen, Schwachstellen und Maßnahmen zur Problembehebung berichten. Stellen Sie sicher, dass die Kommunikation klar und zeitnah erfolgt. |
| Bedrohungserkennung und -reaktion | Bewerten Sie, wie schnell der Anbieter Bedrohungen erkennen und darauf reagieren kann. Echtzeitüberwachung und automatisierte Reaktionen sind bei der Bewertung von Dienstleistungen zur verwalteten Erkennung und Reaktion entscheidend. |
| Konformität und Zertifizierungen | Überprüfen Sie, ob der Anbieter die Branchenstandards (z. B. ISO, SOC 2) erfüllt. Stellen Sie sicher, dass er die für Ihr Unternehmen relevanten Vorschriften einhält. |
| Individualisierung und Skalierbarkeit | Stellen Sie sicher, dass der Anbieter Lösungen an Ihre Anforderungen anpassen und Dienstleistungen erweitern kann, wenn Ihr Unternehmen wächst oder sich Bedrohungen weiterentwickeln. |
Wichtige Dienstleistungen von Cybersicherheitsanbietern
Bei der Auswahl eines Cybersicherheitsanbieters – unabhängig davon, ob Sie nach Cybersicherheitsunternehmen in Chicago oder nach Anbietern an anderen Standorten suchen – sollten Sie auf die folgenden wichtigen Dienstleistungen achten:
- Netzwerksicherheit: Schützt die Netzwerkinfrastruktur Ihres Unternehmens vor unbefugtem Zugriff, Malware und Cyberangriffen.
- Schutz von Endgeräten: Schützt Geräte wie Laptops, Desktopcomputer und Mobiltelefone vor Bedrohungen und Schwachstellen.
- Bedrohungsüberwachung und -reaktion: Überwacht kontinuierlich potenzielle Sicherheitsbedrohungen und reagiert schnell, um diese einzudämmen und zu entschärfen.
- Verwaltete Firewall-Dienste: Konfiguriert und wartet Firewalls, um unbefugten Datenverkehr zu blockieren und gleichzeitig legitime Kommunikation zu ermöglichen.
- Schwachstellenmanagement: Identifiziert, bewertet und behebt Sicherheitslücken, bevor diese ausgenutzt werden können.
- Reaktion auf Sicherheitsvorfälle: Entwickelt und setzt einen strukturierten Plan um, um auf Sicherheitsverletzungen zu reagieren und Schäden zu minimieren.
- Datenverschlüsselung: Stellt sicher, dass sensible Daten sowohl im Ruhezustand als auch bei der Übertragung verschlüsselt sind, um unbefugten Zugriff zu verhindern.
- Zugriffskontrolle: Beschränkt den Zugriff auf Systeme und Daten auf Grundlage von Benutzerrollen und Berechtigungen.
- Schulungen zur Sicherheitsbewusstheit: Vermittelt Mitarbeitern, wie sie Sicherheitsbedrohungen erkennen und darauf reagieren sowie DNS-Sicherheitsdienste optimal nutzen können.
- Unterstützung bei der Einhaltung von Vorschriften: Hilft Ihrem Unternehmen, Branchenvorschriften und -standards einzuhalten und dadurch das Risiko von Geldbußen und Strafen zu verringern.
Vorteile von Cybersicherheitsanbietern
Die Zusammenarbeit mit einem Cybersicherheitsanbieter bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Verbesserter Schutz: Ein Anbieter hilft, Ihre Systeme und Daten vor Hackern, Malware und anderen Bedrohungen zu schützen.
- Schnellere Reaktion auf Bedrohungen: Dank einer Überwachung rund um die Uhr können Anbieter Bedrohungen erkennen und darauf reagieren, bevor sie Schäden verursachen.
- Weniger Ausfallzeiten: Die schnelle Erkennung und Behebung von Bedrohungen führt zu weniger Unterbrechungen Ihrer Geschäftsabläufe.
- Einhaltung gesetzlicher Vorschriften: Anbieter helfen sicherzustellen, dass Ihr Unternehmen Branchenstandards erfüllt und Geldbußen oder rechtliche Probleme vermeidet.
- Kosteneinsparungen: Die Vermeidung von Sicherheitsverletzungen und Ausfallzeiten spart Ihnen Kosten für Wiederherstellung und entgangene Einnahmen.
- Fachkundige Beratung: Anbieter verschaffen Ihrem Team Zugang zu spezialisiertem Wissen und beraten es bei der Verbesserung der Sicherheit.
- Größeres Kundenvertrauen: Starke Sicherheitsmaßnahmen tragen zum Aufbau von Kundenvertrauen bei, indem sie deren Daten schützen.
Kosten und Preismodelle von Cybersicherheitsanbietern
SOC-Dienste werden in der Regel zu einem individuell festgelegten Preis angeboten, um unterschiedlichen Geschäftsanforderungen, Unternehmensgrößen und Rahmenbedingungen gerecht zu werden. Anbieter arbeiten im Allgemeinen mit einem der folgenden Preismodelle:
- Abonnementbasiert: Sie zahlen eine wiederkehrende Gebühr (monatlich oder jährlich) für den fortlaufenden Zugang zu Diensten und Support.
- Projektbasiert: Sie zahlen eine einmalige Gebühr für ein bestimmtes Projekt oder eine Sicherheitsverbesserung.
- Pro Benutzer/Gerät: Die Preisgestaltung richtet sich nach der Anzahl der zu schützenden Benutzer oder Geräte.
- Leistungsumfang (SOW): Die Kosten werden anhand der im Vertrag festgelegten spezifischen Dienste und Leistungen bestimmt.
- Gestaffelte Preise: Je nach Umfang der von Ihnen gewählten Dienste oder Schutzstufe werden unterschiedliche Preisstufen angeboten.
Wichtige Faktoren, die die Preise von Cybersicherheitsanbietern beeinflussen
Neben dem jeweiligen Preismodell gibt es einige weitere Faktoren, die die Kosten von Cybersicherheitsanbietern beeinflussen können:
- Unternehmensgröße: Größere Unternehmen mit mehr Benutzern und Geräten müssen aufgrund der höheren Komplexität in der Regel mit höheren Kosten rechnen.
- Leistungsumfang: Je mehr Leistungen Sie benötigen (z. B. Endpunktschutz, Reaktion auf Bedrohungen und Überwachung), desto höher sind die Kosten.
- Branchenspezifische Vorschriften: Unternehmen in regulierten Branchen (z. B. im Gesundheitswesen oder Finanzwesen) benötigen häufig speziellere und kostspieligere Maßnahmen zur Einhaltung von Vorschriften.
- Anpassungsbedarf: Die Anpassung von Lösungen an Ihre spezifische Infrastruktur und Ihre Sicherheitsanforderungen kann die Kosten erhöhen.
- Bedrohungslage: Unternehmen mit einem höheren Risiko für Cyberangriffe oder mit sensiblen Daten benötigen möglicherweise einen kostspieligeren, fortschrittlicheren Schutz. Beispielsweise können Technologieunternehmen an der Westküste aufgrund ihrer Branche häufiger Ziel von Datenschutzverletzungen sein. In diesen Fällen ist die Zusammenarbeit mit einem Cybersicherheitsunternehmen in San Diego oder in anderen großen Städten von entscheidender Bedeutung.
- Supportumfang: Rund-um-die-Uhr-Support und schnelle Reaktionszeiten sind häufig mit höheren Kosten verbunden.
- Vertragslaufzeit: Längere Verträge können Rabatte bieten, während kurzfristige oder flexible Vereinbarungen mit höheren Preisen verbunden sein können.
Wenn Sie sich dieser Faktoren bewusst sind, bevor Sie individuelle Angebote von Anbietern einholen, erhalten Sie eine bessere Vorstellung davon, was Sie erwartet, und können Angebote effektiver vergleichen.
Häufig gestellte Fragen zu Cybersicherheitsanbietern
Hier finden Sie Antworten auf häufig gestellte Fragen zu Cybersicherheitsanbietern:
Woher weiß ich, ob mein Unternehmen einen Cybersicherheitsanbieter benötigt?
Wenn Ihr Unternehmen sensible Daten verarbeitet, online tätig ist oder auf digitale Systeme angewiesen ist, benötigen Sie wahrscheinlich einen Cybersicherheitsanbieter. Auch kleine Unternehmen sind Ziel von Cyberangriffen. Ein Anbieter hilft Ihnen, Ihre Daten zu schützen, auf Bedrohungen zu reagieren und die Sicherheitsstandards Ihrer Branche einzuhalten.
Worauf sollte ich bei der Auswahl eines Cybersicherheitsanbieters achten?
Achten Sie auf die Erfahrung des Anbieters mit Unternehmen wie Ihrem, auf den Leistungsumfang, die Reaktionszeiten und den Kundensupport. Stellen Sie sicher, dass er klare Service-Level-Vereinbarungen, transparente Preise und Unterstützung bei der Einhaltung von Vorschriften bietet, sofern dies in Ihrer Branche erforderlich ist.
Wie viel sollte ich für Cybersicherheitsdienste einplanen?
Die Kosten hängen von der Größe Ihres Unternehmens, den benötigten Leistungen und dem erforderlichen Schutzniveau ab. Abonnementbasierte Modelle sind üblich, aber möglicherweise finden Sie auch projektbasierte Preise oder Preise pro Benutzer. Für eine Rund-um-die-Uhr-Überwachung und schnelle Reaktionsdienste müssen Sie mit höheren Kosten rechnen.
Was ist der Unterschied zwischen verwalteten und nicht verwalteten Cybersicherheitsdiensten?
Verwaltete Dienste umfassen die aktive Überwachung und Reaktion auf Bedrohungen durch den Anbieter in Ihrem Auftrag. Nicht verwaltete Dienste können Tools und Software umfassen, aber Ihr Team ist für deren Verwaltung verantwortlich. Verwaltete Dienste sind in der Regel teurer, bieten jedoch ein höheres Schutzniveau.
Wie lange dauert die Einrichtung der Dienste eines Cybersicherheitsanbieters?
Die Einrichtungsdauer hängt von der Komplexität Ihres Netzwerks und den von Ihnen gewählten Diensten ab. Eine grundlegende Überwachung kann innerhalb weniger Tage eingerichtet und aktiviert werden, während komplexere Anbieter für Cloud-Sicherheit, die mehrere Systeme und Maßnahmen zur Einhaltung von Vorschriften umfassen, einige Wochen benötigen können.
Kann ein Cybersicherheitsanbieter bei der Einhaltung von Vorschriften helfen?
Ja, die meisten Anbieter können Ihnen dabei helfen, branchenspezifische Vorschriften wie HIPAA, PCI-DSS und DSGVO einzuhalten. Sie bewerten Ihre aktuellen Sicherheitsmaßnahmen, ermitteln Lücken und implementieren Kontrollen, damit Sie die Vorschriften weiterhin einhalten können.
Cybersicherheit – Seien Sie vorbereitet, bevor Sie sie benötigen
Cybersicherheitsanbieter bieten Unternehmen verschiedene Lösungen, um ihre Cybersicherheitsmaßnahmen zu stärken und das Risiko kostspieliger Datenschutzverletzungen zu minimieren. Sie stellen das infrastrukturelle Rückgrat der digitalen Sicherheit bereit – durch Bedrohungsinformationen, Schwachstellenbewertungen, Endpunktschutz und Schutz privilegierter Identitäten, einschließlich der Behebung und Lösung von Sicherheitsvorfällen.
Durch die Vorstellung dieser führenden Anbieter möchten wir Sie mit den Informationen ausstatten, die Sie für fundierte Entscheidungen benötigen, damit Ihr Unternehmen sicher und widerstandsfähig gegenüber Cyberbedrohungen bleibt.
Abonnieren Sie den Newsletter des CTO Clubs, um weitere bewährte Verfahren und Tipps zur Cybersicherheit zu erhalten.

