

10 beste cyberbeveiligingssoftware beoordeeld voor 2026

Overzicht van de beste cybersecuritysoftware


De beste cybersecuritysoftware helpt je bedreigingen vroegtijdig te detecteren, onbevoegde toegang te blokkeren en gevoelige gegevens te beschermen op endpoints, netwerken en in cloudomgevingen.
Als je te maken hebt gehad met agents die de systeemprestaties vertragen, waarschuwingen die je inbox overspoelen zonder context, of tools die niet goed samenwerken, weet je hoe frustrerend het kan zijn om een betrouwbare beveiligingspositie op te bouwen. Veel teams lopen ook tegen problemen met zichtbaarheid aan, vooral bij de ondersteuning van hybride of externe omgevingen, of wanneer ze bescherming over legacy-infrastructuur proberen te leggen.
Ik heb tientallen cybersecuritytools getest en geïmplementeerd in enterprise- en SaaS-omgevingen, waarbij ik nauw samenwerkte met teams om alles te beveiligen, van endpoints tot cloudgebaseerde diensten. In deze gids bespreek ik de platforms die naadloze integraties, zinvolle waarschuwingen en de zichtbaarheid bieden die je nodig hebt om snel te reageren zonder bedolven te raken onder ruis.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste cybersecuritysoftware
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor ITOps-teams | Gratis proefperiode van 15 dagen | Vanaf $299.95/jaar | Website | |
| 2 | Het beste voor het blokkeren van bedreigingen op DNS-niveau | 14 dagen gratis proefversie + gratis demo beschikbaar | Vanaf $7/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 3 | Het beste voor realtime gedragsdetectie | Gratis proefperiode van 30 dagen + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor het beveiligen van applicaties | Gratis proefperiode van 15 dagen | Vanaf $0.08/uur | Website | |
| 5 | Ideaal voor onderwijsinstellingen | Gratis abonnement beschikbaar | Vanaf $15/host/maand | Website | |
| 6 | Het meest geschikt voor compliancegerichte TPRM-programma's | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 7 | Beste keuze voor Google Workspace en Microsoft 365 | Gratis demo beschikbaar | Vanaf $4/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 8 | Beste keuze voor geïntegreerde DLP- en CASB-mogelijkheden | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 9 | Het beste voor AI-gestuurde automatische triage | Gratis abonnement beschikbaar | Vanaf $34/ontwikkelaar/maand | Website | |
| 10 | Ideaal voor bedrijfsbreed wachtwoordbeleid | Gratis abonnement beschikbaar | Vanaf $1.79/gebruiker/maand | Website |

Beoordelingen van de beste cybersecuritysoftware
Hieronder vind je mijn keuzes voor de beste cybersecuritysoftware, met korte maar gedetailleerde overzichten om je te helpen de sterke en zwakke punten en de prijzen te vergelijken:

Beste voor ITOps-teams
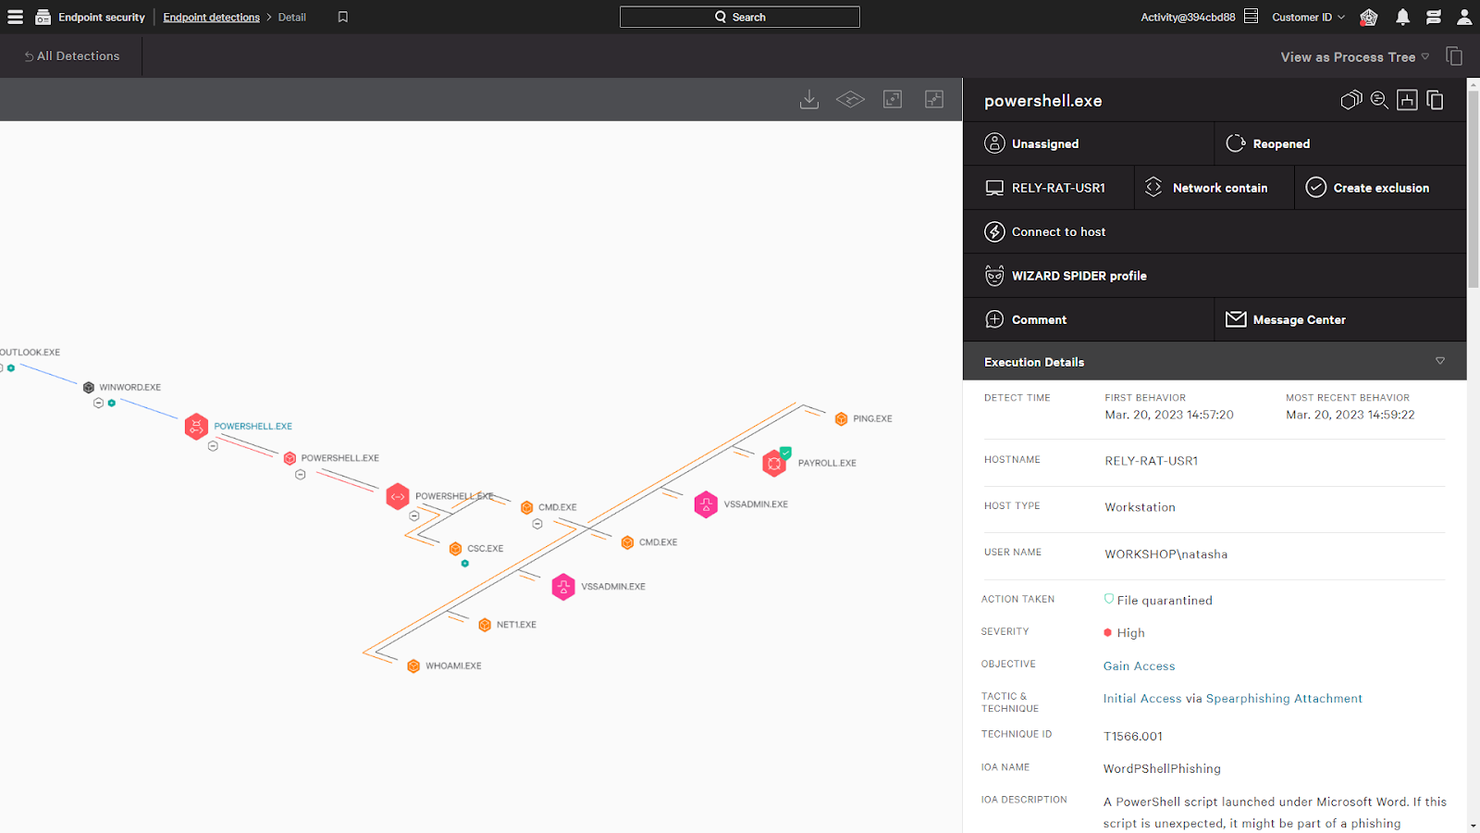
CrowdStrike Falcon is een cloudgebaseerd beveiligingsplatform dat netwerken analyseert op malware en vergelijkbare bedreigingen.
Waarom ik CrowdStrike Falcon heb gekozen: De CrowdStrike Falcon Discover-functie scande mijn netwerk en identificeerde applicaties, gebruikers en apparaten die niet aan de compliancenormen voldeden. ITOps-teams die verantwoordelijk zijn voor de IT-infrastructuur kunnen ook kiezen voor hogere productniveaus met geavanceerde mogelijkheden, zoals geautomatiseerde dreigingsinformatie en beheerde diensten voor het opsporen van bedreigingen.
Belangrijkste functies en integraties van CrowdStrike Falcon:
Functies die CrowdStrike Falcon ideaal maken voor ITOps zijn onder andere Falcon Spotlight, dat de zichtbaarheid binnen je systemen vergroot, zodat je kwetsbaarheden op eindpunten kunt lokaliseren en verhelpen. Je kunt Falcon Forensics ook gebruiken om gegevens over cyberbeveiligingsincidenten te verzamelen voor analyse, zodat je je systemen beter kunt beschermen tegen toekomstige aanvallen.
Integraties zijn vooraf ingebouwd voor AWS CloudTrail, Google Chronicle, Darktrace, Coralogix en IBM Security Verify.
Pros and Cons
Pros:
- Biedt krachtige, specifieke tools voor ITOps
- Werkt met uitgebreide systemen voor het internet der dingen (XIoT)
- Eenvoudig installatieproces
Cons:
- De gebruikersinterface vereist enige gewenning
- Af en toe conflicten met andere antimalwaretools
- Website bezoeken Opent nieuw venster

Het beste voor het blokkeren van bedreigingen op DNS-niveau
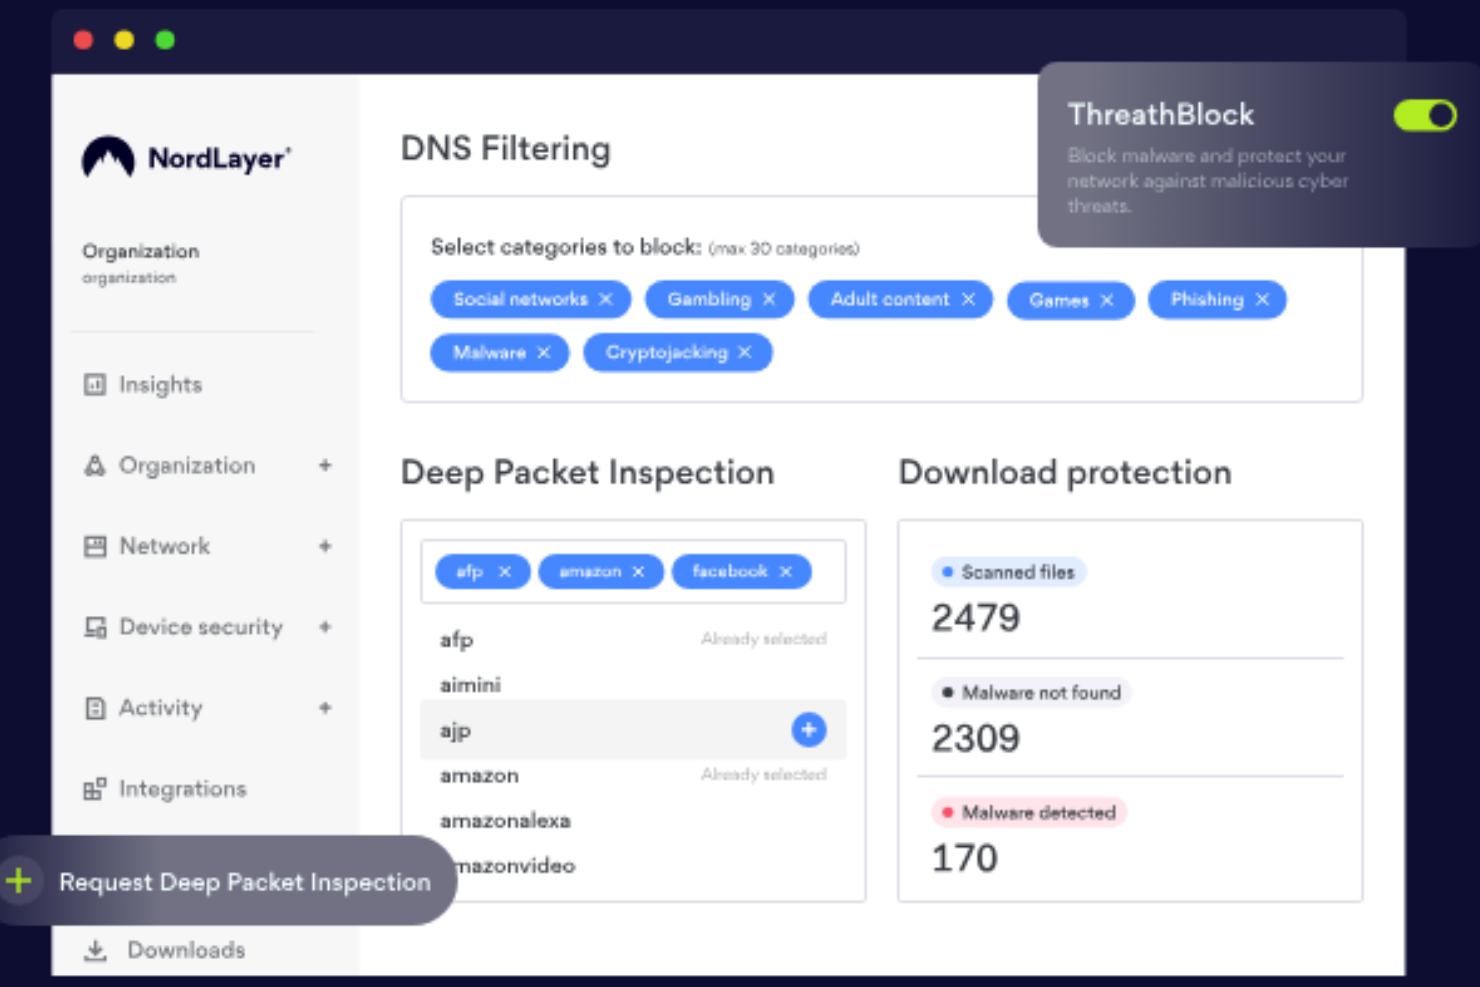
NordLayer is een netwerkbeveiligingsplatform voor bedrijven die externe toegang moeten beveiligen, gevoelige gegevens moeten beschermen en gebruikersrechten binnen verspreide teams moeten beheren.
Voor wie is NordLayer het meest geschikt?
NordLayer is een goede keuze voor IT-teams in middelgrote bedrijven die gecentraliseerde controle nodig hebben over netwerktoegang en beveiliging binnen externe of hybride werkomgevingen.
Waarom ik voor NordLayer heb gekozen
Ik heb NordLayer gekozen als een van de beste opties omdat de DNS-filtering veel verder gaat dan een eenvoudige blokkeerlijst. Het maakt gebruik van gepatenteerde, AI-aangedreven technologie die de database met bedreigingen voortdurend bijwerkt met behulp van machinaal leren—wanneer er dus een nieuw schadelijk domein opduikt, hoeft mijn team niet te wachten op een handmatige update om beschermd te blijven. In de praktijk betekent dit dat phishinglinks in e-mails op DNS-niveau worden geblokkeerd voordat een pagina zelfs maar wordt geladen. Ik ben ook te spreken over de filtering op basis van categorieën, waarmee ik vanuit één configuratiescherm binnen de hele organisatie meer dan 50 inhoudscategorieën kan blokkeren—zoals malware, cryptojacking, phishing en meer.
Belangrijkste functies van NordLayer
- Beveiliging van de apparaatstatus: Beoordeelt apparaten aan de hand van de door jou vastgestelde beveiligingsregels en beperkt automatisch de netwerktoegang voor apparaten die niet aan de vereisten voldoen.
- Firewall in de cloud: Past gedetailleerde netwerksegmentatie toe binnen hybride infrastructuur en beheert het verkeer tussen gebruikers, servers en cloudresources.
- Vast IP-adres met een toestaanlijst: Wijst je organisatie een vast IP-adres toe, zodat je de toegang tot resources kunt beperken tot alleen geverifieerde adressen.
- Virtuele privégateways: Creëert VPN-gateways voor specifieke organisaties met gelaagde beveiligingsbeleidsregels om de toegang tot interne resources te beheren.
Integraties van NordLayer
Integraties omvatten Okta, Google Workspace, JumpCloud, Entra ID, OneLogin, AWS, Google Cloud, IBM Cloud, Jamf Cloud en SentinelOne.
Pros and Cons
Pros:
- Maakt gebruik van een zero-trustframework
- Uitgebreide toegangscontrole en sessiebewaking
- Beveiligingsmaatregelen zoals AES-256-versleuteling en meervoudige verificatie
Cons:
- Het aantal beschikbare serverlocaties kan worden uitgebreid
- Het instellen van servers kan complex zijn
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Radware
Het beste voor realtime gedragsdetectie
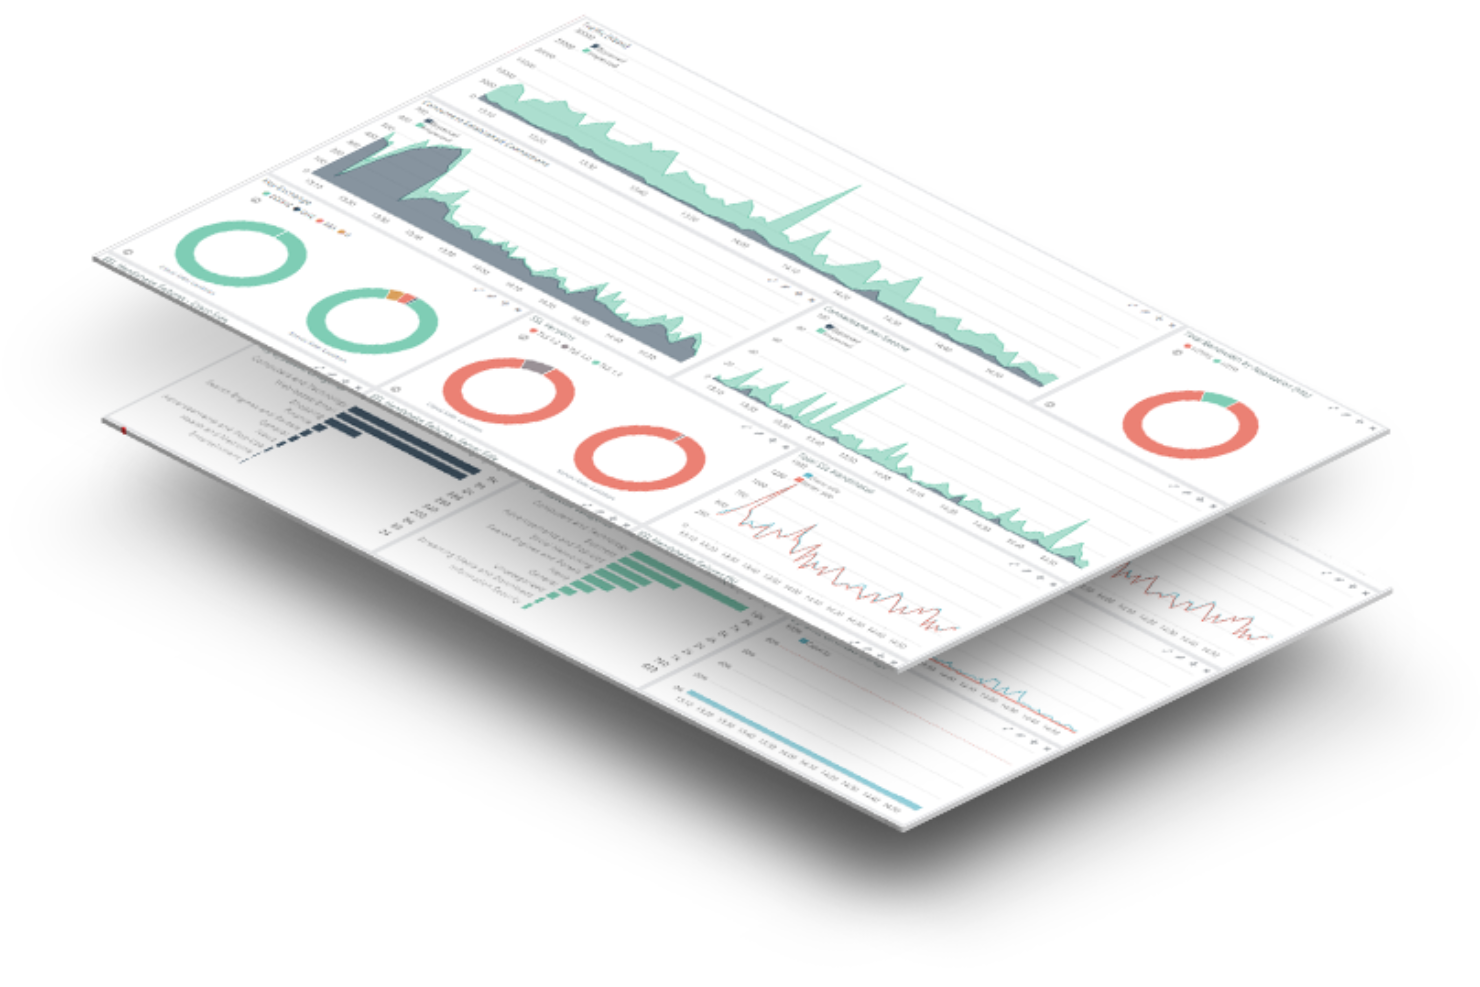
Radware helpt beveiligingsteams en ondernemingen webapplicaties en API's te beschermen tegen geautomatiseerde bedreigingen. Het biedt geavanceerd botbeheer en realtime aanvalbeperking voor organisaties die te maken hebben met veranderende cyberbeveiligingsrisico's.
Voor wie is Radware het meest geschikt?
Radware is zeer geschikt voor middelgrote tot grote ondernemingen die webapplicaties met veel verkeer beheren en speciale bescherming nodig hebben tegen geavanceerde botaanvallen en misbruik van API's.
Waarom ik voor Radware heb gekozen
Radware staat op mijn selectie vanwege de manier waarop het realtime gedragsdetectie toepast—iets waar de meeste botbeheertools nog steeds moeite mee hebben zonder buitensporig veel fout-positieven te genereren. Ik vind het prettig dat het gebruikmaakt van eigen AI-gebaseerde gedragsalgoritmen die verkeer analyseren en in realtime aanvalshandtekeningen genereren, zodat mijn team niet hoeft te wachten op handmatige regelupdates om nieuwe bedreigingen te blokkeren. De functie voor automatische correlatie tussen modules is bijzonder nuttig: deze vergelijkt signalen uit verschillende beveiligingsmodules om kwaadaardige bronnen proactief te blokkeren voordat ze zelfs de applicatielaag bereiken. De CAPTCHA-loze cryptografische uitdaging voorkomt dat legitieme gebruikers in het kruisvuur terechtkomen wanneer een botaanval actief wordt beperkt.
Belangrijkste functies van Radware
- Geavanceerde detectiemodules: Identificeert geavanceerde bots die IP-adressen en identiteiten manipuleren, brengt gedistribueerde botaanvallen aan het licht en detecteert CAPTCHA-farmdiensten.
- Zichtbaarheid en beheer van AI-webcrawlers: Classificeert verkeer van AI-webcrawlers op basis van intentie en geeft je gedetailleerde controle over welke crawlers toegang tot je content krijgen.
- Ingebouwde bescherming van mobiele apps: Maakt gebruik van geïntegreerde apparaatauthenticatie voor iOS en Android om apparaten te verifiëren en verzoeken te valideren voordat botaanvallen zich manifesteren.
- Transparante rapportage en analyse: Levert gedetailleerde botclassificatie met overzichtelijke dashboards en uitgebreide rapporten, zodat je precies kunt zien welk verkeer je applicaties bereikt.
Radware-integraties
Integraties omvatten Amazon CloudFront, Akamai, Fastly, Cloudflare, F5, Citrix, Imperva, Microsoft Azure, AWS en Google Cloud Platform.
Pros and Cons
Pros:
- Nauwkeurige AI-gebaseerde botdetectie
- Uitgebreide rapportage van verkeersanalyses
- Sterke integratie met SIEM-hulpmiddelen
Cons:
- Beperkte transparantie over beschikbare prijzen
- De interface kan intuïtiever
Beste voor het beveiligen van applicaties
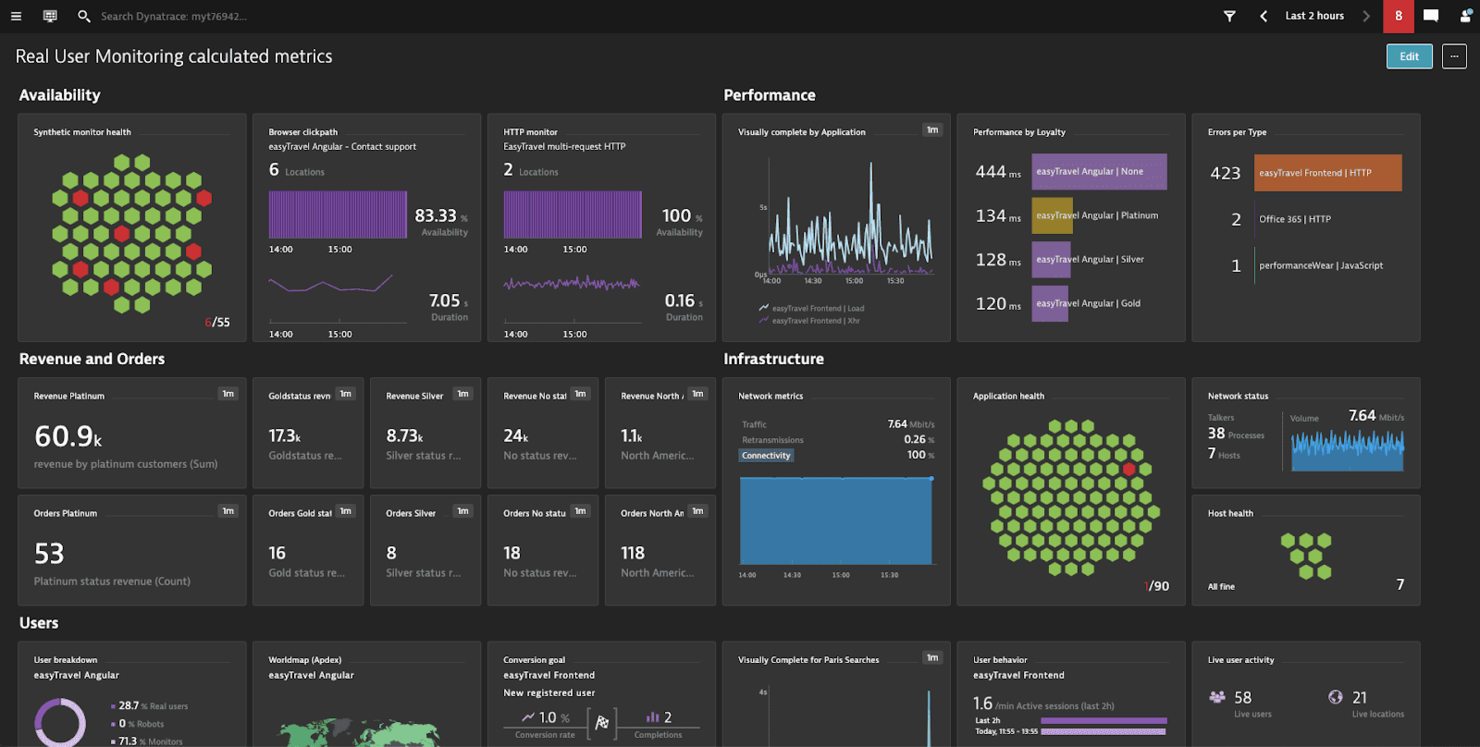
Dynatrace is een cloudgebaseerde oplossing voor monitoring, observeerbaarheid, automatisering en analyse van systemen zoals infrastructuur en applicaties.
Waarom ik Dynatrace heb gekozen: Een van de belangrijkste aanbiedingen van Dynatrace is de oplossing voor het monitoren van applicatieprestaties (APM), waarvan ik de beveiligingsfuncties heb getest. Wanneer er een probleem werd gevonden, stuurde het mij één beknopte melding met bruikbare informatie die de hoofdoorzaak tot op de exacte regel code identificeerde.
Opvallende functies en integraties van Dynatrace:
Functies waardoor ik de APM-tools van Dynatrace goed vond, zijn onder meer de automatische detectie van alle applicatieafhankelijkheden en de mogelijkheid om het bereik ervan uit te breiden. Ik denk dat dit nuttig is voor grote, complexe systemen of systemen die afhankelijk zijn van microservices. Het biedt ook gebruiksstatistieken van zowel synthetische als echte gebruikers, zodat de hoeveelheid informatie waarover je beschikt voor het nemen van beslissingen die van invloed zijn op prestaties en beveiliging, groter wordt.
Integraties zijn kant-en-klaar beschikbaar voor GitLab, Google Cloud, AWS, Azure, Jenkins, Docker, Kubernetes, JFrog, PagerDuty en LaunchDarkly.
Pros and Cons
Pros:
- Robuuste functies voor applicatiemonitoring
- Maakt foutopsporing eenvoudiger
- Eenvoudig te implementeren
Cons:
- Klantenondersteuning reageert soms niet
- Alleen praktisch voor bedrijfsapplicaties
Datadog
Ideaal voor onderwijsinstellingen
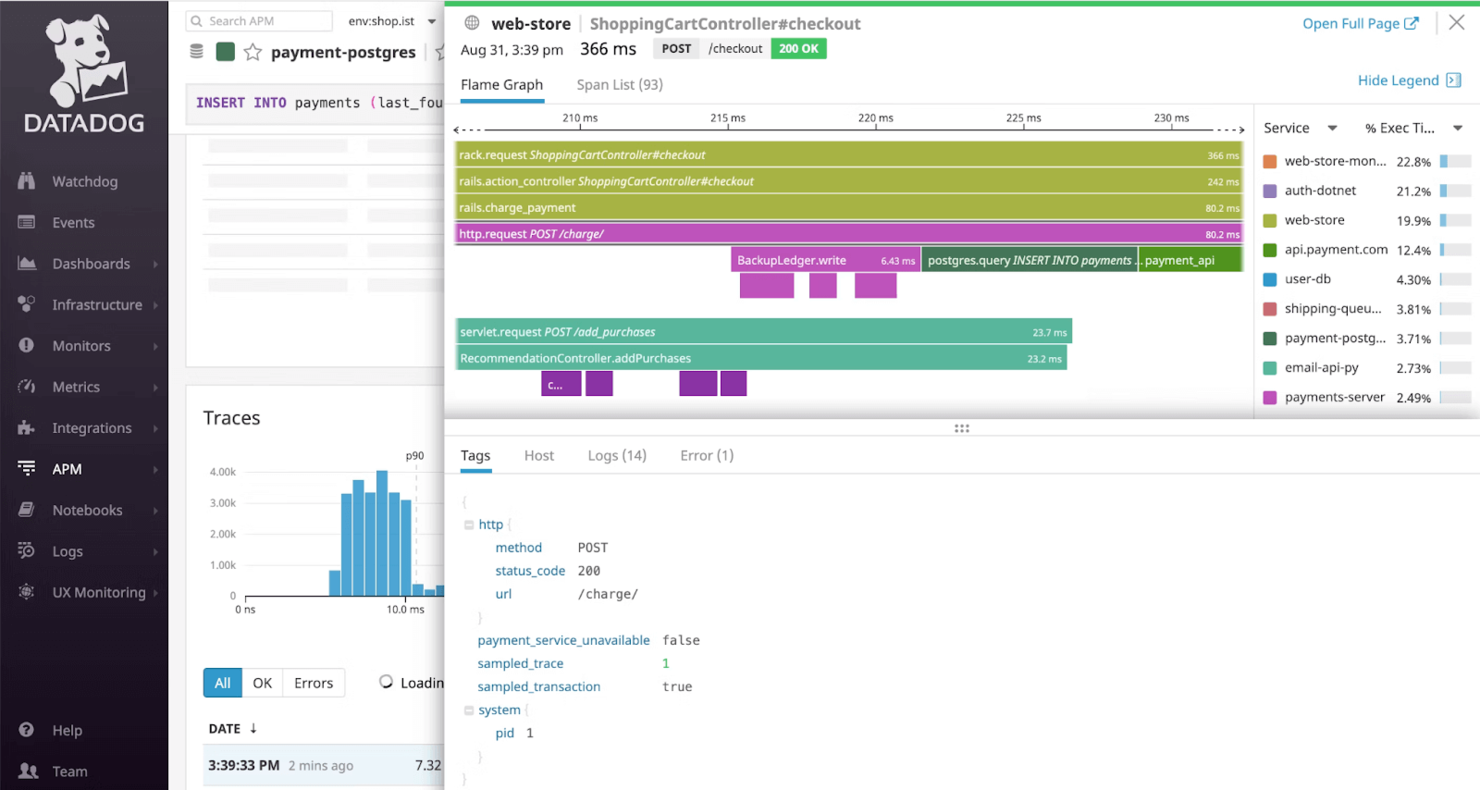
Datadog is een cloudmonitoringplatform dat inzicht biedt in systemen zoals infrastructuur, applicaties en digitale ervaringen.
Waarom ik Datadog heb gekozen: Ik heb Datadog gekozen omdat het infrastructuurmonitoringplatform het eenvoudig maakt om te voldoen aan beveiligingsnormen, waaronder de normen die gelden voor onderwijsinstellingen en voor de gezondheidszorg en financiële sector. Naast de SOC 2 Type II-certificering van het platform kun je ook TLS en HTTP Strict Transport Security (HSTS) implementeren.
Opvallende functies en integraties van Datadog:
Functies die ik tijdens het testen van Datadog heb ontdekt, zijn onder meer de scanner voor gevoelige gegevens, die logboeken doorzoekt om gevoelige informatie te identificeren, classificeren en beschermen. Dit kan geweldig zijn voor elke organisatie die gevoelige persoonsgegevens moet beveiligen, zoals onderwijsinstellingen die verantwoordelijk zijn voor leerlinggegevens. Datadog kan ook portalen en e-learningplatforms monitoren, met realtime inzichten waarop je actie kunt ondernemen om opkomende bedreigingen buiten de deur te houden.
Integraties zijn kant-en-klaar beschikbaar voor Adobe Experience Manager, AWS CloudTrail, Auth0, Google Workspace, OneLogin, Meraki, Sophos, Okta, Slack, Microsoft 365 en JFrog.
Pros and Cons
Pros:
- Grote bibliotheek met integraties
- Gebruiksvriendelijke interface en dashboards voor beginners
- Biedt een uniforme monitoringoplossing
Cons:
- Kan duur worden als het gebruik niet wordt gemonitord
- Complexe installatie op privéhardware

Het meest geschikt voor compliancegerichte TPRM-programma's
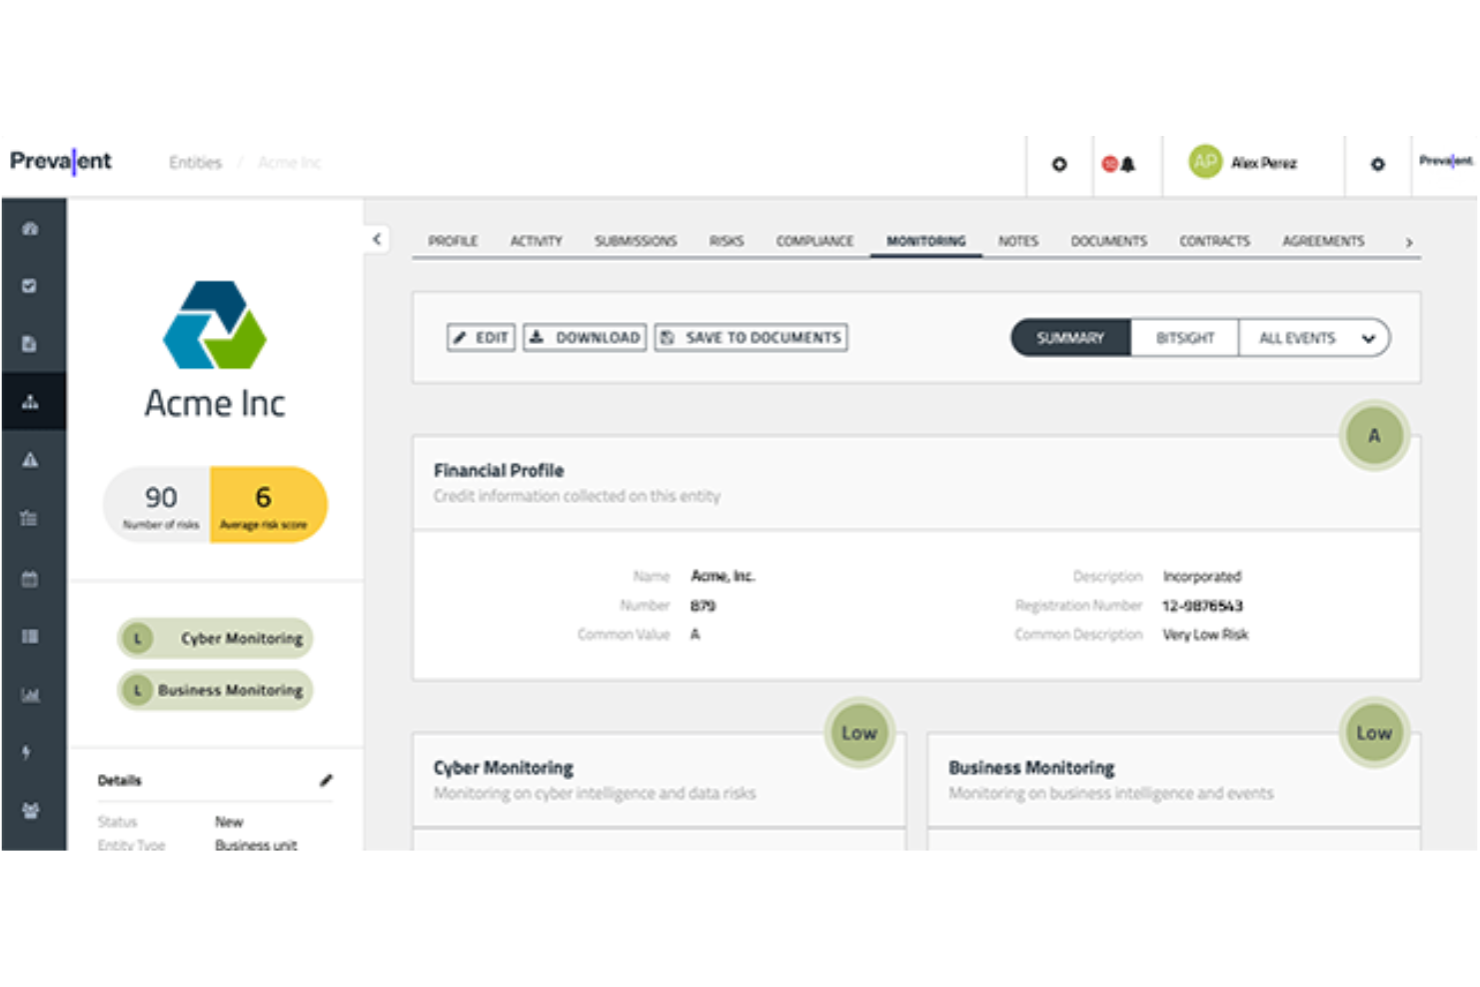
Prevalent helpt IT-, risico- en compliance-teams in gereguleerde sectoren bij het automatiseren van risicobeheer van derden en beveiligingsbeoordelingen van leveranciers om veranderende eisen op het gebied van cyberbeveiliging en compliance aan te pakken.
Voor wie is Prevalent het meest geschikt?
Prevalent is zeer geschikt voor middelgrote tot grote ondernemingen in gereguleerde sectoren zoals financiën, gezondheidszorg en overheidsorganisaties die behoefte hebben aan gestructureerd toezicht op leveranciersrisico's.
Waarom ik voor Prevalent heb gekozen
Ik heb Prevalent gekozen als een van de beste oplossingen vanwege de uitstekende manier waarop het omgaat met het compliance-aspect van TPRM—iets wat veel tools voor leveranciersrisico's als bijzaak behandelen. Wat ik het nuttigst vind, is de bibliotheek met meer dan 750 vooraf gebouwde beoordelingssjablonen die zijn gekoppeld aan raamwerken zoals NIST CSF, ISO 27001, HIPAA en GDPR. In plaats van vragenlijsten vanaf nul op te bouwen, kan mijn team binnen enkele minuten een op compliance afgestemde leveranciersbeoordeling starten. Ik waardeer ook de auditklare rapportage, die antwoorden van leveranciers, risicoscores en de status van herstelmaatregelen samenbrengt in een indeling die toezichthouders en auditors daadwerkelijk willen zien—handmatig samenvoegen is niet nodig.
Belangrijkste functies van Prevalent
- Beoordeling van inherente risico's: Bepaalt automatisch niveaus en categorieën voor leveranciers door inherente en resterende risicoscores te berekenen op basis van de waarschijnlijkheid en impact van beveiligings-, compliance- en operationele incidenten.
- Doorlopende monitoring: Houdt cyberdreigingen, financiële problemen, bevindingen van toezichthouders en reputatierisico's van leveranciers in realtime bij via meer dan 500.000 externe bronnen.
- Automatisering van het beëindigen van leveranciersrelaties: Automatiseert contractbeoordelingen en procedures voor het beëindigen van leveranciersrelaties om de blootstelling na afloop van het contract te beperken.
- Risicoanalyses en dashboards: Met aanpasbare dashboards en rapportages kunt u risicotrends visualiseren en rapporten opstellen die klaar zijn voor communicatie met belanghebbenden op directieniveau.
Integraties van Prevalent
Integraties omvatten ServiceNow, BitSight, SecZetta, Source Defense, RiskRecon, SecurityScorecard, Rapid7, Tenable, Qualys en Microsoft Azure.
Pros and Cons
Pros:
- Uitgebreide functionaliteiten voor het beheren van leveranciersrisico's
- Gebruikers kunnen rapporten aanpassen aan specifieke behoeften
- Sterke beveiligingsprotocollen om gegevens te beschermen
Cons:
- Het platform is complex en brengt een leercurve met zich mee
- Uitdagingen bij het migreren van gegevens kunnen de initiële installatie bemoeilijken

Beste keuze voor Google Workspace en Microsoft 365
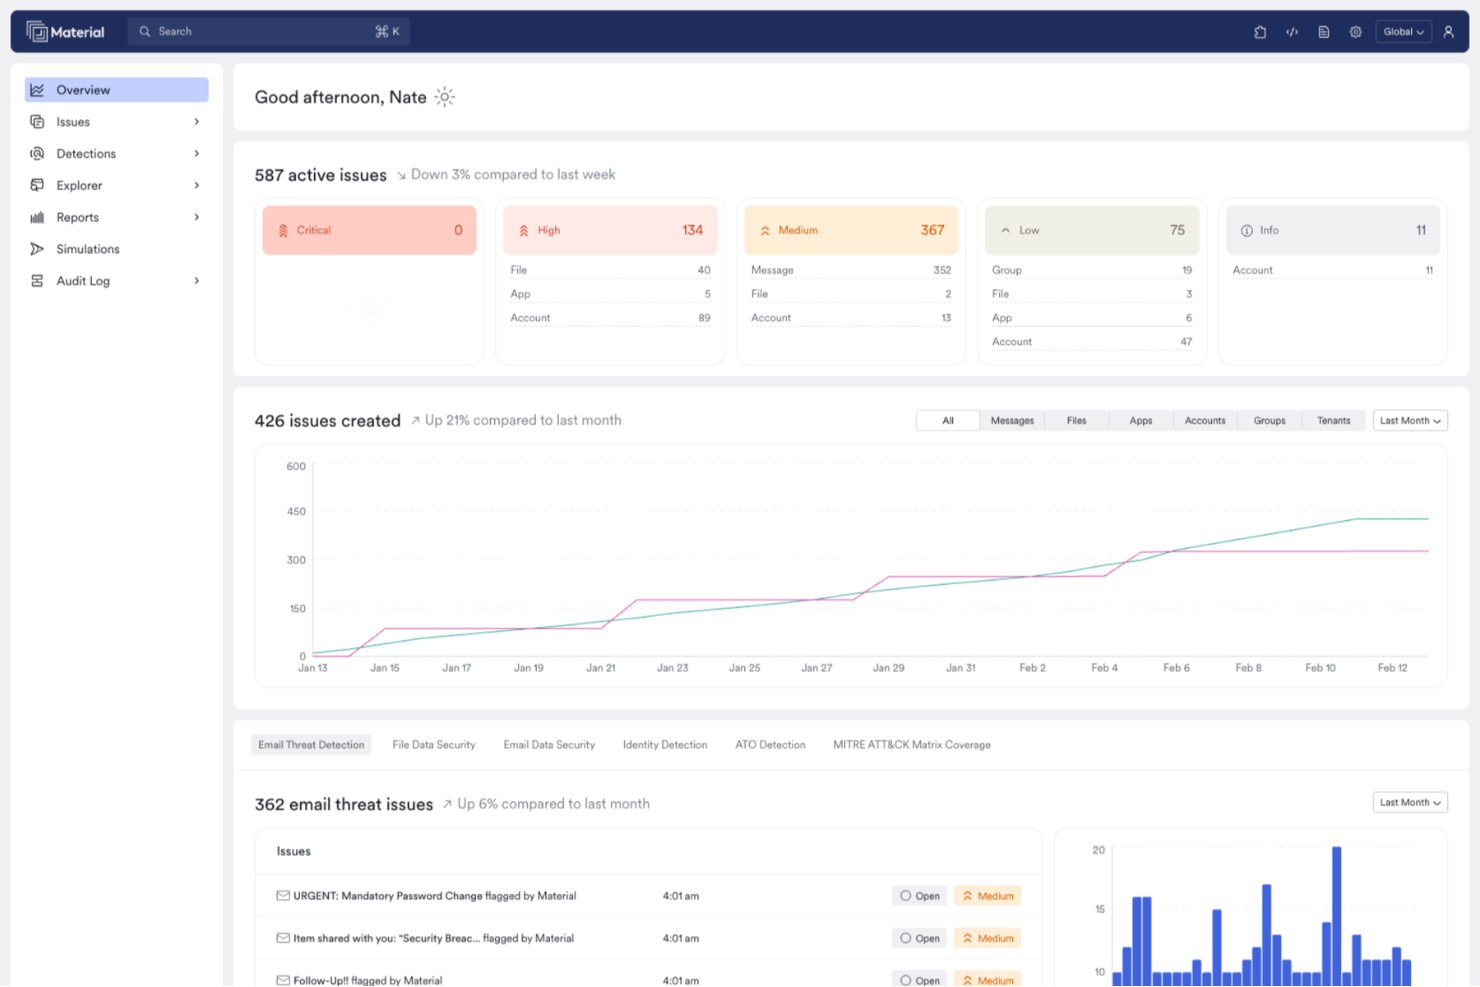
Material Security helpt IT- en beveiligingsteams cloudgebaseerde e-mail- en samenwerkingsplatforms te beschermen tegen phishing, accountcompromittering en gegevensverlies. Het biedt geavanceerde controlefuncties en hulpmiddelen voor incidentrespons, ontworpen voor organisaties die Google Workspace of Microsoft 365 gebruiken.
Voor wie is Material Security het meest geschikt?
Material Security is een goede keuze voor middelgrote tot grote beveiligingsteams die Google Workspace of Microsoft 365 als hun primaire samenwerkingsomgeving gebruiken.
Waarom ik voor Material Security heb gekozen
Material Security staat op mijn lijst vanwege de diepgaande integratie met Google Workspace en Microsoft 365, waarmee e-mail op de gegevenslaag en niet alleen aan de perimeter wordt beschermd. Ik vind het prettig dat het bedreigingen die al in postvakken staan achteraf kan herstellen—iets wat de meeste e-mailbeveiligingstools na bezorging niet kunnen doen. Mijn team gebruikt ook de gegevensbeschermingsfuncties om de toegang tot gevoelige berichten te beperken op basis van identiteitsverificatie, wat een betekenisvolle verdedigingslaag tegen accountovernames toevoegt. De phishingfunctie voor 'groepsimmuniteit' is bijzonder nuttig: wanneer één gebruiker een bedreiging meldt, scant Material Security dat bericht in elk postvak binnen de organisatie en herstelt het daar.
Belangrijkste functies van Material Security
- Detectie van BEC en VEC: Identificeert aanvallen met zakelijke e-mailcompromittering en compromittering van e-mail van leveranciers met behulp van gedragsanalyse voor e-mail in Google Workspace en Microsoft 365.
- Bestandsbeveiliging en deelbeheer: Scant bestanden in Google Drive en Microsoft 365 om te ruim gedeelde machtigingen op te schonen en de verspreiding van gevoelige gegevens te beperken.
- Beheer van de beveiligingsstatus: Bewaakt je configuraties van Google Workspace en Microsoft 365 continu om afwijkingen te detecteren en te herstellen voordat ze exploiteerbare hiaten veroorzaken.
- Beheer van schaduw-AI en apps van derden: Biedt inzicht in ongeautoriseerde verbindingen met apps van derden en OAuth-toewijzingen binnen je cloudwerkomgeving.
Integraties van Material Security
Integraties omvatten Google Workspace en Microsoft 365.
Pros and Cons
Pros:
- Automatiseert de phishingrespons om de responstijden te verbeteren.
- Ondersteunt geavanceerde bedreigingsbescherming voor e-mailaccounts.
- Maakt veilig delen van bestanden binnen e-mailcommunicatie mogelijk.
Cons:
- Afhankelijkheid van cloudinfrastructuur kan latentieproblemen veroorzaken.
- Beperkte eigen integraties met andere beveiligingstools.
Beste keuze voor geïntegreerde DLP- en CASB-mogelijkheden
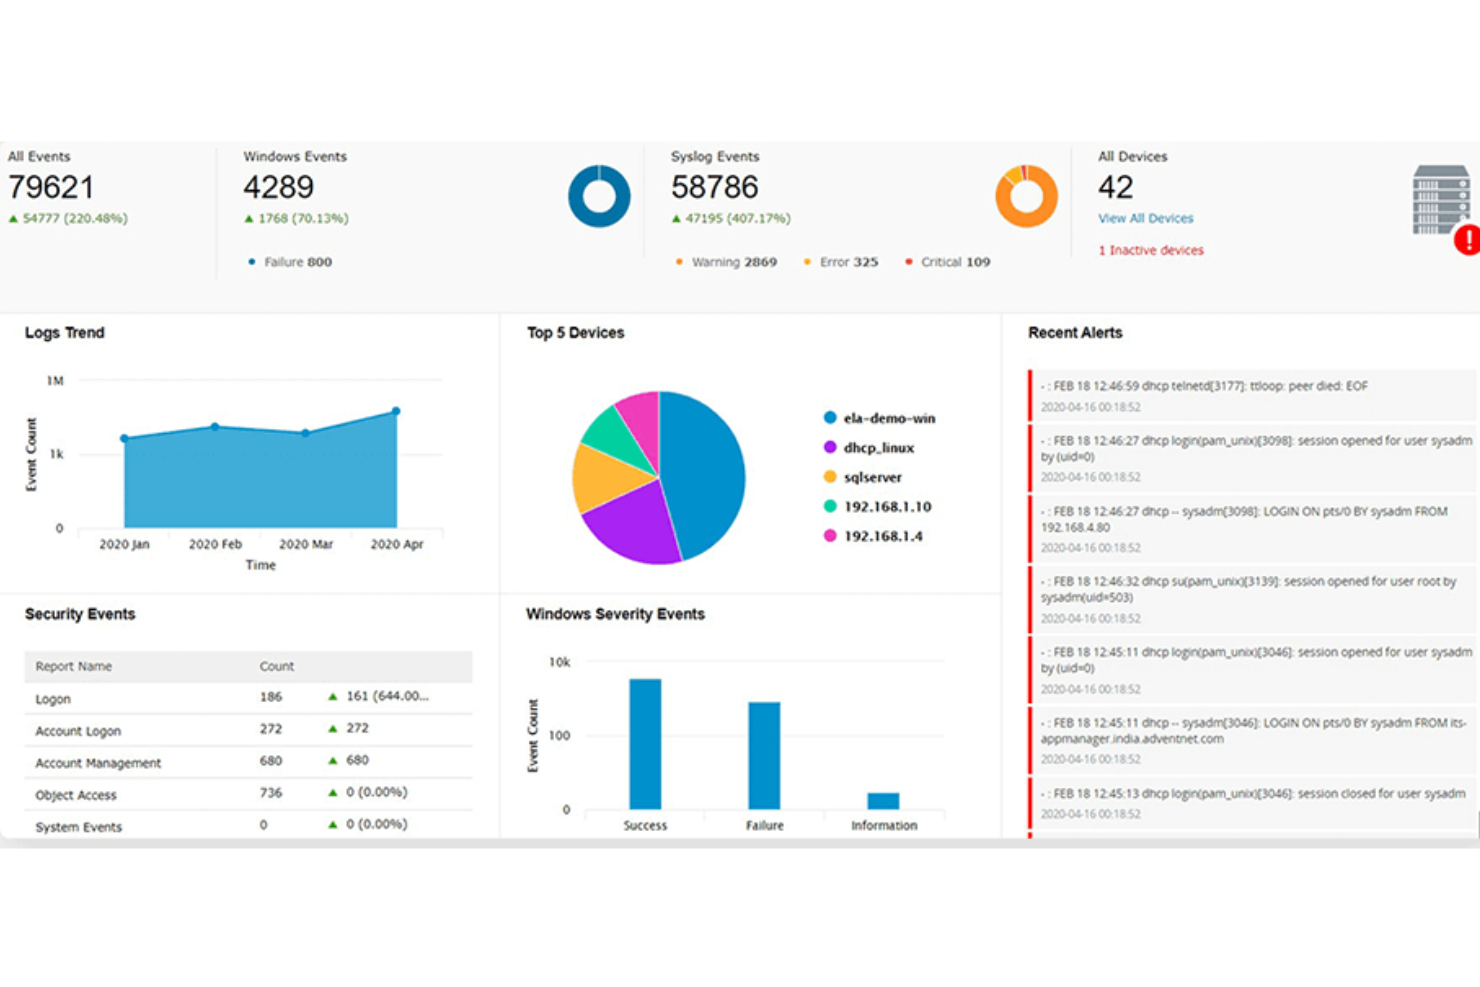
ManageEngine Log360 is een uniform SIEM-platform voor IT-teams en beveiligingsprofessionals die bedreigingen in on-premises- en cloudomgevingen moeten monitoren, detecteren en erop moeten reageren, en tegelijkertijd aan compliancevereisten moeten voldoen.
Voor wie is ManageEngine Log360 het meest geschikt?
Log360 is een uitstekende keuze voor middelgrote tot grote ondernemingen met speciale beveiligingsteams die complexe, hybride IT-omgevingen beheren.
Waarom ik voor ManageEngine Log360 heb gekozen
Ik heb ManageEngine Log360 geselecteerd als een van de beste oplossingen vanwege de manier waarop het DLP en CASB als native, ingebouwde mogelijkheden aanbiedt in plaats van als losse uitbreidingen. De meeste SIEM-tools vereisen dat je afzonderlijke producten integreert om gegevensbescherming en inzicht in de cloud te bieden — met Log360 zijn beide al inbegrepen. De geïntegreerde DLP-module omvat inhoudsbewuste bescherming en een beoordeling van datarisico's, zodat mijn team de toegang tot gevoelige bestanden monitort en vaststelt waar kritieke gegevens zich in het netwerk bevinden. Aan de CASB-kant stelt monitoring van schaduw-IT ons in staat om niet-goedgekeurde cloudapps te detecteren die in de omgeving worden gebruikt en bij te houden wie er toegang toe heeft, wat belangrijk is nu het gebruik van SaaS steeds verder toeneemt.
Belangrijkste functies van ManageEngine Log360
- UEBA: Detecteert afwijkend gedrag van gebruikers en entiteiten met behulp van machinaal leren om interne bedreigingen en gecompromitteerde accounts aan het licht te brengen.
- Realtime gebeurteniscorrelatie: Past regelgebaseerde analyse toe op loggegevens om aanvalspatronen te identificeren en geautomatiseerde waarschuwingen te activeren.
- Compliance-rapportage: Genereert vooraf samengestelde auditrapporten die zijn afgestemd op kaders zoals HIPAA, PCI DSS, GDPR en SOX.
- Incidentbeheer: Hiermee kan je team beveiligingsincidenten rechtstreeks binnen het platform toewijzen, volgen en oplossen met behulp van een ingebouwde ticketingworkflow.
Integraties van ManageEngine Log360
Integraties omvatten ServiceDesk Plus, Jira Service Desk, Kayako, Amazon Web Services (AWS), Microsoft Azure, Salesforce, Microsoft 365, Exchange Server, Active Directory en databases zoals SQL Server.
Pros and Cons
Pros:
- Realtime logverzameling en -analyse
- Robuuste mogelijkheden voor compliancemanagement
- Functies voor bedreigingsinformatie
Cons:
- Het installatie- en configuratieproces kan complex zijn
- De tool vereist regelmatig onderhoud en updates
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

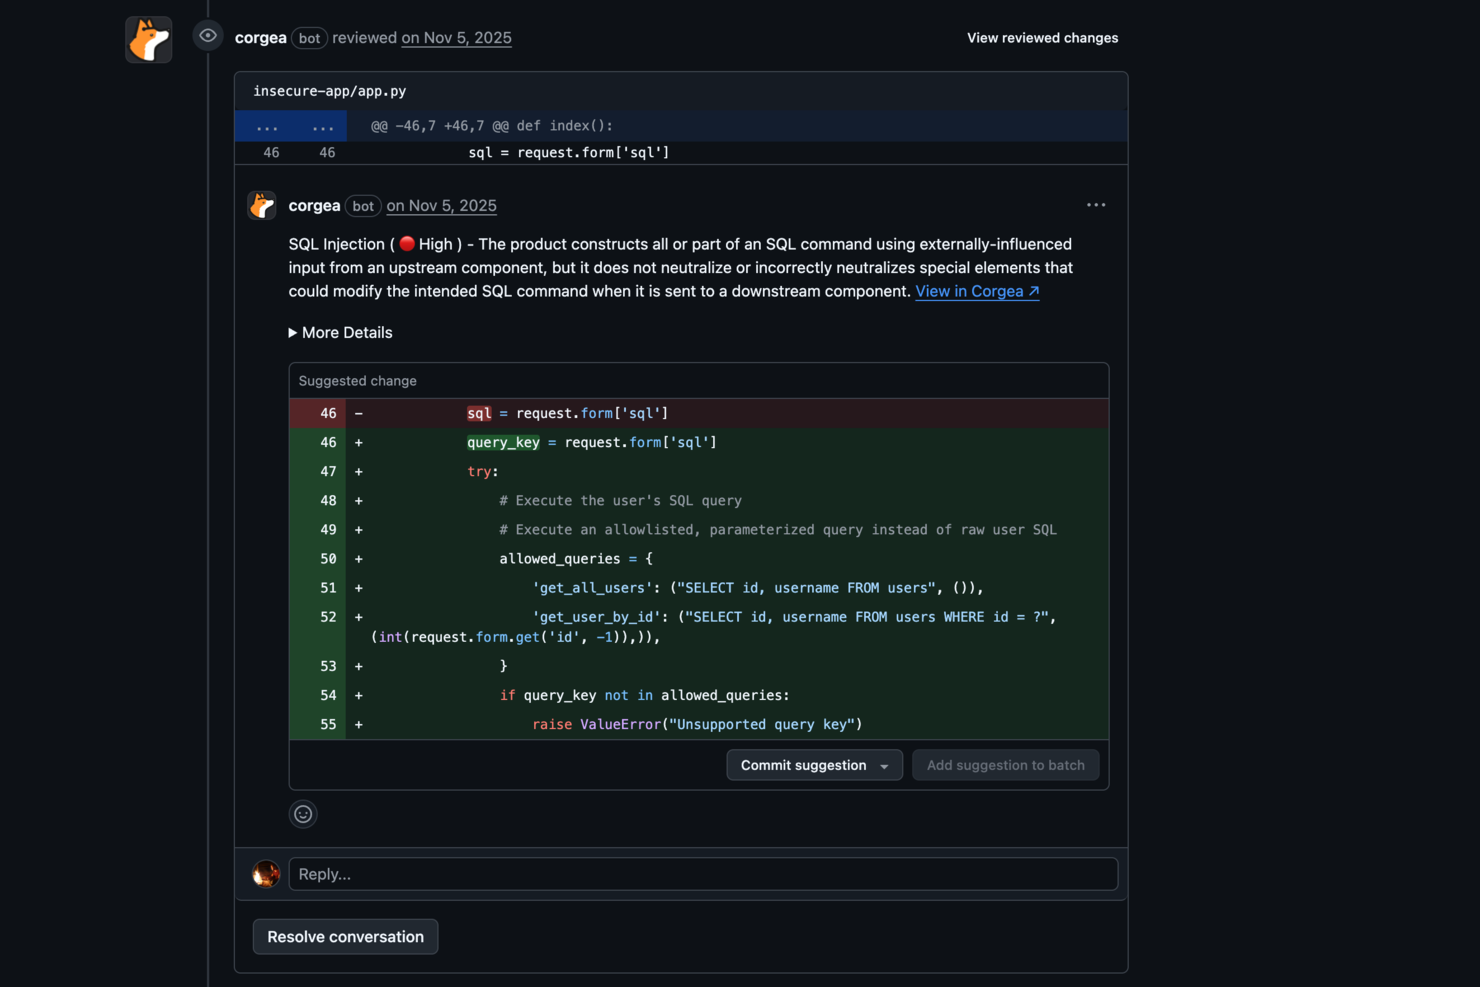
Corgea is een cybersecurityplatform voor IT-teams en beveiligingsprofessionals die dreigingsdetectie, incidenttriage en respons willen automatiseren in complexe digitale omgevingen.
Voor wie is Corgea het meest geschikt?
Corgea is zeer geschikt voor security-engineeringteams bij middelgrote tot grote ondernemingen die de handmatige triagewerkzaamheden in omvangrijke kwetsbaarheidspijplijnen willen verminderen.
Waarom ik voor Corgea koos
Ik koos Corgea als een van de beste oplossingen omdat de AI-gestuurde automatische triage direct een van de frustrerendste aspecten van applicatiebeveiliging aanpakt: alarmmoeheid door fout-positieven. Wanneer mijn team scans uitvoert op een grote codebase, gebruikt de automatische triage-engine van Corgea contextuele codeanalyse om daadwerkelijk misbruikbare bevindingen van ruis te onderscheiden, waardoor het aantal fout-positieven tot 3x lager ligt dan bij traditionele tools voor statische analyse. Ik vind het ook prettig dat het verder gaat dan alleen markeren: het traceert echte runtimepaden vanaf publiek toegankelijke routes zoals
/login
helemaal tot aan kwetsbare code of pakketten, zodat mijn team precies weet wat aanvallers kunnen bereiken. Die bereikbaarheidsmapping, gecombineerd met door AI gegenereerde oplossingssuggesties met een nauwkeurigheid van meer dan 90%, betekent dat we minder tijd besteden aan discussiëren over de ernst en meer tijd aan het wegwerken van de achterstand.
Belangrijkste functies van Corgea
- Scannen van afhankelijkheden (SCA): Identificeert bekende kwetsbaarheden in pakketten van derden voor meer dan 25 programmeertalen, inclusief CVE-details en CVSS-scores.
- Scannen van infrastructuur als code (IaC): Detecteert onveilige configuraties in Kubernetes-, Terraform-, Docker- en CloudFormation-bestanden vóór implementatie.
- Detectie van geheimen: Scant codebases op hardgecodeerde API-sleutels, tokens en inloggegevens met behulp van patroonherkenning, entropieanalyse en AI-gestuurde contextanalyse.
- PolicyIQ: Hiermee kun je aangepast beleid in natuurlijke taal definiëren om detectie-, triage- en herstelgedrag af te stemmen op jouw specifieke omgeving en beveiligingsvereisten.
Integraties van Corgea
Integraties omvatten GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Slack, CodeQL, Zapier, webhooks en een API voor aangepaste integraties.
Pros and Cons
Pros:
- AI-gestuurde detectie van kwetsbaarheden
- Automatische veilige codeoplossingen
- Detectie van fouten in bedrijfslogica
Cons:
- Geen functies voor runtimebescherming
- Gericht op AppSec, niet op de volledige stack

NordPass
Ideaal voor bedrijfsbreed wachtwoordbeleid
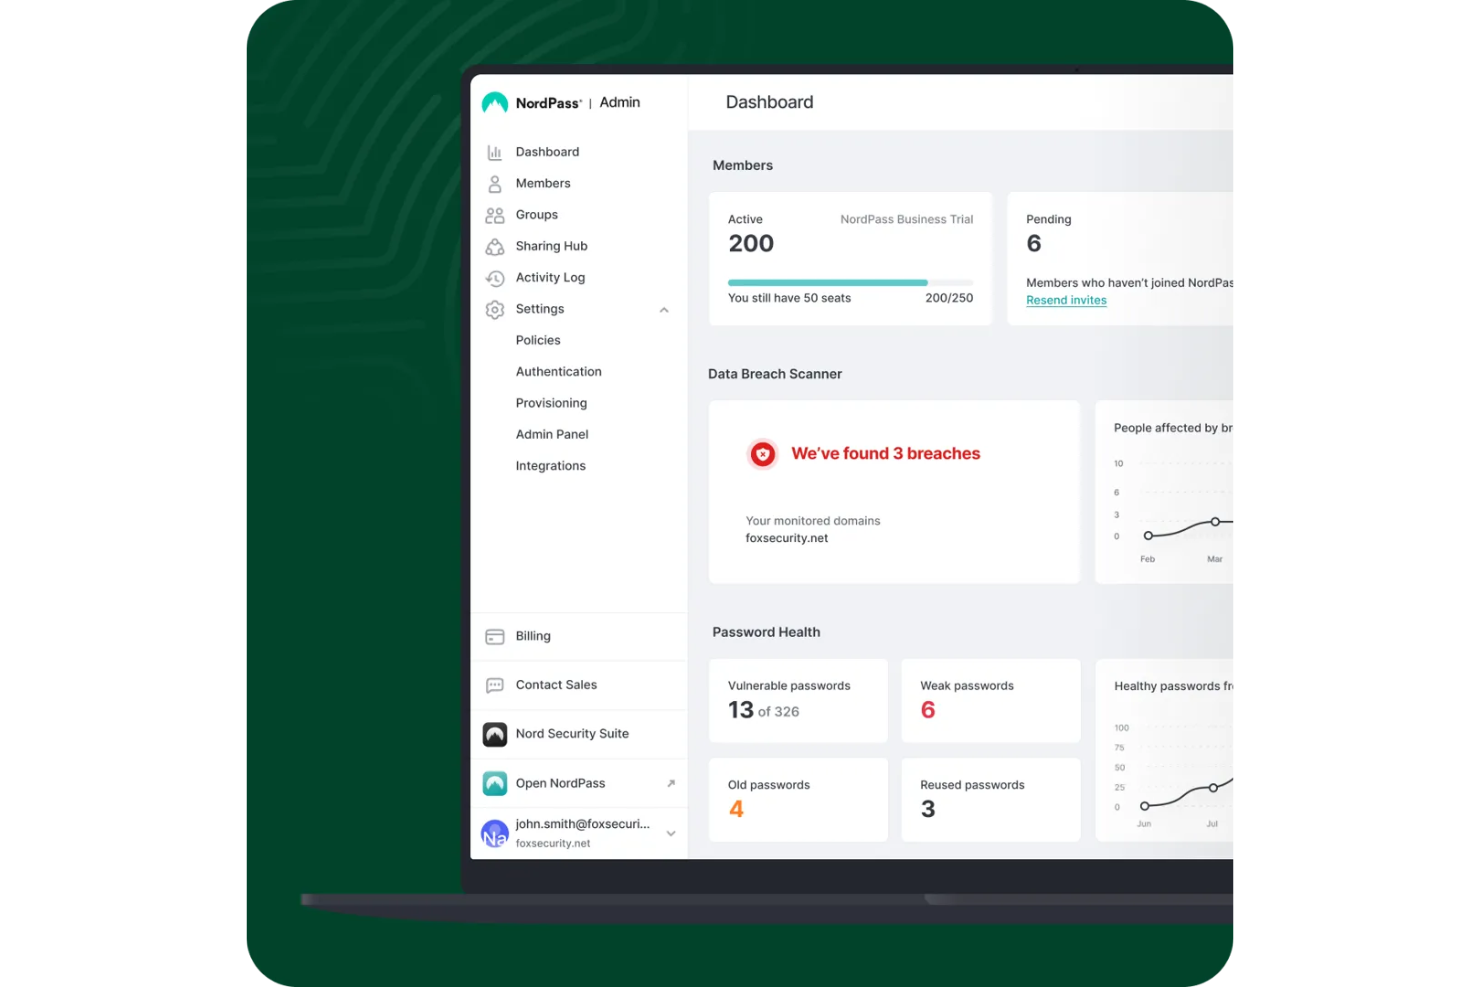
NordPass is een zakelijke wachtwoordbeheerder voor IT-teams en organisaties die de bedrijfsgegevens van hun medewerkers willen beveiligen, beheren en de toegang ertoe willen controleren.
Voor wie is NordPass het meest geschikt?
NordPass is zeer geschikt voor IT-beheerders en beveiligingsteams in middelgrote tot grote organisaties die centraal controle willen uitoefenen over het wachtwoordgebruik van medewerkers.
Waarom ik NordPass heb gekozen
NordPass staat op mijn shortlist omdat het bedrijfsbrede handhaving van wachtwoordbeleid vanuit één beheerderspaneel mogelijk maakt. Ik vind het prettig dat beheerders beveiligingsregels kunnen instellen die automatisch op alle gebruikers worden toegepast, zodat ze niet afhankelijk zijn van individuele medewerkers die de beste praktijken volgen. Het beveiligingsdashboard geeft mijn team in realtime inzicht in de wachtwoordbeveiliging binnen de organisatie en markeert zwakke of hergebruikte inloggegevens aan de hand van het ingestelde beleid. Het activiteitenlogboek registreert elke toegangsgebeurtenis met betrekking tot inloggegevens, waardoor ongebruikelijk gedrag kan worden opgespoord zonder afzonderlijke audittools te doorzoeken.
Belangrijkste functies van NordPass
- Ingebouwde authenticator: Genereert en bewaart TOTP-codes naast wachtwoorden, zodat je team inloggegevens en MFA op één plek beheert.
- Gedeelde mappen: Organiseert inloggegevens, notities en betalingsgegevens in mappen die met specifieke teams of groepen kunnen worden gedeeld.
- Scanner voor datalekken: Controleert opgeslagen inloggegevens aan de hand van bekende databases met gelekte gegevens en waarschuwt je wanneer gecompromitteerde accounts worden gedetecteerd.
- Automatisch invullen en automatisch opslaan: Legt inloggegevens automatisch vast en vult ze automatisch in browsers en apps in, waardoor handmatige invoer op verschillende apparaten wordt beperkt.
NordPass-integraties
De integraties omvatten Entra ID, MS ADFS, Okta, Google Workspace, Vanta, Microsoft Sentinel en Splunk.
Pros and Cons
Pros:
- Sterke versleuteling met een beleid zonder kennis van de gegevens
- Eenvoudige integraties met belangrijke identiteitsproviders
- Centrale controle via één centraal beheercentrum
Cons:
- De functie voor automatisch invullen werkt soms inconsistent
- Regelmatig gemelde problemen met offline toegang
Andere cybersecuritysoftware
Tijdens mijn evaluaties vond ik deze tools. Ze haalden de hoofdlijst niet, maar kunnen voor andere gebruiksscenario’s nog steeds een goede keuze zijn:
- NordStellar
Het meest geschikt voor realtime dreigingswaarschuwingen
- Zeropath
Ideaal voor contextbewuste codebeveiliging
- Aikido Security
E voor code-tot-cloudbeveiliging
- Logmanager
Het beste voor realtime inzicht in logs
- Twingate
Ideaal voor veilige externe netwerktoegang
- ManageEngine Endpoint Central
Ideaal voor het beheren en beveiligen van IT-infrastructuur
- Heimdal
Het beste in combinatie met DNS-beveiliging en ransomwarebescherming
- Malwarebytes
E rootkitscanner
- ESET PROTECT Complete
Het beste voor proactieve dreigingsdetectie
- Astra Pentest
Het beste voor continue detectie van kwetsbaarheden
- New Relic
Het beste voor volledige-stack-observeerbaarheid
- NETSCOUT
E functies voor DDoS-bescherming
- Zygon
Het beste voor het beheer van de beveiligingsstatus van SaaS
- Norton
Het beste voor privacy met een beveiligde VPN
- Guardio
E voor proactieve webbeveiliging in realtime
- Sprinto
Ideaal voor bedrijven in streng gereguleerde sectoren
- Sophos
Ideaal voor kleine bedrijven
- Amazon CloudWatch
E voor AWS
- Azure Sphere
Ideaal voor IoT-apparaten
- Microsoft Intune
E voor eindpuntbeveiliging


Beoordelingen van gerelateerde software en tools
Als je hier nog steeds niet hebt gevonden wat je zoekt, bekijk dan deze andere soorten tools die we hebben getest en geëvalueerd.
- Netwerkbewakingssoftware
- Serverbewakingssoftware
- SD-WAN-oplossingen
- Tools voor infrastructuurbewaking
- Pakketsniffer
- Tools voor applicatiebewaking
Hoe ik cybersecuritysoftware beoordeel
Of ik nu SIEM-waarschuwingen correleer of een inbreuk op een eindpunt indam, ik splits de beoordeling op in twee lagen: het basisniveau waaraan elke tool moet voldoen en de onderscheidende factoren die de beste tools van de rest onderscheiden.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 75% behalen om in aanmerking te komen voor opname.
- Detectie van en respons op bedreigingen: Ik beoordeel of het platform aanvalspatronen uit de praktijk detecteert—zoals laterale verplaatsing, het geautomatiseerd uitproberen van gestolen inloggegevens of de verspreiding van ransomware—en begeleide of geautomatiseerde responsacties biedt.
- Kwetsbaarheidsbeheer: Elke tool moet zwakke plekken in eindpunten, cloudwerklasten en applicaties zichtbaar maken, met risicogebaseerde prioritering die teams helpt eerst de belangrijkste problemen op te lossen.
- Toegangs- en identiteitscontroles: Ik controleer de ondersteuning voor MFA, RBAC en SSO, evenals de mate waarin teams toegang met minimale rechten kunnen afdwingen voor beheerdersconsoles en beveiligde resources.
- Gegevensbescherming en versleuteling: Versleuteling van gegevens in rust en tijdens transport is een basisvereiste, maar ik kijk ook naar DLP-mogelijkheden—zoals het detecteren van gevoelige gegevens in uitgaande e-mails of cloudopslagcontainers.
- Beveiligingsmonitoring en logboekregistratie: Ik zoek naar gecentraliseerde logaggregatie uit meerdere bronnen (firewalls, eindpunten, cloudproviders), met correlatie, zoekfuncties en waarschuwingen die echte incidentonderzoeken ondersteunen.
- Naleving en rapportage: Tools moeten vooraf gebouwde rapportsjablonen bevatten die zijn gekoppeld aan kaders zoals SOC 2, HIPAA of ISO 27001, zodat je team bewijsmateriaal voor audits kan verzamelen zonder dit handmatig samen te stellen.
Als ik een lijst heb samengesteld met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
AI-gestuurde analyses maken een groot verschil wanneer je team wordt overspoeld door waarschuwingen—platforms die ML gebruiken om afwijkend gedrag te signaleren, filteren ruis weg die detectie op basis van handtekeningen mist. Ik beoordeel ook mogelijkheden voor geautomatiseerde incidentrespons, zoals draaiboeken die een gecompromitteerd eindpunt isoleren en sessies intrekken zonder op een analist te wachten. Beheer van het aanvalsoppervlak is eveneens belangrijk, vooral voor teams met hybride omgevingen waarin schaduw-IT en vergeten bedrijfsmiddelen blinde vlekken veroorzaken die geen interne scan kan detecteren.
Meer dan functies
Het integratie-ecosysteem is een van de eerste zaken die ik controleer—een tool die standaard verbinding maakt met je SIEM, ITSM-platform zoals ServiceNow en cloudproviders zoals AWS of Azure, bespaart uren handmatig correleerwerk. Flexibiliteit bij de implementatie is ook belangrijk; teams met strikte vereisten voor gegevensresidentie hebben opties voor lokale implementatie of regionale hosting nodig, niet alleen SaaS. Ik beoordeel de transparantie van licenties nauwkeurig, omdat modellen voor facturering per eindpunt en opname per GB onvoorspelbaar kunnen opschalen wanneer je omgeving groeit of de logvolumes tijdens een incident sterk toenemen.
Hoe kies je cybersecuritysoftware?
Houd bij het opstellen van een shortlist, uitproberen en selecteren van cybersecuritysoftware rekening met het volgende:
- Welk probleem probeer je op te lossen - Begin met het identificeren van de lacune in de cybersecurityfunctionaliteit die je probeert op te vullen, zodat duidelijk wordt welke functies en functionaliteit de tool moet bieden.
- Wie moet het gebruiken - Om de kosten en vereisten te beoordelen, moet je nagaan wie het platform gaat gebruiken en hoeveel licenties je nodig hebt. Je moet bepalen of alleen het IT-team of de hele organisatie toegang nodig heeft. Als dat duidelijk is, is het de moeite waard om te overwegen of je gebruiksgemak voor iedereen of snelheid voor je technisch onderlegde hoofdgebruikers vooropstelt.
- Met welke andere tools moet het samenwerken - Maak duidelijk welke tools je vervangt, welke tools blijven en met welke tools je moet integreren. Dit kunnen je cloudinfrastructuur, DMARC-software, netwerken, gegevensbronnen en je algehele technologiestack zijn. Mogelijk moet je ook beslissen of de tools met elkaar moeten integreren of dat je meerdere tools kunt vervangen door één geconsolideerde cybersecurityoplossing.
- Welke resultaten zijn belangrijk - Denk na over het resultaat dat de tool moet opleveren om als succesvol te worden beschouwd. Bedenk welke mogelijkheden je wilt verkrijgen of wat je wilt verbeteren en hoe je succes gaat meten. Je kunt het aanbod van cybersecuritysoftware vergelijken tot je een ons weegt, maar als je niet nadenkt over de resultaten die je wilt bereiken, verspil je mogelijk veel kostbare tijd.
- Hoe het binnen je organisatie zou werken - Bekijk de oplossingen in samenhang met je werkprocessen en leveringsmethodologie. Beoordeel wat goed werkt en welke gebieden problemen veroorzaken die moeten worden aangepakt. Onthoud dat elk bedrijf anders is — ga er niet van uit dat een tool binnen jouw organisatie werkt alleen omdat deze populair is.
Trends in cybersecuritysoftware voor 2025
In 2025 maakt de toenemende complexiteit en verfijning van cyberdreigingen updates van de functies en functionaliteiten van cybersecuritysoftware des te belangrijker, vooral voor cybersecurity voor financiële dienstverlening. Een beoordeling van productupdates, persberichten en releaselogboeken van de snelst evoluerende en populairste cybersecuritytools laat belangrijke trends zien in software en technologie die zijn ontworpen om bedrijfsapparaten en -infrastructuur te beschermen en te beveiligen. Dit zijn enkele trends die ik heb waargenomen:
Evoluerende functies
- Verbeterde eindpuntbeveiliging: Door de toename van werken op afstand ligt er duidelijk meer nadruk op geavanceerde oplossingen voor eindpuntbeveiliging. Deze bieden uitgebreidere bescherming tegen aanvallen op apparaten op afstand, waaronder beveiligingsmodellen op basis van zero trust.
- Verbeteringen op het gebied van cloudbeveiliging: Naarmate bedrijven blijven overstappen op cloudplatforms, groeit de vraag naar cloudspecifieke beveiligingsfuncties. Tools ontwikkelen zich om betere zichtbaarheid, controle en bescherming voor cloudomgevingen te bieden, waaronder configuraties met meerdere clouds en hybride clouds.
Nieuwe en ongebruikelijke functionaliteit
- Gedragsanalyse voor detectie van interne dreigingen: Sommige cybersecuritytools introduceren geavanceerde analyses van gebruikersgedrag om interne dreigingen te identificeren en beperken. Deze ongebruikelijke functie is gebaseerd op het monitoren van gebruikersactiviteiten om afwijkingen te detecteren die op een beveiligingsrisico kunnen wijzen.
- Gedecentraliseerde beveiligingsoperaties: Een nieuwe benadering die wordt onderzocht, is het decentraliseren van cybersecurityoperaties door blockchaintechnologie te gebruiken voor een betere beveiliging en integriteit van gegevens in netwerken.
Afnemend belang
- Traditionele antivirussoftware op basis van handtekeningen: De afhankelijkheid van traditionele antivirusoplossingen op basis van handtekeningen neemt af, omdat deze minder effectief zijn tegen zero-day-exploits en geavanceerde persistente bedreigingen (APTs). De markt verschuift naar oplossingen die meer dynamische en gedragsgebaseerde detectiemethoden bieden.
Naarmate cyberdreigingen evolueren, doen ook de tools die zijn ontworpen om deze te bestrijden dat. Door op de hoogte te blijven van deze trends kunnen bedrijven slimmere keuzes maken over de software en oplossingen die ze implementeren, zodat deze niet alleen geschikt zijn voor de huidige behoeften, maar ook voor toekomstige behoeften.
Wat is cybersecuritysoftware?
Cybersecuritysoftware wordt gebruikt om systemen, netwerken en gegevens te beschermen tegen dreigingen zoals malware, phishing en ongeautoriseerde toegang. Deze wordt doorgaans gebruikt door IT-teams, beveiligingsprofessionals en beheerde serviceproviders die kwetsbaarheden moeten monitoren, incidenten moeten beheren en bedrijfsactiviteiten veilig moeten houden.
DNS-beveiligingsdiensten, functies voor dreigingsdetectie, toegangsbeheer en activiteitenregistratie helpen bij het identificeren van risico's, het stoppen van inbraken en het volgen van gebeurtenissen. Deze tools helpen downtime te beperken, ondersteunen compliance en maken het eenvoudiger om zowel interne als klantgerichte systemen te beschermen.
Functies
Dit zijn de belangrijkste functies waar ik tijdens mijn onderzoek naar cybersecuritysoftware naar heb gezocht:
- Detectie van realtimebedreigingen: Deze functie maakt het mogelijk bedreigingen onmiddellijk te identificeren zodra ze zich voordoen. Dit is van cruciaal belang om het tijdsvenster waarin aanvallers kwetsbaarheden kunnen misbruiken zo klein mogelijk te maken en ervoor te zorgen dat uw apparaten en netwerken beveiligd blijven.
- Geautomatiseerde incidentrespons: Software (zoals software voor uniform dreigingsbeheer) met deze mogelijkheid kan automatisch vooraf gedefinieerde acties uitvoeren tegen gedetecteerde bedreigingen. Hierdoor zijn minder tijd en middelen nodig voor handmatige interventie en verloopt het proces voor het efficiënt beperken van cyberbedreigingen gestroomlijnder.
- Eindpuntbeveiliging: Hiermee worden afzonderlijke apparaten (eindpunten) die verbinding maken met uw netwerk beschermd. Door de sterke toename van werken op afstand is het essentieel om elk eindpunt te beveiligen tegen bedreigingen die zich richten op apparaten buiten de traditionele netwerkverdediging.
- Geavanceerde firewallbeveiliging: Robuuste firewallsoftware fungeert als een barrière tussen uw netwerk en niet-vertrouwde externe netwerken. De software filtert inkomend en uitgaand verkeer op basis van een vastgestelde reeks beveiligingsregels, wat cruciaal is om onbevoegde toegang tot uw netwerkbronnen te voorkomen.
- Meervoudige authenticatie (MFA): MFA vereist dat gebruikers meerdere verificatiemethoden verstrekken voordat ze toegang krijgen. Deze functie voegt een extra beveiligingslaag toe en verkleint het risico op onbevoegde toegang via gestolen inloggegevens aanzienlijk.
- Cloudbeveiliging: Deze functie is speciaal ontworpen om cloudgebaseerde infrastructuur en gegevens te beschermen en zorgt ervoor dat uw bedrijfsmiddelen in de cloud net zo goed beveiligd zijn als die op fysieke apparaten of lokale netwerken. Dit is van cruciaal belang voor bedrijven die gebruikmaken van cloudcomputing.
- Versleutelingshulpmiddelen: Versleuteling beschermt gevoelige gegevens door deze om te zetten in onleesbare code voor onbevoegde gebruikers. Deze functie is onmisbaar voor het beschermen van de integriteit en vertrouwelijkheid van gegevens, met name van informatie die op cloudplatforms wordt opgeslagen of via netwerken wordt verzonden. Voor het beheer van versleutelingssleutels is PKI-software beschikbaar, waarmee het hoogste controleniveau mogelijk wordt gemaakt.
- Beveiligingsinformatie- en gebeurtenisbeheer (SIEM): SIEM biedt een overzicht van het beveiligingslandschap binnen uw organisatie door beveiligingsgegevens uit verschillende bronnen te verzamelen en te analyseren. Deze functie is essentieel om patronen en potentiële beveiligingsincidenten te detecteren voordat deze escaleren.
- Kwetsbaarheidsscanning: Regelmatig scannen op kwetsbaarheden maakt het mogelijk beveiligingslekken in software en systemen te identificeren en te dichten. Deze proactieve maatregel is cruciaal om te voorkomen dat aanvallers bekende kwetsbaarheden misbruiken.
- Preventie van gegevensverlies (DLP): DLP-technologieën voorkomen dat gevoelige gegevens verloren gaan, verkeerd worden gebruikt of door onbevoegde gebruikers worden geraadpleegd. Deze functie is essentieel om de vertrouwelijkheid en integriteit van kritieke bedrijfsgegevens te handhaven en naleving van regelgeving inzake gegevensbescherming te waarborgen.
Veelvoorkomende AI-functies van cybersecuritysoftware
Naast de hierboven genoemde standaardfuncties van cybersecuritysoftware nemen veel van deze oplossingen mogelijkheden over die vaak te vinden zijn in AI-cybersecuritytools, met functies zoals:
- Door AI aangestuurde dreigingsinformatie: Deze functie maakt gebruik van kunstmatige intelligentie om enorme hoeveelheden gegevens te analyseren en nieuwe of zich ontwikkelende bedreigingen snel te identificeren. U ontvangt vroegtijdige waarschuwingen en kunt proactief bescherming bieden tegen opkomende aanvallen.
- Detectie van afwijkingen: AI signaleert automatisch abnormale patronen of gedragingen die op een cyberaanval kunnen wijzen. Zo kunt u heimelijke bedreigingen opmerken die traditionele methoden mogelijk missen.
- Geautomatiseerde incidentrespons: Wanneer een bedreiging wordt gedetecteerd, kunnen AI-systemen apparaten automatisch in quarantaine plaatsen of verdachte acties blokkeren. Hierdoor worden responstijden verkort en wordt de impact van aanvallen beperkt.
- Voorspellende risicobeoordeling: AI evalueert uw systemen en voorspelt waar zich in de toekomst kwetsbaarheden kunnen voordoen. Zo kunt u zwakke plekken verhelpen voordat ze uitgroeien tot grotere problemen.
- Detectie van phishing: AI scant e-mails en communicatie om phishingpogingen te detecteren door taalgebruik, gedrag van afzenders en intentie te analyseren. Dit helpt om oplichting te stoppen voordat iemand op een gevaarlijke link klikt.
Door cybersecuritysoftware te selecteren die deze functies omvat, kunt u het vermogen van uw organisatie om zich tegen cyberbedreigingen te verdedigen en erop te reageren aanzienlijk verbeteren. Door te bepalen aan welke functies u prioriteit wilt geven, kunt u een veerkrachtige digitale omgeving opbouwen die de doelstellingen, activiteiten en groei van uw bedrijf ondersteunt.
Voordelen
Cybersecuritysoftware speelt een cruciale rol bij het beschermen van organisaties tegen de vele cyberbedreigingen die online op de loer liggen. Hier zijn vijf belangrijke voordelen die cybersecuritysoftware gebruikers en organisaties biedt:
- Verbeterde detectie en reactie op bedreigingen: Cyberbeveiligingssoftware biedt geavanceerde mechanismen om bedreigingen in realtime te detecteren en erop te reageren. Software voor inbraakdetectie stelt bedrijven in staat potentiële beveiligingsinbreuken snel te identificeren en te beperken voordat ze aanzienlijke schade kunnen veroorzaken.
- Verbeterde naleving van regelgeving: Veel cyberbeveiligingsoplossingen beschikken over functies die organisaties helpen te voldoen aan wetten inzake gegevensbescherming en regelgeving binnen de sector. Dit helpt niet alleen juridische sancties te voorkomen, maar versterkt ook het vertrouwen van klanten en partners door blijk te geven van een sterke inzet voor gegevensbeveiliging.
- Bescherming tegen datalekken: Door robuuste versleuteling, software voor firewall-audits en inbraakdetectiesystemen te implementeren, vermindert cyberbeveiligingssoftware het risico op datalekken aanzienlijk. Deze bescherming is essentieel om gevoelige informatie te beveiligen en de integriteit en vertrouwelijkheid van bedrijfsgegevens te behouden.
- Verbeterde productiviteit: Cyberbeveiligingsbedreigingen kunnen bedrijfsactiviteiten verstoren en leiden tot kostbare uitvaltijd. Door aanvallen te voorkomen en de impact ervan te beperken, zorgt cyberbeveiligingssoftware ervoor dat medewerkers hun productiviteit zonder onderbreking door kwaadwillige activiteiten kunnen behouden.
- Merkenreputatie en vertrouwen: Doeltreffende cyberbeveiligingsmaatregelen beschermen niet alleen gegevens en systemen, maar ook de reputatie van de organisatie. Klanten zullen eerder vertrouwen hebben in en zaken doen met bedrijven die een sterke inzet voor het beveiligen van hun informatie kunnen aantonen.
De voordelen van investeren in cyberbeveiligingssoftware reiken veel verder dan eenvoudige risicobeperking. Voor organisaties die de complexiteit van het digitale landschap willen navigeren, bieden deze hulpmiddelen een essentiële verdedigingslinie, waardoor de algehele veerkracht wordt verbeterd en een veilige omgeving voor groei en innovatie wordt bevorderd. Voor bedrijven in de Verenigde Staten biedt samenwerking met een cyberbeveiligingsbedrijf in Chicago of een andere grote stad een cruciale beschermingslaag en waardevolle inzichten voor elk project.
Kosten en prijzen
Cyberbeveiligingsoplossingen variëren van gratis cyberbeveiligingstools tot betaalde software met geavanceerdere mogelijkheden. Elke oplossing is ontworpen om aan verschillende behoeften te voldoen, van kleine bedrijven die basisbescherming zoeken tot grote ondernemingen die geavanceerde beveiligingsmaatregelen nodig hebben.
Als u deze opties begrijpt, kunt u een weloverwogen beslissing nemen die aansluit bij de specifieke beveiligingsbehoeften en budgetbeperkingen van uw organisatie.
Vergelijkingstabel van abonnementen voor cyberbeveiligingssoftware
Hier volgt een overzicht van de gangbare abonnementsopties voor cyberbeveiligingssoftware:
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies | Meest geschikt voor |
|---|---|---|---|
| Gratis | $0 | Basisbescherming, beperkte functies, aanbevolen voor persoonlijk gebruik of zeer kleine bedrijven | Persoonlijk gebruik, zeer kleine bedrijven met een minimale online aanwezigheid |
| Basis | $10 - $30/maand | Antivirus, firewall, e-mailbeveiliging, webfiltering | Kleine bedrijven met basisbeveiligingsbehoeften, thuiskantoren |
| Standaard | $30 - $70/maand | Basisfuncties plus eindpuntbeveiliging, mobiele beveiliging, VPN | Groeiende bedrijven, start-ups, organisaties met enige gevoelige gegevens |
| Premium | $70 - $150/maand | Standaardfuncties plus geavanceerde bescherming tegen bedreigingen, identiteitsbeheer, beveiligingsanalyse | Middelgrote bedrijven met groeiende beveiligingsbehoeften, organisaties met klantgegevens |
| Zakelijk | Aangepaste prijs | Premiumfuncties plus schaalbaarheidsopties, toegewijde ondersteuning, BAS-software, volledige pakketten | Grote ondernemingen, organisaties met complexe IT-infrastructuur, bedrijven die zeer gevoelige gegevens verwerken |
Houd bij het selecteren van een abonnement voor cyberbeveiligingssoftware rekening met zowel uw onmiddellijke als toekomstige beveiligingsbehoeften, evenals met uw budget. Het juiste abonnement moet een evenwicht bieden tussen uitgebreide bescherming en het voorkomen van een te grote belasting van uw financiële middelen.
Veelgestelde vragen over cybersecuritysoftware
Hier vindt u antwoorden op veelgestelde vragen over cybersecuritysoftware:
Hoe beoordeel ik cybersecuritysoftware voor integratie met mijn bestaande technologiestack?
Met welke belangrijke nalevingsnormen moet ik rekening houden bij het kiezen van cybersecuritysoftware?
Hoe meet ik de ROI van een cybersecurityoplossing voor mijn organisatie?
Kunnen cybersecuritytools helpen bij het automatiseren van dreigingsdetectie en respons?
Wat zijn veelvoorkomende uitdagingen bij het op grote schaal implementeren van cybersecuritysoftware?
Wat zijn best practices voor cybersecurity?
Is Windows Defender goed genoeg, of heb ik antivirussoftware nodig?
Wat nu
Als u bezig bent met het onderzoeken van tools voor databasemonitoring, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
U vult een formulier in en voert een kort gesprek waarin zij ingaan op de specifieke kenmerken van uw behoeften. Vervolgens ontvangt u een shortlist van software om te beoordelen. Ze ondersteunen u zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.