

Den beste programvaren for cybersikkerhet hjelper deg med å oppdage trusler tidlig, blokkere uautorisert tilgang og beskytte sensitive data på tvers av endepunkter, nettverk og skymiljøer.
Hvis du har håndtert agenter som reduserer systemytelsen, varsler som fyller innboksen uten kontekst, eller verktøy som ikke fungerer godt sammen, vet du hvor frustrerende det er å sette sammen en pålitelig sikkerhetsstilling. Mange team støter også på problemer med synlighet, særlig når de støtter hybride eller eksterne miljøer, eller prøver å legge beskyttelse oppå eldre infrastruktur.
Jeg har testet og implementert dusinvis av cybersikkerhetsverktøy i virksomhets- og SaaS-miljøer, og jobbet tett med team for å sikre alt fra endepunkter til skybaserte tjenester. Denne veiledningen bryter ned plattformene som tilbyr sømløse integrasjoner, meningsfulle varsler og den synligheten du trenger for å reagere raskt uten å drukne i støy.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell: Programvare for cybersikkerhet
Denne sammenligningstabellen oppsummerer prisopplysninger for mine beste utvalgte programmer for cybersikkerhet.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for blokkering av trusler på DNS-nivå | 4.3 out of 5 | $8/bruker/måned Gratis prøveperiode tilgjengelig | Website |
Best for samsvarsfokuserte TPRM-programmer | 4.5 out of 5 | Priser på forespørsel Gratis demo tilgjengelig | Website |
Best for atferdsbasert deteksjon i sanntid | 4.7 out of 5 | Priser oppgis på forespørsel 30 dagers gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for passordpolicyer for hele selskapet | 4.5 out of 5 | $1.79/bruker/måned Gratisabonnement tilgjengelig | Website |
Best for sikkerhet fra kode til sky | 4.3 out of 5 | $350/måned Gratisabonnement tilgjengelig | Book Demo |
Best for Google Workspace og Microsoft 365 | 4.7 out of 5 | $4/bruker/måned Gratis demonstrasjon tilgjengelig | Website |
Best for integrerte DLP- og CASB-funksjoner | 4.2 out of 5 | Pris på forespørsel Gratis demonstrasjon tilgjengelig | Website |
Best for AI-drevet automatisk sortering | Not rated | $34/utvikler/måned Gratisabonnement tilgjengelig | Book Demo |
Best for sanntidsvarsler om trusler | Not rated | Pris på forespørsel | Website |
Best for kontekstbevisst kodesikkerhet | 4.5 out of 5 | $200/måned Gratisabonnement tilgjengelig | Book Demo |


Anmeldelser av den beste programvaren for cybersikkerhet
Nedenfor finner du mine anbefalinger av den beste programvaren for cybersikkerhet, med korte, men detaljerte gjennomganger som hjelper deg med å sammenligne styrkene, svakhetene og prisene deres:
 Best for blokkering av trusler på DNS-nivå
- Gratis prøveperiode tilgjengelig
- Fra $8/bruker/måned (faktureres årlig)
Visit WebsiteCustomer Rating:4.3/5
NordLayers DNS-filtrering lar deg blokkere bestemte innholdskategorier for å styrke nettverkssikkerheten. NordLayer er en nettverkssikkerhetsplattform utviklet for virksomheter som trenger å sikre ekstern tilgang, beskytte sensitive data og administrere brukertillatelser på tvers av distribuerte team.
Hvem passer NordLayer best for?
NordLayer passer godt for IT-team i mellomstore virksomheter som trenger sentralisert kontroll over nettverkstilgang og sikkerhet på tvers av eksterne eller hybride arbeidsstyrker.
Hvorfor jeg valgte NordLayer
Jeg valgte NordLayer som en av de beste fordi DNS-filtreringen går langt utover en enkel blokkeringsliste. Den bruker patentert, KI-drevet teknologi som kontinuerlig oppdaterer trusseldatabasen ved hjelp av maskinlæring – så når et nytt skadelig domene dukker opp, trenger ikke teamet mitt å vente på en manuell oppdatering for å være beskyttet. I praksis betyr det at phishing-lenker i e-poster blokkeres på DNS-nivå før en side i det hele tatt lastes inn. Jeg liker også den kategoribaserte filtreringen, som lar meg blokkere over 50 innholdskategorier – skadevare, kryptokapring, phishing og mer – fra ett enkelt kontrollpanel i hele organisasjonen.
Viktige funksjoner i NordLayer
- Sikkerhet basert på enhetens sikkerhetstilstand: Evaluerer enheter opp mot de definerte sikkerhetsreglene dine og begrenser automatisk nettverkstilgangen for enheter som ikke oppfyller kravene.
- Brannmur i skyen: Bruker detaljert nettverkssegmentering på tvers av hybrid infrastruktur og kontrollerer trafikken mellom brukere, servere og skyressurser.
- Dedikert IP med tillatelsesliste: Tildeler organisasjonen din en fast IP-adresse, slik at du kan begrense tilgangen til ressurser til kun verifiserte adresser.
- Virtuelle private nettverksportaler: Oppretter VPN-portaler som er spesifikke for organisasjonen, med lagdelte sikkerhetspolicyer for kontroll av tilgangen til interne ressurser.
NordLayer-integrasjoner
Integrasjoner omfatter Okta, Google Workspace, JumpCloud, Entra ID, OneLogin, AWS, Google Cloud, IBM Cloud, Jamf Cloud og SentinelOne.
Pros and Cons
Pros:
- Bruker et rammeverk basert på nulltillit
- Omfattende tilgangskontroll og overvåking av økter
- Sikkerhetstiltak som AES-256-kryptering og flerfaktorautentisering
Cons:
- Antallet tilgjengelige serverlokasjoner kan utvides
- Serveroppsettet kan være komplekst
Learn more about NordLayer: Best for samsvarsfokuserte TPRM-programmer
- Gratis demo tilgjengelig
- Priser på forespørsel
Visit WebsiteCustomer Rating:4.5/5
I tillegg til cyberovervåking lar Prevalent deg også overvåke økonomisk risiko og forretningsrisiko i ett dashbord. Prevalent hjelper IT-, risiko- og samsvarsteam i regulerte bransjer med å automatisere håndtering av risiko knyttet til tredjeparter og sikkerhetsvurderinger av leverandører for å møte utviklende krav til cybersikkerhet og samsvar.
Hvem passer Prevalent best for?
Prevalent passer godt for mellomstore og store virksomheter i regulerte bransjer som finans, helsevesen og offentlig sektor, som trenger strukturert oversikt over leverandørrisiko.
Hvorfor jeg valgte Prevalent
Jeg valgte Prevalent som en av de beste løsningene på grunn av hvor godt den håndterer samsvarsdelen av TPRM – noe mange verktøy for leverandørrisiko behandler som en ettertanke. Det jeg synes er mest nyttig, er biblioteket med mer enn 750 forhåndsbygde vurderingsmaler knyttet til rammeverk som NIST CSF, ISO 27001, HIPAA og GDPR. I stedet for å bygge spørreskjemaer fra grunnen av kan teamet mitt starte en samsvarsorientert leverandørvurdering på få minutter. Jeg liker også de revisjonsklare rapportene, som samler leverandørsvar, risikoscore og status for risikoreduserende tiltak i et format som tilsynsmyndigheter og revisorer faktisk ønsker å se – uten behov for manuell sammenstilling.
Viktige funksjoner i Prevalent
- Poengsetting av iboende risiko: Rangerer og kategoriserer leverandører automatisk ved å beregne poengsum for iboende og gjenværende risiko basert på sannsynligheten for og konsekvensen av sikkerhets-, samsvars- og driftsrelaterte hendelser.
- Kontinuerlig overvåking: Følger leverandørers cybertrusler, økonomiske problemer, regulatoriske funn og omdømmerisiko i sanntid på tvers av mer enn 500 000 eksterne kilder.
- Automatisering av avvikling av leverandører: Automatiserer kontraktsvurderinger og avviklingsprosesser for å redusere eksponering etter kontraktsutløp når leverandørforhold avsluttes.
- Risikoanalyse og dashbord: Tilpassbare dashbord og rapporter lar deg visualisere risikotrendene og lage rapporter på ledernivå for kommunikasjon med interessenter.
Integrasjoner i Prevalent
Integrasjoner omfatter ServiceNow, BitSight, SecZetta, Source Defense, RiskRecon, SecurityScorecard, Rapid7, Tenable, Qualys og Microsoft Azure.
Pros and Cons
Pros:
- Omfattende funksjonalitet for håndtering av leverandørrisiko
- Brukerne kan tilpasse rapporter etter spesifikke behov
- Sterke sikkerhetsprotokoller for å beskytte data
Cons:
- Plattformen er kompleks og har en læringskurve
- Utfordringer med datamigrering kan komplisere det innledende oppsettet
Learn more about Prevalent: Best for atferdsbasert deteksjon i sanntid
- 30 dagers gratis prøveperiode + gratis demo tilgjengelig
- Priser oppgis på forespørsel
Visit WebsiteCustomer Rating:4.7/5
Radware-dashbordet viser AI-drevet atferdsanalyse for botaktivitet. Radware hjelper sikkerhetsteam og virksomheter med å beskytte nettapplikasjoner og API-er mot automatiserte trusler, og tilbyr avansert botadministrasjon og sanntidsbegrensning av angrep for organisasjoner som står overfor stadig nye cybersikkerhetsrisikoer.
Hvem passer Radware best for?
Radware passer godt for mellomstore og store virksomheter som driver nettapplikasjoner med høy trafikk, og som trenger dedikert beskyttelse mot sofistikerte botangrep og misbruk av API-er.
Hvorfor jeg valgte Radware
Radware får en plass på kortlisten min på grunn av måten løsningen håndterer atferdsbasert deteksjon i sanntid på – noe de fleste verktøy for botadministrasjon fortsatt har problemer med å gjøre uten å generere for mange falske positiver. Jeg liker at løsningen bruker proprietære, AI-baserte atferdsalgoritmer som analyserer trafikk og genererer angrepssignaturer i sanntid, slik at teamet mitt ikke trenger å vente på manuelle regeloppdateringer for å blokkere nye trusler. Funksjonen for automatisk korrelasjon på tvers av moduler er spesielt nyttig: Den kryssrefererer signaler på tvers av sikkerhetsmoduler for å blokkere ondsinnede kilder proaktivt før de i det hele tatt når applikasjonslaget. Den CAPTCHA-frie kryptoutfordringen sørger for at legitime brukere ikke blir rammet når et botangrep aktivt blir bekjempet.
Viktige funksjoner i Radware
- Avanserte deteksjonsmoduler: Identifiserer sofistikerte boter som manipulerer IP-adresser og identiteter, avdekker distribuerte botangrep og oppdager CAPTCHA-farmtjenester.
- Synlighet i og administrasjon av AI-crawlere: Klassifiserer AI-crawlertrafikk etter hensikt og gir deg detaljerte kontroller for å styre hvilke crawlere som kan få tilgang til innholdet ditt.
- Innebygd beskyttelse av mobilapper: Bruker integrert enhetsautentisering for iOS og Android til å verifisere enheter og validere forespørsler før botangrep oppstår.
- Transparent rapportering og analyse: Leverer detaljert botklassifisering med oversiktlige dashbord og grundige rapporter, slik at du kan se nøyaktig hvilken trafikk som treffer applikasjonene dine.
Radware-integrasjoner
Integrasjonene omfatter Amazon CloudFront, Akamai, Fastly, Cloudflare, F5, Citrix, Imperva, Microsoft Azure, AWS og Google Cloud Platform.
Pros and Cons
Pros:
- Nøyaktig AI-basert botdeteksjon
- Omfattende rapportering av trafikkanalyse
- Sterk integrasjon med SIEM-verktøy
Cons:
- Begrenset innsyn i tilgjengelige priser
- Grensesnittet kunne vært mer intuitivt
Learn more about Radware: Best for passordpolicyer for hele selskapet
- Gratisabonnement tilgjengelig
- Fra $1.79/bruker/måned
Visit WebsiteCustomer Rating:4.5/5
NordPass Business-administrasjonspanelet viser målinger for passordtilstand og varsler om datainnbrudd, slik at IT-team kan overvåke sårbarheter og håndheve sikkerhetspolicyer i hele organisasjonen. NordPass er en passordbehandler for bedrifter, utviklet for IT-team og organisasjoner som trenger å sikre, administrere og kontrollere tilgangen til selskapets påloggingsopplysninger for hele arbeidsstyrken.
Hvem passer NordPass best for?
NordPass passer godt for IT-administratorer og sikkerhetsteam i mellomstore og store organisasjoner som trenger sentralisert kontroll over de ansattes passordpraksis.
Hvorfor jeg valgte NordPass
NordPass havner på kortlisten min fordi løsningen håndhever passordpolicyer for hele selskapet fra ett enkelt administrasjonspanel. Jeg liker at administratorer kan angi sikkerhetsregler som automatisk gjelder for alle brukere, slik at de ikke trenger å stole på at hver enkelt ansatt følger beste praksis. Sikkerhetsoversikten gir teamet mitt sanntidsinnsikt i passordtilstanden i hele organisasjonen og flagger svake eller gjenbrukte påloggingsopplysninger i henhold til policyene vi har angitt. Aktivitetsloggen sporer hver hendelse knyttet til tilgang til påloggingsopplysninger, noe som gjør det enklere å oppdage uvanlig atferd uten å måtte søke i separate revisjonsverktøy.
Viktige funksjoner i NordPass
- Innebygd autentiseringsapp: Genererer og lagrer TOTP-koder sammen med passord, slik at teamet kan administrere påloggingsopplysninger og MFA på ett sted.
- Delte mapper: Organiserer påloggingsopplysninger, notater og betalingsdetaljer i mapper som kan deles med bestemte team eller grupper.
- Skanner for datainnbrudd: Overvåker lagrede påloggingsopplysninger mot kjente databaser over datainnbrudd og varsler deg når kompromitterte kontoer oppdages.
- Automatisk utfylling og lagring: Registrerer og fyller automatisk ut påloggingsopplysninger i nettlesere og apper, slik at behovet for manuell inntasting på tvers av enheter reduseres.
Integrasjoner for NordPass
Integrasjonene omfatter Entra ID, MS ADFS, Okta, Google Workspace, Vanta, Microsoft Sentinel og Splunk.
Pros and Cons
Pros:
- Sterk kryptering med nullkunnskapspolicy
- Enkle integrasjoner med store identitetsleverandører
- Sentralisert kontroll gjennom delingssenter
Cons:
- Funksjonen for automatisk utfylling er tidvis ustabil
- Problemer med tilgang uten nett rapporteres ofte
Learn more about NordPass: Best for sikkerhet fra kode til sky
- Gratisabonnement tilgjengelig
- Fra $350/måned
Visit WebsiteCustomer Rating:4.3/5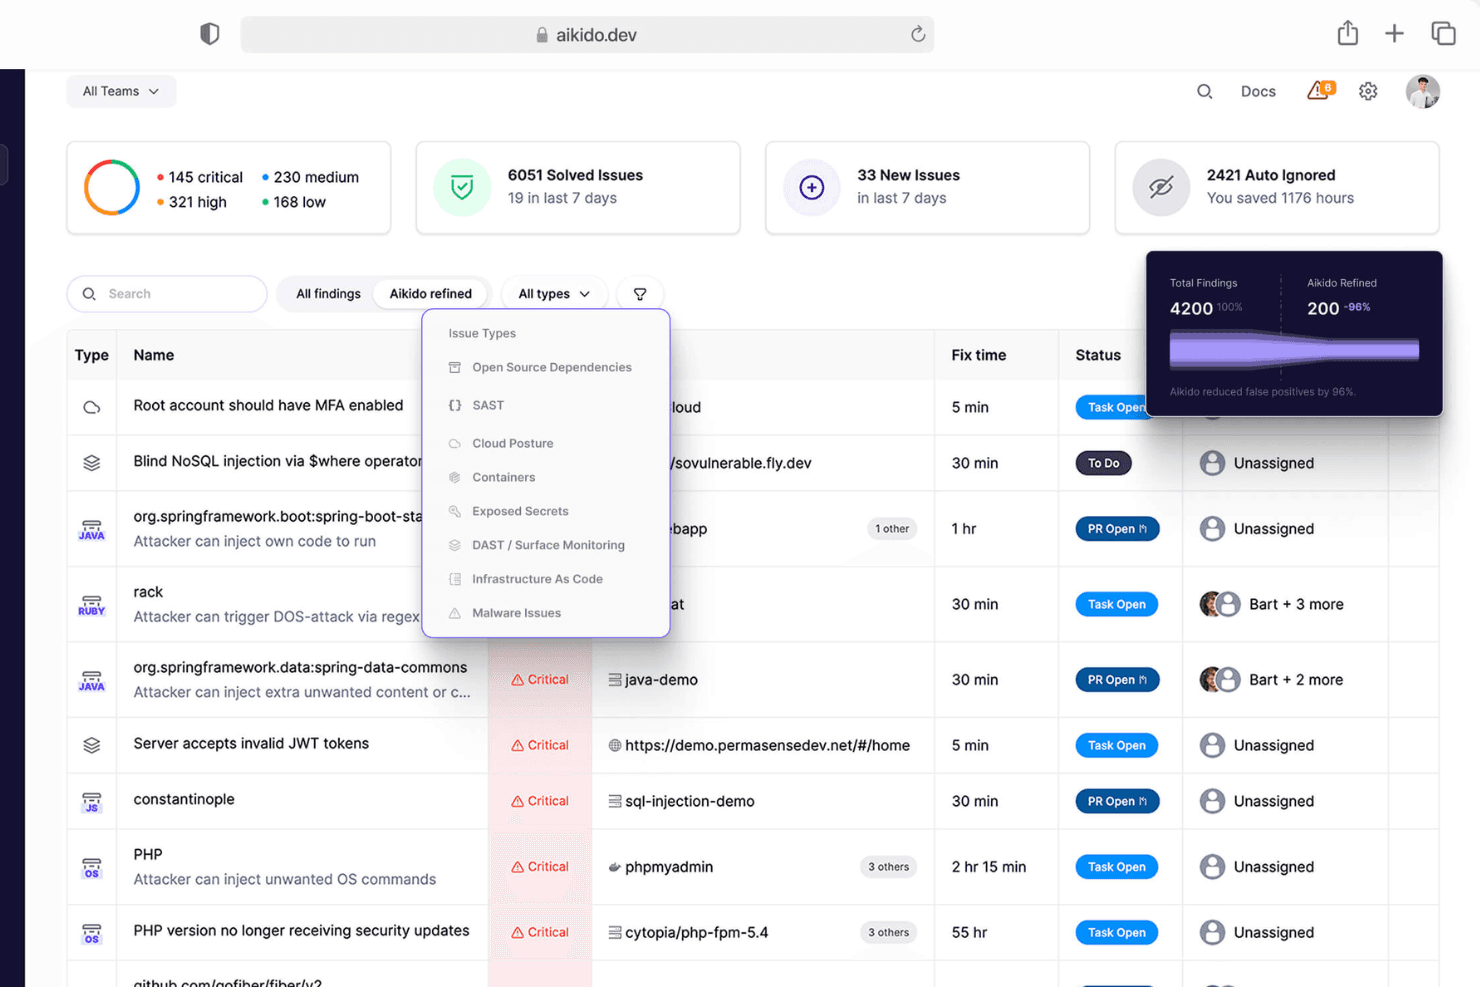
Aikido Security tilbyr et samlet dashbord for å prioritere og filtrere problemer etter type, alvorlighetsgrad og skannekilde. Aikido Security hjelper utviklings- og sikkerhetsteam med å beskytte koden, skyinfrastrukturen og programvareforsyningskjeden ved å automatisere oppdagelse og utbedring av sårbarheter gjennom hele utviklingslivssyklusen.
Hvem passer Aikido Security best for?
Aikido Security passer for utviklings- og sikkerhetsteam i programvareselskaper som trenger én plattform for å håndtere sikkerhet på tvers av kodebasen og skymiljøene sine.
Hvorfor jeg valgte Aikido Security
Jeg valgte Aikido Security som en av de beste løsningene fordi den dekker hele angrepsoverflaten fra kode til sky i én plattform – et område de fleste verktøy bare dekker delvis. Jeg setter særlig pris på AutoTriage-funksjonen, som evaluerer varsler opp mot den faktiske konteksten for koden og infrastrukturen din for å filtrere bort falske positiver. Resultatet er at teamet mitt ikke trenger å gå gjennom hundrevis av irrelevante CVE-er – vi ser på sårbarhetene som er tilgjengelige og kan utnyttes i miljøet vårt. Jeg bruker også AI AutoFix-funksjonen, som genererer pull requests for å løse problemer i kildekode, avhengigheter med åpen kildekode, IaC-konfigurasjoner og containeravbildninger, slik at utbedringen skjer i utviklingsarbeidsflyten.
Viktige funksjoner i Aikido Security
- Oppdagelse av hemmeligheter: Skanner repositoriene dine for eksponerte API-nøkler, token-er og påloggingsopplysninger før de når produksjon.
- Håndtering av sikkerhetsstatus for sky og Kubernetes: Overvåker skymiljøet ditt for feilkonfigurasjoner og sikkerhetseksponeringer på tvers av skykontoer og Kubernetes-klynger.
- Autentisert DAST: Kjører dynamisk applikasjonssikkerhetstesting mot aktive miljøer, inkludert autentiserte brukerflyter, for å avdekke sårbarheter under kjøring.
- Skanning etter lisensrisiko i åpen kildekode: Identifiserer avhengigheter med åpen kildekode og lisenstyper som kan føre til juridisk risiko eller samsvarsrisiko i kodebasen din.
Integrasjoner med Aikido Security
Integrasjoner inkluderer GitHub, GitLab, Bitbucket, Jira, Asana, AWS, Google Cloud, Microsoft Azure, Docker Hub og CircleCI.
Pros and Cons
Pros:
- Har et omfattende dashbord og tilpassbare rapporter
- Tilbyr handlingsrettet innsikt
- Skalerbar for voksende team
Cons:
- Urettede CVE-er er som standard utelatt i flyktige containerskanninger
- Ingen fullverdig EDR eller nettverksbasert inntrengingsdeteksjon
Learn more about Aikido Security: Best for Google Workspace og Microsoft 365
- Gratis demonstrasjon tilgjengelig
- Fra $4/bruker/måned (faktureres årlig)
Visit WebsiteCustomer Rating:4.7/5
Sikkerhetsanalysedashbord fra Material som viser aktive problemer etter alvorlighetsgrad, utvikling i problemer over tid og oppdagede e-posttrusler med diagrammer og kategoriserte varsler. Material Security hjelper IT- og sikkerhetsteam med å beskytte skybaserte e-post- og samarbeidsplattformer mot phishing, kontokompromittering og datatap, og tilbyr avanserte kontroller og verktøy for hendelseshåndtering utviklet for organisasjoner som bruker Google Workspace eller Microsoft 365.
Hvem passer Material Security best for?
Material Security passer godt for sikkerhetsteam i mellomstore til store virksomheter som bruker Google Workspace eller Microsoft 365 som sitt primære samarbeidsmiljø.
Hvorfor jeg valgte Material Security
Material Security får plass på kortlisten min på grunn av hvor dypt det integreres med Google Workspace og Microsoft 365 for å beskytte e-post på datalaget, ikke bare ved nettverksgrensen. Jeg liker at det kan utbedre trusler i etterkant når de allerede ligger i innboksene – noe de fleste e-postsikkerhetsverktøy ikke kan gjøre etter levering. Teamet mitt bruker også databeskyttelseskontrollene til å begrense tilgangen til sensitive meldinger basert på identitetsbekreftelse, noe som gir et verdifullt ekstra forsvarslag mot konto-overtakelse. Funksjonen for phishing-«flokkimmunitet» er spesielt nyttig: Når én bruker rapporterer en trussel, skanner og utbedrer Material Security meldingen i alle innboksene i organisasjonen.
Viktige funksjoner i Material Security
- Oppdagelse av BEC og VEC: Identifiserer angrep med kompromittering av virksomhetens e-post og leverandør-e-post ved hjelp av atferdsanalyse på tvers av e-post i Google Workspace og Microsoft 365.
- Fil- og delingskontroller: Skanner filer i Google Drive og Microsoft 365 for å rydde opp i tillatelser med for bred tilgang og redusere spredningen av sensitive data.
- Håndtering av sikkerhetsstatus: Overvåker kontinuerlig konfigurasjonene i Google Workspace og Microsoft 365 for å oppdage og utbedre avvik før de skaper utnyttbare sikkerhetshull.
- Kontroller for skygge-IA og tredjepartsapper: Gir oversikt over uautoriserte tilkoblinger til tredjepartsapper og OAuth-tillatelser på tvers av skyarbeidsområdet.
Integrasjoner i Material Security
Integrasjonene omfatter Google Workspace og Microsoft 365.
Pros and Cons
Pros:
- Automatiserer phishing-respons for å forbedre responstidene.
- Støtter avansert trusselbeskyttelse for e-postkontoer.
- Muliggjør sikker fildeling i e-postkommunikasjon.
Cons:
- Avhengighet av skyinfrastruktur kan føre til forsinkelser.
- Begrensede innebygde integrasjoner med andre sikkerhetsverktøy.
Learn more about Material Security: Best for integrerte DLP- og CASB-funksjoner
- Gratis demonstrasjon tilgjengelig
- Pris på forespørsel
Visit WebsiteCustomer Rating:4.2/5
ManageEngine Log360 samler logger fra ulike kilder, inkludert sluttbrukerenheter, servere, nettverksutstyr, brannmurer samt antivirus- og inntrengingsforebyggende systemer. ManageEngine Log360 er en samlet SIEM-plattform for IT-team og sikkerhetseksperter som trenger å overvåke, oppdage og håndtere trusler på tvers av lokale og skybaserte miljøer, samtidig som de oppfyller krav til samsvar.
Hvem passer ManageEngine Log360 best for?
Log360 passer godt for mellomstore til store virksomheter med dedikerte sikkerhetsdriftsteam som administrerer komplekse, hybride IT-miljøer.
Hvorfor jeg valgte ManageEngine Log360
Jeg valgte ManageEngine Log360 som en av de beste løsningene på grunn av hvordan den håndterer DLP og CASB som innebygde funksjoner, i stedet for som separate tillegg. De fleste SIEM-verktøy krever at du integrerer separate produkter for å dekke databeskyttelse og synlighet i skyen – med Log360 er begge deler allerede inkludert. Den integrerte DLP-modulen omfatter innholdsbasert beskyttelse og vurdering av datarisiko, slik at teamet mitt kan overvåke tilgangen til sensitive filer og identifisere hvor kritiske data finnes på tvers av nettverket. På CASB-siden gjør overvåking av skygge-IT det mulig for oss å oppdage uautoriserte skyapper som brukes i miljøet, og følge med på hvem som har tilgang til dem. Dette blir stadig viktigere ettersom bruken av SaaS-løsninger øker.
Viktige funksjoner i ManageEngine Log360
- UEBA: Oppdager unormal atferd hos brukere og enheter ved hjelp av maskinlæring for å avdekke interne trusler og kompromitterte kontoer.
- Hendelseskorrelasjon i sanntid: Bruker regelbasert analyse på tvers av loggdata for å identifisere angrepsmønstre og utløse automatiske varsler.
- Samsvarsrapportering: Genererer forhåndsdefinerte revisjonsrapporter knyttet til rammeverk som HIPAA, PCI DSS, GDPR og SOX.
- Hendelseshåndtering: Lar teamet ditt tildele, spore og løse sikkerhetshendelser direkte i plattformen ved hjelp av en innebygd arbeidsflyt for saksbehandling.
Integrasjoner med ManageEngine Log360
Integrasjonene omfatter ServiceDesk Plus, Jira Service Desk, Kayako, Amazon Web Services (AWS), Microsoft Azure, Salesforce, Microsoft 365, Exchange Server, Active Directory og databaser som SQL Server.
Pros and Cons
Pros:
- Logginnsamling og -analyse i sanntid
- Omfattende funksjoner for samsvarsadministrasjon
- Funksjoner for trusselintelligens
Cons:
- Prosessen for oppsett og konfigurering kan være kompleks
- Verktøyet krever regelmessig vedlikehold og oppdateringer
Learn more about ManageEngine Log360: Best for AI-drevet automatisk sortering
- Gratisabonnement tilgjengelig
- Fra $34/utvikler/måned

Corgea markerer et SQL-injeksjonsproblem med høy risiko og foreslår en sikker, parameterisert kodeendring direkte i en kodeforespørsel. Corgea er en cybersikkerhetsplattform for IT-team og sikkerhetseksperter som trenger å automatisere trusseldeteksjon, hendelsessortering og respons på tvers av komplekse digitale miljøer.
Hvem passer Corgea best for?
Corgea passer godt for sikkerhetsingeniørteam i mellomstore til store virksomheter som trenger å redusere manuelt sorteringsarbeid i sårbarhetspipelines med stort volum.
Hvorfor jeg valgte Corgea
Jeg valgte Corgea som et av de beste alternativene fordi den AI-drevne automatiske sorteringen direkte løser en av de mest frustrerende delene av arbeidet med applikasjonssikkerhet: varslingsutmattelse på grunn av falske positiver. Når teamet mitt kjører skanninger på en stor kodebase, bruker Corgeas motor for automatisk sortering kontekstuell kodeanalyse til å skille reelle utnyttbare funn fra støy, og reduserer antallet falske positiver med opptil 3 ganger sammenlignet med tradisjonelle statiske analyseverktøy. Jeg liker også at den går lenger enn enkel flagging – den sporer reelle kjøretidsbaner fra offentlig tilgjengelige ruter som
/loginhelt frem til sårbar kode eller sårbare pakker, slik at teamet mitt vet nøyaktig hva angripere kan nå. Denne kartleggingen av tilgjengelighet, kombinert med AI-genererte løsningsforslag med over 90 % nøyaktighet, betyr at vi bruker mindre tid på å diskutere alvorlighetsgrad og mer tid på å redusere etterslepet.Viktige funksjoner i Corgea
- Avhengighetsskanning (SCA): Identifiserer kjente sårbarheter i tredjepartspakker på tvers av mer enn 25 programmeringsspråk, med inkluderte CVE-detaljer og CVSS-poengsummer.
- Skanning av infrastruktur som kode (IaC): Oppdager feilkonfigureringer av sikkerheten i Kubernetes-, Terraform-, Docker- og CloudFormation-filer før distribusjon.
- Deteksjon av hemmeligheter: Skanner kodebaser etter hardkodede API-nøkler, token og påloggingsopplysninger ved hjelp av mønstergjenkjenning, entropianalyse og AI-drevet kontekstanalyse.
- PolicyIQ: Lar deg definere egendefinerte retningslinjer på naturlig språk for å tilpasse deteksjon, sortering og feilretting til ditt spesifikke miljø og dine sikkerhetskrav.
Integrasjoner med Corgea
Integrasjoner inkluderer GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Slack, CodeQL, Zapier, webhooks og et API for egendefinerte integrasjoner.
Pros and Cons
Pros:
- AI-drevet sårbarhetsdeteksjon
- Automatiske sikre kodefikser
- Oppdagelse av feil i forretningslogikk
Cons:
- Ingen funksjoner for kjøretidsbeskyttelse
- Fokusert på applikasjonssikkerhet, ikke hele stakken
Learn more about Corgea:

NordStellar tilbyr digital beskyttelse av ledere gjennom detaljerte dashbord for overvåking av potensielle trusler. NordStellar gir IT- og sikkerhetsteam en måte å overvåke, oppdage og svare på cybertrusler etter hvert som de oppstår, slik at organisasjoner kan beskytte sensitive data og opprettholde driftskontinuiteten.
Hvem passer NordStellar best for?
NordStellar passer godt for sikkerhetsfokuserte team i mellomstore til store organisasjoner som trenger kontinuerlig innsyn i eksterne trusler og risikoer knyttet til dataeksponering.
Hvorfor jeg valgte NordStellar
NordStellar fortjener en plass på kortlisten min på grunn av måten løsningen håndterer sanntidsvarsler om trusler i noen av de vanskeligste miljøene å overvåke. Overvåkingen av det mørke nettet skanner kontinuerlig hackerfora, ulovlige markedsplasser og Telegram-kanaler, og varsler teamet mitt i det øyeblikket merkevaren eller påloggingsopplysningene våre dukker opp der de ikke skal være. Deteksjonen av domenekapring bruker KI-drevne algoritmer for innholds- og visuell likhet til å flagge mistenkelige domeneregistreringer i sanntid, en funksjon de fleste plattformer ikke tilbyr. Overvåkingen av datainnbrudd henter også data fra logger fra infostealer-skadevare og lekkede databaser med påloggingsopplysninger, noe som gir oss full kontekst for hver hendelse i stedet for bare et ubehandlet varsel.
NordStellars viktigste funksjoner
- Forebygging av konto-overtakelse: Skanner Telegram, det dype nettet og det mørke nettet etter eksponerte påloggingsopplysninger og sender umiddelbare varsler, slik at teamet ditt kan tilbakestille passord eller suspendere kontoer før angripere får tilgang.
- Håndtering av angrepsflate: Bruker DNS-oppregning, brute force-søk etter underdomener og DAST til kontinuerlig å oppdage og aktivt bekrefte sårbarheter som kan utnyttes på tvers av de eksternt tilgjengelige ressursene dine.
- Forebygging av kapring av økter: Overvåker stjålne øktinformasjonskapsler og aktive økttokener som angripere kan bruke til å omgå MFA og få uautorisert tilgang til bedriftskontoer.
- Overvåking av risiko i leverandørkjeden: Identifiserer sårbarheter knyttet til konto-overtakelse hos tredjepartspartnere, slik at teamet ditt får data om eksponerte påloggingsopplysninger hos leverandører før risikoene når miljøet ditt.
NordStellar-integrasjoner
Integrasjoner inkluderer Splunk, QRadar, Datadog, Fortinet, Sentinel, Elastic og Cortex.
Pros and Cons
Pros:
- Sanntidsvarsler om datainnbrudd
- Automatisert system for oppdagelse av ressurser
- Sentralisert plattform for trusselintelligens
Cons:
- Årsplan med minimum fem brukere
- Begrenset innsyn i tilgjengelig prisinformasjon
Learn more about NordStellar: 10Best for kontekstbevisst kodesikkerhet
Zeropath
- Gratisabonnement tilgjengelig
- Fra $200/måned
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tilbyr et samlet sikkerhetsdashbord som fremhever skanneaktivitet, sårbarhetstyper, alvorsgrad for problemer og de viktigste kritiske funnene med et øyekast. Zeropath hjelper sikkerhetsteam og utviklere med å identifisere og håndtere sårbarheter i kode ved å tilby avansert analyse tilpasset organisasjoner som trenger å sikre komplekse programvaremiljøer.
Hvem passer Zeropath best for?
Zeropath passer godt for utviklings- og sikkerhetsteam i programvareselskaper som trenger sårbarhetsdeteksjon på kodenivå integrert i utviklingsarbeidsflytene sine.
Hvorfor jeg valgte Zeropath
Zeropath er et av mine førstevalg fordi jeg liker hvordan den kontekstbevisste SAST-en går lenger enn mønstergjenkjenning ved å forstå kodebasens autentiseringsmodeller, dataflyter og forretningslogikk. De fleste skannerne jeg har brukt, oversvømmer teamet mitt med hundrevis av varsler som viser seg å være falske positiver – Zeropaths AI-drevne sortering reduserer denne støyen med 92 %, slik at vi bare ser på reelle, utnyttbare problemer. Jeg er også avhengig av funksjonen for automatiske oppdateringer, som genererer klare reparasjoner som kan slås sammen og som følger den eksisterende kodestilen vår, i stedet for å sette inn generiske oppdateringer som ødelegger funksjonaliteten. For team som sikrer AI-generert kode eller komplekse arkitekturer med flere tjenester, er dette nivået av kontekstforståelse vanskelig å gjenskape med tradisjonelle SAST-verktøy.
Viktige funksjoner i Zeropath
- SCA med nåbarhetsanalyse: Identifiserer sårbare avhengigheter og bekrefter om den sårbare kodebanen er nåbar i applikasjonen din.
- IaC-skanning: Oppdager feilkonfigureringer i infrastrukturen i infrastruktur-som-kode-filene dine før de når produksjon.
- Automatisering av samsvar: Kobler skanneresultater til kontrollene i SOC 2, PCI-DSS 4.0, ISO 27001 og NIST 800-53 og genererer bevisrapporter som er klare for revisoren.
- Sikkerhetsgjennomganger av pull-forespørsler: Kjører SAST-, SCA-, hemmelighets- og IaC-kontroller på pull-forespørsler på under to minutter, avgrenset til endrede filer og den omkringliggende konteksten.
Zeropath-integrasjoner
Integrasjonene omfatter GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack, Snyk, Semgrep og Checkmarx.
Pros and Cons
Pros:
- Samlet plattform for SAST-, SCA-, IaC- og hemmelighetsskanning.
- Gir utviklere tydelige, kontekstbevisste løsninger på sårbarheter.
- Støtter oppdateringer med ett klikk som følger teamets kodestil.
Cons:
- Ikke ideell hvis du ser etter bredere cybersikkerhetsfunksjoner utenfor applikasjonssikkerhet.
- Du kan trenge tid til å tilpasse arbeidsflyten din til automatiseringen.
Learn more about Zeropath:
Annen programvare for cybersikkerhet
Da jeg gjorde vurderingene mine, fant jeg disse verktøyene som ikke kom med på hovedlisten, men som likevel kan være et godt valg for andre bruksområder:
- 11LogmanagerBest for innsyn i logger i sanntid
- 12TwingateBest for sikker ekstern nettverkstilgang
- 13ManageEngine Endpoint CentralBest for administrasjon og sikring av IT-infrastruktur
- 14HeimdalBest med DNS-sikkerhet og løsepengebeskyttelse
- 15MalwarebytesBeste rootkit-skanner
- 16ESET PROTECT CompleteBest for proaktiv trusseloppdagelse
- 17Microsoft IntuneBest for endepunktsikkerhet
- 18CrowdStrike FalconBest for ITOps-team
- 19DynatraceBest for å sikre applikasjoner
- 20Astra PentestBest for kontinuerlig oppdagelse av sårbarheter
- 21DatadogBest for utdanningsinstitusjoner
- 22New RelicBest for fullstendig observabilitet
- 23NETSCOUTBeste funksjoner for DDoS-beskyttelse
- 24ZygonBest for håndtering av sikkerhetsstatus for SaaS
- 25NortonBest for personvern med sikker VPN
- 26GuardioBest for proaktiv nettsikkerhet i sanntid
- 27SprintoBest for selskaper i sterkt regulerte bransjer
- 28SophosBest for små bedrifter
- 29Amazon CloudWatchBest egnet for AWS
- 30Azure SphereBest for IoT-enheter
Relaterte anmeldelser av programvare og verktøy
Hvis du fortsatt ikke har funnet det du leter etter her, kan du se på disse andre typene verktøy som vi har testet og vurdert.
- Programvare for nettverksovervåking
- Programvare for serverovervåking
- SD-WAN-løsninger
- Verktøy for infrastrukturovervåking
- Pakkesniffer
- Verktøy for applikasjonsovervåking
Slik vurderer jeg cybersikkerhetsprogramvare
Enten jeg korrelerer SIEM-varsler eller begrenser et sikkerhetsbrudd på et endepunkt, deler jeg vurderingen inn i to lag: grunnkravene alle verktøy må oppfylle, og faktorene som skiller de beste fra resten.
Kjernefunksjonalitet (grunnkrav for denne listen)
Når jeg velger verktøy til listen min, vurderer jeg hvert enkelt på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av kjernefunksjonene nedenfor. Deretter omregner jeg verktøyets totalscore til en prosentandel. Hvert verktøy må oppnå en samlet minimumsscore på 75 % for å bli vurdert for inkludering.
- Trusseloppdagelse og -respons: Jeg vurderer om plattformen oppdager angrepsmønstre fra virkeligheten – som lateral bevegelse, passordfylling eller spredning av løsepengevirus – og tilbyr veiledede eller automatiserte responshandlinger.
- Sårbarhetshåndtering: Hvert verktøy bør avdekke svakheter på tvers av endepunkter, skyarbeidsbelastninger og applikasjoner, med risikobasert prioritering som hjelper team med å utbedre det viktigste først.
- Tilgangs- og identitetskontroller: Jeg ser etter støtte for MFA, RBAC og SSO, samt hvor detaljert teamene kan håndheve tilgang etter minste privilegium på tvers av administrasjonskonsoller og beskyttede ressurser.
- Databeskyttelse og kryptering: Kryptering av data i hvile og under overføring er et grunnkrav, men jeg ser også på DLP-funksjoner – som å oppdage sensitive data i utgående e-poster eller skylagringsbøtter.
- Sikkerhetsovervåking og logging: Jeg ser etter sentralisert loggaggregasjon fra flere kilder (brannmurer, endepunkter, skyleverandører), med korrelasjon, søk og varsling som støtter reell etterforskning av hendelser.
- Samsvar og rapportering: Verktøy bør inkludere forhåndsbygde rapportmaler knyttet til rammeverk som SOC 2, HIPAA eller ISO 27001, slik at teamet kan hente ut revisjonsklare bevis uten manuell sammenstilling.
Når jeg har en liste over verktøy som oppfyller kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Skillet mellom leverandører (det som skiller leverandørene fra hverandre)
Slik sammenligner jeg ulike leverandører:
Fremragende funksjoner
AI-drevet analyse gjør en reell forskjell når teamet drukner i varsler – plattformer som bruker ML til å flagge avvikende atferd, filtrerer bort støy som signaturbasert oppdagelse ikke fanger opp. Jeg vurderer også funksjoner for automatisert hendelsesrespons, som prosedyrer som isolerer et kompromittert endepunkt og tilbakekaller økter uten å vente på en analytiker. Håndtering av angrepsflaten er også viktig, særlig for team som driver hybride miljøer der skygge-IT og glemte ressurser skaper blindsoner som ingen intern skanning vil oppdage.
Mer enn funksjoner
Integrasjonsøkosystemet er noe av det første jeg undersøker – et verktøy som kobler seg direkte til SIEM-systemet, ITSM-plattformen som ServiceNow og skyleverandører som AWS eller Azure, sparer timer med manuell korrelasjon. Fleksibilitet ved distribusjon er også viktig; team med strenge krav til datalokalisering trenger alternativer for lokal eller regional drift, ikke bare SaaS. Jeg vurderer åpenhet rundt lisensiering nøye, siden modeller basert på per-endepunkt og per-GB-inntak kan skalere uforutsigbart når miljøet vokser eller loggvolumene øker under en hendelse.
Slik velger du programvare for cybersikkerhet
Når du lager en kortliste, prøver ut og velger programvare for cybersikkerhet, bør du vurdere følgende:
- Hvilket problem prøver du å løse – Begynn med å identifisere hvilket sikkerhetsfunksjonsgap du prøver å dekke, for å tydeliggjøre hvilke funksjoner og hvilken funksjonalitet verktøyet må tilby.
- Hvem vil trenge å bruke det – For å vurdere kostnader og krav bør du vurdere hvem som skal bruke plattformen, og hvor mange lisenser du trenger. Du må vurdere om det bare er IT-teamet, eller hele organisasjonen, som vil trenge tilgang. Når dette er avklart, bør du vurdere om du prioriterer brukervennlighet for alle, eller hastighet for teknisk erfarne brukere.
- Hvilke andre verktøy det må fungere sammen med – Avklar hvilke verktøy du erstatter, hvilke verktøy som skal beholdes, og hvilke verktøy du trenger å integrere med. Dette kan omfatte skyinfrastrukturen din, DMARC-programvare, nettverk, datakilder og den samlede teknologistakken din. Du må kanskje også avgjøre om verktøyene må integreres med hverandre, eller om du i stedet kan erstatte flere verktøy med én samlet cybersikkerhetsprogramvare.
- Hvilke resultater som er viktige – Vurder hvilket resultat verktøyet må levere for å bli ansett som vellykket. Tenk på hvilken kapasitet du ønsker å oppnå, eller hva du ønsker å forbedre, og hvordan du skal måle suksess. Du kan sammenligne tilbud innen cybersikkerhetsprogramvare til du blir blå i ansiktet, men hvis du ikke tenker på hvilke resultater du ønsker å oppnå, kan du sløse bort mye verdifull tid.
- Hvordan det vil fungere i organisasjonen din – Vurder løsningene i sammenheng med arbeidsflytene og leveransemetodikken din. Evaluer hva som fungerer godt, og hvilke områder som skaper problemer og må håndteres. Husk at alle virksomheter er forskjellige – ikke anta at et verktøy vil fungere i organisasjonen din bare fordi det er populært.
Trender innen cybersikkerhetsprogramvare i 2025
I 2025 gjør den økende kompleksiteten og sofistikeringen i cybertrusler oppdateringer av funksjonene og egenskapene i cybersikkerhetsprogramvare enda viktigere, særlig innen cybersikkerhet for finansielle tjenester. En gjennomgang av produktoppdateringer, pressemeldinger og lanseringslogger fra de raskest utviklende og mest populære cybersikkerhetsverktøyene viser viktige trender innen programvare og teknologi som er utviklet for å beskytte og sikre virksomhetens enheter og infrastruktur. Her er noen av trendene jeg har observert:
Funksjoner i utvikling
- Forbedret endepunktsikkerhet: Med fremveksten av fjernarbeid er det et tydelig fokus på avanserte løsninger for beskyttelse av endepunkter. Disse gir et mer omfattende forsvar mot angrep rettet mot eksterne enheter, inkludert sikkerhetsmodeller basert på nulltillit.
- Forbedringer innen skysikkerhet: Etter hvert som virksomheter fortsetter å flytte til skyplattformer, har etterspørselen etter skyspesifikke sikkerhetsfunksjoner økt. Verktøyene utvikles for å tilby bedre synlighet, kontroll og beskyttelse av skymiljøer, inkludert konfigurasjoner med flere skyer og hybride skyer.
Ny og uvanlig funksjonalitet
- Atferdsanalyse for oppdagelse av interne trusler: Noen cybersikkerhetsverktøy introduserer avansert analyse av brukeradferd for å identifisere og redusere interne trusler. Denne uvanlige funksjonen bygger på overvåking av brukeraktivitet for å oppdage avvik som kan indikere en sikkerhetsrisiko.
- Desentraliserte sikkerhetsoperasjoner: En ny tilnærming som utforskes, er desentralisering av cybersikkerhetsoperasjoner ved å ta i bruk blokkjedeteknologi for å styrke sikkerheten og dataintegriteten på tvers av nettverk.
Mindre viktig
- Tradisjonelt antivirus basert på signaturer: Avhengigheten av tradisjonelle antivirusløsninger basert på signaturer avtar, ettersom disse er mindre effektive mot nulldagsutnyttelser og avanserte vedvarende trusler (APTs). Markedet beveger seg mot løsninger som tilbyr mer dynamiske og atferdsbaserte metoder for oppdagelse.
Etter hvert som cybertruslene utvikler seg, gjør også verktøyene som er utviklet for å bekjempe dem, det. Ved å holde seg oppdatert på disse trendene kan virksomheter ta smartere valg om programvaren og løsningene de implementerer, slik at de ikke bare er egnet for dagens behov, men også for fremtidige behov.
Hva er cybersikkerhetsprogramvare?
Cybersikkerhetsprogramvare brukes til å beskytte systemer, nettverk og data mot trusler som skadevare, phishing og uautorisert tilgang. Den brukes vanligvis av IT-team, sikkerhetseksperter og leverandører av administrerte tjenester som trenger å overvåke sårbarheter, håndtere hendelser og holde virksomheten trygg.
DNS-sikkerhetstjenester, funksjoner for trusseloppdagelse, tilgangskontroll og aktivitetslogging bidrar til å identifisere risikoer, stanse inntrengninger og spore hendelser. Disse verktøyene bidrar til å redusere nedetid, støtte etterlevelse og gjøre det enklere å beskytte både interne systemer og systemer som er rettet mot kunder.
Funksjoner
Her er kjernefunksjonene jeg så etter i undersøkelsen min av cybersikkerhetsprogramvare:
- Trusseldeteksjon i sanntid: Denne funksjonen gjør det mulig å identifisere trusler umiddelbart når de oppstår. Den er avgjørende for å minimere tidsvinduet angripere har til å utnytte sårbarheter, og sikrer at enhetene og nettverkene dine forblir sikre.
- Automatisert hendelsesrespons: Programvare (for eksempel programvare for enhetlig trusselhåndtering) med denne funksjonen kan automatisk iverksette forhåndsdefinerte tiltak mot oppdagede trusler. Det reduserer tiden og ressursene som kreves for manuell inngripen, og effektiviserer prosessen med å begrense cybertrusler.
- Endepunktsikkerhet: Dette sikrer beskyttelsen av individuelle enheter (endepunkter) som kobler seg til nettverket ditt. Med utbredelsen av fjernarbeid er det avgjørende å sikre hvert enkelt endepunkt for å beskytte mot trusler som retter seg mot enheter utenfor tradisjonelle nettverksforsvar.
- Avansert brannmurbeskyttelse: Robust brannmurprogramvare fungerer som en barriere mellom nettverket ditt og eksterne nettverk som ikke er til å stole på. Den filtrerer innkommende og utgående trafikk basert på et etablert sett med sikkerhetsregler, noe som er avgjørende for å forhindre uautorisert tilgang til nettverksressursene dine.
- Flerfaktorautentisering (MFA): MFA krever at brukerne oppgir flere former for verifisering før de får tilgang. Denne funksjonen tilfører et ekstra sikkerhetslag og reduserer betydelig risikoen for uautorisert tilgang gjennom kompromitterte påloggingsopplysninger.
- Skysikkerhet: Denne funksjonen er spesielt utviklet for å beskytte skybasert infrastruktur og data, og sikrer at ressursene dine i skyen er like sikre som de på fysiske enheter eller lokale nettverk. Den er avgjørende for virksomheter som benytter nettskyen.
- Krypteringsverktøy: Kryptering beskytter sensitive data ved å konvertere dem til uleselig kode for uautoriserte brukere. Denne funksjonen er uunnværlig for å beskytte dataintegritet og konfidensialitet, særlig for informasjon som lagres på skyplattformer eller overføres på tvers av nettverk. For håndtering av krypteringsnøkler finnes PKI-programvare, som gir det høyeste kontrollnivået.
- Sikkerhetsinformasjon og hendelseshåndtering (SIEM): SIEM gir en oversikt over sikkerhetsbildet i hele organisasjonen ved å samle inn og analysere sikkerhetsdata fra ulike kilder. Denne funksjonen er avgjørende for å oppdage mønstre og potensielle sikkerhetshendelser før de eskalerer.
- Sårbarhetsskanning: Regelmessig skanning etter sårbarheter gjør det mulig å identifisere og utbedre sikkerhetshull i programvare og systemer. Dette proaktive tiltaket er avgjørende for å hindre angripere i å utnytte kjente sårbarheter.
- Forebygging av datatap (DLP): DLP-teknologier hindrer at sensitive data går tapt, misbrukes eller åpnes av uautoriserte brukere. Denne funksjonen er avgjørende for å opprettholde konfidensialiteten og integriteten til kritiske virksomhetsdata, og for å sikre samsvar med personvern- og databeskyttelsesregelverk.
Vanlige AI-funksjoner i cybersikkerhetsprogramvare
I tillegg til standardfunksjonene i cybersikkerhetsprogramvare som er nevnt ovenfor, innlemmer mange av disse løsningene funksjoner som vanligvis finnes i AI-verktøy for cybersikkerhet, for eksempel:
- AI-drevet trusseletterretning: Denne funksjonen bruker kunstig intelligens til å analysere store datamengder og raskt identifisere nye eller stadig utviklende trusler. Du får tidlige varsler og proaktivt forsvar mot nye angrep.
- Avviksdeteksjon: AI oppdager automatisk unormale mønstre eller atferd som kan tyde på et cyberangrep. Det hjelper deg med å oppdage skjulte trusler som tradisjonelle metoder kanskje ikke fanger opp.
- Automatisert hendelsesrespons: Når en trussel oppdages, kan AI-systemer automatisk sette enheter i karantene eller blokkere mistenkelig aktivitet, noe som gir raskere responstider og reduserer omfanget av angrep.
- Prediktiv risikovurdering: AI evaluerer systemene dine og forutsier hvor sårbarheter kan oppstå i fremtiden. Du kan utbedre svake punkter før de utvikler seg til større problemer.
- Deteksjon av phishing: AI skanner e-poster og kommunikasjon for å oppdage phishingforsøk ved å analysere språk, avsenderatferd og hensikt. Dette bidrar til å stanse svindelforsøk før noen klikker på en farlig lenke.
Ved å velge cybersikkerhetsprogramvare som omfatter disse funksjonene, kan du forbedre organisasjonens evne til å forsvare seg mot og håndtere cybertrusler betydelig. Ved å avgjøre hvilke funksjoner som skal prioriteres, kan du bygge et robust digitalt miljø som støtter virksomhetens mål, drift og vekst.
Fordeler
Cybersikkerhetsprogramvare spiller en avgjørende rolle i å beskytte organisasjoner mot de mange cybertruslene som lurer på nettet. Her er fem konkrete, viktige fordeler som cybersikkerhetsprogramvare gir brukere og organisasjoner:
- Forbedret trusseloppdagelse og -respons: Cybersikkerhetsprogramvare tilbyr avanserte mekanismer for å oppdage og reagere på trusler i sanntid. Programvare for inntrengingsdeteksjon gjør det mulig for bedrifter å raskt identifisere potensielle sikkerhetsbrudd og begrense dem før de kan forårsake betydelig skade.
- Forbedret overholdelse av regelverk: Mange cybersikkerhetsløsninger har funksjoner som er utviklet for å hjelpe organisasjoner med å overholde lover om databeskyttelse og bransjereguleringer. Dette bidrar ikke bare til å unngå juridiske sanksjoner, men styrker også tilliten hos kunder og partnere ved å vise et sterkt engasjement for datasikkerhet.
- Beskyttelse mot datainnbrudd: Ved å implementere robust kryptering, programvare for brannmurrevisjon og systemer for inntrengingsdeteksjon reduserer cybersikkerhetsprogramvare risikoen for datainnbrudd betydelig. Denne beskyttelsen er avgjørende for å sikre sensitiv informasjon og opprettholde integriteten og konfidensialiteten til virksomhetens data.
- Økt produktivitet: Cybersikkerhetstrusler kan forstyrre virksomhetens drift og føre til kostbar nedetid. Ved å forhindre angrep og minimere konsekvensene av dem sikrer cybersikkerhetsprogramvare at ansatte kan opprettholde produktiviteten uten avbrudd fra ondsinnede aktiviteter.
- Omdømme og tillit til merkevaren: Effektive cybersikkerhetstiltak beskytter ikke bare data og systemer, men også organisasjonens omdømme. Kunder har større sannsynlighet for å stole på og engasjere seg i virksomheter som kan vise til et sterkt engasjement for å sikre informasjonen deres.
Fordelene ved å investere i cybersikkerhetsprogramvare strekker seg langt utover enkel risikoreduksjon. For organisasjoner som ønsker å navigere i det digitale landskapets kompleksitet, tilbyr disse verktøyene en viktig forsvarslinje som forbedrer den generelle motstandsdyktigheten og legger til rette for et sikkert miljø for vekst og innovasjon. For selskaper basert i USA gir samarbeid med et cybersikkerhetsselskap i Chicago eller en annen storby et avgjørende lag med beskyttelse og innsikt for hvert prosjekt.
Kostnader og priser
Cybersikkerhetsløsninger varierer fra gratis cybersikkerhetsverktøy til betalt programvare med mer avanserte funksjoner. Hver løsning er utviklet for å dekke ulike behov, fra små bedrifter som ønsker grunnleggende beskyttelse, til store virksomheter som er avhengige av cybersikkerhetsverktøy for virksomheter for mer avanserte sikkerhetskrav.
Ved å forstå disse alternativene blir det enklere å ta en informert beslutning som samsvarer med organisasjonens spesifikke sikkerhetsbehov og budsjettbegrensninger.
Sammenligningstabell for cybersikkerhetsprogramvare
Her er en oversikt over de vanligste abonnementsalternativene for cybersikkerhetsprogramvare:
| Abonnementstype | Gjennomsnittspris | Vanlige funksjoner | Best egnet for |
|---|---|---|---|
| AbonnementstypeGratis | Gjennomsnittspris$0 | Vanlige funksjonerGrunnleggende beskyttelse, begrensede funksjoner, anbefales for personlig bruk eller svært små bedrifter | Best egnet forPersonlig bruk, svært små bedrifter med minimal tilstedeværelse på nettet |
| AbonnementstypeGrunnleggende | Gjennomsnittspris$10 - $30/måned | Vanlige funksjonerAntivirus, brannmur, e-postsikkerhet, nettfiltrering | Best egnet forSmå bedrifter med grunnleggende sikkerhetsbehov, hjemmekontorer |
| AbonnementstypeStandard | Gjennomsnittspris$30 - $70/måned | Vanlige funksjonerGrunnleggende funksjoner samt endepunktbeskyttelse, mobil sikkerhet, VPN | Best egnet forBedrifter i vekst, oppstartsbedrifter, organisasjoner med enkelte sensitive data |
| AbonnementstypePremium | Gjennomsnittspris$70 - $150/måned | Vanlige funksjonerStandardfunksjoner samt avansert trusselbeskyttelse, identitetsstyring, sikkerhetsanalyse | Best egnet forMellomstore bedrifter med økende sikkerhetsbehov, organisasjoner med kundedata |
| AbonnementstypeVirksomhet | GjennomsnittsprisTilpasset pris | Vanlige funksjonerPremiumfunksjoner samt skaleringsalternativer, dedikert brukerstøtte, BAS-programvare, komplette løsninger | Best egnet forStore virksomheter, organisasjoner med kompleks IT-infrastruktur, bedrifter som håndterer svært sensitive data |
Når du velger et abonnement for cybersikkerhetsprogramvare, bør du ta hensyn til både de umiddelbare og fremtidige sikkerhetsbehovene dine, samt budsjettet. Det riktige abonnementet bør tilby en balanse mellom omfattende beskyttelse og en økonomi som ikke overbelastes.
Vanlige spørsmål om cybersikkerhetsprogramvare
Her er noen svar på vanlige spørsmål om cybersikkerhetsprogramvare: