

Nel frenetico mondo tecnologico di oggi, assicurarsi che il proprio codice sia sicuro è più importante che mai. Gli strumenti per i test statici di sicurezza delle applicazioni possono rappresentare una svolta per te e il tuo team, individuando le vulnerabilità prima che diventino un problema. Conosci le difficoltà legate al tenersi al passo con le minacce alla sicurezza e questi strumenti offrono un modo pratico per affrontarle.
Ho testato e recensito questi strumenti in modo indipendente per offrirti una panoramica imparziale delle opzioni disponibili. Puoi fidarti del fatto che le mie scelte principali sono frutto di un'attenta ricerca e si concentrano sulle esigenze dello sviluppo SaaS. In questo articolo ti guiderò attraverso le migliori opzioni, evidenziandone le caratteristiche uniche e spiegando come possono aiutare il tuo team a rimanere al sicuro.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa degli strumenti per i test statici di sicurezza delle applicazioni
Questa tabella comparativa riassume i dettagli dei prezzi delle mie migliori selezioni di strumenti per i test statici di sicurezza delle applicazioni.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la rilevazione scalabile delle vulnerabilità | Piano gratuito disponibile + demo gratuita | A partire da $350/mese | Website | |
| 2 | La soluzione migliore per la scansione SAST basata sull'IA | Demo gratuita disponibile | Fino a $1000/dev/anno (con fatturazione annuale) | Website | |
| 3 | Ideale per l'integrazione nelle pipeline CI/CD | Piano gratuito disponibile | A partire da $34/sviluppatore/mese | Website | |
| 4 | Ideale per il rilevamento delle minacce nella supply chain | Prova gratuita di 7 giorni + demo gratuita disponibile | Da $399/mese (fatturazione annuale) | Website | |
| 5 | Ideale per la generazione automatica delle patch | Piano gratuito disponibile | Da $200/mese | Website | |
| 6 | Ideale per la collaborazione open source | Piano gratuito disponibile | A partire da $4/utente/mese | Website | |
| 7 | Ideale per esecuzioni di test paralleli illimitate | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 8 | Ideale per l'osservabilità in tempo reale | Prova gratuita disponibile | A partire da $7/host/mese | Website | |
| 9 | Ideale per flussi di lavoro DevOps integrati | Piano gratuito disponibile | Da $29/utente/mese | Website | |
| 10 | Ideale per l’osservabilità in tempo reale | Piano gratuito disponibile | Da $49/utente/mese | Website |


Recensioni dei migliori strumenti per i test statici di sicurezza delle applicazioni
Di seguito trovi i miei riepiloghi dettagliati dei migliori strumenti per i test statici di sicurezza delle applicazioni inclusi nel mio elenco. Le mie recensioni offrono un’analisi approfondita delle caratteristiche principali, dei pro \u0026 contro, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per la rilevazione scalabile delle vulnerabilità
- Piano gratuito disponibile + demo gratuita
- A partire da $350/mese
Visit WebsiteCustomer Rating:4.7/5
Aikido Security fornisce una dashboard unificata per gestire e filtrare i problemi per tipo, gravità e fonte della scansione. Aikido Security offre una soluzione di Static Application Security Testing (SAST) mirata a garantire la sicurezza del codice, del cloud e degli ambienti di runtime. È progettata per sviluppatori di settori come FinTech, HealthTech e startup, con un focus sulla rilevazione delle vulnerabilità e il supporto alla conformità.
Perché ho scelto Aikido Security: Aikido Security è specializzata nella rilevazione scalabile delle vulnerabilità, garantendo la priorità ai reali problemi di sicurezza. Si integra perfettamente con pipeline CI/CD e IDE per una rilevazione in tempo reale. Gli utenti possono personalizzare le regole in base alle proprie esigenze specifiche e le correzioni assistite dall’IA semplificano il processo di rimedio con un solo clic. Il supporto alla conformità con standard come SOC 2 e ISO ne rafforza ulteriormente l’attrattiva.
Funzionalità e integrazioni principali:
Le funzionalità includono rilevazione delle vulnerabilità che riduce al minimo i falsi allarmi, personalizzazione per la creazione di regole su misura e supporto automatico alla conformità per standard come SOC 2 e ISO.
Le integrazioni includono Azure Pipelines, Jira, GitHub, Bitbucket, GitLab, Slack, Trello, Jenkins, CircleCI e Travis CI.
Pros and Cons
Pros:
- Scalabile per grandi team
- Ottimo supporto alla conformità
- Rilevazione in tempo reale
Cons:
- Può richiedere configurazione tecnica
- Supporto offline limitato
Learn more about Aikido Security: La soluzione migliore per la scansione SAST basata sull'IA
- Demo gratuita disponibile
- Fino a $1000/dev/anno (con fatturazione annuale)
Visit WebsiteCustomer Rating:4.7/5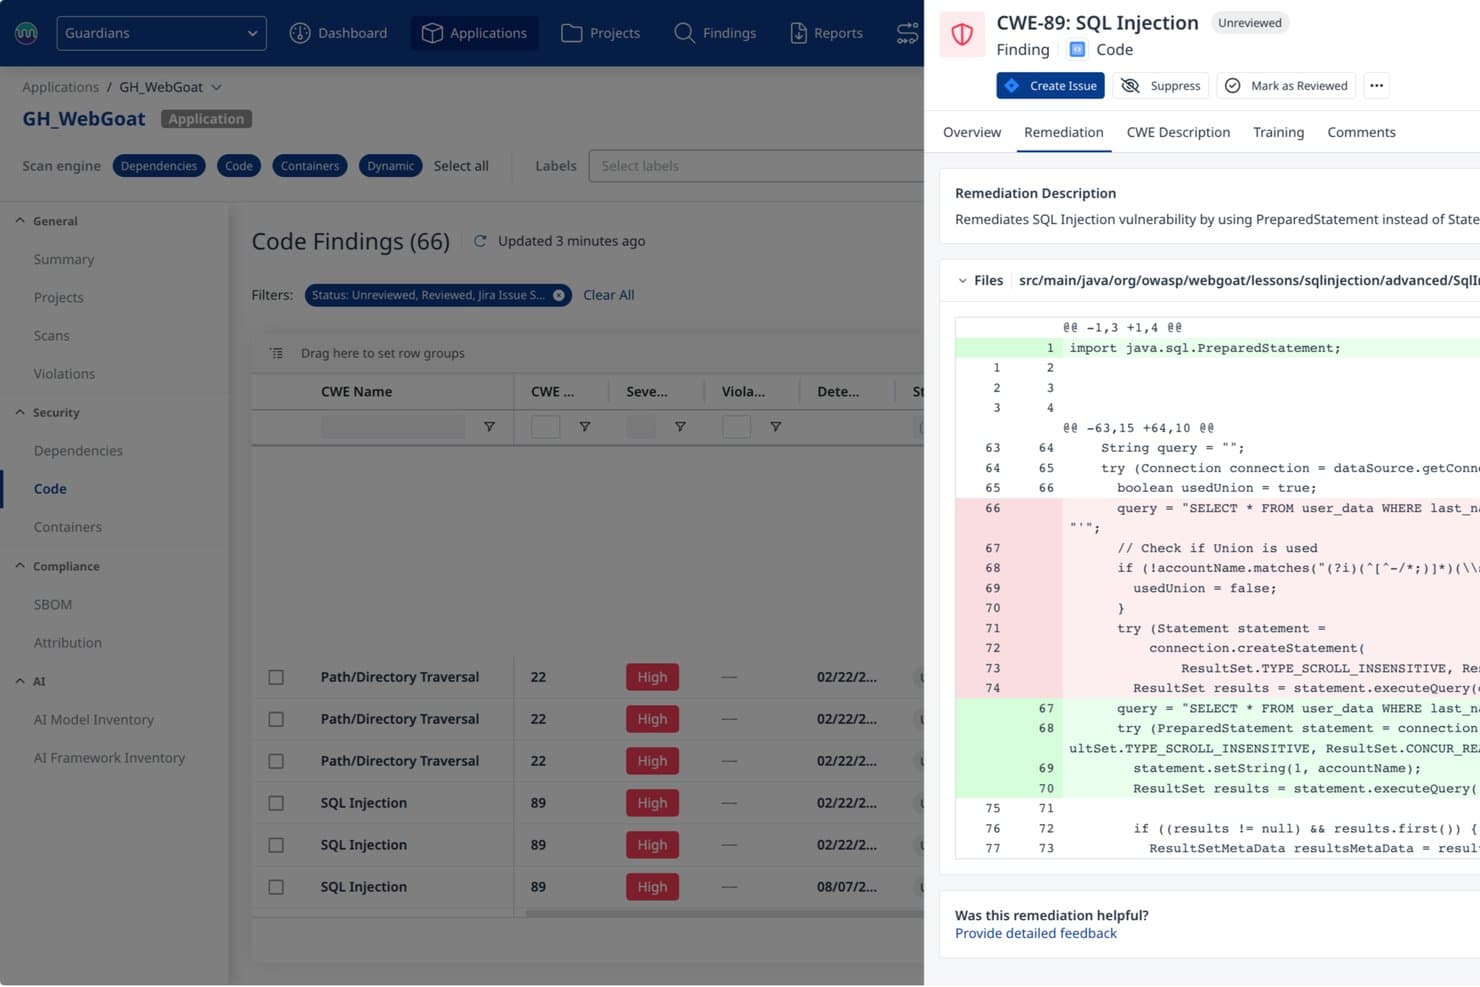
Mend.io fornisce una correzione delle iniezioni SQL basata sull'IA con anteprime delle correzioni al codice. Mend AppSec è una piattaforma di sicurezza delle applicazioni che combina SAST, analisi della composizione del software e scansione dei container per identificare le vulnerabilità nel codice sorgente proprietario in oltre 30 linguaggi, con suggerimenti di correzione basati sull'IA e integrazione con le pipeline CI/CD.
Per chi è più adatto Mend.io?
Mend AppSec è particolarmente adatto ai team AppSec e DevSecOps che necessitano di SAST basato sull'IA, con accuratezza verificata tramite benchmark e correzioni fornite direttamente nel repository.
Perché ho scelto Mend.io
Ho scelto Mend.io come una delle soluzioni migliori perché il suo motore SAST raggiunge una precisione superiore del +38% e un richiamo superiore del +48% rispetto ai concorrenti del benchmark, un aspetto importante quando si desidera poter fare affidamento sui risultati delle scansioni. Inoltre, esegue le scansioni fino a 10 volte più velocemente degli stessi concorrenti, così i risultati emergono mentre il codice è ancora nel contesto. Inoltre, la sua correzione automatica basata sull'IA genera correzioni del 46% più accurate rispetto alla media dei concorrenti e le apre direttamente come richieste pull.
Funzionalità principali di Mend.io
- Rilevamento dei segreti: analizza il codice sorgente proprietario alla ricerca di credenziali, chiavi API, token e certificati codificati, con la possibilità di attivare violazioni delle policy o interrompere una compilazione quando vengono rilevati.
- Report sulla conformità del codice: genera report associati a standard tra cui OWASP, PCI DSS, NIST, HIPAA e MISRA, esportabili in formato HTML, PDF, XML, JSON, CSV o SARIF.
- Scansione incrementale: analizza solo il codice modificato rispetto a una baseline caricata, riducendo il tempo di scansione per le richieste pull e i rami delle funzionalità senza richiedere una nuova scansione completa del repository.
- Mappatura dei progetti monorepo: suddivide un singolo repository in progetti Mend separati utilizzando una mappatura dei percorsi in JSON, in modo che i commit attivino le scansioni solo per i segmenti di progetto interessati.
Integrazioni di Mend.io
Mend.io elenca integrazioni con GitHub, GitHub Enterprise, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, TeamCity e Bamboo. Supporta inoltre scansioni SAST basate su CLI nelle pipeline CI/CD; la disponibilità di API non è documentata.
Pros and Cons
Pros:
- Precisione superiore del +38% e richiamo superiore del +48% rispetto ai concorrenti
- Scansioni fino a 10 volte più veloci rispetto ai concorrenti
- Correzioni del 46% più accurate aperte come richieste pull
Cons:
- Alcuni risultati richiedono un triage manuale
- Meno maturo degli strumenti SAST dedicati
Learn more about Mend.io: Ideale per l'integrazione nelle pipeline CI/CD
- Piano gratuito disponibile
- A partire da $34/sviluppatore/mese

Corgea segnala rischi di SQL injection direttamente nelle pull request di GitHub, con suggerimenti contestuali di correzione che gli sviluppatori possono revisionare prima del merge. Corgea è pensato per sviluppatori e team di sicurezza che desiderano una maggiore sicurezza applicativa tramite l'analisi statica. Utilizza l'IA per evidenziare vulnerabilità che gli strumenti tradizionali spesso non rilevano, inclusi difetti nella logica di business e problemi di configurazione. Poiché si integra direttamente negli ambienti di sviluppo più comuni, i team possono migliorare la sicurezza senza rallentare il proprio flusso di lavoro.
Perché ho scelto Corgea
Ho scelto Corgea perché la sua analisi guidata dall'IA riduce i falsi positivi e migliora la qualità del rilevamento. L'uso di grandi modelli linguistici (LLM) aiuta a comprendere il contesto del codice e a individuare problemi come i difetti della logica di business, che solitamente sono difficili da rilevare con gli scanner a regole. Corgea inoltre si integra facilmente nelle pipeline CI/CD, offrendo feedback in tempo reale per consentire ai team di risolvere i problemi tempestivamente e mantenere la sicurezza come parte del normale processo di sviluppo.
Funzionalità principali di Corgea
Oltre alla sua analisi basata sull'IA, ho trovato interessanti anche le seguenti funzionalità:
- Supporto linguistico completo: Analizza codice in oltre 10 linguaggi e framework diversi, garantendo una copertura completa per stack tecnologici variegati.
- Scansione delle chiavi segrete: Identifica credenziali e dati sensibili inseriti direttamente nel codice per prevenire violazioni dei dati.
- Filtraggio intelligente dei file: Ottimizza le prestazioni dell'analisi escludendo i file non rilevanti, garantendo analisi accurate ed efficienti.
- Correzione automatizzata: Offre correzioni contestualizzate che possono essere applicate automaticamente o dopo revisione, semplificando il processo di rimedio.
Integrazioni Corgea
Le integrazioni includono pipeline CI/CD, revisioni delle pull request, supporto per IDE, GitHub, GitLab, Bitbucket, Jenkins e Azure DevOps.
Pros and Cons
Pros:
- Individua difetti complessi nella logica di business
- Meno falsi positivi grazie all'IA
- Ampia copertura multilinguaggio del codice
Cons:
- I risultati possono variare tra una scansione e l'altra
- Strumento relativamente nuovo con poca storia
Learn more about Corgea: Ideale per il rilevamento delle minacce nella supply chain
- Prova gratuita di 7 giorni + demo gratuita disponibile
- Da $399/mese (fatturazione annuale)

Dashboard di Xygeni che mostra i rischi di sicurezza applicativa prioritari su codice, dipendenze, CI/CD, segreti e IaC. Xygeni è una piattaforma di sicurezza delle applicazioni basata sull'intelligenza artificiale che combina SAST, SCA, DAST, rilevamento di segreti, sicurezza CI/CD e difesa contro il malware nella supply chain in un unico sistema per una copertura end-to-end del ciclo di vita dello sviluppo software (SDLC).
Per chi è consigliato Xygeni?
Xygeni è particolarmente indicato per i team di ingegneria attenti alla sicurezza in aziende di medie e grandi dimensioni che necessitano di una visibilità unificata su codice, dipendenze, pipeline e componenti di terze parti.
Perché ho scelto Xygeni
Ho incluso Xygeni tra le mie migliori scelte perché il suo rilevamento delle minacce nella supply chain va ben oltre quello che la maggior parte degli strumenti SAST offre. Il modulo SCA analizza quotidianamente migliaia di pacchetti open source nuovi e aggiornati per rilevare e bloccare malware zero-day prima che raggiungano la tua base di codice. Inoltre, il motore di rilevamento delle anomalie monitora segnali comportamentali su codice, dipendenze, pipeline e file di configurazione per individuare modifiche non autorizzate in tempo reale—un vettore d'attacco che la semplice analisi statica non è in grado di rivelare.
Funzionalità principali di Xygeni
- Scansione SAST basata su IA: Analizza il codice sorgente per vulnerabilità come SQLi, XSS, autenticazione insicura e backdoor, con riferimento al pacchetto di test OWASP.
- Correzione automatica via pull request: Genera correzioni a livello di codice per le vulnerabilità rilevate e le invia come pull request per la revisione degli sviluppatori.
- Rilevamento di segreti: Analizza repository, commit e configurazioni CI/CD per individuare credenziali, chiavi API e token esposti prima che arrivino in produzione.
- Scansione di sicurezza IaC: Analizza i file infrastructure-as-code per trovare errori di configurazione in ambienti cloud e container prima del deployment.
Integrazioni di Xygeni
Xygeni offre integrazioni native con GitHub, GitLab, Bitbucket, Azure DevOps e Jenkins, oltre a CircleCI per l'analisi di SCM e pipeline CI/CD. Per ticketing e avvisi, si integra con Jira, GitHub Issues e Slack. Sono disponibili plugin IDE per VS Code, IntelliJ, Eclipse, Visual Studio, Windsurf e Cursor. Xygeni fornisce inoltre una REST API per integrazioni personalizzate e automazione su workflow CI/CD e di governance.
Pros and Cons
Pros:
- L'analisi di raggiungibilità riduce notevolmente i falsi positivi
- Rileva malware nelle dipendenze open source
- Unifica SAST, SCA e scansione dei segreti
Cons:
- Il volume degli avvisi può essere elevato inizialmente
- Comunità più piccola rispetto a Snyk o SonarQube
Learn more about Xygeni: Ideale per la generazione automatica delle patch
- Piano gratuito disponibile
- Da $200/mese
Visit WebsiteCustomer Rating:4.5/5
ZeroPath offre una dashboard di sicurezza unificata che evidenzia l’attività di scansione, i tipi di vulnerabilità, la gravità dei problemi e le principali criticità a colpo d’occhio. ZeroPath è progettato per aiutare i team di sviluppo e sicurezza a prevenire vulnerabilità nel codice utilizzando l’IA per individuare problemi come autenticazione compromessa, bug logici, dipendenze sfruttabili e pipeline mal configurate. Se il tuo team sviluppa software rapidamente e cerca una soluzione SAST che rilevi vere minacce senza sommergerti di falsi allarmi, ZeroPath merita attenzione.
Perché ho scelto Zeropath
Ho scelto ZeroPath perché il suo motore di static application security testing (SAST) nativo per l’IA va oltre il semplice riconoscimento di schemi, comprendendo il contesto del codice e la logica di business—così tu e il tuo team potete fidarvi che le vulnerabilità rilevate siano realmente significative. La generazione automatica delle patch permette di rivedere o unire le correzioni suggerite direttamente nelle pull request, riducendo il tempo speso per elaborare manualmente la remediation. La sua profonda capacità di individuare bypass d’autenticazione, IDOR, condizioni di race e falle logiche consente di intercettare tipi di vulnerabilità spesso trascurate dagli scanner legacy.
Funzionalità principali di Zeropath
Oltre alle sue funzionalità SAST di base, ZeroPath offre:
- Policy personalizzate sul codice: Crea policy basate su linguaggio naturale o su regole per segnalare pattern o anti-pattern specifici all’interno del tuo codice.
- Rilevamento di segreti: Scansiona le repository per cercare credenziali, chiavi, token o segreti API trapelati ed applica workflow di remediation.
- Rilevamento di configurazioni errate nell’Infrastructure as Code (IaC): Analizza template IaC (ad es. Terraform, CloudFormation) per individuare configurazioni insicure prima del deployment.
- Dashboard di intelligence sulla sicurezza: Visualizza metriche in tempo reale sulle tendenze delle vulnerabilità, punteggio di sfruttabilità (CVSS 4.0), performance del team e stato della compliance.
Integrazioni Zeropath
Le integrazioni includono GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams e CircleCI.
Pros and Cons
Pros:
- Individua falle logiche e rischi nascosti che sfuggono alle scansioni tradizionali.
- Riduce i segnali inutili in modo che il team si possa concentrare sulle vere problematiche.
- Fornisce correzioni chiare che velocizzano la revisione della sicurezza.
Cons:
- Le opzioni di integrazione potrebbero non essere sufficienti per ambienti aziendali complessi.
- Potresti aver bisogno di tempo per adattare il tuo workflow alla sua automazione.
Learn more about Zeropath: Ideale per la collaborazione open source
- Piano gratuito disponibile
- A partire da $4/utente/mese
Visit WebsiteCustomer Rating:4.8/5
Finestra di dialogo di GitHub per aggiungere immagini GitHub è una piattaforma collaborativa per lo sviluppo software ampiamente utilizzata da sviluppatori in diversi settori, inclusi sanità e finanza. Offre strumenti per la sicurezza, l'automazione e la gestione del codice, rendendola adatta ad attività come DevSecOps e CI/CD.
Perché ho scelto GitHub: GitHub eccelle nella collaborazione open source, offrendo una piattaforma in cui gli sviluppatori possono lavorare insieme ai progetti da qualsiasi luogo. I suoi strumenti di sicurezza applicativa integrati utilizzano l'IA per identificare e risolvere rapidamente le vulnerabilità, supportando così la sua USP. GitHub Actions automatizza i flussi di lavoro, migliorando l'efficienza nella gestione delle modifiche al codice. Con GitHub Advanced Security, ottieni opzioni di sicurezza di livello aziendale per proteggere la base di codice.
Funzionalità e integrazioni principali:
Funzionalità includono GitHub Copilot per la programmazione assistita dall'IA, GitHub Actions per l'automazione dei flussi di lavoro e Codespaces per ambienti di sviluppo istantanei. Queste funzionalità migliorano la collaborazione e semplificano i processi di sviluppo.
Integrazioni includono Slack, Trello, Jira, Visual Studio, Azure DevOps, Google Cloud, AWS, Heroku, Docker e Kubernetes.
Pros and Cons
Pros:
- Ampia comunità open source
- Strumenti di sicurezza guidati dall'IA
- GitHub Actions per l'automazione
Cons:
- Possibilità di configurazioni complesse
- Dipendenza dalla conoscenza di Git
 Ideale per esecuzioni di test paralleli illimitate
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.9/5
Il team di QA Wolf può progettare, creare e gestire test automatizzati e segnalare bug in modo tempestivo. QA Wolf è una piattaforma ibrida e un servizio rivolto ai team di sviluppo software in settori come fintech, sanità ed eCommerce. Offre una copertura di test automatizzati end-to-end per applicazioni web e mobile, migliorando l'assicurazione della qualità e riducendo i costi QA.
Perché ho scelto QA Wolf: QA Wolf eccelle nell'offrire esecuzioni di test paralleli illimitate, il che rappresenta un punto di svolta per i team che desiderano velocizzare i loro processi di testing. I report sugli errori verificati da esseri umani della piattaforma aiutano a garantire l'accuratezza. La garanzia zero-flake riduce le possibilità di test instabili, rendendo il sistema affidabile per test coerenti. La creazione e manutenzione dei test guidata dall'IA migliora la produttività minimizzando il tempo dedicato alle attività QA.
Funzionalità principali e integrazioni:
Funzionalità includono report sugli errori verificati da esseri umani per garantire l'accuratezza, una garanzia zero-flake per ridurre i test instabili e la creazione di test guidata dall'IA per una maggiore produttività.
Le integrazioni comprendono GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, CircleCI, Jenkins, Travis CI e Azure DevOps.
Pros and Cons
Pros:
- Esecuzioni di test paralleli illimitate
- Report di bug verificati da esseri umani
- Creazione di test guidata dall'IA
Cons:
- Non ideale per team piccoli
- Potrebbe richiedere competenze tecniche
Learn more about QA Wolf: Ideale per l'osservabilità in tempo reale
- Prova gratuita disponibile
- A partire da $7/host/mese
Visit WebsiteCustomer Rating:4.5/5
Dashboard panoramica di Dynatrace Dynatrace è una piattaforma di intelligenza software tutto-in-uno utilizzata dai team IT e DevOps in diversi settori. Fornisce monitoraggio e analisi per applicazioni, infrastruttura ed esperienza utente, aiutando i team a ottimizzare le prestazioni e garantire l'affidabilità.
Perché ho scelto Dynatrace: Dynatrace offre osservabilità in tempo reale, rendendolo una delle scelte migliori per i team che necessitano di informazioni immediate sui propri sistemi. La sua analisi delle cause alla radice basata su intelligenza artificiale aiuta a individuare rapidamente i problemi, facendoti risparmiare tempo. Il monitoraggio full-stack della piattaforma copre tutto, dalle applicazioni all'infrastruttura. Inoltre, la distribuzione automatizzata e lo scaling semplificano la gestione di ambienti complessi.
Funzionalità e integrazioni principali:
Funzionalità includono un'analisi delle cause alla radice guidata dall'IA che accelera la risoluzione dei problemi, monitoraggio full-stack per applicazioni e infrastrutture, e distribuzione automatizzata per una gestione semplificata di ambienti complessi.
Integrazioni includono AWS, Azure, Google Cloud, Kubernetes, ServiceNow, Slack, Jira, Microsoft Teams, Ansible e Puppet.
Pros and Cons
Pros:
- Analisi dei dati in tempo reale
- Analisi delle cause alla radice guidata dall'IA
- Monitoraggio full-stack
Cons:
- Alto consumo di risorse
- Installazione iniziale complessa
 Ideale per flussi di lavoro DevOps integrati
- Piano gratuito disponibile
- Da $29/utente/mese
Visit WebsiteCustomer Rating:4.5/5
Funzionalità di tracciamento delle issue in GitLab mostrata su una Kanban board GitLab consente agli utenti di creare applicazioni moderne e accelerare la trasformazione digitale grazie all'adizione di processi automatizzati che permettono di consegnare codice più velocemente.
Oltre a offrire funzioni di repository di codice e controllo versione, GitLab include flussi di lavoro DevOps integrati come pipeline di integrazione e consegna continua (CI/CD). GitLab aumenta la produttività degli sviluppatori e la collaborazione tra gli sviluppatori, riducendo al contempo costi, tempi di ciclo e time to market.
GitLab è gratuito per gli utenti individuali. L'edizione Premium è pensata per clienti che desiderano potenziare la produttività e la coordinazione del team ed è offerta a $19/utente/mese. Il livello Ultimate di GitLab è proposto a $99/utente/mese ed è pensato per sicurezza, pianificazione e conformità a livello organizzativo.
 Ideale per l’osservabilità in tempo reale
- Piano gratuito disponibile
- Da $49/utente/mese
Visit WebsiteCustomer Rating:4.3/5
Puoi dare priorità, monitorare e segnalare le vulnerabilità tramite il software a livello di organizzazione, team o componente. New Relic è una piattaforma di osservabilità pensata per gli sviluppatori, che offre soluzioni di monitoraggio per applicazioni e infrastrutture. È progettata per i team IT che desiderano migliorare le prestazioni e ottenere approfondimenti attraverso l'analisi dei dati.
Perché ho scelto New Relic: New Relic eccelle nell’osservabilità in tempo reale, fornendo immediati approfondimenti sulle prestazioni delle applicazioni. La sua capacità di monitorare l’intero stack in tempo reale con dashboard preconfigurate è un elemento distintivo. La piattaforma supporta oltre 780 integrazioni, garantendo una visibilità completa su diversi ambienti di programmazione. Questo la rende uno strumento versatile per la risoluzione dei problemi e il miglioramento dell’esperienza utente.
Funzionalità e integrazioni principali:
Funzionalità includono il monitoraggio end-to-end configurabile in meno di cinque minuti, visibilità completa su vari ambienti di programmazione e approfondimenti utili per individuare e risolvere in modo proattivo i problemi.
Integrazioni includono AWS, Azure, Google Cloud, Kubernetes, Slack, Jira, PagerDuty, ServiceNow, Splunk e Datadog.
Pros and Cons
Pros:
- Monitoraggio applicativo in tempo reale
- Supporta numerose integrazioni
- Approfondimenti sulle prestazioni utili
Cons:
- Costi elevati per grandi volumi di dati
- Dipendenza dalla connettività internet
Learn more about New Relic:
Altri strumenti per i test statici di sicurezza delle applicazioni
Ecco alcune opzioni aggiuntive di strumenti per i test statici di sicurezza delle applicazioni che non sono entrate nel mio elenco, ma che vale comunque la pena prendere in considerazione:
- 11DeepSourceIdeale per l'analisi della qualità del codice
- 12IDA ProIdeale per l'analisi avanzata dei file binari
- 13Nexus LifecycleIdeale per la gestione open-source
- 14Mend SASTIdeale per il rilevamento rapido delle vulnerabilità
- 15StackHawkIdeale per test di sicurezza automatizzati
- 16CodigaIdeale per analisi del codice in tempo reale
- 17GuardRailsIdeale per la sicurezza pensata per gli sviluppatori
- 18FlawnterIdeale per ispezioni approfondite del codice sorgente
- 19SonarQubeIdeale per la qualità del codice continua
- 20DerScannerIdeale per il rilevamento delle vulnerabilità
Come Valuto gli Strumenti di Static Application Security Testing
Valuto ogni strumento su due livelli: i requisiti di base come l'integrazione nelle pipeline CI/CD e la scansione multi-linguaggio, e i fattori differenzianti che determinano quali strumenti saranno effettivamente utilizzati dagli sviluppatori.
Funzionalità Fondamentali (Requisiti Minimi per Questa Lista)
Quando seleziono gli strumenti per la mia lista, assegno a ciascuno un punteggio da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale elencata di seguito. Successivamente, calcolo il punteggio totale in percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 65% per essere preso in considerazione per l'inclusione.
- Analisi del Codice Sorgente: Verifico quante lingue ciascuno strumento è in grado di analizzare e se gestisce codice sorgente, bytecode e binari—soprattutto per i team che utilizzano stack misti come Java insieme a Go o Kotlin.
- Copertura del Rilevamento delle Vulnerabilità: Il set di regole di ciascuno strumento dovrebbe essere mappato almeno sull’OWASP Top 10 e sul CWE/SANS Top 25, con aggiornamenti regolari all’emergere di nuove classi di vulnerabilità.
- Integrazione con CI/CD e IDE: Verifico la presenza di plugin nativi per strumenti come Jenkins, GitHub Actions e GitLab CI, oltre al supporto IDE in VS Code o IntelliJ affinché gli sviluppatori ricevano feedback prima ancora che il codice arrivi in pipeline.
- Guida alla Correzione: I migliori strumenti propongono suggerimenti di correzione a livello di riga con esempi di codice contestualizzati, non solo una descrizione CVE che costringe gli sviluppatori a cercare nei documenti per conto proprio.
- Gestione dei Falsi Positivi: Valuto se uno strumento consente ai team di sicurezza di modificare le regole, sopprimere schemi noti come sicuri e mantenere tali decisioni attraverso i diversi progetti, per rendere significativi i risultati delle scansioni.
- Conformità e Reporting: I report dovrebbero collegare i risultati ai framework come PCI-DSS, HIPAA o ISO 27001 e offrire sia dettagli tecnici destinati agli sviluppatori sia riassunti a livello esecutivo, pronti per gli audit.
Una volta composta la lista degli strumenti che soddisfano questi criteri, considero ciò che distingue ogni piattaforma.
Fattori Differenzianti (Cosa Distingue i Fornitori)
Ecco come confronto i diversi fornitori:
Funzionalità Distintive
L’auto-correzione basata su AI è un grande elemento distintivo—gli strumenti che suggeriscono o generano direttamente correzioni di codice in una pull request evitano agli sviluppatori di dover consultare documentazione di sicurezza. Anche la scansione incrementale è importante, perché uno strumento che ripete l’analisi dell’intera base di codice a ogni commit rallenterà le pipeline e frustrerà i team. Guardo anche alla possibilità di creare regole personalizzate, che permette ai team di sicurezza di scrivere regole di rilevamento per framework interni o schemi di codice che i set di regole generici non individuano.
Oltre le Funzionalità
La copertura di linguaggi e framework è uno dei primi aspetti che verifico: uno strumento che supporta Java e Python ma manca Kotlin o Rust non va bene per i team che stanno modernizzando il proprio stack. Anche l’ecosistema di integrazione è rilevante. Verifico se uno strumento si collega nativamente a piattaforme di gestione del codice, sistemi di ticketing come Jira e suite AppSec più ampie, affinché i risultati non restino isolati. Anche la trasparenza dei prezzi ha un ruolo, dato che la licenza per sviluppatore vs. per scansione può cambiare notevolmente il costo totale a seconda della dimensione del team e della frequenza delle build.
Come scegliere uno strumento per i test statici di sicurezza delle applicazioni
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo specifico processo di selezione del software, ecco un elenco di fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| FattoreScalabilità | Cosa considerareLo strumento può crescere insieme alla tua attività? Considera i limiti relativi agli utenti, la capacità di elaborazione dei dati e la facilità di integrazione con le tecnologie future. |
| FattoreIntegrazioni | Cosa considerareFunziona con gli strumenti e i flussi di lavoro esistenti? Verifica la compatibilità con le pipeline CI/CD e gli ambienti di sviluppo per garantire operazioni fluide. |
| FattorePersonalizzazione | Cosa considerarePuoi adattare lo strumento alle tue esigenze specifiche? Cerca opzioni per modificare le regole di rilevamento e i report in modo che rispecchino le tue politiche di sicurezza. |
| FattoreFacilità d'uso | Cosa considerareLo strumento è facile da usare per tutti i membri del team? Valuta l'interfaccia e la navigazione per garantire un'adozione rapida senza una formazione approfondita. |
| FattoreImplementazione e avvio | Cosa considerareCon quale rapidità puoi iniziare a utilizzare lo strumento in modo efficace? Considera il tempo e le risorse necessari per la configurazione, la formazione iniziale e l'integrazione con i sistemi esistenti. |
| FattoreCosto | Cosa considerareIl prezzo rientra nel tuo budget? Confronta le strutture tariffarie, comprese eventuali commissioni nascoste, e verifica se è disponibile una prova gratuita da effettuare prima di procedere. |
| FattoreMisure di sicurezza | Cosa considerareLo strumento rispetta le migliori pratiche di sicurezza? Verifica la crittografia dei dati, i controlli degli accessi e la conformità alle normative pertinenti. |
| FattoreRequisiti di conformità | Cosa considerareLo strumento soddisfa gli standard specifici del settore? Verifica la presenza di certificazioni o del supporto a normative come il GDPR o l'HIPAA, se applicabili al tuo settore. |
Cosa sono gli strumenti di test statico della sicurezza delle applicazioni?
Gli strumenti di test statico della sicurezza delle applicazioni sono soluzioni software che analizzano il codice sorgente per identificare le vulnerabilità di sicurezza nelle prime fasi del processo di sviluppo. Gli sviluppatori, i team di sicurezza e i professionisti del controllo qualità utilizzano questi strumenti per migliorare la sicurezza del codice e garantire la conformità agli standard del settore. Le funzionalità di analisi del codice, rilevamento delle vulnerabilità e integrazione aiutano a identificare potenziali minacce e a migliorare la qualità del codice. Nel complesso, questi strumenti forniscono informazioni preziose che aiutano i team a mantenere applicazioni software sicure e affidabili.
Funzionalità
Quando selezioni gli strumenti di test statico della sicurezza delle applicazioni, presta attenzione alle seguenti funzionalità chiave:
- Analisi del codice: Esegue automaticamente la scansione del codice sorgente per identificare le vulnerabilità di sicurezza, aiutando gli sviluppatori a risolvere i problemi nelle prime fasi del processo di sviluppo.
- Rilevamento delle vulnerabilità: Identifica potenziali minacce e punti deboli nel codice, fornendo report dettagliati per la risoluzione.
- Funzionalità di integrazione: Si connette perfettamente agli ambienti di sviluppo e alle pipeline CI/CD esistenti per garantire test di sicurezza continui.
- Regole personalizzabili: Consente agli utenti di adattare i controlli di sicurezza in base alle specifiche politiche organizzative e ai requisiti di conformità.
- Feedback in tempo reale: Fornisce agli sviluppatori informazioni e suggerimenti immediati, riducendo il tempo necessario per le revisioni manuali del codice.
- Report di conformità: Genera documentazione per dimostrare il rispetto degli standard e delle normative di settore come il GDPR o l'HIPAA.
- Supporto per più linguaggi: Analizza il codice scritto in diversi linguaggi di programmazione, adattandosi a team di sviluppo diversificati.
- Interfaccia intuitiva: Garantisce facilità d'uso grazie a una navigazione intuitiva, riducendo la curva di apprendimento per i nuovi utenti.
- Scalabilità: Si adatta alle esigenze crescenti della tua attività, gestendo in modo efficiente l'aumento dei dati e delle richieste degli utenti.
- Misure di sicurezza: Include funzionalità come la crittografia dei dati e i controlli degli accessi per proteggere le informazioni sensibili durante l'analisi.
Vantaggi
L'implementazione di strumenti di test statico della sicurezza delle applicazioni offre diversi vantaggi al tuo team e alla tua attività. Ecco alcuni dei vantaggi che puoi aspettarti:
- Rilevamento precoce delle vulnerabilità: Identifica i problemi di sicurezza nel codice prima che raggiungano l'ambiente di produzione, riducendo il rischio di sfruttamento.
- Migliore qualità del codice: Fornisce analisi e feedback dettagliati, aiutando gli sviluppatori a scrivere codice più pulito e sicuro.
- Maggiore conformità: Genera report che dimostrano il rispetto degli standard e delle normative di settore, semplificando gli audit.
- Risparmio di tempo: Automatizza il processo di revisione della sicurezza, consentendo agli sviluppatori di concentrarsi sulla realizzazione delle funzionalità anziché sul controllo manuale del codice.
- Efficienza dei costi: Rileva le vulnerabilità nelle prime fasi del ciclo di sviluppo, consentendo di risparmiare sui costi associati alla risoluzione dei problemi dopo la distribuzione.
- Maggiore collaborazione: Si integra con gli strumenti e i flussi di lavoro esistenti, favorendo una migliore comunicazione tra i team di sviluppo e di sicurezza.
- Scalabilità: Si adatta alle esigenze dei team in crescita, garantendo pratiche di sicurezza coerenti con l'espansione della tua attività.
Costi e prezzi
La selezione degli strumenti di analisi della sicurezza delle applicazioni statiche richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità generalmente incluse nelle soluzioni di analisi della sicurezza delle applicazioni statiche:
Tabella di confronto dei piani per gli strumenti di analisi della sicurezza delle applicazioni statiche
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoPiano gratuito | Prezzo medio$0 | Funzionalità comuniAnalisi di base del codice, supporto limitato ai linguaggi e assistenza della comunità. |
| Tipo di pianoPiano personale | Prezzo medio$10-$30/utente/mese | Funzionalità comuniAnalisi avanzata del codice, supporto multilinguaggio e funzionalità di integrazione di base. |
| Tipo di pianoPiano aziendale | Prezzo medio$45-$100/utente/mese | Funzionalità comuniAnalisi completa del codice, regole personalizzate, integrazione con pipeline CI/CD e assistenza via e-mail. |
| Tipo di pianoPiano aziendale | Prezzo medio$150-$300/utente/mese | Funzionalità comuniAnalisi con tutte le funzionalità, rilevamento delle vulnerabilità in tempo reale, rapporti sulla conformità e assistenza dedicata. |
Strumenti di analisi della sicurezza delle applicazioni statiche (FAQ)
Ecco alcune risposte alle domande comuni sugli strumenti di analisi della sicurezza delle applicazioni statiche:
Quando è possibile utilizzare l'analisi della sicurezza delle applicazioni statiche per un progetto?
È possibile utilizzare gli strumenti di analisi della sicurezza delle applicazioni statiche nelle fasi iniziali del ciclo di vita dello sviluppo del software. Non richiedono un’applicazione in esecuzione, quindi sono ideali per rilevare le vulnerabilità durante la fase di sviluppo, consentendo di affrontare in modo proattivo i problemi di sicurezza.
Quali dei seguenti problemi non verranno rilevati dagli strumenti SAST?
Gli strumenti SAST non sono in grado di rilevare i problemi in fase di esecuzione, poiché analizzano il codice senza eseguirlo. Ciò significa che non rileveranno problemi come errori di autenticazione o configurazioni errate del server, che richiedono l’esecuzione dell’applicazione per essere identificati.
L'analisi della sicurezza delle applicazioni statiche può aiutare a identificare potenziali vulnerabilità?
Sì, l’analisi della sicurezza delle applicazioni statiche è efficace nell’identificare potenziali vulnerabilità nel codice sorgente di un’applicazione. Questi strumenti eseguono test a scatola bianca, che aiutano a individuare le cause alla radice dei difetti di sicurezza e forniscono indicazioni sulla loro risoluzione.
Gli strumenti di analisi della sicurezza delle applicazioni statiche sono adatti a tutti i linguaggi di programmazione?
No, non tutti gli strumenti di analisi della sicurezza delle applicazioni statiche supportano ogni linguaggio di programmazione. La maggior parte degli strumenti è specializzata in linguaggi diffusi come Java, C++ e Python, ma il supporto può variare. Prima dell’acquisto, assicurati che lo strumento scelto supporti i linguaggi utilizzati dal tuo team. Se lavori con linguaggi meno comuni, potresti dover cercare strumenti specializzati o verificare il supporto con il fornitore.