

I 10 migliori software di sicurezza di rete del 2026

10 Elenco dei migliori software per la sicurezza di rete


Proteggere la rete è una delle sfide più difficili che le organizzazioni devono affrontare. Gli attacchi informatici stanno diventando sempre più sofisticati, che si tratti di malware, phishing o violazioni mirate, e anche una sola vulnerabilità può portare a conseguenze devastanti. Se hai avuto difficoltà nel proteggere dati sensibili, gestire sistemi IT estesi o restare al passo con le nuove minacce, sai quanto sia fondamentale disporre di un software affidabile per la sicurezza di rete.
Gli strumenti giusti per la sicurezza di rete fanno molto più che bloccare gli accessi non autorizzati: monitorano attivamente le vulnerabilità, prevengono le violazioni e ti danno la certezza che i tuoi sistemi siano protetti. Nel corso degli anni ho lavorato con un'ampia gamma di soluzioni di sicurezza in diversi settori, aiutando i team a passare dalla risoluzione reattiva dei problemi alla difesa proattiva. In questa guida ho valutato i migliori software per la sicurezza di rete, analizzandone caratteristiche e punti di forza per aiutarti a scegliere quello più adatto al tuo ambiente specifico.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei migliori software per la sicurezza di rete
Questa tabella comparativa riassume i dettagli dei prezzi delle mie migliori selezioni di software per la sicurezza di rete, per aiutarti a trovare quello più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per l'indagine remota sugli incidenti | Prova gratuita disponibile | Da $59,99/dispositivo (fatturazione annuale) | Website | |
| 2 | Ideale per accesso Zero Trust | Prova gratuita di 14 giorni + demo gratuita disponibile | Da $7/utente/mese (fatturato annualmente) | Website | |
| 3 | Ideale per il deployment tra team globali | Piano gratuito disponibile | A partire da $5/utente/mese (fatturazione annuale) | Website | |
| 4 | Ideale per sicurezza DNS e threat hunting | Prova gratuita + demo gratuita disponibili | Prezzi su richiesta | Website | |
| 5 | Ideale per avvisi di rete in tempo reale | Prova gratuita di 30 giorni + demo gratuita disponibile | A partire da $10/mese (fatturazione annuale) | Website | |
| 6 | Ideale per accesso sicuro alla rete | Prova gratuita di 30 giorni | $8/user/month | Website | |
| 7 | Ideale per utenti individuali e ambienti domestici | Prova gratuita di 30 giorni | $4.17/user/month | Website | |
| 8 | Ideale per la scansione approfondita delle vulnerabilità | Demo gratuita disponibile | Da $69/mese | Website | |
| 9 | Ideale per scansioni continue | Prova gratuita di 30 giorni | Da $119.99/anno (fatturato annualmente) | Website | |
| 10 | Ideale per soluzioni di sicurezza di rete su misura | piano gratuito disponibile | prezzi su richiesta | Website |
Recensioni dei migliori software per la sicurezza di rete
Di seguito illustrerò le caratteristiche, le integrazioni e i prezzi di ogni strumento, così potrai scegliere la soluzione più adatta alle tue esigenze di sicurezza di rete.

Ideale per l'indagine remota sugli incidenti
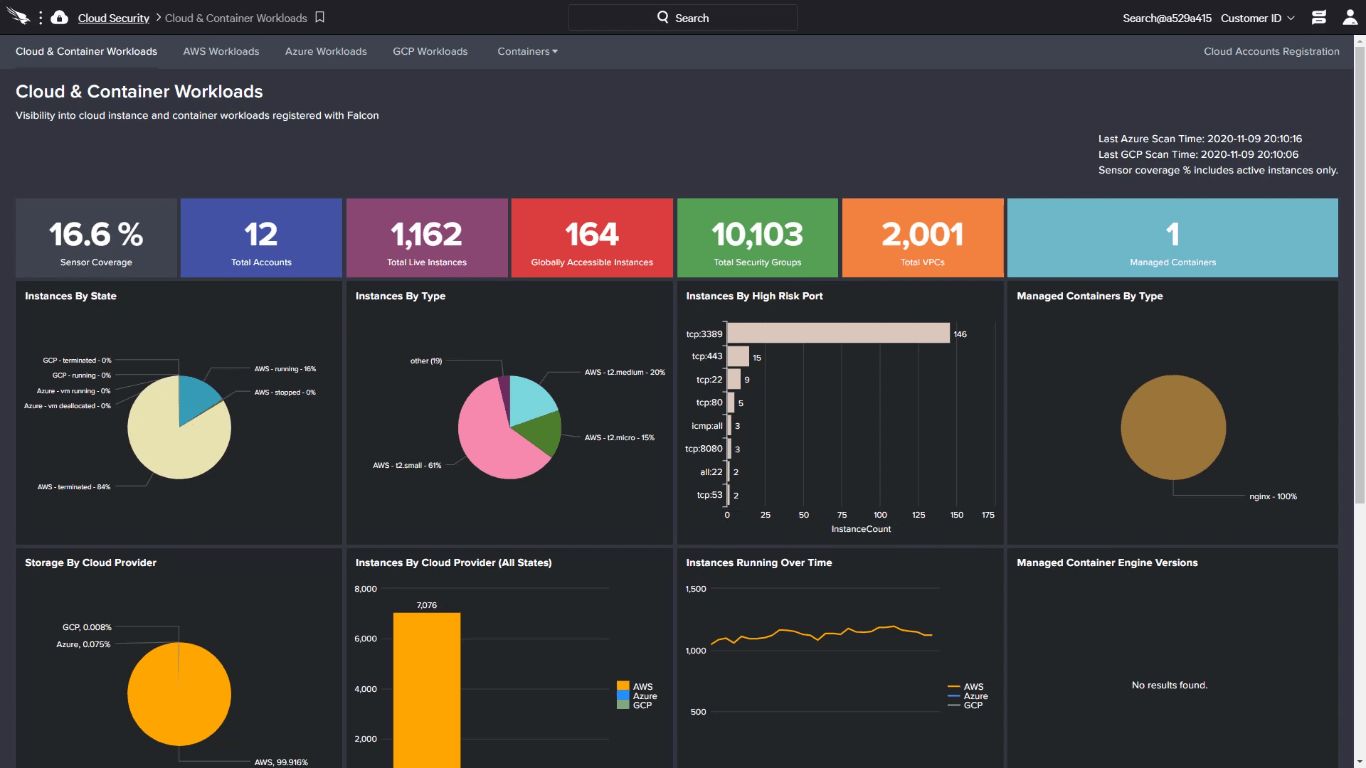
CrowdStrike Falcon unisce antivirus di nuova generazione, EDR, XDR, intelligence sulle minacce e gestione del firewall in un'unica piattaforma di sicurezza cloud-native per la protezione degli endpoint e della rete aziendale.
Per Chi È Più Indicato CrowdStrike Falcon?
CrowdStrike Falcon è particolarmente adatto a team di sicurezza di medie e grandi imprese che necessitano di una piattaforma unificata per gestire il rilevamento degli endpoint, la risposta e la visibilità delle minacce su larga scala.
Perché Ho Scelto CrowdStrike Falcon
Ho selezionato CrowdStrike Falcon come uno dei migliori per l'indagine remota rapida sugli incidenti grazie alla sua capacità di Real Time Response (RTR). Dalla console Falcon, posso collegarmi direttamente a qualsiasi host Windows, macOS o Linux compromesso ed eseguire comandi per estrarre processi in esecuzione, ispezionare l'attività di rete o effettuare dump della memoria, il tutto senza dover intervenire fisicamente sulla macchina. Posso anche terminare processi sospetti o eliminare file dannosi all'istante, una caratteristica fondamentale considerando che i tempi medi d'intrusione degli avversari sono di circa 79 minuti. Gli script Falcon integrati e creati dagli esperti di CrowdStrike aggiungono ulteriore profondità alle indagini in tempo reale.
Caratteristiche Principali di CrowdStrike Falcon
- Gestione Firewall Falcon: Impone politiche firewall basate su host su endpoint Windows e macOS da una console centralizzata.
- Rilevamento Indicator of Attack (IoA): Individua comportamenti dannosi in tempo reale tramite pattern comportamentali anziché basarsi esclusivamente su firme note.
- Threat Graph: Correla eventi di sicurezza in un database cloud-native per mettere in evidenza i modelli di attacchi attivi nell'ambiente.
- Gestione delle Esposizioni Falcon: Rileva e dà priorità alle vulnerabilità su endpoint e asset di rete in modo continuo.
Integrazioni di CrowdStrike Falcon
CrowdStrike offre 389 app e integrazioni da 166 partner tramite il CrowdStrike Marketplace, tra cui partner come Okta, Zscaler e Palo Alto Networks, nonché Splunk, ServiceNow, AWS, Jira e Microsoft Sentinel. È disponibile una API per integrazioni personalizzate.
Pros and Cons
Pros:
- Rilevamento al 100% nelle valutazioni MITRE ATT&CK
- Tracciamento completo delle catene di processi per le indagini
- Firewall host integrato e segmentazione della rete
Cons:
- Dipendenza dal cloud, protezione offline debole
- Moduli aggiuntivi aumentano il costo totale della licenza

Ideale per accesso Zero Trust
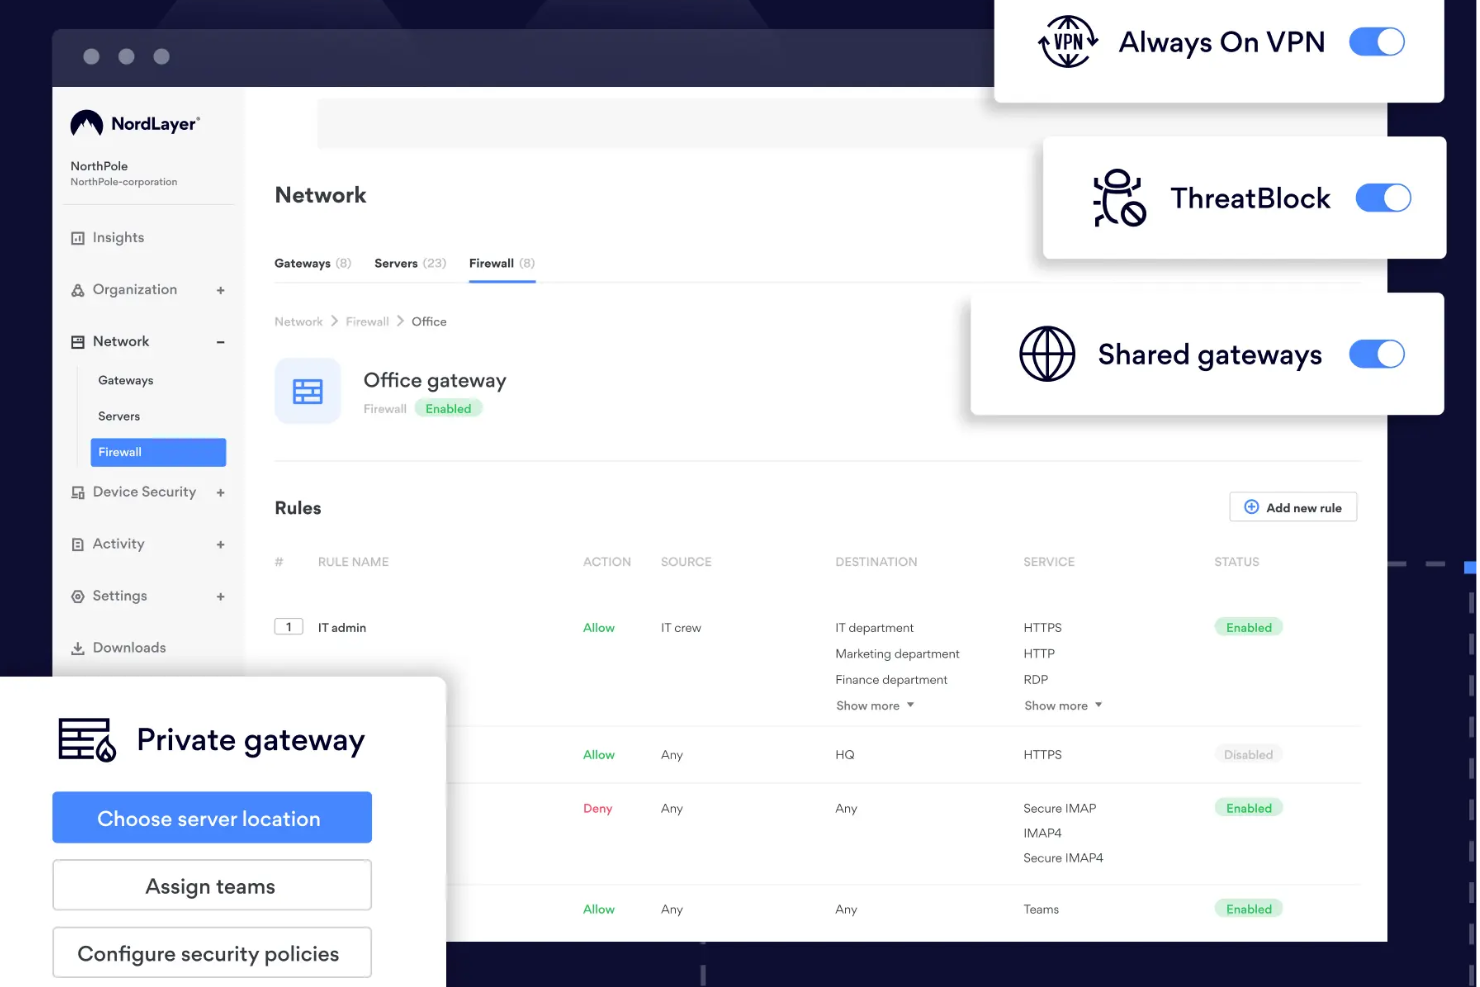
NordLayer è una piattaforma di sicurezza di rete basata su cloud pensata per le aziende, che offre accesso sicuro alle risorse aziendali e protegge i dati sensibili.
Perché ho scelto NordLayer: Apprezzo la sua implementazione dell'accesso alla rete a Zero Trust (ZTNA). Questo approccio garantisce che solo gli utenti autorizzati possano accedere a risorse specifiche, riducendo al minimo il rischio di accessi non autorizzati. Un'altra caratteristica che spicca sono le misure di protezione dalle minacce offerte da NordLayer. Include strumenti come il filtro DNS e la protezione web per impedire l'accesso a siti web dannosi, proteggendo il team da potenziali minacce online.
Caratteristiche distintive e integrazioni di NordLayer:
Le caratteristiche distintive includono l'autenticazione a più fattori, che aggiunge un ulteriore livello di sicurezza richiedendo agli utenti di fornire più forme di verifica prima di accedere alle risorse aziendali. Inoltre, NordLayer offre un firewall cloud che monitora e controlla il traffico di rete in entrata e in uscita in base a regole di sicurezza predefinite, fornendo una barriera contro potenziali minacce. La piattaforma supporta anche le connessioni site-to-site, consentendo una comunicazione sicura tra diverse sedi o reti aziendali.
Le integrazioni includono Entra ID, Okta, OneLogin, JumpCloud, Google Workspace, Google Cloud, IBM Cloud e AWS.
Pros and Cons
Pros:
- Si basa su un framework zero-trust
- Misure di sicurezza come crittografia AES-256 e autenticazione a più fattori
- Offre un solido supporto VPN
Cons:
- Il numero di posizioni dei server disponibili potrebbe essere ampliato
- La configurazione dei server può essere complessa
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Twingate
Ideale per il deployment tra team globali
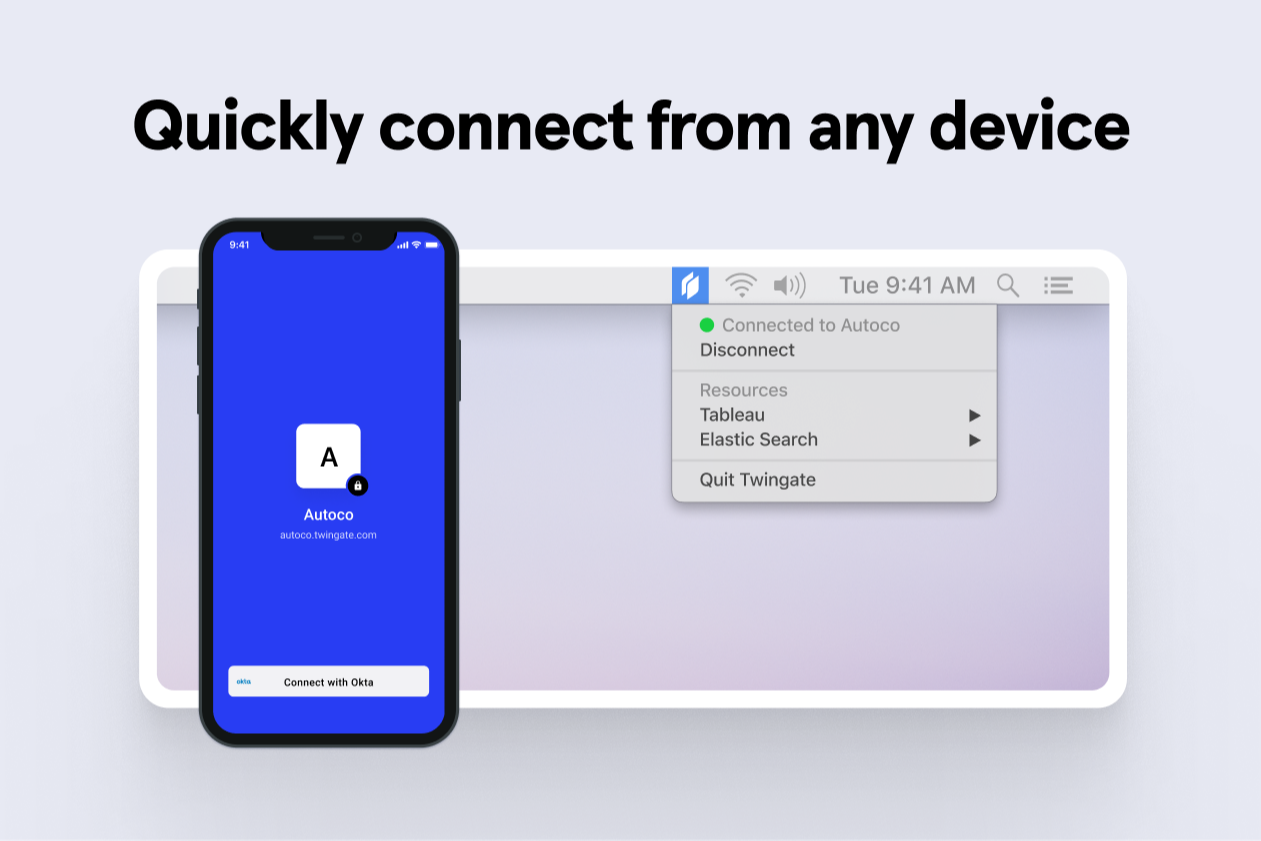
Twingate è una piattaforma di sicurezza di rete zero trust focalizzata sulla protezione dell'accesso remoto, la segmentazione delle risorse, l'integrazione delle identità e l'accesso basato su policy per team distribuiti.
Per chi è ideale Twingate?
Twingate è particolarmente adatto a team IT e di sicurezza che gestiscono forza lavoro remota o distribuita e hanno bisogno di allontanarsi da modelli di accesso tradizionali basati su VPN.
Perché ho scelto Twingate
Ho incluso Twingate tra le mie scelte principali perché si implementa senza dover modificare i firewall o aprire porte in ingresso. Nessun hardware da installare e il mio team può avviare un relay in meno di 30 minuti utilizzando i connettori basati su Docker di Twingate. Per implementazioni globali, questa velocità è fondamentale—specialmente quando si integrano collaboratori o filiali remote in più regioni contemporaneamente.
Funzionalità principali di Twingate
- Controlli di accesso zero trust: Twingate applica politiche di minimo privilegio affinché gli utenti possano accedere solo alle risorse specifiche autorizzate.
- Split tunneling: Instrada solo il traffico rilevante tramite Twingate, mantenendo il resto del traffico Internet sulla connessione locale dell'utente.
- Verifica della postura del dispositivo: Applica policy di accesso basate sullo stato di sicurezza del dispositivo, come la versione del sistema operativo o la protezione endpoint.
- Registrazione delle attività: Traccia gli eventi di accesso degli utenti su tutte le risorse con log dettagliati utili per auditing e revisione degli incidenti.
Integrazioni Twingate
Twingate offre integrazioni native con Okta, Azure Active Directory, Google Workspace, OneLogin e JumpCloud. Supporta il provisioning automatico degli utenti tramite SCIM e fornisce una API per integrazioni personalizzate.
Pros and Cons
Pros:
- Integrazione nativa con Okta, Google, Azure AD
- Tunnel peer-to-peer criptati per bassa latenza
- Provisioning degli utenti automatizzato con supporto SCIM
Cons:
- Controlli avanzati della postura dei dispositivi richiedono piani di livello superiore
- Alcune funzioni di audit non sono disponibili per tutti i piani
New Product Updates from Twingate

Twingate protects internal web apps with policy-based access and gateway controls.
Twingate adds a Helpdesk admin role with limited Admin Console access, MFA resets, device verification, and trusted serial number management. The new role helps support teams troubleshoot user and device issues without granting full administrative access. For more information, visit Twingate’s official site.
 .


Nell'ambito della cybersicurezza, Heimdal offre una piattaforma versatile progettata per soddisfare le esigenze delle aziende che desiderano proteggere i propri ambienti di rete. Con una suite completa di funzionalità, si rivolge a settori che spaziano dalla sanità all'istruzione, puntando a risolvere sfide come accessi non autorizzati, violazioni dei dati e conformità a standard come ISO 27001 e HIPAA. Per chi dà priorità a una soluzione che integri sicurezza DNS, threat hunting e protezione degli endpoint, Heimdal si distingue come una scelta convincente.
Perché ho scelto Heimdal
Ho scelto Heimdal per il suo approccio unico alla sicurezza di rete, in particolare per la combinazione di sicurezza DNS e funzionalità di threat hunting. Queste caratteristiche permettono al tuo team di anticipare potenziali minacce intercettando e analizzando in tempo reale attività di rete sospette. Inoltre, la piattaforma Extended Detection and Response (XDR) di Heimdal offre una rilevazione avanzata delle minacce su più ambienti, fornendo una visione completa dello stato di sicurezza della tua rete. Per le organizzazioni che devono garantire la conformità e proteggere dati sensibili, i servizi gestiti di Heimdal offrono supporto 24/7 per mantenere una sicurezza solida.
Funzionalità principali di Heimdal
Oltre alle sue caratteristiche di spicco, Heimdal offre ulteriori funzionalità che potenziano le capacità di sicurezza di rete.
- Gestione delle vulnerabilità: Automatizza il processo di identificazione e risoluzione delle vulnerabilità all’interno della rete, riducendo il rischio di sfruttamento.
- Gestione unificata degli endpoint: Fornisce strumenti per l’accesso remoto al desktop e la gestione degli accessi privilegiati, garantendo un controllo sicuro sui dispositivi endpoint.
- Sicurezza email & collaborazione: Protegge dalle minacce email e dalle frodi, salvaguardando i canali di comunicazione da attacchi di phishing.
- Protezione dall’encryption ransomware: Offre una protezione avanzata contro le minacce ransomware, impedendo la crittografia non autorizzata dei dati.
Integrazioni Heimdal
Le integrazioni native non sono attualmente elencate da Heimdal; tuttavia, la piattaforma supporta integrazioni personalizzate tramite API.
Pros and Cons
Pros:
- Automatizza il patching su tutti gli endpoint
- Solida rilevazione di vulnerabilità e minacce
- Visibilità dettagliata su asset e licenze
Cons:
- Nessuna integrazione nativa disponibile
- L’interfaccia richiede un periodo di apprendimento

Site24x7
Ideale per avvisi di rete in tempo reale
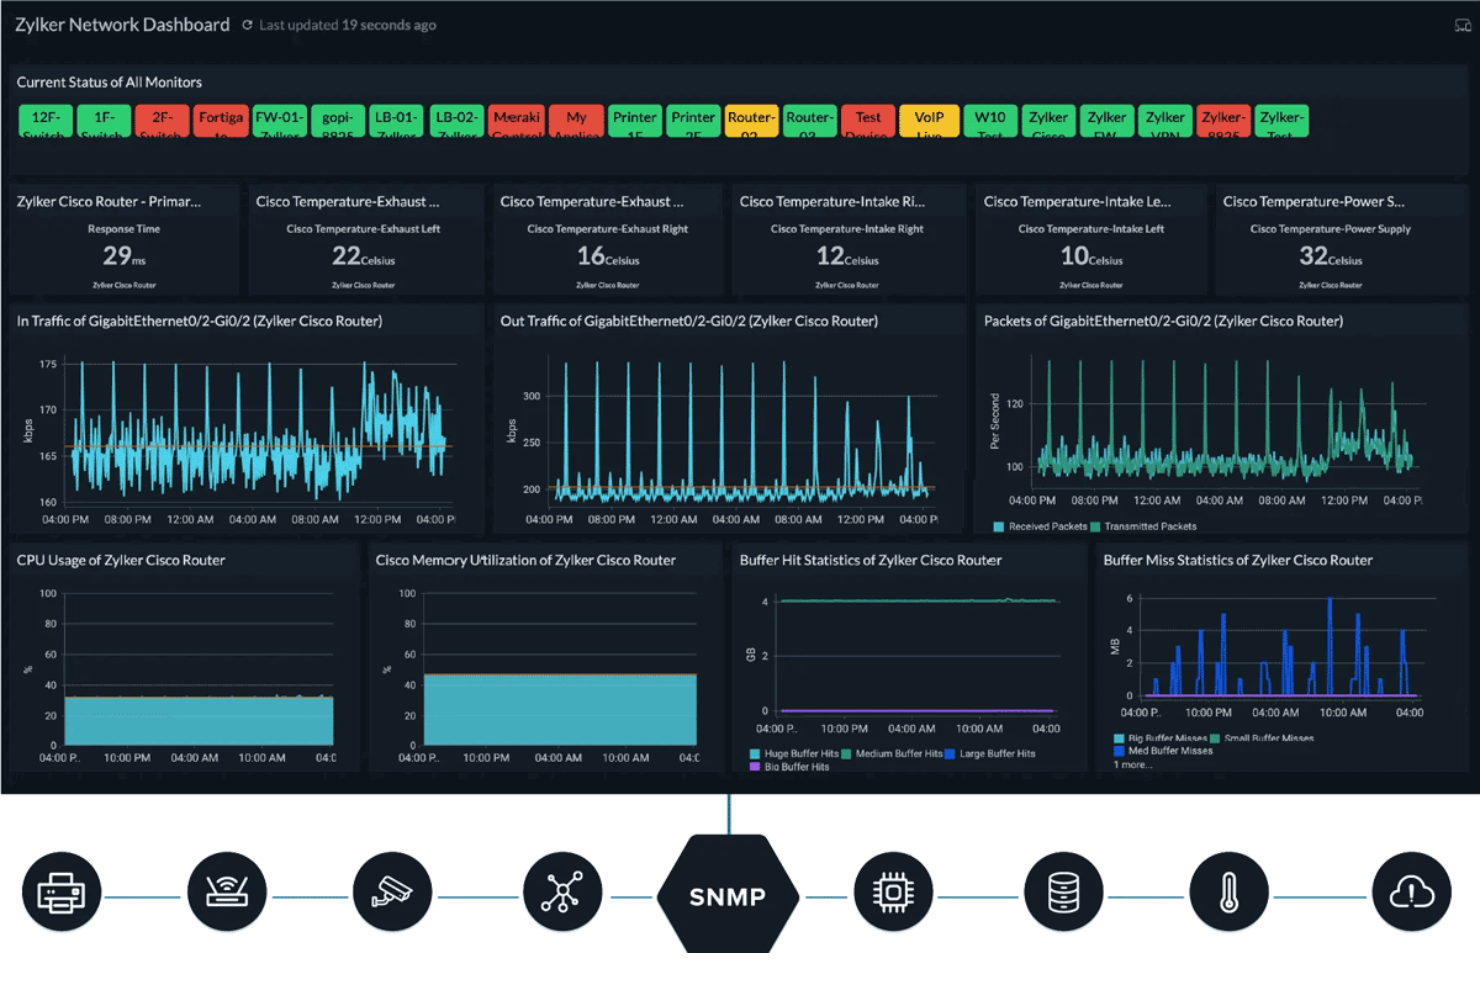
Site24x7 è uno strumento di monitoraggio della rete basato su cloud progettato per aiutarti a tenere traccia della salute e delle prestazioni della tua infrastruttura di rete. Offre visibilità su vari componenti della rete, inclusi dispositivi, interfacce e modelli di traffico.
Perché ho scelto Site24x7: Ho scelto Site24x7 perché include diverse funzionalità che supportano direttamente gli sforzi per la sicurezza della rete. La sua gestione della configurazione di rete ti permette di rilevare modifiche non autorizzate ai dispositivi e di restare conforme alle policy di sicurezza, aiutando a prevenire errori di configurazione che potrebbero essere sfruttati. Gli strumenti di analisi del traffico, che supportano NetFlow, sFlow e J-Flow, ti danno visibilità sull’utilizzo della larghezza di banda e sulle potenziali attività dannose mettendo in evidenza anomalie di traffico.
Funzionalità principali e integrazioni di Site24x7:
Le funzionalità principali includono avvisi in tempo reale che garantiscono di essere immediatamente informati su cambiamenti o minacce all’interno dell’infrastruttura. Lo strumento offre anche audit automatici di conformità, controllando continuamente i dispositivi di rete rispetto agli standard di settore e alle policy interne per garantirne l’aderenza.
Le integrazioni includono AWS, Microsoft Azure, Google Cloud Platform, VMware, Amazon EventBridge, Zoho Analytics, Moogsoft, Jira, ConnectWise, PagerDuty, Microsoft Teams e Slack.
Pros and Cons
Pros:
- Capacità di monitoraggio della rete complete
- Avvisi in tempo reale per individuazione immediata dei problemi
- Audit automatici di conformità
Cons:
- Manca di funzionalità di sicurezza più robuste, come il rilevamento delle minacce
- Avvisi eccessivi possono risultare opprimenti per gli utenti
New Product Updates from Site24x7
Site24x7 Adds Cloud Resources Dashboard and ECS Failure Alerts
Site24x7 introduces a Cloud Resources dashboard and new Amazon ECS failure alerts. These updates improve cloud visibility and help teams catch service issues earlier. For more information, visit Site24x7’s official site.
 .

Ideale per accesso sicuro alla rete
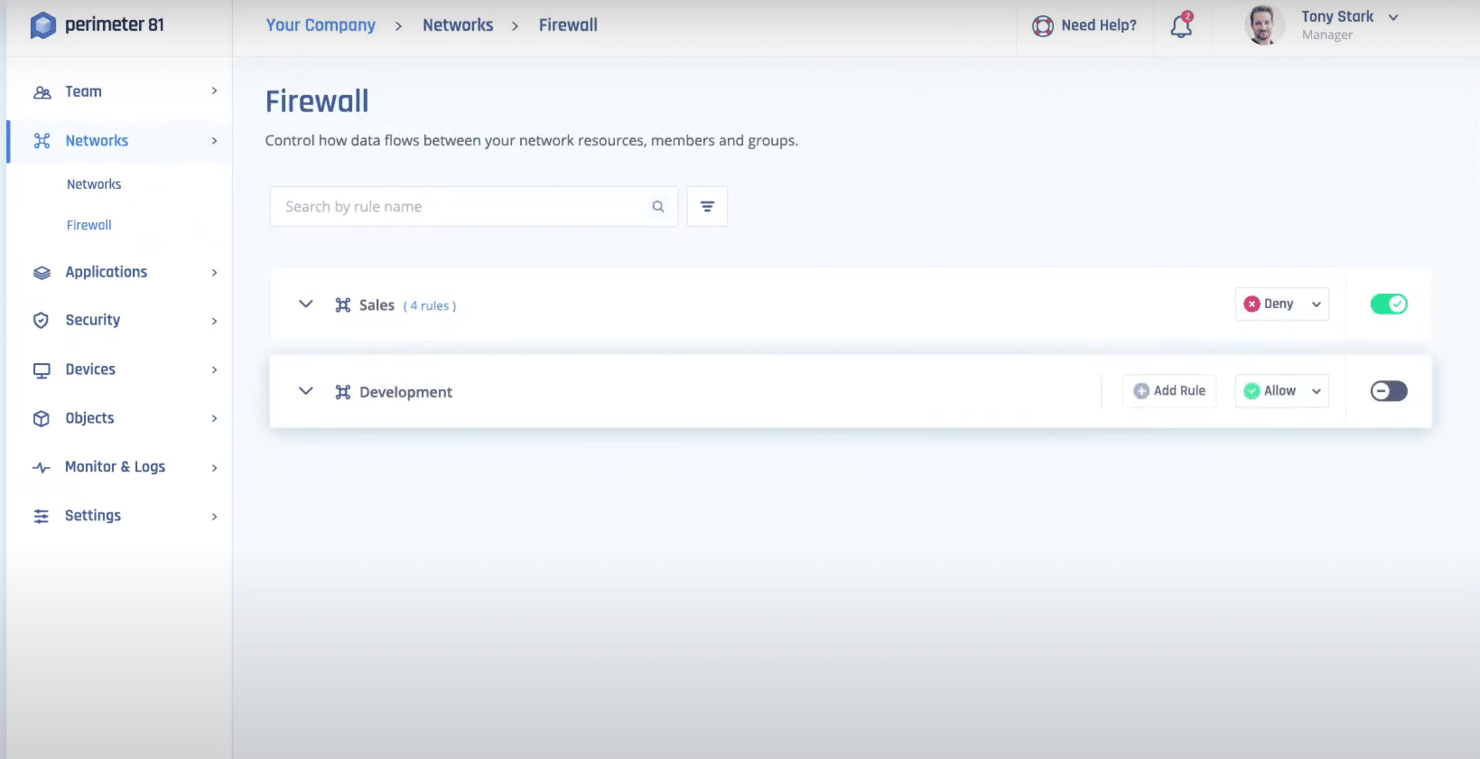
Perimeter 81 è un software di sicurezza di rete focalizzato su accesso remoto sicuro e sicurezza cloud. Fornisce una VPN sicura, autenticazione a più fattori e segmentazione della rete per proteggere i lavoratori da remoto e le risorse cloud.
Perché ho scelto Perimeter 81: Ho scelto Perimeter 81 per la sua architettura di rete zero-trust e i controlli di accesso granulari, che mi garantiscono una connettività sicura per la forza lavoro distribuita. Il design incentrato sull’utente e l’integrazione senza soluzione di continuità con l’infrastruttura esistente hanno semplificato il processo di accesso remoto, permettendo ai dipendenti di lavorare in sicurezza ovunque si trovino.
Funzionalità e integrazioni principali di Perimeter 81:
Funzionalità principali che ho trovato utili includono l’accesso sicuro alla rete e un design user-centric che dà priorità alla facilità d’uso e all’accessibilità. Dispone di una architettura Software-Defined Perimeter (SDP) e Zero Trust Network Access (ZTNA), che riduce drasticamente il rischio di accessi non autorizzati e rafforza la sicurezza complessiva della rete consentendo agli utenti autorizzati di connettersi in modo sicuro. Perimeter 81 offre inoltre gestione dei dispositivi, ispezione del traffico e gateway web sicuri.
Le integrazioni includono integrazione nativa con provider di identità popolari (ad es. Active Directory, Azure AD, Okta) e provider cloud (ad es. AWS, Azure)
Pros and Cons
Pros:
- Fornisce accesso sicuro alle risorse on-premises e cloud ovunque ci si trovi
- Gestione centralizzata e applicazione delle politiche
- Offre controllo degli accessi granulare e capacità di auditing
Cons:
- Opzioni di personalizzazione limitate per i protocolli e le impostazioni VPN
- L'integrazione con alcuni sistemi legacy può richiedere configurazioni aggiuntive

Ideale per utenti individuali e ambienti domestici

ESET Internet Security offre soluzioni complete con funzionalità come rilevamento avanzato delle minacce, firewall, anti-phishing e navigazione sicura. Il suo design leggero ed efficiente lo rende una scelta affidabile per la protezione contro le minacce informatiche.
Perché ho scelto ESET Internet Security: Considero questo strumento il migliore per utenti individuali e ambienti domestici perché offre una protezione completa, inclusi firewall, scansione delle email e navigazione web fino a 10 dispositivi. ESET vanta inoltre una consolidata reputazione nel settore della cybersicurezza, nota per le sue soluzioni di sicurezza affidabili e costanti su più piattaforme e dispositivi.
Funzionalità e integrazioni distintive di ESET Internet Security:
Funzionalità che ho apprezzato maggiormente in ESET Internet Security includono un sistema di controllo dei dispositivi che permette di scegliere quali dispositivi possono connettersi al PC. Mi è anche piaciuto il Network Inspector, che mi consente di monitorare la rete ricevendo notifiche quando nuovi dispositivi non registrati si connettono. ESET offre inoltre rilevamento avanzato delle minacce, protezione firewall, scudo contro i ransomware, anti-phishing, anti-spam e protezione dei pagamenti sicuri per garantire una navigazione protetta durante acquisti e operazioni bancarie online.
Le integrazioni includono Splunk, ServiceNow, Cisco Umbrella, IBM QRadar, McAfee ePO e SolarWinds MSP RMM. Si integra inoltre nativamente con altre tecnologie ESET, incluse Secure VPN, Anti-Theft, SysInspector, Secure Authentication e Cloud Administrator.
Pros and Cons
Pros:
- Offre funzionalità anti-furto per i dispositivi rubati
- Eccellente app di sicurezza mobile per Android
- Impatto minimo sulle prestazioni del sistema
Cons:
- Non supporta iOS
- La protezione multi-dispositivo è costosa
Ideale per la scansione approfondita delle vulnerabilità
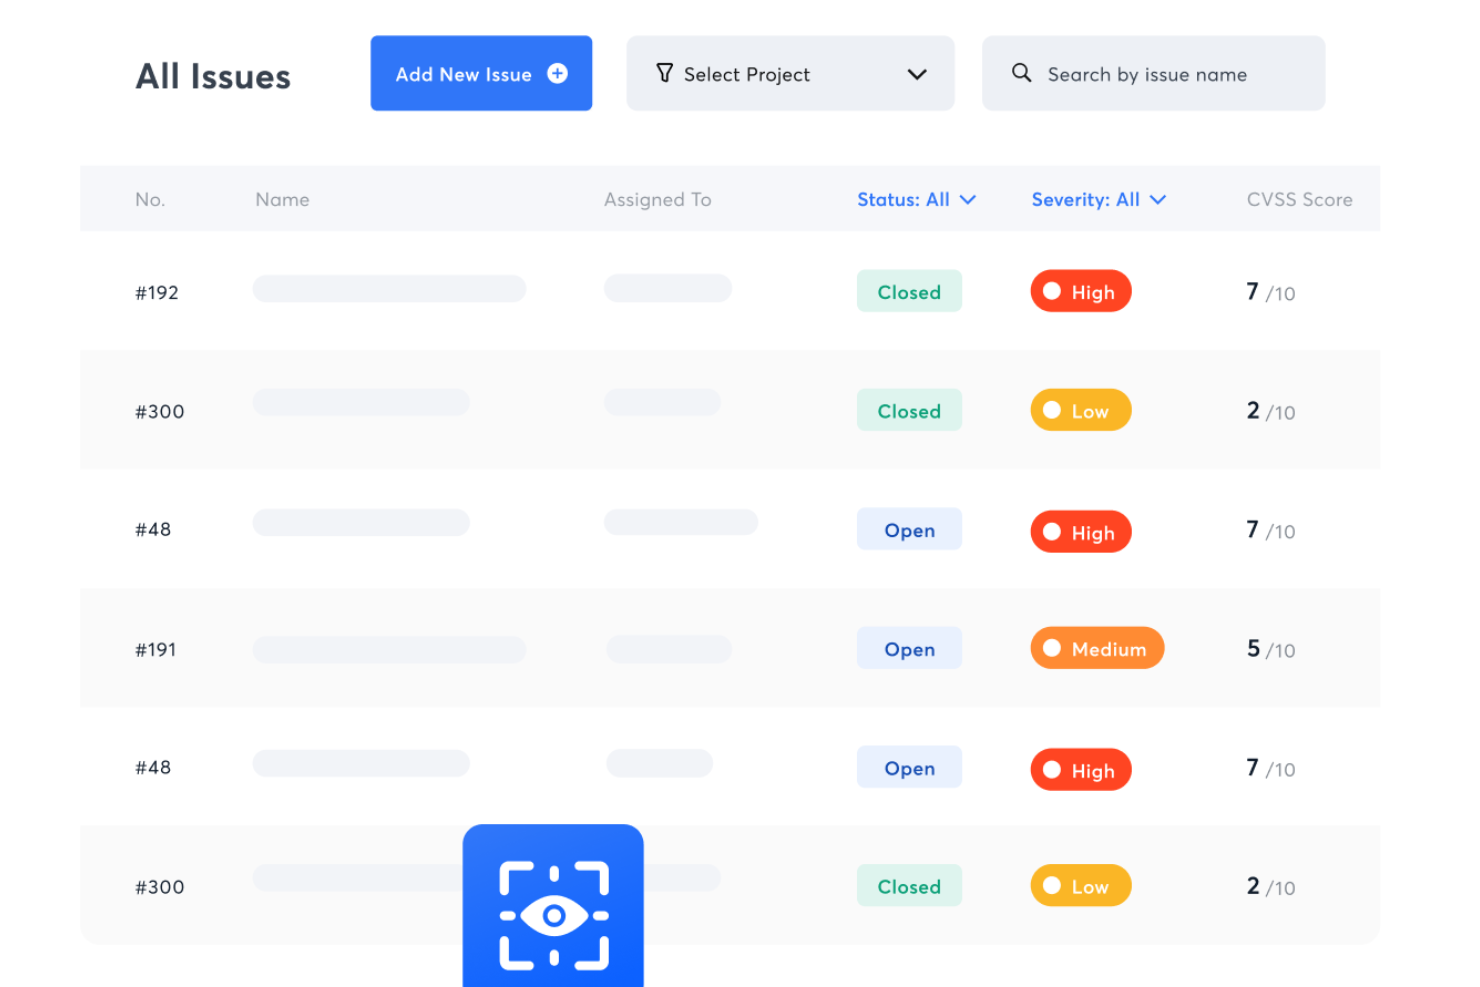
Astra Pentest è uno strumento di sicurezza completo che offre test di penetrazione totali, inclusi per applicazioni web, sicurezza cloud, app mobili, API, sicurezza di rete e blockchain. Aiuta gli utenti a individuare le vulnerabilità nella loro infrastruttura grazie a uno scanner intelligente e a una dashboard intuitiva.
Perché ho scelto Astra Pentest: Apprezzo il suo scanner intelligente delle vulnerabilità, che esegue oltre 8.000 test, compresi controlli per CVE noti, OWASP Top 10 e SANS 25. Questa ampia capacità di scansione assicura l'identificazione di tutte le possibili falle di sicurezza, offrendo un'analisi approfondita della postura di sicurezza. Inoltre, la capacità dello scanner di analizzare le pagine dietro le schermate di login e il supporto per progressive web app (PWA) e applicazioni a pagina singola (SPA) lo rendono versatile per diversi stack tecnologici.
Funzionalità principali e integrazioni di Astra Pentest:
Funzionalità principali includono le capacità di pentesting manuale svolto da esperti di sicurezza che integrano le scansioni automatiche identificando vulnerabilità nella logica di business e altri aspetti che gli strumenti automatici potrebbero non rilevare. Inoltre, Astra Pentest offre funzionalità di reportistica intelligente che forniscono visibilità sui risultati dei test di penetrazione, aiutando a dare priorità e correggere le vulnerabilità in base al grado di sicurezza e alla perdita potenziale.
Integrazioni includono GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- Dashboard centralizzata che consente agli utenti di visualizzare tutte le scoperte in un unico posto
- Può eseguire scansioni automatiche e pentesting manuale approfondito
- Interfaccia intuitiva
Cons:
- Possibile presenza di falsi positivi con lo scanner automatico
- Opzioni di personalizzazione limitate

Norton
Ideale per scansioni continue
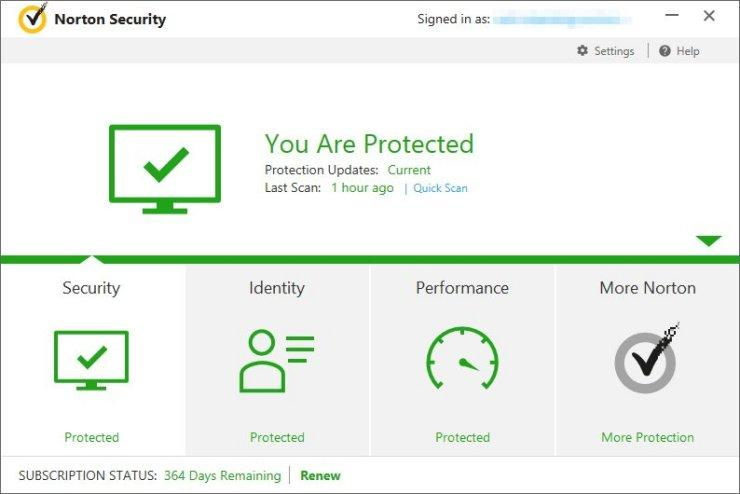
Norton è progettato per rispondere alle esigenze di sicurezza di rete delle piccole imprese, offrendo un'ampia protezione per dispositivi e dati sensibili. Si concentra sulla difesa contro le principali minacce informatiche mantenendo sistemi sicuri e operativi. Funzionalità come il monitoraggio delle minacce in tempo reale e una VPN sicura aiutano a proteggere le attività quotidiane dell’azienda e a ridurre l’esposizione ai rischi online.
Perché ho scelto Norton
Ho scelto Norton principalmente per la sua protezione in tempo reale dalle minacce, un requisito fondamentale per una sicurezza di rete efficace. Esegue una scansione continua alla ricerca di malware e ransomware, aiutando a prevenire la perdita di dati e il compromesso dei sistemi. La VPN sicura di Norton aggiunge connessioni criptate per i membri del team, supportando il lavoro sicuro a distanza e online. Queste caratteristiche insieme coprono le necessità essenziali di sicurezza per le aziende che desiderano proteggere la propria rete e i dati.
Caratteristiche principali di Norton
Oltre alle funzionalità di spicco, Norton offre una serie di strumenti per potenziare la sicurezza della tua squadra.
- Backup su cloud: Fornisce 500 GB di spazio cloud sicuro per proteggere i dati aziendali critici da perdita dovuta a furto o guasti.
- Password Manager: Offre uno spazio criptato per le credenziali sensibili, assicurando che le password rimangano sicure e accessibili solo agli utenti autorizzati.
- Monitoraggio Dark Web: Ti avvisa se le tue informazioni personali vengono trovate sul dark web, aiutando a prevenire il furto di identità.
- Aggiornamento driver: Aggiorna automaticamente i driver obsoleti o vulnerabili, mantenendo la sicurezza e le prestazioni del sistema.
Integrazioni Norton
Al momento Norton non elenca integrazioni native.
Pros and Cons
Pros:
- Protezione malware in tempo reale molto efficace
- Include VPN e firewall per la sicurezza
- Il backup su cloud supporta il recupero dei dati
Cons:
- Limite al numero di dispositivi per i team
- Meno integrazioni native per il business

Acunetix
Ideale per soluzioni di sicurezza di rete su misura

Acunetix è una soluzione software di sicurezza di rete che protegge contro le minacce persistenti avanzate (APT). Utilizza algoritmi di apprendimento automatico e un'analisi basata sul comportamento per rilevare e rispondere ad attacchi informatici sofisticati.
Perché ho scelto Acunetix: Acunetix mi ha davvero colpito con il suo scanner di vulnerabilità e le sue soluzioni di sicurezza di rete su misura. Lavorando a stretto contatto con il loro team, hanno compreso le esigenze della mia azienda e mi hanno fornito un pacchetto di sicurezza personalizzato. Dalla gestione del firewall all'intelligence avanzata sulle minacce, la loro competenza e attenzione ai dettagli mi hanno aiutato a rafforzare la sicurezza della rete e a rimanere un passo avanti rispetto alle potenziali minacce.
Funzionalità e integrazioni distintive di Acunetix:
Funzionalità distintive includono un approccio personalizzabile per soddisfare i requisiti specifici dell'azienda, che comprende risposta agli incidenti, rimedio e gestione delle informazioni e degli eventi di sicurezza (SIEM). Questo mi permette di progettare un'infrastruttura di sicurezza completa che si adatta esattamente alle mie esigenze uniche e garantisce una protezione robusta contro le minacce informatiche.
Integrazioni includono integrazioni pronte all'uso con strumenti di terze parti come Azure DevOps (Microsoft TFS), JIRA, GitHub e Citrix.
Pros and Cons
Pros:
- Avvisi in tempo reale e risposta automatizzata
- Analisi completa del traffico di rete e visibilità sulle potenziali vulnerabilità
- Personalizzabile e scalabile per soddisfare le esigenze di diverse organizzazioni
Cons:
- Può richiedere competenze specialistiche per l'installazione e la configurazione iniziale
- Il costo potrebbe essere superiore rispetto ad altre soluzioni di sicurezza di rete
Altre opzioni di software per la sicurezza di rete
Non hai ancora trovato lo strumento di sicurezza di rete perfetto per te? Eccone altri che non sono rientrati nella mia lista principale, ma che vale la pena considerare per altri utilizzi:
- McAfee+
I migliori servizi di sicurezza completi
- Elastic
Ideale per l'analisi avanzata della sicurezza
- Avira Prime
Ideale per persone e organizzazioni attente alla privacy
- Webroot
Ideale per il rilevamento delle minacce basato su cloud
- Commvault
Ideale per protezione e backup dei dati robusti
- ManageEngine Log360
Ideale per la gestione centralizzata dei log


Come valuto il software di sicurezza di rete
Divido la mia valutazione tra le capacità di base che uno strumento deve avere—come IDS/IPS, controlli firewall e supporto VPN—e i fattori differenzianti che distinguono le migliori opzioni.
Funzionalità principali (requisiti minimi per questa lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in questo ambito) per ogni funzionalità principale elencata di seguito. Quindi calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve ottenere un punteggio minimo totale del 75% per essere considerato per l'inclusione.
- Firewall e controllo degli accessi: Valuto quanto siano dettagliate le regole del firewall—se consentono la microsegmentazione tra VLAN o l'applicazione di policy basate sull'identità attraverso le zone di rete.
- Rilevamento e prevenzione delle intrusioni: Gli IDS/IPS di ciascuno strumento devono andare oltre il semplice confronto di firme; cerco rilevamento comportamentale, personalizzazione delle regole e flussi di blocco automatizzati.
- Monitoraggio delle minacce e analisi: Dashboard e allarmi in tempo reale sono importanti, ma verifico anche la correlazione del traffico, il punteggio delle minacce e la capacità di analizzare sessioni sospette in tempo reale.
- VPN e connettività crittografata: Che si tratti di tunnel site-to-site IPsec o VPN SSL di accesso remoto con MFA, esamino quanto bene ciascuno strumento protegge workforce distribuite e ibride.
- Malware e intelligence sulle minacce: Una buona integrazione dell'intelligence sulle minacce significa feed aggiornati e capacità di sandboxing—verifico se gli strumenti riescono a individuare minacce emergenti, non solo le firme già note.
- Conformità e report di audit: Cerco template preconfigurati mappati su framework come PCI-DSS, HIPAA e GDPR, oltre a tracce di audit esportabili che semplificano le revisioni normative.
Una volta che ho una lista di strumenti che soddisfano questi criteri, considero cosa distingue ciascuna piattaforma.
Fattori differenzianti (cosa distingue i fornitori)
Ecco come confronto e contrappongo i diversi fornitori:
Caratteristiche distintive
Il rilevamento delle minacce basato su intelligenza artificiale è un elemento chiave di differenziazione. Gli strumenti che usano ML per segnalare anomalie—come movimenti laterali insoliti al di fuori dell'orario di lavoro—individuano minacce che i motori basati su firme non rilevano. La risposta automatizzata agli incidenti è un ottimo complemento; cerco playbook che isolano un endpoint compromesso o bloccano un IP dannoso senza intervento umano. Valuto anche la copertura cloud e ibrida, poiché la maggior parte dei team gestisce workload su ambienti on-premise, AWS, Azure o GCP. L'applicazione unificata delle policy su tutti questi ambienti da un'unica console fa davvero risparmiare tempo operativo.
Oltre alle caratteristiche
L'ecosistema di integrazione è molto importante. Verifico se uno strumento si connette nativamente con le piattaforme SIEM, EDR e IAM—come Splunk, CrowdStrike o Okta—così che i dati sugli allarmi fluiscano senza doverli integrare manualmente. Le certificazioni di conformità sono un altro aspetto che considero; i fornitori in possesso di SOC 2 Tipo II o ISO 27001 riducono l'onere durante gli audit. Valuto anche la flessibilità di deployment, dato che alcuni team necessitano di soluzioni cloud-native mentre altri richiedono appliance on-premise per ambienti air-gapped. La soluzione giusta dipende dalla realtà della vostra infrastruttura.
Come scegliere un software per la sicurezza di rete
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a restare concentrato mentre affronti il tuo processo di selezione del software, ecco un elenco di fattori da tenere a mente:
| Fattore | Elementi da considerare |
|---|---|
| Scalabilità | Il software crescerà insieme alla tua azienda? Considera l'espansione futura e se lo strumento è in grado di gestire un aumento dei dati e degli utenti senza aggiornamenti significativi. |
| Integrazioni | Funziona con gli strumenti che già utilizzi? Verifica la compatibilità con i sistemi attuali, come CRM, ERP o servizi cloud, per garantire un flusso di lavoro senza interruzioni. |
| Personalizzazione | Puoi adattarlo alle tue esigenze? Cerca opzioni per modificare impostazioni, report e avvisi in base ai tuoi specifici requisiti operativi. |
| Facilità d'uso | È intuitivo? Considera la curva di apprendimento per il tuo team. Un'interfaccia semplice può far risparmiare tempo e ridurre i costi di formazione. |
| Implementazione e onboarding | Quanto velocemente puoi iniziare? Valuta i tempi di configurazione e le risorse necessarie, inclusa la disponibilità di assistenza durante la fase di transizione. Per le aziende con sede in Illinois, collaborare con una società di sicurezza informatica a Chicago può offrire vantaggi in presenza durante la configurazione. |
| Costo | Rientra nel tuo budget? Confronta i modelli tariffari e presta attenzione ai costi nascosti. Verifica se sono disponibili sconti per gli abbonamenti annuali o per i team più numerosi. |
| Misure di sicurezza | Soddisfa le tue esigenze di sicurezza? Verifica la presenza di crittografia, autenticazione a più fattori e altre misure di sicurezza per proteggere i tuoi dati. |
| Requisiti di conformità | Rispetta gli standard del settore? Assicurati che il software sia conforme alle normative pertinenti, come GDPR, HIPAA o PCI DSS, applicabili al tuo settore. |
Che cos'è il software per la sicurezza delle reti?
Il software per la sicurezza delle reti è progettato per rafforzare la tua infrastruttura IT e mantenere al sicuro i dati sensibili. A questo scopo utilizza strumenti come software antivirus, sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS), crittografia e protocolli di sicurezza. Il software per la sicurezza delle reti può proteggere da minacce esterne come phishing e malware, oltre che da minacce presenti all'interno di una rete, come l'accesso non autorizzato alle risorse. Le piattaforme di gestione unificata delle minacce eccellono nel fornire questa protezione completa contro molteplici vettori di attacco.
Implementando un software per la sicurezza delle reti, i fornitori di servizi, gli istituti e le organizzazioni possono mitigare i rischi informatici e ottenere il rilevamento delle minacce in tempo reale, mantenendo l'affidabilità dell'infrastruttura di rete. Le organizzazioni dovrebbero inoltre prendere in considerazione un software specializzato per l'audit dei firewall per assicurarsi che le difese perimetrali siano configurate correttamente e conformi alle normative.
Funzionalità
Quando selezioni un software per la sicurezza delle reti, presta attenzione alle seguenti funzionalità chiave:
- Rilevamento delle intrusioni: monitora il traffico di rete alla ricerca di attività sospette e avvisa gli amministratori delle potenziali minacce.
- Monitoraggio delle minacce: analizza continuamente la rete alla ricerca di vulnerabilità e segnali di attacchi informatici per prevenire le violazioni.
- Crittografia: protegge i dati sensibili codificandoli e garantendo che solo gli utenti autorizzati possano accedere alle informazioni.
- Autenticazione a più fattori: richiede diverse forme di verifica prima di concedere l'accesso, rafforzando la sicurezza e riducendo gli accessi non autorizzati.
- Gestione della conformità: aiuta le organizzazioni a rispettare le normative di settore come GDPR o HIPAA, fornendo i controlli di sicurezza necessari.
- Analisi in tempo reale: offre informazioni immediate sull'attività della rete, consentendo di rispondere rapidamente ai potenziali incidenti di sicurezza.
- Risposta automatizzata agli incidenti: fornisce azioni automatiche per mitigare le minacce, riducendo al minimo i danni e i tempi di inattività.
- Capacità di integrazione: garantisce la compatibilità con gli strumenti di difesa esistenti, come il software per la sicurezza di Internet, favorendo una strategia di sicurezza coesa.
- Avvisi personalizzabili: consente agli utenti di impostare criteri specifici per gli avvisi, assicurando la ricezione di notifiche pertinenti e tempestive.
- Interfaccia intuitiva: semplifica la gestione e il monitoraggio della sicurezza delle reti, riducendo la curva di apprendimento per i team IT.
Vantaggi
L'implementazione di un software per la sicurezza delle reti offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei benefici che puoi aspettarti:
- Protezione avanzata dei dati: La crittografia e l'autenticazione a più fattori contribuiscono a mantenere al sicuro i dati sensibili da accessi non autorizzati.
- Gestione proattiva delle minacce: Il rilevamento delle intrusioni e il monitoraggio delle minacce offerti dal software firewall consentono di identificare e mitigare tempestivamente le potenziali minacce.
- Conformità normativa: Le funzionalità di gestione della conformità aiutano a rispettare gli standard del settore, riducendo il rischio di sanzioni legali.
- Riduzione dei tempi di inattività: La risposta automatizzata agli incidenti riduce al minimo l'impatto delle violazioni della sicurezza, garantendo la continuità aziendale.
- Miglioramento del processo decisionale: Le analisi in tempo reale forniscono informazioni sull'attività della rete, consentendo di prendere decisioni informate sulle strategie di sicurezza.
- Operazioni semplificate: Le funzionalità di integrazione garantiscono che il software funzioni correttamente con i sistemi esistenti, semplificando la gestione complessiva della rete.
- Maggiore fiducia degli utenti: Un'interfaccia intuitiva facilita la gestione della sicurezza da parte dei team IT, aumentando la fiducia nella loro capacità di proteggere la rete.
Costi e prezzi
La scelta di un software di sicurezza di rete richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni software di sicurezza di rete:
Tabella di confronto dei piani per il software di sicurezza di rete
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Monitoraggio di base delle minacce, assistenza limitata e accesso alla comunità. |
| Piano personale | $5-$25/utente/mese | Rilevamento delle minacce, crittografia di base e integrazioni limitate. |
| Piano aziendale | $30-$75/utente/mese | Gestione avanzata delle minacce, autenticazione a più fattori e strumenti per la conformità. |
| Piano per grandi aziende | $100-$200/utente/mese | Crittografia completa, risposta automatizzata agli incidenti e assistenza dedicata. |
Domande frequenti
Ecco alcune domande frequenti sul software di sicurezza di rete che puoi consultare per prendere una decisione più pratica e adeguata alle tue esigenze di sicurezza:
Come funziona il software di sicurezza di rete?
Qual è la differenza tra il software di sicurezza di rete e il software di risposta agli incidenti?
Quali sono i principi fondamentali della sicurezza di rete?
Cosa succede dopo:
Se stai cercando un software di sicurezza di rete, contatta gratuitamente un consulente SoftwareSelect per ricevere consigli personalizzati.
Dovrai compilare un modulo e partecipare a una breve conversazione durante la quale verranno analizzate nel dettaglio le tue esigenze. Riceverai quindi una selezione ristretta di software da valutare. Ti assisteranno inoltre durante l'intero processo di acquisto, comprese le trattative sul prezzo.