

I 10 migliori strumenti di cibersicurezza basati sull’IA recensiti nel 2026

10 Selezione dei migliori strumenti di sicurezza informatica basati sull'IA


Le sfide legate alla sicurezza informatica sono una preoccupazione costante per esperti tecnologici come te. Lo scenario delle minacce è in continua evoluzione e spesso i metodi tradizionali non sono sufficienti. È qui che entrano in gioco gli strumenti di sicurezza informatica basati sull'IA, che offrono funzionalità avanzate in grado di adattarsi alle nuove minacce in tempo reale.
Le funzionalità dell'IA aiutano il tuo team a rilevare anomalie, prevedere potenziali violazioni dei dati e rispondere rapidamente agli incidenti. Questi strumenti sono preziosi per mantenere un ambiente sicuro senza sovraccaricare le risorse.
In questo articolo condividerò la mia recensione imparziale dei migliori strumenti di sicurezza informatica basati sull'IA disponibili sul mercato. Troverai informazioni sulle loro funzionalità, sulle loro caratteristiche e su come possono alleviare le tue difficoltà legate alla sicurezza informatica. Preparati a scoprire soluzioni in grado di migliorare le tue strategie di sicurezza.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Tabella comparativa degli strumenti di sicurezza informatica basati sull'IA
Questa tabella comparativa riassume i dettagli sui prezzi della mia selezione dei migliori strumenti di sicurezza informatica basati sull’IA:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per il rilevamento comportamentale delle minacce | Prova gratuita disponibile | Da $59.99/dispositivo (fatturazione annuale) | Website | |
| 2 | Ideale per la sicurezza open source in tempo reale | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 3 | Ideale per una mitigazione DDoS adattiva | Prova gratuita di 30 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per sicurezza e osservabilità unificate | Prova gratuita di 14 giorni + piano gratuito disponibile | A partire da $15/host/mese (con fatturazione annuale) | Website | |
| 5 | Ideale per la gestione unificata dei log | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 6 | Ideale per la sicurezza degli endpoint guidata dall'intelligenza artificiale | Demo gratuita disponibile | A partire da $179.99/endpoint (fatturazione annuale) | Website | |
| 7 | Ideale per la protezione AI degli endpoint | Piano gratuito disponibile | Da $59.99/dispositivo/anno (fatturato annualmente) | Website | |
| 8 | Ideale per il rilevamento delle minacce via email | Demo gratuita disponibile su richiesta | Da $1.65 per utente attivo/mese | Website | |
| 9 | Ideale per il rilevamento delle truffe alimentato dall’IA | Prova gratuita di 30 giorni | Da $119,99/anno (fatturato annualmente) | Website | |
| 10 | Ideale per l'integrazione con Microsoft 365 | Demo gratuita disponibile | Da $4/ora | Website |
Recensioni dei migliori strumenti di sicurezza informatica basati sull'IA
Di seguito sono riportati i miei riepiloghi dettagliati dei migliori strumenti di sicurezza informatica basati sull’IA presenti nella mia selezione. Le mie recensioni offrono un’analisi approfondita delle funzionalità principali, dei vantaggi & svantaggi, delle integrazioni e dei casi d’uso ideali di ciascuno strumento, aiutandoti a trovare quello più adatto a te.

Ideale per il rilevamento comportamentale delle minacce

CrowdStrike Falcon è una piattaforma di cybersicurezza nativa dell'IA che offre protezione degli endpoint, rilevamento e risposta estesa (XDR), intelligence sulle minacce e sicurezza delle identità tramite un unico agente leggero e una console cloud unificata.
Per chi è indicato CrowdStrike Falcon?
CrowdStrike Falcon è particolarmente indicato per i team di operazioni di sicurezza di organizzazioni di medie e grandi dimensioni che gestiscono ambienti complessi e multipiattaforma.
Perché ho scelto CrowdStrike Falcon
Ho inserito CrowdStrike Falcon tra le mie migliori scelte perché la sua copertura di rilevamento in tempo reale abbraccia realmente tutte le principali piattaforme tramite un unico sensore leggero. Mi piace che Falcon Insight XDR riunisca la telemetria di endpoint, cloud e identità in una vista unificata, così il mio team non deve passare da uno strumento all'altro per correlare gli avvisi tra Windows, macOS, Linux e dispositivi mobili. Il motore di indicatori di attacco (IOA) alimentato dall'IA è ciò che lo distingue: invece di aspettare che venga rilevata una firma nota, individua i pattern comportamentali durante l'esecuzione e blocca le minacce prima che progrediscano. È una differenza significativa quando gli avversari impiegano in media 29 minuti per una 'breakout'.
Caratteristiche principali di CrowdStrike Falcon
- Charlotte AI: Un assistente generativo basato sull'IA che risponde a domande sulla sicurezza formulate in linguaggio naturale e mostra riepiloghi prioritari delle minacce direttamente nella console.
- Falcon OverWatch: Un servizio gestito di threat hunting che cerca continuamente attività avversarie nascoste all'interno dell'ambiente.
- Falcon Spotlight: Un modulo di gestione delle vulnerabilità senza agente che esegue scansioni delle debolezze esposte e le prioritizza in base al rischio di sfruttamento.
- Next-Gen SIEM: Un SIEM integrato che acquisisce, normalizza e correla i dati di log da tutta la tua infrastruttura di sicurezza in tempo reale.
Integrazioni di CrowdStrike Falcon
CrowdStrike offre oltre 460 integrazioni disponibili nel marketplace con partner come Okta, Zscaler, Splunk, ServiceNow, Palo Alto Networks, Netskope, Mimecast, Proofpoint e Google Cloud, con connettori avanzati per l'ecosistema Microsoft inclusi Microsoft 365, Azure e Microsoft Entra ID. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Agente leggero con impatto minimo sulle prestazioni dell'endpoint
- Ottimo arricchimento dell'intelligence sulle minacce guidato dall'IA
- Console unica copre Windows, Mac, Linux
Cons:
- Il volume degli avvisi può sopraffare i team di sicurezza più piccoli
- I moduli avanzati richiedono bundle di licenze di livello superiore


Oligo Security è una piattaforma di sicurezza delle applicazioni in tempo reale che utilizza il profiling comportamentale basato su eBPF per monitorare l'attività delle librerie open source, rilevare exploit attivi e proteggere i carichi di lavoro IA in ambienti cloud-native.
Per chi è Oligo Security?
Oligo Security è particolarmente adatto a team di sicurezza e DevSecOps in aziende di medie e grandi dimensioni che sviluppano o gestiscono applicazioni cloud-native con una forte dipendenza da componenti open source.
Perché ho scelto Oligo Security
Ho scelto Oligo Security tra i migliori perché gestisce il rischio open source durante il runtime e non solo in fase di scansione. La maggior parte degli strumenti segnala ogni CVE nella tua catena di dipendenze, ma il sensore eBPF di Oligo traccia quali librerie sono realmente caricate ed eseguite in produzione, riducendo il rumore delle vulnerabilità fino al 99%. Mi piace anche il suo blocco degli exploit a runtime, che interrompe gli attacchi esattamente a livello di libreria e funzione quando viene rilevato un comportamento dannoso.
Caratteristiche principali di Oligo Security
- Protezione dei carichi di lavoro IA: Monitora modelli IA, agenti e pipeline in esecuzione combinando AI Security Posture Management (AI-SPM) e AI Detection & Response (AI-DR) in un unico sensore leggero.
- Generazione automatica di SBOM e AI-BOM: Produce in tempo reale software e bollettini dei materiali per IA in base a ciò che è effettivamente in esecuzione, non solo a ciò che è dichiarato nei manifesti.
- Reportistica VEX: Genera documenti Vulnerability Exploitability eXchange affinché i team sappiano quali vulnerabilità sono realmente raggiungibili nel proprio ambiente.
- Generazione di evidenze di conformità: Raccoglie prove di runtime a supporto degli audit di conformità per framework quali PCI DSS 4.0 e FedRAMP.
Integrazioni di Oligo Security
Oligo Security si integra con AWS Security Hub Extended in qualità di partner ufficiale AWS per la sicurezza IA a runtime, offrendo ai clienti visibilità e protezione per i deployment IA direttamente nel loro ambiente AWS. Dispone inoltre di un'integrazione documentata con Endor Labs, unificando la visibilità di sviluppo e runtime in un unico flusso di lavoro. Oligo MCP collega le rilevazioni runtime agli IDE e agli assistenti di codifica IA per tracciare i rischi e generare correzioni nei flussi di lavoro degli sviluppatori. Sul sito di Oligo non sono documentate altre integrazioni native con strumenti SIEM, di ticketing o di notifica.
Pros and Cons
Pros:
- Elimina dal 90% al 99% del rumore negli avvisi sulle vulnerabilità
- Il sensore eBPF ha un impatto sulle prestazioni inferiore all'1%
- Blocca gli exploit senza terminare container o processi
Cons:
- La configurazione iniziale è più complessa rispetto a concorrenti come Snyk
- La reportistica manca di metriche per alcune attività

Radware
Ideale per una mitigazione DDoS adattiva

Radware porta il rilevamento e la mitigazione delle minacce basati sull'IA nei domini tradizionali della cybersicurezza, aiutando i team a proteggere applicazioni web, API e reti mentre si adattano ad attacchi sempre più sofisticati. Le sue soluzioni sono apprezzate da responsabili della sicurezza e team IT di aziende di medie e grandi dimensioni, soprattutto coloro che devono proteggere ambienti ibridi e cloud sotto la pressione di minacce automatizzate e guidate dall'IA.
Perché ho scelto Radware
Ho scelto Radware perché il suo approccio orientato all'IA si allinea con le esigenze dei moderni team di cybersicurezza nell'affrontare in modo diretto minacce intelligenti e automatizzate. La sua tecnologia proprietaria EPIC-AI integra l'apprendimento automatico e l'IA generativa nei principali motori di protezione, offrendo al tuo team rilevamento e risposta automatizzati e adattivi contro minacce come DDoS, attacchi di bot e abuso delle API. Recentemente, Radware ha anche introdotto Agentic AI Protection per affrontare le sfide di sicurezza derivanti da agenti AI autonomi e abusi comportamentali nei flussi di lavoro aziendali.
Funzionalità principali di Radware
Oltre alle difese basate sull'IA menzionate sopra, Radware offre altre capacità che intrigano i team di sicurezza e infrastruttura:
- Bot Manager: Rileva e mitiga traffico non umano che tenta di sfruttare gli endpoint IA, garantendo la sicurezza dei modelli e delle API.
- Cloud WAF Service: Fornisce una protezione continua tramite firewall per applicazioni web contro le 10 principali minacce OWASP e apprendimento adattivo delle policy per una difesa su misura.
- API Protection: Scopre e protegge automaticamente gli endpoint API utilizzando policy dedicate e prevenzione delle logiche di attacco.
- Cyber Controller: Centralizza la gestione, la configurazione e la visibilità sul ciclo di vita degli attacchi in tutti i prodotti di sicurezza Radware.
Integrazioni Radware
Radware si integra con Cisco, IBM, Microsoft, Kentik, RSA SecurID, Elastic e FastNetMon. Queste integrazioni potenziano le sue capacità in ambito sicurezza di rete, gestione e collaborazione tra vari settori.
Pros and Cons
Pros:
- Solidi modelli AI rilevano rapidamente pattern di attacco inediti.
- Agentic AI Protection riduce l'abuso dei flussi di lavoro automatizzati.
- La mitigazione dei bot basata sul comportamento riduce l'esaurimento delle risorse.
Cons:
- I modelli AI ad alta precisione talvolta richiedono lunghi periodi di tuning.
- Gli aggiornamenti hardware on-premise possono creare un sovraccarico operativo.
Datadog
Ideale per sicurezza e osservabilità unificate
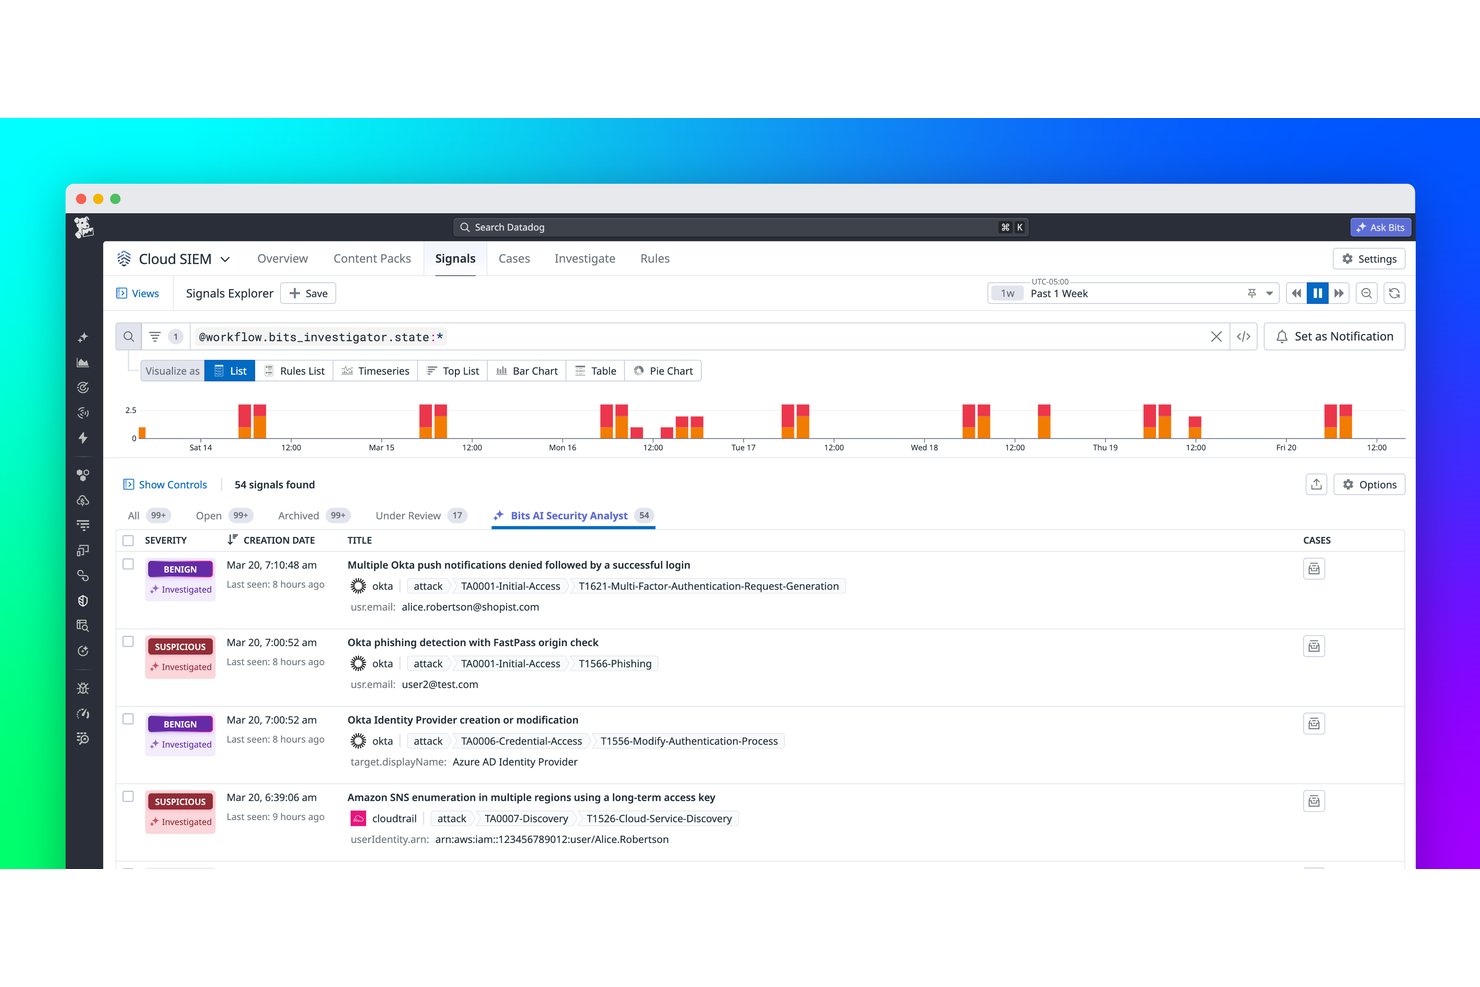
Datadog è una piattaforma di osservabilità e sicurezza nativa del cloud che utilizza l'intelligenza artificiale per unificare il rilevamento delle minacce, UEBA, CSPM, Cloud SIEM, la protezione dei carichi di lavoro e la sicurezza del codice nell'infrastruttura, nelle applicazioni e nelle pipeline di sviluppo.
Per chi è più adatto Datadog?
Datadog è una soluzione particolarmente adatta ai team di ingegneria e sicurezza di medie e grandi dimensioni che gestiscono ambienti nativi del cloud o multicloud e necessitano di sicurezza e osservabilità in un unico luogo.
Perché ho scelto Datadog
Datadog è entrato nella mia rosa di candidati perché nessun'altra piattaforma che ho valutato colma il divario tra osservabilità delle applicazioni e sicurezza in modo altrettanto naturale. Quando un tentativo di iniezione SQL colpisce un carico di lavoro cloud, posso vedere il segnale dell'attacco e il conseguente picco di prestazioni nella stessa schermata. Bits AI Security Analyst indaga quindi autonomamente quel segnale in meno di 30 secondi, fornendo un verdetto basato sulle evidenze invece di una coda di avvisi grezzi.
Funzionalità principali di Datadog
- Rilevamento delle anomalie UEBA: rileva le deviazioni rispetto al comportamento di riferimento di utenti ed entità utilizzando modelli di apprendimento automatico adattivo.
- Visualizzazione dei percorsi di attacco: mappa i percorsi di movimento laterale negli ambienti cloud e ibridi per una valutazione proattiva dei rischi.
- Scansione dei segreti: analizza continuamente il codice e gli ambienti cloud per identificare segreti esposti e dati sensibili.
- Analisi della sicurezza del codice: offre analisi statica e durante l'esecuzione del codice all'interno delle pipeline CI/CD per individuare le vulnerabilità nelle prime fasi dello sviluppo.
Integrazioni di Datadog
Datadog offre integrazioni native con AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Slack, PagerDuty, GitHub, Kubernetes e Okta. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Unifica sicurezza e osservabilità in un'unica piattaforma
- L'analista AI indaga e chiude autonomamente gli avvisi
- La protezione dei carichi di lavoro cloud copre il codice fino al tempo di esecuzione
Cons:
- I costi aumentano rapidamente con volumi elevati di dati
- Le funzionalità di sicurezza richiedono diversi componenti aggiuntivi separati
Ideale per la gestione unificata dei log

ManageEngine Log360 è una piattaforma SIEM che combina gestione dei log, rilevamento delle minacce basato su ML, UEBA, SOAR, DLP e CASB in un'unica soluzione per monitorare e investigare eventi di sicurezza attraverso ambienti IT ibridi.
Per chi è ideale ManageEngine Log360?
ManageEngine Log360 è particolarmente indicato per i team di sicurezza IT di aziende di medie e grandi dimensioni che necessitano di una visibilità centralizzata su infrastrutture complesse e ibride.
Perché ho scelto ManageEngine Log360
Ho scelto ManageEngine Log360 per la sua gestione unificata dei log, che raccoglie dati da oltre 750 fonti, inclusi dispositivi di rete, applicazioni, database, server, Active Directory, Microsoft 365, AWS, Azure e Salesforce. L'analizzatore di log personalizzato gestisce qualsiasi formato leggibile dall'uomo, così non si è vincolati a fonti pre-approvate. Al di là della raccolta, il motore di correlazione in tempo reale e la UEBA basata su ML elaborano questi dati unificati per individuare le minacce man mano che emergono—proprio ciò che serve quando l'ambiente riguarda sia infrastrutture locali che cloud.
Caratteristiche principali di ManageEngine Log360
- Zia Insights: Mappa gli incidenti di sicurezza alle tecniche MITRE ATT&CK e visualizza le linee temporali degli attacchi per l'investigazione.
- DLP integrato: Monitora l'attività sui dati sensibili per rilevare accessi non autorizzati e possibili fughe di dati.
- Processore feed di minacce STIX/TAXII: Riceve feed di intelligence sulle minacce esterne per arricchire gli avvisi con indicatori noti.
- Reportistica per la conformità: Offre report predefiniti e modelli di audit per normative come HIPAA, PCI DSS, GDPR e altre.
Integrazioni di ManageEngine Log360
Log360 si integra con strumenti come ServiceDesk Plus, Jira Service Management, Okta, Salesforce, Endpoint Central, Palo Alto, Fortinet, Sophos, Cisco, CrowdStrike, Qualys, AWS, Microsoft Azure, Microsoft 365, Microsoft Entra ID e Google Cloud. Offre anche supporto REST API per integrazioni personalizzate, mentre il supporto a Zapier non è documentato.
Pros and Cons
Pros:
- Include oltre 1.000 report di conformità predefiniti
- Mappa le minacce alle tecniche MITRE ATT&CK
- Supporta ambienti on-premises, cloud e ibridi
Cons:
- Le prestazioni possono rallentare con query di log di grandi dimensioni
- L'interfaccia può risultare complessa per i nuovi utenti
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Ideale per la sicurezza degli endpoint guidata dall'intelligenza artificiale

SentinelOne è una soluzione di cybersicurezza focalizzata sulla protezione degli endpoint tramite intelligenza artificiale. Si rivolge alle organizzazioni che desiderano proteggere i propri endpoint con capacità avanzate di rilevamento e risposta alle minacce.
Perché ho scelto SentinelOne: SentinelOne è riconosciuto per la sua sicurezza degli endpoint guidata dall'intelligenza artificiale, offrendo rilevamento e risposta alle minacce in tempo reale. Le sue capacità IA includono modelli comportamentali che identificano e bloccano le minacce prima che possano causare danni. Questo approccio proattivo permette al tuo team di concentrarsi su altre attività mentre SentinelOne gestisce la sicurezza. Le funzioni di risposta automatizzata garantiscono che le minacce vengano neutralizzate rapidamente, riducendo i potenziali danni.
Caratteristiche principali & integrazioni:
Caratteristiche includono strumenti di threat hunting per scoprire minacce nascoste, protezione degli endpoint per un'ampia gamma di dispositivi e automazione della risposta agli incidenti che riduce gli interventi manuali. Queste funzionalità aiutano a mantenere un ambiente sicuro ed efficiente.
Integrazioni includono Splunk, ServiceNow, AWS, Microsoft Azure, Okta, IBM QRadar, Fortinet e Zscaler.
Pros and Cons
Pros:
- La risposta automatizzata alle minacce riduce l'intervento manuale
- Protezione e monitoraggio degli endpoint in tempo reale
- I modelli di IA comportamentale migliorano la sicurezza
Cons:
- La configurazione iniziale può essere complessa
- Può richiedere una gestione continuativa
Ideale per la protezione AI degli endpoint

CrowdStrike è una piattaforma di cybersecurity basata sull'intelligenza artificiale, utilizzata da organizzazioni che necessitano di una protezione avanzata degli endpoint. Offre soluzioni di threat intelligence e sicurezza degli endpoint che sfruttano l'IA per rilevare e rispondere alle minacce informatiche.
Perché ho scelto CrowdStrike: CrowdStrike si concentra sulla protezione degli endpoint tramite intelligenza artificiale. La sua threat intelligence guidata dall'IA fornisce informazioni in tempo reale sulle potenziali minacce. La piattaforma utilizza il machine learning per analizzare e identificare attività sospette sugli endpoint. Questo approccio proattivo assicura che i tuoi dispositivi siano protetti dalle minacce informatiche in continua evoluzione.
Funzionalità e integrazioni principali:
Funzionalità includono capacità di threat hunting per cercare minacce nascoste, visibilità in tempo reale sulle attività degli endpoint, e strumenti di risposta agli incidenti per intervenire in caso di problemi di sicurezza. Queste funzionalità migliorano la capacità del tuo team di mantenere endpoint sicuri.
Integrazioni includono Splunk, ServiceNow, AWS, Google Cloud, Microsoft Azure, Okta, IBM QRadar, Zscaler e SailPoint.
Pros and Cons
Pros:
- Aggiornamenti in tempo reale della threat intelligence
- Funzionalità proattive di threat hunting
- Rilevamento e risposta sugli endpoint
Cons:
- La configurazione iniziale può essere complessa
- Si raccomanda un monitoraggio continuativo

Ideale per il rilevamento delle minacce via email

Proofpoint è una soluzione di cybersecurity utilizzata dalle organizzazioni che necessitano di una sicurezza avanzata per le email. Aiuta le aziende a rilevare e mitigare le minacce provenienti dalle email utilizzando funzionalità basate sull'IA.
Perché ho scelto Proofpoint: Le capacità di intelligenza artificiale di Proofpoint gli permettono di identificare attacchi di phishing e email dannose. Lo strumento sfrutta il machine learning per adattarsi a nuovi schemi di minacce, offrendo una protezione in tempo reale per il tuo team. Con Proofpoint puoi contare sulla sua IA per proteggere le comunicazioni email da attacchi sofisticati.
Funzionalità e integrazioni principali:
Funzionalità includono protezione avanzata dalle minacce che analizza il contenuto delle email per individuare rischi, prevenzione della perdita dei dati per proteggere informazioni sensibili e crittografia delle email per garantire la privacy. Queste funzionalità lavorano insieme per difendere i canali di comunicazione della tua organizzazione dalle minacce.
Integrazioni comprendono Microsoft 365, Google Workspace, Slack, Salesforce, Box, Dropbox, Splunk, IBM QRadar e ServiceNow.
Pros and Cons
Pros:
- IA avanzata per il rilevamento di phishing
- Monitoraggio delle minacce email in tempo reale
- Policy di sicurezza personalizzabili
Cons:
- La configurazione può richiedere competenze di sicurezza
- Limitato al focus sulle minacce email

Norton
Ideale per il rilevamento delle truffe alimentato dall’IA

Per le aziende che cercano soluzioni avanzate di cybersicurezza, Norton Small Business offre un approccio su misura per proteggere i tuoi beni digitali. Progettato specificamente per le piccole imprese, affronta le sfide uniche incontrate dalle aziende con risorse IT limitate. Offrendo funzionalità come protezione da malware, rilevamento delle minacce in tempo reale e sicurezza dei dati, Norton garantisce che la tua azienda rimanga protetta dalle minacce informatiche in continua evoluzione. Questo lo rende una scelta interessante per titolari di piccole imprese e responsabili IT che vogliono mettere al sicuro le proprie attività senza la complessità di soluzioni su larga scala.
Perché ho scelto Norton
Ho scelto Norton per il suo impegno nel fornire alle piccole imprese strumenti essenziali di cybersicurezza dotati di funzionalità guidate dall’IA. Tra le sue caratteristiche distintive, lo strumento di rilevamento delle truffe alimentato dall’IA è particolarmente fondamentale per identificare tentativi di phishing sofisticati e attacchi di ingegneria sociale. Inoltre, il rilevamento in tempo reale delle minacce di Norton monitora attivamente e risponde alle minacce emergenti, garantendo la sicurezza dei dati aziendali. Queste funzionalità rispondono alle esigenze delle piccole aziende che cercano una protezione solida contro le minacce informatiche senza richiedere una profonda esperienza IT.
Caratteristiche principali di Norton
Oltre al rilevamento delle truffe alimentato dall’IA e al rilevamento delle minacce in tempo reale, Norton offre molte altre funzionalità dedicate alle piccole imprese:
- Sicurezza dei dispositivi: Protegge i dispositivi aziendali da malware e altre minacce informatiche, assicurando operazioni sicure.
- Backup cloud: Offre 250 GB di spazio cloud sicuro per i dati critici aziendali, con opzione di upgrade per maggiore spazio.
- VPN sicura: Cripta la connessione Internet, offrendo privacy e sicurezza nelle attività online.
- Monitoraggio Dark Web: Ti avvisa se i dati della tua azienda compaiono nel dark web, consentendo misure proattive.
Integrazioni di Norton
Le integrazioni native attualmente non sono elencate da Norton.
Pros and Cons
Pros:
- VPN integrata e sicurezza degli endpoint
- Crittografia di livello bancario protegge il traffico aziendale
- Supporta più dispositivi e piattaforme
Cons:
- Nessun indirizzo IP dedicato disponibile
- Opzioni limitate di configurazione avanzata VPN


Microsoft Security Copilot è una soluzione di cybersecurity basata sull'intelligenza artificiale, progettata per le organizzazioni che utilizzano prodotti Microsoft. Offre rilevamento avanzato delle minacce e gestione della sicurezza, sfruttando l'IA per potenziare il tuo ecosistema Microsoft esistente.
Perché ho scelto Microsoft Security Copilot: Microsoft Security Copilot si integra con Microsoft 365, offrendo una soluzione di sicurezza coesa. Le sue funzionalità di IA includono il rilevamento delle minacce tramite apprendimento automatico per identificare potenziali rischi. Questa integrazione con Microsoft 365 consente un approccio unificato alla gestione della sicurezza dell'organizzazione.
Funzionalità principali & integrazioni:
Funzionalità includono analisi avanzate delle minacce per identificare vulnerabilità, strumenti di risposta agli incidenti per semplificare la reazione del team alle minacce, e strumenti di gestione della conformità per aiutare a rispettare gli standard di settore. Queste funzionalità garantiscono che la tua organizzazione mantenga una solida postura di sicurezza.
Integrazioni comprendono Microsoft Defender (XDR), Microsoft Sentinel, Microsoft Intune, Microsoft Entra (Azure AD) e altri servizi di sicurezza Microsoft.
Pros and Cons
Pros:
- Facile integrazione con i prodotti Microsoft
- Rilevamento e approfondimenti sulle minacce basati su IA
- Supporta la gestione della conformità
Cons:
- Ideale soprattutto per ambienti Microsoft
- Può richiedere competenze tecniche per la configurazione
Altri strumenti di sicurezza informatica basati sull'IA
Ecco alcune opzioni aggiuntive di strumenti di sicurezza informatica basati sull’IA che non sono entrate nella mia selezione, ma che vale comunque la pena prendere in considerazione:
- Google Security Operations
Ideale per la gestione delle minacce negli ambienti nativi del cloud
- Cisco Hypershield
Ideale per la difesa della rete tramite IA
- Fortinet
Ideale per intelligence sulle minacce potenziata dall'IA
- Wiz
Ideale per approfondimenti sulla sicurezza cloud
- Darktrace
Limitato al focus sulle minacce email
- Arctic Wolf
Ideale per rilevamento e risposta gestiti alle minacce
- Vectra AI
Ideale per il rilevamento delle minacce di rete
- Lakera
La scelta migliore per la sicurezza dei modelli AI
- Securonix
Ideale per l'analisi della sicurezza tramite IA
- HiddenLayer
Ideale per l'intelligence sulle minacce IA
- Protect AI
Ideale per la sicurezza delle applicazioni AI
- NB Defense
Ideale per la sicurezza dei notebook
- Prompt Security
Ideale per l'automazione della cybersicurezza tramite IA
- Mindgard
Ideale per valutazioni del rischio basate sull’IA


Come Valuto gli Strumenti di Cybersecurity con IA
Cerco strumenti in cui l’IA riduca davvero il carico di lavoro degli analisti—intercettando minacce che i sistemi basati su regole non rilevano, e non semplicemente rilabelizzando gli stessi allarmi. Divido la mia valutazione in funzionalità di base che ogni strumento deve possedere e fattori differenzianti che distinguono le opzioni buone da quelle eccellenti.
Funzionalità di Base (Requisiti Fondamentali per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest’area) per ogni funzionalità di base elencata di seguito. Quindi, calcolo il punteggio totale dello strumento in una percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere incluso.
- Rilevamento delle Minacce Guidato dall’IA: Valuto se lo strumento utilizza modelli ML reali per rilevare minacce come exploit zero-day o malware polimorfo—e non solo semplici corrispondenze di firme riproposte.
- Analisi Comportamentale delle Anomalie: Qui è importante una solida UEBA. Cerco apprendimento adattivo delle baseline che segnala deviazioni come movimenti laterali insoliti o modelli di login anomali tra utenti e entità.
- Risposta Automatizzata agli Incidenti: Verifico se lo strumento può smistare automaticamente gli alert, avviare azioni di contenimento o eseguire playbook di rimedio con il minimo intervento dell’analista—più che semplici notifiche.
- Monitoraggio Continuo in Tempo Reale: Lo strumento dovrebbe correlare la telemetria su endpoint, traffico di rete e carichi di lavoro cloud in tempo reale, senza fare affidamento su scansioni periodiche a blocchi.
- Valutazione Predittiva del Rischio: Cerco una prioritizzazione del rischio basata su IA che consideri sfruttabilità e contesto degli asset, andando ben oltre i semplici punteggi CVSS statici.
- Integrazione con la Stack di Sicurezza: Lo strumento deve potersi integrare con SIEM, SOAR, EDR e piattaforme cloud esistenti. Piattaforme come Splunk, Microsoft Sentinel e CrowdStrike sono connettori comuni che verifico.
Una volta che ho un elenco di strumenti che soddisfano questi criteri, considero cosa distingue ogni piattaforma.
Fattori Differenzianti (Cosa Distingue i Fornitori)
Ecco come confronto e metto a confronto i vari fornitori:
Funzionalità Distintive
Un copilota IA generativa fa davvero la differenza—gli analisti possono interrogare gli incidenti in linguaggio naturale anziché scrivere sintassi di ricerca complessa. Apprezzo anche la visualizzazione dei percorsi di attacco, che mappa come un attaccante potrebbe muoversi lateralmente verso gli asset più critici. Anche la spiegabilità dei risultati prodotti dall’IA è essenziale, poiché i team SOC hanno bisogno di punteggi di confidenza e tracciabilità delle evidenze per giustificare le decisioni di escalation e soddisfare i requisiti di audit.
Oltre le Funzionalità
La trasparenza del modello è importante—controllo che i fornitori dichiarino le fonti dei dati di addestramento, i tassi di falsi positivi e la frequenza di aggiornamento dei modelli. L’allineamento alle normative è un altro fattore chiave, soprattutto per i team soggetti a GDPR, HIPAA o PCI-DSS; cerco controlli di residenza dei dati e chiavi di crittografia gestite dal cliente. Anche il costo totale di proprietà influisce sulla mia valutazione, dato che i costi di calcolo dell’IA possono aumentare all’aumentare del volume della telemetria. Preferisco prezzi prevedibili che scalino con l’ingestione o con gli endpoint senza costi a sorpresa.
Come scegliere uno strumento di sicurezza informatica basato sull'IA
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo specifico processo di selezione del software, ecco una lista di fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| Scalabilità | Come crescerà lo strumento insieme alla tua organizzazione? Assicurati che possa gestire un aumento del volume di dati e utenti senza compromettere le prestazioni. |
| Integrazioni | Lo strumento si integra con i tuoi sistemi esistenti? Verifica la compatibilità con software come i sistemi SIEM o i servizi cloud per evitare interruzioni nei flussi di lavoro. |
| Personalizzazione | Puoi adattare lo strumento alle tue esigenze specifiche? Cerca opzioni per modificare impostazioni, report e avvisi in modo che corrispondano alle tue politiche di sicurezza. |
| Semplicità d'uso | L'interfaccia è intuitiva per il tuo team? Verifica la facilità d'uso dello strumento per assicurarti che il personale possa utilizzarlo efficacemente con una formazione minima. |
| Implementazione e avviamento | Quanto tempo servirà per essere operativi? Considera il tempo e le risorse necessari per la configurazione e verifica se è disponibile assistenza durante questa fase. |
| Costo | Qual è il costo totale di gestione? Confronta i piani tariffari, inclusi i costi nascosti come la manutenzione o le funzionalità aggiuntive, in modo da rispettare il tuo budget. |
| Misure di sicurezza | Quali protezioni offre lo strumento? Assicurati che includa crittografia, controlli degli accessi e aggiornamenti regolari per proteggere dalle vulnerabilità. |
| Requisiti di conformità | Lo strumento soddisfa le normative del settore? Verifica la conformità a standard come il GDPR o l'HIPAA, soprattutto se gestisci dati sensibili. |
Cosa sono gli strumenti di sicurezza informatica basati sull'IA?
Gli strumenti di cybersicurezza basati sull'IA sono soluzioni software che utilizzano l'intelligenza artificiale per potenziare le misure di sicurezza e proteggere le risorse digitali. I professionisti della sicurezza, i team IT e gli amministratori di rete utilizzano generalmente questi strumenti per rilevare più rapidamente le minacce e reagire in modo più efficace. Il rilevamento automatizzato delle minacce, l'analisi predittiva e il monitoraggio in tempo reale aiutano a identificare le vulnerabilità e a mitigare i rischi in modo efficiente. Questi strumenti forniscono agli utenti funzionalità di sicurezza avanzate, riducendo il carico sugli operatori umani e migliorando la gestione complessiva delle minacce.
Funzionalità
Quando selezioni gli strumenti di cybersicurezza basati sull'IA, presta attenzione alle seguenti funzionalità principali:
- Rilevamento automatizzato delle minacce: utilizza l'IA per identificare e segnalare agli utenti potenziali minacce alla sicurezza in tempo reale, riducendo i tempi di risposta.
- Analisi predittiva: analizza i modelli dei dati per prevedere potenziali violazioni della sicurezza, consentendo una gestione proattiva delle minacce.
- Analisi comportamentale: monitora il comportamento degli utenti e della rete per rilevare anomalie che potrebbero indicare minacce alla sicurezza.
- Monitoraggio in tempo reale: fornisce una sorveglianza continua delle attività di rete per garantire l'identificazione immediata delle azioni sospette.
- Automazione della risposta agli incidenti: automatizza le risposte alle minacce rilevate, riducendo al minimo l'intervento manuale e accelerando i tempi di risoluzione.
- Analisi del comportamento degli utenti: monitora e analizza le attività degli utenti per identificare schemi insoliti che potrebbero indicare minacce interne.
- Integrazione della sicurezza del cloud: garantisce la compatibilità con i servizi cloud per proteggere dati e applicazioni negli ambienti cloud.
- Scansione delle vulnerabilità: analizza automaticamente i sistemi alla ricerca di punti deboli, consentendo l'applicazione tempestiva delle patch e il rafforzamento delle difese.
- Adattamento tramite apprendimento automatico: apprende continuamente dai nuovi dati per migliorare le funzionalità di rilevamento e risposta alle minacce.
- Analisi della sicurezza: offre informazioni dettagliate e report sugli eventi di sicurezza per aiutare i team a comprendere e mitigare i rischi.
Vantaggi
L'implementazione di strumenti di cybersicurezza basati sull'IA offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei benefici che puoi aspettarti:
- Postura di sicurezza complessiva più solida: l'IA crea un livello di difesa unificato e sempre attivo che riduce i punti ciechi nelle reti, negli endpoint e negli ambienti cloud.
- Minore numero di attacchi riusciti: identificando schemi di minaccia sottili o nascosti, l'IA riduce la probabilità di violazioni, ransomware e incidenti causati da minacce interne.
- Costi operativi inferiori: il triage e il monitoraggio automatizzati riducono la necessità di manodopera manuale per la sicurezza, diminuendo il costo delle operazioni di sicurezza continuative.
- Processo decisionale più rapido durante le crisi: l'IA sintetizza dati complessi sulle minacce in informazioni chiare, aiutando i team a scegliere la risposta corretta durante gli incidenti.
- Migliore allocazione delle risorse: l'IA assegna la priorità alle vulnerabilità più critiche, assicurando che il team concentri gli sforzi sulle aree in cui l'impatto è maggiore.
- Riduzione della fatica da avvisi: la valutazione intelligente degli avvisi e la riduzione del rumore minimizzano i falsi positivi, mantenendo gli analisti concentrati sulle minacce reali.
- Migliore preparazione alla conformità: le tracce di audit automatizzate, i controlli delle policy e la valutazione dei rischi semplificano il rispetto dei requisiti normativi come il GDPR o l'HIPAA.
Costi e prezzi
La selezione degli strumenti di cybersicurezza basati sull'IA richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, agli extra e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di strumenti di cybersicurezza basati sull'IA:
Tabella comparativa dei piani per gli strumenti di cybersicurezza basati sull'IA
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Rilevamento di base delle minacce, accesso limitato alle funzionalità e assistenza della comunità. |
| Piano personale | $3-$60/mese | Rilevamento avanzato delle minacce, report di base e assistenza via email. |
| Piano aziendale | $60-$200/mese | Rilevamento completo delle minacce, monitoraggio in tempo reale, analisi del comportamento degli utenti e assistenza prioritaria. |
| Piano per grandi aziende | $500+/mese o personalizzato | Informazioni sulle minacce di alto livello, integrazioni personalizzate, account manager dedicato e assistenza 24 ore su 24, 7 giorni su 7. |
Domande frequenti sugli strumenti di sicurezza informatica basati sull'IA
Ecco alcune risposte alle domande più comuni sugli strumenti di sicurezza informatica basati sull’IA:
Come può l'IA generativa nella sicurezza informatica integrarsi con i sistemi esistenti?
La maggior parte delle soluzioni offre API e integrazioni native per connettersi all’infrastruttura IT attuale. Ad esempio, è possibile collegare lo strumento ai sistemi SIEM, alle piattaforme cloud e ai software di protezione degli endpoint. Questo rafforza il livello di sicurezza offrendo una visione unificata delle minacce e ottimizzando i processi di risposta agli incidenti. Prima dell’acquisto, verifica la compatibilità con i sistemi esistenti per garantire un’integrazione rapida.
Gli strumenti di sicurezza informatica basati sull'IA richiedono una formazione specializzata per il mio team?
La maggior parte degli strumenti di sicurezza informatica basati sull’IA è progettata per essere facile da usare, anche se una certa formazione è utile per funzionalità come l’analisi delle minacce e la messa a punto dei modelli. Cerca fornitori che offrano tutorial, webinar e documentazione per aiutare il tuo team a utilizzare la piattaforma.
Gli strumenti di sicurezza informatica basati sull'IA sono efficaci contro gli attacchi informatici zero-day?
Sì, gli strumenti di sicurezza informatica basati sull’IA sono efficaci contro gli attacchi zero-day e i malware. L’IA aiuta utilizzando l’apprendimento automatico e il rilevamento delle anomalie per identificare comportamenti insoliti, come modifiche impreviste ai file o connessioni di rete, che gli strumenti tradizionali basati sulle firme potrebbero non rilevare. Analizzando i modelli e le deviazioni dalla norma, possono individuare tempestivamente potenziali minacce; tuttavia, è importante mantenere aggiornati i modelli di IA per adattarsi ai nuovi vettori di attacco.
Gli strumenti di sicurezza informatica basati sull'IA possono supportare i requisiti di conformità?
Sì, molti strumenti di sicurezza informatica basati sull’IA supportano i requisiti di conformità. Offrono funzionalità come la crittografia dei dati, i controlli degli accessi e i registri di audit per aiutarti a rispettare normative come il GDPR o l’HIPAA. Alcuni strumenti utilizzano inoltre l’IA per monitorare continuamente la superficie di attacco, assicurando che nuovi asset, configurazioni errate o esposizioni vengano identificati rapidamente. Molte piattaforme offrono report e dashboard sulla conformità, facilitando il monitoraggio del rispetto dei requisiti da parte del team. Assicurati che lo strumento scelto sia in linea con gli standard di conformità specifici del tuo settore per evitare potenziali problemi legali.
È possibile personalizzare gli strumenti di sicurezza informatica basati sull'IA per esigenze specifiche?
Sì, la maggior parte degli strumenti di sicurezza informatica basati sull’IA offre opzioni di personalizzazione per adattarsi alle tue esigenze specifiche. Puoi modificare impostazioni come le soglie degli avvisi, i formati dei report e i livelli di accesso degli utenti. Alcuni strumenti consentono integrazioni personalizzate o l’utilizzo di API per adattare ulteriormente la soluzione. Prima dell’acquisto, valuta le funzionalità di personalizzazione per assicurarti che lo strumento possa adattarsi ai tuoi requisiti di sicurezza unici.
Cosa succede ora:
Se stai cercando strumenti di sicurezza informatica basati sull'IA, contatta gratuitamente un consulente SoftwareSelect per ricevere consigli personalizzati.
Compili un modulo e fai una breve conversazione durante la quale il consulente approfondirà le tue esigenze specifiche. In seguito riceverai una lista ristretta di software da valutare. Ti supporterà inoltre durante l'intero processo di acquisto, comprese le trattative sul prezzo.