

Avendo approfondito il mondo della gestione delle informazioni e degli eventi di sicurezza (SIEM), comprendo la necessità di una soluzione SIEM in grado di aggregare efficacemente i dati degli endpoint provenienti da diverse fonti, analizzare il comportamento degli utenti e fornire analisi di sicurezza utilizzabili concretamente.
Splunk, leader del settore in questo ambito, eccelle nell'acquisizione di dati generati dalle macchine, offre componenti aggiuntivi per diverse fonti di dati e analisi del comportamento e mette a disposizione una piattaforma completa per le operazioni di sicurezza o la cybersicurezza, con notevoli funzionalità di rilevamento delle minacce e intelligence sulle minacce.
Tuttavia, solo alcune piattaforme SIEM saranno perfettamente adatte a determinate organizzazioni, poiché fattori come i costi, i casi d'uso specifici o esigenze diverse di gestione dei dati possono spingerti a cercare concorrenti di Splunk.
Cos'è Splunk?
Splunk è una piattaforma SIEM che consente di cercare, monitorare e analizzare i dati generati dalle macchine. Viene utilizzata principalmente dai team IT, dagli analisti della sicurezza e dai professionisti DevOps che devono monitorare l'attività dei sistemi e rispondere rapidamente a minacce o problemi. Le funzionalità di monitoraggio in tempo reale, indicizzazione dei dati e avvisi aiutano il tuo team a prendere decisioni rapide, a gestire efficacemente gli incidenti e a mantenere integri i sistemi. Splunk offre al tuo team un modo per trasformare enormi volumi di dati in informazioni chiare e utilizzabili.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa: concorrenti di Splunk
Questa tabella comparativa riassume i dettagli dei prezzi delle mie migliori selezioni tra i concorrenti di Splunk.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Migliore per le funzionalità integrate di conformità e sicurezza | Prova gratuita di 30 giorni | Prezzi su richiesta | Website | |
| 2 | La soluzione migliore per ottenere informazioni dettagliate sui dati in tempo reale e rilevare anomalie | Prova gratuita di 14 giorni | A partire da $0.06/GB | Website | |
| 3 | La soluzione migliore per il monitoraggio dell'infrastruttura cloud assistito dall'intelligenza artificiale | Prova gratuita di 15 giorni | $21/user/month | Website | |
| 4 | Ideale per il tracciamento distribuito nelle pipeline di sviluppo | Piano gratuito disponibile | A partire da $15/host/mese (con fatturazione annuale) | Website | |
| 5 | Ideale per il monitoraggio automatizzato dell'infrastruttura ibrida | Prova gratuita di 14 giorni | $15/user/month, più una tariffa base di $200 al mese | Website | |
| 6 | Ideale per il monitoraggio delle reti open source | Prova gratuita di 5 giorni | A partire da $50/mese | Website | |
| 7 | Ideale per il monitoraggio delle transazioni aziendali dall'inizio alla fine | Prova gratuita di 30 giorni | Da $6/mese (con fatturazione annuale) | Website | |
| 8 | Ideale per il monitoraggio delle prestazioni delle applicazioni | Piano gratuito disponibile | $99/utente/mese, fatturato annualmente | Website | |
| 9 | Ideale per l'analisi dei dati delle macchine cloud-native | Prova gratuita di 14 giorni | $108/user/month, con fatturazione annuale | Website | |
| 10 | Ideale per esigenze complete di elaborazione cloud | Piano gratuito disponibile | $8.50/user/month | Website |


Recensioni dei migliori concorrenti di Splunk
Di seguito sono riportati i miei riepiloghi dettagliati dei migliori concorrenti di Splunk inclusi nella mia selezione. Le mie recensioni offrono un’analisi dettagliata delle funzionalità principali, dei pro e dei contro, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Migliore per le funzionalità integrate di conformità e sicurezza
- Prova gratuita di 30 giorni
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.2/5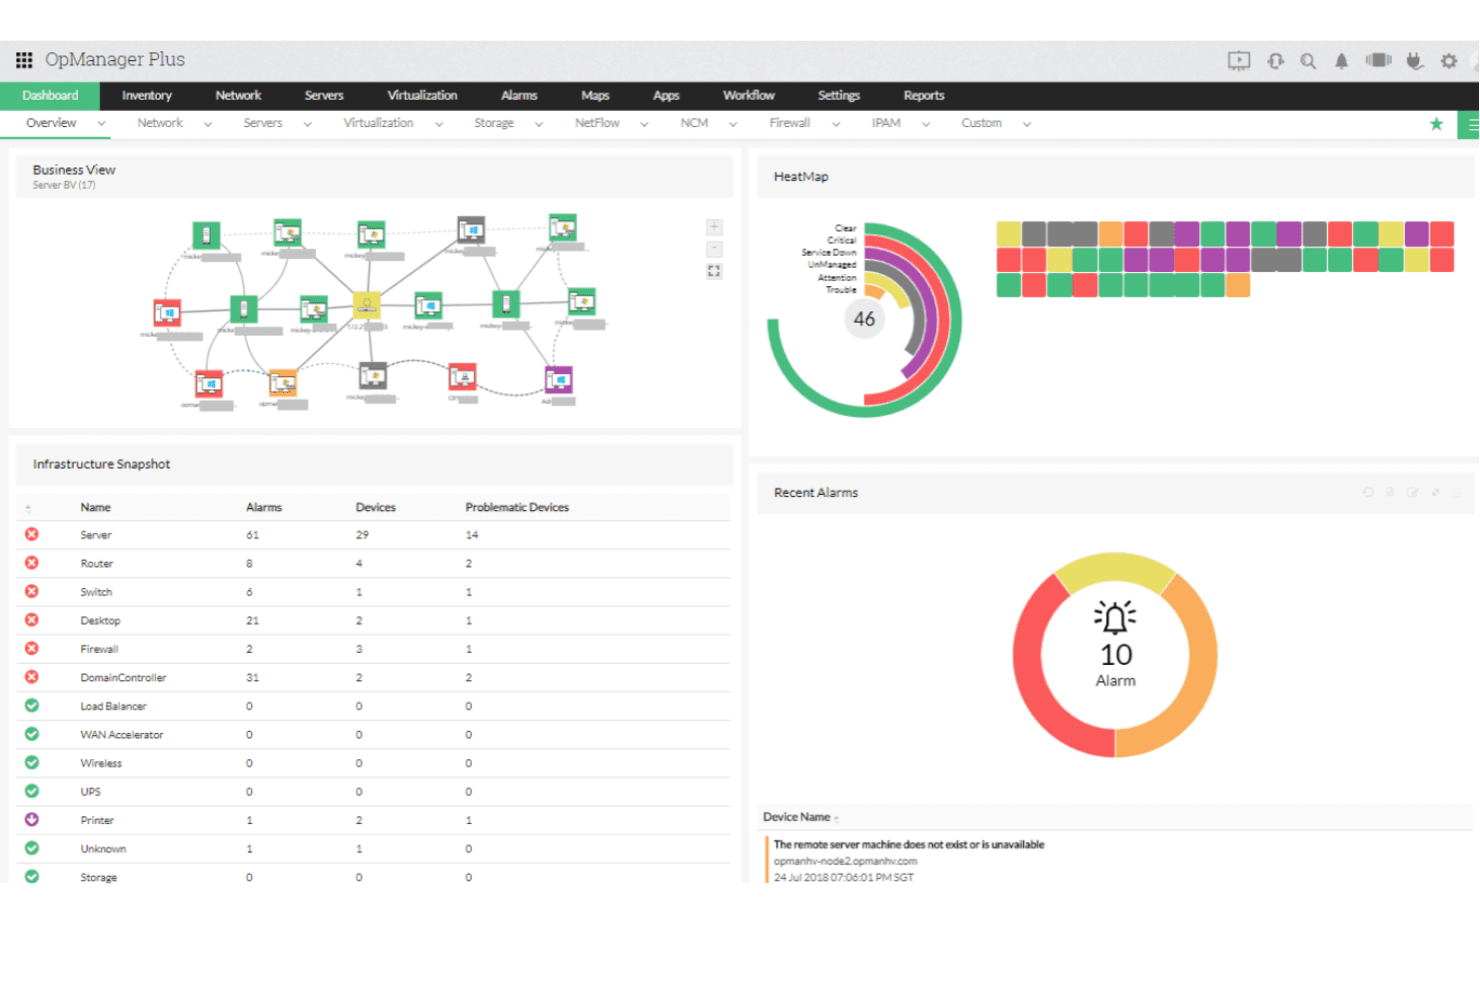
ManageEngine OPManager Plus riunisce il monitoraggio della rete in un'unica dashboard. ManageEngine OPM Plus è una piattaforma di gestione delle operazioni IT per i team infrastrutturali che devono monitorare lo stato della rete e dei server, analizzare i problemi dei servizi e collegare la visibilità operativa a flussi di lavoro più ampi per la gestione IT.
Per chi è più adatto ManageEngine OPM Plus?
I team responsabili dell'infrastruttura e della sicurezza che necessitano di un monitoraggio operativo insieme a flussi di lavoro per la gestione IT incentrati sulla conformità troveranno in ManageEngine OPM Plus una soluzione pratica.
Perché ho scelto ManageEngine OPM Plus
Ho scelto ManageEngine OPM Plus come soluzione “Migliore per le funzionalità integrate di conformità e sicurezza” tra i concorrenti di Splunk. La sua analisi dei log del firewall mette in correlazione gli eventi tra i dispositivi per le attività di analisi, mentre i suoi audit valutano le configurazioni rispetto a standard come NIST e ISO. Apprezzo inoltre il monitoraggio delle modifiche in tempo reale, che consente di tracciare gli aggiornamenti imprevisti alle regole del firewall durante un incidente.
Funzionalità principali di ManageEngine OPM Plus
- Monitoraggio delle prestazioni della rete: Tiene traccia della disponibilità dei dispositivi, della latenza, della perdita di pacchetti, del jitter e dei tempi di risposta.
- Analisi della larghezza di banda: Utilizza i protocolli di flusso per mostrare i modelli di traffico e i principali generatori di traffico.
- Monitoraggio dei server: Tiene traccia della CPU, della memoria, dello spazio su disco e della temperatura.
- Monitoraggio delle applicazioni: Monitora i tempi di risposta delle applicazioni, le transazioni, i database e i container.
Integrazioni di ManageEngine OPM Plus
ManageEngine OPM Plus dispone di integrazioni documentate con ServiceNow, ServiceDesk Plus, Microsoft Teams e Applications Manager per flussi di lavoro quali la creazione di ticket, la sincronizzazione dei dispositivi e la distribuzione degli avvisi; offre inoltre un'API REST per le integrazioni personalizzate.
Pros and Cons
Pros:
- Mette in correlazione i log del firewall tra diversi fornitori
- Verifica le configurazioni rispetto agli standard NIST e ISO
- Tiene traccia in tempo reale delle modifiche alle regole del firewall
Cons:
- Volumi elevati di log possono rallentare la generazione dei report
- I report dettagliati richiedono una configurazione e una messa a punto considerevoli
Learn more about ManageEngine OPM Plus: La soluzione migliore per ottenere informazioni dettagliate sui dati in tempo reale e rilevare anomalie
- Prova gratuita di 14 giorni
- A partire da $0.06/GB
Visit WebsiteCustomer Rating:4.8/5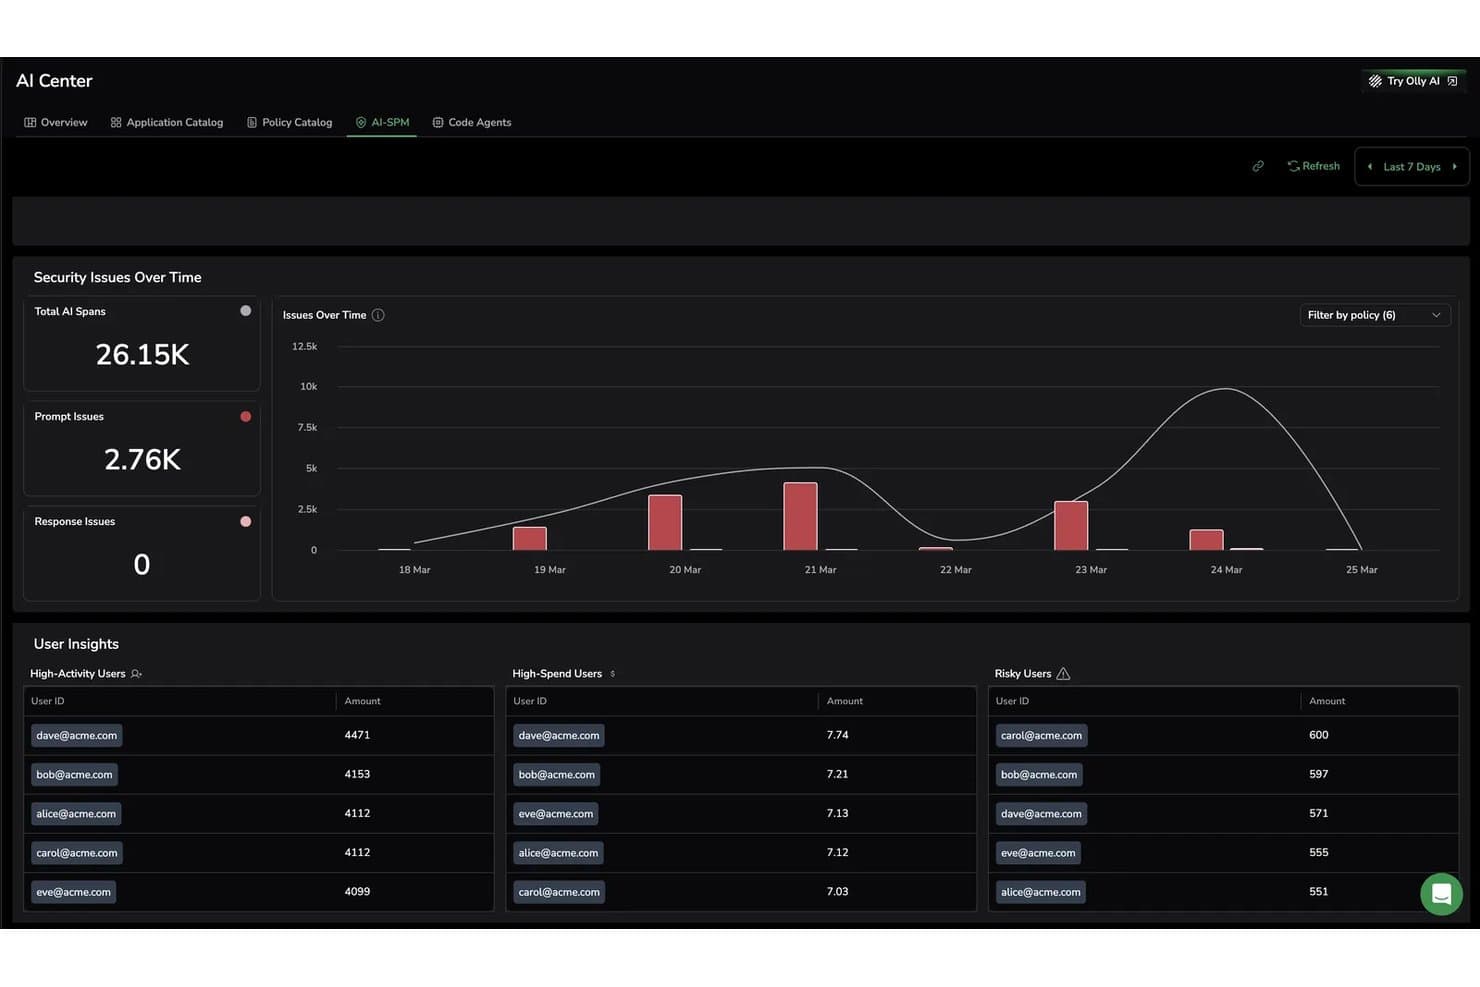
Coralogix monitora in tempo reale i problemi di sicurezza basati sull'AI e gli utenti a rischio. Coralogix offre ai team IT e DevOps una piattaforma per la gestione dei log e l'osservabilità, utile per analizzare i problemi in sistemi complessi e ridurre il rumore degli avvisi, con un'attenzione descritta come “La soluzione migliore per ottenere informazioni dettagliate sui dati in tempo reale e rilevare anomalie.”
Per chi è più adatto Coralogix?
Coralogix è una soluzione adatta ai team SRE e di ingegneria delle piattaforme che devono monitorare sistemi distribuiti e analizzare i problemi negli ambienti di produzione.
Perché ho scelto Coralogix
Ho scelto Coralogix come alternativa a Splunk perché è la soluzione migliore per ottenere informazioni dettagliate sui dati in tempo reale e rilevare anomalie. I suoi avvisi sulle anomalie dei log apprendono una linea di base di sette giorni e segnalano variazioni insolite nei conteggi senza fare affidamento su soglie fisse. Apprezzo il fatto che l'elaborazione in streaming valuti i dati di telemetria prima dell'indicizzazione, aiutando a rilevare un aumento degli errori o un traffico in uscita insolito mentre si verifica.
Funzionalità principali di Coralogix
- Analisi dei log: Converte i dati dei log non strutturati in campi strutturati con regole di analisi personalizzate.
- Esplorazione dei log: Cerca e filtra i record dei log in Esplora.
- Correlazione tra log e tracce: Collega i log agli intervalli correlati utilizzando mappature dei campi configurate o rilevate automaticamente.
- Dashboard personalizzate: Visualizza insieme log, metriche e tracce nei widget delle dashboard.
Integrazioni di Coralogix
Il catalogo ufficiale delle integrazioni di Coralogix documenta le connessioni per AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash ed Elasticsearch. Coralogix fornisce inoltre API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Le informazioni dettagliate in tempo reale aiutano ad accelerare l'analisi degli incidenti
- Gli avvisi sulle anomalie basati sulla linea di base segnalano volumi di log insoliti
- Il supporto reattivo aiuta i team durante gli incidenti
Cons:
- Le query avanzate DataPrime richiedono pratica
- Le ricerche di grandi dimensioni possono rallentare il recupero dei log
Learn more about Coralogix: La soluzione migliore per il monitoraggio dell'infrastruttura cloud assistito dall'intelligenza artificiale
- Prova gratuita di 15 giorni
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5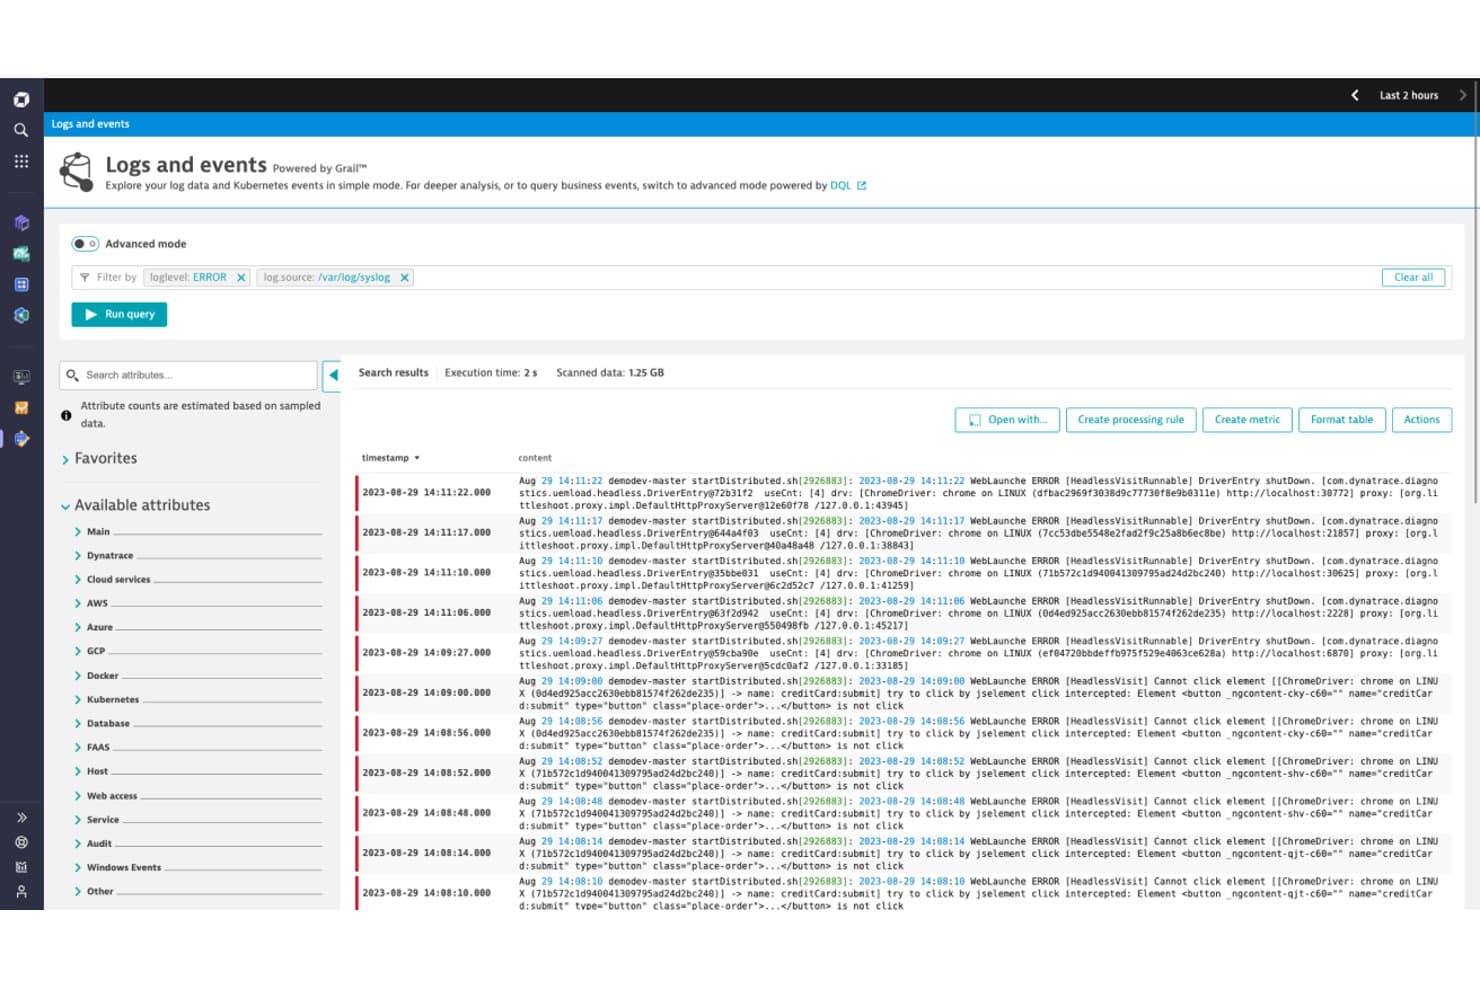
Dynatrace consente agli utenti di filtrare e analizzare i log degli errori con la modalità di query avanzata. Per i team IT che gestiscono ambienti cloud complessi, Dynatrace offre monitoraggio e osservabilità dell'infrastruttura per aiutare a individuare i problemi di prestazioni e risolverli attraverso sistemi interconnessi.
A chi è più adatto Dynatrace?
Dynatrace è adatto ai team di ingegneria delle piattaforme e SRE che necessitano di visibilità assistita dall'intelligenza artificiale su servizi e infrastrutture cloud distribuiti.
Perché ho scelto Dynatrace
Ho scelto Dynatrace come concorrente di Splunk perché è la soluzione migliore per il monitoraggio dell'infrastruttura cloud assistito dall'intelligenza artificiale. Dynatrace Intelligence utilizza i dati sulla topologia e sulle transazioni per individuare le cause principali, mentre Smartscape mappa continuamente le dipendenze tra servizi e infrastrutture cloud. Quando un carico di lavoro Kubernetes rallenta dopo una distribuzione, posso tracciarne l'impatto sui servizi connessi.
Funzionalità principali di Dynatrace
- Monitoraggio degli host: OneAgent raccoglie metriche relative a CPU, memoria, disco e rete dagli host.
- Monitoraggio Kubernetes: Visualizza le metriche di cluster, nodi, spazi dei nomi e pod.
- Monitoraggio dei log: Raccoglie, ricerca e analizza i log insieme ai dati dell'infrastruttura monitorata.
- Profili di avviso: Configura le regole di avviso e le impostazioni delle notifiche per i problemi rilevati.
Integrazioni di Dynatrace
Dynatrace Workflows offre connettori tramite Dynatrace Hub per AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab e Jenkins. Le sue API supportano integrazioni personalizzate.
Pros and Cons
Pros:
- Davis AI correla i dati di telemetria per un'analisi più rapida delle cause principali
- Smartscape mappa le dipendenze nell'infrastruttura ibrida
- OneAgent rileva e monitora host e carichi di lavoro
Cons:
- La sintassi DQL richiede tempo per essere padroneggiata
- La navigazione tra le schermate può risultare disordinata
- I dashboard personalizzati richiedono un notevole lavoro manuale
 Ideale per il tracciamento distribuito nelle pipeline di sviluppo
- Piano gratuito disponibile
- A partire da $15/host/mese (con fatturazione annuale)
Visit WebsiteCustomer Rating:4.5/5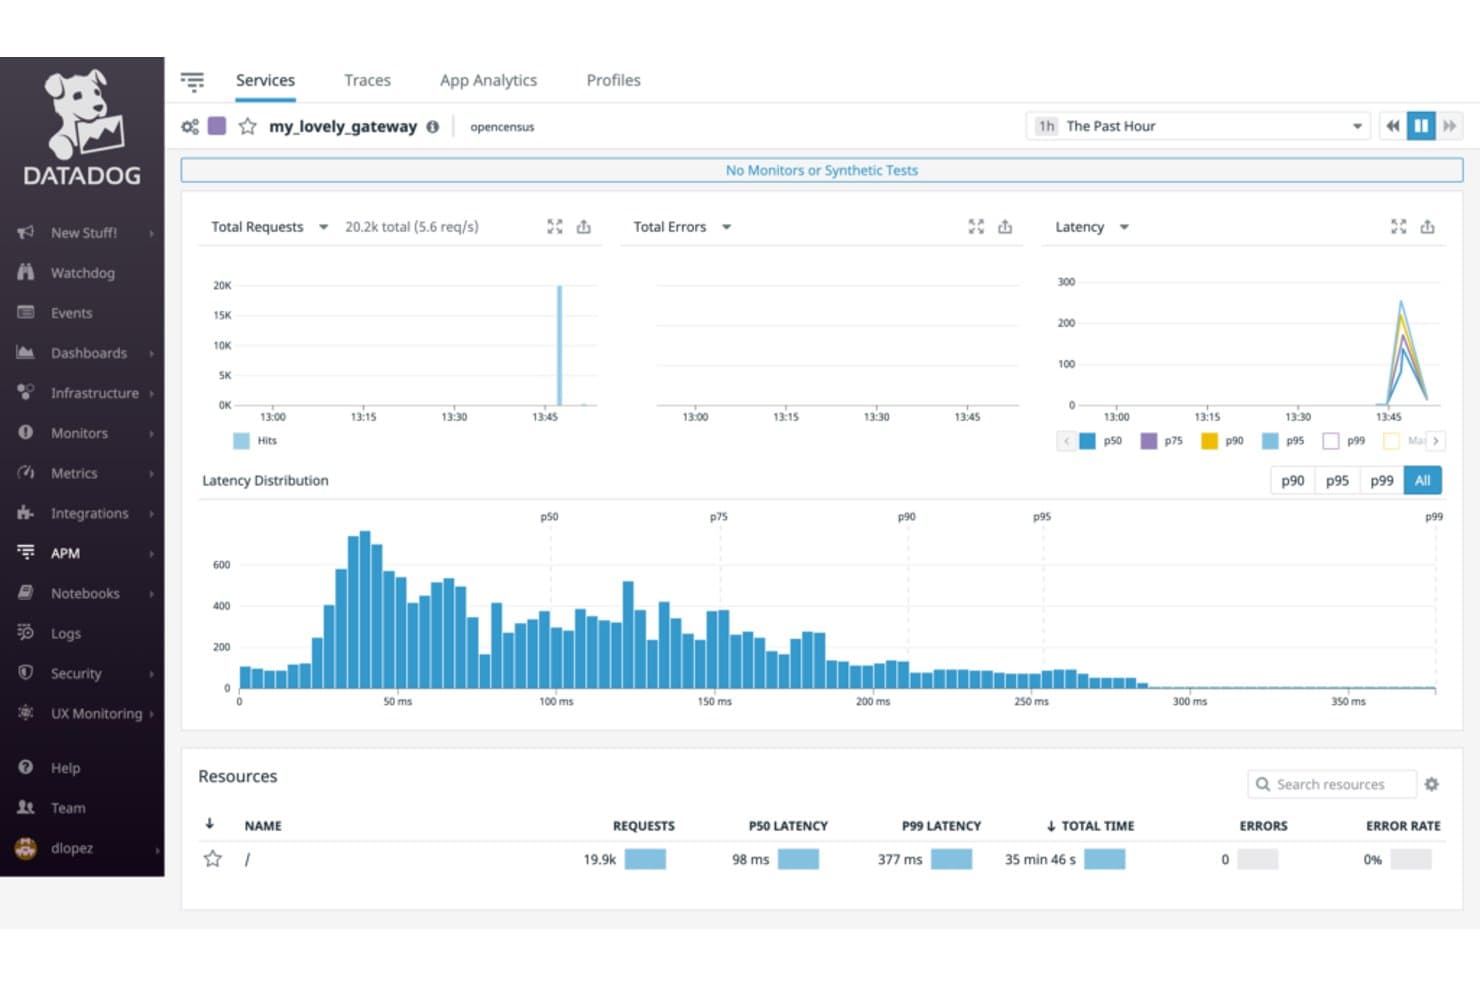
Datadog visualizza la latenza dei servizi, le richieste e gli errori nell'APM. Per i team responsabili dell'infrastruttura e del DevOps che valutano alternative a Splunk, Datadog è una piattaforma di osservabilità che riunisce metriche, log e tracce per aiutare a individuare con precisione i guasti dei servizi e i colli di bottiglia nelle prestazioni.
Per chi è più adatto Datadog?
Datadog è adatto ai team di ingegneria dell'infrastruttura e delle piattaforme che devono monitorare ambienti cloud e ibridi su un'ampia gamma di servizi.
Perché ho scelto Datadog
Ho scelto Datadog come opzione “La migliore per l'osservabilità dello stack completo e le funzionalità di integrazione” perché riunisce metriche, log e tracce negli ambienti cloud e ibridi. Quando un'API rallenta dopo una modifica al database, posso correlare la telemetria dei servizi e tracciare le richieste tra le dipendenze per individuare il collo di bottiglia.
Funzionalità principali di Datadog
- Monitoraggio: Imposta soglie e condizioni di avviso per le risorse monitorate.
- Pannelli di controllo: Crea visualizzazioni personalizzabili con grafici, tabelle e widget di stato.
- Monitoraggio sintetico: Pianifica test di API e browser per verificare endpoint e percorsi utente.
- Monitoraggio delle prestazioni di rete: Analizza il traffico di rete, le connessioni e la latenza tra host e container.
Integrazioni di Datadog
Datadog offre oltre 1.000 integrazioni predefinite, tra cui AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty e ServiceNow. Supporta inoltre integrazioni personalizzate tramite l'API di Datadog.
Pros and Cons
Pros:
- Correla log, metriche e tracce per la gestione degli incidenti
- Le tracce distribuite aiutano a individuare con precisione i colli di bottiglia tra i servizi
- I test sintetici rilevano i guasti delle API e dei percorsi utente
Cons:
- I pannelli di controllo e le query avanzate richiedono tempo per essere configurati
- Soglie eccessivamente ampie possono causare un affaticamento da avvisi
 Ideale per il monitoraggio automatizzato dell'infrastruttura ibrida
- Prova gratuita di 14 giorni
- $15/user/month, più una tariffa base di $200 al mese
Visit WebsiteCustomer Rating:4.5/5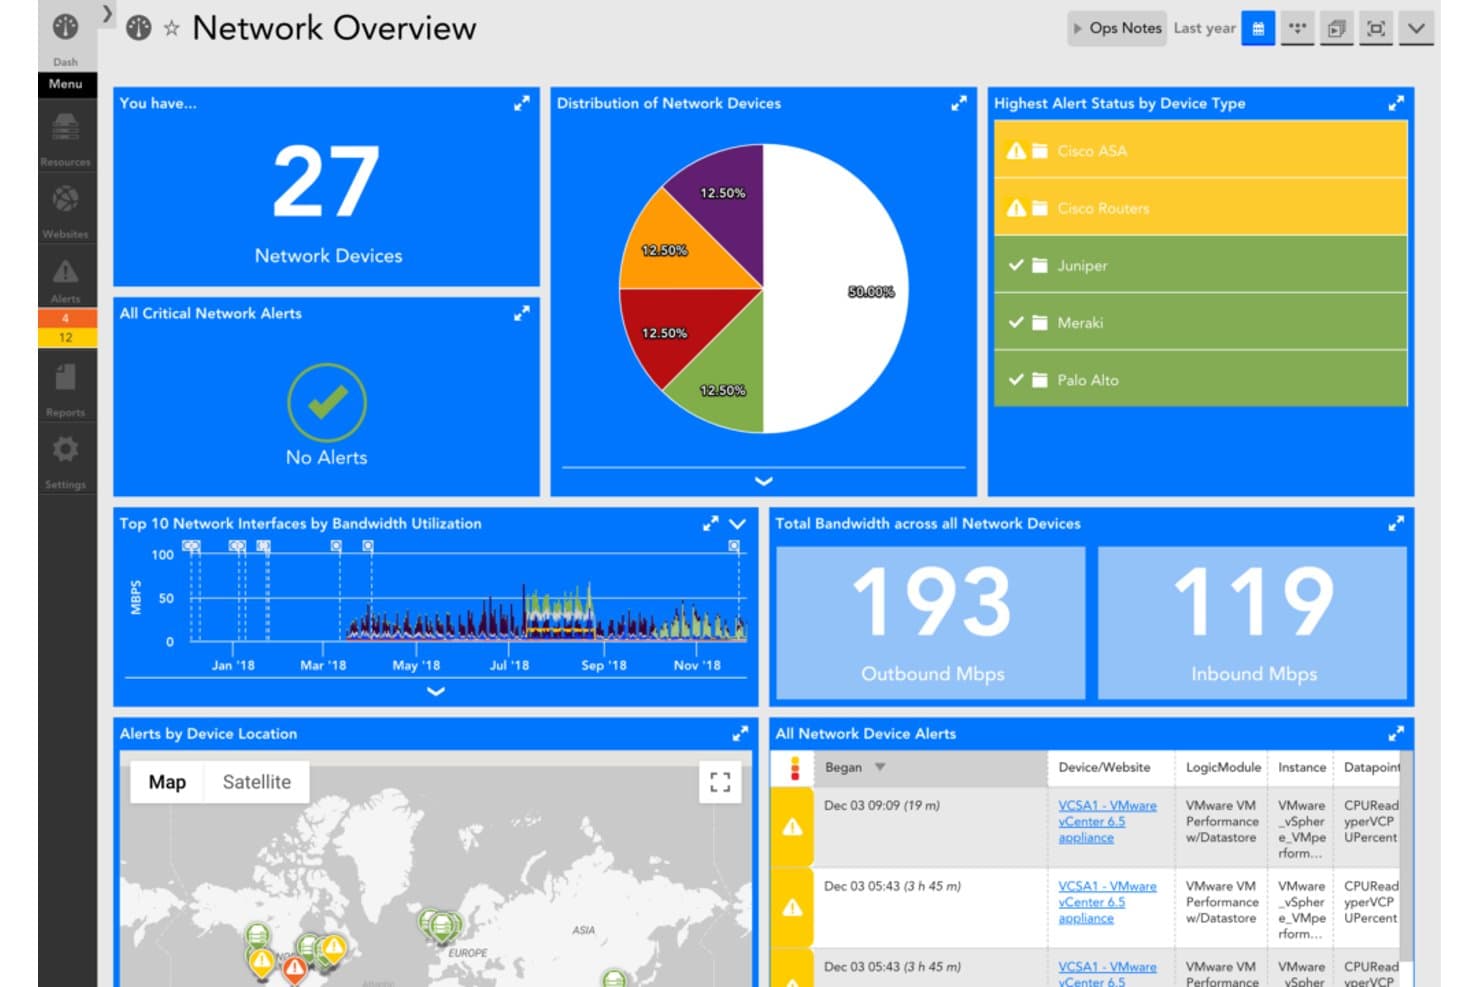
LogicMonitor centralizza il monitoraggio della rete con avvisi, larghezza di banda e informazioni sui dispositivi. LogicMonitor è una piattaforma di monitoraggio dell'infrastruttura per i team IT che gestiscono ambienti ibridi e aiuta a identificare i problemi di prestazioni negli ambienti cloud, locali e di rete come alternativa a Splunk.
Per chi è più adatto LogicMonitor?
I team addetti alle operazioni IT che necessitano di una visibilità automatizzata sulle prestazioni e sulla disponibilità di server, reti e servizi cloud distribuiti sono i candidati ideali per LogicMonitor.
Perché ho scelto LogicMonitor
Ho scelto LogicMonitor per il monitoraggio automatizzato dell'infrastruttura ibrida negli ambienti locali, cloud e di rete. I collettori raccolgono i dati sulle risorse, mentre il rilevamento attivo identifica le istanze dei componenti da monitorare. Quando un dispositivo di rete acquisisce nuove interfacce, il rilevamento può renderle disponibili per il monitoraggio senza dover aggiungere manualmente ogni istanza.
Funzionalità principali di LogicMonitor
- Rilevamento delle anomalie: segnala modelli di prestazioni insoliti nelle risorse monitorate.
- Soglie dinamiche: adatta le soglie degli avvisi per riflettere i cambiamenti nei parametri di riferimento delle prestazioni.
- Cronologia della configurazione: tiene traccia delle modifiche alla configurazione dei dispositivi e segnala le variazioni.
- Analisi dei log: mette in correlazione i dati dei log con le metriche per l'analisi degli incidenti.
Integrazioni di LogicMonitor
LogicMonitor elenca oltre 3,000 integrazioni pronte all'uso, tra cui AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow e Slack. Supporta inoltre connessioni API per gli strumenti privi di un'integrazione preconfigurata.
Pros and Cons
Pros:
- Il rilevamento attivo rende visibili i nuovi componenti dei dispositivi
- Le soglie dinamiche riducono il rumore degli avvisi
- Cruscotti unificati per l'intera infrastruttura ibrida
Cons:
- La configurazione e il filtraggio degli avvisi richiedono perfezionamenti
- La topologia di rete può rappresentare in modo errato i collegamenti tra i dispositivi
Learn more about LogicMonitor: Ideale per il monitoraggio delle reti open source
- Prova gratuita di 5 giorni
- A partire da $50/mese
Visit WebsiteCustomer Rating:4.4/5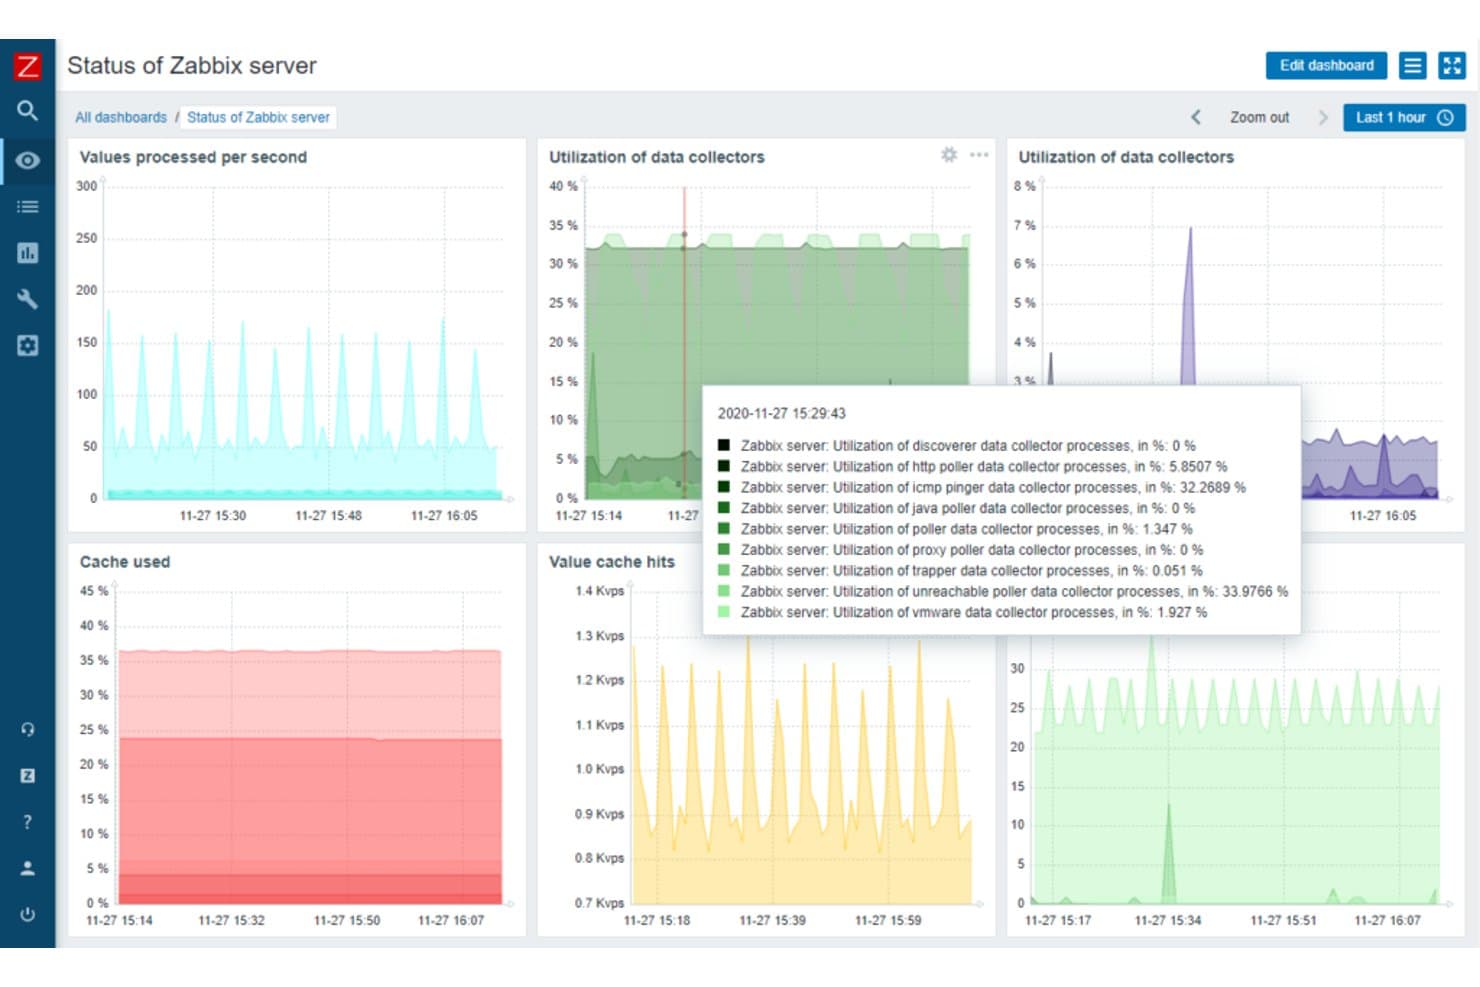
Zabbix mostra le metriche delle prestazioni dei server in tempo reale su una dashboard unificata. Zabbix aiuta i team IT e delle infrastrutture a monitorare server, reti e applicazioni, tenendo traccia degli eventi nei log per analizzare guasti e problemi di prestazioni.
Per chi è più adatto Zabbix?
Amministratori di infrastrutture e reti che desiderano strumenti open source per monitorare dispositivi di rete, server e servizi.
Perché ho scelto Zabbix
Ho scelto Zabbix perché il suo obiettivo di essere il migliore per il monitoraggio delle reti open source si abbina bene al tracciamento degli eventi nei log. I suoi agenti possono monitorare i file di log alla ricerca di schemi corrispondenti, mentre i controlli SNMP verificano lo stato dei dispositivi di rete. Utilizzo questi segnali per collegare un errore del servizio a uno switch o a un server guasto.
Funzionalità principali di Zabbix
- Correlazione degli eventi: Collega gli eventi correlati utilizzando tag e regole di correlazione.
- Azioni degli avvisi: Invia notifiche o esegue comandi remoti quando le condizioni corrispondono.
- Rilevamento della rete: Analizza gli intervalli IP per trovare host e servizi monitorati.
- Dashboard: Crea viste con widget per problemi, metriche e dati degli eventi.
Integrazioni di Zabbix
Il catalogo ufficiale delle integrazioni di Zabbix elenca 1.986 soluzioni di 559 marchi, tra cui Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure e Google Cloud. Zabbix offre anche un'API JSON-RPC basata su HTTP per integrazioni personalizzate.
Pros and Cons
Pros:
- Correla gli eventi nei log con lo stato della rete
- I controlli SNMP coprono switch e dispositivi di rete
- Gli avvisi e il rilevamento flessibili riducono i controlli manuali
Cons:
- L'analisi dei log è più limitata rispetto a quella di Splunk
- La configurazione dei trigger e delle espressioni regolari richiede un intervento pratico
 Ideale per il monitoraggio delle transazioni aziendali dall'inizio alla fine
- Prova gratuita di 30 giorni
- Da $6/mese (con fatturazione annuale)
Visit WebsiteCustomer Rating:4.3/5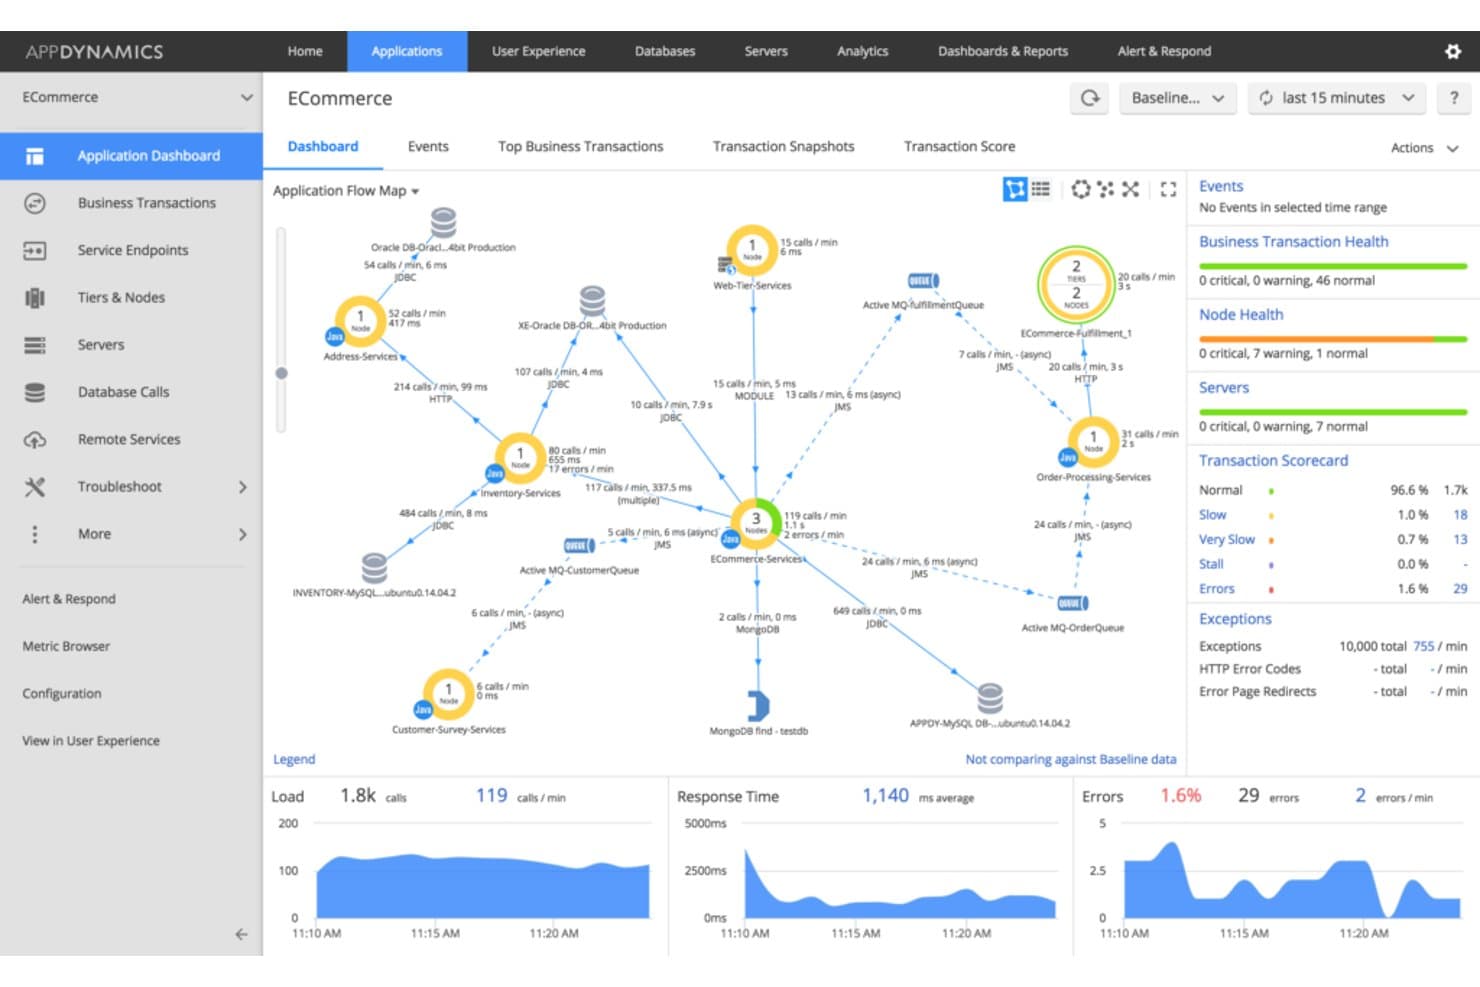
AppDynamics visualizza in tempo reale il flusso delle applicazioni e le metriche delle prestazioni. AppDynamics è una piattaforma di monitoraggio delle prestazioni delle applicazioni per i team IT aziendali, che li aiuta a collegare lo stato di salute delle applicazioni e dell'infrastruttura all'impatto sul business e a diagnosticare i problemi in ambienti complessi.
Per chi è più adatto AppDynamics?
AppDynamics è adatto ai team aziendali che si occupano di applicazioni e operazioni e che devono tracciare le transazioni aziendali attraverso servizi distribuiti e individuare con precisione dove le richieste rallentano o non vanno a buon fine.
Perché ho scelto AppDynamics
Ho scelto AppDynamics, ideale per il monitoraggio delle transazioni aziendali dall'inizio alla fine, come alternativa a Splunk perché segue le richieste attraverso servizi distribuiti. Le mappe del flusso delle transazioni mostrano il percorso delle richieste di acquisto, mentre le istantanee espongono i dettagli delle chiamate a livello di codice quando la latenza aumenta. Utilizzo questa visualizzazione per ricondurre i rallentamenti a un livello applicativo, a un database o a un servizio a valle.
Funzionalità principali di AppDynamics
- Monitoraggio dell'infrastruttura: Visualizza le metriche dei server, i processi e l'utilizzo delle risorse insieme alle prestazioni delle applicazioni.
- Monitoraggio dei database: Esamina lo stato di salute dei database, le prestazioni delle query e i tempi di attesa.
- Monitoraggio degli utenti reali del browser: Tieni traccia dei tempi di caricamento delle pagine e delle interazioni degli utenti nelle applicazioni web.
- Monitoraggio degli utenti reali da dispositivi mobili: Monitora gli arresti anomali delle applicazioni mobili, le richieste di rete e le metriche delle prestazioni.
Integrazioni di AppDynamics
AppDynamics documenta nove moduli di integrazione integrati, tra cui Atlassian Jira, ServiceNow, Splunk, Scalyr e Rookout. Fornisce inoltre API REST per integrazioni personalizzate e l'automazione.
Pros and Cons
Pros:
- Le istantanee delle transazioni espongono i grafici completi delle chiamate
- Gli avvisi di riferimento aiutano a individuare con precisione i cambiamenti nelle prestazioni
- Il contesto aziendale collega lo stato di salute delle applicazioni ai risultati
Cons:
- I cruscotti possono caricarsi lentamente
- Il monitoraggio JavaScript richiede l'inserimento manuale del codice
Learn more about AppDynamics: Ideale per il monitoraggio delle prestazioni delle applicazioni
- Piano gratuito disponibile
- $99/utente/mese, fatturato annualmente
Visit WebsiteCustomer Rating:4.3/5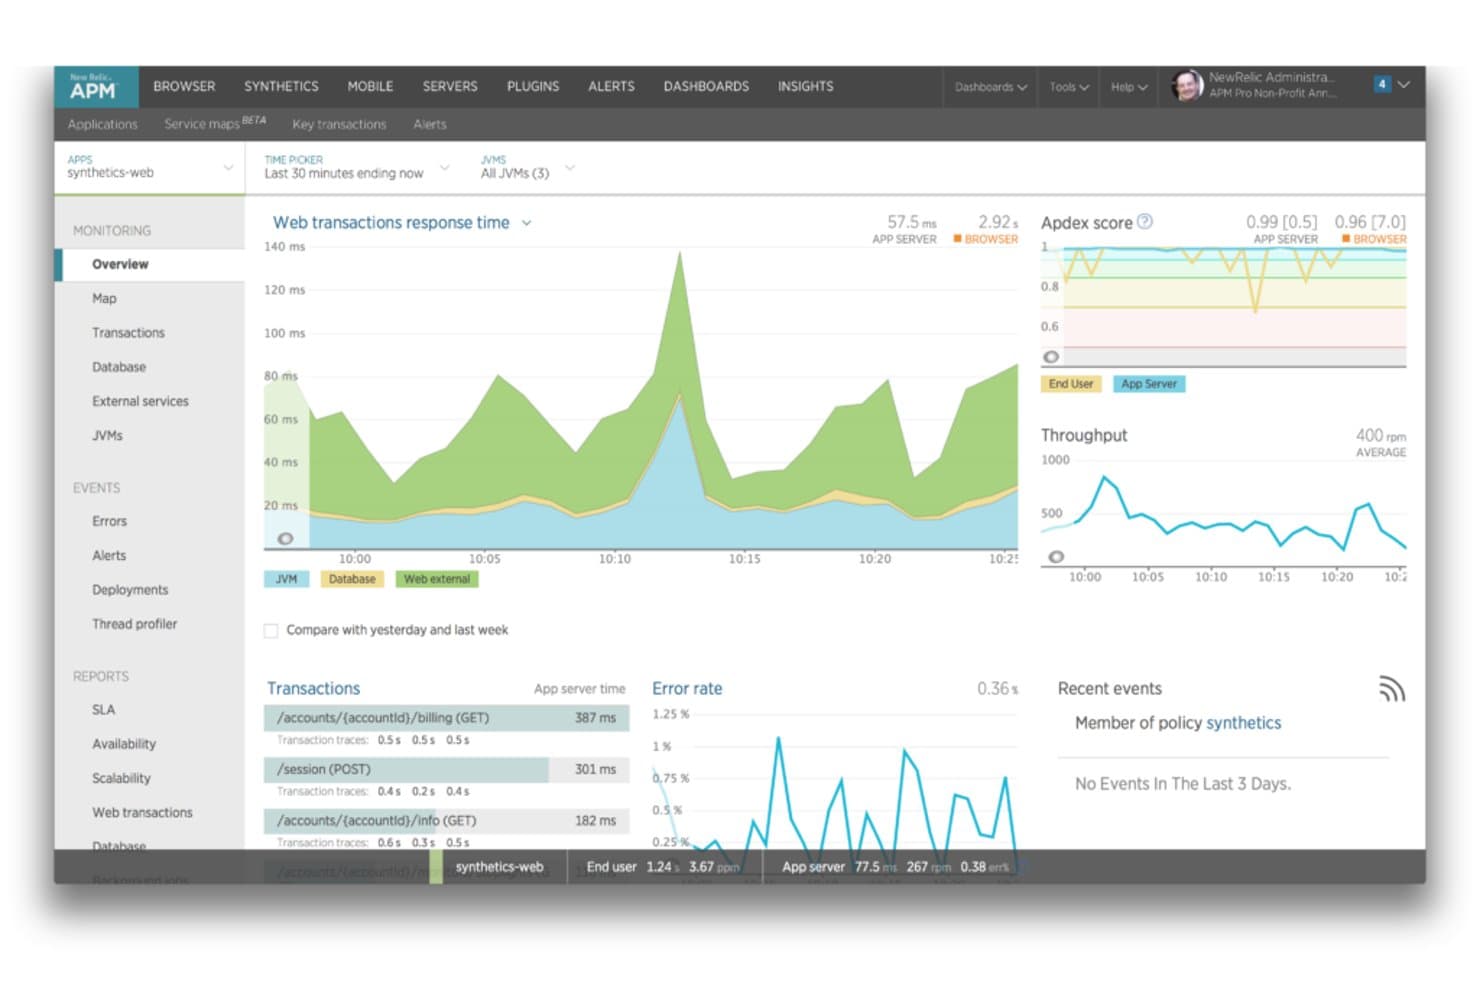
New Relic mostra le prestazioni delle applicazioni in tempo reale, le transazioni e i tassi di errore. New Relic è una piattaforma di osservabilità per i team IT e operativi che riunisce i dati dei log con la telemetria delle applicazioni per analizzare gli incidenti e diagnosticare i problemi di prestazioni.
Per chi è più adatto New Relic?
New Relic è adatto ai team di ingegneria e operativi che devono monitorare le prestazioni delle applicazioni, tracciare i problemi tra i servizi e diagnosticare gli incidenti in produzione.
Perché ho scelto New Relic
Ho scelto New Relic, ideale per il monitoraggio delle prestazioni delle applicazioni, come concorrente di Splunk da tenere sotto controllo. Riunisce i log con la telemetria delle applicazioni, così posso analizzare una richiesta lenta tracciandone il percorso tra i servizi e controllando i dati di log correlati.
Funzionalità principali di New Relic
- Modelli dei log: Raggruppa i messaggi simili per individuare gli eventi ricorrenti e le variazioni nel volume dei log.
- Flusso in tempo reale: Visualizza i messaggi di log in arrivo in tempo reale, con un'opzione per concentrarsi su una query.
- Analisi al momento della query: Estrai attributi temporanei dai messaggi di log nell'interfaccia Logs senza scrivere espressioni regex o modelli Grok.
- Avvisi sui log: Crea condizioni di avviso dalle ricerche nei log utilizzando NRQL.
Integrazioni di New Relic
New Relic supporta integrazioni con AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty e ServiceNow. Offre inoltre API e lo strumento di integrazione Flex per inviare dati personalizzati alla piattaforma.
Pros and Cons
Pros:
- Correla i log con le tracce e gli errori
- Le tracce distribuite individuano con precisione gli endpoint dei servizi lenti
- L'analisi al momento della query estrae gli attributi senza regex
Cons:
- Le query NRQL possono caricarsi lentamente
- La navigazione nella dashboard può risultare disordinata
Learn more about New Relic: Ideale per l'analisi dei dati delle macchine cloud-native
- Prova gratuita di 14 giorni
- $108/user/month, con fatturazione annuale
Visit WebsiteCustomer Rating:4.3/5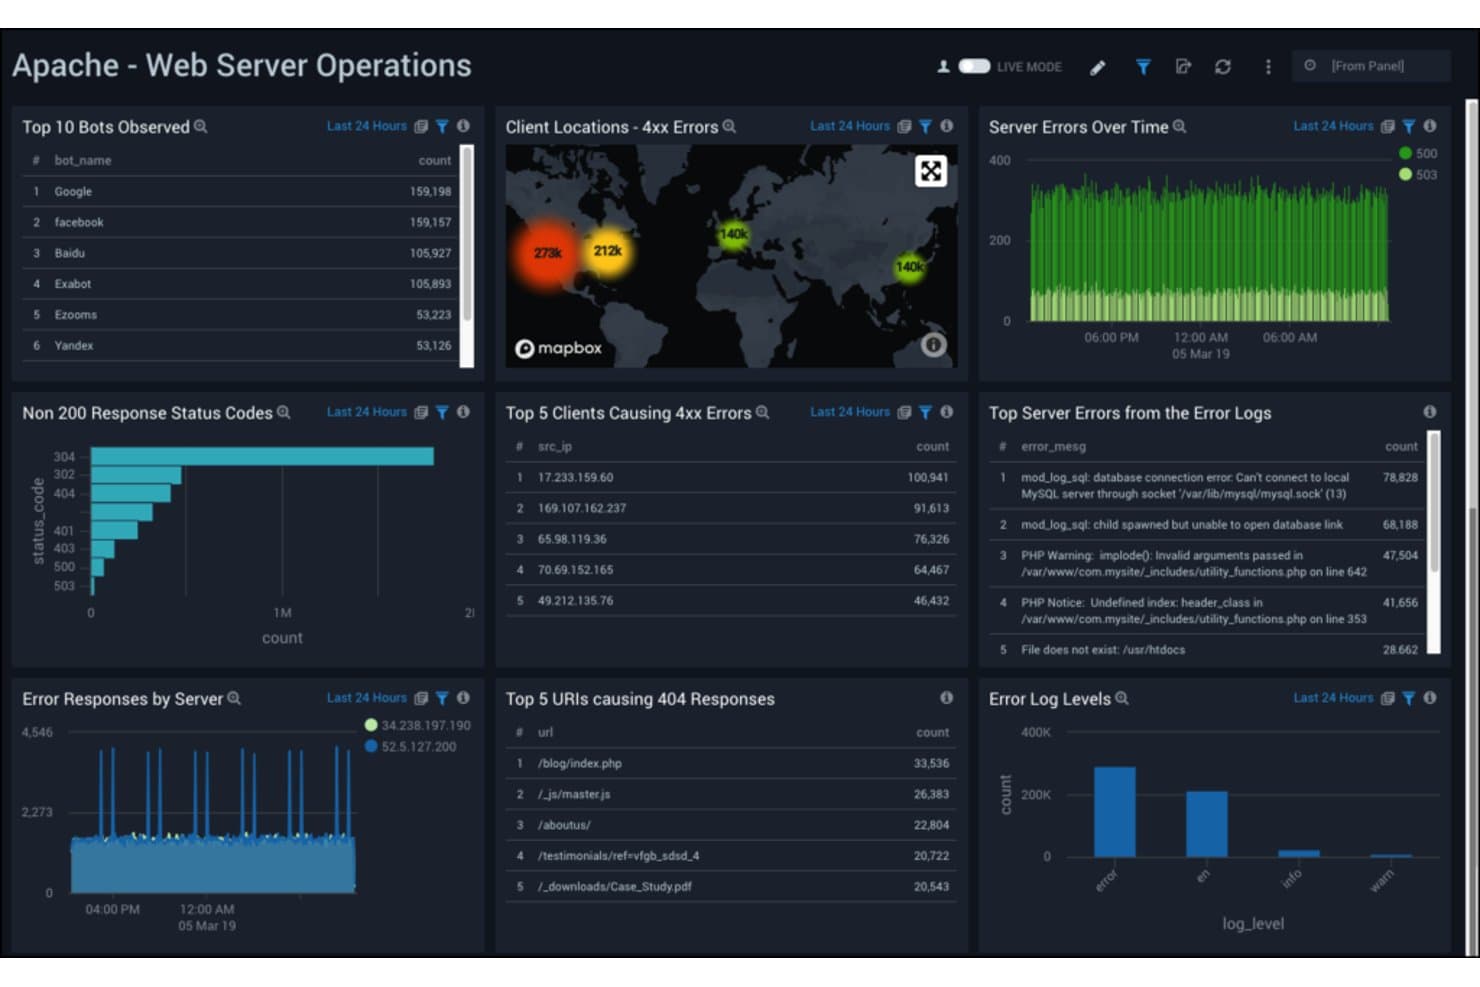
I monitor di Sumo Logic rilevano in tempo reale gli errori del server web Apache e l'attività dei bot. Sumo Logic è una piattaforma di gestione dei log basata sul cloud per i team IT e di sicurezza che devono analizzare i dati delle macchine, risolvere i problemi dei servizi distribuiti e monitorare l'infrastruttura come alternativa a Splunk.
Per chi è più adatto Sumo Logic?
Sumo Logic è adatto ai team DevOps e delle operazioni di sicurezza che analizzano la telemetria delle applicazioni e delle infrastrutture cloud-native.
Perché ho scelto Sumo Logic
Ho scelto Sumo Logic perché le sue funzionalità di analisi dei dati delle macchine cloud-native mi aiutano a esaminare i problemi dei servizi distribuiti. LogReduce raggruppa i messaggi di log simili per evidenziare gli schemi, mentre le query sulla telemetria cloud aiutano a tracciare un incidente dagli errori dell'applicazione ai segnali dell'infrastruttura.
Funzionalità principali di Sumo Logic
- Estrazione dei campi: Crea regole per analizzare i campi dei messaggi di log in arrivo.
- Pannelli di controllo: Crea pannelli che visualizzano i dati dei log e le metriche.
- Monitoraggio e avvisi: Imposta condizioni che attivano notifiche quando i dati dei log corrispondono alle soglie definite.
- Visualizzazioni pianificate: Esegui query salvate secondo una pianificazione e memorizza i relativi risultati per utilizzarli in seguito.
Integrazioni di Sumo Logic
Il catalogo delle app di Sumo Logic elenca le integrazioni per centinaia di fornitori e prodotti, tra cui AWS, Azure, Google Cloud, Kubernetes, Datadog e GitHub. I tipi di integrazione variano e includono app, raccoglitori e origini dati, integrazioni Cloud SIEM, connettori di automazione e webhook; è disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- L'analisi cloud-native non richiede un'infrastruttura di logging
- LogReduce raggruppa i messaggi simili in schemi
- Log, metriche e tracce unificati facilitano la diagnosi
Cons:
- La sintassi avanzata delle query rallenta l'inserimento iniziale
- Le ricerche su intervalli temporali estesi possono ritardare gli avvisi
 Ideale per esigenze complete di elaborazione cloud
- Piano gratuito disponibile
- $8.50/user/month
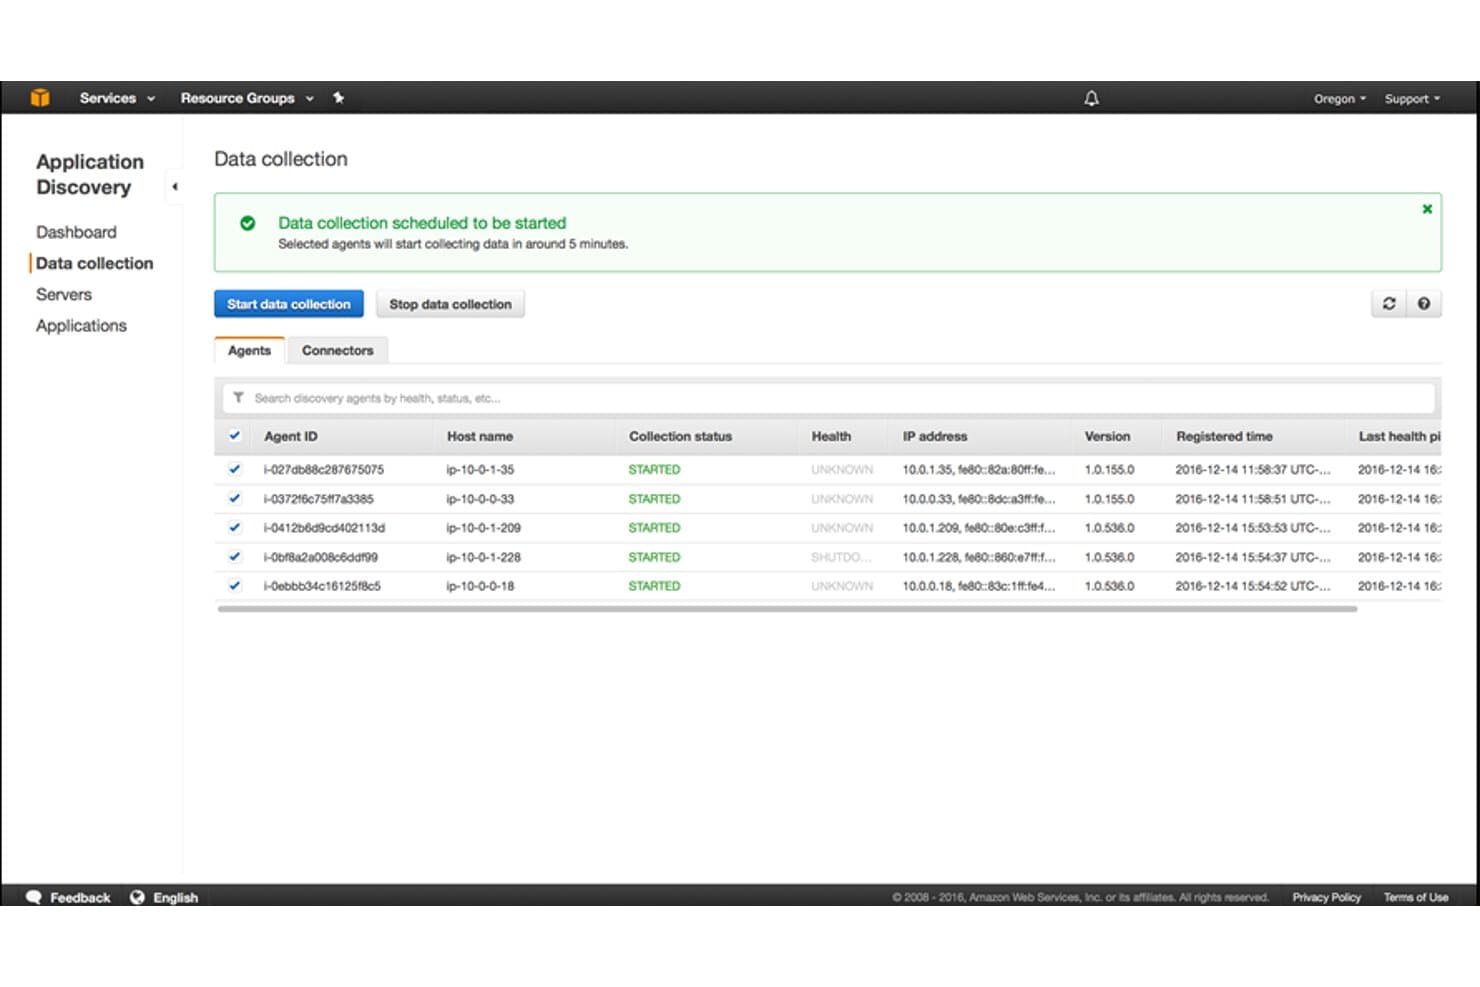
AWS Application Discovery Service monitora la raccolta di dati basata su agenti tra i server. Amazon Web Services (AWS) offre ai team infrastrutturali servizi cloud e strumenti di monitoraggio nativi come Amazon CloudWatch per raccogliere metriche, registri e tracce tra i carichi di lavoro, aiutandoli a investigare gli incidenti e monitorare i sistemi distribuiti.
Per chi è più indicato Amazon Web Services (AWS)?
AWS è adatto ai team IT di organizzazioni in crescita che necessitano di un'infrastruttura cloud per carichi di lavoro diversi, dall'hosting delle applicazioni all'archiviazione dei dati.
Perché ho scelto Amazon Web Services (AWS)
Ho scelto Amazon Web Services (AWS) perché risponde all'esigenza di essere “Ideale per esigenze complete di elaborazione cloud” e mantiene l'osservabilità vicina ai carichi di lavoro cloud. Amazon CloudWatch raccoglie metriche, registri e tracce, mentre gli allarmi aiutano a segnalare il degrado dei servizi tra le applicazioni distribuite. Apprezzo la disponibilità di questi segnali per l'investigazione degli incidenti insieme all'infrastruttura AWS.
Caratteristiche principali di Amazon Web Services (AWS)
- Cronologia della configurazione: AWS Config registra le modifiche alle risorse e consente di esaminare le cronologie delle configurazioni.
- Regole di conformità: AWS Config valuta le risorse in base alle regole e segnala le configurazioni non conformi.
- Cronologia delle attività API: AWS CloudTrail registra le attività dell'account, inclusi gli eventi di gestione, per finalità di verifica e investigazione.
- Eventi sull'integrità dei servizi: AWS Health Dashboard mostra i problemi dei servizi e le modifiche pianificate rilevanti per il tuo account.
Integrazioni di Amazon Web Services (AWS)
Amazon CloudWatch supporta integrazioni native con oltre 90 servizi AWS, tra cui Amazon EC2, Amazon EKS, AWS CloudTrail e Amazon VPC Flow Logs. Le pipeline di CloudWatch offrono inoltre integrazioni dirette con i registri di verifica di GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB e Slack, oltre alle API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Metriche, registri e tracce in un unico servizio
- Gli allarmi segnalano rapidamente il degrado dei servizi
- Monitoraggio affidabile tra i carichi di lavoro AWS
Cons:
- Le ricerche nei registri possono risultare macchinose
- L'acquisizione di volumi elevati di registri può aumentare i costi
Learn more about Amazon Web Services (AWS):
Altri concorrenti di Splunk
Ecco alcuni concorrenti aggiuntivi di Splunk che non sono entrati nella mia selezione, ma che vale comunque la pena valutare:
- 11ElasticIdeale per ricerche scalabili e visualizzazione dei dati
- 12Logz.ioIdeale per l'analisi dei log basata sull'IA
- 13Mezmo Log AnalysisIdeale per una gestione dei log snella
Recensioni correlate
- Strumenti di monitoraggio DevOps
- Software di risposta agli incidenti
- Strumenti di monitoraggio dell'infrastruttura
Come Valuto i Competitor di Splunk
Divido la mia valutazione in requisiti di base imprescindibili—ingestione log in tempo reale, ricerca interrogabile e allerta—per poi approfondire fattori differenzianti come il prezzo per GB, la profondità SIEM e la flessibilità di implementazione.
Funzionalità Core (Requisiti Fondamentali per Questa Lista)
Quando seleziono gli strumenti per la mia lista, li valuto su una scala da 0 (la funzionalità non è presente) a 5 (eccelle in quest'area) per ciascuna funzionalità core elencata di seguito. Poi calcolo il punteggio totale dello strumento in percentuale. Ogni tool deve raggiungere un punteggio totale minimo del 75% per essere incluso.
- Ingestione e Indicizzazione dei Log: Valuto quanto bene uno strumento gestisce ingestioni ad alto volume e da fonti multiple—come syslog da dispositivi di rete, log da container Kubernetes ed eventi cloud trail, tutto in arrivo quasi in tempo reale.
- Ricerca e Linguaggio di Query: Che sia una sintassi pipeline come quella di Datadog o un approccio basato su SQL come CrowdStrike, cerco un linguaggio di query abbastanza espressivo da correlare eventi tra host e servizi.
- Dashboard e Visualizzazione: Ogni tool dovrebbe permettere di creare dashboard personalizzati con capacità di approfondimento, così che il team NOC possa passare da una vista generale dello stato del servizio ai singoli log in pochi clic.
- Allerta e Rilevamento delle Anomalie: Verifico la presenza di allerta configurabili e multi-canale—almeno soglie basate su regole, con rilevamento anomalie tramite ML come fattore distintivo per catturare problemi come picchi insoliti di login.
- Sicurezza e Monitoraggio della Conformità: Gli strumenti devono supportare la correlazione eventi in stile SIEM e fornire template di report per la conformità a framework come PCI-DSS e SOC 2, non solo ricerca sui log grezzi.
- Scalabilità e Integrazioni: Esamino quanto bene la piattaforma scala con la crescita dei dati e se si integra con gli strumenti già utilizzati dai team, da AWS e Azure fino a ServiceNow e PagerDuty.
Dopo aver stilato una lista di strumenti che soddisfano questi criteri, considero cosa distingue ciascuna piattaforma.
Fattori Differenzianti (Cosa Distingue i Vendor)
Ecco come confronto i vari vendor:
Funzionalità Distintive
Il supporto a OpenTelemetry è importante perché permette al team di cambiare vendor o aggiungere nuove fonti dati senza dover riscrivere le instrumentation. Valuto anche se una piattaforma offre analisi delle cause profonde tramite ML—durante un’interruzione a cascata, tool come Elastic e Datadog possono evidenziare anomalie correlate più rapidamente rispetto a ricerche manuali. Il pricing basato sull’uso è un altro fattore chiave, poiché molti team passano da Splunk per avere costi più prevedibili con l’aumentare dei volumi di dati.
Oltre le Funzionalità
La flessibilità di implementazione è un altro elemento cruciale—verifico se la piattaforma supporta modelli SaaS, self-hosted e ibridi, dato che i team in settori regolamentati spesso necessitano di opzioni on-premise o air-gapped. Anche il supporto alla migrazione conta. Strumenti come Cribl ed Elastic offrono utilità di traduzione SPL che facilitano il passaggio da Splunk, mentre altri forniscono servizi di migrazione dedicati. Valuto inoltre certificazioni di conformità come SOC 2, HIPAA e FedRAMP, soprattutto per i team che gestiscono carichi di lavoro sensibili dove una certificazione mancante può essere un ostacolo insormontabile.
Perché cercare un concorrente di Splunk?
Splunk è una potente piattaforma che raccoglie, indicizza e analizza i dati delle macchine. Questo software è prezioso per aziende di qualsiasi dimensione, in particolare per quelle che mirano a trasformare i dati grezzi delle macchine in informazioni utili per migliorare l'intelligence operativa.
Tuttavia, sebbene Splunk eccella nel suo ambito, alcuni utenti potrebbero cercare alternative per diversi motivi: forse desiderano un'attenzione più specialistica, hanno bisogno di strutture tariffarie diverse o preferiscono un'interfaccia più adatta al flusso di lavoro del proprio team. Pertanto, trovare un concorrente di Splunk diventa una ricerca di una soluzione che risponda in modo più preciso alle loro esigenze e circostanze specifiche.
Funzionalità principali di Splunk
Ecco alcune delle funzionalità principali di Splunk, per aiutarti a mettere a confronto ciò che offrono le soluzioni alternative:
- Integrazioni delle app: Puoi estendere l'utilizzo di Splunk aggiungendo app predefinite per servizi come AWS, Microsoft o Kubernetes.
- Ricerca e analisi in tempo reale: Puoi cercare e analizzare i log man mano che i dati arrivano, aiutando il tuo team a individuare rapidamente i problemi.
- Avvisi personalizzati: Puoi impostare avvisi che si attivano quando compaiono determinati schemi, così non devi monitorare tutto manualmente.
- Strumenti di visualizzazione dei dati: Puoi trasformare i dati grezzi in grafici e dashboard per facilitare la comprensione delle tendenze da parte del tuo team.
- Kit di strumenti per l'apprendimento automatico: Puoi creare modelli che rilevano schemi e attività insolite senza dover programmare tutto da zero.
- Aggregazione dei log: Il tuo team può raccogliere i log da molte fonti in un unico posto, risparmiando tempo quando cerca di risolvere i problemi.
- Rilevamento delle anomalie: Puoi individuare automaticamente i dati che sembrano anomali, contribuendo a rilevare tempestivamente i rischi per la sicurezza.
- Input di dati flessibili: Puoi inserire dati da file, API o servizi cloud, scegliendo la soluzione più adatta alla tua configurazione.
- Controllo degli accessi basato sui ruoli: Puoi gestire chi può vedere cosa, mantenendo al sicuro i dati sensibili del tuo team.
Riepilogo
In conclusione, scegliere la migliore alternativa a Splunk richiede una conoscenza approfondita delle esigenze specifiche della tua organizzazione. Lo strumento ideale dovrebbe offrire un software completo per la gestione dei log, monitoraggio in tempo reale, acquisizione affidabile dei dati e un'ampia gamma di integrazioni. Inoltre, è necessario garantire facilità d'uso e un'assistenza clienti efficace.
Punti chiave:
- Comprendi le tue esigenze: Ogni organizzazione ha requisiti unici. Voglio che tu sappia che comprendere ciò di cui hai bisogno da uno strumento di gestione e monitoraggio dei log è il primo passo per prendere una decisione informata. Questo può spaziare dalle funzionalità di analisi avanzate alla necessità di integrazioni specifiche.
- Dai priorità all'usabilità: Uno strumento efficace dovrebbe essere facile da usare. Cerca una dashboard intuitiva, risorse efficienti per l'inserimento degli utenti e un'assistenza clienti affidabile, così da garantirne l'adozione e l'utilizzo all'interno della tua organizzazione.
- Considera la scalabilità: Le tue esigenze relative ai dati cresceranno nel tempo. Pertanto, lo strumento che scegli dovrebbe poter crescere insieme a te, gestendo senza difficoltà volumi di dati maggiori e mantenendo lo stesso livello di prestazioni.