La cybersicurezza si riferisce alle pratiche e alle tecniche utilizzate per proteggere sistemi, reti e programmi da attacchi digitali, accessi non autorizzati o danni. Comprende un'ampia gamma di pratiche progettate per salvaguardare l'integrità, la riservatezza e la disponibilità dei dati su diverse piattaforme digitali.
L'obiettivo della cybersicurezza è proteggere le informazioni sensibili da minacce informatiche come hacking, phishing, malware e ransomware, garantendo la sicurezza e la privacy dei dati in un mondo sempre più connesso.
In questa guida esamineremo gli aspetti fondamentali della cybersicurezza e il modo in cui i responsabili tecnologici possono aiutare i propri team a superare le sfide di sicurezza più comuni.
Introduzione alla cybersicurezza
La cybersicurezza prevede l'implementazione di misure difensive come firewall, software antivirus e sistemi di rilevamento delle intrusioni, oltre all'impiego di strategie per la gestione dei rischi, il recupero dei dati e la formazione degli utenti.
È già un settore importante e sta crescendo rapidamente. Secondo un sondaggio condotto da KPMG, il 18% degli amministratori delegati intervistati ritiene che la criminalità informatica sarà la principale minaccia alla crescita della propria organizzazione nel 2025.
Sebbene l'implementazione delle migliori misure di sicurezza non garantisca l'immunità da questi incidenti, l'adozione di determinate precauzioni può ridurne significativamente la probabilità. Anche selezionare il miglior fornitore di servizi di cybersicurezza per proteggere la propria azienda è fondamentale.
Minacce comuni alla cybersicurezza
Le minacce informatiche si presentano in molte forme. I rischi includono la possibilità che un malware cancelli l'intero sistema, che un intruso acceda ai file e li modifichi, che il computer venga utilizzato come strumento per lanciare attacchi contro altri soggetti o che qualcuno rubi i dati della carta di credito per effettuare transazioni non autorizzate. Le soluzioni tecniche come i software di cybersicurezza, i firewall e i sistemi di controllo degli accessi continuano ad avere un ruolo importante. Tuttavia, è altrettanto essenziale considerare l'elemento umano. Un approccio pragmatico alla cybersicurezza affronta sia gli aspetti tecnici sia quelli umani.
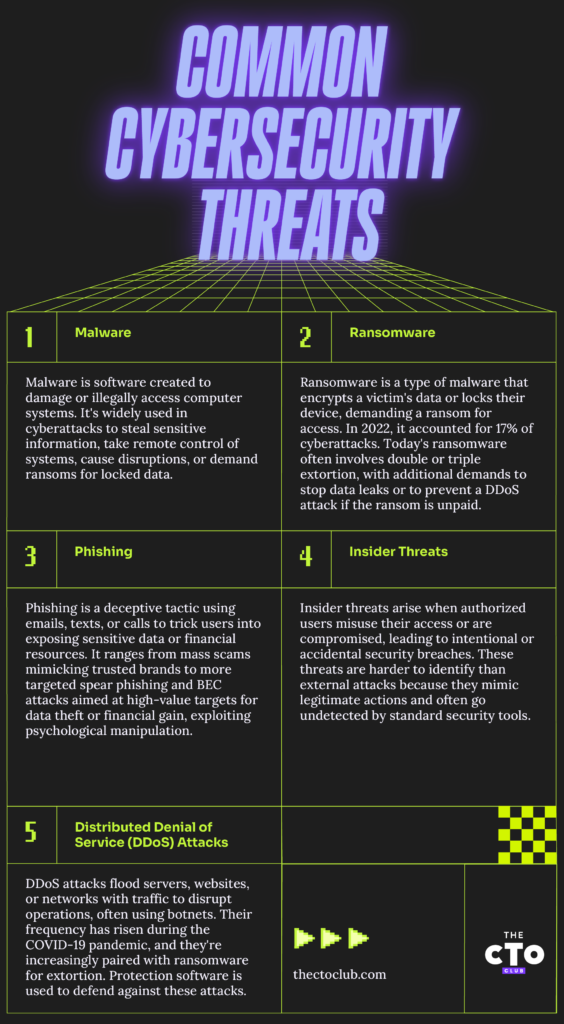
- Malware, contrazione di "software dannoso", indica qualsiasi software o programma informatico progettato deliberatamente per danneggiare un sistema informatico o i suoi utenti. È un elemento comune nella maggior parte degli attacchi informatici contemporanei. Il malware viene creato e distribuito da hacker e criminali informatici per accedere illegalmente ai sistemi informatici e alle informazioni sensibili, controllare da remoto i sistemi informatici, interromperne o danneggiarne il funzionamento oppure tenere in ostaggio dati e sistemi chiedendo un riscatto...
- Ransomware è un malware che blocca i dati o il dispositivo della vittima, minacciando di mantenerli inaccessibili o, peggio ancora, finché non viene pagato un riscatto. L'IBM Security X-Force Threat Intelligence Index 2023 riferisce che gli attacchi ransomware hanno costituito il 17% di tutti gli attacchi informatici nel 2022. I ransomware moderni sono più gravi delle loro prime versioni. Inizialmente, il ransomware richiedeva un unico riscatto per ottenere le chiavi di decrittografia. Tuttavia, gli attacchi attuali spesso prevedono una doppia estorsione, con la richiesta di un ulteriore riscatto per impedire la divulgazione o la pubblicazione dei dati della vittima. Alcuni arrivano persino a una tripla estorsione, minacciando un attacco di negazione del servizio distribuita (DDoS, spiegato di seguito) se il riscatto non viene pagato.
- Phishing comprende email, messaggi di testo o chiamate ingannevoli che inducono gli utenti a scaricare malware, divulgare informazioni sensibili o inviare denaro per errore. Sono comuni le truffe di phishing di massa: messaggi fraudolenti diffusi provenienti da marchi apparentemente affidabili, che invitano i destinatari ad aggiornare le password o i dati della carta di credito. Le forme di phishing più avanzate, come lo spear phishing e la compromissione della posta elettronica aziendale (BEC), prendono di mira individui o gruppi specifici per ottenere dati di grande valore o profitti finanziari significativi. Il phishing è una forma di ingegneria sociale in cui la manipolazione psicologica viene utilizzata per indurre le persone a prendere decisioni dannose.
- Minacce interne derivano da utenti autorizzati (dipendenti, collaboratori, partner commerciali) che utilizzano il proprio accesso in modo improprio, intenzionalmente o inavvertitamente, oppure i cui account sono stati compromessi da criminali informatici. Le minacce interne sono più difficili da rilevare rispetto a quelle esterne perché appaiono come attività legittime e non sono visibili alle tradizionali misure di sicurezza, come i software antivirus e i firewall.
- Attacchi di negazione del servizio distribuita (DDoS) mirano a spegnere server, siti web o reti sovraccaricandoli di traffico, generalmente proveniente da una botnet, ovvero un gruppo di sistemi infetti controllati da remoto da criminali informatici. La frequenza degli attacchi DDoS è aumentata durante la pandemia di COVID-19. Gli aggressori combinano sempre più spesso gli attacchi DDoS con attacchi ransomware oppure sfruttano la minaccia di un attacco DDoS per estorcere pagamenti di riscatti. I software di protezione dagli attacchi DDoS contribuiscono a creare un'immunità digitale.
Perché la cybersicurezza è importante per il SaaS
Negli ultimi anni, gli attacchi informatici sono diventati più frequenti e più costosi. Secondo IBM, il costo medio di una violazione dei dati nel 2025 è stato di 4,45 milioni di dollari, con un aumento di circa il 15% negli ultimi tre anni. Gli attacchi ransomware sono ancora più costosi, con costi medi superiori a 5 milioni di dollari, senza includere l'eventuale riscatto che la vittima sceglie di pagare.
In qualità di responsabile tecnologico, è fondamentale considerare la tua infrastruttura SaaS quando implementi le politiche di sicurezza informatica. I criminali informatici prendono spesso di mira le piattaforme SaaS per il potenziale di elevati guadagni. Ad esempio, Team TNT ha utilizzato malware per accedere ad alcuni cluster Kubernetes configurati in modo errato e ha compromesso 50.000 indirizzi IP.
Per i tuoi clienti, il vantaggio del SaaS consiste nel fatto che non devono preoccuparsi della manutenzione e degli aggiornamenti. Un approccio diligente alla sicurezza informatica è essenziale per mantenere questa promessa.
Componenti fondamentali della sicurezza informatica
Una buona struttura di sicurezza informatica deve coprire cinque aree fondamentali. Acquisisci familiarità con questi componenti e cerca di includerli tutti nell'ambito di un approccio olistico alla sicurezza.
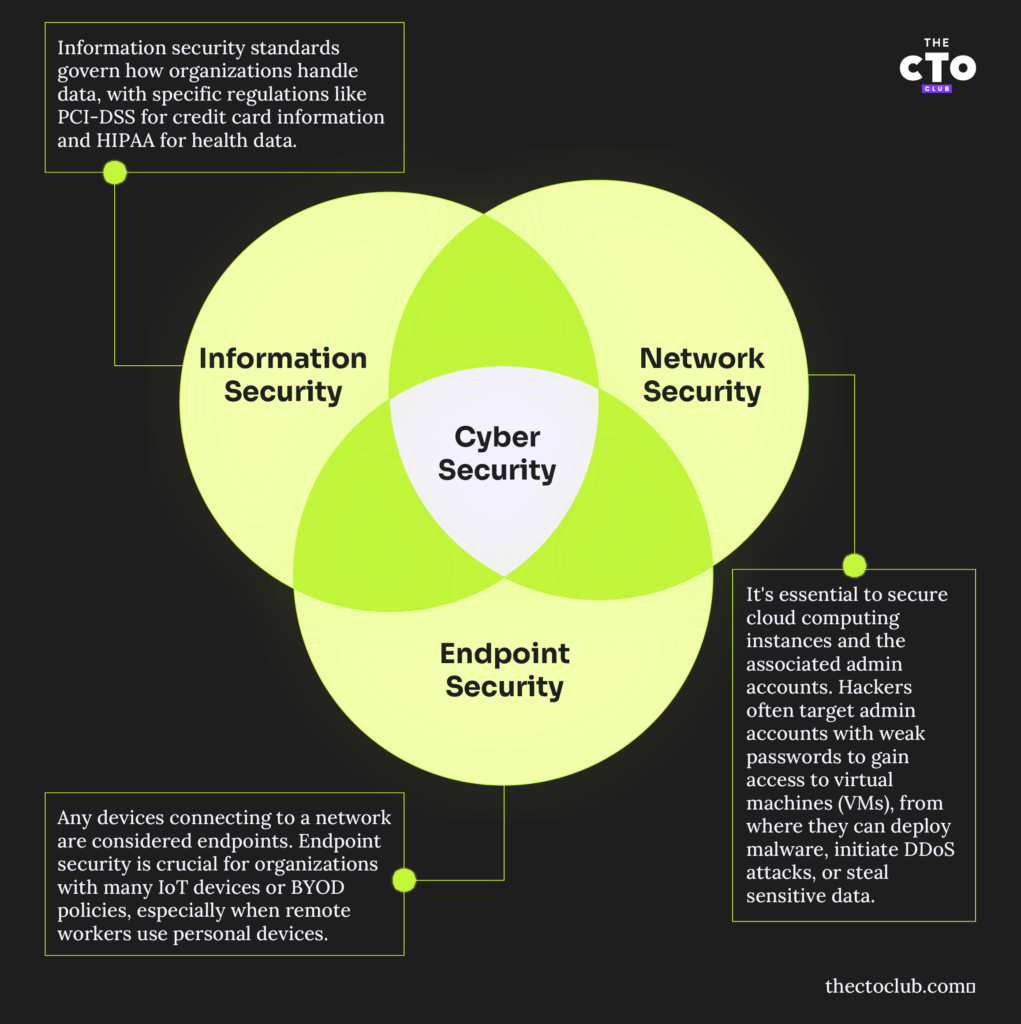
Sicurezza di rete
La sicurezza di rete riguarda la tua rete fisica e tutti i dispositivi che vi si connettono. Comprende dispositivi mobili, Internet delle cose, server e computer portatili. Proteggere le reti wireless, utilizzare VPN o altre forme di comunicazione crittografata e configurare i firewall sono tutti elementi fondamentali di una politica di sicurezza di rete.
Sicurezza delle informazioni
Il modo in cui la tua organizzazione raccoglie, archivia e trasmette i dati è regolato dagli standard di sicurezza delle informazioni, ad esempio PCI-DSS per i dati delle carte di credito o HIPAA per i dati relativi alla salute. È probabile che la tua organizzazione abbia già dedicato molta attenzione agli standard pertinenti. Una revisione della sicurezza informatica può mettere in evidenza eventuali carenze nel modo in cui i dati vengono archiviati e trasferiti.
Have an account? Log In
Sicurezza dei dispositivi terminali
Qualsiasi dispositivo che si connette a una rete è considerato un dispositivo terminale. Per le organizzazioni che dispongono di molti dispositivi IoT o adottano politiche BYOD, la sicurezza dei dispositivi terminali è una questione particolarmente urgente. Considera l'esempio di un'organizzazione che consente ai lavoratori da remoto di utilizzare i propri computer portatili e smartphone. Se il computer portatile di un dipendente viene infettato da un ransomware, questo potrebbe diffondersi alle unità di rete a cui il dipendente ha accesso, causando notevoli interruzioni.
Sicurezza del cloud
Proteggere le tue istanze di informatica nel cloud e gli account amministrativi della piattaforma cloud è fondamentale. È noto che gli hacker cercano account amministrativi con password deboli e utilizzano tali account per concedersi l'accesso alle VM che vi operano, così da poter successivamente distribuire software dannoso, lanciare attacchi DDOS o cercare dati sensibili da sottrarre.
Sicurezza a fiducia zero
La sicurezza a fiducia zero è una struttura di sicurezza informatica che elimina la fiducia implicita e richiede la verifica continua di tutti gli utenti, dispositivi e applicazioni. Impone un'autenticazione rigorosa dell'identità, l'accesso con il privilegio minimo e il monitoraggio in tempo reale per ridurre al minimo i rischi per la sicurezza e impedire i movimenti laterali in caso di violazione.
Tra i principi fondamentali rientrano l'autenticazione a più fattori (MFA), la micro-segmentazione e le valutazioni automatizzate dei rischi per rilevare e mitigare le minacce. Mentre le organizzazioni passano ad ambienti cloud e ibridi, la sicurezza a fiducia zero migliora la sicurezza dei dati, la conformità normativa e la visibilità complessiva sui sistemi IT.
Sicurezza delle applicazioni
Il software per la sicurezza delle applicazioni copre le vulnerabilità del giorno zero, le applicazioni configurate in modo errato o i sistemi operativi privi di aggiornamenti correttivi. Alcuni problemi comuni includono:
- Gestione impropria degli accessi (ad esempio, assegnare agli utenti più privilegi di quelli necessari)
- Mancato utilizzo dell'autenticazione a più fattori
- Mancata applicazione di password o politiche robuste per bloccare un account dopo diversi tentativi di accesso non riusciti/non autorizzati
- Impiego di troppo tempo per modificare/revocare i privilegi dei dipendenti che lasciano l'organizzazione
Se stai integrando nuove applicazioni o servizi cloud di terze parti nei tuoi flussi di lavoro, esamina le tue politiche per confermare che continuino a coprire ogni componente.
Principali tecnologie di sicurezza informatica
- Firewall: Agiscono come barriera tra le reti interne affidabili e le reti esterne non affidabili, come Internet.
- Software antivirus e antimalware: Rilevano, prevengono e rimuovono software dannosi come virus, worm e ransomware.
- Sistemi di rilevamento e prevenzione delle intrusioni (IDPS): Monitorano il traffico di rete alla ricerca di attività sospette e minacce note, avvisando il personale addetto alla sicurezza di potenziali violazioni.
- Crittografia: Protegge i dati convertendoli in codice illeggibile durante la trasmissione o l'archiviazione, garantendo che solo le parti autorizzate possano accedervi.
- Reti private virtuali (VPN): Creano una connessione sicura su Internet, migliorando la privacy e la sicurezza, soprattutto per il lavoro da remoto.
- Autenticazione a più fattori (MFA): Richiede diverse forme di verifica prima di concedere l'accesso, riducendo significativamente il rischio di accessi non autorizzati.
- Gestione delle informazioni e degli eventi di sicurezza (SIEM): Fornisce analisi in tempo reale degli avvisi di sicurezza generati dalle applicazioni e dall'hardware di rete.
- Prevenzione della perdita di dati (DLP): Tecnologie che impediscono ai dati sensibili di lasciare la rete senza autorizzazione.
- Strumenti di sicurezza cloud: Proteggono i dati e le applicazioni ospitati negli ambienti cloud, inclusi i controlli degli accessi e le informazioni sulle minacce.
- Protezione degli endpoint: Protegge gli endpoint o i punti di accesso dei dispositivi degli utenti finali, come computer desktop, laptop e dispositivi mobili, dallo sfruttamento da parte di soggetti malintenzionati.
Il ruolo di un leader tecnologico nella sicurezza informatica
Nella tua carriera come leader della sicurezza informatica, è tua responsabilità assicurarti che i tuoi team comprendano l'importanza della sicurezza informatica, il motivo per cui le tue politiche sono strutturate in quel modo e che tali politiche siano allineate agli obiettivi aziendali.
Allineare la sicurezza informatica agli obiettivi aziendali
Gli stakeholder spesso considerano la sicurezza informatica un inconveniente o qualcosa a cui prestare solo un'attenzione di facciata. È più facile ottenere il consenso di questi manager quando ci si concentra sui risultati della propria politica. Ad esempio, prevenire gli attacchi migliora la disponibilità del servizio e aumenta la produttività.
Gestione efficiente delle risorse per la sicurezza
Le revisioni periodiche degli account e delle risorse presenti in una rete possono aumentare la velocità con cui vengono rilevate le violazioni. La rimozione delle applicazioni inutilizzate o lo spegnimento dei sistemi non più in uso riduce il numero di vettori di attacco disponibili per i soggetti malintenzionati.
Comunicare i protocolli e i rischi per la sicurezza
La formazione sulla consapevolezza è uno strumento prezioso per istruire i dipendenti a tutti i livelli sulla propria strategia di sicurezza informatica. Il personale che conosce gli strumenti di valutazione dei rischi per la sicurezza e ha ricevuto una formazione su phishing, trojan, virus e ransomware comprende meglio come proteggersi da tali minacce ed è meno incline a cadere vittima dei criminali informatici.
Tendenze emergenti nella sicurezza informatica
La sicurezza informatica è in continua evoluzione. Per garantire che la tua piattaforma SaaS rimanga resiliente alle minacce emergenti, tieniti aggiornato su queste tendenze.
Intelligenza artificiale & sicurezza
L'IA ha il potenziale per semplificare molte aree della sicurezza informatica. Probabilmente l'automazione completa non è una buona idea, soprattutto considerando quanto l'attuale generazione di modelli di apprendimento automatico possa essere “erroneamente sicura di sé”. Tuttavia, per il monitoraggio dei log e degli avvisi e per assistere il tuo team esistente di professionisti della sicurezza informatica, l'IA potrebbe essere preziosa.
Il ruolo della blockchain nella sicurezza informatica
La registrazione dei dati in un registro decentralizzato a cui è possibile solo aggiungere informazioni può essere vantaggiosa se è necessario che i dati siano immutabili. Tuttavia, le blockchain distribuite presentano numerose difficoltà. Innanzitutto, l'utilizzo di un registro distribuito e immutabile su una blockchain pubblica per i dati sensibili potrebbe non essere desiderabile. Inoltre, un singolo errore con le chiavi private potrebbe comportare rischi significativi per la continuità aziendale o la sicurezza. Le blockchain private e autorizzate possono risolvere alcuni di questi problemi, rappresentando un possibile compromesso.
L'ascesa dell'informatica quantistica
L'informatica quantistica potrebbe rendere obsoleti da un giorno all'altro molti algoritmi di crittografia diffusi. È forse la minaccia più significativa affrontata dall'intero settore IT. Nel 2022, il NIST ha annunciato quattro algoritmi crittografici resistenti alla tecnologia quantistica, mentre altri sono in fase di sviluppo. Inizia oggi a rendere le tue piattaforme a prova di futuro per evitare una crisi che potrebbe essere più vicina di quanto pensi.
Rilevamento e risposta estesi (XDR)
Il rilevamento e la risposta estesi (XDR) stanno guadagnando terreno con l'aumento della sofisticazione delle minacce informatiche. Gli strumenti di sicurezza tradizionali come SIEM ed EDR spesso hanno difficoltà a gestire dati frammentati e volumi elevati di avvisi, rendendo più difficile rilevare e rispondere agli attacchi. XDR semplifica la sicurezza integrando più livelli, automatizzando la correlazione delle minacce e consolidando i dati tra endpoint, reti e ambienti cloud.
Questo approccio migliora la visibilità, riduce i punti ciechi e fornisce un contesto più approfondito sulle potenziali minacce. Dando priorità ai rischi e migliorando la risposta agli incidenti, XDR aiuta i team di sicurezza informatica a rilevare, mitigare e prevenire gli incidenti di sicurezza in modo più efficace.
Consigli degli esperti per superare le sfide comuni della sicurezza informatica
Promuovere solide soluzioni di sicurezza non è sempre facile, ma affrontare queste sfide direttamente renderà più semplice ottenere la collaborazione interdipartimentale necessaria per fare in modo che le tue politiche abbiano successo.
Prevenire i guasti dei sistemi & gestire le emergenze
Un approccio proattivo alla prevenzione delle minacce informatiche è più efficace della gestione delle emergenze. Ad esempio, investire in una CDN per prevenire gli attacchi di negazione del servizio è più semplice che recuperare dai danni alla reputazione causati da un'interruzione.
More Articles
- Le 10 migliori aziende di sicurezza informatica di Chicago recensite nel 2026
- I 10 migliori fornitori di cybersicurezza per i servizi finanziari recensiti nel 2026
- I 10 migliori software di sicurezza informatica recensiti per il 2026
- Le 10 migliori soluzioni di cybersecurity recensite nel 2026
- Le 10 migliori aziende di cybersicurezza di Dallas recensite nel 2026
Abbattere i silos dei protocolli di sicurezza
Le reti complesse spesso portano alla creazione di silos e punti ciechi informativi. Cerca sempre di abbattere questi silos, raccogliendo quante più informazioni possibile per ottenere una visione completa delle potenziali minacce.
Allineare gli stakeholder sulle priorità di sicurezza
È probabile che i tuoi stakeholder comprendano che gestisci informazioni sensibili sui sistemi informatici. Concentrati sui vantaggi e sui motivi per cui stai implementando diverse politiche, così da ottenere il consenso necessario per le tue misure di sicurezza. Rendile il più semplici e agevoli possibile da seguire.
Buone pratiche
Vuoi migliorare significativamente il livello di sicurezza informatica della tua organizzazione, riducendo il rischio di attacchi informatici e violazioni dei dati? Metti in pratica quanto segue:
- Aggiornamenti regolari del software: Mantieni aggiornati tutti i software, inclusi sistemi operativi e applicazioni, per correggere le vulnerabilità di sicurezza.
- Politiche per password robuste: Implementa password complesse oppure utilizza un software per la gestione delle password e modificale regolarmente per impedire accessi non autorizzati.
- Formazione e consapevolezza dei dipendenti: Informa il personale sulle minacce informatiche comuni, come il phishing e gli attacchi di ingegneria sociale.
- Backup regolari: Esegui regolarmente il backup dei dati e assicurati che possano essere ripristinati per evitare perdite in caso di attacco informatico.
- Pianificazione della risposta agli incidenti: Crea un piano per rispondere efficacemente alle violazioni della sicurezza.
- Segmentazione della rete: Dividi la rete in parti più piccole per limitare la diffusione degli attacchi e gestire i controlli degli accessi in modo più efficace.
- Accesso con privilegi minimi: Concedi agli utenti solo l'accesso necessario per svolgere le proprie mansioni.
- Monitoraggio continuo: Monitora il traffico di rete e i registri per rilevare e affrontare tempestivamente le minacce.
- Configurazione sicura: Assicurati che tutti i sistemi e le applicazioni siano configurati in modo sicuro per ridurre al minimo le vulnerabilità.
- Verifiche regolari della sicurezza: Esegui verifiche periodiche per identificare e correggere lacune o vulnerabilità di sicurezza.
Proteggi il tuo marchio
In qualità di leader tecnologico SaaS, sei responsabile della sicurezza dei dati della tua azienda e, indirettamente, delle organizzazioni che dipendono dai tuoi servizi. Il mondo della sicurezza informatica è in continua evoluzione e oggi esistono molte più minacce dei semplici attacchi di phishing e degli spyware. Quale consiglio daresti a chi vuole creare misure di protezione più solide per il proprio piano di sicurezza informatica?
Vuoi saperne di più sulla sicurezza informatica? Iscriviti alla nostra newsletter per ricevere aggiornamenti sulle ultime novità in materia di sicurezza informatica e non solo.