

10 meilleurs outils de sécurité de la chaîne logicielle en 2026

Liste des meilleurs outils de sécurité de la chaîne d’approvisionnement logicielle


Les outils de sécurité de la chaîne d’approvisionnement logicielle vous aident à détecter, surveiller et prévenir les menaces dans votre code, vos dépendances et votre processus de développement. Ces outils se concentrent sur la sécurité des applications et la sécurité des logiciels open source, en identifiant les vulnérabilités connues avant qu’elles n’affectent la production. Ils incluent souvent des fonctionnalités telles que l’analyse de la composition logicielle et les tests de sécurité automatisés afin de protéger les données sensibles et de garantir une livraison logicielle plus sûre. En s’intégrant à votre pipeline, ils donnent aux équipes une visibilité et un contrôle sur les risques présents dans l’ensemble de la chaîne d’approvisionnement. Cette liste vous offre un aperçu clair et actualisé des meilleurs outils auxquels les équipes informatiques font confiance pour sécuriser chaque maillon de votre chaîne d’approvisionnement logicielle. Vous y trouverez des options adaptées à différents environnements, profils de risque et flux de travail, afin de choisir la solution qui répond le mieux aux besoins de votre équipe.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleurs outils de sécurité de la chaîne d’approvisionnement logicielle
Ce tableau comparatif résume les informations tarifaires de ma sélection des meilleurs outils de sécurité de la chaîne d’approvisionnement logicielle afin de vous aider à trouver celui qui convient le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour une couverture étendue des langages et frameworks | Offre gratuite + essai gratuit de 14 jours + démo gratuite disponible | À partir de 34 $/mois | Website | |
| 2 | Idéal pour l’analyse de vulnérabilités orientée développeur | Forfait gratuit + démo gratuite disponible | À partir de $25/développeur contributeur/mois | Website | |
| 3 | Idéal pour la sécurité du code alimentée par l'IA | Démo gratuite disponible | Tarification sur demande | Website | |
| 4 | Idéal pour la sécurité de la chaîne d'approvisionnement de bout en bout | Essai gratuit de 14 jours + offre gratuite + démo gratuite disponible | À partir de $135/utilisateur/mois + consommation (facturation annuelle) | Website | |
| 5 | Idéal pour des règles d'analyse de sécurité personnalisables | Plan gratuit + démonstration gratuite disponible | À partir de $30/contributeur/mois | Website | |
| 6 | Idéal pour la sécurité des conteneurs basée sur des politiques | Essai gratuit de 14 jours + démo gratuite disponible | Tarif sur demande | Website | |
| 7 | Idéal pour une visibilité du code au cloud basée sur les risques | Démo gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour la détection avancée des menaces supply chain | Essai gratuit de 14 jours + offre gratuite + démo gratuite disponible | À partir de $500/mois | Website | |
| 9 | Idéal pour l'analyse continue de binaires et de conteneurs | Essai gratuit de 14 jours + démo gratuite disponible | À partir de $150/mois | Website | |
| 10 | Idéal pour la protection de la chaîne d'approvisionnement CI/CD | Plan gratuit + démo gratuite disponible | $350/mois | Website |
Avis sur les outils de sécurité de la chaîne d’approvisionnement logicielle
Vous trouverez ci-dessous mes résumés détaillés des outils de sécurité de la chaîne d’approvisionnement logicielle qui figurent dans ma sélection. Mes avis proposent un examen approfondi des fonctionnalités, des capacités et des intégrations de chaque plateforme afin de vous aider à trouver celle qui vous convient le mieux.

Idéal pour une couverture étendue des langages et frameworks
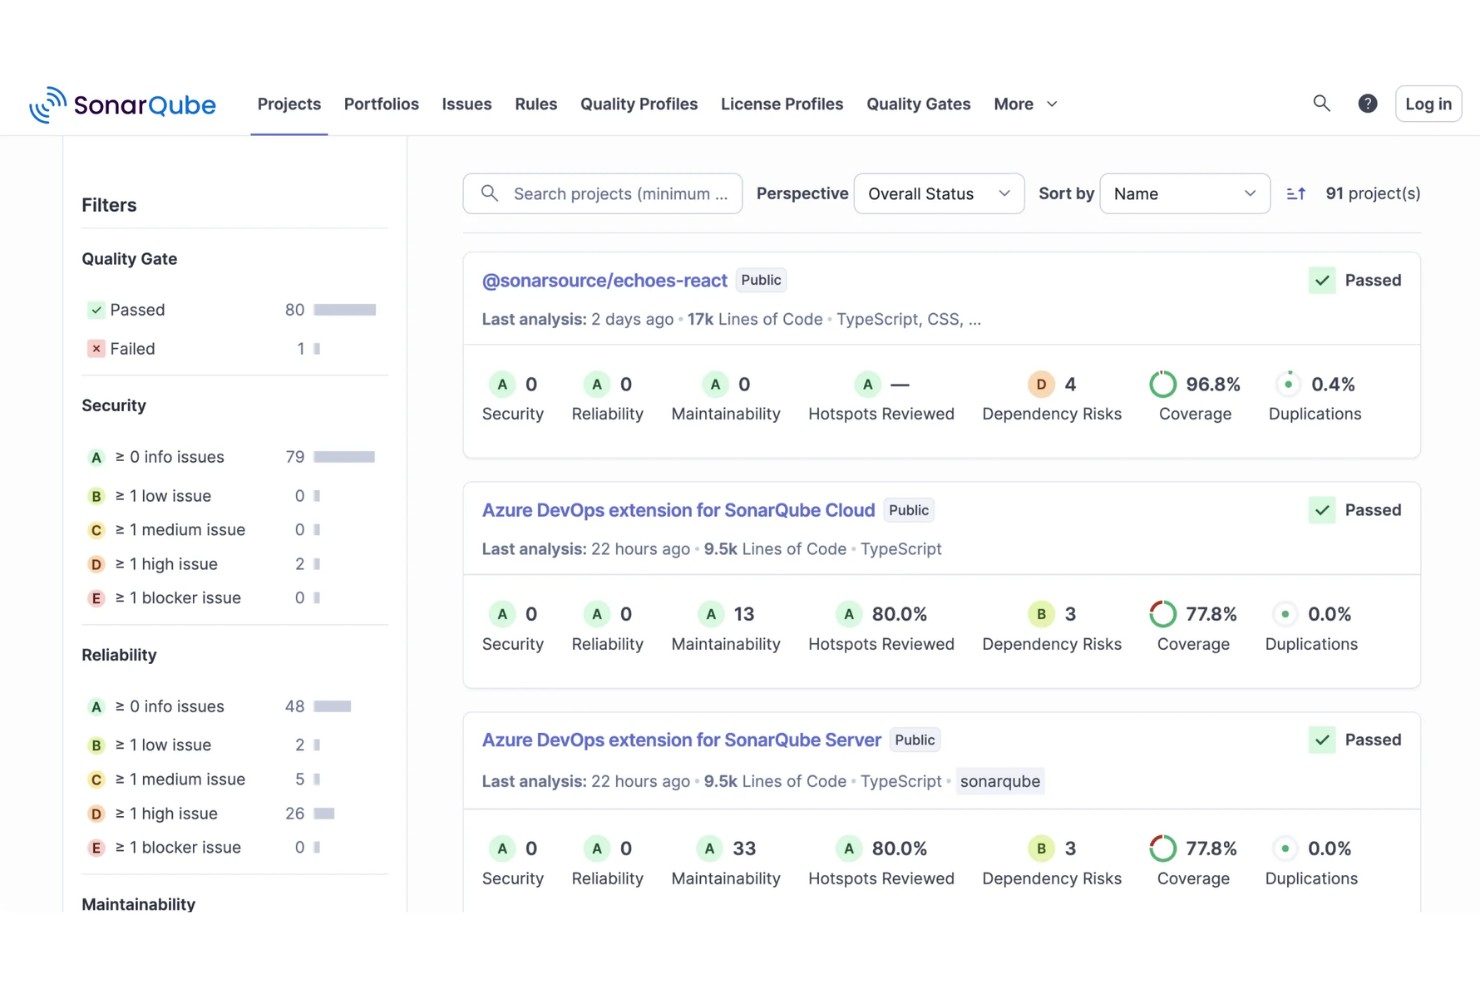
SonarQube est une plateforme d'analyse de la sécurité et de la qualité du code qui combine SAST, SCA, détection de secrets et génération de SBOM pour analyser le code propriétaire, le code généré par l’IA et les dépendances open source.
À qui s'adresse SonarQube ?
SonarQube convient particulièrement aux équipes d’ingénierie d’entreprise qui gèrent de grands référentiels polyglottes comprenant plusieurs langages, frameworks et environnements.
Pourquoi j’ai choisi SonarQube
J’ai choisi SonarQube car aucun autre outil de ma sélection ne couvre plus de 40 langages, frameworks et technologies IaC sur une seule plateforme. J’apprécie qu’il prenne en charge des langages anciens comme COBOL et ABAP, car les compromissions de la chaîne d’approvisionnement ne tiennent pas compte de l’âge de la pile. Son analyse de flux basée sur les dépendances détecte les failles en retraçant les flux de données du code vers les bibliothèques tierces, repérant ainsi des vulnérabilités qu’un scanner limité à un langage individuel manquerait.
Fonctionnalités principales de SonarQube
- Détection de secrets : Identifie les identifiants, tokens et données sensibles codés en dur avant que le code n’atteigne votre référentiel.
- Génération de SBOM : Crée et met à jour automatiquement une nomenclature logicielle (SBOM) pour chaque projet.
- Quality gates : Applique des seuils personnalisés de sécurité et de qualité dans votre pipeline CI/CD.
- Intégration IDE : Fournit des informations sur le code en temps réel directement dans des éditeurs populaires comme Visual Studio Code et IntelliJ.
Intégrations de SonarQube
SonarQube propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Slack, et prend en charge Visual Studio Code, IntelliJ et Eclipse. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Propose une analyse SAST, SCA et des secrets
- Prise en charge des langages de programmation anciens et modernes
- Génération et exportation de SBOM automatisés
Cons:
- Les rapports peuvent être trop détaillés avec des résultats non-critiques
- La détection de secrets peut parfois manquer des valeurs chiffrées
New Product Updates from SonarQube
SonarQube Cloud Adds DataWeave, Gosu, Groovy, and PowerShell
SonarQube Cloud now supports MuleSoft DataWeave, Gosu, Groovy, and PowerShell, extending deterministic analysis with bug, security, and maintainability checks across existing SCM integrations. For more information, visit SonarQube's official site.
 .
Snyk
Idéal pour l’analyse de vulnérabilités orientée développeur
Snyk est une plateforme de sécurité de la chaîne d’approvisionnement logicielle qui fournit une détection automatisée des vulnérabilités, une analyse du code, la conformité des licences et des outils de remédiation pour les développeurs et les équipes de sécurité.
Pour qui Snyk est-il le mieux adapté ?
Les équipes de développement et les ingénieurs sécurité des entreprises axées sur la technologie qui souhaitent une détection automatisée des vulnérabilités et une remédiation dans leur chaîne d’approvisionnement logicielle.
Pourquoi j’ai choisi Snyk
J’ai choisi Snyk comme l’un des meilleurs parce que je compte sur son approche orientée développeur pour détecter les vulnérabilités tôt dans le processus de codage. J’apprécie qu’il analyse le code malveillant au sein des dépendances open source, des images de conteneur et de l’infrastructure as code, contribuant ainsi à sécuriser l’ensemble de l’écosystème de développement. Mon équipe bénéficie également d’informations comme les métadonnées de dépendances et des suggestions de remédiation automatisées, ce qui facilite la correction rapide des problèmes sans quitter notre flux de travail.
Fonctionnalités clés de Snyk
- Gestion de la conformité des licences : Suit et signale les problèmes de licences open source dans les dépendances.
- Génération de SBOM : Crée automatiquement des nomenclatures logicielles pour chaque projet.
- Politiques de sécurité personnalisées : Permet de définir et de faire respecter des règles de sécurité propres à l’organisation.
- Intégration avec les pipelines CI/CD : Se connecte directement aux outils de compilation pour une surveillance continue.
Intégrations Snyk
Snyk propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Docker Hub, CircleCI, Travis CI et Slack. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Analyse en temps réel des dépendances open source
- Remédiation automatisée des vulnérabilités détectées
- Suivi de la conformité des licences pour les packages tiers
Cons:
- Options de rapport limitées pour les audits de conformité
- Les fonctionnalités avancées nécessitent des formules supérieures
Idéal pour la sécurité du code alimentée par l'IA
Checkmarx est une plateforme de sécurité de la chaîne d'approvisionnement logicielle qui propose une analyse automatisée du code, une analyse des risques liés aux logiciels open source et une détection des menaces basée sur l'IA pour les équipes de développement.
Pour qui Checkmarx est-il le mieux adapté ?
Les équipes de sécurité et DevOps des grandes entreprises qui ont besoin d'une analyse automatisée du code et des risques de la chaîne d'approvisionnement.
Pourquoi j'ai choisi Checkmarx
J'ai choisi Checkmarx comme l'un des meilleurs car je compte sur sa détection des risques de la chaîne d'approvisionnement propulsée par l'IA pour mettre en évidence des menaces que les analyseurs traditionnels manquent. Mon équipe utilise son analyse automatisée du code et sa gestion des risques liés à l'open source pour détecter les vulnérabilités tôt dans nos pipelines. J'apprécie la façon dont il recoupe les résultats à travers le code, les dépendances et l'infrastructure pour une vision unifiée des risques.
Fonctionnalités clés de Checkmarx
- Génération de SBOM : Crée automatiquement des nomenclatures logicielles pour tous les composants suivis.
- Gestion des politiques : Vous permet de définir et appliquer des politiques de sécurité sur tous vos projets.
- Visualisation du graphe de dépendances : Cartographie les relations et les risques dans votre chaîne d'approvisionnement logicielle.
- Journalisation d'audit : Suit toutes les actions des utilisateurs et l'application des politiques pour garantir la conformité.
Intégrations Checkmarx
Checkmarx offre une intégration native dans la plateforme Checkmarx One et prend en charge les workflows des développeurs grâce à des intégrations dans les pipelines CI/CD et les dépôts de code source. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Détection de menaces dans la chaîne d'approvisionnement basée sur l'IA
- Fournit des SBOM détaillés et une cartographie des dépendances
- Prend en charge les projets multi-langages et multi-cadres
Cons:
- Les faux positifs peuvent nécessiter un examen manuel
- Les options de personnalisation des rapports sont limitées

Sonatype est une plateforme de sécurité de la chaîne d'approvisionnement logicielle qui aide les organisations à identifier et à réduire les risques de sécurité tout au long du cycle de développement logiciel. Elle propose l'application automatisée des politiques, une surveillance continue, la détection des vulnérabilités et la conformité des licences pour les composants open source et propriétaires.
À qui s'adresse Sonatype ?
Aux équipes de sécurité d'entreprise et DevOps ayant besoin de l'application automatisée des politiques et d'une surveillance sur l'ensemble de chaînes logicielles complexes.
Pourquoi j'ai choisi Sonatype
J'ai choisi Sonatype parmi les meilleurs parce que je compte sur son application automatisée des politiques pour garantir la conformité de notre chaîne d'approvisionnement logicielle à chaque étape. J'apprécie sa surveillance continue des composants open source et propriétaires pour détecter les vulnérabilités et risques liés aux licences. Mon équipe utilise ses contrôles de politiques granulaires pour bloquer les dépendances à risque avant qu'elles n'atteignent la production.
Fonctionnalités clés de Sonatype
- Génération de SBOM : Crée automatiquement la nomenclature logicielle pour chaque build.
- Analyse continue des dépendances : Surveille les bibliothèques tierces pour les nouvelles vulnérabilités.
- Contrôle d'accès basé sur les rôles : Permet de gérer les autorisations des utilisateurs et de restreindre les actions sensibles.
- Journalisation des audits : Suit tous les événements de sécurité et modifications au sein de votre environnement CI/CD.
Intégrations Sonatype
Sonatype propose des intégrations natives avec Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Nexus Repository, Jira et Slack. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Application automatisée des politiques pour les composants open source
- Génération détaillée de SBOM pour chaque build
- Détection du risque de licence pour les bibliothèques tierces
Cons:
- Personnalisation limitée des rapports pour les besoins de conformité
- La documentation peut être insuffisante pour des configurations complexes

Semgrep est un outil de sécurité de la chaîne d'approvisionnement logicielle qui combine l'analyse de code, l'analyse des dépendances et l'application de politiques afin d'aider les équipes à identifier et gérer les risques tout au long de leurs flux de développement.
À qui s'adresse Semgrep ?
Aux ingénieurs sécurité et équipes DevSecOps dans des entreprises technologiques qui ont besoin d'automatiser la sécurité du code et des dépendances sur l'ensemble de leur chaîne d'approvisionnement logicielle.
Pourquoi j'ai choisi Semgrep
J'ai choisi Semgrep parmi les meilleurs car je compte sur sa sécurité automatisée du code et des dépendances pour repérer les vulnérabilités avant leur passage en production. J'utilise ses analyses de chaîne d'approvisionnement pour suivre les risques liés à l'open source et les violations de politiques dans nos dépôts. Mon équipe profite de ses signalements exploitables, ce qui nous aide à prioriser et corriger rapidement les problèmes.
Fonctionnalités clés de Semgrep
- Création de règles personnalisées : Permet de rédiger et appliquer vos propres politiques de sécurité.
- Intégration dans la chaîne CI/CD : Se connecte directement aux processus de compilation et de déploiement.
- Génération de SBOM : Produit des nomenclatures logicielles pour le suivi des dépendances.
- Surveillance des paquets tiers : Analyse en continu les risques dans les bibliothèques open source.
Intégrations Semgrep
Semgrep propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins et Jira, et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Moteur d'analyse de la chaîne d'approvisionnement rapide et conscient du code
- Règles personnalisables pour la détection des risques liés aux dépendances
- Bibliothèque de règles alimentée par la communauté pour des mises à jour rapides
Cons:
- La rédaction de règles avancées nécessite une maîtrise de YAML
- Aucune prise en charge native pour l'analyse des artefacts binaires

Anchore est une plateforme de sécurité de la chaîne d'approvisionnement logicielle qui fournit une analyse automatisée des images de conteneurs, l'application de politiques, la détection des vulnérabilités et des contrôles de conformité pour les applications conteneurisées.
Pour qui Anchore est-il le mieux adapté ?
Les équipes de sécurité et DevOps des entreprises exploitant des charges de travail conteneurisées dans des secteurs réglementés.
Pourquoi j'ai choisi Anchore
J'ai choisi Anchore parmi les meilleurs car je compte sur son analyse automatisée des images de conteneurs et sur son application des politiques pour détecter les vulnérabilités avant le déploiement. Mon équipe l'utilise en complément d'outils SCA pour analyser les logiciels open source et faire appliquer des règles favorisant la réduction des risques à chaque étape de notre pipeline CI/CD. J'apprécie également de recevoir des rapports détaillés sur les vulnérabilités et les violations de politiques, ce qui nous aide à maintenir une chaîne d'approvisionnement logicielle sécurisée.
Fonctionnalités clés d'Anchore
- Génération de SBOM : Crée automatiquement des nomenclatures logicielles (SBOM) pour les images de conteneurs.
- Analyse multi-registre : Analyse les images sur plusieurs registres de conteneurs pour y détecter des vulnérabilités.
- Contrôle d'accès basé sur les rôles : Permet de gérer les autorisations et accès des utilisateurs au sein de la plateforme.
- API REST : Permet l'intégration avec des outils externes et des flux de travail personnalisés.
Intégrations Anchore
Anchore propose des intégrations natives avec Jenkins, GitHub, GitLab, Azure DevOps et Jira, et met à disposition une API pour les intégrations personnalisées. Il prend également en charge les workflows CI/CD via son API.
Pros and Cons
Pros:
- Analyse d'image de conteneur puissante et fondée sur des politiques
- Moteur open source personnalisable disponible
- Prise en charge des workflows automatisés de remédiation
Cons:
- Prise en charge limitée des artefacts non conteneurisés
- Les analyses peuvent être lentes sur de grandes images

Apiiro est une plateforme de sécurisation de la chaîne d'approvisionnement logicielle qui propose une analyse des risques du code, une surveillance des pipelines CI/CD et une remédiation automatisée pour les équipes de développement et de sécurité.
À qui Apiiro convient-il le mieux ?
Aux équipes de sécurité et d'ingénierie des grandes entreprises qui ont besoin d'une visibilité et d'une remédiation de bout en bout des risques sur l'ensemble de leur chaîne d'approvisionnement logicielle.
Pourquoi j'ai choisi Apiiro
J'ai choisi Apiiro parmi les meilleurs car je m'appuie sur sa visibilité de bout en bout et sa remédiation des risques au sein de la chaîne d'approvisionnement logicielle. J'utilise son analyse des risques du code pour identifier les vulnérabilités tôt, et ses workflows de remédiation automatisés aident mon équipe à traiter les problèmes avant qu'ils n'atteignent la production. J'apprécie aussi la façon dont Apiiro cartographie les risques selon le contexte métier afin que nous puissions prioriser ce qui est le plus important.
Fonctionnalités clés d'Apiiro
- Gestion des SBOM : Permet de générer, suivre et gérer les nomenclatures logicielles pour tous les composants.
- Contrôles basés sur des politiques : Permet d'appliquer des politiques de sécurité et de conformité personnalisées à travers vos pipelines.
- Analyse des dépendances tierces : Identifie les vulnérabilités dans les bibliothèques open source et tierces.
- Journal d'audit et rapports : Fournit des journaux détaillés et des rapports pour toutes les activités liées aux risques et à la remédiation.
Intégrations Apiiro
Apiiro propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira et Slack, ainsi qu'une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Cartographie des risques de bout en bout sur l'ensemble des pipelines
- Remédiation automatisée du code et des dépendances
- Intégration native avec les principaux outils CI/CD
- Priorisation contextuelle des risques
- Prend en charge la gestion et l'exportation des SBOM
Cons:
- Support limité pour les artefacts hors conteneur
- La vitesse d'analyse peut être lente pour les grandes images
ReversingLabs est une plateforme de sécurité de la chaîne d'approvisionnement logicielle qui propose une détection avancée des menaces, une analyse binaire approfondie et une surveillance continue des artefacts et composants logiciels.
Pour qui ReversingLabs est-il le mieux adapté ?
Les équipes de sécurité des grandes entreprises et des éditeurs de logiciels qui ont besoin d'une détection et d'une analyse avancées des menaces pour leur chaîne d'approvisionnement logicielle.
Pourquoi j'ai choisi ReversingLabs
J'ai choisi ReversingLabs parmi les meilleurs car je compte sur sa détection avancée des menaces et son analyse binaire approfondie pour découvrir les risques cachés dans les composants tiers. Mon équipe utilise sa surveillance continue afin de renforcer notre posture de cybersécurité et d’identifier précocement les menaces sur la chaîne d’approvisionnement, comme celles observées dans des incidents majeurs tels que SolarWinds. J’apprécie également ses analyses détaillées de réputation de fichiers et de malwares, qui me donnent confiance dans la sécurisation aussi bien des logiciels open source que propriétaires.
Fonctionnalités clés de ReversingLabs
- Application automatisée des politiques : Applique des politiques de sécurité sur toute la chaîne d'approvisionnement logicielle.
- Gestion des SBOM : Génère et gère les nomenclatures logicielles pour tous les artefacts.
- Détection de modifications non autorisées : Identifie les changements non autorisés dans les packages logiciels.
- Intégration avec les pipelines CI/CD : Se connecte directement aux workflows de compilation et de déploiement.
Intégrations de ReversingLabs
Les intégrations natives ne sont pas actuellement listées. L’outil prend en charge les intégrations via API pour des workflows personnalisés et peut se connecter aux pipelines CI/CD.
Pros and Cons
Pros:
- Analyse binaire approfondie des artefacts logiciels
- Génération et gestion automatisées des SBOM
- Détection de modifications non autorisées dans les packages logiciels
Cons:
- Utilisation importante des ressources pour l'analyse approfondie
- Fonctionnalités limitées de détection de vulnérabilités open source
JFrog Xray est un outil de sécurité de la chaîne d'approvisionnement logicielle qui propose une analyse approfondie des binaires et des conteneurs, la détection des vulnérabilités, ainsi qu'une analyse de la conformité des licences sur vos artefacts et dépendances.
Pour qui JFrog Xray est-il le mieux adapté ?
Les équipes DevOps et sécurité des entreprises dans les secteurs de la technologie, de la finance et de l'industrie qui ont besoin d'une analyse approfondie des binaires et des conteneurs pour détecter les vulnérabilités et assurer la conformité des licences.
Pourquoi j'ai choisi JFrog Xray
J'ai sélectionné JFrog Xray parmi les meilleurs, car je compte sur son analyse récursive poussée pour la gestion des vulnérabilités sur les binaires et les conteneurs. J'apprécie qu'il analyse les dépendances dans les projets open source jusqu'au bout de la chaîne et non seulement les packages de surface. Mon équipe bénéficie également de fonctionnalités telles que les contrôles d'authentification et son intégration avec JFrog Artifactory pour automatiser le scan en continu au sein de nos pipelines CI/CD.
Principales fonctionnalités de JFrog Xray
- Contrôles de sécurité basés sur des politiques : Définissez et appliquez des politiques personnalisées de sécurité et de conformité pour les artefacts.
- Génération de SBOM : Crée automatiquement des nomenclatures logicielles (SBOM) pour les composants suivis.
- Accès REST API : Intégrez l'analyse et les rapports dans des systèmes et workflows externes.
- Gestion de la conformité des licences : Détecte et signale les problèmes de licence open source dans les dépendances.
Intégrations JFrog Xray
JFrog Xray propose des intégrations natives avec JFrog Artifactory, Jenkins, Jira, GitHub, GitLab, Bitbucket, Azure DevOps et Slack. Une API est disponible pour des intégrations personnalisées et il prend en charge les workflows CI/CD via son API.
Pros and Cons
Pros:
- Capacités d'analyse approfondie des binaires et des conteneurs
- Mises à jour en temps réel de la base de données des vulnérabilités
- Prend en charge les projets multi-paquets et multi-langages
Cons:
- Support limité pour les types de dépôts non-JFrog
- Configuration initiale complexe pour les environnements hybrides
Aikido est une plateforme de sécurité de la chaîne d'approvisionnement logicielle qui se concentre sur la détection et la prévention automatisées des menaces dans les pipelines CI/CD, offrant une surveillance en temps réel et des informations exploitables pour les équipes de développement.
Pour qui Aikido est-il le mieux adapté ?
Les équipes de sécurité et DevOps des entreprises technologiques qui ont besoin d'une protection automatisée de la chaîne d'approvisionnement dans leurs flux de travail CI/CD.
Pourquoi j'ai choisi Aikido
J'ai choisi Aikido comme l'un des meilleurs car il détecte activement et bloque les attaques sur la chaîne d'approvisionnement directement dans le pipeline CI/CD. J'apprécie le fait qu'il surveille les processus de construction pour toute activité suspecte et applique automatiquement les politiques de sécurité. Mon équipe peut recevoir des alertes en temps réel lorsque des menaces sont détectées, ce qui nous permet de réagir rapidement.
Fonctionnalités clés d'Aikido
- Analyse des dépendances : Analyse en continu des dépendances open source et tierces à la recherche de vulnérabilités.
- Génération SBOM : Crée automatiquement une nomenclature logicielle pour chaque compilation.
- Contrôle d'accès basé sur les rôles : Permet de gérer les droits utilisateurs et de restreindre l'accès aux actions sensibles.
- Journalisation d'audit : Suit tous les événements de sécurité et les modifications au sein de votre environnement CI/CD.
Intégrations Aikido
Aikido propose des intégrations natives avec GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, AWS, Google Cloud, Docker Hub et Jenkins. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Détection automatique des attaques sur la chaîne d'approvisionnement
- Surveillance en temps réel des pipelines CI/CD
- Génération de SBOM à chaque build
Cons:
- Aucune option de déploiement sur site
- Les fonctionnalités avancées nécessitent des forfaits plus élevés
Autres outils de sécurité de la chaîne d’approvisionnement logicielle
Voici quelques autres options d’outils de sécurité de la chaîne d’approvisionnement logicielle qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- Chainguard
Idéal pour la sécurisation de la chaîne d'approvisionnement en images de conteneurs
- Cycode
Idéal pour la sécurité unifiée du code et des pipelines
- Kusari
Idéal pour l'intégrité de la chaîne d'approvisionnement open source
- Jit
Le meilleur pour la sécurité et la conformité DevSecOps


Comment j'évalue les outils de sécurité de la chaîne d'approvisionnement logicielle
Je divise chaque évaluation en deux niveaux : les indispensables de base comme la génération SBOM et l'analyse des dépendances, et les différenciateurs comme l'analyse d'atteignabilité et la surveillance du runtime de build.
Fonctionnalité de base (Prérequis pour cette liste)
Ces fonctionnalités de base servent de critères d'acceptation pour figurer sur ma liste :
- Génération et gestion de SBOM : Je vérifie si un outil génère automatiquement des SBOM à la fois en SPDX et CycloneDX, et s'il suit les versions de SBOM à travers les builds et les releases.
- Analyse des dépendances : Chaque outil doit couvrir les dépendances transitives, pas seulement les directes. J'évalue la détection de CVE, de licence et de paquets malveillants dans des écosystèmes tels que npm et PyPI.
- Sécurité de la pipeline CI/CD : Je recherche la détection de mauvaises configurations et de fuites de secrets sur des plateformes comme GitHub Actions, GitLab CI et Jenkins, et non seulement chez un seul fournisseur.
- Signature d’artefacts et provenance : Les outils doivent prendre en charge Sigstore ou les attestations in-toto. J’évalue si la signature et la vérification sont intégrées au workflow de build ou ajoutées a posteriori.
- Application des politiques et contrôle : Je vérifie la présence de règles personnalisées policy-as-code permettant de bloquer un build ou une release. Un mode uniquement d’alerte sans blocage réel n’est pas suffisant ici.
- Rapports de conformité : La saison des audits est bien réelle. Je vérifie l’existence de correspondances préconfigurées avec SLSA, NIST SSDF et EO 14028, produisant des rapports exploitables par un auditeur.
J’attribue à chaque fournisseur une note de 0 (n’offre pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque critère.
Les fournisseurs doivent atteindre une note moyenne minimale pour être retenus sur ma liste. Ensuite, j’examine ce qui distingue chaque plateforme.
Facteurs différenciateurs (Ce qui distingue les fournisseurs)
Une fois ma liste établie, voici comment je compare les différents fournisseurs :
Fonctionnalités remarquables
Je privilégie toujours l’analyse d’atteignabilité et d’exploitabilité, car filtrer les vulnérabilités inaccessibles peut considérablement réduire le travail inutile de votre équipe. La détection proactive des paquets malveillants, signalant le typosquatting ou la confusion de dépendances, est particulièrement précieuse, notamment pour les équipes tirant parti de grands écosystèmes comme npm ou PyPI. La surveillance du runtime de build est un autre facteur majeur : certaines plateformes offrent une visibilité approfondie au moment de la compilation pour détecter les altérations et comportements anormaux à l’instant où cela compte le plus. La remédiation native pour les développeurs, avec des suggestions contextuelles de correction en IDE ou des pull requests automatisées, facilite l’adoption et accélère la résolution des problèmes.
Au-delà des fonctionnalités
La couverture des écosystèmes et des langages est ici essentielle. Un outil qui ne scanne que npm et ignore les modules Go ou Cargo ne conviendra pas pour des équipes polyglottes. J’évalue aussi de près les intégrations CI/CD : des plugins natifs pour GitHub Actions, GitLab CI et Jenkins simplifient nettement l’adoption par rapport à des configurations webhook génériques. Le modèle de déploiement compte également, car les équipes des secteurs réglementés ou du secteur public ont souvent besoin d’options auto-hébergées ou segmentées avec résidence des données régionale pour satisfaire aux exigences FedRAMP ou RGPD.
Comment choisir des outils de sécurité de la chaîne d’approvisionnement logicielle
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus unique de sélection logicielle, voici une liste des facteurs à prendre en compte :
| Facteur | Éléments à prendre en compte |
|---|---|
| Évolutivité | L’outil pourra-t-il gérer la taille actuelle et prévue de votre base de code, le nombre d’utilisateurs et le nombre d’intégrations à mesure que votre organisation se développe ? |
| Intégrations | Se connecte-t-il nativement à vos systèmes CI/CD, référentiels de code, outils de gestion des tickets et systèmes d’alerte ? Des API sont-elles disponibles pour les flux de travail personnalisés ? |
| Personnalisation | Pouvez-vous adapter les politiques, les alertes et les rapports au profil de risque et aux besoins de conformité de votre organisation ? |
| Facilité d’utilisation | L’interface est-elle intuitive pour les équipes de sécurité comme pour les équipes de développement ? Une formation approfondie ou une assistance continue seront-elles nécessaires pour l’utiliser au quotidien ? |
| Mise en œuvre et intégration | Combien de temps prend la configuration et quelles ressources sont nécessaires ? Existe-t-il des outils de migration, des guides d’intégration ou une assistance dédiée au déploiement ? |
| Coût | Les niveaux tarifaires sont-ils transparents et prévisibles ? Le coût évolue-t-il en fonction de l’utilisation, du nombre de postes ou des fonctionnalités ? Soyez attentif aux frais cachés et aux options supplémentaires. |
| Mesures de sécurité | Quelles certifications, normes de chiffrement et pratiques de traitement des données le fournisseur applique-t-il ? Des journaux d’audit et des contrôles d’accès sont-ils disponibles ? |
| Exigences de conformité | L’outil prend-il en charge les normes réglementaires de votre secteur (par exemple, SOC 2, ISO 27001, RGPD) ? Peut-il générer des rapports prêts pour les audits de conformité ? |
Que sont les outils de sécurité de la chaîne d’approvisionnement logicielle ?
Les outils de sécurité de la chaîne d’approvisionnement logicielle sont des plateformes spécialisées qui aident les organisations à identifier, surveiller et atténuer les risques liés aux composants, dépendances et processus utilisés pour créer et distribuer des logiciels. Ces outils analysent le code, les bibliothèques tierces et l’infrastructure à la recherche de vulnérabilités, assurent le suivi des nomenclatures logicielles et favorisent la conformité aux normes de sécurité tout au long du cycle de développement.
Fonctionnalités des outils de sécurité de la chaîne d’approvisionnement logicielle
Lors de la sélection d’outils de sécurité de la chaîne d’approvisionnement logicielle, surveillez les fonctionnalités clés suivantes :
- Analyse des vulnérabilités : Analyse le code source, les dépendances et les conteneurs à la recherche de vulnérabilités connues ou émergentes tout au long du cycle de développement.
- Génération de SBOM : Crée automatiquement une nomenclature logicielle afin d’inventorier tous les composants et dépendances de vos applications.
- Suivi des dépendances : Surveille les bibliothèques tierces et à code source ouvert pour détecter les mises à jour, les risques et les problèmes de conformité des licences.
- Application des politiques : Vous permet de définir et d’automatiser des politiques de sécurité afin d’empêcher du code ou des composants à risque d’entrer dans votre environnement.
- Hiérarchisation des risques : Utilise le contexte et la gravité pour classer les vulnérabilités, aidant ainsi les équipes à se concentrer en priorité sur les menaces les plus urgentes.
- Intégration CI/CD : Se connecte directement à vos pipelines de compilation et de déploiement pour automatiser les contrôles de sécurité et les étapes de correction.
- Journalisation des audits : Enregistre les actions des utilisateurs, les modifications des politiques et les événements de sécurité à des fins de conformité et d’analyse forensique.
- Alertes et rapports : Notifie les équipes des problèmes critiques et génère des rapports détaillés pour les parties prenantes et les auditeurs.
- Conseils de correction : Fournit des étapes concrètes ou des correctifs automatisés pour résoudre les vulnérabilités et les erreurs de configuration identifiées.
Avantages des outils de sécurité de la chaîne d’approvisionnement logicielle
La mise en œuvre d’outils de sécurité de la chaîne d’approvisionnement logicielle offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques bénéfices auxquels vous pouvez vous attendre :
- Réduction du risque de vulnérabilités : L’analyse et la surveillance automatisées vous aident à détecter et à résoudre les problèmes de sécurité avant qu’ils n’affectent vos logiciels ou vos utilisateurs.
- Amélioration de la conformité : L’application intégrée des politiques et la journalisation des audits facilitent le respect des exigences réglementaires et la réussite des audits de sécurité.
- Réponse plus rapide aux incidents : Les alertes en temps réel et la hiérarchisation des risques permettent à votre équipe d’identifier et de corriger rapidement les menaces les plus urgentes.
- Meilleure visibilité : La génération de SBOM et le suivi des dépendances vous offrent une vue claire de tous les composants de votre chaîne d’approvisionnement logicielle.
- Flux de travail simplifiés : Les intégrations CI/CD et les étapes de correction automatisées réduisent le travail manuel et maintiennent la synchronisation des contrôles de sécurité avec le développement.
- Meilleure prise de décision : Les rapports détaillés et la notation des risques aident les parties prenantes à comprendre la posture de sécurité et à affecter les ressources là où elles sont le plus nécessaires.
- Amélioration de la collaboration : Les tableaux de bord centralisés et les alertes permettent aux équipes chargées de la sécurité, du développement et de la conformité de rester alignées sur les risques et les actions communs.
Coûts et tarifs des outils de sécurité de la chaîne d’approvisionnement logicielle
La sélection d’outils de sécurité de la chaîne d’approvisionnement logicielle nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous présente un résumé des forfaits courants, de leurs prix moyens et des fonctionnalités généralement incluses dans les solutions d’outils de sécurité de la chaîne d’approvisionnement logicielle :
Tableau comparatif des forfaits des outils de sécurité de la chaîne d’approvisionnement logicielle
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Analyse de base des vulnérabilités, génération limitée de SBOM et assistance de la communauté. |
| Forfait personnel | $10-$30/utilisateur/mois | Analyse avancée, application de base des politiques, intégrations limitées et assistance par e-mail. |
| Forfait professionnel | $40-$80/utilisateur/mois | Intégration CI/CD complète, hiérarchisation des risques, journalisation des audits, rapports et assistance client standard. |
| Forfait entreprise | $100-$200/utilisateur/mois | Gestion personnalisée des politiques, outils de conformité avancés, intégration dédiée, assistance premium et SLA. |
FAQ sur les outils de sécurité de la chaîne d’approvisionnement logicielle
Voici les réponses aux questions fréquentes sur les outils de sécurité de la chaîne d’approvisionnement logicielle :
Comment les outils de sécurité de la chaîne d’approvisionnement logicielle contribuent-ils à prévenir les attaques contre la chaîne d’approvisionnement ?
Ces outils analysent le code, les dépendances et les processus de compilation afin de détecter les vulnérabilités et les modifications suspectes. En recherchant les menaces connues et en appliquant des politiques de sécurité, ils vous aident à détecter les risques rapidement et à réduire la probabilité que des composants compromis soient intégrés à la production.
Les outils de sécurité de la chaîne d’approvisionnement logicielle peuvent-ils s’intégrer à mon pipeline CI/CD existant ?
Oui, la plupart des outils proposent des intégrations avec les plateformes CI/CD courantes telles que Jenkins, GitHub Actions et GitLab CI. Vous pouvez ainsi automatiser les contrôles de sécurité dans le cadre de vos flux de compilation et de déploiement, afin que les vulnérabilités soient signalées avant la mise en production du code.
Qu’est-ce qu’un inventaire des composants logiciels (SBOM) et pourquoi est-il important ?
Un SBOM est un inventaire détaillé de tous les composants et dépendances de votre logiciel. Il est important, car il vous permet de savoir ce que contient votre base de code, facilite le suivi des vulnérabilités et est de plus en plus exigé pour respecter les obligations réglementaires.
Ces outils prennent-ils en charge le code libre et le code propriétaire ?
Oui, la plupart des solutions peuvent analyser aussi bien les bases de code libres que propriétaires. Elles prennent généralement en charge un large éventail de langages de programmation et de gestionnaires de paquets, ce qui vous permet de surveiller tous vos actifs logiciels afin de détecter les risques.
À quelle fréquence dois-je effectuer des analyses avec ces outils ?
Vous devriez effectuer des analyses en continu ou à chaque validation de code, si possible. Des analyses fréquentes permettent de détecter rapidement les nouvelles vulnérabilités et de maintenir un niveau de sécurité élevé à mesure que votre base de code évolue.