

El software empresarial de gestión de parches permite identificar, implementar y supervisar actualizaciones en cientos o miles de dispositivos desde una única plataforma. Si buscas las mejores herramientas, probablemente necesites aplicar parches sin intervención manual, obtener informes claros y garantizar el cumplimiento normativo sin poner en riesgo la disponibilidad en entornos empresariales complejos.
Esta lista ofrece información práctica sobre las principales herramientas de gestión de parches, para que puedas adaptar sus funciones a tus necesidades y mantener tus sistemas seguros y actualizados en 2026.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de software empresarial de gestión de parches
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de software empresarial de gestión de parches:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | La mejor para la remediación unificada de riesgos y cumplimiento | Prueba gratuita de 30 días | Precio bajo solicitud | Website | |
| 2 | La mejor opción para automatizar la aplicación de parches en dispositivos remotos | Plan gratuito y demostración gratuita disponibles | Precios disponibles previa solicitud | Website | |
| 3 | Ideal para flujos de trabajo de aplicación de parches personalizados con automatización | Prueba gratuita disponible | Precio bajo petición | Website | |
| 4 | Mejor para el control de entornos a gran escala | Demostración gratuita | Precio a consultar | Website | |
| 5 | Mejor integración con el ecosistema de Microsoft 365 | Prueba gratuita | Desde $60/usuario/mes (facturado anualmente) | Website | |
| 6 | La mejor opción para aplicar parches del sistema operativo y de terceros de forma nativa en la nube | Prueba gratuita de 15 días + demostración gratuita disponible | Desde $1/endpoint/mes (facturado anualmente) | Website | |
| 7 | Ideal para paneles de visibilidad de parches en tiempo real | Prueba gratuita + demo gratis | Precios a consultar | Website | |
| 8 | Ideal para cobertura multiplataforma | No disponible | Precio a consultar | Website | |
| 9 | Ideal para la aplicación automatizada de parches en dispositivos | Prueba gratuita + demostración gratuita disponibles | Precios disponibles previa solicitud | Website | |
| 10 | La mejor opción para la priorización de la corrección basada en riesgos | Demostración gratuita disponible | Precio bajo solicitud | Website |


Reseñas del mejor software empresarial de gestión de parches
A continuación se incluyen mis resúmenes detallados del mejor software empresarial de gestión de parches que llegó a mi lista de preseleccionados. Mis reseñas ofrecen un análisis detallado de las funciones, capacidades e integraciones de cada plataforma para ayudarte a encontrar la más adecuada para ti.
 La mejor para la remediación unificada de riesgos y cumplimiento
- Prueba gratuita de 30 días
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.5/5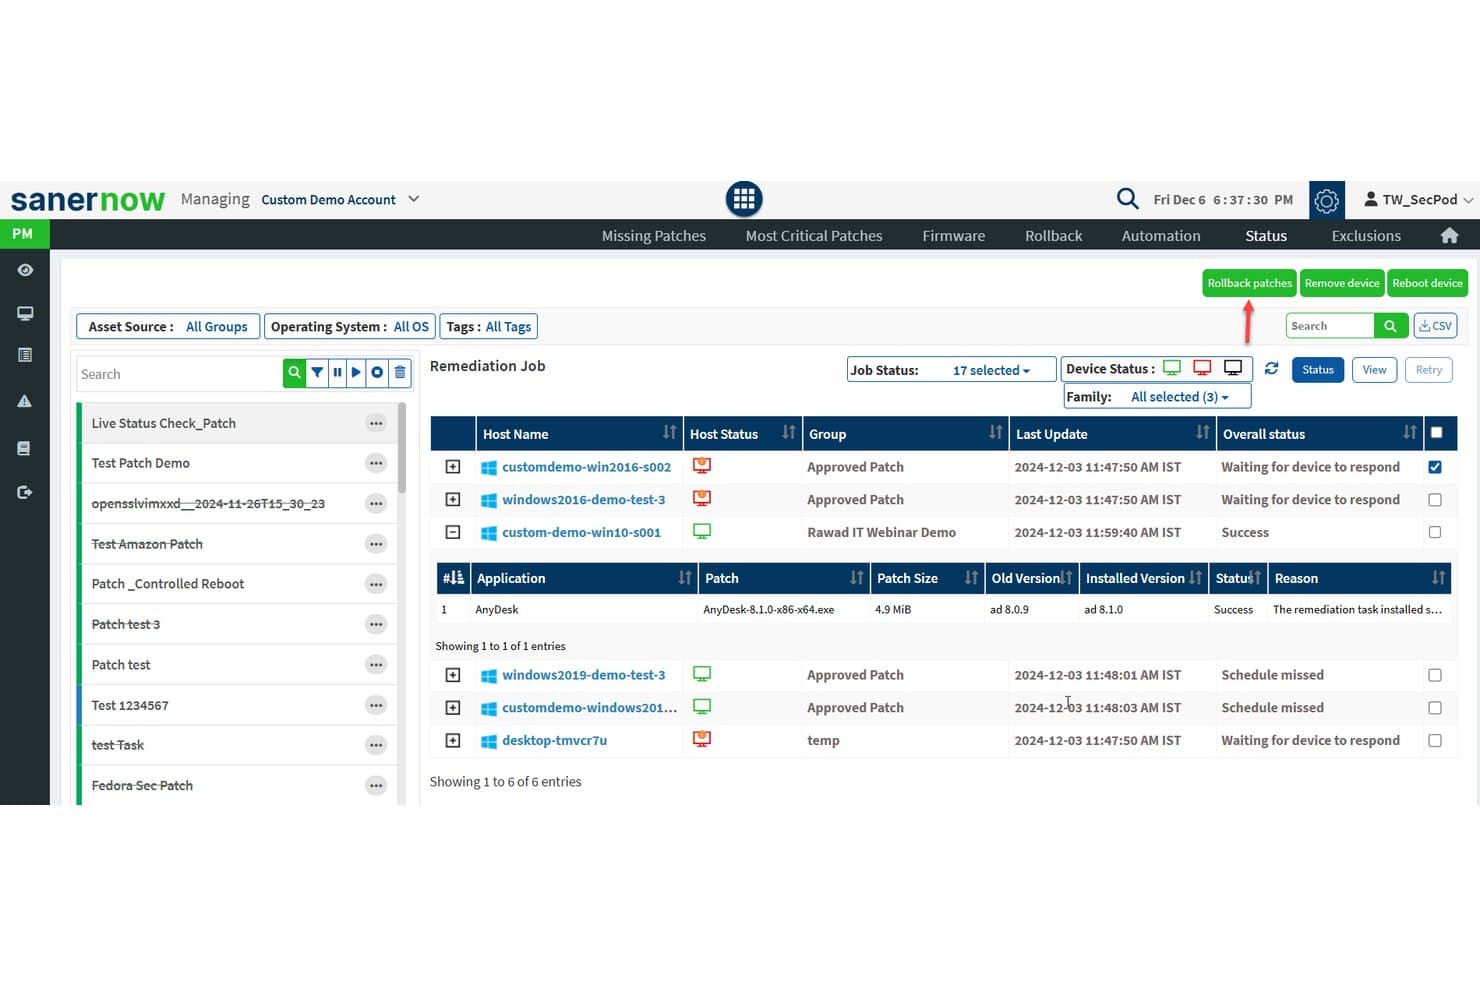
SecPod (Saner Platform) ofrece una vista detallada del estado de los trabajos de remediación de parches que muestra los nombres de los equipos, el estado de los dispositivos, los detalles de los parches y los resultados generales de la remediación en varios dispositivos. La plataforma Saner de SecPod es una solución continua de gestión de vulnerabilidades y exposición que combina la implementación automatizada de parches, el análisis de vulnerabilidades y la remediación del cumplimiento en Windows, macOS, Linux y más de 550 aplicaciones de terceros.
¿Para quién es más adecuada SecPod (Saner Platform)?
SecPod es adecuada para equipos de seguridad informática empresariales que gestionan flotas de dispositivos finales distribuidas en entornos híbridos, donde el cumplimiento de marcos como HIPAA, PCI-DSS o NIST es un requisito operativo fundamental.
Por qué elegí SecPod (Saner Platform)
Elegí SecPod (Saner Platform) como una de las mejores opciones porque es una de las pocas plataformas de gestión de parches que integra completamente la evaluación y la remediación de vulnerabilidades en un único flujo de trabajo automatizado, eliminando la correlación manual entre los riesgos detectados y los parches disponibles. También me gusta que analice más allá de los CVE estándar, identificando configuraciones incorrectas y anomalías de seguridad mediante sus más de 190.000 comprobaciones de vulnerabilidades SCAP. Esta amplitud de detección se corresponde directamente con marcos de cumplimiento como HIPAA, NIST CSF y PCI DSS, lo que hace que los registros de auditoría de parches sean realmente trazables hasta hallazgos de riesgos específicos.
Características principales de SecPod (Saner Platform)
- Catálogo de parches de terceros: Admite la aplicación de parches para más de 550 aplicaciones que no pertenecen al sistema operativo, incluidos navegadores, herramientas de productividad y software de seguridad.
- Remediación de firmware y configuraciones: Aborda las vulnerabilidades a nivel de hardware y las desviaciones de configuración, además de las actualizaciones de software.
- Paneles de cumplimiento personalizados: Ofrece informes prediseñados y personalizables asignados a marcos como HIPAA, PCI y NIST.
- Integración basada en API: Se conecta con plataformas de ITSM, SIEM y DevOps mediante API REST para ofrecer flujos de trabajo automatizados y sincronización de datos en tiempo real.
Integraciones de SecPod (Saner Platform)
SecPod (Saner Platform) ofrece integraciones nativas con ServiceNow, Splunk, Jira, AWS, Azure DevOps y Qualys, además de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Análisis unificado de vulnerabilidades y remediación de parches
- Comprobaciones de cumplimiento exhaustivas basadas en SCAP integradas
- Cubre de forma nativa más de 550 aplicaciones de terceros
Cons:
- La interfaz de informes puede parecer anticuada
- La implementación inicial del agente requiere mucho tiempo
Learn more about SecPod (Saner Platform): La mejor opción para automatizar la aplicación de parches en dispositivos remotos
- Plan gratuito y demostración gratuita disponibles
- Precios disponibles previa solicitud
Visit WebsiteCustomer Rating:4.9/5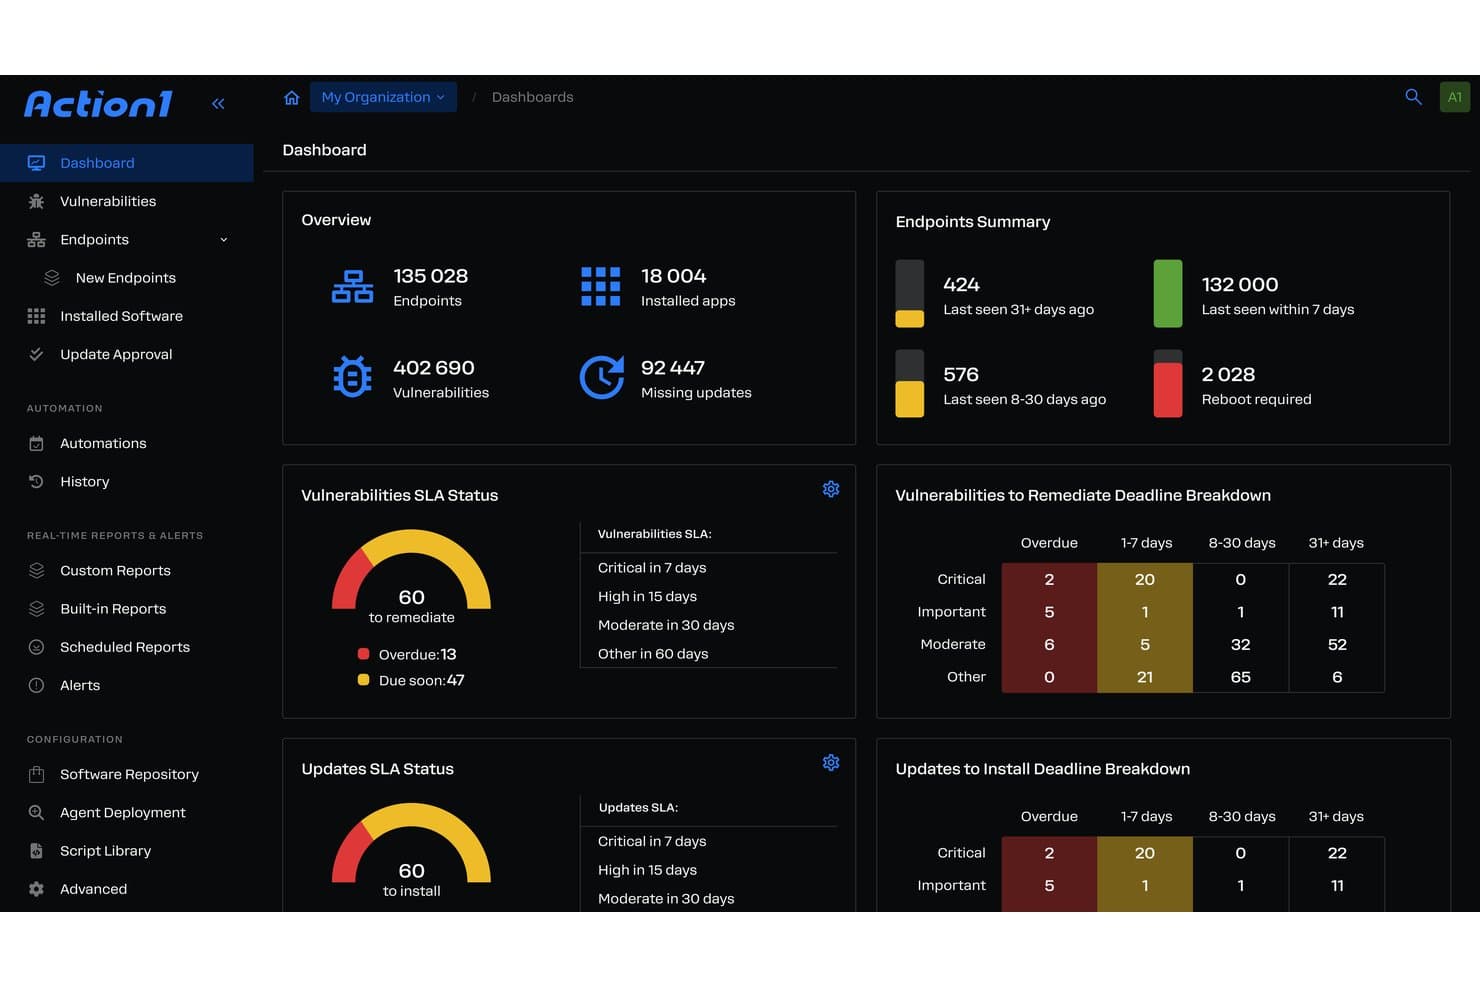
Action1 ofrece un panel completo de gestión de parches que muestra resúmenes de dispositivos terminales, el estado del SLA de vulnerabilidades y desgloses de los plazos de corrección para entornos empresariales. Action1 es una plataforma autónoma de gestión de dispositivos terminales nativa de la nube que combina la aplicación de parches para sistemas operativos y aplicaciones de terceros, la evaluación de vulnerabilidades, la priorización basada en riesgos y la generación de informes de cumplimiento en entornos empresariales distribuidos.
¿Para quién es más adecuada Action1?
Action1 es una excelente opción para los equipos de TI que gestionan flotas de dispositivos terminales distribuidas en entornos remotos, híbridos o con múltiples sedes, donde la cobertura de aplicación de parches sin VPN es una prioridad.
Por qué elegí Action1
Action1 ocupa un lugar destacado en mi lista porque gestiona la aplicación remota de parches en dispositivos terminales sin depender de una VPN. El agente nativo de la nube llega a los dispositivos estén donde estén, y la función de anillos de actualización me permite configurar implementaciones autónomas por fases con reversión automática integrada. También me gusta que los dispositivos terminales sin conexión reciban los parches en cuanto vuelven a conectarse, de modo que los trabajadores remotos que se pierden una ventana de mantenimiento no permanezcan vulnerables.
Características principales de Action1
- Aplicación de parches a aplicaciones de terceros: Aplica parches a más de 600 aplicaciones compatibles que no forman parte del sistema operativo desde un único panel.
- Priorización de vulnerabilidades basada en riesgos: Prioriza la implementación de parches según las puntuaciones CVSS y los datos de amenazas en tiempo real.
- Paneles de cumplimiento e informes de auditoría: Genera informes exportables asignados a marcos como SOC 2, HIPAA y PCI DSS.
- Automatización con PowerShell y API RESTful: Automatiza flujos de trabajo personalizados e intégrala con otros sistemas de TI mediante capacidades integradas de secuencias de comandos y API.
Integraciones de Action1
Action1 ofrece integraciones nativas con Microsoft Azure, Zendesk, Bitdefender, Slack, Microsoft Teams, PayPal, Amazon Web Services y Zapier. También hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- La aplicación de parches funciona en dispositivos terminales sin conexión y remotos
- Detección automatizada de CVE y priorización basada en riesgos
- Informes de cumplimiento de SOC 2 y HIPAA incluidos
Cons:
- No admite la aplicación de parches en dispositivos móviles
- Carece de un catálogo nativo de parches para aplicaciones móviles
Learn more about Action1: Ideal para flujos de trabajo de aplicación de parches personalizados con automatización
- Prueba gratuita disponible
- Precio bajo petición
Visit WebsiteCustomer Rating:4.6/5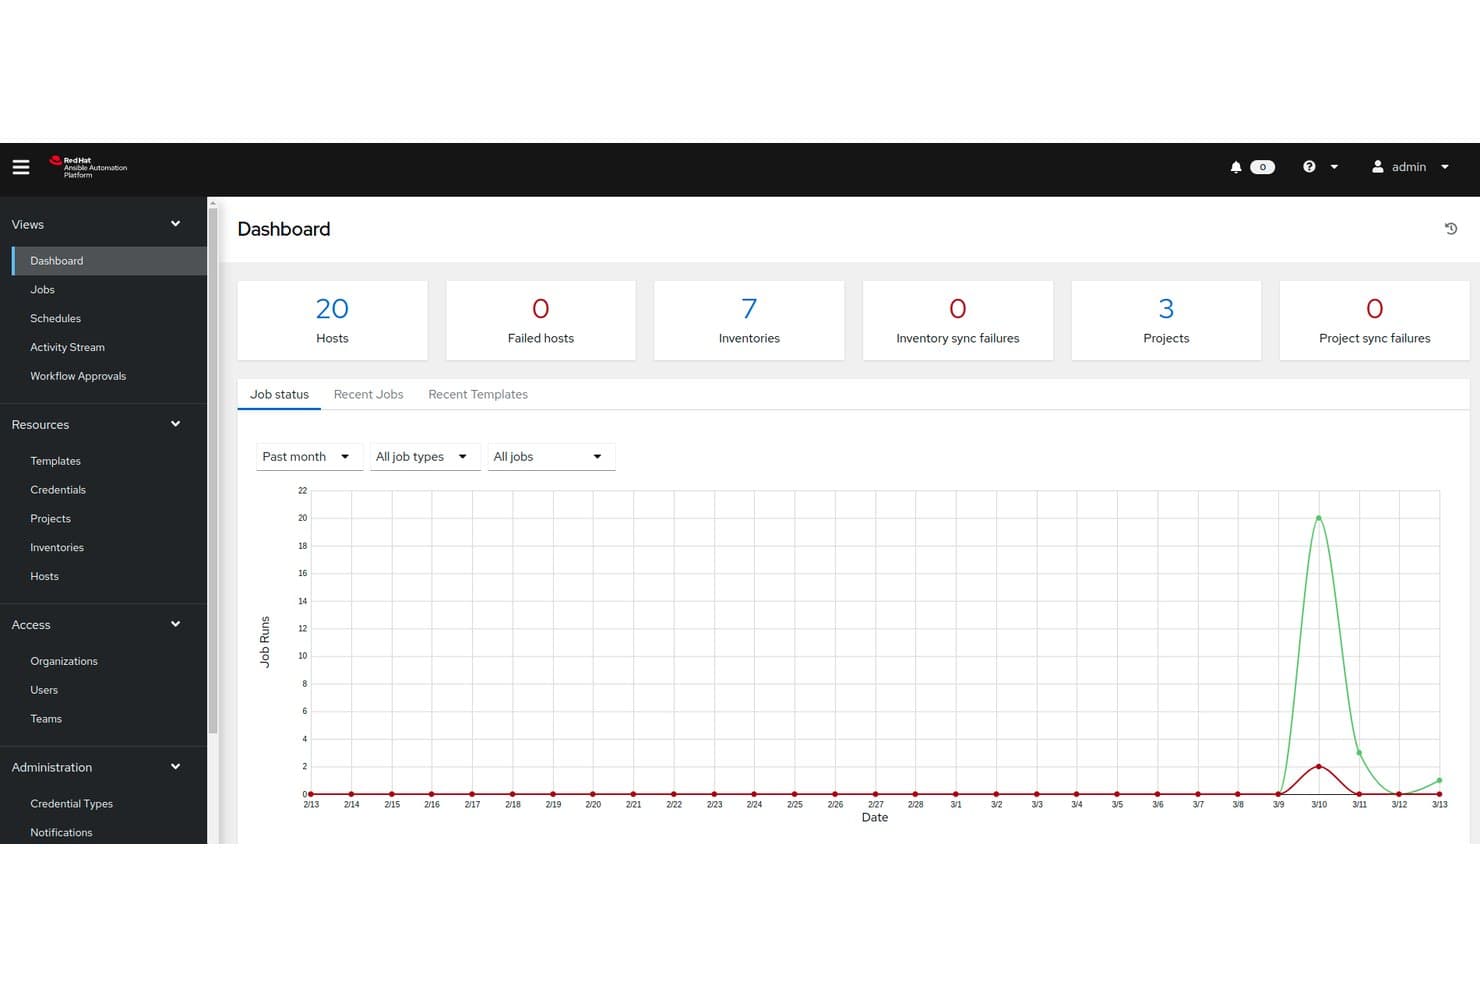
Red Hat Ansible Automation Platform ofrece un panel centralizado que muestra el estado de los trabajos, el número de equipos, los inventarios y las métricas de sincronización de proyectos, aspectos esenciales para la supervisión empresarial de la gestión de parches. Red Hat Ansible Automation Platform es una plataforma de automatización de TI sin agentes que permite a las empresas crear, ejecutar y escalar flujos de trabajo de aplicación de parches personalizados en infraestructuras locales, en la nube e híbridas mediante manuales de ejecución basados en YAML y automatización basada en eventos.
¿Para quién es más adecuado Red Hat Ansible Automation Platform?
Es una opción sólida para equipos empresariales de infraestructura e ingeniería de sistemas que necesitan crear procesos de aplicación de parches totalmente personalizados en entornos grandes, complejos y con varios sistemas operativos.
Por qué elegí Red Hat Ansible Automation Platform
Elegí Red Hat Ansible Automation Platform como una de las mejores opciones porque ninguna otra herramienta ofrece este nivel de control sobre la lógica de los flujos de trabajo de aplicación de parches. Con los manuales de ejecución de YAML, se define exactamente qué equipos reciben parches, en qué orden y qué ocurre en caso de fallo. Ansible basado en eventos cierra el ciclo al activar automáticamente esos manuales de ejecución cuando una herramienta de seguridad conectada detecta un nuevo CVE, de modo que los trabajos de aplicación de parches se ejecutan sin que nadie tenga que tocar el teclado.
Características principales de Red Hat Ansible Automation Platform
- Controlador de automatización: Interfaz de gestión centralizada para organizar, ejecutar y supervisar trabajos de aplicación de parches en todo el inventario.
- Malla de automatización: Permite coordinar tareas de aplicación de parches en redes distribuidas y zonas de red.
- Portal de automatización de autoservicio: Permite a los usuarios no técnicos iniciar de forma segura trabajos de aplicación de parches previamente aprobados.
- Colecciones de contenido de Ansible: Proporciona contenido de automatización certificado y prediseñado para plataformas y software de TI habituales.
Integraciones de Red Hat Ansible Automation Platform
Red Hat Ansible Automation Platform ofrece diversas integraciones nativas, entre ellas ServiceNow, Splunk, VMware, AWS, Microsoft Azure, Google Cloud, Palo Alto Networks, CyberArk y Cisco. También dispone de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Control total de la lógica del flujo de trabajo de aplicación de parches
- Admite la aplicación de parches basada en eventos y programada
- El enfoque sin agentes es compatible con la mayoría de los principales sistemas operativos
Cons:
- No incluye un catálogo de contenido de parches
- Requiere manuales de ejecución personalizados para cada aplicación
Learn more about Red Hat Ansible Automation Platform: Mejor para el control de entornos a gran escala
- Demostración gratuita
- Precio a consultar
Visit WebsiteCustomer Rating:4.5/5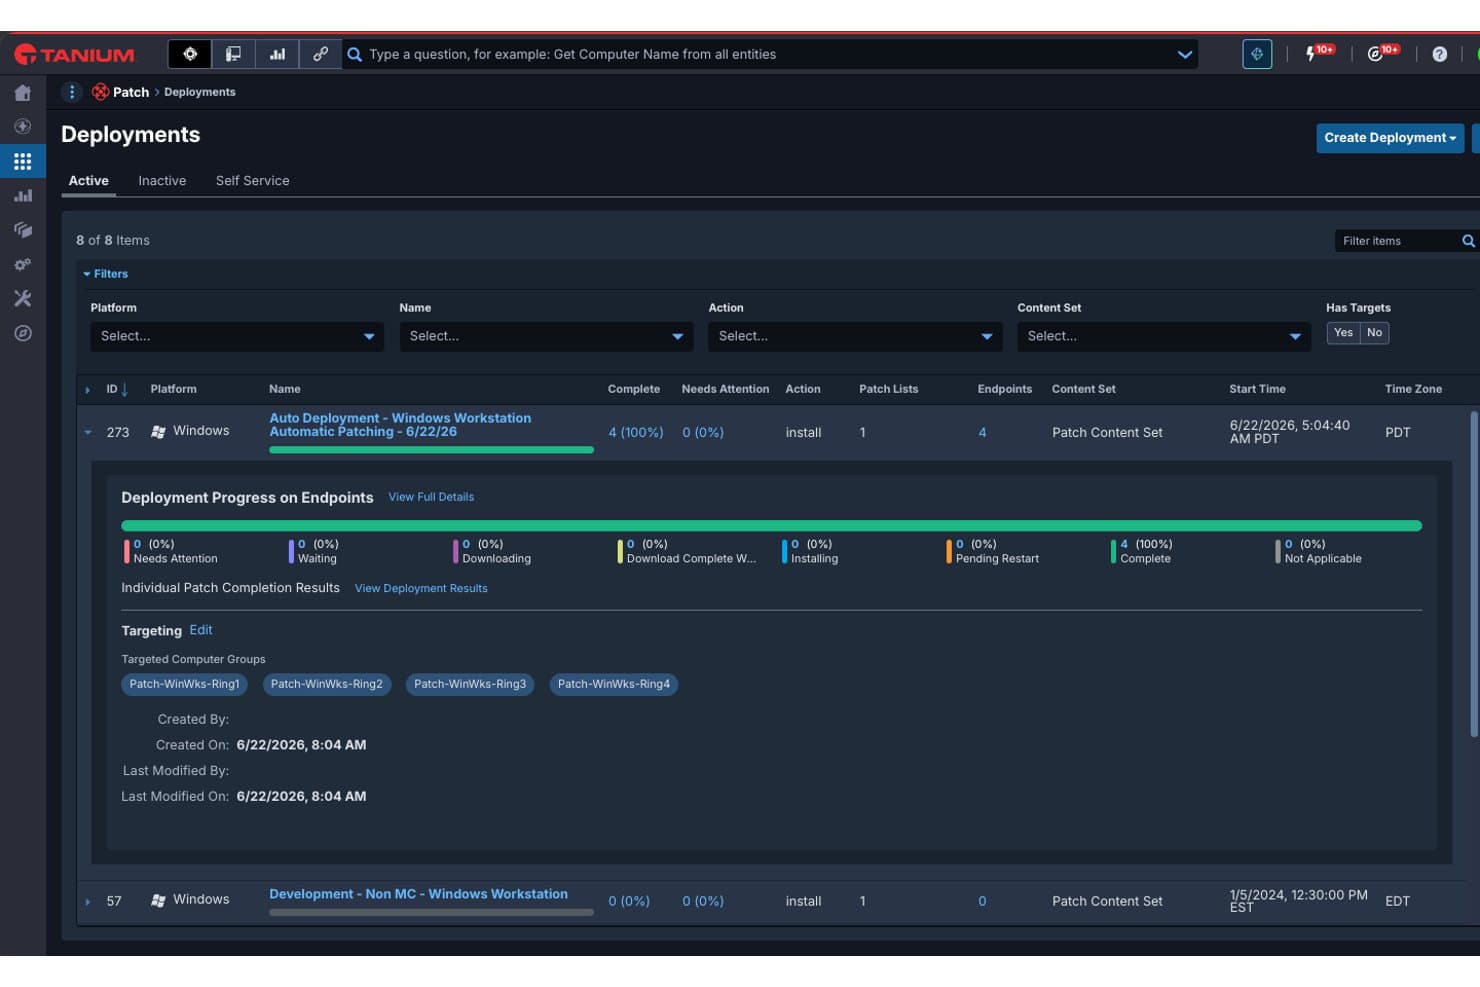
Tanium ofrece un panel de Despliegues de Parches que muestra el progreso de los despliegues activos, la selección de endpoints y el estado de finalización de los parches en los grupos de anillos de estaciones de trabajo Windows. Tanium Patch es una plataforma empresarial de gestión de parches que combina la visibilidad en tiempo real de los endpoints con el despliegue automatizado de parches en Windows, Linux, macOS y aplicaciones de terceros en entornos locales, en la nube e híbridos.
¿Para quién es mejor Tanium?
Tanium Patch es ideal para grandes empresas con flotas distribuidas de endpoints que necesitan que los equipos de operaciones de TI y seguridad trabajen desde una única plataforma unificada.
Por qué elegí Tanium
Elegí Tanium como uno de los mejores porque ninguna otra herramienta que he probado iguala su capacidad para consultar miles de endpoints en tiempo real y actuar sobre lo que encuentra de inmediato. Realizo campañas de parcheo concurrentes en flotas de Windows, Linux y macOS desde una única consola, con anillos de despliegue seguros que me permiten probar los parches en un subconjunto de dispositivos antes de lanzarlos ampliamente. La capacidad de reversión automática significa que no estoy a ciegas si algo falla durante el despliegue.
Características clave de Tanium
- Parcheo de aplicaciones de terceros: Aplica parches a cientos de títulos de software compatibles más allá de los sistemas operativos.
- Inventario en tiempo real de endpoints: Descubre, rastrea y categoriza activos instantáneamente en todo tu entorno.
- Informes de cumplimiento personalizados: Genera paneles y registros de auditoría alineados con los principales marcos regulatorios.
- Integración con ServiceNow: Automatiza la orquestación de parches directamente desde los flujos de trabajo de operaciones de TI de ServiceNow.
Integraciones de Tanium
Tanium Patch ofrece integraciones nativas con Microsoft, ServiceNow, ScreenMeet y más. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Visibilidad de endpoints en tiempo real a escala empresarial
- La arquitectura en cadena lineal ahorra ancho de banda interno
- Despliegues basados en políticas con soporte de reversión
Cons:
- Requiere una configuración y ajuste inicial significativos
- La concesión de licencias por módulos puede ser compleja
Learn more about Tanium: Mejor integración con el ecosistema de Microsoft 365
- Prueba gratuita
- Desde $60/usuario/mes (facturado anualmente)
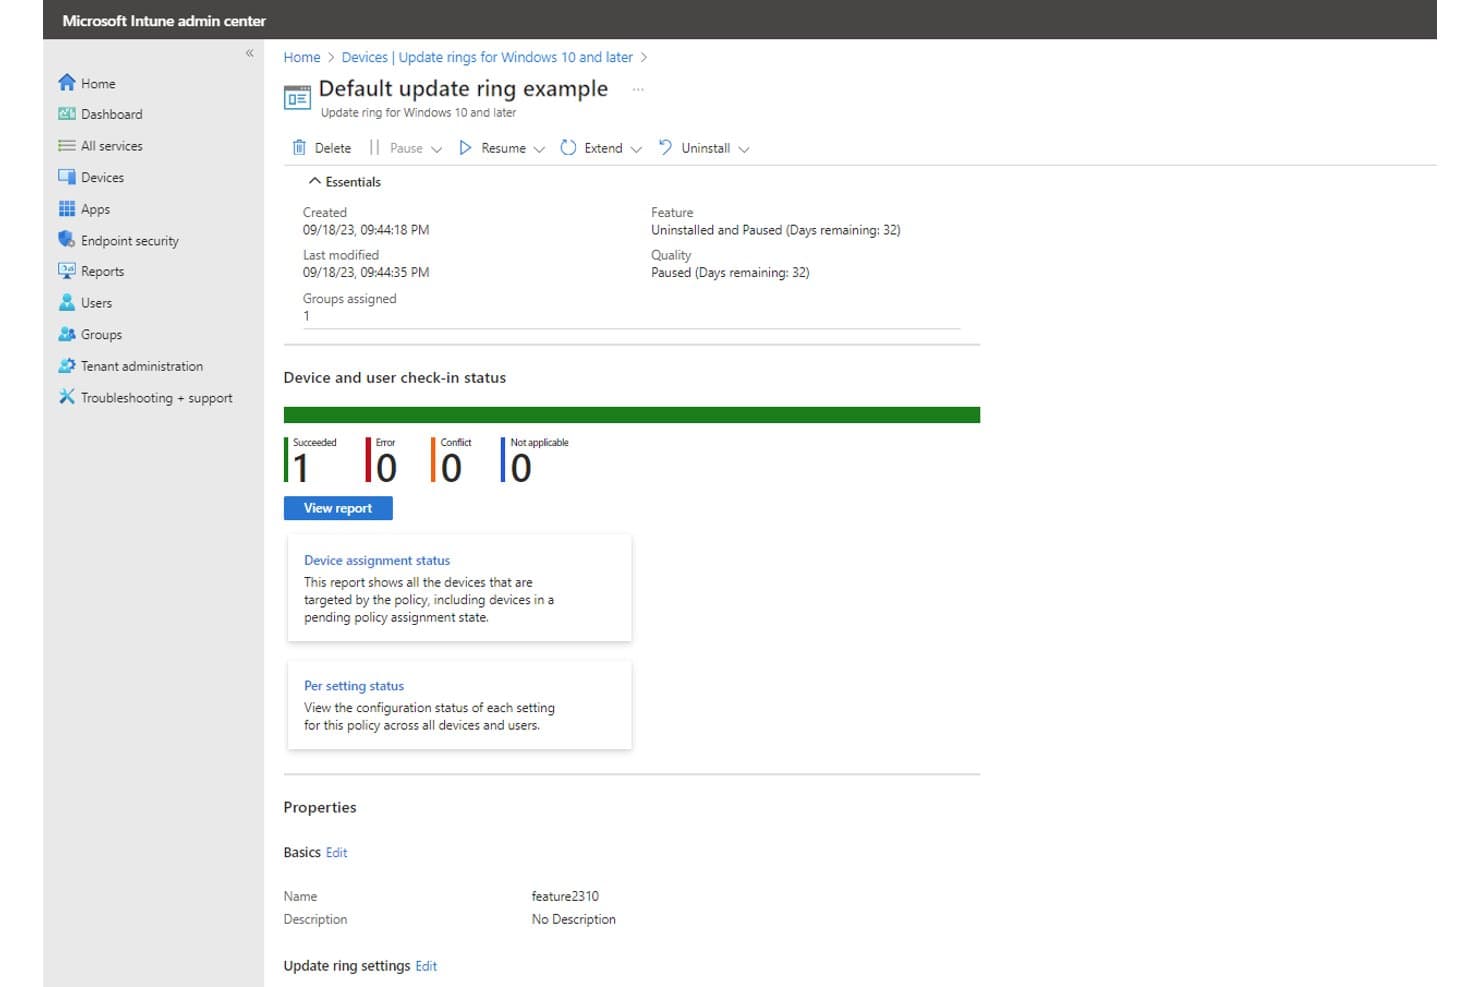
Microsoft Intune ofrece gestión de anillos de actualización con estado de registro en tiempo real de dispositivos, controles de pausa/reanudación y seguimiento de actualizaciones de características y calidad para la gestión de parches empresariales. Microsoft Intune es una plataforma de gestión unificada de terminales basada en la nube que gestiona la implementación de parches del sistema operativo, la configuración de los anillos de actualización, las actualizaciones de controladores y firmware, y la aplicación de políticas de cumplimiento de dispositivos en endpoints con Windows, macOS, iOS y Android.
¿Para quién es mejor Microsoft Intune?
Microsoft Intune es una excelente opción para equipos de TI empresariales que ya utilizan Microsoft 365 o Azure y necesitan gestión de endpoints basada en la nube sin añadir una herramienta de parches adicional.
Por qué elegí Microsoft Intune
Elegí Microsoft Intune como uno de los mejores porque está integrado directamente en las licencias Microsoft 365 E3 y E5, lo que significa que no es necesario instalar un agente o infraestructura adicional. Windows Autopatch gestiona de forma nativa los anillos de actualización del sistema operativo y Hotpatch aplica correcciones de seguridad mensuales sin necesidad de reiniciar el dispositivo. También me gusta cómo las políticas de cumplimiento de Intune se conectan con Microsoft Entra ID, lo que permite que el estado de los parches se alimente automáticamente a las reglas de acceso condicional.
Funciones clave de Microsoft Intune
- Configuración de anillos de actualización: Agrupe endpoints para un despliegue por fases de actualizaciones de características y calidad de Windows.
- Políticas de actualización acelerada: Implemente parches críticos de seguridad de inmediato, omitiendo las reglas estándar de aplazamiento de actualizaciones.
- Gestión de actualización de controladores y firmware: Distribuya actualizaciones aprobadas de controladores y firmware a grupos específicos de dispositivos.
- Gestión remota para endpoints multiplataforma: Gestione el despliegue de parches en dispositivos Windows, macOS, iOS y Android desde una consola en la nube.
Integraciones de Microsoft Intune
Microsoft Intune cuenta con integraciones nativas en todo el ecosistema de Microsoft, incluyendo Microsoft 365, Microsoft Entra ID y Microsoft Defender for Endpoint. Admite parches de terceros gracias a integraciones con Patch My PC, Ivanti Neurons y Action1. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Integración profunda con el entorno Microsoft 365
- Soporte nativo para Windows Autopatch y Hotpatch
- Gestión centralizada basada en la nube para dispositivos remotos
Cons:
- Soporte limitado de parcheo nativo de terceros
- La gestión de parches en macOS y Linux no tiene paridad
Learn more about Microsoft Intune: La mejor opción para aplicar parches del sistema operativo y de terceros de forma nativa en la nube
- Prueba gratuita de 15 días + demostración gratuita disponible
- Desde $1/endpoint/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.7/5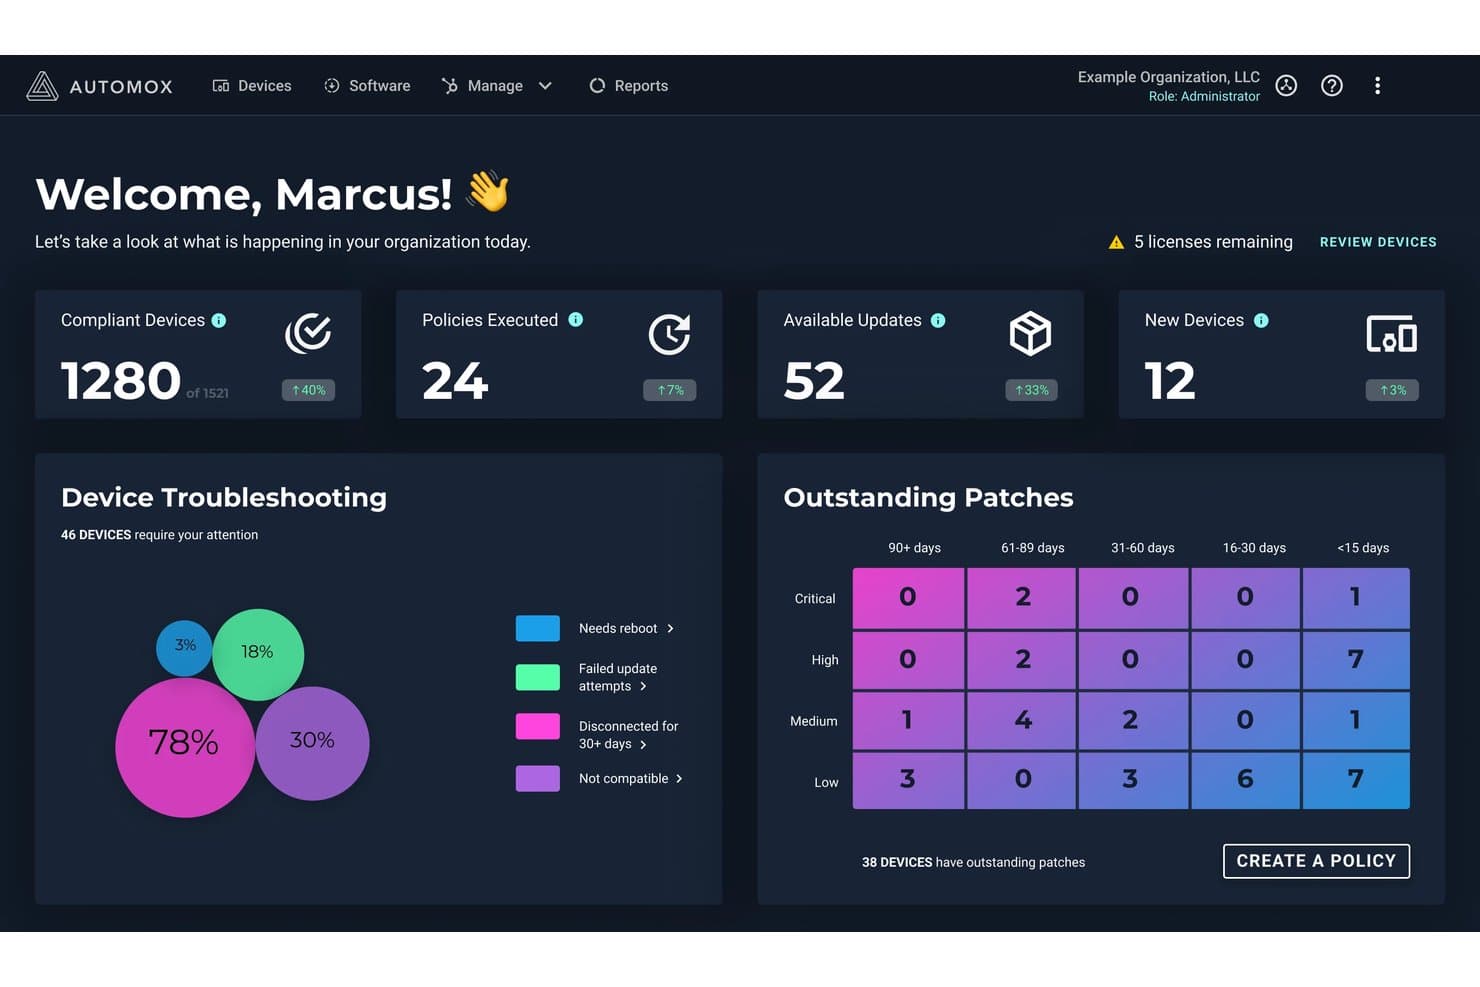
El panel de gestión de parches empresariales de Automox muestra los dispositivos que cumplen las normas, los parches pendientes por gravedad y antigüedad, y datos para la resolución de problemas de los dispositivos. Automox es una plataforma autónoma de gestión de endpoints nativa de la nube que gestiona los parches del sistema operativo en Windows, macOS y Linux, los parches de aplicaciones de terceros para más de 630 títulos, la implementación de software y la configuración de dispositivos, todo sin infraestructura local.
¿Para quién es más adecuado Automox?
Automox es una opción muy adecuada para los equipos de TI y seguridad que gestionan flotas de endpoints distribuidas o remotas y necesitan aplicar parches multiplataforma sin infraestructura local.
Por qué elegí Automox
Automox merece estar en mi lista de opciones principales por la forma en que gestiona los parches de terceros a escala. Con más de 630 títulos compatibles, puedo aplicar parches a Chrome, Adobe, Java y docenas de otras aplicaciones mediante el mismo motor de políticas que utilizo para las actualizaciones del sistema operativo. La biblioteca de Worklets (más de 432 scripts de automatización prediseñados) permite a mi equipo implementar correcciones personalizadas sin configurar infraestructura adicional, y FixNow significa que puedo ejecutar parches de inmediato cuando aparece una vulnerabilidad de día cero.
Funciones principales de Automox
- Automatización basada en políticas: Configura reglas para la aplicación de parches, la implementación de software y la gestión de configuraciones en grupos de dispositivos.
- Compatibilidad con varios sistemas operativos: Gestiona los parches de dispositivos Windows, macOS y Linux desde una única consola en la nube.
- Control de acceso basado en roles (RBAC): Asigna permisos según los roles de los usuarios para controlar quién gestiona y aprueba los trabajos de aplicación de parches.
- Panel de informes de cumplimiento: Accede a paneles integrados y a informes exportables para los registros de auditoría y el seguimiento normativo.
Integraciones de Automox
Automox ofrece integraciones nativas con ServiceNow, CrowdStrike, Splunk, SentinelOne, Zendesk, Freshworks y Microsoft Intune, entre otras, y proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Implementación rápida de parches para amenazas de día cero
- No requiere infraestructura local
- Amplia compatibilidad con macOS y Linux
Cons:
- No ofrece compatibilidad con entornos aislados de redes externas
- Las vistas de resumen ejecutivo carecen de filtros detallados
 Ideal para paneles de visibilidad de parches en tiempo real
- Prueba gratuita + demo gratis
- Precios a consultar
Visit WebsiteCustomer Rating:4.4/5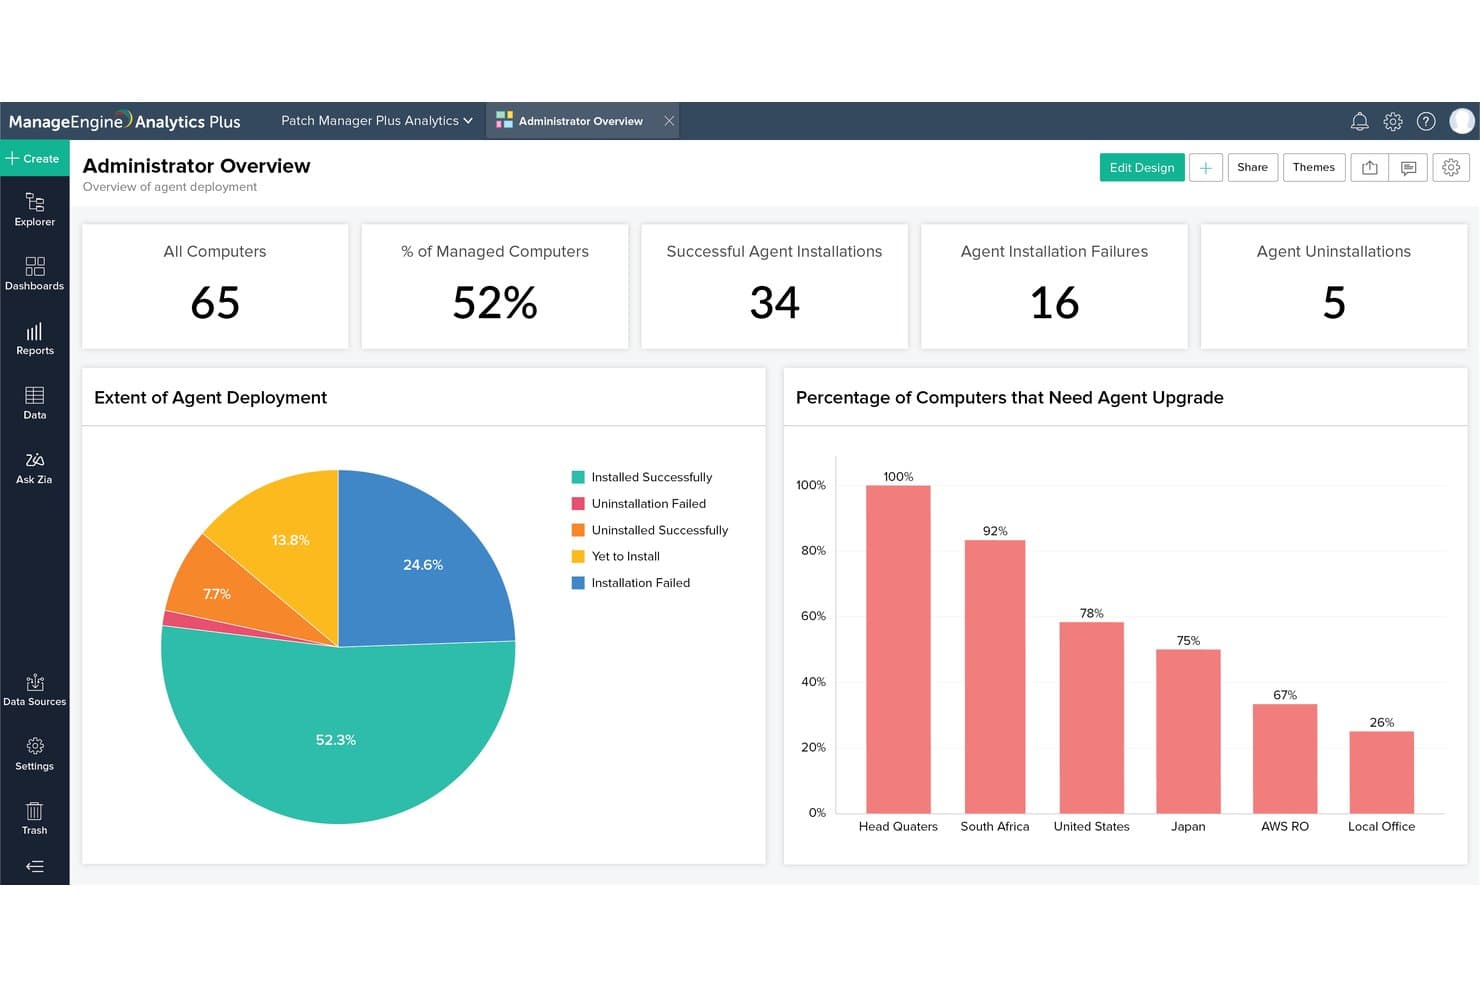
ManageEngine Patch Manager Plus ofrece un panel de análisis de visión general para administradores, que muestra métricas de despliegue de agentes, tasas de éxito de instalación y necesidades de actualización por ubicación. ManageEngine Patch Manager Plus es una plataforma empresarial de gestión de parches que automatiza el parcheo de sistemas operativos y aplicaciones de terceros en endpoints con Windows, macOS y Linux, incluyendo dispositivos remotos, alojados en la nube y conectados a la zona desmilitarizada (DMZ).
¿Para quién es mejor ManageEngine Patch Manager Plus?
Es una excelente opción para administradores de sistemas y equipos de operaciones de TI que gestionan grandes flotas de endpoints distribuidos, para garantizar un estricto cumplimiento de parches a través de entornos empresariales híbridos.
Por qué elegí ManageEngine Patch Manager Plus
Patch Manager Plus merece su lugar en mi lista porque la visibilidad de parches en tiempo real que proporciona es realmente útil al gestionar grandes flotas distribuidas. El panel centralizado muestra los parches faltantes, el estado de implementación y el cumplimiento en todos los endpoints a la vez. Me gustan especialmente los informes de auditoría detallados, que ofrecen un registro con marca de tiempo de cada acción de parcheo en dispositivos Windows, macOS y Linux.
Características clave de ManageEngine Patch Manager Plus
- Automatización del parcheo de aplicaciones de terceros: Soporta el parcheo de más de 850 aplicaciones que no son del sistema operativo, incluyendo navegadores, Java, Adobe y Zoom.
- Compatibilidad multiplataforma: Gestiona el despliegue de parches para dispositivos Windows, macOS y Linux en una sola plataforma.
- Flujos de prueba y aprobación de parches: Permite crear grupos de pruebas y automatizar las aprobaciones antes de que los parches lleguen a las máquinas en producción.
- Optimización del ancho de banda para sedes remotas: Limita el uso de la red distribuyendo los parches de forma eficiente a oficinas remotas o distribuidas.
Integraciones de ManageEngine Patch Manager Plus
Patch Manager Plus ofrece integraciones nativas con ServiceNow, ServiceDesk Plus, Rapid7, CrowdStrike, Tenable.io y Tenable.sc. Hay una API disponible para crear integraciones personalizadas.
Pros and Cons
Pros:
- Panel de visibilidad de estado de parches en tiempo real
- La optimización del ancho de banda limita las descargas remotas por WAN
- Automatización del parcheo de aplicaciones de terceros
Cons:
- La interfaz es funcional, pero visualmente detrás de los SaaS modernos
- El generador de informes personalizados requiere una curva de aprendizaje pronunciada
Learn more about ManageEngine Patch Manager Plus:
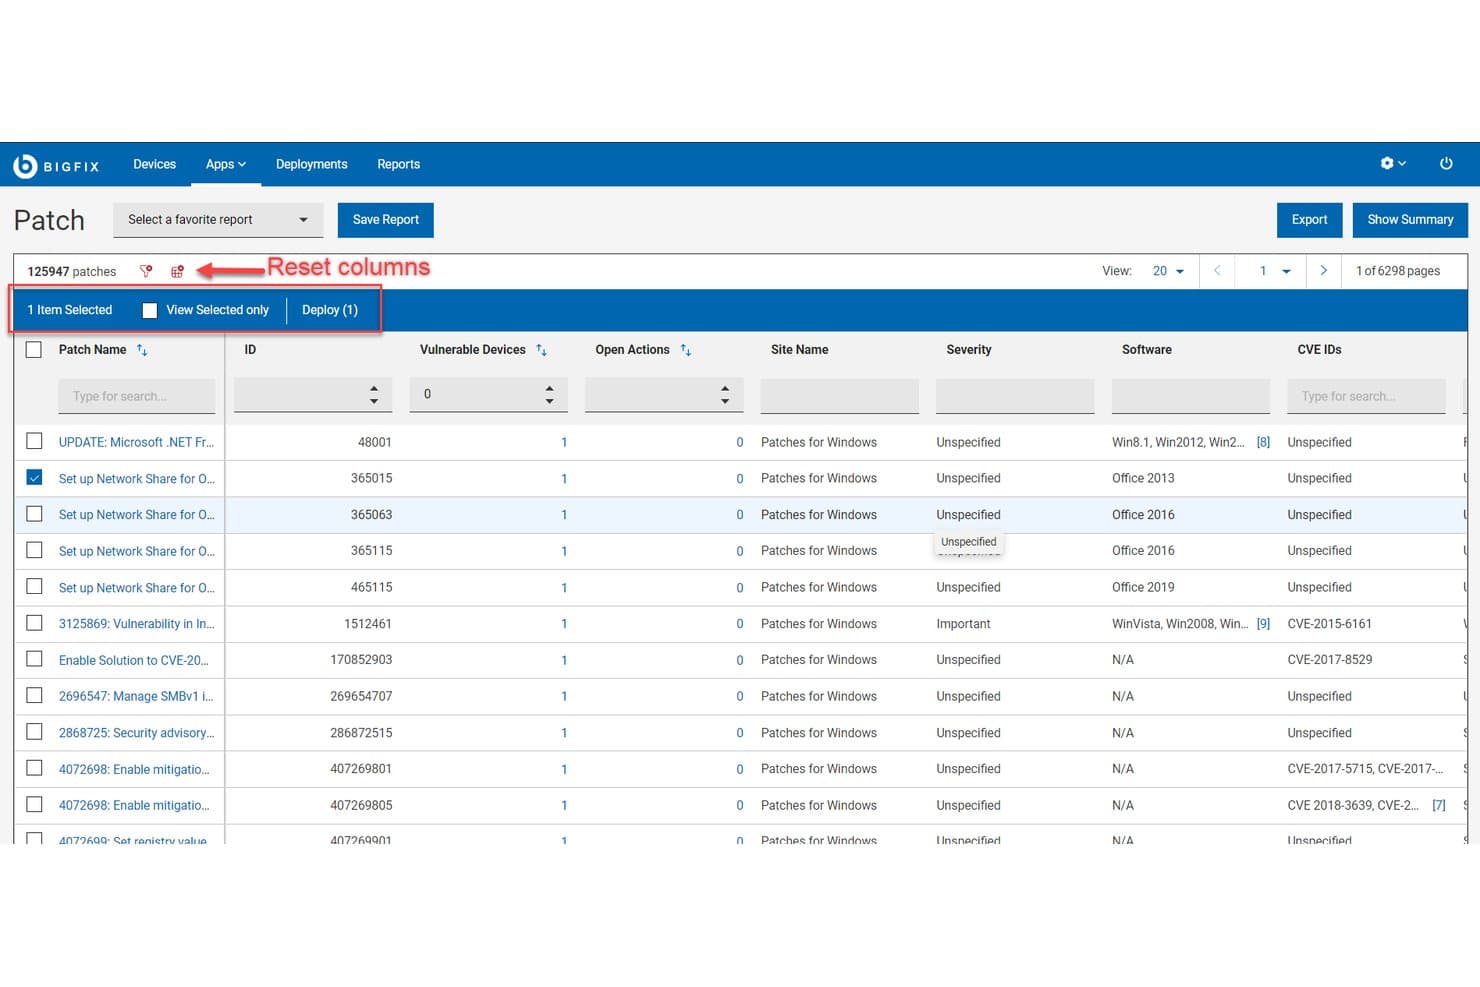
HCL BigFix ofrece una vista de lista de gestión de parches que muestra 125,947 parches con identificadores CVE, niveles de gravedad, dispositivos vulnerables y capacidades de implementación con un solo clic. HCL BigFix es una plataforma empresarial de gestión de endpoints y automatización de parches que centraliza la remediación de vulnerabilidades, el monitoreo de cumplimiento y la distribución de software en entornos locales, en la nube e híbridos.
¿Para quién es ideal HCL BigFix?
HCL BigFix es una excelente opción para grandes empresas con equipos de TI y operaciones de seguridad que gestionan flotas de endpoints heterogéneas en entornos distribuidos y con sistemas operativos mixtos.
Por qué elegí HCL BigFix
HCL BigFix se gana su lugar en mi lista porque ningún otro sistema de gestión de parches que haya utilizado maneja tal diversidad de sistemas operativos a esta escala. Mi equipo puede aplicar parches a servidores Windows, escritorios Ubuntu y sistemas AIX heredados desde una sola consola, sin agentes separados ni flujos de trabajo específicos de cada plataforma. La cobertura de más de 120 variantes de SO, junto con una tasa de éxito de parches en el primer intento superior al 98%, significa que no estoy persiguiendo implementaciones fallidas en herramientas desconectadas cuando se presenta una vulnerabilidad de día cero en una infraestructura de SO mixtos.
Principales características de HCL BigFix
- Patch Workbench: Centraliza y automatiza las acciones de gestión de parches con sincronización integrada con ServiceNow para el control de cambios.
- Integraciones para remediación de vulnerabilidades: Se conecta de forma nativa con Tenable, Rapid7 y Qualys para cerrar vulnerabilidades identificadas en escaneos externos.
- Creación personalizada de fixlets: Permite crear y desplegar trabajos de remediación personalizados utilizando el motor de scripting y automatización de BigFix.
- Infraestructura de relés: Distribuye el contenido de parches de manera eficiente a través de enlaces WAN hacia miles de endpoints sin saturar la red.
Integraciones de HCL BigFix
HCL BigFix ofrece integraciones nativas con Tenable, Rapid7, Qualys, Google Cloud, Nutanix Beam, ServiceNow, Forescout, AWS, Azure y más. También dispone de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Aplica parches a más de 100 tipos de SO y dispositivos
- Remedia vulnerabilidades en endpoints desconectados
- Soporta la automatización de parches a escala de miles de endpoints
Cons:
- La generación de informes ejecutivos requiere personalización y experiencia
- La complejidad de la configuración es alta para equipos pequeños
Learn more about HCL BigFix: Ideal para la aplicación automatizada de parches en dispositivos
- Prueba gratuita + demostración gratuita disponibles
- Precios disponibles previa solicitud
Visit WebsiteCustomer Rating:5/5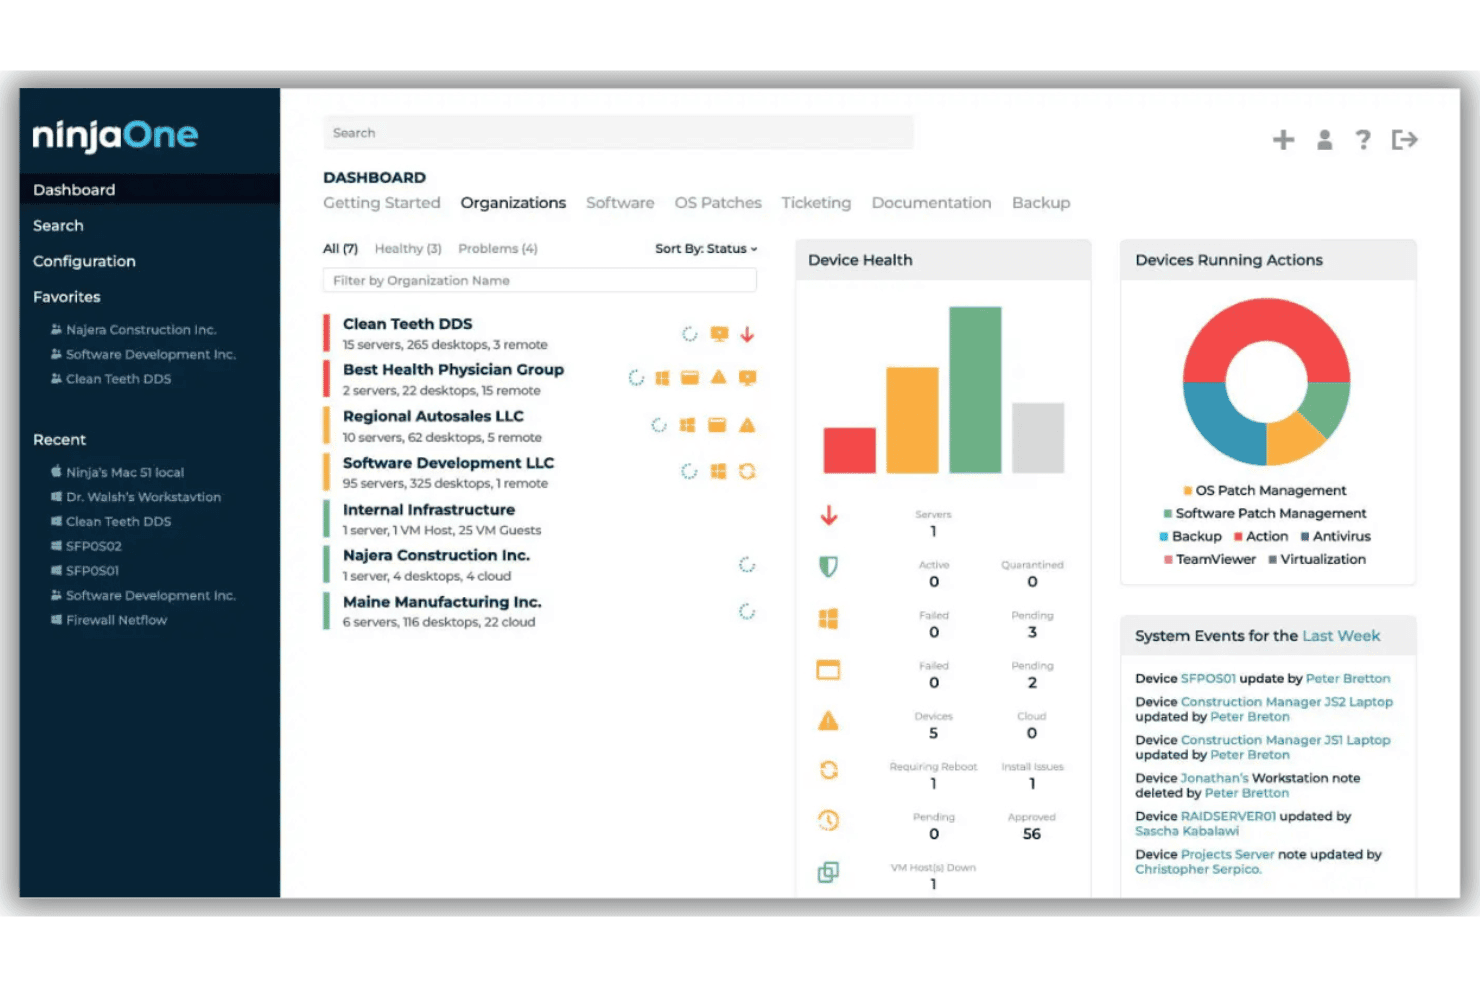
NinjaOne ofrece un panel centralizado para supervisar el estado de los dispositivos, gestionar organizaciones y realizar un seguimiento de los eventos del sistema en varios clientes. NinjaOne es una plataforma unificada de operaciones de TI con gestión autónoma de parches como función principal, compatible con la aplicación de parches para sistemas operativos y aplicaciones de terceros en dispositivos Windows, macOS, Linux y móviles desde una única consola basada en la nube.
¿Para quién es más adecuada NinjaOne?
NinjaOne es adecuada para equipos de TI y proveedores de servicios gestionados que administran flotas de dispositivos distribuidas en entornos empresariales y de mercado medio.
Por qué elegí NinjaOne
NinjaOne ocupa un lugar en mi lista de opciones principales gracias a su IA de inteligencia de parches, que analiza las señales de implementación y la telemetría de la comunidad para pausar automáticamente los parches de riesgo antes de que lleguen a producción. También confío en el almacenamiento en caché de parches, que permite a mi equipo enviar actualizaciones a sitios remotos con ancho de banda limitado sin una VPN. Además, al ser compatible con más de 6.000 aplicaciones de terceros, no necesito gestionar una herramienta independiente solo para cubrir los navegadores y las aplicaciones de productividad.
Características principales de NinjaOne
- Gestión de parches para varios sistemas operativos: Aplica parches de forma centralizada a dispositivos Windows, macOS, Linux y móviles desde una única consola.
- Políticas preventivas de aprobación de parches: Aprueba o bloquea KB específicos o categorías de actualizaciones antes de su lanzamiento.
- Importaciones automatizadas de datos de vulnerabilidades: Incorpora datos de vulnerabilidades para fundamentar los flujos de trabajo de priorización de parches.
- Informes de cumplimiento y preparados para auditorías: Genera informes detallados vinculados a marcos como SOC 2, HIPAA e ISO 27001.
Integraciones de NinjaOne
NinjaOne ofrece integraciones nativas con Splashtop, Zendesk, Okta, ConnectWise, Microsoft Azure/Intune, Slack, ServiceNow, DeskDay y más, además de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Reversión automatizada de parches tras implementaciones fallidas
- Admite dispositivos remotos sin depender de una VPN
- Informes de cumplimiento integrados para varios marcos
Cons:
- Las opciones de exportación de métricas personalizadas siguen siendo básicas
- No ofrece compatibilidad nativa con Unix (AIX, Solaris)
Learn more about NinjaOne: La mejor opción para la priorización de la corrección basada en riesgos
- Demostración gratuita disponible
- Precio bajo solicitud
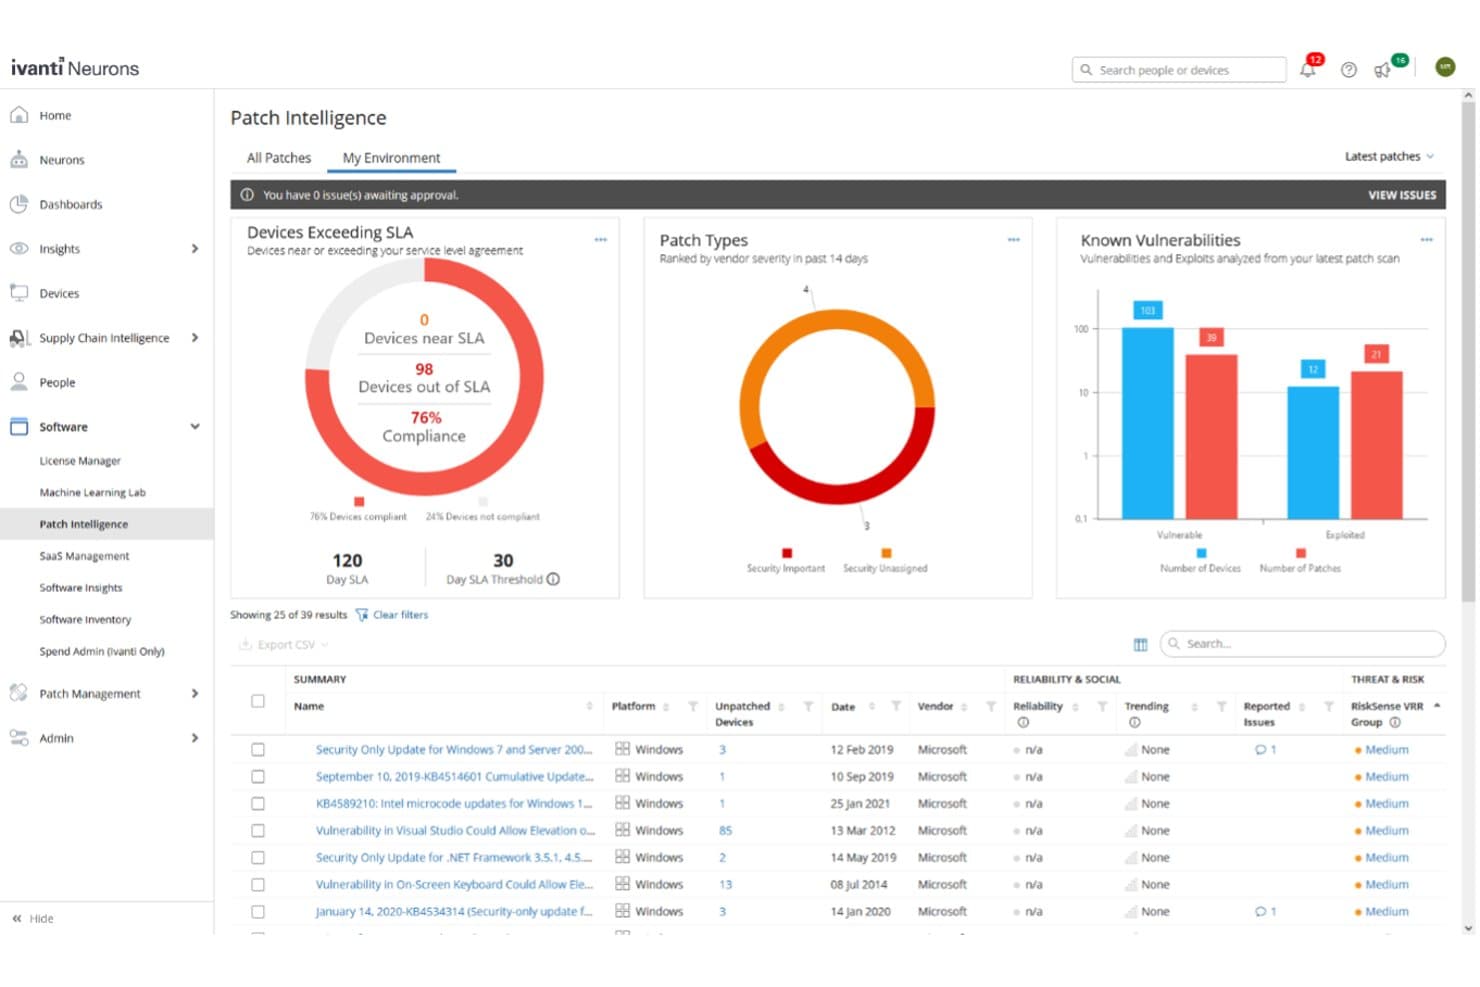
Ivanti Neurons for Patch Management ofrece un panel de Inteligencia de parches que muestra el cumplimiento de los dispositivos, los tipos de parches, las vulnerabilidades conocidas y una lista detallada de las actualizaciones de seguridad no aplicadas. Ivanti Neurons for Patch Management es una plataforma de gestión de parches nativa de la nube que automatiza el descubrimiento de vulnerabilidades, la priorización basada en riesgos y la implementación de parches en Windows, macOS, Linux y más de 800 aplicaciones de terceros en entornos empresariales híbridos.
¿Para quién es más adecuada Ivanti Neurons for Patch Management?
Es una opción muy adecuada para equipos de TI empresariales centrados en la seguridad que necesitan priorizar la corrección según el riesgo real de explotación, en lugar de basarse únicamente en las puntuaciones CVE.
Por qué elegí Ivanti Neurons for Patch Management
Elegí Ivanti Neurons for Patch Management porque su clasificación de riesgo de vulnerabilidades (VRR) va más allá de las puntuaciones CVSS, incorporando inteligencia sobre amenazas de más de 100 fuentes, fuentes de la web oscura y datos de explotación validados por expertos para determinar qué debe corregirse primero. Mi equipo utiliza la automatización de implementación basada en riesgos para aplicar los parches de mayor prioridad antes de que se produzcan las explotaciones. La función de implementación por anillos, que incluye encuestas sobre la opinión de los usuarios, detecta problemas de estabilidad antes de que un parche se implemente en toda la flota.
Características principales de Ivanti Neurons for Patch Management
- Información sobre la fiabilidad de los parches: Agrega datos de implementación anonimizados y opiniones de los usuarios para señalar los parches que podrían provocar problemas.
- Panel de informes de cumplimiento: Proporciona el estado, el historial y el seguimiento de los SLA para auditorías en todo el entorno.
- Catálogo de parches de terceros: Mantiene más de 800 aplicaciones compatibles con actualizaciones periódicas desde una fuente central.
- Configuración de implementación por anillos: Permite definir implementaciones escalonadas con grupos configurables y políticas predefinidas.
Integraciones de Ivanti Neurons for Patch Management
Ivanti Neurons for Patch Management ofrece integraciones nativas con Jira, CrowdStrike, AWS, Rapid7, ServiceNow, Tenable, Wiz, Synopsis, Splunk y otras plataformas. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- La priorización de riesgos utiliza inteligencia sobre amenazas y explotaciones
- Implementación automatizada por anillos con análisis de la opinión de los usuarios
- Compatible con Windows, macOS, Linux y más de 800 aplicaciones
Cons:
- Los informes de cumplimiento carecen de plantillas de exportación detalladas
- Las cargas de parches personalizadas están limitadas a una solución de incorporación lateral
Learn more about Ivanti Neurons for Patch Management:
Otro software empresarial de gestión de parches
Estas son algunas opciones adicionales de software empresarial de gestión de parches que no llegaron a mi lista de preseleccionados, pero que aun así merece la pena consultar:
- 11SolarWinds Patch ManagerLa mejor opción para la compatibilidad con catálogos de parches de terceros
- 12Kaseya VSAÓptimo para gestión y automatización unificadas de TI
- 13Qualys Patch ManagementMejor para evaluación de vulnerabilidades integrada
- 14AteraMejor para administración de parches con monitoreo remoto
- 15PDQ ConnectLa mejor opción para el parcheo sin intervención en equipos distribuidos
- 16GFI LanguardMejor para el escaneo de vulnerabilidades y parches
- 17HeimdalIdeal para la aplicación automática de parches con cumplimiento normativo
- 18N-able N-central RMMLo mejor para controles de parches basados en roles para equipos de TI
- 19SyxsenseIdeal para obtener visibilidad de la implementación de parches en tiempo real
- 20Patch My PCMejor para actualizaciones rápidas del catálogo de parches de terceros
Cómo evalúo el software de gestión de parches empresarial
Evalúo las herramientas de gestión de parches empresariales en dos niveles: requisitos básicos como la implementación multiplataforma y los informes de auditoría, y diferenciadores como la priorización basada en riesgos y la reversión.
Funcionalidad básica (Condiciones indispensables para esta lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en esta área) para cada funcionalidad básica que se indica a continuación. Luego, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe alcanzar una puntuación mínima total del 65% para ser considerada para su inclusión.
- Implementación automática de parches: Reviso si la herramienta puede manejar programaciones basadas en políticas, despliegues por fases y reversión automática, de modo que una actualización fallida no afecte un servidor de producción a las 2 a.m.
- Soporte multiplataforma de sistemas operativos: Los entornos empresariales rara vez utilizan un solo sistema operativo. Busco una completa paridad de parches entre Windows, macOS y las principales distribuciones de Linux como RHEL, Ubuntu y SUSE.
- Aplicación de parches a aplicaciones de terceros: La mayoría de las vulnerabilidades explotadas se encuentran en aplicaciones como navegadores, Java y Zoom. Evalúo cuántos títulos de terceros cubre cada plataforma y la rapidez con la que los nuevos parches se incorporan al catálogo.
- Evaluación y priorización de vulnerabilidades: Busco escaneo basado en CVE combinado con asignación de riesgos, para que tu equipo corrija primero la vulnerabilidad explotada activamente antes que una reparación cosmética de baja severidad.
- Informes de cumplimiento y trazabilidad de auditoría: Los auditores quieren pruebas, no promesas. Evalúo si cada herramienta ofrece informes predefinidos alineados con marcos como PCI-DSS, HIPAA e ISO 27001 junto con registros de auditoría exportables.
- Gestión distribuida de endpoints: Analizo cómo cada plataforma llega a portátiles remotos, instancias en la nube y servidores locales sin forzar el tráfico a través de una VPN ni requerir conectividad constante a la red.
Una vez que tengo una lista de herramientas que cumplen con los criterios, considero lo que distingue a cada plataforma.
Factores diferenciadores (Qué distingue a los proveedores)
Así es como comparo y distingo a los diferentes proveedores:
Características destacadas
La priorización basada en riesgos es un diferenciador clave. Busco herramientas que incorporen inteligencia sobre amenazas como CISA KEV para clasificar los parches según la explotación activa, no solo por la gravedad CVSS. Las pruebas automatizadas y la reversión son igualmente importantes: el despliegue en anillos piloto te permite validar un parche en un grupo reducido antes de que llegue a producción. La optimización del ancho de banda también distingue a los proveedores, especialmente para equipos distribuidos donde la distribución entre pares y los parches delta evitan que los despliegues saturen la red.
Más allá de las características
La arquitectura de implementación es importante. Evalúo si un proveedor ofrece opciones SaaS, locales e híbridas, ya que los sectores regulados suelen requerir entornos aislados. La profundidad de integración es igualmente relevante; reviso si existen conectores bidireccionales con herramientas ITSM como ServiceNow y Jira para que las implementaciones de parches generen automáticamente tickets de cambio. También considero la rapidez con la que el proveedor publica nuevo contenido de parches tras la divulgación de un CVE, ya que un retraso de solo uno o dos días puede dejar miles de endpoints expuestos.
Cómo elegir un software empresarial de gestión de parches
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
|---|---|
| FactorEscalabilidad | Qué debes considerar¿El software gestionará todos tus dispositivos finales actuales y previstos, en varios sitios o unidades de negocio, sin retrasos ni sobrecarga de agentes? |
| FactorIntegraciones | Qué debes considerar¿La herramienta se conecta fácilmente con tus escáneres de vulnerabilidades, flujos de trabajo de ITSM y herramientas de alertas? Comprueba si ofrece integración nativa o API fiables. |
| FactorPersonalización | Qué debes considerar¿Puedes adaptar las políticas de aplicación de parches, las ventanas de mantenimiento, el acceso y los informes para ajustarlos a tus necesidades de cumplimiento o procesos empresariales? |
| FactorFacilidad de uso | Qué debes considerar¿La consola es intuitiva para los administradores en el día a día o dependerás de conocimientos especializados y formación constante para utilizarla y solucionar problemas? |
| FactorImplementación y puesta en marcha | Qué debes considerar¿Cuánto tiempo tardarás en implementar los agentes, configurar los ajustes y formar al personal? Presta atención a los requisitos imprevistos de infraestructura, políticas o gestión de cambios. |
| FactorCoste | Qué debes considerar¿Las estructuras de precios se basan en el dispositivo final, el usuario o las funciones? Comprueba si existen costes ocultos, como módulos adicionales, complementos de integración o niveles de cumplimiento e informes. |
| FactorMedidas de seguridad | Qué debes considerar¿La plataforma ofrece RBAC, registro de auditoría y cifrado de datos? Pregúntate cómo se ajustan estos controles al perfil de riesgo de tu organización. |
| FactorDisponibilidad del soporte | Qué debes considerar¿Con qué rapidez y fiabilidad puedes obtener ayuda durante incidentes o actualizaciones? Considera los SLA, el horario de soporte y los canales de acceso antes de comprometerte. |
¿Qué es el software empresarial de gestión de parches?
El software empresarial de gestión de parches es una plataforma esencial de seguridad de dispositivos finales que automatiza el descubrimiento, la implementación y la supervisión de actualizaciones de software en entornos de TI grandes y diversos. Gestiona las actualizaciones de los sistemas operativos y las aplicaciones de terceros, ayuda a mantener el cumplimiento normativo y reduce las vulnerabilidades de seguridad. Estas herramientas están diseñadas para admitir miles de dispositivos finales, agilizar la aplicación de parches en sitios distribuidos y proporcionar los sólidos informes necesarios para las operaciones a escala empresarial.
Características
Al seleccionar un software empresarial de gestión de parches, presta atención a las siguientes características clave:
- Implementación automatizada de parches: Utiliza flujos de trabajo automatizados para coordinar implementaciones programadas o activadas en los dispositivos terminales, reduciendo el esfuerzo manual y minimizando los retrasos en la aplicación de parches.
- Compatibilidad con sistemas operativos multiplataforma: Gestiona las actualizaciones de Windows, macOS y las principales distribuciones de Linux desde una única consola, garantizando la cobertura de flotas de dispositivos variadas.
- Aplicación de parches a aplicaciones de terceros: Proporciona actualizaciones para aplicaciones que no pertenecen al sistema operativo, como navegadores, suites de productividad y herramientas de colaboración, reduciendo el riesgo derivado del software de terceros sin actualizar.
- Evaluación de vulnerabilidades: Integra la gestión de vulnerabilidades mediante el análisis de actualizaciones faltantes y la identificación de vulnerabilidades prioritarias utilizando la gravedad de CVE y fuentes de inteligencia sobre amenazas en tiempo real.
- Capacidades de reversión: Permite a los equipos de TI revertir o eliminar parches problemáticos, minimizando el tiempo de inactividad si una actualización causa problemas en producción.
- Informes de cumplimiento: Genera informes para registros de auditoría y marcos normativos, facilitando la demostración del estado de los parches durante las revisiones de seguridad.
- Gestión remota de dispositivos terminales: Admite la distribución de parches a dispositivos que se encuentran fuera de la red corporativa, algo útil para entornos de trabajo remoto o híbrido.
- Optimización del ancho de banda: Utiliza distribución entre pares, limitación del ancho de banda o aplicación diferencial de parches para minimizar el impacto en la red y acelerar las implementaciones de gran escala.
- Programación de ventanas de mantenimiento: Permite definir horarios específicos para la aplicación de parches y los reinicios, alineando las actualizaciones con los SLA y las necesidades operativas de tu empresa.
- Control de acceso basado en roles: Se conecta con proveedores de identidad como Active Directory para conceder permisos granulares, garantizando que solo los usuarios autorizados puedan gestionar flujos de trabajo críticos de aplicación de parches.
Ventajas
La implementación de un software empresarial de gestión de parches ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Reducción del riesgo de seguridad: La aplicación periódica y automatizada de parches corrige rápidamente las vulnerabilidades de software conocidas, ayudando a proteger tu organización frente a malware, ransomware y amenazas cibernéticas en evolución.
- Mejora del cumplimiento: Los informes de cumplimiento y los registros de auditoría integrados facilitan la demostración del cumplimiento de estándares como PCI-DSS, HIPAA o ISO 27001.
- Ahorro de tiempo para TI: La automatización y la coordinación centralizada de parches liberan a los equipos de TI de las actualizaciones manuales, permitiéndoles centrarse en iniciativas de mayor prioridad.
- Implementación coherente de actualizaciones: La compatibilidad multiplataforma garantiza que todos los dispositivos terminales—locales, remotos y basados en la nube—reciban parches oportunos y coherentes.
- Menor interrupción del negocio: Funciones como la reversión, las ventanas de mantenimiento y la optimización del ancho de banda preservan la estabilidad del sistema y reducen el tiempo de inactividad durante las actualizaciones.
- Mayor visibilidad y control: Los paneles en tiempo real, las alertas personalizables y los permisos granulares permiten supervisar, analizar y gestionar el progreso de los parches en toda la flota.
- Gestión remota optimizada: La posibilidad de aplicar parches a dispositivos terminales distribuidos o fuera de la red permite mantener una sólida postura de seguridad incluso cuando los equipos trabajan desde distintas ubicaciones.
Costes y precios
Seleccionar un software empresarial de gestión de parches requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las características típicas incluidas en las soluciones empresariales de gestión de parches:
Tabla comparativa de planes de software empresarial de gestión de parches
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0 | Características habitualesImplementación básica de parches para un número limitado de dispositivos, programación manual y asistencia de la comunidad. |
| Tipo de planPlan personal | Precio medio$5-$15/usuario/mes | Características habitualesAplicación de parches para un solo usuario, actualizaciones automatizadas para un sistema operativo, informes básicos y asistencia técnica estándar. |
| Tipo de planPlan empresarial | Precio medio$20-$40/usuario/mes | Características habitualesCompatibilidad con varios usuarios, aplicación de parches multiplataforma, actualizaciones de aplicaciones de terceros, informes de cumplimiento y permisos basados en roles. |
| Tipo de planPlan empresarial avanzado | Precio medio$40-$80/usuario/mes | Características habitualesAutomatización completa, opciones de implementación híbrida, integraciones personalizadas, asistencia respaldada por SLA y capacidades avanzadas de auditoría. |
Preguntas frecuentes sobre el software empresarial de gestión de parches
Estas son algunas respuestas a preguntas frecuentes sobre el software empresarial de gestión de parches:
¿Cómo ayuda el software empresarial de gestión de parches con las auditorías de cumplimiento?
El software empresarial de gestión de parches automatiza los informes de cumplimiento y mantiene registros de auditoría detallados. De este modo, puede demostrar rápidamente el estado de los parches, las pruebas de subsanación y el cumplimiento de normativas como PCI-DSS o HIPAA durante auditorías internas o externas.
¿Puede el software empresarial de gestión de parches aplicar parches a dispositivos que están fuera de la red?
Sí, la mayoría de las soluciones modernas permiten aplicar parches de forma remota a dispositivos que están fuera de la red corporativa. Esto mantiene los dispositivos seguros y actualizados, incluso cuando los usuarios están de viaje o trabajan desde casa.
¿Qué aplicaciones de terceros suelen ser compatibles con la aplicación de parches?
Las soluciones empresariales suelen cubrir una amplia variedad de aplicaciones de terceros, como navegadores web, clientes de correo electrónico, Java, Zoom y suites de productividad. Debe consultar el catálogo del proveedor para conocer las actualizaciones relevantes para su entorno.
¿Cómo reduce la automatización el riesgo en comparación con la aplicación manual de parches?
La automatización reduce los errores humanos, aplica políticas coherentes y permite implementar rápidamente actualizaciones de seguridad en toda su infraestructura. Esto ayuda a minimizar la ventana de aplicación de parches y reduce las probabilidades de que las amenazas aprovechen vulnerabilidades sin corregir.
¿Qué debo tener en cuenta al comparar el coste total de propiedad?
Debe tener en cuenta las licencias, los cambios en la infraestructura, los servicios profesionales, los niveles de soporte y el tiempo necesario para la implementación y la gestión continua. Tenga cuidado con los costes adicionales ocultos de funciones clave como el cumplimiento, las integraciones o los informes avanzados.