

Las 10 mejores herramientas de ciberseguridad con IA analizadas en 2026

10 Selección de las mejores herramientas de ciberseguridad con IA


Los desafíos de la ciberseguridad son una preocupación constante para expertos en tecnología como tú. El panorama de amenazas está evolucionando y los métodos tradicionales a menudo no son suficientes. Aquí es donde entran en juego las herramientas de ciberseguridad con IA, que ofrecen funciones avanzadas capaces de adaptarse a nuevas amenazas en tiempo real.
Las capacidades de la IA ayudan a tu equipo a detectar anomalías, predecir posibles filtraciones de datos y responder rápidamente a los incidentes. Estas herramientas son invaluables para mantener un entorno seguro sin sobrecargar los recursos.
En este artículo, compartiré mi reseña imparcial de las mejores herramientas de ciberseguridad con IA del mercado. Encontrarás información sobre sus funciones y características, así como sobre cómo pueden aliviar tus desafíos de ciberseguridad. Prepárate para explorar soluciones que pueden mejorar tus estrategias de seguridad.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Tabla comparativa de herramientas de ciberseguridad con IA
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores herramientas de ciberseguridad con IA:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para la detección de amenazas basada en comportamientos | Prueba gratuita disponible | Desde $59.99/dispositivo (facturado anualmente) | Website | |
| 2 | Mejor para la seguridad de código abierto en tiempo de ejecución | Demo gratuita disponible | Precios bajo consulta | Website | |
| 3 | Mejor para mitigación adaptativa de DDoS | Prueba gratuita de 30 días + demo gratis disponible | Precio a consultar | Website | |
| 4 | La mejor opción para seguridad y observabilidad unificadas | Prueba gratuita de 14 días + plan gratuito disponible | Desde $15/host/mes (facturado anualmente) | Website | |
| 5 | Ideal para gestión unificada de registros | Demo gratuita disponible | Precios bajo consulta | Website | |
| 6 | Mejor para seguridad de endpoints impulsada por IA | Demostración gratuita disponible | Desde $179.99/endpoint (facturado anualmente) | Website | |
| 7 | La mejor para protección de endpoints con IA | Plan gratuito disponible | Desde $59.99/dispositivo/año (facturado anualmente) | Website | |
| 8 | Ideal para la detección de amenazas por correo electrónico | Demostración gratuita disponible bajo solicitud | Desde $1.65 por usuario activo/mes | Website | |
| 9 | Mejor para detección de estafas potenciada por IA | Prueba gratuita de 30 días | Desde $119.99/año (facturado anualmente) | Website | |
| 10 | Mejor para la integración con Microsoft 365 | Demo gratuita disponible | Desde $4/hora | Website |
Reseñas de las mejores herramientas de ciberseguridad con IA
A continuación encontrarás mis resúmenes detallados de las mejores herramientas de ciberseguridad con IA de mi selección. Mis reseñas ofrecen un análisis exhaustivo de las características clave, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta, para ayudarte a encontrar la mejor opción para ti.

Mejor para la detección de amenazas basada en comportamientos

CrowdStrike Falcon es una plataforma de ciberseguridad nativa de IA que ofrece protección de endpoints, detección y respuesta extendidas (XDR), inteligencia sobre amenazas y seguridad de identidad a través de un único agente ligero y una consola unificada en la nube.
¿Para quién es mejor CrowdStrike Falcon?
CrowdStrike Falcon es ideal para equipos de operaciones de seguridad en organizaciones medianas y grandes que gestionan entornos complejos y multiplataforma.
Por qué elegí CrowdStrike Falcon
He incluido CrowdStrike Falcon en mis principales opciones porque su cobertura de detección en tiempo real realmente abarca todas las plataformas principales desde un único sensor ligero. Me gusta que Falcon Insight XDR reúna la telemetría de endpoints, nube e identidad en una sola vista unificada, así mi equipo no tiene que cambiar entre herramientas para correlacionar alertas entre Windows, macOS, Linux y dispositivos móviles. El motor de indicadores de ataque (IOA) impulsado por IA es lo que lo distingue aquí: en lugar de esperar a una firma conocida, detecta patrones de comportamiento en pleno proceso y detiene amenazas antes de que avancen. Esa es una diferencia significativa cuando los adversarios promedian un tiempo de avance de 29 minutos.
Características clave de CrowdStrike Falcon
- Charlotte AI: Un asistente de IA generativa que responde preguntas de seguridad en lenguaje natural y muestra resúmenes priorizados de amenazas directamente en la consola.
- Falcon OverWatch: Un servicio gestionado de búsqueda de amenazas que monitorea continuamente tu entorno para localizar actividades ocultas de adversarios.
- Falcon Spotlight: Un módulo de gestión de vulnerabilidades sin agente que explora debilidades expuestas y las prioriza según el riesgo de explotación.
- SIEM de nueva generación: Un SIEM integrado que ingiere, normaliza y correlaciona datos de registros de todas las capas de seguridad en tiempo real.
Integraciones de CrowdStrike Falcon
CrowdStrike ofrece más de 460 integraciones de marketplace de socios como Okta, Zscaler, Splunk, ServiceNow, Palo Alto Networks, Netskope, Mimecast, Proofpoint y Google Cloud, con conectores profundos en todo el ecosistema de Microsoft, incluyendo Microsoft 365, Azure y Microsoft Entra ID. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Agente ligero con mínimo impacto en el rendimiento del endpoint
- Excelente enriquecimiento de inteligencia de amenazas impulsado por IA
- Una sola consola cubre Windows, Mac y Linux
Cons:
- El volumen de alertas puede abrumar a equipos de seguridad pequeños
- Los módulos avanzados requieren paquetes de licencias de nivel superior


Oligo Security es una plataforma de seguridad de aplicaciones en tiempo de ejecución que utiliza perfiles de comportamiento basados en eBPF para monitorear la actividad de bibliotecas de código abierto, detectar exploits activos y proteger cargas de trabajo de IA en entornos cloud-native.
¿Para quién es mejor Oligo Security?
Oligo Security es ideal para equipos de seguridad y DevSecOps en empresas medianas y grandes que desarrollan o gestionan aplicaciones cloud-native que dependen en gran medida de dependencias de código abierto.
Por qué elegí Oligo Security
Elegí Oligo Security como uno de los mejores por cómo gestiona el riesgo del código abierto en tiempo de ejecución y no solo durante el escaneo. La mayoría de las herramientas marcan cada CVE en tu árbol de dependencias, pero el sensor eBPF de Oligo rastrea qué bibliotecas realmente se cargan y ejecutan en producción, reduciendo el ruido de vulnerabilidades hasta en un 99%. También destaco su Bloqueo de Explotaciones en Tiempo de Ejecución, que detiene los ataques en la biblioteca y función exactas en el momento en que se detecta un comportamiento malicioso.
Características clave de Oligo Security
- Protección de cargas de trabajo de IA: Supervisa modelos de IA, agentes y flujos de trabajo en tiempo de ejecución usando una gestión de postura de seguridad de IA (AI-SPM) combinada y detección y respuesta de IA (AI-DR) en un único sensor liviano.
- Generación automatizada de SBOM y AI-BOM: Produce facturas de materiales de software y de IA en tiempo real basadas en lo que realmente está en ejecución, no solo lo declarado en los manifiestos.
- Informes VEX: Genera documentos de Intercambio de Explotabilidad de Vulnerabilidades para que los equipos conozcan qué vulnerabilidades son realmente alcanzables en su entorno.
- Generación de evidencia de cumplimiento: Recopila evidencia en tiempo de ejecución para respaldar auditorías de marcos como PCI DSS 4.0 y FedRAMP.
Integraciones de Oligo Security
Oligo Security se integra con AWS Security Hub Extended como el socio oficial de seguridad de IA en tiempo de ejecución de AWS, brindando a los clientes visibilidad y protección para implementaciones de IA directamente dentro de su entorno AWS. También tiene una integración documentada con Endor Labs, unificando la accesibilidad en tiempo de desarrollo y en tiempo de ejecución en un solo flujo de trabajo. Oligo MCP conecta hallazgos de tiempo de ejecución con IDEs y asistentes de codificación de IA para rastrear riesgos y generar soluciones en los flujos de trabajo de los desarrolladores. No se encuentran en la web de Oligo integraciones nativas más amplias con herramientas SIEM, de tickets o de notificaciones.
Pros and Cons
Pros:
- Elimina entre el 90% y 99% del ruido por alertas de vulnerabilidades
- El sensor eBPF genera menos del 1% de impacto en el rendimiento
- Bloquea exploits sin terminar contenedores ni procesos
Cons:
- La configuración inicial es más compleja que la de competidores como Snyk
- Los reportes carecen de métricas en algunas tareas

Radware
Mejor para mitigación adaptativa de DDoS

Radware incorpora la detección y mitigación de amenazas impulsadas por IA en los dominios tradicionales de la ciberseguridad, ayudando a los equipos a proteger aplicaciones web, API y redes mientras se adaptan a ataques cada vez más sofisticados. Sus soluciones atraen a líderes de seguridad y equipos de TI en medianas y grandes empresas, especialmente aquellas que protegen entornos híbridos y en la nube bajo la presión de amenazas automatizadas y potenciadas por IA.
Por qué elegí Radware
Elegí Radware porque su enfoque de seguridad centrado en IA se alinea con lo que los equipos de ciberseguridad modernos necesitan para enfrentar amenazas inteligentes y automatizadas de manera directa. Su tecnología patentada EPIC-AI integra aprendizaje automático e inteligencia artificial generativa en los motores principales de protección, brindando a tu equipo una detección y respuesta automatizada y adaptativa contra amenazas como DDoS, ataques de bots y abuso de API. Además, Radware introdujo recientemente Agentic AI Protection para abordar los desafíos de seguridad originados por agentes autónomos de IA y abuso de comportamiento en los flujos de trabajo empresariales.
Características clave de Radware
Además de las defensas impulsadas por IA mencionadas anteriormente, Radware ofrece varias otras funcionalidades que atraen a equipos de seguridad e infraestructura:
- Bot Manager: Detecta y mitiga tráfico no humano que intenta explotar endpoints de IA, garantizando la seguridad de modelos y API.
- Servicio Cloud WAF: Proporciona protección continua de firewall de aplicaciones web contra amenazas principales de OWASP Top-10 y aprendizaje adaptativo de políticas para adaptar las defensas.
- Protección de API: Descubre y asegura automáticamente los endpoints de API utilizando políticas personalizadas y prevención de ataques lógicos.
- Cyber Controller: Centraliza la gestión, configuración y visibilidad del ciclo de vida de los ataques en todos los productos de seguridad de Radware.
Integraciones de Radware
Radware se integra con Cisco, IBM, Microsoft, Kentik, RSA SecurID, Elastic y FastNetMon. Estas integraciones amplían sus capacidades en seguridad de red, gestión y colaboración en diversas industrias.
Pros and Cons
Pros:
- Modelos de IA sólidos detectan rápidamente nuevos patrones de ataque.
- Agentic AI Protection disminuye el abuso automatizado de flujos de trabajo.
- La mitigación de bots basada en comportamientos reduce el agotamiento de recursos.
Cons:
- Los modelos de IA de alta precisión a veces requieren períodos prolongados de ajuste.
- Las actualizaciones de hardware local pueden crear una carga operativa.
Datadog
La mejor opción para seguridad y observabilidad unificadas
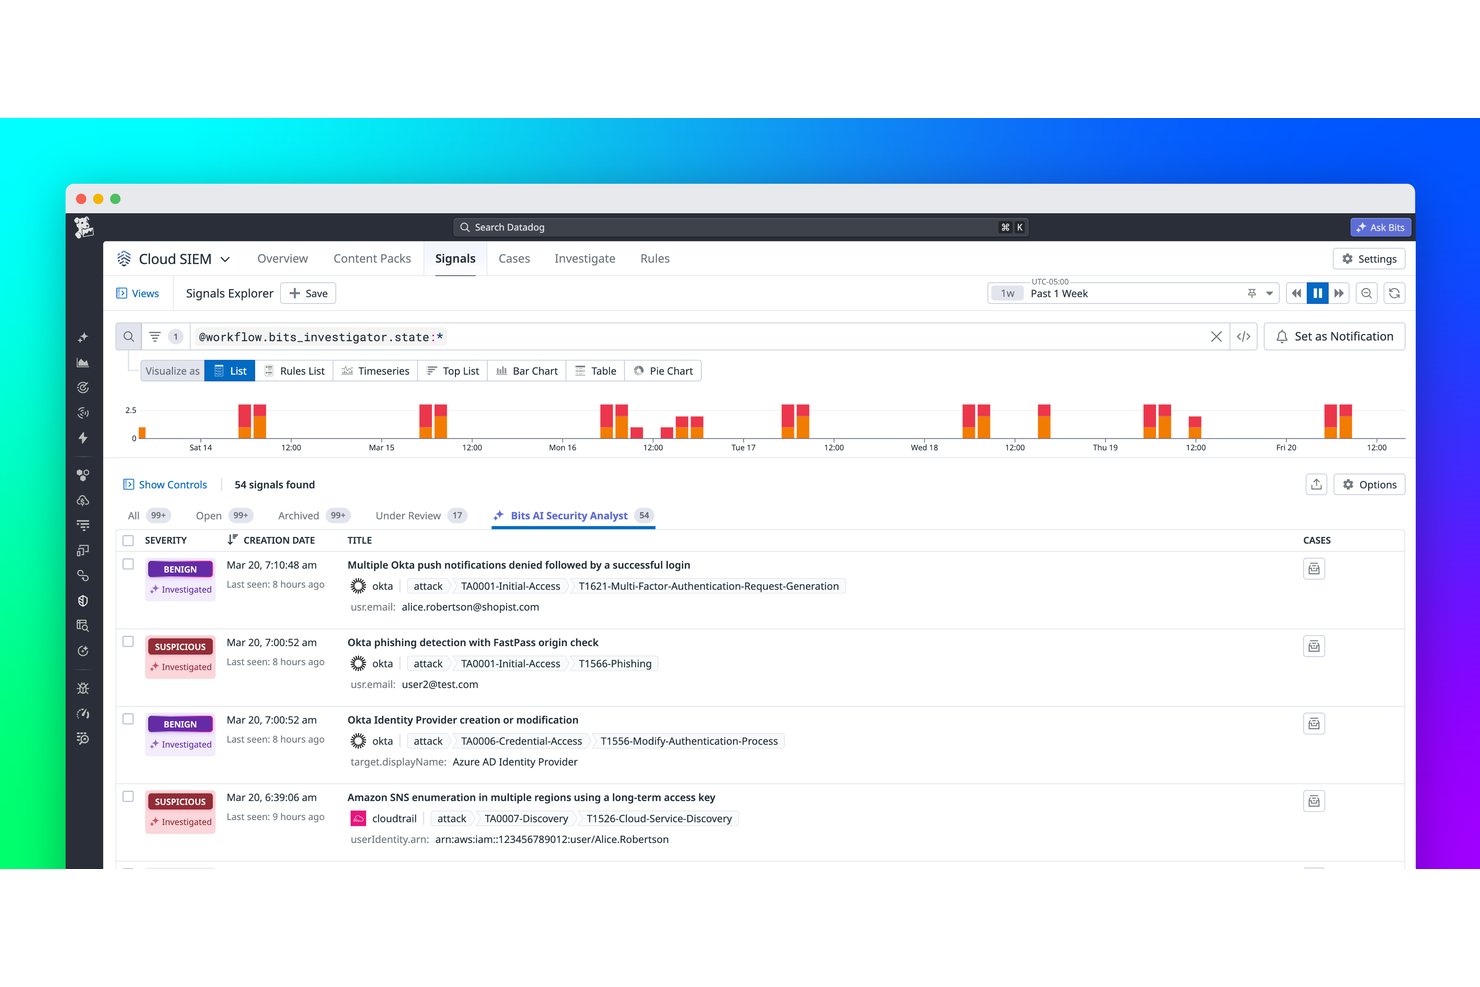
Datadog es una plataforma de observabilidad y seguridad nativa de la nube que utiliza IA para unificar la detección de amenazas, UEBA, CSPM, Cloud SIEM, la protección de cargas de trabajo y la seguridad del código en toda la infraestructura, las aplicaciones y las canalizaciones de desarrollo.
¿Para quién es Datadog más adecuado?
Datadog es una opción excelente para equipos de ingeniería y seguridad medianos y grandes que trabajan con entornos nativos de la nube o multinube y necesitan seguridad y observabilidad en un solo lugar.
Por qué elegí Datadog
Datadog ocupa un lugar en mi lista de opciones principales porque ninguna otra plataforma que haya evaluado conecta de forma tan natural la observabilidad de las aplicaciones con la seguridad. Cuando un intento de inyección SQL afecta a una carga de trabajo en la nube, puedo ver la señal del ataque y el aumento de rendimiento resultante en la misma vista. Después, Bits AI Security Analyst investiga de forma autónoma esa señal en menos de 30 segundos y muestra un veredicto basado en evidencias en lugar de una cola de alertas sin procesar.
Características principales de Datadog
- Detección de anomalías mediante UEBA: Detecta desviaciones respecto al comportamiento de referencia de usuarios y entidades mediante modelos adaptativos de aprendizaje automático.
- Visualización de rutas de ataque: Traza las rutas de movimiento lateral en entornos de nube e híbridos para una evaluación proactiva de riesgos.
- Escaneo de secretos: Analiza continuamente el código y los entornos de nube para identificar secretos expuestos y datos confidenciales.
- Análisis de seguridad del código: Ofrece análisis estático y del código en tiempo de ejecución dentro de las canalizaciones de CI/CD para detectar vulnerabilidades en las primeras etapas del desarrollo.
Integraciones de Datadog
Datadog ofrece integraciones nativas con AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Slack, PagerDuty, GitHub, Kubernetes y Okta. También hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Unifica la seguridad y la observabilidad en una sola plataforma
- El analista de IA investiga y cierra alertas de forma autónoma
- La protección de cargas de trabajo en la nube abarca desde el código hasta el tiempo de ejecución
Cons:
- Los costes aumentan rápidamente con grandes volúmenes de datos
- Las funciones de seguridad requieren varios complementos de productos independientes
Ideal para gestión unificada de registros

ManageEngine Log360 es una plataforma SIEM que combina gestión de registros, detección de amenazas basada en ML, UEBA, SOAR, DLP y CASB en una sola solución para monitorear e investigar eventos de seguridad en entornos de TI híbridos.
¿Para quién es ideal ManageEngine Log360?
ManageEngine Log360 es ideal para equipos de seguridad de TI en empresas medianas y grandes que necesitan visibilidad centralizada en infraestructuras híbridas y complejas.
Por qué elegí ManageEngine Log360
Elegí ManageEngine Log360 por su gestión unificada de registros, que recopila datos de más de 750 fuentes diferentes, incluyendo dispositivos de red, aplicaciones, bases de datos, servidores, Active Directory, Microsoft 365, AWS, Azure y Salesforce. El analizador de registros personalizado puede adaptarse a cualquier formato legible por humanos, por lo que no estás limitado a fuentes preaprobadas. Más allá de la recopilación, el motor de correlación en tiempo real y el UEBA basado en ML procesan estos datos unificados para detectar amenazas en cuanto surgen, justo lo que necesitas cuando tu entorno abarca infraestructuras locales y en la nube.
Características clave de ManageEngine Log360
- Zia Insights: Relaciona incidentes de seguridad con técnicas de MITRE ATT&CK y visualiza cronologías de ataques para la investigación.
- DLP integrado: Supervisa la actividad de datos sensibles para detectar accesos no autorizados y posibles fugas de información.
- Procesador de feeds de amenazas STIX/TAXII: Ingiera fuentes externas de inteligencia de amenazas para enriquecer alertas con indicadores conocidos.
- Informes de cumplimiento: Ofrece informes predefinidos y plantillas de auditoría para regulaciones como HIPAA, PCI DSS, GDPR y más.
Integraciones de ManageEngine Log360
Log360 se integra con herramientas como ServiceDesk Plus, Jira Service Management, Okta, Salesforce, Endpoint Central, Palo Alto, Fortinet, Sophos, Cisco, CrowdStrike, Qualys, AWS, Microsoft Azure, Microsoft 365, Microsoft Entra ID y Google Cloud. También proporciona soporte API REST para integraciones personalizadas, aunque no se documenta compatibilidad con Zapier.
Pros and Cons
Pros:
- Incluye más de 1,000 informes de cumplimiento predefinidos
- Relaciona amenazas con técnicas de MITRE ATT&CK
- Soporta entornos locales, en la nube e híbridos
Cons:
- El rendimiento puede disminuir con consultas de registros grandes
- La interfaz puede resultar compleja para usuarios nuevos
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Mejor para seguridad de endpoints impulsada por IA

SentinelOne es una solución de ciberseguridad enfocada en ofrecer protección de endpoints impulsada por IA. Está dirigida a organizaciones que buscan asegurar sus endpoints con capacidades avanzadas de detección y respuesta ante amenazas.
Por qué elegí SentinelOne: SentinelOne es reconocido por su seguridad de endpoints basada en IA, ofreciendo detección y respuesta a amenazas en tiempo real. Sus capacidades de IA incluyen modelos de comportamiento que identifican y detienen las amenazas antes de que puedan causar daño. Este enfoque proactivo permite que tu equipo se concentre en otras tareas mientras SentinelOne gestiona la seguridad. Sus funciones de respuesta automatizada aseguran que las amenazas se neutralicen rápidamente, reduciendo posibles daños.
Funciones destacadas e integraciones:
Funciones incluyen herramientas de búsqueda de amenazas para descubrir amenazas ocultas, protección de endpoints para una amplia variedad de dispositivos y automatización de la respuesta ante incidentes que minimiza la intervención manual. Estas funciones ayudan a mantener un entorno seguro y eficiente.
Integraciones incluyen Splunk, ServiceNow, AWS, Microsoft Azure, Okta, IBM QRadar, Fortinet y Zscaler.
Pros and Cons
Pros:
- La respuesta automática a amenazas reduce el esfuerzo manual
- Protección y monitoreo de endpoints en tiempo real
- Los modelos de IA de comportamiento mejoran la seguridad
Cons:
- La configuración inicial puede ser compleja
- Puede requerir esfuerzos continuos de gestión
La mejor para protección de endpoints con IA

CrowdStrike es una plataforma de ciberseguridad impulsada por IA utilizada por organizaciones que necesitan protección avanzada de endpoints. Ofrece inteligencia sobre amenazas y soluciones de seguridad para endpoints que aprovechan la IA para detectar y responder a amenazas cibernéticas.
Por qué elegí CrowdStrike: CrowdStrike se centra en la protección de endpoints con IA. Su inteligencia sobre amenazas basada en IA proporciona información en tiempo real sobre amenazas potenciales. La plataforma utiliza aprendizaje automático para analizar e identificar actividades sospechosas en los endpoints. Este enfoque proactivo garantiza que tus dispositivos estén protegidos contra amenazas cibernéticas en evolución.
Funciones destacadas e integraciones:
Funciones incluyen capacidades de caza de amenazas para buscar amenazas ocultas, visibilidad en tiempo real de la actividad de los endpoints y herramientas de respuesta a incidentes para gestionar incidentes de seguridad. Estas funciones potencian la capacidad de tu equipo para mantener seguros los endpoints.
Integraciones incluyen Splunk, ServiceNow, AWS, Google Cloud, Microsoft Azure, Okta, IBM QRadar, Zscaler y SailPoint.
Pros and Cons
Pros:
- Actualizaciones en tiempo real de inteligencia sobre amenazas
- Funciones proactivas de caza de amenazas
- Detección y respuesta en endpoints
Cons:
- La configuración inicial puede ser compleja
- Se recomienda supervisión continua

Ideal para la detección de amenazas por correo electrónico

Proofpoint es una solución de ciberseguridad utilizada por organizaciones que necesitan seguridad avanzada para el correo electrónico. Ayuda a las empresas a detectar y mitigar amenazas basadas en correos electrónicos usando funciones impulsadas por IA.
Por qué elegí Proofpoint: Las capacidades de IA de Proofpoint le permiten identificar ataques de phishing y correos electrónicos maliciosos. La herramienta aprovecha el aprendizaje automático para adaptarse a nuevos patrones de amenazas, brindando protección en tiempo real a su equipo. Con Proofpoint, puede confiar en su IA para salvaguardar sus comunicaciones por correo electrónico contra ataques sofisticados.
Funciones y conexiones destacadas:
Funciones incluyen protección avanzada contra amenazas que analiza el contenido del correo electrónico en busca de riesgos, prevención de pérdida de datos para asegurar información sensible y cifrado de correos electrónicos para garantizar la privacidad. Estas funciones trabajan en conjunto para proteger los canales de comunicación de su organización de amenazas.
Integraciones incluyen Microsoft 365, Google Workspace, Slack, Salesforce, Box, Dropbox, Splunk, IBM QRadar y ServiceNow.
Pros and Cons
Pros:
- IA avanzada para la detección de phishing
- Monitorización en tiempo real de amenazas de correo electrónico
- Políticas de seguridad personalizables
Cons:
- La configuración puede requerir experiencia en seguridad
- Enfocado únicamente en amenazas por correo electrónico

Norton
Mejor para detección de estafas potenciada por IA

Para las empresas que buscan soluciones avanzadas de ciberseguridad, Norton Small Business ofrece un enfoque personalizado para proteger tus activos digitales. Diseñado específicamente para pequeñas empresas, aborda los desafíos únicos que enfrentan los negocios con recursos limitados de TI. Al ofrecer funciones como protección contra malware, detección de amenazas en tiempo real y seguridad de datos, Norton garantiza que tu empresa permanezca segura frente a amenazas cibernéticas en evolución. Esto lo convierte en una opción atractiva para propietarios de pequeñas empresas y responsables de TI que desean proteger sus operaciones sin la complejidad de soluciones a gran escala.
Por qué elegí Norton
Elegí Norton por su compromiso en proporcionar a las pequeñas empresas herramientas de ciberseguridad esenciales que incorporan funcionalidades impulsadas por IA. Entre sus características destacadas, la herramienta de detección de estafas potenciada por inteligencia artificial es especialmente vital para identificar intentos de phishing sofisticados y ataques de ingeniería social. Además, la detección de amenazas en tiempo real de Norton monitoriza y responde activamente a amenazas emergentes, asegurando que los datos de tu negocio permanezcan protegidos. Estas funciones se alinean con las necesidades de pequeñas empresas que buscan una protección sólida contra amenazas cibernéticas sin requerir experiencia avanzada en TI.
Características clave de Norton
Además de su detección de estafas potenciada por IA y la detección de amenazas en tiempo real, Norton ofrece varias otras funciones pensadas para pequeñas empresas:
- Seguridad de dispositivos: Protege los dispositivos de tu empresa contra malware y otras amenazas cibernéticas, garantizando operaciones seguras.
- Copia de seguridad en la nube: Ofrece 250 GB de almacenamiento seguro en la nube para datos críticos de la empresa, con opción de ampliar el espacio.
- VPN segura: Cifra tu conexión a Internet, brindando privacidad y seguridad a las actividades en línea.
- Supervisión de la dark web: Te avisa si los datos de tu empresa aparecen en la dark web, permitiendo tomar medidas preventivas.
Integraciones de Norton
Actualmente, Norton no lista integraciones nativas.
Pros and Cons
Pros:
- VPN integrada y seguridad de terminales
- El cifrado de nivel bancario protege el tráfico empresarial
- Soporta múltiples dispositivos y plataformas
Cons:
- No hay direcciones IP dedicadas disponibles
- Opciones limitadas de configuración avanzada para VPN


Microsoft Security Copilot es una solución de ciberseguridad impulsada por IA diseñada para organizaciones que utilizan productos de Microsoft. Ofrece detección avanzada de amenazas y gestión de la seguridad, aprovechando la IA para mejorar su ecosistema de Microsoft existente.
Por qué elegí Microsoft Security Copilot: Microsoft Security Copilot se integra con Microsoft 365, ofreciendo una solución de seguridad unificada. Sus funciones de IA incluyen la detección de amenazas, que utiliza aprendizaje automático para identificar riesgos potenciales. Esta integración con Microsoft 365 permite un enfoque unificado para gestionar la seguridad de su organización.
Características destacadas e integraciones:
Características incluyen análisis avanzados de amenazas para identificar vulnerabilidades, herramientas de respuesta a incidentes para simplificar la respuesta de su equipo ante amenazas, y herramientas de gestión de cumplimiento para ayudarle a cumplir con los estándares de la industria. Estas características aseguran que su organización mantenga una postura de seguridad sólida.
Integraciones incluyen Microsoft Defender (XDR), Microsoft Sentinel, Microsoft Intune, Microsoft Entra (Azure AD) y otros servicios de seguridad de Microsoft.
Pros and Cons
Pros:
- Fácil integración con productos de Microsoft
- Detección de amenazas e información impulsada por IA
- Soporta la gestión de cumplimiento
Cons:
- Ideal para entornos Microsoft
- Puede requerir conocimientos técnicos para su configuración
Otras herramientas de ciberseguridad con IA
Estas son algunas opciones adicionales de herramientas de ciberseguridad con IA que no llegaron a mi selección, pero que aun así vale la pena conocer:
- Google Security Operations
Ideal para la gestión de amenazas nativas de la nube
- Cisco Hypershield
Ideal para defensa de red con IA
- Fortinet
Ideal para inteligencia de amenazas potenciada por IA
- Wiz
Mejor para obtener información sobre la seguridad en la nube
- Darktrace
Enfocado exclusivamente en amenazas de correo electrónico
- Arctic Wolf
Mejor para detección y respuesta gestionadas
- Vectra AI
Mejor para la detección de amenazas en la red
- Lakera
Mejor para la seguridad de modelos de IA
- Securonix
Mejor para análisis de seguridad con IA
- HiddenLayer
Mejor para inteligencia de amenazas con IA
- Protect AI
La mejor opción para la seguridad de aplicaciones de IA
- NB Defense
La mejor opción para la seguridad de notebooks
- Prompt Security
Mejor para la automatización de ciberseguridad con IA
- Mindgard
Ideal para evaluación de riesgos impulsada por IA


Cómo evalúo las herramientas de ciberseguridad con IA
Busco herramientas donde la IA realmente reduzca la carga de trabajo de los analistas: que detecten amenazas que los sistemas basados en reglas pasan por alto, y no solo vuelvan a etiquetar las mismas alertas. Divido mi evaluación en la funcionalidad básica que toda herramienta debe cumplir y los factores diferenciales que separan las opciones buenas de las excelentes.
Funcionalidad básica (Requisitos indispensables para esta lista)
Cuando selecciono herramientas para mi listado, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada función básica listada a continuación. Luego, calculo la puntuación total de la herramienta como un porcentaje. Cada herramienta necesita lograr una puntuación total mínima del 65% para ser considerada.
- Detección de amenazas impulsada por IA: Evalúo si la herramienta emplea modelos reales de aprendizaje automático para identificar amenazas como exploits de día cero o malware polimórfico, y no una simple coincidencia de firmas renombrada.
- Análisis de anomalías de comportamiento: Aquí es importante una sólida UEBA. Busco aprendizaje adaptativo de las líneas base que identifique desviaciones como movimientos laterales inusuales o patrones anómalos de acceso en usuarios y entidades.
- Respuesta automática a incidentes: Compruebo si la herramienta puede clasificar alertas automáticamente, activar acciones de contención o ejecutar libros de remediación con mínima intervención de los analistas—más allá de solo enviar una notificación.
- Monitoreo continuo en tiempo real: La herramienta debe correlacionar telemetría entre endpoints, tráfico de red y cargas de trabajo en la nube en tiempo real, sin depender de análisis en lotes periódicos.
- Puntaje predictivo de riesgo: Busco priorización de riesgos impulsada por IA que tenga en cuenta la explotabilidad y el contexto de los activos, mucho más allá de los puntajes estáticos CVSS.
- Integración con la pila de seguridad: La herramienta debe conectarse con SIEM, SOAR, EDR y plataformas en la nube existentes. Plataformas como Splunk, Microsoft Sentinel y CrowdStrike son conectores comunes que verifico.
Una vez que tengo un listado de herramientas que cumplen estos criterios, considero qué distingue a cada plataforma.
Factores diferenciales (qué distingue a los proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características destacadas
Un copiloto generativo de IA marca una verdadera diferencia—los analistas pueden consultar incidentes en lenguaje natural en vez de escribir consultas complejas. También valoro la visualización de rutas de ataque, que mapea cómo un atacante puede moverse lateralmente hacia los activos críticos. Las salidas explicables de la IA son igual de importantes, ya que los equipos SOC necesitan puntuaciones de confianza y evidencias que justifiquen decisiones de escalado y cumplan con requisitos de auditoría.
Más allá de las características
La transparencia del modelo es importante: compruebo si los proveedores divulgan las fuentes de datos de entrenamiento, las tasas de falsos positivos y la frecuencia de actualización del modelo. La alineación con normativas de cumplimiento es otro factor clave, especialmente para equipos sujetos a GDPR, HIPAA o PCI-DSS; busco controles de residencia de datos y llaves de cifrado administradas por el cliente. El costo total de propiedad también influye en mi evaluación, ya que los costos de cómputo de IA pueden aumentar a medida que crecen los volúmenes de telemetría. Lo ideal es ver precios predecibles que escalen con la ingesta o los endpoints sin cargos sorpresa.
Cómo elegir una herramienta de ciberseguridad con IA
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
|---|---|
| Escalabilidad | ¿Cómo crecerá la herramienta junto con tu organización? Asegúrate de que pueda gestionar un mayor volumen de datos y usuarios sin comprometer el rendimiento. |
| Integraciones | ¿La herramienta se integra con tus sistemas actuales? Comprueba la compatibilidad con software como los sistemas SIEM o los servicios en la nube para evitar interrupciones en los flujos de trabajo. |
| Personalización | ¿Puedes adaptar la herramienta para satisfacer tus necesidades específicas? Busca opciones para ajustar la configuración, los informes y las alertas de acuerdo con tus políticas de seguridad. |
| Facilidad de uso | ¿La interfaz es intuitiva para tu equipo? Prueba la facilidad de uso de la herramienta para asegurarte de que tu personal pueda utilizarla eficazmente con una formación mínima. |
| Implementación e incorporación | ¿Cuánto tiempo tardará en estar operativa? Ten en cuenta el tiempo y los recursos necesarios para la configuración, así como si habrá asistencia disponible durante esta fase. |
| Coste | ¿Cuál es el coste total de propiedad? Compara los planes de precios, incluidos los costes ocultos como el mantenimiento o las funciones adicionales, para ajustarte a tu presupuesto. |
| Medidas de protección de seguridad | ¿Qué protecciones ofrece la herramienta? Asegúrate de que incluya cifrado, controles de acceso y actualizaciones periódicas para protegerte frente a las vulnerabilidades. |
| Requisitos de cumplimiento | ¿La herramienta cumple las normativas del sector? Verifica su cumplimiento de estándares como el GDPR o la HIPAA, especialmente si gestionas datos sensibles. |
¿Qué son las herramientas de ciberseguridad con IA?
Las herramientas de ciberseguridad basadas en IA son soluciones de software que utilizan inteligencia artificial para mejorar las medidas de seguridad y proteger los activos digitales. Los profesionales de la seguridad, los equipos de TI y los administradores de redes suelen utilizar estas herramientas para detectar amenazas con mayor rapidez y responder de forma más eficaz. La detección automatizada de amenazas, el análisis predictivo y la supervisión en tiempo real ayudan a identificar vulnerabilidades y mitigar riesgos de manera eficiente. Estas herramientas proporcionan a los usuarios capacidades de seguridad mejoradas, reducen la carga de los operadores humanos y mejoran la gestión general de las amenazas.
Características
Al seleccionar herramientas de ciberseguridad basadas en IA, presta atención a las siguientes características clave:
- Detección automatizada de amenazas: Utiliza IA para identificar y alertar a los usuarios sobre posibles amenazas de seguridad en tiempo real, reduciendo los tiempos de respuesta.
- Análisis predictivo: Analiza patrones de datos para pronosticar posibles brechas de seguridad, lo que permite una gestión proactiva de las amenazas.
- Análisis del comportamiento: Supervisa el comportamiento de los usuarios y de la red para detectar anomalías que puedan indicar amenazas de seguridad.
- Supervisión en tiempo real: Proporciona vigilancia continua de las actividades de la red para garantizar la identificación inmediata de acciones sospechosas.
- Automatización de la respuesta a incidentes: Automatiza las respuestas a las amenazas detectadas, minimizando la intervención manual y acelerando los tiempos de resolución.
- Análisis del comportamiento de los usuarios: Rastrea y analiza las actividades de los usuarios para identificar patrones inusuales que podrían indicar amenazas internas.
- Integración con la seguridad en la nube: Garantiza la compatibilidad con los servicios en la nube para proteger los datos y las aplicaciones en entornos de nube.
- Análisis de vulnerabilidades: Analiza automáticamente los sistemas en busca de debilidades, lo que permite aplicar parches oportunamente y reforzar las defensas.
- Adaptación mediante aprendizaje automático: Aprende continuamente de los datos nuevos para mejorar las capacidades de detección y respuesta ante amenazas.
- Análisis de seguridad: Ofrece información detallada e informes sobre los eventos de seguridad para ayudar a los equipos a comprender y mitigar los riesgos.
Beneficios
La implementación de herramientas de ciberseguridad basadas en IA ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Una postura de seguridad general más sólida: La IA crea una capa de defensa unificada y siempre activa que reduce los puntos ciegos en las redes, los dispositivos finales y los entornos de nube.
- Menos ataques exitosos: Al identificar patrones de amenazas sutiles u ocultos, la IA reduce la probabilidad de brechas, ransomware e incidentes provocados desde el interior.
- Menores costos operativos: La clasificación y la supervisión automatizadas disminuyen la necesidad de trabajo manual de seguridad, reduciendo el costo de las operaciones de seguridad continuas.
- Una toma de decisiones más rápida en las crisis: La IA resume datos complejos sobre amenazas en información clara, lo que ayuda a los equipos a elegir la respuesta adecuada durante los incidentes.
- Mejor asignación de recursos: La IA prioriza las vulnerabilidades más críticas, garantizando que tu equipo concentre sus esfuerzos donde tengan el mayor impacto.
- Menor fatiga por alertas: La puntuación inteligente de alertas y la reducción del ruido minimizan los falsos positivos, manteniendo a los analistas centrados en las amenazas reales.
- Mejor preparación para el cumplimiento: Los registros de auditoría automatizados, las comprobaciones de políticas y la puntuación de riesgos simplifican el cumplimiento de requisitos normativos como el RGPD o la HIPAA.
Costos y precios
Seleccionar herramientas de ciberseguridad basadas en IA requiere comprender los diversos modelos de precios y planes disponibles. Los costos varían según las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios promedio y las características típicas incluidas en las soluciones de herramientas de ciberseguridad basadas en IA:
Tabla comparativa de planes para herramientas de ciberseguridad basadas en IA
| Tipo de plan | Precio promedio | Características comunes |
|---|---|---|
| Plan gratuito | $0 | Detección básica de amenazas, acceso limitado a las características y asistencia de la comunidad. |
| Plan personal | $3-$60/mes | Detección avanzada de amenazas, informes básicos y asistencia por correo electrónico. |
| Plan empresarial | $60-$200/mes | Detección completa de amenazas, supervisión en tiempo real, análisis del comportamiento de los usuarios y asistencia prioritaria. |
| Plan corporativo | $500+/mes o personalizado | Inteligencia avanzada sobre amenazas, integraciones personalizadas, un administrador de cuenta dedicado y asistencia las 24 horas, los 7 días de la semana. |
Preguntas frecuentes sobre herramientas de ciberseguridad con IA
Aquí encontrarás respuestas a preguntas frecuentes sobre herramientas de ciberseguridad con IA:
¿Cómo puede integrarse la IA generativa en la ciberseguridad con los sistemas existentes?
La mayoría de las soluciones ofrecen API e integraciones nativas para conectarse con tu infraestructura de TI actual. Por ejemplo, puedes vincular tu herramienta con sistemas SIEM, plataformas en la nube y software de protección de dispositivos finales. Esto mejora tu nivel de seguridad al proporcionar una visión unificada de las amenazas y agilizar los procesos de respuesta ante incidentes. Antes de realizar la compra, confirma la compatibilidad con tus sistemas existentes para garantizar una integración rápida.
¿Las herramientas de ciberseguridad con IA requieren formación especializada para mi equipo?
La mayoría de las herramientas de ciberseguridad con IA están diseñadas para ser fáciles de usar, aunque cierta formación resulta útil para funciones como el análisis de amenazas y el ajuste de modelos. Busca proveedores que ofrezcan tutoriales, seminarios web y documentación para ayudar a tu equipo a utilizar la plataforma.
¿Son eficaces las herramientas de ciberseguridad con IA contra los ciberataques de día cero?
Sí, las herramientas de ciberseguridad con IA son eficaces contra los ataques de día cero y el malware. La IA ayuda mediante el uso del aprendizaje automático y la detección de anomalías para identificar comportamientos inusuales, como cambios inesperados en archivos o conexiones de red, que las herramientas tradicionales basadas en firmas podrían pasar por alto. Al analizar patrones y desviaciones de la norma, pueden detectar posibles amenazas de forma temprana; sin embargo, es importante mantener los modelos de IA actualizados para adaptarse a nuevos vectores.
¿Pueden las herramientas de ciberseguridad con IA ayudar a cumplir los requisitos normativos?
Sí, muchas herramientas de ciberseguridad con IA ayudan a cumplir los requisitos normativos. Ofrecen funciones como cifrado de datos, controles de acceso y registros de auditoría para ayudarte a cumplir normativas como el RGPD o la HIPAA. Algunas herramientas también utilizan IA para supervisar continuamente tu superficie de ataque, garantizando que los nuevos activos, las configuraciones incorrectas o las exposiciones se identifiquen rápidamente. Muchas plataformas ofrecen informes y paneles de cumplimiento, lo que facilita que tu equipo supervise el cumplimiento. Asegúrate de que la herramienta que elijas se ajuste a las normas de cumplimiento específicas de tu sector para evitar posibles problemas legales.
¿Es posible personalizar las herramientas de ciberseguridad con IA para necesidades específicas?
Sí, la mayoría de las herramientas de ciberseguridad con IA ofrecen opciones de personalización para adaptarse a tus necesidades específicas. Puedes ajustar configuraciones como los umbrales de alerta, los formatos de informes y los niveles de acceso de los usuarios. Algunas herramientas permiten realizar integraciones personalizadas o utilizar API para adaptar aún más la solución. Antes de realizar la compra, evalúa las capacidades de personalización para asegurarte de que la herramienta pueda adaptarse a tus requisitos de seguridad únicos.
Qué viene después:
Si estás investigando herramientas de ciberseguridad con IA, contacta gratis con un asesor de SoftwareSelect para obtener recomendaciones.
Rellenarás un formulario y tendrás una breve conversación en la que conocerán los detalles específicos de tus necesidades. Después recibirás una lista breve de programas que podrás revisar. También te ayudarán durante todo el proceso de compra, incluidas las negociaciones de precios.