

6 Bedrohungen der Cybersicherheit, die 2026 auf Ihr Unternehmen zukommen

Cybersicherheit schützt Computersysteme, Netzwerke und Daten vor digitalen Angriffen, unbefugtem Zugriff und Schäden. Zu den spezifischen Cybersicherheitsbedrohungen gehören verschiedene bösartige Aktivitäten, die darauf abzielen, die Datenintegrität, den Datenschutz und die Funktionalität digitaler Systeme zu beeinträchtigen, etwa Hacking, Viren und Phishing-Angriffe.
Um diese Herausforderungen zu bewältigen, müssen CTOs Cybersicherheitstools einsetzen, um Bedrohungen effektiv zu erkennen, zu verhindern und einzudämmen. Von Software für die Endgerätesicherheit bis hin zu fortschrittlichen Plattformen für Bedrohungsinformationen sind die richtigen Tools unerlässlich, um Systeme zu schützen, den Datenschutz zu gewährleisten und das Vertrauen in der heutigen digitalen Landschaft aufrechtzuerhalten.
Cybersicherheitsbedrohungen sind überall, und das rasante Wachstum von SaaS, Cloud-Diensten und automatisierter kritischer Infrastruktur hat etwas, das zuvor nur ein Ärgernis war, in eine erhebliche Bedrohung verwandelt.

CTOs müssen ihre Technologie schützen. Unabhängig von der Branche oder davon, wie gefährdet Sie sich fühlen, müssen Sie eine sich wandelnde Umgebung der Cyberkriminalität vorhersehen, abfangen und auf sie reagieren.
Was sind Cybersicherheitsbedrohungen?
Eine Cybersicherheitsbedrohung ist jeder absichtliche Angriff auf ein Computersystem durch böswillige Akteure. Diese Bedrohungen treten in vielen Formen auf – von einfachen Versuchen eines einzelnen Akteurs, unbefugten Zugriff zu erlangen, bis hin zu massiven multinationalen Angriffen auf Sicherheitssysteme durch mehrere Angriffsvektoren, darunter Nationalstaaten und nichtstaatliche Organisationen.
Cloud-Systeme werden bei diesen Angriffen häufig ins Visier genommen. Daher lohnt es sich, zu wissen, womit man es zu tun hat.
Laut Taylor haben Angreifer in den vergangenen 2–3 Jahren von breit angelegtem, opportunistischem Phishing zu stark zielgerichteten, durch Social Engineering manipulierten Angriffen gewechselt.
„Sie nutzen KI, um glaubwürdigere E-Mails zu verfassen, das Verhalten von Führungskräften nachzuahmen und sogar Stimme und Video zu manipulieren“, erklärt er. „Der Perimeter ist nicht mehr die Firewall, sondern der Endbenutzer oder die menschliche Firewall.“
„Um sich anzupassen, müssen Unternehmen über Schulungen nach dem Abhakprinzip hinausgehen. Sie benötigen kontinuierliche, ansprechende und positive Verstärkung durch Weiterbildung – jeder braucht Coaching, keine Schuldzuweisungen.“
Arten von Cybersicherheitsbedrohungen
Cybersicherheitsbedrohungen treten in vielen Formen auf, jede mit ihrer eigenen heimtückischen Art, Chaos anzurichten. Sehen wir sie uns an:
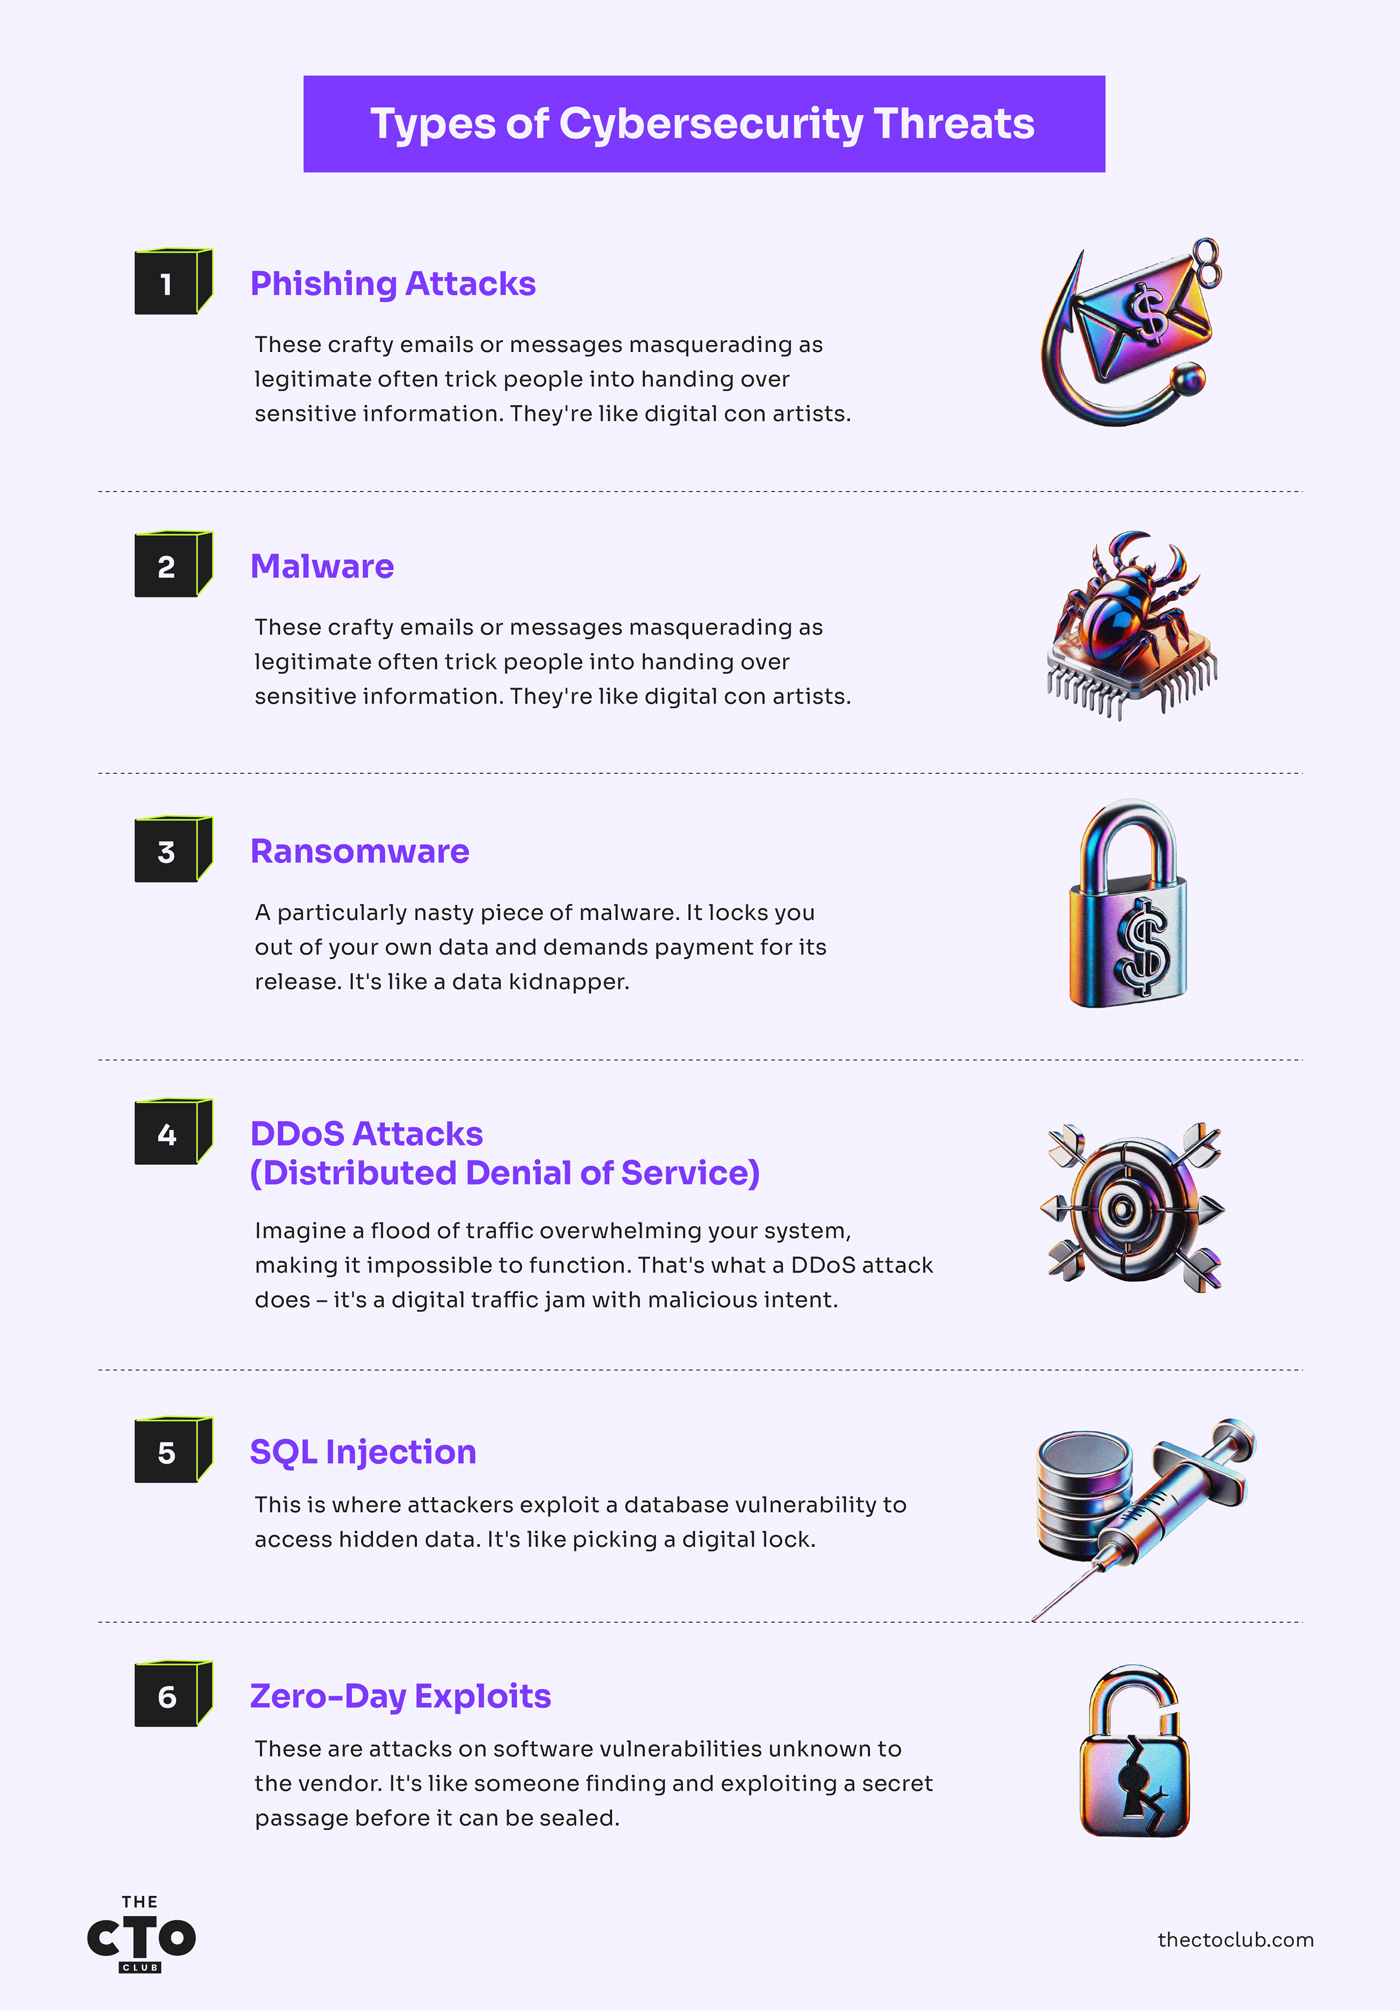
- Phishing-Angriffe: Diese raffinierten E-Mails oder Nachrichten geben sich als legitim aus und bringen Menschen häufig dazu, vertrauliche Informationen preiszugeben. Sie sind wie digitale Betrüger.
- Schadsoftware: Diese weit gefasste Kategorie umfasst Viren, Würmer und Ransomware. Stellen Sie sich Schadsoftware als unerwünschten Eindringling vor, der sich in Ihr System einschleicht, um Daten zu stehlen, Schäden anzurichten oder die Kontrolle zu übernehmen.
- Ransomware: Eine besonders bösartige Form von Schadsoftware. Sie sperrt den Zugriff auf Ihre Daten und verlangt für deren Freigabe eine Zahlung. Sie ist wie ein Entführer von Daten.
- DDoS-Angriffe (Distributed Denial of Service): Stellen Sie sich eine Flut von Datenverkehr vor, die Ihr System überlastet und dessen Funktion unmöglich macht. Genau das bewirkt ein DDoS-Angriff – es ist ein digitaler Verkehrsstau mit böswilliger Absicht.
- SQL-Injection: Hier nutzen Angreifer eine Schwachstelle in einer Datenbank aus, um auf verborgene Daten zuzugreifen – ähnlich wie beim Knacken eines digitalen Schlosses.
- Zero-Day-Exploits: Dabei handelt es sich um Angriffe auf Softwareschwachstellen, die dem Anbieter unbekannt sind. Es ist, als würde jemand einen geheimen Durchgang finden und ausnutzen, bevor er versiegelt werden kann.
Jede Bedrohung stellt ein reales Risiko dar und entwickelt sich ständig weiter. Cybersicherheit ist nicht nur ein IT-Thema; sie ist ein wesentlicher Bestandteil unseres digitalen Lebens. Die Dringlichkeit, sich gegen diese Bedrohungen zu schützen, war noch nie so groß. Es ist entscheidend, informiert und wachsam zu bleiben.
Man-in-the-Middle-Angriffe
Seien wir ehrlich – die meisten von uns denken, dass sie Man-in-the-Middle-Angriffe verstehen. „Ach ja, jemand schaltet sich zwischen zwei kommunizierende Parteien, verstanden.“
Doch nachdem ich bei drei verschiedenen Unternehmen die Folgen dieser Angriffe beseitigt habe, kann ich Ihnen sagen, dass zwischen dem Verständnis des Konzepts und dem Erkennen eines tatsächlichen Angriffs ein großer Unterschied besteht.
Wie ein MitM-Angriff aussieht (und nicht so, wie Ihr Sicherheitsteam denkt)
Vergessen Sie für einen Moment die Definition aus dem Lehrbuch. So sieht ein Man-in-the-Middle-Angriff in der realen Welt tatsächlich aus:
- Es ist nicht offensichtlich: Als einer meiner Kunden angegriffen wurde, wurde sein Datenverkehr 47 Tage lang abgefangen, bevor es jemand bemerkte. Keine Alarme, keine wahrnehmbaren Leistungseinbußen, nur subtile Unregelmäßigkeiten in den Transaktionsdaten, die die meisten Überwachungssysteme vollständig übersahen.
- Es geschieht dort, wo man es am wenigsten erwartet: Jeder konzentriert sich auf die externe Kommunikation. Ich habe jedoch verheerende MitM-Angriffe zwischen internen Systemen erlebt – von Server zu Server, von der Anwendung zur Datenbank –, bei denen Teams häufig die Sicherheitskontrollen auslassen, die sie extern anwenden würden.
- Es geschieht selten zufällig. Die Zeiten von „Sprühen und Beten“ sind vorbei. Die Angreifer von heute führen wochenlang Aufklärungsarbeiten durch und identifizieren besonders wertvolle Kommunikationskanäle, bevor sie zuschlagen. Sie suchen nach Ihren Zahlungsabwicklungssystemen, Authentifizierungsservern und API-Gateways.
Die Vorgehensweise ist unkompliziert, aber brutal effektiv:
- Der Angreifer positioniert sich zwischen zwei Parteien – zwischen Benutzer und Anwendung, Server und Server oder Gerät und Netzwerk.
- Er baut zu jeder Seite eine separate verschlüsselte Verbindung auf, sodass beide glauben, direkt miteinander zu kommunizieren.
- Er entschlüsselt, liest und verändert den Datenverkehr möglicherweise, verschlüsselt ihn anschließend erneut und leitet ihn weiter.
- Beide Seiten glauben, über eine sichere, private Verbindung zu verfügen, obwohl dies nicht der Fall ist.
Der beängstigendste Teil? Ein gut ausgeführter MitM-Angriff sieht für die meisten Sicherheitstools exakt wie regulärer Datenverkehr aus. Ich habe SOCs mit Sicherheitslösungen im Wert von mehreren Millionen Dollar erlebt, die solche Angriffe vollständig übersahen.
Angriffstechniken, die ich trotz „angemessener“ Sicherheitsmaßnahmen erfolgreich erlebt habe
Nach der Untersuchung Dutzender solcher Vorfälle sind dies die Techniken, die selbst gut finanzierten Sicherheitsprogrammen konsequent entgehen:
Abhören von WLAN: Immer noch lächerlich effektiv
Ich weiß, es klingt wie Sicherheitsgrundlagen, aber es funktioniert:
- Die Falle in der Executive-Lounge am Flughafen: Einem Kunden aus der Fertigungsindustrie wurden die Zugangsdaten seines CEO in einer Flughafen-Lounge gestohlen. Der Angreifer richtete einen gefälschten Zugangspunkt mit dem Namen „Executive_Lounge_Premium“ ein, der ein stärkeres Signal als das echte Netzwerk hatte. Innerhalb von 20 Minuten verband sich der CEO damit und leitete unwissentlich den gesamten Datenverkehr über den Laptop des Angreifers. Drei Wochen später entdeckte das Unternehmen ungewöhnliche Überweisungen in Höhe von insgesamt mehr als 1 Million Dollar.
- Das „Upgrade“ des Hotelnetzwerks: Eine weitere verbreitete Technik besteht darin, dass Angreifer sich als IT-Support ausgeben, behaupten, sie würden „das Hotelnetzwerk aktualisieren“, und neue (bösartige) Verbindungsdaten bereitstellen. Ihr Team glaubt, einen besseren Service zu erhalten, während es den Datenverkehr über das System eines Angreifers leitet.
Craig Taylor, ein CISSP-zertifizierter Cybersicherheitsexperte und Mitgründer von CyberHoot, sagt allerdings, dass das häufigste Missverständnis darin besteht, dass Man-in-the-Middle-(MITM)-Angriffe nur in öffentlichen WLANs oder in unverschlüsselten Umgebungen ein Problem darstellen.
„In Wirklichkeit können Angreifer ein mangelhaftes Zertifikatsmanagement, falsch konfigurierte VPNs und sogar kompromittierte Geräte innerhalb vertrauenswürdiger Netzwerke ausnutzen“, fügt Taylor hinzu. „CTOs übersehen interne Bedrohungen häufig und nehmen an, dass Verschlüsselung allein ausreicht.“
DNS-Spoofing: Ihre digitale Routenplanung umleiten
DNS ist das Navigationssystem des Internets. Wenn es kompromittiert wird, leitet es Sie zu Zielen weiter, die genauso aussehen wie erwartet, sich aber tatsächlich unter der Kontrolle eines Angreifers befinden:
- Die lautlose Umleitung: Bei einer Gesundheitseinrichtung, mit der ich gearbeitet habe, war das DNS monatelang kompromittiert. Der Angreifer leitete nur bestimmte besonders wertvolle Domains um – den Zahlungsdienstleister, das EHR-System und das E-Mail-Portal. Für die Benutzer sah alles völlig normal aus, außer dass sämtliche Zugangsdaten abgegriffen wurden.
- Die gezielte Einschleusung: Raffiniertere Angreifer kapern nicht den gesamten DNS-Datenverkehr – sie warten auf bestimmte besonders wertvolle Abfragen (etwa nach Bankwebsites oder Zahlungssystemen), bevor sie gefälschte Antworten einschleusen. Dieser selektive Ansatz macht die Erkennung erheblich schwieriger.
Das „Sitzungs-Sidejacking“ – eine Cybersicherheitsbedrohung, über die niemand spricht
Diese Technik zielt auf aktive Sitzungen statt auf die anfänglichen Verbindungen ab:
- Cookie-Diebstahl über ungeschütztes WLAN: Ein Angreifer im selben Netzwerk kann Sitzungscookies von Nicht-HTTPS-Verbindungen stehlen und dadurch aktive Sitzungen ohne Anmeldedaten übernehmen.
- Der Timing-Angriff über mehrere Websites: Ich habe erlebt, wie Angreifer winzige Zeitunterschiede in Antworten nutzten, um festzustellen, ob Benutzer bei bestimmten Diensten angemeldet waren, und diese Informationen anschließend für gezielte Sidejacking-Angriffe verwendeten.
Bei einem Einzelhandelsunternehmen, das ich beraten habe, stahl ein Angreifer die Sitzungscookies eines authentifizierten Administrators und begann, wochenlang Kundendaten abzuschöpfen – während der Administrator das System weiterhin aktiv nutzte, ohne irgendeinen Hinweis darauf, dass etwas nicht stimmte.
Kompromittierung von geschäftlichen E-Mail-Konten: Der profitabelste MitM-Angriff
E-Mail-basierte MitM-Angriffe sind immer ausgefeilter geworden:
- Die Rechnungsänderung: Angreifer überwachen den E-Mail-Austausch zwischen Unternehmen und fangen dann PDF-Rechnungen ab, um die Zahlungsdetails zu ändern. Ich habe erlebt, dass Unternehmen Millionen verloren haben, weil niemand angerufen hat, um die plötzlichen in einer E-Mail erwähnten „Bankänderungen“ zu überprüfen.
- Der Trick mit der ähnlich aussehenden Domain: Ein Bauunternehmen, mit dem ich zusammengearbeitet habe, verlor 927.000 $, als ein Angreifer „constructioncorp-invoices.com“ registrierte (ihre tatsächliche Domain war „constructioncorp.com“) und begann, E-Mails darüber zu versenden. Der subtile Unterschied blieb wochenlang unbemerkt.
Cybersicherheitsbedrohungen in der Lieferkette
Ich habe erlebt, dass sich zu viele CTOs geradezu obsessiv darauf konzentrieren, ihre Systeme abzusichern, während sie eine klaffende Schwachstelle völlig ignorieren – die Software und Dienste, die von „vertrauenswürdigen“ Anbietern in ihre Umgebung gelangen.
Seien wir direkt: Ihre Lieferkette ist wahrscheinlich Ihr schwächstes Glied, und Angreifer wissen das.
Wie Cybersicherheitsbedrohungen in der Lieferkette aussehen
Vergessen Sie das abstrakte Konzept. Das ist die Realität moderner Angriffe auf die Lieferkette:
- Der Angriff, den Sie niemals kommen sehen: Als ein großes Logistikunternehmen, das ich beraten hatte, gehackt wurde, geschah dies nicht über dessen stark gesicherten Sicherheitsperimeter, sondern durch ein routinemäßiges Update eines vertrauenswürdigen Bestandsverwaltungssystems. Das Update war digital signiert, bestand alle Sicherheitsprüfungen und wurde automatisch auf mehr als 400 Servern installiert. Die Hintertür blieb 143 Tage lang unentdeckt.
- Das perfekte trojanische Pferd: Angriffe auf die Lieferkette sind verheerend effektiv, weil sie sich an legitime Software vertrauenswürdiger Anbieter anhängen. Sie laufen mit denselben Berechtigungen und Zugriffen wie die vertrauenswürdige Software selbst. Ich habe erlebt, wie Schadcode von Ihren Administratoren bereitgestellt wurde, die gerade „routinemäßige Wartungsarbeiten“ durchführten.
- Der Schadensradius ist enorm: Als ein Anbieter von Finanzdienstleistungen über seine Erstellungspipeline kompromittiert wurde, wurde der Schadcode gleichzeitig an 734 Banken und Kreditgenossenschaften verteilt. Hier wird nicht nur ein System kompromittiert – es sind Hunderte oder Tausende auf einmal.
SaaS-Unternehmen sind aufgrund ihrer Abhängigkeit von Partnern, Auftragnehmern und Subunternehmern, die wichtige Dienste bereitstellen, aber möglicherweise nicht über vergleichbare Cybersicherheitsstandards und -praktiken verfügen, erheblichen Risiken durch Dritte ausgesetzt.
„Dies gilt insbesondere für eher kleinere spezialisierte Organisationen, kann aber auch bei größeren Einrichtungen berücksichtigt werden“, erklärt Jeff Le, leitender Geschäftsführer bei 100 Mile Strategies und Gastwissenschaftler am National Security Institute. „SaaS-Unternehmen unterziehen ihre Partner möglicherweise nicht derselben eingehenden Prüfung, Bestandsaufnahme oder gründlichen Schulung wie ihre internen Geschäftspartner und Stakeholder.“
Regierungen weltweit stehen vor ähnlichen Herausforderungen und verlassen sich häufig auf einfache Werkzeuge wie Excel-Tabellen und statische Listen, um ihre Partner zu erfassen. Eine wirksame Überwachung erfordert eine kontinuierliche Kontrolle über die internen Abläufe hinaus, einschließlich einer proaktiven Bewertung von Drittparteien.
„Penetrationstests und Red-Team-Übungen sind hilfreich, aber es muss mehr geben als punktuelle Bewertungen“, fügt Le hinzu.
Warum herkömmliche Sicherheitsmaßnahmen völlig versagen
Ihr standardmäßiger Sicherheitsleitfaden versagt bei Angriffen auf die Lieferkette vollständig:
- Die Signaturprüfung ist wertlos: Die kompromittierten Updates sind vom legitimen Anbieter mit dessen tatsächlichen Zertifikaten digital signiert, und Ihre Sicherheitstools erkennen sie als zu 100 % legitim.
- Die Verhaltensüberwachung erkennt es nicht: Da der Schadcode innerhalb einer vertrauenswürdigen Anwendung ausgeführt wird, vermischt sich sein Verhalten häufig mit legitimen Aktivitäten.
- Anbieterbewertungen vermitteln eine trügerische Sicherheit: Ich habe erlebt, dass Unternehmen mit perfekten Ergebnissen bei Sicherheitsprüfungen nur wenige Wochen später zur Quelle massiver Kompromittierungen der Lieferkette wurden.
Der SolarWinds-Angriff war keine Ausnahme, sondern ein Vorgeschmack auf die neue Normalität. Die meisten CTOs, mit denen ich spreche, sind auf diese Realität nach wie vor völlig unvorbereitet.
Abwehr von Cybersicherheitsbedrohungen
Die Abwehr von Angriffen auf die Lieferkette erfordert einen grundlegend anderen Ansatz, aber das bedeutet nicht, dass Sie Ihre Anbieter aufgeben oder alles intern aufbauen müssen:
- Meine unpopuläre Meinung: Zero Trust für Updates: Selbst signierte Updates von vertrauenswürdigen Anbietern sollten als potenziell kompromittiert behandelt werden. Eine Gesundheitseinrichtung, mit der ich gearbeitet habe, führte eine 72-stündige Staging-Richtlinie für alle Anbieterupdates in einer isolierten Umgebung vor der breiteren Bereitstellung ein. Innerhalb von sechs Monaten entdeckten sie zwei kompromittierte Updates, die ansonsten unbemerkt durchgelaufen wären.
- Software-Stücklisten (SBOMs) sind nicht verhandelbar: Beginnen Sie damit, von jedem Anbieter detaillierte SBOMs zu verlangen. Als ein Kunde aus der Fertigungsbranche dies verpflichtend machte, stellte er fest, dass 40 % seiner Anbieter nicht einmal eine vollständige Liste der Komponenten in ihrer Software erstellen konnten. Das ist ein Warnsignal, das Sie nicht ignorieren können.
- Laufzeit-Selbstschutz von Anwendungen (RASP): Implementieren Sie Lösungen, die verdächtiges Verhalten unabhängig von dessen Quelle erkennen und blockieren. Dies bietet Schutz, selbst wenn vertrauenswürdige Anwendungen aus dem Ruder laufen.
- Wirksame Anbietersegmentierung: Erstellen Sie Netzwerksegmente, die den Zugriff Ihrer Anbieter beschränken, selbst wenn deren Software wie vorgesehen funktioniert. Ein von mir beratener Einzelhändler beschränkte die Software seines Anbieters für Kassensysteme auf den Zugriff auf genau die benötigten Ressourcen. Als der Anbieter später kompromittiert wurde, blieb der Angriff auf eine kleine Teilmenge der Systeme begrenzt.
Angriffe auf die Lieferkette werden nicht verschwinden – sie nehmen an Häufigkeit und Raffinesse zu. Mit dem richtigen Ansatz können Sie Ihre Angriffsfläche jedoch drastisch reduzieren, ohne das Geschäft zum Stillstand zu bringen.
Seien Sie nicht der CTO, der dem Vorstand erklären muss, warum er der Sicherheit eines Anbieters mehr vertraut hat als der eigenen. Bauen Sie eine Sicherheit auf, die davon ausgeht, dass selbst Ihre vertrauenswürdigsten Partner kompromittiert sein können, denn bei einigen wird dies irgendwann der Fall sein.
Praktische Schritte
Nachdem ich in verschiedenen Organisationen Schutzmaßnahmen gegen Man-in-the-Middle-Angriffe implementiert habe, weiß ich, was in der Praxis funktioniert:
Technische Kontrollen mit Ergebnissen
- Zertifikat-Pinning mit Ausweichmechanismen: Standardmäßiges Zertifikat-Pinning versagt zu leicht. Implementieren Sie dynamisches Pinning mit geeigneten Fehlerbehandlungsmechanismen. Ein Finanzkunde reduzierte mit diesem Ansatz seine Gefährdung durch Man-in-the-Middle-Angriffe um 87 % und hielt gleichzeitig eine App-Verfügbarkeit von 99,9 % aufrecht.
- Bereitstellung von DNS über HTTPS (DoH): Wenn Sie Ihre DNS-Abfragen auf verschlüsselte Kanäle umstellen, verhindern Sie viele Man-in-the-Middle-Techniken. Bei korrekter Implementierung ist dies für Benutzer nahezu unsichtbar und reduziert gleichzeitig Ihre Angriffsfläche erheblich.
- Authentifizierung über mehrere Kanäle: Überprüfen Sie kritische Aktionen über einen separaten Kanal. Als ein Kunde aus dem Gesundheitswesen eine bandexterne Verifizierung für Änderungen des Zugriffs auf die Systeme von Leistungserbringern einführte, stoppte er im ersten Monat drei Man-in-the-Middle-Versuche.
- Zero Trust auch für internen Datenverkehr: Die Annahme, dass interner Datenverkehr „sicher“ ist, ist überholt. Implementieren Sie für die Kommunikation zwischen Servern dieselbe Verifizierung wie für externen Datenverkehr.
Prozessänderungen, die Cybersicherheitsbedrohungen sofort stoppen
- Die Regel der Verifizierung über zwei Kanäle: Jede finanzielle Änderung (Bankverbindungen, Zahlungsinformationen) erfordert eine Verifizierung über einen anderen Kommunikationskanal. Diese einfache Richtlinie stoppte bei einem Unternehmen, mit dem ich gearbeitet habe, 94 % der versuchten Finanzbetrugsfälle.
- Die Richtlinie „nur bekannte Kontakte“: Erstellen Sie ein Verzeichnis verifizierter Kontakte für wichtige Anbieter und Partner und bearbeiten Sie finanzielle Anfragen ausschließlich von diesen vorab verifizierten Personen.
- Die Prüfung von Transaktionsanomalien: Implementieren Sie automatisierte Systeme, die plötzliche Änderungen in Transaktionsmustern markieren, etwa neue Bankkonten, ungewöhnliche Beträge oder unerwartete Empfänger.
Der menschliche Faktor: Sicherheit intuitiv gestalten
- Dreiminütige Mikroschulungen: Vergessen Sie einstündige Sicherheitsschulungen. Ich habe über Slack/Teams bereitgestellte dreiminütige Sicherheitsvideos eingeführt, die sich jeweils auf eine konkrete Bedrohung konzentrieren. Beteiligung und Erinnerungsvermögen stiegen im Vergleich zu herkömmlichen Schulungen deutlich an.
- Eine Kultur des „Innehaltens und Überprüfens“: Schaffen Sie eine Kultur, in der Verifizierung anerkannt und nicht als lästig angesehen wird. Würdigen Sie öffentlich Teammitglieder, die durch Verifizierung potenzielle Man-in-the-Middle-Versuche erkennen.
- Das Programm für simulierte Angriffe: Führen Sie regelmäßig (aber ethisch vertretbar) simulierte Man-in-the-Middle-Angriffe gegen Ihr Team durch. Unternehmen, die dies tun, verzeichnen im Laufe der Zeit eine Verringerung erfolgreicher Social-Engineering-Versuche um 76 %.
Umsetzung von Cybersicherheitsmaßnahmen
Sehen Sie, ich verstehe es – Sie müssen Sicherheit und Geschäftsabläufe miteinander in Einklang bringen.
Hier ist ein schrittweiser Ansatz, der die Produktivität nicht zerstört:
- Mit hochwertigen Zielen beginnen: Schützen Sie zuerst Finanzsysteme, Authentifizierungsdienste und Übertragungen sensibler Daten. Mit 20 % des Aufwands erzielen Sie 80 % des Schutzes.
- Verifizierungsprozesse integrieren: Fügen Sie für kritische Änderungen Schritte zur menschlichen Überprüfung hinzu, bevor Sie technische Kontrollen implementieren, die den Betrieb beeinträchtigen könnten.
- Technische Kontrollen schrittweise einführen: Beginnen Sie mit der Überwachung, bevor Sie Blockierungen einsetzen, implementieren Sie sie zunächst in Testumgebungen und verfügen Sie über klare Verfahren für die Rücknahme von Änderungen.
- Sicherheit sichtbar, aber nicht aufdringlich machen: Die besten Schutzmaßnahmen gegen MitM-Angriffe sind diejenigen, die Nutzer kaum bemerken und dennoch eindeutig bestätigen, dass der Schutz aktiv ist.
Warnung
Ich habe zu viele Schäden infolge erfolgreicher MitM-Angriffe beseitigt, und sie haben alle eines gemeinsam: Jeder dachte: „Das wird uns nicht passieren“ oder „Wir sind bereits geschützt“. Die Realität sieht so aus, dass diese Angriffe gerade deshalb erfolgreich sind, weil sie dieses falsche Sicherheitsgefühl ausnutzen.
Warten Sie nicht, bis Sie dem Vorstand erklären müssen, wie Ihr Unternehmen $2 million an das Konto eines Angreifers überwiesen hat. Beginnen Sie mit den Grundlagen – Verschlüsselung, Verifizierung und Bewusstsein – und bauen Sie darauf auf.
Bedrohungslandschaft
Seit der Morris-Wurm 1988 wichtige Computersysteme lahmlegte, zielt Schadcode auf Schwachstellen in geschützten Netzwerken ab. Würmer sind in der vernetzten SaaS-Welt besonders relevant, da sie sich ohne Wirt selbst replizieren können, indem sie sich durch Netzwerke bewegen.

Spezifische Cybersicherheitsbedrohungen für SaaS-Plattformen
Sicherheitsrisiken treten in verschiedenen Formen auf und haben je nach Art der Infrastruktur, auf die sie abzielen, unterschiedliche Auswirkungen. Beispielsweise geben 43 % der Unternehmen mit einiger Sicherheit an, dass sie mindestens ein Datenleck erlebt haben, das auf eine Fehlkonfiguration ihres SaaS-Systems zurückgeführt werden kann.
Weitere 63 % sagen, dass sie nicht sicher sein können, ob SaaS-Fehlkonfigurationen dafür verantwortlich sind. Eine andere Umfrage stellt inzwischen fest, dass fast die Hälfte der befragten SaaS-Unternehmen Schwachstellen übersieht.
Im Gegensatz dazu zielten nur 17 % der Sicherheitsverletzungen auf IaaS-Fehlkonfigurationen ab. Dies scheint teilweise auf die Verbreitung übermäßig komplizierter Berechtigungsstrukturen zurückzuführen zu sein, die regelmäßige Versuche unbefugten Zugriffs praktisch garantieren.
Unternehmen auf der ganzen Welt verfügen derzeit in ihren verschiedenen SaaS-Systemen über mehr als 40 Millionen individuelle Berechtigungen, was aus Sicht von Fachleuten für Datensicherheit genauso gut ein Dschungel voller Raubtiere sein könnte.
Noch schlimmer sind die fehlerhaften Verteidigungssysteme, die viele Unternehmen einsetzen. Das durchschnittliche Unternehmen verfügt über fast 4.500 interne Benutzerkonten ohne Multi-Faktor-Authentifizierung (MFA). Da MFA wohl die stärkste Einzelmaßnahme zur Verhinderung von Datenlecks ist, entsteht dadurch ein weicher Kern, den praktisch alle Hacker ausnutzen können, denen es gelingt, die äußere Schale zu durchbrechen.
Die einzigartige Schwachstelle, die SaaS-Netzwerke gemeinsam haben, hat zur zunehmenden Verbreitung des Modells der geteilten Verantwortung bei der Abwehr von Cyberangriffen geführt. Dadurch wird die Arbeitslast klar zwischen Nutzern und Cloud-Anbietern aufgeteilt.
Auch wenn der genaue Ort dieser Aufteilung etwas variiert, sieht das Grundmodell vor, dass Nutzer die Verantwortung für die Ressourcen übernehmen, die sie in die Cloud hochladen. Gleichzeitig verwaltet der Cybersicherheitsanbieter die Sicherheit der cloudnativen Anwendungen.
Le weist jedoch darauf hin, dass CSET entscheidend dazu beiträgt, Führungskräfte und Teams auf gemeinsame Erwartungen und standardisierte Betriebsverfahren auszurichten. Er führt weiter aus, dass Cybersicherheit eine gemeinsame Verantwortung der gesamten Organisation sein muss und nicht nur in den Zuständigkeitsbereich des CISO oder des technischen Personals fallen darf, da menschliche Fehler weiterhin das schwächste Glied in der Sicherheitskette darstellen.
„Angesichts der zunehmenden Verbreitung KI-gestützter Angriffstools wie Ransomware-as-a-Service und anderer bösartiger Exploits müssen Zero-Trust-Prinzipien auf die Führungsebene und den Vorstand ausgeweitet werden, um zu zeigen, dass Sicherheit Priorität hat und nicht nur ein Schlagwort ist“, fügt Le hinzu.
Eine Kultur des Bewusstseins aufbauen
Eine gute Informationssicherheit beginnt mit einem wachsamen Team, das sich der Bedrohungen bewusst ist, denen es ausgesetzt ist. Das beginnt mit einem geschärften Bedrohungsbewusstsein, das Sie auf verschiedene Weise fördern können.
Vierteljährliche oder monatliche Treffen für alle Mitarbeitenden sowie ein jährliches Schulungsmodul sind ein guter Anfang.
Mitarbeitende mit Zugriff auf sensible Informationen sollten häufiger erinnert und erneut geschult werden, idealerweise monatlich oder noch öfter.
Sprechen Sie ihre Sprache: Risiko, Umsatz und Ruf. Ich habe gute Erfahrungen damit gemacht, Cyberbedrohungen als Geschäftsrisiken und nicht als technische Probleme darzustellen. Anstatt beispielsweise zu sagen: „Wir brauchen einen Endgeräteschutz“, sage ich: „Diese Investition verringert die Wahrscheinlichkeit eines Ransomware-Angriffs, der den Betrieb lahmlegen und durch einen Ausfall Kosten in Höhe von $250K verursachen könnte.“
Die Bedeutung regelmäßiger Audits von Cybersicherheitsbedrohungen
Sie müssen Ihren Schulungsplan durch regelmäßige Sicherheitsaudits ergänzen. Dies ist ein grundlegender Bestandteil der meisten Strategien für Risikomanagement und Risikominderung. Sie können Ihre interne Sicherheitsarchitektur überprüfen und externe Angriffe durch simulierte Bedrohungsakteure nachstellen.
Maßnahmen des ethischen Hackens spezialisierter Cybersicherheitsanbieter können Schwachstellen und Exploits auf eine Weise identifizieren, die bei weniger intensiven internen Überprüfungen möglicherweise nicht sichtbar werden.
In die richtigen Werkzeuge und Technologien investieren
Menschen sind zwar unverzichtbar, können aber nur das leisten, was ihre Werkzeuge ermöglichen. Nehmen Sie sich die Zeit, in Cybersicherheitssoftware zu investieren, die Ihre Netzwerke tatsächlich sicherer macht.
Unverzichtbare Werkzeuge für die Cybersicherheit bei SaaS
Einige Sicherheitswerkzeuge sind so grundlegend, dass sie jeder haben sollte. Zusätzlich zu den ganz offensichtlichen Maßnahmen wie einem guten Firewall-Schutz und sicheren Passwörtern sollten Sie zunächst diese Werkzeuge ausprobieren:
- Cloud-Zugriffssicherheitsbroker (CASBs)
- Sichere Web-Gateways
- ACL Analytics
Überlegen Sie, wie Sie Ihre Berechtigungen verwalten. Es gibt zahlreiche Tools, die Ihnen dabei helfen, unbefugten Zugriff auf vertrauliche Daten einzuschränken und gleichzeitig schnelle und sichere Anmeldungen für autorisierte Personen zu ermöglichen. Diese Tools sind von mehreren Unternehmen als Standardlösungen erhältlich, lassen sich aber im Wesentlichen in dieselben vier Kategorien einteilen:
- Verpflichtende Zugriffskontrolle (MAC)
- Rollenbasierte Zugriffskontrolle (RBAC)
- Diskretionäre Zugriffskontrolle (DAC)
- Regelbasierte Zugriffskontrolle (RBAC oder RB-RBAC)
Bewertung und Auswahl von Lösungen gegen Cybersicherheitsbedrohungen
Wenn Sie Sicherheitsfunktionen hinzufügen, ist es wichtig, nicht über das Ziel hinauszuschießen. Ein Tool ist ein Tool, und der teuerste Hammer der Welt ist nutzlos, wenn Sie einen Schraubenzieher benötigen. Investieren Sie nur in Tools, die Sie tatsächlich einsetzen können, und konzentrieren Sie sich darauf, Teams auszustatten, statt neue, schicke Geräte zu bedienen.
Zu diesem Zweck benötigen Sie eine Möglichkeit, Sicherheitstools zu bewerten, während Sie sie ausprobieren. Idealerweise sind Ihre Messgrößen objektiv und von allen Beteiligten überprüfbar, statt sich lediglich an Dingen zu orientieren, die Ihnen gefallen. Achten Sie auf die Skalierbarkeit eines Tools, seine Fähigkeit zur Integration in Ihr vorhandenes Betriebssystem und Ihre Apps sowie darauf, wie gut es sich in einem dynamischen SaaS-Ökosystem einsetzen lässt.
Taylor fügt hinzu, dass ein unkonventioneller, aber wirkungsvoller Ansatz „positives“ Phishing ist. „Organisationen, die Cybersicherheit spielerisch gestalten und gutes Verhalten belohnen, schaffen eine Kultur des Bewusstseins.“
Es geht nicht mehr um eine Sicherheitsstrategie nach dem Motto „Erwischt“, sondern um eine Sicherheitsstrategie nach dem Motto „Wir kriegen das hin“, fährt er fort.
CISA: Ihre Geheimwaffe
Sprechen wir über die am wenigsten genutzte Ressource in Ihrem Sicherheitsarsenal. Während Sie sechsstellige Beträge für ausgefeilte Sicherheitstools und Berater ausgeben, veröffentlicht eine Regierungsbehörde still und leise Informationen, die Ihrem Unternehmen Millionen einsparen könnten – und die meisten CTOs, denen ich begegne, schöpfen diese Quelle kaum aus.
Warum CISA nicht nur ein weiteres Regierungsakronym ist
Die Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) ist keine bürokratische Randbehörde, die veraltete Warnmeldungen verbreitet.
Sie hat sich zu einer treibenden Kraft im Bereich der Cybersicherheit entwickelt, die Ihre Aufmerksamkeit verdient:
- Sie sehen, was Ihnen entgeht: CISA verfügt über Einblick in kritische Infrastrukturen, Regierungssysteme und Tausende von Sicherheitsverletzungen im privaten Sektor. Als ich nach dem SolarWinds-Angriff die Empfehlungen der CISA umgesetzt habe, identifizierten wir in unserer Umgebung Hinweise auf eine Kompromittierung, die keines unserer kommerziellen Tools erkannt hatte – drei Wochen bevor unser Sicherheitsanbieter Erkennungsregeln veröffentlichte.
- Sie sind schneller als Ihre Anbieter: Nachdem im vergangenen Jahr eine schwerwiegende Zero-Day-Schwachstelle ausgenutzt worden war, veröffentlichte CISA innerhalb von 48 Stunden umsetzbare Hinweise zur Abwehr, während die meisten Sicherheitsanbieter noch ihre Marketing-E-Mails über die Bedrohung formulierten. Zeit ist während eines Angriffs Ihr kostbarstes Gut, und CISA liefert zuverlässig, wenn es darauf ankommt.
- Sie sprechen die Sprache von CEOs und Technikern: Ihre Warnmeldungen verbinden technische Tiefe mit geschäftlichen Auswirkungen – ideal, um Bedrohungen für Ihr Führungsteam zu übersetzen, ohne die entscheidenden technischen Details zu verwässern, die Ihr Sicherheitsteam benötigt.
Dennoch hilft es laut Jeff Le, dem geschäftsführenden Partner von 100 Mile Strategies und Gastwissenschaftler am National Security Institute, einige Unwägbarkeiten zu reduzieren, wenn man bewährte CISA-Praktiken nutzt, indem man mit Unternehmen und Lösungen arbeitet, die den Prinzipien von Sicherheit durch Gestaltung entsprechen. Er fügt jedoch hinzu, dass er Organisationen gesehen hat, die mehr getan haben, um die Sicherheitskonfiguration für Microsoft 365 und Google Workspace zu priorisieren.
„Beide nutzen Ressourcen, die eine erweiterbare Transparenz hervorheben. Das ist in Cloud-Umgebungen dringlicher und hilft dabei, Lücken zu schließen und Risiken zu mindern“, fährt er fort.
Le fährt fort, dass „ein klarer Kriterienkatalog, der den Betrieb mit dem NIST Cybersecurity Framework 2.0 verknüpft, allen Beteiligten einen Fahrplan und Erinnerungen bietet, um zu grundlegenden Maßnahmen der Cyberhygiene zurückzukehren und unnötige Komplexität zu reduzieren – insbesondere mit einem Schwerpunkt auf den Aspekten Steuern und Identifizieren“.
Reaktion auf Cybersicherheitsvorfälle
Okay, Sie haben einige hervorragende Sicherheitstools eingerichtet, und alle sind wegen der vertraulichen Informationen des Unternehmens äußerst vorsichtig. Trotzdem kommt es zu einer Sicherheitsverletzung, und sie findet gerade jetzt statt. Was tun Sie?
Planung der Reaktion auf Vorfälle
Idealerweise haben Sie bereits einen Plan, den Sie im unvermeidlichen Notfall zu Rate ziehen können. Verschiedene Angriffsarten erfordern unterschiedliche Strategien, und möglicherweise benötigen Sie mehrere Reaktionspläne. Das bedeutet, dass Sie die Bedrohung zunächst identifizieren und Ihre Reaktion einleiten müssen, bevor Sie mit der Reaktion auf die Bedrohung beginnen können.
Sobald Sie die Bedrohung identifiziert haben (in diesem Fall einen DDoS-Angriff), müssen Sie sie so schnell wie möglich isolieren. Die Aufteilung von Daten in abgeschottete Bereiche ist dabei Ihr Freund, ähnlich wie die Schotten eines Segelschiffs. Mit internen Firewalls und einer schnellen Reaktion können Sie den Zugriff eines Angreifers und die Dauer, die er auf Ihren Systemen aktiv sein kann, im Allgemeinen begrenzen.
Der nächste Schritt ist die Beseitigung. Bei einem DDoS-Angriff könnten Sie eine IP-Sperre einrichten. Sie könnten auf Ersatzserver umschalten, Ihren Cloud-Dienstanbieter benachrichtigen und die Strafverfolgungsbehörden kontaktieren, damit diese ihre Ermittlungen einleiten. Warten Sie mit den Wiederherstellungsmaßnahmen, bis der Angriff vorüber ist.
Cybersicherheitsbedrohung Krisenkommunikation: intern und extern
Die Kommunikation zwischen den Beteiligten ist hier entscheidend. Möglicherweise müssen viele Personen an verschiedenen Orten zusammenarbeiten, um die Bedrohung wirksam zu stoppen. Wie bei der anfänglichen Erkennung und Reaktion sollten Sie einen Plan haben, um so schnell wie möglich Kommunikationskanäle einzurichten, und mehrere Optionen mit unterschiedlichen Wegen einbeziehen, damit kein einzelner Kommunikationsweg kompromittiert werden kann.
Wenn beispielsweise Ihre internen Notiz- und E-Mail-Systeme angegriffen werden, sollte jeder die Möglichkeit haben, dies zu erkennen, und wissen, dass Sie stattdessen Textnachrichten senden werden. In extremen Fällen könnten Sie Ihre Teamleiter sogar über soziale Medien per Direktnachricht kontaktieren.
Analyse und Wiederherstellung nach einem Vorfall
Wenn alles vorbei ist, ist es Zeit für die Wiederherstellung. Stellen Sie verlorene Daten wieder her und versuchen Sie, Ihre Website wieder online zu bringen. Überprüfen Sie die Protokolle, um festzustellen, wo der Schaden entstanden ist, und stellen Sie Ihre Sicherungskopien wieder her. Führen Sie eine Nachbesprechung des Vorfalls durch, um zu klären, was passiert ist, wo die Schwachstelle lag und wie Sie sich künftig verbessern können.
More Articles
- Die 10 besten Cybersicherheitsunternehmen in Chicago im Test 2026
- 10 beste Cybersicherheitssoftware für 2026 im Test
- Die 10 besten Cybersicherheitslösungen im Test 2026
- Die ultimative Liste: Die 10 besten Softwarelösungen für Gebäudeautomation im Jahr 2026
- Die 10 besten Cybersecurity-Risikomanagement-Softwarelösungen im Test 2026
Die Informations-Engine der CISA: So verwenden Sie sie
Behandeln Sie CISA-Warnungen nicht länger wie einen weiteren Sicherheitsnewsletter, der Ihren Posteingang überfüllt. So nutzen erfolgreiche CTOs diese Ressource:
- Der Katalog der bekannten ausgenutzten Schwachstellen (KEV) ist äußerst wertvoll: Die KEV der CISA verschwendet Ihre Zeit nicht mit theoretischen Schwachstellen – sie konzentriert sich ausschließlich auf Schwachstellen, die tatsächlich aktiv ausgenutzt werden. Ich habe Unternehmen dabei unterstützt, automatisierte Prozesse für das Einspielen von Patches einzurichten, die direkt durch KEV-Aktualisierungen ausgelöst werden. Dadurch konnten sie die durchschnittliche Zeit bis zur Behebung von 27 auf 4 Tage verkürzen.
- Ihre Warnungen sollten Ihre Reaktionshandbücher bestimmen: Eine von mir beratene Organisation im Gesundheitswesen erstellte Reaktionsvorlagen auf Grundlage der Warnungskategorien der CISA, einschließlich vorab genehmigter Maßnahmen für jede Schweregradstufe. Dadurch wurde die Entscheidungslähmung während Vorfällen beseitigt und die durchschnittliche Reaktionszeit um 64 % verkürzt.
- Branchenspezifische Informationen, die Sie sonst nirgendwo erhalten: Die Teams der CISA für das Risikomanagement einzelner Branchen stellen branchenspezifische Informationen zu Bedrohungen bereit, mit denen kommerzielle Anbieter nicht mithalten können. Diese Informationen sind für regulierte Branchen von unschätzbarem Wert, um ihre einzigartige Bedrohungslandschaft zu verstehen.
Über Cybersicherheitswarnungen hinaus: Übersehene CISA-Dienste mit echtem Mehrwert
Die CISA bietet kostenlose Dienste an, die mit den Leistungen mithalten können, für die Sie Anbieter bezahlen:
- Schutz-DNS ist eine naheliegende Entscheidung: Der DNS-Resolver-Dienst für den Schutz vor Bedrohungen der CISA blockiert bösartige Domains auf Grundlage von Informationen der Bundesregierung und steht kritischen Infrastrukturen im öffentlichen und privaten Sektor kostenlos zur Verfügung. Als ein Energieunternehmen, mit dem ich gearbeitet habe, diesen Dienst einführte, verzeichnete es innerhalb von 90 Tagen 72 % weniger erfolgreiche Phishing-Versuche.
- Das SCuBA-Projekt für Cloud-Sicherheit: Das Projekt für sichere Cloud-Geschäftsanwendungen der CISA bietet Leitlinien zur Cloud-Sicherheit, die den Marketingrummel der Anbieter durchdringen. Die grundlegenden Empfehlungen haben mehreren Kunden dabei geholfen, kritische Lücken in der Cloud-Sicherheit zu schließen, die kommerzielle Tools vollständig übersehen hatten.
- Kostenlose Penetrationstests, die Sie nicht nutzen: Im Rahmen ihres Programms zur Risiko- und Schwachstellenbewertung bietet die CISA Organisationen kritischer Infrastrukturen kostenlose Penetrationstests an. Dabei handelt es sich nicht um Nachwuchsanalysten, sondern um erfahrene Fachleute, die die schlimmsten Angriffe in verschiedenen Branchen erlebt haben.
So machen Sie die CISA zu einem Bestandteil Ihres Sicherheitsprogramms
So können Sie Informationen der CISA in Ihre Abläufe integrieren, ohne zusätzlichen Aufwand zu verursachen:
- Automatisieren Sie CISA-Warnungen in Ihrem Sicherheitsworkflow: Richten Sie eine direkte Integration der Feeds in Ihr Ticketsystem oder Ihre SOAR-Plattform ein. Ein Fertigungskunde konnte die Zeit für die Triage von Schwachstellen um 40 % reduzieren, indem CISA-KEV-Einträge direkt in priorisierte Patch-Tickets umgewandelt wurden.
- Etablieren Sie einen regelmäßigen Rhythmus für die CISA-Prüfung: Beauftragen Sie ein Teammitglied damit, wöchentlich 30 Minuten lang neue CISA-Veröffentlichungen zu prüfen und relevante Erkenntnisse in Ihren Sicherheitsbesprechungen zu präsentieren. Diese kleine Investition zahlt sich enorm aus.
- Nutzen Sie die Ressourcen für die Reaktion auf Vorfälle, bevor Sie sie benötigen: Nehmen Sie Kontakt zu Ihrem regionalen CISA-Team auf, bevor eine Krise eintritt. Ein von mir beratener Einzelhändler hatte innerhalb weniger Stunden nach einem schwerwiegenden Angriff CISA-Experten vor Ort, weil er diese Beziehung bereits Monate zuvor aufgebaut hatte.
Die effektivsten Sicherheitsverantwortlichen, die ich kenne, konsumieren CISA-Informationen nicht einfach nur – sie beteiligen sich aktiv an den Programmen zum Informationsaustausch und geben Feedback, das das gesamte Ökosystem stärkt.
Seien Sie nicht der CTO, der nach einem Angriff hektisch versucht, die Empfehlungen der CISA umzusetzen. Machen Sie sie noch heute zu einem integralen Bestandteil Ihrer Sicherheitsstrategie, und Sie gewinnen einen unschätzbaren Verbündeten bei der Verteidigung Ihres Unternehmens gegen Bedrohungen, die von den meisten kommerziellen Tools erst erkannt werden, wenn es zu spät ist.
Branchenvorschriften
Regierungen auf der ganzen Welt regulieren technologieintensive Branchen nur allzu gern, und ein guter, altmodischer Sicherheitsvorfall weckt ihr Interesse wie kaum etwas anderes. Seien Sie darauf vorbereitet, nach einem Angriff einige schwierige Fragen zu beantworten.
DSGVO, CCPA und andere Vorschriften verstehen
Das kalifornische Verbraucherdatenschutzgesetz (CCPA) und die Datenschutz-Grundverordnung der Europäischen Union (DSGVO) gelten als Goldstandard für Datenschutzvorschriften. Beide sind für Unternehmen relevant, die Informationen grenzüberschreitend verarbeiten, da Sie wahrscheinlich an beide gebunden sein werden.
Die DSGVO ist wahrscheinlich die restriktivste Regelung, da sie sechs konkrete Rechtsgrundlagen für die Verarbeitung von Verbraucherdaten durch ein Unternehmen festlegt. Der CCPA tut dies nicht, verlangt jedoch, dass die gesamte Datenverarbeitung rechtmäßig und nicht betrügerisch erfolgt. Die Regelung der EU ist ausschließlich aufsichtsrechtlicher Natur, während Kalifornien über Aufsichtsbehörden und einen gesetzlichen Kodex verfügt, auf dessen Grundlage vorgegangen wird.
Dann gibt es noch HIPAA. Wenn Ihr Unternehmen in den Vereinigten Staaten mit medizinischen Aufzeichnungen in Berührung kommt, legt das Gesetz zur Übertragbarkeit und Rechenschaftspflicht von Krankenversicherungen Standards fest und sieht Sanktionen für Gesundheitsinformationen vor, die von privaten Einrichtungen verwaltet werden.
Sicher bleiben
Die Landschaft der Cybersicherheitsbedrohungen stellt Organisationen täglich vor neue Herausforderungen. Um Ihr Verständnis dafür zu vertiefen, wie sich diese Bedrohungen abwehren lassen, kann die Beschäftigung mit einer Reihe informativer Bücher über Cybersicherheit grundlegendes Wissen und fortgeschrittene Strategien vermitteln, die für das Repertoire jeder Führungskraft im Technologiebereich unverzichtbar sind.
Um diesen Bedrohungen einen Schritt voraus zu sein, benötigen Sie aktuelles Wissen sowie eine Gemeinschaft informierter Führungskräfte, die Erkenntnisse und Strategien austauschen. Es gibt zahlreiche bemerkenswerte Ressourcen zur Cybersicherheit die Ihnen helfen, mehr zu erfahren. Für CTOs und Führungskräfte im Technologiebereich, die an der Spitze von Innovation und Verteidigung im Bereich Cybersicherheit stehen: Abonnieren Sie unseren Newsletter mit Expertenrat und zukunftsweisenden Lösungen für Cybersicherheit.
FAQs: Ihre Strategie für den Umgang mit Cybersicherheitsbedrohungen verbessern
Welche ersten Schritte sind nach der Identifizierung einer Cybersicherheitsbedrohung zu unternehmen?
Man kann nichts bekämpfen, was man nicht entdeckt hat. Stellen Sie zunächst fest, dass ein Angriff gerade stattfindet oder unmittelbar bevorsteht, und isolieren Sie ihn anschließend, um den möglichen Schaden zu begrenzen. Setzen Sie Ihren Notfallplan zur Eindämmung um und versuchen Sie, den Angriff zu stoppen. Planen Sie schließlich eine Nachbesprechung für das Sicherheitsteam ein, um zu klären, was passiert ist, was schiefgelaufen ist und was gut funktioniert hat.
Wie kann ich Interessengruppen davon überzeugen, in den Schutz vor Cybersicherheitsbedrohungen zu investieren?
Interessengruppen haben ein Interesse an der anhaltenden Rentabilität und Funktionsfähigkeit Ihres Unternehmens. Für die meisten Menschen reicht es aus, einfach die Statistiken darüber aufzuzählen, wie häufig Angriffe vorkommen und wie teuer sie sein können. Wenn Sie noch nicht vollständig überzeugt sind, versuchen Sie, einige relativ kostengünstige Verbesserungen vorzuschlagen, etwa die Installation von MFA in Ihren WLAN-Netzwerken, und berichten Sie anschließend darüber, wie erfolgreich diese Maßnahmen waren.
Was ist ein verbreiteter Mythos über Cybersicherheitsbedrohungen?
Der mit Abstand häufigste Mythos über Cybersicherheit besagt, dass Cyberkriminelle keinen Grund hätten, Ihr Netzwerk anzugreifen. Selbst wenn Sie keine Kreditkarten- oder Informationen zur nationalen Sicherheit verarbeiten, verfügen Sie höchstwahrscheinlich über zumindest einige vertrauliche Informationen, die ein paar Dollar wert sind. Hacker, die auf finanziellen Gewinn aus sind, werden stets motiviert sein, in Ihre Systeme einzudringen.


