

Als jemand, der tief in die Welt des Security Information and Event Management (SIEM) eingetaucht ist, verstehe ich den Bedarf an einer SIEM-Lösung, die Endgerätedaten aus verschiedenen Quellen effektiv zusammenführen, das Nutzerverhalten analysieren und verwertbare Sicherheitsanalysen liefern kann.
Splunk, ein Branchenführer in diesem Bereich, zeichnet sich durch die Verarbeitung maschinell erzeugter Daten aus, bietet Erweiterungen für verschiedene Datenquellen und Verhaltensanalysen und stellt eine umfassende Plattform für Sicherheitsabläufe oder Cybersicherheit mit bemerkenswerten Funktionen zur Bedrohungserkennung und Bedrohungsanalyse bereit.
Allerdings passt nicht jede SIEM-Plattform perfekt zu jeder Organisation, da Faktoren wie Kosten, spezifische Anwendungsfälle oder unterschiedliche Anforderungen an die Datenverarbeitung dazu führen können, dass Sie nach Splunk-Konkurrenten suchen.
Was ist Splunk?
Splunk ist eine SIEM-Plattform, mit der Sie maschinell erzeugte Daten durchsuchen, überwachen und analysieren können. Sie wird hauptsächlich von IT-Teams, Sicherheitsanalysten und DevOps-Fachleuten eingesetzt, die Systemaktivitäten verfolgen und schnell auf Bedrohungen oder Probleme reagieren müssen. Funktionen zur Echtzeitüberwachung, Datenindizierung und Alarmierung helfen Ihrem Team, schnelle Entscheidungen zu treffen, den Überblick über Vorfälle zu behalten und den Zustand Ihrer Systeme zu gewährleisten. Splunk bietet Ihrem Team eine Möglichkeit, riesige Datenmengen in klare, nutzbare Erkenntnisse umzuwandeln.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle: Splunk-Konkurrenten
Diese Vergleichstabelle fasst die Preisdetails meiner wichtigsten Splunk-Konkurrenten zusammen.
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Am besten für integrierte Compliance- & Sicherheitsfunktionen geeignet | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | Preise auf Anfrage 30-tägige kostenlose Testversion | Website |
Am besten geeignet für Echtzeit-Dateneinblicke und Anomalieerkennung | 3.7 out of 5 | 4 | 4 | 3 | 4 | 5 | 2 | $0.06/GB 14-tägige kostenlose Testversion | Website |
Am besten für KI-gestützte Überwachung der Cloud-Infrastruktur | 3.7 out of 5 | 4 | 4 | 3 | 4 | 4 | 3 | $21/user/month 15-tägige kostenlose Testversion | Website |
Am besten für die Open-Source-Netzwerküberwachung geeignet | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | $50/Monat 5-tägige kostenlose Testversion | Website |
Am besten für verteiltes Tracing über Entwicklungs-Pipelines hinweg | 2.8 out of 5 | 1 | 4 | 4 | 4 | 3 | 1 | $15/Host/Monat Kostenloser Tarif verfügbar | Website |
Am besten für die automatisierte Überwachung hybrider Infrastrukturen geeignet | 3.2 out of 5 | 3 | 3 | 4 | 4 | 3 | 2 | $15/user/month, plus eine Grundgebühr von $200 pro Monat 14-tägige kostenlose Testversion | Website |
Am besten für die durchgängige Nachverfolgung von Geschäftstransaktionen geeignet | 2.3 out of 5 | 2 | 2 | 3 | 4 | 2 | 1 | $6/Monat 30-tägige kostenlose Testversion | Website |
Am besten für die Überwachung der Anwendungsleistung geeignet | 3.7 out of 5 | 4 | 4 | 4 | 4 | 4 | 2 | $99/Benutzer/Monat, jährlich abgerechnet Kostenloser Tarif verfügbar | Website |
Am besten für cloudnative Maschinendatenanalyse geeignet | 4.0 out of 5 | 4 | 4 | 4 | 4 | 4 | 4 | $108/Benutzer/Monat, jährlich abgerechnet 14-tägige kostenlose Testversion | Website |
Am besten für umfassende Cloud-Computing-Anforderungen | 3.5 out of 5 | 4 | 4 | 3 | 4 | 4 | 2 | $8.50/user/month Kostenloser Tarif verfügbar | Website |


Bewertungen der besten Splunk-Konkurrenten
Nachfolgend finden Sie meine detaillierten Zusammenfassungen der besten Splunk-Konkurrenten, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie das für Sie beste Tool finden.
 Am besten für integrierte Compliance- & Sicherheitsfunktionen geeignet
- 30-tägige kostenlose Testversion
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.2/5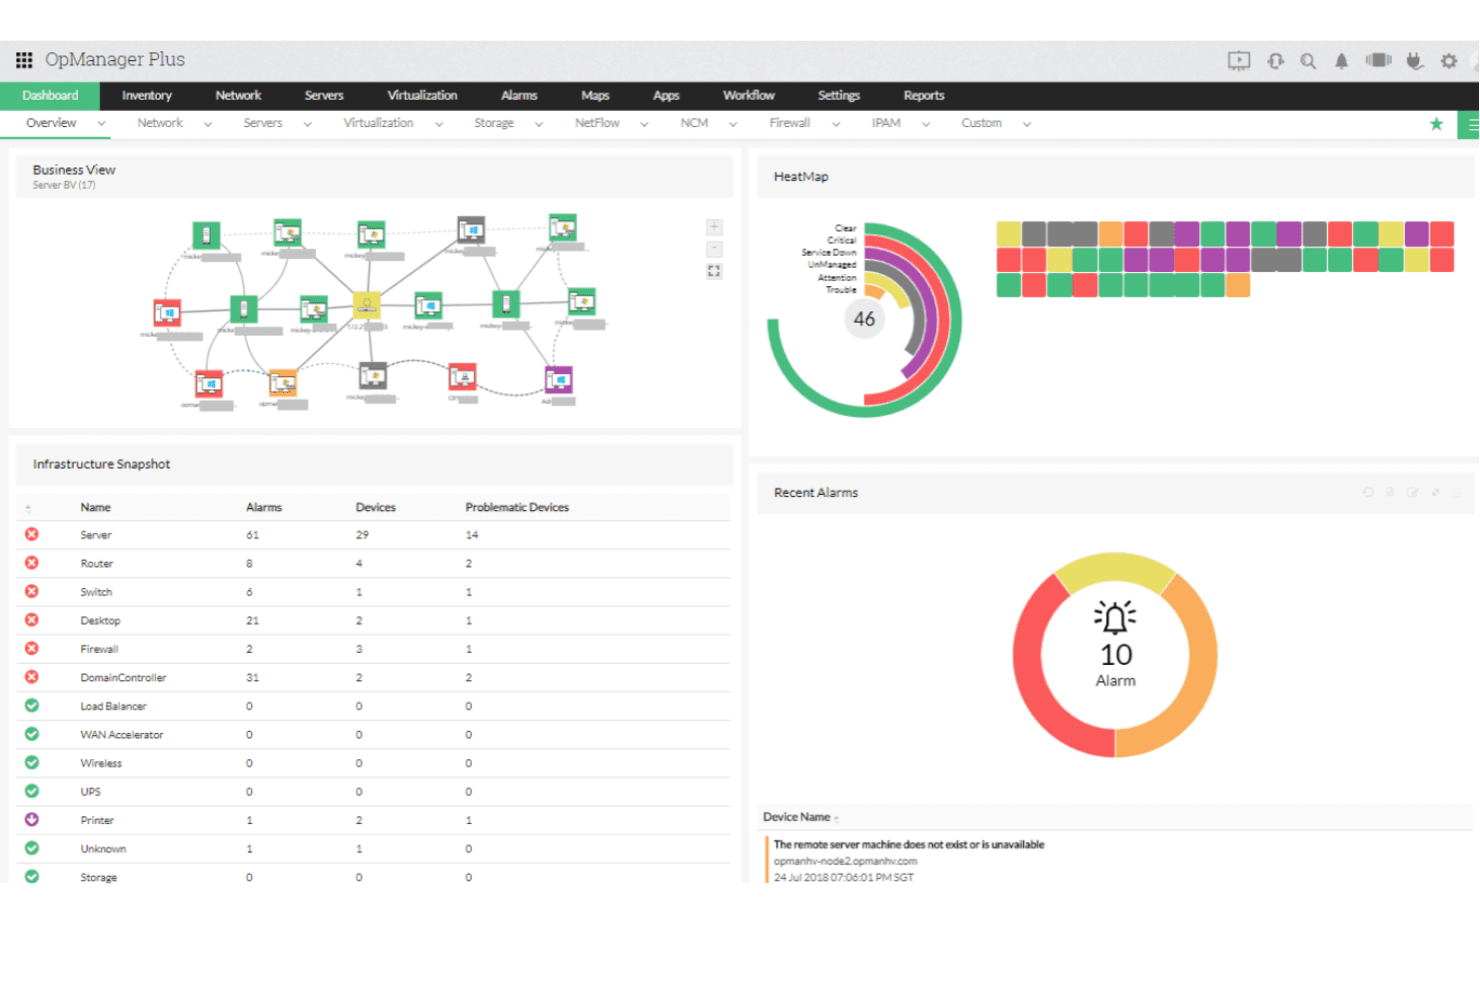
ManageEngine OPManager Plus vereint die Netzwerküberwachung in einem einzigen Dashboard. ManageEngine OPM Plus ist eine Plattform für das IT-Betriebsmanagement für Infrastrukturteams, die den Zustand von Netzwerken und Servern überwachen, Serviceprobleme untersuchen und die betriebliche Transparenz mit umfassenderen IT-Management-Workflows verbinden müssen.
Für wen ist ManageEngine OPM Plus am besten geeignet?
Infrastruktur- und Sicherheitsteams, die neben Compliance-orientierten IT-Management-Workflows eine betriebliche Überwachung benötigen, finden in ManageEngine OPM Plus eine praktische Lösung.
Warum ich ManageEngine OPM Plus ausgewählt habe
Ich habe ManageEngine OPM Plus als meine Wahl „Am besten für integrierte Compliance- & Sicherheitsfunktionen geeignet“ unter den Splunk-Konkurrenten ausgewählt. Die Firewall-Protokollanalyse korreliert Ereignisse geräteübergreifend für Untersuchungen, und die Audits bewerten Konfigurationen anhand von Standards wie NIST und ISO. Außerdem schätze ich die Echtzeitverfolgung von Änderungen, mit der sich unerwartete Bearbeitungen von Firewall-Regeln während eines Vorfalls zurückverfolgen lassen.
Die wichtigsten Funktionen von ManageEngine OPM Plus
- Überwachung der Netzwerkleistung: Erfasst Geräteverfügbarkeit, Latenz, Paketverlust, Jitter und Antwortzeit.
- Bandbreitenanalyse: Verwendet Datenflussprotokolle, um Datenverkehrsmuster und die aktivsten Kommunikationspartner anzuzeigen.
- Serverüberwachung: Erfasst CPU, Arbeitsspeicher, Speicherplatz und Temperatur.
- Anwendungsüberwachung: Überwacht Antwortzeiten von Anwendungen, Transaktionen, Datenbanken und Container.
Integrationen von ManageEngine OPM Plus
ManageEngine OPM Plus verfügt über dokumentierte Integrationen mit ServiceNow, ServiceDesk Plus, Microsoft Teams und Applications Manager für Workflows wie Ticketerstellung, Gerätesynchronisierung und Alarmübermittlung. Außerdem bietet es eine REST-API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Korreliert Firewall-Protokolle anbieterübergreifend
- Prüft Konfigurationen anhand der NIST- und ISO-Standards
- Verfolgt Änderungen an Firewall-Regeln in Echtzeit
Cons:
- Große Protokollmengen können die Berichtserstellung verlangsamen
- Detaillierte Berichte erfordern umfangreiche Einrichtung und Feinabstimmung
Learn more about ManageEngine OPM Plus: Am besten geeignet für Echtzeit-Dateneinblicke und Anomalieerkennung
- 14-tägige kostenlose Testversion
- Ab $0.06/GB
Visit WebsiteCustomer Rating:4.7/5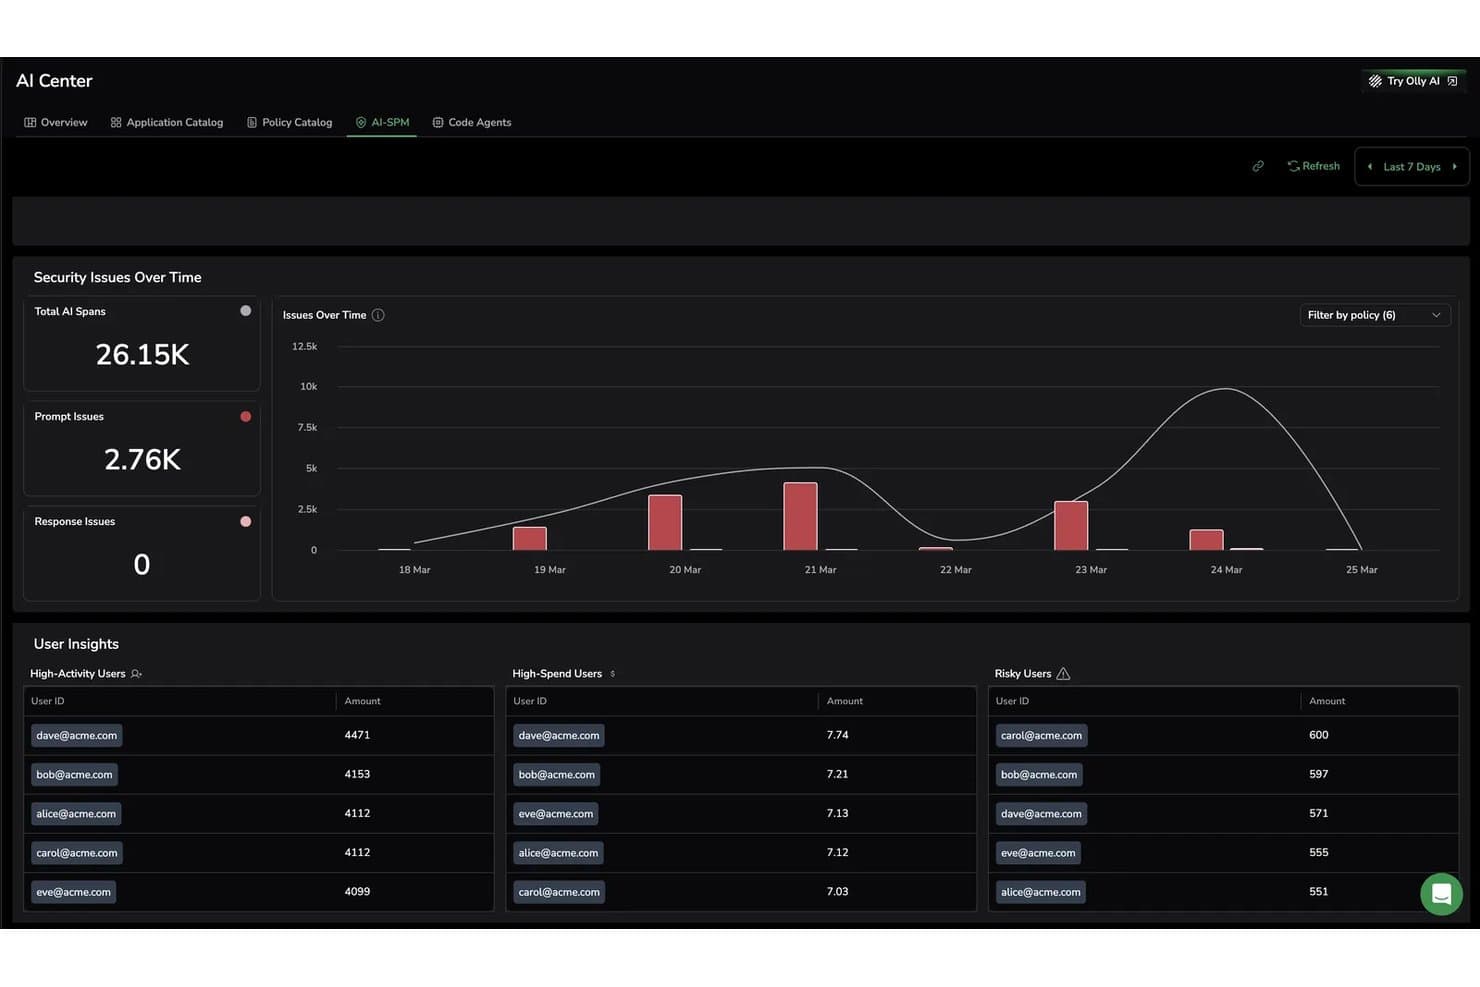
Coralogix verfolgt Sicherheitsprobleme durch KI und riskante Benutzer in Echtzeit. Coralogix bietet IT- und DevOps-Teams eine Plattform für Logverwaltung und Beobachtbarkeit, mit der sie Probleme in komplexen Systemen untersuchen und Warnrauschen reduzieren können. Der Fokus liegt auf „am besten geeignet für Echtzeit-Dateneinblicke und Anomalieerkennung“.
Für wen ist Coralogix am besten geeignet?
Coralogix eignet sich gut für SRE- und Plattform-Engineering-Teams, die verteilte Systeme überwachen und Produktionsprobleme untersuchen müssen.
Warum ich Coralogix ausgewählt habe
Ich habe Coralogix als Splunk-Alternative ausgewählt, weil es am besten für Echtzeit-Dateneinblicke und Anomalieerkennung geeignet ist. Die Warnungen zu Protokollanomalien lernen eine Sieben-Tage-Basis und kennzeichnen ungewöhnliche Mengenänderungen, ohne auf festen Schwellenwerten zu beruhen. Mir gefällt, dass die Verarbeitung im Datenstrom Telemetriedaten vor der Indexierung auswertet und dadurch einen Anstieg von Fehlern oder ungewöhnlichen ausgehenden Datenverkehr erkennen kann, sobald dies geschieht.
Wichtige Funktionen von Coralogix
- Protokollanalyse: Unstrukturierte Protokolldaten mithilfe benutzerdefinierter Analyseregeln in strukturierte Felder umwandeln.
- Protokollsuche: Protokolldatensätze in Erkunden durchsuchen und filtern.
- Korrelation von Protokollen und Traces: Protokolle mithilfe konfigurierter oder automatisch erkannter Feldzuordnungen mit zugehörigen Spans verknüpfen.
- Benutzerdefinierte Dashboards: Protokolle, Metriken und Traces gemeinsam in Dashboard-Widgets visualisieren.
Integrationen von Coralogix
Der offizielle Integrationskatalog von Coralogix dokumentiert Verbindungen für AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash und Elasticsearch. Coralogix bietet außerdem APIs für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Echtzeiteinblicke beschleunigen die Untersuchung von Vorfällen
- Anomaliewarnungen auf Basis von Baselines kennzeichnen ungewöhnliche Protokollvolumen
- Reaktionsschneller Support unterstützt Teams während Vorfällen
Cons:
- Für erweiterte DataPrime-Abfragen ist Übung erforderlich
- Große Suchabfragen können den Abruf von Protokollen verzögern
Learn more about Coralogix: Am besten für KI-gestützte Überwachung der Cloud-Infrastruktur
- 15-tägige kostenlose Testversion
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5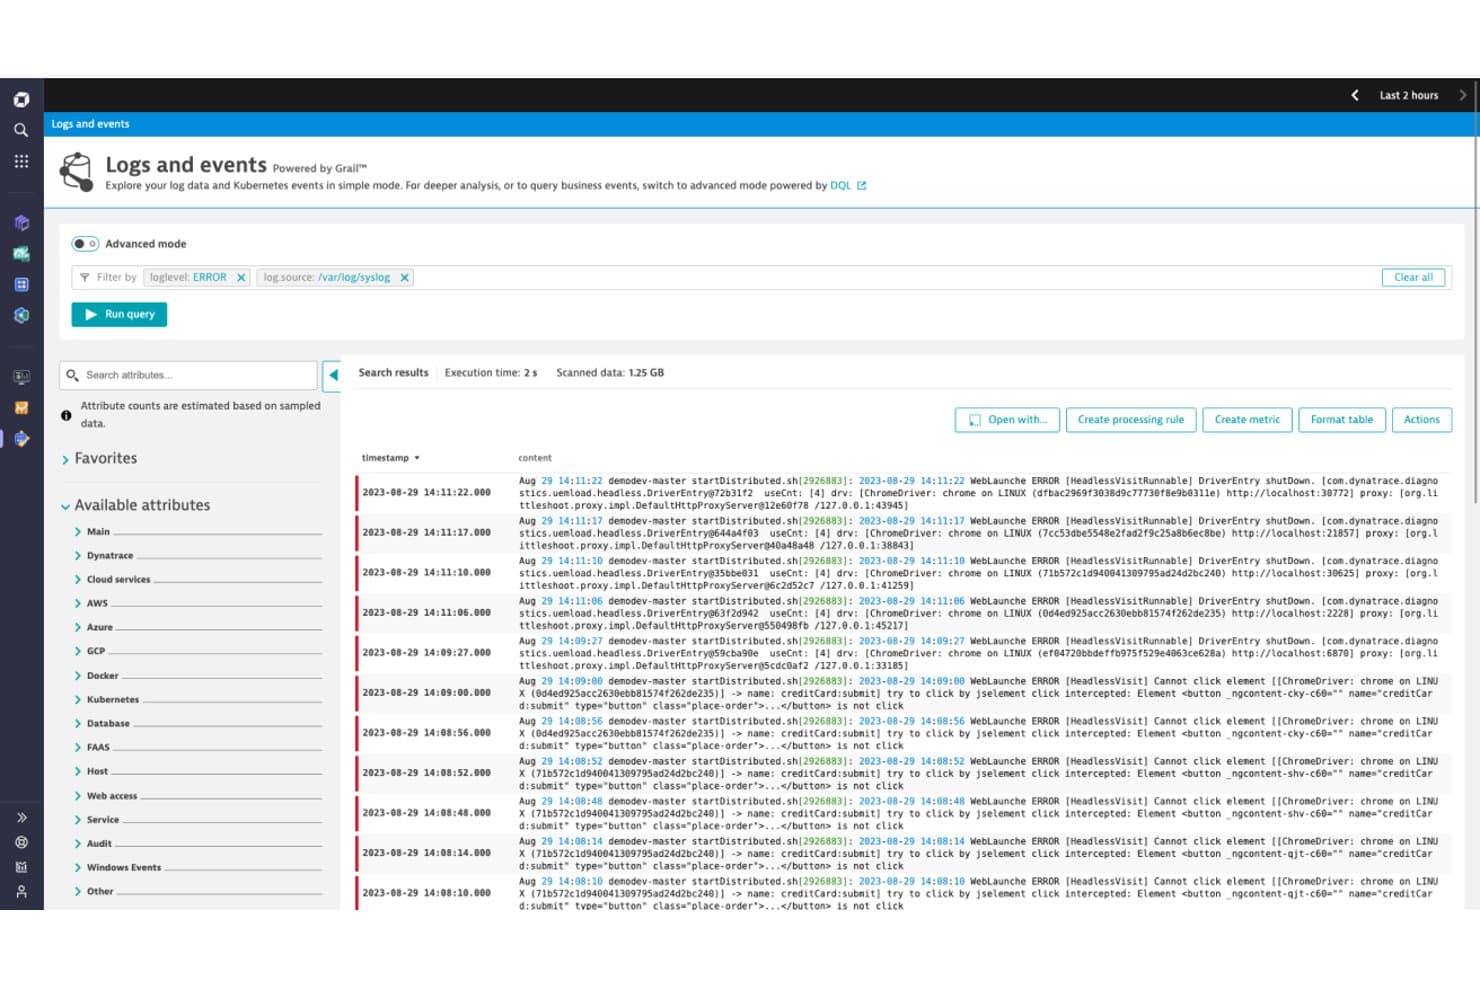
Mit Dynatrace können Benutzer Fehlerprotokolle im erweiterten Abfragemodus filtern und analysieren. Für IT-Teams, die komplexe Cloud-Umgebungen verwalten, bietet Dynatrace Infrastrukturüberwachung und Observability, um Leistungsprobleme zu identifizieren und Fehler in vernetzten Systemen zu beheben.
Für wen ist Dynatrace am besten geeignet?
Dynatrace eignet sich für Platform-Engineering- und SRE-Teams, die eine KI-gestützte Transparenz über verteilte Cloud-Dienste und Infrastrukturen benötigen.
Warum ich Dynatrace ausgewählt habe
Ich habe Dynatrace als Splunk-Konkurrenten ausgewählt, weil es am besten für die KI-gestützte Überwachung der Cloud-Infrastruktur geeignet ist. Dynatrace Intelligence nutzt Topologie- und Transaktionsdaten, um die Grundursachen zu identifizieren, während Smartscape kontinuierlich Abhängigkeiten zwischen Cloud-Diensten und Infrastrukturen abbildet. Wenn sich eine Kubernetes-Workload nach einer Bereitstellung verlangsamt, kann ich ihre Auswirkungen über verbundene Dienste hinweg verfolgen.
Die wichtigsten Funktionen von Dynatrace
- Host-Überwachung: OneAgent erfasst CPU-, Speicher-, Festplatten- und Netzwerkmetriken von Hosts.
- Kubernetes-Überwachung: Cluster-, Knoten-, Namespace- und Pod-Metriken anzeigen.
- Protokollüberwachung: Protokolle zusammen mit Daten der überwachten Infrastruktur erfassen, durchsuchen und analysieren.
- Alarmierungsprofile: Alarmierungsregeln und Benachrichtigungseinstellungen für erkannte Probleme konfigurieren.
Dynatrace-Integrationen
Dynatrace Workflows bietet über den Dynatrace Hub Konnektoren für AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab und Jenkins. Die APIs unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Davis AI korreliert Telemetriedaten für eine schnellere Analyse der Grundursache
- Smartscape bildet Abhängigkeiten über hybride Infrastrukturen hinweg ab
- OneAgent erkennt und überwacht Hosts und Workloads
Cons:
- Das Erlernen der DQL-Syntax nimmt Zeit in Anspruch
- Die Navigation zwischen den Bildschirmen kann unübersichtlich wirken
- Benutzerdefinierte Dashboards erfordern erheblichen manuellen Aufwand
 Am besten für die Open-Source-Netzwerküberwachung geeignet
- 5-tägige kostenlose Testversion
- Ab $50/Monat
Visit WebsiteCustomer Rating:4.5/5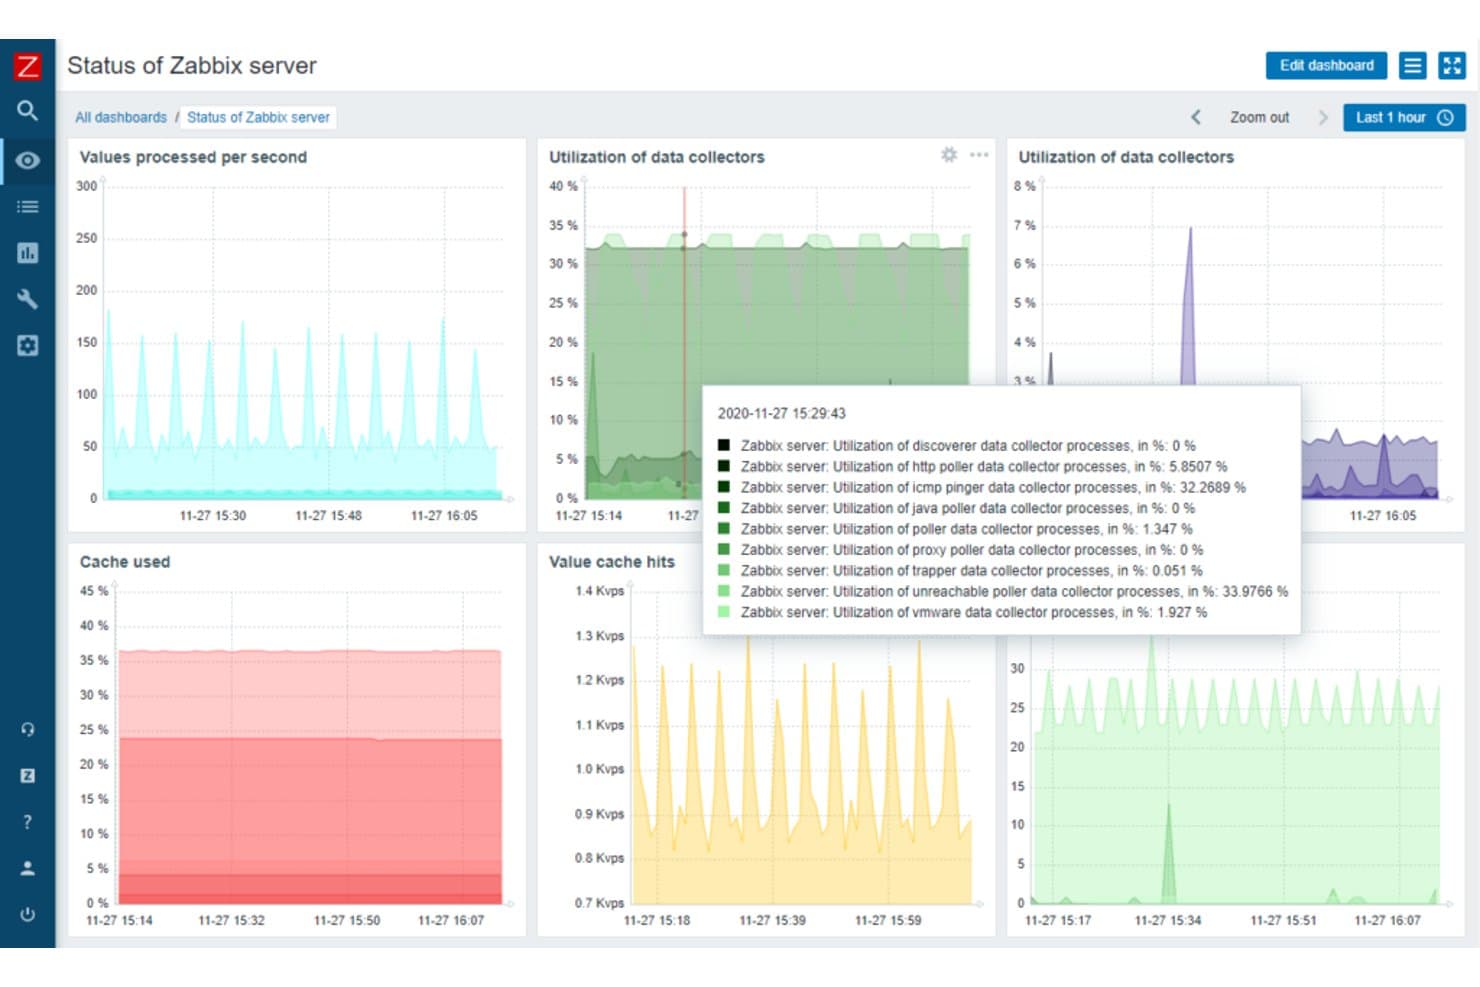
Zabbix zeigt Echtzeit-Leistungsmetriken von Servern in einem einheitlichen Dashboard an. Zabbix hilft IT- und Infrastrukturteams bei der Überwachung von Servern, Netzwerken und Anwendungen und verfolgt gleichzeitig Protokollereignisse, um Fehler und Leistungsprobleme zu untersuchen.
Für wen ist Zabbix am besten geeignet?
Infrastruktur- und Netzwerkadministratoren, die Open-Source-Tools zur Überwachung von Netzwerkgeräten, Servern und Diensten einsetzen möchten.
Warum ich Zabbix ausgewählt habe
Ich habe Zabbix ausgewählt, weil der Fokus auf der „besten Open-Source-Lösung für die Netzwerküberwachung“ gut zur Verfolgung von Protokollereignissen passt. Die Agenten können Protokolldateien auf übereinstimmende Muster überwachen, während SNMP-Prüfungen den Zustand von Netzwerkgeräten verfolgen. Ich nutze diese Signale, um einen Dienstfehler mit einem ausfallenden Switch oder Server in Verbindung zu bringen.
Die wichtigsten Funktionen von Zabbix
- Ereigniskorrelation: Verknüpfen Sie verwandte Ereignisse mithilfe von Tags und Korrelationsregeln.
- Alarmaktionen: Senden Sie Benachrichtigungen oder führen Sie Remote-Befehle aus, wenn Bedingungen erfüllt sind.
- Netzwerkerkennung: Scannen Sie IP-Bereiche, um Hosts und überwachte Dienste zu finden.
- Übersichten: Erstellen Sie Ansichten mit Widgets für Probleme, Messwerte und Ereignisdaten.
Zabbix-Integrationen
Der offizielle Integrationskatalog von Zabbix führt 1.986 Lösungen von 559 Marken auf, darunter Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure und Google Cloud. Zabbix stellt außerdem eine HTTP-basierte JSON-RPC-API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Verknüpft Protokollereignisse mit dem Netzwerkzustand
- SNMP-Prüfungen decken Switches und Netzwerkgeräte ab
- Flexible Alarme und Erkennung reduzieren manuelle Prüfungen
Cons:
- Die Protokollanalyse ist weniger umfassend als bei Splunk
- Die Konfiguration von Triggern und regulären Ausdrücken erfordert praktischen Aufwand
 Am besten für verteiltes Tracing über Entwicklungs-Pipelines hinweg
- Kostenloser Tarif verfügbar
- Ab $15/Host/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.5/5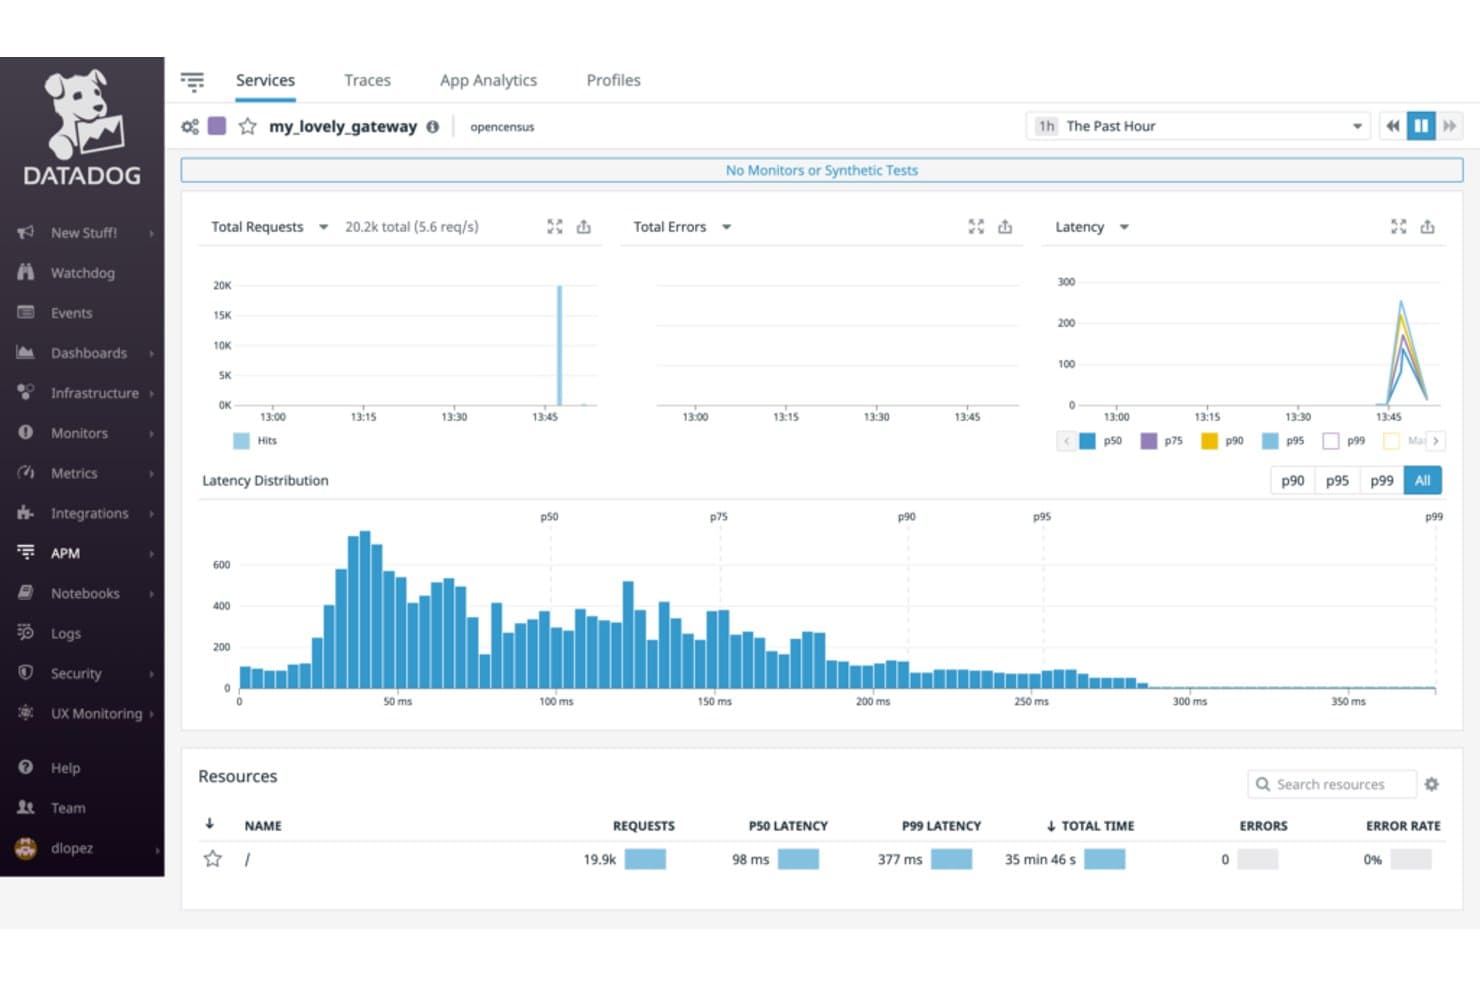
Datadog visualisiert Dienstlatenz, Anfragen und Fehler in APM. Für Infrastruktur- und DevOps-Teams, die Alternativen zu Splunk bewerten, ist Datadog eine Observability-Plattform, die Metriken, Protokolle und Traces zusammenführt, um Dienstausfälle und Leistungsengpässe gezielt zu identifizieren.
Für wen ist Datadog am besten geeignet?
Datadog eignet sich für Infrastruktur- und Plattform-Engineering-Teams, die Cloud- und hybride Umgebungen über eine große Bandbreite von Diensten hinweg überwachen müssen.
Warum ich Datadog ausgewählt habe
Ich habe Datadog als meine Option „Am besten für Beobachtbarkeit des gesamten Stacks und Integrationsfunktionen“ ausgewählt, weil die Plattform Metriken, Protokolle und Traces in Cloud- und hybriden Umgebungen zusammenführt. Wenn eine API nach einer Datenbankänderung langsamer wird, kann ich die Telemetriedaten der Dienste korrelieren und Anfragen über Abhängigkeiten hinweg verfolgen, um den Engpass zu lokalisieren.
Wichtige Funktionen von Datadog
- Überwachungen: Schwellenwerte und Alarmbedingungen für überwachte Ressourcen festlegen.
- Dashboards: Anpassbare Ansichten mit Diagrammen, Tabellen und Status-Widgets erstellen.
- Synthetische Überwachung: API- und Browser-Tests planen, um Endpunkte und Benutzerabläufe zu prüfen.
- Überwachung der Netzwerkleistung: Netzwerkverkehr, Verbindungen und Latenz über Hosts und Container hinweg untersuchen.
Datadog-Integrationen
Datadog bietet mehr als 1.000 integrierte Integrationen, darunter AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty und ServiceNow. Über die Datadog-API werden außerdem benutzerdefinierte Integrationen unterstützt.
Pros and Cons
Pros:
- Korrelatiert Protokolle, Metriken und Traces zur Untersuchung von Vorfällen
- Verteilte Traces helfen, dienstübergreifende Engpässe zu lokalisieren
- Synthetische Tests erkennen API- und Ablauf-Fehler
Cons:
- Die Konfiguration erweiterter Dashboards und Abfragen nimmt Zeit in Anspruch
- Zu weit gefasste Schwellenwerte können zu einer Alarmmüdigkeit führen
 Am besten für die automatisierte Überwachung hybrider Infrastrukturen geeignet
- 14-tägige kostenlose Testversion
- $15/user/month, plus eine Grundgebühr von $200 pro Monat
Visit WebsiteCustomer Rating:4.5/5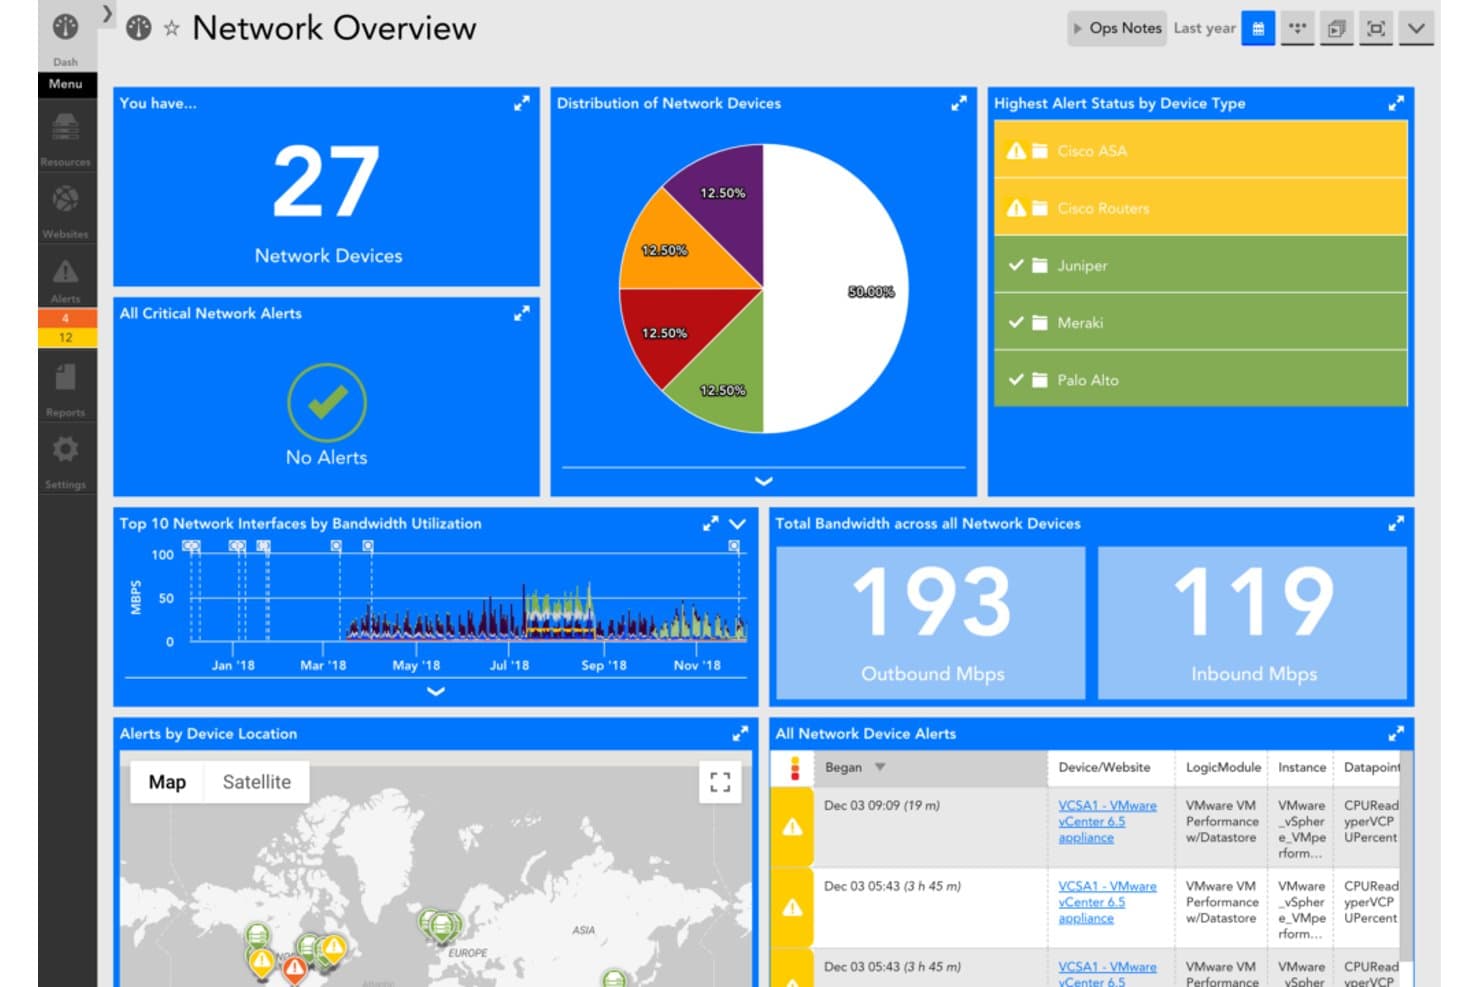
LogicMonitor zentralisiert die Netzwerküberwachung mit Warnungen, Bandbreite und Geräteinformationen. LogicMonitor ist eine Infrastrukturüberwachungsplattform für IT-Teams, die hybride Umgebungen verwalten. Sie hilft dabei, Leistungsprobleme in Cloud-, On-Premises- und Netzwerkumgebungen zu erkennen und stellt eine Alternative zu Splunk dar.
Für wen eignet sich LogicMonitor am besten?
IT-Betriebsteams, die automatisierte Transparenz über die Leistung und Verfügbarkeit verteilter Server, Netzwerke und Cloud-Dienste benötigen, sind mit LogicMonitor gut beraten.
Warum ich LogicMonitor ausgewählt habe
Ich habe LogicMonitor für die automatisierte Überwachung hybrider Infrastrukturen in On-Premises-, Cloud- und Netzwerkumgebungen ausgewählt. Die Collectors erfassen Ressourcendaten, während Active Discovery Komponenteninstanzen zur Überwachung identifiziert. Wenn ein Netzwerkgerät Schnittstellen hinzufügt, kann die Erkennung diese zur Überwachung bereitstellen, ohne jede Instanz manuell hinzufügen zu müssen.
Die wichtigsten Funktionen von LogicMonitor
- Anomalieerkennung: Kennzeichnet ungewöhnliche Leistungsmuster bei überwachten Ressourcen.
- Dynamische Schwellenwerte: Passt Warnungsschwellenwerte an veränderliche Leistungsgrundlagen an.
- Konfigurationsverlauf: Verfolgt Änderungen an Gerätekonfigurationen und warnt bei Abweichungen.
- Protokollanalyse: Stellt Protokolldaten für die Untersuchung von Vorfällen in Zusammenhang mit Messwerten.
LogicMonitor-Integrationen
LogicMonitor führt mehr als 3.000 sofort einsatzbereite Integrationen auf, darunter AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow und Slack. Außerdem werden API-Verbindungen für Tools ohne vorkonfigurierte Integration unterstützt.
Pros and Cons
Pros:
- Die aktive Erkennung macht neue Gerätekomponenten sichtbar
- Dynamische Schwellenwerte reduzieren Warnmeldungen
- Einheitliche Dashboards decken hybride Infrastrukturen ab
Cons:
- Die Einrichtung und Filterung von Warnungen muss verbessert werden
- Die Netzwerktopologie kann Geräteverbindungen falsch darstellen
Learn more about LogicMonitor: Am besten für die durchgängige Nachverfolgung von Geschäftstransaktionen geeignet
- 30-tägige kostenlose Testversion
- Ab $6/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.3/5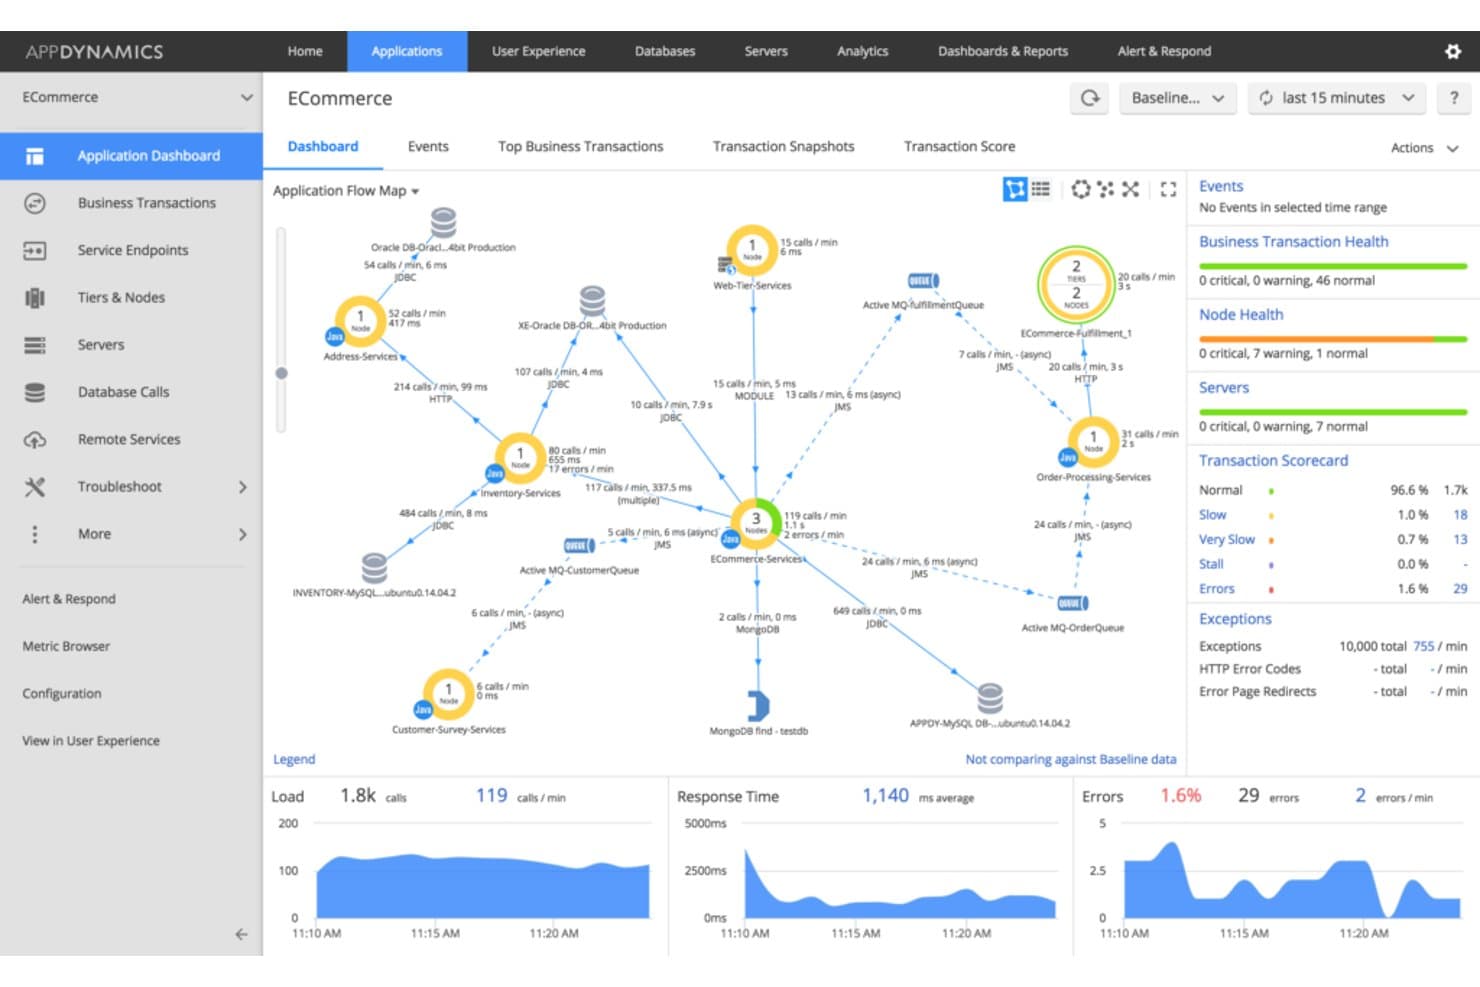
AppDynamics visualisiert den Anwendungsfluss und Leistungsmetriken in Echtzeit. AppDynamics ist eine Plattform zur Überwachung der Anwendungsleistung für IT-Teams in Unternehmen. Sie hilft ihnen, den Zustand von Anwendungen und Infrastruktur mit den geschäftlichen Auswirkungen zu verknüpfen und Probleme in komplexen Umgebungen zu diagnostizieren.
Für wen ist AppDynamics am besten geeignet?
AppDynamics eignet sich für Anwendungs- und Betriebsteams in Unternehmen, die Geschäftstransaktionen über verteilte Dienste hinweg nachverfolgen und genau feststellen müssen, wo Anfragen langsamer werden oder fehlschlagen.
Warum ich AppDynamics ausgewählt habe
Ich habe AppDynamics, das sich am besten für die durchgängige Nachverfolgung von Geschäftstransaktionen eignet, als Splunk-Konkurrenten ausgewählt, weil es Anfragen über verteilte Dienste hinweg verfolgt. Transaktionsflusskarten zeigen, welche Wege Checkout-Anfragen nehmen, während Snapshots bei steigenden Latenzen Details zu Aufrufen auf Codeebene offenlegen. Diese Ansicht nutze ich, um Verlangsamungen auf eine Anwendungsebene, eine Datenbank oder einen nachgelagerten Dienst zurückzuführen.
Wichtige Funktionen von AppDynamics
- Überwachung der Infrastruktur: Servermetriken, Prozesse und Ressourcennutzung zusammen mit der Anwendungsleistung anzeigen.
- Datenbanküberwachung: Datenbankzustand, Abfrageleistung und Wartezeiten untersuchen.
- Überwachung echter Browser-Nutzer: Ladezeiten von Seiten und Nutzerinteraktionen in Webanwendungen verfolgen.
- Überwachung echter mobiler Nutzer: Abstürze mobiler Apps, Netzwerkanfragen und Leistungsmetriken überwachen.
AppDynamics-Integrationen
AppDynamics dokumentiert neun integrierte Integrationsmodule, darunter Atlassian Jira, ServiceNow, Splunk, Scalyr und Rookout. Außerdem bietet es REST-APIs für benutzerdefinierte Integrationen und Automatisierung.
Pros and Cons
Pros:
- Transaktions-Snapshots legen vollständige Aufrufdiagramme offen
- Baseline-Warnungen helfen, Leistungsänderungen genau zu bestimmen
- Der Geschäftskontext verknüpft den Anwendungszustand mit den Ergebnissen
Cons:
- Dashboards können langsam geladen werden
- Die JavaScript-Überwachung erfordert das manuelle Einfügen von Code
Learn more about AppDynamics: Am besten für die Überwachung der Anwendungsleistung geeignet
- Kostenloser Tarif verfügbar
- $99/Benutzer/Monat, jährlich abgerechnet
Visit WebsiteCustomer Rating:4.3/5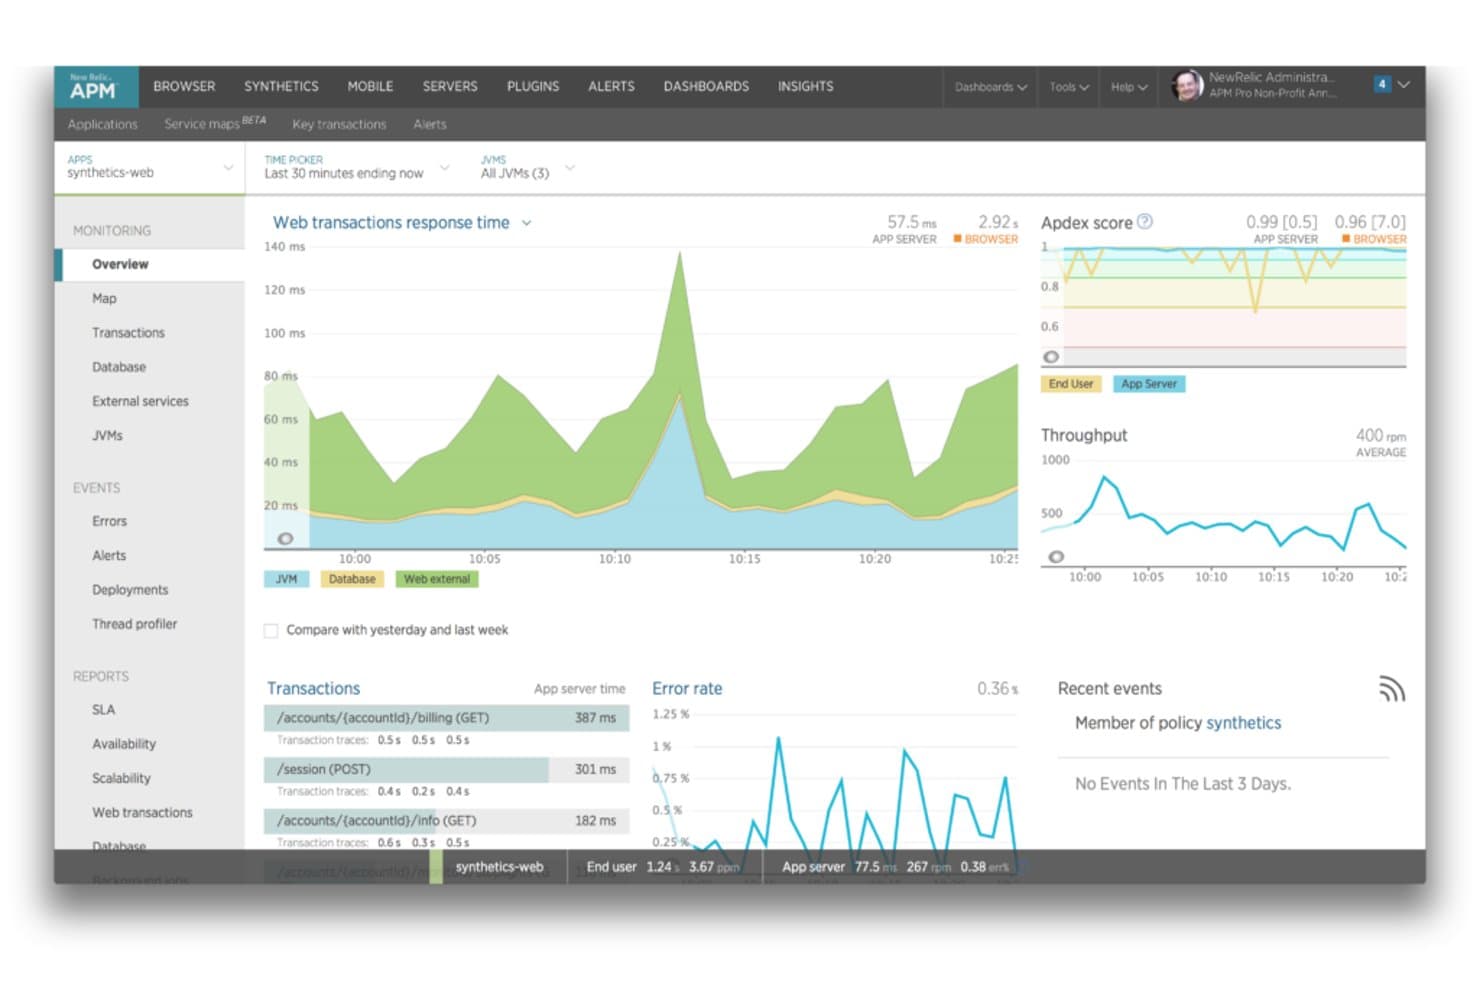
New Relic zeigt die Anwendungsleistung, Transaktionen und Fehlerraten in Echtzeit an. New Relic ist eine Observability-Plattform für IT- und Betriebsteams, die Protokolldaten mit Anwendungstelemetrie zusammenführt, um Vorfälle zu untersuchen und Leistungsprobleme zu diagnostizieren.
Für wen ist New Relic am besten geeignet?
New Relic eignet sich für Entwicklungs- und Betriebsteams, die die Anwendungsleistung überwachen, Probleme dienstübergreifend verfolgen und Produktionsvorfälle diagnostizieren müssen.
Warum ich New Relic ausgewählt habe
Ich habe New Relic als am besten für die Überwachung der Anwendungsleistung geeignete Splunk-Alternative ausgewählt, die Sie im Blick behalten sollten. Das Tool führt Protokolle mit Anwendungstelemetrie zusammen, sodass ich eine langsame Anfrage untersuchen kann, indem ich ihren Weg über mehrere Dienste hinweg verfolge und zugehörige Protokolldaten prüfe.
Wichtige Funktionen von New Relic
- Protokollmuster: Gruppieren Sie ähnliche Nachrichten, um wiederkehrende Ereignisse und Veränderungen beim Protokollvolumen zu erkennen.
- Live-Ansicht: Zeigen Sie eingehende Protokollnachrichten in Echtzeit an, mit der Möglichkeit, sich auf eine Abfrage zu konzentrieren.
- Analyse zur Abfragezeit: Extrahieren Sie temporäre Attribute aus Protokollnachrichten in der Protokolloberfläche, ohne reguläre Ausdrücke oder Grok-Muster zu schreiben.
- Protokollwarnungen: Erstellen Sie mithilfe von NRQL Warnbedingungen aus Protokollsuchen.
Integrationen von New Relic
New Relic unterstützt Integrationen mit AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty und ServiceNow. Außerdem bietet es APIs und das Flex-Integrationstool zum Senden benutzerdefinierter Daten an die Plattform.
Pros and Cons
Pros:
- Korreliert Protokolle mit Traces und Fehlern
- Verteilte Traces identifizieren langsame Dienstendpunkte
- Die Analyse zur Abfragezeit extrahiert Attribute ohne reguläre Ausdrücke
Cons:
- NRQL-Abfragen können langsam geladen werden
- Die Dashboard-Navigation kann unübersichtlich wirken
Learn more about New Relic: Am besten für cloudnative Maschinendatenanalyse geeignet
- 14-tägige kostenlose Testversion
- $108/Benutzer/Monat, jährlich abgerechnet
Visit WebsiteCustomer Rating:4.3/5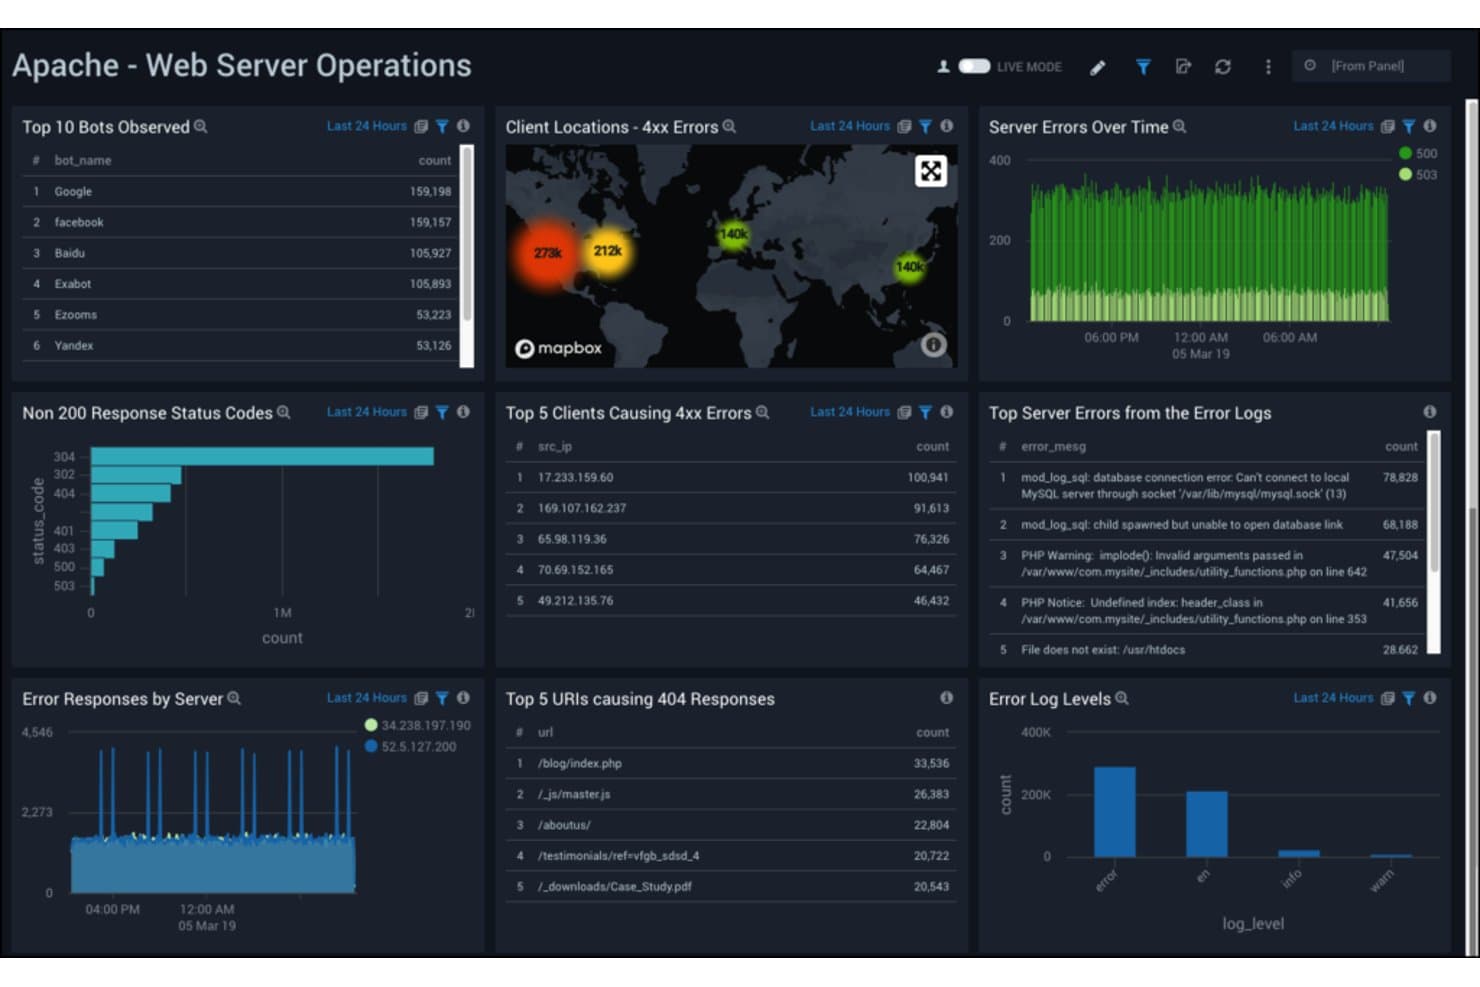
Sumo Logic überwacht Apache-Webserverfehler und Bot-Aktivitäten in Echtzeit. Sumo Logic ist eine cloudbasierte Protokollverwaltungsplattform für IT- und Sicherheitsteams, die Maschinendaten untersuchen, verteilte Dienste beheben und die Infrastruktur als Alternative zu Splunk überwachen müssen.
Für wen eignet sich Sumo Logic am besten?
Sumo Logic eignet sich für DevOps- und Sicherheitsbetriebsteams, die Telemetriedaten aus cloudnativen Anwendungen und Infrastrukturen analysieren.
Warum ich Sumo Logic ausgewählt habe
Ich habe Sumo Logic ausgewählt, weil die cloudnative Analyse von Maschinendaten mir hilft, Probleme in verteilten Diensten zu untersuchen. LogReduce gruppiert ähnliche Protokollmeldungen, um Muster sichtbar zu machen, während Abfragen über Cloud-Telemetriedaten dabei helfen, einen Vorfall von Anwendungsfehlern bis hin zu Infrastruktursignalen nachzuverfolgen.
Die wichtigsten Funktionen von Sumo Logic
- Feldextraktion: Erstellen Sie Regeln zum Analysieren von Feldern aus eingehenden Protokollmeldungen.
- Dashboards: Erstellen Sie Bereiche zur Visualisierung von Protokolldaten und Metriken.
- Überwachungen und Warnmeldungen: Legen Sie Bedingungen fest, die Benachrichtigungen auslösen, wenn Protokolldaten definierte Schwellenwerte erreichen.
- Geplante Ansichten: Führen Sie gespeicherte Abfragen nach einem Zeitplan aus und speichern Sie deren Ergebnisse zur späteren Verwendung.
Integrationen von Sumo Logic
Der App-Katalog von Sumo Logic führt Integrationen für Hunderte von Anbietern und Produkten auf, darunter AWS, Azure, Google Cloud, Kubernetes, Datadog und GitHub. Die Integrationstypen unterscheiden sich und umfassen Apps, Datensammler und Datenquellen, Cloud-SIEM-Integrationen, Automatisierungs-Connectoren und Webhooks; für benutzerdefinierte Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Cloudnative Analysen erfordern keine Protokollierungsinfrastruktur
- LogReduce gruppiert ähnliche Meldungen zu Mustern
- Zusammengeführte Protokolle, Metriken und Traces erleichtern die Triage
Cons:
- Die fortgeschrittene Abfragesyntax verlangsamt die Einarbeitung
- Langzeit-Suchen können Warnmeldungen verzögern
 Am besten für umfassende Cloud-Computing-Anforderungen
- Kostenloser Tarif verfügbar
- $8.50/user/month
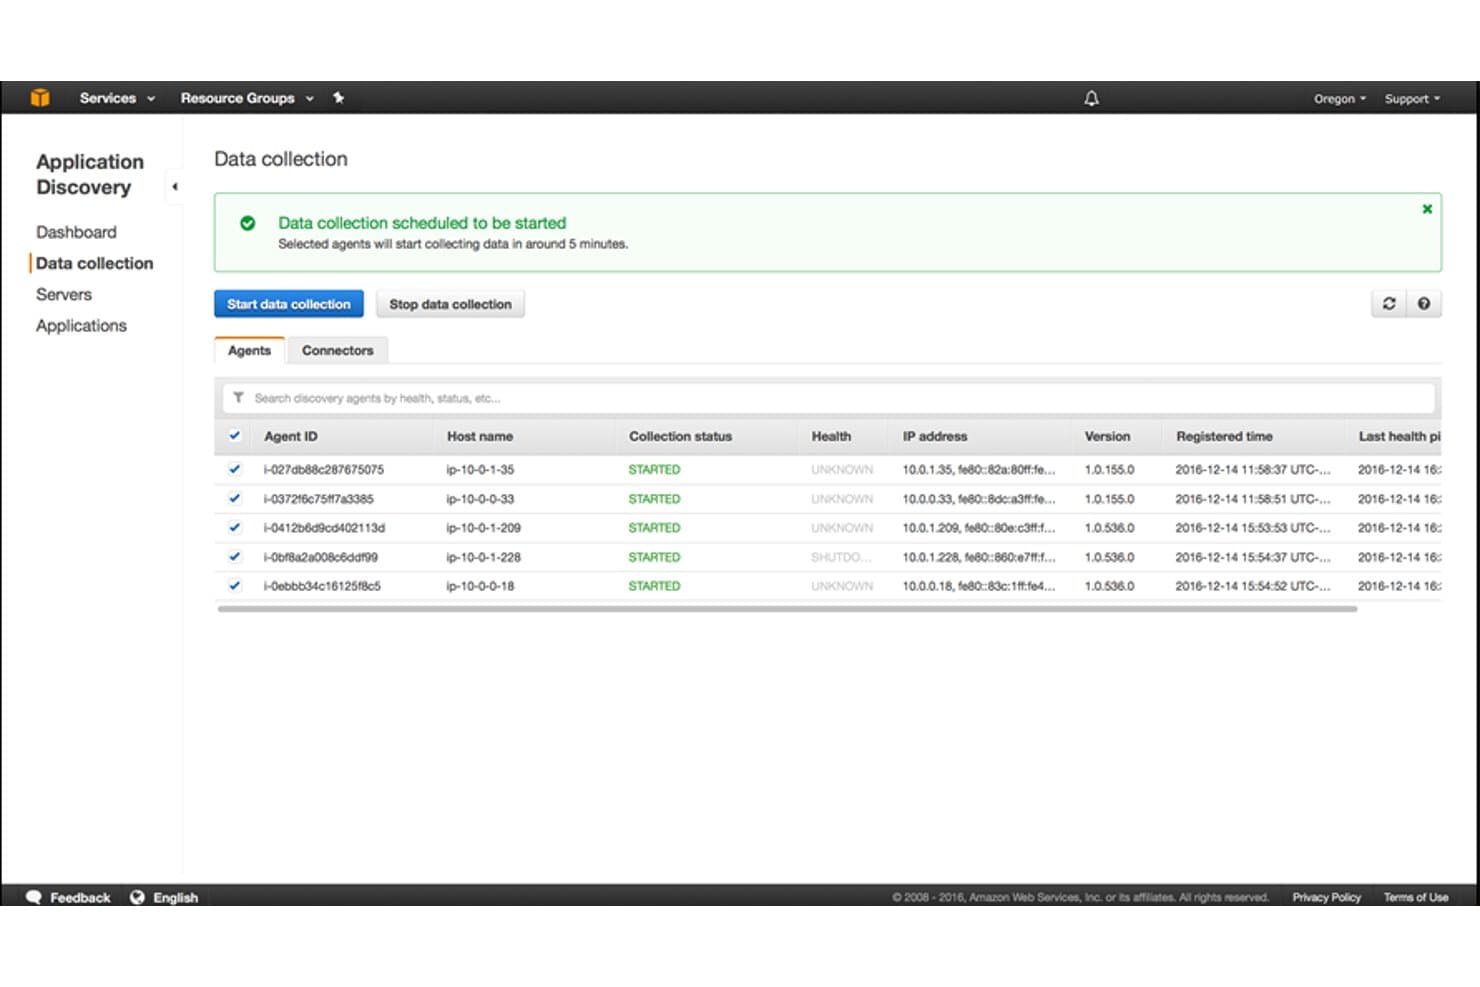
Der AWS Application Discovery Service verfolgt die agentenbasierte Datenerfassung auf Servern. Amazon Web Services (AWS) stellt Infrastrukturteams Cloud-Dienste und native Überwachungstools wie Amazon CloudWatch bereit, um Metriken, Protokolle und Traces über verschiedene Workloads hinweg zu erfassen. So können sie Vorfälle untersuchen und verteilte Systeme überwachen.
Für wen eignet sich Amazon Web Services (AWS) am besten?
AWS eignet sich für IT-Teams in wachsenden Unternehmen, die Cloud-Infrastruktur für unterschiedliche Workloads benötigen – vom Hosten von Anwendungen bis zur Datenspeicherung.
Warum ich mich für Amazon Web Services (AWS) entschieden habe
Ich habe mich für Amazon Web Services (AWS) entschieden, weil es zu „Am besten für umfassende Cloud-Computing-Anforderungen“ passt und die Überwachung eng mit Ihren Cloud-Workloads verknüpft. Amazon CloudWatch erfasst Metriken, Protokolle und Traces, während Alarme dabei helfen, Leistungseinbußen bei verteilten Anwendungen zu erkennen. Ich schätze es, diese Signale für die Untersuchung von Vorfällen zusammen mit der AWS-Infrastruktur zur Verfügung zu haben.
Wichtige Funktionen von Amazon Web Services (AWS)
- Konfigurationsverlauf: AWS Config zeichnet Ressourcenänderungen auf und ermöglicht die Überprüfung von Konfigurationsverläufen.
- Compliance-Regeln: AWS Config bewertet Ressourcen anhand von Regeln und kennzeichnet nicht konforme Konfigurationen.
- Verlauf der API-Aktivitäten: AWS CloudTrail zeichnet Kontoaktivitäten einschließlich Verwaltungsereignissen für Audits und Untersuchungen auf.
- Ereignisse zum Dienststatus: Das AWS Health Dashboard zeigt für Ihr Konto relevante Dienstprobleme und geplante Änderungen an.
Integrationen von Amazon Web Services (AWS)
Amazon CloudWatch unterstützt native Integrationen mit mehr als 90 AWS-Diensten, darunter Amazon EC2, Amazon EKS, AWS CloudTrail und Amazon VPC Flow Logs. CloudWatch-Pipelines bieten außerdem direkte Integrationen mit GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB und Slack-Auditprotokollen sowie APIs für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Metriken, Protokolle und Traces in einem Dienst
- Alarme kennzeichnen Leistungseinbußen schnell
- Zuverlässige Überwachung über AWS-Workloads hinweg
Cons:
- Die Suche in Protokollen kann umständlich wirken
- Die Aufnahme großer Protokollmengen kann die Kosten erhöhen
Learn more about Amazon Web Services (AWS):
Weitere Splunk-Konkurrenten
Hier sind einige weitere Splunk-Konkurrenten, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11ElasticAm besten geeignet für skalierbare Suche und Datenvisualisierung
- 12Logz.ioAm besten geeignet für KI-gestützte Log-Analyse
- 13Mezmo Log AnalysisAm besten geeignet für optimierte Protokollverwaltung
Ähnliche Bewertungen
Wie ich Splunk-Konkurrenten bewerte
Ich teile meine Bewertung in grundlegende Muss-Kriterien auf – Echtzeit-Protokollaufnahme, durchsuchbare Abfragen und Alarmierung – und untersuche dann Unterscheidungsmerkmale wie Preisgestaltung pro GB, SIEM-Tiefe und Flexibilität bei der Bereitstellung.
Kernfunktionalität (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (hervorragend in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 75 % erreichen, um für die Aufnahme berücksichtigt zu werden.
- Protokollaufnahme & -indizierung: Ich bewerte, wie gut ein Tool hochvolumige, mehrquellige Aufnahmen bewältigt – denken Sie an Syslog von Netzwerktechnik, Containerprotokolle aus Kubernetes und Cloud-Trail-Ereignisse, die nahezu in Echtzeit eintreffen.
- Abfrage- & Suchsprache: Egal ob Pipelinesyntax wie bei Datadog oder ein SQL-basierter Ansatz wie bei CrowdStrike – ich suche nach einer Abfragesprache, die ausdrucksstark genug ist, um Ereignisse plattformübergreifend zu korrelieren.
- Dashboards & Visualisierung: Jedes Tool sollte ermöglichen, individuelle Dashboards mit Drilldown-Funktion zu erstellen, sodass Ihr NOC-Team mit wenigen Klicks von einer Servicestatus-Übersicht zu den einzelnen Protokollzeilen wechseln kann.
- Alarmierung & Anomalieerkennung: Ich prüfe auf konfigurierbare, mehrkanalige Alarmierung – regelbasierte Schwellenwerte als Minimum, mit ML-basierter Anomalieerkennung als starkem Unterscheidungsmerkmal zum Aufspüren von Problemen wie ungewöhnlichen Login-Spitzen.
- Sicherheits- & Compliance-Monitoring: Tools sollten SIEM-artige Ereigniskorrelation unterstützen und mit Compliance-Reporting-Vorlagen für Regelwerke wie PCI-DSS und SOC 2 ausgeliefert werden, nicht nur die reine Protokollsuche.
- Skalierbarkeit & Integrationen: Ich bewerte, wie gut die Plattform mit dem Datenwachstum skaliert und ob sie sich mit den gewohnten Tools wie AWS und Azure, aber auch ServiceNow und PagerDuty verbinden lässt.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, untersuche ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
Hier ist, wie ich verschiedene Anbieter miteinander vergleiche und gegeneinander abwäge:
Besondere Funktionen
OpenTelemetry-Unterstützung ist wichtig, da sie ermöglicht, Anbieter zu wechseln oder neue Datenquellen anzubinden, ohne die Instrumentierung neu schreiben zu müssen. Außerdem bewerte ich, ob eine Plattform ML-gestützte Ursachenanalyse bietet – bei kaskadierenden Ausfällen können Tools wie Elastic und Datadog zusammenhängende Anomalien schneller herausfiltern als manuelle Abfragen. Nutzungsbasierte Preisgestaltung ist ein weiteres zentrales Unterscheidungsmerkmal, da viele Teams gerade deshalb von Splunk wechseln, um mit wachsendem Datenvolumen mehr Kostentransparenz zu erhalten.
Jenseits der Features
Flexibilität bei der Bereitstellung ist ein großes Thema – ich prüfe, ob eine Plattform SaaS-, selbstgehostete und hybride Modelle unterstützt, da Teams in regulierten Branchen häufig On-Premise- oder Air-Gap-Optionen benötigen. Auch Unterstützung beim Umstieg ist wichtig. Tools wie Cribl und Elastic bieten SPL-Umwandlungstools an, die den Wechsel von Splunk erleichtern, während andere spezielle Migrationsdienste bereitstellen. Ich prüfe außerdem Compliance-Zertifizierungen wie SOC 2, HIPAA und FedRAMP, insbesondere für Teams mit sensiblen Workloads, bei denen das Fehlen einer Zertifizierung ein Ausschlusskriterium sein kann.
Warum nach einem Splunk-Konkurrenten suchen?
Splunk ist eine leistungsstarke Plattform, die Maschinendaten sammelt, indiziert und analysiert. Diese Software ist für Unternehmen jeder Größe von unschätzbarem Wert, insbesondere für diejenigen, die Rohdaten von Maschinen in verwertbare Erkenntnisse für eine verbesserte betriebliche Intelligenz umwandeln möchten.
Obwohl Splunk in seinem Bereich herausragend ist, suchen manche Nutzer aus verschiedenen Gründen nach Alternativen – vielleicht wünschen sie sich einen stärkeren Fokus auf eine Nische, benötigen andere Preisstrukturen oder bevorzugen eine Benutzeroberfläche, die besser zum Arbeitsablauf ihres Teams passt. Daher wird die Suche nach einem Splunk-Konkurrenten zu einer Suche nach einer Lösung, die ihren individuellen Anforderungen und Umständen genauer entspricht.
Die wichtigsten Funktionen von Splunk
Hier sind einige der wichtigsten Funktionen von Splunk, damit Sie die Angebote alternativer Lösungen gegenüberstellen und vergleichen können:
- App-Integrationen: Sie können die Nutzung von Splunk erweitern, indem Sie vorgefertigte Apps für Dinge wie AWS, Microsoft oder Kubernetes hinzufügen.
- Echtzeitsuche und -analyse: Sie können Protokolle durchsuchen und analysieren, während die Daten eingehen, sodass Ihr Team Probleme schnell erkennen kann.
- Benutzerdefinierte Warnmeldungen: Sie können Warnmeldungen einrichten, die ausgelöst werden, wenn bestimmte Muster auftreten, sodass Sie nicht alles manuell überwachen müssen.
- Datenvisualisierungswerkzeuge: Sie können Rohdaten in Diagramme und Dashboards umwandeln, damit Ihr Team Trends leichter verstehen kann.
- Toolkit für maschinelles Lernen: Sie können Modelle erstellen, die Muster und ungewöhnliche Aktivitäten erkennen, ohne alles von Grund auf programmieren zu müssen.
- Protokollaggregation: Ihr Team kann Protokolle aus vielen Quellen an einem Ort zusammenführen. Das spart Zeit, wenn Sie versuchen, Probleme zu lösen.
- Anomalieerkennung: Sie können automatisch Daten erkennen, die ungewöhnlich wirken, und so Sicherheitsrisiken frühzeitig aufspüren.
- Flexible Dateneingaben: Sie können Daten aus Dateien, APIs oder Cloud-Diensten einbinden – je nachdem, was für Ihre Einrichtung am besten geeignet ist.
- Rollenbasierte Zugriffskontrolle: Sie können verwalten, wer was sieht, damit Ihr Team vertrauliche Daten sicher hält.
Zusammenfassung
Zusammenfassend erfordert die Auswahl der besten Splunk-Alternative ein umfassendes Verständnis der spezifischen Anforderungen Ihrer Organisation. Das ideale Tool sollte eine umfassende Software zur Protokollverwaltung, Echtzeitüberwachung, leistungsfähige Datenerfassung und eine Vielzahl von Integrationen bieten. Darüber hinaus sollten Benutzerfreundlichkeit und ein zuverlässiger Kundensupport gewährleistet sein.
Wichtigste Erkenntnisse:
- Verstehen Sie Ihre Anforderungen: Jede Organisation hat individuelle Anforderungen. Ich möchte, dass Sie wissen, dass das Verständnis dafür, was Sie von einem Tool zur Protokollverwaltung und -überwachung benötigen, der erste Schritt zu einer fundierten Entscheidung ist. Dies kann von erweiterten Analysefunktionen bis hin zum Bedarf an bestimmten Integrationen reichen.
- Konzentrieren Sie sich auf die Benutzerfreundlichkeit: Ein effektives Tool sollte einfach zu bedienen sein. Achten Sie auf ein intuitives Dashboard, effiziente Ressourcen für die Einführung und einen zuverlässigen Kundensupport, um die Akzeptanz und Nutzung innerhalb Ihrer Organisation sicherzustellen.
- Berücksichtigen Sie die Skalierbarkeit: Ihr Datenbedarf wird mit der Zeit wachsen. Daher sollte das von Ihnen ausgewählte Tool mit Ihnen skalieren können und größere Datenmengen mühelos verarbeiten, während das gleiche Leistungsniveau beibehalten wird.