Endpunkte sind Geräte – Smartphones, Laptops und Desktop-Computer –, die eine Verbindung zu einem Netzwerk herstellen. Endpunkte können anfällig für Cyberbedrohungen sein und Angreifern einen direkten Weg bieten, auf vertrauliche Informationen zuzugreifen oder den Netzwerkbetrieb zu beeinträchtigen.
Endpunktsicherheit (EPS) umfasst den Schutz der Zugangspunkte von Benutzergeräten vor der Ausnutzung durch böswillige Akteure und Kampagnen. Dies ist eine äußerst wichtige Investition, wenn man bedenkt, dass Datenschutzverletzungen Unternehmen im Jahr 2023 durchschnittlich 9,44 Millionen US-Dollar gekostet haben.
Was ist Endpunktsicherheit?
Endpunktsicherheit umfasst eine Reihe von Technologien und Verfahren, die darauf abzielen, die Endpunkte eines Netzwerks zu schützen. Zu den Maßnahmen zur Minderung der mit Endgeräten verbundenen Risiken gehören im Allgemeinen Antivirensoftware, Firewalls, Datenverschlüsselung, Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS) sowie regelmäßiges Patch-Management.
Endpunkte sind häufig das schwächste Glied in der Sicherheit eines Netzwerks. Ihr Schutz erfordert daher die Implementierung von Sicherheitsmaßnahmen auf mehreren Ebenen, etwa auf Netzwerk-, Host- und Anwendungsebene.
Beispielsweise können Unternehmen unbefugten Zugriff aus externen und internen Quellen verhindern, indem sie eine Kombination aus Netzwerk-Firewalls, hostbasierten Firewalls und Firewalls auf Anwendungsebene einsetzen. Dies gewährleistet die Integrität und Verfügbarkeit der Endpunkte und der von ihnen verarbeiteten Daten.
Lösungen für die Endpunktsicherheit tragen dazu bei, die allgemeine Sicherheitslage eines Unternehmens zu verbessern – insbesondere angesichts der Telearbeit, bei der sich Beschäftigte von überall aus mit einer Vielzahl von Geräten verbinden.
Was sind Endpunkte?
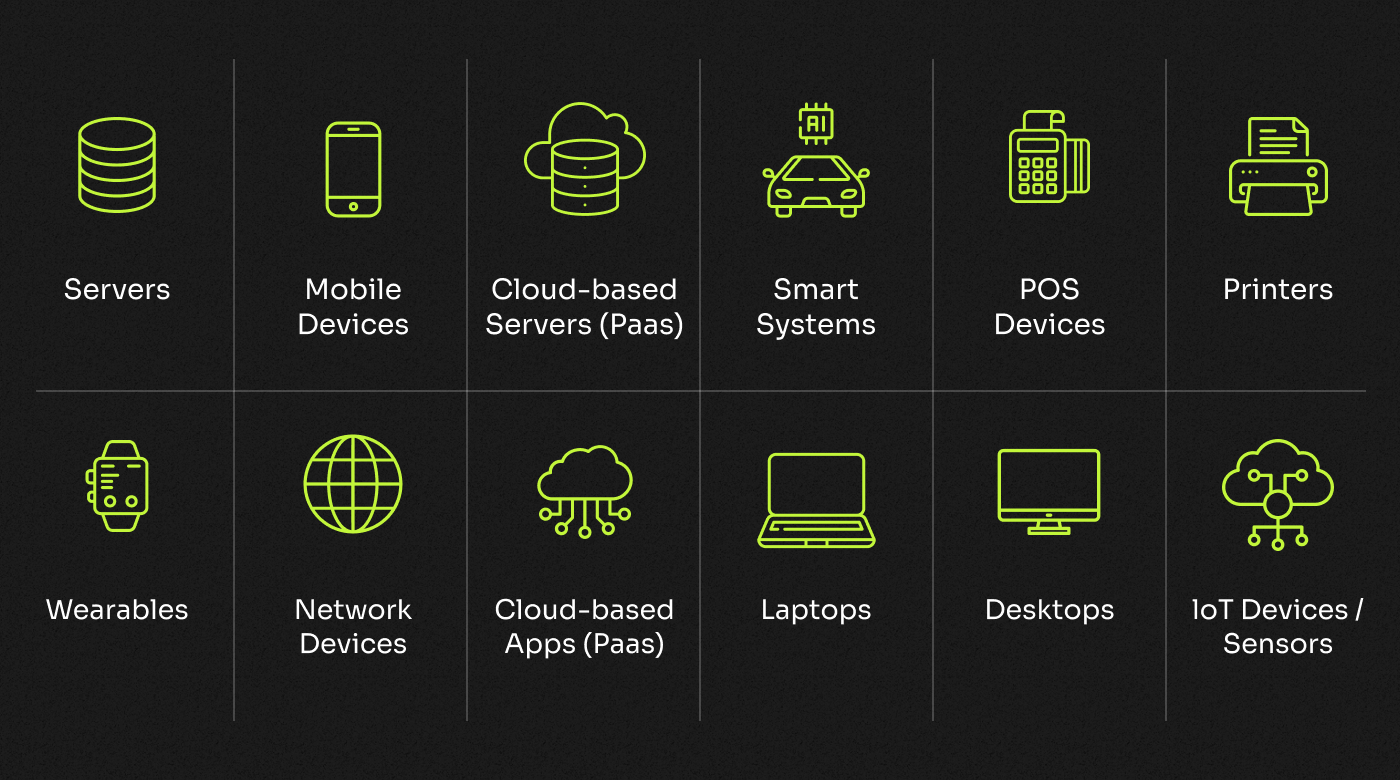
Zu den Endgeräten gehören unter anderem folgende Geräte:
- Computer (Desktop-Computer und Laptops)
- Mobilgeräte (Smartphones und Tablets)
- Server
- Virtuelle Maschinen
- Netzwerkrouter
- Drucker, Faxgeräte und Scanner
- IoT-Geräte
Wie funktionieren Endpunktsicherheitsplattformen?
Jedes Tool ist anders, umfasst jedoch typischerweise eine Reihe von Funktionen, mit denen Sicherheitsmaßnahmen auf mehreren einzelnen Geräten umgesetzt werden. Diese Tools überwachen, analysieren und protokollieren kontinuierlich das Verhalten von Endpunkten und suchen in Echtzeit nach Anzeichen verdächtiger Aktivitäten.
Eine grundlegende Sicherheitsebene wird durch die Überprüfung eingehender Dateien auf Schadsoftware mit Antivirensoftware und die Einrichtung von Firewalls zum Blockieren unerwünschter Verbindungen geschaffen. Zur Erkennung von Bedrohungen verwenden diese Tools verschiedene Methoden, etwa signaturbasierte Prüfungen, heuristische Analysen und Algorithmen des maschinellen Lernens. Wird eine potenziell schädliche Datei erkannt, kann das Endgeräteschutzsystem diese in Quarantäne verschieben, bevor sie in das Netzwerk gelangen darf.
Endgeräteschutzsysteme verwenden eine Verwaltungskonsole, um eine zentrale Übersicht über alle Geräte, deren Sicherheitsstatus und alle erkannten Bedrohungen bereitzustellen. Diese Benutzeroberfläche ermöglicht Administratoren, den Endgeräteschutz in den Systemen des Kunden zu überwachen und zu steuern.
Administratoren können über die Konsole Richtlinien konfigurieren, Sicherheitsregeln festlegen sowie Updates oder Patches in den Systemen des Kunden bereitstellen. Die Konsole ist normalerweise über einen sicheren Kommunikationskanal, beispielsweise ein VPN oder eine verschlüsselte Verbindung, mit den Systemen verbunden, um die Vertraulichkeit und Integrität der zwischen der Konsole und den Endpunkten ausgetauschten Daten zu gewährleisten.
Darüber hinaus umfasst der Endgeräteschutz häufig Steuerelemente für das Patch-Management, um regelmäßige Updates anzuwenden und neu entdeckte Sicherheitslücken zu schließen.
Plattformen für den Endgeräteschutz können in drei Modellen eingesetzt werden: lokal, hybrid und cloudbasiert.
Lokaler Betrieb
Beim lokalen Endgeräteschutz wird die Sicherheitsinfrastruktur im eigenen Rechenzentrum des Kunden eingerichtet. Dies ermöglicht vollständige Kontrolle und erlaubt es Unternehmen, ihre Sicherheitsumgebung direkt zu überwachen. Dieses Modell kann für Unternehmen mit strengen Compliance-Anforderungen oder sensiblen Daten geeignet sein, die intern gespeichert werden müssen, etwa für Finanzinstitute.
Cloud
Cloudbasierter Endgeräteschutz basiert auf Sicherheitsdiensten, die in der Cloud gehostet werden. Dieses Modell bietet eine einfache Bereitstellung, Skalierbarkeit und den Zugriff auf Sicherheitsfunktionen von überall aus. Es kann für Unternehmen mit begrenzten IT-Ressourcen oder für solche geeignet sein, die Agilität und Fernverwaltung priorisieren.
Hybrid
Ein hybrides Modell kombiniert lokale und cloudbasierte Komponenten. Es bietet die Sicherheit und detaillierte Kontrolle, die sich aus der lokalen Verwaltung bestimmter Sicherheitsaspekte ergeben, und nutzt zugleich die Skalierbarkeit und den Komfort cloudbasierter Dienste für andere Bereiche. Dieses Modell kann eine gute Wahl für Unternehmen sein, die Anpassbarkeit und Skalierbarkeit miteinander verbinden möchten.
Beispielsweise kann sich ein Gesundheitsunternehmen für ein hybrides Modell entscheiden, um die besten Tools zur Erfüllung der Compliance-Anforderungen beim Schutz von Patientendaten zu erhalten und gleichzeitig von der Skalierbarkeit und der einfachen Bereitstellung cloudbasierter Lösungen zu profitieren.
Sie haben ein Konto? Anmelden
Fallstudie: Wie die Allied Beverage Group einen Angriff mit Erpressungssoftware stoppte
Um besser zu verstehen, wie Endpunktsicherheit in realen Szenarien funktioniert, sehen wir uns einen Fall an, in dem ein Getränkeunternehmen sie zum Schutz vor Cyberbedrohungen eingesetzt hat.
Allied Beverage Group ist ein bedeutender Getränkehändler in den Vereinigten Staaten. Als das Unternehmen seine IT-Infrastruktur erstmals einrichtete, war ihm bewusst, wie wichtig es war, verborgene Bedrohungen an allen Kontrollpunkten zu erkennen. Die verfügbaren Ressourcen begrenzten jedoch den Umfang seines Sicherheitsteams.
Das Unternehmen setzte eine beliebte Endpunktlösung von Cisco ein, die eine cloudnative Bereitstellung, umfassende Transparenz für das Bedrohungsmanagement und verwaltete Dienste zur Bedrohungssuche bot. Mit dieser Plattform erkannte das Unternehmen bald den Beginn eines Eindringversuchs, bei dem ein nicht autorisierter Benutzer versuchte, seine Benutzerrechte zu erweitern, um auf sensiblere Bereiche des Netzwerks zuzugreifen. Dank der frühzeitigen Erkennung konnte Allied das Problem schnell beheben, bevor tatsächlicher Schaden entstand.
Als die COVID-Pandemie ausbrach, konnte das Unternehmen 80 % seiner Belegschaft nahtlos ins Homeoffice wechseln lassen, obwohl zuvor niemand remote gearbeitet hatte, da die Endgeräte bereits geschützt waren. Vertreter von Allied erklären, dass es unter diesen Umständen ohne eine umfassende Endpunktsicherheitslösung schwierig gewesen wäre, die Geräte angemessen zu schützen.
Der Wert der Endpunktsicherheit
In einer zunehmend vernetzten Welt sind Endpunktsicherheitslösungen entscheidend für den Schutz sensibler Daten und die Abwehr von Cyberbedrohungen. Unternehmen sehen sich einer sich ständig wandelnden Landschaft potenzieller Sicherheitsrisiken gegenüber, darunter Malware, Spyware, Ransomware, Phishing und Social-Engineering-Angriffe sowie fortschrittliche Cyberbedrohungen wie Man-in-the-Middle-Angriffe, verteilte Denial-of-Service-Angriffe und persistente Bedrohungen, die von Hackern mit unentdecktem Zugriff ausgehen.
Bei täglich entdeckten 450.000 neuen Schadprogrammen bezeichnen IT-Fachleute dies als größte Sicherheitsbedrohung. Außerdem gab es im zweiten Quartal 2021 188,9 Millionen Ransomware-Angriffe.
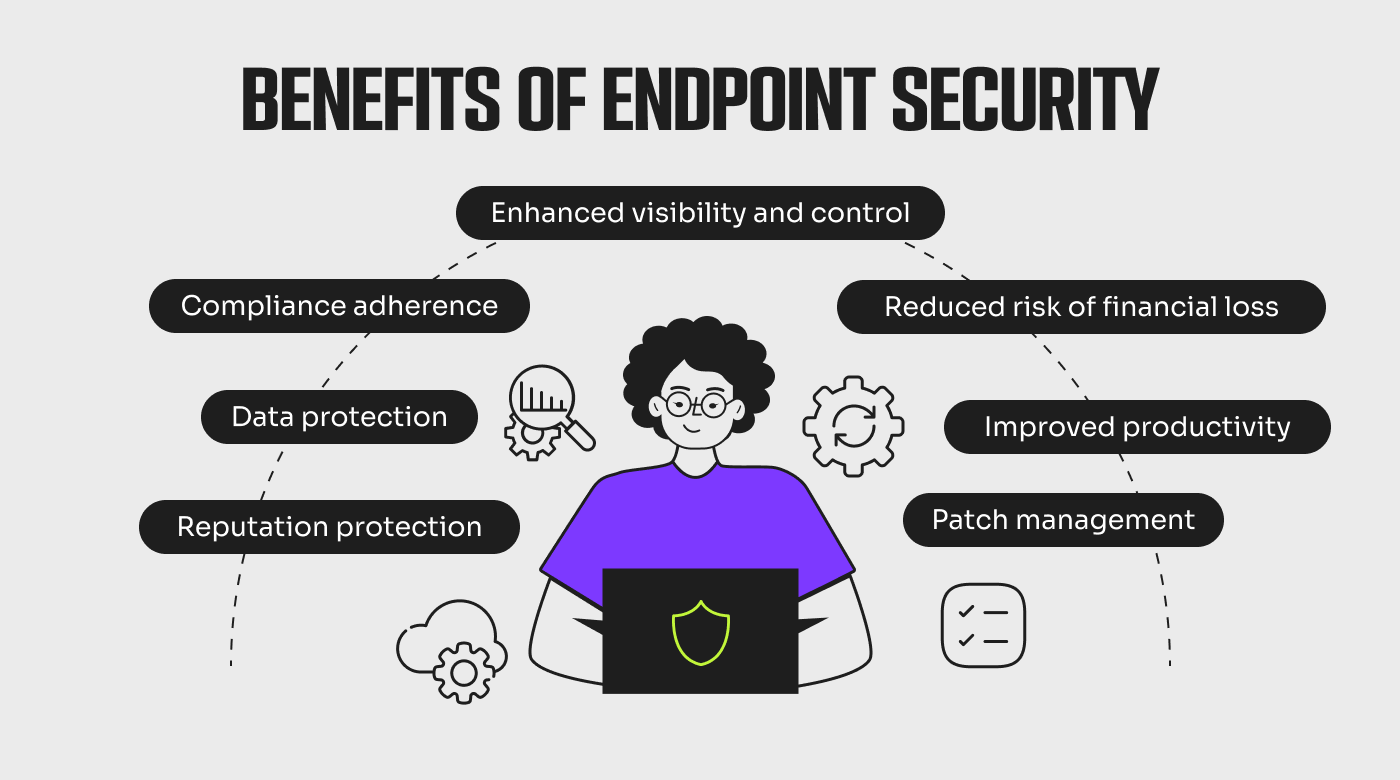
Zusätzlich zur grundlegenden Gerätesicherheit ermöglichen Tools zum Endpunktschutz Ihnen, negative Folgen proaktiv zu begrenzen und eine Reihe weiterer Vorteile für Ihr Unternehmen zu nutzen, darunter:
- Datenschutz: Erkennt Malware und verdächtiges Netzwerkverhalten, um den Schutz kritischer auf Endpunkten gespeicherter Daten zu unterstützen und Datenschutzverletzungen zu verhindern. 65 % der Benutzer geben an, dass die Offenlegung sensibler Daten ihre größte Sorge im Zusammenhang mit Cyberangriffen ist.
- Verbesserte Transparenz und Kontrolle: Bietet Einblick in den Sicherheitsstatus von Endpunkten und ermöglicht Administratoren, Sicherheitsrichtlinien durchzusetzen, Vorfälle zu verfolgen und notwendige Abhilfemaßnahmen umzusetzen.
- Einhaltung von Compliance-Vorgaben: Setzt Sicherheits- und Compliance-Anforderungen durch, um Branchenvorschriften und Datenschutzgesetze zu erfüllen.
- Geringeres Risiko finanzieller Verluste: Verhindert kostspielige Sicherheitsvorfälle wie Ransomware-Angriffe und Betriebsunterbrechungen und spart dadurch unnötige Ausgaben.
- Schutz der Reputation: Schützt den Ruf des Unternehmens, indem Datenschutzverletzungen und andere Sicherheitsvorfälle verhindert werden, die zu einem Vertrauensverlust und einer Schädigung des Markenimages führen können.
- Patch-Management: Hält Software, Betriebssysteme und Anwendungen mit den neuesten Sicherheitspatches auf dem aktuellen Stand.
- Verbesserte Produktivität: Schützt vor Ausfallzeiten, Datenverlust und anderen Systemunterbrechungen, damit Benutzer sicher und effizient arbeiten können. Fachleute für Cybersicherheit berichten, dass die negative Auswirkung auf die Produktivität die schwerwiegendste Folge von Endpunktangriffen war.
Zu berücksichtigende Faktoren
Um Ihre Endpunktsicherheitsplattform optimal zu nutzen, sollten Sie die bewährten Verfahren in diesem Bereich verstehen und sorgfältig prüfen, welche Tools Sie anschaffen. Bevor ich auf meine wichtigsten Empfehlungen für Endpunktsicherheitslösungen eingehe, sehen wir uns an, auf welche Faktoren Sie achten sollten:
- Funktionen zur Bedrohungserkennung: Stellen Sie sicher, dass die Lösung Mechanismen zur Erkennung und Abwehr in Echtzeit bietet, um vor Cyberbedrohungen zu schützen.
- Benutzerfreundlichkeit und Verwaltung: Suchen Sie nach einer benutzerfreundlichen Lösung mit zentralen Verwaltungsfunktionen, mit denen Sie Sicherheitsmaßnahmen auf allen Endpunkten einfach bereitstellen, überwachen und aktualisieren können.
- Integration: Berücksichtigen Sie die Fähigkeit der Lösung, sich in Ihre bestehende Sicherheitsinfrastruktur und andere Tools zu integrieren, um ein einheitliches Sicherheitsökosystem bereitzustellen.
- Auswirkungen auf die Leistung: Bewerten Sie die Auswirkungen der Lösung auf die Leistung Ihrer Endpunkte. Stellen Sie sicher, dass die Lösung die Produktivität Ihrer Benutzer nicht wesentlich beeinträchtigt.
- Kompatibilität: Stellen Sie sicher, dass die Lösung mit den Betriebssystemen und Geräten Ihres Unternehmens kompatibel ist. Sie sollte Endpunkte auf verschiedenen Plattformen wie Windows, macOS und Mobilgeräten schützen.
Tools, die Sie verwenden können
Sie wissen, dass Endpunktsicherheit zum Schutz Ihres Unternehmens notwendig ist, aber es gibt so viele Optionen zur Auswahl, dass es schwer ist zu wissen, welche die beste ist. Um Ihnen bei der Auswahl der passenden Lösung für Ihre Anforderungen zu helfen, habe ich mehrere Lösungen getestet und kann meine 5 besten Empfehlungen auf Grundlage dessen aussprechen, wofür sich die jeweilige Lösung am besten eignet.
1. Kaspersky – Am besten für fortgeschrittene Power-User
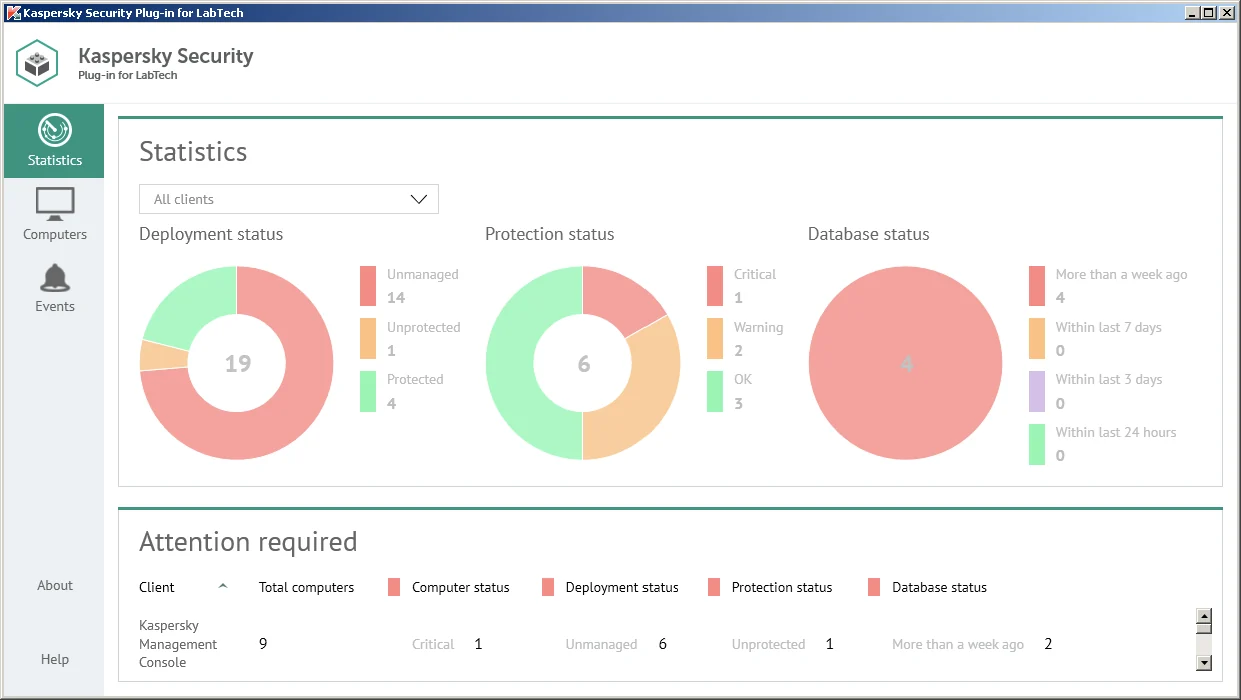
Kaspersky bietet eine zentrale Verwaltungskonsole, mit der Administratoren Sicherheitsrichtlinien problemlos auf mehreren Geräten bereitstellen, überwachen und verwalten können.
Ich habe Kaspersky aufgrund seiner umfangreichen Funktionen ausgewählt, von denen fortgeschrittene Benutzer und Power-User profitieren können, darunter:
- Die ausgefeilte Bedrohungserkennung geht über ein grundlegendes Antivirenprogramm hinaus. Sie kann die Übernahme von Administratorkonten erkennen und verhindern sowie Rollbacks verwenden, um vom Angreifer vorgenommene Änderungen zu korrigieren
- Automatisches Schwachstellen- und Patch-Management
- Schutz für mehrere Plattformen – Windows, Linux, macOS, mobile Geräte und Server
- Die Ursachenanalyse kann die Ausbreitung des Angriffs visualisieren, einschließlich seiner Entstehung auf dem Endpunkt sowie Dateiinformationen wie Herkunft, Metadaten und digitale Signatur
2. Bitdefender – Am besten für Unternehmen
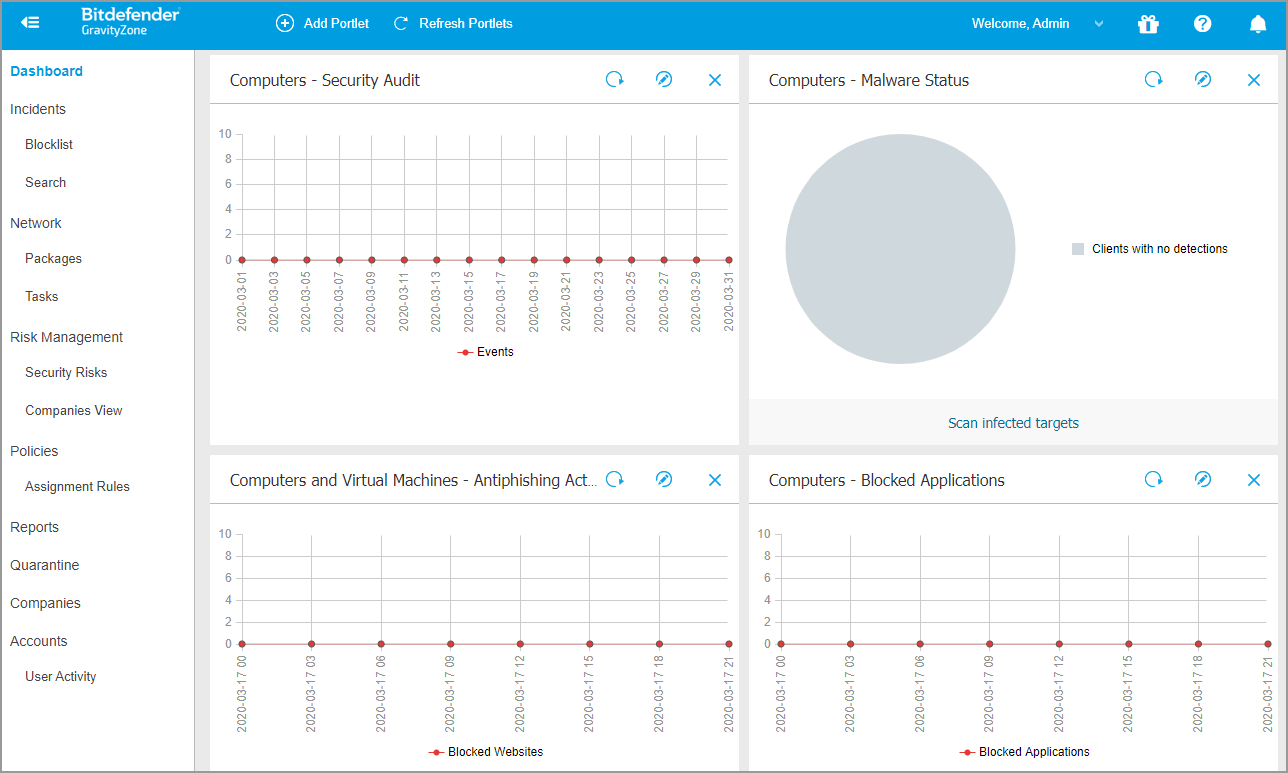
Die Endpunktsicherheitsplattform von Bitdefender nutzt fortschrittliche Algorithmen und maschinelles Lernen, um ausgefeilte Cyberbedrohungen zu erkennen und zu blockieren. Die Lösung überwacht Dateien und Prozesse kontinuierlich in Echtzeit und verhindert so Malware-Infektionen.
Was mir an Bitdefender gefällt, ist die große Bandbreite an Funktionen, von denen Unternehmen profitieren können, darunter:
- Verhaltensanalyse, mit der Sie eine Basislinie für erwartetes Verhalten festlegen können, sodass Anomalien erkannt und als potenzielle Sicherheitsrisiken gekennzeichnet werden können
- Webschutz, der die Webbrowser-Aktivitäten auf Endpunkten absichert
- Integrierte Firewall
- Anwendungs- und Gerätekontrolle
- Patch-Management
3. CrowdStrike Falcon Insight XDR – Am besten für vollständige Angriffstransparenz
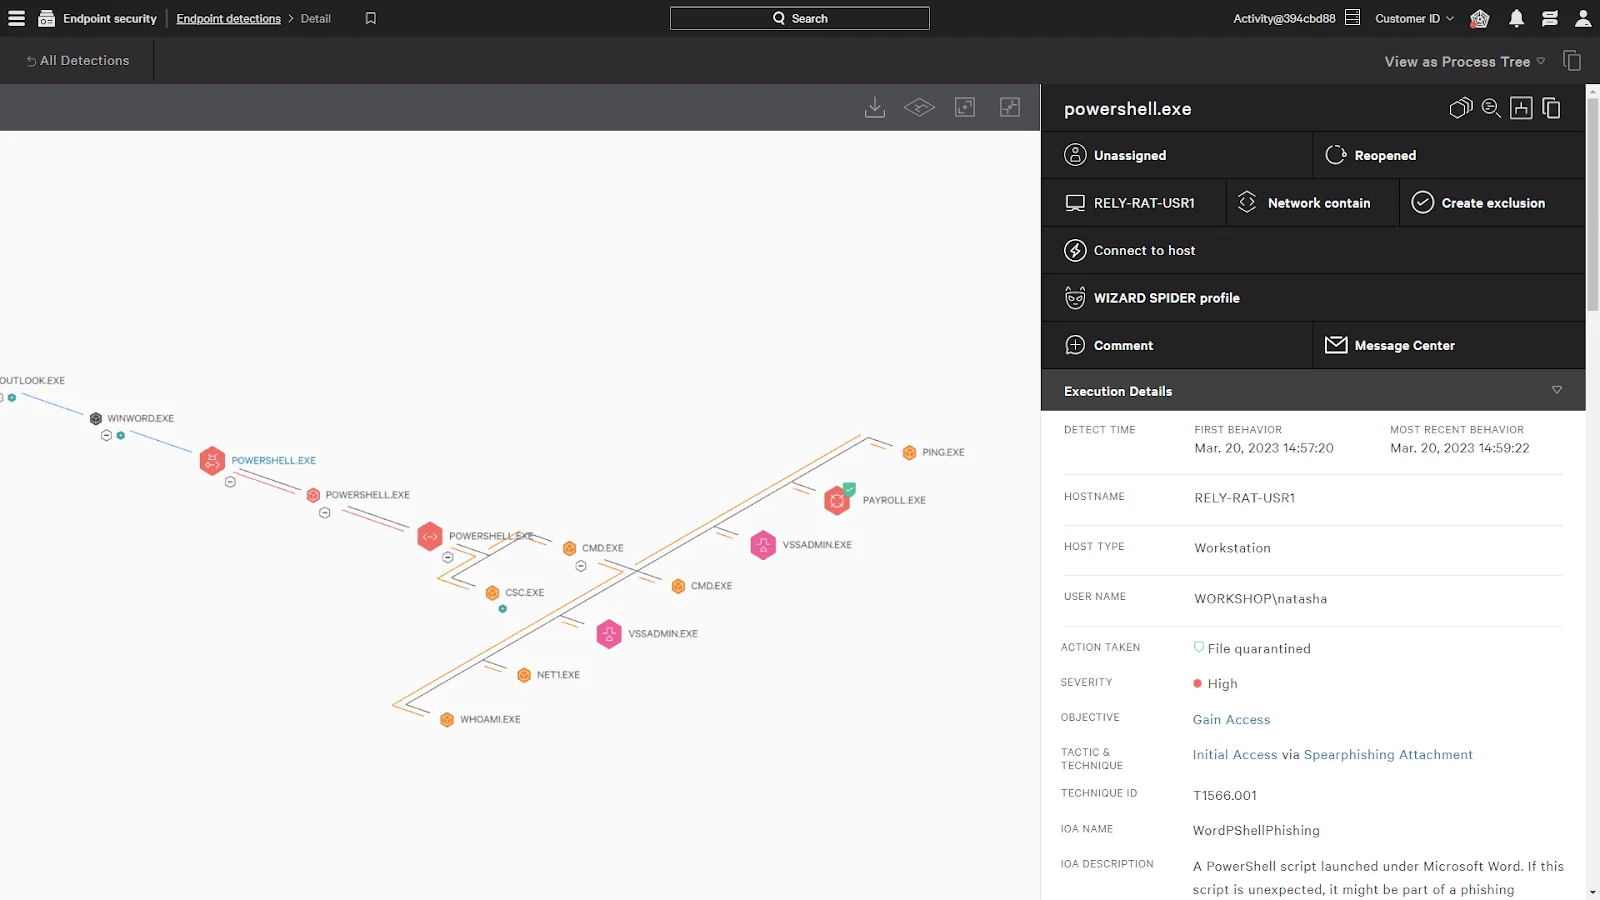
CrowdStrike Falcon Insight XDR bietet umfassende Transparenz über den Status Ihrer Endpunkte und priorisiert Warnmeldungen, um Bedrohungen rechtzeitig zu bekämpfen.
Was ich an CrowdStrike schätze, ist, dass die Einrichtung nur wenige Minuten dauert und Sie Ihre Systeme nicht neu starten müssen. Die Lösung bietet automatische Updates, Sandbox-Übermittlungen und detaillierte Profile von Angreifern, um Ihnen mehr Informationen über Angriffe zu liefern.
Ich glaube, eines der wichtigsten Angebote ist die Sammlung und Analyse von Endpunkttelemetriedaten. Die Lösung sammelt und analysiert Daten von Endpunkten wie Computern, Servern und mobilen Geräten, um potenzielle Hinweise auf eine Kompromittierung oder verdächtige Aktivitäten zu erkennen.
4. Sophos Intercept X – Am besten für die Malware-Erkennung
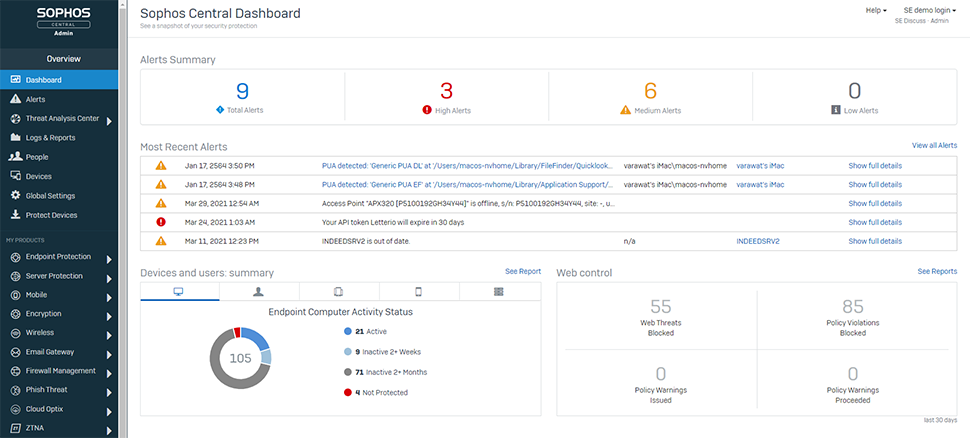
Sophos Intercept X verwendet Deep-Learning-Algorithmen, um bekannte und unbekannte Malware zu verhindern. Bei meiner Analyse stellte ich fest, dass die Lösung alle Standardfunktionen einer Endpunktschutzplattform bietet, beispielsweise Bedrohungsinformationen in Echtzeit, Exploit-Schutz und Ursachenanalyse.
Was mir jedoch besonders auffällt, ist das Angebot namens CryptoGuard. Es schützt vor Ransomware, indem es unbefugte Verschlüsselungsversuche in Echtzeit erkennt und stoppt.
Ein weiterer Pluspunkt ist, dass der Webverkehr gefiltert werden kann, um den Zugriff auf schädliche oder unangemessene Websites zu blockieren und so zu verhindern, dass Benutzer unwissentlich Malware herunterladen.
5. VMware Carbon Black Endpoint – Am besten für eine Vielzahl von Integrationen
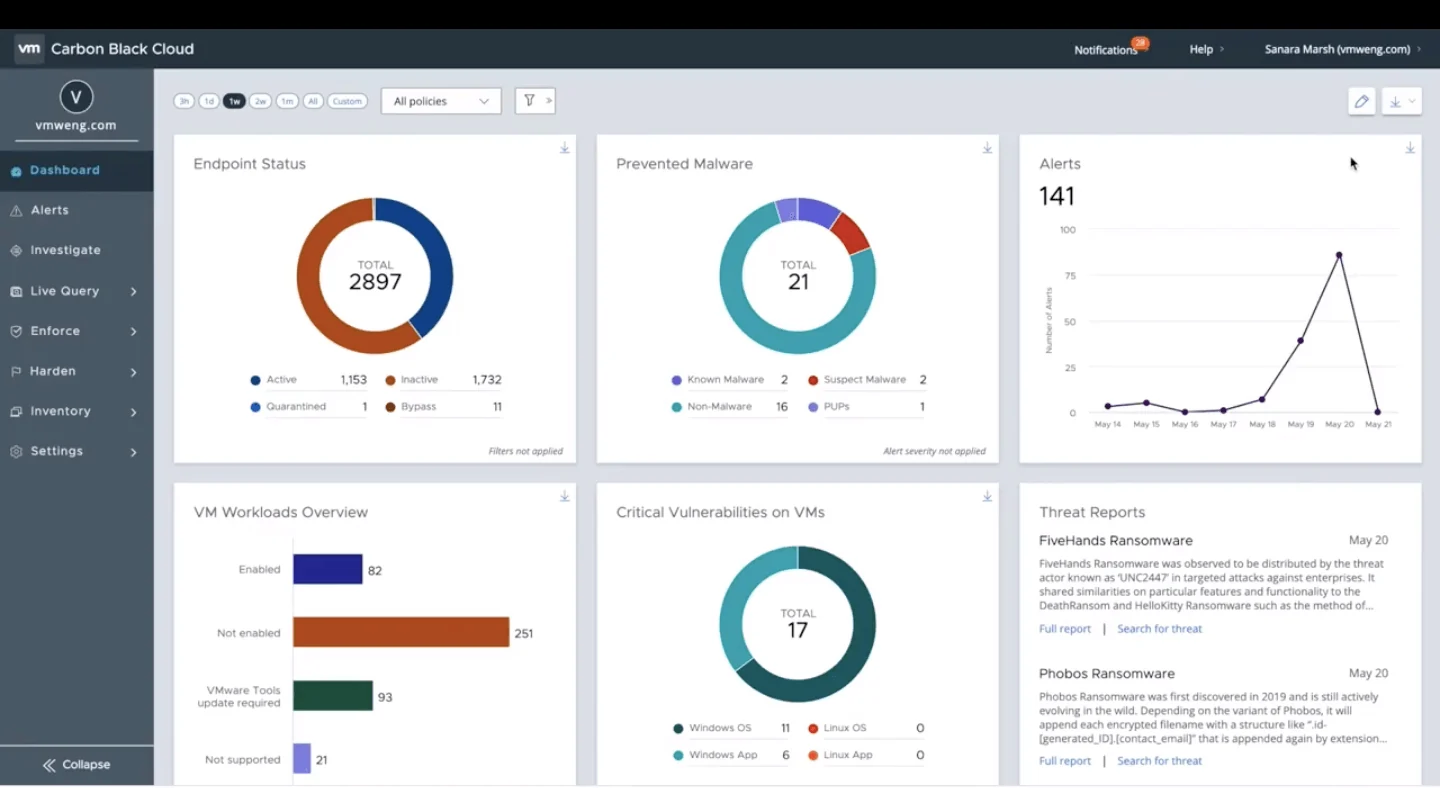
VMware Carbon Black Endpoint analysiert das Verhalten von Endpunkten und verwendet Algorithmen des maschinellen Lernens, um verdächtige Aktivitäten zu erkennen und zu kennzeichnen, wodurch verbesserte Funktionen zur Bedrohungserkennung bereitgestellt werden.
Was mir an Carbon Black gefällt, ist, dass mehr als 140 Integrationsoptionen zur Verfügung stehen, sodass Sie es in Ihre bestehenden Arbeitsabläufe integrieren können. Für Splunk, ServiceNow, Netskope, LogRhythm, Exabeam und Sumo Logic sind native Integrationen verfügbar.
Einschränkungen der Endpunktsicherheit
Angenommen, Sie haben das richtige Tool für Ihre Organisation ausgewählt. Großartig! Doch Ihre Reise ist noch nicht vorbei. Im Laufe meiner Karriere im Bereich Cybersicherheit habe ich festgestellt, dass es bei der Implementierung und der laufenden Verwaltung dennoch einige Hindernisse geben kann.
Hier sind einige Hindernisse, auf die Sie vorbereitet sein sollten.
Komplexe Umgebungen
Beim Schutz ihrer Endpunkte verfügen Organisationen möglicherweise über eine Vielzahl von Betriebssystemen, Plattformen und Geräten in ihrem Netzwerk. Dazu können verschiedene Versionen von Windows, macOS und Linux oder mobile Geräte wie iOS und Android gehören.
Jede Plattform erfordert möglicherweise spezifische Sicherheitsmaßnahmen und Konfigurationen, um den Schutz vor Bedrohungen zu gewährleisten. Wenn Sie beispielsweise eine Webanwendung auf einer Cloud-Plattform wie AWS bereitstellen, müssen Sie möglicherweise Sicherheitsgruppen und Netzwerkzugriffssteuerungslisten (ACLs) einrichten und Webanwendungs-Firewalls (WAFs) konfigurieren, um sich vor potenziellen Angriffen zu schützen. Wenn Sie dagegen eine mobile App unter iOS bereitstellen, müssen Sie möglicherweise den Schutz von Benutzerdaten durch Verschlüsselung und die Einhaltung der Richtlinien von Apple zum Datenschutz und zur Datensicherheit berücksichtigen.
Möglicherweise verfügen Sie außerdem über ein komplexes Netzwerk mit zahlreichen Zugriffspunkten, Routern und Switches, wodurch sich die Angriffsfläche vergrößert. Diese Vielfalt erschwert die Implementierung einer einheitlichen Sicherheitslösung, die alle Endpunkte wirksam abdeckt.
Darüber hinaus verfügen Organisationen möglicherweise über eine große und vielfältige Belegschaft, zu der remote arbeitende Mitarbeiter, Auftragnehmer und Partner gehören. Die Verwaltung und Absicherung von Endpunkten für diese dynamische Belegschaft kann eine Herausforderung darstellen.
Falsch positive und falsch negative Ergebnisse
Falsch positive Ergebnisse treten auf, wenn eine Sicherheitslösung eine harmlose Aktivität oder Datei fälschlicherweise als schädlich erkennt. Dies kann zu unnötigen Warnungen oder Maßnahmen führen, beispielsweise zur Blockierung legitimer Benutzeraktivitäten oder zur Quarantäne harmloser Dateien. Falsch positive Ergebnisse können die Produktivität beeinträchtigen und bei Benutzern und Administratoren Frustration verursachen.
Falsch negative Ergebnisse treten dagegen auf, wenn eine Sicherheitslösung eine tatsächliche Bedrohung nicht erkennt. Dies kann verschiedene Gründe haben, etwa veraltete Bedrohungsinformationen, neue und unbekannte Angriffstechniken oder ausgefeilte Umgehungstaktiken von Cyberkriminellen. Falsch negative Ergebnisse können dazu führen, dass Endpunkte Angriffen gegenüber anfällig bleiben und Sicherheitsverletzungen entstehen.
Sensibilisierung und Schulung der Benutzer
Die Sensibilisierung und Schulung der Benutzer sind wesentliche Bestandteile einer umfassenden Strategie für die Endpunktsicherheit. Obwohl Lösungen für die Endpunktsicherheit vor bekannten Bedrohungen schützen können, können Handlungen und Verhaltensweisen der Benutzer weiterhin Schwachstellen verursachen.
Beispielsweise kann ein Benutzer eine E-Mail erhalten, die scheinbar von einem legitimen Unternehmen oder einer legitimen Organisation stammt und ihn auffordert, auf einen Link zu klicken oder vertrauliche Informationen bereitzustellen. Wenn der Benutzer die Anzeichen eines Phishing-Versuchs nicht kennt, kann er unwissentlich darauf hereinfallen und eine Sicherheitsverletzung verursachen.
Indem Organisationen ihre Benutzer über gängige Arten von Social-Engineering-Angriffen sowie über bewährte Verfahren zu deren Erkennung und Reaktion darauf aufklären, können sie ihre Mitarbeiter dazu befähigen, vorsichtiger und wachsamer zu sein.
Sich weiterentwickelnde Bedrohungen
Die größte Herausforderung für Cybersicherheitsfachleute bei ihrer aktuellen Lösung für den Endpunktschutz ist der unzureichende Schutz vor den neuesten Angriffen.
Daher müssen sich Lösungen für die Endpunktsicherheit kontinuierlich anpassen und weiterentwickeln, um diese neu auftretenden Bedrohungen wirksam zu erkennen und einzudämmen. Dazu sind regelmäßige Aktualisierungen der Bedrohungsinformations-Feeds erforderlich, die Informationen über die neuesten Malware-Signaturen und Angriffsmuster bereitstellen.
Da außerdem neue Schwachstellen in Betriebssystemen und Software entdeckt werden, müssen Lösungen für die Endpunktsicherheit in der Lage sein, schnell Patches oder Aktualisierungen anzuwenden, um diese Schwachstellen zu beheben. Dies erfordert eine regelmäßige Überwachung und Kommunikation mit Softwareanbietern.
Eigene Geräte verwenden (BYOD)
BYOD kann die Einführung von Tools für die Endpunktsicherheit erschweren, vor allem aufgrund der zunehmenden Komplexität durch die wachsende Nutzung mobiler Geräte und IoT-Geräte. Weltweit gibt es beispielsweise bereits 14,3 Milliarden aktive IoT-Endpunkte.
Darüber hinaus verfügen Organisationen möglicherweise nicht über dasselbe Maß an administrativer Kontrolle und Transparenz über BYOD- und IoT-Geräte. Dadurch kann es schwieriger werden, Sicherheitsrichtlinien durchzusetzen und sicherzustellen, dass Tools für die Endpunktsicherheit auf Geräten im Besitz von Mitarbeitenden ordnungsgemäß installiert und konfiguriert sind.
BYOD kann die Grenze zwischen der privaten und beruflichen Nutzung von Geräten verwischen. Mitarbeitende haben möglicherweise private Apps, E-Mail-Konten und Dateien auf ihren Geräten, wodurch sich das Risiko eines Datenabflusses erhöhen kann.
Wenn das private Gerät eines Mitarbeitenden mit Malware infiziert oder von einem Cyberkriminellen kompromittiert wird, kann dies die Daten und Systeme der Organisation gefährden. Tools für die Endpunktsicherheit müssen in der Lage sein, solche Bedrohungen auf Geräten im Besitz von Mitarbeitenden zu erkennen und darauf zu reagieren, was eine komplexe Aufgabe sein kann.
Bewährte Verfahren zur Umsetzung
Auch wenn Maßnahmen zur Endpunktsicherheit nicht vollständig narrensicher sind, gibt es einige bewährte Verfahren, die Ihre Organisation umsetzen kann, um Risiken zu minimieren und die Sicherheit zu maximieren.
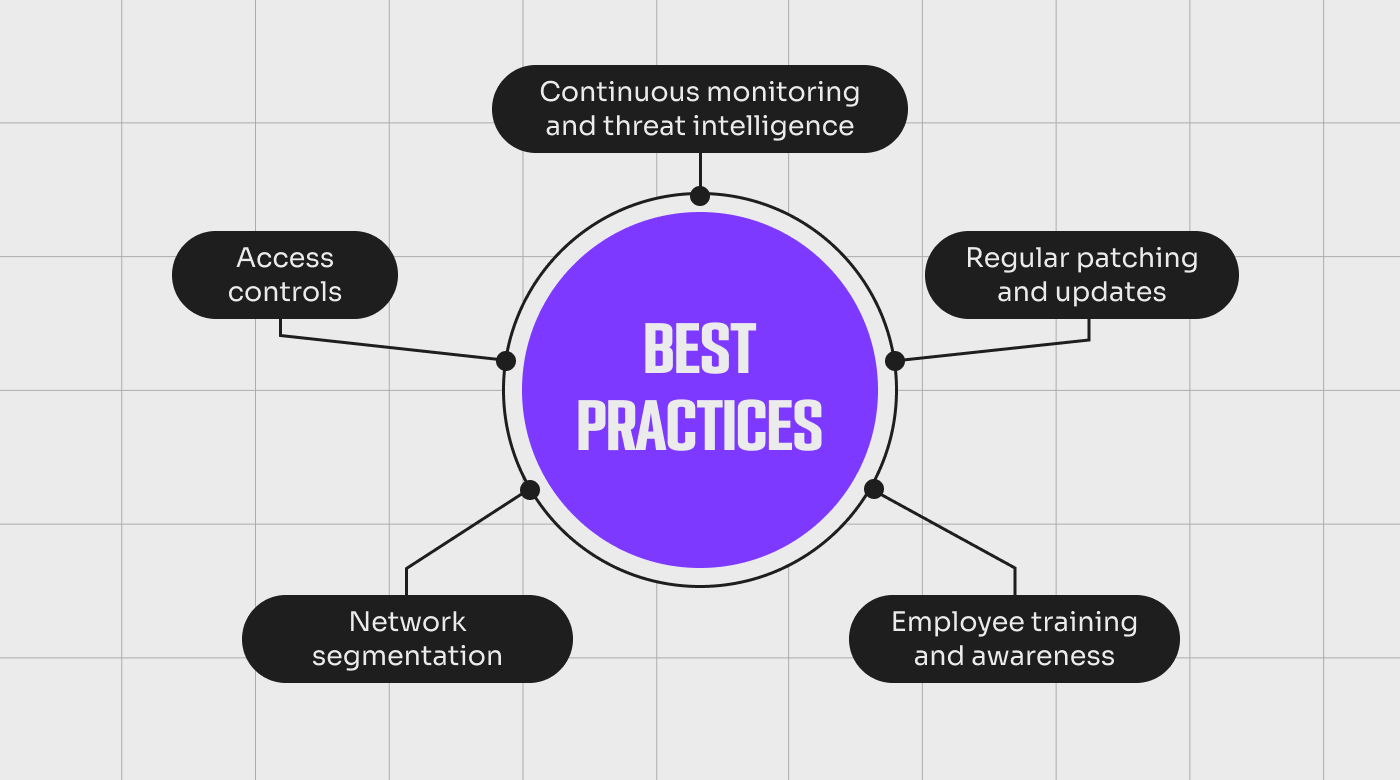
Regelmäßige Patches und Updates
Indem sie Betriebssysteme, Anwendungen und Software auf dem neuesten Stand halten, können sich Organisationen wirksam vor bekannten Schwachstellen schützen.
Dazu können Sie automatisierte Tools verwenden, um den Patch-Prozess zu optimieren und zeitnahe Updates auf allen Endpunkten sicherzustellen. Sie können einen regelmäßigen Zeitplan für die Bereitstellung von Patches festlegen, um konsistente Updates sicherzustellen, ohne den Geschäftsbetrieb zu beeinträchtigen.
Wenn Sie über ein zentrales Patch-Management-System verfügen, kann dieses Sie dabei unterstützen, Berichte zu erstellen, um den Fortschritt der Patch-Installation zu verfolgen und etwaige Lücken zu erkennen. Vor der Bereitstellung von Patches können Sie gründliche Tests durchführen, um mögliche Systemunterbrechungen oder Kompatibilitätsprobleme zu minimieren.
Zugriffskontrollen
Zugriffskontrollen sind Sicherheitsmaßnahmen, die den Zugriff auf ein System oder eine Ressource regeln und verwalten. Sie bestimmen, welche Aktionen ein Benutzer auf dem System oder der Ressource ausführen darf, und stellen sicher, dass nur autorisierte Personen mit einem System interagieren können.
Im Rahmen der Zugriffskontrollen können Sie:
- Robuste Authentifizierungsmechanismen wie die Multi-Faktor-Authentifizierung (MFA) implementieren, um sicherzustellen, dass nur autorisierte Personen auf Endpunkte zugreifen können
- Strenge Passwortrichtlinien implementieren, einschließlich regelmäßiger Passwortänderungen und der Verwendung komplexer Passwörter
- Anwendungen auf eine Positivliste setzen, um zu kontrollieren, welche Anwendungen auf den Endpunkten ausgeführt werden können
- Eine rollenbasierte Zugriffskontrolle (RBAC) verwenden, um auf Grundlage der Rollen und Verantwortlichkeiten der Benutzer geeignete Berechtigungen zuzuweisen
- Das Prinzip der geringstmöglichen Berechtigungen anwenden, um den Zugriff auf ausschließlich notwendige Ressourcen zu beschränken
- Verschlüsselung einsetzen, um sensible Daten auf Endpunkten zu schützen, etwa durch Festplatten- und Dateiverschlüsselung
- Sichere Verbindungsprotokolle wie Secure Sockets Layer (SSL) oder ein virtuelles privates Netzwerk (VPN) verwenden, um Benutzer zu authentifizieren und ihre Identität zu überprüfen, bevor der Zugriff auf einen Endpunkt gewährt wird
- Zugriffsprotokolle regelmäßig auf verdächtige Aktivitäten überwachen und analysieren
More Articles
Netzwerksegmentierung
Netzwerksegmentierung ist eine Methode, bei der ein Computernetzwerk in kleinere Teilnetzwerke, sogenannte Segmente, aufgeteilt wird. Organisationen können beispielsweise separate Segmente für verschiedene Benutzergruppen oder Abteilungen wie Finanzen, Personalwesen und IT erstellen.
Durch die Trennung verschiedener Teile eines Netzwerks können Organisationen den Zugriff auf sensible Daten und Ressourcen beschränken, wodurch es für Angreifer schwieriger wird, sich innerhalb des Netzwerks seitlich fortzubewegen.
Ein gängiger Ansatz zur Netzwerksegmentierung ist die Verwendung virtueller LANs (VLANs). VLANs ermöglichen die logische Trennung von Geräten innerhalb eines physischen Netzwerks und verringern dadurch die Angriffsfläche, die ein Angreifer ausnutzen kann.
Schulung und Sensibilisierung der Mitarbeitenden
Die Sensibilisierung für die neuesten Bedrohungen trägt dazu bei, eine Sicherheitskultur innerhalb der Organisation zu etablieren und das Risiko menschlicher Fehler und von Angriffen durch Social Engineering zu verringern. Zu den Aktivitäten, die Sie in diesem Bereich durchführen können, gehören:
- Informationen über gängige Angriffsvektoren und Social-Engineering-Techniken weitergeben
- Simulierte Phishing-Übungen durchführen, um die Aufmerksamkeit und Reaktion der Mitarbeitenden zu bewerten
- Anreize oder Belohnungen für Mitarbeitende anbieten, die gute Sicherheitspraktiken nachweisen
- Spezialisierte Schulungen für Mitarbeitende in risikoreichen Rollen anbieten
- Mit IT- und Sicherheitsteams zusammenarbeiten, um sicherzustellen, dass die Schulungen an den Sicherheitsrichtlinien und -verfahren der Organisation ausgerichtet sind
- Mitarbeitende in der Planung der Reaktion auf Sicherheitsvorfälle schulen – Rollen und Verantwortlichkeiten definieren, Kommunikationsprotokolle festlegen und die während und nach einem Vorfall zu ergreifenden Schritte darlegen
- Schulungsmaterialien und Ressourcen regelmäßig aktualisieren, um mit den sich wandelnden Sicherheitsrisiken Schritt zu halten
Kontinuierliche Überwachung und Bedrohungsaufklärung
Durch die Kombination aus kontinuierlicher Überwachung und Bedrohungsaufklärung können Organisationen Schwachstellen proaktiv erkennen, anomales Verhalten aufspüren und Bedrohungen eindämmen, bevor sie erheblichen Schaden verursachen. Dieser Ansatz stellt sicher, dass die Praktiken zur Endpunktsicherheit stets auf dem neuesten Stand und an den aktuellen Bedrohungen ausgerichtet sind, und bietet einen höheren Schutz vor Cyberangriffen.
Organisationen können eine Plattform für die Endpunktsicherheit mit Funktionen zur Bedrohungsverwaltung und Überwachung implementieren. Diese bieten eine zentrale Verwaltung, sodass Organisationen Sicherheitsabläufe optimieren und die Transparenz über alle Endpunkte hinweg aufrechterhalten können.
Endpunktsicherheit priorisieren
Da Unternehmen mit sich ständig weiterentwickelnden Cyberbedrohungen konfrontiert sind, bleibt die Priorisierung der Endpunktsicherheit entscheidend für die Aufrechterhaltung einer soliden Abwehr gegen potenzielle Angriffe. Die Landschaft der Cybersicherheitsbedrohungen stellt Organisationen täglich vor neue Herausforderungen. Um Ihr Verständnis dafür zu vertiefen, wie Sie diesen Bedrohungen begegnen können, bietet die Beschäftigung mit einer Reihe informativer Bücher zur Cybersicherheit fundiertes Wissen und fortgeschrittene Strategien.
Um diesen Bedrohungen einen Schritt voraus zu sein, benötigen Sie nicht nur aktuelles Wissen, sondern auch eine Gemeinschaft informierter Führungskräfte, die Erkenntnisse und Strategien austauschen. Es gibt zahlreiche bemerkenswerte Ressourcen zur Cybersicherheit für Sie, um mehr zu erfahren.
Für CTOs und technische Führungskräfte, die an vorderster Front der Innovation und Abwehr im Bereich Cybersicherheit stehen, abonnieren Sie unseren Newsletter mit Expertenratschlägen und innovativen Lösungen für die Endpunktsicherheit.