

10 beste EDR-Werkzeuge im Test 2026

Auswahl der besten EDR-Tools


Die besten EDR-Tools helfen Sicherheitsteams dabei, Bedrohungen frühzeitig zu erkennen, verdächtige Aktivitäten zu untersuchen und schnell auf Angriffe auf Endgeräten zu reagieren. Sie bieten Einblick in Echtzeit, automatisierte Erkennung und klare Erkenntnisse zu Verhaltensweisen, die auf Malware, laterale Bewegungen oder kompromittierte Konten hinweisen.
Wenn Sicherheitslücken unbemerkt bleiben, manuelle Untersuchungen die Reaktionszeiten verlangsamen oder Aktivitäten auf Endgeräten über verschiedene Tools verteilt sind, können sich Bedrohungen ausbreiten, bevor Teams die Möglichkeit haben, sie einzudämmen. Diese Herausforderungen erhöhen das Risiko, erschweren die Reaktion auf Vorfälle und schränken ein, wie gut Sicherheitsteams Benutzer und Systeme schützen können.
Als Chief Technology Officer mit über 20 Jahren Branchenerfahrung habe ich Dutzende EDR-Tools in realen Umgebungen getestet und bewertet, um ihre Erkennungsgenauigkeit, Untersuchungsfunktionen und Integrationsqualität zu beurteilen. Dieser Leitfaden stellt die besten EDR-Tools vor, die Teams dabei helfen, Sicherheitsrisiken zu reduzieren. Jede Bewertung behandelt Funktionen, Vor- und Nachteile sowie passende Anwendungsfälle, damit du das richtige Tool auswählen kannst.
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Zusammenfassung der besten EDR-Tools
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten EDR-Tools zusammen und hilft dir dabei, das beste Tool für dein Budget und deine geschäftlichen Anforderungen zu finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für Ransomware-Verschlüsselungsschutz | Kostenlose Testversion + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 2 | Am besten geeignet für KI-gestützte Bedrohungserkennung | Nein | $45/user/month | Website | |
| 3 | Am besten für kleine bis mittelgroße Unternehmen geeignet | Nein | $30/user/month (jährliche Abrechnung) | Website | |
| 4 | Am besten geeignet für Skalierbarkeit auf Unternehmensebene | Not available | $40/user/month (jährliche Abrechnung) | Website | |
| 5 | Am besten für integrierte Bedrohungsintelligenz geeignet | Nein | $20/user/month (jährlich abgerechnet) | Website | |
| 6 | Am besten geeignet für hybride Cloud-Umgebungen | Nein | $59/Nutzer/Jahr (jährlich abgerechnet) | Website | |
| 7 | Am besten geeignet für cloud-native Architektur | Nein | Auf Anfrage erhältlich | Website | |
| 8 | Am besten geeignet für adaptive Bedrohungsreaktion | Nein | $25/User/Monat (jährlich abgerechnet) | Website | |
| 9 | Am besten für MSPs und IT-Dienstleister geeignet | Nein | $20/user/month (jährliche Abrechnung) | Website | |
| 10 | Am besten geeignet für Malware-Jagd | Nein | $25/user/month (jährlich abgerechnet) | Website |
Bewertungen der besten EDR-Tools
Nachfolgend findest du meine ausführlichen Zusammenfassungen der besten EDR-Tools, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit du das beste für dich findest.

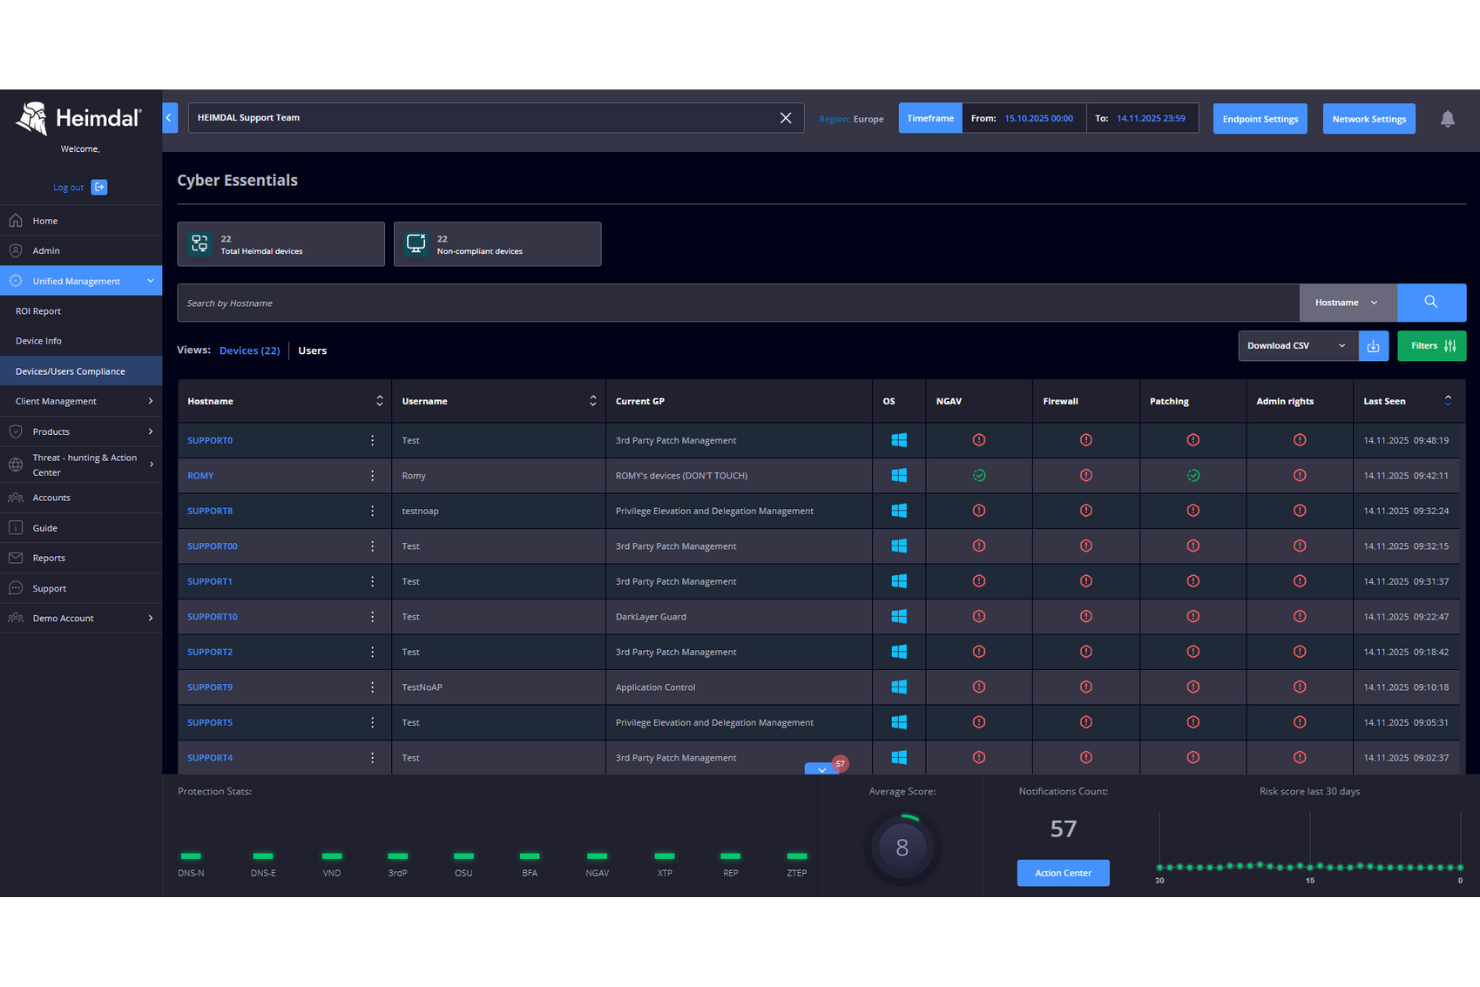
Heimdal bietet eine umfassende Cybersicherheitsplattform, die auf die Bedürfnisse von Branchen wie Gesundheitswesen, Bildung und kleinen bis mittelständischen Unternehmen (KMU) zugeschnitten ist, die einen robusten Endpunktschutz suchen. Die Endpoint Detection and Response (EDR)-Funktionen sind Teil einer einheitlichen Suite, die auch Netzwerksicherheit, Threat Hunting und E-Mail-Sicherheit umfasst. Durch die Integration dieser Features adressiert Heimdal die Herausforderungen von unbefugtem Zugriff und Cyberbedrohungen und ist somit eine wertvolle Wahl für Organisationen, die ihre IT-Sicherheitsinfrastruktur verbessern möchten.
Warum ich Heimdal gewählt habe
Ich habe Heimdal aufgrund seines einzigartigen Ansatzes ausgewählt, mehrere Sicherheitslösungen in einer einzigen Plattform zu vereinen – besonders attraktiv für Unternehmen, die ihre Cybersecurity-Maßnahmen effizient gestalten möchten. Die fortschrittlichen Threat-Hunting-Fähigkeiten in Kombination mit Echtzeit-Überwachung ermöglichen eine proaktive Bedrohungserkennung und -reaktion. Außerdem sorgt Heimdals Einhaltung von Standards wie Cyber Essentials und ISO 27001 für Sicherheit bei Unternehmen, die Wert auf regulatorische Vorgaben legen. Diese Eigenschaften machen Heimdal zu einer überzeugenden Wahl für alle, die ihren Endpunktschutz mit einer All-in-One-Lösung verstärken möchten.
Heimdal Hauptfunktionen
Zusätzlich zu dem integrierten Plattform-Ansatz bietet Heimdal mehrere herausragende Funktionen:
- Threat Intelligence Platform: Liefert Echtzeit-Bedrohungsinformationen, damit Ihr Team neuen Cyberbedrohungen stets einen Schritt voraus bleibt.
- Vulnerability Management: Automatisiert Patch-Management und Asset-Tracking, damit Ihre Systeme immer auf dem neuesten Stand sind.
- Ransomware Encryption Protection: Schützt Ihre Organisation vor Ransomware-Angriffen, indem unautorisierte Verschlüsselungsversuche unterbunden werden.
- Privilege Elevation & Delegation Management: Verwaltet Benutzerrechte zur Vermeidung von unbefugtem Zugriff und potenziellen Sicherheitsverstößen.
Heimdal Integrationen
Native Integrationen werden derzeit von Heimdal nicht aufgeführt; die Plattform unterstützt jedoch API-basierte, individuelle Integrationen.
Pros and Cons
Pros:
- Automatisiert Patch-Management an Endgeräten
- Starke Erkennung von Schwachstellen und Bedrohungen
- Detaillierte Übersicht über Assets und Lizenzen
Cons:
- Keine nativen Integrationen verfügbar
- Die Benutzeroberfläche erfordert eine Einarbeitungszeit

Am besten geeignet für KI-gestützte Bedrohungserkennung
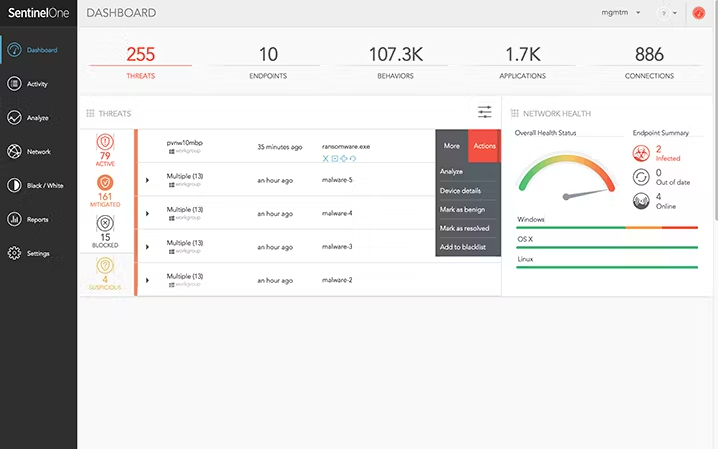
SentinelOne ist eine KI-gesteuerte Cybersecurity-Plattform, die für eine Vielzahl von Branchen wie Finanzwesen, Gesundheitswesen und Bildung entwickelt wurde. Im Mittelpunkt steht die Endpoint Detection and Response (EDR), die Funktionen zur Bedrohungsjagd in Echtzeit und Datenanalyse bereitstellt, um Sicherheitsprozesse zu verbessern.
Warum ich SentinelOne gewählt habe: Der Fokus auf KI-gestützte Bedrohungserkennung hebt sie von anderen EDR-Lösungen ab. Die autonomen Funktionen zur Prävention, Erkennung und Reaktion sind entscheidende Unterscheidungsmerkmale und ermöglichen es Ihrem Team, Sicherheitsprozesse effektiv zu automatisieren. Die Singularity-Plattform integriert Sicherheitsoperationen, während AI-SIEM das autonome Sicherheitsmanagement unterstützt. Diese Eigenschaften tragen dazu bei, dass SentinelOne als bevorzugte Wahl für Organisationen gilt, die nach effizienten Cybersecurity-Lösungen suchen.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Bedrohungsjagd in Echtzeit, wodurch Ihr Team Bedrohungen schnell identifizieren kann. Die Datenanalyse-Fähigkeiten der Plattform liefern wertvolle Einblicke in potenzielle Schwachstellen. Verwaltete Dienste wie Singularity MDR und Vigilance MDR bieten umfassende Endpoint-Abdeckung und 24/7-Überwachung.
Integrationen umfassen Splunk, IBM QRadar, ServiceNow, AWS, Azure, Google Cloud, Okta, CrowdStrike, Palo Alto Networks und Cisco.
Pros and Cons
Pros:
- KI-gestützte Bedrohungserkennung
- Autonome Sicherheitsprozesse
- Bedrohungsjagd in Echtzeit
Cons:
- Komplexer Einrichtungsprozess
- Erfordert technisches Know-how

Am besten für kleine bis mittelgroße Unternehmen geeignet
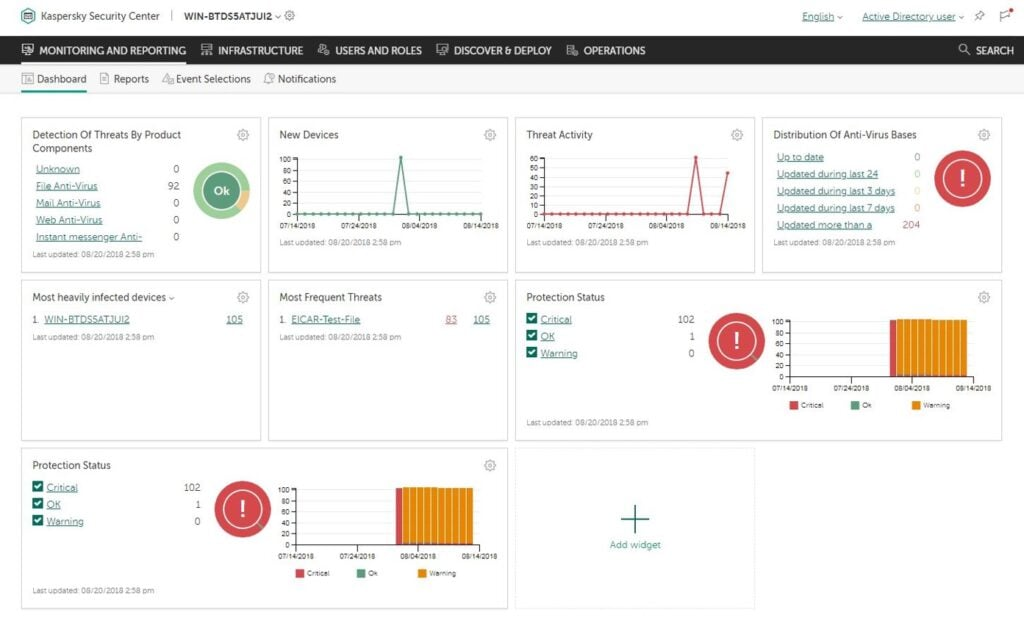
Kaspersky ist eine Cybersicherheitslösung, die speziell für kleine und mittelgroße Unternehmen entwickelt wurde und sich auf Endpoint Detection and Response (EDR) konzentriert. Sie bietet grundlegende Sicherheitsfunktionen wie Bedrohungserkennung, Analyse und Vorfallreaktion, um Ihre Unternehmensumgebung zu schützen.
Warum ich Kaspersky gewählt habe: Der gezielte Ansatz für kleine und mittelgroße Unternehmen hebt es von anderen EDR-Tools ab. Die Lösung stellt benutzerfreundliche Verwaltungskonsolen bereit, sodass sie auch für Teams ohne umfassende technische Kenntnisse zugänglich ist. Automatisiertes Threat Hunting und Incident Response sind besonders für Unternehmen mit begrenzten IT-Ressourcen entscheidend. Die Fähigkeit des Tools, sich an verschiedene Unternehmensgrößen anzupassen, sorgt dafür, dass Ihre Sicherheitsanforderungen effektiv erfüllt werden.
Herausragende Funktionen & Integrationen:
Funktionen umfassen automatisiertes Threat Hunting, das Ihrem Team hilft, Bedrohungen effizient zu identifizieren. Die intuitive Verwaltungskonsole vereinfacht die Überwachung, sodass Sie sich auf andere Prioritäten konzentrieren können. Die Fähigkeiten zur Reaktion auf Vorfälle ermöglichen schnelles Handeln bei potenziellen Sicherheitsverstößen.
Integrationen umfassen Microsoft Active Directory, VMware, Citrix, SIEM, IBM QRadar, Splunk, ServiceNow, ConnectWise und AWS.
Pros and Cons
Pros:
- Benutzerfreundliche Oberfläche
- Anpassbare Sicherheitsrichtlinien
- Effektive Bedrohungserkennung
Cons:
- Gelegentliche Fehlalarme
- Einfache Reporting-Funktionen

Am besten geeignet für Skalierbarkeit auf Unternehmensebene
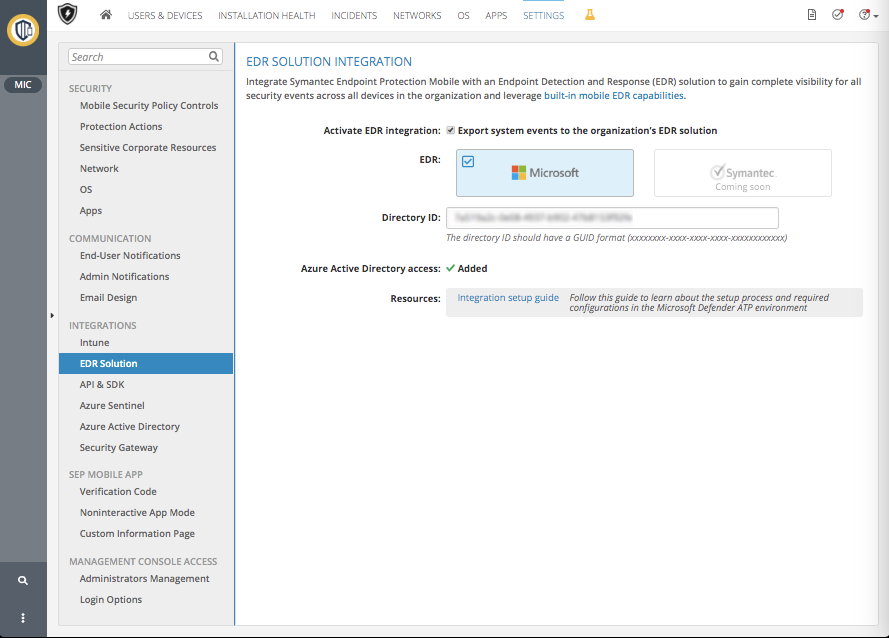
Broadcom Symantec Endpoint Security ist eine umfassende Sicherheitslösung, die für große Unternehmen entwickelt wurde. Sie bietet Endpunktschutz, Erkennung und Reaktionsmöglichkeiten, um die IT-Umgebung Ihres Unternehmens abzusichern.
Warum ich Broadcom Symantec Endpoint Security ausgewählt habe: Der Fokus auf Skalierbarkeit im Unternehmensmaßstab macht dieses Tool ideal für große Organisationen. Es bietet fortschrittlichen Bedrohungsschutz und Echtzeitanalysen, die für das Management umfangreicher Netzwerke essenziell sind. Die zentrale Verwaltungsoberfläche vereinfacht die Überwachung für Ihr IT-Team. Darüber hinaus sorgt die Anpassungsfähigkeit der Lösung an verschiedene Infrastrukturen dafür, dass sie den vielfältigen Anforderungen großer Unternehmen gerecht wird.
Hervorstechende Funktionen & Integrationen:
Zu den Funktionen gehören fortschrittlicher Bedrohungsschutz, der Ihr Netzwerk vor ausgeklügelten Angriffen schützt. Die Echtzeitanalyse bietet Einblicke, die Ihrem Team dabei helfen, schnell auf Bedrohungen zu reagieren. Zentrales Management vereinfacht die Überwachung mehrerer Endpunkte im gesamten Unternehmen.
Zu den Integrationen zählen Microsoft Active Directory, IBM QRadar, Splunk, ServiceNow, AWS, Azure, Google Cloud, Cisco und VMware.
Pros and Cons
Pros:
- Skalierbar für große Unternehmen
- Fortschrittlicher Bedrohungsschutz
- Zentrale Verwaltungsoberfläche
Cons:
- Benötigt dedizierte IT-Ressourcen
- Hoher Ressourcenverbrauch

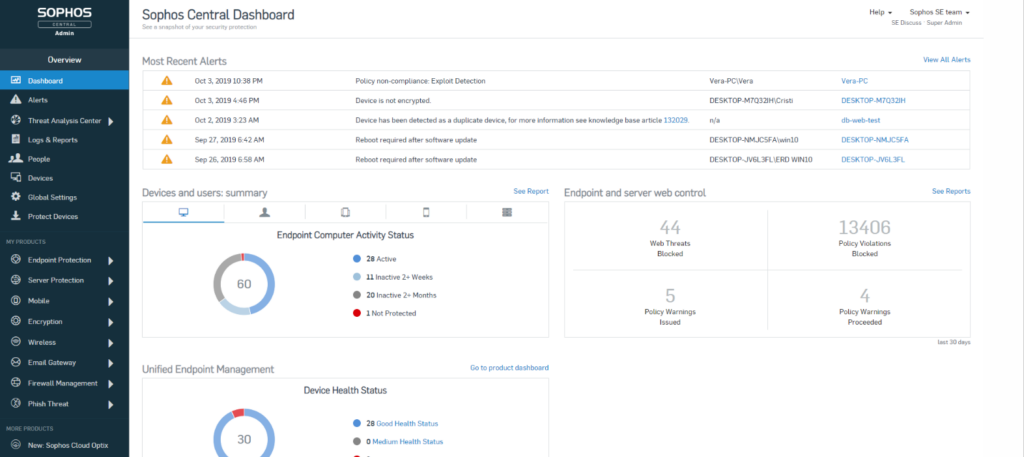
Sophos EDR ist eine Cybersicherheitslösung mit Schwerpunkt auf Endpoint Detection and Response, die für Unternehmen unterschiedlicher Größe geeignet ist. Sie bietet Funktionen zur Bedrohungserkennung, Untersuchung und Reaktion und verbessert so Ihre Sicherheitslage.
Warum ich Sophos EDR gewählt habe: Die integrierte Bedrohungsintelligenz macht sie zur Top-Wahl für Unternehmen, die umfassende Einblicke benötigen. Das Tool bietet synchronisierte Sicherheit, mit der Ihr Team Bedrohungen über mehrere Endpunkte hinweg effizient verwalten kann. Bedrohungsindikatoren liefern Echtzeitdaten, mit denen Sie Risiken schnell einschätzen und darauf reagieren können. Die Fähigkeit der Lösung, Bedrohungsanalysen in ihre Abläufe zu integrieren, sorgt dafür, dass Ihr Unternehmen über potenzielle Gefahren informiert bleibt.
Herausragende Funktionen & Integrationen:
Funktionen sind unter anderem synchronisierte Sicherheit, die eine nahtlose Kommunikation zwischen Endpunkten ermöglicht. Echtzeit-Bedrohungsindikatoren geben Ihrem Team die notwendigen Einblicke, um rasch zu handeln. Die Untersuchungsfunktionen des Tools erlauben eine detaillierte Analyse potenzieller Sicherheitsvorfälle.
Integrationen umfassen Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Palo Alto Networks, Cisco, Fortinet und Check Point.
Pros and Cons
Pros:
- Synchronisierte Sicherheitsfunktionen
- Integrierte Bedrohungsintelligenz
- Echtzeit-Bedrohungsindikatoren
Cons:
- Kann ressourcenintensiv sein
- Eingeschränkte erweiterte Berichterstattung

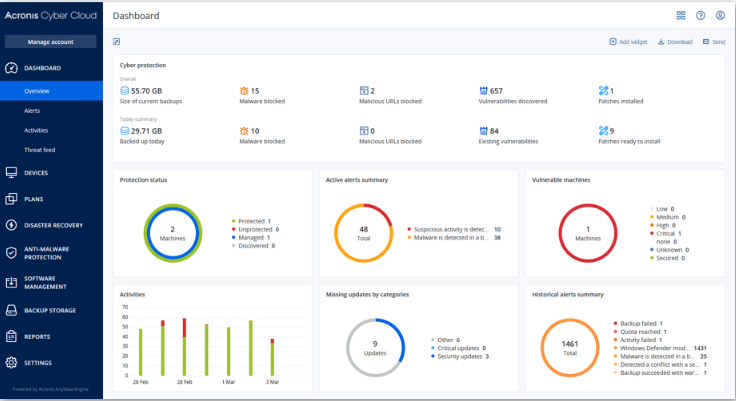
Acronis ist eine Cybersecurity- und Datenschutzlösung, die für Unternehmen konzipiert wurde, die in hybriden Cloud-Umgebungen arbeiten. Sie bietet integrierte Backup-, Notfallwiederherstellungs- und Endpunktschutzfunktionen, um Ihre Daten und Systeme zu sichern.
Warum ich Acronis ausgewählt habe: Die Fähigkeit, in hybriden Cloud-Umgebungen effektiv zu arbeiten, macht diese Lösung zu einer guten Wahl für Unternehmen mit vielfältigen IT-Infrastrukturen. Das Tool bietet einen einheitlichen Datenschutz, sodass Ihre Daten auf verschiedenen Plattformen sicher bleiben. Fortschrittliche Backup-Funktionen ermöglichen eine schnelle Datenwiederherstellung im Falle von Vorfällen. Die Notfallwiederherstellungsfunktionen bieten Sicherheit, da Sie wissen, dass Ihre Geschäftsvorgänge mit minimalen Unterbrechungen fortgesetzt werden können.
Herausragende Funktionen & Integrationen:
Funktionen umfassen erweiterte Backup-Optionen, die eine schnelle Datenwiederherstellung sicherstellen. Die Notfallwiederherstellungsfunktionen helfen, die Geschäftskontinuität bei Störungen aufrechtzuerhalten. Der einheitliche Datenschutz schützt Ihre Daten plattformübergreifend und bietet eine umfassende Abdeckung.
Integrationen umfassen Microsoft Azure, AWS, Google Cloud, VMware, Hyper-V, ConnectWise, Autotask, Plesk, cPanel und Parallels.
Pros and Cons
Pros:
- Erweiterte Backup-Funktionen
- Effektiv in hybriden Umgebungen
- Umfassender Datenschutz
Cons:
- Komplexe Ersteinrichtung
- Erfordert technisches Fachwissen

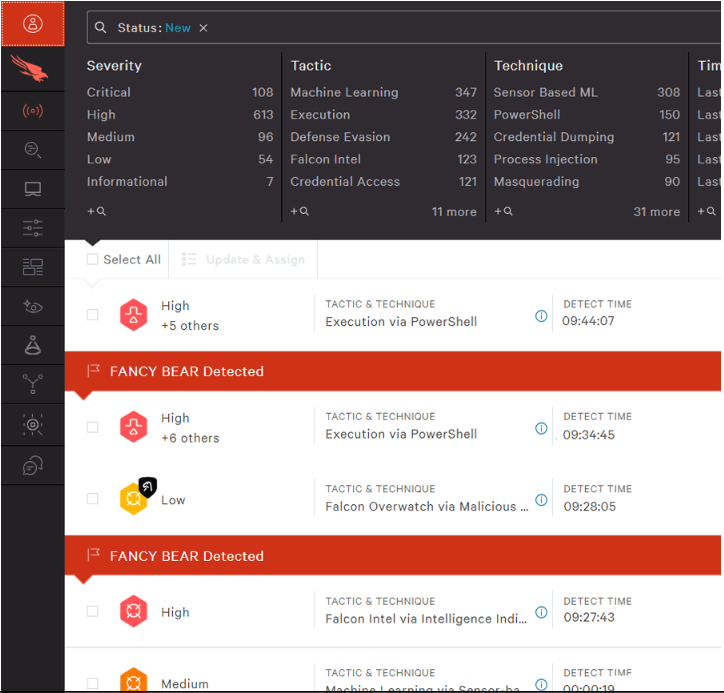
CrowdStrike Falcon® Go ist eine cloud-native Endpoint-Schutzlösung, die für Unternehmen entwickelt wurde, die Wert auf skalierbare Sicherheit legen. Sie bietet Funktionen zur Endpunkt-Erkennung, Bedrohungsanalyse und Reaktion, um die digitale Umgebung Ihres Unternehmens zu schützen.
Warum ich CrowdStrike Falcon® Go ausgewählt habe: Die cloud-native Architektur des Tools macht es ideal für Unternehmen, die Skalierbarkeit und Flexibilität priorisieren. Es liefert Echtzeit-Bedrohungsinformationen, sodass Ihr Team schnell auf Vorfälle reagieren kann. Der schlanke Agent sorgt dafür, dass die Systemleistung nur minimal beeinträchtigt wird, was es für unterschiedlichste IT-Umgebungen geeignet macht. Die einfache Bereitstellung und Verwaltung erhöht zusätzlich die Attraktivität für Teams jeder Größe.
Herausragende Funktionen & Integrationen:
Funktionen beinhalten Echtzeit-Bedrohungsinformationen, die Ihr Team über neue Gefahren auf dem Laufenden halten. Der leichte Agent sorgt für einen reibungslosen Betrieb Ihrer Systeme ohne Performance-Probleme. Die einfache Implementierung ermöglicht es Ihrem Team, die Lösung schnell einzuführen.
Integrationen umfassen AWS, Microsoft Azure, Google Cloud, Splunk, ServiceNow, IBM QRadar, Okta, Palo Alto Networks, Cisco und Fortinet.
Pros and Cons
Pros:
- Cloud-native Architektur
- Echtzeit-Bedrohungsinformationen
- Leichter Agent
Cons:
- Ständige Internetverbindung benötigt
- Eventuell technischer Support erforderlich

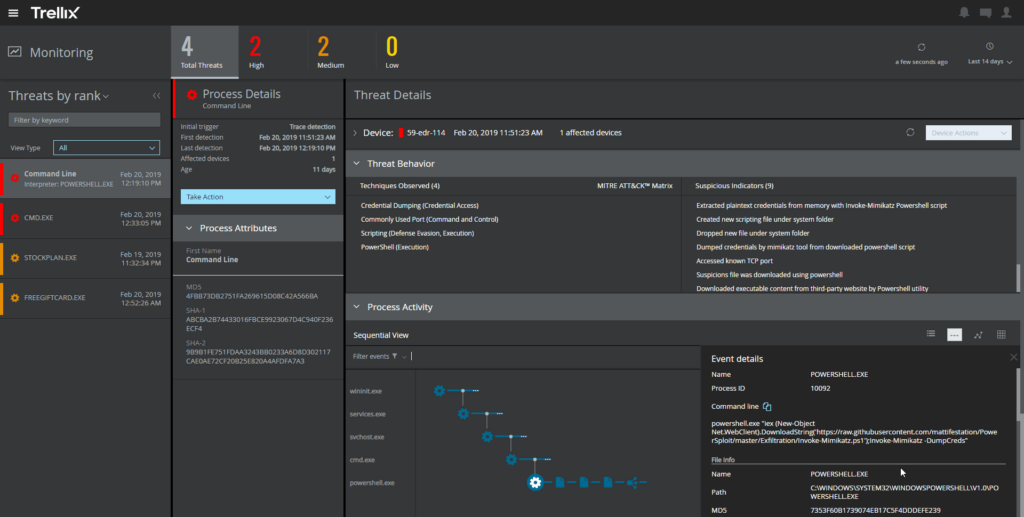
Trellix Endpoint Security ist eine umfassende Cybersicherheitslösung, die speziell für Unternehmen mit Fokus auf Endpunktschutz entwickelt wurde. Sie bietet adaptive Bedrohungsreaktionsfähigkeiten, die deinem Team helfen, Sicherheitsvorfälle effektiv zu managen.
Warum ich Trellix Endpoint Security ausgewählt habe: Der Fokus auf adaptive Bedrohungsreaktion macht dieses Tool besonders für dynamische Unternehmensumgebungen geeignet. Es verfügt über Funktionen wie Verhaltensanalytik, mit denen dein Team ungewöhnliche Aktivitäten erkennen kann. Die automatisierte Behebung sorgt für schnelle Maßnahmen gegen erkannte Bedrohungen. Die zentralisierte Management-Konsole vereinfacht die Übersicht und erleichtert deinem Team die Aufrechterhaltung der Sicherheit auf allen Endpunkten.
Herausragende Funktionen & Integrationen:
Funktionen beinhalten Verhaltensanalytik zur Erkennung ungewöhnlicher Aktivitäten und potenzieller Bedrohungen. Die automatisierte Behebung kümmert sich schnell um Bedrohungen und verkürzt Reaktionszeiten. Die zentralisierte Management-Konsole unterstützt dein Team bei der effizienten Überwachung aller Sicherheitsaktivitäten.
Integrationen umfassen Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Palo Alto Networks, Cisco, Fortinet und Check Point.
Pros and Cons
Pros:
- Verhaltensanalytik inklusive
- Adaptive Bedrohungsreaktion
- Automatisierte Bedrohungsbehebung
Cons:
- Komplexe Ersteinrichtung
- Hoher Ressourcenverbrauch

Am besten für MSPs und IT-Dienstleister geeignet
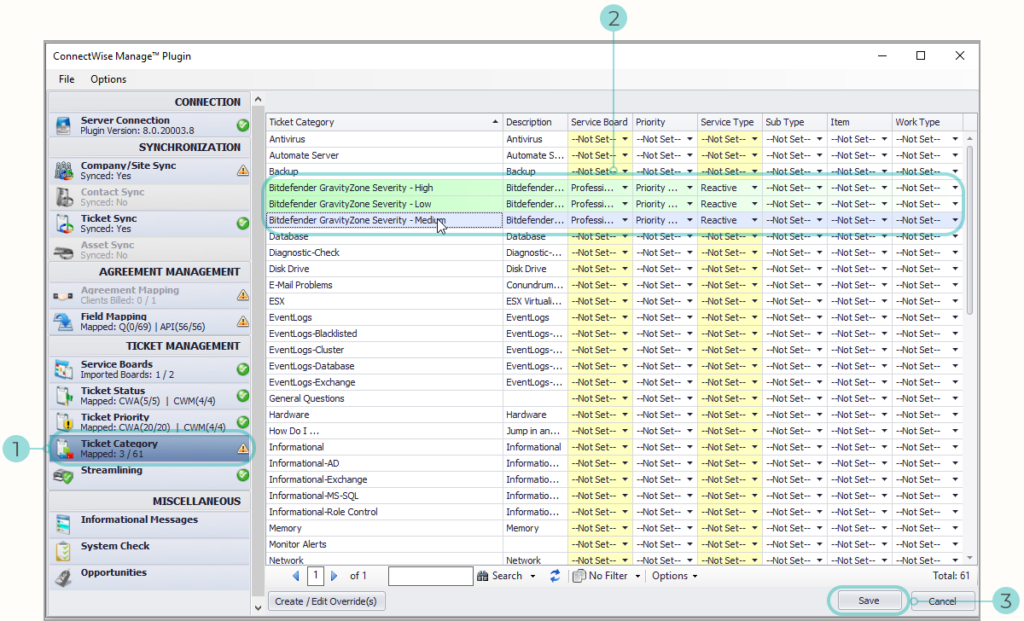
ConnectWise Endpoint Detection and Response (EDR) ist eine Cybersicherheitslösung, die speziell für Managed Service Provider (MSPs) und IT-Dienstleister entwickelt wurde. Sie konzentriert sich auf die Erkennung, Analyse und Reaktion auf Bedrohungen, um Kundennetzwerke effektiv zu schützen.
Warum ich ConnectWise Endpoint Detection and Response (EDR) gewählt habe: Es richtet sich gezielt an MSPs und bietet Funktionen, die Mehrmandantenumgebungen unterstützen. Das Tool ermöglicht automatisierte Bedrohungserkennung und detaillierte Berichte, was beim Management mehrerer Kunden wertvoll ist. Die zentrale Verwaltungsoberfläche erleichtert die Überwachung der Sicherheitsprozesse. Die Anpassungsfähigkeit der Lösung stellt sicher, dass sie den unterschiedlichen Anforderungen verschiedener Kunden gerecht wird.
Herausragende Funktionen & Integrationen:
Funktionen sind unter anderem die automatisierte Bedrohungserkennung, die Ihrem Team hilft, Risiken schnell zu identifizieren. Detaillierte Berichte liefern Einblicke in Sicherheitsereignisse und unterstützen die Kommunikation mit Kunden. Die zentrale Management-Konsole vereinfacht die Überwachung mehrerer Kundenumgebungen.
Integrationen umfassen Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Cisco, Palo Alto Networks, Fortinet und Check Point.
Pros and Cons
Pros:
- Speziell für MSP-Umgebungen entwickelt
- Automatisierte Bedrohungserkennung
- Detaillierte Berichtsfunktionen
Cons:
- Begrenzte Anpassungsmöglichkeiten
- Kann für kleinere Anbieter teuer sein

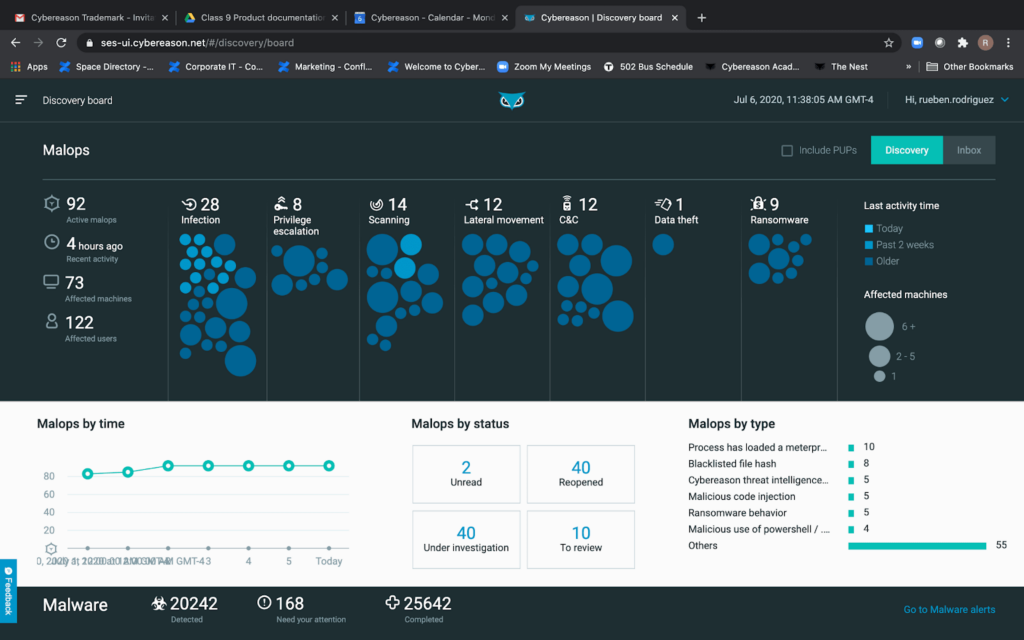
Cybereason EDR ist eine Cybersicherheitslösung, die sich auf Endpunkt-Erkennung und -Reaktion konzentriert und sich für Organisationen eignet, die starke Fähigkeiten zur Malware-Jagd benötigen. Sie bietet Funktionen zur Bedrohungserkennung, -analyse und -reaktion zum Schutz Ihrer digitalen Werte.
Warum ich Cybereason EDR ausgewählt habe: Die Betonung der Malware-Jagd ist ein entscheidendes Unterscheidungsmerkmal für Teams, die fortschrittliche Bedrohungserkennung benötigen. Das Tool umfasst Verhaltensanalysen, die Ihrem Team helfen, verdächtige Aktivitäten zu entdecken. Mit den umfassenden Werkzeugen zur Bedrohungsuntersuchung können Sie potenziellen Sicherheitsvorfällen zügig nachgehen. Automatisierte Reaktionsfunktionen sorgen dafür, dass Ihr Team Bedrohungen schnell neutralisieren kann.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Verhaltensanalysen zur Identifizierung von Anomalien und potenziellen Bedrohungen. Die umfassenden Werkzeuge zur Bedrohungsuntersuchung erlauben Ihrem Team, Vorfälle gründlich zu untersuchen. Automatisierte Reaktionsfunktionen gewährleisten eine schnelle Reaktion auf erkannte Bedrohungen.
Integrationen umfassen Splunk, IBM QRadar, ServiceNow, AWS, Azure, Google Cloud, Palo Alto Networks, Cisco, Fortinet und Check Point.
Pros and Cons
Pros:
- Verhaltensanalyse inbegriffen
- Fortschrittliche Malware-Jagd
- Umfassende Bedrohungsuntersuchung
Cons:
- Kann für kleine Teams kostspielig sein
- Begrenzte Anpassungsmöglichkeiten
Weitere EDR-Tools
Hier sind einige weitere EDR-Tools, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- VMware Carbon Black Endpoint
Am besten für cloud-native Sicherheit
- Kandji
Am besten für das Management von Apple-Geräten
- Cynet
E automatisierte Bedrohungsabwehr


Wie ich EDR-Tools bewerte
Bei der Bewertung von EDR-Tools – bei denen das Übersehen einer Bedrohung am Endpunkt zu einem umfassenden Sicherheitsvorfall führen kann – betrachte ich zwei Ebenen: die grundlegenden Fähigkeiten und die wichtigsten Unterscheidungsmerkmale.
Kernfunktionalität (Mindestanforderungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes auf einer Skala von 0 (bietet die Funktion nicht an) bis 5 (ist in diesem Bereich hervorragend) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentwert. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um überhaupt berücksichtigt zu werden.
- Echtzeit-Bedrohungserkennung: Ich prüfe, ob das Tool Bedrohungen beim Auftreten erkennt – etwa einen dateilosen PowerShell-Angriff, der im Speicher ausgeführt wird – mithilfe von Verhaltensanalysen und nicht nur durch Signaturabgleich.
- Vorfalluntersuchung & Forensik: Vollständige Prozessbäume und Ereigniszeitleisten sind hier entscheidend, damit Analysten genau nachvollziehen können, wie ein kompromittierter Endpunkt angegriffen wurde und was anschließend darauf zugegriffen wurde.
- Automatische Reaktion & Behebung: Ich suche nach Tools, die es ermöglichen, einen kompromittierten Endpunkt zu isolieren, bösartige Prozesse zu beenden und Dateien innerhalb von Sekunden zu isolieren, anstatt auf manuelles Eingreifen zu warten.
- Integration von Bedrohungsinformationen: Jedes Tool sollte seine Erkennungen mit Threat Intelligence anreichern – indem Indikatoren für Kompromittierungen mit bekannten Bedrohungsquellen abgeglichen und Kontext zu Angreifertaktiken bereitgestellt wird.
- Threat-Hunting-Fähigkeiten: Ich prüfe, ob Analysten benutzerdefinierte Abfragen über historische Telemetriedaten ausführen können, um ruhende Bedrohungen aufzudecken, etwa einen Angreifer, der nach erstmaligem Zugriff still abwartet.
- Plattformübergreifende Endpunktabdeckung: Das Tool muss konsistente Erkennung und Reaktion auf Windows, macOS und Linux bieten, da die meisten Umgebungen einen Mix aus Betriebssystemen einsetzen.
Wenn ich eine Liste von Tools habe, die diese Kriterien erfüllen, sehe ich mir an, wodurch sich die einzelnen Plattformen unterscheiden.
Unterscheidungsmerkmale (Was die Anbieter unterscheidet)
So vergleiche und bewerte ich die einzelnen Anbieter:
Herausragende Funktionen
Ein großer Punkt ist die XDR-Erweiterbarkeit – ich prüfe, ob ein Tool Telemetriedaten aus Netzwerk-, Cloud- und Identitätsquellen einbeziehen kann, sodass Ihr SOC-Team korrelierte Alarme statt isoliertem Lärm bekommt. KI-gestützte Analysen sind ebenfalls wichtig, insbesondere wenn sie Vorfälle automatisch zusammenfassen und nächste Schritte für die schnelle Untersuchung vorschlagen. Bei Teams ohne 24/7-SOC schaue ich, ob der Anbieter Managed Detection and Response Services bereitstellt, um diese Lücke zu schließen.
Über die Funktionen hinaus
Ich bewerte, wie gut sich jedes Tool in einen bestehenden Security-Stack einfügt – native Integrationen mit Ihrem SIEM, SOAR und Identitätsanbieter können den Unterschied zwischen geführtem Workflow und ständigem Kontextwechsel bedeuten. Auch das Bereitstellungsmodell ist wichtig, insbesondere die Agentenperformance im großen Maßstab über tausende Endpunkte hinweg. Für regulierte Branchen prüfe ich, ob der Anbieter Compliance-Frameworks wie HIPAA oder PCI-DSS mit prüfungsfähiger Protokollierung und Kontrollmechanismen für die Datenresidenz unterstützt.
So wählst du EDR-Tools aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit du dich bei der Auswahl von Software auf deine individuellen Anforderungen konzentrieren kannst, findest du hier eine Checkliste mit Faktoren, die du berücksichtigen solltest:
| Faktor | Was zu beachten ist |
| Skalierbarkeit | Stellen Sie sicher, dass das Tool mit Ihrem Unternehmen mitwachsen kann. Wenn Ihr Team größer wird oder das Datenvolumen zunimmt, sollte die EDR-Lösung die zusätzliche Belastung problemlos bewältigen. |
| Integrationen | Prüfen Sie, ob sich das Tool in Ihre bestehenden Systeme wie SIEM-Tools integrieren lässt, ebenso in Cloud-Dienste und andere Sicherheitsplattformen, um eine einheitliche Sicherheitsstruktur zu gewährleisten. |
| Anpassbarkeit | Achten Sie auf Lösungen, mit denen Sie Dashboards, Warnmeldungen und Berichte an Ihre spezifischen Anforderungen und Arbeitsabläufe anpassen können. |
| Benutzerfreundlichkeit | Eine benutzerfreundliche Oberfläche ist entscheidend. Ihr Team sollte das Tool ohne umfangreiche Schulungen problemlos bedienen können. Achten Sie auf ein intuitives Design und unkomplizierte Arbeitsabläufe. |
| Budget | Bewerten Sie die Gesamtkosten einschließlich Lizenzen, Support und möglicher Zusatzmodule. Stellen Sie sicher, dass die Lösung in Ihre finanziellen Rahmenbedingungen passt und gleichzeitig die benötigten Funktionen bietet. |
| Sicherheitsvorkehrungen | Überprüfen Sie, ob das Tool vor den neuesten Bedrohungen schützen kann. Funktionen wie Echtzeitüberwachung, Bedrohungsinformationen und automatisierte Reaktionen sind unerlässlich. |
| Support | Berücksichtigen Sie Umfang und Qualität des Kundensupports. Ein zuverlässiger Support kann einen großen Unterschied machen, wenn Probleme schnell gelöst werden müssen. |
| Compliance | Stellen Sie sicher, dass das Tool die für Ihr Unternehmen relevanten Branchenvorschriften wie die DSGVO oder HIPAA erfüllt, um Compliance-Probleme zu vermeiden. |
Was sind EDR-Tools?
EDR-Tools überwachen Sicherheitsbedrohungen auf Endgeräten und reagieren darauf. IT-Fachleute, Sicherheitsanalysten und Netzwerkadministratoren verwenden diese Tools in der Regel, um die Cybersicherheit ihrer Organisation zu verbessern.
Echtzeitüberwachung, Bedrohungsinformationen und automatisierte Reaktionsfunktionen unterstützen bei der Erkennung von Bedrohungen, der Analyse von Daten und einer schnellen Reaktion. Insgesamt bieten diese Tools wichtige Sicherheitsmaßnahmen, um Ihre digitale Umgebung vor potenziellen Sicherheitsverletzungen zu schützen.
Funktionen von EDR-Tools
Achten Sie bei der Auswahl von EDR-Tools auf die folgenden wichtigen Funktionen:
- Echtzeitüberwachung: Überwacht Endgeräte kontinuierlich, um verdächtige Aktivitäten zu erkennen und entsprechende Warnmeldungen auszugeben, sodass Sie schnell auf Bedrohungen reagieren können.
- Bedrohungsinformationen: Liefert Erkenntnisse über neu auftretende Bedrohungen, sodass Ihr Team informiert und auf mögliche Angriffe vorbereitet bleibt.
- Automatisierte Reaktion: Ergreift automatisch Maßnahmen gegen erkannte Bedrohungen und reduziert so den Zeit- und Arbeitsaufwand für manuelle Eingriffe.
- Verhaltensanalyse: Erkennt Anomalien durch die Analyse von Mustern und Verhaltensweisen und hilft so bei der Erkennung ausgefeilter Bedrohungen.
- Zentrale Verwaltung: Bietet eine einzige Konsole zur Überwachung aller Endgeräte und optimiert dadurch die Sicherheitsabläufe Ihres Teams.
- Integrationsmöglichkeiten: Verbindet sich mit vorhandenen Sicherheitstools und -plattformen, um ein einheitliches Sicherheitsökosystem bereitzustellen.
- Skalierbarkeit: Passt sich dem Wachstum Ihrer Organisation an und stellt sicher, dass die Sicherheitsmaßnahmen auch bei zunehmendem Datenvolumen und wachsendem Netzwerk wirksam bleiben.
- Anpassbare Warnmeldungen: Ermöglicht es Ihnen, Benachrichtigungen an Ihre spezifischen Sicherheitsanforderungen anzupassen, sodass wichtige Warnmeldungen priorisiert werden.
- Datenwiederherstellung: Bietet Sicherungs- und Wiederherstellungsoptionen, um Daten im Falle von Vorfällen schnell wiederherzustellen und Ausfallzeiten zu minimieren.
- Unterstützung bei der Compliance: Stellt die Einhaltung von Branchenvorschriften wie der DSGVO oder HIPAA sicher und hilft Ihnen, mögliche Compliance-Probleme zu vermeiden.
Vorteile von EDR-Tools
Die Implementierung von EDR-Tools bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon:
- Verbesserte Bedrohungserkennung: Echtzeitüberwachung und Bedrohungsinformationen helfen dabei, Bedrohungen schnell zu erkennen und das Risiko von Sicherheitsverletzungen zu verringern.
- Schnellere Reaktionszeiten: Automatisierte Reaktionsfunktionen ermöglichen es Ihrem Team, schnell auf erkannte Bedrohungen zu reagieren und Schäden zu minimieren.
- Verbesserte Transparenz: Die zentrale Verwaltung bietet einen klaren Überblick über alle Endgeräte und erleichtert so die Überwachung und Absicherung Ihres Netzwerks.
- Geringerer manueller Arbeitsaufwand: Die Automatisierung routinemäßiger Sicherheitsaufgaben gibt Ihrem Team Zeit für strategischere Tätigkeiten.
- Skalierbarkeit: Die Fähigkeit, mit Ihrer Organisation mitzuwachsen, stellt sicher, dass Ihre Sicherheitsmaßnahmen auch bei der Expansion Ihres Unternehmens wirksam bleiben.
- Datenschutz: Sicherungs- und Wiederherstellungsfunktionen schützen Ihre Daten und gewährleisten im Falle von Vorfällen eine schnelle Wiederherstellung.
- Einhaltung gesetzlicher Vorschriften: Die Unterstützung bei der Compliance hilft Ihnen, Branchenstandards zu erfüllen und das Risiko rechtlicher Probleme zu verringern.
Kosten und Preise von EDR-Tools
Die Auswahl von EDR-Tools erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und typische in EDR-Tool-Lösungen enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für EDR-Tools
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
| Kostenloser Tarif | $0 | Grundlegende Bedrohungserkennung, eingeschränkte Berichterstattung und Community-Support. |
| Persönlicher Tarif | $5-$25/Benutzer/Monat | Überwachung in Echtzeit, automatisierte Reaktionen und anpassbare Warnmeldungen. |
| Geschäftstarif | $30-$60/Benutzer/Monat | Erweiterte Bedrohungsinformationen, zentrale Verwaltung und Integrationsmöglichkeiten. |
| Unternehmenstarif | $70-$100/Benutzer/Monat | Umfassender Endpunktschutz, Unterstützung bei der Compliance und dediziertes Account-Management. |
EDR-Tools: Häufig gestellte Fragen
Hier finden Sie Antworten auf häufige Fragen zu EDR-Tools:
Welche Einschränkungen haben EDR-Tools?
EDR-Lösungen erfordern ein gewisses Maß an Fachkenntnissen, um sie effektiv bereitzustellen und zu verwalten. Sie sind keine Tools, die man einfach einrichtet und dann sich selbst überlässt; Ihr Team muss Konzepte der Cybersicherheit und die sich ständig verändernde Bedrohungslandschaft verstehen. Dies kann sie für Unternehmen ohne eigenes IT-Sicherheitspersonal zu einer Herausforderung machen.
Benötige ich ein Antivirenprogramm, wenn ich EDR habe?
EDR-Tools bieten zwar überlegene Erkennungs- und Reaktionsmöglichkeiten, ersetzen jedoch nicht immer Antivirensoftware. Viele EDR-Lösungen sind für die Zusammenarbeit mit herkömmlichen Antivirenprogrammen konzipiert und bieten eine zusätzliche Sicherheitsebene. Daher benötigen Sie möglicherweise weiterhin ein Antivirenprogramm für einen umfassenden Schutz.
Wie funktionieren EDR-Tools?
EDR-Tools überwachen kontinuierlich die mit einem Netzwerk verbundenen Endpunkte und zeichnen Verhaltensweisen auf, um Ihr Sicherheitsteam bei der Abwehr von Bedrohungen zu unterstützen. Sie liefern Einblicke in verdächtige Aktivitäten und ermöglichen dadurch eine effektive Erkennung und Reaktion auf Bedrohungen. Diese kontinuierliche Überwachung ist entscheidend für die Aufrechterhaltung der Sicherheit.
Welche Reaktionsmöglichkeiten bieten EDR-Tools?
EDR-Tools bieten eine erweiterte Erkennung, Untersuchung und Reaktion auf Bedrohungen, einschließlich der Suche nach Vorfallsdaten und der Priorisierung von Warnmeldungen. Sie helfen dabei, verdächtige Aktivitäten zu überprüfen, unterstützen die Bedrohungssuche und erleichtern die Erkennung und Eindämmung böswilliger Aktivitäten. Diese Funktionen sind für eine proaktive Sicherheitsstrategie unerlässlich.
Können EDR-Tools alle Cyberbedrohungen verhindern?
EDR-Tools verbessern die Erkennung und Reaktion auf Bedrohungen erheblich, können jedoch nicht alle Cyberbedrohungen verhindern. Sie sind Teil einer umfassenderen Sicherheitsstrategie und funktionieren am besten in Kombination mit anderen Sicherheitsmaßnahmen. Ihr Team sollte sie zusammen mit Firewalls, Antivirensoftware und anderen Lösungen einsetzen, um einen maximalen Schutz zu erreichen.
Wie lassen sich EDR-Tools in bestehende Systeme integrieren?
EDR-Tools lassen sich häufig in SIEM-Systeme, Cloud-Dienste und andere Sicherheitsplattformen integrieren, um ein zusammenhängendes Sicherheitsökosystem bereitzustellen. Diese Integration trägt dazu bei, Sicherheitsabläufe zu optimieren, und bietet Ihrem Team einen einheitlichen Ansatz für die Verwaltung von Bedrohungen in verschiedenen Umgebungen.
Wie geht es weiter?
Steigern Sie Ihr SaaS-Wachstum und Ihre Führungskompetenzen.
Abonnieren Sie unseren Newsletter, um die neuesten Erkenntnisse von CTOs und angehenden Führungskräften im Technologiebereich zu erhalten.
Wir helfen Ihnen, mit Leitfäden, Ressourcen und Strategien führender Experten intelligenter zu skalieren und stärker zu führen!