

10 bästa programmen för slutpunktsskydd 2026

Urval av den bästa programvaran för slutpunktssäkerhet


Den bästa programvaran för slutpunktssäkerhet hjälper team att upptäcka hot tidigt, förhindra obehörig åtkomst, minska antalet skadeprogramsincidenter och upprätthålla ett konsekvent skydd på bärbara datorer, servrar och mobila enheter. Dessa verktyg ger säkerhetsteamen den insyn och kontroll de behöver för att reagera snabbt utan att störa det dagliga arbetet.
Organisationer börjar ofta leta efter lösningar för slutpunktssäkerhet när ohanterade enheter skapar sårbarheter, felkonfigurationer gör det möjligt för angripare att kringgå försvar eller manuella utredningsprocesser saktar ner svarstiderna. Dessa problem ökar risken för dataintrång, skapar operativa flaskhalsar och gör det svårt för säkerhets- och IT-teamen att samarbeta effektivt.
Med över 20 år i branschen som teknikchef har jag testat och utvärderat dussintals plattformar för slutpunktssäkerhet i verkliga miljöer för att bedöma deras träffsäkerhet vid upptäckt, integrationsmöjligheter och användarvänlighet. Den här guiden lyfter fram den främsta programvaran för slutpunktssäkerhet som förbättrar insynen, möjliggör snabbare åtgärder och stärker skyddet i distribuerade miljöer. Varje recension omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för slutpunktssäkerhet
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kontinuerlig övervakning | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $129/tekniker/månad (faktureras årsvis) | Website | |
| 2 | Bäst för slutpunktssäkerhet för distribuerade team | Gratis demo tillgänglig | från $5/person/månad | Website | |
| 3 | Bäst för hantering av slutpunkter med flera operativsystem | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $2/enhet/månad (debiteras årsvis) | Website | |
| 4 | Bäst för automatiserad incidenthantering | 21 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/tekniker/månad (faktureras årsvis) | Website | |
| 5 | Bäst för skydd mot ransomwarekryptering | Kostnadsfri provperiod och demo tillgängliga | Pris på begäran | Website | |
| 6 | Bäst för insyn och åtgärder i realtid | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för att skydda företagsdata i små och medelstora företag | 30 dagars kostnadsfri provperiod tillgänglig | Från $118.99/5 enheter/år | Website | |
| 8 | Bäst för skanning och respons av slutpunkter | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $39.95/enhet (debiteras årsvis) | Website | |
| 9 | Bäst för att förebygga skadlig programvara och attacker i småföretag | Från $16.90/slutpunkt/år | Website | ||
| 10 | Bäst för att förhindra cyberattacker i medelstora företag | 30 dagars kostnadsfri provperiod tillgänglig | Från $539/10 noder/år | Website |



Recensioner av de 10 bästa programvarorna för slutpunktssäkerhet
Nedan finns mina detaljerade sammanfattningar av den bästa programvaran för slutpunktssäkerhet som kom med i mitt urval. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, för- och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
Atera
Bäst för kontinuerlig övervakning
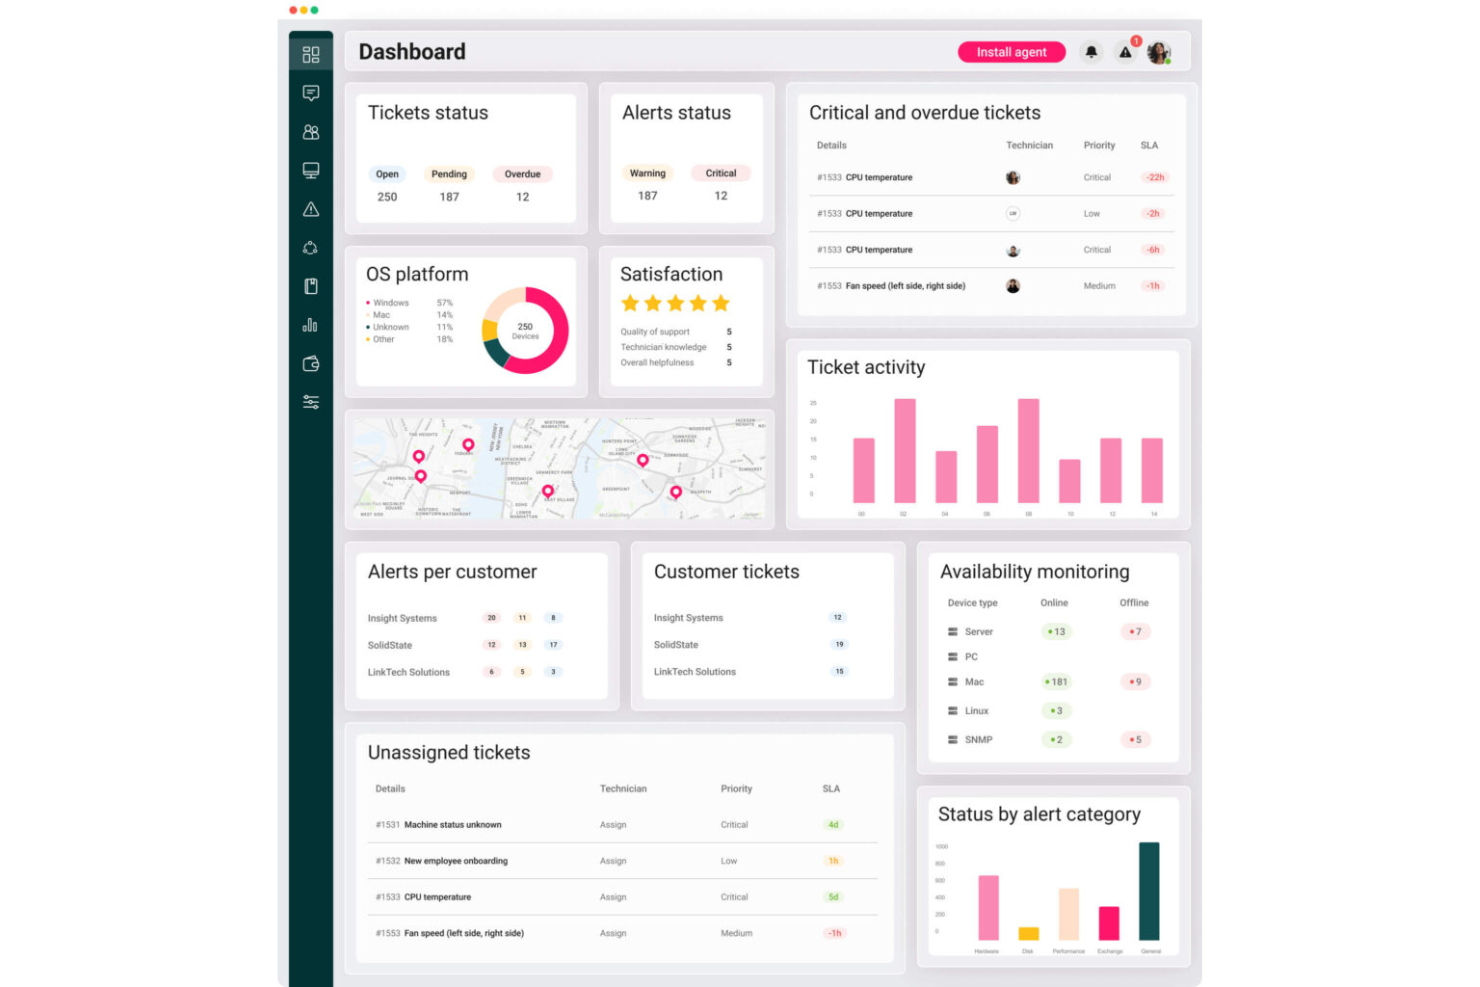
Atera är en allt-i-ett-plattform för IT-hantering som hjälper dig att övervaka, hantera och säkra din IT-miljö. Den erbjuder en enhetlig lösning som kombinerar fjärrövervakning och fjärrhantering (RMM), automatisering av professionella tjänster (PSA) och verktyg för slutpunktsskydd, vilket gör den väl lämpad för småföretag och leverantörer av hanterade tjänster (MSP:er).
Varför jag valde Atera: Jag valde Atera för dess funktioner för kontinuerlig övervakning, som gör att du proaktivt kan hantera slutpunkter i hela din IT-miljö. Den automatiserade funktionen för korrigeringshantering hjälper till att minska säkerhetsrisker genom att hålla enheter uppdaterade utan manuellt arbete. Jag uppskattar också att Atera enkelt integreras med ledande antivirusverktyg, vilket ger ytterligare ett skyddslager genom partnerskap med leverantörer som Bitdefender.
Ateras utmärkande funktioner & integrationer:
Utmärkande funktioner omfattar nätverksidentifiering för att identifiera och övervaka alla enheter i nätverket samt rollbaserad åtkomstkontroll för att hantera vem som kan komma åt känsliga delar av din IT-infrastruktur. Atera stöder även efterlevnad av viktiga standarder som ISO/IEC och GDPR, vilket ger dig ytterligare förtroende för plattformens säkerhetsnivå.
Integrationer omfattar Xero, Control D, Cynet All-in-One Cybersecurity Platform, Domotz, TeamViewer, QuickBooks Online, AnyDesk, Zapier, Acronis, Splashtop, Webroot och Bitdefender.
Pros and Cons
Pros:
- Centraliserad instrumentpanel för viktiga mätvärden
- Integreras väl med verktyg från tredje part
- Samlar olika IT-hanteringsfunktioner som RMM, helpdesk och ärendehantering
Cons:
- Inlärningskurva för nya användare på grund av det stora antalet funktioner
- Inte heltäckande för större MSP:er
New Product Updates from Atera

Atera Adds Webhook Triggers for Technician Assignment Changes
Atera ticket automation rules now support a webhook trigger when a ticket’s technician assignment changes, expanding automation beyond creation, status updates, and closure/resolution events. For more information, visit Atera's official site.
Deel IT
Bäst för slutpunktssäkerhet för distribuerade team
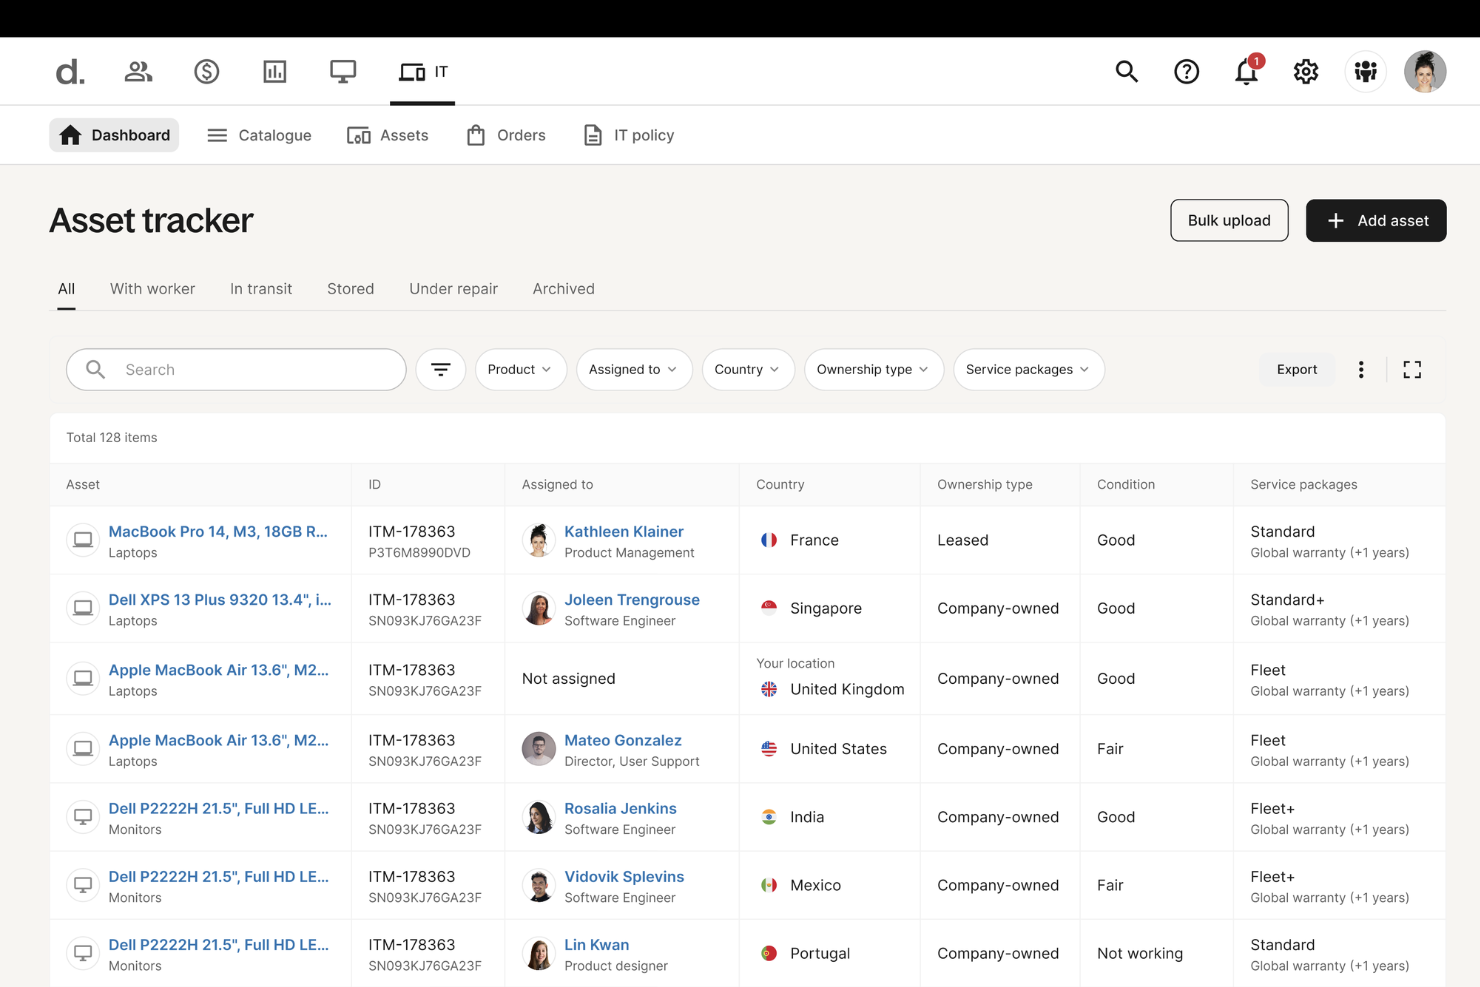
Deel IT är en global IT-lösning som hjälper dig att hantera och automatisera företagets IT-verksamhet i fler än 130 länder. Den effektiviserar hanteringen av utrustning och programvara och gör uppgifter som introduktion och avveckling enkla, oavsett var dina distribuerade teammedlemmar befinner sig.
Varför jag valde Deel IT: Jag valde Deel IT på grund av de integrerade funktionerna för hantering av mobila enheter (MDM) och slutpunktsskydd. Med dessa verktyg kan du automatiskt säkra enheter genom att konfigurera dem med nödvändiga säkerhetsåtgärder och verksamhetskritiska applikationer innan de levereras till dina medarbetare. Detta tillvägagångssätt minskar riskerna förknippade med manuella konfigurationer och säkerställer att enheterna är redo för omedelbar användning vid ankomsten.
Deel IT:s framträdande funktioner & integrationer:
Funktioner omfattar möjligheten att fjärransluta och återkalla åtkomst till applikationer. Det innebär att du kan kontrollera vem som har åtkomst till specifik programvara och data, vilket stärker organisationens säkerhet. Plattformen erbjuder även hantering av enheters livscykel, från inköp och tilldelning till övervakning och fjärråterställning av tillgångar.
Integrationer omfattar Hubstaff, QuickBooks, Google Workspace, Slack, JIRA, Brex, Dropbox, Microsoft 365, SAP S/4HANA, Airtable, Google Sheets och HubSpot.
Pros and Cons
Pros:
- Inkluderar robusta säkerhetsfunktioner som MDM och slutpunktsskydd
- Ger omfattande spårning och överblick över tillgångar
- Förenklar global anskaffning och driftsättning av utrustning
Cons:
- Inte idealisk för företag med komplexa behov inom tillgångshantering och IT
- Mobilappen är begränsad jämfört med datorversionen

Bäst för hantering av slutpunkter med flera operativsystem
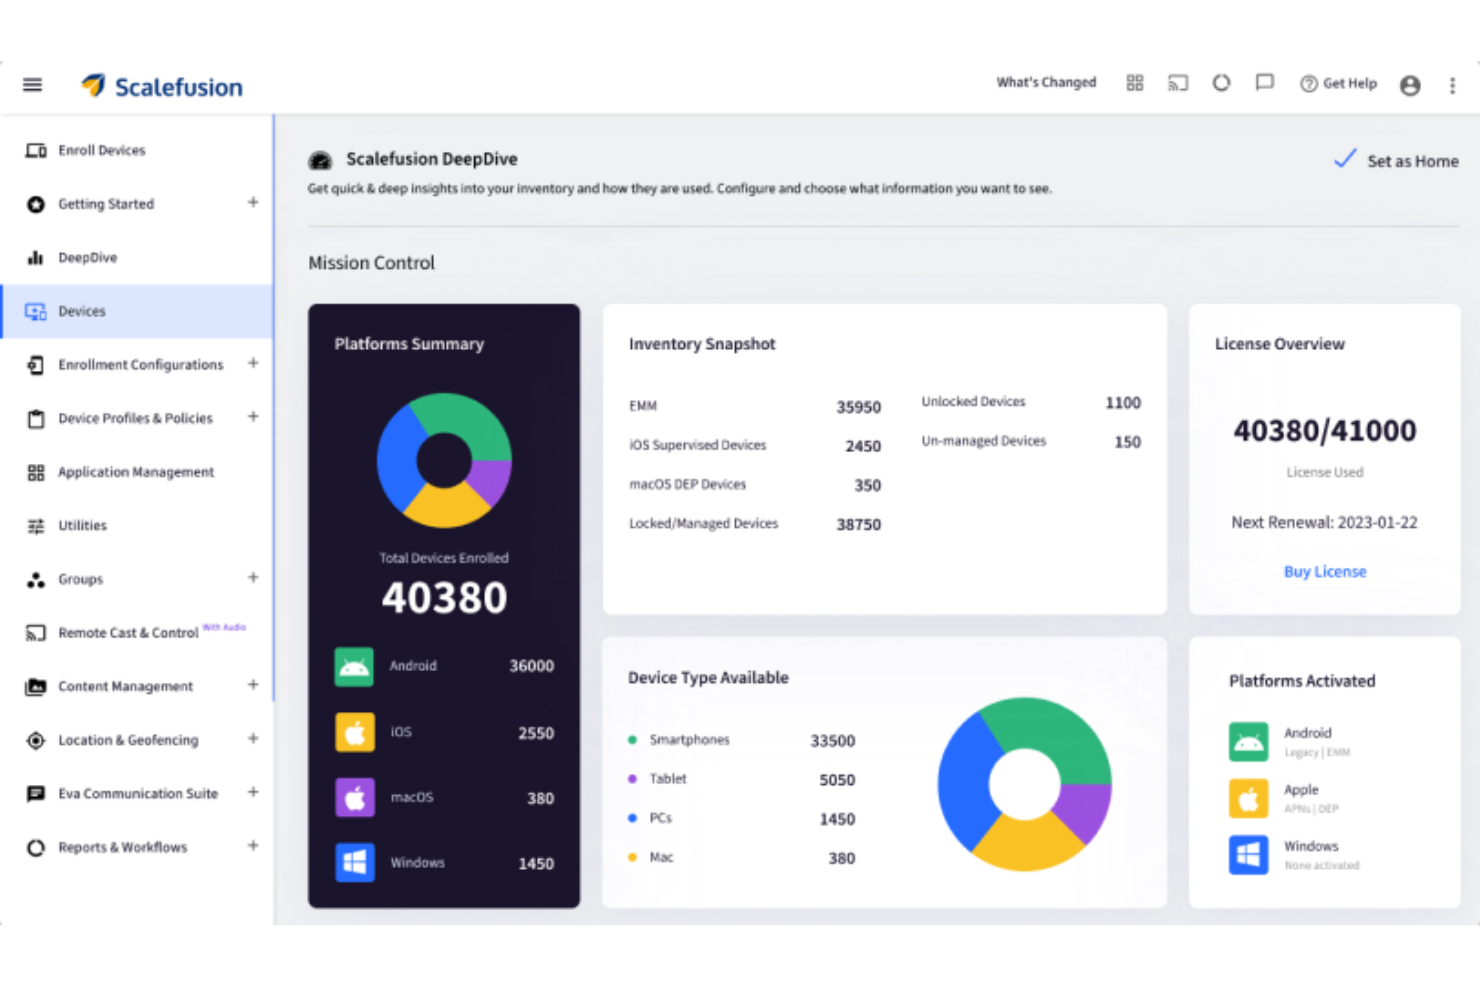
Scalefusion är en enhetlig lösning för hantering av mobila enheter och slutpunkter som erbjuder ett brett utbud av funktioner för hantering av enheter och användare, inklusive platsspårning, applikationshantering, geofencing och mycket mer. Plattformen har ett användarvänligt gränssnitt och flexibla implementeringsalternativ för företag av alla storlekar.
Varför jag valde Scalefusion: Jag valde Scalefusion för dess funktioner för hantering av slutpunkter med flera operativsystem. Plattformen gör det möjligt för företag att hantera och skydda ett brett utbud av enheter, inklusive smarttelefoner, surfplattor, bärbara datorer och stationära datorer med olika operativsystem som iOS, Android, Windows och macOS. Den gör det möjligt för IT-administratörer att hantera detta varierade utbud av enheter från en enda instrumentpanel.
Scalefusions utmärkande funktioner och integrationer:
Funktioner hos Scalefusion som är särskilt användbara är dess funktioner för innehållshantering, som gör det möjligt för användare att hantera och distribuera innehåll på registrerade enheter, kontrollpunkter som ger insikter om den sträcka enheterna har färdats samt rollbaserad åtkomstkontroll. Den erbjuder även platsspårning i realtid, geofencing och rapporter om efterlevnad.
Integrationer omfattar Google Workspace, Google Maps, Google Drive, Okta, Azure AD, Office 365 AD, Samsung Knox, Lenovo, Kyocera, Jira, Freshservice, Janam och fler.
Pros and Cons
Pros:
- Detaljerad och finfördelad kontroll över enhetslåsning
- Enkel implementering och konfiguration
- API tillgängligt för anpassningar
Cons:
- Enstaka fördröjningar vid fjärrlåsning och fjärrupplåsning
- Meddelandefunktionen är inte tillgänglig offline
SuperOps
Bäst för automatiserad incidenthantering

SuperOps erbjuder en skräddarsydd plattform för IT-hantering för dem som söker slutpunktsskydd, särskilt attraktiv för leverantörer av hanterade tjänster (MSPs) och IT-team. Den tillgodoser behovet av förbättrad säkerhet och operativ effektivitet för olika enheter. Genom att konsolidera flera verktyg i en enda lösning hjälper SuperOps till att automatisera arbetsflöden och säkerställa efterlevnad, vilket gör plattformen till en värdefull tillgång för IT-proffs och tjänsteleverantörer.
Varför jag valde SuperOps
Jag valde SuperOps för dess fokus på enhetlig slutpunktshantering, vilket är avgörande för att upprätthålla säkerheten på olika enheter. Med den plattformsoberoende hanteringen av mobila enheter kan du säkerställa sömlös övervakning och skydd oavsett operativsystem. Dessutom bidrar plattformens automatiserade ärendehanteringssystem till snabb incidenthantering, en funktion som kan minska driftstopp avsevärt och förbättra säkerhetsåtgärderna.
SuperOps viktigaste funktioner
Utöver sina utmärkande funktioner erbjuder SuperOps flera andra funktioner:
- Styrning av programvara: Hanterar upptäckt, godkännande och borttagning av applikationer, vilket säkerställer efterlevnad och minskar säkerhetsrisker.
- Hantering av programuppdateringar: Tillhandahåller proaktiv hantering av programuppdateringar för Windows-enheter för att snabbt åtgärda sårbarheter.
- Hantering av servicedesk: Effektiviserar IT-supporten med automatiserad ärendehantering och servicearbetsflöden, vilket förbättrar svarstiderna.
- Tillgångshantering: Ger omfattande insyn i och kontroll över IT-tillgångar för att upprätthålla säkerhet och efterlevnad.
SuperOps-integrationer
Integrationerna omfattar Microsoft 365, Google Workspace, Slack, QuickBooks, Xero, FreshBooks, Stripe, PayPal, Zapier samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Enhetlig hantering av slutpunkter och tillgångar
- Stöd för enheter på flera plattformar
- Kraftfulla arbetsflödesverktyg med fokus på MSP:er
Cons:
- Inte en dedikerad antiviruslösning
- Hantering av programuppdateringar fokuserar på Windows
New Product Updates from SuperOps

SuperOps Improves Ticket Visibility, Dynamic Forms, and Dashboard Views
SuperOps introduces improvements to ticket visibility, dynamic forms, and dashboard visualizations. These updates help technicians manage customer conversations, simplify ticket creation, and keep dashboard views consistent across teams. For more information, visit SuperOps' official site.
 .


För dem som söker en robust lösning för slutpunktsskydd erbjuder Heimdal ett övertygande alternativ som är utformat för att möta cybersäkerhetsbehoven inom olika branscher. Heimdal är utformat för verksamheter inom sektorer som hälso- och sjukvård, utbildning och offentlig förvaltning och erbjuder avancerade funktioner för att skydda kritisk infrastruktur och känsliga data. Genom att använda maskininlärning och beteendeanalys hanterar Heimdal komplexiteten hos moderna cyberhot och säkerställer att organisationer kan bedriva sin verksamhet tryggt och med förtroende.
Varför jag valde Heimdal
Jag valde Heimdal som ett utmärkt alternativ för slutpunktsskydd tack vare integrationen av antivirus- och brandväggsfunktioner av nästa generation, som erbjuder identifiering och blockering av hot i realtid. Funktionen för skydd mot ransomwarekryptering säkerställer att data förblir skyddade under attacker, vilket är avgörande i dagens hotbild. Dessutom erbjuder Heimdals system för identifiering och hantering av slutpunkter (EDR) kontinuerlig övervakning och snabba svar på potentiella hot, vilket gör det till en pålitlig partner för att upprätthålla cybersäkerheten.
Heimdals viktigaste funktioner
Utöver sina robusta antivirus- och EDR-lösningar erbjuder Heimdal flera andra funktioner som kan förbättra din strategi för slutpunktsskydd:
- Hotinformation: Den här funktionen erbjuder realtidsövervakning och automatiserad åtgärd av hot, vilket är avgörande för att ligga steget före nya hot.
- Hantering av korrigeringar och sårbarheter: Säkerställer att dina system alltid är uppdaterade och minskar risken för exploatering av kända sårbarheter.
- Hantering av privilegierad åtkomst: Kontrollerar och säkrar åtkomsten till känsliga system och minskar risken för interna hot.
- Förhindrande av dataförlust (DLP): Skyddar mot obehörig åtkomst och dataintrång och värnar känslig information.
Heimdals integrationer
Heimdal anger för närvarande inga inbyggda integrationer, men plattformen stöder anpassade API-baserade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på alla slutpunkter
- Stark identifiering av sårbarheter och hot
- Detaljerad överblick över tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Bäst för insyn och åtgärder i realtid

Inom skydd och hantering av slutpunkter erbjuder HCL BigFix en lösning med fokus på säkerhet, efterlevnad och kontroll. Den är utformad för IT-specialister och säkerhetsteam inom olika branscher och hanterar de kritiska utmaningarna med att upprätthålla efterlevnad och skydda slutpunkter mot sårbarheter. Genom att erbjuda en enhetlig plattform som integrerar tillgångsidentifiering, automatiserad patchning och övervakning av efterlevnad i realtid strävar HCL BigFix efter att förenkla hanteringen av slutpunkter och samtidigt säkerställa att era system förblir säkra och driftsatta.
Varför jag valde HCL BigFix
Jag valde HCL BigFix för dess unika insyn i realtid och automatiserade åtgärder, som är avgörande för alla strategier för skydd av slutpunkter. Plattformen utmärker sig genom automatiserad patchhantering, vilket håller era system uppdaterade och skyddade mot kända sårbarheter. Dessutom hjälper verktygen för övervakning av efterlevnad er att följa branschstandarder utan manuell övervakning. Dessa funktioner gör plattformen till ett tilltalande val för organisationer som prioriterar säkerhet och effektivitet vid hantering av sina IT-miljöer.
Viktiga funktioner i HCL BigFix
Utöver insyn och åtgärder i realtid erbjuder HCL BigFix:
- AI-styrd automatisering: Den här funktionen använder artificiell intelligens för att automatisera rutinuppgifter, minska manuella insatser och optimera IT-driften.
- Riskbaserad prioritering: Den hjälper teamet att fokusera på de mest kritiska sårbarheterna genom att bedöma och prioritera risker utifrån påverkan och sannolikhet.
- Enhetlig arbetsytehantering: Den här funktionen ger en integrerad överblick över alla slutpunkter och förenklar hanteringen i olika IT-miljöer.
- Intelligent automatisering av driftinstruktioner: Den erbjuder automatiserade arbetsflöden för vanliga IT-uppgifter, vilket förbättrar svarstiderna och minskar antalet fel.
HCL BigFix-integrationer
Integrationerna omfattar ServiceNow, Forescout, Resilient, Qradar, VMware ESXi, Google Cloud, AWS, Azure samt samarbeten med andra molntjänster.
Pros and Cons
Pros:
- Omfattande funktioner för tillgångsidentifiering och inventering
- Effektiv riskbaserad prioritering av sårbarheter
- Automatiserar patchhantering i olika operativsystem
Cons:
- Vissa användare rapporterar utmaningar med driftsättning och uppdateringar
- Kan vara resurskrävande på äldre system

Bäst för att skydda företagsdata i små och medelstora företag

Bitdefender GravityZone är en molnbaserad cybersäkerhetsapplikation för arbetsplatsenheter. Den skyddar mot virus, skadlig kod och andra hot.
Varför jag valde Bitdefender GravityZone: Jag valde Bitdefender GravityZone för dess starka säkerhet och användarvänliga hantering. Jag tyckte att det var ett utmärkt val av cybersäkerhetsverktyg för små och medelstora företag tack vare dess användarvänlighet, vilket gör att företag kan fokusera på kärnverksamheten utan behov av särskilda specialister.
Bitdefender GravityZones främsta funktioner och integrationer:
Funktioner som jag anser utmärker sig omfattar en enda användarvänlig plattform som stöder olika enheter, såsom stationära datorer, bärbara datorer och fysiska enheter. Den använder maskininlärning och beteendeanalys för avancerad hotidentifiering och kan användas via molnbaserade eller lokala administrationskonsoler.
Integrationer bygger på API-nycklar från Bitdefender GravityZone för att fungera och omfattar färdiga insticksprogram som Amazon AWS, Microsoft Active Directory och ConnectWise Automate, vilket ger kontroll över agentbaserade och agentlösa enheter.
Pros and Cons
Pros:
- Fungerar effektivt på enklare datorer
- Möjlighet att tilldela policyer för automatiserade distributioner med anpassade inställningar
- Detaljerad kontroll över säkerhetsinställningarna
Cons:
- Det kan ibland vara svårt att hitta e-postmeddelanden i karantän
- Nätverksskrivare blockeras som standard, vilket orsakar inledande svårigheter och frustration.


Apex One är en lösning för slutpunktssäkerhet som proaktivt skyddar mot sårbarheter genom att virtuellt korrigera dem. Den söker efter sårbarheter utifrån kriterier såsom allvarlighetsgrad och förteckningen över vanliga sårbarheter och exponeringar (CVE), och ger omfattande skydd för plattformar och enheter.
Varför jag valde Apex One: Jag valde Apex One eftersom lösningen använder djupgående skanning för att upptäcka skadlig kod, virus och andra hot på alla slutpunkter. Den samlar även in data från miljontals programhändelser för att identifiera och spåra potentiella risker, så att produkten och systemen hålls uppdaterade med de senaste cyberhoten.
Apex Ones utmärkande funktioner och integrationer:
Funktioner som jag fann användbara för slutpunktsskydd och skanning omfattar avancerade hotdetekteringstekniker som maskininlärning samt brusreducerande metoder som folkräkning och listning av säkra objekt. Denna kombination minimerar falska positiva resultat och förbättrar den övergripande säkerheten.
Integrationer består av inbyggda insticksprogram som förbättrar säkerhetsöverblick och funktionalitet. Några av de populära insticksprogrammen är IBM QRadar, Fortinet och Splunk.
Pros and Cons
Pros:
- Efter installation av Apex One-agenter kan användare utföra fullständiga skanningar och granska datorloggar
- Externa datorer får direkta uppdateringar från Apex One-servrar för skydd
- Modulen för beteendeövervakning avslutar misstänkta processer
Cons:
- Den grundläggande rapportfunktionen är okej men skulle kunna förbättras
- Det går inte att byta namn på slutpunktsagenter efter att de har tilldelats ett system

Bäst för att förebygga skadlig programvara och attacker i småföretag

Symantec Endpoint Protection är en säkerhetslösning för slutpunkter som är utformad för att skydda servrar och datorer mot skadlig programvara, hackare och andra hot. Den använder robust teknik, inklusive brandväggsskydd, för att säkerställa säkerheten och integriteten hos dina system.
Varför jag valde Symantec Endpoint Protection: Jag valde Symantec Endpoint Protection på grund av dess omfattande funktioner och säkerhetsåtgärder. Prisnivån, funktionerna och användarvänligheten gör lösningen till en utmärkt utgångspunkt för småföretagare som vill skydda sin teknikstack. Den inbyggda brandväggsfunktionen ger ett extra skyddslager.
Utmärkande funktioner och integrationer i Symantec Endpoint Protection:
Funktioner som jag tyckte var användbara i den här programvaran är brandväggsskydd, antiviruslösningar och integration med EDR-konsoler. Dessa funktioner samverkar för att hålla företag säkra genom att blockera obehörig åtkomst, försvara mot skadlig programvara och erbjuda avancerade funktioner för upptäckt och hantering.
Integrationer som Symantec använder är främst inbyggda och omfattar enhetlig hantering av slutpunkter (UEM), REST-API:er och enhetlig hantering av slutpunkter (UEM).
Pros and Cons
Pros:
- Ger ett robust skydd mot cybersäkerhetshot
- Erbjuder AI-vägledning för att skapa och distribuera policyer
- Använder avancerade mekanismer för att upptäcka hot
Cons:
- Sammanslagningen med Broadcom kan orsaka supportproblem för befintliga kunder.
- Kräver mycket systemresurser och kan orsaka avmattningar på äldre system


Kaspersky Business är en säkerhetsprogramvarulösning som skyddar organisationer genom hotidentifiering och förebyggande åtgärder samt konfigurationer för att minska angreppsytan. Den erbjuder funktioner som fil-, e-post- och webbskydd, maskininlärningsanalys samt kontroll över användningen av enheter, webben och applikationer.
Varför jag valde Kaspersky Business: Jag valde Kaspersky Business för dess anpassningsbara skydd. Dess robusta uppsättning verktyg kändes som ett bra alternativ för medelstora och växande företag. Med automatiserad hantering av sårbarheter och kryptering kan du proaktivt upptäcka och begränsa hot.
Kaspersky Business utmärkande funktioner & integrationer:
Funktioner som jag uppskattade mest omfattar ett flerskiktat skydd baserat på AI-algoritmer och hotanalys. Kasperskys AI automatiserar manuella uppgifter, vilket frigör dina säkerhetsteam så att de kan fokusera på kritiska uppgifter.
Integrationer omfattar inbyggda insticksprogram som ConnectWise Manage, Autotask, Tigerpaw och SolarWinds N-central.
Pros and Cons
Pros:
- Produktens licenskostnad är rimlig
- Kaspersky minskar avbrott med färre popup-fönster och säkerhetsaviseringar
- Bakgrundsskanningar och justeringar av systemet möjliggör ostört fokus för användaren
Cons:
- Kan ha prestandaproblem med resurskrävande applikationer
- Upptäcker och organiserar vanligtvis nya system men kan missa vissa tillägg
Övrig programvara för slutpunktssäkerhet
Här är några ytterligare alternativ för slutpunktssäkerhet som inte kom med i mitt urval, men som fortfarande är värda att undersöka:
- ESET Endpoint Protection
Bäst för att förhindra attacker med utpressningstrojaner
- Avast Small Business Solutions
Bäst för att skydda små företags slutpunkter
- SentinelOne Endpoint Protection
Bäst för att skydda dina kunders slutpunkter
- CrowdStrike Falcon Endpoint Protection Enterprise
Bäst för att försvara molnbaserade SaaS-slutpunkter
- Malwarebytes Endpoint Protection
Bästa lågkostnadsalternativet
- Trellix Endpoint Protection Platform
Bäst för att centralisera ditt cybersäkerhetsförsvar i molnet
- Heimdal Threat Protection Endpoint
Bäst för integrerat slutpunktsskydd
- Cynet 360
Bästa allt-i-ett-lösningen för slutpunkter
- Scalefusion OneIdP
Bäst för åtkomst till enheter med nolltillit


Relaterade programvarurecensioner
Om du fortfarande inte har hittat det du letar efter kan du ta en titt på dessa alternativa verktyg som vi har testat och utvärderat.
- Programvara för nätverksövervakning
- Programvara för serverövervakning
- SD-WAN-lösningar
- Verktyg för infrastrukturövervakning
- Paketanalysator
- Verktyg för programövervakning
Så utvärderar jag programvara för slutpunktssäkerhet
Jag bedömer verktyg för slutpunktssäkerhet i två lager: kärnfunktioner som ett verktyg måste ha för att kvalificera sig till listan, och särskiljande faktorer som spelar roll när ett SOC-team hanterar ett pågående intrång.
Kärnfunktioner (grundläggande krav för denna lista)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som listas nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Hotdetektering och förebyggande: Jag bedömer hur varje verktyg kombinerar signaturbaserad, beteendebaserad och AI-driven analys för att upptäcka hot som fillösa PowerShell-attacker och ransomwarevarianter av typen zero-day.
- EDR-funktioner: Här är djupet i verktygen för undersökning och respons viktigt, från telemetri på processnivå och tidslinjer för grundorsaker till isolering av värdar med ett klick under en pågående incident.
- Centraliserad hanteringskonsol: Jag letar efter en samlad vy där administratörer kan distribuera policyer, övervaka agenternas status och prioritera varningar för tusentals slutpunkter utan att behöva växla mellan olika verktyg.
- Stöd för slutpunkter med flera operativsystem: De flesta miljöer använder en blandning av Windows-arbetsstationer, macOS-bärbara datorer och Linux-servrar, så jag kontrollerar om agenten ger ett konsekvent skydd i alla tre miljöerna.
- Realtidsvarningar och rapportering: Här bedömer jag snabba varningar rangordnade efter allvarlighetsgrad samt rapporter redo för revision, särskilt fördefinierade mallar kopplade till ramverk som PCI-DSS eller ISO 27001.
- Enhets- och programstyrning: Jag undersöker hur detaljerat varje verktyg hanterar USB-begränsningar, policyer för kringutrustning samt tillåtelselistor eller blockeringslistor för program för att minska attackytan på hanterade enheter.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Automatiserade responsarbetsflöden är en viktig särskiljande faktor. När ransomware slår till klockan två på natten sparar ett verktyg som isolerar värden och avslutar processen utan en analytiker flera timmars skada. Hanterade detektionstjänster är också viktiga, särskilt för mindre IT-team utan SOC-täckning dygnet runt som behöver expertledd hotjakt. Jag väger även in integrerad hantering av sårbarheter och patchar. Ett verktyg som visar oimplementerade korrigeringar för CVE:er tillsammans med aktiva hot ger teamet en samlad bild av slutpunktsrisken.
Mer än funktioner
Integrationer påverkar hur väl ett verktyg för slutpunkter passar in i er tekniska miljö. Jag kontrollerar om det finns inbyggda anslutningar till SIEM-plattformar, SOAR-verktyg och identitetsleverantörer som Okta eller Azure AD, eftersom en frånkopplad agent skapar blinda fläckar under incidenthanteringen. Även distributionsarkitekturen väger tungt. Vissa team behöver en molnbaserad SaaS-modell, medan alternativ för miljöer utan anslutning till andra nätverk eller hybridmiljöer är viktiga för reglerade verksamheter. Jag utvärderar också hur transparent prissättningen är, särskilt om leverantörerna tydligt inkluderar EPP, EDR och MDR i paketen eller låser viktiga funktioner bakom tilläggsnivåer.
Så väljer du programvara för slutpunktssäkerhet
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Se till att programvaran kan växa med ditt företag. Den bör stödja fler enheter och användare när företaget expanderar, utan att prestandan försämras. |
| Integrationer | Se till att programvaran integreras med dina befintliga system (till exempel SIEM-, hotunderrättelse- och identitetshanteringsplattformar) för att undvika kompatibilitetsproblem. |
| Anpassningsbarhet | Leta efter programvara som låter dig justera säkerhetspolicyer, aviseringar och åtgärder för att matcha företagets specifika behov. |
| Användarvänlighet | Gränssnittet bör vara intuitivt och enkelt för ditt team att navigera i. Komplicerade konfigurationer eller svårfunna inställningar kan fördröja hanteringen av hot. |
| Budget | Ta hänsyn till den totala kostnaden, inklusive licensavgifter, kostnader per användare och ytterligare avgifter för support eller extrafunktioner. |
| Säkerhetsskydd | Leta efter funktioner som kryptering, multifaktorautentisering och övervakning av hot i realtid för att skydda känsliga data. |
| Hotdetektering och hantering | Se till att programvaran snabbt kan upptäcka och hantera hot. Aviseringar i realtid och automatiserade svar är idealiska. |
| Support och utbildning | Kontrollera om leverantören erbjuder utbildningsresurser, livesupport och hjälp med introduktionen för att säkerställa att ditt team snabbt kommer igång. |
Trender inom programvara för slutpunktssäkerhet
I min efterforskning samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av programvara för slutpunktssäkerhet. Här är några framväxande trender som jag håller ögonen på:
- AI-driven hotdetektering: Allt fler leverantörer använder maskininlärning och artificiell intelligens för att identifiera och hantera hot i realtid, vilket förbättrar träffsäkerheten och minskar antalet falska positiva resultat.
- Nolltillitsarkitektur: Leverantörer går mot nolltillitsmodeller där varje åtkomstförfrågan verifieras innan den beviljas, även inom interna nätverk.
- Utökad detektering och hantering (XDR): XDR-programvara integrerar data från flera säkerhetslager (slutpunkter, nätverk och moln) för att ge en mer enhetlig bild av hot.
- Hotjakt: Vissa lösningar erbjuder nu proaktiv hotjakt, där säkerhetsteam söker efter dolda hot i stället för att vänta på aviseringar.
- Beteendeanalys: Allt fler verktyg fokuserar på att analysera användares och enheters beteende för att upptäcka ovanlig aktivitet och förhindra insiderhot eller komprometterade autentiseringsuppgifter.
Vad är slutpunktssäkerhet?
Programvara för slutpunktssäkerhet skyddar enheter som bärbara datorer, servrar och mobiltelefoner mot hot som skadlig programvara, obehörig åtkomst och dataförlust. Dessa verktyg används av IT-team, säkerhetsanalytiker och systemadministratörer som behöver hålla enheter säkra och minska riskerna i en organisation.
Funktioner för hotdetektering, enhetsövervakning och policytillämpning hjälper till att upptäcka problem tidigt, hålla enheter kompatibla och minska risken för att en attack sprider sig. Sammantaget hjälper denna programvara team att upprätthålla säkrare enheter och en tryggare miljö.
Funktioner i programvara för slutpunktssäkerhet
När du väljer programvara för slutpunktssäkerhet bör du hålla utkik efter följande viktiga funktioner:
- Hotdetektering: Övervakar slutpunkter efter misstänkt aktivitet och potentiella säkerhetsintrång i realtid.
- Incidenthantering: Isolerar och hanterar säkerhetshot automatiskt för att förhindra ytterligare skador.
- Enhetskontroll: Låter dig styra vilka enheter som får åtkomst till nätverket för att förhindra obehörig åtkomst.
- Patchhantering: Identifierar och åtgärdar sårbarheter genom att installera säkerhetskorrigeringar automatiskt.
- Kryptering: Lösningar som VPN-programvara skyddar känsliga data på slutpunkter genom att kryptera dem både i vila och under överföring.
- Programkontroll: Begränsar vilka program som får köras på dina enheter för att minska risken för infektioner med skadlig programvara.
- Beteendeanalys: Spårar användares och enheters aktivitet för att upptäcka ovanliga mönster som kan tyda på ett säkerhetshot.
- Molnbaserad hantering: Låter dig övervaka och styra slutpunktssäkerheten från en centraliserad kontrollpanel.
- Hotunderrättelser: Använder globala hotdatabaser för att identifiera och skydda mot nya hot.
- Multifaktorautentisering: Lägger till ett extra säkerhetslager genom att kräva ytterligare verifiering utöver lösenord.
Fördelar med programvara för slutpunktssäkerhet
Implementering av programvara för slutpunktssäkerhet ger flera fördelar för ditt team och ditt företag. Här är några av dem:
- Förbättrad hotdetektering: Identifierar och reagerar på skadlig kod, ransomware och andra hot i realtid, vilket minskar risken för dataintrång.
- Bättre kontroll: Gör det möjligt att hantera och övervaka alla slutpunkter från en enda plattform, vilket förenklar säkerhetshanteringen.
- Minskad driftstoppstid: Snabb reaktion på hot minimerar systemavbrott och hjälper ditt team att förbli produktivt.
- Stöd för regelefterlevnad: Hjälper dig att uppfylla branschens säkerhetsstandarder genom att säkerställa att alla slutpunkter är korrekt skyddade och övervakade.
- Minskad risk för dataförlust: Krypterings- och säkerhetskopieringsfunktioner skyddar känsliga data även om en enhet utsätts för intrång.
- Förbättrat enhetsskydd: Kontrollerar vilka enheter som får åtkomst till ditt nätverk och blockerar obehöriga eller potentiellt riskfyllda anslutningar.
- Skalbarhet: Utökas enkelt när ditt företag växer, så att du kan lägga till nya slutpunkter utan att göra avkall på skyddet.
Kostnader och priser för säkerhetsprogramvara för slutpunkter
Att välja säkerhetsprogramvara för slutpunkter kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i säkerhetslösningar för slutpunkter:
Jämförelsetabell för abonnemang för säkerhetsprogramvara för slutpunkter
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotdetektering, begränsad enhetstäckning och minimal rapportering. |
| Privatabonnemang | $5-$25/user/month | Hotövervakning i realtid, skydd mot skadlig kod och programvara för e-postsäkerhet. |
| Företagsabonnemang | $25-$75/user/month | Verktyg för detektering och hantering av slutpunkter (EDR-verktyg), avancerad hotinformation, policytillämpning och rapportering. |
| Abonnemang för stora företag | $75-$150/user/month | AI-baserad hotdetektering, kundsupport dygnet runt, beteendeanalys, anpassad rapportering och nätverksintegrering. |
Vad händer härnäst?
nnOm du håller på att undersöka säkerhetsprogramvara för slutpunkter kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
nnDu fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kort lista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.
n