Vi hör talas om dataintrång dagligen, verkar det som. Men hur många vet egentligen vad termen betyder? Här är en enkel definition som du kan använda, med tillstånd av Israel Mazin, medgrundare, vd och styrelseordförande för Memcyco: ”Ett dataintrång är obehörig åtkomst till och hämtning av känslig, konfidentiell eller skyddad information.”
Det finns en anledning till att alla verkar prata om dataintrång: De har ökat stadigt, och 2023 innebar en märkbar ökning. Säkerhetsexperter och andra IT-proffs använder ett brett utbud av programvara och verktyg för cybersäkerhet för allt från säkerhetsriskbedömningar till begränsning av skador vid en incident.
I den här artikeln förklarar jag hur och varför dataintrång sker och vad CTO:er och andra teknikledare kan göra åt dem. Nu sätter vi igång.
Vad är ett dataintrång?
Här är ytterligare ett par tydliga definitioner av dataintrång:
- ”Ett dataintrång sker när konfidentiella, skyddade eller känsliga data nås, lämnas ut eller tas utan tillstånd”, säger Will Teevan, vd för Recast Software
- ”Ett dataintrång är obehörig åtkomst till och stöld, ändring, överföring eller försäljning av privata eller känsliga data till följd av en säkerhetsincident”, säger Andrew Kraut, senior forskningsingenjör på Permiso.
Dessa definitioner pekar på ett mönster: ett dataintrång innebär obehörig åtkomst till känslig information och efterföljande stöld eller annan obehörig användning av informationen.
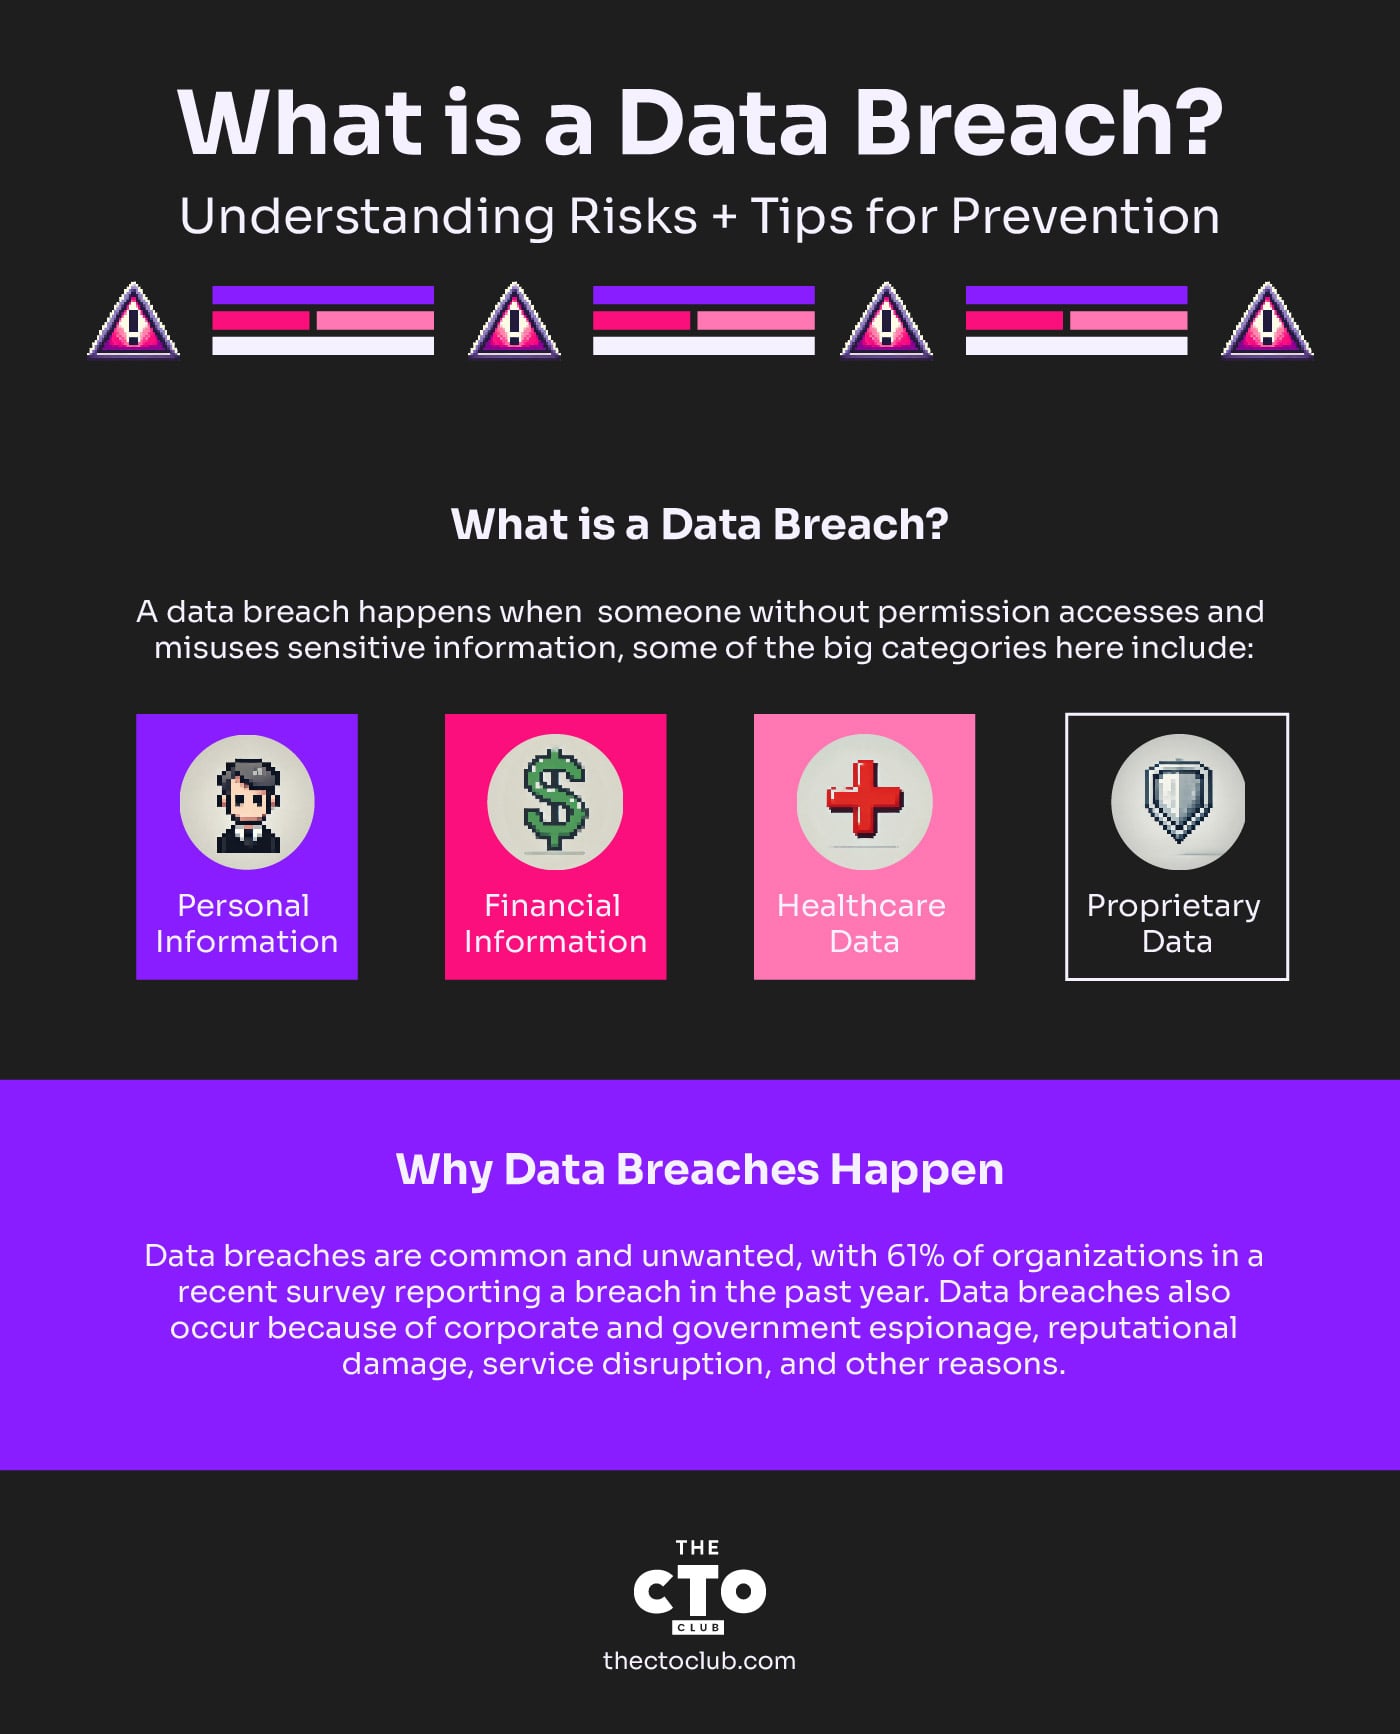
I princip kan all konfidentiell information – det vill säga information som inte annars är offentligt tillgänglig – betraktas som känslig i dag, men några av de viktigaste kategorierna är:
- Personuppgifter: Detta kan omfatta all personligt identifierbar information—även kallad PII—som ett företag samlar in om sina kunder, till exempel adresser, telefonnummer, körkortsnummer, passnummer, personnummer, födelsedatum med mera.
- Finansiell information: Detta omfattar vanligtvis bankkontonummer, kreditkortsnummer eller andra inloggningsuppgifter som hackare och cyberbrottslingar kan använda för att äventyra eller stjäla från en persons eller organisations finansiella konton.
- Hälsodata: Även om detta med rätta kan betraktas som ”personuppgifter” är hälsoinformation värd att nämna separat, eftersom branschen har blivit ett stort mål för cyberattacker och andra illvilliga aktörer som vill tjäna pengar på utpressningsprogram och andra angreppsvektorer.
- Företagsintern data: Detta omfattar ett företags privata eller företagsinterna information, från immateriella rättigheter till forsknings- och utvecklingsplaner, marknadsstrategier med mera.
Varför dataintrång sker
Du behöver inte vara CISO eller annan säkerhetsexpert för att förstå att dataintrång är dåliga nyheter. Ingen person eller organisation vill drabbas – ändå sker de regelbundet. I en undersökning som nyligen genomfördes av Teevans företag i samarbete med Ponemon Institute uppgav 61 % av de svarande att deras organisation hade utsatts för ett dataintrång under de föregående 12 månaderna.
Dessa data understryker cybersäkerhetshotens utbredda natur och det akuta behovet för företag att förstärka sitt försvar.
Varför är dataintrång så vanliga? Enkelt uttryckt: De fungerar. Cyberattacker och andra illvilliga aktörer har gjort cyberbrott till en lukrativ bransch i sig, utrustade med ett alltmer sofistikerat utbud av attackverktyg och tekniker för att angripa sina mål. Även om ekonomisk vinning är det vanligaste motivet är det inte det enda. Dataintrång sker också på grund av företags- och industrispionage, skadat anseende, driftstörningar och andra orsaker.
Det besvärliga är att cyberbrottslingar har råd att misslyckas – och det många gånger – medan deras mål vanligtvis inte har det.
”Angripare behöver bara lyckas en gång, men försvarare måste lyckas varje gång”, säger Kraut.


Hur dataintrång sker
En annan viktig anledning till att dataintrång sker är att det finns fler säkerhetsrisker och angreppsvektorer i vår alltmer digitala tidsålder än någonsin. ”Komplexiteten och sofistikeringen hos cyberhot utvecklas ständigt”, säger Teevan.
Generellt sett brukar dessa hot passa in i en eller flera av följande kategorier:
- Den mänskliga faktorn: Detta har länge varit en av de största grundorsakerna till dataintrång: Människor begår misstag. I ett säkerhetssammanhang kan det omfatta allt från användning (och återanvändning) av svaga lösenord till oavsiktlig felhantering av känsliga uppgifter, felkonfigurationer av molnkonton och mycket mer. Även något så ”enkelt” som en borttappad telefon eller bärbar dator kan leda till en säkerhetsincident. Dessutom handlar det inte alltid om ett misstag – olika insiderhot kan leda till säkerhetsintrång inom organisationen.
- Cyberattacker: Den här kategorin har vuxit enormt i omfattning och komplexitet över tid och omfattar en mängd olika skadliga verktyg och metoder som cyberangripare kan använda för att få obehörig åtkomst till en organisations uppgifter.
”Cyberattacker, såsom nätfiskeattacker, skadlig kod eller utpressningstrojaner, utnyttjar säkerhetsluckor för att få obehörig åtkomst till system”, säger Teevan.
Andra cyberattacker omfattar distribuerade överbelastningsattacker eller DDoS-attacker, attacker som syftar till att störa eller slå ut ett företags webbapplikationer samt kapning av molnkonton.
- System- och säkerhetsbrister: Slutligen finns det mängder av potentiella sårbarheter – ibland som ett resultat av initiala mänskliga misstag – i ett företags IT- och affärssystem. Det omfattar exempelvis ouppdaterad eller på annat sätt föråldrad programvara, felkonfigurerade moln- eller SaaS-konton eller otillräckliga verktyg, processer och policyer för att minimera säkerhetsrisker och hantera incidenter.
Anmärkningsvärda dataintrång
Var ska vi börja? Bara under det senaste decenniet eller så skulle man kunna fylla en bok med anmärkningsvärda dataintrång. Allvarligt talat: en Wikipedia-lista över dataintrång läser som en namnlista över stora företag och myndigheter och innehåller fler än 460 referenser.
Här är några exempel på anmärkningsvärda dataintrång:
- År 2013 hackades webbföretaget Yahoo i vad som nu ofta beskrivs som det största dataintrånget någonsin. Senare avslöjades att alla 3 miljarder av Yahoos användarkonton hade komprometterats i attacken.
- År 2009 rapporterade Wired att National Archives and Records Administration utredde ett potentiellt intrång i personuppgifter om tiotals miljoner amerikanska militärveteraner. Orsaken? En defekt hårddisk som skickades tillbaka till en leverantör utan att dess data först hade raderats på rätt sätt.
- I slutet av 2022 fick speltillverkaren Activision vissa spel- och medarbetaruppgifter stulna efter att en medarbetare föll offer för en nätfiskebedrägeri.
- I slutet av 2023 fick cyberangripare tillgång till personuppgifterna för omkring 6,9 miljoner kunder hos släktforsknings- och härkomstwebbplatsen 23andMe – ett betydligt större antal än vad som först rapporterades.
Har du ett konto? Logga in
Vikten av att upptäcka dataintrång tidigt
Om man granskar även en kort historik över dataintrång framträder ett mönster: Även om inget dataintrång någonsin är ”bra” (åtminstone inte om man inte är angriparen), visar det sig att många blir mycket värre än de behöver bli eftersom de antingen förblev oupptäckta eller orapporterade under för lång tid.
Dessutom orsakar vissa organisationer betydligt större skada än det ursprungliga intrånget genom att försöka sopa det under mattan i stället för att i rätt tid utfärda en lämplig underrättelse om intrånget till de berörda parterna.
Att snabbt upptäcka och hantera intrång är avgörande för att minimera deras konsekvenser. Detta ligger bakom säkerhetsprinciper som ”utgå från att ett intrång har skett”, där man utgår från att incidenter är oundvikliga och kan inträffa.
Ett liknande tankesätt genomsyrar flera koncept och strategier inom modern datasäkerhet, till exempel nolltillit och principen om minsta privilegium – säkerhetsincidenter är givna, så därför är det viktigt att säkerställa att funktionerna för upptäckt, försvar och incidenthantering är så starka som möjligt.
Dataintrångens påverkan på SaaS-företag
Även om detta gäller företag av alla former och storlekar är det särskilt viktigt för SaaS-företag, vars hela verksamhet bygger på förtroende för företagets digitala produkter och tjänster. Dataintrång i SaaS-företag får flera negativa konsekvenser när de förblir oupptäckta eller inte hanteras korrekt efteråt, bland annat:
- Ekonomiska förluster
- Skadat anseende
- Konsekvenser för efterlevnaden av lagar och regler
Även om ekonomiska förluster kan verka mest konkreta kan konsekvenser som skadat anseende vara mycket mer långvariga, med tanke på det digitala förtroende som krävs för framgång inom både B2B- och B2C-SaaS-verksamheter.
Förebyggande och begränsning av dataintrång
Utmaningarna här är lika tydliga som de är många. Varje organisation som sticker det bildliga huvudet i sanden när det gäller datasäkerhet bjuder i praktiken in till ett intrång.
Så vad bör vi göra åt saken? Experter rekommenderar olika bästa praxis och verktyg för datasäkerhet.

Branschinsikt
”För att förhindra och begränsa dataintrång är det avgörande att upprätthålla uppdaterade säkerhetsåtgärder, genomföra regelbunden utbildning av medarbetare i dataskydd, använda starka krypteringsmetoder och kontinuerligt övervaka systemen efter ovanlig aktivitet”, säger Mazin från Memcyco.
Bästa praxis för datasäkerhet: 6 principer
1. Bedöm och stärk din cybersäkerhetsnivå: ”Börja med att utvärdera dina nuvarande cybersäkerhetsåtgärder”, säger Teevan. ”Använd verktyg som hjälper till att kvantifiera potentiella risker och ger insikter i sårbarheter i systemen och föråldrade program.”
2. Patcha, patcha, patcha: Noggrann hantering av programfixar är en nyckel till att minimera systemsårbarheter och minska antalet kända och okända (så kallade ”zero-day”) sårbarheter som angripare kan utnyttja.
”Att automatisera patchningen av operativsystem och program är avgörande, eftersom automatisering möjliggör snabb patchning och avsevärt minskar sårbarhetsfönstret”, säger Teevan.
3. Prioritera insyn i och kontroll över dina miljöer: Det finns en allmän sanning inom IT-säkerhet: du kan inte skydda det du inte kan se – illasinnade aktörer trivs i mörkret, vilket inom IT innebär de delar av en organisations system som organisationen själv inte känner till eller kan se.
Detta omfattar användning av verktyg för övervakning av darknet efter komprometterade data, där stulen information ofta säljs och byts.
”Att få en heltäckande överblick över maskin- och programvarulandskapet är avgörande för välgrundade beslut och effektiv riskbedömning”, säger Teevan.
”Den ökade insynen i IT-miljöerna gör det möjligt för organisationer att identifiera sårbarheter, övervaka systemets hälsa och säkerställa att alla tillgångar är uppdaterade och skyddade mot potentiella hot.”
Utöver insyn och övervakning i realtid behöver du också ett ”pappersspår” för att stödja granskningar och få en detaljerad förståelse av säkerhetsincidenter när det behövs.
Kraut från Permiso rekommenderar loggning av dataåtkomst: ”Utöver regulatoriska krav är loggning av dataåtkomst ett utmärkt sätt att verifiera att rätt personer får åtkomst till (eller nekas åtkomst till) rätt data.”
4. Var klok när det gäller användarbehörigheter: Mänskliga misstag kommer alltid att förekomma, men du kan hantera dem genom att helt enkelt begränsa människors åtkomst till data och system till det de behöver för att utföra sitt arbete – inget mer.
”Överdrivna administratörsrättigheter bjuder in till angrepp”, säger Teevan. ”Begränsa användarnas åtkomst till nödvändiga funktioner för att minska risken för obehöriga åtgärder som kan äventyra säkerheten.”
Kraut rekommenderar att sådana dataskyddsstrategier införs så tidigt som möjligt: ”Bygg in dataskyddsstrategier från början: Om era ingenjörer inte kan komma åt konfidentiella data på grund av tekniska kontroller är det ett gott tecken på att angripare inte heller kan göra det. Dessa kontroller är inte enkla att införa efter att data har skapats."
På samma sätt kräver och främjar begränsning av mänskliga misstag som grundorsak till dataläckor starka lösenord och verktyg som multifaktorautentisering.
5. Anamma ett människocentrerat cybersäkerhetsperspektiv: Behandla inte den mänskliga faktorn som en svaghet – människor bör vara en viktig del av din styrka.
”Utveckla en skräddarsydd utbildningsplan för cybersäkerhet och genomför regelbundna simuleringar för att testa medarbetarnas beredskap”, föreslår Kraut. Denna proaktiva strategi bidrar till att minska risken som mänskliga misstag medför, vilket är en betydande faktor vid dataintrång.
Kraut föreslår också en annan människocentrerad metod här: ”Kontrollera varandras arbete: Alla branscher kan dra nytta av denna metod”, säger han. ”Kommersiella flygbolag har två piloter som kontrollerar varandra.
Bergsklättrare använder flera förankringar. Säkerhetsingenjörer kan använda kod- och arkitekturgranskningar för att upptäcka förbiseenden innan produktion.”
6. Genomför regelbundna cyberriskbedömningar: Formella riskbedömningar bidrar till att identifiera och prioritera sårbarheter. Att använda expertis från tredje part kan ge ett opartiskt perspektiv och förbättra effektiviteten i din cybersäkerhetsstrategi.
Verktyg för att förhindra dataintrång
Dataintrång kan drabba vilken organisation som helst, men med rätt verktyg och teknik kan du avsevärt minska risken.
Här är viktiga kategorier av verktyg som hjälper till att skydda känsliga data och upptäcka hot innan de utvecklas till fullskaliga incidenter:
1. Verktyg för förhindrande av dataförlust (DLP)
DLP-verktyg är utformade för att förhindra obehörig åtkomst till eller överföring av känsliga data. Dessa verktyg övervakar och kontrollerar data under överföring (som e-post och filöverföringar), vilande data (lagrade data) och data i användning (data som bearbetas).
DLP-system identifierar automatiskt känslig information, som kreditkortsnummer eller immateriella rättigheter, och tillämpar säkerhetspolicyer för att förhindra läckor.
- Rekommenderade verktyg: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Krypteringsverktyg
Kryptering är ett av de mest effektiva sätten att skydda data från att komprometteras. Genom att kryptera känsliga data förblir de oläsliga även om de fångas upp eller nås utan behörighet. Moderna krypteringsverktyg kan skydda vilande data, data under överföring och data på enheter som bärbara datorer och mobiltelefoner.
- Rekommenderade verktyg: BitLocker, VeraCrypt, AxCrypt
3. System för intrångsdetektering och -förebyggande (IDPS)
IDPS-verktyg hjälper till att upptäcka och förhindra misstänkta aktiviteter i nätverket som kan tyda på ett dataintrång. Dessa system övervakar trafiken efter ovanliga mönster och kan blockera attacker i realtid, vilket stoppar ett dataintrång innan det inträffar. De ger också varningar om potentiella hot, så att teamet snabbt kan agera.
- Rekommenderade verktyg: Snort, Suricata, Cisco Firepower
4. Multifaktorautentisering (MFA)
MFA lägger till ett extra säkerhetslager genom att kräva att användare verifierar sin identitet på flera sätt, till exempel med ett lösenord och en engångskod som skickas till deras telefon. Även om lösenord äventyras gör MFA det betydligt svårare för angripare att få obehörig åtkomst till system eller data.
- Rekommenderade verktyg: Duo Security, Google Authenticator, Okta
5. Verktyg för sårbarhetsskanning och -hantering
Sårbarhetsskannrar identifierar svagheter i nätverket, systemen och programvaran som angripare kan utnyttja. Genom att regelbundet söka efter sårbarheter kan du åtgärda säkerhetsluckor innan de utnyttjas i ett dataintrång. Plattformar för sårbarhetshantering erbjuder också rekommendationer om korrigeringar för att proaktivt åtgärda dessa problem.
- Rekommenderade verktyg: Nessus, Qualys, OpenVAS
More Articles
6. Verktyg för säkerhetsinformations- och händelsehantering (SIEM)
SIEM-verktyg samlar in och analyserar säkerhetshändelser samt varnar om dem i realtid, vilket hjälper teamet att snabbare reagera på potentiella hot. Genom att korrelera data från olika källor, till exempel brandväggar, servrar och applikationer, ger SIEM-system en helhetsbild av säkerhetsläget och hjälper till att upptäcka potentiella dataintrång tidigt.
- Rekommenderade verktyg: Splunk, LogRhythm, IBM QRadar
7. Plattformar för slutpunktsskydd (EPP)
Slutpunkter som bärbara datorer, smarttelefoner och IoT-enheter är främsta mål för angripare. EPP-verktyg skyddar dessa enheter genom att förhindra infektioner med skadlig kod, utpressningsattacker och obehörig åtkomst.
Vissa avancerade plattformar har också funktioner som detektering och hantering av hot på slutpunkter (EDR) för hotjakt och åtgärder i realtid.
- Rekommenderade verktyg: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Genom att använda en kombination av dessa verktyg säkerställer du att organisationen har en flerskiktad försvarsstrategi, vilket gör det svårare för angripare att ta sig in i systemen.
Från kryptering och DLP till IDPS och SIEM kan implementeringen av dessa tekniker ge det säkerhetsramverk som krävs för att skydda data mot potentiella dataintrång.
Slutsatsen
Dataintrång är ett hot som bara blir värre. Den goda nyheten är dock att rätt kombination av tekniska verktyg, proaktiva strategier och ett starkt tekniskt ledarskap kan minimera riskerna och säkerställa ett snabbt svar och en snabb lösning när säkerhetsincidenter inträffar.
Hur arbetar du med datasäkerhet? Glöm inte att prenumerera på The CTO Clubs nyhetsbrev för fler branschnyheter och diskussioner!