

10 bästa cybersäkerhetslösningarna granskade 2026

Kortlista över de bästa cybersäkerhetslösningarna


I dagens digitala landskap är det viktigare än någonsin att skydda dina data och system. Cybersäkerhetshoten utvecklas hela tiden, vilket gör det svårt att hålla jämna steg. Du behöver tillförlitliga lösningar som skyddar utan att komplicera ditt arbetsflöde.
Jag har ägnat flera år åt att testa och recensera programvara, och jag vet vad som fungerar. Enligt min erfarenhet kan rätt cybersäkerhetsverktyg göra stor skillnad för teamets effektivitet och sinnesro.
I den här artikeln delar jag med mig av mina främsta val bland cybersäkerhetslösningar. Du får en opartisk genomgång av varje alternativ med fokus på det som verkligen spelar roll: effektivitet, användarvänlighet och värde. Låt oss hitta det bästa alternativet för dina behov.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa cybersäkerhetslösningarna
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda cybersäkerhetslösningar för att hjälpa dig hitta det bästa alternativet för din budget och verksamhet.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för enhetlig EDR och hotinformation | Gratis provperiod tillgänglig | Från $59.99/enhet (faktureras årligen) | Website | |
| 2 | Bäst för DDoS-skydd | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för AI-driven detektering av utpressningstrojaner | Gratis demonstration tillgänglig | Från $179.99/slutpunkt (faktureras årsvis) | Website | |
| 4 | Bäst för efterlevnadstestning | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad (faktureras årsvis) | Website | |
| 5 | Bäst för integrerade säkerhetskontroller | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för skydd mot API-attacker | 30 dagars kostnadsfri provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 7 | Bäst för applikationskontroll med nolltillit | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 8 | Bäst för myndighetslösningar | Ej tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för globalt DDoS-skydd och försvar av attackytan | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 10 | Bästa hanterade SOC för små team | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av de bästa cybersäkerhetslösningarna
Nedan hittar du mina detaljerade sammanfattningar av de bästa cybersäkerhetslösningarna som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för enhetlig EDR och hotinformation
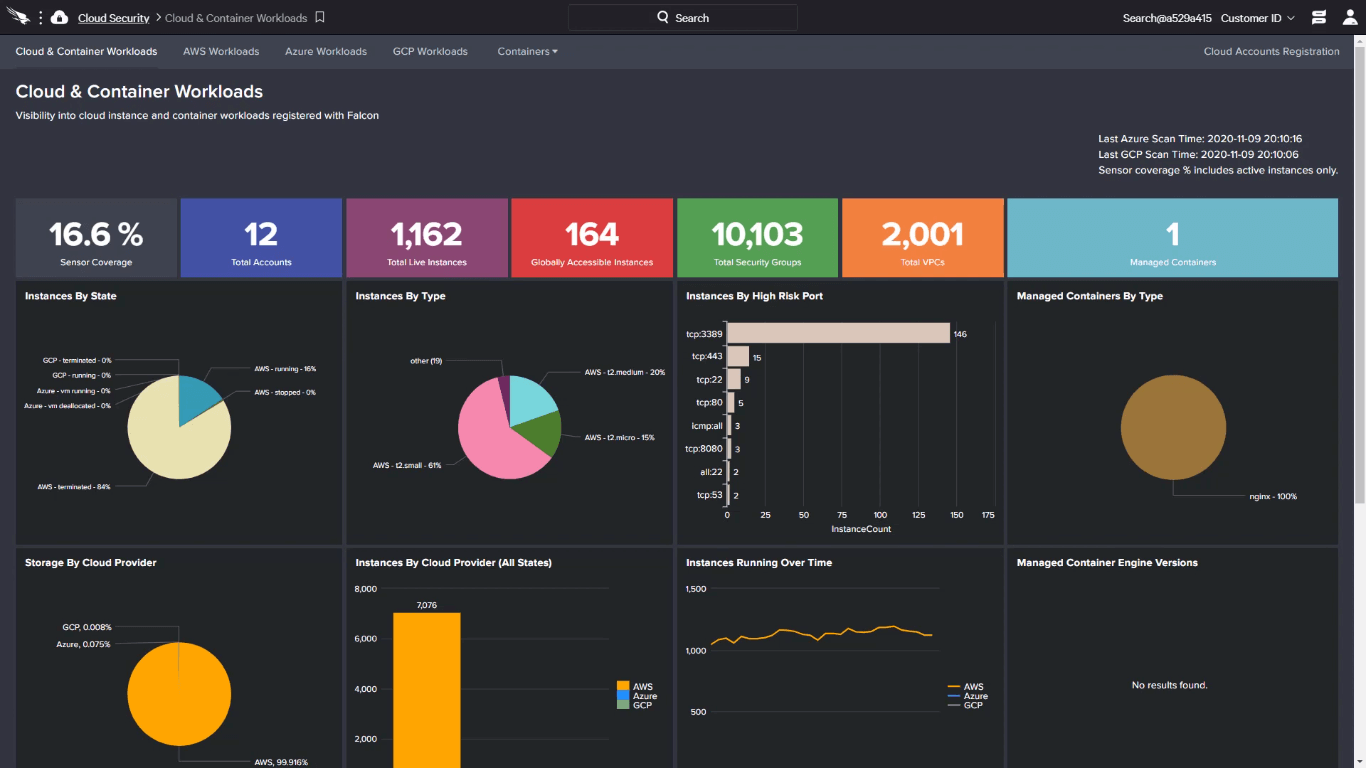
CrowdStrike Falcon levererar slutpunktssäkerhet genom en enda lättviktsagent och förenar nästa generations antivirus, EDR, hotjakt och skydd av molnarbetsbelastningar på en plattform.
Vem passar CrowdStrike Falcon bäst för?
CrowdStrike Falcon passar bra för medelstora till stora företag med säkerhetsteam som behöver centraliserad insyn i en distribuerad miljö med flera plattformar.
Varför jag valde CrowdStrike Falcon
Jag har tagit med CrowdStrike Falcon bland mina toppval eftersom det är en av få plattformar för slutpunktssäkerhet som verkligen förenar EDR och hotinformation i en enda agent, i stället för att koppla ihop dem i efterhand. Falcon Insight XDR korrelerar telemetri från slutpunkter med information om motståndare från CrowdStrikes team för motståndaroperationer, så identifieringar kommer med verklig kontext: vem angriparen är, vilka kända taktiker de använder och vad de sannolikt gör härnäst. Jag uppskattar också hur Falcons attackindikatorer (IOA) går längre än signaturmatchning för att upptäcka intrång utan skadlig kod, inklusive den typ av tekniker där angriparen använder legitima verktyg som förekommer i 82 % av identifieringarna under 2026, enligt CrowdStrikes egna hotdata.
Viktiga funktioner i CrowdStrike Falcon
- Falcon Prevent: En antivirusmodul av nästa generation (NGAV) som blockerar skadlig kod, utpressningstrojaner och fillösa attacker med hjälp av AI-baserade identifieringsmodeller som tränats på biljoner händelser.
- Falcon OverWatch: En hanterad hotjakttjänst som söker igenom din miljö dygnet runt för att upptäcka dolda intrång som automatiska identifieringar missar.
- Falcon Identity Protection: Övervakar identitetsbaserade hot i realtid och upptäcker autentiseringsuppgiftsbaserade attacker, privilegieeskalering och lateral förflyttning i Active Directory och Azure AD.
- Falcon Spotlight: En agentbaserad modul för sårbarhetshantering som identifierar utnyttjbara CVE:er på dina slutpunkter utan att separat skanningsinfrastruktur krävs.
Integrationer med CrowdStrike Falcon
CrowdStrike Falcon erbjuder över 460 integrationer på sin marknadsplats från mer än 240 partner, inklusive Splunk, ServiceNow, Okta, Zscaler, Palo Alto Networks, AWS, Google Cloud och verktyg i Microsofts ekosystem som Microsoft 365, Azure och Microsoft Entra ID. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Fullständig spårning av processkedjor för grundorsaksanalys
- Stark plattformsoberoende täckning för Linux, Windows och macOS
- MITRE ATT&CK-identifiering utan falska positiva resultat
Cons:
- Begränsad funktionalitet i nätverk som är isolerade från internet eller offline
- Saknar djupgående innehållsgranskning för DLP

Radware
Bäst för DDoS-skydd
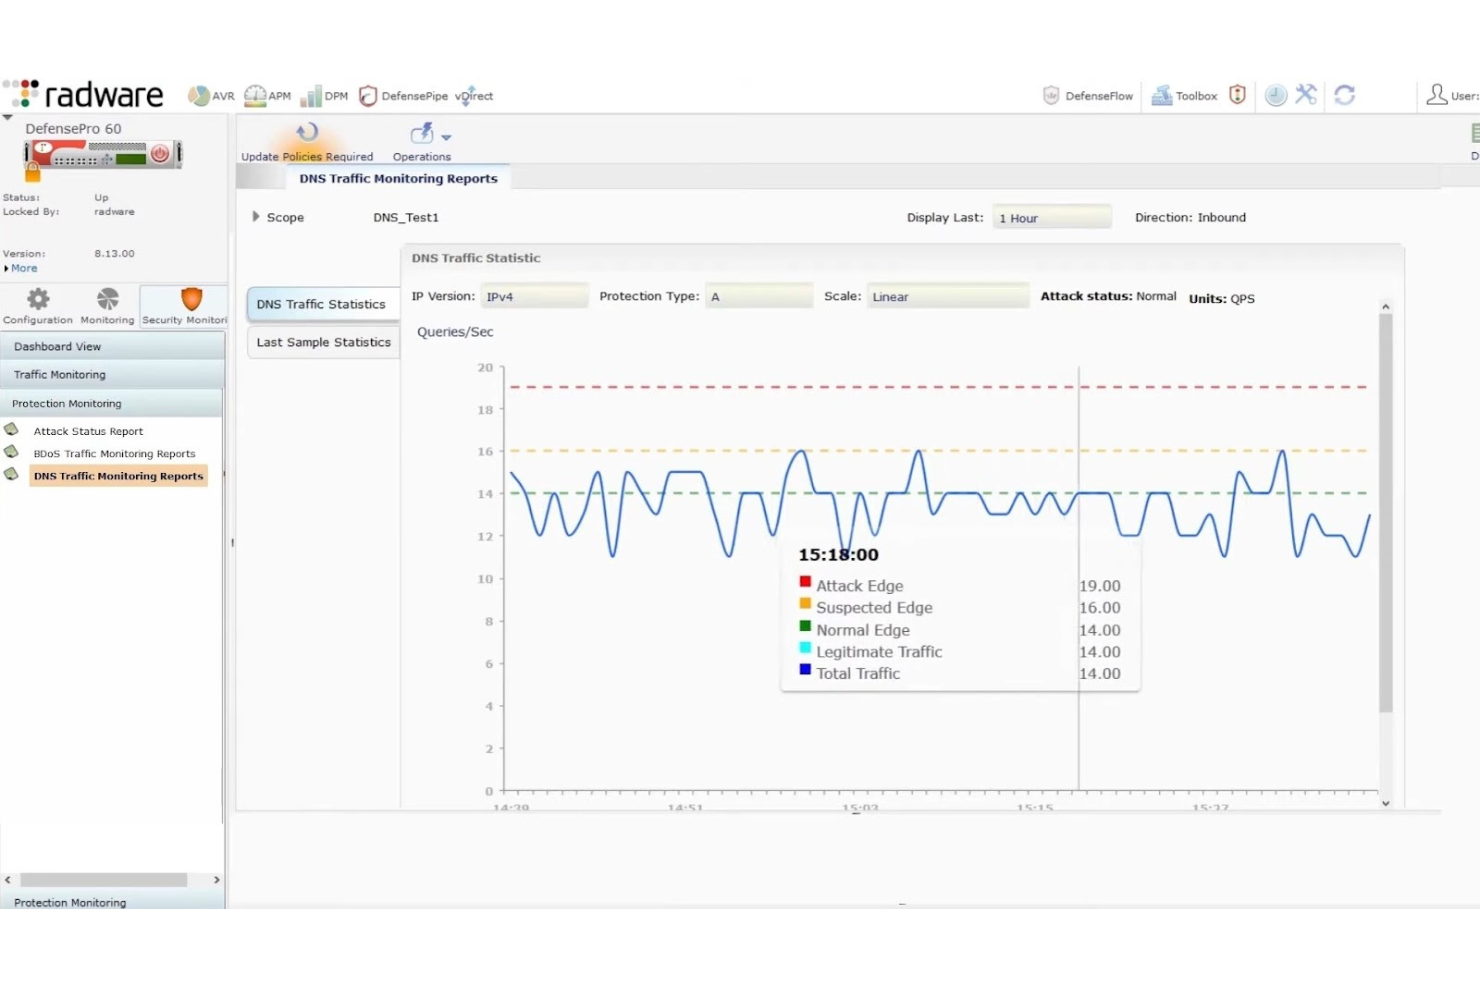
Radware är en cybersäkerhetslösning som specialiserar sig på DDoS-skydd och främst riktar sig till stora företag och tjänsteleverantörer. Den erbjuder avancerad hotdetektering och begränsning av hot för att skydda nätverk och applikationer. Radwares huvudfunktioner omfattar skydd mot cyberattacker och säkerställande av tjänstetillgänglighet.
Varför jag valde Radware: De exceptionella funktionerna för DDoS-skydd gör lösningen idealisk för organisationer som utsätts för frekventa cyberhot. Radwares hotinformation i realtid hjälper till att snabbt identifiera och begränsa attacker. Det hybrida DDoS-skyddet kombinerar lokalt installerade enheter med molnbaserad begränsning för heltäckande skydd. Förmågan att upprätthålla tjänstetillgängligheten under attacker säkerställer att verksamheten kan fortsätta utan avbrott.
Framträdande funktioner och integrationer:
Funktioner omfattar AI-baserad beteendedetektering för att skilja legitim trafik från skadlig trafik, automatiserad begränsning av attacker för att snabbt reagera på hot samt avancerat skydd mot SSL-attacker för att säkra kommunikation och infrastruktur.
Integrationer omfattar AWS, Microsoft Azure, Google Cloud, Splunk med flera.
Pros and Cons
Pros:
- Hotinformation i realtid
- Hybrida DDoS-skyddslösningar
- Effektiv botthantering
Cons:
- Rapporteringens detaljnivå i användargränssnittet kan kännas splittrad
- Policyjustering kräver expertis

Bäst för AI-driven detektering av utpressningstrojaner
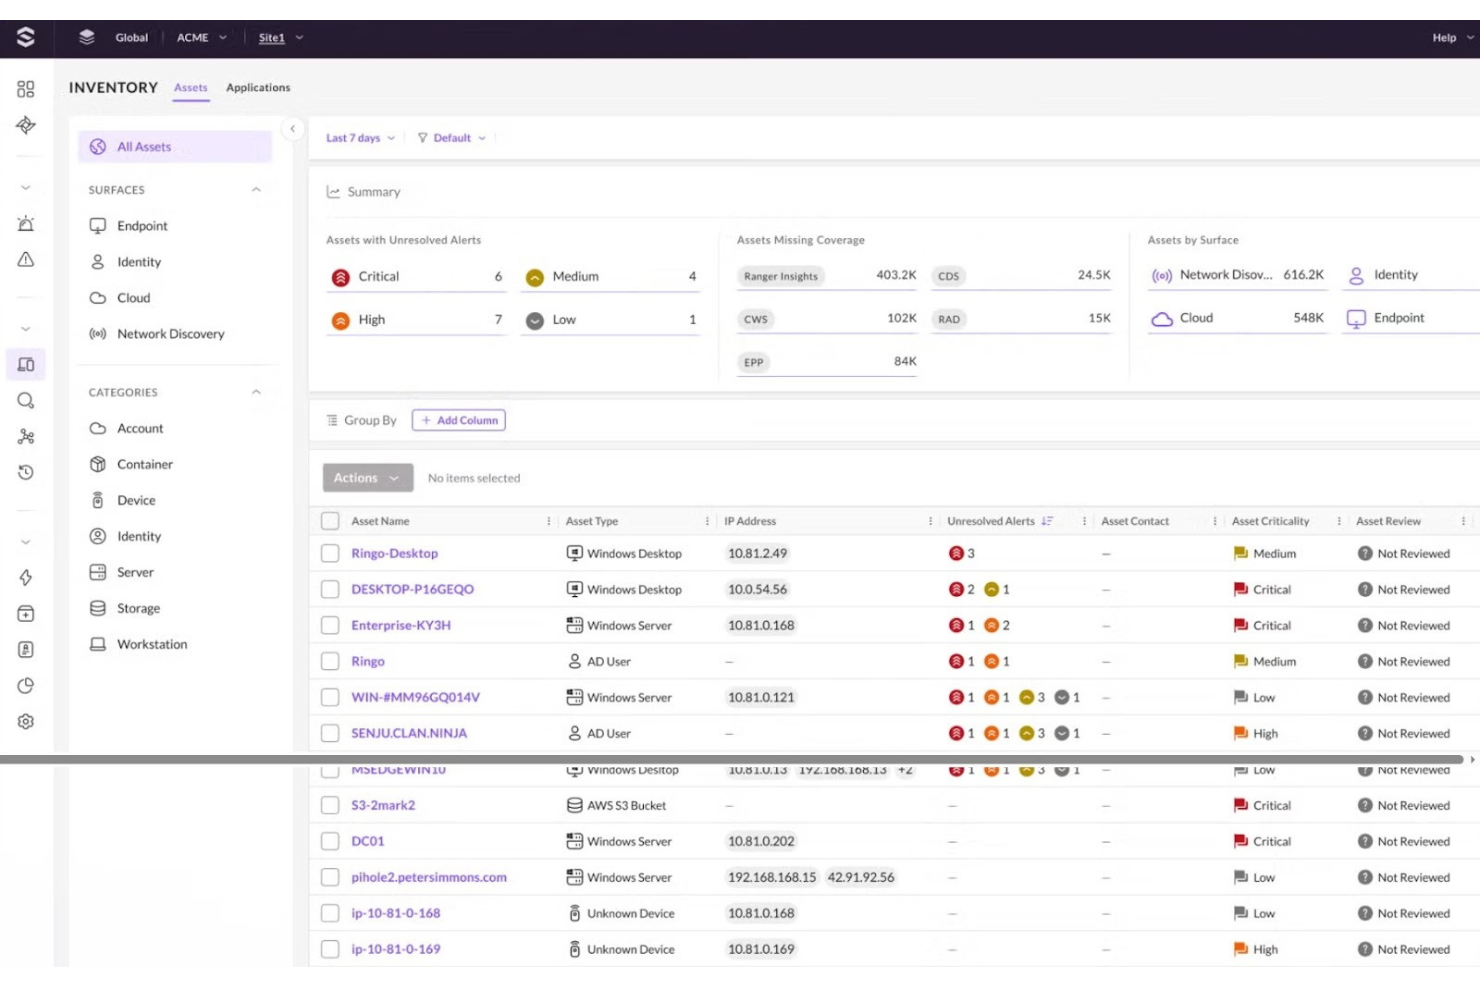
SentinelOne är en AI-driven cybersäkerhetsplattform som levererar utökad detektering och respons (XDR) över slutpunkter och främst betjänar stora företag inom sektorer som finans, hälso- och sjukvård samt utbildning. Den inkluderar inbyggda antivirusfunktioner och avancerat skydd mot skadlig programvara.
Varför jag valde SentinelOne: Det erbjuder AI-driven hothantering genom att upptäcka skadlig programvara, utpressningstrojaner, nolldagsattacker och interna hot. Singularity-plattformen integrerar olika säkerhetsfunktioner och generativ AI för att automatisera säkerhetsprocesser, vilket bidrar till att förbättra teamets effektivitet genom att minska manuella uppgifter.
Utmärkande funktioner och integrationer:
Funktioner inkluderar en molnbaserad plattform för applikationsskydd som ger heltäckande säkerhet, automatiserad incidenthantering för att minimera manuella insatser samt avancerad hotinformation som ger insikter om potentiella cyberhot.
Integrationer inkluderar AWS, IBM QRadar, Palo Alto Networks, Microsoft Azure, Google Cloud, Slack med flera.
Pros and Cons
Pros:
- Upptäcker och blockerar hot från skadlig programvara
- Starkt skydd mot utpressningstrojaner
- Generativa AI-operationer
Cons:
- Komplex initial konfiguration
- Återställningsfunktioner kräver noggrann policykonfiguration
Astra
Bäst för efterlevnadstestning

Astra är ett cybersäkerhetsverktyg utformat för penetrationstestning och sårbarhetsbedömning, främst använt av företag som behöver uppfylla efterlevnadsstandarder. Det hjälper till att identifiera säkerhetssvagheter och säkerställa att applikationer och nätverk är säkra. Astras huvudsakliga funktioner omfattar att upptäcka sårbarheter och tillhandahålla handlingsbara insikter för åtgärd.
Varför jag valde Astra: Fokuset på efterlevnadstestning gör verktyget idealiskt för företag som behöver följa lagstadgade standarder. Astra tillhandahåller detaljerade sårbarhetsrapporter som hjälper dig att förstå och åtgärda säkerhetsluckor.
Utmärkande funktioner och integrationer:
Funktioner omfattar kontinuerlig sårbarhetsskanning för att hålla dina system säkra, detaljerad rapportering för att identifiera och åtgärda problem samt en intuitiv instrumentpanel för enkel hantering av säkerhetsuppgifter.
Integrationer omfattar Slack, Jira, GitHub, Bitbucket, GitLab med flera.
Pros and Cons
Pros:
- Effektiv efterlevnadstestning
- Intuitiv hanteringsinstrumentpanel
- Handlingsbara insikter för åtgärder
Cons:
- Schemaläggning av penetrationstester kan fördröja brådskande skanningar
- Budgetar för små och medelstora företag kan uppleva prissättningen som begränsande

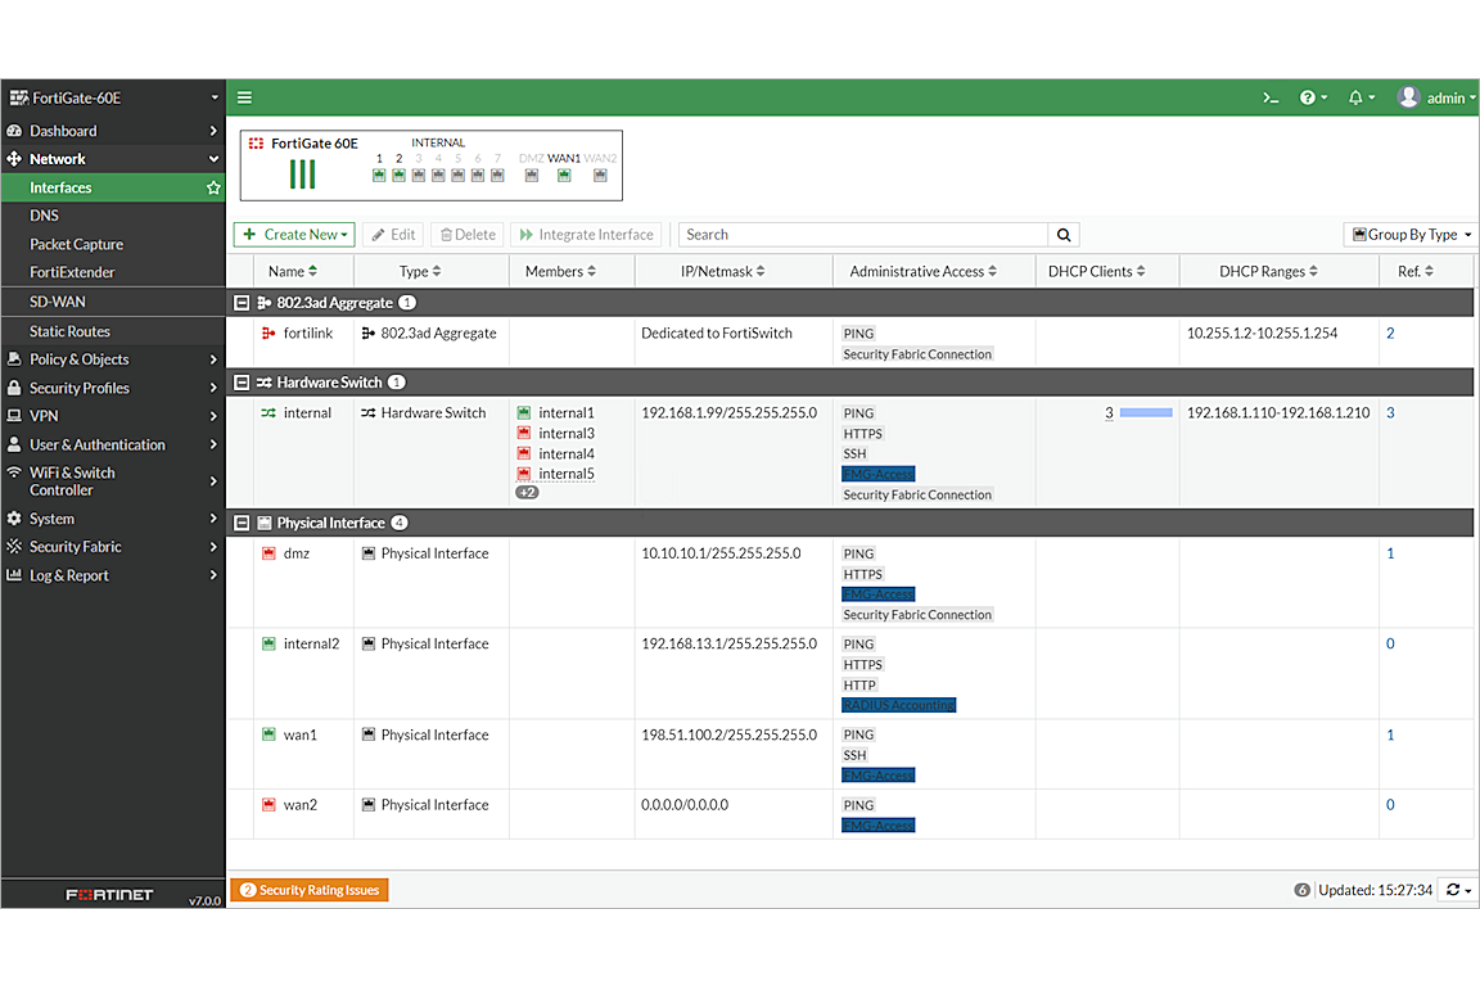
Fortinet är en cybersäkerhetslösning som tillhandahåller integrerade säkerhetstjänster genom sitt Fortinet Security Fabric och riktar sig till företag, tjänsteleverantörer och medelstora organisationer. Fokus ligger på att skydda nätverk, applikationer och data med sitt breda utbud av säkerhetsprodukter. Fortinets viktigaste funktioner omfattar hotskydd, säker nätverksanslutning och slutpunktssäkerhet.
Varför jag valde Fortinet: Den integrerade säkerhetsstrategin gör lösningen idealisk för företag som behöver en enhetlig strategi. Fortinets Security Fabric-arkitektur kopplar samman olika säkerhetsverktyg för att förbättra synligheten över hot och samordningen av verksamheten. FortiGate-brandväggarna erbjuder avancerat hotskydd och säker nätverksanslutning. Denna heltäckande täckning hjälper ditt team att effektivt hantera säkerheten i hela nätverket.
Utmärkande funktioner och integrationer:
Funktioner omfattar avancerade brandväggar för att blockera skadlig aktivitet, säker SD-WAN för optimerad nätverksanslutning och slutpunktsskydd för att skydda enheter i nätverket.
Integrationer omfattar AWS, Microsoft, Google Cloud, IBM, Splunk, ServiceNow med flera.
Pros and Cons
Pros:
- Enhetlig säkerhetsplattform
- Effektiv nätverkshantering
- Omfattande slutpunktsskydd
Cons:
- Komplex licensstruktur
- Beroende av maskinvara för full funktionalitet

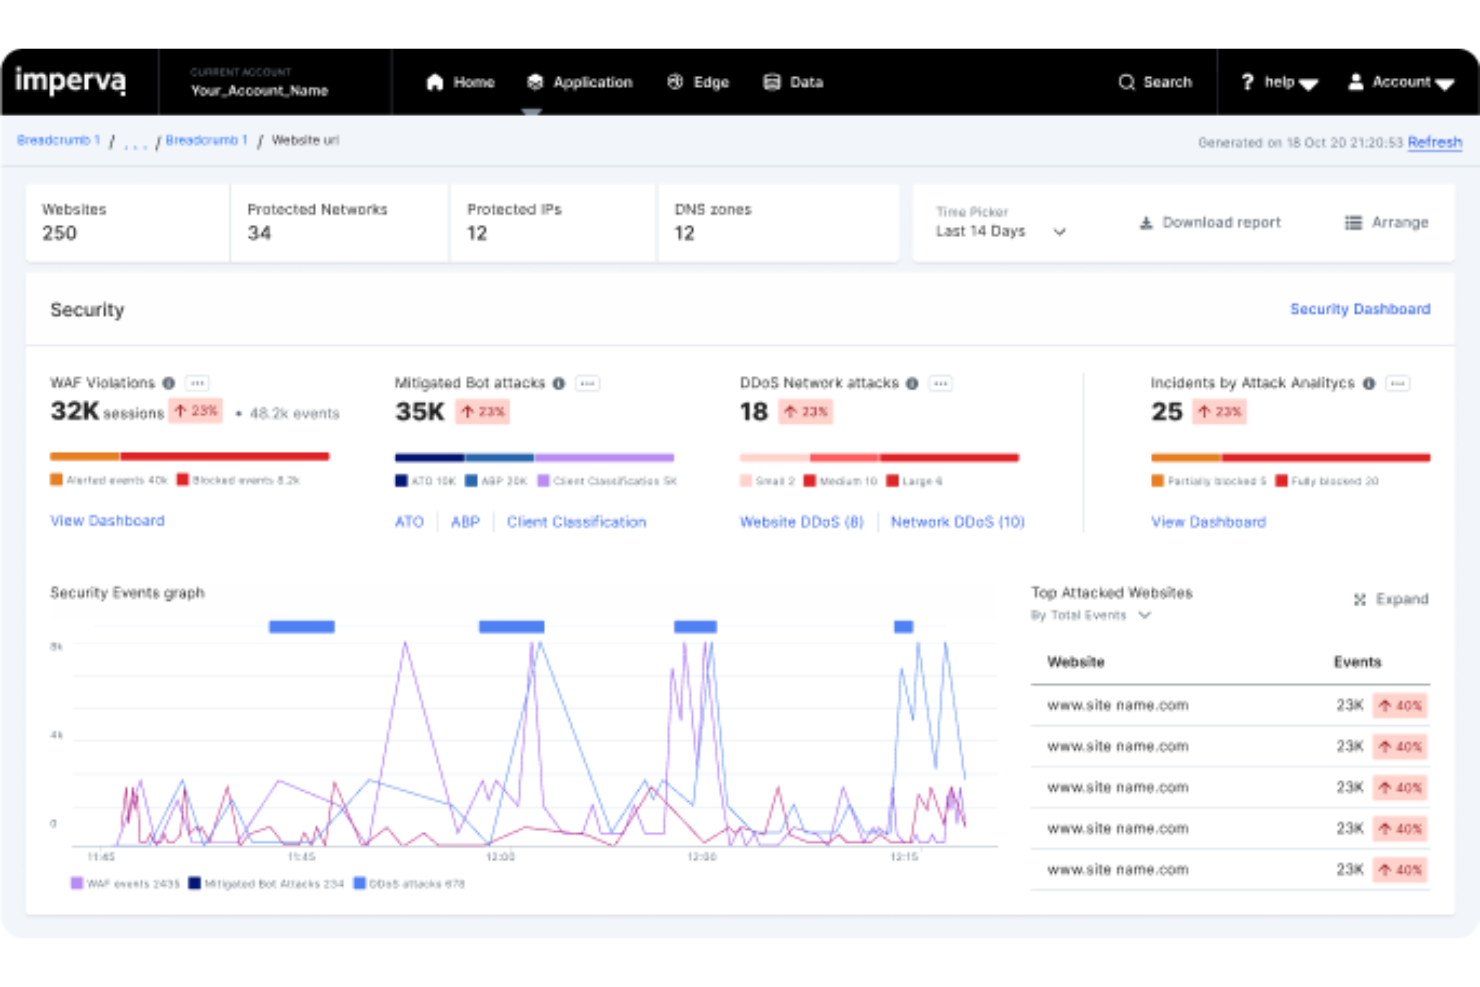
Imperva är en cybersäkerhetslösning som är utformad för att skydda applikationer och data i molnmiljöer mot externa hot. Den används i stor utsträckning av cybersäkerhetsföretag och säkerhetsteam som behöver skydda sina digitala tillgångar. Imperva uppmärksammas ofta i Gartner-rapporter för sitt ledarskap inom applikations- och datasäkerhet.
Varför jag valde Imperva: Den levererar verkligt skydd för känsliga data genom sin brandvägg för webbapplikationer (WAF), begränsning av distribuerade överbelastningsattacker (DDoS) och API-säkerhet. Impervas viktigaste funktioner skyddar data i moln- och hybridmiljöer. Plattformen integreras väl med SIEM-verktyg för centraliserad övervakning och hantering av hot.
Utmärkande funktioner och integrationer:
Funktioner omfattar avancerad hotanalys för insikter i realtid om potentiella risker, ett verktyg för analys av användarbeteende för att upptäcka interna hot samt automatiserade svar på säkerhetsincidenter för att minska manuella insatser.
Integrationer omfattar AWS, Microsoft Azure, Google Cloud, Splunk, CrowdStrike, IBM med flera.
Pros and Cons
Pros:
- Effektiv begränsning av DDoS-attacker
- Insikter om hot i realtid
- Automatiserade svar på incidenter
Cons:
- Begränsade anpassningsmöjligheter
- Hög kostnad för små företag

ThreatLocker är en cybersäkerhetslösning med fokus på applikationskontroll och slutpunktsskydd, främst avsedd för företag av alla storlekar, inklusive små och medelstora organisationer. Den hjälper till att hantera applikationsbehörigheter och förhindra att obehörig programvara körs. Huvudfunktionen är att förbättra säkerheten genom att säkerställa att endast godkända applikationer kan köras.
Varför jag valde ThreatLocker: Lösningen utmärker sig inom applikationskontroll, vilket gör den idealisk för företag som behöver strikta policyer för programanvändning. Den policybaserade metoden låter dig definiera vilka applikationer som är tillåtna. Funktionen för applikationsisolering separerar applikationer och minskar risken för dataintrång. Verktygets enkelhet och fokus på applikationskontroll gör det värdefullt för att upprätthålla en säker miljö.
Utmärkande funktioner och integrationer:
Funktioner omfattar lagringskontroll för att hantera åtkomst till data, granskningsloggar för att spåra applikationsaktivitet samt ett enkelt gränssnitt som gör det lätt att hantera behörigheter.
Integrationer omfattar ConnectWise Manage, ConnectWise Automate, Datto SaaS Protection med flera.
Pros and Cons
Pros:
- Detaljerade säkerhetskontroller
- Skyddar mot nolldagsexploateringar
- Identifierar interna hot
Cons:
- Kräver konfigurering av policyer
- Kan vara begränsande
Carahsoft är en IT-lösningsleverantör och distributör som främst betjänar myndigheter och utbildningsinstitutioner. Företaget erbjuder ett brett utbud av cybersäkerhetsprodukter som stöder säker drift och efterlevnad av myndighetsstandarder. Plattformen sammanför organisationer inom offentlig sektor med ledande programvaruleverantörer genom etablerade statliga avtalsformer.
Varför jag valde Carahsoft: Fokus på myndighetslösningar stöder efterlevnad av strikta regler. Carahsoft ger tillgång till en mängd olika cybersäkerhetsverktyg anpassade efter den offentliga sektorns behov. Möjligheten att paketera programvarulösningar skapar mervärde för team som hanterar komplexa IT-miljöer.
Utmärkande funktioner och integrationer:
Funktioner omfattar en bred marknadsplats för enkel anskaffning, skräddarsydda lösningar för efterlevnad inom offentlig sektor samt paketerade erbjudanden som kombinerar flera programvaruverktyg för effektivare drift.
Integrationer är inte offentligt listade.
Pros and Cons
Pros:
- Förenklar anskaffningsprocesser
- Erbjuder paketerade lösningar
- Starkt partnernätverk
Cons:
- Begränsat till offentlig sektor
- Stor beroendeställning till partnerskap
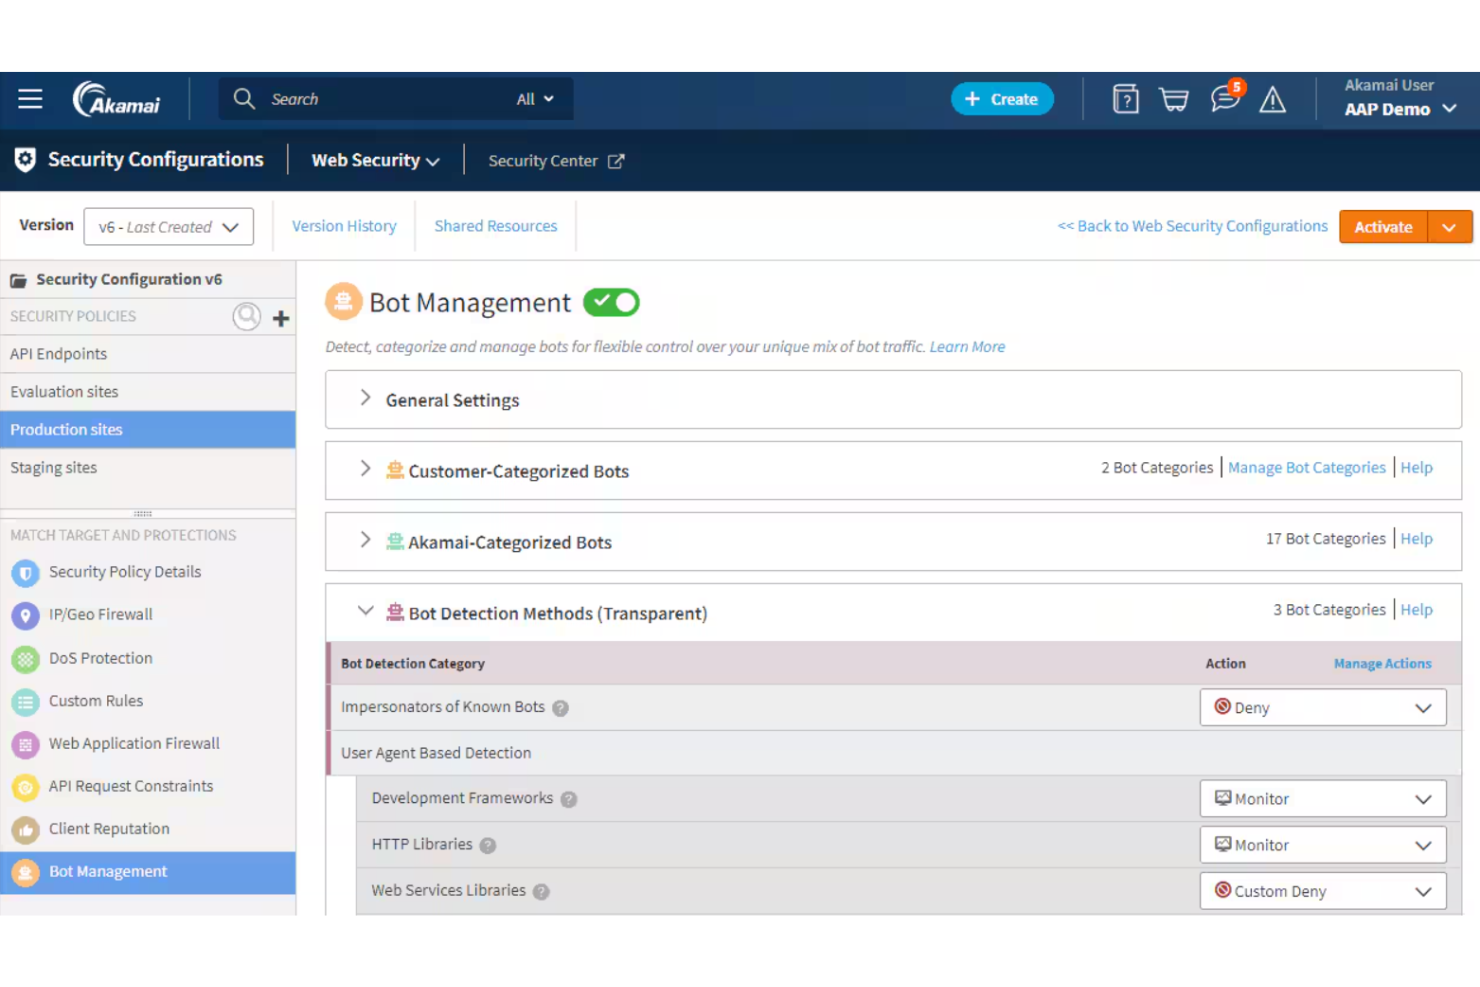
Akamai Security är en cybersäkerhetslösning anpassad för företag som behöver omfattande global täckning. Den riktar sig till företag som behöver skydd och prestanda i internetskala. Akamai Security erbjuder tjänster för innehållsleverans, molnsäkerhet och applikationsprestanda.
Varför jag valde Akamai Security: Dess enorma ekosystem saknar motstycke, vilket gör lösningen idealisk för företag som är verksamma i flera länder. Akamai Securitys nätverk för innehållsleverans säkerställer snabb och tillförlitlig åtkomst till dina digitala tillgångar, och tjänsterna för applikationsprestanda optimerar användarupplevelsen. För team som behöver en bred internationell närvaro tillhandahåller Akamai Security den nödvändiga infrastrukturen.
Utmärkande funktioner och integrationer:
Funktioner omfattar molnsäkerhetstjänster, SIEM-integrationer, botskydd, avancerad säkerhet för webbapplikationer och automatiserad hotreducering för globala miljöer.
Integrationer är inte offentligt listade.
Pros and Cons
Pros:
- Omfattande globalt nätverk
- Säkrar applikationer och API:er
- Skyddar molnarbetsbelastningar
Cons:
- Komplex konfiguration
- Felsökning av falska positiva kan vara tidskrävande

ARIA Cybersecurity erbjuder avancerade säkerhetslösningar för IT och operativ teknik (OT) i molnet och på plats för små team och företag. Lösningen AZT PROTECT skyddar specifikt OT-miljöer, inklusive sektorer som läkemedel, tillverkning och samhällsnyttiga verksamheter, mot cyberhot. ARIA Cybersecuritys viktigaste funktioner omfattar att skydda kritiska applikationer och slutpunkter med AI-driven teknik.
Varför jag valde AZT PROTECT: Den erbjuder effektiva informationssäkerhetslösningar för små team som behöver skydd för hela systemet. Integreringen av flera säkerhetsverktyg i en enda plattform förbättrar upptäckten av och responsen på hot.
Utmärkande funktioner och integrationer:
Funktioner omfattar ett helt automatiserat molnbaserat säkerhetsoperationscenter (SOC) för effektiv hantering, maskininlärningsfunktioner för förbättrad hotidentifiering samt övervakning av nätverkstrafik för insyn från början till slut.
Integrationer listas inte offentligt.
Pros and Cons
Pros:
- Erbjuder hanterade säkerhetstjänster
- Kostnadseffektiv SOC-lösning
- Minskar den totala exponeringen för cyberrisker
Cons:
- Kräver teknisk expertis
- Begränsad varumärkeskännedom
Andra cybersäkerhetslösningar
Här är några ytterligare cybersäkerhetslösningar som inte kom med på min kortlista men som ändå är värda att ta en titt på:
- Honeywell
Bäst för att säkra industriella IoT-miljöer
- Cisco Security
Bäst för nätverkssäkerhet för företag
- NordLayer
Bäst för fjärråtkomst till molnappar


Hur jag utvärderar cybersäkerhetslösningar
Oavsett om jag utvärderar täckningen för hotdetektering för ett SOC-team eller efterlevnadsrapportering för en CISO delar jag upp min metod i grundläggande krav och de särskiljande faktorer som faktiskt skiljer leverantörerna åt.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som anges nedan. Sedan omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Hotdetektering & respons: Jag utvärderar om en plattform kan upptäcka verkliga hot i realtid och ge analytiker tydliga vägar för att hantera dem, från att isolera en komprometterad slutpunkt till att blockera lateral förflyttning.
- Sårbarhets- & riskhantering: Varje verktyg bör skanna och prioritera svagheter i alla tillgångar, så att ditt team kan åtgärda en exploaterbar CVE på en internetvänd server innan den leder till en incident.
- Åtkomst- & identitetskontroller: Jag letar efter stöd för MFA, RBAC och SSO som minimum, och kontrollerar hur väl plattformen tillämpar principer om minsta möjliga behörighet för användarkonton och tjänsteautentiseringsuppgifter.
- Dataskydd & kryptering: Kryptering i vila och under överföring är grundnivån, men jag överväger också om ett verktyg erbjuder DLP eller klassificering för att förhindra att känsliga uppgifter lämnar miljön.
- Efterlevnads- & revisionsrapportering: Plattformen bör koppla kontroller till ramverk som PCI-DSS, HIPAA eller SOC 2 och generera revisionsklara rapporter utan att ditt team behöver skapa dem från grunden.
- Centraliserad säkerhetsöverblick: Jag kontrollerar om verktyget samlar loggar och aviseringar från slutpunkter, molnarbetsbelastningar och nätverksenheter i en enda vy, vilket gör korrelation mellan källor praktiskt genomförbar för ett mindre SOC-team.
När jag har en lista över verktyg som uppfyller detta kriterium överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-driven hotinformation skiljer starka plattformar från genomsnittliga – jag utvärderar hur väl ett verktyg korrelerar globala hotflöden med telemetrin från din miljö för att upptäcka nya attackmönster. SOAR-funktioner är minst lika viktiga, eftersom automatiserade körböcker som hanterar den inledande triageringen och begränsningen frigör tid för analytiker att fokusera på komplexa utredningar. Hantering av attackytan är en annan särskiljande faktor jag letar efter, särskilt för team med omfattande infrastruktur där okända exponerade tillgångar kan bli blinda fläckar.
Mer än funktioner
Integrationslandskapet är en av de första sakerna jag kontrollerar – din säkerhetsmiljö behöver kunna ansluta till SIEM, ITSM och identitetsleverantörer som Okta eller Azure AD utan anpassade kringlösningar. Implementeringsmodellen är också viktig, eftersom vissa team behöver isolerade eller lokala alternativ som en leverantör som endast erbjuder SaaS inte kan tillhandahålla. Jag utvärderar även leverantörens supportnivåer, särskilt om leverantören erbjuder MDR-tjänster eller beredskapsavtal för incidenthantering för team som saknar intern SOC-täckning dygnet runt.
Så väljer du en cybersäkerhetslösning
Det är lätt att fastna i långa funktionslistor och komplicerade prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för att välja programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan lösningen växa med din verksamhet? Ta hänsyn till framtida behov och om verktyget kan hantera ökade datamängder eller fler användare utan försämrad prestanda. |
| Integrationer | Kan den ansluta till dina befintliga system? Kontrollera att den är kompatibel med din nuvarande programvarumiljö för att undvika störningar i arbetsflödet. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina specifika behov? Leta efter alternativ som gör det möjligt att justera verktyget efter dina unika processer och preferenser. |
| Användarvänlighet | Är verktyget intuitivt för ditt team? Ett användarvänligt gränssnitt minskar utbildningstiden och ökar användningsgraden. |
| Implementering och introduktion | Hur snabbt kan ditt team börja använda det effektivt? Utvärdera vilka resurser som tillhandahålls för installationen, inklusive handledningar, support och dokumentation. |
| Kostnad | Överensstämmer prissättningen med din budget? Ta hänsyn till den totala ägandekostnaden, inklusive eventuella dolda avgifter eller kostnader utöver det ursprungliga priset. |
| Säkerhetsskydd | Finns det starka åtgärder för att skydda dina data? Leta efter kryptering, åtkomstkontroller och regelbundna säkerhetsuppdateringar för att säkerställa dataintegritet och säkerhet. |
| Efterlevnadskrav | Uppfyller den branschens regelverk? Säkerställ att lösningen stöder efterlevnad av standarder som är relevanta för din bransch, till exempel GDPR eller HIPAA, för att undvika juridiska problem. |
Vad är cybersäkerhetslösningar?
Cybersäkerhetslösningar är verktyg som är utformade för att skydda system, nätverk och data mot cyberhot och obehörig åtkomst. IT-personal, säkerhetsanalytiker och nätverksadministratörer använder vanligtvis dessa verktyg för att skydda känslig information och bidra till att säkerställa verksamhetens kontinuitet. Funktioner som hotdetektering, datakryptering och åtkomstkontroll bidrar till att förebygga hot och upprätthålla dataintegriteten. Sammantaget ger dessa verktyg ett viktigt skydd och sinnesro för företag som verkar i den digitala miljön.
Funktioner
När du väljer cybersäkerhetslösningar bör du hålla utkik efter följande viktiga funktioner:
- Hotdetektering: Identifierar potentiella hot i realtid för att förhindra dataintrång och attacker.
- Datakryptering: Skyddar känslig information genom att omvandla den till kod som är oläslig för obehöriga användare.
- Åtkomstkontroll: Hanterar vem som kan komma åt dina system och data och säkerställer att endast behöriga användare får åtkomst.
- Sårbarhetsskanning: Upptäcker svagheter i ditt system som kan utnyttjas av angripare.
- Incidenthantering: Tillhandahåller verktyg och protokoll för att snabbt hantera säkerhetsintrång och minimera skador.
- Efterlevnadsstöd: Hjälper till att uppfylla branschbestämmelser och standarder, vilket minskar risken för juridiska problem.
- Nätverksövervakning: Övervakar nätverkstrafiken för att upptäcka ovanliga mönster och potentiella hot.
- Automatiska uppdateringar: Säkerställer att programvaran alltid är aktuell med de senaste säkerhetskorrigeringarna och förbättringarna.
- Analys av användarbeteende: Analyserar användarnas aktiviteter för att identifiera onormalt beteende som kan tyda på ett säkerhetshot.
- Rapportering och instrumentpaneler: Ger tydliga, visuella insikter i ditt säkerhetsläge och områden som behöver uppmärksammas.
Fördelar
Att implementera cybersäkerhetslösningar ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Dataskydd: Skyddar känslig information mot intrång genom kryptering och starka åtkomstkontroller.
- Efterlevnad av regelverk: Hjälper till att säkerställa att din verksamhet uppfyller branschstandarder och bestämmelser, så att juridiska påföljder undviks.
- Hotförebyggande: Identifierar och minskar risker innan de blir allvarliga problem, vilket håller systemen säkra.
- Verksamhetskontinuitet: Stödjer oavbruten verksamhet under cyberintrång genom effektiva funktioner för incidenthantering.
- Ökat förtroende: Skapar förtroende bland kunder och partner genom att visa ett engagemang för säkerhet.
- Effektiv resursanvändning: Automatiserar många säkerhetsuppgifter, så att ditt team kan fokusera på andra prioriteringar.
- Ökad insyn: Ger tydliga insikter i ditt säkerhetsläge genom omfattande rapportering och analyser.
Kostnader och priser
Att välja cybersäkerhetslösningar kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i cybersäkerhetslösningar:
Jämförelsetabell för abonnemang för cybersäkerhetslösningar
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotdetektering, begränsad datakryptering och grundläggande åtkomstkontroll för användare. |
| Personligt abonnemang | $5-$25/per användare/månad | Förbättrad hotdetektering, avancerad datakryptering och anpassningsbara åtkomstkontroller för användare. |
| Företagsabonnemang | $30-$75/per användare/månad | Fullständig hotdetektering, detaljerat efterlevnadsstöd samt detaljerad rapportering och analys. |
| Företagsabonnemang för stora organisationer | $80-$150/per användare/månad | Omfattande hotdetektering, automatiserad incidenthantering och fullständiga integrationsmöjligheter. |
Vanliga frågor om cybersäkerhetslösningar
Här är några svar på vanliga frågor om cybersäkerhetslösningar:
Hur mäter jag effektiviteten hos en cybersäkerhetslösning?
Börja med att följa viktiga mätvärden, såsom detektionsgrad, falska positiva resultat, svarstider och antalet blockerade hot. Granska incidentloggar regelbundet och testa ditt försvar med simulerade attacker. Jämför resultaten med dina säkerhetsmål för att se om lösningen uppfyller dina krav. Samla in feedback från ditt IT-team om användbarhet och prestanda för att komplettera din utvärdering.
Hur ofta bör jag uppdatera eller omvärdera min cybersäkerhetslösning?
Du bör granska din cybersäkerhetslösning var sjätte till tolfte månad. Större systemförändringar, nya hot eller uppdateringar av efterlevnadskraven kan kräva tätare granskningar. Planera in regelbundna penetrationstester och revisioner och justera din konfiguration utifrån resultaten. Håll dig uppdaterad om hotbilden så att du snabbt kan anpassa dig till nya risker.
Kan cybersäkerhetslösningar bidra till att minska svarstiderna vid incidenter?
Ja, många cybersäkerhetslösningar automatiserar detektering och aviseringar, så att du kan reagera snabbare på hot. Instrumentpaneler i realtid, automatiserade arbetsflöden och integrationer med dina verktyg för incidenthantering bidrar till att korta svarstiderna avsevärt. Genom att centralisera hotinformation gör dessa plattformar det enklare för ditt team att agera snabbt och begränsa skadorna.
Hur ser jag till att mitt team får största möjliga nytta av våra cybersäkerhetsverktyg?
Utbilda din personal i verktygen och fastställ tydliga processer för övervakning och hantering. Uppmuntra regelbundna övningar och kunskapsdelning. Använd rapporteringsfunktionerna för att upptäcka brister i prestandan och justera ditt arbetssätt vid behov. Se till att du använder alla relevanta funktioner och granska regelbundet hur verktygen används för att maximera din investering.
Nästa steg:
Om du håller på att undersöka cybersäkerhetslösningar kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.