

Att hitta rätt verktyg för molnsäkerhet kan effektivisera hotidentifieringen avsevärt och förbättra efterlevnaden, oavsett om du skyddar känsliga data, säkrar miljöer med flera moln eller automatiserar incidenthanteringen.
Jag har självständigt testat och granskat olika lösningar med fokus på det som verkligen är viktigt för dig och ditt team. Jag tror på att ge ett opartiskt och välunderbyggt perspektiv som hjälper dig att fatta välgrundade beslut.
I den här artikeln får du upptäcka mina främsta val av verktyg för molnsäkerhet, där vart och ett har valts utifrån sina unika fördelar. Oavsett om du är orolig för dataskydd eller efterlevnad hittar du insikter som tillgodoser dina specifika behov. Låt oss gå igenom alternativen och hitta den bästa lösningen för din organisation.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell över verktyg för molnsäkerhet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för molnsäkerhet.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för slutpunktsskydd | 15 dagars kostnadsfri provperiod | Från $25/månad med en årsplan | Website | |
| 2 | Bäst för CSPM och identitetsrisker i miljöer med flera moln | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för att säkra globala enhetsparker | Gratis demo tillgänglig | från $5/person/månad | Website | |
| 4 | Bäst för åtkomstkontroll med nolltillit | Kostnadsfri plan tillgänglig | Från $5/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för enhetlig SIEM med DLP och CASB | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för omfattande hantering av molnsäkerhet | Gratisplan tillgänglig | Från $350/månad | Website | |
| 7 | Bäst för hantering av privilegierade konton | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för insiktsdrivet försvar | 30 dagars kostnadsfri provperiod tillgänglig | Från $795/50 slutpunkter/år | Website | |
| 9 | Bästa utbudet av skanningstjänster | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad | Website | |
| 10 | Bäst för proaktiv hotidentifiering | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $338.50/år | Website |


Recensioner av de bästa verktygen för molnsäkerhet
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för molnsäkerhet som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa för dig.
 Bäst för slutpunktsskydd
- 15 dagars kostnadsfri provperiod
- Från $25/månad med en årsplan
Visit WebsiteCustomer Rating:4.6/5
CrowdStrike Falcons instrumentpanel visar synlighet i moln- och containerarbetsbelastningar. CrowdStrike är en intelligent, lättviktig agent som förhindrar skadeprogramsattacker samtidigt som den registrerar och fångar aktivitet på slutpunkter. Dess lösning för slutpunktssäkerhet använder artificiell intelligens och djupgående länkanalys för att erbjuda utökad detektering och respons för din molnarkitektur.
Varför jag valde CrowdStrike Falcon: Jag valde CrowdStrike eftersom tjänsten levererar nästa generations slutpunktsskydd kombinerat med en kontinuerligt hanterad hotdetekteringstjänst. Jag uppskattade särskilt möjligheten att använda verktyg för detektering och åtgärd för att skydda molnarbetsbelastningar i alla faser, från utveckling till produktion.
Utmärkande funktioner och integreringar i CrowdStrike Falcon:
Funktioner omfattar AI-driven hotdetektering som ger realtidsinsikter i slutpunktsaktivitet för att identifiera och begränsa potentiella intrång innan de inträffar. Den molnbaserade arkitekturen säkerställer snabb distribution och skalbarhet, vilket gör den idealisk för organisationer av alla storlekar. Dessutom integreras CrowdStrike Falcon sömlöst med andra säkerhetsverktyg och erbjuder en enhetlig plattform för detektering och respons på slutpunkter (EDR), hotjakt och hanterade säkerhetstjänster, vilket ger skydd med minimal administrativ belastning.
Integreringar finns inbyggda för Splunk, IBM QRadar, ArcSight, AWS, Microsoft Azure, Okta och ServiceNow.
Pros and Cons
Pros:
- Detektering och respons i realtid
- Integrering med andra säkerhetsverktyg
- Omfattande rapportering
Cons:
- Risk för falska positiva resultat
- Begränsad anpassning
Learn more about CrowdStrike Falcon: Bäst för CSPM och identitetsrisker i miljöer med flera moln
- 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:4.5/5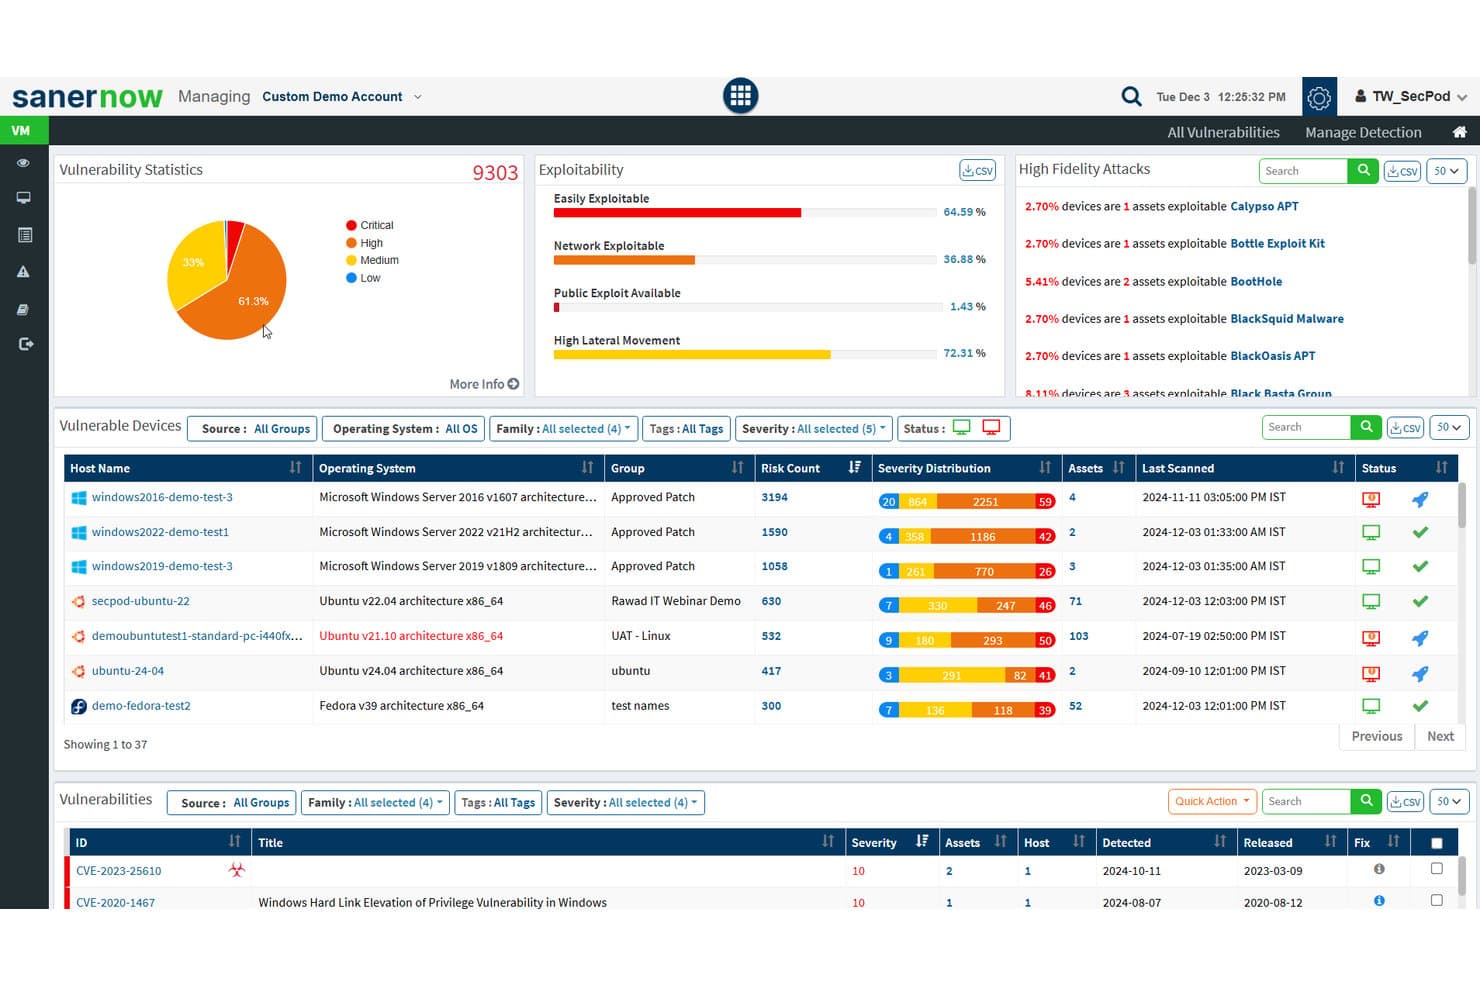
SecPod (Saner Platform) spårar sårbarhetsstatistik och exploaterbarhet i molntillgångar. Saner Cloud är en molnbaserad applikationsskyddsplattform från SecPod som förenar hantering av molnstatus, hantering av infrastrukturbaserade behörigheter, anomalidetektering och exponering av tillgångar i AWS, Azure och GCP.
Vem passar SecPod (Saner Platform) bäst för?
Saner Cloud passar säkerhets- och efterlevnadsteam som hanterar identiteter, behörigheter och status i AWS, Azure och GCP i miljöer med flera moln.
Varför jag valde SecPod (Saner Platform)
Jag valde Saner Cloud som en av de bästa eftersom dess CIEM-funktion går längre än att flagga breda behörigheter – den kartlägger exakt hur identiteter, roller och policyer kombineras för att ge åtkomst i AWS, Azure och GCP. Därefter visar den vilande konton, övergivna bindningar och dina tio användare med flest privilegier, tillsammans med bevis som förklarar varför varje tilldelning är riskfylld. Tillsammans med CSPM-kontroller baserade på över 1 000 regler ser riskprioritering enligt CISA:s SSVC-modell till att teamet fokuserar på det som kan utnyttjas, inte bara på det som är felkonfigurerat.
Viktiga funktioner i SecPod (Saner Platform)
- Anomalidetektering med konfidensbedömning: Avvikelser i Saner Clouds säkerhetsstatus grupperar upptäckta statusavvikelser i kategorierna hög, medelhög och låg konfidens i AWS, Azure och GCP.
- Automatiserad schemaläggning av åtgärder: Team kan konfigurera åtgärdsregler så att de körs automatiskt efter genomsökningar eller enligt dagliga, veckovisa eller månatliga scheman, med statusuppföljning.
- Inventering av exponerade molntillgångar: Saner Cloud upprätthåller en centraliserad tillgångsinventering som flaggar offentligt åtkomliga resurser och spårar föråldrade eller ej längre stödda molntillgångar.
- Riskprioritering enligt CISA:s SSVC: Resultat prioriteras med hjälp av CISA:s beslutsfaktorer i SSVC – exploaterbarhet, automatisering, teknisk påverkan och resurskritikalitet – för att visa vad som kräver omedelbar uppmärksamhet.
Integrationer med SecPod (Saner Platform)
SecPod (Saner Platform) integreras med Amazon Web Services (AWS), Microsoft Azure och Google Cloud Platform (GCP) för data om molnstatus, identiteter och tillgångar. Antalet inbyggda integrationer och API-tillgängligheten är inte dokumenterade.
Pros and Cons
Pros:
- Rangordnar molnrisker efter påverkan och exploaterbarhet
- Kartlägger identitetsbehörigheter i tre moln
- Recensenter rapporterar snabb initial introduktion
Cons:
- Skanningsbaserade aviseringar kan missa övergående förändringar
- Täckning för hybrida och lokala miljöer är fortfarande odokumenterad
Learn more about SecPod (Saner Platform): Bäst för att säkra globala enhetsparker
- Gratis demo tillgänglig
- från $5/person/månad
Visit WebsiteCustomer Rating:4.9/5
Deels IT-instrumentpanel ger dig en global överblick över enhetssäkerhet, utrustningsspårning och tillgångsfördelning i hela din arbetsstyrka. Deel erbjuder en uppsättning molnbaserade säkerhetsverktyg som är utformade för att skydda varje enhet i din organisation mot cyberhot. Dess plattform för slutpunktsskydd skyddar bärbara datorer, surfplattor och mobila enheter i hela din globala arbetsstyrka.
Varför jag valde Deel: Jag valde Deel eftersom plattformen integrerar molnsäkerhet direkt i ekosystemet för personalhantering och kombinerar slutpunktsskydd med enhetshantering och åtkomstkontroll. Deels molnbaserade system upptäcker och förhindrar kontinuerligt skadlig kod, ransomware och obehörig åtkomst i realtid – utan behov av omfattande manuell övervakning. Dess automatiserade hothantering isolerar drabbade enheter omedelbart, vilket minimerar störningar och exponering av data.
Deels främsta funktioner och integrationer:
Funktioner inkluderar automatiserad hotdetektering som anpassar sig till föränderliga cyberrisker i realtid och säkerställer att varje slutpunkt förblir skyddad. Plattformens lättviktiga arkitektur möjliggör omedelbar inneslutning av säkerhetshot utan att enheter eller arbetsflöden saktar ner. Deel erbjuder även plattformsöverskridande täckning, vilket ger ditt IT-team ett enhetligt skydd och en konsekvent överblick över alla operativsystem och enhetstyper.
Integrationer inkluderar BambooHR, Personio, NetSuite, Slack, Google Workspace, Zoom, SAP SuccessFactors, Xero, QuickBooks, Workday, Greenhouse och Lever.
Pros and Cons
Pros:
- Hotdetektering och hothantering i realtid
- Skyddar alla enheter oavsett plats
- Automatiserad inneslutning minskar manuellt arbete
Cons:
- Är inte en komplett säkerhetssvit för företag
- Saknar bredare molnsäkerhetsverktyg utöver slutpunktshantering för enheter
Learn more about Deel IT: Bäst för åtkomstkontroll med nolltillit
- Kostnadsfri plan tillgänglig
- Från $5/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.8/5
Twingate erbjuder insyn i enheter för bättre nätverkshantering. Twingate är en molnsäkerhetslösning som ersätter traditionella VPN-tjänster med en modell för nätverksåtkomst med nolltillit (ZTNA). Den hjälper till att säkra fjärråtkomst till privata resurser genom att tillämpa åtkomst med minsta möjliga behörighet, enhetsverifiering och intelligenta trafikkontroller.
Varför jag valde Twingate: Jag valde Twingate på grund av dess starka implementering av nolltillit, som säkerställer att användare endast får åtkomst till de resurser de behöver. Genom att autentisera både användarens identitet och enhetens status bidrar Twingate till att förhindra obehörig förflyttning i sidled mellan nätverk. Jag uppskattade också dess automatiserade åtkomstkontroller, eftersom de kan förenkla processen med att bevilja eller återkalla behörigheter i dynamiska arbetsmiljöer. För distribuerade team gör dessa funktioner det enklare att upprätthålla säkerheten utan att skapa friktion för slutanvändarna.
Twingates utmärkande funktioner och integrationer:
Funktioner omfattar intelligent enhetsverifiering som fungerar genom integrationer med tjänster som CrowdStrike och Jamf, samt DNS-filtrering och innehållsfiltrering för att minska exponeringen för skadliga webbplatser. Orkestreringslagret kan centralisera säkerheten utan att nätverket behöver konfigureras om, medan integrationer med identitetsleverantörer som Azure AD och Okta effektiviserar åtkomsthanteringen.
Integrationer omfattar CrowdStrike, Intune, Kandji, Jamf, Azure AD, Okta, Google Workspace, OneLogin, KeyCloak, JumpCloud, virtuella maskiner och Kubernetes.
Pros and Cons
Pros:
- Flexibla integrationer med identitetsleverantörer
- Starka kontroller för enhetsverifiering
- Centraliserad orkestrering med nolltillit
Cons:
- Inlärningskurva vid konfiguration
- Begränsad avancerad analys
Learn more about Twingate: Bäst för enhetlig SIEM med DLP och CASB
- Kostnadsfri demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.2/5
ManageEngine Log360 erbjuder anpassningsbara rapporteringsfunktioner för säkerhetshändelser, efterlevnad och operativa insikter. ManageEngine Log360 är en omfattande lösning för säkerhetsinformations- och händelsehantering (SIEM) som erbjuder logghantering, hotdetektering, efterlevnadsrapportering och säkerhetsvarningar i realtid. Målet är att förbättra insynen i en organisations nätverk, stärka säkerhetsåtgärderna och erbjuda en användarvänlig upplevelse.
Varför jag valde ManageEngine Log360: Jag valde ManageEngine Log360 på grund av dess förmåga att erbjuda omfattande säkerhetstäckning för molnmiljöer. Integrationen av SIEM-funktioner med funktioner för säkerhetsförmedling av molnåtkomst (CASB) och förhindrande av dataförlust (DLP) säkerställer robust hotdetektering och hotrespons. Dessutom möjliggör programvarans maskininlärningsbaserade anomalidetektering, i kombination med realtidsanalys, en dynamisk och proaktiv molnsäkerhet, vilket gör den till ett idealiskt val för att skydda molntillgångar och data.
ManageEngine Log360 utmärkande funktioner och integrationer:
Funktioner omfattar enhetlig logghantering och SIEM-funktioner, vilket möjliggör hotdetektering och efterlevnadsrapportering i realtid från en enda konsol. Integrationen med populära IT- och säkerhetsverktyg förbättrar insynen i hybrida IT-miljöer och förenklar efterlevnaden av regelverk som GDPR och HIPAA. Dessutom ger Log360:s automatiserade loggkorrelation och anomalidetektering handlingsbara insikter för att snabbt identifiera och minska potentiella säkerhetsrisker.
Integrationer omfattar Microsoft Active Directory, Office 365, Google Workspace, AWS, Azure, Salesforce, Box, ServiceNow, Jira, Slack, IBM QRadar, Splunk, SolarWinds, Palo Alto Networks, Fortinet, Cisco och Sophos.
Pros and Cons
Pros:
- Helhetsbaserad säkerhetsinsyn i lokala, molnbaserade och hybrida nätverk
- Konsol för incidenthantering
- Efterlevnad av lagstadgade krav
Cons:
- Komplex att konfigurera och ställa in
- Loggar kan vara svåra att läsa och förstå
Learn more about ManageEngine Log360: Bäst för omfattande hantering av molnsäkerhet
- Gratisplan tillgänglig
- Från $350/månad
Visit WebsiteCustomer Rating:4.7/5
Aikido Security tillhandahåller en enhetlig instrumentpanel för att sortera och filtrera problem efter typ, allvarlighetsgrad och skanningskälla. Aikido Security är en omfattande DevSecOps-plattform utformad för att ge fullständig säkerhetstäckning från kod till moln. Den integrerar flera funktioner för säkerhetsskanning, inklusive SAST, DAST, SCA, CSPM, IaC och containerskanning, för att identifiera och hantera högrisk-sårbarheter i källkod, containrar och molnmiljöer.
Varför jag valde Aikido Security: Jag uppskattar dess hantering av molnsäkerhet (CSPM), som upptäcker risker i molninfrastrukturen hos stora molnleverantörer. Den här funktionen säkerställer att din molnmiljö övervakas kontinuerligt med avseende på sårbarheter, felkonfigurationer och efterlevnadsproblem, vilket ger ett robust skydd mot potentiella säkerhetsintrång. Dessutom erbjuder Aikido Security skanning av infrastruktur som kod (IaC), som granskar konfigurationer för Terraform, CloudFormation och Kubernetes med avseende på säkerhetsrisker.
Aikido Securitys utmärkande funktioner och integrationer:
Funktioner inkluderar ett innovativt sätt att upptäcka attackvägar genom att visualisera potentiella säkerhetssårbarheter i din molninfrastruktur, vilket möjliggör förebyggande åtgärder. Dess riskprioritering ger handlingsbara insikter baserade på realtidskontext och potentiell påverkan, så att team kan fokusera på de mest kritiska hoten. Aikido Security integreras med CI/CD-pipelines och populära DevOps-verktyg, vilket gör det enkelt att införliva säkerhetskontroller i utvecklingsarbetsflöden utan att produktiviteten påverkas.
Integrationer inkluderar Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Användarvänligt gränssnitt
- Underlättar spårning och rapportering av efterlevnad
- Ger handlingsbara insikter och rekommendationer
Cons:
- Ignorerar sårbarheter om ingen åtgärd är tillgänglig
- Har inte funktioner för slutpunktssäkerhet eller intrångsdetektering
Learn more about Aikido Security: Bäst för hantering av privilegierade konton
- Gratis provperiod + gratis demo tillgänglig
- Pris på begäran

Heimdal erbjuder en heltäckande instrumentpanel för hantering av IT-tillgångar. Inom området molnsäkerhet erbjuder Heimdal en dynamisk lösning för företag som vill skydda sina digitala miljöer. Den är anpassad för branscher som sjukvård, utbildning och offentlig sektor och hanterar utmaningar som efterlevnad av standarder såsom ISO 27001 och GDPR. Verktyget skyddar inte bara mot hot som utpressningstrojaner och nätfiske, utan förenklar också säkerhetshanteringen, vilket gör det till en värdefull tillgång för IT-team.
Varför jag valde Heimdal
Jag valde Heimdal tack vare dess utmärkta integrering av avancerade säkerhetsåtgärder som är anpassade för molnmiljöer. Dess funktioner för utökad detektering och respons (XDR) erbjuder heltäckande hotskydd över slutpunkter och nätverk och tillgodoser behovet av ständig övervakning. Dessutom skyddar Heimdals DNS-säkerhet mot webbaserade hot och ser till att nätverket förblir säkert. Dessa funktioner är tilltalande för företag som prioriterar efterlevnad och dataskydd.
Heimdals viktigaste funktioner
Utöver sina framstående funktioner erbjuder Heimdal flera andra anmärkningsvärda funktioner som förbättrar dess molnsäkerhet:
- Hantering av privilegierade konton & sessioner: Den här funktionen säkrar åtkomsten genom att hantera och övervaka privilegierade konton, vilket minskar risken för obehörig åtkomst.
- Hantering av korrigeringar & tillgångar: Automatiserar korrigeringsprocessen och säkerställer att systemen är uppdaterade och följer säkerhetsstandarder.
- Skydd mot utpressningstrojaners kryptering: Ger ett extra skyddslager mot attacker med utpressningstrojaner och skyddar kritiska data och system.
- E-postsäkerhet: Skyddar mot e-postbaserade hot, såsom nätfiske och skadlig kod, genom att filtrera och övervaka kommunikation.
Heimdals integrationer
Heimdal listar för närvarande inga inbyggda integrationer, men plattformen stöder anpassade API-baserade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på alla slutpunkter
- Stark identifiering av sårbarheter och hot
- Detaljerad överblick över tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion
Learn more about Heimdal: Bäst för insiktsdrivet försvar
- 30 dagars kostnadsfri provperiod tillgänglig
- Från $795/50 slutpunkter/år
Visit WebsiteCustomer Rating:4.3/5
Få detaljerade översikter över systemets hälsa med ManageEngine Desktop Central. ManageEngine Desktop Central är ett omfattande verktyg som erbjuder enhetlig slutpunktshantering och molnsäkerhet för alla enheter inom en organisation, idealiskt för IT-specialister, leverantörer av hanterade tjänster (MSP:er) och företag av olika storlekar. Målet är att hjälpa till att hantera servrar, bärbara datorer, stationära datorer, smarttelefoner och surfplattor från en centraliserad plats.
Varför jag valde ManageEngine Desktop Central: Programvaran erbjuder insiktsdrivet försvar genom sina omfattande funktioner för datainsamling och analys, som hjälper IT-administratörer med handlingsbar information för att proaktivt hantera säkerhetshot. En viktig funktion som stöder detta arbetssätt är systemövervakning och aviseringar i realtid. ManageEngine Desktop Central erbjuder även insyn och kontroll från början till slut samt datasäkring.
ManageEngine Desktop Centrals främsta funktioner och integrationer:
Funktioner omfattar slutpunktshantering på olika enheter och operativsystem, vilket säkerställer smidig administration av stationära datorer, servrar och mobila enheter. Integrationen med verktyg som ServiceDesk Plus möjliggör effektiv IT-drift genom att koppla samman arbetsflöden för ärendehantering och enhetshantering. Dessutom erbjuder programvaran avancerad automatisering för korrigeringshantering och tillämpning av konfigurationer, vilket förbättrar säkerheten och minskar det manuella arbetet.
Integrationer omfattar ServiceNow, Jira, Zoho Desk, Zendesk, Jira Service Desk, Microsoft SCCM, IBM BigFix, Slack, Microsoft Teams, Trello, Zapier, ManageEngine ServiceDesk Plus, Microsoft Intune, och fler.
Pros and Cons
Pros:
- Funktioner för fjärrskrivbordshantering
- Hantering av korrigeringar för programuppdateringar
- Hantering av Active Directory
Cons:
- Vissa avancerade funktioner kräver ytterligare efterforskning
- Användare kan känna sig överväldigade av de många konfigurerbara funktionerna
Learn more about ManageEngine Endpoint Central: Bästa utbudet av skanningstjänster
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $149/månad
Visit WebsiteCustomer Rating:4.8/5
Intruder tillhandahåller en instrumentpanel för centraliserad sårbarhetshantering. Intruder är ett molnbaserat säkerhetsverktyg som är utformat för att hjälpa organisationer att hantera sårbarheter och skydda sina digitala tillgångar. Det fokuserar på kontinuerlig sårbarhetshantering och hantering av attackytan och erbjuder ett heltäckande tillvägagångssätt för att identifiera och åtgärda säkerhetsbrister.
Varför jag valde Intruder: Jag valde Intruder på grund av dess förmåga att utföra olika skanningstjänster, inklusive skanning av externa och interna sårbarheter samt sårbarhetsskanning i molnet, webbapplikationer och API:er. Dessa funktioner gör att du kan övervaka organisationens säkerhetsstatus i realtid och säkerställa att kritiska sårbarheter prioriteras och åtgärdas snabbt. Dessutom erbjuder Intruders plattform exponeringshantering genom att använda flera skanningsmotorer, vilket hjälper till att identifiera problem som kan förbises av andra verktyg.
Intruders utmärkande funktioner och integrationer:
Funktioner inkluderar möjligheten att prioritera sårbarheter baserat på deras potentiella påverkan, vilket hjälper dig att fokusera på de mest angelägna problemen. Intruder tillhandahåller även tydlig vägledning för åtgärder, vilket gör det enklare för ditt team att hantera identifierade problem. Dessutom erbjuder plattformen omfattande rapporteringsfunktioner, så att du kan följa din säkerhetsstatus över tid och visa att ni uppfyller branschstandarder.
Integrationer inkluderar AWS, GitLab, GitHub, Jira, Azure, Teams, Slack, Azure DevOps, Cloudflare, Google Cloud, Microsoft Sentinel och Okta.
Pros and Cons
Pros:
- Plattformen skannar proaktivt efter nyligen offentliggjorda sårbarheter
- Erbjuder detaljerade rapporter
- Prioritering av problem hjälper till att fokusera på kritiska hot
Cons:
- Vissa kan uppleva att anpassningsmöjligheterna för skanningar är begränsade
- Övervakning av attackytan är begränsad till Premium-planen
Learn more about Intruder: Bäst för proaktiv hotidentifiering
- 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $338.50/år
Visit WebsiteCustomer Rating:4.6/5
ESET PROTECT:s proaktiva hotidentifiering visas i en enda instrumentpanel. ESET PROTECT Complete är en omfattande molnbaserad säkerhetslösning som är utformad för att tillhandahålla flerskiktat skydd för företagsenheter, inklusive datorer, bärbara datorer och mobila enheter. Lösningen har molnsandlådeteknik för att motverka noll-dagshot och inkluderar fullständig diskkryptering för förbättrat dataskydd.
Varför jag valde ESET PROTECT Complete: Som ett molnsäkerhetsverktyg erbjuder ESET PROTECT ett robust skydd som är särskilt utformat för att hantera de unika säkerhetsutmaningarna inom molnbaserad databehandling. Dessutom gör plattformens molnbaserade konsol det möjligt för administratörer att smidigt hantera säkerheten i distribuerade molnmiljöer, vilket förbättrar synligheten och kontrollen över alla resurser.
Utmärkande funktioner och integrationer i ESET PROTECT Complete:
Funktioner inkluderar en enhetlig plattform för säkerhetshantering med avancerade funktioner för upptäckt och hantering av hot, vilket gör det möjligt för IT-team att övervaka slutpunkter, servrar och nätverk i realtid. ESET:s flerskiktade säkerhetsstrategi omfattar slutpunktsskydd, datakryptering och molnsandlådeteknik, vilket säkerställer ett heltäckande försvar mot kända hot och noll-dagshot. Integrationen med molnbaserade verktyg och den smidiga driftsättningen gör lösningen särskilt användarvänlig för organisationer som söker effektiva och skalbara cybersäkerhetslösningar.
Integrationer inkluderar ConnectWise Automate, Microsoft Windows Defender Antivirus, Microsoft Azure, Datto RMM, NinjaOne, Kaseya VSA och ATERA.
Pros and Cons
Pros:
- Litet systemavtryck säkerställer minimal påverkan på prestandan
- Avancerade funktioner för upptäckt och hantering av hot
- Omfattande rapporteringsverktyg för djupgående säkerhetsinsikter
Cons:
- Priset kan vara högt för mindre organisationer
- Kräver teknisk kunskap för avancerad användning av funktionerna
Learn more about ESET PROTECT Complete:
Andra verktyg för molnsäkerhet
Här är några ytterligare alternativ för verktyg för molnsäkerhet som inte kom med på min kortlista, men som fortfarande är värda att ta en titt på:
- 11CyberarkBäst för heltäckande identitetssäkerhet
- 12Astra PentestBäst för kontinuerlig skanning med expertsupport
- 13QualysBäst för sårbarhetshantering i hybrida miljöer
- 14ZygonBäst för SaaS-åtkomstsäkerhet
- 15SplunkBästa enhetliga plattformen för säkerhet och observerbarhet
- 16ZscalerBästa nolltillitslösningen
- 17Trend MicroBäst för utökad upptäckt och respons (XDR)
- 18Barracuda CloudGen FirewallBästa brandväggen för moln- och hybridnätverk
- 19WizBäst för medelstora till stora företag
- 20Forcepoint ONEBäst för företag med en hybrid arbetsstyrka
- 21RubrikBäst för säkerhetskopiering och återställning av företagsdata
- 22Orca SecurityBästa agentlösa molnsäkerhetslösningen
- 23PenteraBäst för automatiserad säkerhetsvalidering
- 24CakewalkBäst för åtkomsthantering
- 25OPSWAT Security ScoreBäst för snabba säkerhetskontroller
- 26Rippling ITBäst för att hantera molnbaserade enheter och applikationer
- 27Stream SecurityBäst för realtidsdetektering av exponeringar i molnet
- 28UnderDefenseBäst för detektering och hantering av hot dygnet runt
Hur jag utvärderar verktyg för molnsäkerhet
Jag delar upp min utvärdering i grundläggande kriterier – som CSPM-täckning för flera moln och IAM-analys – samt särskiljande faktorer som skiljer verktyg byggda för SecOps i företag från sådana som passar mindre team.
Kärnfunktionalitet (Grundkrav för den här listan)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Hantering av molnets säkerhetsställning: Jag utvärderar hur väl ett verktyg upptäcker felkonfigurationer som öppna S3-bucketar, alltför tillåtande säkerhetsgrupper och okrypterad lagring i olika molnkonton.
- Täckning för flera moln: Varje verktygs stöd för AWS, Azure och GCP spelar roll, särskilt funktionslikvärdigheten, så att team inte behöver hantera skillnader mellan leverantörerna.
- Efterlevnad och policytillämpning: Jag letar efter inbyggda ramverk som CIS-riktlinjer, SOC 2 och HIPAA, samt möjligheten att skapa anpassade policyer för interna standarder.
- Skanning av arbetsbelastningar och sårbarheter: Täckning av virtuella maskiner, containrar och Kubernetes-kluster är avgörande, inklusive huruvida ett verktyg kan skanna körande arbetsbelastningar eller endast avbildningar i vila.
- Hantering av identiteter och behörigheter: Jag kontrollerar om verktyget kartlägger IAM-behörigheter, markerar tjänstekonton med för höga behörigheter och rekommenderar policyer enligt principen om minsta privilegium i olika molnmiljöer.
- Hotidentifiering och respons: Aviseringar i realtid om misstänkt aktivitet, som ovanliga API-anrop eller lateral förflyttning, prioriteras tillsammans med arbetsflöden för åtgärder eller integration med SIEM/SOAR.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (Det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Framträdande funktioner
Analys av attackvägar är en viktig särskiljande faktor. Jag letar efter verktyg som kartlägger hur en felkonfigurerad lagringsbucket i kombination med en överbehörig roll kan ge en angripare en väg till produktionsdatabaser. Säkerhetsskanning av IaC är också viktig, eftersom det sparar många timmar av senare åtgärdsarbete att upptäcka en felkonfiguration i Terraform eller CloudFormation före driftsättning. Jag utvärderar om ett verktyg samlar CSPM, CWPP och CIEM i en enhetlig CNAPP-konsol, vilket minskar behovet av att växla mellan sammanhang och ger säkerhetsteam korrelerade riskvyer i stället för isolerade aviseringar.
Utöver funktionerna
Integrationer spelar stor roll här. Jag kontrollerar om ett verktyg har inbyggd anslutning till SIEM/SOAR-plattformar som Splunk eller Sentinel och ärendehanteringssystem som Jira, eftersom säkerhetsfynd måste flöda in i befintliga arbetsflöden för incidenthantering. Pristransparens är en annan faktor jag väger in – vissa leverantörer tar betalt per arbetsbelastning, andra per molnkonto, och oförutsägbara kostnader när omfattningen växer kan snabbt urholka värdet. Jag utvärderar också skalbarheten, särskilt om en plattform kan hantera hundratals molnkonton med korrekt RBAC och stöd för flera klienter för distribuerade säkerhetsteam.
Så väljer du verktyg för molnsäkerhet
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för att välja programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| FaktorSkalbarhet | Vad du bör tänka påKan verktyget växa med ditt teams och dina databehov? Leta efter alternativ som stöder växande arbetsbelastningar och fler användare utan en betydande kostnadsökning. |
| FaktorIntegrationer | Vad du bör tänka påFungerar det med dina befintliga DevSecOps-verktyg och plattformar för skydd av molnarbetsbelastningar? Kontrollera kompatibiliteten med din nuvarande programvarustack för att undvika störningar och säkerställa smidiga arbetsflöden. |
| FaktorAnpassningsbarhet | Vad du bör tänka påKan du anpassa verktyget efter dina arbetsflöden? Överväg verktyg som erbjuder flexibilitet att justera inställningar och funktioner efter dina specifika behov. |
| FaktorAnvändarvänlighet | Vad du bör tänka påÄr verktyget användarvänligt för ditt team? Testa gränssnittet för intuitiv navigering så att alla teammedlemmar snabbt kan börja använda det. |
| FaktorImplementering och introduktion | Vad du bör tänka påVad krävs för att komma igång? Leta efter resurser som handledningar och support för att underlätta övergången och minska driftstopp under installationen. |
| FaktorKostnad | Vad du bör tänka påRyms priset inom din budget? Jämför abonnemangsplaner, dolda avgifter och långsiktigt värde för att säkerställa överkomliga kostnader utan att offra viktiga funktioner. |
| FaktorSäkerhetsåtgärder | Vad du bör tänka påFinns det robusta säkerhetsåtgärder på plats? Prioritera verktyg med kryptering, åtkomstkontroller och regelbundna uppdateringar för att skydda dina data. |
Vad är molnsäkerhetsverktyg?
Molnsäkerhetsverktyg är lösningar som är utformade för att skydda molnbaserade data och applikationer mot hot och obehörig åtkomst. IT-proffs, cybersäkerhetsexperter och regelefterlevnadsansvariga använder vanligtvis dessa verktyg för att skydda känslig information och upprätthålla regelefterlevnad. Funktioner för dataskydd, hotdetektering och åtkomstkontroll bidrar till att säkra miljöer, säkerställa regelefterlevnad och hantera risker. Sammantaget tillhandahåller dessa verktyg viktig säkerhet och sinnesro i molnmiljöer.
Funktioner
När du väljer molnsäkerhetsverktyg bör du hålla utkik efter följande viktiga funktioner:
- Dataskydd: Skyddar känslig information mot obehörig åtkomst och dataintrång, vilket säkerställer dataintegriteten.
- Hotdetektering: Identifierar och varnar användare för potentiella säkerhetshot i realtid, inklusive sådana som flaggas av integrerade verktyg för övervakning av det mörka nätet.
- Åtkomstkontroll: Hanterar vem som kan komma åt specifika data och applikationer, vilket minskar risken för interna hot.
- Hantering av regelefterlevnad: Hjälper organisationer att följa branschregler och standarder, vilket undviker rättsliga påföljder.
- Säkerhetsövervakning: Övervakar kontinuerligt molnmiljöer efter misstänkt aktivitet och upprätthåller säkerhetsnivån.
- AI-driven hotanalys: Använder artificiell intelligens för att förutsäga och analysera potentiella hot, vilket förbättrar skyddet.
- Stöd för flera moln: Tillhandahåller säkerhet över flera molnplattformar och erbjuder flexibilitet och skalbarhet.
- Avancerad kryptering: Skyddar data med starka krypteringsmetoder och säkerställer konfidentialitet och säkerhet.
- Realtidsaviseringar: Meddelar användare omedelbart om säkerhetsincidenter, vilket möjliggör snabba åtgärder för att minska riskerna.
- Anpassningsbara instrumentpaneler: Låter användare anpassa sin vy över säkerhetsmått, vilket förbättrar övervakning och beslutsfattande.
Fördelar
Implementering av molnsäkerhetsverktyg ger flera fördelar för ditt team och ditt företag. Här är några som du kan se fram emot:
- Förbättrad datasäkerhet: Skyddar känslig information mot dataintrång med funktioner som dataskydd och avancerad kryptering.
- Regelefterlevnad: Hjälper ditt företag att följa branschregler genom hantering av regelefterlevnad och integrationer med verktyg för molnstyrning.
- Minskad risk för hot: Identifierar och begränsar potentiella säkerhetshot snabbt med hotdetektering och realtidsaviseringar.
- Förbättrad åtkomstkontroll: Begränsar obehörig åtkomst med funktioner för åtkomstkontroll och skyddar dina data mot interna hot.
- Skalbarhet och flexibilitet: Stödjer företagets tillväxt och förändringar med stöd för flera moln och anpassar sig efter dina föränderliga behov.
- Snabb reaktion på incidenter: Möjliggör snabba åtgärder under säkerhetsincidenter genom realtidsaviseringar och övervakning.
- Välgrundat beslutsfattande: Anpassningsbara instrumentpaneler ger tydliga insikter i säkerhetsmått och underlättar strategisk planering.
Kostnader och prissättning
Att välja molnsäkerhetsverktyg kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med molnsäkerhetsverktyg:
Jämförelsetabell för abonnemang för molnsäkerhetsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| AbonnemangstypGratisabonnemang | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande hotdetektering, begränsad åtkomstkontroll och grundläggande dataskydd. |
| AbonnemangstypPersonligt abonnemang | Genomsnittligt pris$5-$25/användare/månad | Vanliga funktionerFörbättrat dataskydd, realtidsaviseringar och grundläggande hantering av regelefterlevnad. |
| AbonnemangstypFöretagsabonnemang | Genomsnittligt pris$30-$60/användare/månad | Vanliga funktionerAvancerad hotdetektering, stöd för flera moln och anpassningsbara instrumentpaneler. |
| AbonnemangstypAbonnemang för stora företag | Genomsnittligt pris$70-$150/användare/månad | Vanliga funktionerOmfattande verktyg för regelefterlevnad, AI-driven hotanalys och fullständig åtkomstkontroll. |
Vanliga frågor om molnsäkerhetsverktyg
Här är några svar på vanliga frågor om molnsäkerhetsverktyg:
Kräver molnsäkerhetsverktyg löpande underhåll?
Ja, de behöver ofta uppdateringar, justeringar av policyer och löpande underhåll av integrationer. Vissa plattformar erbjuder automatiska uppdateringar eller hanterade tjänster för att minska det manuella arbetet. Underhållsbehovet beror på driftsättningsmodellen och hur komplex konfigurationen är.
Kan molnsäkerhetsverktyg integreras med befintliga system?
Ja, många molnsäkerhetsverktyg erbjuder integrationer med befintliga IT-system och programvaror. Detta säkerställer ett smidigt arbetsflöde och datasynkronisering. Kontrollera kompatibiliteten med dina nuvarande system för att maximera effektiviteten och undvika störningar.
Vilka typer av molnmiljöer stöder dessa verktyg?
De flesta verktyg är utformade för att fungera i offentliga, privata och hybrida molnmiljöer. Vissa är optimerade för specifika leverantörer som AWS, Azure eller Google Cloud. Kompatibiliteten kan bero på hur verktyget distribueras och konfigureras.
Hur upptäcker molnsäkerhetsverktyg hot?
De förlitar sig vanligtvis på automatiserade system som analyserar loggar, nätverksaktivitet och åtkomstmönster. Detekteringsmetoderna kan omfatta regelbaserade motorer, maskininlärningsmodeller eller beteendeanalys. Detekteringslogiken varierar mellan plattformar beroende på deras arkitektur.
Är molnsäkerhetsverktyg plattformsspecifika eller plattformsoberoende?
Vissa är särskilt utvecklade för en molnleverantör, medan andra stöder flera plattformar. Plattformsoberoende verktyg innehåller ofta centraliserade instrumentpaneler för en samlad överblick. Krav på driftsättning och integrationsdjup varierar mellan olika verktyg.
Vilka är molnsäkerhetens fyra C:n?
De fyra C:na inom molnbaserad säkerhet är moln, kluster, kod och container. De representerar olika säkerhetslager som behövs för att skydda molnbaserade applikationer. Tänk på hur varje lager samverkar med och stöder din molnmiljös övergripande säkerhetsstrategi.
Hur hjälper molnsäkerhetsverktyg till med efterlevnad?
Molnsäkerhetsverktyg underlättar efterlevnad genom funktioner som granskningsloggar, datakryptering och åtkomstkontroller. De hjälper till att säkerställa att din organisation uppfyller branschregler. Leta efter verktyg som är anpassade till dina specifika krav på efterlevnad för att undvika potentiella sanktioner.