

10 bästa leverantörerna av cybersäkerhet för finansiella tjänster granskade 2026

Bästa cybersäkerhetsföretagen för finansiella tjänster
- 3. Zeropath


Cybersäkerhetsföretag för finansiella tjänster hjälper till att skydda känsliga kunduppgifter, säkerställa regelefterlevnad och försvara mot allt mer sofistikerade cyberattacker. Om du hanterar risker kopplade till digitala transaktioner, integrationer med tredje part eller föränderliga efterlevnadskrav är det avgörande att välja rätt partner för att minska exponeringen och upprätthålla förtroendet.
Jag har arbetat med finansiella organisationer för att utvärdera cybersäkerhetsleverantörer och förstå vad som skiljer en gedigen leverantör från en som bara uppfyller grundläggande krav. Den här guiden bygger på den erfarenheten och hjälper dig att identifiera pålitliga partner som passar dina tekniska behov och krav på regelefterlevnad.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa cybersäkerhetsföretagen för finansiella tjänster
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta cybersäkerhetsval inom finansiella tjänster, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Service | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för molnbaserad hotinformation | Gratis provperiod tillgänglig | Från $59.99/enhet (debiteras årsvis) | Website | |
| 2 | Bäst för säkerhet i Google Workspace och Microsoft 365 | Gratis demonstration tillgänglig | Från $4/användare/månad (faktureras årsvis) | Website | |
| 3 | Website | ||||
| 4 | Bäst för sårbarhetshantering | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för molnsäkerhetslösningar | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för företagsskydd mot hot | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $39.95/enhet (faktureras årligen) | Website | |
| 7 | Bäst för lösningar för bedrägeribekämpning | Kostnadsfri konsultation tillgänglig | Priser på begäran | Website | |
| 8 | Bäst för hantering av cyberrisker | Gratis demo tillgänglig | Prisuppgifter på begäran | Website | |
| 9 | Bäst för digitalt riskskydd | Kostnadsfri demonstration tillgänglig | Pris lämnas på begäran | Website | |
| 10 | Bäst för AI-driven säkerhetstestning | Gratis demo tillgänglig | Prisuppgift på begäran | Website |

Recensioner av de bästa cybersäkerhetsleverantörerna för finansiella tjänster
Nedan hittar du mina detaljerade sammanfattningar av de bästa cybersäkerhetsleverantörerna för finansiella tjänster som kom med på min lista. Mina recensioner ger en inblick i varje leverantörs viktigaste tjänster, unika specialområden samt för- & nackdelar, så att du kan hitta det bästa alternativet för dina behov.


CrowdStrike Falcon är en AI-driven plattform för slutpunktssäkerhet som integrerar hotdetektering, incidenthantering och identitetsskydd i en enhetlig konsol byggd för säkerhetsteam inom finansiella tjänster.
Vem passar CrowdStrike Falcon bäst för?
CrowdStrike Falcon passar väl för medelstora till stora finansiella institutioner med dedikerade säkerhetsteam som behöver slutpunktsskydd i företagsklass i komplexa, distribuerade miljöer.
Varför jag valde CrowdStrike Falcon
Jag har tagit med CrowdStrike Falcon bland mina främsta val eftersom dess funktioner för hotinformation verkligen skiljer sig från allt annat jag har sett inom säkerhet för finansiella tjänster. Plattformen spårar över 281 namngivna motståndare, inklusive grupper med koppling till Nordkorea som specifikt riktar in sig på finansiella institutioner för cyberstölder. Det jag värdesätter mest är motståndarintelligensen, som hämtar realtidsindikatorer, övervakning av den mörka webben och sårbarhetsinformation direkt till analytikernas arbetsflöden, så att mitt team inte behöver växla mellan verktyg för att utreda ett aktivt hot. Dessutom fungerar den nya Threat AI-funktionen som ett agentbaserat intelligenslager som självständigt kan resonera och jaga hot, vilket minskar bruset som annars skulle bromsa ett SOC-team inom finansiella tjänster.
Viktiga funktioner i CrowdStrike Falcon
- Antivirusprogram av nästa generation (NGAV): Använder AI och beteendeanalys för att upptäcka och blockera skadlig kod och fillösa attacker utan att förlita sig på signaturuppdateringar.
- Hanterad hotjakt med Falcon OverWatch: Ett människolett hotjaktsteam som arbetar dygnet runt, alla dagar i veckan, och proaktivt söker efter hot i hela din miljö.
- Detektering av identitetshot: Övervakar efter autentiseringsbaserade attacker, privilegieeskalering och lateral förflyttning riktad mot Active Directory.
- Charlotte AI: En AI-säkerhetsanalytiker som besvarar frågor om hot på naturligt språk och automatiserar uppgifter för prioritering av detekteringar.
Integrationer med CrowdStrike Falcon
CrowdStrike Falcon erbjuder färdigbyggda integrationer från CrowdStrike Marketplace, inklusive partner som AWS, Akamai, Netskope, Mimecast, Slack, PagerDuty, ServiceNow och VirusTotal, samt djupa integrationer med Google Cloud och Red Hat. Falcon Fusion SOAR innehåller HTTP Action-mallar som är förkonfigurerade för över 130 leverantörs-API:er, och SDK:er på flera språk med omfattande API-täckning finns tillgängliga för anpassade integrationer.
Pros and Cons
Pros:
- Fullständig spårning av processkedjor för utredningar
- Låg andel falska positiva resultat i detekteringarna
- Motståndarprofiler för över 245 hotgrupper
Cons:
- Enhetskontrollen saknar djupgående innehållsinspektion
- Instrumentpaneler kan inte delas externt

Bäst för säkerhet i Google Workspace och Microsoft 365
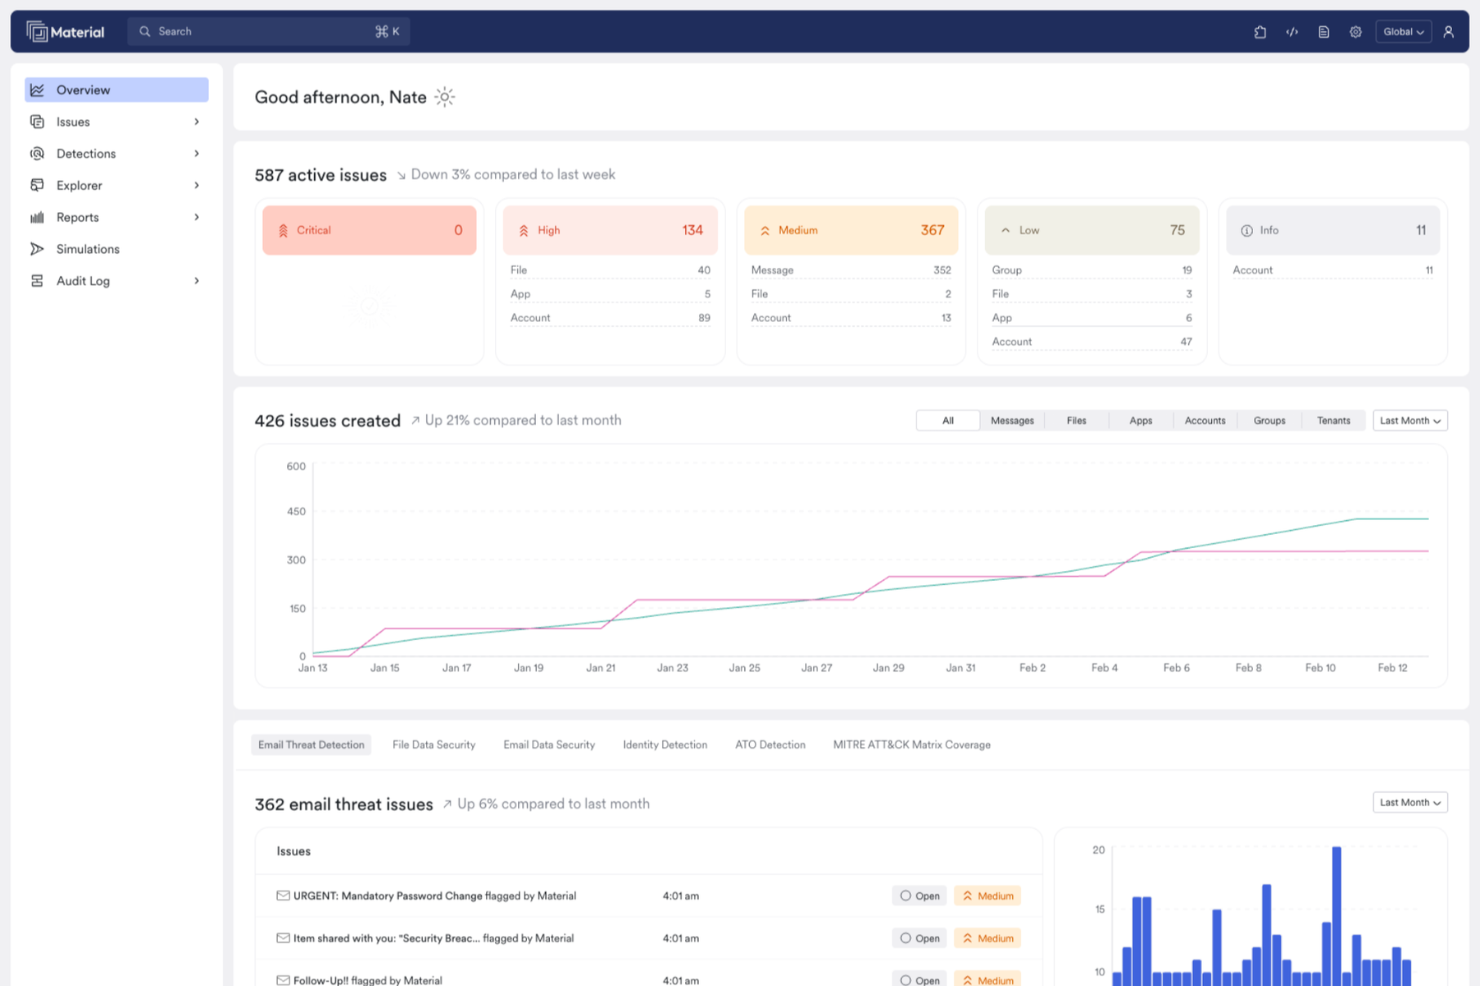
Material Security är utformat för finansiella tjänster som vill stärka sina molnmiljöer, särskilt om ni använder Google Workspace eller Microsoft 365. Det tillgodoser de kritiska behoven av att skydda känsliga ekonomiska uppgifter och effektivisera incidenthanteringen, vilket gör det till ett attraktivt val för yrkesverksamma och team som strävar efter att upprätthålla en robust cybersäkerhet.
Varför jag valde Material Security
Jag valde Material Security för dess skräddarsydda metod för cybersäkerhet inom finansiella tjänster, särskilt dess fokus på e-postsäkerhet och upptäckt av identitetshot. Plattformen är mycket effektiv när det gäller att minska e-postbaserade hot med sina avancerade funktioner för upptäckt, vilket är avgörande för att skydda känslig ekonomisk information.
Dessutom ger funktionen för upptäckt av identitetshot en heltäckande bild av potentiella risker, vilket möjliggör proaktiv hotbildshantering. Dessa funktioner motsvarar det akuta behovet av ett robust skydd mot sofistikerade cyberhot inom finanssektorn.
Viktiga funktioner i Material Security
Utöver fokus på upptäckt av e-post- och identitetshot noterade jag även:
- Filsäkerhet: Skyddar känsliga data genom att övervaka åtkomst och förhindra obehörig delning i molnmiljöer.
- Kontosäkerhet: Erbjuder övervakning av användarbeteende i realtid för att snabbt upptäcka och hantera misstänkta aktiviteter.
- Automatiserad incidenthantering: Effektiviserar processen för att hantera användarrapporterade nätfiskeförsök och minskar den tid och ansträngning som krävs för att hantera incidenter.
- Förbättrade säkerhetsutredningar: Erbjuder verktyg som förenklar utredningar genom att ge bättre sammanhang och anslutningsmöjligheter mellan molnplattformar.
Integrationer med Material Security
Integrationerna omfattar Google Workspace och Microsoft 365, och det finns ett API för anpassade integrationer.
Pros and Cons
Pros:
- Automatiserar nätfiskerespons för att förbättra svarstiderna.
- Stöder avancerat hotskydd för e-postkonton.
- Möjliggör säker fildelning i e-postkommunikation.
Cons:
- Kan behöva mer avancerade verktyg för nischen finansiella tjänster.
- Begränsat antal inbyggda integrationer med andra säkerhetsverktyg.

Zeropath

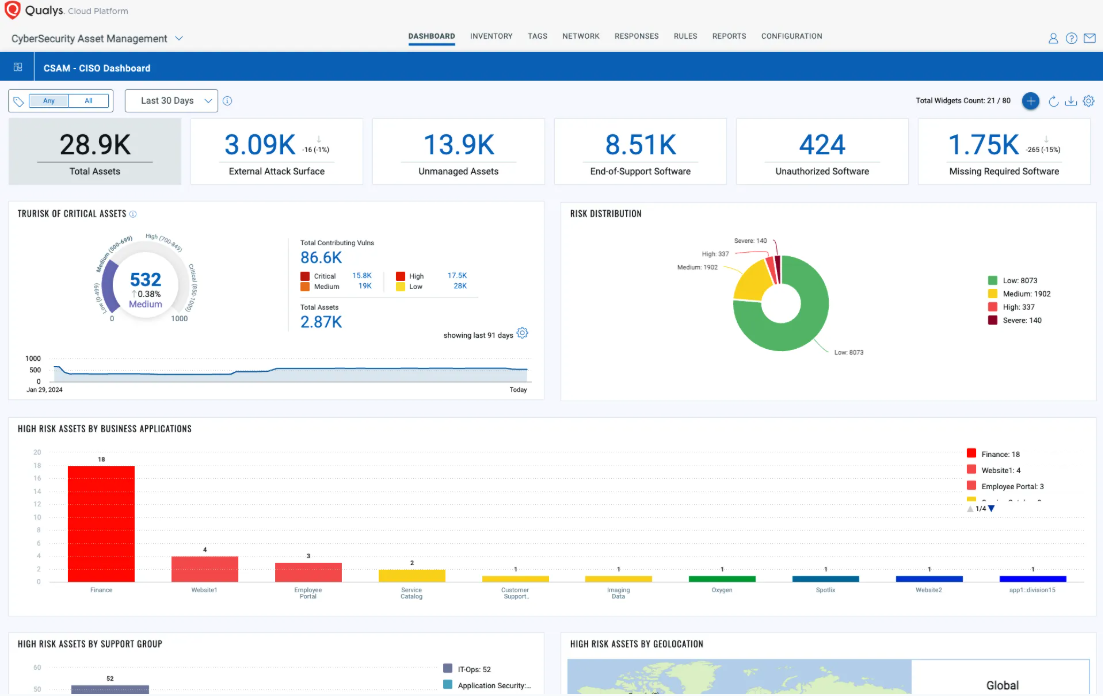
Qualys tillhandahåller molnbaserade säkerhets- och efterlevnadslösningar som är utformade för att hjälpa företag att identifiera och hantera sårbarheter. Företaget betjänar organisationer inom flera olika sektorer och fokuserar på att upprätthålla säkerhetshygien och efterlevnad genom kontinuerlig övervakning och bedömning.
Varför jag valde Qualys: Qualys utmärker sig inom sårbarhetshantering med sin molnplattform, som gör det möjligt för ditt team att upptäcka och prioritera sårbarheter i hela din IT-infrastruktur. Funktionerna för kontinuerlig övervakning hjälper till att säkerställa att dina system förblir säkra och följer branschstandarder. Detta fokus på upptäckt av sårbarheter i realtid hjälper ditt team att proaktivt åtgärda säkerhetsluckor.
Utmärkande tjänster: Deras tjänst för tillgångshantering hjälper ditt team att upprätthålla en korrekt inventering av alla IT-tillgångar, så att ni alltid vet vad som finns i nätverket. Tjänsten för skanning av webbapplikationer identifierar sårbarheter i dina webbapplikationer och hjälper ditt team att skydda dem mot potentiella hot.
Målbranscher: Finansiella tjänster, hälso- och sjukvård, detaljhandel, myndigheter och teknik.
Specialområden: Sårbarhetshantering, kontinuerlig övervakning, tillgångshantering, efterlevnadslösningar och skanning av webbapplikationer.
Pros and Cons
Pros:
- Upptäckt av sårbarheter i realtid
- Funktioner för kontinuerlig övervakning
- Stark molnbaserad säkerhetsplattform
Cons:
- Begränsat stöd offline
- Kan vara komplex att implementera

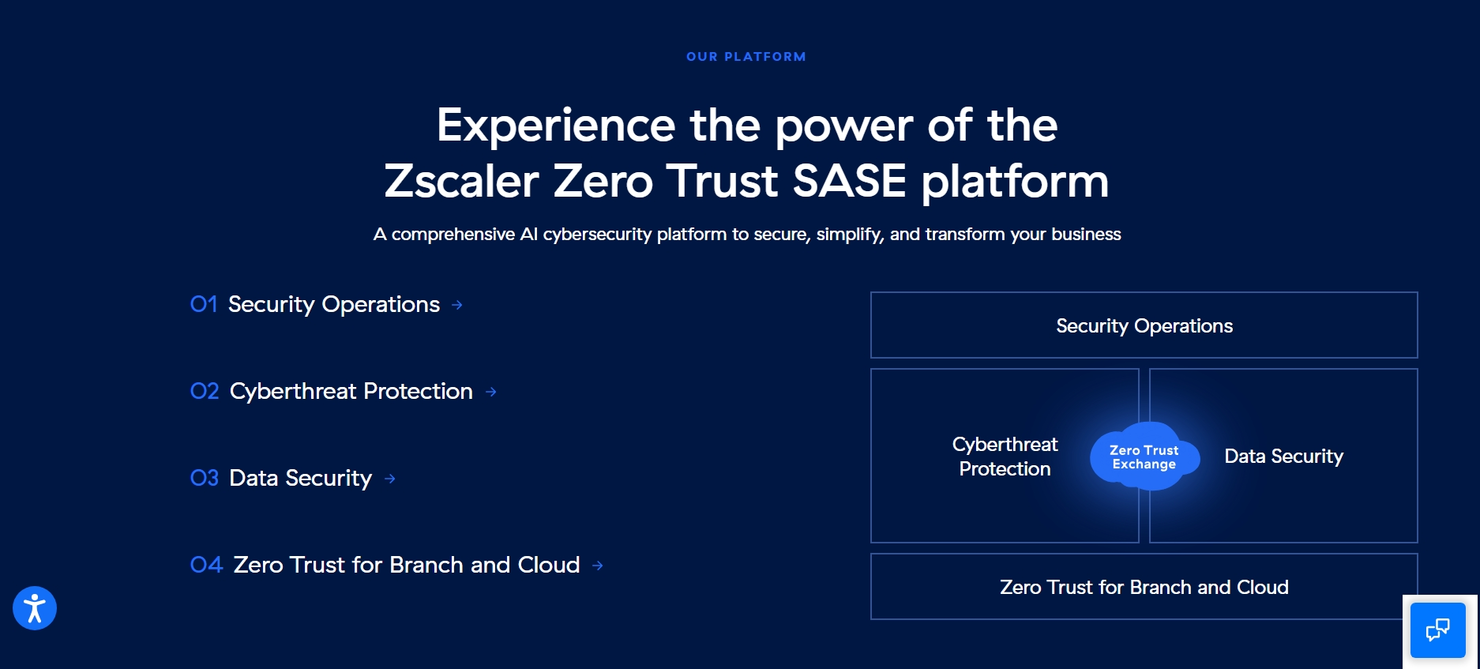
Zscaler tillhandahåller molnbaserade säkerhetslösningar med fokus på Zero Trust-principer, säker åtkomst, säkerhet för molnapplikationer samt skydd av IoT/OT-enheter. De betjänar främst branscher som sjukvård, finans och offentlig sektor med skräddarsydda lösningar.
Varför jag valde Zscaler: Zscaler utmärker sig inom molnsäkerhetslösningar genom att erbjuda en Zero Trust-plattform som säkerställer säker åtkomst för användare och enheter över filialer och moln. Deras AI-drivna säkerhetsfunktioner och skydd mot cyberhot skiljer dem från andra leverantörer. Dessa funktioner gör Zscaler till ett starkt val för team som behöver tillförlitlig molnsäkerhet.
Utmärkande tjänster: Zscalers säkra privata åtkomst gör det möjligt för ditt team att ansluta säkert till applikationer utan att exponera dem mot internet. Deras säkra internetåtkomst ger ditt team trygg surfning och skydd mot cyberhot, vilket säkerställer verksamhetens kontinuitet.
Målbranscher: Sjukvård, finans, offentlig sektor, detaljhandel och tillverkningsindustri.
Specialiseringar: Zero Trust-säkerhet, AI-integration, säker åtkomsttjänst vid kanten (SASE), skydd mot cyberhot samt IoT/OT-skydd.
Pros and Cons
Pros:
- Partnerskap med stora teknikföretag
- AI-drivna säkerhetsfunktioner
- Starkt fokus på Zero Trust-principer
Cons:
- Kan kräva omfattande anpassning
- Kan vara komplext att implementera inledningsvis

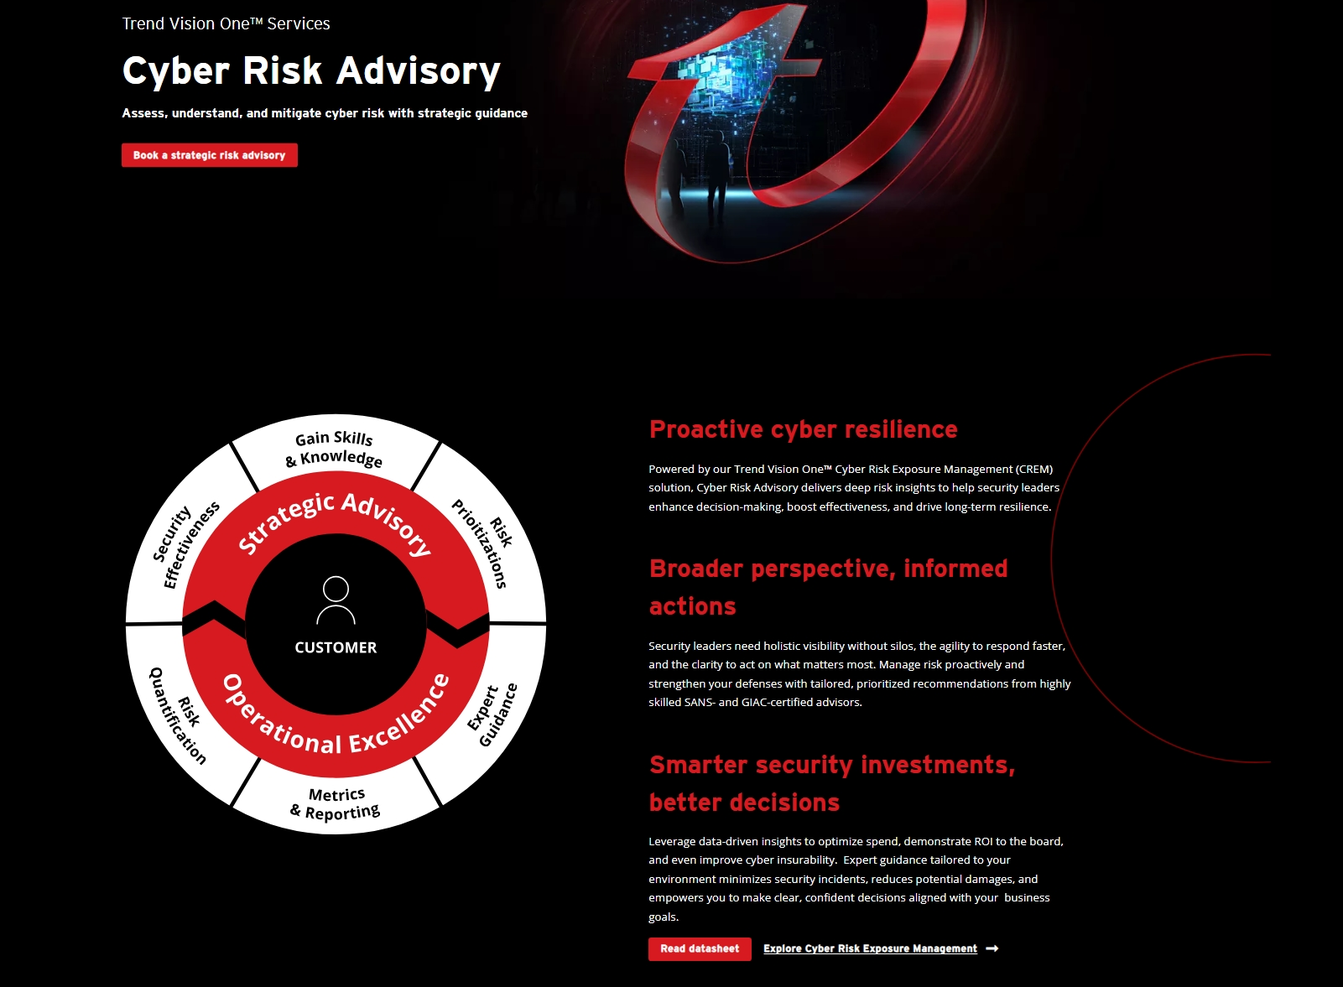
Trend Micro erbjuder avancerade cybersäkerhetslösningar med fokus på hantering av hot, regelefterlevnad och riskhantering. De betjänar branscher som hälso- och sjukvård och fordonsindustrin och tillhandahåller säkerhet för slutpunkter, nätverk och molnmiljöer.
Varför jag valde Trend Micro: Trend Micro är känt för sitt företagsskydd mot hot och använder Cyber Risk Exposure Management för att identifiera och begränsa hot innan de påverkar din verksamhet. Deras Managed XDR-tjänst integrerar upptäckt och hantering över flera miljöer. Detta heltäckande tillvägagångssätt säkerställer att ditt team kan hantera hot effektivt.
Tjänster som utmärker sig: Trend Micros e-postsäkerhet ger ditt team skydd mot nätfiske- och skadeprogramsattacker och säkerställer säker kommunikation. Deras nätverkssäkerhet hjälper till att skydda din infrastruktur mot obehörig åtkomst och potentiella intrång.
Målbranscher: Hälso- och sjukvård, finansiella tjänster, federal verksamhet, fordonsindustrin och detaljhandel.
Specialområden: Hantering av hot, regelefterlevnad, riskhantering, slutpunktssäkerhet och molnsäkerhet.
Pros and Cons
Pros:
- Proaktiv riskhantering
- Starkt fokus på regelefterlevnad
- Avancerade lösningar för hantering av hot
Cons:
- Vissa användare tycker att gränssnittet är svårt
- Kan kräva ytterligare utbildning


Trusteer (IBM) erbjuder cybersäkerhetslösningar med fokus på bedrägeribekämpning och slutpunktsskydd för finansinstitut och företag. De tillhandahåller tjänster som förbättrar säkerheten för digitala banktjänster och minskar risker relaterade till bedrägerier.
Varför jag valde Trusteer (IBM): Trusteer (IBM) är specialiserade på lösningar för bedrägeribekämpning och erbjuder avancerad teknik som beteendebiometri för att upptäcka bedrägliga aktiviteter. Deras tjänster för slutpunktsskydd hjälper ditt team att säkra enheter mot hot och obehörig åtkomst. Detta fokus på att skydda digitala transaktioner gör dem till en värdefull partner för att upprätthålla finansiell säkerhet.
Utmärkande tjänster: Deras detektering av skadlig kod hjälper ditt team att identifiera och begränsa potentiella hot i realtid, vilket säkerställer att era system förblir säkra. Tjänsten för nätfiskeskydd utbildar ditt team i att känna igen nätfiskeförsök, vilket minskar sannolikheten för framgångsrika attacker.
Målbranscher: Finansiella tjänster, bankverksamhet, försäkring, detaljhandel och offentlig sektor.
Specialiseringar: Bedrägeribekämpning, slutpunktsskydd, beteendebiometri, detektering av skadlig kod och nätfiskeskydd.
Pros and Cons
Pros:
- Hotdetektering i realtid
- Omfattande slutpunktsskydd
- Avancerad teknik för beteendebiometri
Cons:
- Kan vara komplex att implementera
- Kan kräva ytterligare utbildning

BitSight tillhandahåller AI-drivna lösningar för cyberriskinformation med fokus på hantering av exponering, underrättelser om cyberhot och hantering av tredjepartsrisker. De vänder sig till branscher som finans, hälso- och sjukvård samt teknik och erbjuder verktyg för kontinuerlig övervakning och hantering av leverantörsrisker.
Varför jag valde BitSight: BitSight utmärker sig inom cyberriskhantering genom att erbjuda lösningar som prioriterar och minskar hot över hela organisationens angreppsyta. Deras fokus på hantering av externa angreppsytor och sårbarhetsinformation hjälper ditt team att identifiera potentiella risker. Detta tillvägagångssätt säkerställer att ni effektivt kan hantera och minska cyberrisker.
Framstående tjänster: BitSights hantering av tredjepartsrisker gör det möjligt för ditt team att bedöma och övervaka leverantörers säkerhetsnivå, vilket minskar potentiella risker. Deras underrättelser om cyberhot ger insikter i nya hot i realtid och hjälper ditt team att ligga steget före potentiella angrepp.
Målbranscher: Finans, hälso- och sjukvård, teknik, offentlig sektor och detaljhandel.
Specialiseringar: Hantering av externa angreppsytor, sårbarhetsinformation, underrättelser om utpressningstrojaner, hantering av tredjepartsrisker och underrättelser om cyberhot.
Pros and Cons
Pros:
- Insikter om hot i realtid
- Effektiv hantering av tredjepartsrisker
- AI-drivna lösningar för riskinformation
Cons:
- Potentiell komplexitet vid implementering
- Prisuppgifter har inte offentliggjorts

ZeroFox tillhandahåller cybersäkerhetslösningar skräddarsydda för finanssektorn med fokus på att skydda digitala transaktioner och förhindra ekonomiskt bedrägeri. De hjälper finansiella institutioner att hantera hot som social manipulation, skadlig kod och dataintrång.
Varför jag valde ZeroFox: ZeroFox är känt för sitt digitala riskskydd och erbjuder tjänster som upptäcker komprometterad personlig information och övervakar bedrägliga bankappar. Deras fokus på att ta bort skadliga domäner hjälper ditt team att upprätthålla kundernas förtroende. Detta tillvägagångssätt säkerställer efterlevnad av branschregler.
Utmärkande tjänster: ZeroFoxs bedrägeriförsvar för kunder och medarbetare hjälper ditt team att identifiera och begränsa bedrägerier som riktar sig mot både kunder och personal. Deras skydd mot ekonomiskt bedrägeri tillhandahåller verktyg för att övervaka och förhindra bedrägliga aktiviteter, vilket säkerställer integriteten i er finansiella verksamhet.
Målbranscher: Finansiella tjänster, bankverksamhet, fintech, försäkring och investeringar.
Specialområden: Digitalt riskskydd, försvar mot social manipulation, förebyggande av ekonomiskt bedrägeri, hantering av regelefterlevnad och domänövervakning.
Pros and Cons
Pros:
- Betoning på regelefterlevnad
- Fokus på att förebygga ekonomiskt bedrägeri
- Starkt digitalt riskskydd
Cons:
- Begränsad support offline
- Kan kräva ytterligare utbildning

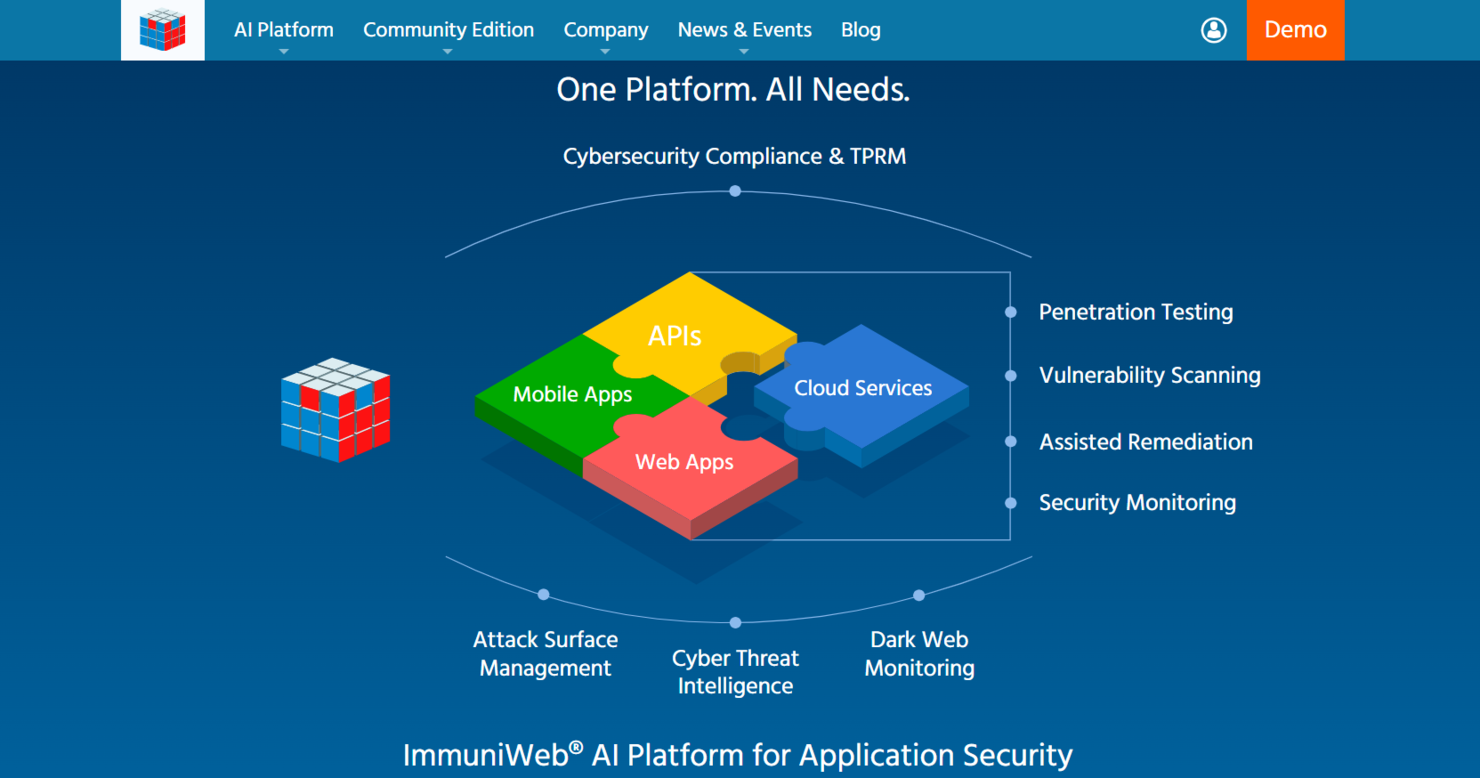
ImmuniWeb erbjuder AI-förbättrad säkerhetstestning av applikationer, penetrationstestning och efterlevnadstjänster som är skräddarsydda för att hjälpa företag inom finansiella tjänster att säkra webb-, mobil-, API-, moln- och nätverksinfrastruktur. Tjänsten vänder sig till team i reglerade branscher som vill identifiera sårbarheter, hantera attackytor och uppfylla strikta cybersäkerhetskrav.
Varför jag valde ImmuniWeb: ImmuniWeb ger dig AI-driven skanning med expertstödd penetrationstestning som minskar antalet falska positiva resultat, vilket gör det enklare för ditt team att agera på verkliga problem. Tjänsten integreras med dina DevSecOps- och CI/CD-arbetsflöden så att du kan upptäcka sårbarheter tidigt i utvecklingen. Den omfattar även efterlevnadsfokuserade tjänster som GLBA, PCI DSS och MAS, och kopplar resultaten från säkerhetstesterna till dina regulatoriska skyldigheter.
Utmärkande tjänster: Kontinuerlig penetrationstestning hjälper dig att testa appar och API:er enligt ett regelbundet schema så att ditt team kan upptäcka nya sårbarheter innan de utnyttjas, och hantering av attackytor ger dig full insyn i externa tillgångar och skugg-API:er så att du vet var dina risker finns.
Målbranscher: Banker, försäkring, fintech, förmögenhetsförvaltning och kapitalförvaltning.
Specialområden: Testning av webbapplikationer, API-säkerhet, granskningar av molninfrastruktur, övervakning av darkwebben och efterlevnadsbedömningar.
Pros and Cons
Pros:
- Täcker ramverk för efterlevnad inom finanssektorn
- Integreras med CI/CD-pipelines
- AI minskar antalet falska positiva resultat
Cons:
- Introduktionen kräver arbete
- Communityversionen är begränsad
Övriga cybersäkerhetsföretag för finansiella tjänster
Här är ytterligare några cybersäkerhetsföretag för finansiella tjänster som inte kom med på min lista, men som ändå är värda att titta närmare på:
- Integris
Bäst för medelstora finansiella företag
- ThetaRay
Bäst för avvikelsedetektering
- Blue Goat Cyber
Bäst för incidenthantering
- CyberGuard Advantage
Bäst för efterlevnadsinriktade tjänster
- Aujas Networks
Bäst för identitetshantering


Vad är cybersäkerhet för finansiella tjänster?
Cybersäkerhet för finansiella tjänster är arbetet med att skydda finansiella institutioner mot cyberhot. Det kan bland annat innebära:
- Hotinformation och övervakning
- Datakryptering och dataskydd
- Stöd för efterlevnad och regelefterlevnad
- Incidenthantering och återställning
- Åtkomst- och identitetshantering
Finansiella institutioner, IT-avdelningar och säkerhetsteam söker vanligtvis cybersäkerhet för finansiella tjänster för att skydda känsliga uppgifter och säkerställa efterlevnad av regelverk. Dessa tjänster hanterar utmaningar som dataintrång, förebyggande av bedrägerier och upprätthållande av kundernas förtroende.
Kriterier för val av cybersäkerhetsleverantör för finansiella tjänster
När jag valde ut de bästa cybersäkerhetsleverantörerna för finansiella tjänster att ta med i den här listan utgick jag från vanliga verksamhetsbehov och problem som dessa leverantörer hanterar. Det omfattade bland annat dataskydd och regelefterlevnad. Jag använde också följande ramverk för att hålla utvärderingen strukturerad och rättvis:
Grundläggande tjänster (25 % av totalpoängen)
För att kunna tas med i den här listan var varje leverantör tvungen att erbjuda följande grundläggande tjänster:
- Hotdetektering och övervakning
- Dataskydd och kryptering
- Stöd för regelefterlevnad
- Incidenthantering och återställning
- Identitets- och åtkomsthantering
Ytterligare utmärkande tjänster (25 % av totalpoängen)
För att ytterligare kunna skilja konkurrenterna åt letade jag också efter unika eller särskilt värdefulla tjänster, till exempel:
- Beteendeanalys
- Lösningar för molnsäkerhet
- AI-driven hotinformation
- Anpassningsbara säkerhetsramverk
- Integration av blockkedjesäkerhet
Branscherfarenhet (10 % av totalpoängen)
För att få en uppfattning om varje leverantörs branscherfarenhet beaktade jag följande:
- Antal år inom finanssektorn
- Antal finansiella kunder
- Expertis inom finansiella regelverk
- Fallstudier och framgångsberättelser
- Partnerskap med finansiella institutioner
Introduktion (10 % av totalpoängen)
För att utvärdera introduktionsupplevelsen hos varje leverantör beaktade jag följande:
- Implementeringshastighet
- Tillgång till utbildningsresurser
- Användarvänliga gränssnitt
- Dedikerad introduktionssupport
- Anpassningsmöjligheter under konfigurationen
Kundsupport (10 % av totalpoängen)
För att bedöma nivån på den kundsupport som varje leverantör erbjuder beaktade jag följande:
- Tillgång till support dygnet runt
- Tillgång till kunnig personal
- Svarstid på förfrågningar
- Tillgång till supportkanaler
- Kundnöjdhetsbetyg
Prisvärdhet (10 % av totalpoängen)
För att utvärdera prissättningen och den potentiella avkastningen på investeringen av att anlita varje leverantör beaktade jag följande:
- Transparent prissättning
- Konkurrenskraftig prissättning på marknaden
- Flexibla betalningsalternativ
- Potentiell avkastning på investeringen för tjänsterna
- Rabatter för långtidsavtal
Kundrecensioner (10 % av totalpoängen)
För att få en uppfattning om den övergripande nöjdheten bland befintliga kunder beaktade jag följande när jag läste kundrecensioner:
- Övergripande nöjdhetsbetyg
- Återkoppling om tjänsternas tillförlitlighet
- Kommentarer om användarvänlighet
- Omdömen om kundsupporten
- Rapporter om problemlösning
Så väljer du en leverantör av cybersäkerhet för finansiella tjänster
Det är lätt att fastna i långa listor över tjänster och komplexa prisstrukturer. För att hjälpa dig att prioritera det som är viktigast för ditt företag och samtidigt välja rätt verktyg för cybersäkerhetsprogramvara bör du tänka på följande faktorer:
| Faktor | Vad du bör tänka på |
| Affärsmål | Säkerställ att leverantören är i linje med teamets mål, till exempel att förbättra datasäkerheten eller uppnå efterlevnad. Anpassa tjänsterna efter specifika affärsbehov. |
| Tjänsternas omfattning och SLA:er | Leta efter tydliga tjänstedefinitioner och SLA:er som garanterar prestandanivåer. Säkerställ att de täcker kritiska aspekter av dina cybersäkerhetsbehov. |
| Supportens tillgänglighet | Kontrollera om support dygnet runt är tillgänglig och hur snabbt problem löses. Tillförlitlig support är avgörande för att minimera driftstopp och hantera nödsituationer. |
| Kostnader och prisstruktur | Förstå deras prismodell, inklusive eventuella dolda avgifter. Jämför kostnaderna med konkurrenternas för att säkerställa att du får valuta för investeringen. |
| Kommunikation och rapportering | Utvärdera hur ofta rapporter tillhandahålls och hur detaljerade de är. Regelbundna uppdateringar och tydlig kommunikation hjälper dig att hålla dig informerad om säkerhetsstatus och incidenter. |
| Rykte | Undersök leverantörens rykte i branschen. Leta efter omdömen och recensioner från andra finansiella institutioner för att bedöma tillförlitligheten. |
| Anpassningsmöjligheter | Ta reda på om tjänsterna kan anpassas efter dina unika behov. Anpassning möjliggör mer effektiva lösningar som passar din affärsmodell. |
| Teknikintegration | Verifiera kompatibiliteten med dina befintliga system och tekniker. Sömlös integration minskar störningar och förbättrar den övergripande säkerhetsnivån. |
Viktiga cybersäkerhetstjänster för finansiella tjänster
När du väljer en leverantör av cybersäkerhet för finansiella tjänster bör du hålla utkik efter följande nyckeltjänster:
- Hotdetektering och övervakning: Kontinuerlig övervakning för att identifiera och neutralisera potentiella hot innan de orsakar skada.
- Dataskydd och kryptering: Skyddar känsliga data genom kryptering och säkerställer att endast behöriga får åtkomst.
- Stöd för regelefterlevnad: Hjälper ditt team att uppfylla branschstandarder och undvika kostsamma böter.
- Incidenthantering och återställning: Tillhandahåller omedelbara handlingsplaner för att minimera skador och snabbt återställa verksamheten.
- Identitets- och åtkomsthantering: Hanterar användaråtkomst för att säkerställa att endast rätt personer får åtkomst till kritiska data.
- Beteendeanalys: Använder datamönster för att identifiera ovanlig aktivitet som kan tyda på ett säkerhetsintrång.
- Leverantörer av molnsäkerhet: Skyddar molnbaserade tillgångar och data mot cyberhot.
- Slutpunktsskydd: Skyddar enheter som är anslutna till ditt nätverk mot skadlig programvara och obehörig åtkomst.
- Nätfiskeskydd: Informerar om och skyddar mot nätfiskeförsök för att skydda användarnas inloggningsuppgifter.
- Sårbarhetshantering: Identifierar och åtgärdar svagheter i dina system för att förhindra att de utnyttjas.
Fördelar med cybersäkerhet för finansiella tjänster
Att samarbeta med en leverantör av cybersäkerhet för finansiella tjänster ger flera fördelar för ditt team och din verksamhet. Här är några som du kan se fram emot:
- Förbättrad datasäkerhet: Skyddar känsliga finansiella data mot obehörig åtkomst med hjälp av kryptering och åtkomsthantering.
- Regelefterlevnad: Hjälper ditt team att uppfylla branschstandarder och undvika böter och juridiska problem genom stöd för regelefterlevnad.
- Snabb incidenthantering: Tillhandahåller snabba handlingsplaner för att minimera skador och driftstopp vid säkerhetsintrång. Att välja en leverantör som ligger nära huvudkontoret kan förkorta insatstiderna. Därför kan företag i Kalifornien dra nytta av att samarbeta med cybersäkerhetsföretag i San Diego.
- Förbättrad hotdetektering: Identifierar och neutraliserar potentiella hot tidigt genom kontinuerlig övervakning och beteendeanalys.
- Säker molnintegration: Säkerställer att molnbaserade data och applikationer skyddas mot cyberhot med specialiserade molnsäkerhetslösningar.
- Minskad bedrägeririsk: Minskar risken för bedräglig aktivitet genom avancerat bedrägeriförebyggande arbete och nätfiskeskydd.
- Bättre beslutsfattande: Ger insikter i säkerhetsläget och sårbarheter, vilket gör det möjligt för ditt team att fatta välgrundade säkerhetsbeslut.
Kostnader och prismodeller för cybersäkerhet för finansiella tjänster
Cybersäkerhet för finansiella tjänster har vanligtvis ett anpassat pris för att tillgodose olika verksamheters behov, storlek och förutsättningar, på samma sätt som konsulttjänster inom blockkedjeteknik prissätts. Leverantörer arbetar vanligtvis enligt någon av följande prismodeller:
- Abonnemangsbaserad: Tar ut en återkommande avgift för löpande tillgång till tjänster och support.
- Projektbaserad: Avgifterna fastställs utifrån omfattningen och varaktigheten för ett specifikt cybersäkerhetsprojekt.
- Arbetsomfattning (SOW): Prissättningen baseras på den detaljerade lista över uppgifter och leveranser som avtalats i kontraktet.
- Användarbaserad: Kostnaderna beräknas utifrån antalet användare eller enheter som behöver skydd.
- Differentierad prissättning: Erbjuder olika servicenivåer i paket med varierande priser för att passa olika behov.
Viktiga faktorer som påverkar prissättningen av cybersäkerhet för finansiella tjänster
Utöver den specifika prismodellen finns här några ytterligare faktorer som kan påverka kostnaden för cybersäkerhet för finansiella tjänster:
- Anpassningsbehov: Ju mer skräddarsydd lösningen är, desto högre kan den potentiella kostnaden bli på grund av specialiserade tjänster.
- Efterlevnadskrav: Att uppfylla specifika branschregler kan öka kostnaden på grund av ytterligare granskningar och dokumentation.
- Antal användare: Fler användare eller enheter kan öka kostnaderna eftersom fler resurser behövs för att tillhandahålla skydd.
- Datamängd: Mängden data som behöver skyddas kan påverka prissättningen, särskilt när det gäller lagring och behandling.
- Tjänsternas komplexitet: Komplexiteten hos de säkerhetstjänster som krävs kan påverka den totala kostnaden.
Genom att vara medveten om dessa faktorer innan du börjar begära anpassade offerter från cybersäkerhetsleverantörer får du en uppfattning om vad du kan förvänta dig och kan jämföra offerter mer effektivt.
Cybersäkerhet för finansiella tjänster: Vanliga frågor
Här är några svar på vanliga frågor om cybersäkerhet för finansiella tjänster:
Hur väljer jag rätt cybersäkerhetsleverantör för finansiella tjänster?
Att välja rätt leverantör innebär att du utvärderar dina specifika behov, till exempel efterlevnadskrav och mål för dataskydd. Leta efter en leverantör med erfarenhet från din bransch och kontrollera deras anseende genom recensioner och fallstudier. Ta hänsyn till deras supporttillgänglighet och hur väl de kommunicerar om och rapporterar säkerhetsfrågor.
Vad bör jag förvänta mig under introduktionsprocessen?
Under introduktionen bör du förvänta dig en detaljerad bedömning av din nuvarande säkerhetsnivå. Leverantören kommer att samarbeta med ditt team för att anpassa säkerhetslösningarna och utbilda din personal i hur de ska användas. Ett dedikerat supportteam vägleder dig genom installationen för att säkerställa att allt integreras smidigt.
Hur ofta bör mitt team granska våra cybersäkerhetsåtgärder?
Regelbundna granskningar är avgörande, vanligtvis varje kvartal, för att säkerställa att dina cybersäkerhetsåtgärder förblir effektiva. Dessa granskningar bör omfatta nya hot, förändringar i din verksamhetsmiljö och uppdateringar av efterlevnadsregler. Din leverantör kan hjälpa till att genomföra granskningarna och införa nödvändiga justeringar.
Vilken typ av support kan jag förvänta mig från en leverantör?
Du kan förvänta dig support dygnet runt för kritiska problem, med tillgång till ett team av cybersäkerhetsexperter. Leverantörer erbjuder vanligtvis flera supportkanaler, till exempel telefon, e-post och livechatt. Det är viktigt att förstå deras svarstider och vilken tillgång du kommer att ha till supportresurser.
Hur säkerställer leverantörer efterlevnad av branschregler?
Leverantörer håller sig uppdaterade om branschregler och integrerar efterlevnadskontroller i sina tjänster. De erbjuder verktyg och granskningar som hjälper ditt team att uppfylla standarder som GDPR eller PCI-DSS. Det är avgörande att samarbeta med en leverantör som förstår det regulatoriska landskapet i din bransch för att upprätthålla efterlevnaden.
Vad händer om det sker ett säkerhetsintrång?
Vid ett intrång aktiverar din leverantör en incidenthanteringsplan för att begränsa och minska konsekvenserna. De samarbetar med ditt team för att utreda intrånget, identifiera sårbarheter och återställa den normala verksamheten. En analys efter incidenten hjälper till att förhindra framtida incidenter genom att åtgärda de bakomliggande orsakerna.
Vad händer härnäst?
Utveckla dina kunskaper inom SaaS-tillväxt och ledarskap. Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare. Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!

