

10 bästa kostnadsfria cybersäkerhetsverktygen granskade 2026

Kortlista över de bästa kostnadsfria cybersäkerhetsverktygen


I dagens digitala landskap är cybersäkerhet avgörande, men det kan vara svårt att hitta prisvärda lösningar. Du vill skydda dina data utan att spendera för mycket. Det är där kostnadsfria cybersäkerhetsverktyg kommer till nytta.
Jag har ägnat flera år åt att utvärdera SaaS-verktyg och vet hur viktigt det är att ditt team får tillgång till tillförlitliga och kostnadseffektiva säkerhetslösningar. Du ska inte behöva kompromissa med säkerheten bara på grund av budgetbegränsningar.
I denna lista delar jag med mig av mina främsta rekommendationer på kostnadsfria cybersäkerhetsverktyg, med fokus på sådana som erbjuder verkligt värde utan dolda kostnader. Du får insikter om funktioner, användarvänlighet och vad som skiljer varje verktyg från de andra. Låt oss utforska alternativ som passar dina behov och håller dina data säkra.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa kostnadsfria cybersäkerhetsverktygen
Alla cybersäkerhetsverktyg på min lista erbjuder kostnadsfria alternativ, men de har även betalplaner om du vill uppgradera. Här är grundkostnaderna för vart och ett av verktygen som kom med på min kortlista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för realtidsskydd av slutpunkter | Kostnadsfri provperiod tillgänglig | Från $59.99/enhet (faktureras årsvis) | Website | |
| 2 | Bäst för penetrationstestning | Kostnadsfri demo tillgänglig | Kostnadsfritt att använda | Website | |
| 3 | Bäst för skanning efter sårbarheter i webbapplikationer | Gratisplan tillgänglig | Från $475/user/year | Website | |
| 4 | Bäst för nätverksövervakning | Not available | Kostnadsfritt att använda | Website | |
| 5 | Bäst för säkerhetstestning av webbappar | Not available | Gratis att använda | Website | |
| 6 | Bäst för sårbarhetsbedömning | Not available | Gratis att använda | Website | |
| 7 | Bäst för värdbaserad intrångsdetektering | Not available | Gratis att använda | Website | |
| 8 | Bäst för skanning av webbservrar | Not available | Gratis att använda | Website | |
| 9 | Bäst för lösenordshantering | Not available | Gratis att använda | Website | |
| 10 | Bäst för cybersäkerhet för småföretag | Kostnadsfritt abonnemang tillgängligt | Från $150/användare/månad | Website |
Recensioner av de bästa kostnadsfria cybersäkerhetsverktygen
Nedan hittar du mina detaljerade sammanfattningar av de bästa kostnadsfria cybersäkerhetsverktygen som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig. Vissa av dessa verktyg erbjuder en helt kostnadsfri version, medan andra erbjuder en kostnadsfri provperiod. Jag har lagt till en notering om vad som är kostnadsfritt i varje recension.

Bäst för realtidsskydd av slutpunkter

CrowdStrike Falcon är en AI-baserad plattform för slutpunktssäkerhet som kombinerar nästa generations antivirus, EDR, hotinformation och skydd för molnarbetsbelastningar i en enda lättviktig agent.
Vem passar CrowdStrike Falcon bäst för?
CrowdStrike Falcon passar bra för säkerhetsteam i medelstora till stora företag som behöver centraliserad insyn i slutpunkter över distribuerade eller molntunga miljöer.
Därför valde jag CrowdStrike Falcon
Jag valde CrowdStrike Falcon som en av de bästa lösningarna för realtidsskydd av slutpunkter på grund av hur dess AI-baserade detektionsmodell hanterar hot som aldrig rör vid disken. I miljöer där 82 % av detektionerna är fria från skadlig kod räcker signaturbaserade verktyg helt enkelt inte till. Falcon Prevent använder beteendebaserad AI för att upptäcka attacker mitt under körningen, medan Falcon Insight XDR lägger till angripardrivna attackindikatorer och ger mitt team detektionsresultat med rik kontext så snart något misstänkt börjar hända. Den kombinationen – AI-baserat förebyggande skydd och EDR på djupet – innebär att mitt team inte behöver vänta på att en avisering ska eskaleras innan vi agerar.
Viktiga funktioner i CrowdStrike Falcon
- Falcon-brandväggshantering: En centraliserad hanterare för värdbrandväggspolicyer som låter dig ange, tillämpa och granska brandväggsregler för hela din flotta av slutpunkter från en enda konsol.
- Falcon-enhetskontroll: Hantering av USB-enheter som ger dig insyn i och kontroll över kringutrustning, så att du kan blockera, övervaka eller tillåta specifika enhetstyper med hjälp av policyer.
- Falcon för mobila enheter: Detektion och hantering av incidenter på slutpunkter utökad till Android- och iOS-enheter, vilket täcker mobila hot i samma Falcon-konsol som används för datorer och servrar.
- Charlotte AI-detekteringstriage: Ett agentbaserat AI-lager som automatiskt prioriterar och sorterar inkommande detektioner, sammanfattar resultaten och vägleder arbetsflöden för incidenthantering utan att en analytiker behöver granska varje avisering manuellt.
Integrationer med CrowdStrike Falcon
CrowdStrike Falcons marknadsplats låter kunder upptäcka och distribuera integrationer som är byggda för Falcon-ekosystemet. Den bredare Falcon-plattformen ansluter till fler än 180 SaaS-, SIEM-, ITSM-, moln-, sårbarhetshanterings- och identitetsverktyg via ett enhetligt API. Bland de viktigaste integrationerna finns Splunk, ServiceNow, Jira, Okta, Slack, Palo Alto Prisma Cloud, Mimecast, Zscaler ZPA, Google Workspace samt verktyg i Microsoft-ekosystemet, däribland Microsoft 365 och Microsoft Defender. Ett API är tillgängligt för anpassade integrationer, och Falcon Fusion SOAR tillhandahåller förkonfigurerade HTTP-åtgärdsmallar för fler än 130 leverantörs-API:er för att snabba upp anpassade arbetsflöden.
Vad är kostnadsfritt?
CrowdStrike Falcon erbjuder en kostnadsfri provperiod på 15 dagar som inkluderar Falcon Prevent (nästa generations antivirus), Falcon-enhetskontroll och Express-support, utan krav på kreditkort. Det finns ingen kostnadsfri plan utan tidsbegränsning, så när provperioden löper ut måste du gå över till en betalnivå som börjar på $7.99 per enhet och månad (Falcon Go).
Pros and Cons
Pros:
- Den lättviktiga sensorn använder knappt några systemresurser
- Karantänsätter automatiskt filer och isolerar komprometterade värdar
- Beteendebaserad detektion upptäcker fillösa attacker
Cons:
- Begränsade funktioner för detektion och incidenthantering i offlineläge
- Den kostnadsfria provperioden omfattar inte partner och MSSP:er

Bäst för penetrationstestning
Kali Linux är ett operativsystem med öppen källkod som är utformat för cybersäkerhetsexperter och etiska hackare. Det tillhandahåller en omfattande uppsättning verktyg för penetrationstestning, säkerhetsforskning och nätverksanalys.
Varför jag valde Kali Linux: Det erbjuder en kostnadsfri plan utan tidsbegränsning med ett brett utbud av verktyg för penetrationstestning. Plattformen innehåller funktioner som sårbarhetsanalys och nätverksskanning, vilka är nödvändiga för säkerhetsexperter. Kali Linux fokuserar på penetrationstestning, vilket gör det till ett idealiskt val för dem som vill genomföra djupgående säkerhetsbedömningar. Du kan använda den omfattande verktygsuppsättningen för att identifiera och åtgärda säkerhetssårbarheter.
Framstående funktioner & integrationer:
Funktioner inkluderar ett omfattande bibliotek med förinstallerade säkerhetsverktyg, vilket gör det möjligt att utföra olika cybersäkerhetsuppgifter. Du kan använda det anpassningsbara gränssnittet för att skräddarsy miljön efter dina behov. Plattformen stöder flera språk, vilket gör den tillgänglig för en global målgrupp.
Integrationer inkluderar Metasploit, Nmap, Wireshark, Aircrack-ng, Hydra, John the Ripper, Burp Suite, OWASP ZAP, Maltego och Armitage.
Vad är kostnadsfritt? Kali Linux erbjuder en kostnadsfri plan utan tidsbegränsning och utan begränsningar av användare eller funktioner, vilket ger tillgång till hela verktygsuppsättningen.
Pros and Cons
Pros:
- Omfattande verktygsbibliotek
- Mycket anpassningsbar miljö
- Stöder flera språk
Cons:
- Något brant inlärningskurva
- Kräver teknisk expertis

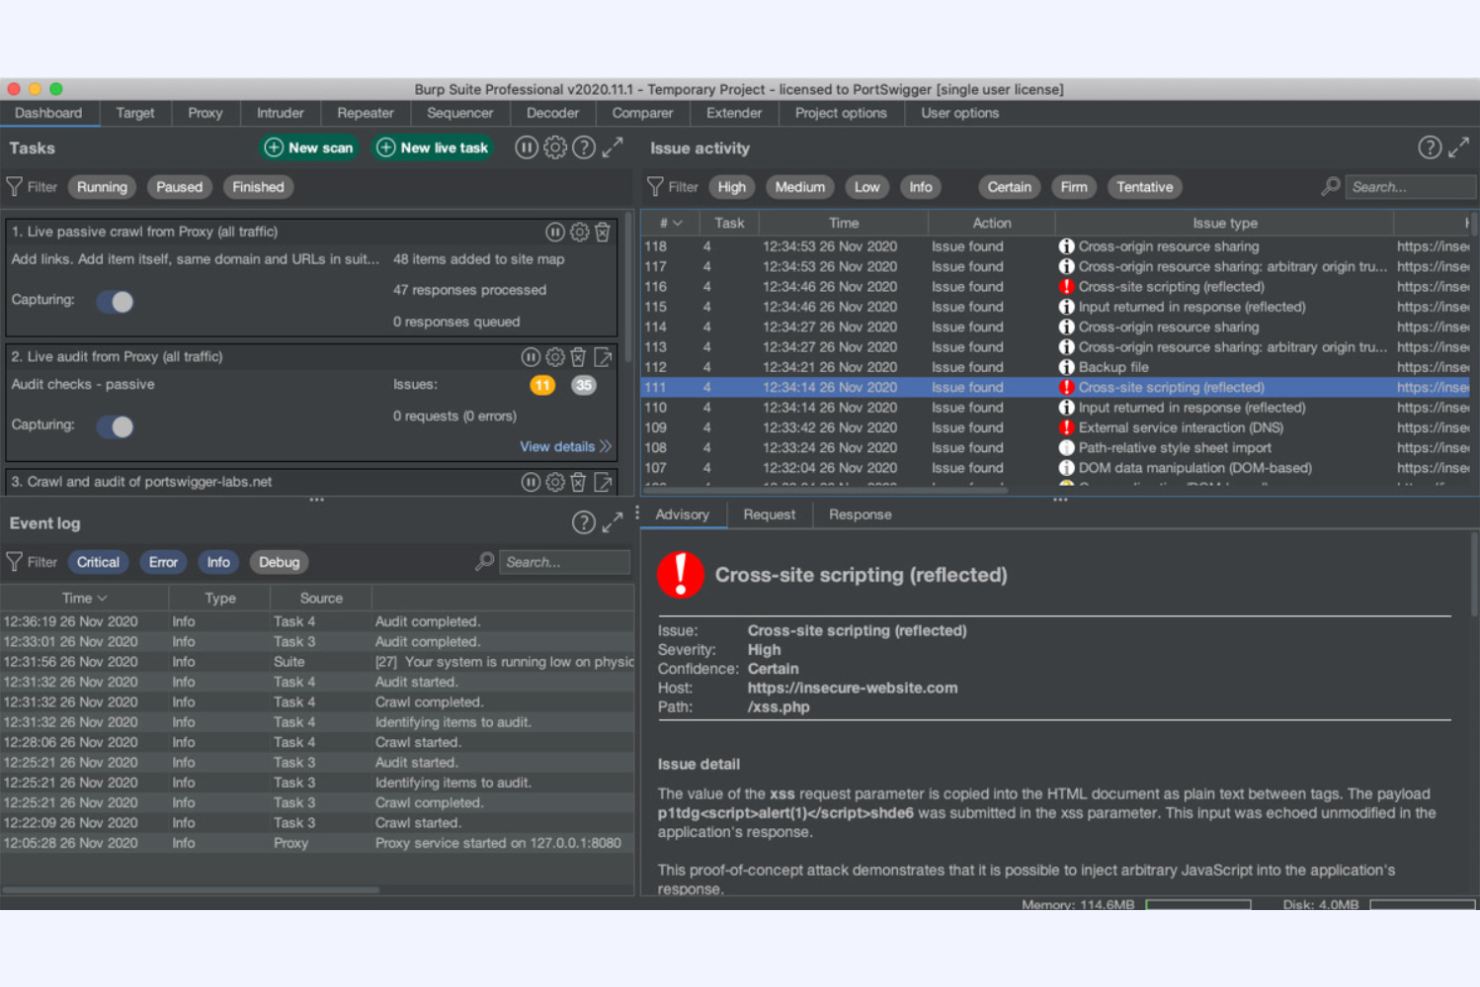
Burp Suite är ett säkerhetsverktyg för webbapplikationer som främst används av säkerhetsexperter och utvecklare. Det hjälper till att identifiera sårbarheter och säkra webbapplikationer genom manuella och automatiserade tester.
Varför jag valde Burp Suite: Community Edition av Burp Suite erbjuder viktiga manuella verktyg för säkerhetstestning av webbplatser utan kostnad. Det gör det möjligt för ditt team att genomföra grundläggande sårbarhetsbedömningar utan att behöva en prenumeration. Gratisversionens fokus på skanning efter sårbarheter i webbapplikationer gör den till ett värdefullt verktyg för dem som vill säkra sina webbapplikationer. Du kan förlita dig på dess funktioner för att identifiera och åtgärda potentiella säkerhetsluckor.
Utmärkande funktioner & integrationer:
Funktioner inkluderar verktyg för att fånga upp förfrågningar, vilket låter dig undersöka och ändra webbtrafik. Du kan använda kartläggningsfunktionen för att skapa en översikt över webbapplikationer. Skanningsfunktionen hjälper till att identifiera vanliga sårbarheter.
Integrationer inkluderar Jenkins, Jira, GitHub, GitLab, Bamboo, Azure DevOps, TeamCity, TFS och Bitbucket.
Vad är gratis? Burp Suite erbjuder en kostnadsfri Community Edition utan tidsbegränsning, med grundläggande manuella verktyg för säkerhetstestning av webbplatser.
Pros and Cons
Pros:
- Aktivt stöd från communityn
- Detaljerad dokumentation finns tillgänglig
- Detaljerad dokumentation finns tillgänglig
Cons:
- Begränsad automatisering i gratisversionen
- Kräver viss teknisk kunskap

Aircrack-ng är en uppsättning verktyg utformade för nätverksövervakning och testning. Det används främst av nätverksadministratörer och säkerhetsexperter för att bedöma Wi-Fi-säkerheten och felsöka nätverksproblem.
Varför jag valde Aircrack-ng: Det kostnadsfria erbjudandet låter dig övervaka och testa nätverkssäkerheten utan kostnad. Möjligheten att fånga och analysera paket gör det idealiskt för nätverksövervakning. Uppsättningen innehåller verktyg för paketinsamling, dekryptering och analys, vilka är avgörande för att identifiera sårbarheter. Du kan genomföra grundliga nätverksbedömningar med hjälp av de kostnadsfria funktionerna, vilket stämmer överens med fokus på nätverksövervakning.
Utmärkande funktioner & integrationer:
Funktioner inkluderar paketsniffning, vilket låter dig fånga data i nätverket. Du kan även dekryptera WEP- och WPA-nycklar för att bedöma nätverkssäkerheten. Uppsättningens möjlighet att återuppspela attacker ger insikter i potentiella sårbarheter.
Integrationer inkluderar Wireshark, tcpdump, airodump-ng, aireplay-ng, airdecap-ng och airbase-ng.
Vad är kostnadsfritt? Aircrack-ng erbjuder en kostnadsfri plan som gäller för alltid utan användarbegränsningar, vilket gör den tillgänglig för obegränsad användning.
Pros and Cons
Pros:
- Starkt stöd från communityn
- Omfattande dokumentation finns tillgänglig
- Regelbundna uppdateringar tillhandahålls
Cons:
- Kräver kunskaper i kommandoraden
- Inte nybörjarvänligt

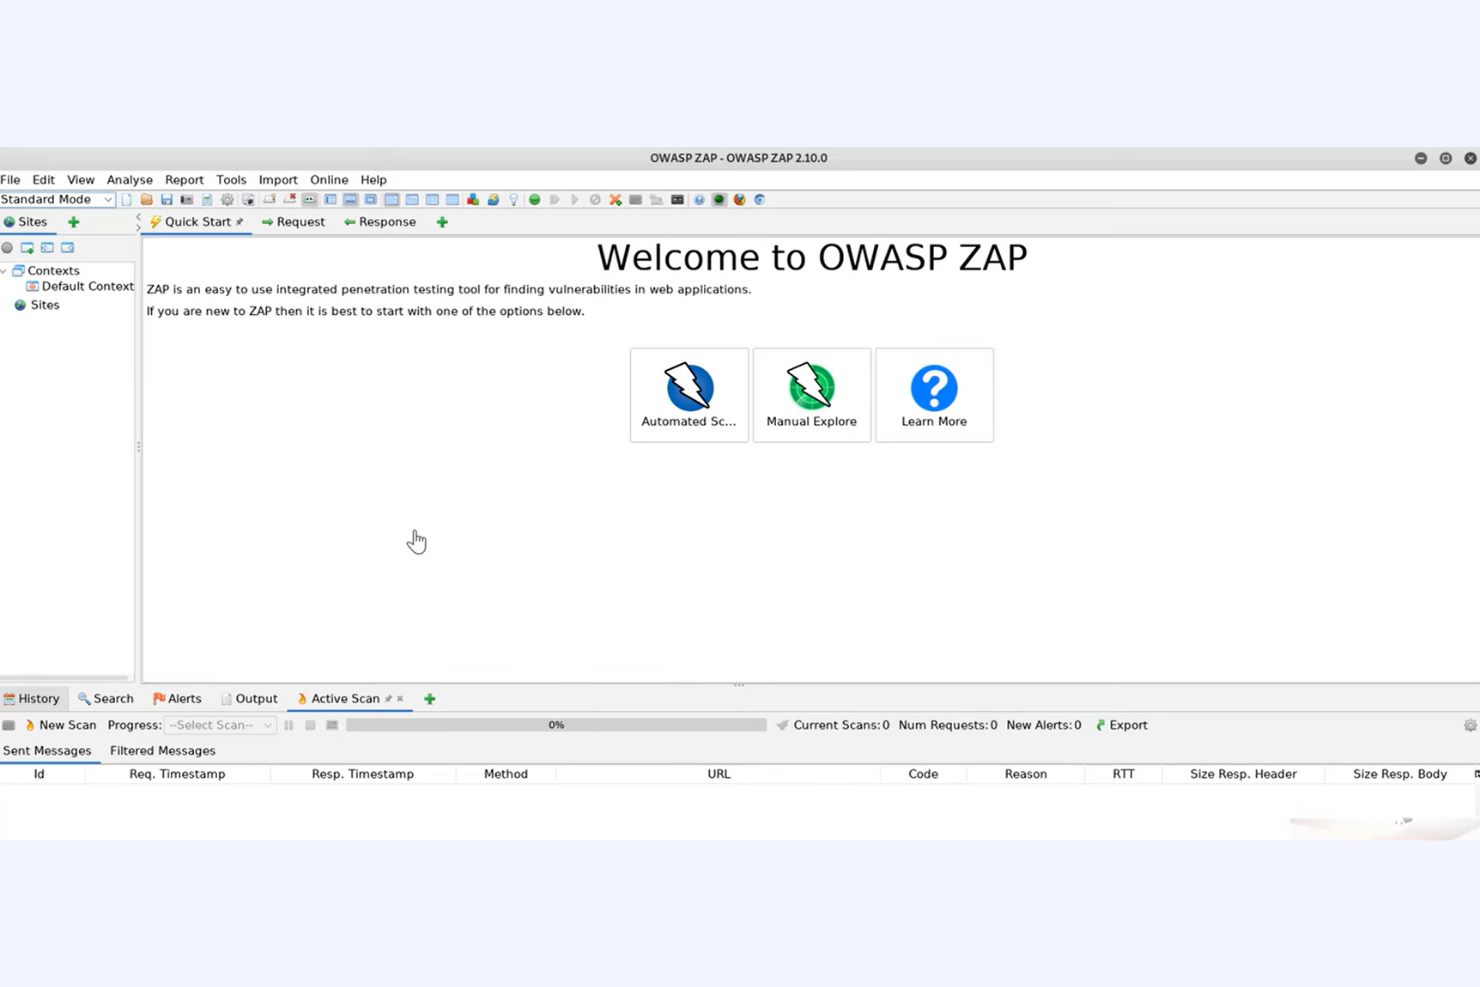
ZAP, eller Zed Attack Proxy, är en säkerhetsskanner med öppen källkod för webbapplikationer som används av utvecklare och säkerhetsexperter. Den hjälper till att identifiera sårbarheter i webbapplikationer och tillhandahåller en omfattande testmiljö för att förbättra säkerheten.
Varför jag valde ZAP: Verktyget erbjuder en kostnadsfri version utan tidsbegränsning med funktioner som är viktiga för säkerhetstestning av webbappar. Det innehåller automatiserade skannrar och en uppsättning verktyg som gör det möjligt att upptäcka säkerhetssårbarheter. ZAP:s fokus på säkerhetstestning av webbappar gör det till en värdefull resurs för utvecklare och säkerhetsteam. Du kan använda det intuitiva gränssnittet för att genomföra grundliga säkerhetsbedömningar utan att behöva en prenumeration.
Framträdande funktioner och integrationer:
Funktioner inkluderar en automatiserad skanner som gör att du snabbt kan identifiera sårbarheter i dina webbapplikationer. Du kan använda spindelverktyget för att kartlägga och analysera strukturen i din webbapp. Verktyget tillhandahåller även en passiv skanner som övervakar webbtrafik efter potentiella säkerhetsproblem.
Integrationer inkluderar Jenkins, GitHub, GitLab, JIRA, Slack, Docker, Selenium, Azure DevOps, AWS och SonarQube.
Vad är gratis? ZAP erbjuder ett kostnadsfritt abonnemang utan tidsbegränsning och utan användarbegränsningar, vilket ger full tillgång till dess funktioner för säkerhetstestning.
Pros and Cons
Pros:
- Anpassningsbar testmiljö
- Detaljerade funktioner för rapportering
- Lämpligt för både utvecklare och testare
Cons:
- Användargränssnittet kan innebära en inlärningskurva för nybörjare
- Enstaka falska positiva resultat kan kräva manuell verifiering

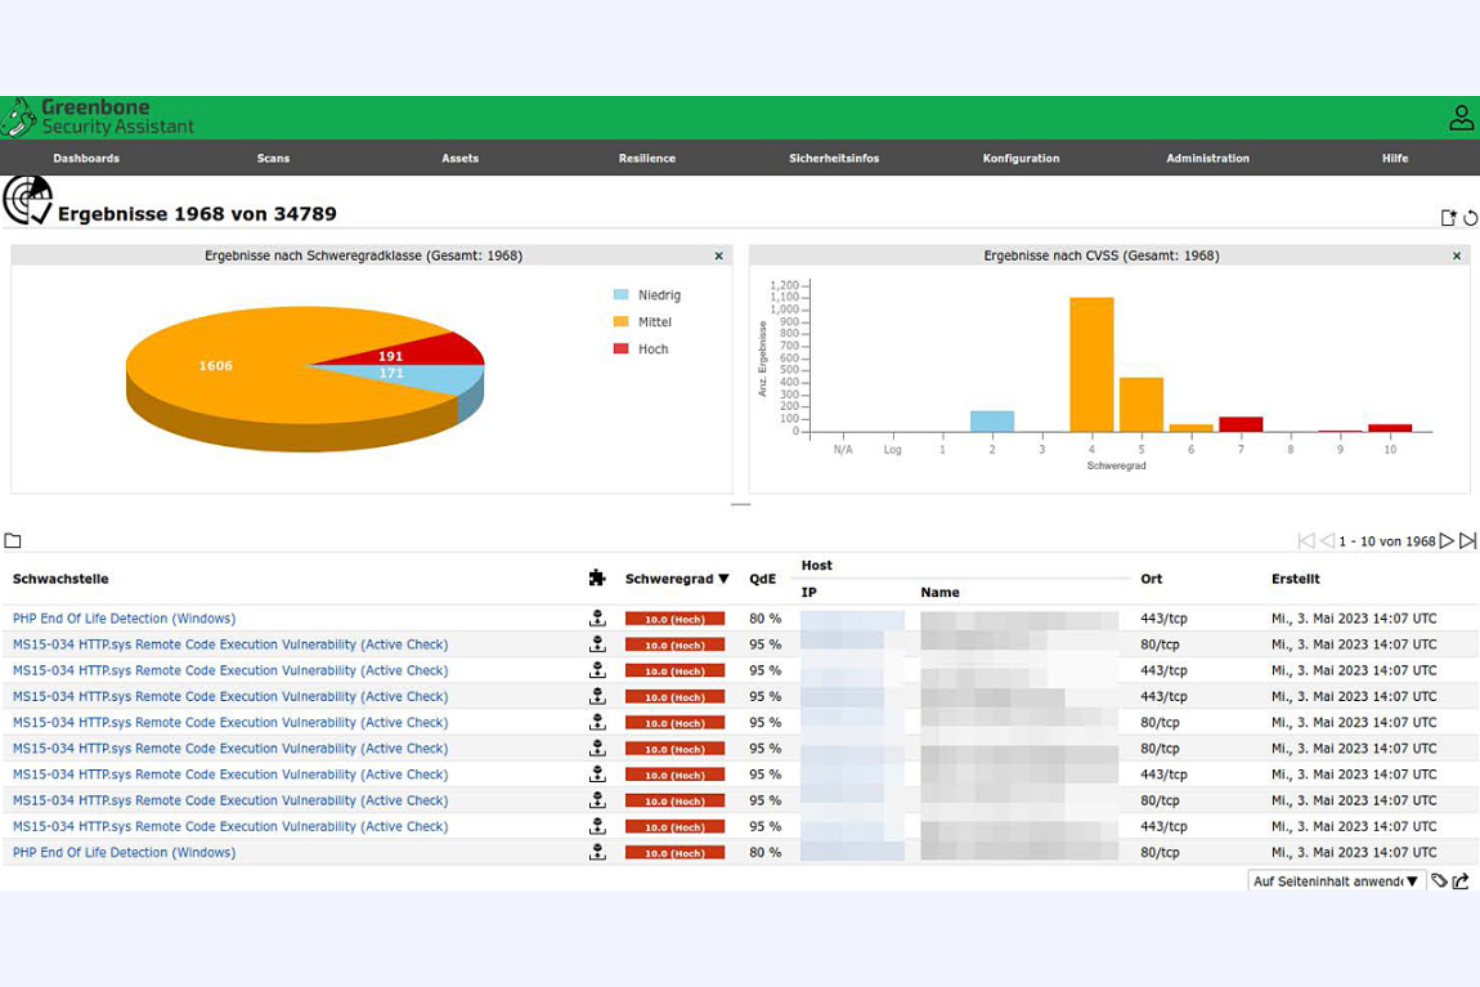
OpenVAS, som står för Open Vulnerability Assessment System, är en sårbarhetsskanner med öppen källkod som används av IT- och säkerhetsteam för att bedöma sårbarheter i nätverk. Den erbjuder en varierad uppsättning verktyg för att upptäcka säkerhetsproblem och hjälper organisationer att stärka sitt försvar.
Varför jag valde OpenVAS: Verktyget erbjuder en kostnadsfri plan utan tidsbegränsning, med omfattande skanningsfunktioner för att bedöma sårbarheter. Du kan utföra detaljerade nätverksskanningar och generera rapporter om potentiella säkerhetshot. OpenVAS fokus på sårbarhetsbedömning gör det till ett ovärderligt verktyg för att säkerställa nätverkssäkerheten. Du kan använda dess anpassningsbara skanningskonfigurationer för att skräddarsy bedömningar efter dina specifika behov.
Utmärkande funktioner & integrationer:
Funktioner inkluderar ett intuitivt webbaserat gränssnitt som gör det enkelt att hantera skanningar och visa resultat. Du kan använda schemaläggningsfunktionen för att automatisera regelbundna skanningar av din nätverksmiljö. Verktyget erbjuder även detaljerad rapportering, vilket gör att du kan analysera sårbarheter och prioritera åtgärder för att avhjälpa dem.
Integrationer inkluderar Greenbone Security Manager, Nagios, Splunk, OTRS, OpenSCAP, Nessus, Qualys, AlienVault, Tenable.io och Kibana.
Vad är kostnadsfritt? OpenVAS är tillgängligt som kostnadsfri programvara med öppen källkod för nedladdning, utan användarbegränsningar, vilket ger tillgång till hela utbudet av funktioner för sårbarhetsskanning.
Pros and Cons
Pros:
- Omfattande skanningsfunktioner
- Anpassningsbara skanningskonfigurationer
- Regelbundna uppdateringar av sårbarhetsdata
Cons:
- Skanningar kan vara resurskrävande
- Begränsad officiell dokumentation

OSSEC är ett värdbaserat intrångsdetekteringssystem med öppen källkod (HIDS) som är utformat för att övervaka och analysera serveraktivitet. Det används främst av IT- och säkerhetsteam för att upptäcka obehörig åtkomst och ändringar i systemfiler.
Varför jag valde OSSEC: Verktyget erbjuder ett kostnadsfritt abonnemang utan tidsbegränsning med omfattande funktioner för intrångsdetektering. Du kan övervaka filintegritet, utföra logganalys och få realtidsaviseringar om misstänkt aktivitet. OSSEC:s fokus på värdbaserad intrångsdetektering gör det till ett viktigt verktyg för att upprätthålla serversäkerheten. Du kan anpassa dess regler och konfigurationer efter dina specifika säkerhetsbehov.
Utmärkande funktioner & integrationer:
Funktionerna omfattar aviseringar i realtid, som meddelar dig om misstänkt aktivitet i systemet. Du kan använda funktionen för rootkitdetektering för att identifiera dolda hot. Verktyget erbjuder även centraliserad hantering, så att du kan övervaka flera system från ett enda gränssnitt.
Integrationerna omfattar AlienVault, Splunk, Nagios, Graylog, ELK Stack, Kibana, Logstash, Grafana, PagerDuty och AWS CloudWatch.
Vad är gratis? OSSEC erbjuder ett kostnadsfritt abonnemang utan tidsbegränsning och utan begränsningar av antalet användare eller funktioner, vilket ger tillgång till hela utbudet av funktioner för intrångsdetektering.
Pros and Cons
Pros:
- Anpassningsbara regler och konfigurationer
- Aviseringssystem i realtid
- Stöd för flera plattformar
Cons:
- Avsaknad av instrumentpaneler innebär ofta tidskrävande logganalys
- Kan kräva manuell konfiguration för molnintegration

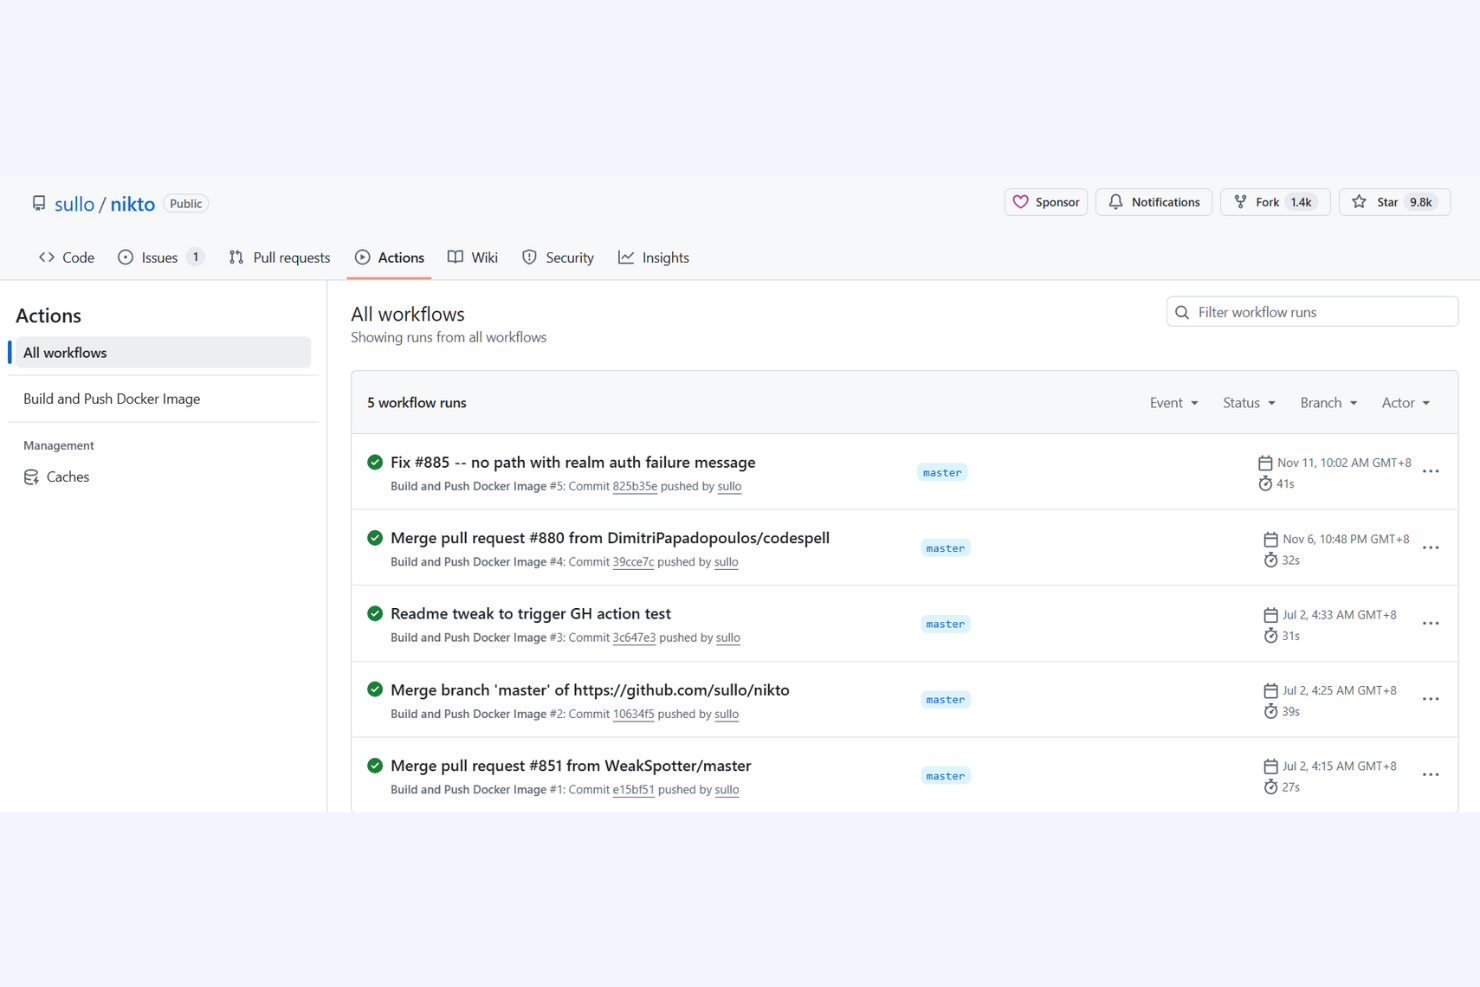
Nikto är en skanner med öppen källkod för webbservrar som används av IT-säkerhetsexperter för att identifiera sårbarheter och konfigurationsproblem. Den utför tester mot webbservrar för att hitta potentiella säkerhetshot.
Varför jag valde Nikto: Verktyget erbjuder en kostnadsfri version utan tidsbegränsning som ger omfattande skanningsfunktioner för webbservrar. Du kan upptäcka föråldrad programvara och osäkra filer, vilket hjälper ditt team att åtgärda sårbarheter. Nikto fokuserar på skanning av webbservrar, vilket gör det till ett viktigt verktyg för att säkerställa serversäkerheten. Du kan förlita dig på regelbundna uppdateringar för att hålla jämna steg med de senaste hoten.
Utmärkande funktioner & integrationer:
Funktioner inkluderar en omfattande databas med sårbarheter som låter dig identifiera potentiella risker snabbt. Du kan utföra SSL-kontroller för att säkerställa säkra anslutningar. Verktyget stöder även anpassad pluginutveckling, vilket gör att du kan utöka dess funktioner efter behov.
Integrationer inkluderar Metasploit, Nessus, Burp Suite, Nmap, Acunetix, Qualys, OpenVAS, ZAP, IBM AppScan och WebInspect.
Vad är kostnadsfritt? Nikto erbjuder en kostnadsfri plan utan tidsbegränsning och utan begränsningar avseende användare eller funktioner, vilket ger full tillgång till verktygets funktioner för skanning av webbservrar.
Pros and Cons
Pros:
- Regelbundna uppdateringar av sårbarhetsdatabasen
- Stöder utveckling av anpassade plugin-program
- Snabba skanningsfunktioner
Cons:
- Begränsat användargränssnitt
- Inga inbyggda rapportfunktioner


KeePass är en kostnadsfri lösenordshanterare med öppen källkod som är utformad för privatpersoner och små team. Den hjälper användare att lagra och hantera lösenord på ett säkert sätt och erbjuder flera krypteringsalternativ för att skydda känslig information.
Därför valde jag KeePass: Verktyget erbjuder en kostnadsfri plan utan tidsbegränsning och med kraftfulla krypteringsfunktioner som håller dina lösenord säkra. Du kan lagra alla dina lösenord i en enda databas som krypteras med AES- eller Twofish-algoritmerna. Verktygets fokus på lösenordshantering gör det till ett pålitligt val för den som vill förbättra sina säkerhetsrutiner. Du kan också generera starka, slumpmässiga lösenord för att förbättra din övergripande säkerhet.
Utmärkande funktioner & integrationer:
Funktioner inkluderar ett anpassningsbart gränssnitt som låter dig organisera lösenord i grupper för enklare hantering. Du kan använda den automatiska inmatningsfunktionen för att automatiskt ange lösenord i program. Verktyget erbjuder även en inbyggd lösenordsgenerator som gör det enkelt att skapa komplexa lösenord.
Integrationer inkluderar KeePassXC, KeePassHTTP, KeeAnywhere, KeePassSync, KeeWeb, KeePassX, KeeFox, KeePassDroid, MiniKeePass och MacPass.
Vad är gratis? KeePass erbjuder en kostnadsfri plan utan tidsbegränsning och utan begränsningar, vilket ger full tillgång till funktionerna för lösenordshantering.
Pros and Cons
Pros:
- Kraftfulla krypteringsalternativ
- Öppen källkod och utveckling driven av gemenskapen
- Frekventa uppdateringar och förbättringar
Cons:
- Kräver manuell konfiguration
- Inte nybörjarvänligt

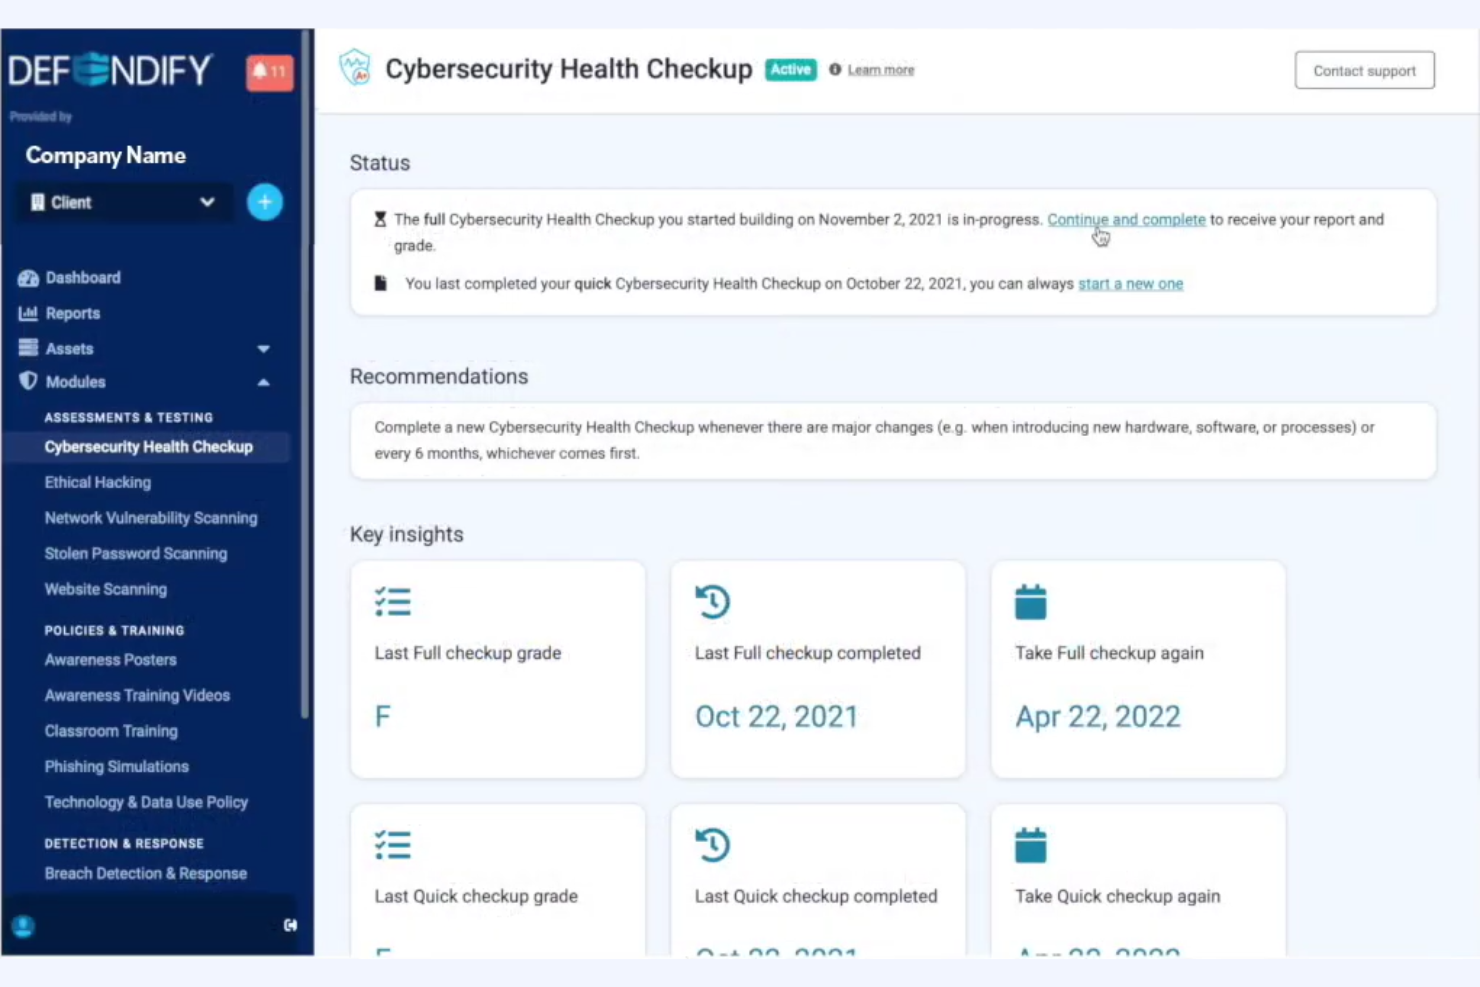
Defendify är en heltäckande cybersäkerhetsplattform anpassad för IT-team som erbjuder flerskiktat skydd och cybersäkerhetshantering. Den betjänar branscher som tillverkning, hälso- och sjukvård samt e-handel och tillgodoser behov inom efterlevnad och cyberförsäkring.
Varför jag valde Defendify: Det kostnadsfria erbjudandet, paketet Cybersäkerhetens grunder, innehåller viktiga verktyg för små och medelstora företag. Dessa funktioner hjälper ditt team att snabbt bedöma och åtgärda sårbarheter utan kostnad. Defendifys fokus på säkerhet för småföretag gör plattformen tillgänglig för dem med begränsade resurser. Du kan dra nytta av dess användarvänliga gränssnitt och heltäckande skydd.
Utmärkande funktioner & integrationer:
Funktioner inkluderar nätfiskesimuleringar som hjälper ditt team att känna igen hot. Du kan använda medvetenhetsutbildning och funktioner som en skanning efter komprometterade lösenord samt en hälsokontroll av cybersäkerheten för att förbättra cybersäkerhetskunskaperna i hela organisationen. Plattformen erbjuder även teknikgodkända policyer för bättre efterlevnadshantering.
Integrationer inkluderar Microsoft 365, Google Workspace, Slack, Okta, Duo, AWS, Azure, Salesforce, Dropbox och Zoom.
Vad är kostnadsfritt? Defendify erbjuder ett kostnadsfritt abonnemang utan tidsbegränsning med verktyg som skanningar efter komprometterade lösenord och hälsokontroller av cybersäkerheten.
Pros and Cons
Pros:
- Kostnadsfria grundläggande verktyg ingår
- Lämpligt för småföretag
- Erbjuder cybersäkerhetsutbildning
Cons:
- Begränsade avancerade funktioner
- Kräver regelbundna uppdateringar
Andra cybersäkerhetsverktyg
Här är några ytterligare cybersäkerhetsverktyg som också erbjuder kostnadsfria planer eller provperioder. Även om dessa verktyg inte kom med på min kortlista är de fortfarande värda att titta närmare på:
- Gophish
Bäst för nätfiskesimulering
- Have I Been Pwned
Bäst för aviseringar om dataintrång
- Metasploit Framework
Bäst för utveckling av exploateringar


Så utvärderar jag kostnadsfria cybersäkerhetsverktyg
Jag granskar kostnadsfria cybersäkerhetsverktyg i två lager: den grundnivå som alla verktyg måste klara – exempelvis verklig hotdetektering och genuint kostnadsfri åtkomst – samt de särskiljande egenskaper som skiljer de bästa från mängden.
Grundläggande funktioner (krav för denna lista)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentandel. Varje verktyg måste uppnå minst 65 % i totalpoäng för att övervägas för inkludering.
- Förmåga att upptäcka hot: Jag utvärderar om ett verktyg kan identifiera verkliga hot – skadlig kod, intrång och avvikande trafik – i de områden som verktyget uppger att det täcker.
- Genuint kostnadsfri åtkomst: Varje verktyg behöver en användbar kostnadsfri nivå, oavsett om det är öppen källkod, freemium eller en gemenskapsutgåva med tillräckligt djup för att ge verkligt värde.
- Djup i säkerhetsskanningen: Jag granskar vad varje verktyg faktiskt skannar – portar, webbappar, containrar och kodarkiv – samt hur konfigurerbara skanningsprofilerna är.
- Resultat från aviseringar och rapportering: Bra aviseringar bör ge sammanhang kring allvarlighetsgrad, inte bara brus. Jag kontrollerar om det finns rapporter som kan exporteras och lämnas till en chef eller revisor.
- Kvaliteten på vägledningen för åtgärder: Verktyg som Wazuh och OpenVAS visar CVSS-poäng och rekommendationer för åtgärder. Jag letar efter samma typ av handlingsinriktad information i varje verktyg.
- Integration med säkerhetsplattformar: Oavsett om det handlar om att skicka loggar till ett SIEM-system eller ansluta till en CI/CD-pipeline utvärderar jag hur varje verktyg kopplas till arbetsflöden i verkligheten.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Möjligheten att skapa egna regler är en viktig särskiljande faktor. Verktyg som Snort och Suricata låter dig skriva detekteringsregler som är anpassade till din specifika miljö, vilket är viktigt när du skyddar infrastruktur med unika trafikmönster. Jag utvärderar också ekosystem av gemenskapstillägg, eftersom aktiva bidragsgivare utökar vad ett verktyg kan göra utan att man behöver invänta leverantörens utvecklingsplan. Plattformstöd över flera plattformar är ytterligare en faktor jag väger in, särskilt för team som hanterar blandade Windows-, Linux- och containerbaserade miljöer från en enda verktygslåda.
Mer än funktioner
Licensvillkoren förtjänar noggrann uppmärksamhet – vissa verktyg begränsar kostnadsfri användning till icke-kommersiella miljöer, vilket kan överraska IT-team mitt under en driftsättning. Jag kontrollerar också uppdateringsfrekvens och projektaktivitet. Ett verktyg med inaktuella sårbarhetsdatabaser eller incheckningar som är flera månader gamla är en belastning, inte en tillgång. Kvaliteten på gemenskapen och dokumentationen är minst lika viktig; projekt som OSSEC och Nmap blomstrar eftersom deras bidragsgivare håller kunskapsbaser aktuella och forum aktiva, vilket ofta är den enda supportkanalen du får med kostnadsfria verktyg.
Så väljer du ett kostnadsfritt cybersäkerhetsverktyg
Komplexa funktionslistor och prisstrukturer kan göra det svårt att förstå vad du egentligen får med kostnadsfria cybersäkerhetsverktyg. För att hjälpa dig att hålla fokus när du arbetar dig igenom processen för att välja programvara bör du tänka på följande faktorer:
| Faktor | Vad du bör tänka på |
|---|---|
| Omfattningen av det kostnadsfria erbjudandet | Ta reda på vad som ingår i gratisplanen. Kontrollera begränsningar för funktioner, antal användare eller varaktighet för att säkerställa att den uppfyller dina behov. |
| Skalbarhet | Överväg om verktyget kan växa med ditt team. Leta efter alternativ som kan hantera mer data eller fler användare när företaget expanderar. |
| Integrationer | Kontrollera om verktyget integreras med dina befintliga tekniska system och datorsystem. Smidig kompatibilitet med verktyg som Slack, Jira eller AWS kan förbättra arbetsflödets effektivitet. |
| Användarvänlighet | Utvärdera användargränssnittet och installationsprocessen. Ett verktyg som är lätt att navigera i och kräver minimal utbildning sparar tid och frustration för ditt team. |
| Säkerhetsfunktioner | Se till att verktyget erbjuder viktiga säkerhetsfunktioner som kryptering, brandväggsskydd och intrångsdetektering för att skydda dina data på ett effektivt sätt. |
| Support | Leta efter tillgängliga supportalternativ. Tillgång till livechatt eller communityforum kan vara avgörande när du stöter på problem. |
| Anpassning | Ta reda på om verktyget låter dig anpassa inställningarna efter dina specifika säkerhetsbehov, vilket ger flexibilitet i hur du hanterar cybersäkerhetsuppgifter. |
| Prestanda | Bedöm verktygets påverkan på systemets prestanda. Ett verktyg som körs effektivt utan att sakta ner nätverket är avgörande för en smidig drift. |
Vad är kostnadsfria cybersäkerhetsverktyg?
Cybersäkerhetsverktyg är programvarulösningar som är utformade för att skydda system, nätverk och data mot cyberhot. Dessa verktyg har ofta kostnadsfria abonnemang eller provperioder, vilket gör att användare kan få tillgång till grundläggande funktioner utan kostnad. De används vanligtvis av IT-proffs, säkerhetsanalytiker och småföretagare som behöver säkra sina digitala tillgångar. Dessa verktyg skapar värde genom att erbjuda skydd mot dataintrång, skadlig programvara och obehörig åtkomst. Funktioner som hotsökning, kryptering och nätverksövervakning bidrar till att upprätthålla säkerheten och ge användarna sinnesro.
Funktioner
Nu går vi igenom funktionerna som vanligtvis finns i cybersäkerhetsverktyg och vilka som normalt ingår i kostnadsfria respektive betalda abonnemang.
Funktioner i vanligtvis kostnadsfria cybersäkerhetsverktyg
- Hotsökning: Identifierar potentiella säkerhetshot och varnar användare så att de kan agera, vilket bidrar till att förhindra dataintrång.
- Lösenordshantering: Lagrar och krypterar lösenord i en säker databas, vilket gör det enklare att hantera inloggningsuppgifter.
- Nätverksövervakning: Ger insyn i nätverksaktiviteten för att upptäcka ovanligt beteende och obehörig åtkomst.
- Sårbarhetsskanning: Söker igenom system efter kända sårbarheter, vilket gör det möjligt för användare att åtgärda säkerhetsluckor.
- Logganalys: Analyserar systemloggar för att identifiera mönster och avvikelser som kan tyda på säkerhetsproblem.
- Grundläggande rapportering: Skapar enkla rapporter om säkerhetshändelser, vilket hjälper användare att spåra och förstå hot.
- Rootkit-detektering: Identifierar dold skadlig programvara och skyddar systemen mot dolda attacker.
- Övervakning av filintegritet: Spårar ändringar i kritiska filer och säkerställer att obehöriga ändringar upptäcks.
Funktioner i vanligtvis betalda cybersäkerhetsverktyg
- Avancerad hotinformation: Erbjuder djupgående analys, AI-drivna funktioner och sammanhang för hot, vilket möjliggör proaktiva säkerhetsåtgärder.
- Automatiserad incidenthantering: Tillhandahåller verktyg som automatiskt reagerar på hot, vilket minskar svarstiden och begränsar skador från potentiella cyberbrottslingar.
- Omfattande analys: Ger detaljerade insikter och analyser för att bättre förstå säkerhetsläget och riskerna.
- Anpassningsbara instrumentpaneler: Gör det möjligt för användare att skapa skräddarsydda vyer av säkerhetsdata och nätverkstrafik, vilket förbättrar lägesbilden.
- Integration med SIEM-system: Ansluter till system för säkerhetsinformation och händelsehantering för centraliserad säkerhetshantering.
- Avancerad rapportering: Tillhandahåller detaljerade och anpassningsbara rapporter som ger användarna en djupare förståelse av säkerhetshändelser.
- Rollbaserad åtkomstkontroll: Möjliggör detaljerad kontroll över användarbehörigheter och säkerställer att endast behörig personal kan komma åt känsliga data.
- Funktioner för molnsäkerhet: Erbjuder ytterligare skydd för molnbaserade miljöer och skyddar data som lagras utanför de egna lokalerna.
Fördelar
Att implementera kostnadsfria cybersäkerhetsverktyg med öppen källkod ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Kostnadsbesparingar: Få tillgång till viktiga säkerhetsfunktioner utan ekonomiska investeringar, vilket gör att du kan fördela resurser på annat håll.
- Ökad säkerhetsmedvetenhet: Använd verktyg som hotsökning och logganalys för att hålla dig informerad om potentiella risker.
- Enkel åtkomst: Distribuera och använd verktyg snabbt utan komplexa licensavtal, vilket gör det enklare att börja skydda systemen.
- Skalbarhet: Många verktyg kan växa tillsammans med ditt företag och ge fortsatt skydd när dina behov utvecklas.
- Support från användarcommunityn: Dra nytta av aktiva användargrupper som erbjuder råd och delar bästa praxis, vilket stärker ditt säkerhetsarbete.
- Anpassningsbarhet: Justera inställningar och konfigurationer efter dina specifika behov och säkerställ att verktygen fungerar effektivt i din miljö.
- Ökad effektivitet: Automatisera rutinmässiga säkerhetsuppgifter så att ditt team får mer tid att fokusera på andra kritiska aktiviteter.
Kostnader och prissättning
Jag inser att du kom till den här artikeln för att hitta de bästa kostnadsfria alternativen för cybersäkerhetsverktyg. De flesta verktygen i den här listan är kostnadsfria verktyg med öppen källkod, men vissa kanske bara erbjuder begränsade funktioner. I så fall är det stor sannolikhet att du behöver uppgradera ditt abonnemang i framtiden.
Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med cybersäkerhetsverktyg:
Jämförelsetabell för abonnemang för cybersäkerhetsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande identifiering av hot, lösenordshantering, nätverksövervakning och logganalys. |
| Personligt abonnemang | $5-$25/användare/månad | Avancerad identifiering av hot, anpassade aviseringar, grundläggande rapportering och begränsade integrationer. |
| Företagsabonnemang | $30-$75/användare/månad | Omfattande analys, automatiserade svar, förbättrad rapportering och fullständiga integrationer. |
| Storföretagsabonnemang | $100+/användare/månad | Avancerad hotinformation, anpassningsbara instrumentpaneler, rollbaserad åtkomst och molnsäkerhet. |
Vanliga frågor om kostnadsfria cybersäkerhetsverktyg
Här är några svar på vanliga frågor om kostnadsfria cybersäkerhetsverktyg:
Hur väljer jag kostnadsfria verktyg till min säkerhetsstack?
Börja med att kartlägga dina största risker (webbappar, slutpunkter, nätverk och identitet) och välj ett starkt kostnadsfritt verktyg per lager i stället för att samla på dig överlappande skannrar. Kontrollera stöd för operativsystem, uppdateringsfrekvens och aktivitet i communityn, eftersom övergivna säkerhetsprojekt blir en belastning. Prioritera verktyg som exporterar standardformat (CSV, JSON, SARIF), så att resultaten senare kan centraliseras. Kör slutligen ett litet pilotprojekt på en icke-kritisk tillgång för att validera användbarhet och mängden brus där.
Kan kostnadsfria cybersäkerhetsverktyg uppfylla efterlevnadsbehov?
Kostnadsfria verktyg kan stödja efterlevnad, men de täcker sällan alla kontroller på egen hand. Använd dem för att skapa bevisunderlag – skanningsrapporter, konfigurationsbaslinjer och åtkomstloggar – och dokumentera sedan processerna kring dem. För ramverk som ISO 27001 eller SOC 2 behöver du fortfarande policyer, riskregister och regelbundna granskningar. Se till att verktygens datahantering stämmer överens med kraven och säkerhetsprogrammen (kryptering, lagringstid och åtkomstkontroll). När revisorer efterfrågar kontinuitet och support bör du också vara beredd att visa underhållsplaner.
Hur ofta bör jag köra sårbarhetsskanningar kostnadsfritt?
Kort svar: Frekvensen beror på förändringstakten och exponeringen. För internetvända system bör du köra sårbarhetsskanningar varje vecka eller efter varje större lansering; för interna nätverk räcker det ofta med en gång i månaden. Lätta kontroller som skanningar av beroenden och containrar kan köras vid varje CI-bygge. Schemalägg Aircrack-ng eller trådlösa granskningar kvartalsvis eller efter en kontorsflytt. Kombinera automatiserade skanningar med en manuell granskning varje kvartal för att upptäcka logik- och autentiseringsproblem som skannrar missar. Konsekvens är viktigare än perfektion.
Är kostnadsfria säkerhetsverktyg säkra att använda i produktion?
Det kan de vara, om du inför dem på rätt sätt. Rikta aldrig exploaterings- eller aggressiva skanningsverktyg mot produktion utan att avgränsa och begränsa hastigheten – Metasploit, Nikto och aktiva ZAP-skanningar kan orsaka driftavbrott. Börja i en stagingmiljö och gå sedan över till produktion med profiler och snäva mål. Samordna med IT kring underhållsfönster, övervaka systembelastningen under testerna och ha återställningsplaner redo. För verktyg som körs kontinuerligt, som OSSEC eller KeePass, bör du testa policyerna före lansering.
Hur kan team lära sig att använda dessa verktyg effektivt?
Se införandet som fortlöpande säkerhetsutbildning, inte som en engångsinstallation. Skapa korta, rollbaserade handböcker: administratörer lär sig finjustera OpenVAS och OSSEC, utvecklare lär sig grunderna i ZAP/Burp och all personal lär sig KeePass samt phishingmedvetenhet via Gophish. Genomför månatliga laboratorieövningar med ”attack och försvar” med Kali-verktyg mot mål i en sandlådemiljö. Följ enkla mätvärden – klickfrekvens för nätfiske, tid till åtgärd och högriskfynd – dela framgångar och uppdatera utbildningen kvartalsvis för att behålla engagemanget. Dokumentera även vanliga frågor och öppna frågestunder för nyanställda.
Vilket är det bästa sättet att hålla kostnadsfria verktyg uppdaterade nu?
Kostnadsfritt betyder inte att du kan installera verktyget och sedan glömma det. Prenumerera på projektens versionsflöden, GitHub-aviseringar eller distributionernas arkiv, så att du vet när motorer och signaturer uppdateras. Automatisera uppdateringar när det är möjligt, men testa nya versioner i staging för att undvika att arbetsflöden slutar fungera. Upprätthåll en enkel inventering med versionsnummer och ansvariga. Om ett verktyg slutar få uppdateringar eller communityn blir inaktiv bör du snabbt planera för en ersättare. Regelbundet underhåll gör kostnadsfria säkerhetsverktyg säkra och effektiva över tid.
Vad händer härnäst:
Om du håller på att undersöka kostnadsfria cybersäkerhetsverktyg kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Sedan får du en kort lista över programvara att granska. De hjälper dig till och med genom hela inköpsprocessen, inklusive prisförhandlingar.