

10 bästa cybersäkerhetsverktygen för företag granskade 2026

Kortlista över de bästa cybersäkerhetsverktygen för företag


Att hålla organisationens data säker är viktigare än någonsin, eftersom cyberhoten ständigt utvecklas och du behöver verktyg som kan hålla jämna steg. Det är där cybersäkerhetsverktyg för företag kommer in i bilden – de hjälper till att skydda dina data och säkra ditt nätverk.
Jag har ägnat flera år åt att testa och utvärdera programvara, och jag vet vad som fungerar och vad som inte gör det. I den här artikeln delar jag med mig av mina främsta val av cybersäkerhetsverktyg för företag. Dessa lösningar är utformade för att tillgodose behoven hos olika branscher och teamstorlekar.
Du kan förvänta dig en opartisk och välresearchad genomgång av varje verktyg, där deras styrkor och svagheter lyfts fram. Oavsett om du vill skydda känslig information eller förbättra hotidentifieringen finns det något här för ditt team.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa cybersäkerhetsverktygen för företag
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av cybersäkerhetsverktyg för företag för att hjälpa dig hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för lösenordshantering | Gratis provperiod + demo tillgänglig | Från $3.33/månad (faktureras årsvis) | Website | |
| 2 | Bäst för hotinformation | Gratisabonnemang tillgängligt | Från $59.99/enhet/år (faktureras årsvis) | Website | |
| 3 | Bäst för applikationskontroll | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för datahantering | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för antivirusskydd | 30 dagars kostnadsfri provperiod | Från $4.99/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för hanterade säkerhetstjänster | Gratis demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för företagsnätverk | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för enhetlig hothantering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för nätverkssäkerhet | Gratis demo + gratis provperiod finns | Prisuppgift på begäran | Website | |
| 10 | Bäst för slutpunktsskydd | Gratis provversion tillgänglig | Pris på begäran | Website |

Recensioner av de bästa cybersäkerhetsverktygen för företag
Nedan finns mina detaljerade sammanfattningar av de bästa cybersäkerhetsverktygen för företag som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de ideala användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för lösenordshantering
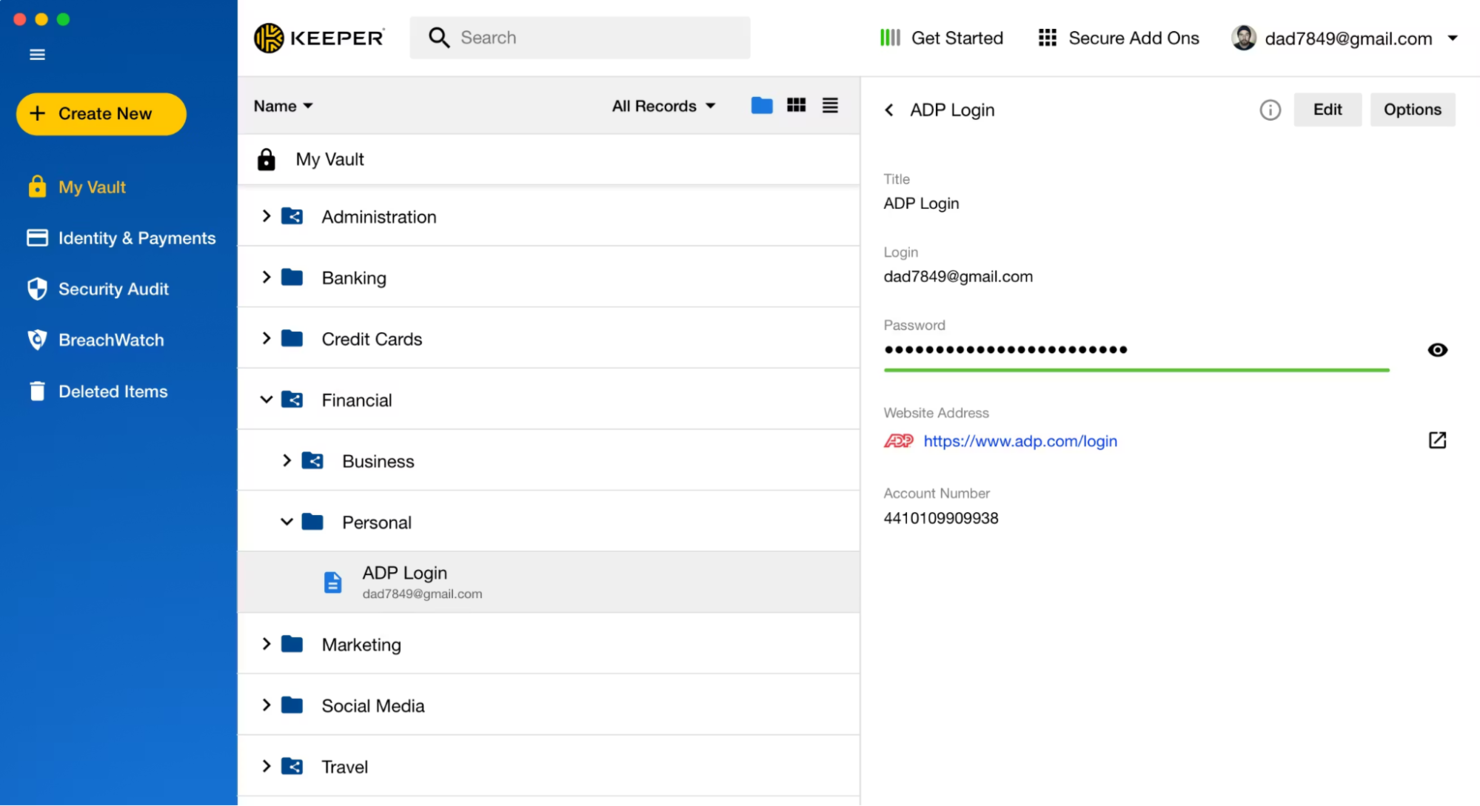
Keeper Security är en ledande lösning för lösenordshantering och hantering av privilegierad åtkomst. Den är utformad för företag av alla storlekar och fokuserar på säker lagring av lösenord och åtkomstkontroll.
Varför jag valde Keeper Security: Keeper Security är känt för sin starka efterlevnad av säkerhetsstandarder, inklusive FedRAMP-auktorisering. Plattformen KeeperPAM levererar nollförtroendesäkerhet, heltäckande kryptering och avancerad autentisering för att skydda känsliga data. Den är utformad för säker fjärråtkomst, lösenordshantering och skydd av bärbara datorer och mobila enheter, och hjälper organisationer att minska sin attackyta. Fjärrisolering av webbläsare ger säkrare surfning, medan molnbaserade säkerhetskontroller och stöd för hotjakt hjälper till att hantera sårbarheter och försvara mot cyberattacker.
Utmärkande funktioner & integrationer:
Funktioner omfattar nollförtroendesäkerhet, heltäckande kryptering och säker fjärråtkomst. Keeper Security erbjuder även fjärrisolering av webbläsare för att säkerställa säker surfning för ditt team. Dess produkter, som Endpoint Privilege Manager, ger omfattande åtkomstkontroll.
Integrationer omfattar Microsoft Azure, AWS, Google Workspace, Okta, OneLogin och Duo SSL.
Pros and Cons
Pros:
- Stark efterlevnad av säkerhetsstandarder
- Omfattande åtkomstkontroll
- Nollförtroendearkitektur
Cons:
- Komplex initial konfiguration
- Automatisk utloggning avbryter arbetsflödet
Bäst för hotinformation
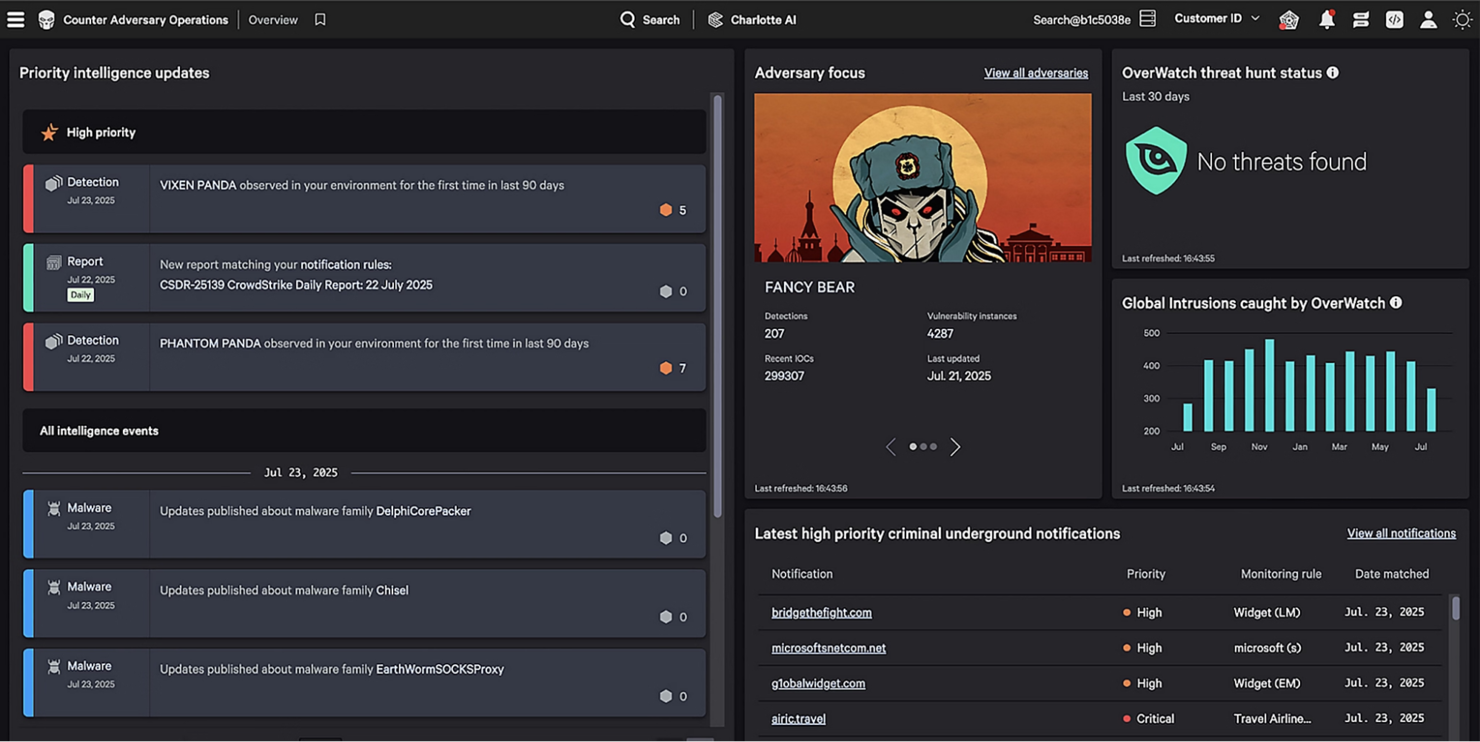
CrowdStrike är en lösning för slutpunktsskydd som är utformad för organisationer som prioriterar avancerad hotinformation. Den riktar sig till företag som vill upptäcka och reagera på cyberhot snabbt och effektivt.
Varför jag valde CrowdStrike: Falcon Intelligence-plattformen erbjuder hotinformation i realtid och ger ditt team handlingsbara insikter om potentiella hot. Dess molnbaserade arkitektur möjliggör snabb driftsättning och skalbarhet. Verktygets förmåga att automatisera hotanalys och åtgärder skiljer det från andra lösningar. Dessutom ger de detaljerade hotrapporterna och spårningen av angripare dig en djupgående bild av hotlandskapet.
Utmärkande funktioner & integrationer:
Funktioner omfattar hotdetektering i realtid, vilket gör det möjligt för team att snabbt identifiera och reagera på nya hot. Den automatiserade hotanalysen påskyndar åtgärdandet och minskar tiden som krävs för att hantera säkerhetsincidenter.
Detaljerade hotrapporter ger insikter i hackares taktiker, potentiella sårbarheter och nolldagsattacker, vilket hjälper organisationer att stärka sin informationssäkerhet. Plattformen är utformad för att övervaka nätverkstrafik och skydda slutpunkter på bärbara datorer, mobila enheter och i molnmiljöer, och stöder bredare säkerhetsverksamhet och initiativ för jakten på hot.
Integrationer omfattar ServiceNow, AWS, Microsoft Azure, Google Cloud Platform, Palo Alto Networks, Zscaler, Okta och SailPoint.
Pros and Cons
Pros:
- Hotinformation i realtid
- Molnbaserad arkitektur
- Detaljerad spårning av angripare
Cons:
- Hög mängd falska positiva resultat
- Begränsad täckning för offline-skydd

Bäst för applikationskontroll
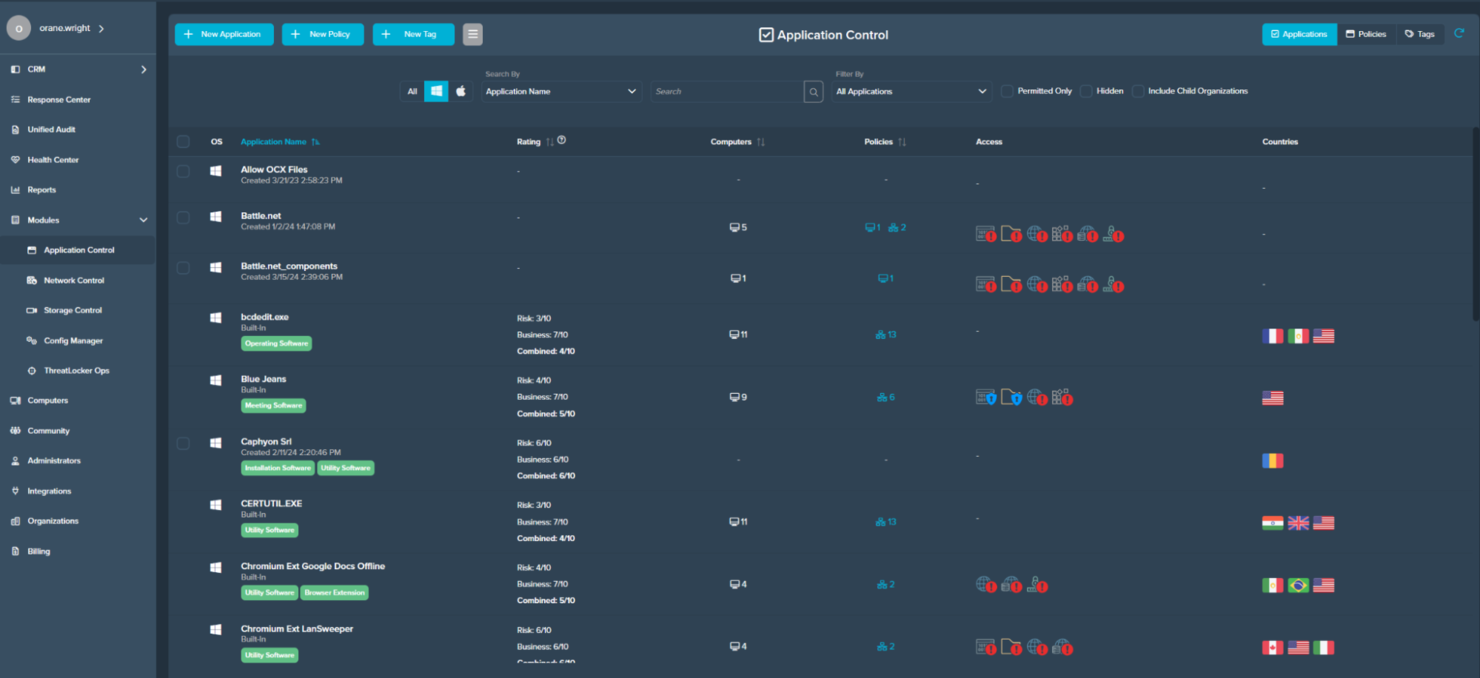
ThreatLocker är en avancerad lösning för applikationskontroll och slutpunktssäkerhet, utformad för företag som vill förbättra sin cybersäkerhet. Den fokuserar på att endast tillåta betrodda applikationer att köras, vilket ger ett viktigt skydd mot skadlig kod och obehörig programvara.
Varför jag valde ThreatLocker: Keeper ThreatLockers funktioner för applikationskontroll omfattar applikationsisolering för att hantera hur applikationer interagerar och förhindra lateral förflyttning och dataexfiltrering. Förmågan att blockera okända applikationer och upprätthålla en vitlista över godkända program stärker skyddet mot hackare, zero-day-attacker och andra säkerhetsintrång. Plattformen tillhandahåller även verktyg för granskning och rapportering för att övervaka applikationsanvändning, identifiera potentiella sårbarheter och stödja åtgärdsinsatser.
Utmärkande funktioner och integrationer:
Funktioner omfattar applikationsisolering, vilket begränsar interaktioner mellan applikationer för att förhindra hot. Funktionerna för granskning och rapportering ger detaljerade insikter i applikationers beteende. Programvarans vitlistningsfunktion säkerställer att endast godkända applikationer körs på dina system.
Integrationer är inte offentligt tillgängliga.
Pros and Cons
Pros:
- Effektiva vitlistningsfunktioner
- Detaljerad granskning och rapportering
- Anpassningsbara säkerhetspolicyer
Cons:
- Risk för störningar i applikationer
- Blockerar ibland legitima appar

OpenText
Bäst för datahantering
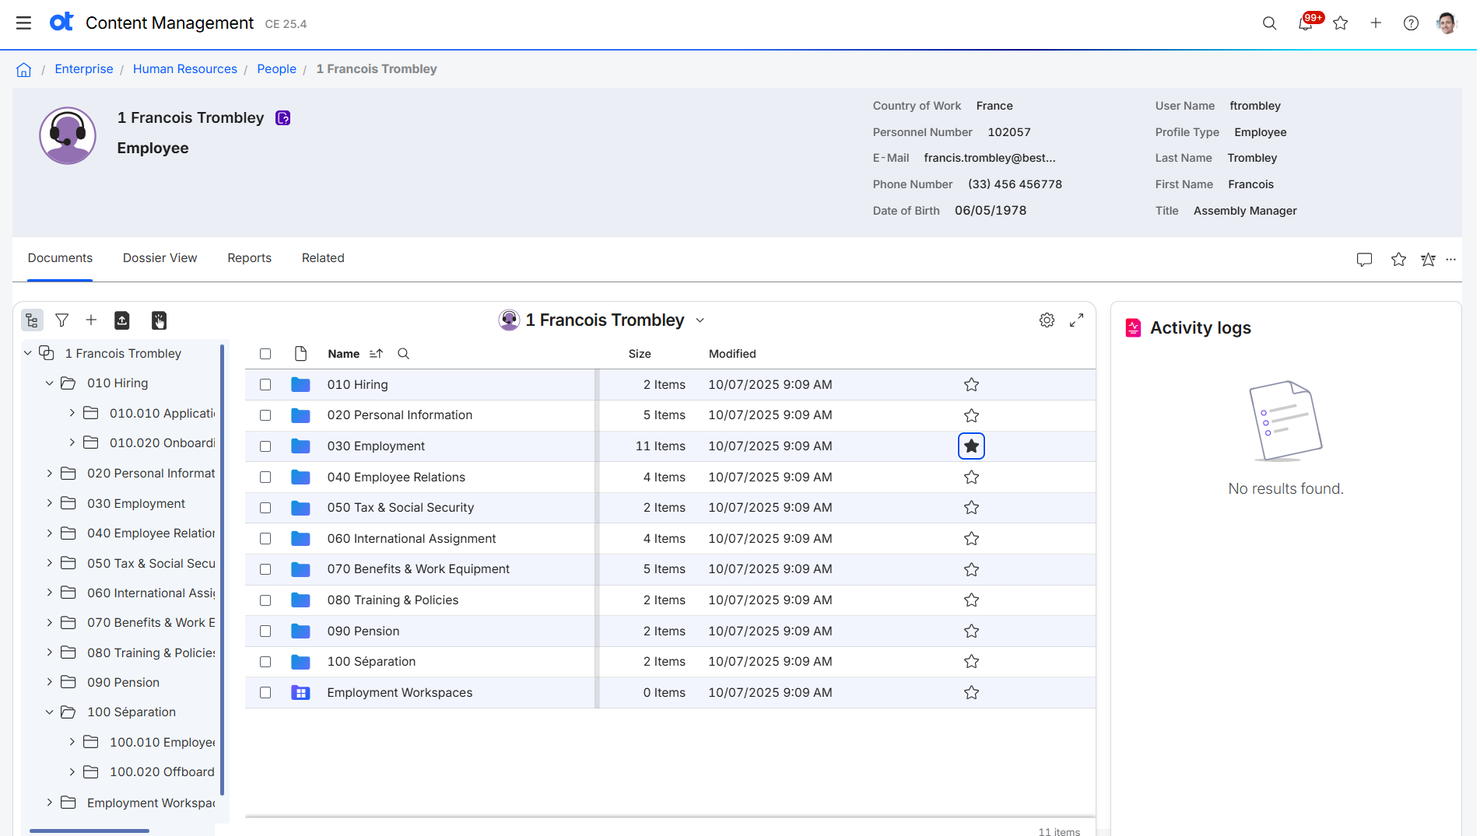
OpenText är en plattform för datahantering och företagsinformationshantering, utformad för organisationer som behöver lagra, hantera och analysera stora datamängder på ett säkert sätt. Plattformen stöder bästa praxis för informationssäkerhet och hjälper till att skydda känsliga data i molnmiljöer och lokala system. Med funktioner som stöder sårbarhetsskanning, hotövervakning och säkra åtkomstkontroller hjälper OpenText till att upprätthålla dataintegriteten och minska riskerna.
Varför jag valde OpenText: OpenText kombinerar datahantering med hantering av företagsinnehåll och erbjuder lösningar för dokumenthantering, arkivering och e-upptäckt. Plattformen stöder informationssäkerhet och efterlevnad och hjälper företag i reglerade branscher att skydda känsliga data och uppfylla styrningsstandarder. Den erbjuder även analys- och rapporteringsverktyg för att få användbara insikter från dina data. Genom integrering med säkerhetsplattformar och tjänsteleverantörer hjälper OpenText organisationer att övervaka och skydda sitt innehåll i molnmiljöer och lokala system.
Utmärkande funktioner & integrationer:
Funktioner omfattar dokumenthantering, som hjälper ditt team att enkelt organisera och hitta dokument. Plattformens arkiveringsfunktioner säkerställer långsiktig datalagring och efterlevnad. Verktyg för e-upptäckt stöder juridiska processer genom att identifiera och samla in relevant information.
Integrationer omfattar SAP, Microsoft 365 och Salesforce.
Pros and Cons
Pros:
- Stark efterlevnad och styrning
- Effektiv dokumenthantering
- Stöder reglerade branscher
Cons:
- Komplex implementeringsprocess
- Systemets prestanda kan försämras

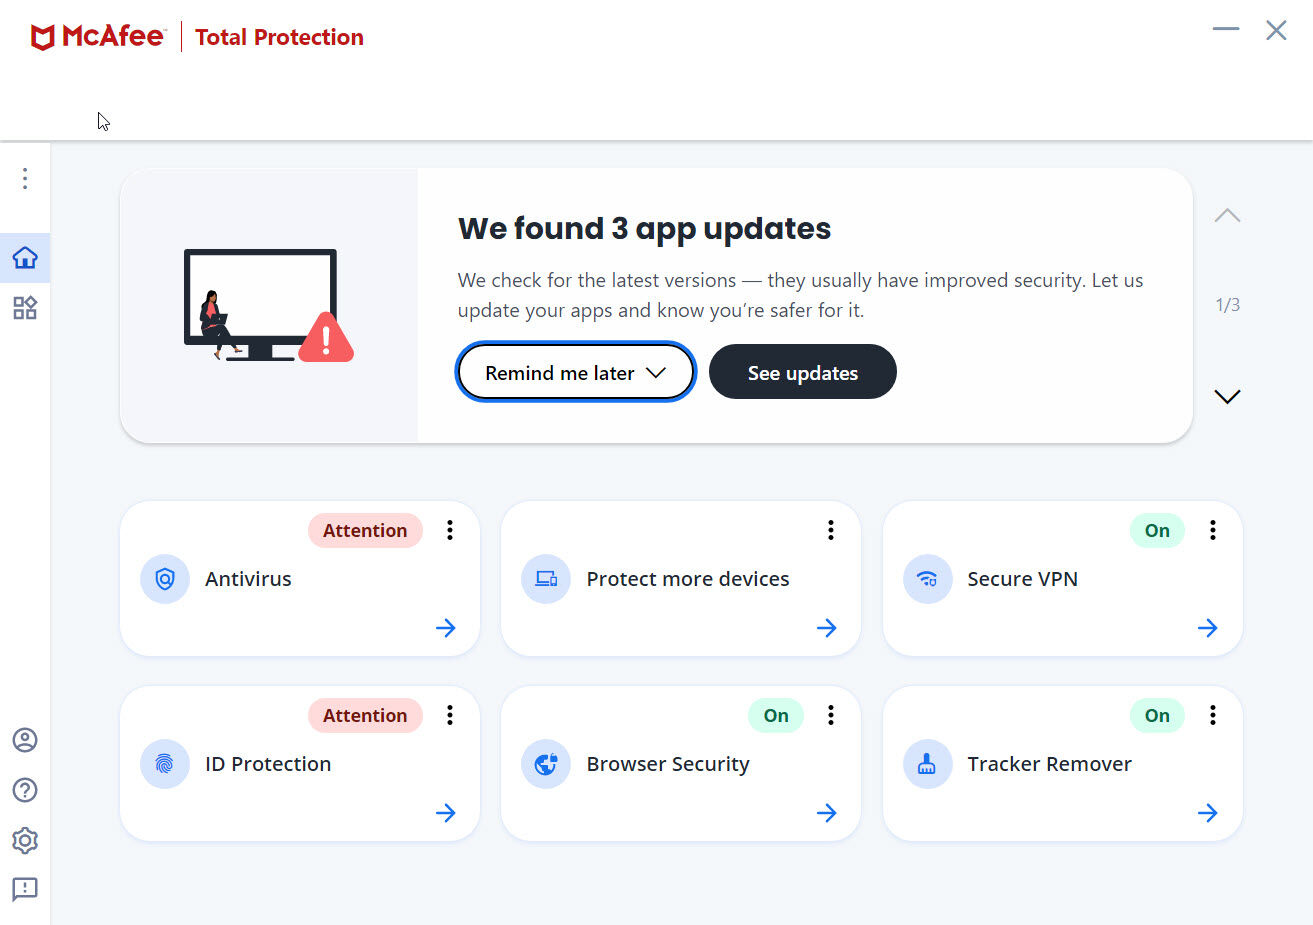
McAfee är en cybersäkerhetslösning som är känd för sina funktioner för antivirus och förebyggande av hot. Den används av företag av alla storlekar för att skydda mot skadlig kod och andra cyberhot.
Varför jag valde McAfee: Dess antivirusskydd är högt ansett och erbjuder genomsökning i realtid samt automatiska uppdateringar för att hålla dina system säkra. Programvaran innehåller en brandvägg som blockerar oönskad trafik och förhindrar obehörig åtkomst. Den erbjuder även webbskydd som skyddar mot nätfiske och skadliga webbplatser. McAfees fokus på antivirusskydd gör lösningen lämplig för företag som söker ett djupgående skydd mot hot.
Utmärkande funktioner & integrationer:
Funktionerna omfattar genomsökning i realtid, vilket hjälper ditt team att förbli skyddat mot de senaste hoten. Programvarans brandvägg lägger till ett extra säkerhetslager genom att blockera misstänkt trafik. Webbskyddet säkerställer säker surfning genom att identifiera och blockera skadliga webbplatser.
Integrationer är inte offentligt tillgängliga.
Pros and Cons
Pros:
- Hotidentifiering i realtid
- Kraftfulla brandväggsfunktioner
- Kompatibilitet över flera plattformar
Cons:
- Fullständiga genomsökningar körs långsamt
- Begränsad uppsättning funktioner för macOS

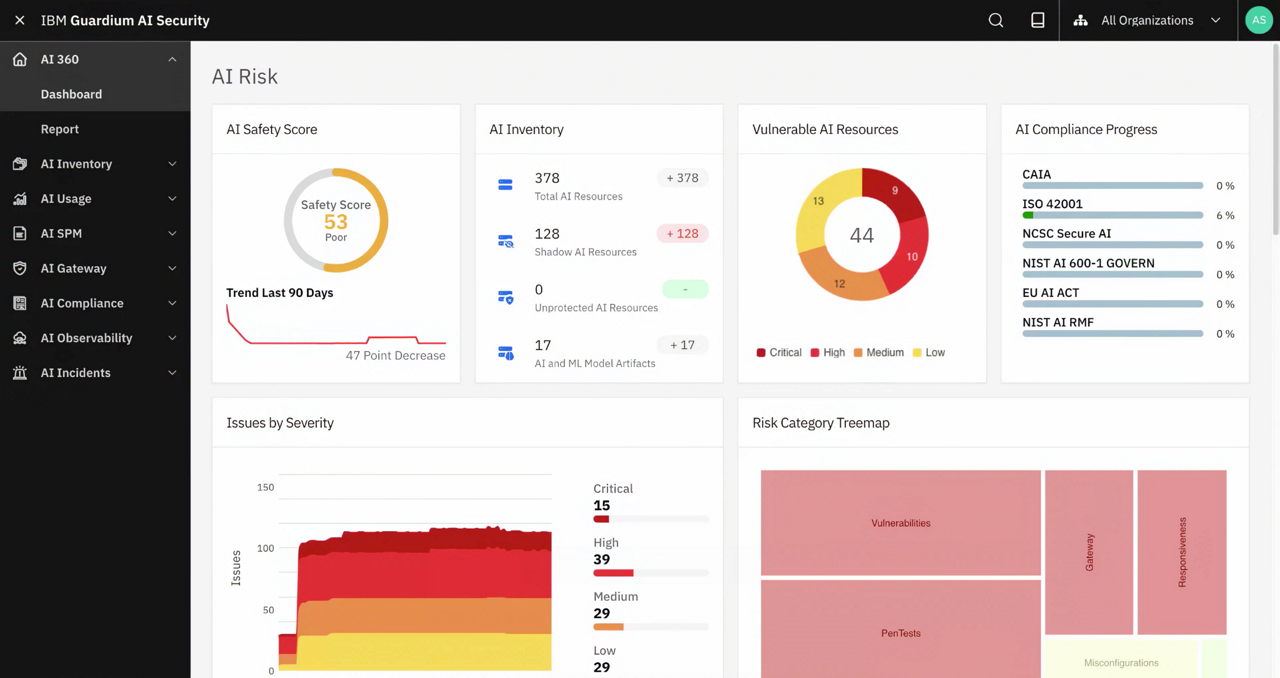
IBM erbjuder hanterade säkerhetstjänster utformade för företag som eftersträvar god säkerhetshantering. Tjänsten tillhandahåller lösningar för hotövervakning, upptäckt och respons för att hjälpa till att skydda organisationens digitala tillgångar.
Varför jag valde IBM: De hanterade säkerhetstjänsterna erbjuder övervakning dygnet runt och incidenthantering, vilket säkerställer att ditt team alltid är skyddat. Dess funktioner för hotinformation hjälper till att identifiera potentiella risker innan de påverkar ditt nätverk. IBMs anpassningsbara säkerhetslösningar tillgodoser specifika affärsbehov, vilket gör tjänsten till ett bra val för företag.
Utmärkande funktioner & integrationer:
Funktioner omfattar hotövervakning dygnet runt, vilket ger kontinuerligt skydd för organisationen. Funktionerna för incidenthantering säkerställer snabba åtgärder vid säkerhetsintrång. IBMs hotinformation ger insikter om nya hot och hjälper dig att ligga steget före potentiella risker.
Integrationer omfattar AWS, Microsoft, Adobe, Oracle, Salesforce, Palo Alto Networks och SAP.
Pros and Cons
Pros:
- Kontinuerlig hotövervakning
- Starka funktioner för incidenthantering
- Integration med befintliga system
Cons:
- Begränsad konfiguration av anpassade policyer
- Stödet för äldre system känns grundläggande

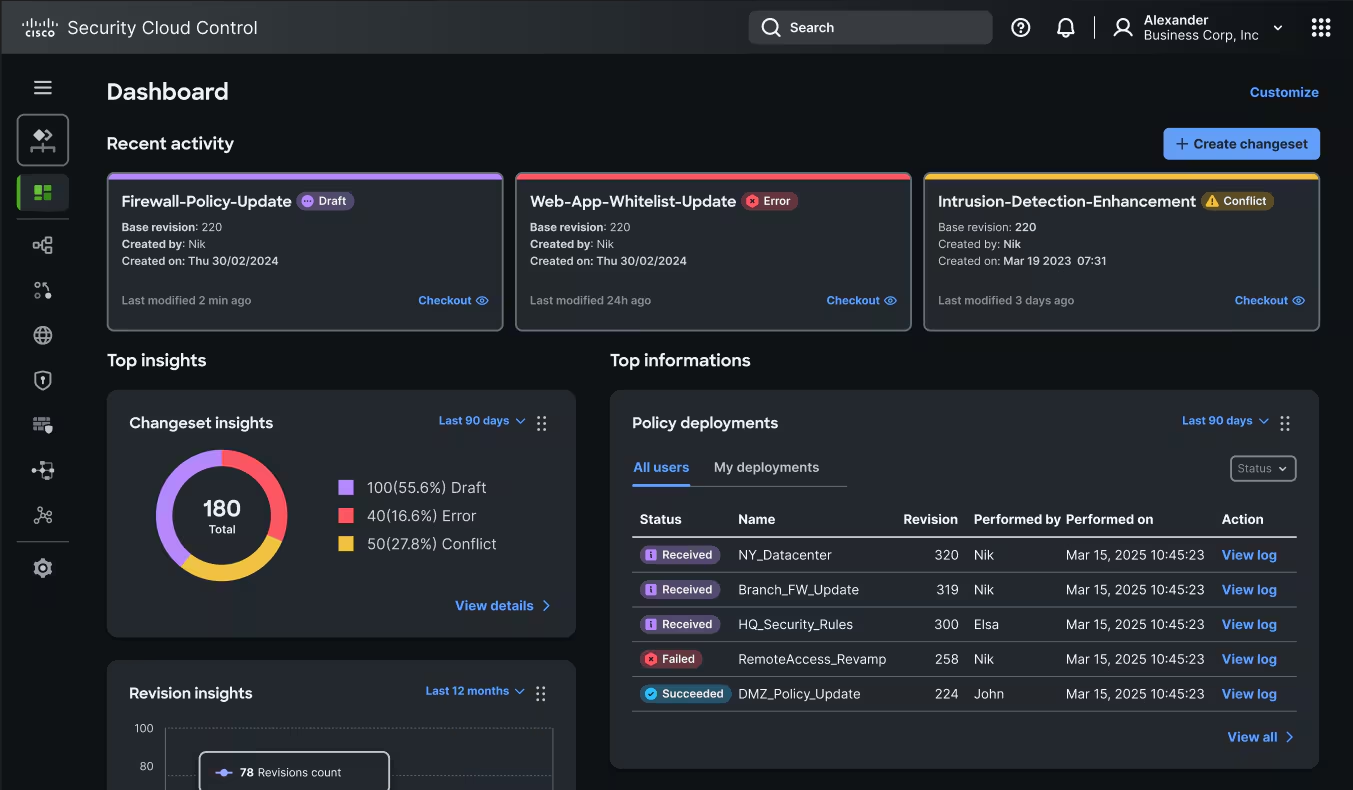
Cisco erbjuder en rad cybersäkerhetslösningar utformade för stora företag, med fokus på nätverkssäkerhet. Det hjälper organisationer att skydda sin infrastruktur genom att erbjuda funktioner för hotdetektering, förebyggande åtgärder och incidenthantering.
Varför jag valde Cisco: Dess omfattande uppsättning säkerhetsverktyg är skräddarsydd för företagsnätverk och ger heltäckande skydd. Ciscos avancerade funktioner för hotdetektering och incidenthantering hjälper till att snabbt identifiera och begränsa risker. Plattformens nätverkssäkerhetslösningar är byggda för att kunna skalas i takt med organisationen, vilket säkerställer ett konsekvent skydd när nätverket växer. Dessutom stärker Ciscos fokus på att integrera säkerhet i hela produktserien företagets övergripande säkerhetsnivå.
Utmärkande funktioner & integrationer:
Funktioner omfattar avancerad hotdetektering, som hjälper ditt team att identifiera risker i realtid. Plattformens funktioner för incidenthantering möjliggör snabb begränsning av identifierade hot. Ciscos nätverkssäkerhetslösningar är skalbara, vilket säkerställer att de växer med organisationen.
Integrationer omfattar Amazon, Microsoft, Google Cloud, Splunk och Okta.
Pros and Cons
Pros:
- Skalbara nätverkssäkerhetslösningar
- Snabba funktioner för incidenthantering
- Integrerad säkerhet i hela produktserien
Cons:
- Hög resursförbrukning
- Rapporter saknar detaljer i realtid

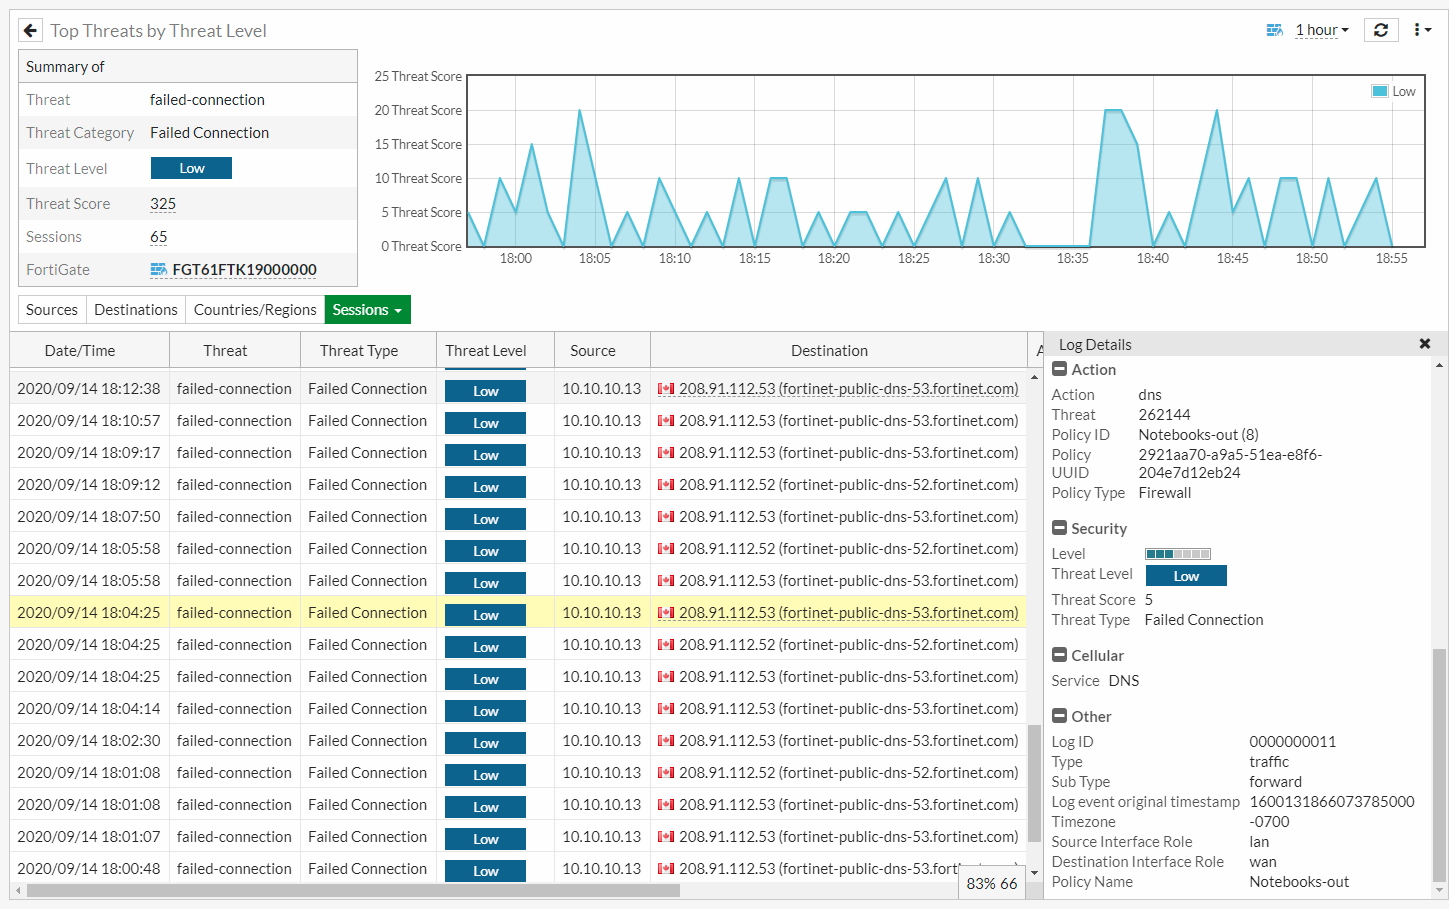
Fortinet är en cybersäkerhetslösning med fokus på enhetlig hothantering för organisationer av olika storlek. Den tillhandahåller integrerade säkerhetsfunktioner som hjälper till att skydda ditt nätverk, dina applikationer och dina data från olika cyberhot.
Varför jag valde Fortinet: Plattformen erbjuder enhetlig hothantering genom sina FortiGate-brandväggar, som kombinerar flera säkerhetsfunktioner i en enda enhet. Funktioner som intrångsskydd, webbaserad filtrering och applikationskontroll förbättrar nätverkssäkerheten. Arkitekturen för säkerhetsstrukturen kopplar samman olika säkerhetslösningar och ger en heltäckande bild av din säkerhetsstatus.
Utmärkande funktioner och integrationer:
Funktioner omfattar avancerade system för intrångsskydd som hjälper till att blockera skadlig aktivitet. Funktioner för webbaserad filtrering säkerställer säkrare surfning genom att kontrollera åtkomsten till skadliga webbplatser. Applikationskontroll gör det möjligt för ditt team att hantera applikationer och förhindra obehörig användning.
Integrationer omfattar AWS, Microsoft, Google Cloud, VMware, Cisco, Splunk, IBM, ServiceNow och Okta.
Pros and Cons
Pros:
- Integrerade säkerhetsfunktioner
- Avancerad hothantering
- Skalbar arkitektur för säkerhetsstrukturen
Cons:
- Långsamma avancerade moduler
- SSL-inspektion minskar hastigheten

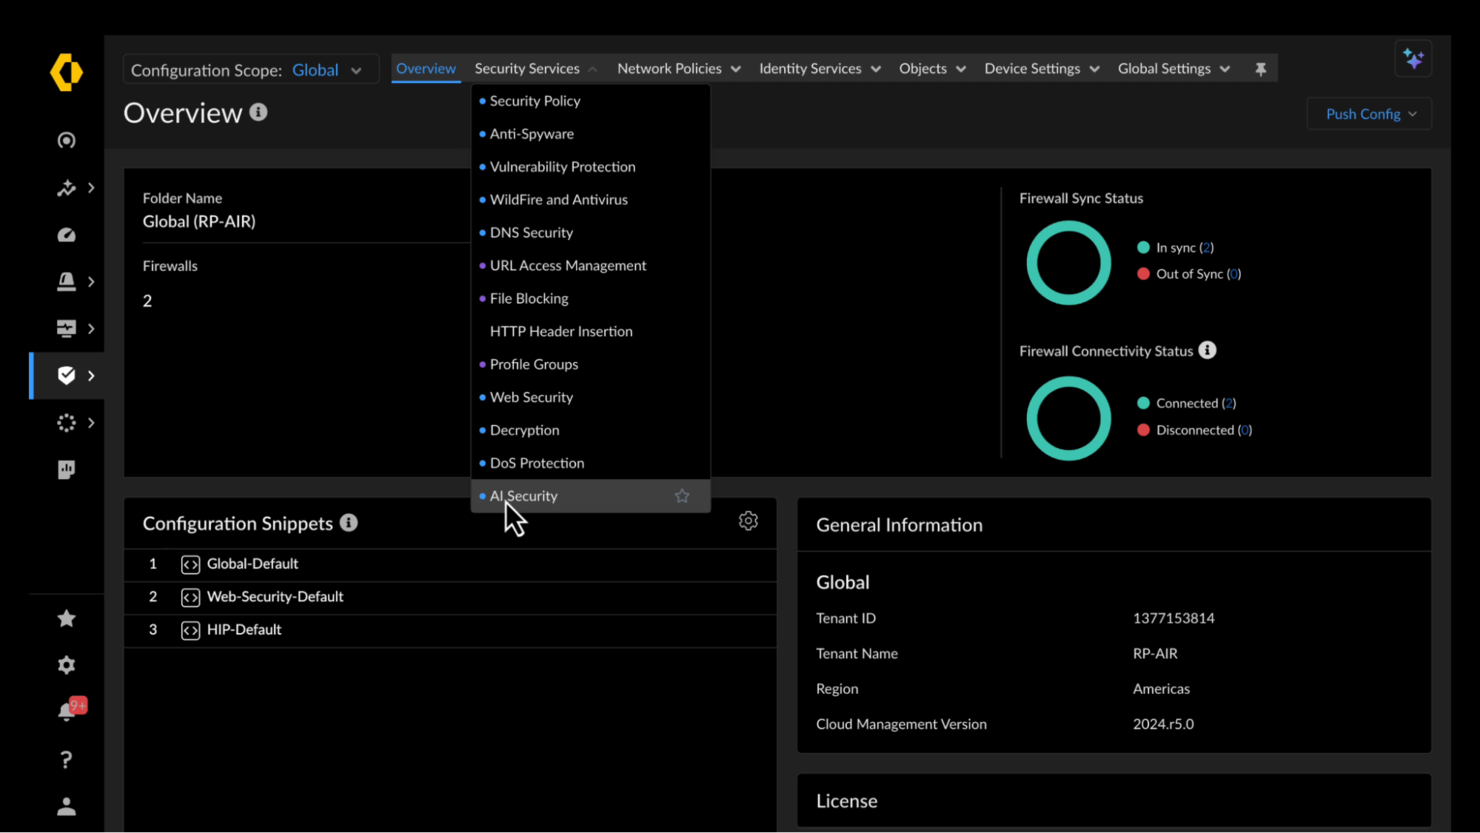
Palo Alto Networks är en AI-driven cybersäkerhetsplattform med fokus på nätverkssäkerhet för företag av alla storlekar. Den tillhandahåller avancerat skydd mot hot och säker åtkomst för att säkerställa att ditt nätverk är skyddat mot cyberhot.
Därför valde jag Palo Alto Networks: Palo Alto Networks erbjuder nästa generations brandväggsfunktioner med djup paketinspektion och avancerat hotskydd. Funktionerna för intrångsdetektering och URL-filtrering hjälper team att övervaka och säkra nätverkstrafik i lokala och molnbaserade miljöer. Plattformen omfattar även molnlevererade säkerhetstjänster, VPN-stöd och integration med SOC-verksamhet, vilket gör det möjligt för organisationer att skydda kritiska system, upptäcka nya hot och upprätthålla en stark cybersäkerhetsnivå.
Utmärkande funktioner & integrationer:
Funktioner omfattar nästa generations brandväggsfunktioner som erbjuder djup paketinspektion för att identifiera hot. Systemet för intrångsskydd hjälper ditt team att effektivt blockera kända och okända hot. URL-filtrering tillhandahåller ett ytterligare säkerhetslager genom att blockera åtkomst till skadliga webbplatser.
Integrationer omfattar AWS, Microsoft, Google Cloud, VMware, Splunk, Cisco, IBM, ServiceNow, Okta och SailPoint.
Pros and Cons
Pros:
- Avancerat hotskydd
- Centraliserat hanteringssystem
- Djup paketinspektion
Cons:
- Komplex konfigurationsprocess
- Kräver löpande hantering

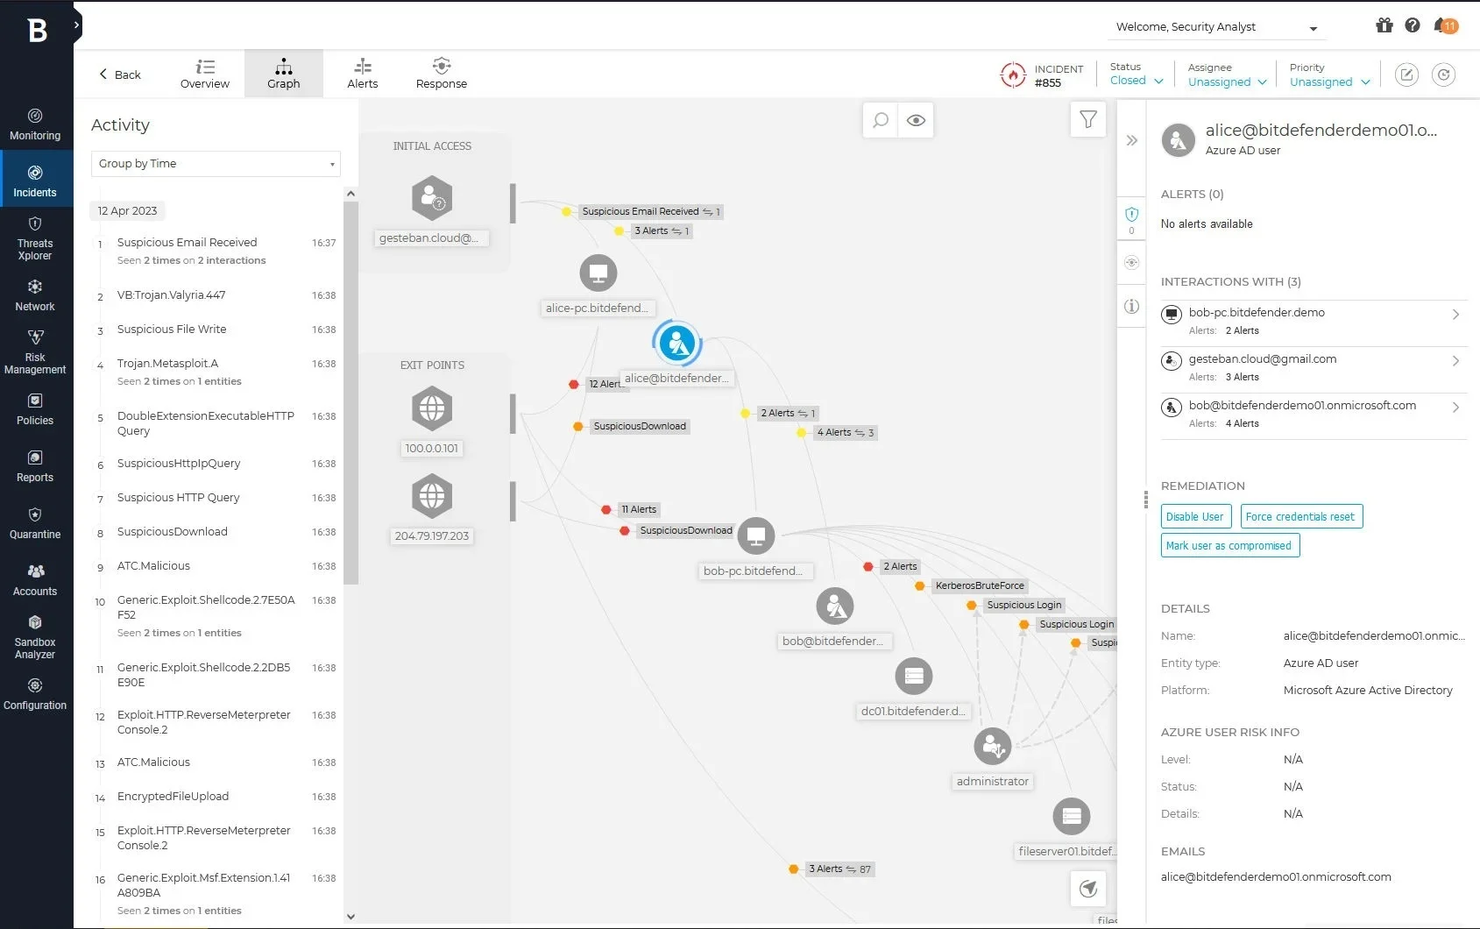
Bitdefender är ett antivirusprogram som är inriktat på slutpunktsskydd för företag av alla storlekar. Det fokuserar på att skydda enheter mot skadlig kod, ransomware och andra cyberhot, så att dina system förblir säkra.
Varför jag valde Bitdefender: Dess funktioner för slutpunktsskydd är mycket uppskattade och omfattar funktioner som beteendebaserad identifiering och förebyggande åtgärder. Plattformen använder avancerad hotinformation för att identifiera och blockera hot innan de kan påverka ditt nätverk. Bitdefenders GravityZone erbjuder centraliserad hantering av säkerhetsdriften. Möjligheten att automatisera svar på hot gör det till ett idealiskt val för företag som vill förbättra sina cybersäkerhetsåtgärder.
Utmärkande funktioner & integrationer:
Funktioner omfattar beteendebaserad identifiering som hjälper team att identifiera och blockera misstänkt aktivitet på slutpunkter. Den centraliserade hanteringskonsolen möjliggör konsekvent tillämpning av säkerhetspolicyer på alla enheter. Plattformen använder avancerad hotinformation för att ge insikter om potentiella hot och stöder skyddet av e-postsäkerhet, DNS-trafik och övergripande säkerhetssystem.
Integrationer omfattar AWS, Microsoft, Splunk och Okta.
Pros and Cons
Pros:
- Avancerad hotinformation
- Automatiserade svar på hot
- Skalbart för företag av olika storlekar
Cons:
- Begränsade anpassningsmöjligheter
- Begränsade funktioner för Mac och mobila enheter
Andra cybersäkerhetsverktyg för företag
Här är några ytterligare alternativ för cybersäkerhetsverktyg för företag som inte kom med på min kortlista, men som ändå är värda att kolla in:
- Tenable
Bäst för sårbarhetshantering
- IPKeys
Bäst för säkerhet inom energisektorn
- Symantec (Broadcom)
Bäst för att förhindra dataförlust


Så utvärderar jag cybersäkerhetsverktyg för företag
När ett SOC-team drunknar i aviseringar eller en CISO behöver revisionsklar efterlevnadsrapportering måste verktygen som hamnar på den här listan först uppfylla en grundnivå – därefter tittar jag på vad som skiljer varje verktyg från de andra.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Sedan omvandlar jag verktygets totalpoäng till en procentandel. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Hotdetektering och -hantering: Jag utvärderar om en plattform kan upptäcka och agera mot hot i slutpunkter, nätverk och molnarbetsbelastningar – exempelvis genom att upptäcka lateral förflyttning efter att inloggningsuppgifter har komprometterats.
- Identitets- och åtkomsthantering: Jag letar efter tillämpad MFA, SSO och rollbaserade åtkomstkontroller som låter dig låsa ned privilegierade konton och segmentera åtkomsten till företagets resurser.
- Sårbarhets- och riskhantering: Varje verktyg bör identifiera och prioritera sårbarheter i alla tillgångar, så att teamet åtgärdar den utnyttjade CVE:n på en publikt tillgänglig server före ett lågriskfynd internt.
- Dataskydd och kryptering: Jag kontrollerar kryptering av data i vila och under överföring tillsammans med DLP-principer – till exempel blockering av känsliga filer från att laddas upp till ej godkänd molnlagring.
- Efterlevnads- och revisionsrapportering: Fördefinierade rapportmallar för ramverk som SOC 2, ISO 27001 och HIPAA är viktiga här, liksom revisionsspår som automatiskt kopplar kontroller till bevis.
- Centraliserad säkerhetshantering: Jag letar efter en enhetlig konsol som samlar aviseringar, integrationer och åtgärder från hela teknikstacken, så att analytiker inte behöver hoppa mellan sex olika flikar under en incident.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
Hotinformation som drivs av AI är en viktig särskiljande faktor – jag letar efter plattformar som korrelerar globala hotflöden med din interna telemetri för att flagga nya angreppsmönster innan de når fram. Hanterad detektering och respons är också viktigt, särskilt för team utan ett SOC som är bemannat dygnet runt. När leverantörens analytiker hanterar triage och hotjakt kan ditt team fokusera på strategiskt arbete. Jag utvärderar även säkerhetsautomatisering och körböcker, eftersom fördefinierade arbetsflöden för åtgärder som automatiskt isolerar en komprometterad slutpunkt eller återkallar en sessionstoken kan minska svarstiderna från timmar till minuter.
Utöver funktionerna
Integrationsekosystemet är en av de första sakerna jag kontrollerar – en plattform behöver inbyggda anslutningar till din identitetsleverantör, molnplattformar och ITSM-verktyg som ServiceNow, så att aviseringar flödar direkt in i befintliga arbetsflöden. Flexibilitet vid driftsättning är minst lika viktigt, eftersom vissa företag behöver molnbaserade lösningar medan andra kräver lokala installationer eller alternativ som är helt isolerade från nätverk. Jag utvärderar även transparensen i licensieringen och undersöker om prissättningen skalas efter slutpunkt, användare eller datainmatning på ett sätt som inte överraskar dig när miljön växer. Slutligen signalerar leverantörscertifieringar som SOC 2 Type II och FedRAMP verklig operativ mognad.
Så väljer du cybersäkerhetsverktyg för företag
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista med faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med ditt företag? Bedöm om det kan hantera ökade datamängder och fler användare utan att prestandan försämras. Leta efter verktyg som erbjuder flexibla skalningsalternativ. |
| Integrationer | Kan det integreras med dina befintliga system? Kontrollera kompatibiliteten med din nuvarande programvarumiljö för att undvika kostsamma kringlösningar. |
| Anpassningsbarhet | Hur mycket kan du anpassa verktyget efter dina behov? Ta reda på om du kan justera inställningar och funktioner så att de passar dina arbetsflöden. |
| Användarvänlighet | Är verktyget användarvänligt? Säkerställ att ditt team kan navigera i och använda det utan omfattande utbildning. Leta efter intuitiva gränssnitt. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Utvärdera den tid och de resurser som krävs för att implementera det nya verktyget och utbilda ditt team i hur det används. |
| Kostnad | Ryms priset inom din budget? Jämför kostnaden med det värde som erbjuds. Var uppmärksam på dolda avgifter eller långsiktiga bindningstider. |
| Säkerhetsåtgärder | Finns det robusta säkerhetsåtgärder på plats? Kontrollera om verktyget har kryptering, åtkomstkontroller och regelbundna säkerhetsuppdateringar. |
| Efterlevnadskrav | Uppfyller verktyget branschens regelverk? Säkerställ att det följer standarder som GDPR eller HIPAA om de gäller för din verksamhet. |
Vad är cybersäkerhetsverktyg för företag?
Cybersäkerhetsverktyg för företag är lösningar som är utformade för att skydda en organisations digitala tillgångar mot cyberhot. IT-experter, säkerhetsanalytiker och nätverksadministratörer använder vanligtvis dessa verktyg för att skydda data och upprätthålla säker drift.
Funktioner för hotdetektering, datakryptering och åtkomstkontroll hjälper till att identifiera sårbarheter, skydda känslig information och hantera användaråtkomst. Sammantaget ger dessa verktyg ett viktigt skydd för företagets digitala miljö och säkerställer kontinuitet i verksamheten.
Funktioner
När du väljer cybersäkerhetsverktyg för företag bör du hålla utkik efter följande viktiga funktioner:
- Hotdetektering: Identifierar potentiella hot i realtid för att förhindra dataintrång och obehörig åtkomst.
- Datakryptering: Skyddar känslig information genom att omvandla den till ett säkert format som endast kan läsas av behöriga användare.
- Åtkomstkontroll: Hanterar vem som kan komma åt specifika data och system och säkerställer att endast behörig personal får åtkomst.
- Incidenthantering: Tillhandahåller verktyg och protokoll för snabba åtgärder och lösningar när en säkerhetshändelse inträffar.
- Efterlevnadsrapportering: Skapar rapporter som visar att branschregler och standarder följs, vilket minskar juridiska risker.
- Skalbarhet: Gör det möjligt för verktyget att växa med organisationen och hantera ökade krav på data och användare utan prestandaförlust.
- Integreringsmöjligheter: Säkerställer kompatibilitet med befintliga system och programvaror och underlättar en sammanhållen säkerhetsstrategi.
- Anpassningsbarhet: Låter dig anpassa inställningar och funktioner efter verksamhetens specifika behov och arbetsflöden.
- Användarvänligt gränssnitt: Erbjuder en intuitiv design som förenklar navigering och användning och minskar behovet av omfattande utbildning.
- Säkerhetsskydd: Omfattar åtgärder som kryptering och regelbundna uppdateringar för att skydda mot de senaste hoten och sårbarheterna.
Fördelar
Implementering av cybersäkerhetsverktyg för företag ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar dina digitala tillgångar mot hot och intrång med funktioner som hotdetektering och datakryptering.
- Efterlevnad av regelverk: Hjälper dig att uppfylla branschstandarder och juridiska krav genom efterlevnadsrapportering och granskningar.
- Operativ effektivitet: Effektiviserar säkerhetsprocesser och minskar manuellt arbete med automatiserad incidenthantering och åtkomstkontroll.
- Skalbarhet: Stödjer verksamhetens tillväxt genom att anpassa sig till ökade krav på data och användare utan att säkerheten äventyras.
- Välgrundat beslutsfattande: Tillhandahåller insikter från säkerhetsanalys som hjälper dig att fatta datadrivna beslut om din säkerhetsstrategi.
- Förbättrad hantering av användaråtkomst: Säkerställer att endast behörig personal får åtkomst till känslig information, vilket minskar risken för interna hot.
Kostnader och priser
För att välja cybersäkerhetsverktyg för företag krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med cybersäkerhetsverktyg för företag:
Jämförelsetabell för abonnemang för cybersäkerhetsverktyg för företag
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotdetektering, begränsad datakryptering och grundläggande åtkomstkontroll. |
| Personligt abonnemang | $5-$25/användare/ månad | Förbättrad datakryptering, grundläggande efterlevnadsrapportering och skydd för personliga enheter. |
| Företagsabonnemang | $30-$500/användare/ månad | Avancerad hotdetektering, omfattande efterlevnadsrapportering och centraliserad hantering. |
| Företagsabonnemang på högsta nivå | $80-$500+/användare/ månad | Fullständig anpassning, prioriterad support och integrering med befintlig IT-infrastruktur. |
Vanliga frågor om cybersäkerhetsverktyg för företag
Här är några svar på vanliga frågor om cybersäkerhetsverktyg för företag:
Kan cybersäkerhetsverktyg för företag integreras med befintliga system?
De flesta cybersäkerhetsverktyg för företag integreras väl med befintliga system, vilket är viktigt för att upprätthålla en enhetlig säkerhetsstrategi. När du utvärderar olika alternativ bör du bekräfta att varje verktyg stöder din nuvarande infrastruktur, inklusive molntjänster, lokala system och appar från tredje part. Fråga leverantörerna om tillgängliga API:er eller anslutningar för att säkerställa en smidig integration. Prioritera verktyg som erbjuder god kompatibilitet med de plattformar du redan använder.
Hur ofta bör cybersäkerhetsverktyg uppdateras?
Cybersäkerhetsverktyg bör uppdateras regelbundet för att skydda mot nya hot, och leverantörer släpper vanligtvis korrigeringar för att åtgärda sårbarheter och förbättra prestandan. Aktivera automatiska uppdateringar när det är möjligt eller schemalägg regelbundna kontroller för att hålla dig uppdaterad. Uppmuntra ditt team att hålla sig informerat om eventuella förändringar i programvaran och dess funktioner. Genom att följa leverantörens rekommenderade uppdateringsrutiner bidrar du till att upprätthålla en säker och motståndskraftig IT-miljö.
Behöver jag ett dedikerat team för att hantera cybersäkerhetsverktyg?
Ett dedikerat säkerhetsteam krävs inte, men det kan avsevärt stärka din säkerhetsnivå. Mindre organisationer kan förlita sig på befintlig IT-personal, medan större organisationer ofta drar nytta av specialiserad personal med fokus på övervakning och hantering av hot. Om resurserna är begränsade kan du överväga hanterade säkerhetstjänster eller ytterligare utbildning för ditt nuvarande team. I slutändan beror rätt tillvägagångssätt på organisationens storlek, komplexitet och riskprofil.
Vad händer härnäst:
Om du håller på att undersöka cybersäkerhetsverktyg för företag kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att granska. De hjälper dig dessutom genom hela inköpsprocessen, inklusive prisförhandlingar.