Cyberbeveiliging verwijst naar de praktijken en technieken die worden gebruikt om systemen, netwerken en programma's te beschermen tegen digitale aanvallen, ongeautoriseerde toegang of schade. Het omvat een breed scala aan praktijken die zijn ontworpen om de integriteit, vertrouwelijkheid en beschikbaarheid van gegevens op verschillende digitale platforms te waarborgen.
Het doel van cyberbeveiliging is gevoelige informatie te beschermen tegen cyberdreigingen zoals hacking, phishing, malware en ransomware, en zo de veiligheid en privacy van gegevens in een steeds meer verbonden wereld te waarborgen.
In deze gids bespreken we de belangrijkste aspecten van cyberbeveiliging en hoe technologieleiders hun teams kunnen helpen veelvoorkomende beveiligingsproblemen te overwinnen.
Een introductie tot cyberbeveiliging
Cyberbeveiliging omvat het implementeren van verdedigingsmaatregelen zoals firewalls, antivirussoftware en systemen voor inbraakdetectie, evenals het toepassen van strategieën voor risicobeheer, gegevensherstel en gebruikersonderwijs.
Het is al een grote bedrijfstak en groeit snel. Volgens een onderzoek van KPMG denkt 18% van de ondervraagde CEO's dat cybercriminaliteit in 2025 de grootste bedreiging vormt voor de groei van hun organisatie.
Hoewel het implementeren van de beste beveiligingsmaatregelen geen garantie tegen deze incidenten biedt, kan het nemen van bepaalde voorzorgsmaatregelen de kans erop aanzienlijk verkleinen. Het selecteren van de beste cyberbeveiligingsprovider om je bedrijf te beschermen is ook van groot belang.
Veelvoorkomende cyberbeveiligingsdreigingen
Cyberdreigingen komen in vele vormen voor. Risico's zijn onder meer de mogelijkheid dat malware je hele systeem wist, dat een indringer toegang krijgt tot je bestanden en deze wijzigt, dat je computer wordt gebruikt als hulpmiddel om aanvallen op anderen uit te voeren, of dat iemand je creditcardgegevens steelt om ongeautoriseerde transacties uit te voeren. Technische oplossingen zoals cyberbeveiligingssoftware, firewalls en systemen voor toegangsbeheer spelen nog steeds een rol. Maar het is ook essentieel om rekening te houden met de menselijke factor. Een pragmatische benadering van cyberbeveiliging omvat zowel technische als menselijke kwesties.
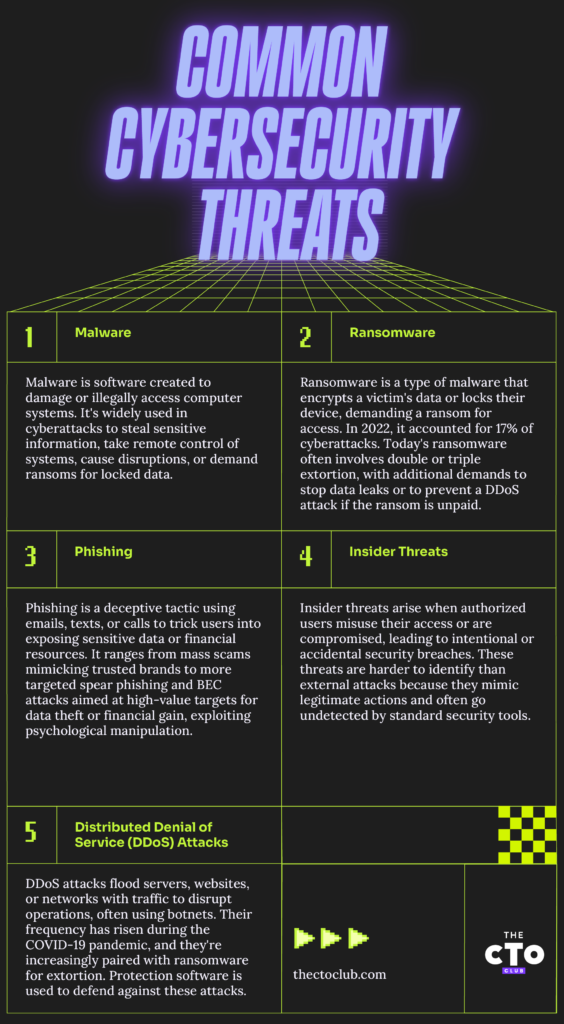
- Malware, een samentrekking van "kwaadaardige software", verwijst naar software of een computerprogramma dat opzettelijk is ontworpen om een computersysteem of de gebruikers ervan schade toe te brengen. Het is een veelvoorkomend onderdeel van de meeste hedendaagse cyberaanvallen. Malware wordt gemaakt en ingezet door hackers en cybercriminelen om op illegale wijze toegang te krijgen tot computersystemen en gevoelige informatie, computersystemen op afstand te besturen, deze te verstoren of beschadigen, of gegevens en systemen voor losgeld vast te houden...
- Ransomware is malware die de gegevens of het apparaat van een slachtoffer vergrendelt en dreigt deze ontoegankelijk te houden — of erger nog — tenzij er losgeld wordt betaald. De IBM Security X-Force Threat Intelligence Index 2023 meldt dat ransomwareaanvallen in 2022 goed waren voor 17% van alle cyberaanvallen. Moderne ransomware is ernstiger dan de eerste versies. Aanvankelijk eiste ransomware één losgeldbedrag voor de ontsleutelingssleutels. Bij huidige aanvallen is echter vaak sprake van dubbele afpersing, waarbij aanvullend losgeld wordt geëist om te voorkomen dat de gegevens van het slachtoffer worden vrijgegeven of gepubliceerd. Sommige aanvallers gaan zelfs over tot drievoudige afpersing en dreigen met een gedistribueerde dienstweigeringsaanval (DDoS, hieronder uitgelegd) als het losgeld niet wordt betaald.
- Phishing omvat misleidende e-mails, sms-berichten of telefoontjes die gebruikers ertoe verleiden malware te downloaden, gevoelige informatie prijs te geven of per vergissing geld over te maken. Veelvoorkomend zijn grootschalige phishingfraudes — wijdverspreide frauduleuze berichten van ogenschijnlijk gerenommeerde merken, waarin ontvangers worden aangespoord hun wachtwoorden of creditcardgegevens bij te werken. Geavanceerdere phishingvormen, zoals gerichte phishing en business-e-mailcompromittering (BEC), richten zich op specifieke personen of groepen om waardevolle gegevens of aanzienlijke financiële winsten te verkrijgen. Phishing is een vorm van sociale manipulatie waarbij psychologische beïnvloeding wordt gebruikt om mensen ertoe te verleiden schadelijke beslissingen te nemen.
- Interne dreigingen komen voort uit bevoegde gebruikers (werknemers, contractanten en zakelijke partners) die hun toegang opzettelijk of onopzettelijk misbruiken, of van wie de accounts door cybercriminelen zijn gecompromitteerd. Interne dreigingen zijn moeilijker te detecteren dan externe dreigingen, omdat ze eruitzien als legitieme activiteiten en onzichtbaar zijn voor traditionele beveiligingsmaatregelen zoals antivirussoftware en firewalls.
- Gedistribueerde dienstweigeringsaanvallen (DDoS) zijn bedoeld om servers, websites of netwerken uit te schakelen door ze te overspoelen met verkeer, meestal afkomstig van een botnet — een groep geïnfecteerde systemen die op afstand door cybercriminelen wordt beheerd. Tijdens de COVID-19-pandemie is de frequentie van DDoS-aanvallen sterk toegenomen. Aanvallers combineren DDoS steeds vaker met ransomwareaanvallen of gebruiken de dreiging van een DDoS-aanval om losgeld af te persen. DDoS-beschermingssoftware helpt digitale immuniteit op te bouwen.
Waarom cyberbeveiliging belangrijk is voor SaaS
De afgelopen jaren zijn cyberaanvallen frequenter en kostbaarder geworden. Volgens IBM bedroeg de gemiddelde kosten van een datalek in 2025 $4.45 miljoen, een stijging van ongeveer 15% in de afgelopen drie jaar. Ransomwareaanvallen zijn nog duurder, met gemiddelde kosten van meer dan $5 miljoen, exclusief eventueel losgeld dat het slachtoffer besluit te betalen.
Als technologieleider is het cruciaal om je SaaS-infrastructuur in overweging te nemen bij het implementeren van cybersecuritybeleid. Cybercriminelen richten zich vaak op SaaS-platforms vanwege het potentieel voor hoge opbrengsten. Zo gebruikte Team TNT malware om toegang te krijgen tot enkele verkeerd geconfigureerde Kubernetes-clusters en bracht het 50.000 IP-adressen in gevaar.
Voor je klanten is de aantrekkingskracht van SaaS dat het hen verlost van zorgen over onderhoud en upgrades. Een zorgvuldige aanpak van cybersecurity is essentieel om die belofte waar te maken.
Kernonderdelen van cybersecurity
Een goed cybersecurityraamwerk moet vijf kerngebieden omvatten. Maak jezelf vertrouwd met deze onderdelen en streef ernaar ze allemaal te omvatten als onderdeel van een holistische beveiligingsaanpak.
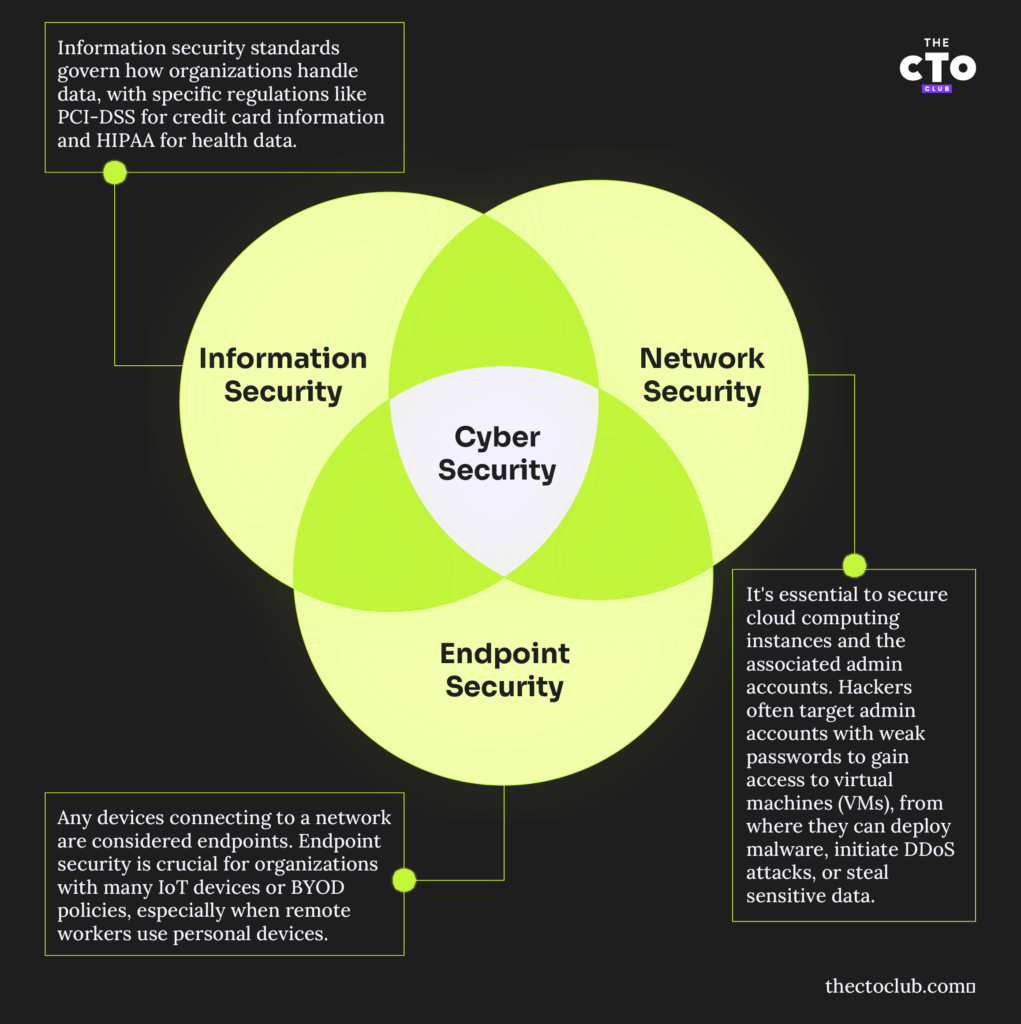
Netwerkbeveiliging
Netwerkbeveiliging heeft betrekking op je fysieke netwerk en alle apparaten die ermee verbonden zijn. Dit omvat mobiele apparaten, het internet der dingen, servers en laptops. Het beveiligen van draadloze netwerken, het gebruik van VPN's of andere vormen van versleutelde communicatie en het configureren van firewalls zijn allemaal fundamentele onderdelen van een netwerkbeveiligingsbeleid.
Informatiebeveiliging
De manier waarop je organisatie gegevens verzamelt, opslaat en verzendt, valt onder informatiebeveiligingsnormen, zoals PCI-DSS voor creditcardgegevens of HIPAA voor gezondheidsgerelateerde gegevens. Waarschijnlijk heeft je organisatie al veel aandacht besteed aan de relevante normen. Een cybersecuritybeoordeling kan eventuele tekortkomingen in de manier waarop de gegevens worden opgeslagen en overgedragen aan het licht brengen.
Have an account? Log In
Eindpuntbeveiliging
Alle apparaten die verbinding maken met een netwerk worden als eindpunten beschouwd. Voor organisaties met veel IoT-apparaten of een BYOD-beleid is eindpuntbeveiliging een bijzonder urgente zorg. Denk aan het voorbeeld van een organisatie die thuiswerkers toestaat hun eigen laptops en smartphones te gebruiken. Als de laptop van een medewerker geïnfecteerd raakt met ransomware, kan die ransomware zich verspreiden naar netwerkschijven waartoe de medewerker toegang heeft, wat aanzienlijke verstoring kan veroorzaken.
Cloudbeveiliging
Het beveiligen van je cloudcomputing-instanties en de beheerdersaccounts voor het cloudplatform is cruciaal. Het is bekend dat hackers zoeken naar beheerdersaccounts met zwakke wachtwoorden en die accounts gebruiken om zichzelf toegang te geven tot de VM's die erop draaien, zodat ze later schadelijke software kunnen inzetten, DDOS-aanvallen kunnen starten of kunnen rondkijken naar gevoelige gegevens om te stelen.
Beveiliging zonder impliciet vertrouwen
Beveiliging zonder impliciet vertrouwen is een cybersecurityraamwerk dat impliciet vertrouwen elimineert en voortdurende verificatie van alle gebruikers, apparaten en applicaties vereist. Het dwingt strikte identiteitsverificatie, toegang volgens het principe van minimale bevoegdheden en realtime monitoring af om beveiligingsrisico's te beperken en laterale beweging bij een inbreuk te voorkomen.
Belangrijke principes zijn onder meer meervoudige authenticatie (MFA), microsegmentatie en geautomatiseerde risicobeoordelingen om bedreigingen te detecteren en te beperken. Naarmate organisaties overstappen op cloud- en hybride omgevingen, verbetert beveiliging zonder impliciet vertrouwen de gegevensbeveiliging, naleving van regelgeving en algehele zichtbaarheid binnen IT-systemen.
Applicatiebeveiliging
Applicatiebeveiligingssoftware beschermt tegen zero-daykwetsbaarheden, slecht geconfigureerde applicaties en besturingssystemen waarop patches ontbreken. Veelvoorkomende problemen zijn onder meer:
- Onjuist toegangsbeheer (bijvoorbeeld gebruikers meer rechten geven dan ze nodig hebben)
- Geen gebruikmaken van meervoudige authenticatie
- Niet afdwingen van sterke wachtwoorden of beleid om een account te blokkeren na meerdere mislukte pogingen tot toegang of pogingen tot ongeautoriseerde toegang
- Te lang wachten met het wijzigen of intrekken van rechten voor vertrekkende medewerkers
Als je nieuwe applicaties of cloudservices van derden in je workflows integreert, controleer dan je beleid om te bevestigen dat je elk onderdeel nog steeds afdekt.
Belangrijke cybersecuritytechnologieën
- Firewalls: Fungeren als een barrière tussen vertrouwde interne netwerken en niet-vertrouwde externe netwerken, zoals het internet.
- Antivirus- en antimalwaresoftware: Detecteert, voorkomt en verwijdert schadelijke software zoals virussen, wormen en ransomware.
- Inbraakdetectie- en -preventiesystemen (IDPS): Bewaken netwerkverkeer op verdachte activiteiten en bekende bedreigingen en waarschuwen beveiligingspersoneel voor mogelijke inbreuken.
- Versleuteling: Beschermt gegevens door deze tijdens verzending of opslag om te zetten in onleesbare code, zodat alleen geautoriseerde partijen er toegang toe hebben.
- Virtuele privénetwerken (VPN's): Creëren een veilige verbinding via het internet en verbeteren de privacy en beveiliging, vooral bij werken op afstand.
- Meervoudige authenticatie (MFA): Vereist meerdere verificatiemethoden voordat toegang wordt verleend, waardoor het risico op ongeautoriseerde toegang aanzienlijk wordt verkleind.
- Beveiligingsinformatie- en gebeurtenisbeheer (SIEM): Biedt realtimeanalyse van beveiligingswaarschuwingen die door applicaties en netwerkhardware worden gegenereerd.
- Preventie van gegevensverlies (DLP): Technologieën die voorkomen dat gevoelige gegevens zonder toestemming het netwerk verlaten.
- Cloudbeveiligingshulpmiddelen: Beschermen gegevens en applicaties die in cloudomgevingen worden gehost, waaronder toegangscontroles en informatie over bedreigingen.
- Eindpuntbeveiliging: Beveiligt eindpunten of toegangspunten van eindgebruikersapparaten, zoals desktops, laptops en mobiele apparaten, tegen misbruik door kwaadwillenden.
De rol van een technologieleider in cyberbeveiliging
In je carrière als leider op het gebied van cyberbeveiliging is het jouw verantwoordelijkheid om ervoor te zorgen dat je teams het belang van cyberbeveiliging begrijpen, weten waarom je beleid is zoals het is en dat dit beleid aansluit bij de bedrijfsdoelstellingen.
Cyberbeveiliging afstemmen op bedrijfsdoelstellingen
Belanghebbenden beschouwen cyberbeveiliging vaak als een ongemak of als iets waar je slechts lippendienst aan hoeft te bewijzen. Het is gemakkelijker om die managers mee te krijgen wanneer je je richt op de resultaten van je beleid. Het voorkomen van aanvallen verbetert bijvoorbeeld de beschikbaarheid van diensten en verhoogt de productiviteit.
Efficiënt beheer van middelen voor beveiliging
Regelmatige controles van accounts en middelen op een netwerk kunnen de snelheid verhogen waarmee inbreuken worden gedetecteerd. Het verwijderen van ongebruikte applicaties of het uitschakelen van systemen die niet langer worden gebruikt, vermindert het aantal aanvalsvectoren dat openstaat voor kwaadwillenden.
Beveiligingsprotocollen en risico's communiceren
Bewustwordingstraining is een onmisbaar hulpmiddel om medewerkers op alle niveaus voor te lichten over je cyberbeveiligingsstrategie. Medewerkers die kennis hebben van hulpmiddelen voor beveiligingsrisicobeoordeling en training hebben gekregen over phishing, trojaanse paarden, virussen en ransomware, begrijpen beter hoe ze zichzelf tegen dergelijke bedreigingen kunnen beschermen en lopen minder kans slachtoffer te worden van cybercriminelen.
Opkomende trends in cyberbeveiliging
Cyberbeveiliging evolueert voortdurend. Zorg dat je SaaS-platform bestand blijft tegen opkomende bedreigingen door op de hoogte te blijven van deze trends.
Kunstmatige intelligentie & beveiliging
AI heeft het potentieel om veel gebieden van cyberbeveiliging te stroomlijnen. Volledige automatisering is waarschijnlijk geen goed idee, vooral gezien het feit dat de huidige generatie machinelearningmodellen vol vertrouwen onjuiste antwoorden kan geven. Voor het monitoren van logboeken en waarschuwingen en het ondersteunen van je bestaande team van cyberbeveiligingsprofessionals kan AI echter van onschatbare waarde zijn.
De rol van blockchain in cyberbeveiliging
Het vastleggen van gegevens in een gedecentraliseerd register waaraan alleen gegevens kunnen worden toegevoegd, kan nuttig zijn wanneer de gegevens onveranderlijk moeten zijn. Aan gedistribueerde blockchains zijn echter veel uitdagingen verbonden. Zo is het mogelijk niet wenselijk om een gedistribueerd, onveranderlijk register op een openbare blockchain te gebruiken voor gevoelige gegevens. Bovendien kan één fout met privésleutels aanzienlijke risico's voor de bedrijfscontinuïteit of beveiliging met zich meebrengen. Private blockchains waarvoor toestemming vereist is, kunnen sommige van deze problemen oplossen en daarmee een mogelijk compromis bieden.
De opkomst van quantumcomputing
Quantumcomputing zou veel populaire versleutelingsalgoritmen van de ene op de andere dag overbodig kunnen maken. Het is misschien wel de grootste bedreiging waarmee de hele IT-sector wordt geconfronteerd. NIST kondigde in 2022 vier quantumresistente cryptografische algoritmen aan en aan andere wordt gewerkt. Begin vandaag nog met het toekomstbestendig maken van je platforms om een crisis te voorkomen die dichterbij kan zijn dan je denkt.
Uitgebreide detectie en respons (XDR)
Uitgebreide detectie en respons (XDR) wint aan populariteit nu cyberdreigingen steeds geavanceerder worden. Traditionele beveiligingstools zoals SIEM en EDR hebben vaak moeite met gefragmenteerde gegevens en grote hoeveelheden waarschuwingen, waardoor het moeilijker wordt om aanvallen te detecteren en erop te reageren. XDR stroomlijnt de beveiliging door meerdere lagen te integreren, dreigingscorrelatie te automatiseren en gegevens van eindpunten, netwerken en cloudomgevingen te consolideren.
Deze aanpak verbetert de zichtbaarheid, vermindert blinde vlekken en biedt meer context bij potentiële dreigingen. Door risico's te prioriteren en de respons op incidenten te verbeteren, helpt XDR cybersecurityteams om beveiligingsincidenten effectiever te detecteren, te beperken en te voorkomen.
Deskundige tips om veelvoorkomende cybersecurityuitdagingen te overwinnen
Het promoten van solide beveiligingsoplossingen is niet altijd eenvoudig, maar door deze uitdagingen direct aan te pakken, wordt het gemakkelijker om de samenwerking tussen afdelingen te bereiken die nodig is om je beleid succesvol te maken.
Systeemstoringen voorkomen en brandjes blussen
Een proactieve aanpak om cybersecuritydreigingen te voorkomen is effectiever dan brandjes blussen. Investeren in een CDN om denial-of-serviceaanvallen te voorkomen is bijvoorbeeld gemakkelijker dan herstellen van reputatieschade die door een storing is veroorzaakt.
More Articles
- 10 beste cybersecuritybedrijven in Chicago beoordeeld in 2026
- 10 beste cyberbeveiligingsoplossingen voor financiële diensten beoordeeld in 2026
- 10 beste cyberbeveiligingssoftware beoordeeld voor 2026
- 10 beste oplossingen voor cyberbeveiliging beoordeeld in 2026
- 10 beste cyberbeveiligingsbedrijven in Dallas beoordeeld in 2026
Beveiligingsprotocollen uit silo's halen
Complexe netwerken leiden vaak tot silo's en blinde vlekken in de informatievoorziening. Probeer die silo's altijd af te breken en zoveel mogelijk informatie samen te brengen om een goed overzicht van potentiële dreigingen te krijgen.
Afstemming met belanghebbenden over beveiligingsprioriteiten bereiken
Je belanghebbenden begrijpen waarschijnlijk dat je gevoelige informatie op je computersystemen verwerkt. Richt je op de voordelen en leg uit waarom je verschillende beleidsregels invoert om draagvlak voor je beveiligingsmaatregelen te creëren. Zorg ervoor dat deze zo eenvoudig en probleemloos mogelijk kunnen worden nageleefd.
Aanbevolen werkwijzen
Wil je de cybersecuritypositie van je organisatie aanzienlijk verbeteren en het risico op cyberaanvallen en datalekken verkleinen? Onderneem dan het volgende:
- Regelmatige software-updates: Houd alle software up-to-date, inclusief besturingssystemen en applicaties, om beveiligingskwetsbaarheden te verhelpen.
- Sterk wachtwoordbeleid: Implementeer complexe wachtwoorden of gebruik wachtwoordbeheersoftware en wijzig ze regelmatig om ongeautoriseerde toegang te voorkomen.
- Training en bewustwording van medewerkers: Leer medewerkers over veelvoorkomende cyberdreigingen, zoals phishing en aanvallen met social engineering.
- Regelmatige back-ups: Maak regelmatig back-ups van gegevens en zorg ervoor dat deze kunnen worden hersteld om verlies bij een cyberaanval te voorkomen.
- Planning voor incidentrespons: Stel een plan op om effectief op beveiligingsinbreuken te reageren.
- Netwerksegmentatie: Verdeel het netwerk in kleinere delen om de verspreiding van aanvallen te beperken en toegangscontroles effectiever te beheren.
- Toegang volgens het principe van minimale bevoegdheden: Geef gebruikers alleen de toegang die nodig is om hun functie uit te voeren.
- Voortdurende monitoring: Monitor netwerkverkeer en logboeken om dreigingen snel te detecteren en erop te reageren.
- Veilige configuratie: Zorg ervoor dat alle systemen en applicaties veilig zijn geconfigureerd om kwetsbaarheden tot een minimum te beperken.
- Regelmatige beveiligingsaudits: Voer periodieke audits uit om beveiligingslacunes of -zwakheden te identificeren en te verhelpen.
Bescherm je merk
Als SaaS-technologieleider ben je verantwoordelijk voor de gegevensbeveiliging van je bedrijf en indirect voor de organisaties die afhankelijk zijn van je diensten. De wereld van cyberbeveiliging verandert voortdurend, en tegenwoordig zijn er veel meer bedreigingen dan alleen eenvoudige phishingaanvallen en spyware. Welk advies zou je geven aan iemand die robuustere beveiligingsmaatregelen voor zijn of haar cyberbeveiligingsplan wil opzetten?
Wil je meer leren over cyberbeveiliging? Schrijf je in voor onze nieuwsbrief voor updates over het laatste nieuws op het gebied van cyberbeveiliging en meer.